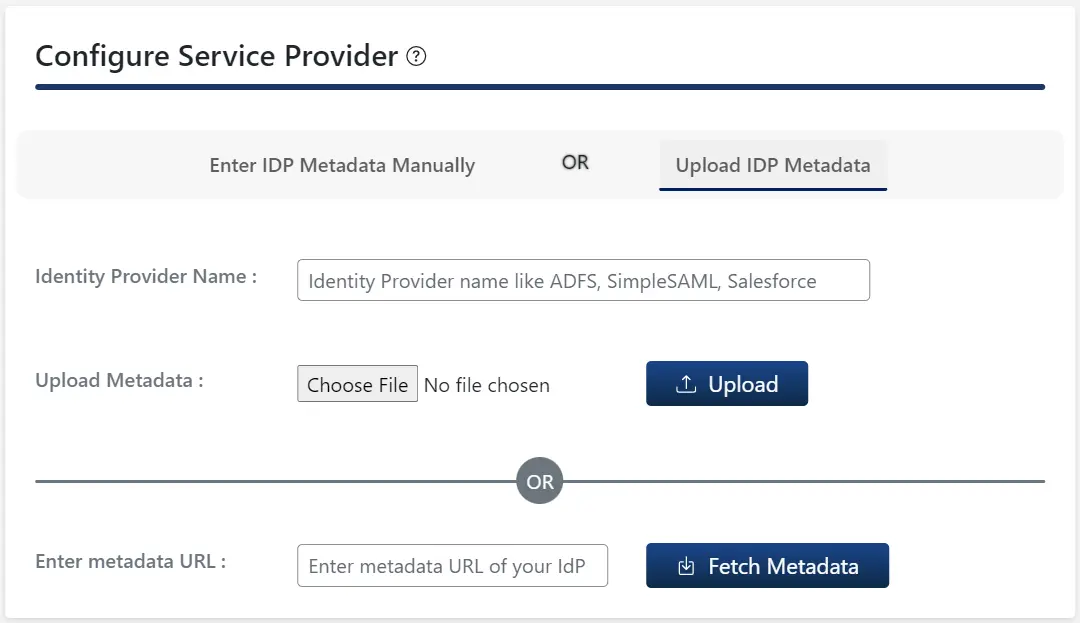
WordPress용 miniOrange SAML SSO 플러그인에서 IDP 구성 탭으로 이동합니다. WordPress용 SSO 플러그인을 구성하는 방법은 두 가지입니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
- 온 클릭 IDP 메타데이터 업로드 탭.
- 입력 ID 제공자 이름.
- 다음 옵션 중 하나를 선택하십시오.
- 체재: 메타데이터 업로드 파일을 클릭한 다음 클릭하세요. 가이드라가 버튼을 클릭합니다.
- 형식: 입력 메타 데이터 URL을 클릭한 다음 클릭하세요. 메타데이터 가져오기 버튼을 클릭합니다.
B. 수동 구성:
- 필수 ID 공급자 정보를 입력하십시오. ID 제공자 이름, IDP 엔티티 ID 또는 발급자, SAML 로그인 URL예산 및 X.509 인증서귀하의 신원 제공자가 제공하는 대로입니다.
- 찜하기 구성을 저장합니다.
- 클릭 테스트 구성 이 버튼을 클릭하면 구성이 확인되고 ID 공급자로부터 수신한 속성 및 값이 검증됩니다.

3단계: 속성 매핑

참고: 여러 ID 공급자에 대한 속성 매핑을 구성하려면 여러 IdP를 사용한 속성 매핑 가이드를 참조하십시오. 이 기능은 Enterprise 플랜 이상에서 사용할 수 있습니다.
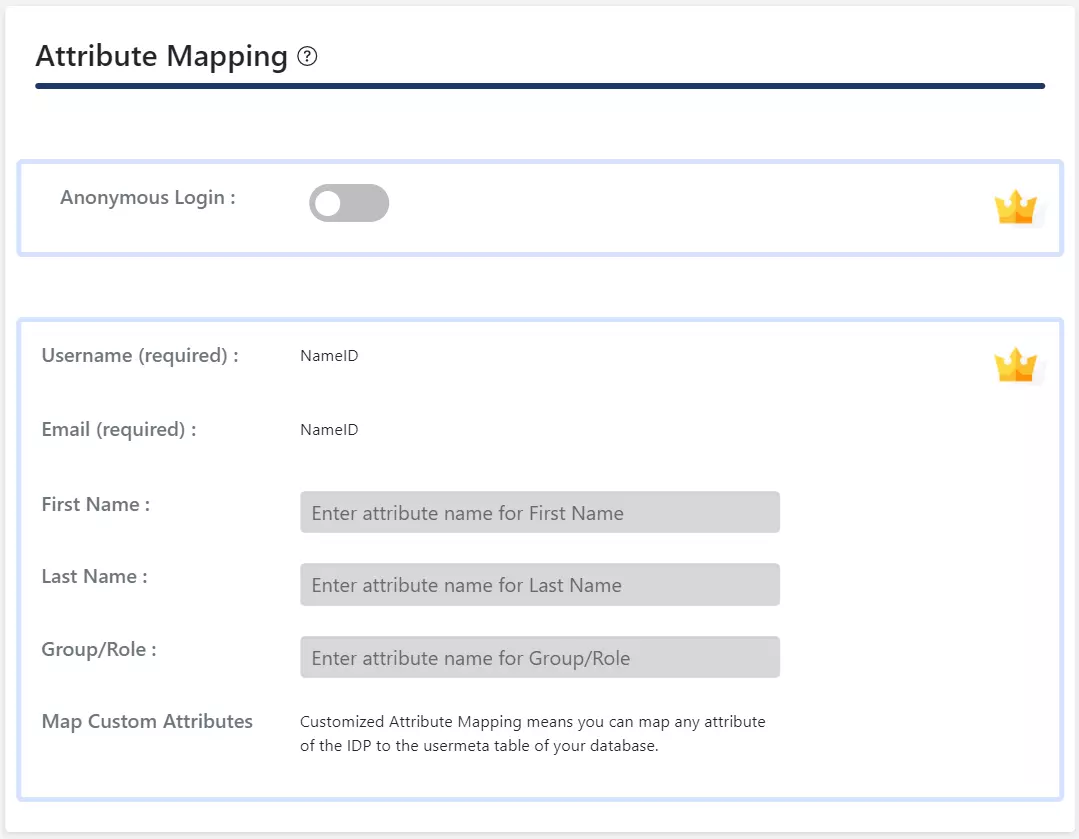
- 무료 플러그인에서는, 이름 ID 에 사용됩니다 ID / Username 이메일 워드프레스 사용자의 속성.
- 사용자가 SSO를 수행하면 ID 공급자가 전송한 NameID 값이 WordPress 사용자의 사용자 이름 및 이메일 필드에 매핑됩니다.
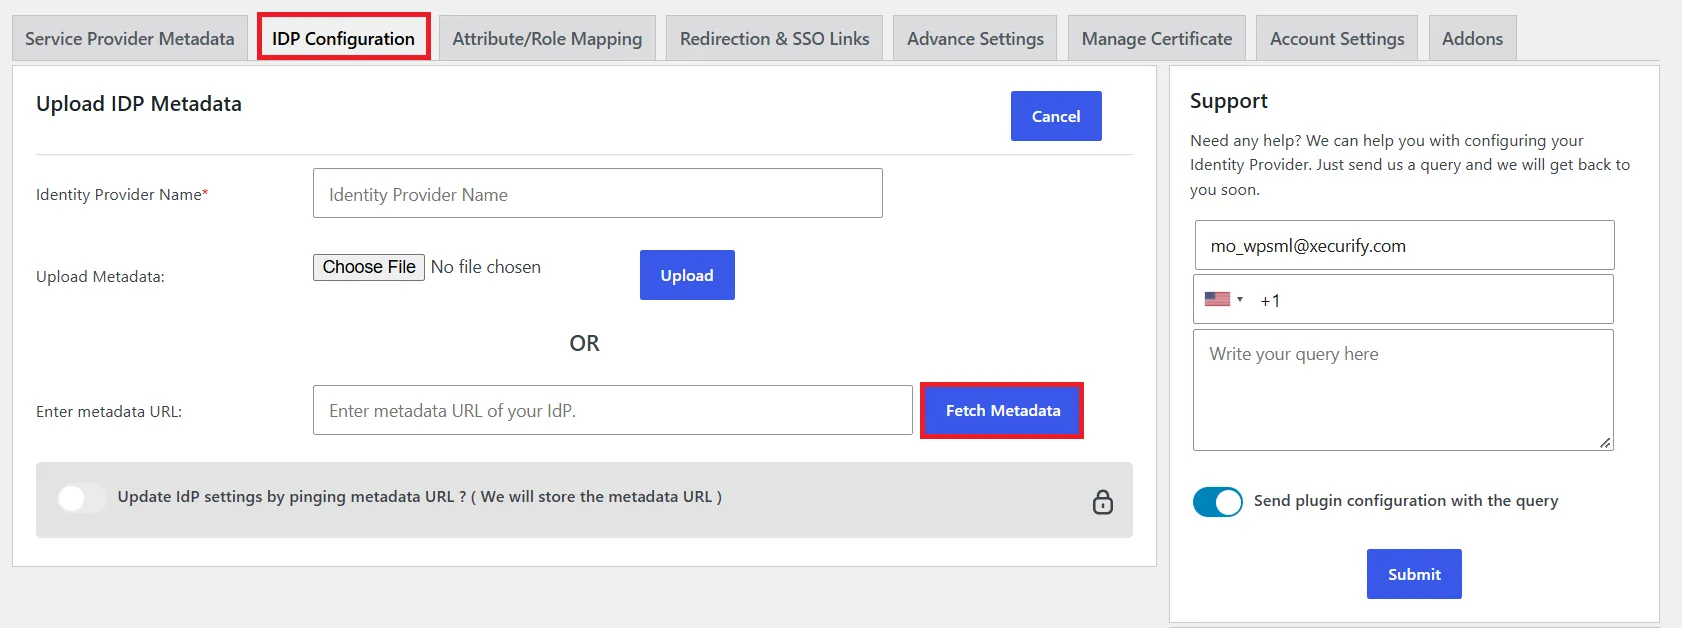
SAML SSO 플러그인에서 WordPress를 서비스 제공업체(SP)로 구성하려면 IDP 구성 탭으로 이동하세요. 다음 두 가지 방법 중 하나를 사용하여 플러그인을 구성할 수 있습니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
- 온 클릭 IDP 메타데이터 업로드 버튼을 클릭합니다.
- 입력 ID 제공자 이름.
- 다음 옵션 중 하나를 선택하십시오.
- 메타데이터 파일을 업로드하세요 다음을 클릭합니다 가이드라가 버튼을 클릭합니다.
- 입력 메타데이터 URL 다음을 클릭합니다 메타데이터 가져오기 버튼을 클릭합니다.
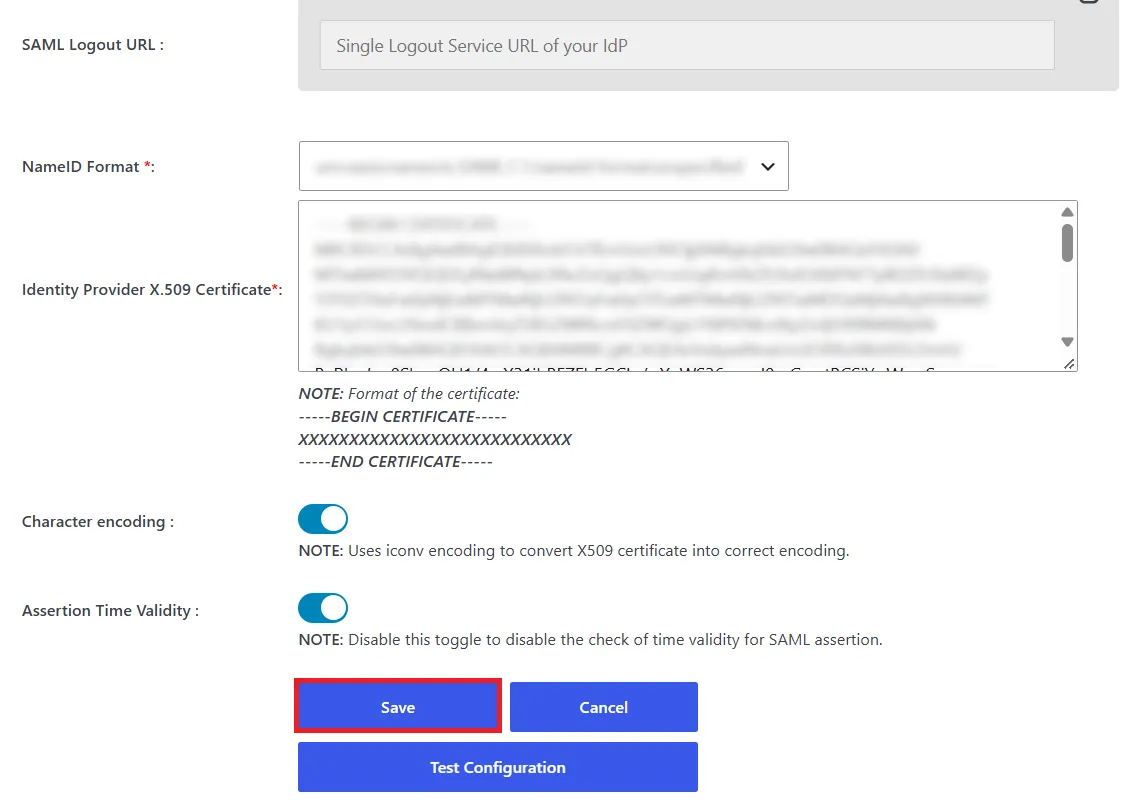
B. 수동 구성:
- ID 공급자 정보를 입력하세요(ID 제공자 이름, IDP 법인 ID 또는 발급자,
SAML 로그인 URL예산 및 X.509 인증서) IdP에서 제공하는 정보를 클릭한 다음 클릭하세요. 찜하기
버튼을 클릭합니다.
- 테스트 구성 ID 공급자(IdP)로부터 수신한 속성과 값을 검증합니다.
3단계: 속성 매핑
참고: IDP 구성 탭 에서 테스트 구성 버튼을 클릭하고 IDP로 인증하면 속성/역할 매핑 탭에서 IDP가 전송한 속성 목록을 볼 수 있습니다. 이 정보를 사용하여 위의 매핑을 제공할 수 있습니다.
참고: 여러 ID 공급자에 대한 속성 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
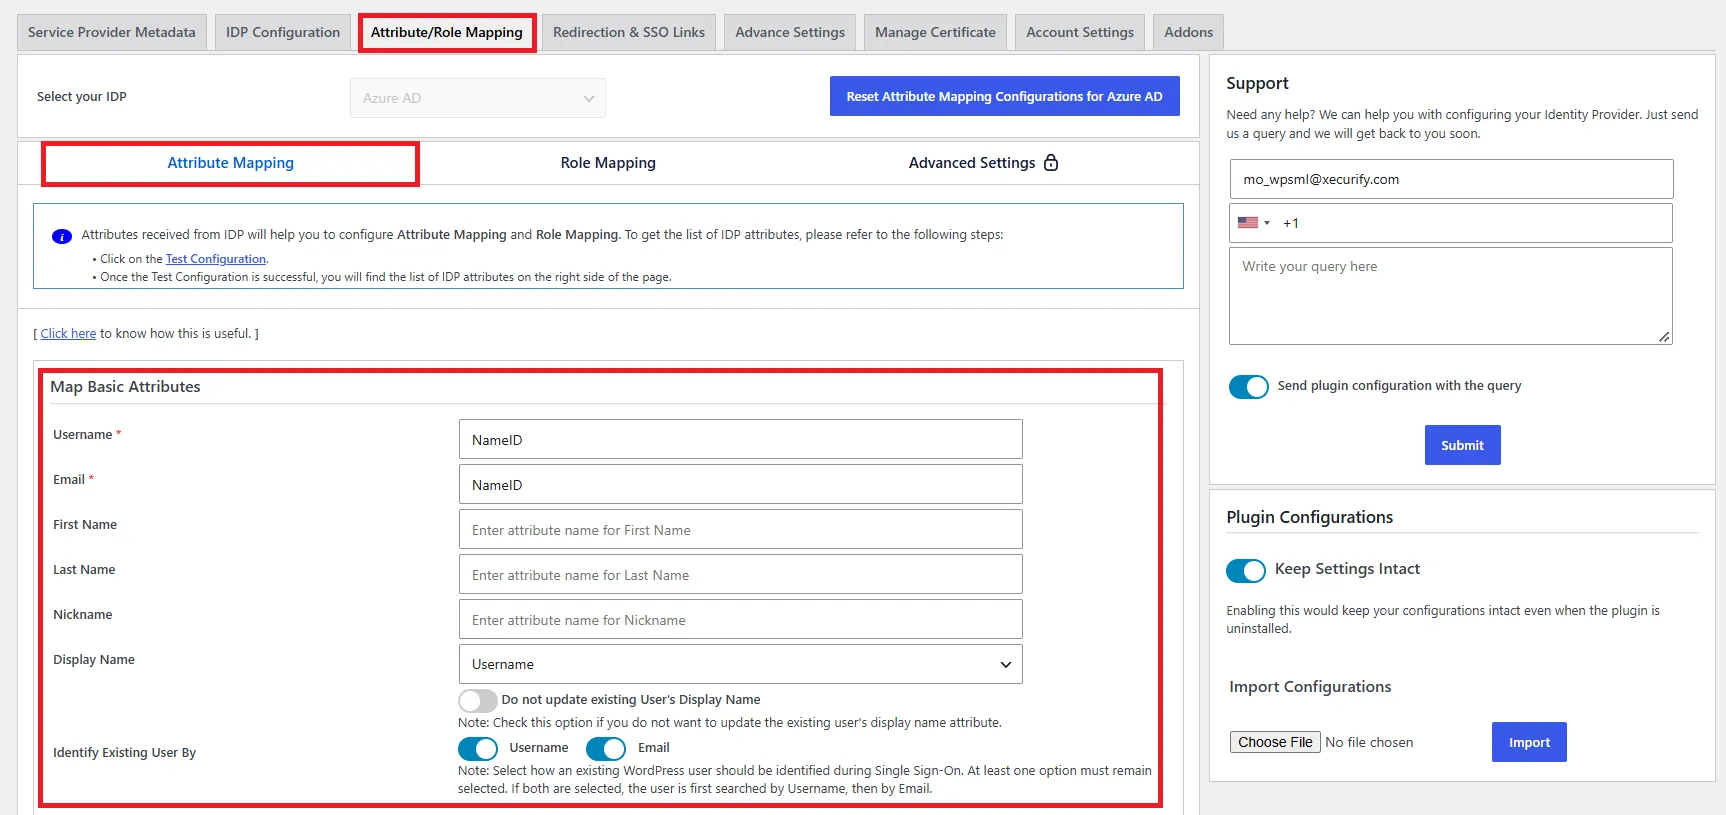
속성 매핑 기능을 사용하면 SSO 중에 ID 공급자(IdP)로부터 받은 사용자 속성을 WordPress의 해당 사용자 속성에 매핑할 수 있습니다.
- WordPress용 SAML SSO 플러그인의 표준 버전에서 다음 경로로 이동하세요. 속성/역할 매핑 탭.
- 아래의 속성 매핑 하위 탭에서 필수 입력란을 구성하세요. 지도 기본 속성 안내
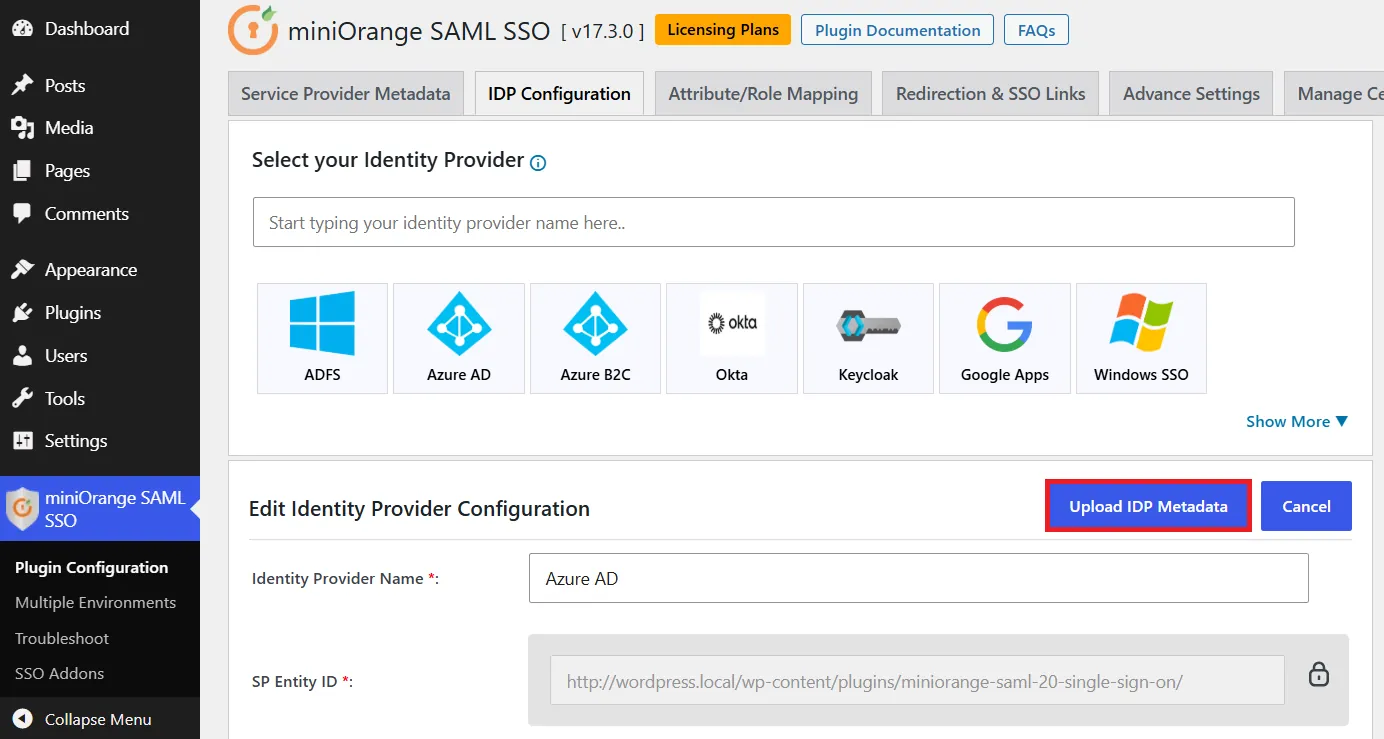
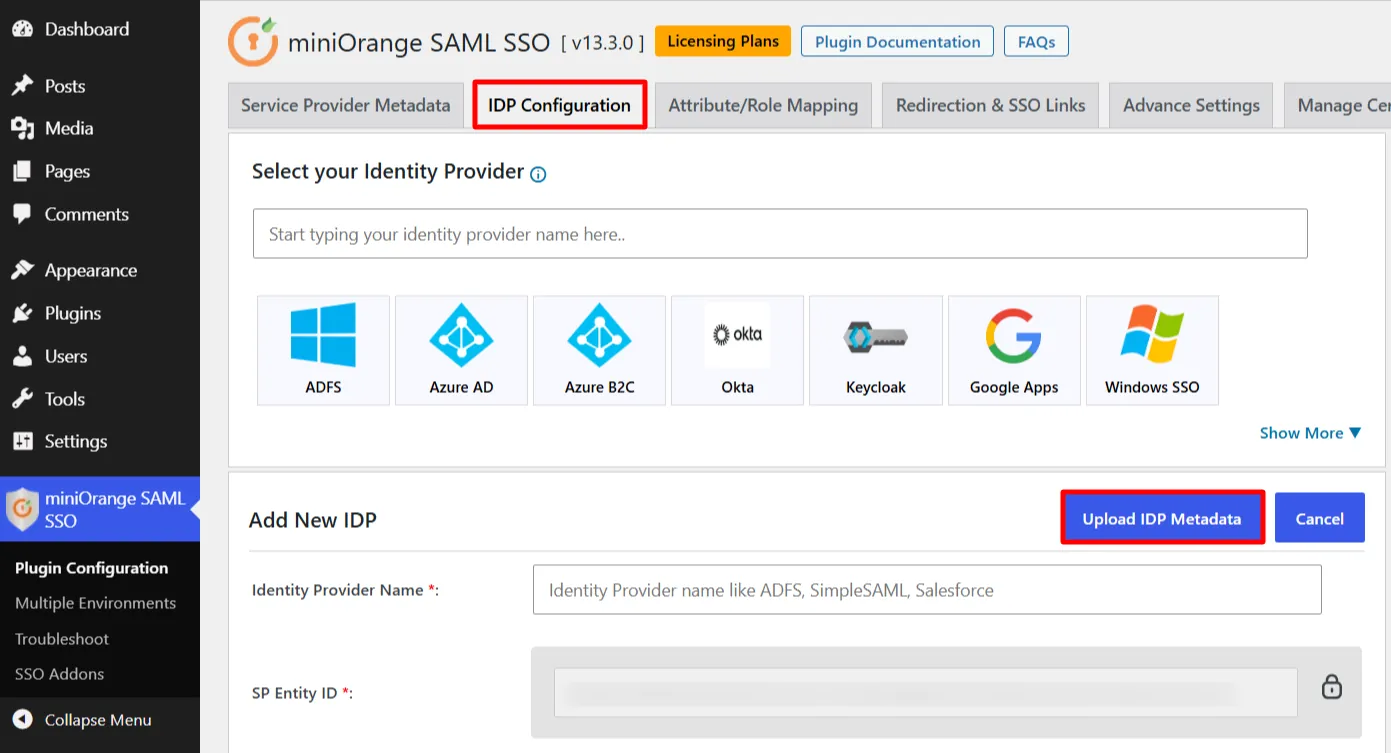
WordPress용 SAML SSO 플러그인에서 플러그인의 IDP 구성 탭으로 이동합니다. WordPress용 SSO 플러그인을 구성하는 방법은 두 가지가 있습니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
- 를 클릭하십시오 IDP 메타데이터 업로드 버튼을 클릭합니다.
- 입력 ID 제공자 이름.
- 다음 옵션 중 하나를 선택하십시오.
- 메타데이터 파일을 업로드하세요 다음을 클릭합니다 가이드라가 버튼을 클릭합니다.
- 입력 메타데이터 URL 다음을 클릭합니다 메타데이터 가져오기 버튼을 클릭합니다.
- . 프리미엄 플러그인당신은 할 수 있습니다 자동 동기화 활성화 위한 메타데이터 URL 설정된 시간 간격 후 IDP 메타데이터에 따라 플러그인 구성이 자동으로 업데이트됩니다.
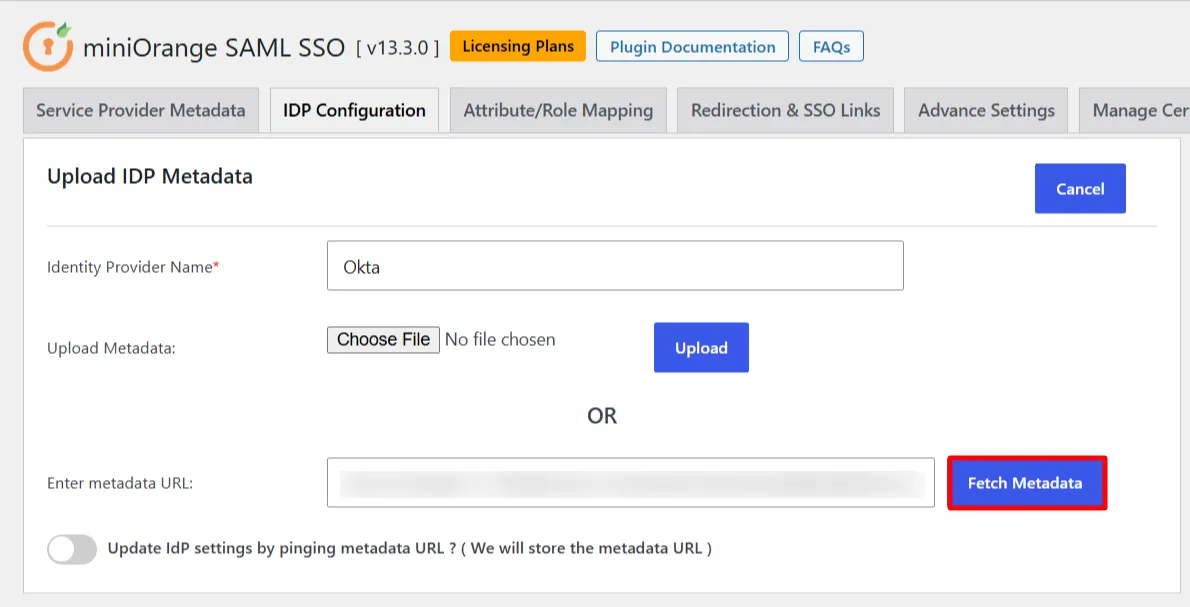
B. 수동 구성:
- 귀하가 제공한 필수 설정(예: ID 공급자 이름, IDP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공합니다. 아이덴티티 공급자 그리고 클릭
찜하기 버튼을 클릭합니다.
- 를 클릭하십시오 테스트 구성 IDP에서 보낸 속성과 값을 확인합니다.
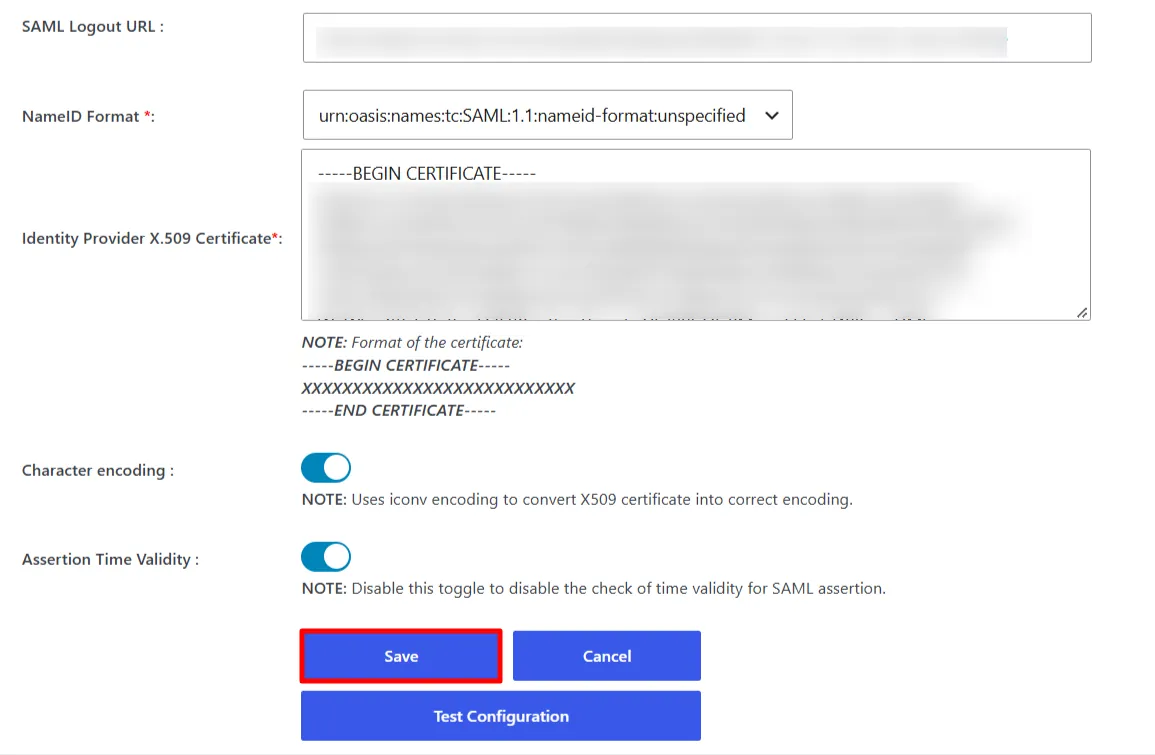
참고: 프리미엄 플러그인에서는 SAML 로그아웃 URL을 구성하여 WordPress 사이트에서 단일 로그아웃을 구현할 수 있습니다.
3단계: 속성 매핑
참고: IDP 구성 탭 에서 테스트 구성 버튼을 클릭하고 IDP로 인증하면 속성/역할 매핑 탭에서 IDP가 전송한 속성 목록을 볼 수 있습니다. 이 정보를 사용하여 위의 매핑을 제공할 수 있습니다.
참고: 여러 ID 공급자에 대한 속성 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
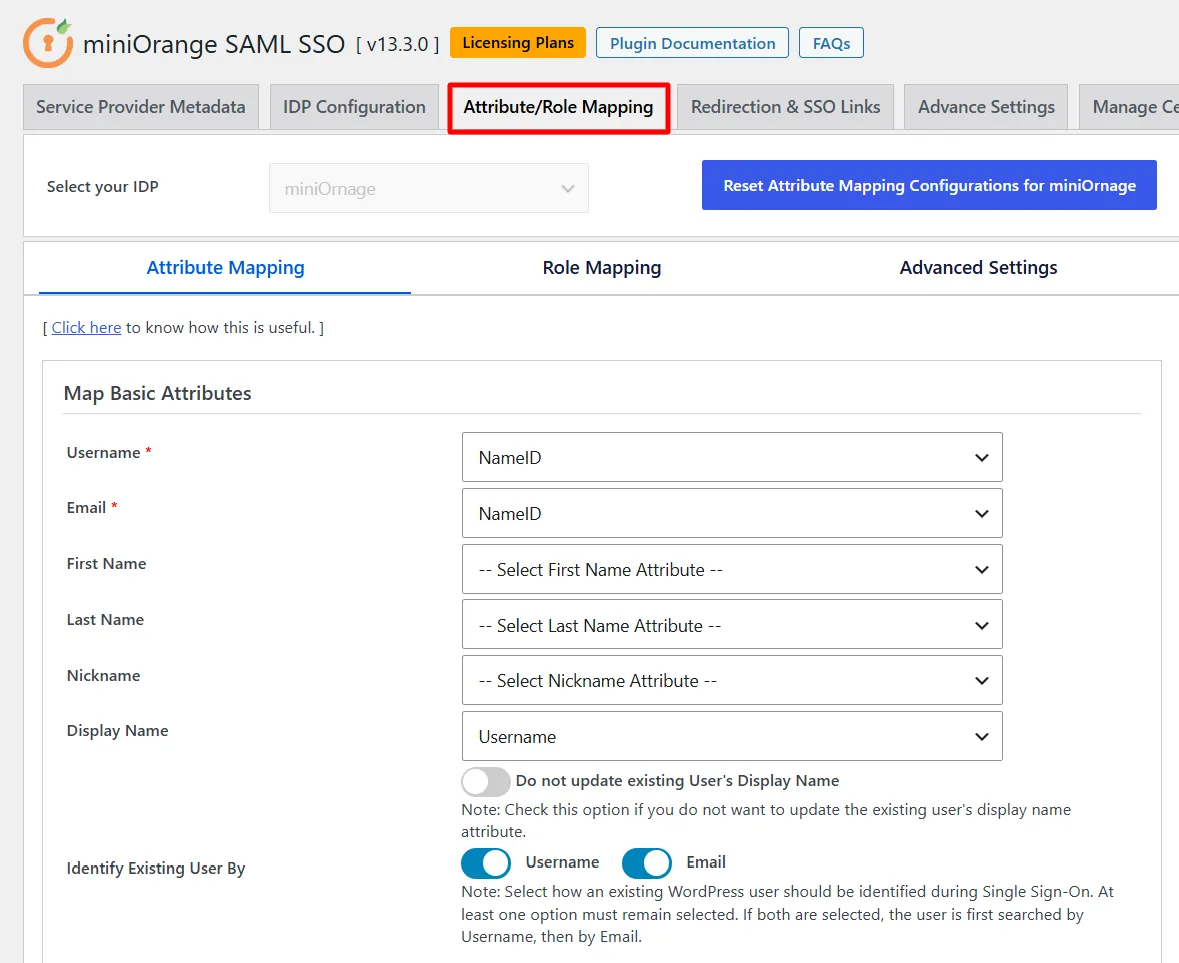
속성 매핑 기능을 사용하면 SSO 중에 IDP에서 전송하는 사용자 속성을 WordPress의 사용자 속성에 매핑할 수 있습니다.
- WordPress용 SAML 플러그인에서 다음 경로로 이동하세요. 속성/역할 매핑 탭.
- 아래의 속성 매핑 하위 탭에서 필수 입력란을 구성하세요. 지도 기본 속성 안내
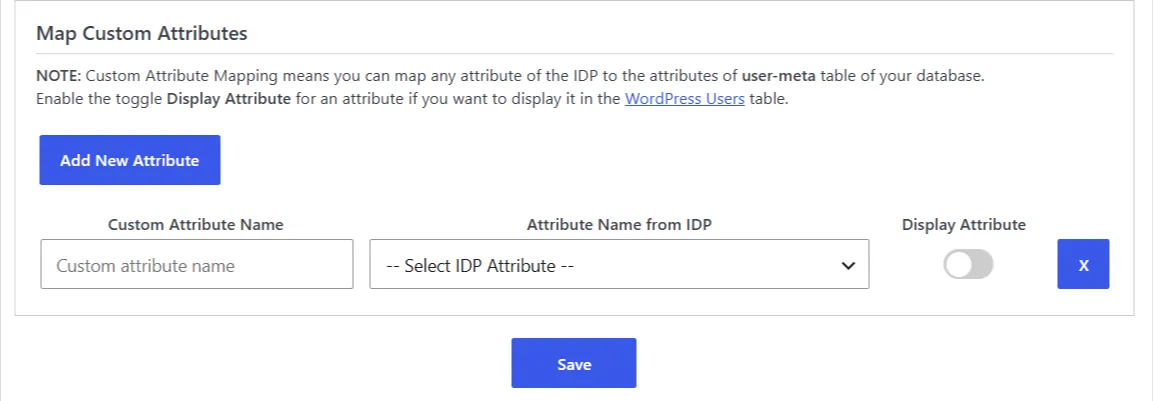
사용자 정의 속성 매핑: 이 기능을 사용하면 IDP에서 전송하는 모든 속성을 WordPress의 usermeta 테이블에 매핑할 수 있습니다. 사용자 정의 속성을 생성하고 매핑하려면 속성 매핑 하위 탭 의 사용자 정의 속성 매핑 섹션을 열고 WordPress 메타 키 이름을 입력한 다음 IDP에서 수신한 해당 속성을 선택합니다( 사용 가능한 속성을 보려면 IDP 구성 탭 의 테스트 구성을 사용하세요). 그런 다음 저장을 클릭합니다.
4단계: 역할 매핑
참고: 여러 ID 공급자에 대한 역할 매핑을 구성하려면 여러 IdP를 사용한 역할 매핑 가이드를 참조하십시오. 이 기능은 Enterprise 플랜 이상에서 사용할 수 있습니다.
- 로 이동 속성/역할 매핑 탭을 찾아 역할 매핑 안내
- 다음에서 필요한 역할을 선택하세요. 기본 역할 드롭다운 메뉴를 클릭하세요 업데이트 변경 사항을 저장하려면.
참고: 선택한 기본 역할은 SSO를 수행하는 신규 사용자에게만 적용됩니다. 기존 WordPress 사용자는 현재 역할을 유지합니다.
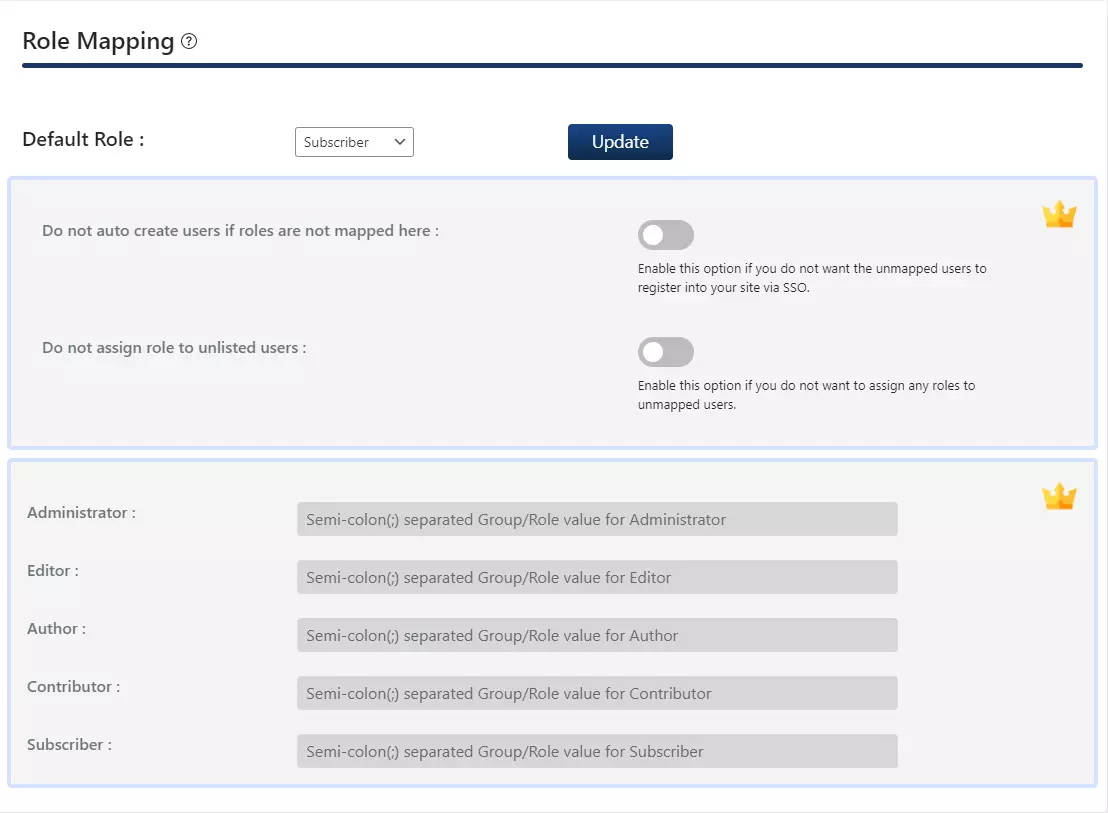
4단계: 역할 매핑
참고: 여러 ID 공급자에 대한 역할 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
표준 플러그인에서는 SSO를 수행할 때 관리자가 아닌 모든 사용자에게 할당될 기본 역할을 선택할 수 있습니다.
- 역할 매핑을 구성하려면 다음으로 이동하세요. 속성/역할 매핑 탭.
- 로 이동 역할 매핑 하위 탭을 클릭하고 아래로 스크롤하세요. 기본 사용자 역할 선택
안내
- 귀하의 요구 사항에 따라 활성화하십시오. 역할을 가진 새 사용자 생성 or 기존 사용자에게 역할 업데이트드롭다운 메뉴에서 적절한 기본 역할을 선택하세요.
- 찜하기 역할 매핑 설정을 적용합니다.
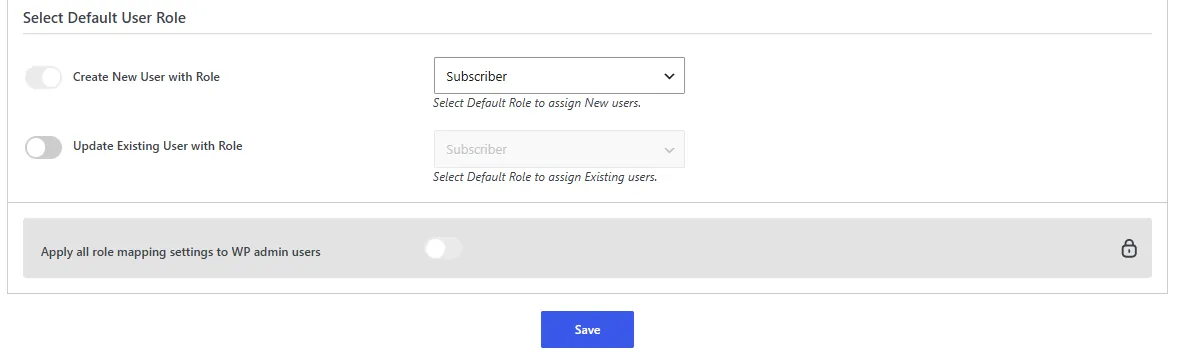
4단계: 역할 매핑
이 기능을 사용하면 사용자가 SSO를 수행할 때 역할을 할당하고 관리할 수 있습니다. 기본 WordPress 역할뿐만 아니라 사용자 지정 역할도 사용할 수 있습니다.
참고: 여러 ID 공급자에 대한 역할 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
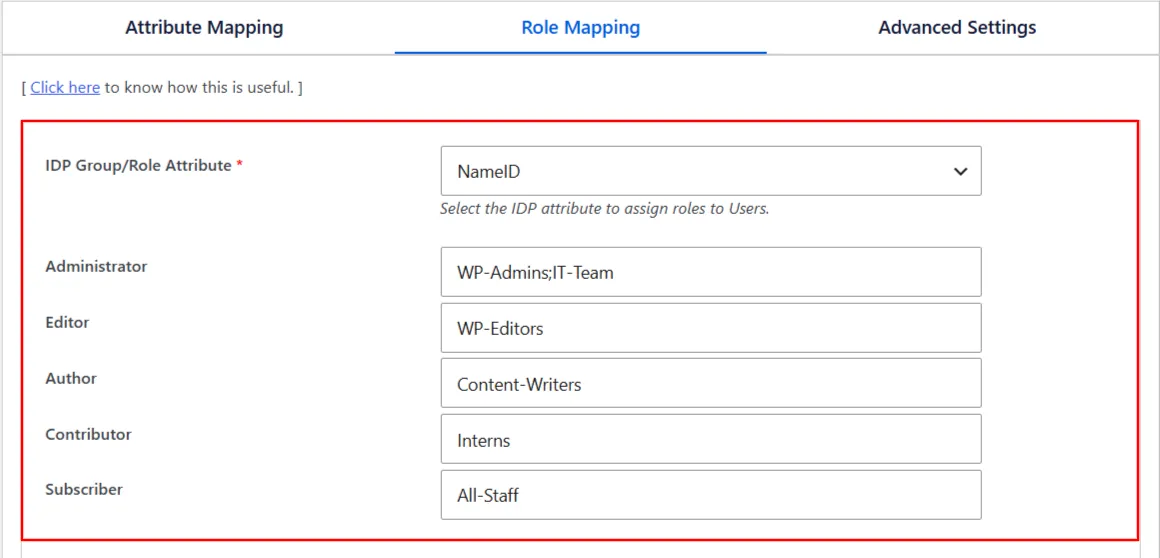
- 로 이동 역할 매핑 하위 탭 아래 속성/역할 매핑 탭.
- 에서 IDP 그룹/역할 속성 드롭다운 메뉴에서 사용자의 그룹 또는 역할 정보가 포함된 속성(예: NameID)을 선택합니다.
- 각 역할 필드에 해당하는 IDP 그룹 값을 입력하십시오. 여러 값은 세미콜론(;)으로 구분하십시오.
예시: 그룹/역할 속성 값이 WP-Editors 인 사용자에게 WordPress에서 편집자 역할을 부여하려면 편집자 필드 에 WP-Editors를 입력하십시오.
- $XNUMX Million 미만 역할 매핑 실패 시 수행할 작업을 선택하세요.사용자의 그룹 또는 역할 값이 어떤 역할에도 매핑되지 않은 경우 어떤 일이 발생하는지 선택할 수 있습니다.
- 새로운 사용자와 역할을 생성하세요: 새 사용자에게 기본 역할을 지정할 수 있습니다(예: 구독자). 이 옵션을 비활성화하면 새 사용자가 생성되지 않습니다.
- 기존 사용자에게 역할 추가: 기존 사용자에게 할당될 기본 역할을 선택할 수 있습니다.
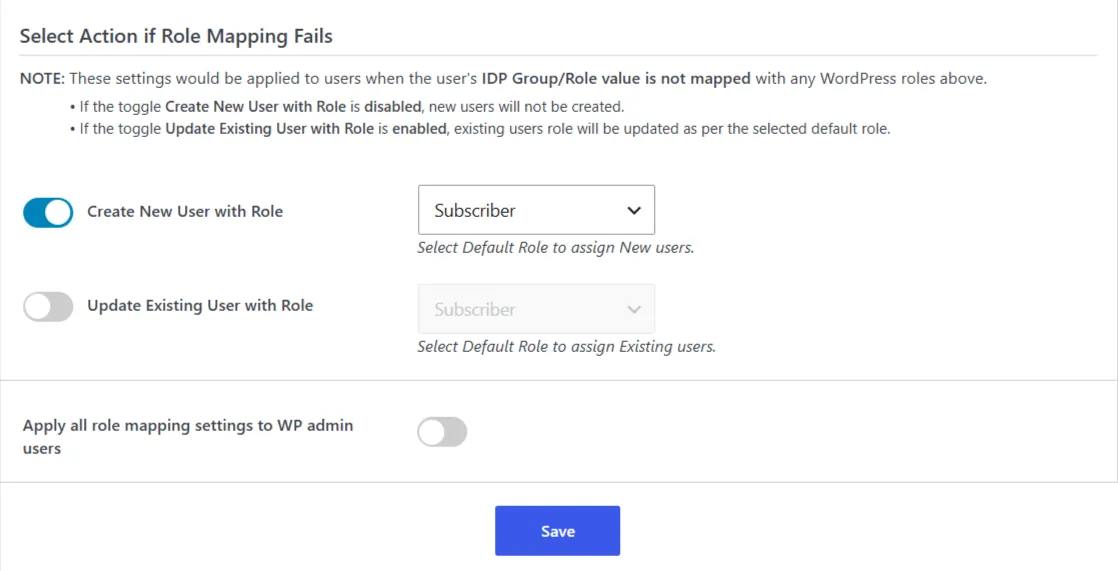
- 모든 역할 매핑 설정을 워드프레스 관리자 사용자에게 적용합니다. 위의 역할 매핑 설정을 모두 워드프레스 관리자 사용자에게 적용할 수 있습니다.
- 그런 다음 찜하기.
5단계: SSO 설정
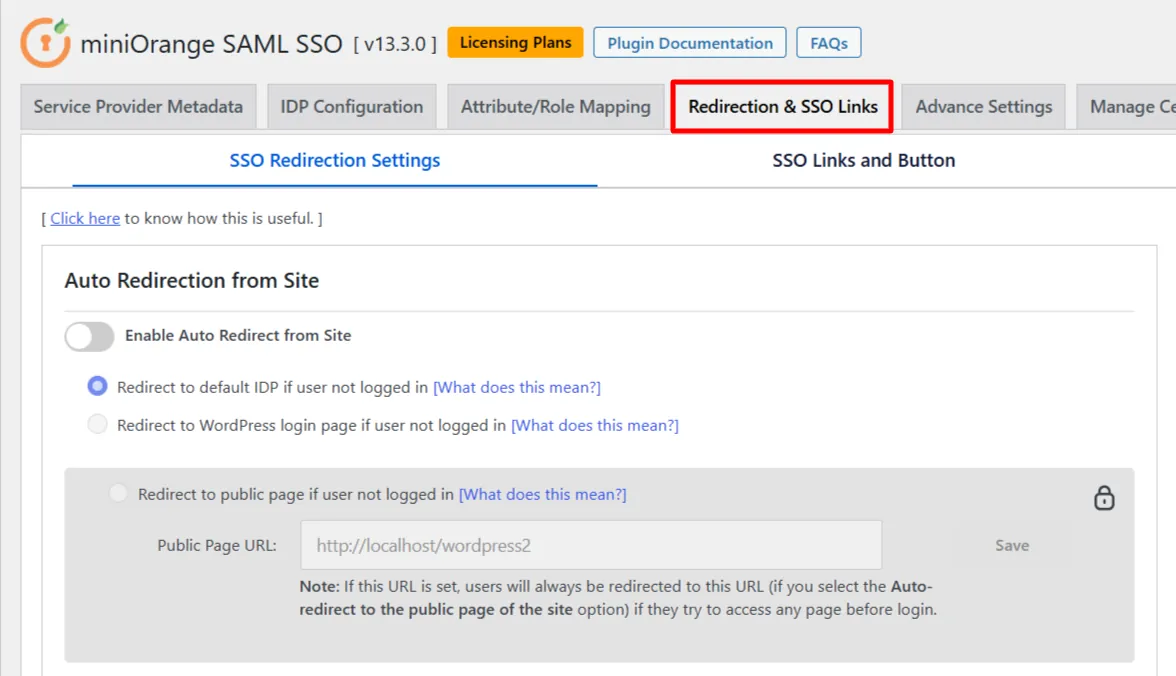
플러그인의 '리디렉션 및 SSO 링크' 탭 으로 이동하여 SSO 설정을 구성하십시오.
1. 단일 로그인 버튼을 사용하세요
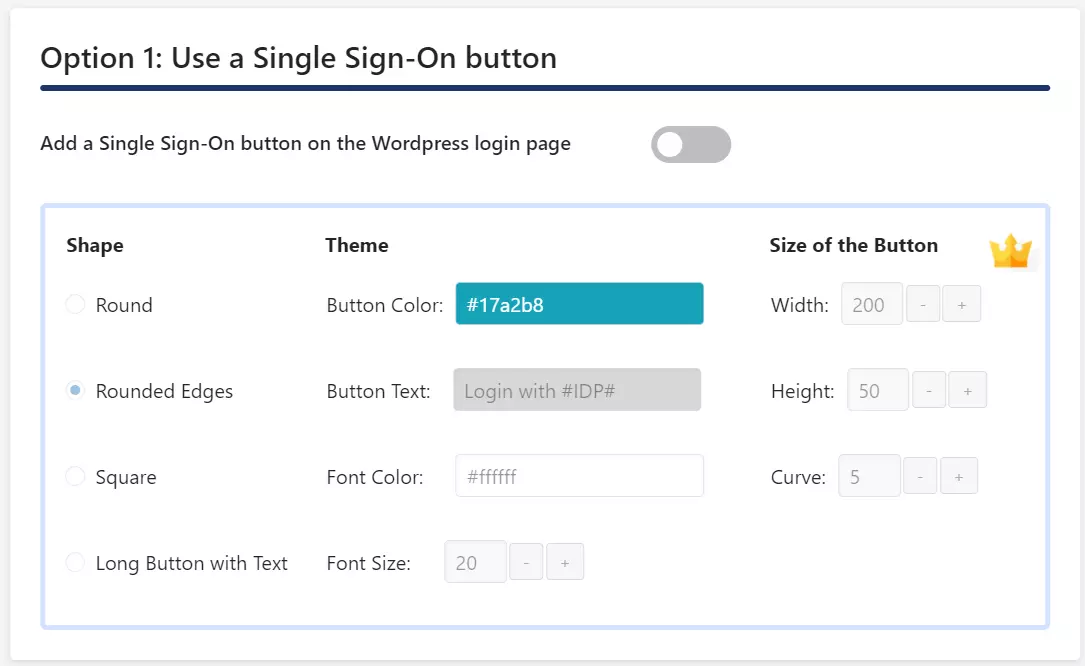
- 활성화 WordPress 로그인 페이지에 Single Sign-On 버튼 추가 토글 옵션 1: 싱글 사인온 버튼 사용 워드프레스 로그인 페이지에 싱글 사인온(SSO) 버튼을 추가하는 섹션입니다.
2. SSO 링크
무료 플러그인을 사용하면 WordPress 사이트의 버튼이나 하이퍼링크에 SSO 링크를 추가하여 SP에서 시작하는 SSO를 활성화할 수 있습니다.
- 아래로 스크롤하여 옵션 2: SSO 링크 안내
- 기본 리디렉션 동작으로 SSO를 시작합니다. 플러그인에서 제공하는 첫 번째 SSO 링크를 복사하여 웹사이트의 버튼이나 하이퍼링크에 추가하세요. 사용자가 링크를 클릭하면 인증을 위해 ID 공급자(IdP)로 이동한 후 WordPress 사이트로 돌아옵니다.
https://your-wordpress-site.com/?option=saml_user_login
- 인증 후 사용자를 특정 페이지로 리디렉션합니다. 플러그인에 제공된 두 번째 SSO 링크를 복사하여 버튼이나 하이퍼링크에 추가하세요. 이 링크에는 다음 내용이 포함됩니다.
리디렉션_to 이 매개변수를 사용하면 사용자가 인증에 성공한 후 방문해야 하는 페이지를 지정할 수 있습니다.
https://your-wordpress-site.com/?option=saml_user_login&redirect_to=page_url
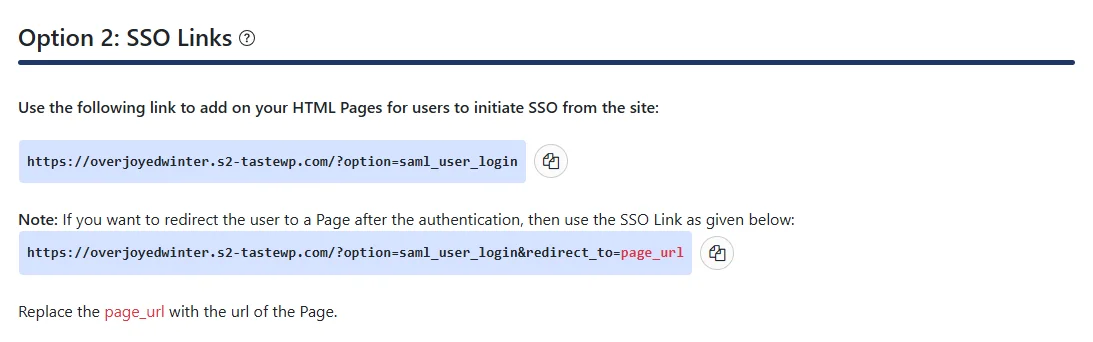
참고: your-wordpress-site.com을 WordPress 사이트 URL로, page_url을 사용자가 인증 성공 후 리디렉션될 페이지의 URL로 바꾸십시오 .
5단계: SSO 설정
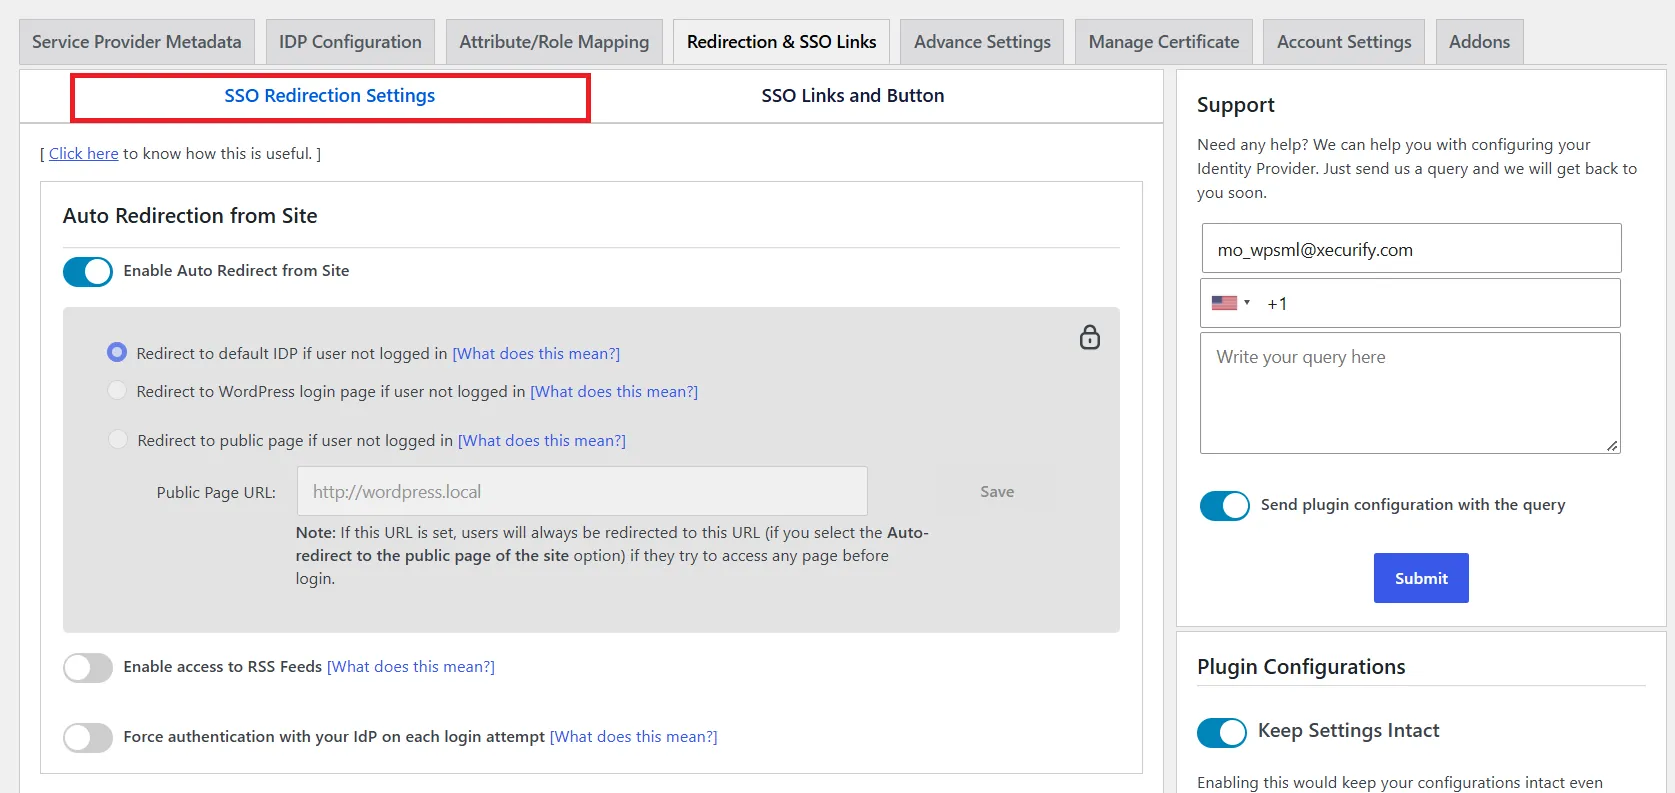
플러그인의 표준 버전에서는 SSO 리디렉션 설정 에서 제공되는 옵션을 사용하여 SP 시작 SSO를 구성할 수 있습니다 . 이러한 옵션에 액세스하려면 리디렉션 및 SSO 링크 탭으로 이동하십시오.
1. 사이트에서 자동 리디렉션
이 옵션을 활성화하면 인증되지 않은 사용자가 사이트에 접속하려고 할 때 IDP 로그인 페이지로 리디렉션됩니다. 인증에 성공하면 사용자는 원래 접속하려던 사이트 페이지로 다시 리디렉션됩니다.
- 로 이동 리디렉션 및 SSO 링크 탭으로 이동 SSO 리디렉션 설정.
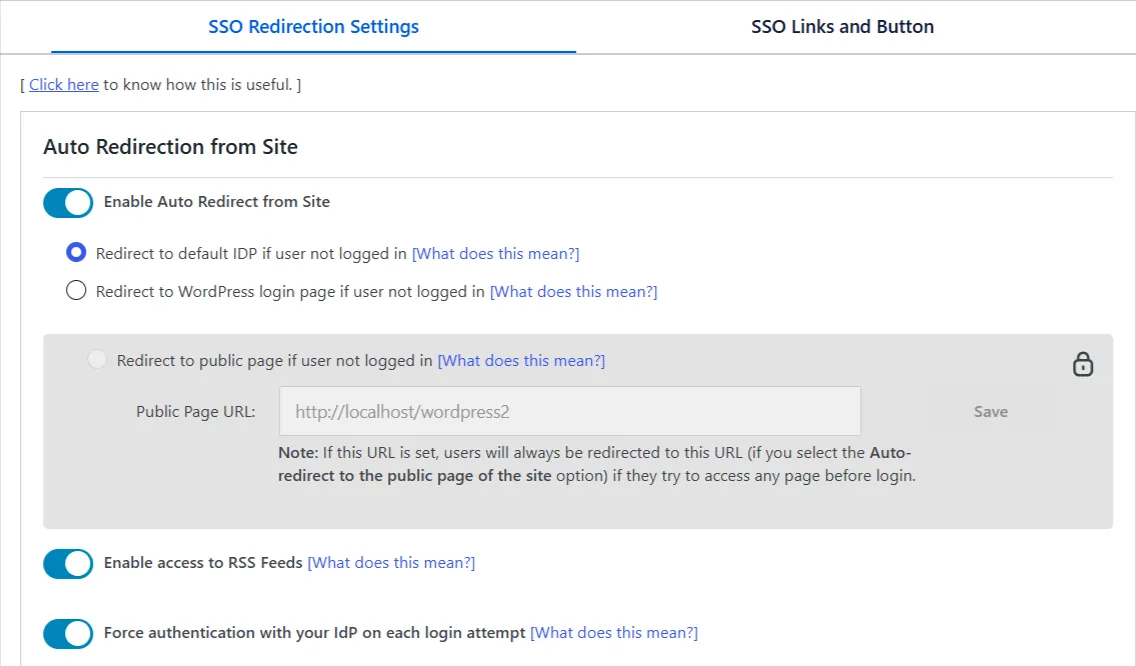
- $XNUMX Million 미만 사이트에서 자동 리디렉션다음 옵션을 구성하십시오.
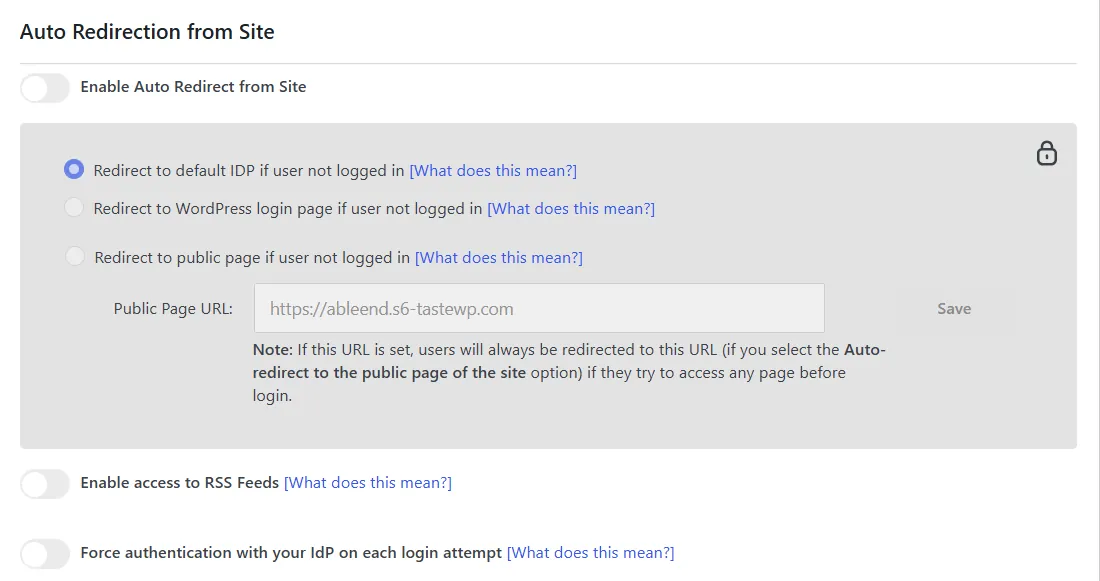
- 사이트에서 자동 리디렉션을 활성화하세요: 인증되지 않은 사용자가 사이트에 접속하려고 할 때마다 구성된 IdP(ID 공급자)로 자동 리디렉션되어 로그인하도록 하려면 이 설정을 사용하십시오.
- RSS 피드 접근 권한을 활성화하세요: 사용자가 사이트의 RSS 피드에 액세스할 수 있도록 허용하려면 다음과 같이 하세요.
- 로그인 시도 시마다 IdP를 통한 인증을 강제합니다. 사용자가 로그인 시도할 때마다 구성된 IDP를 통해 인증하도록 하려면 다음과 같이 설정하십시오.
2. 워드프레스 로그인 페이지에서 자동 리디렉션
이 옵션을 활성화하면 인증되지 않은 사용자가 기본 WordPress 로그인 페이지에 접속하려고 할 때 IDP 로그인 페이지로 리디렉션되어 인증을 받게 됩니다. 인증에 성공하면 WordPress 사이트로 다시 리디렉션됩니다.
- 로 이동 리디렉션 및 SSO 링크 탭으로 이동 SSO 리디렉션 설정.
- $XNUMX Million 미만 워드프레스 로그인 페이지에서 자동 리디렉션 섹션에서 WordPress 로그인 페이지에서 기본 IdP로 리디렉션 옵션을 선택합니다.
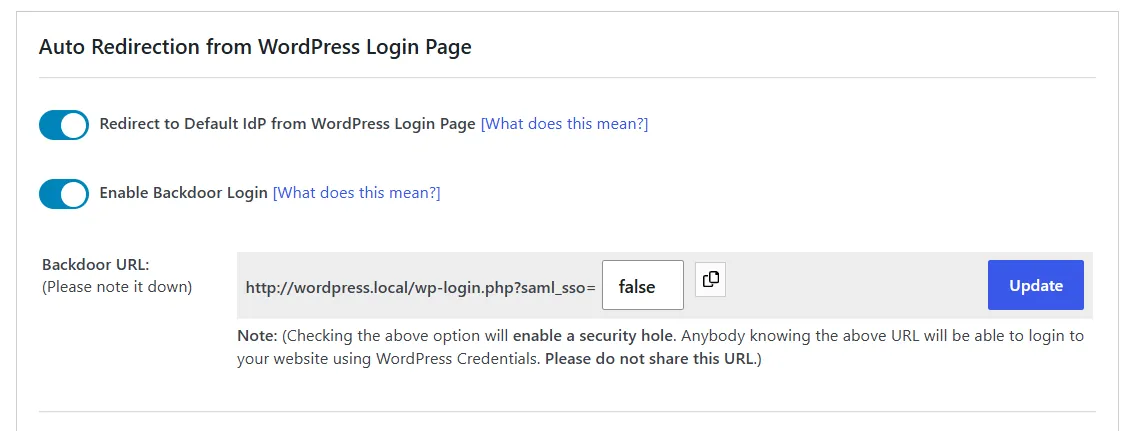
참고: 백도어 로그인을 활성화하고 백도어 URL을 기록해 두십시오. 이렇게 하면 IDP 관련 문제로 로그인이 차단된 경우 WordPress 로그인 페이지에 접근할 수 있습니다.
3. 도메인 매핑
도메인 매핑을 사용하면 사용자의 이메일 도메인을 기반으로 적절한 ID 공급자(IdP)로 사용자를 리디렉션할 수 있으므로 여러 도메인을 사용하는 조직의 SSO 로그인이 간소화됩니다.
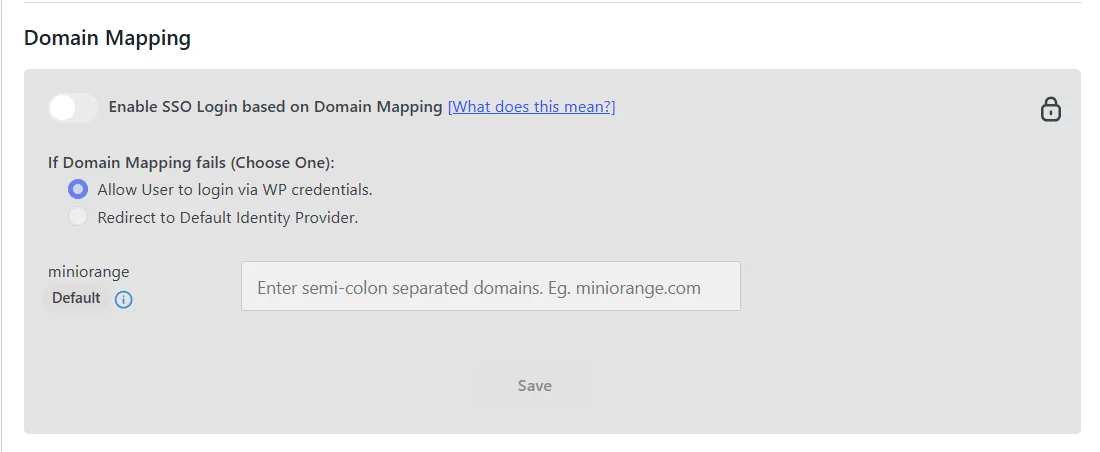
참고: 이 기능은 현재 플러그인 버전에서는 사용할 수 없습니다. 이 기능을 사용하려면 플러그인을 엔터프라이즈 버전 이상으로 업그레이드하십시오.
4. SSO 설정 후 리디렉션
이 설정을 통해 SSO 로그인 또는 로그아웃 성공 후 사용자가 리디렉션될 위치를 구성할 수 있습니다.
- 로 이동 리디렉션 및 SSO 링크 탭으로 이동 SSO 리디렉션 설정.
- $XNUMX Million 미만 로그인 릴레이 상태 URLSSO 성공 후 사용자를 특정 페이지로 리디렉션하려면 유효한 URL을 입력하십시오. 비워두면 사용자는 SSO가 시작된 동일한 페이지로 리디렉션됩니다.
- 찜하기 설정을 적용합니다.
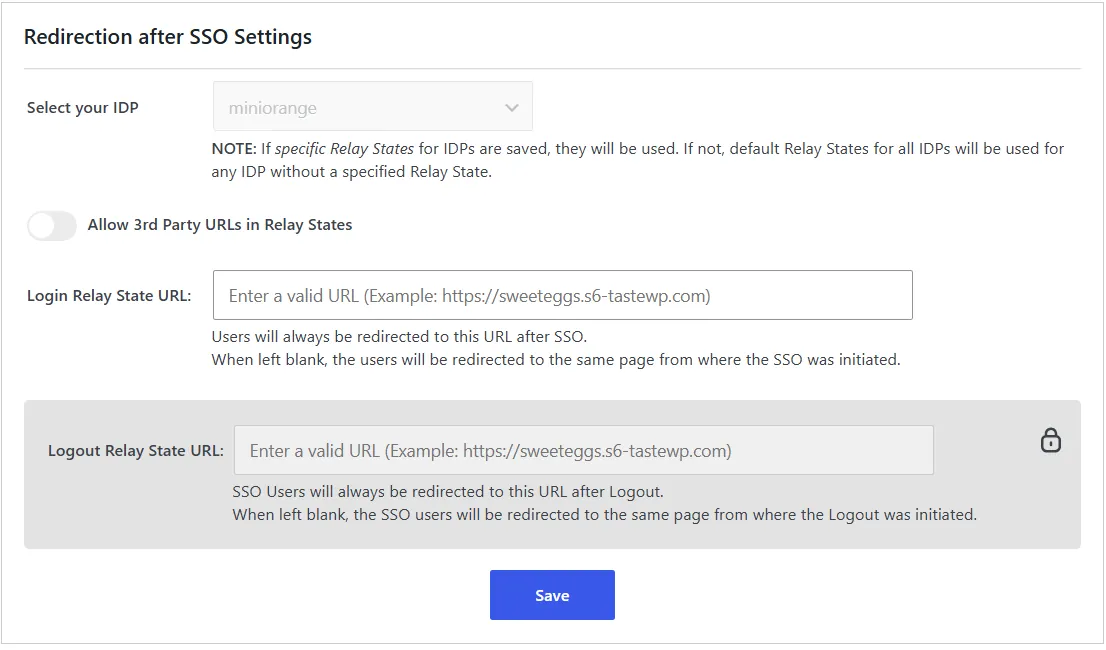
참고: 현재 플러그인 버전에서는 '릴레이 상태에서 타사 URL 허용' 기능을 사용할 수 없습니다. 이 기능을 사용하려면 PREMIUM 버전 이상으로 업그레이드하십시오.
SSO 링크 및 버튼
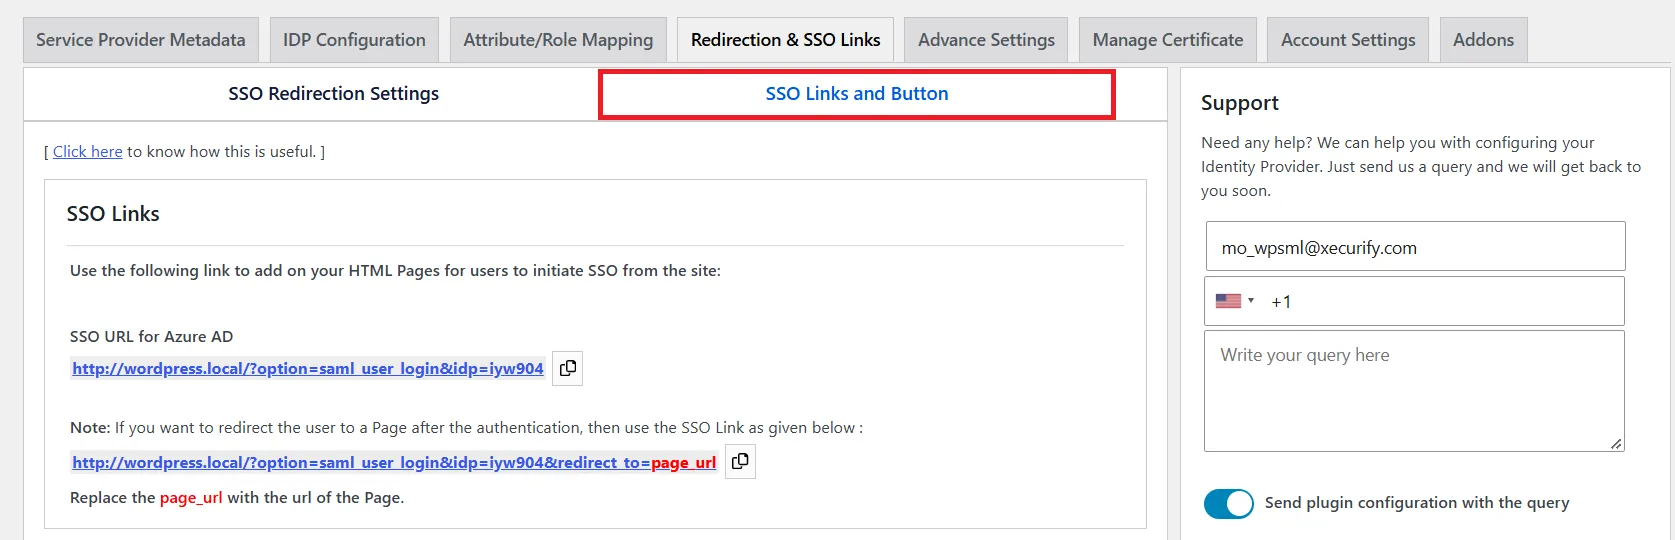
SSO 링크를 사용하면 사용자가 웹사이트에서 바로 싱글 사인온(SSO)을 시작할 수 있습니다. 관련 페이지나 버튼에 이러한 링크를 배치하면 사용자가 구성된 ID 공급자(IdP)를 통해 간편하게 로그인할 수 있습니다. 또한 인증 성공 후 사용자를 특정 페이지로 이동시키는 리디렉션 URL을 지정할 수도 있습니다.
1. SSO 링크
- 아래의 리디렉션 및 SSO 링크 탭으로 이동하여 SSO 링크 및 버튼 탭.
- . SSO 링크 해당 섹션에서 구성된 IDP의 SSO URL을 복사합니다.
- 사용자가 SSO를 시작할 수 있도록 이 링크를 사이트에 추가할 수 있습니다.
참고: 인증 후 사용자를 특정 페이지로 리디렉션하려면 제공된 SSO 링크 형식과 리디렉션 URL 매개변수를 사용하십시오.
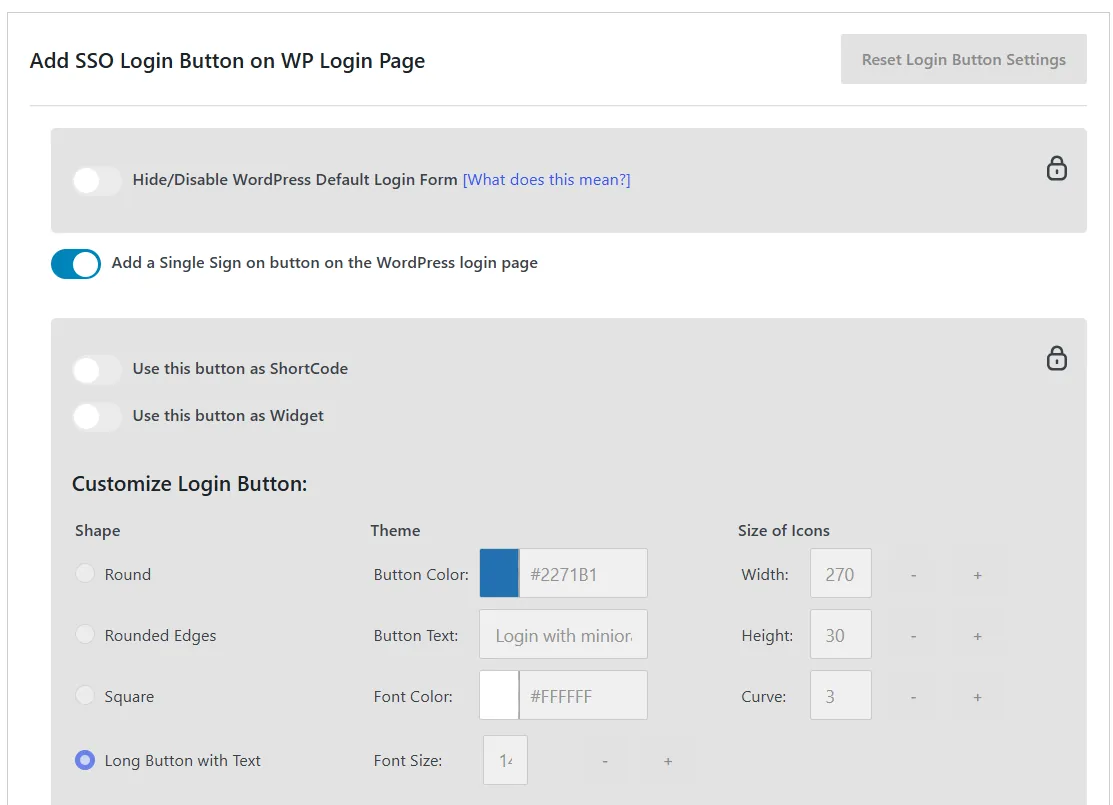
2. 워드프레스 로그인 페이지에 SSO 로그인 버튼 추가
- . SSO 링크 및 버튼 탭에서 아래로 스크롤하여 워드프레스 로그인 페이지에 SSO 로그인 버튼 추가하기 안내
- 사용 워드프레스 로그인 페이지에 싱글 사인온(SSO) 버튼 추가하기 WordPress 기본 로그인 페이지에 SSO 로그인 버튼을 표시합니다.
참고: 현재 버전의 플러그인에서는 WordPress 기본 로그인 폼 숨기기/비활성화 및 로그인 버튼 사용자 지정 기능을 사용할 수 없습니다. 이러한 기능을 사용하려면 Enterprise 버전 이상으로 업그레이드하십시오.
3. 쇼트코드 및 위젯 설정
위젯이나 숏코드를 사용하여 사이트에 SSO 로그인 버튼을 추가할 수 있습니다.
- 아래의 리디렉션 및 SSO 링크 탭에서 SSO 링크 및 버튼 하위 탭.
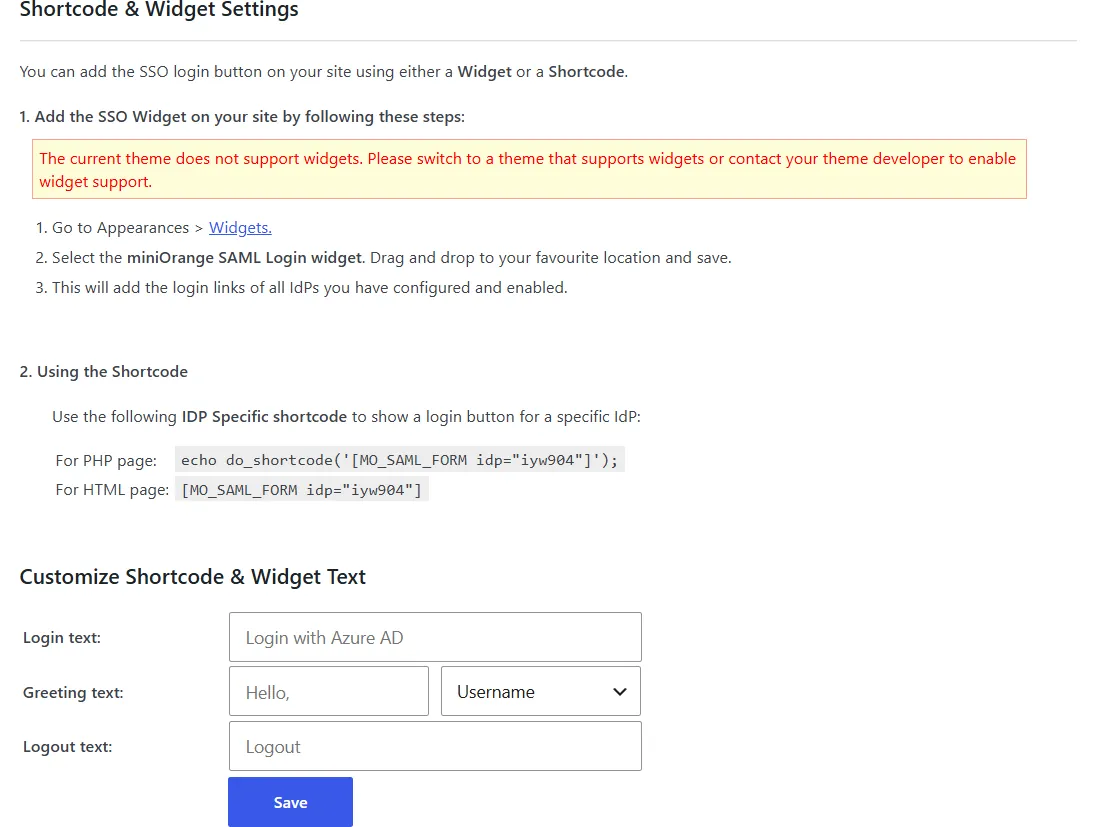
- . 쇼트코드 및 위젯 설정 이 섹션에서 다음 설정을 구성할 수 있습니다.
a. SSO 위젯을 사용하여 추가:
- 위젯을 사용하여 SSO 로그인 버튼을 추가하려면 다음으로 이동하세요. 모양> 위젯 왼쪽의 워드프레스 패널에서.
- miniOrange SAML 로그인 위젯을 원하는 위치에 추가하세요.
b. 쇼트코드를 사용하여 추가: 쇼트코드를 사용하여 SSO 로그인 버튼을 추가하려면 이 섹션에 제공된 IDP별 쇼트코드를 복사하여 필요한 페이지에 추가하십시오.
- 로그인 텍스트, 환영 텍스트 및 로그아웃 텍스트를 사용자 지정할 수 있습니다. 쇼트코드 및 위젯 텍스트 사용자 지정 안내
- 찜하기 변경 사항을 적용합니다.
5단계: 리디렉션 및 SSO 설정
리디렉션 및 SSO 링크 탭에서는 SSO 전후의 사용자 리디렉션을 구성하고, SSO 로그인/로그아웃 링크 및 버튼을 관리하고, 플러그인 프리미엄 버전에서 제공되는 SSO 리디렉션 설정을 사용하여 SP 시작 SSO를 설정할 수 있습니다.
1. SSO 리디렉션 설정
a. 사이트 자동 리디렉션: 이 옵션을 활성화하면 인증되지 않은 사용자가 사이트에 접속하려고 할 때 선택한 로그인 페이지로 리디렉션됩니다. 인증에 성공하면 사용자는 원래 접속하려던 사이트 페이지로 다시 리디렉션됩니다.
- 로 이동 리디렉션 및 SSO 링크 플러그인 탭에서 다음으로 이동하세요. SSO 리디렉션 설정.
- 사이트에서 자동 리디렉션을 활성화하세요: 다음 옵션 중 하나를 선택하십시오.
- 사용자가 로그인하지 않은 경우 기본 IDP로 리디렉션합니다. 인증되지 않은 사용자는 구성된 IDP 로그인 페이지로 리디렉션됩니다.
- 사용자가 로그인하지 않은 경우 워드프레스 로그인 페이지로 리디렉션합니다. 인증되지 않은 사용자는 워드프레스 로그인 페이지로 이동합니다.
- 사용자가 로그인하지 않은 경우 공개 페이지로 리디렉션합니다. 인증되지 않은 사용자는 사이트의 공개 페이지로 리디렉션됩니다. 페이지 URL을 입력하세요. 공개 페이지 URL
입력란을 클릭하십시오. 찜하기.
참고: 이 기능은 Enterprise 이상 요금제에서만 사용 가능합니다. 이 기능을 사용하려면 플러그인을 업그레이드하십시오.
2. RSS 피드 접근 허용: 이 기능을 활성화하면 자동 리디렉션 기능이 활성화된 경우에도 사용자가 WordPress 사이트의 RSS 피드 URL에 접근할 수 있습니다.
3. 로그인 시도 시마다 IdP를 통한 인증 강제 적용: 이 옵션을 활성화하면 사용자가 이미 IdP에 로그인되어 있더라도 로그인 시도할 때마다 IdP 자격 증명을 입력해야 합니다. 사용하는 IdP에 따라 이 동작을 적용하기 위해 추가 구성이 필요할 수 있습니다.
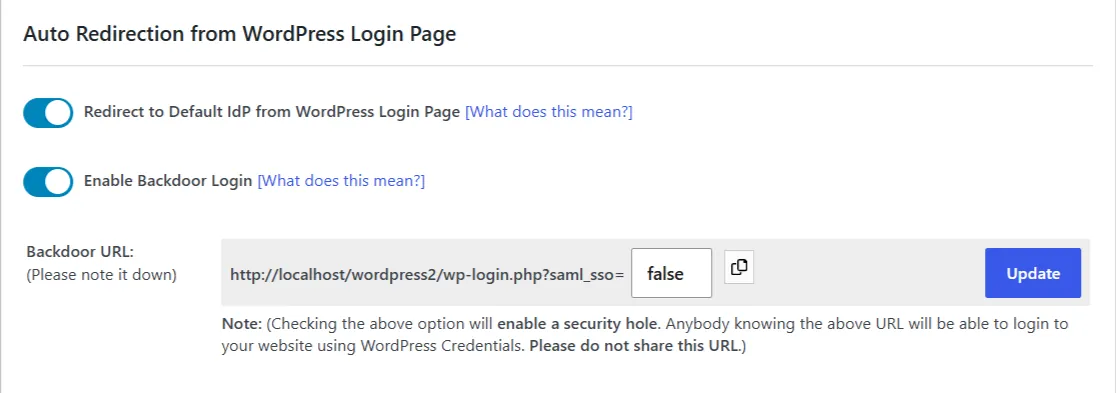
b. 워드프레스 로그인 페이지에서 자동 리디렉션: 이 옵션을 활성화하면 워드프레스 로그인 페이지에 접속하려는 사용자는 인증을 위해 구성된 IDP 로그인 페이지로 리디렉션됩니다.
- WordPress 로그인 페이지에서 기본 IdP로 리디렉션: 다음 URL 중 하나를 방문하는 사용자를 인증을 위해 기본 IdP로 리디렉션하려면 이 옵션을 활성화하십시오.
참고: 백도어 로그인을 활성화하면 보안 위험이 발생합니다. 백도어 URL을 아는 사람은 누구나 WordPress 자격 증명을 사용하여 웹사이트에 로그인할 수 있습니다. 이 URL을 공유하지 마십시오.
- 백도어 로그인 활성화: 이 옵션을 활성화하면 IdP(아이디어 공급자)에 로그인할 수 없게 된 경우에도 WordPress 계정 정보를 사용하여 WordPress 사이트에 로그인할 수 있습니다. 이를 통해 웹사이트에 다시 접속할 수 있는 대체 로그인 방법을 제공합니다.
c. 도메인 매핑
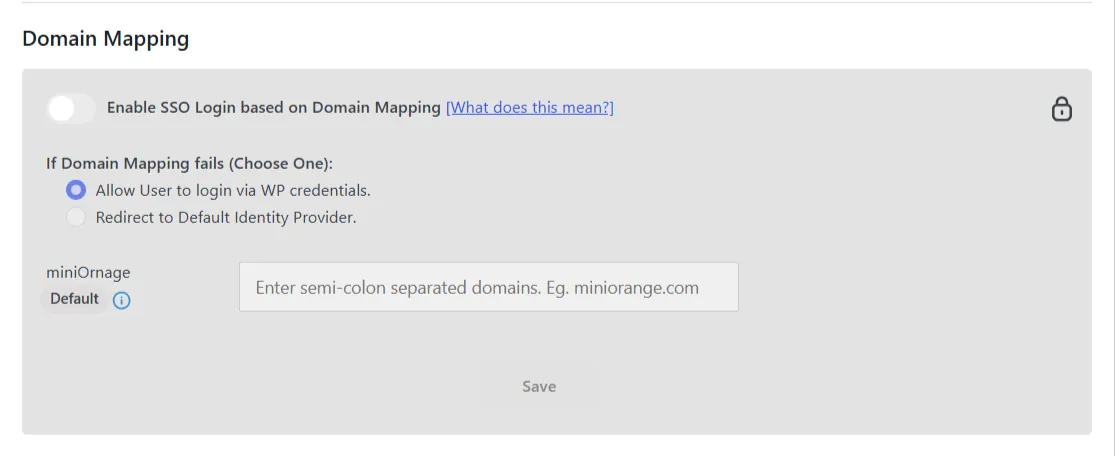
참고: 이 기능은 Enterprise 이상 요금제에서만 사용 가능합니다. 이 기능을 사용하려면 플러그인을 업그레이드하십시오.
도메인 매핑을 사용하면 사용자의 이메일 도메인을 기반으로 적절한 ID 공급자(IdP)로 사용자를 리디렉션할 수 있으므로 여러 도메인을 사용하는 조직의 SSO 로그인이 간소화됩니다.
d. SSO 설정 후 리디렉션
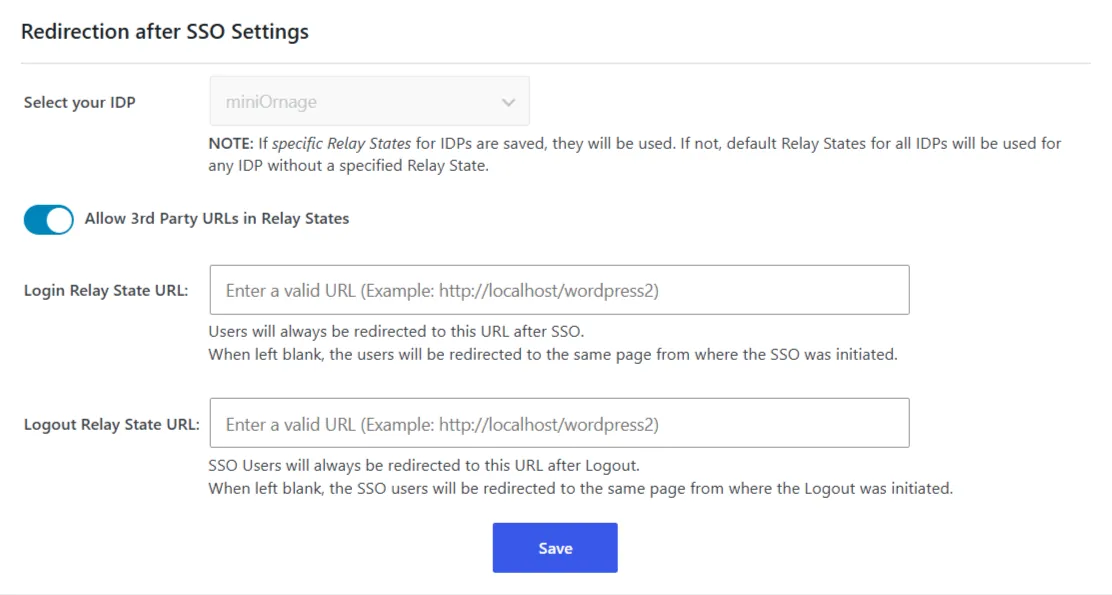
'SSO 설정 후 리디렉션' 에서 다음 옵션을 사용하여 SSO를 통해 로그인 및 로그아웃한 후 사용자가 리디렉션될 위치를 구성할 수 있습니다.
- 릴레이 상태에서 타사 URL 허용: 사이트 외부의 URL을 리디렉션 URL로 사용하려면 다음과 같이 하세요.
- 로그인 릴레이 상태 URL: SSO 완료 후 사용자가 리디렉션될 URL을 입력하십시오. 비워두면 사용자는 SSO가 시작된 페이지로 리디렉션됩니다.
- 로그아웃 릴레이 상태 URL: SSO 사용자가 로그아웃 후 리디렉션될 URL을 입력하십시오. 비워두면 사용자는 로그아웃을 시작했던 페이지로 리디렉션됩니다.
- 온 클릭 찜하기 버튼을 클릭합니다.
2. SSO 링크 및 버튼
SSO 링크를 사용하면 사용자가 웹사이트에서 바로 싱글 사인온(SSO)을 시작할 수 있습니다. 관련 페이지나 버튼에 이러한 링크를 배치하면 사용자가 구성된 ID 공급자(IdP)를 통해 간편하게 로그인할 수 있습니다. 또한 인증 성공 후 사용자를 특정 페이지로 이동시키는 리디렉션 URL을 지정할 수도 있습니다.
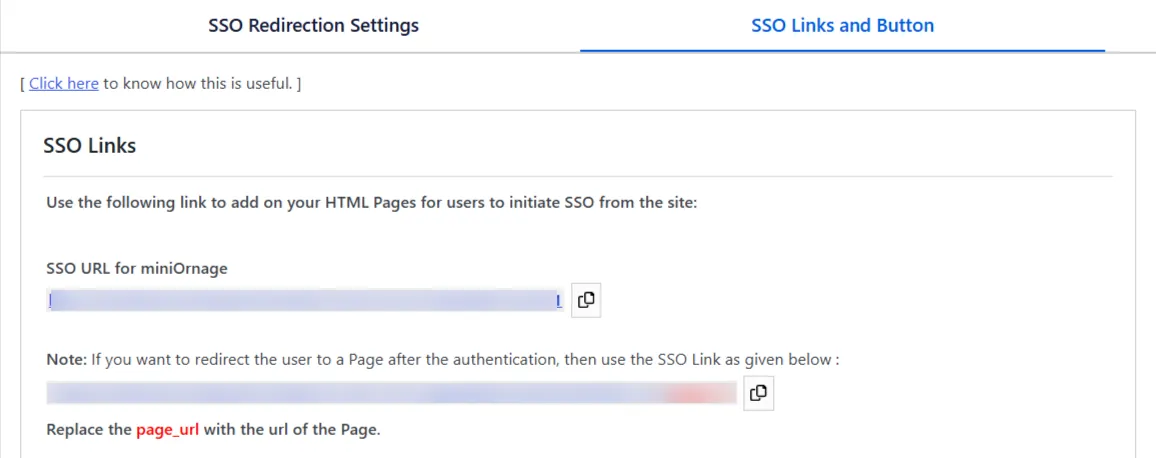
a. SSO 링크:
- $XNUMX Million 미만 SSO 링크SSO URL을 복사하세요.
- 복사한 링크를 사용자가 SSO를 시작하도록 하려는 HTML 페이지에 추가하세요.
- 인증 후 사용자를 특정 페이지로 리디렉션하려면 두 번째 SSO 링크를 복사하세요.
참고: 복사한 링크에서 page_url 부분을 사용자가 인증 후 리디렉션될 페이지의 URL로 바꾸세요 .
b. 워드프레스 로그인 페이지에 SSO 로그인 버튼 추가: 이 옵션을 사용하면 워드프레스 로그인 페이지에 SSO 로그인 버튼을 추가하고 모양을 사용자 지정할 수 있습니다.
- $XNUMX Million 미만 워드프레스 로그인 페이지에 SSO 로그인 버튼 추가하기, 활성화 워드프레스 로그인 페이지에 싱글 사인온(SSO) 버튼 추가하기 비녀장.
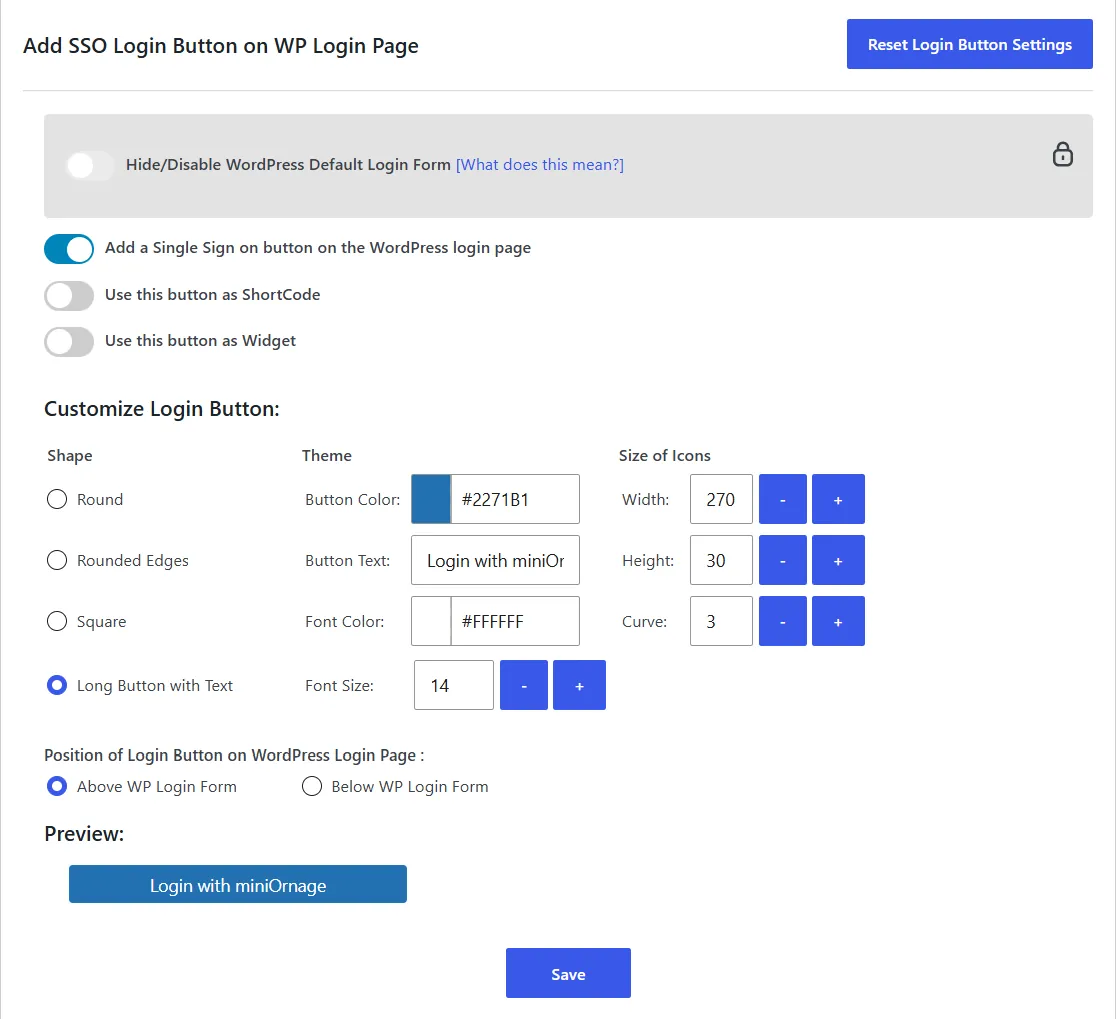
- 참고 : The 워드프레스 기본 로그인 폼 숨기기/비활성화 이 토글 버튼은 로그인 페이지에서 기본 WordPress 로그인 양식을 숨깁니다. 이 기능은 Enterprise 이상의 요금제에서 사용할 수 있습니다.
- 이 버튼을 쇼트코드로 사용하세요: SSO 로그인 버튼을 단축 코드로 사용하려면 다음과 같이 하세요.
- 이 버튼을 위젯으로 사용하세요: SSO 로그인 버튼을 위젯으로 사용하려면 다음과 같이 하세요.
- $XNUMX Million 미만 로그인 버튼 사용자 지정다음과 같은 설정을 구성할 수 있습니다.
- 모양: 여기에서 원형, 모서리가 둥근 버튼, 사각형 또는 텍스트가 있는 긴 버튼과 같은 버튼 모양을 선택할 수 있습니다.
- 주제 : 버튼 색상, 버튼 텍스트, 글꼴 색상 및 글꼴 크기를 설정할 수 있습니다.
- 아이콘 크기: 버튼의 너비, 높이 및 곡선은 값을 입력하거나 - 및 + 버튼을 사용하여 조정할 수 있습니다.
- $XNUMX Million 미만 워드프레스 로그인 페이지에서 로그인 버튼의 위치, 당신은 위 WP 로그인 폼 or 아래는 워드프레스 로그인 양식입니다. SSO 버튼을 워드프레스 로그인 버튼에 맞춰 배치합니다.
- 버튼 미리보기는 아래에서 확인할 수 있습니다. 미리보기 로그인 페이지에 어떻게 표시될지 확인하기 위한 섹션입니다.
- 온 클릭 찜하기 설정을 적용합니다.
참고: 기본 버튼 설정을 복원하려면 '로그인 버튼 설정 초기화'를 클릭하세요.
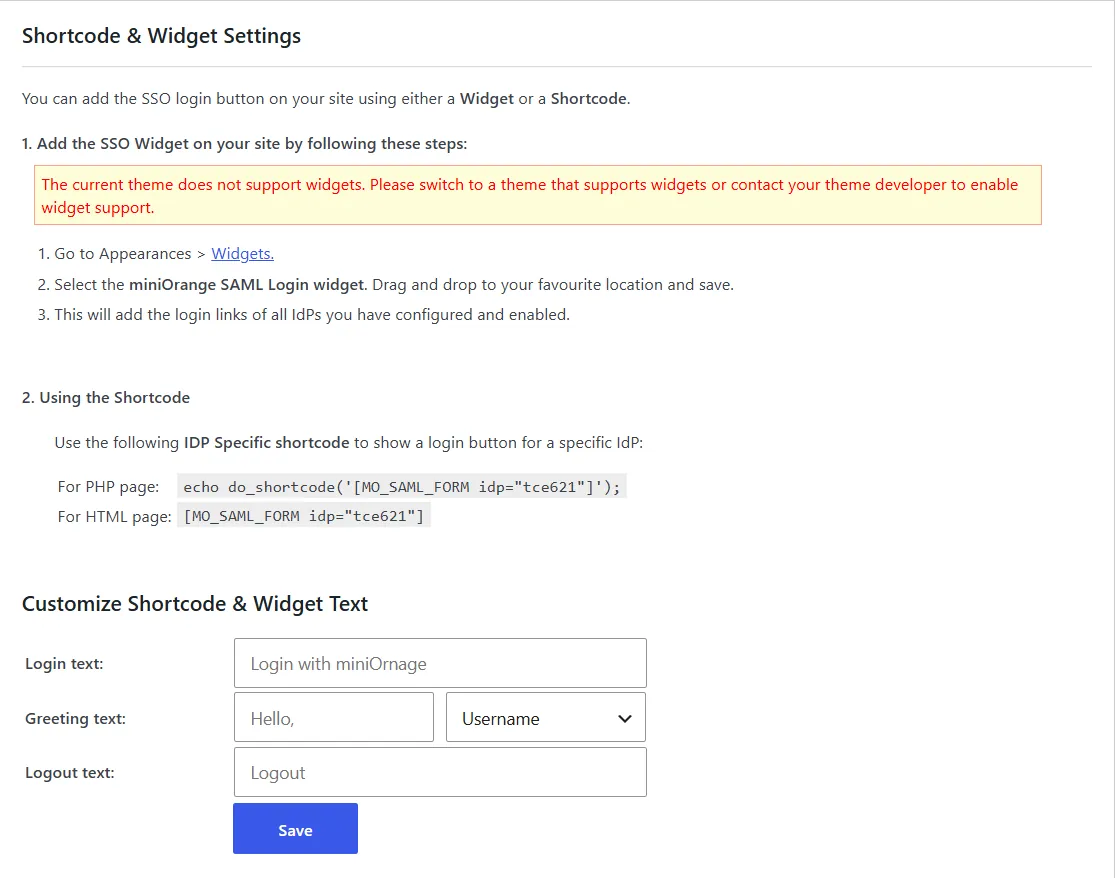
c. 쇼트코드 및 위젯 설정: 이 옵션을 사용하면 위젯 또는 쇼트코드를 이용하여 사이트의 어느 위치에든 SSO 로그인 버튼을 추가할 수 있습니다.
SSO 위젯을 추가하세요:
- We Buy Orders 신청서를 클릭하세요. 모양> 위젯 왼쪽의 워드프레스 패널에서.
- miniOrange SAML 로그인 위젯을 선택하고 원하는 위치로 드래그 앤 드롭한 다음 저장하세요.
- 이렇게 하면 구성된 IDP의 로그인 링크가 추가됩니다.
참고: 이 옵션을 사용하려면 WordPress 테마가 위젯을 지원해야 합니다. 테마가 위젯을 지원하지 않는 경우, 플러그인은 위젯을 지원하는 테마로 변경하거나 테마 개발자에게 문의하라는 메시지를 표시합니다.
쇼트코드를 사용하여 SSO 버튼을 추가하세요.
- 이 섹션에 나와 있는 IDP별 단축 코드를 사용하여 페이지 유형에 따라 특정 IdP에 대한 로그인 버튼을 표시하세요.
쇼트코드 및 위젯 텍스트 사용자 지정:
- . 로그인 텍스트 해당 필드에 로그인 버튼에 표시할 텍스트를 입력하세요(예: SSO로 로그인).
- . 인사말 해당 필드에 로그인한 사용자에게 표시할 인사말(예: 안녕하세요)을 입력하고 드롭다운 메뉴에서 인사말 옆에 표시할 사용자 세부 정보(예: 사용자 이름)를 선택하세요.
- . 로그아웃 텍스트 해당 필드에 로그아웃 링크에 사용할 텍스트를 입력하세요(예: 로그아웃).
- 를 클릭하십시오 찜하기 설정을 적용합니다.








 회원가입