miniOrange SAML 싱글 사인온 플러그인을 사용하여 WordPress에서 Azure AD SSO/Microsoft Entra ID를 설정하는 방법은 무엇인가요?
회사 개요
miniOrange SAML SSO 플러그인을 사용하면 팀에서 기존 Azure AD 자격 증명(Microsoft Entra ID라고도 함)을 사용하여 WordPress에 로그인할 수 있습니다. 이 플러그인은 SAML 2.0 프로토콜을 사용합니다. 잇다 Azure AD를 ID 공급자(IDP)로 사용WordPress를 서비스 제공업체(SP)로 사용하기. 이 통합을 통해 사용자는 Azure AD 또는 Office 365 계정을 통해 WordPress에 로그인할 수 있으므로 더욱 간편하고 안전하게 액세스할 수 있습니다. 이 플러그인은 속성 및 그룹 기반 로그인, 사용자 동기화, 멀티테넌트 및 인트라넷 SSO, 프로필 사진 매핑과 같은 기능을 제공하여 Azure AD SSO를 통해 모든 규모에서 사용자 액세스를 효율적으로 관리할 수 있도록 지원합니다. 이 가이드에서는 설정 방법을 배우게 됩니다. SSO Azure AD 또는 Office 365를 IDP로 사용 및 구성 WordPress를 SP로 사용.
WordPress를 Azure AD와 연결하여 SharePoint, OneDrive, Power BI, Dynamics 365, Outlook 등을 통합하세요. Azure SSO를 사용하여 사용자 동기화를 간소화하고, Azure 멀티테넌트를 활성화하고, 액세스 관리를 강화하세요.
1단계: Microsoft Entra ID/Azure AD를 Azure AD 로그인(SSO 로그인)용 IDP(ID 공급자)로 설정합니다.
Azure AD를 IDP로 구성
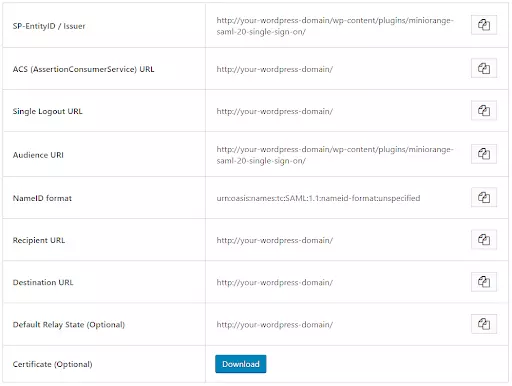
miniOrange SAML SP SSO 플러그인에서 다음으로 이동합니다. 서비스 제공업체 메타데이터 탭. 여기에서 ID 공급자를 구성하는 데 필요한 SP 엔터티 ID 및 ACS(AssertionConsumerService) URL과 같은 SP 메타데이터를 찾을 수 있습니다.
엔터프라이즈 애플리케이션을 통해 Azure AD SSO/Azure AD를 사용하여 WordPress(WP)에 로그인하도록 설정하려면 이 단계별 설정 비디오를 참조하십시오.
혜택 이용(Benefits Access) 또는 퍼소니파이 헬스 앱(Personify App)을 Azure AD 포털
를 클릭하십시오 더 많은 서비스.
검색 및 선택 마이크로소프트 엔트라 ID.
선택 엔터프라이즈 응용 프로그램.
를 클릭하십시오 새 응용 프로그램.
를 클릭하십시오 나만의 애플리케이션 만들기.
앱 이름을 입력한 후, 비갤러리 애플리케이션 섹션을 선택하고 만들기 버튼을 클릭하세요.
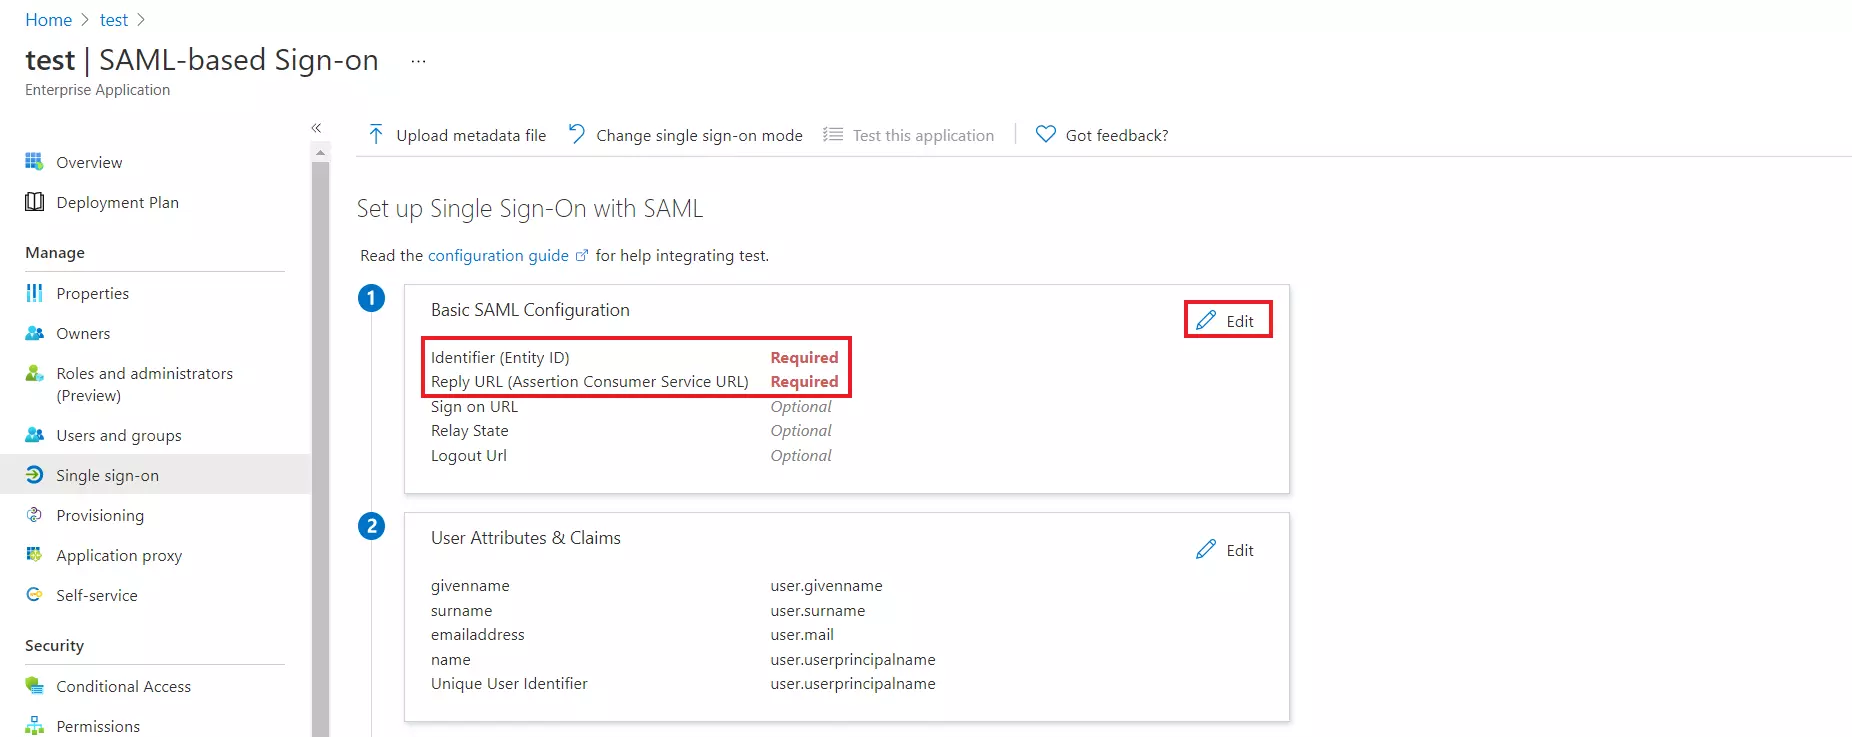
를 클릭하십시오 싱글 사인온 설정.
선택 SAML 탭.
클릭 후 편집, 들어가다 SP 엔터티 ID 을 통한 확인 그리고 ACS URL 을 통한 회신 URL 에 서비스 제공업체 메타데이터 플러그인 탭. 참고 : 럭셔리 IDP 시작 SSO 밸리 로그인 URL 비워두어야 합니다.
기본적으로 다음은 Attributes SAML 응답으로 전송됩니다. 애플리케이션에 대한 SAML 응답으로 전송된 클레임을 보거나 편집할 수 있습니다. Attributes 탭.
복사 앱 페더레이션 메타데이터 URL ~을 얻기 위해 종점 구성에 필요한 서비스 제공 업체.
SAML 애플리케이션에 사용자 및 그룹 할당
로 이동 사용자 및 그룹 탭을 클릭하십시오. 사용자/그룹 추가.
를 클릭하십시오 사용자 필요한 사용자를 할당한 후 다음을 클릭하세요. 선택.
사용자를 선택한 후 다음을 클릭하세요. 양수인 버튼을 클릭합니다.
아래에서 애플리케이션에 역할을 할당할 수도 있습니다. 역할 선택 안내
Microsoft Entra ID/Azure AD를 Azure AD SSO를 구현하기 위한 SAML IDP(ID 공급자)로 성공적으로 구성했습니다.
앱 등록을 통해 Azure AD SSO/Azure AD를 사용하여 WordPress(WP)에 로그인하도록 설정하려면 이 단계별 설정 비디오를 참조하세요.
혜택 이용(Benefits Access) 또는 퍼소니파이 헬스 앱(Personify App)을 Azure AD 포털 관리자로서
를 클릭하십시오 더 많은 서비스.
검색 및 선택 마이크로소프트 엔트라 ID.
선택 앱 등록.
를 클릭하십시오 신규 등록.
할당 이름 선택하고 계정 유형.
리디렉션 URL 입력란에 제공된 ACS URL을 입력하세요. 서비스 제공업체 메타데이터 플러그인 탭을 클릭하고 회원가입 버튼을 클릭합니다.
로 이동 API 노출 왼쪽 메뉴 패널에서.
클릭 추가 버튼을 누르고 교체하세요. 애플리케이션 ID URL 플러그인의 SP 엔터티 ID를 사용합니다.
참고: 서비스 공급자 메타데이터 탭의 SP 엔티티 ID 값에 슬래시('/')가 없는지 확인하십시오. SP 엔티티 ID에 슬래시가 있는 경우 플러그인의 서비스 공급자 메타데이터 탭에 있는 SP 엔티티 ID/발급자 필드에서 슬래시를 제거하고 Azure에 업데이트된 값을 입력한 다음 저장 버튼을 클릭하여 업데이트하십시오.
다시로 이동 Microsoft Entra ID ⇒ 앱 등록 창을 클릭하고 종점.
그러면 여러 URL이 있는 창으로 이동합니다.
복사 페더레이션 메타데이터 문서 얻을 수 있는 URL 종점 구성에 필요한 서비스 제공 업체.
WordPress(WP) 사이트에 Azure AD SSO 로그인을 구현하기 위해 Azure AD를 SAML IDP(ID 공급자)로 성공적으로 구성했습니다.
2단계: WordPress를 SP(서비스 제공업체)로 구성합니다.
무료
Standard
프리미엄
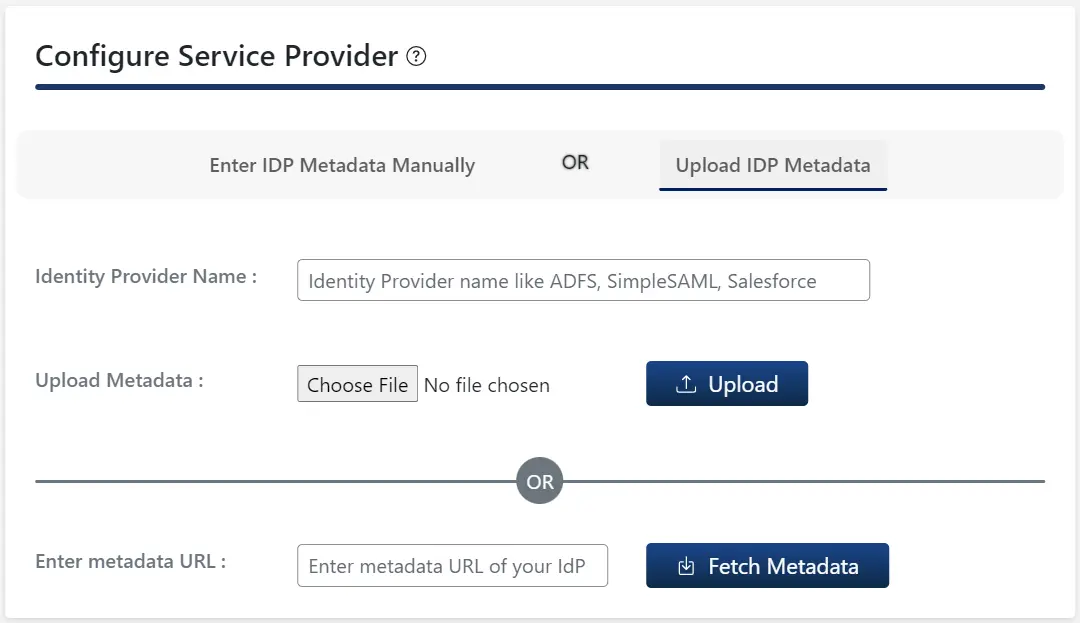
WordPress용 SAML SSO 플러그인에서 플러그인의 IDP 구성 탭으로 이동합니다. WordPress용 SSO 플러그인을 구성하는 방법은 두 가지가 있습니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
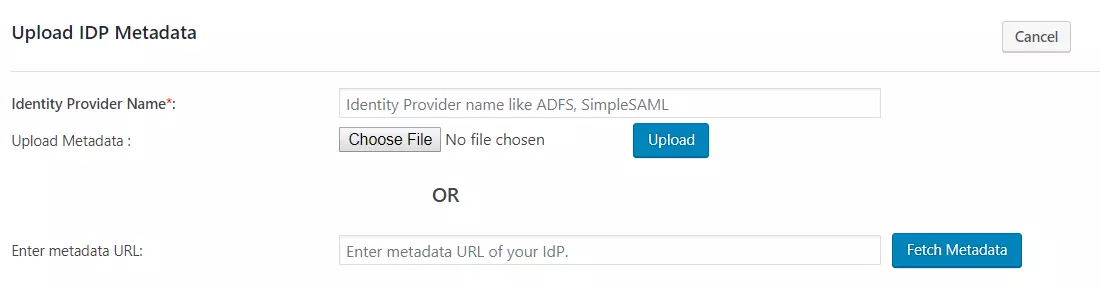
를 클릭하십시오 IDP 메타데이터 업로드 버튼을 클릭합니다.
입력 아이덴티티 공급자 이름
다음 중 하나를 수행 할 수 있습니다 메타데이터 파일 업로드 그리고 클릭 가이드라가 버튼을 사용하거나
메타데이터 URL 그리고 클릭 메타데이터 가져오기.
B. 수동 구성:
ID 공급자가 제공한 필수 설정(예: ID 공급자 이름, IDP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공하고 다음을 클릭합니다. 찜하기
버튼을 클릭합니다.
를 클릭하십시오 테스트 구성 IDP에서 보낸 속성과 값을 확인합니다.
3단계: 속성 매핑
참고: 여러 ID 공급자에 대한 속성 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
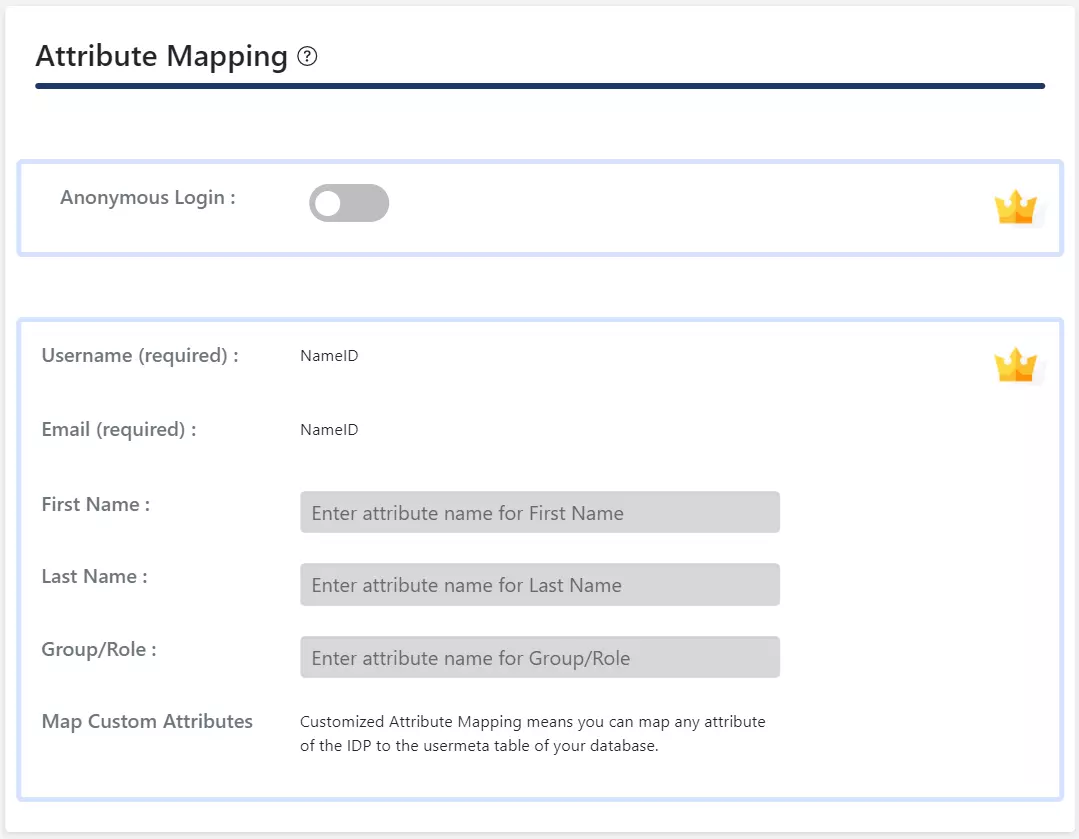
무료 플러그인에서는 이름 ID WordPress 사용자의 이메일 및 사용자 이름 속성에 대해 지원됩니다.
사용자가 SSO를 수행하면 IDP에서 보낸 NameID 값이 WordPress 사용자의 이메일 및 사용자 이름에 매핑됩니다.
WordPress용 SAML SSO 플러그인에서 플러그인의 서비스 제공업체 설정 탭으로 이동합니다. WordPress용 SSO 플러그인을 구성하는 방법은 두 가지입니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
를 클릭하십시오 IDP 메타데이터 업로드 버튼을 클릭합니다.
입력 아이덴티티 공급자 이름
다음 중 하나를 수행 할 수 있습니다 메타데이터 파일 업로드 그리고 클릭 가이드라가 버튼을 사용하거나
메타데이터 URL 그리고 클릭 메타데이터 가져오기.
B. 수동 구성:
ID 공급자가 제공한 필수 설정(예: ID 공급자 이름, IDP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공하고 다음을 클릭합니다. 찜하기
버튼을 클릭합니다.
를 클릭하십시오 테스트 구성 IDP에서 보낸 속성과 값을 확인합니다.
3단계: 속성 매핑
참고: 여러 ID 공급자에 대한 속성 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
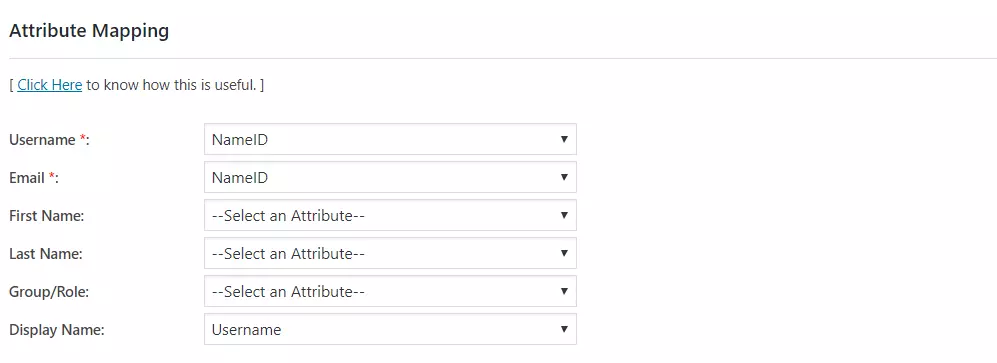
속성 매핑 기능을 사용하면 지도를 작성할 수 있습니다. 사용자 속성 SSO 중에 IDP가 WordPress의 사용자 속성으로 전송합니다.
WordPress용 SAML 플러그인에서 다음으로 이동하세요. 속성/역할 매핑 탭을 클릭하고 다음 필드를 채우세요. 속성 매핑 안내
참고: 서비스 제공업체 설정 탭에서 테스트 구성 버튼을 클릭하고 IDP로 인증하면 속성/역할 매핑 탭에서 IDP에서 전송한 속성 목록을 볼 수 있습니다. 이 정보를 사용하여 위의 매핑을 제공할 수 있습니다.
WordPress용 SAML SSO 플러그인에서 플러그인의 서비스 제공업체 설정 탭으로 이동합니다. WordPress용 SSO 플러그인을 구성하는 방법은 두 가지입니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
를 클릭하십시오 IDP 메타데이터 업로드 버튼을 클릭합니다.
입력 ID 제공자 이름
다음 중 하나를 수행 할 수 있습니다 메타데이터 파일 업로드 그리고 클릭 가이드라가 버튼을 사용하거나
메타데이터 URL 그리고 클릭 메타데이터 가져오기.
. 프리미엄 플러그인당신은 할 수 있습니다 자동 동기화 활성화 위한 메타데이터 URL 설정된 시간 간격 후에 IDP 메타데이터에 따라 플러그인 구성을 자동 업데이트합니다.
B. 수동 구성:
귀하가 제공한 필수 설정(예: ID 공급자 이름, IDP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공합니다. 아이덴티티 공급자 그리고 클릭
찜하기 버튼을 클릭합니다.
를 클릭하십시오 테스트 구성 IDP에서 보낸 속성과 값을 확인합니다.
프리미엄 플러그인에서는 SAML 로그아웃 URL을 제공하여 WordPress 사이트에서 싱글 로그아웃을 달성할 수 있습니다.
3단계: 속성 매핑
참고: 여러 ID 공급자에 대한 속성 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
속성 매핑 기능을 사용하면 지도를 작성할 수 있습니다. 사용자 속성 SSO 중에 IDP가 WordPress의 사용자 속성으로 전송합니다.
WordPress용 SAML 플러그인에서 다음으로 이동하세요. 속성/역할 매핑 탭을 클릭하고 다음 필드를 채우세요. 속성 매핑 안내
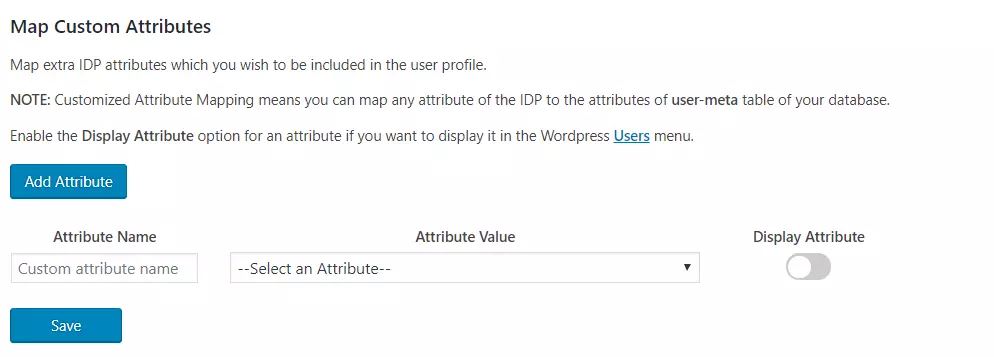
사용자 정의 속성 매핑: 이 기능을 사용하면 IDP에서 보낸 모든 속성을 사용자 메타 워드프레스 테이블.
4단계: 역할 매핑
참고: 여러 ID 공급자에 대한 역할 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
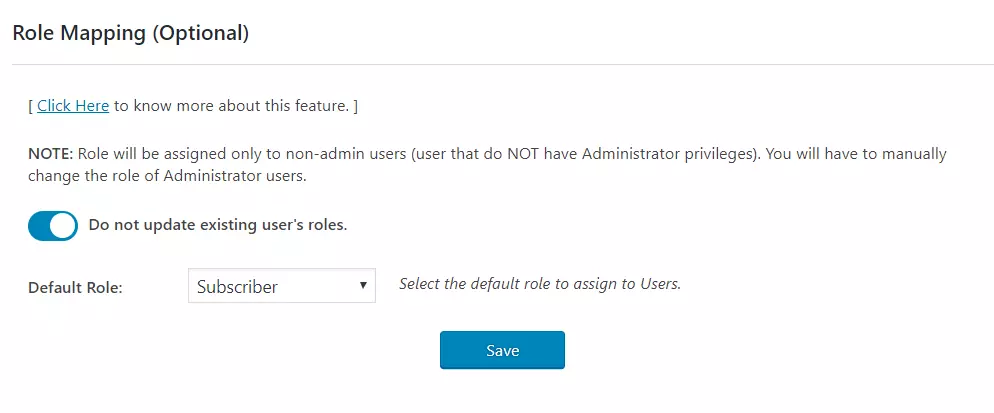
무료 플러그인에서는 다음을 선택할 수 있습니다. 기본 역할 SSO를 수행할 때 관리자가 아닌 모든 사용자에게 할당됩니다.
We Buy Orders 신청서를 클릭하세요. 속성/역할 매핑 탭을 누르고 다음으로 이동하세요. 역할 매핑 안내
선택 기본 역할 그리고 클릭 업데이트 버튼을 클릭합니다.
4단계: 역할 매핑
참고: 여러 ID 공급자에 대한 역할 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
표준 플러그인에서는 SSO를 수행할 때 관리자가 아닌 모든 사용자에게 할당될 기본 역할을 선택할 수 있습니다.
We Buy Orders 신청서를 클릭하세요. 속성/역할 매핑 탭을 누르고 다음으로 이동하세요. 역할 매핑 안내
선택 기본 역할 그리고 클릭 찜하기 버튼을 클릭합니다.
4단계: 역할 매핑
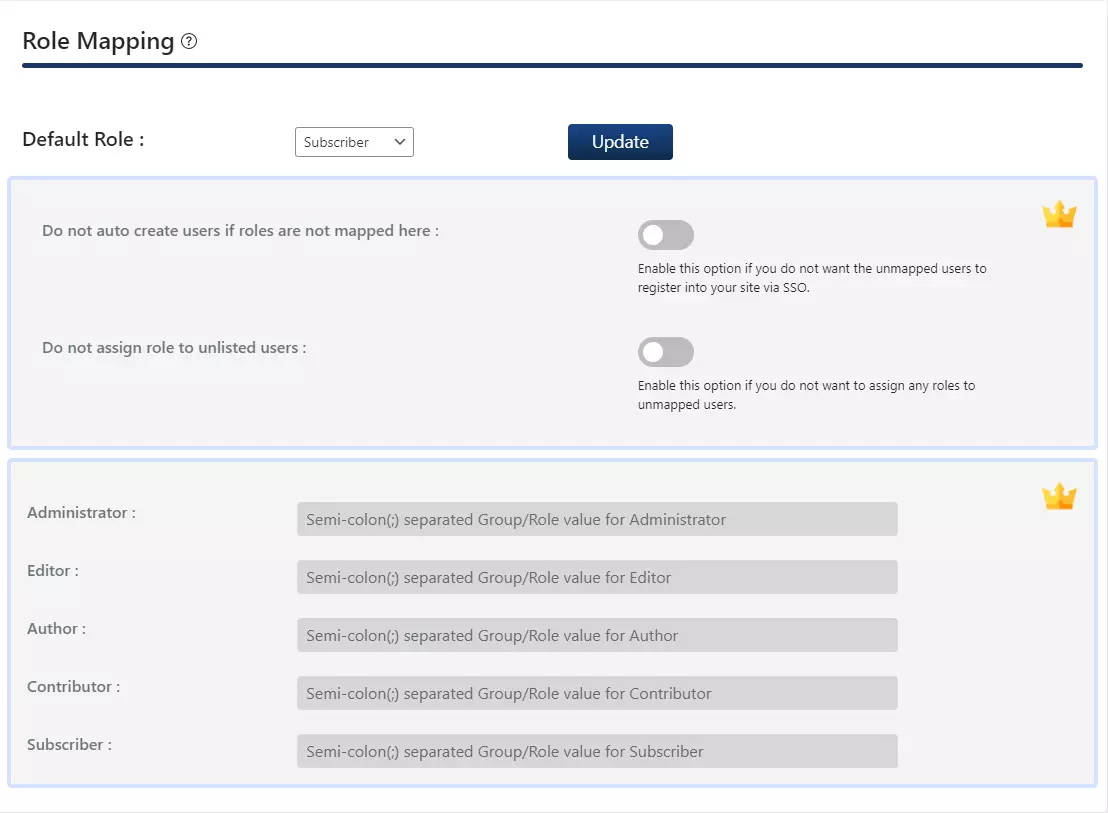
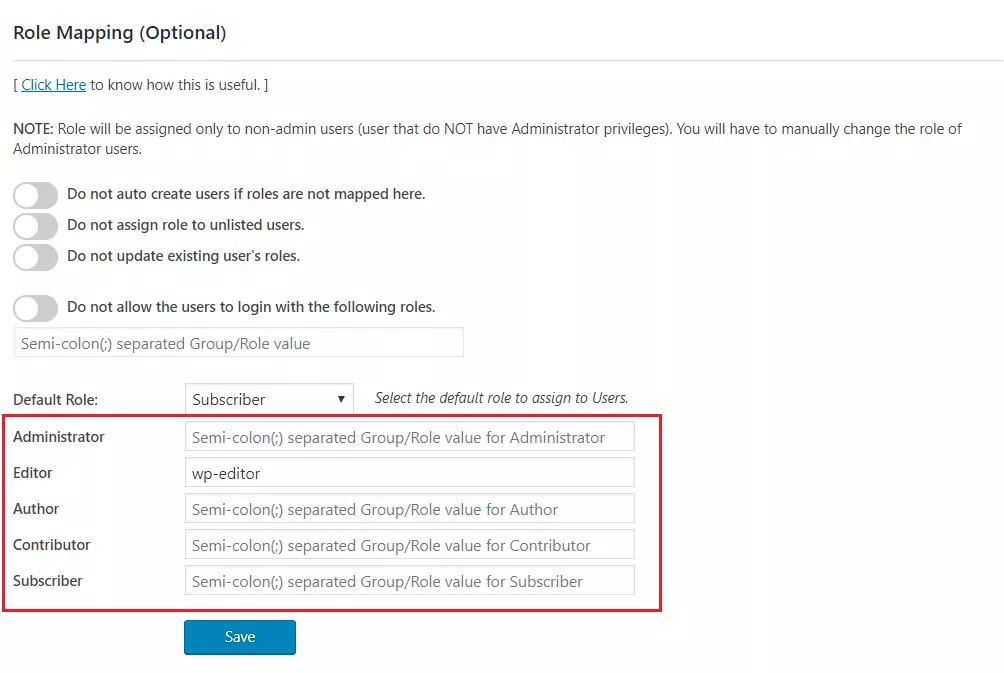
이 기능을 사용하면 사용자가 SSO를 수행할 때 역할을 할당하고 관리할 수 있습니다. 기본 WordPress 역할뿐만 아니라 사용자 지정 역할도 사용할 수 있습니다.
참고: 여러 ID 공급자에 대한 역할 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
에서 속성 매핑 플러그인 섹션에서 이름이 지정된 필드에 대한 매핑을 제공합니다.
그룹/역할이 속성에는 IDP에서 전송한 역할 관련 정보가 포함되며 역할 매핑에 사용됩니다.
역할 매핑 섹션으로 이동하여 강조 표시된 역할에 대한 매핑을 제공합니다.
예를 들어, 다음과 같은 사용자를 원하는 경우 그룹/역할 속성 값은 WordPress에서 편집기로 지정될 wp-editor입니다. 매핑에 wp-editor를 제공하기만 하면 됩니다. 편집자
역할 매핑 섹션의 필드입니다.
5단계: SSO 설정
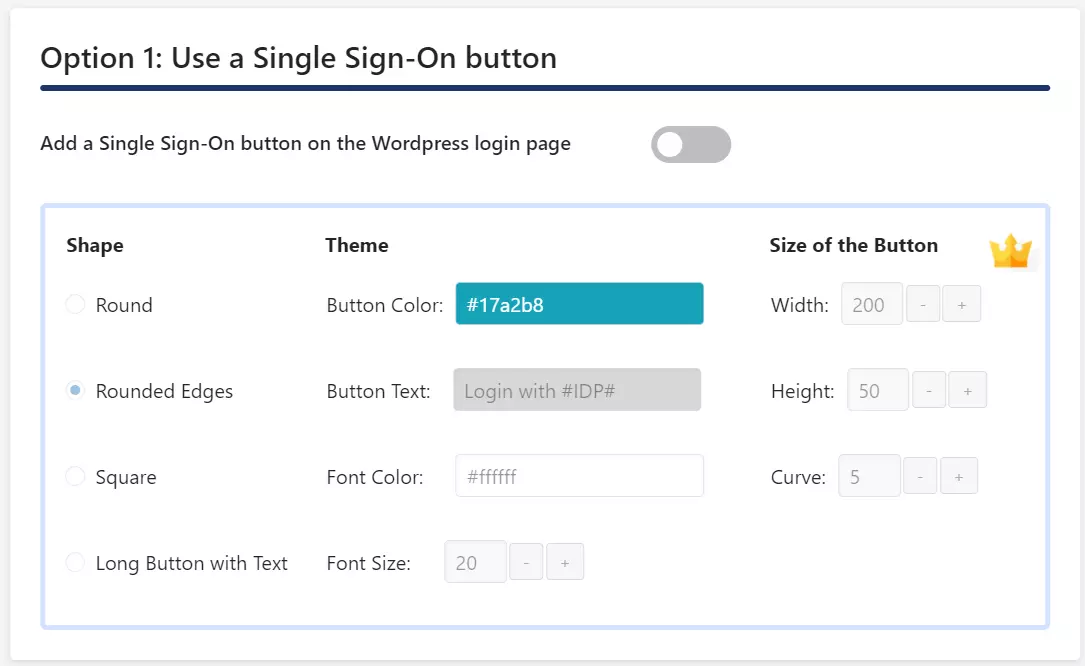
무료 플러그인에서는 활성화하여 Single Sign-On 버튼을 추가할 수 있습니다. WordPress 로그인 페이지에 Single Sign-On 버튼 추가 토글 옵션 1.
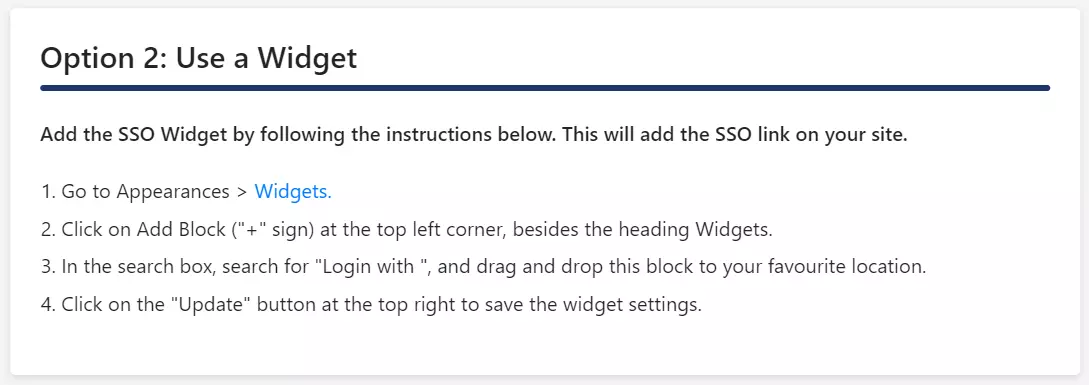
WordPress 테마가 로그인 위젯을 지원하는 경우 로그인 위젯을 추가하여 사이트에서 SP 시작 SSO를 활성화할 수 있습니다.
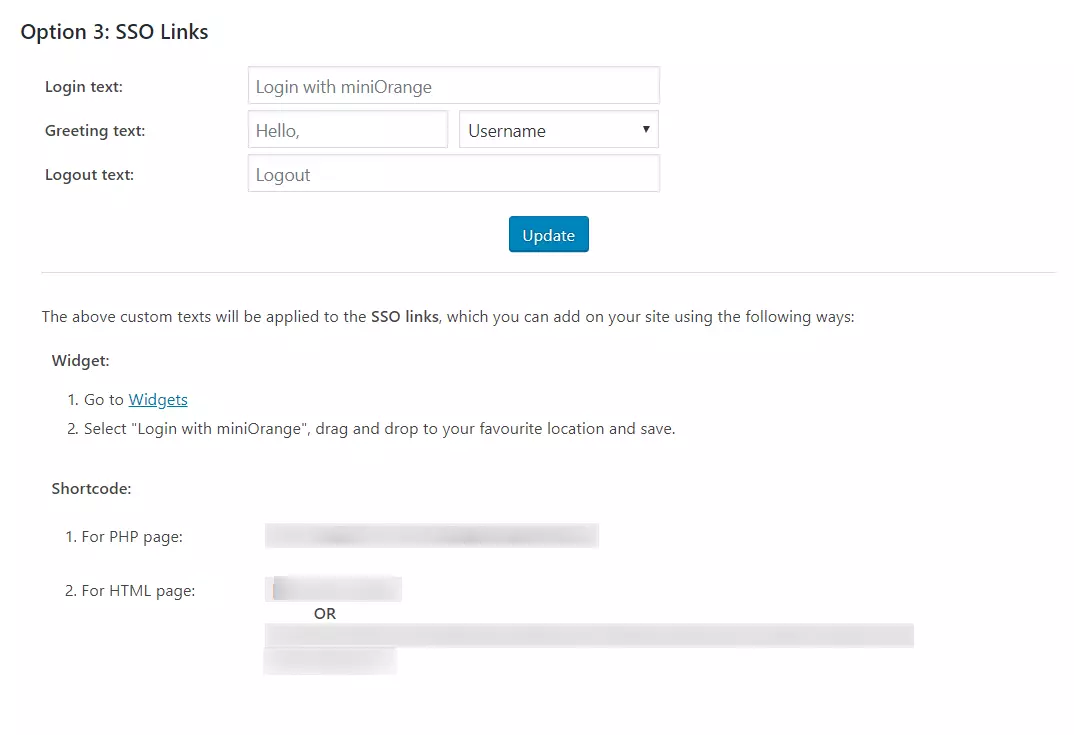
리디렉션 및 SSO 링크 탭으로 이동하여 아래 제공된 단계를 따르세요. 옵션 2: 위젯 사용 사이트에 로그인 위젯을 추가하려면
5단계: SSO 설정
표준 플러그인에서는 다음 옵션을 사용하여 SP 시작 SSO를 활성화할 수 있습니다.
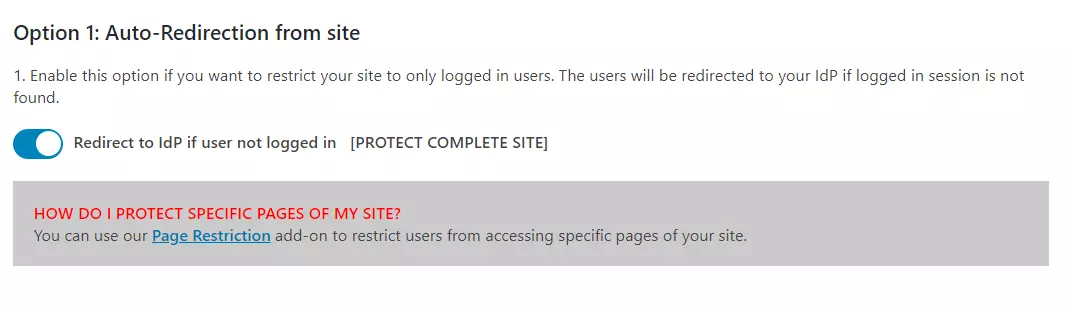
사이트에서 자동 리디렉션: 이 옵션을 활성화하면 인증되지 않은 사용자가 귀하의 사이트에 액세스하려고 하면 IDP 로그인 페이지로 리디렉션되며, 인증에 성공한 후에는 액세스하려고 했던 사이트의 동일한 페이지로 다시 리디렉션됩니다.
단계 :
플러그인의 리디렉션 및 SSO 링크 탭으로 이동하여 옵션 1: 자동 - 사이트에서 리디렉션.
사용 사용자가 [PROTECT COMPLETE SITE]에 로그인하지 않은 경우 IDP로 리디렉션옵션을 선택합니다.
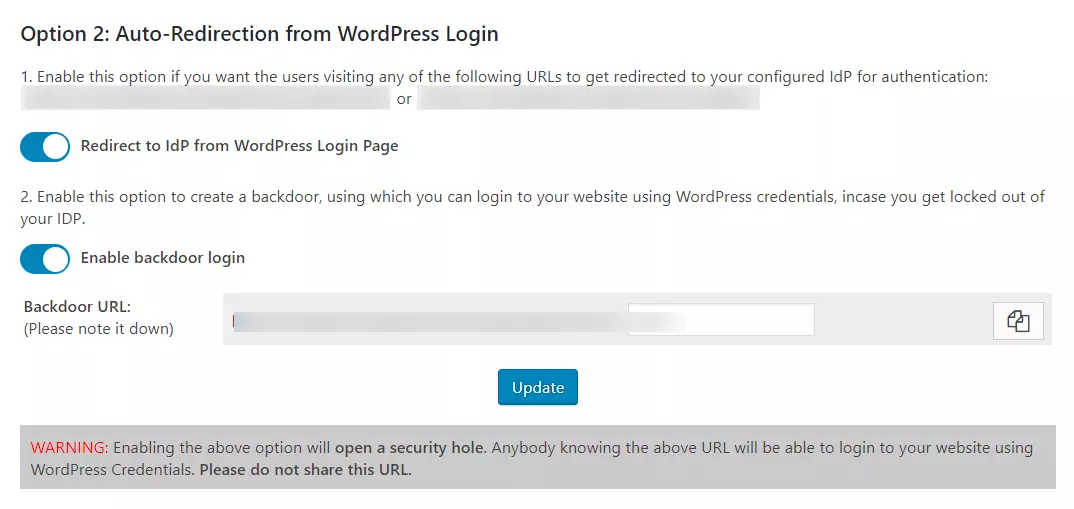
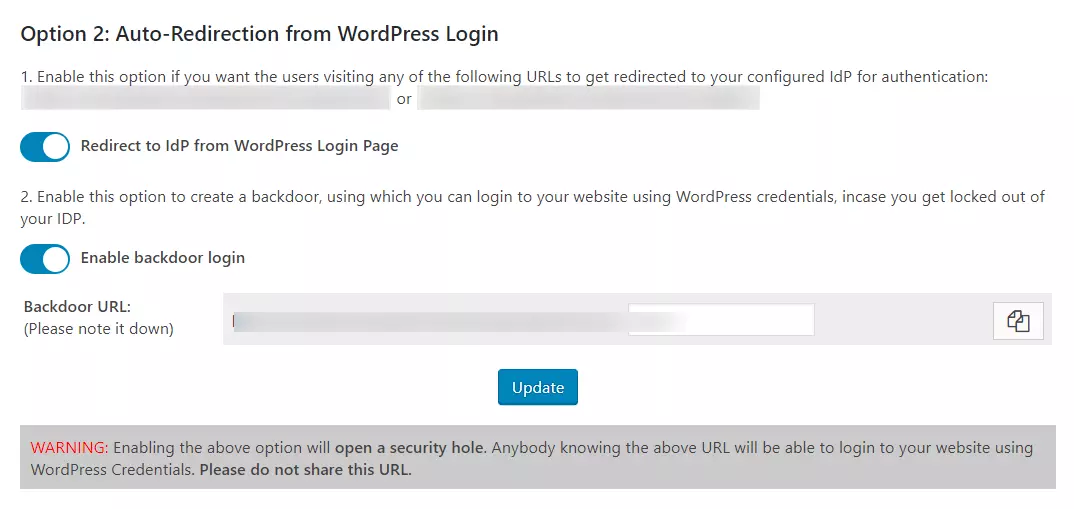
WordPress 로그인에서 자동 리디렉션: 이 옵션이 활성화되면 기본 WordPress 로그인 페이지에 액세스하려는 인증되지 않은 사용자는 인증을 위해 IDP 로그인 페이지로 리디렉션됩니다. 인증에 성공하면 WordPress 사이트로 다시 리디렉션됩니다.
단계 :
플러그인의 리디렉션 및 SSO 링크 탭으로 이동하여 옵션 2: WordPress 로그인에서 자동 리디렉션.
사용 WordPress 로그인 페이지에서 IDP로 리디렉션 옵션을 선택합니다.
참고: 백도어 로그인을 활성화하고 백도어 URL을 기록해 두십시오. 이렇게 하면 IDP에 로그인할 수 없는 경우 WordPress 로그인 페이지에 접속할 수 있습니다.
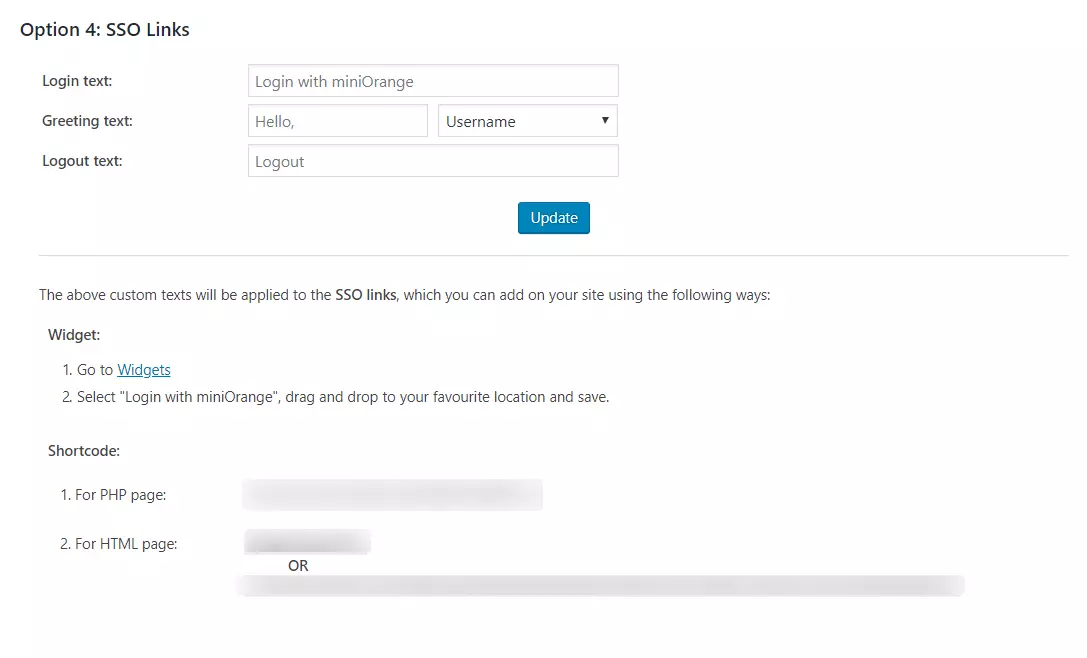
SSO 링크: 다음에서 제공되는 단축 코드 및 위젯을 사용하여 사이트 어디든 SSO 링크를 추가할 수 있습니다. 리디렉션 및 SSO 링크 탭 > 옵션 3: SSO 링크 플러그인 섹션
5단계: SSO 설정
프리미엄 플러그인에서는 다음 옵션을 사용하여 SP 시작 SSO를 활성화할 수 있습니다.
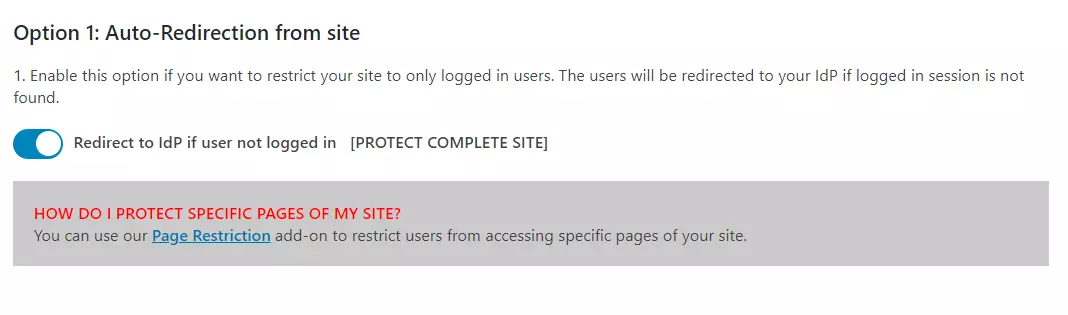
사이트에서 자동 리디렉션: 이 옵션을 활성화하면 인증되지 않은 사용자가 사이트에 접속하려고 할 때 IDP 로그인 페이지로 리디렉션되고, 인증에 성공하면 원래 접속하려던 사이트 페이지로 다시 리디렉션됩니다.
단계 :
플러그인의 리디렉션 및 SSO 링크 탭으로 이동하여 옵션 1: 사이트에서 자동 리디렉션.
사용 사용자가 [PROTECT COMPLETE SITE]에 로그인하지 않은 경우 IDP로 리디렉션 옵션을 선택합니다.
WordPress 로그인에서 자동 리디렉션: 이 옵션이 활성화되면 기본 WordPress 로그인 페이지에 액세스하려는 인증되지 않은 사용자는 인증을 위해 IDP 로그인 페이지로 리디렉션됩니다. 인증에 성공하면 WordPress 사이트로 다시 리디렉션됩니다.
단계 :
플러그인의 리디렉션 및 SSO 링크 탭으로 이동하여 옵션 2: 워드프레스 로그인에서 자동 리디렉션.
사용 WordPress 로그인 페이지에서 IDP로 리디렉션 옵션을 선택합니다.
참고: 백도어 로그인을 활성화하고 백도어 URL을 기록해 두십시오. 이렇게 하면 IDP 로그인에 문제가 발생했을 때 WordPress 로그인 페이지에 접속할 수 있습니다.
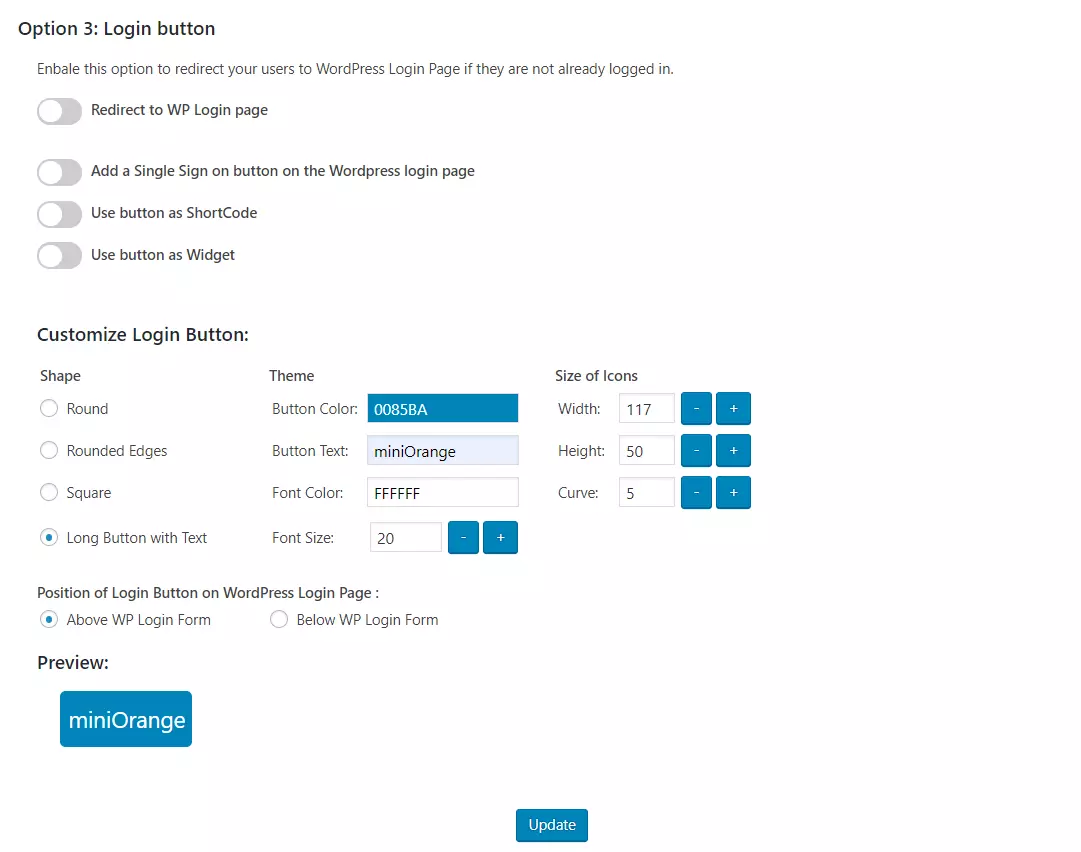
로그인 버튼: 사이트 또는 워드프레스 로그인 페이지의 어느 위치에든 사용자 지정 로그인 버튼을 추가하려면 다음 경로로 이동하세요. 옵션 3: 로그인 버튼 리디렉션 및 SSO 링크 탭의 해당 섹션입니다.
SSO 링크: 다음에서 제공되는 단축 코드 및 위젯을 사용하여 사이트 어디든 SSO 링크를 추가할 수 있습니다. 옵션 4: SSO 링크 리디렉션 및 SSO 링크 탭의 섹션입니다.
이 가이드에서는 Azure AD를 IDP로 , WordPress를 SP로 선택하고 SAML Single Sign-On(SSO) 로그인 플러그인을 사용하여 Azure AD SAML Single Sign-On(Azure AD SSO 로그인)을 성공적으로 구성했습니다 . 이 솔루션을 통해 Azure AD 로그인 자격 증명을 사용하여 WordPress(WP) 사이트에 안전하게 액세스할 수 있도록 몇 분 안에 배포할 수 있습니다.


















 회원가입




