IDP로 IdentityServer4를 사용하는 WordPress용 SAML Single Sign-On(SSO) | IdentityServer4 SSO 로그인
회사 개요
WordPress용 SAML 싱글 사인온(SSO) 플러그인 달성하기 위해 IdentityServer4 SAML SSO WordPress의 경우 IdentityServer4를 SAML 공급자로 사용하여 WordPress에 안전하게 로그인합니다. 이 가이드에서는 단계별로 구성해 보겠습니다. IdP로서의 IdentityServer4 (ID 제공자) 및 SP로서의 WordPress (서비스 제공업체) SSO 로그인용.
당신은 우리를 방문 할 수 있습니다 워드프레스용 SSO 플러그인 저희가 제공하는 다른 기능에 대해 더 자세히 알아보려면 여기를 클릭하세요.






전제조건 : 다운로드 및 설치
IdentityServer4를 WordPress에서 SAML IdP로 구성하려면 WordPress용 miniOrange SAML SP SSO 플러그인을 설치해야 합니다.
WordPress용 IdentityServer4 SAML SSO를 설정하려면 아래 단계를 따르세요.
1단계: IdentityServer4를 IdP(ID 공급자)로 설정
IdentityServer4를 IdP로 구성하려면 다음 단계를 따르세요.
참고: SAML IDP 기능을 추가하려면 Startup.cs 파일 을 수정해야 합니다.
- ConfigureServices 메서드에서 AddIdentityServer에 대한 호출은 다음 코드로 업데이트되어야 합니다.
    {
        services.AddIdentityServer()

        // the rest of registrations (clients, resources, users, etc)

          .AddSigningCredential(new X509Certificate2(/*your cert*/))

          .AddSamlPlugin(options => {
                options.Licensee = "/*your license key org name*/";

                options.LicenseKey = "/*your license key*/";

        })

        .AddInMemoryServiceProviders(new List());
    }
- 구성 메소드에서 다음을 호출합니다. 사용IdentityServer 다음 코드를 사용하여 확장해야 합니다.
    {

        app.UseIdentityServer()

        .UseIdentityServerSamlPlugin();
    }
IdentityServer4를 서비스 공급자로 구성
- . Config.cs 파일 생성 클라이언트 진입.
    new Client {

        ClientId = "http://localhost:5001/saml",

        ClientName = "RSK SAML2P Test Client",

        ProtocolType = IdentityServerConstants.ProtocolTypes.Saml2p,

        AllowedScopes = { "openid", "profile" }

    }
- . Config.cs 구성 SAML 세부 사항 사용 서비스 제공자 객체.
| 클라이언트 ID | 서비스 제공업체 메타데이터 탭에서 clientId 제공 |
| 고객 이름 | 서비스 제공업체 이름 제공 |
| 프로토콜 유형 | IdentityServerConstants.ProtocolTypes.Saml2p |
| 허용 범위 | openid, 프로필 |
    new ServiceProvider {

        EntityId = "http://localhost:5001/saml",

        SigningCertificates = {new X509Certificate2("TestClient.cer")},/*Enter the certificate name*/

        AssertionConsumerServices = { new Service(SamlConstants.BindingTypes.HttpPost, "http://localhost:5001/signin-saml") }

};
- 참고 : The 클라이언트 ID 및 엔터티 ID 해야합니다 동일한.
- 서비스 공급자 메타데이터에서 다음 정보가 필요합니다.
| 엔티티-ID | 서비스 제공업체 메타데이터 탭에서 엔터티 ID 제공 |
| 서명인증서 | 를 다운로드 자질 플러그인의 서비스 제공업체 메타데이터 탭에서 다음을 입력하세요. 인증서 이름 |
| 어설션 소비자 서비스 URL | 필수 제공 바인딩 유형 다음에 AC URL: HttpPost 방법: SamlConstants.BindingTypes.HttpPost HttpRedirect 메서드: SamlConstants.BindingTypes.HttpRedirect AC URL: 서비스 제공업체 메타데이터 탭에서 ACS URL 제공 |
- 서비스 제공업체가 IDP 메타데이터를 검색하도록 구성하려면 다음을 방문하세요. /saml/메타데이터 URL.
- 서비스 공급자 구성에 필요한 엔드포인트를 얻게 됩니다.
IdentityServer4를 SAML IdP(ID 공급자)로 성공적으로 구성하여 WordPress 사이트에 IdentityServer4 SSO 로그인을 구현했습니다.
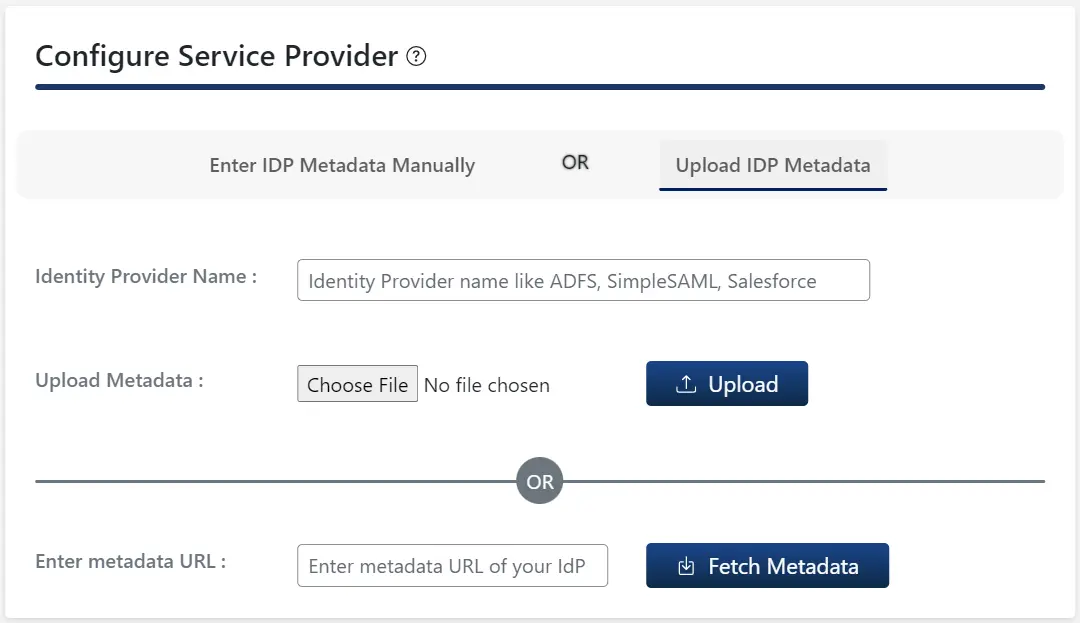
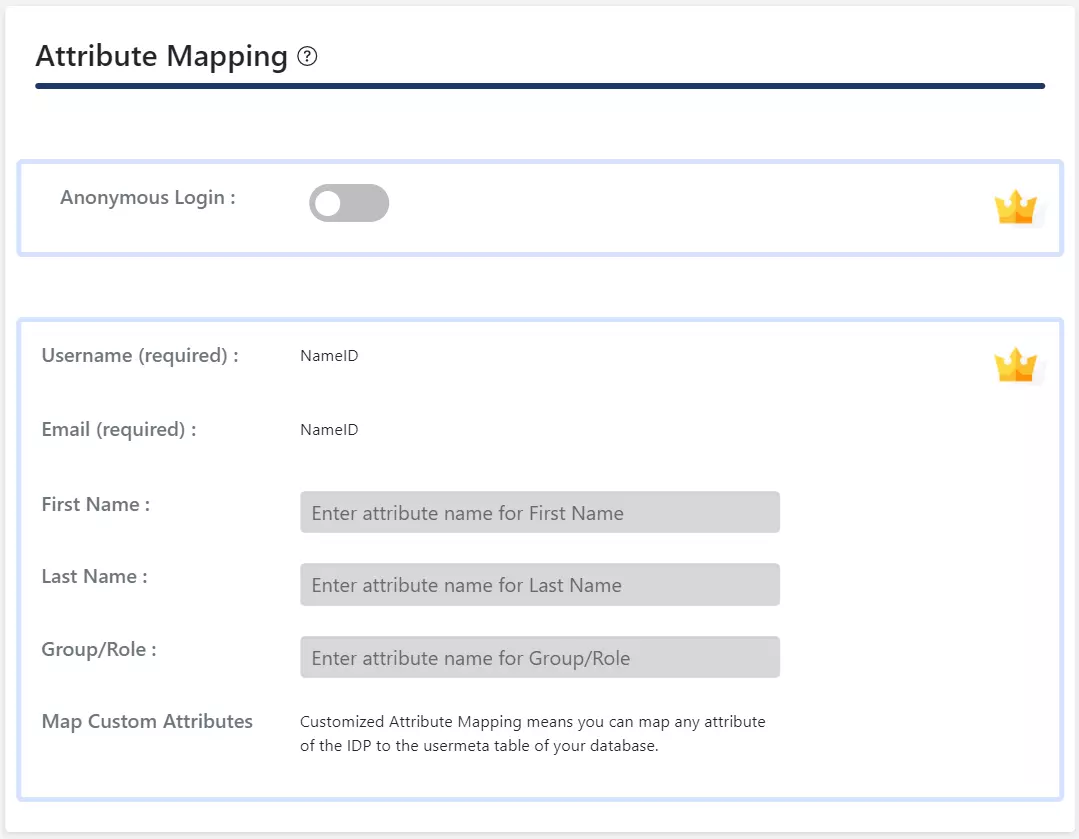
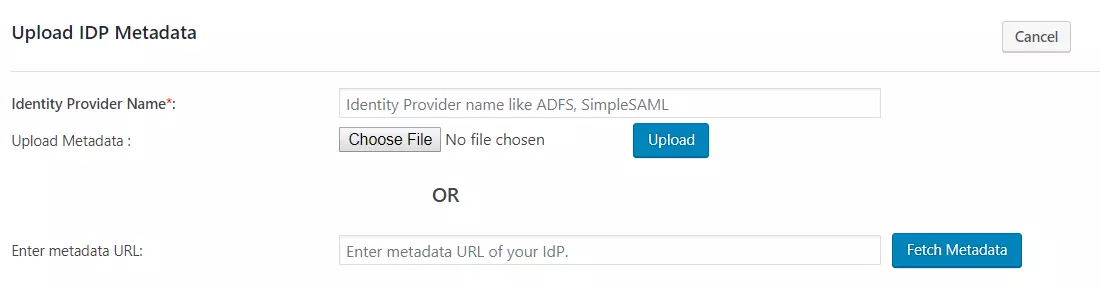
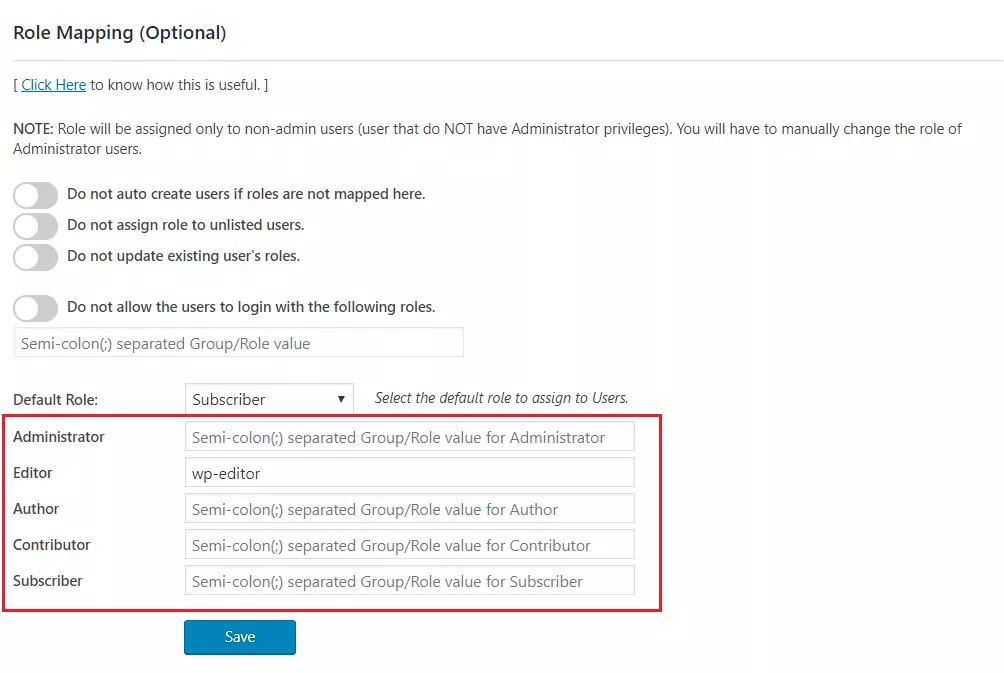
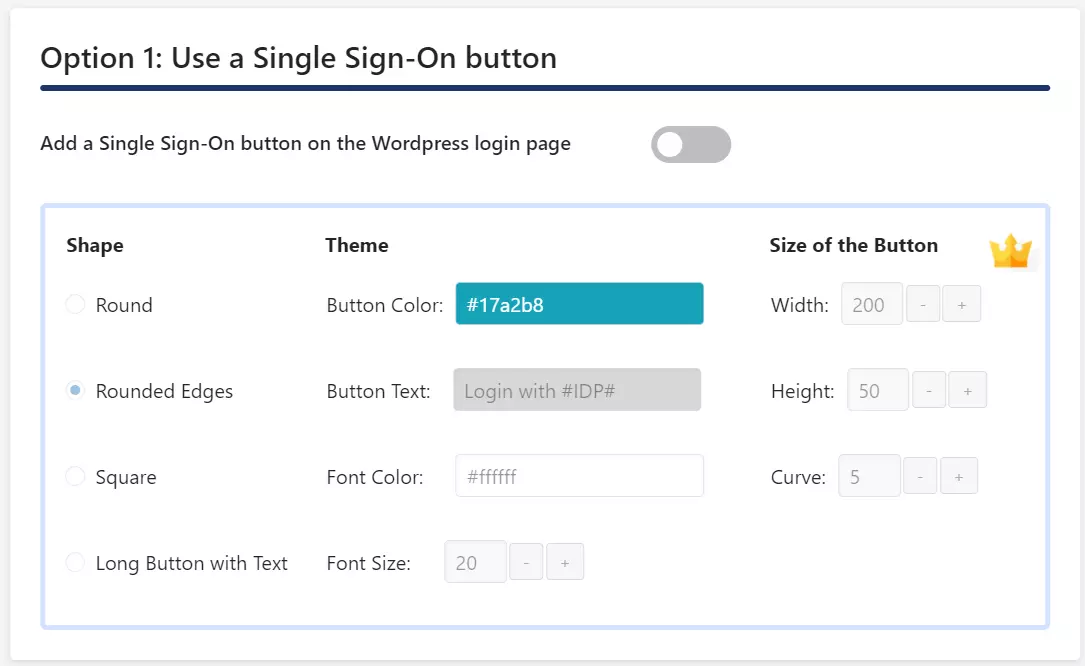
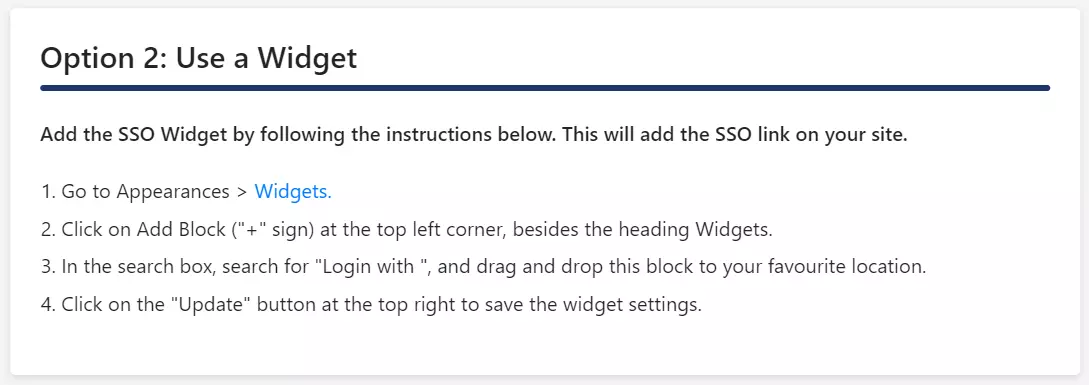
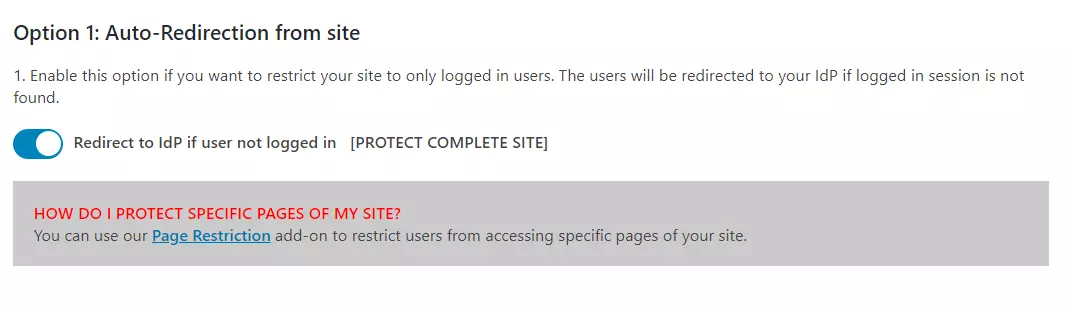
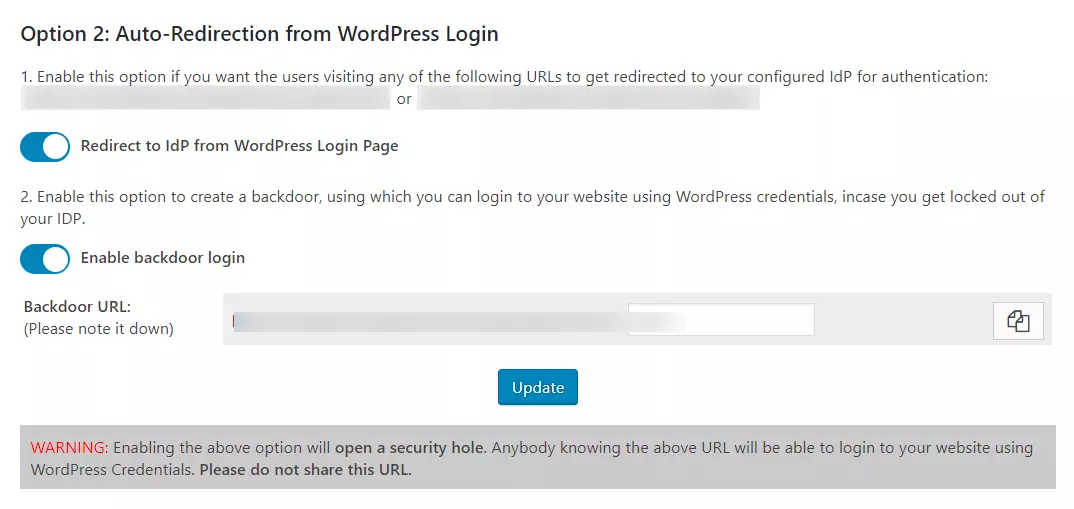
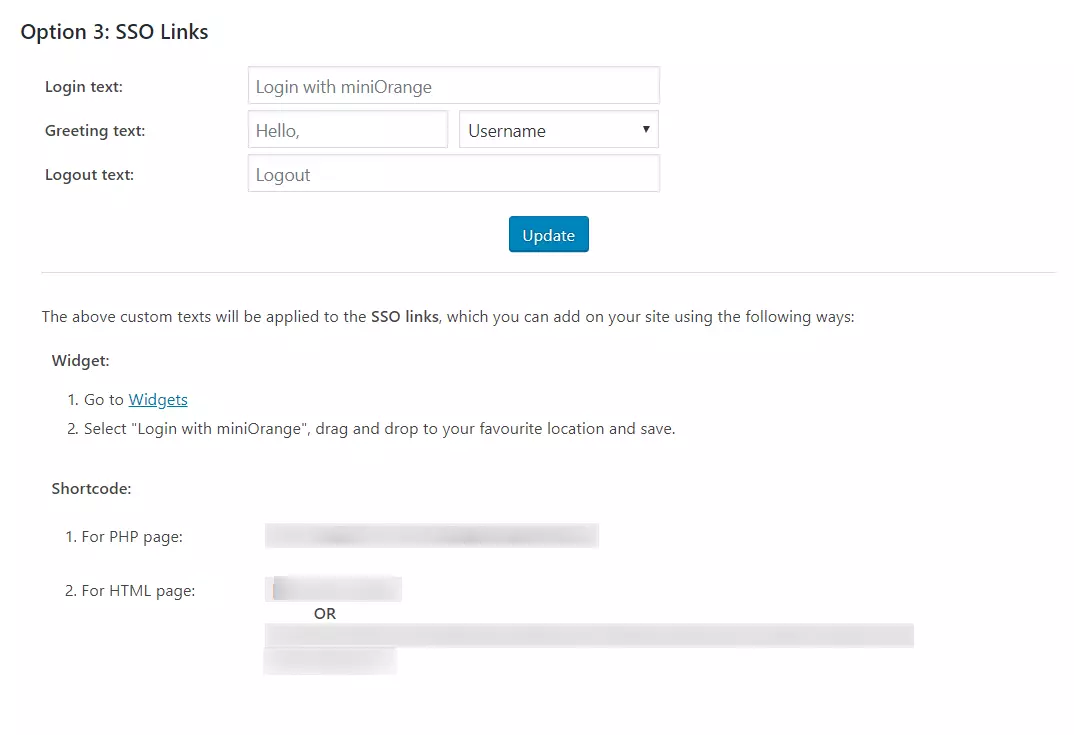
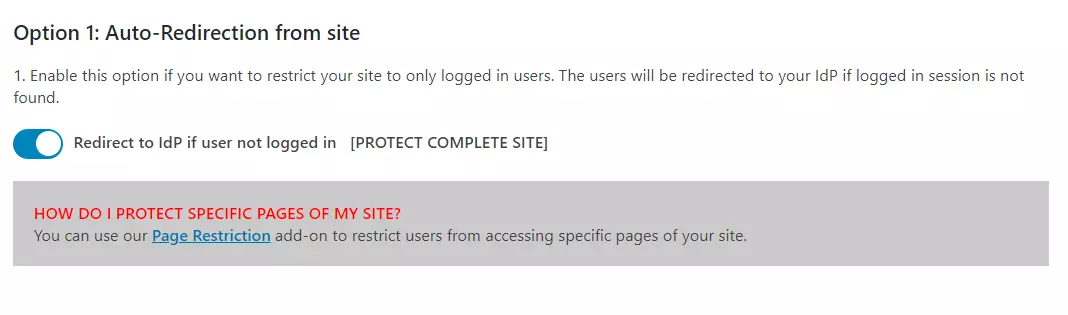
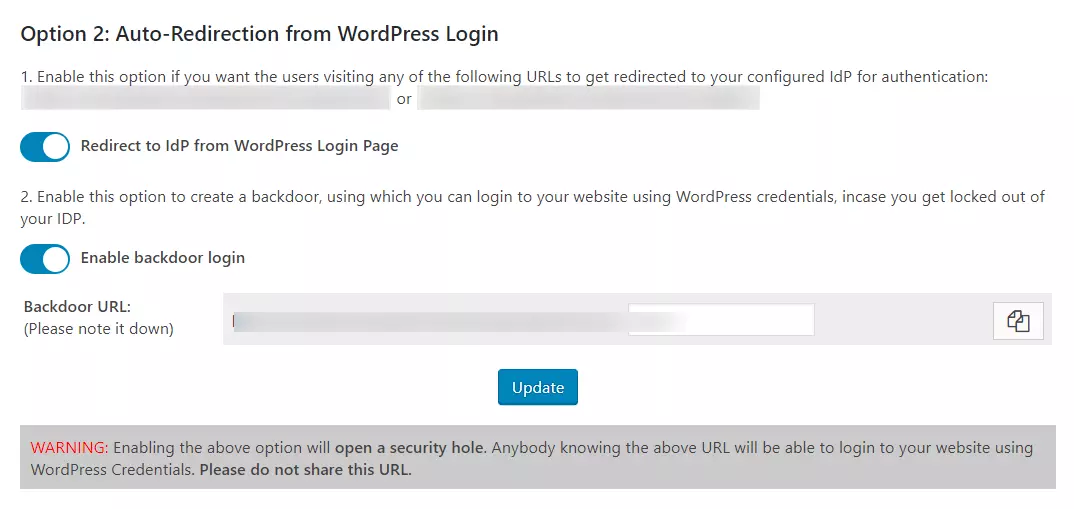
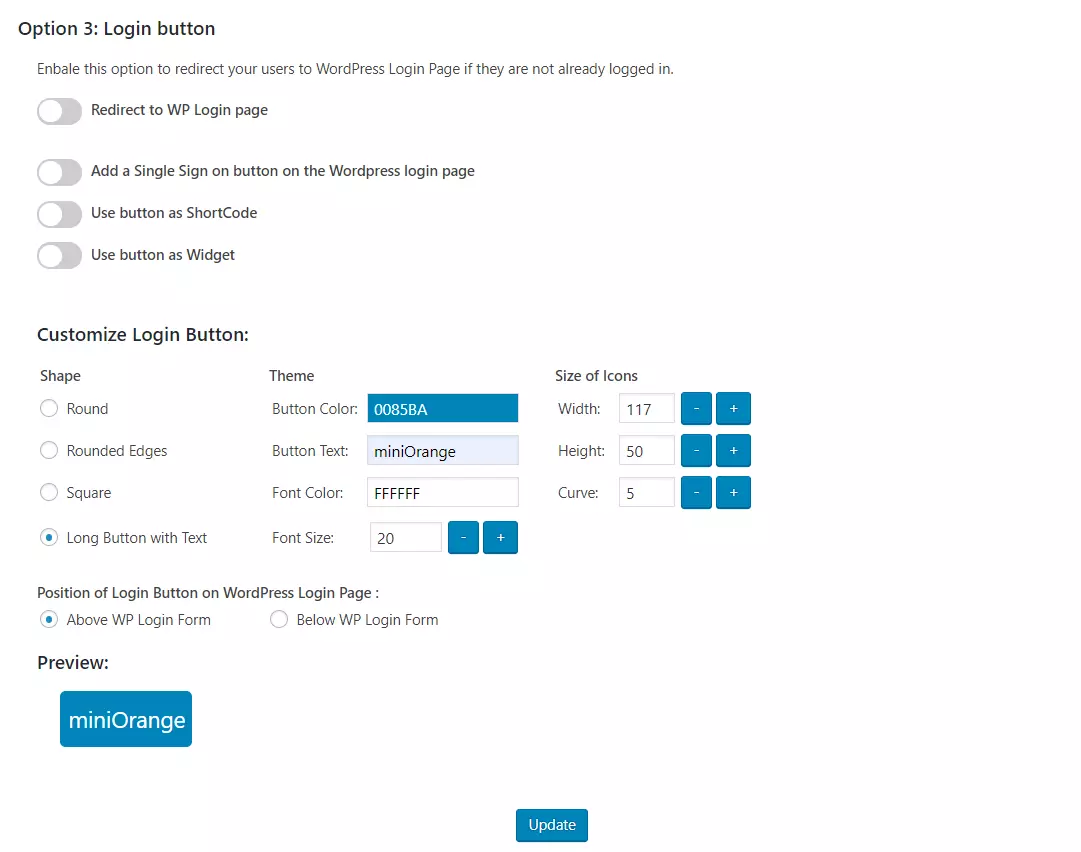
2단계: WordPress를 SP(서비스 제공업체)로 구성합니다.
- 무료
- Standard
- 프리미엄




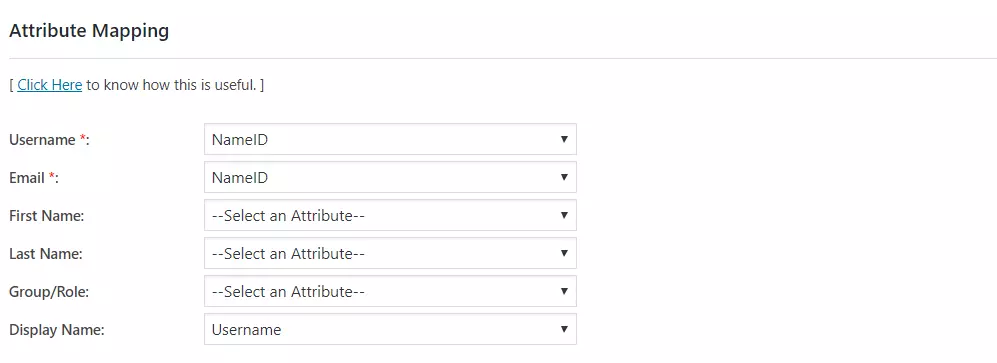
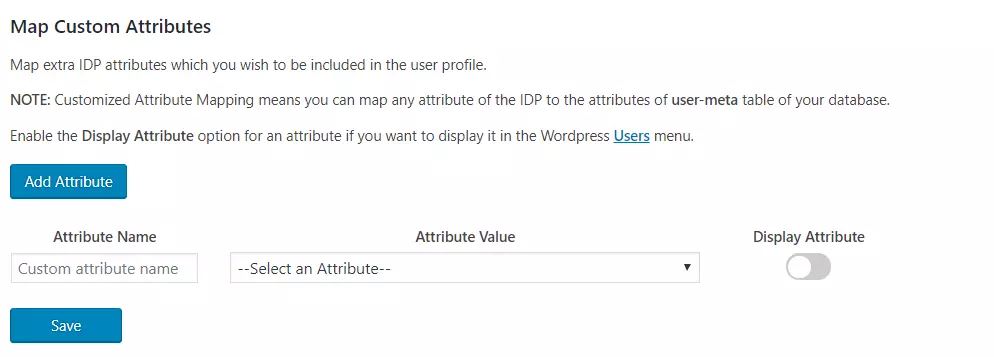
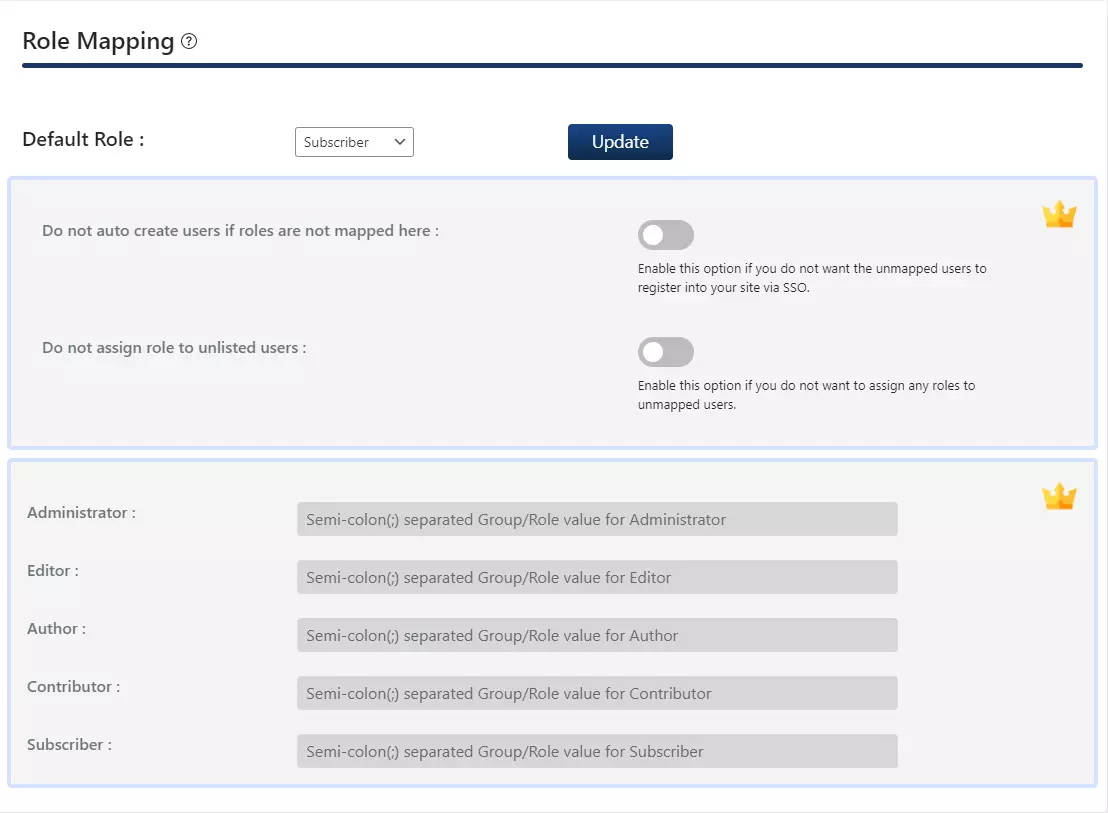
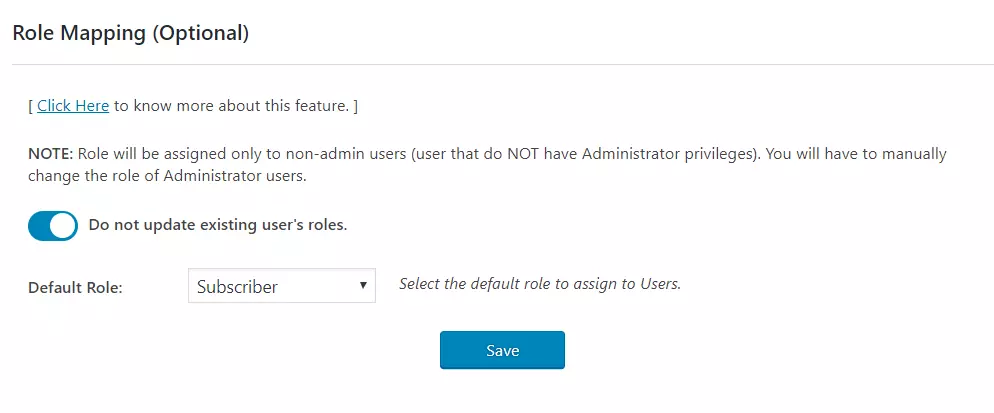
자주 묻는 질문
더 많은 FAQ ➔싱글 사인온(SSO)은 어떻게 작동하나요? 
다단계 인증(MFA)은 사용자가 회사 리소스, 애플리케이션 또는 VPN(이 경우 OpenVPN)에 액세스하기 위해 두 가지 이상의 인증 요소를 통해 본인 인증을 요구하는 인증 방식입니다. 다단계 인증(MFA)을 활성화하면 사용자는 사용자 이름과 비밀번호 외에 추가적인 인증 요소를 제공해야 하므로 조직 리소스의 보안이 강화됩니다. 다단계 인증(MFA )에 대한 자세한 내용은 여기에서 확인하세요.
SSO 인증 토큰이란 무엇입니까?
다단계 인증(MFA)은 사용자가 회사 리소스, 애플리케이션 또는 VPN(이 경우 OpenVPN)에 액세스하기 위해 두 가지 이상의 인증 요소를 통해 본인 인증을 요구하는 인증 방식입니다. 다단계 인증(MFA)을 활성화하면 사용자는 사용자 이름과 비밀번호 외에 추가적인 인증 요소를 제공해야 하므로 조직 리소스의 보안이 강화됩니다. 다단계 인증(MFA )에 대한 자세한 내용은 여기에서 확인하세요.
SSO의 다양한 방법은 무엇입니까?
다단계 인증(MFA)은 사용자가 회사 리소스, 애플리케이션 또는 VPN(이 경우 OpenVPN)에 액세스하기 위해 두 가지 이상의 인증 요소를 통해 본인 인증을 요구하는 인증 방식입니다. 다단계 인증(MFA)을 활성화하면 사용자는 사용자 이름과 비밀번호 외에 추가적인 인증 요소를 제공해야 하므로 조직 리소스의 보안이 강화됩니다. 다단계 인증(MFA )에 대한 자세한 내용은 여기에서 확인하세요.
Single Sign-On의 다양한 유형은 무엇입니까?
다단계 인증(MFA)은 사용자가 회사 리소스, 애플리케이션 또는 VPN(이 경우 OpenVPN)에 액세스하기 위해 두 가지 이상의 인증 요소를 통해 본인 인증을 요구하는 인증 방식입니다. 다단계 인증(MFA)을 활성화하면 사용자는 사용자 이름과 비밀번호 외에 추가적인 인증 요소를 제공해야 하므로 조직 리소스의 보안이 강화됩니다. 다단계 인증(MFA )에 대한 자세한 내용은 여기에서 확인하세요.
관련 기사
당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.
 회원가입