
PingFederate를 IDP로 사용하는 WordPress용 SAML SSO(Single Sign-On) | PingFederate SSO 로그인
회사 개요
WordPress용 PingFederate SSO(Single Sign-On) 로그인 우리의 사용을 통해 달성할 수 있습니다 WordPress용 SAML 싱글 사인온(SSO) 플러그인. 당사 플러그인은 모든 SAML 호환과 호환됩니다. ID 공급자. 여기서는 WordPress 사이트와 PingFederate 간의 SSO 로그인을 구성하는 단계별 가이드를 살펴보겠습니다. IDP로서의 PingFederate (ID 제공자) 및 SP로서의 WordPress (서비스 제공자).
당신은 우리를 방문 할 수 있습니다 SSO WordPress 플러그인에 대한 자세한 정보와 다른 기능들을 알아보려면 해당 링크를 클릭하세요.






전제조건 : 다운로드 및 설치
PingFederate를 WordPress에서 SAML IdP로 구성하려면 miniOrange SAML SP SSO 플러그인을 설치해야 합니다.
구성 단계
1단계: PingFederate를 IdP(ID 공급자)로 설정
PingFederate를 IdP로 구성하려면 다음 단계를 따르세요.
- miniOrange SAML SP SSO 플러그인에서 다음으로 이동합니다. 서비스 제공업체 메타데이터 탭. 여기에서 ID 공급자를 구성하는 데 필요한 SP 엔터티 ID 및 ACS(AssertionConsumerService) URL과 같은 SP 메타데이터를 찾을 수 있습니다.
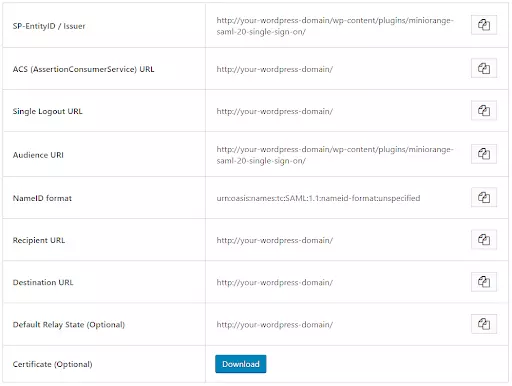
- PingFederate 사용자 관리 대시보드에 로그인하세요.
- 온 클릭 아이덴티티 공급자 왼쪽 탐색 메뉴에서
- $XNUMX Million 미만 SP 연결, 클릭 새로 만들기 버튼을 클릭합니다.

- 선택 브라우저 SSO 프로필 연결 템플릿 연결 유형 탭을 클릭하십시오. 다음.

- 브라우저 SSO를 선택하세요. 연결 옵션 탭을 클릭하십시오. 다음.

- 선택 입양 부모로서의 귀하의 적합성을 결정하기 위해 미국 이민국에 메타데이터를 가져오는 방법으로 클릭하고 왼쪽 메뉴에서 파일에서 miniOrange SSO 플러그인의 메타데이터를 선택합니다. 메타데이터 가져오기 탭. 딸깍 하는 소리 다음.

- 에 대한 정보를 검토하세요. 메타데이터 요약 탭을 클릭하십시오. 다음.
- . 일반 정보 탭에서 서비스 제공업체의 엔터티 ID, 연결 이름예산 및 기본 URL 필드는 메타데이터를 기반으로 미리 채워집니다. 딸깍 하는 소리 다음.
- 로 이동 브라우저 SSO 탭을 클릭하고 브라우저 SSO 구성. 브라우저 SSO 설정 마법사로 리디렉션됩니다.
- 선택 IDP 시작 SSO SP 시작 SSO 옵션 SAML 프로필 탭을 클릭하십시오. 다음.

- 원하는 어설션 유효 시간을 입력하세요. 어설션 수명 탭을 클릭하십시오. 다음. 기본적으로 구성되어 있습니다. 5 둘 다 분.
- 어설션 생성으로 이동하여 어설션 생성 구성을 클릭합니다. 어설션 생성 설정 마법사로 리디렉션됩니다.
- . 신원 매핑 탭 선택 표준 클릭 다음.
- SAML_SUBJECT에 대한 주체 이름 형식을 선택합니다. 속성 계약 탭을 클릭하고 다음을 클릭하세요.
- 인증 소스 매핑에서 새 어댑터 인스턴스 매핑을 클릭합니다.

- 선택 어댑터 인스턴스 클릭 다음. 어댑터에는 사용자의 이메일 주소가 포함되어야 합니다.

- 선택 SAML 어설션에는 어댑터 계약 값만 사용하세요. 옵션의 매핑 방법 탭을 클릭하십시오. 다음.
- 어댑터 인스턴스를 선택합니다. 출처 그리고 이메일은 가치관 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 속성 계약 이행 탭을 클릭하십시오. 다음.

- (선택 과목): 원하는 승인 조건을 선택하세요. 발급기준 탭을 클릭하십시오. 다음.
- 선택한다 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 제품 개요.
- 다음 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 인증 소스 매핑 탭.
- 선택한다 요약 탭에서
- 다음 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 어설션 생성.
- 브라우저 SSO 마법사의 프로토콜 설정 탭으로 이동하여 프로토콜 설정 구성을 클릭합니다.
- POST를 선택하세요. 구속력이있는 Single Sign-On을 지정합니다. 엔드포인트 URL 끝점 URL 필드에 어설션 소비자 서비스 URL 클릭 다음.
- 선택 POST 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 허용되는 SAML 바인딩 탭을 클릭하십시오. 다음.
- 어설션에 대해 원하는 서명 정책을 선택합니다. 서명 정책 탭을 클릭하십시오. 다음.

- 어설션에 대해 원하는 암호화 정책을 선택합니다. 암호화 정책 탭을 클릭하십시오. 다음.
- 선택한다 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 프로토콜 설정 요약 탭.
- 선택한다 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 브라우저 SSO 요약.
- 로 이동 신임장 그리고 클릭 자격 증명 구성. 다음으로 리디렉션됩니다. 신임장 설정 마법사.
- Single Sign-On 서비스에 사용할 서명 인증서를 선택하고 디지털 서명 설정 탭의 서명 요소에 인증서 포함을 선택합니다. 완료를 클릭합니다.

- 선택한다 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 제품 개요.
- 다음 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 신임장.
- 선택 최근활동 위한 연결 상태 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 활성화 및 요약 탭을 클릭하십시오. 찜하기.
- 이제 Ping Federate User Admin 대시보드 → ID 제공으로 이동합니다.
- 모두 관리 아래에 SP 연결.
- 메타데이터 내보내기 원하는 서비스 제공업체 연결을 위해
- 수출 를 시청하여 이에 대해 더 많은 정보를 얻을 수 있습니다. 내보내기 및 요약 탭을 클릭하십시오. 선택한다.
WordPress 사이트에 PingFederate SSO 로그인을 달성하기 위해 PingFederate를 SAML IdP(ID 공급자)로 성공적으로 구성했습니다.
이 가이드에서는 miniOrange 플러그인인 SAML Single Sign On – SSO Login을 사용하여 PingFederate를 IdP로 , WordPress를 SP로 선택하여 PingFederate SAML Single Sign-On(PingFederate SSO 로그인)을 성공적으로 구성했습니다. 이 솔루션을 통해 몇 분 안에 PingFederate 로그인 자격 증명을 사용하여 WordPress(WP) 사이트에 안전하게 액세스할 수 있도록 준비할 수 있습니다 .
관련 기사
당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.


