WSO2를 IDP로 사용하는 WordPress용 SAML 싱글 사인온(SSO) | WSO2 SSO 로그인
회사 개요
WordPress용 WSO2 SSO(Single Sign-On) 로그인 우리의 사용을 통해 달성할 수 있습니다 WordPress용 SAML 싱글 사인온(SSO) 플러그인. 당사 플러그인은 모든 SAML 호환 ID 공급자와 호환됩니다. 여기에서는 WordPress 사이트와 WSO2 간의 SSO 로그인을 구성하는 단계별 가이드를 살펴보겠습니다. IdP로서의 WSO2 (ID 제공자) SP로서의 WordPress (서비스 제공자).
당신은 우리를 방문 할 수 있습니다 WordPress용 SSO 우리가 제공하는 다른 기능에 대해 더 자세히 알아보려면 플러그인을 사용하세요.
전제조건 : 다운로드 및 설치
WSO2를 WordPress의 SAML IdP로 구성하려면 miniOrange WP SAML SP SSO 플러그인을 설치해야 합니다.
구성 단계
1. WSO2를 IdP(ID 공급자)로 설정
WSO2를 IdP로 구성하려면 다음 단계를 따르세요.
WSO2를 IdP로 구성
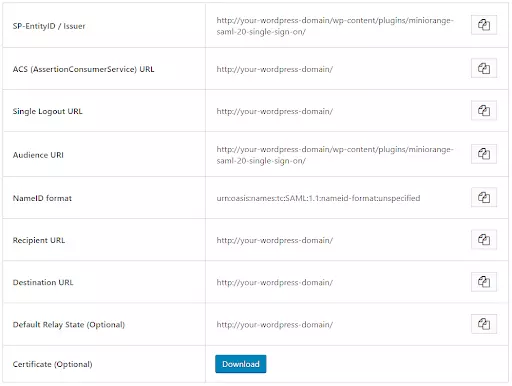
- miniOrange SAML SP SSO 플러그인에서 다음으로 이동합니다. 서비스 제공업체 메타데이터 탭. 여기에서 ID 공급자를 구성하는 데 필요한 SP 엔터티 ID 및 ACS(AssertionConsumerService) URL과 같은 SP 메타데이터를 찾을 수 있습니다.
- 여러분에 로그인 WSO2 관리 콘솔.
- WordPress 사이트 A로 이동합니다.
- 왼쪽 탐색 메뉴에서 추가 아래에 서비스 제공 업체 탭.

- . 새로운 서비스 공급자 추가 페이지에서 다음을 구성합니다.
- 모드 선택: 수동 구성
- 서비스 제공업체 이름: 워드프레스(WordPress)
- 서비스 제공업체 설명: (선택사항) 설명을 입력하세요.
- 를 클릭하십시오 회원가입.

기본 정보
- SP 인증서 유형 선택: SP JWKS 엔드포인트 사용
- SaaS 애플리케이션: 선택함(선택사항)

청구 구성
- 청구 매핑 방언 선택: 지역 청구 방언 사용
- 청구 URI 추가를 클릭하면 여러 청구/속성을 추가할 수 있습니다. 속성 매핑 (이메일 주소, 이름, 성, 전화번호 등)
- 제목 클레임 URI: https://wso2.org/claims/fullname

역할/권한 구성
- 역할/권한 구성 섹션을 확장한 다음 권한 뿐만 아니라 역할 매핑 섹션을 참조하십시오.
- 권한 추가 추가하려는 서비스 제공자별 권한을 지정합니다.
- 역할 매핑 추가 로컬 역할과 서비스 공급자 역할에 적절한 값을 입력합니다.

인바운드 인증 구성
- We Buy Orders 신청서를 클릭하세요. SAML2 웹 SSO 구성.
- 를 클릭하십시오 구성.

- In 신규 서비스 제공업체 등록 페이지에서 모드를 다음과 같이 선택합니다. URL 구성.
- 복사 메타 데이터 URL 에 서비스 제공업체 메타데이터 플러그인의 탭.
- 아래 텍스트 상자에 URL을 붙여넣으세요. URL에서 서비스 제공업체 메타데이터 업로드.
- 온 클릭 가이드라가 버튼을 클릭합니다.


ID 제공자 메타데이터
- $XNUMX Million 미만 인바운드 인증 구성 , 클릭 SAML2 웹 SSO 구성.
- 편집 서비스 제공업체의 발급자 외에.

- 여기에서 서비스 제공업체의 세부정보를 확인할 수 있습니다.
- 확인 속성 프로필 활성화 항상 응답에 속성 포함 을 통한 속성 매핑.
- 를 클릭하십시오 IDP 메타데이터 다운로드 버튼을 클릭합니다.
- 를 클릭하십시오 업데이트 버튼을 클릭합니다.

- 플러그인 구성을 위해 이 IDP 메타데이터를 편리하게 보관하세요.
WordPress(WP) 사이트에 WSO2 SSO 로그인을 구현하기 위해 WSO2를 SAML IDP(ID 공급자)로 성공적으로 구성했습니다.
2단계: WordPress를 SP(서비스 제공업체)로 구성합니다.
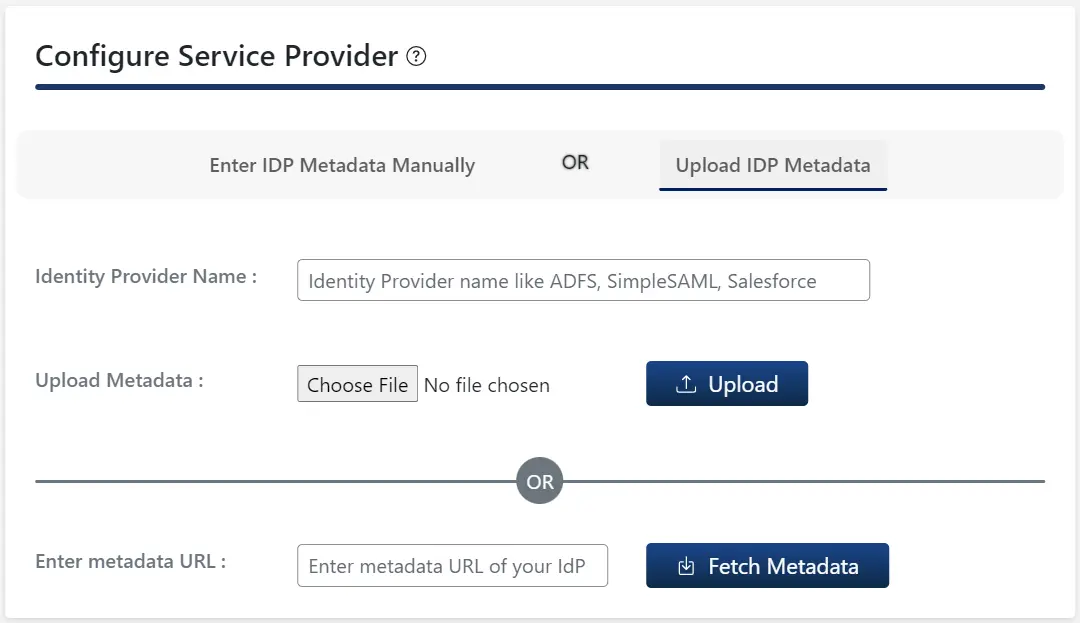
WordPress용 SAML SSO 플러그인에서 플러그인의 IDP 구성 탭으로 이동합니다. WordPress용 SSO 플러그인을 구성하는 방법은 두 가지가 있습니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
- 를 클릭하십시오 IDP 메타데이터 업로드 버튼을 클릭합니다.
- 입력 아이덴티티 공급자 이름
- 다음 중 하나를 수행 할 수 있습니다 메타데이터 파일 업로드 그리고 클릭 가이드라가 버튼을 사용하거나
메타데이터 URL 그리고 클릭 메타데이터 가져오기.
B. 수동 구성:
- ID 공급자가 제공한 필수 설정(예: ID 공급자 이름, IDP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공하고 다음을 클릭합니다. 찜하기
버튼을 클릭합니다.
- 를 클릭하십시오 테스트 구성 IDP에서 보낸 속성과 값을 확인합니다.

3단계: 속성 매핑

참고: 여러 ID 공급자에 대한 속성 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
- 무료 플러그인에서는 이름 ID WordPress 사용자의 이메일 및 사용자 이름 속성에 대해 지원됩니다.
- 사용자가 SSO를 수행하면 IDP에서 보낸 NameID 값이 WordPress 사용자의 이메일 및 사용자 이름에 매핑됩니다.
WordPress용 SAML SSO 플러그인에서 플러그인의 서비스 제공업체 설정 탭으로 이동합니다. WordPress용 SSO 플러그인을 구성하는 방법은 두 가지입니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
- 를 클릭하십시오 IDP 메타데이터 업로드 버튼을 클릭합니다.
- 입력 아이덴티티 공급자 이름
- 다음 중 하나를 수행 할 수 있습니다 메타데이터 파일 업로드 그리고 클릭 가이드라가 버튼을 사용하거나
메타데이터 URL 그리고 클릭 메타데이터 가져오기.
B. 수동 구성:
- ID 공급자가 제공한 필수 설정(예: ID 공급자 이름, IDP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공하고 다음을 클릭합니다. 찜하기
버튼을 클릭합니다.
- 를 클릭하십시오 테스트 구성 IDP에서 보낸 속성과 값을 확인합니다.

3단계: 속성 매핑
참고: 여러 ID 공급자에 대한 속성 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
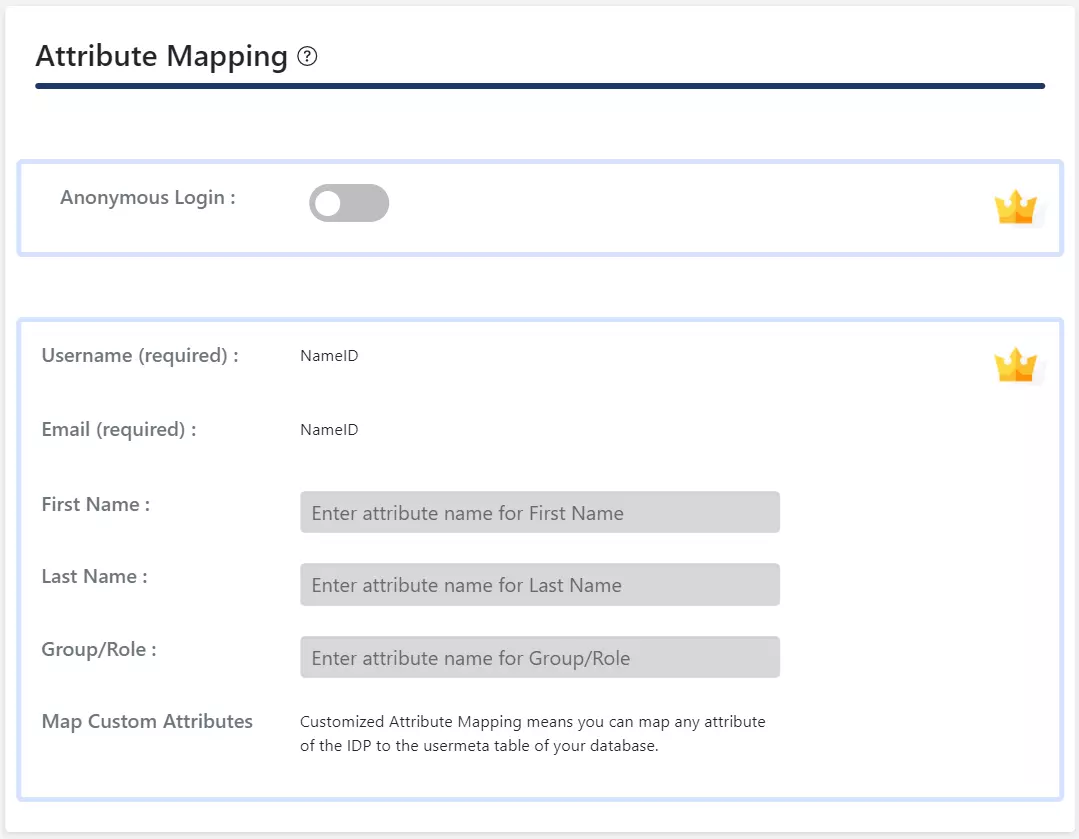
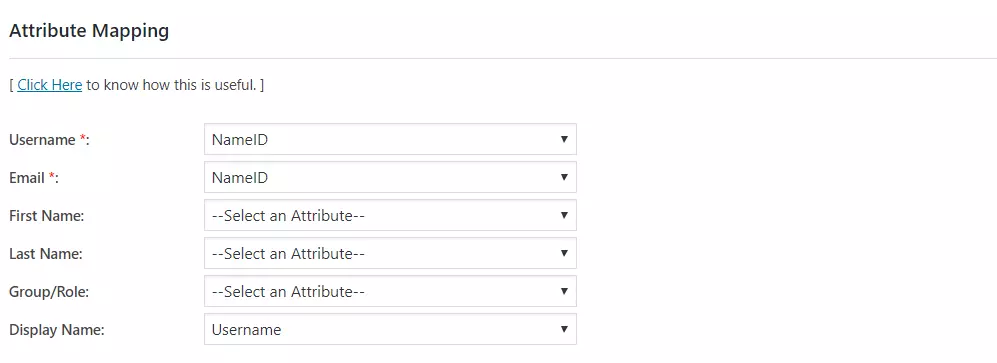
- 속성 매핑 기능을 사용하면 지도를 작성할 수 있습니다. 사용자 속성 SSO 중에 IDP가 WordPress의 사용자 속성으로 전송합니다.
- WordPress용 SAML 플러그인에서 다음으로 이동하세요. 속성/역할 매핑 탭을 클릭하고 다음 필드를 채우세요. 속성 매핑 안내
참고: 서비스 제공업체 설정 탭에서 테스트 구성 버튼을 클릭하고 IDP로 인증하면 속성/역할 매핑 탭에서 IDP에서 전송한 속성 목록을 볼 수 있습니다. 이 정보를 사용하여 위의 매핑을 제공할 수 있습니다.
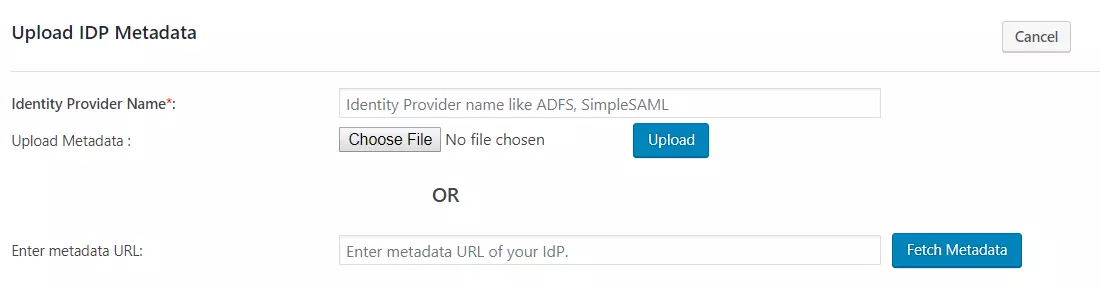
WordPress용 SAML SSO 플러그인에서 플러그인의 서비스 제공업체 설정 탭으로 이동합니다. WordPress용 SSO 플러그인을 구성하는 방법은 두 가지입니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
- 를 클릭하십시오 IDP 메타데이터 업로드 버튼을 클릭합니다.
- 입력 ID 제공자 이름
- 다음 중 하나를 수행 할 수 있습니다 메타데이터 파일 업로드 그리고 클릭 가이드라가 버튼을 사용하거나
메타데이터 URL 그리고 클릭 메타데이터 가져오기.
- . 프리미엄 플러그인당신은 할 수 있습니다 자동 동기화 활성화 위한 메타데이터 URL 설정된 시간 간격 후에 IDP 메타데이터에 따라 플러그인 구성을 자동 업데이트합니다.
B. 수동 구성:
- 귀하가 제공한 필수 설정(예: ID 공급자 이름, IDP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공합니다. 아이덴티티 공급자 그리고 클릭
찜하기 버튼을 클릭합니다.
- 를 클릭하십시오 테스트 구성 IDP에서 보낸 속성과 값을 확인합니다.

-
프리미엄 플러그인에서는 SAML 로그아웃 URL을 제공하여 WordPress 사이트에서 싱글 로그아웃을 달성할 수 있습니다.
3단계: 속성 매핑
참고: 여러 ID 공급자에 대한 속성 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
-
속성 매핑 기능을 사용하면 지도를 작성할 수 있습니다. 사용자 속성 SSO 중에 IDP가 WordPress의 사용자 속성으로 전송합니다.
-
WordPress용 SAML 플러그인에서 다음으로 이동하세요. 속성/역할 매핑 탭을 클릭하고 다음 필드를 채우세요. 속성 매핑 안내
-
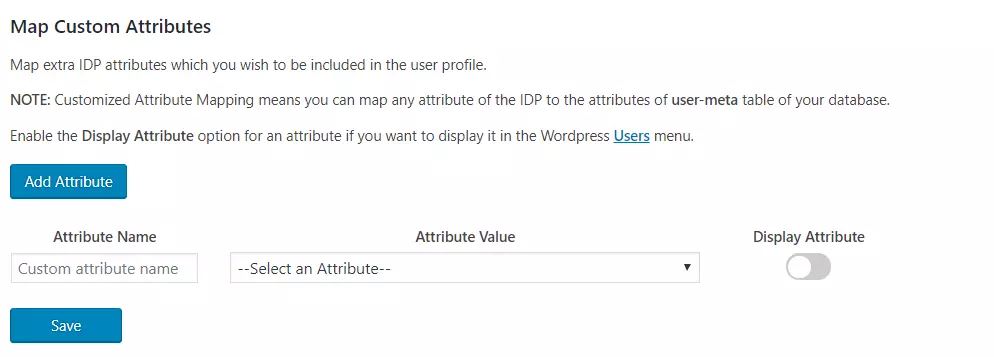
사용자 정의 속성 매핑: 이 기능을 사용하면 IDP에서 보낸 모든 속성을 사용자 메타 워드프레스 테이블.
4단계: 역할 매핑
참고: 여러 ID 공급자에 대한 역할 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
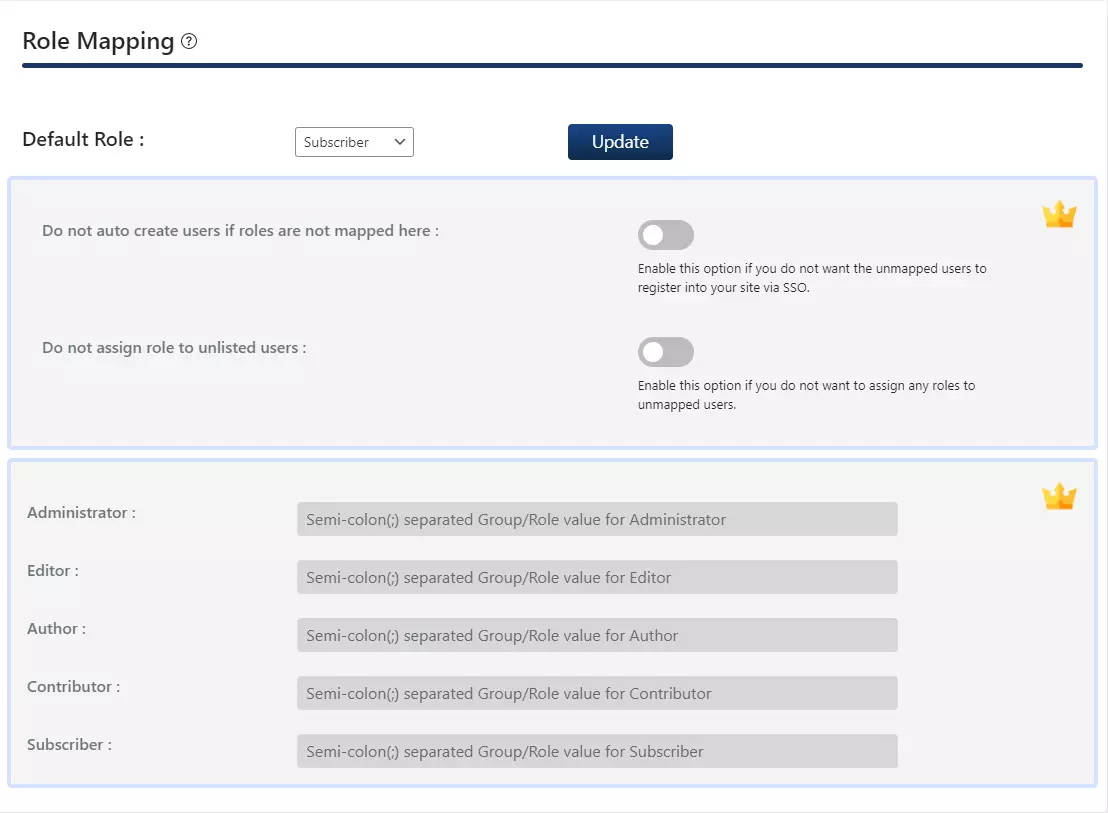
- 무료 플러그인에서는 다음을 선택할 수 있습니다. 기본 역할 SSO를 수행할 때 관리자가 아닌 모든 사용자에게 할당됩니다.
- We Buy Orders 신청서를 클릭하세요. 속성/역할 매핑 탭을 누르고 다음으로 이동하세요. 역할 매핑 안내
- 선택 기본 역할 그리고 클릭 업데이트 버튼을 클릭합니다.
4단계: 역할 매핑
참고: 여러 ID 공급자에 대한 역할 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
4단계: 역할 매핑
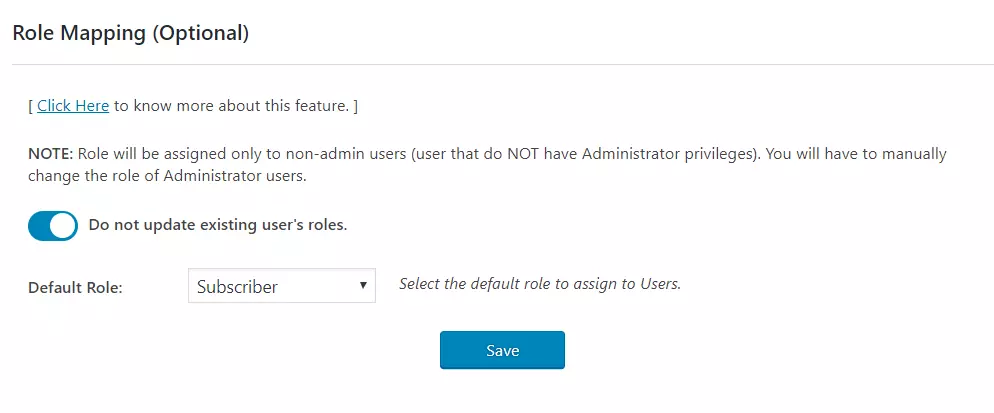
이 기능을 사용하면 사용자가 SSO를 수행할 때 역할을 할당하고 관리할 수 있습니다. 기본 WordPress 역할뿐만 아니라 사용자 지정 역할도 사용할 수 있습니다.
참고: 여러 ID 공급자에 대한 역할 매핑을 구성하려면 여기의 설정 가이드를 따르세요 . 이 기능은 엔터프라이즈 플랜에서 사용할 수 있습니다.
- 에서 속성 매핑 플러그인 섹션에서 이름이 지정된 필드에 대한 매핑을 제공합니다.
그룹/역할이 속성에는 IDP에서 전송한 역할 관련 정보가 포함되며 역할 매핑에 사용됩니다.
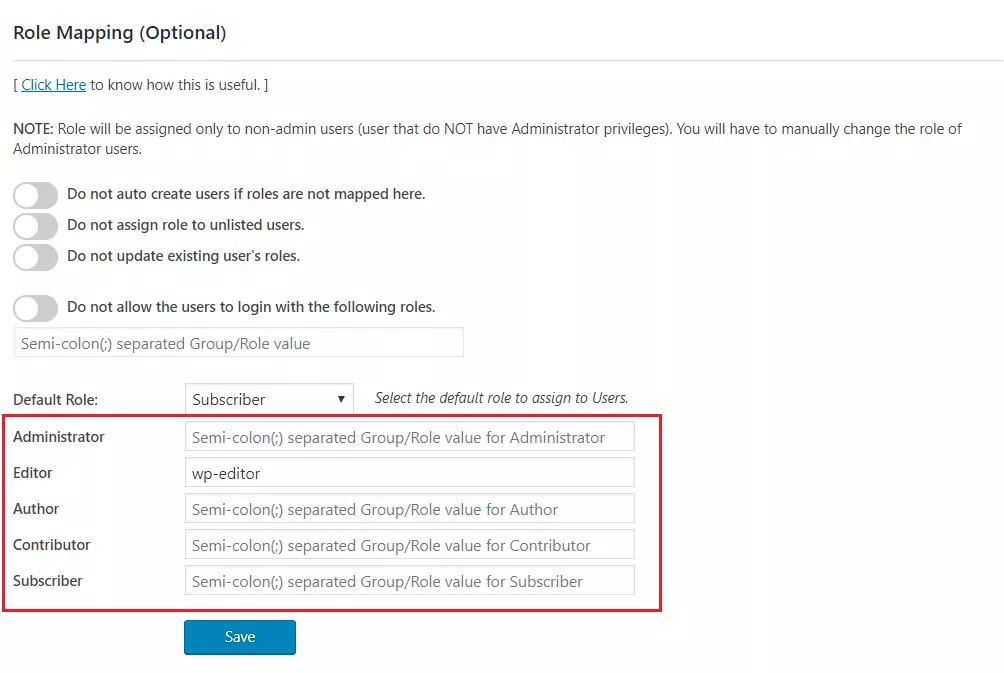
- 역할 매핑 섹션으로 이동하여 강조 표시된 역할에 대한 매핑을 제공합니다.
-
예를 들어, 다음과 같은 사용자를 원하는 경우 그룹/역할 속성 값은 WordPress에서 편집기로 지정될 wp-editor입니다. 매핑에 wp-editor를 제공하기만 하면 됩니다. 편집자
역할 매핑 섹션의 필드입니다.
5단계: SSO 설정
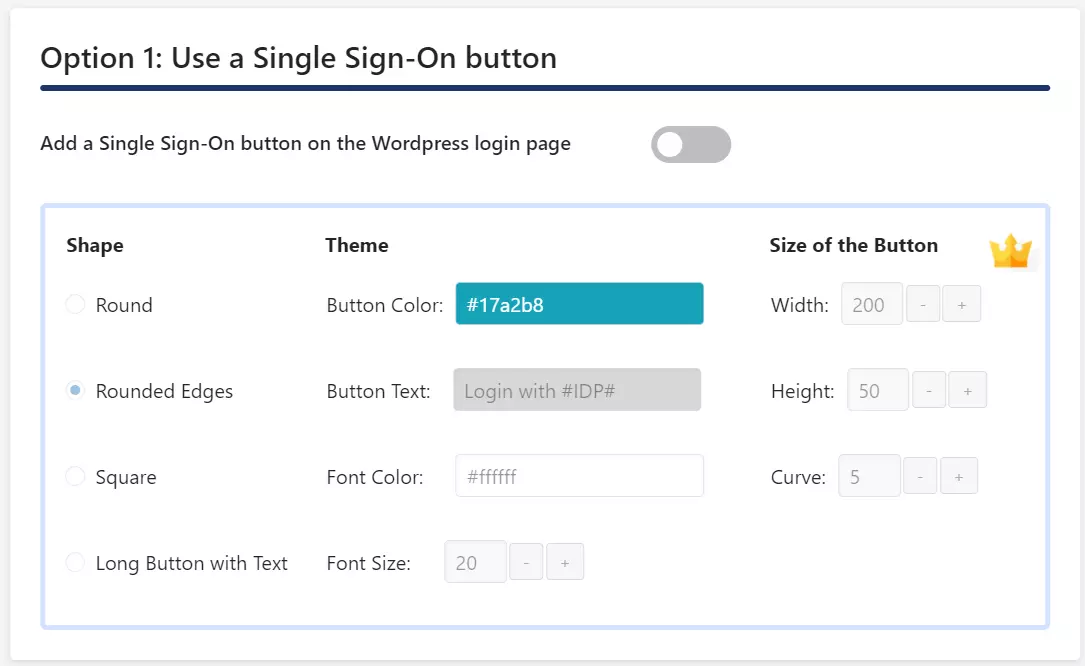
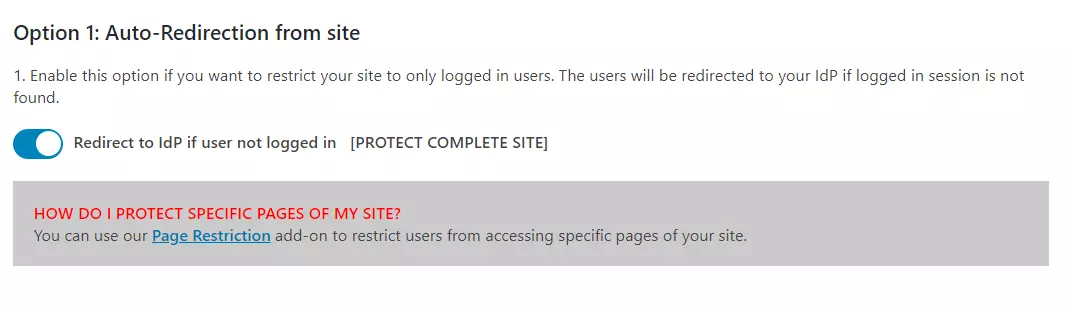
- 무료 플러그인에서는 활성화하여 Single Sign-On 버튼을 추가할 수 있습니다. WordPress 로그인 페이지에 Single Sign-On 버튼 추가 토글 옵션 1.
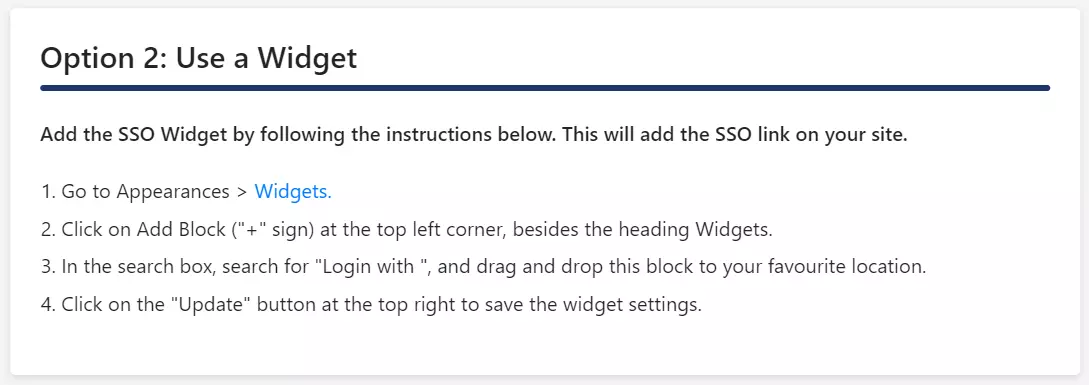
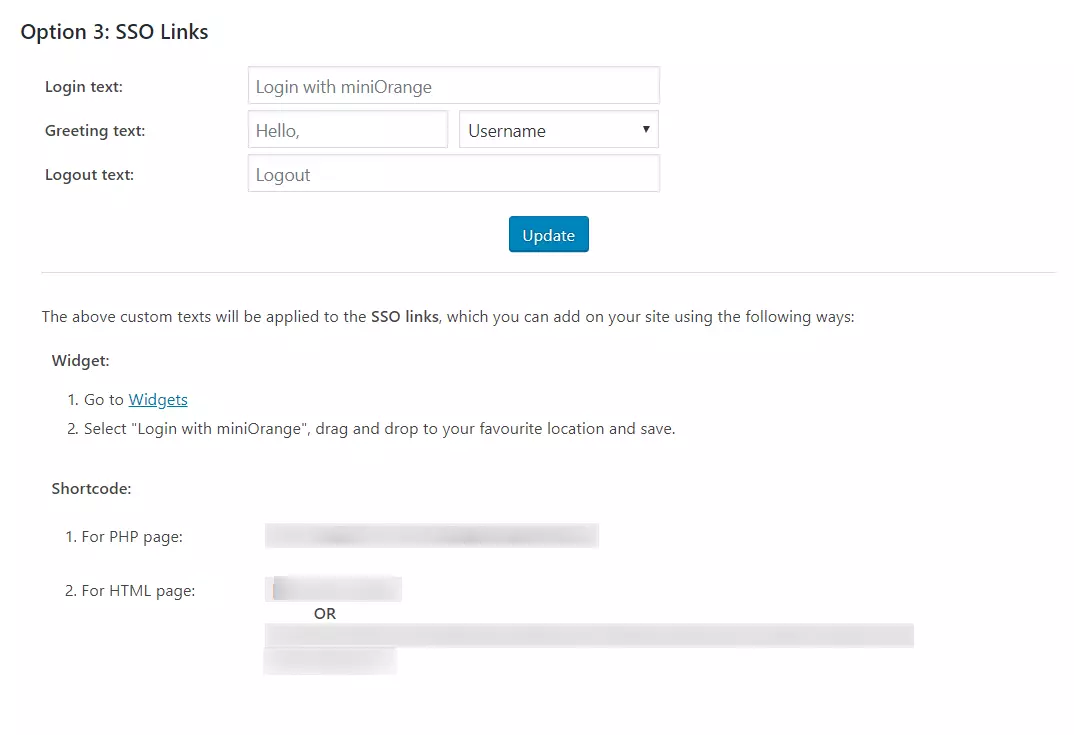
- WordPress 테마가 로그인 위젯을 지원하는 경우 로그인 위젯을 추가하여 사이트에서 SP 시작 SSO를 활성화할 수 있습니다.
- 리디렉션 및 SSO 링크 탭으로 이동하여 아래 제공된 단계를 따르세요. 옵션 2: 위젯 사용 사이트에 로그인 위젯을 추가하려면
5단계: SSO 설정
표준 플러그인에서는 다음 옵션을 사용하여 SP 시작 SSO를 활성화할 수 있습니다.
5단계: SSO 설정
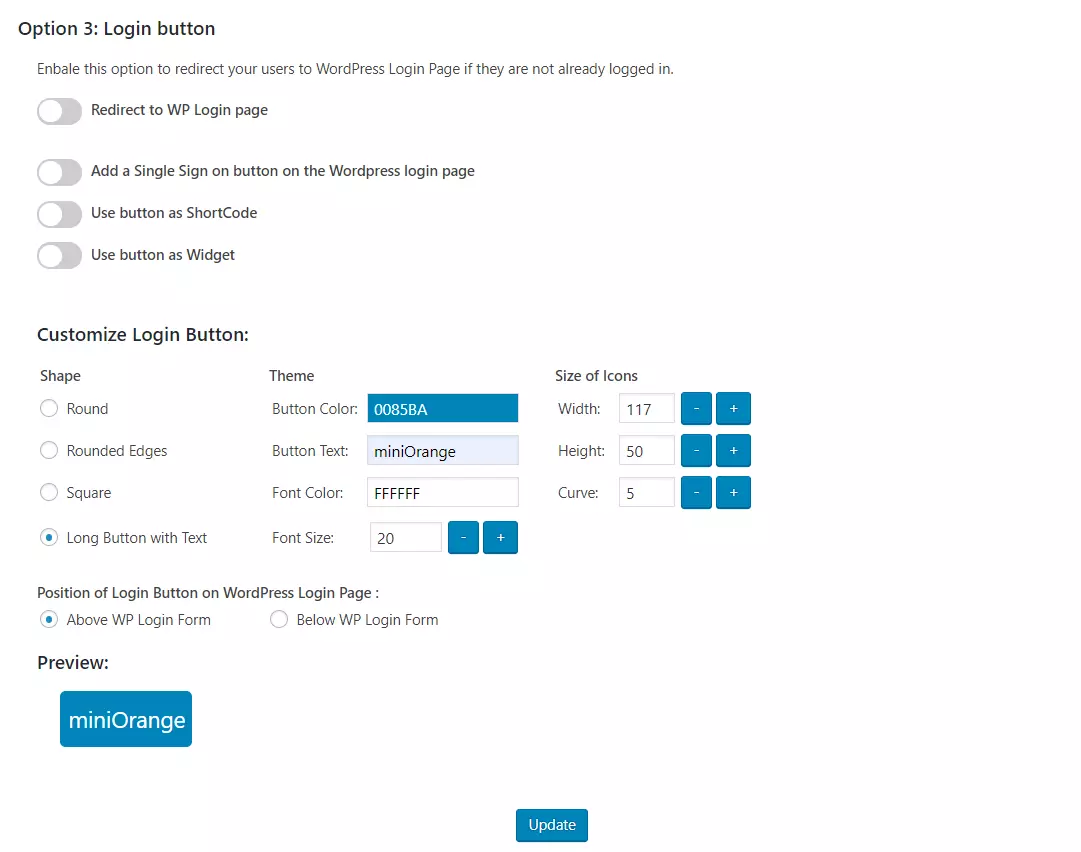
프리미엄 플러그인에서는 다음 옵션을 사용하여 SP 시작 SSO를 활성화할 수 있습니다.
-
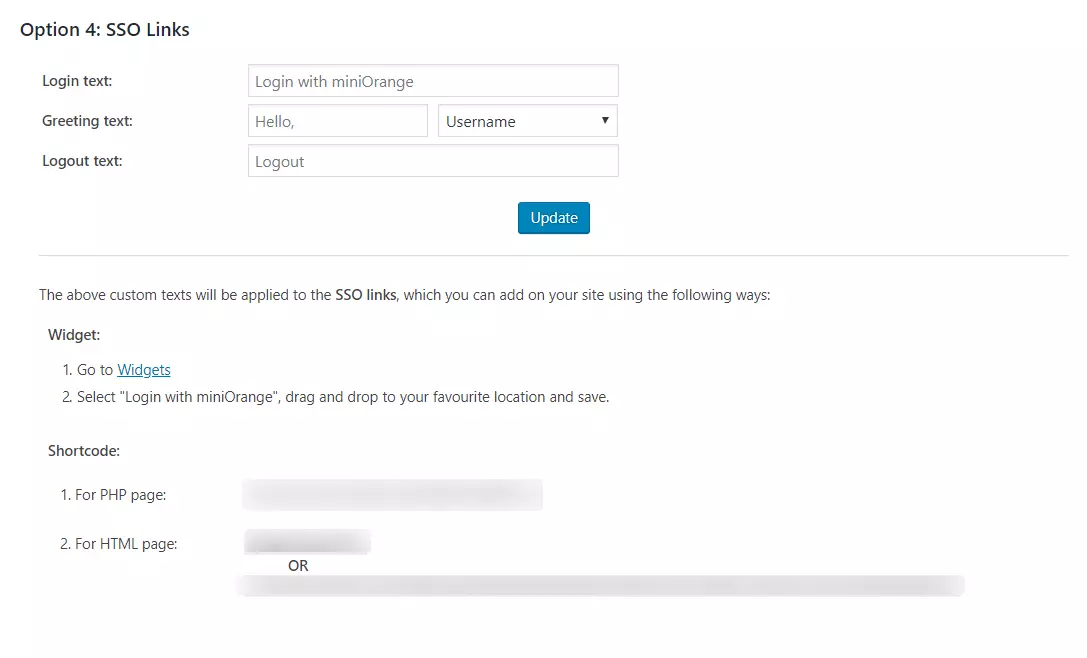
SSO 링크: 다음에서 제공되는 단축 코드 및 위젯을 사용하여 사이트 어디든 SSO 링크를 추가할 수 있습니다. 옵션 4: SSO 링크 리디렉션 및 SSO 링크 탭의 섹션입니다.
WordPress(WP) 사이트에 WSO2 SSO 로그인을 달성하기 위해 WordPress(WP)를 SAML SP로 구성했습니다.
관련 기사








 회원가입




