
Joomla IDP 플러그인을 사용하여 Workplace에 SAML Single Sign-On(SSO)을 추가
회사 개요
Joomla IDP를 사용한 Workplace의 Single Sign-On은 사용자가 Workplace를 서비스 공급자(SP)로 구성하고 Joomla를 SAML ID 공급자(IDP)로 구성하여 Joomla를 사용하여 Workplace에 로그인할 수 있도록 합니다. 이 가이드에서는 두 플랫폼 간에 SSO를 구성하는 단계별 프로세스를 안내합니다.
직장이란 무엇입니까?
Workplace는 Meta Platforms에서 개발한 온라인 협업 소프트웨어 도구입니다. 이 도구의 기능에는 인스턴트 메시징, 파일 공유, 비디오 및 오디오 회의가 포함됩니다.





Joomla SAML IDP 플러그인 설치
- Joomla 사이트에 로그인하세요. 관리자 콘솔.
- 왼쪽 토글 메뉴에서 시스템을 클릭한 다음 설치 섹션에서 다음을 클릭하세요. 확장.
- 이제 클릭하십시오. 또는 파일 찾아보기 버튼을 눌러 앞서 다운로드한 플러그인 파일을 찾아서 설치하세요.
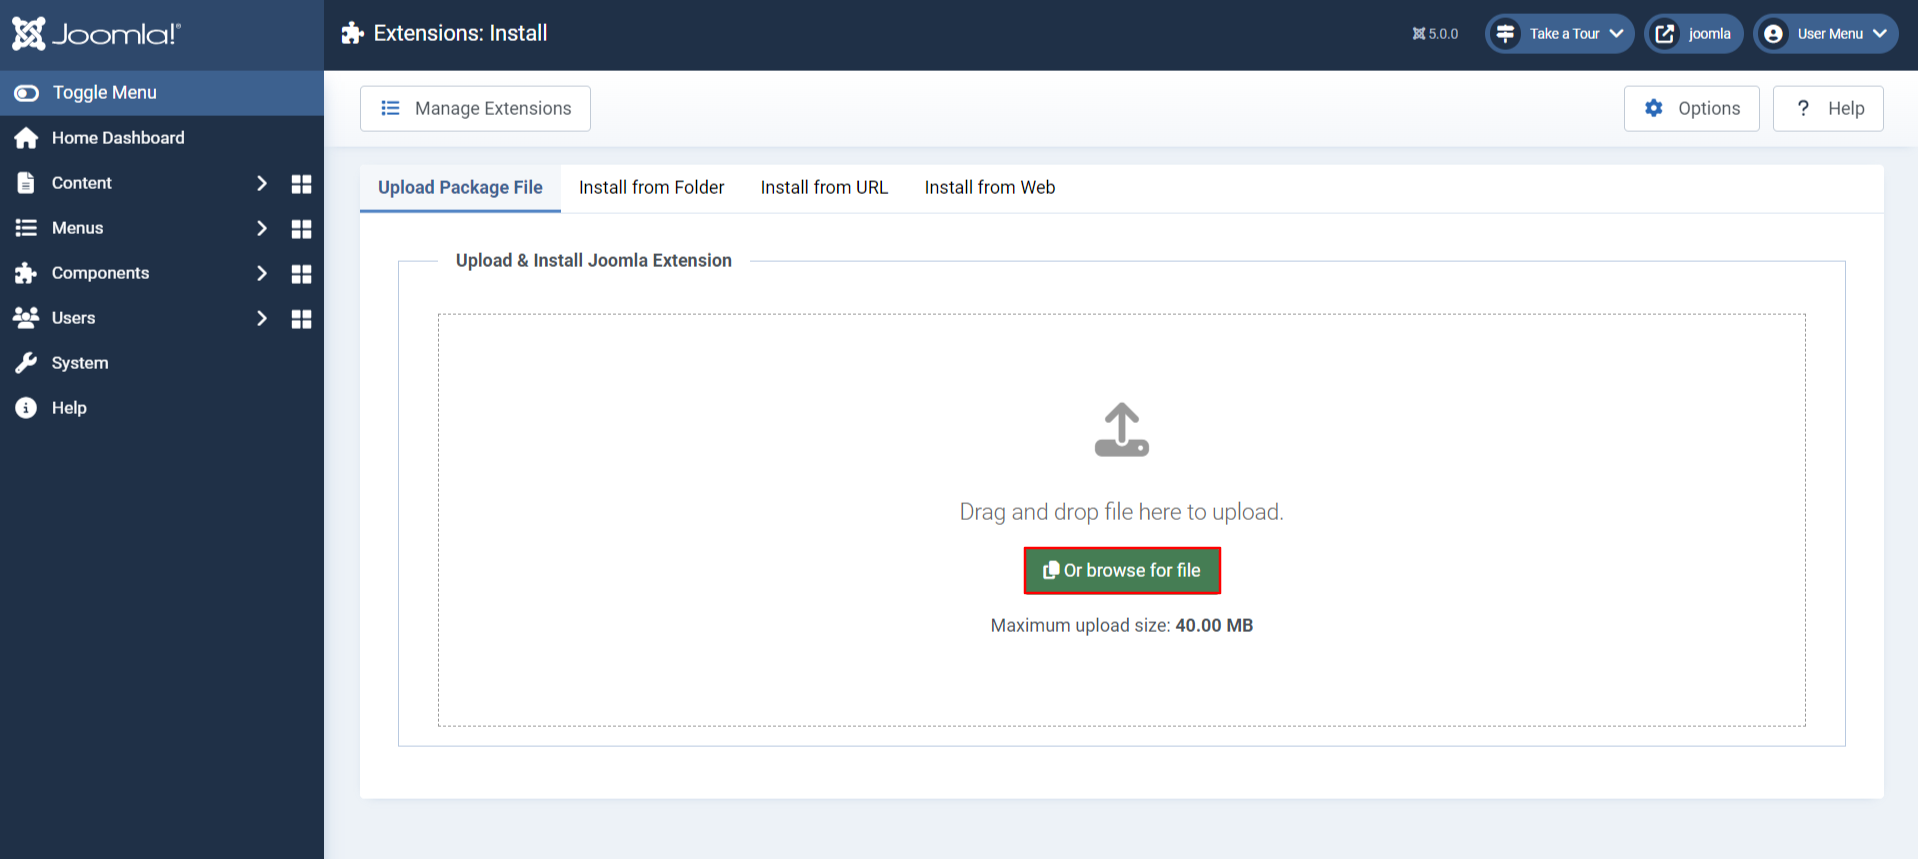
- 플러그인 설치가 성공했습니다. 이제 다음을 클릭하세요. miniOrange SAML IDP 플러그인 사용 시작 miniOrange Joomla IDP 플러그인을 구성합니다.

- 로 이동 miniOrange Joomla IDP 플러그인, 아이덴티티 공급자 탭.
- 여기에서 ID 공급자 메타데이터 XML URL/파일 또는 IDP 엔터티 ID, SAML 로그인 URL, SAML 로그아웃 URL(프리미엄 기능), SP 구성을 위한 인증서와 같은 엔드포인트를 찾을 수 있습니다. 아래에 표시된 대로 버튼을 클릭하여 XML 메타데이터를 다운로드합니다.

구성 단계
이 구성에서 Joomla는 사용자 정보를 저장하는 저장소, 즉 IDP(ID 공급자) 역할을 하며, Workplace는 사용자가 Joomla에서 저장한 자격 증명을 사용하여 로그인하는 곳입니다 . Workplace에는 Joomla SAML IDP SSO 플러그인이 설치되어 있습니다.
1단계: Workplace를 SP(서비스 공급자)로 구성
- 귀하의 계정에 로그인하십시오. 직장 대시보드.
- 로 이동 관리자 패널 > 보안 > 인증.
- 확인 싱글 사인온(SSO) 상자.

- 다음 값을 입력합니다.
| 신규 사용자를 위한 기본값 | 필수 옵션을 선택하세요. |
| SAML 인증 | 필요한 설정을 선택합니다. |
| SAML URL | SAML 로그인 URL: ID 제공자 메타데이터 miniOrange Joomla SAML IDP 플러그인의 탭. |
| SAML 발급자 URL | IDP-엔티티 ID / URL의 발급자 ID 제공자 메타데이터 탭 miniOrange Joomla SAML IDP 플러그인. |
| SAML 인증서 | miniOrange Joomla SAML IDP 플러그인의 ID 공급자 메타데이터 탭에 있는 인증서입니다. |
- SAML 구성까지 아래로 스크롤합니다. 이제 당신의 모습이 보일 것입니다. 청중 URL, 수신자 URL예산 및 ACS(어설션 소비자 서비스) URL.

- SAML 구성의 모든 값을 복사하여 붙여넣습니다. 아이덴티티 공급자 miniOrange joomla SAML IDP 플러그인 탭.
- 를 클릭하십시오 구성 저장 버튼을 클릭합니다.
- SSO 테스트 in Facebook SP의 Workplace.

- SAML 연결이 올바르게 설정되었음을 확인하는 팝업 창이 표시됩니다.

- 찜하기 Facebook SP의 Workplace에서.

2단계: Joomla를 IDP(ID 공급자)로 구성
- 이제 가라. 구성 요소 -> miniOrange Joomla IDP -> 서비스 제공자.

- 로 이동 서비스 제공 업체 탭을 클릭하고 필드를 완성하세요. 서비스 제공업체 이름, SP 엔터티 ID or 발급자, ACS URL예산 및 NameID 형식. 서비스 제공업체 세부정보를 얻으려면 이 단계를 참조하세요. 요구 사항에 따라 다른 필드를 입력합니다. 클릭 찜하기.
다음 값을 입력합니다.
| 서비스 제공자 이름 | 귀하의 선택에 따라 적절한 이름을 선택하세요 |
| SP 엔터티 ID 또는 발급자 | 서비스 제공자 엔터티 ID |
| ACS URL | SP 주장 소비자 서비스 URL |
| X.509 인증서(선택 사항) [서명된 요청의 경우] | 메타데이터 파일에서 복사한 인증서 값을 붙여넣습니다. |
| NameID 형식 | urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress를 선택하세요 |
| 주장 서명됨 | 검사 |

- 이제 클릭하십시오. 사전 매핑 탭. 선택 NameID 속성 그리고 클릭해주세요 찜하기 단추.

- 당신은 성공적으로 완료했습니다 miniOrange Joomla SAML 2.0 IDP 구성.
3단계: 속성 매핑 - 프리미엄 기능
- . miniOrange Joomla IDP 플러그인, 사전 매핑 탭.
- 여기에서 구성할 수 있습니다. 사용자 정의 속성 매핑 그리고 추가적으로 추가 사용자 속성.

- Workplace를 서비스 공급자로, Joomla를 ID 공급자로 사용하여 Single Sign-On을 성공적으로 구성했습니다. 추가 지원이 필요하거나 어려움이 있는 경우 다음 주소로 메일을 보내주십시오. joomlasupport@xecurify.com


