
Keycloak을 IDP로 사용하여 Umbraco SAML SSO를 구성하는 방법 안내
회사 개요
Umbraco SAML 싱글 사인온(SSO) 플러그인을 사용하면 Umbraco 애플리케이션에 SAML 싱글 사인온 기능을 활성화할 수 있습니다 . 싱글 사인온을 사용하면 하나의 비밀번호로 Umbraco 애플리케이션 및 서비스에 액세스할 수 있습니다. 저희 플러그인은 모든 SAML 호환 ID 공급자( IdP )와 호환됩니다 . 여기서는 Keycloak을 IdP로 사용하여 Umbraco 와 Keycloak 간의 싱글 사인온(SSO)을 구성하는 단계별 가이드를 살펴보겠습니다.



다음을 사용하여 SSO를 구성하려면 umbraco 버전을 선택하세요.
전제조건 : 다운로드 및 설치
- NuGet 스토어에서 설치
- 수동 설치
- NuGet 스토어에서 설치
- 수동 설치
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 9.2.3
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 9.2.3 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 시작.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 시작.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;


          namespace Application

          {

            public class Startup

            {


              // Add services to the container.

              public void ConfigureServices(IServiceCollection services)

              {

                services.AddUmbraco(_env, _config)

                  .AddBackOffice()

                  .AddWebsite()

                  .AddComposers()

                  .Build();


                services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

              }


              public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

              {

                if (env.IsDevelopment())

                {

                  app.UseDeveloperExceptionPage();

                }

                app.UseUmbraco()

                  .WithMiddleware(u =>

                  {

                    u.UseBackOffice();

                    u.UseWebsite();

                    u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                  })

                  .WithEndpoints(u =>

                  {

                    u.UseInstallerEndpoints();

                    u.UseBackOfficeEndpoints();

                    u.UseWebsiteEndpoints();

                  });

              }

            }

          }
- 구성이 완료되면 애플리케이션을 실행합니다.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 10.2.3
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 10.2.3 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 시작.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 시작.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;


          namespace Application

          {

            public class Startup

            {


              // Add services to the container.

              public void ConfigureServices(IServiceCollection services)

              {

                services.AddUmbraco(_env, _config)

                  .AddBackOffice()

                  .AddWebsite()

                  .AddComposers()

                  .Build();


                services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

              }


              public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

              {

                if (env.IsDevelopment())

                {

                  app.UseDeveloperExceptionPage();

                }

                app.UseUmbraco()

                  .WithMiddleware(u =>

                  {

                    u.UseBackOffice();

                    u.UseWebsite();

                    u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                  })

                  .WithEndpoints(u =>

                  {

                    u.UseInstallerEndpoints();

                    u.UseBackOfficeEndpoints();

                    u.UseWebsiteEndpoints();

                  });

              }

            }

          }
- 구성이 완료되면 애플리케이션을 실행합니다.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 11.2.3
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 11.2.3 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 프로그램.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 프로그램.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- 구성이 완료되면 애플리케이션을 실행합니다.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 12.2.3
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 12.2.3 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 프로그램.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 프로그램.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- 구성이 완료되면 애플리케이션을 실행합니다.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 13.2.3
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 13.2.3 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 프로그램.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 프로그램.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- 구성이 완료되면 애플리케이션을 실행합니다.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 14.2.3
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 14.2.3 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 프로그램.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 프로그램.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- 구성이 완료되면 애플리케이션을 실행합니다.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 15.2.4
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 15.2.4 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 프로그램.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 프로그램.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- 구성이 완료되면 애플리케이션을 실행합니다.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 16.2.4
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 16.2.4 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 프로그램.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 프로그램.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- 구성이 완료되면 애플리케이션을 실행합니다.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 17.2.4
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 17.2.4 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 프로그램.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 프로그램.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- 구성이 완료되면 애플리케이션을 실행합니다.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -버전 18.0.0
> dotnet 패키지 miniOrange.Umbraco.SAML.SSO.Login --버전 18.0.0 추가
- 다운로드 Umbraco SAML SSO(Single Sign-On) 미들웨어.
- 미들웨어를 설정하려면 아래의 네임스페이스, 서비스 및 미들웨어를 추가해야 합니다. 프로그램.cs 아래 파일(녹색으로 표시됨)은 샘플 예시입니다.
아래 강조 표시된 부분만 포함하세요. 프로그램.cs 귀하의 응용 프로그램 파일.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- 구성이 완료되면 애플리케이션을 실행합니다.
구성 단계
Keycloak을 ID 공급자로 사용하여 Umbraco SAML SSO를 구현하는 단계별 가이드입니다.
1. Umbraco SAML 플러그인 대시보드에 접속합니다.
- 통합 후 브라우저를 열고 아래 URL을 사용하여 커넥터 대시보드를 탐색하세요.
https://<umbraco-base-url>/?ssoaction=config
- 등록 페이지나 로그인 페이지가 팝업되면 애플리케이션에 miniOrange SAML SSO 미들웨어가 성공적으로 추가된 것입니다.

- 다음을 클릭하여 귀하의 계정으로 등록하거나 로그인하십시오. 회원가입 미들웨어를 구성하는 버튼입니다.
- 등록이 성공적으로 완료되면 등록된 이메일 주소로 평가판 라이선스 키가 전송됩니다.
- 미들웨어를 활성화하려면 다음 중 하나를 수행하세요.
- 입력 라이센스 키 제공된 입력 필드에 이메일을 통해 수신되었습니다.
- 다운로드한 라이센스 파일을 클릭하여 업로드하세요. Click Here 버튼을 클릭합니다.
OR

- 그런 다음 "위의 조건을 읽었으며 미들웨어를 활성화하고 싶습니다" 상자를 체크하고 클릭하십시오. 라이센스 활성화 버튼을 클릭합니다.

2. Umbraco 애플리케이션 메타데이터를 Keycloak ID 공급자에게 제공합니다.
아래에 자세히 설명된 두 가지 방법을 사용하면 SAML SP 메타데이터를 가져와 ID 공급자 측에서 구성할 수 있습니다.
A] SAML 메타데이터 URL 또는 메타데이터 파일 사용
- . 플러그인 설정 메뉴, 찾다 서비스 제공업체 설정그 아래에 메타데이터 URL과 SAML 메타데이터를 다운로드하는 옵션이 있습니다.
- 메타데이터 URL을 복사하거나 메타데이터 파일을 다운로드하여 ID 공급자 측에서 동일하게 구성하세요.
- 아래 스크린샷을 참고하시면 됩니다.

B] 메타데이터 수동 업로드
- 에서 서비스 제공업체 설정 해당 섹션에서 서비스 제공업체 메타데이터를 수동으로 복사할 수 있습니다. SP 엔티티 ID, ACS URL, 싱글 로그아웃 URL 구성을 위해 ID 공급자와 공유하세요.
- 아래 스크린샷을 참고하시면 됩니다.

Keycloak IdP 구성 단계
- 당신의 열쇠망토에 관리자 콘솔에서 사용하려는 영역을 선택합니다.
- 를 클릭하십시오 고객사 왼쪽 메뉴에서 다음을 클릭하세요. 클라이언트 생성 버튼을 눌러 새 클라이언트/애플리케이션을 생성합니다.

- 선택 SAML as 클라이언트 유형, 입력 SP-EntityID/발급자 로 고객 ID 인사말 서비스 제공업체 메타데이터 플러그인의 탭에서 입력하세요. 이름 귀하의 신청서를 입력하고 기술설명.

- 온 클릭 다음 버튼을 클릭합니다.
- 아래에 언급된 세부정보를 제공하세요.
| 루트 URL | 비워두거나 제공하세요. 기본 URL 서비스 제공업체 메타데이터 탭에서 |
| 유효한 리디렉션 URI | The ACS(어설션 소비자 서비스) URL 플러그인의 서비스 제공업체 메타데이터 탭에서 |
- 를 클릭하십시오 찜하기 버튼을 클릭합니다.

- . 설정 아래 탭 SAML 기능 섹션에서 필요한 세부 정보를 제공하여 Keycloak을 구성합니다.
| 강제 POST 바인딩 | 떨어져서 |
| 강제 이름 ID 형식 | 떨어져서 |
| 이름 ID 형식 | 이메일 |

- . 키 탭에서 비활성화 고객 서명이 필요합니다 비녀장.

- 온 클릭 찜하기 버튼을 클릭합니다.
- In Advnaced 탭, 아래 세분화된 SAML 엔드포인트 구성, 다음 세부정보를 입력하세요.
| 어설션 소비자 서비스 POST 바인딩 URL | The ACS(어설션 소비자 서비스) URL 플러그인의 서비스 제공업체 메타데이터 탭에서 |
| 로그아웃 서비스 리디렉션 바인딩 URL (선택 사항) | The 단일 로그아웃 URL 플러그인의 서비스 제공업체 메타데이터 탭에서 |

- 를 클릭하십시오 찜하기 버튼을 클릭합니다.
매퍼 추가
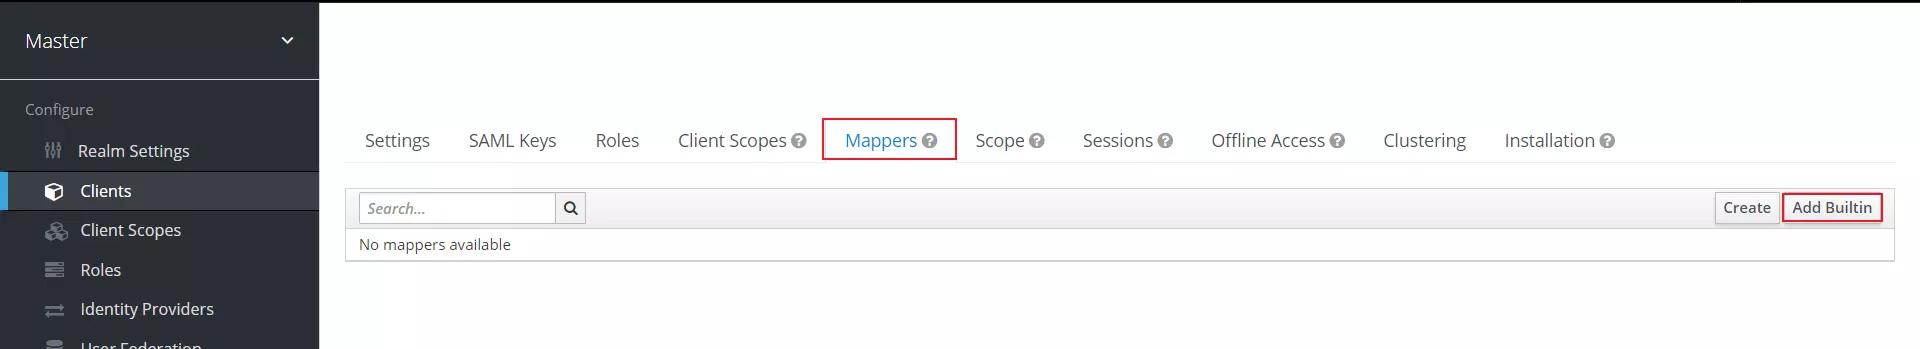
- 로 이동 매퍼 탭 그리고 클릭 내장 추가 버튼을 클릭합니다.
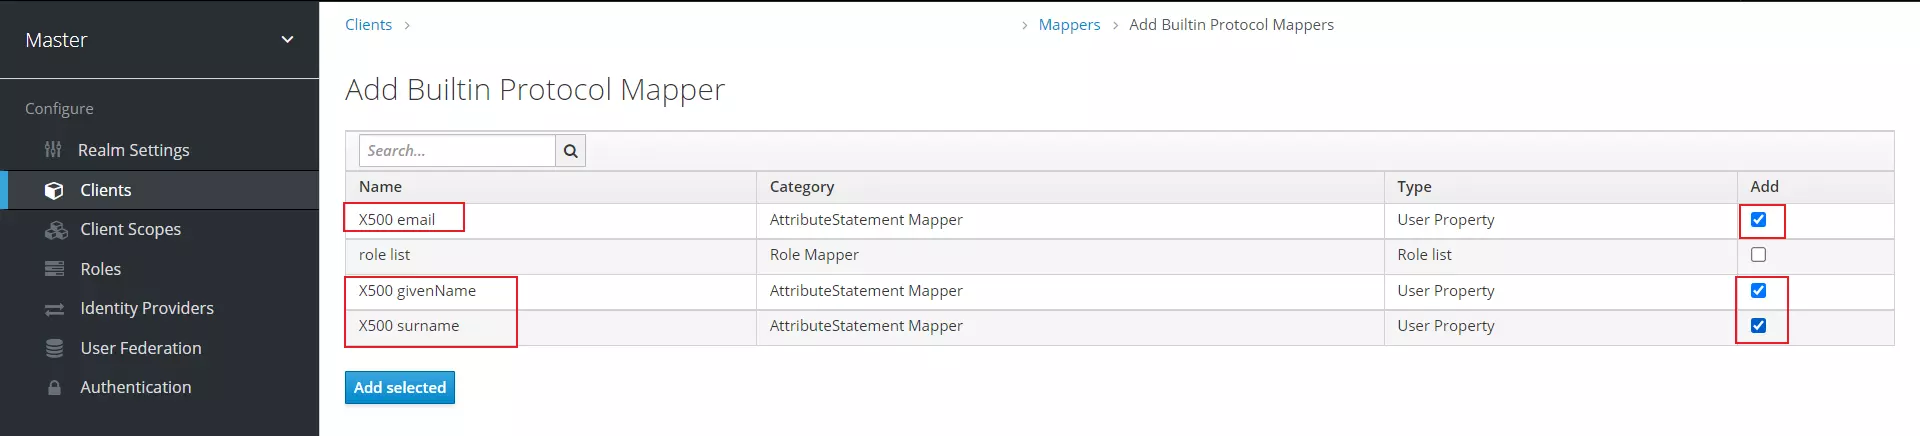
- 확인란을 선택하십시오. X500 주어진이름, X500 성 X500 이메일 속성.
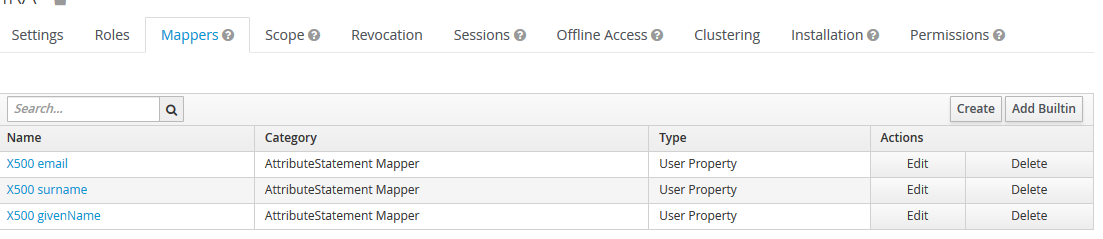
- 를 클릭하십시오 선택한 항목 추가 단추. 아래에 추가된 매핑이 표시됩니다.
- In 클라이언트 범위 탭에서 애플리케이션을 클릭하세요.
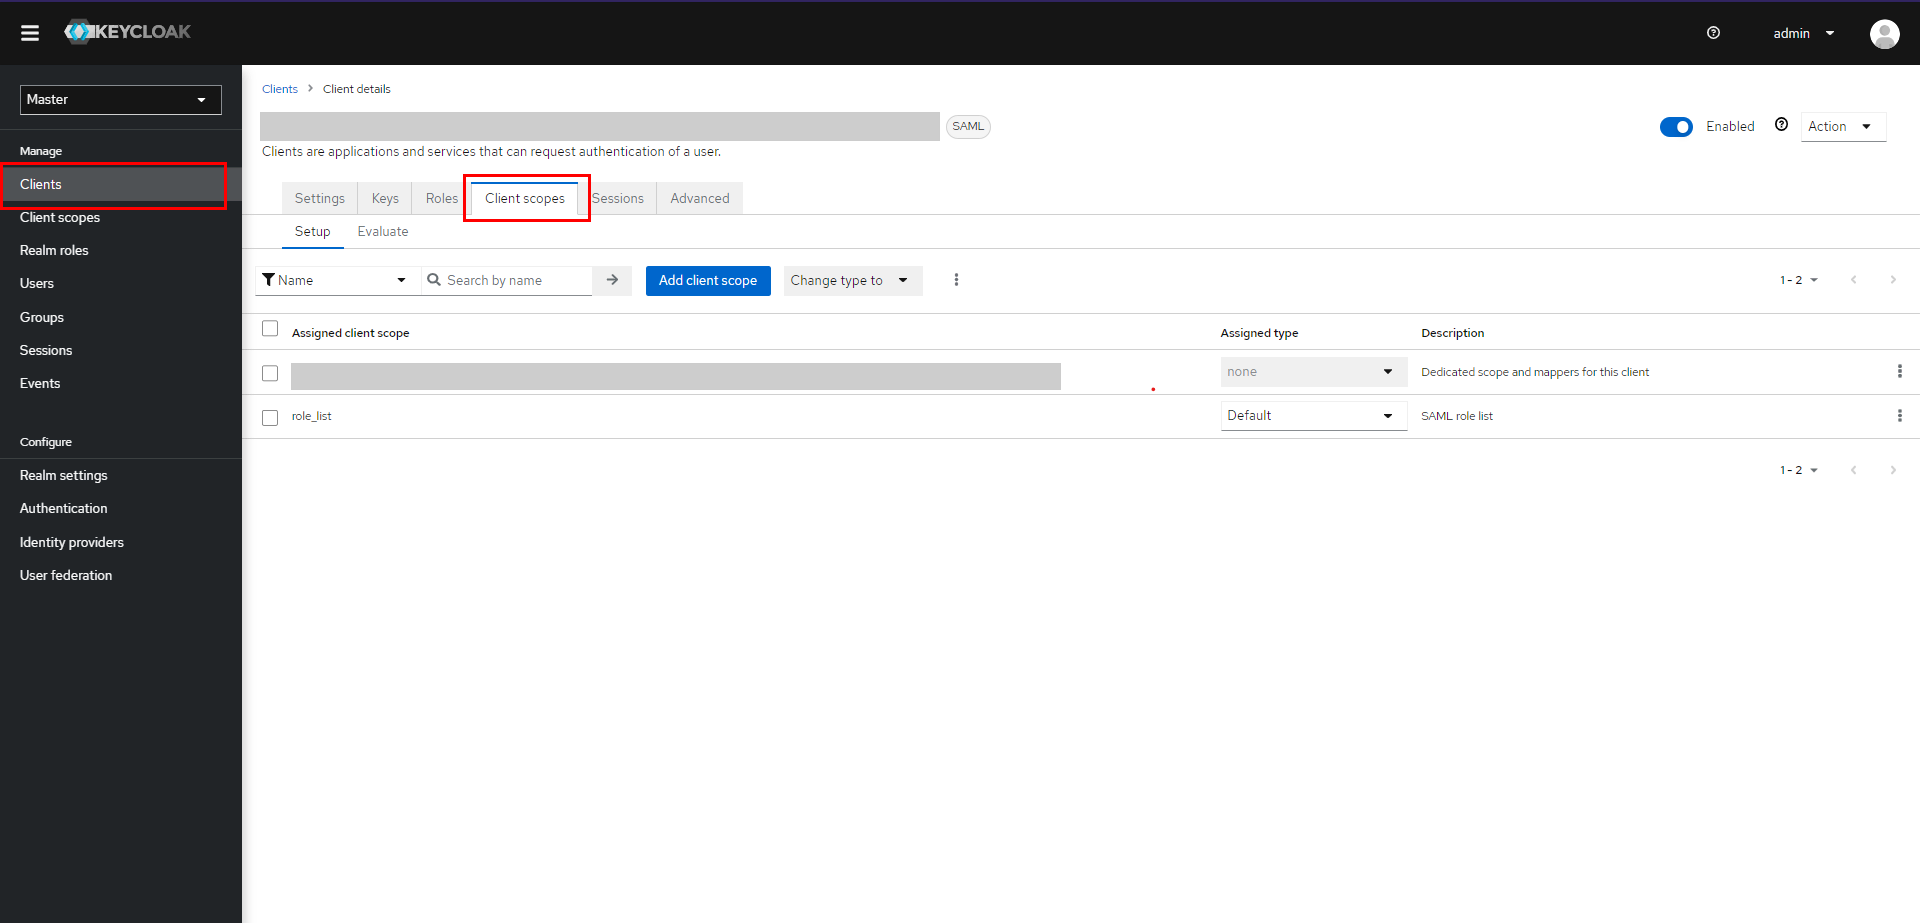
- 를 클릭하십시오 사전 정의된 매퍼 추가.
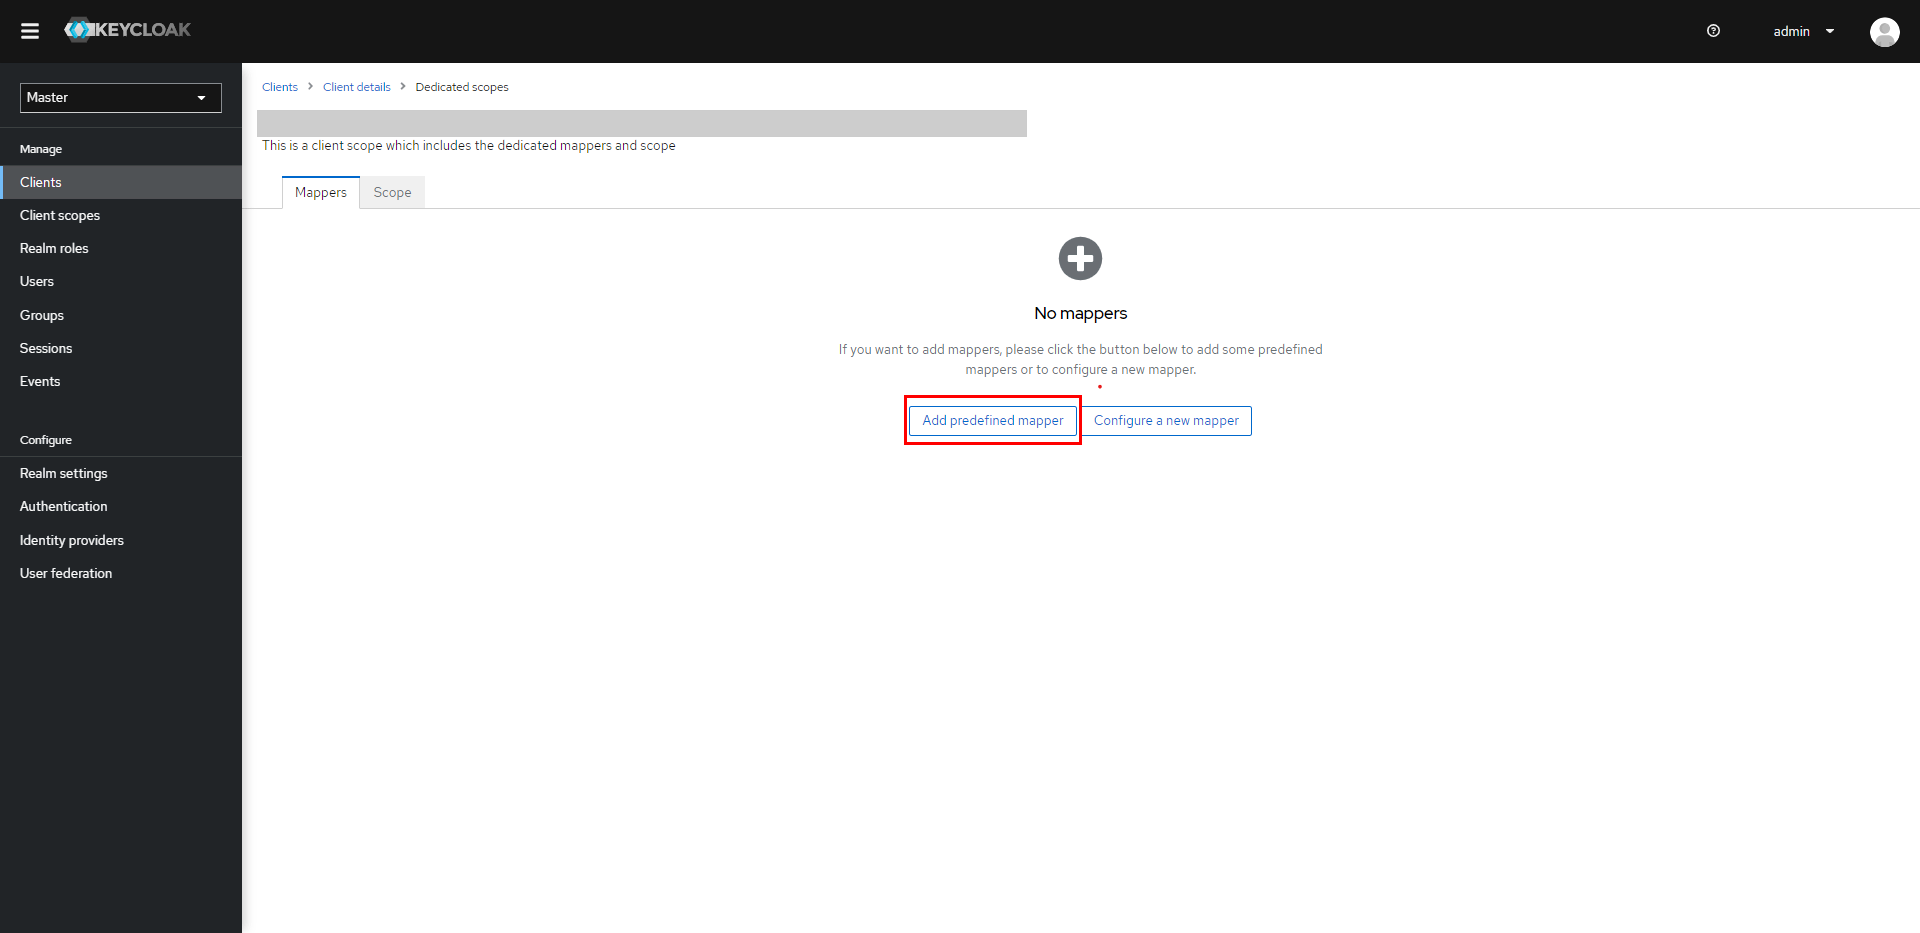
- 확인란을 선택하십시오. X500 주어진이름, X500 성 X500 이메일 속성.
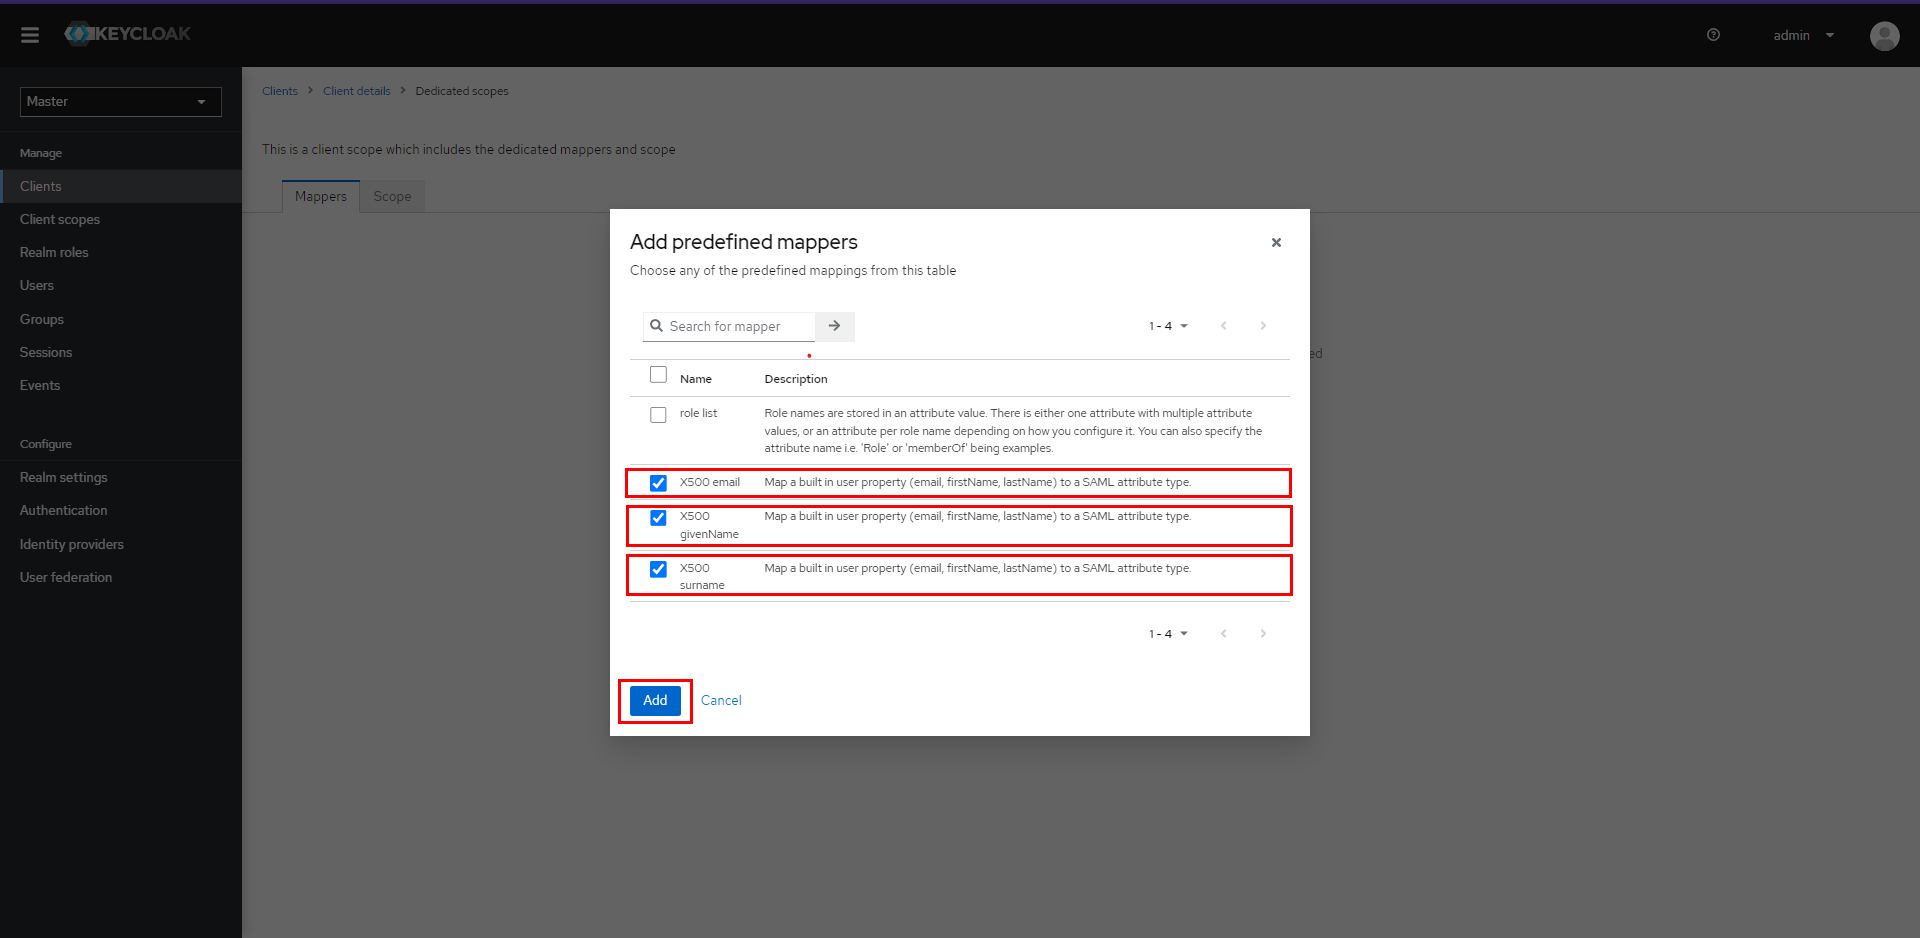
- 를 클릭하십시오 추가 버튼을 클릭합니다.
- 아래에 추가된 매핑이 표시됩니다.
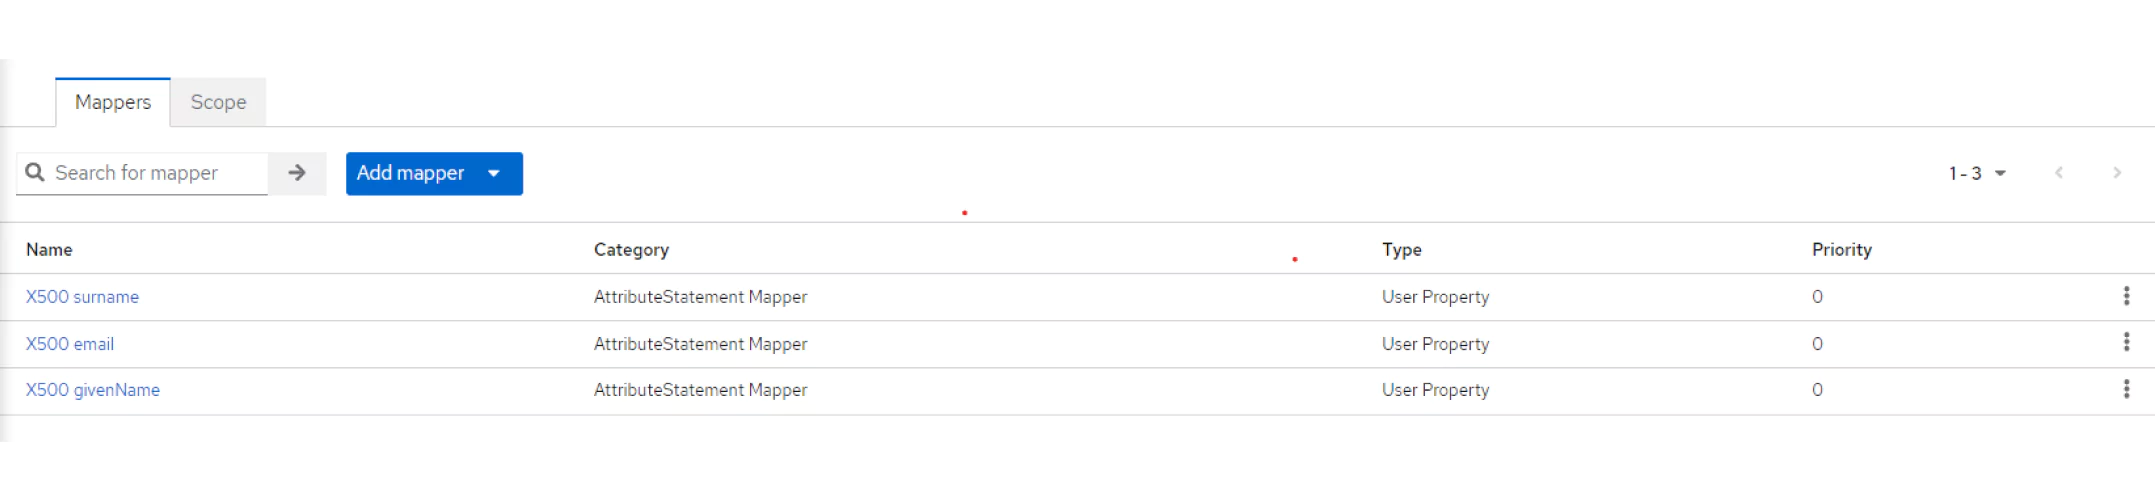
- . 클라이언트 범위 탭에서 애플리케이션을 클릭하세요.

- 를 클릭하십시오 사전 정의된 매퍼 추가.

- 확인란을 선택하십시오. X500 주어진이름, X500 성 X500 이메일 속성.

- 온 클릭 추가 버튼을 클릭합니다.
- 아래에 추가된 매핑이 표시됩니다.

설치 파일 다운로드
- 로 이동 영역 설정, 클릭 SAML 2.0 ID 공급자 메타데이터 엔드포인트로 언급됨 일반 탭.
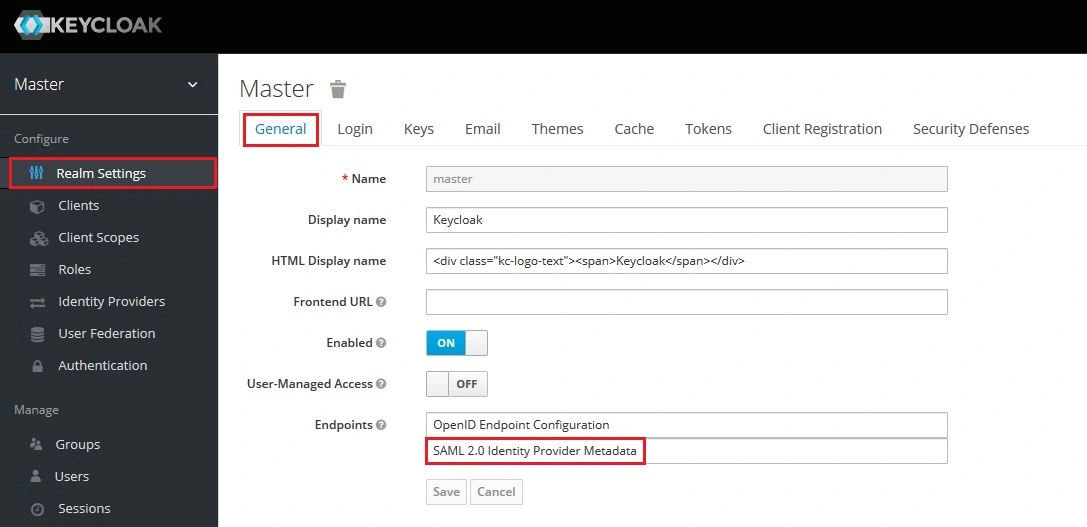
- URL을 기록해 두고 편리하게 보관하세요. 그것은 당신에게 다음을 제공할 것입니다 종점 플러그인을 구성하는 데 필요합니다.
- 로 이동 영역 설정, 클릭 SAML 2.0 ID 공급자 메타데이터 엔드포인트로 언급됨 일반 탭.
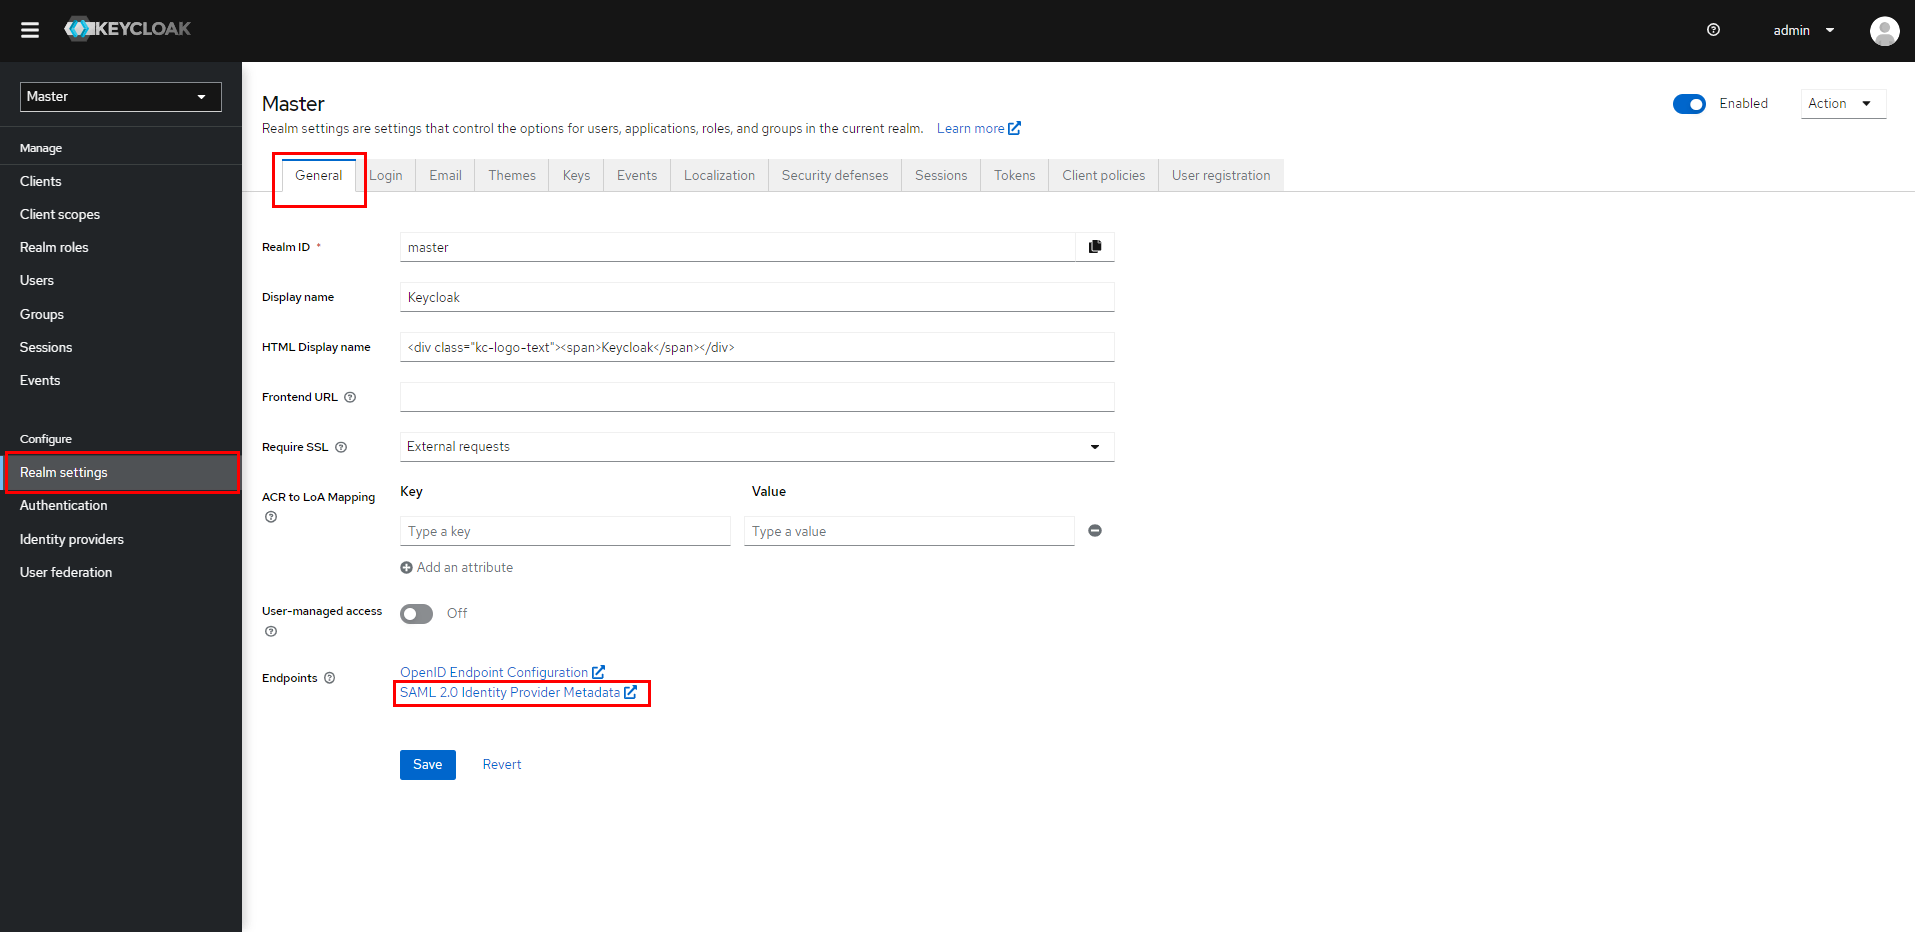
- URL을 기록해 두고 편리하게 보관하세요. 그것은 당신에게 다음을 제공할 것입니다 종점 플러그인을 구성하는 데 필요합니다.
- 로 이동 영역 설정, 클릭 SAML 2.0 ID 공급자 메타데이터 엔드포인트로 언급됨 일반 탭.

- URL을 기록해 두고 편리하게 보관하세요. 그것은 당신에게 다음을 제공할 것입니다 종점 플러그인을 구성하는 데 필요합니다.
Umbraco Single Sign-On(SSO)을 구현하기 위해 Keycloak을 SAML IDP(ID 공급자)로 성공적으로 구성했습니다.
3. Umbraco 애플리케이션에서 Keycloak ID 공급자 메타데이터 구성
- 온 클릭 새로운 IDP 추가 새 ID 공급자를 구성하려면 버튼을 클릭하세요.

- 아래의 플러그인 설정 탭에서 열쇠망토 표시된 목록에서 ID 공급자를 선택하십시오.
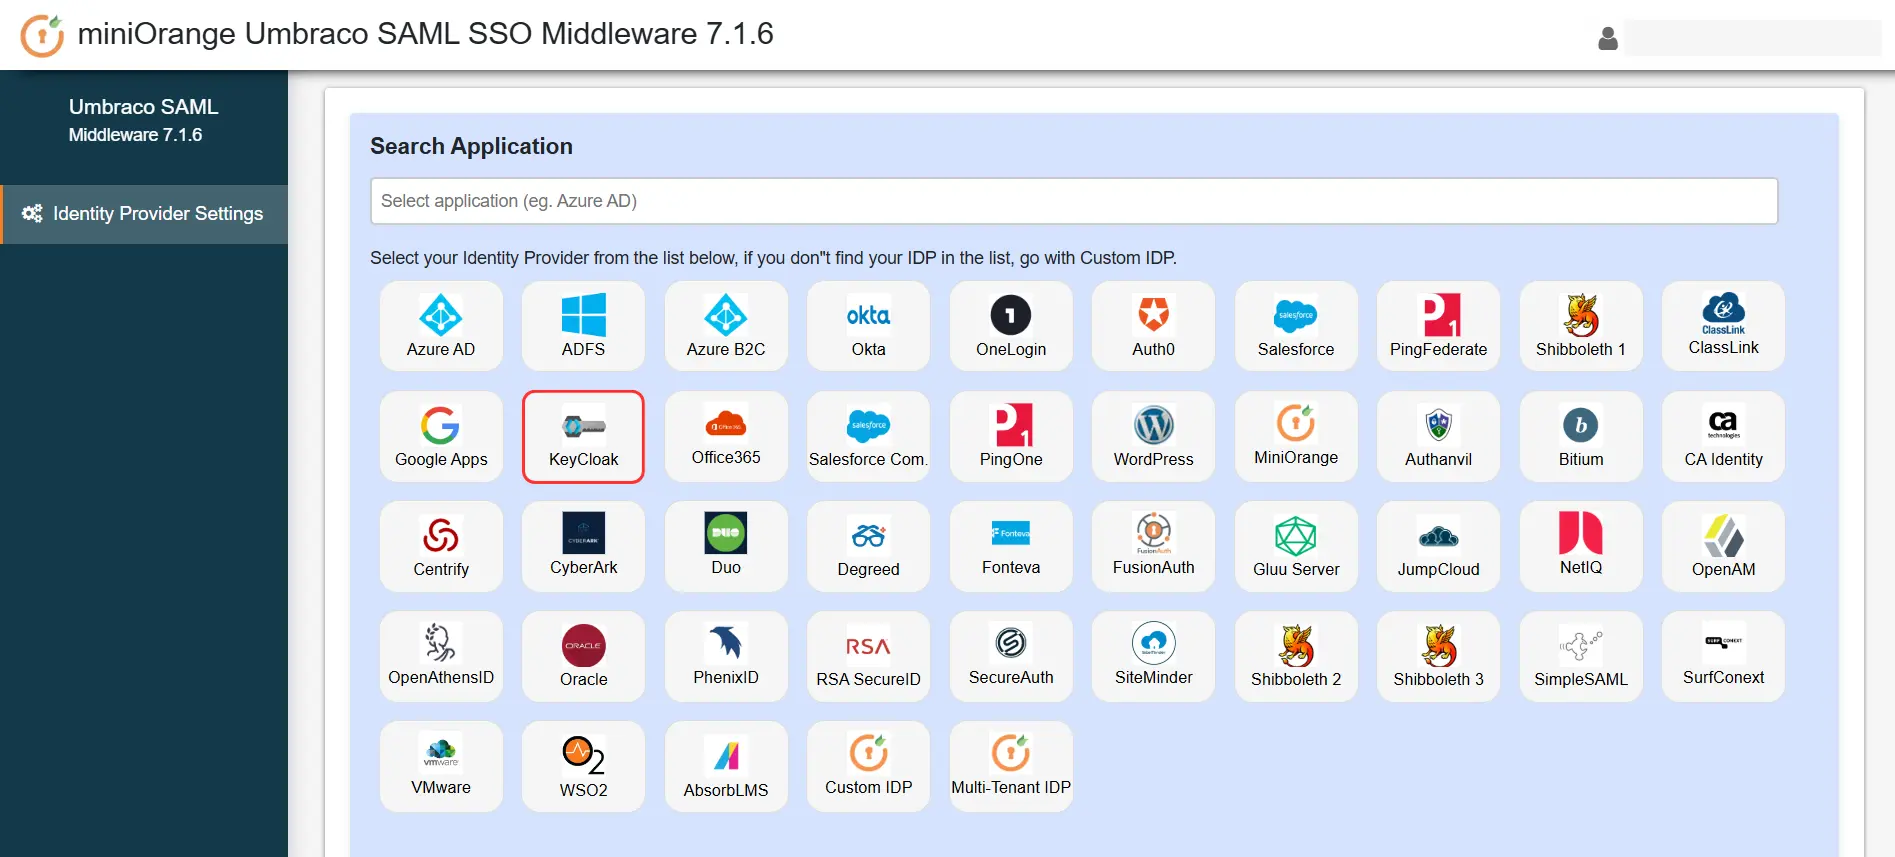
아래에는 미들웨어에서 SAML ID 공급자 메타데이터를 구성하는 두 가지 방법이 자세히 나와 있습니다.
A] IDP 메타데이터 업로드 버튼을 사용하여 메타데이터를 업로드합니다.
- ID 공급자가 메타데이터 URL 또는 메타데이터 파일(.xml 형식만 해당)을 제공한 경우 미들웨어에서 ID 공급자 메타데이터를 간단히 구성할 수 있습니다. IDP 메타데이터 업로드 옵션을 선택합니다.
- 메타데이터 URL을 복사하거나 메타데이터 파일을 다운로드하여 ID 공급자 측에서 동일하게 구성하세요.
- 아래 스크린샷을 참고하시면 됩니다.

- 사용 가능한 메타데이터 형식에 따라 옵션 중 하나를 선택할 수 있습니다.
B] ID 공급자 메타데이터를 수동으로 구성합니다.
- 구성한 후 아이덴티티 공급자, 그것은 당신에게 다음을 제공할 것입니다 IDP 엔터티 ID, IDP 싱글 사인온 URL SAML X509 인증서 각각 필드.
- 찜하기 IDP 세부 정보를 저장합니다.

4. SAML SSO 테스트
- 메타데이터 세부 정보를 업로드한 후 다음으로 이동합니다. ID 공급자 설정 섹션. 마우스를 올려 놓으세요 작업 선택 드롭다운을 클릭하고 테스트 구성.

- 아래 스크린샷은 성공적인 결과를 보여줍니다. 클릭 SSO 통합 SSO 통합을 계속 진행합니다.

- 미들웨어 측에서 오류가 발생하면 아래와 유사한 창이 표시됩니다.

- 오류를 해결하려면 다음 단계를 따르세요.
- $XNUMX Million 미만 문제 해결 탭에서 토글을 활성화하여 플러그인 로그를 수신하세요.

- 활성화되면 다음으로 이동하여 플러그인 로그를 검색할 수 있습니다. 플러그인 설정 탭을 클릭하고 테스트 구성.
- 를 다운로드 로그 파일 인사말 문제 해결 탭하여 무엇이 잘못되었는지 확인하세요.
- 당신은 공유할 수 있습니다 로그 파일 우리와 함께 umbracosupport@xecurify.com 문제를 해결하기 위해 저희 팀에서 연락을 드릴 것입니다.
Umbraco 로그인 유형
- 그 후, 선택하세요 로그인 유형 ID 공급자 설정 페이지 오른쪽의 드롭다운 메뉴에서 선택하세요.
- 선택할 수 있습니다. 백 오피스, 회원및 사용자 정의 속성 기반.
- 참고 : The 사용자 정의 속성 기반 로그인 유형은 다음에서 사용할 수 있습니다. 프리미엄 기업 버전.

5. 속성 매핑
- 속성 매핑, 역할 매핑 및 도메인 제한 기능을 사용할 수 있습니다. 프리미엄 기업 미들웨어 버전.

6. 로그인 설정
- 마우스를 올리면 작업 선택 그리고 클릭 SSO 링크를 복사합니다.

- SSO를 수행하려는 애플리케이션에서 다음 URL을 링크로 사용하세요.
https://<umbraco-base-url>/?ssoaction=login
- 예를 들어 다음과 같이 사용할 수 있습니다.
<a href="https://<umbraco-base-url>/?ssoaction=login">Log in</a>
7. 로그아웃 설정
- SLO를 수행하려는 애플리케이션에 대한 링크로 다음 URL을 사용하세요.
https://<umbraco-base-url>/?ssoaction=logout
- 예를 들어 다음과 같이 사용할 수 있습니다.
<a href="https://<umbraco-base-url>/?ssoaction=logout">Log out</a>
관련 기사
당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.


