
WordPress용 REST API JWT 인증 방식
회사 개요
WordPress REST API용 JWT 인증은 WordPress의 REST API 엔드포인트를 안전하게 보호하는 간단한 방법입니다. 매번 사용자 이름과 비밀번호를 전송하는 대신, WordPress용 JWT 인증은 보안 토큰을 사용하여 요청을 보내는 사용자를 확인합니다. 이를 통해 승인된 사용자 또는 앱만 보호된 REST API 엔드포인트에 접근할 수 있도록 보장합니다. JWT 토큰 은 WordPress 사용자 자격 증명을 사용하여 생성되며 강력한 암호화를 통해 보안을 강화하면서도 접근 권한을 안전하게 유지합니다.



WordPress용 REST API 인증

WordPress용 REST API 인증 플러그인은 WordPress REST API에 대한 무단 접근을 차단하여 보안을 강화합니다. 본 플러그인은 기본 인증, API 키 인증, OAuth 2.0 인증, JWT 인증 등 다양한 인증 방식을 제공합니다.
더 알아보세요워드프레스에서 JWT 인증이란 무엇인가요?
WordPress REST API용 JWT 인증은 WordPress의 REST API 엔드포인트를 안전하게 보호하는 간단한 방법입니다. 매번 사용자 이름과 비밀번호를 전송하는 대신, WordPress용 JWT 인증은 보안 토큰을 사용하여 요청을 보내는 사용자를 확인합니다. 이를 통해 승인된 사용자 또는 앱만 보호된 REST API 엔드포인트에 접근할 수 있도록 보장합니다. JWT 토큰 은 WordPress 사용자 자격 증명을 사용하여 생성되며 강력한 암호화를 통해 보안을 강화하면서도 접근 권한을 손상시키지 않습니다.
필요사항: 다운로드 및 설치
- 관리자 계정으로 워드프레스 사이트에 로그인하세요.
- 워드프레스 대시보드에서 플러그인으로 이동하여 새 플러그인 추가를 클릭합니다.
- 검색 워드프레스용 REST API 인증.
- 플러그인을 사이트에 추가하려면 '지금 설치'를 클릭하세요.
- 설치 후 '활성화'를 클릭하여 플러그인 사용을 시작하세요.
JWT 토큰 기반 인증 방식을 사용하여 WordPress에서 REST API를 JWT 인증으로 보호하는 방법은 무엇인가요?
모바일 또는 웹 애플리케이션을 개발 중이고 WordPress REST API에 대한 접근 제어가 필요한 경우, JWT 인증(REST API용)이 안전한 솔루션을 제공합니다. WordPress용 JWT 인증을 사용하면 접근 수준을 정의하여 특정 권한을 가진 사용자는 콘텐츠를 생성하거나 업데이트할 수 있고, 다른 사용자는 데이터 보기만 가능하도록 제한할 수 있습니다.
- 사용 JWT 토큰 기반 인증REST API 엔드포인트는 유효한 WordPress 사용자 자격 증명으로 생성된 JWT 액세스 토큰으로 보호됩니다. Authorization 헤더에 JWT 토큰을 포함하면 애플리케이션에서 보호된 리소스에 안전하게 액세스하거나 역할 기반 작업을 수행할 수 있습니다. REST API용 JWT 인증.
- 이러한 토큰은 HSA 또는 RSA와 같은 암호화 알고리즘을 사용하여 보호되며, 정해진 기간이 지나면 자동으로 만료되어 전반적인 보안을 강화합니다. 각 토큰에는 비밀 키 또는 인증서를 사용하여 해독할 수 있는 WordPress 사용자 정보가 포함되어 있으므로, JWT 인증은 여러 시스템에서 사용자를 동기화하거나 계정을 생성하는 데 이상적입니다.
- 워드프레스용 JWT 리프레시 토큰 사용자가 다시 로그인할 필요 없이 안전하게 세션을 갱신할 수 있도록 합니다. 전반적으로 JWT 토큰 기반 인증과 WordPress용 JWT 인증을 결합하면 안전한 API 액세스가 보장되는 동시에 애플리케이션과 WordPress 간의 원활하고 효율적인 통신이 가능합니다.
- WordPress용 JWT 인증으로 REST API 보안 강화
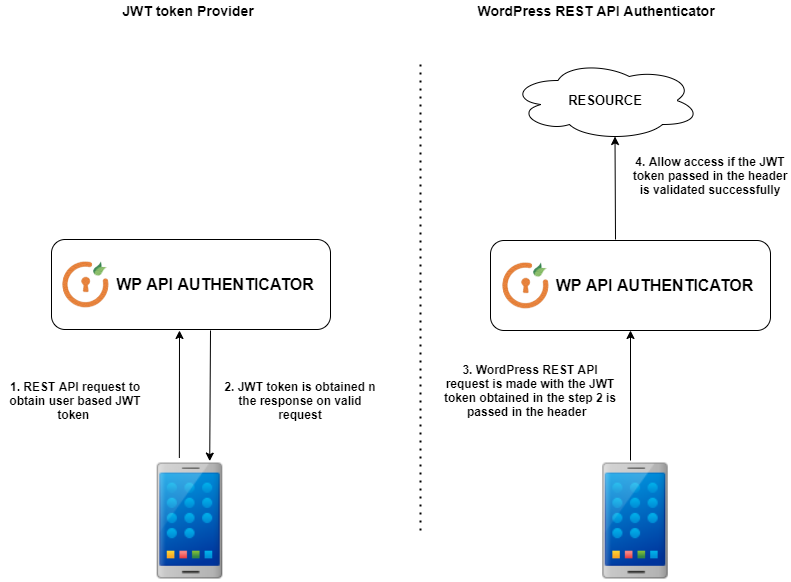
1. WordPress용 REST API 요청은 WordPress의 JWT 인증을 사용하여 JWT 토큰을 생성하는 데 필요한 자격 증명과 매개변수와 함께 시작됩니다. 발급된 토큰은 JWT 토큰 기반 인증을 통해 보호되며, 강력한 데이터 보호를 위해 HS256 또는 RSA 와 같은 업계 표준 알고리즘을 사용하여 암호화됩니다.
2. 이후 요청 시, 데이터를 가져오거나 작업을 수행하기 위한 REST API 호출에는 Authorization 헤더에 JWT 토큰이 Bearer 토큰 형식으로 포함됩니다 . REST API용 JWT 인증을 사용하면 플러그인이 요청을 처리하기 전에 토큰의 유효성을 검사합니다. 토큰이 유효하면 요청된 리소스에 대한 접근 권한이 부여되고, 유효하지 않으면 오류 응답이 반환됩니다. 이 과정에서 WordPress용 JWT 인증 플러그인은 토큰 생성과 검증을 모두 처리하여 모든 API 요청의 보안을 보장합니다.
관련 사용 사례:
- 워드프레스 REST API 엔드포인트에 JWT 인증 요청을 보내는 방법은 무엇인가요?
- JWT(JSON Web Token)를 이용한 WooCommerce/WordPress REST API 인증.
다음 Rest API 인증 방법에 대한 사용 사례를 읽어보세요.


REST API JWT 인증 방식을 설정하는 방법은 무엇인가요?
- 무료
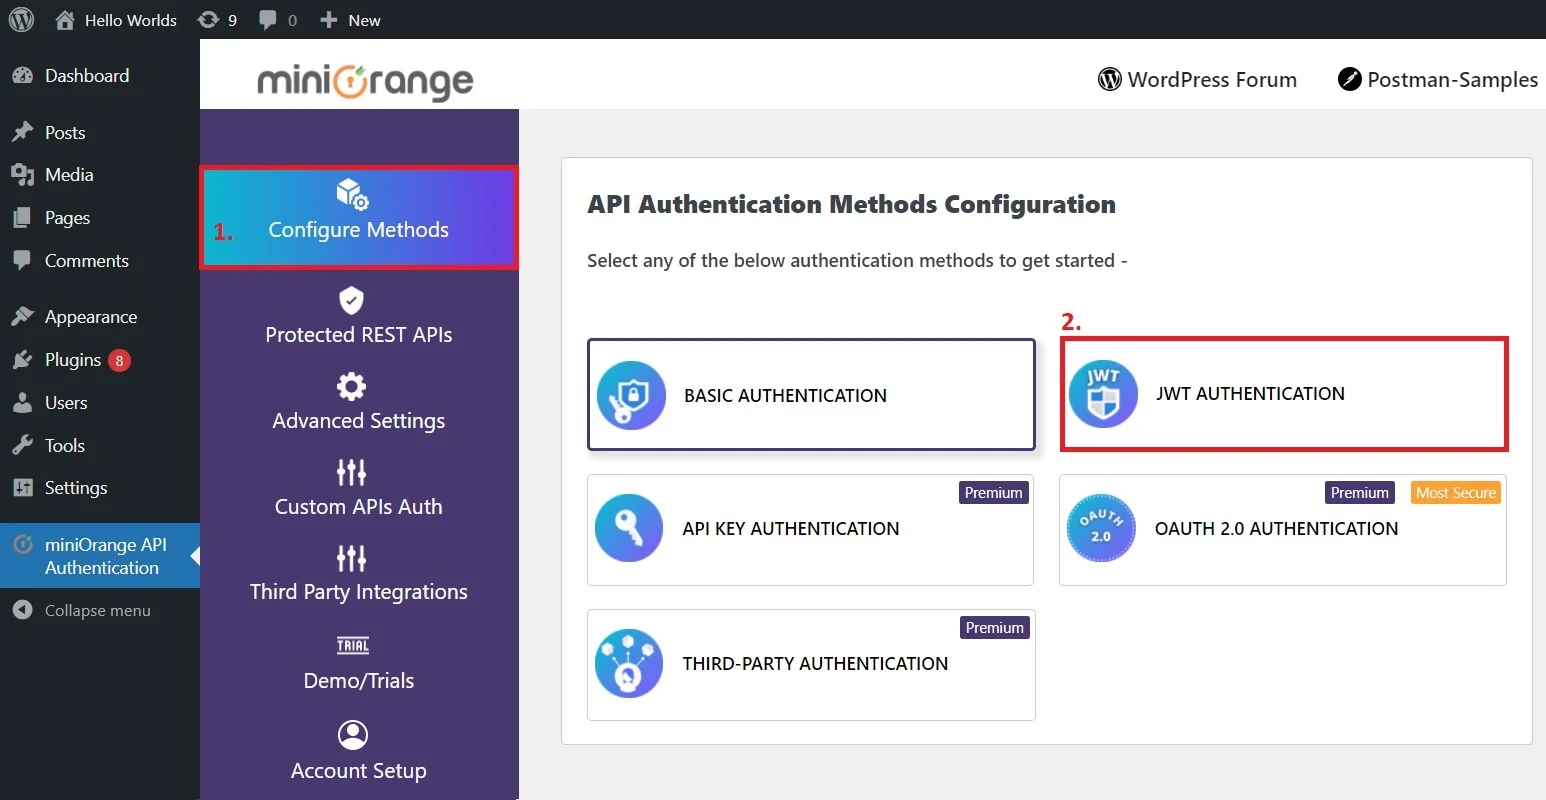
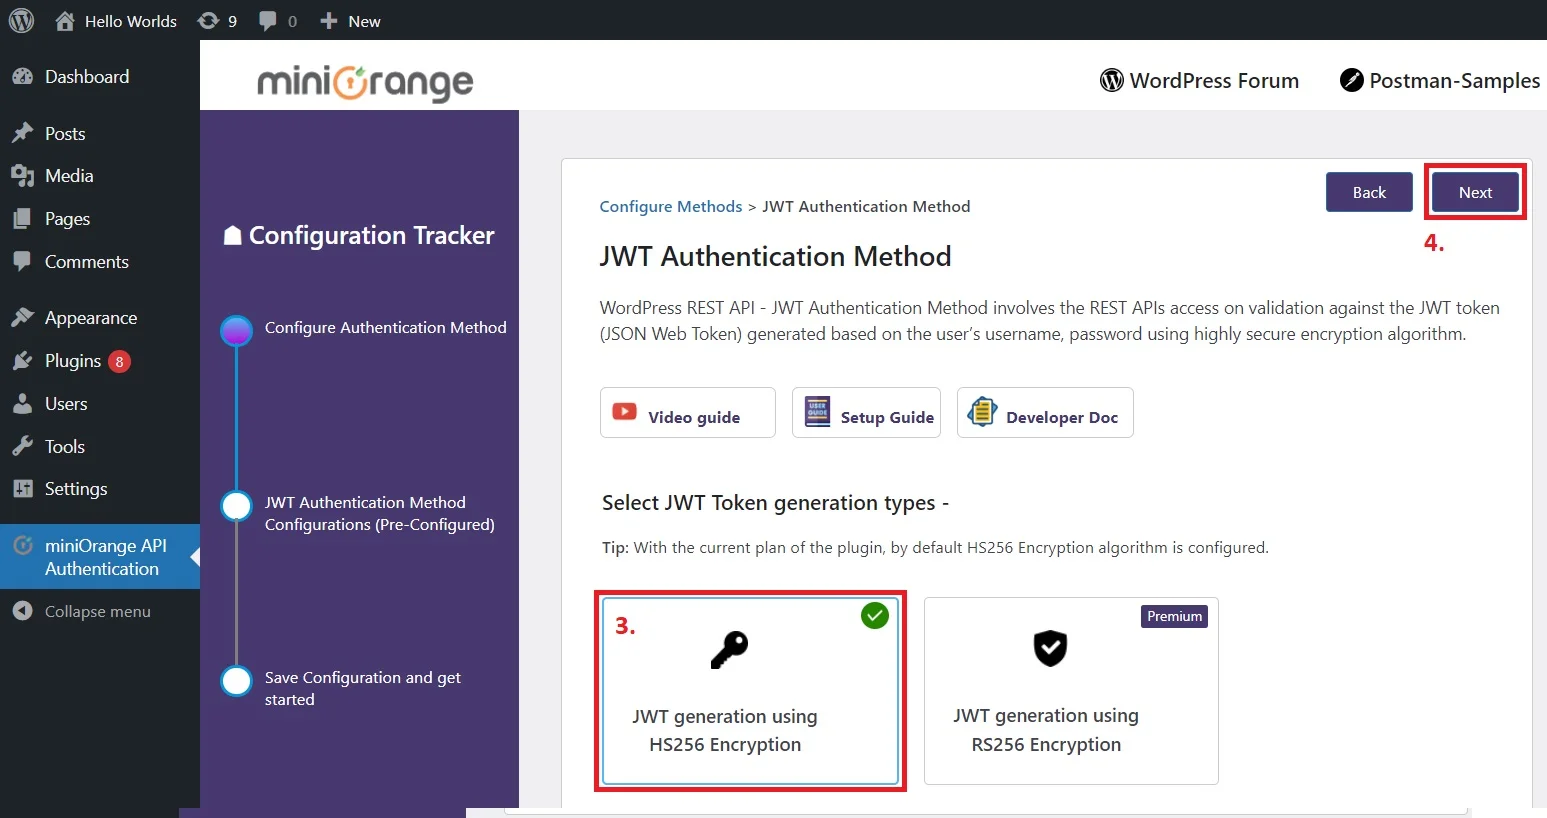
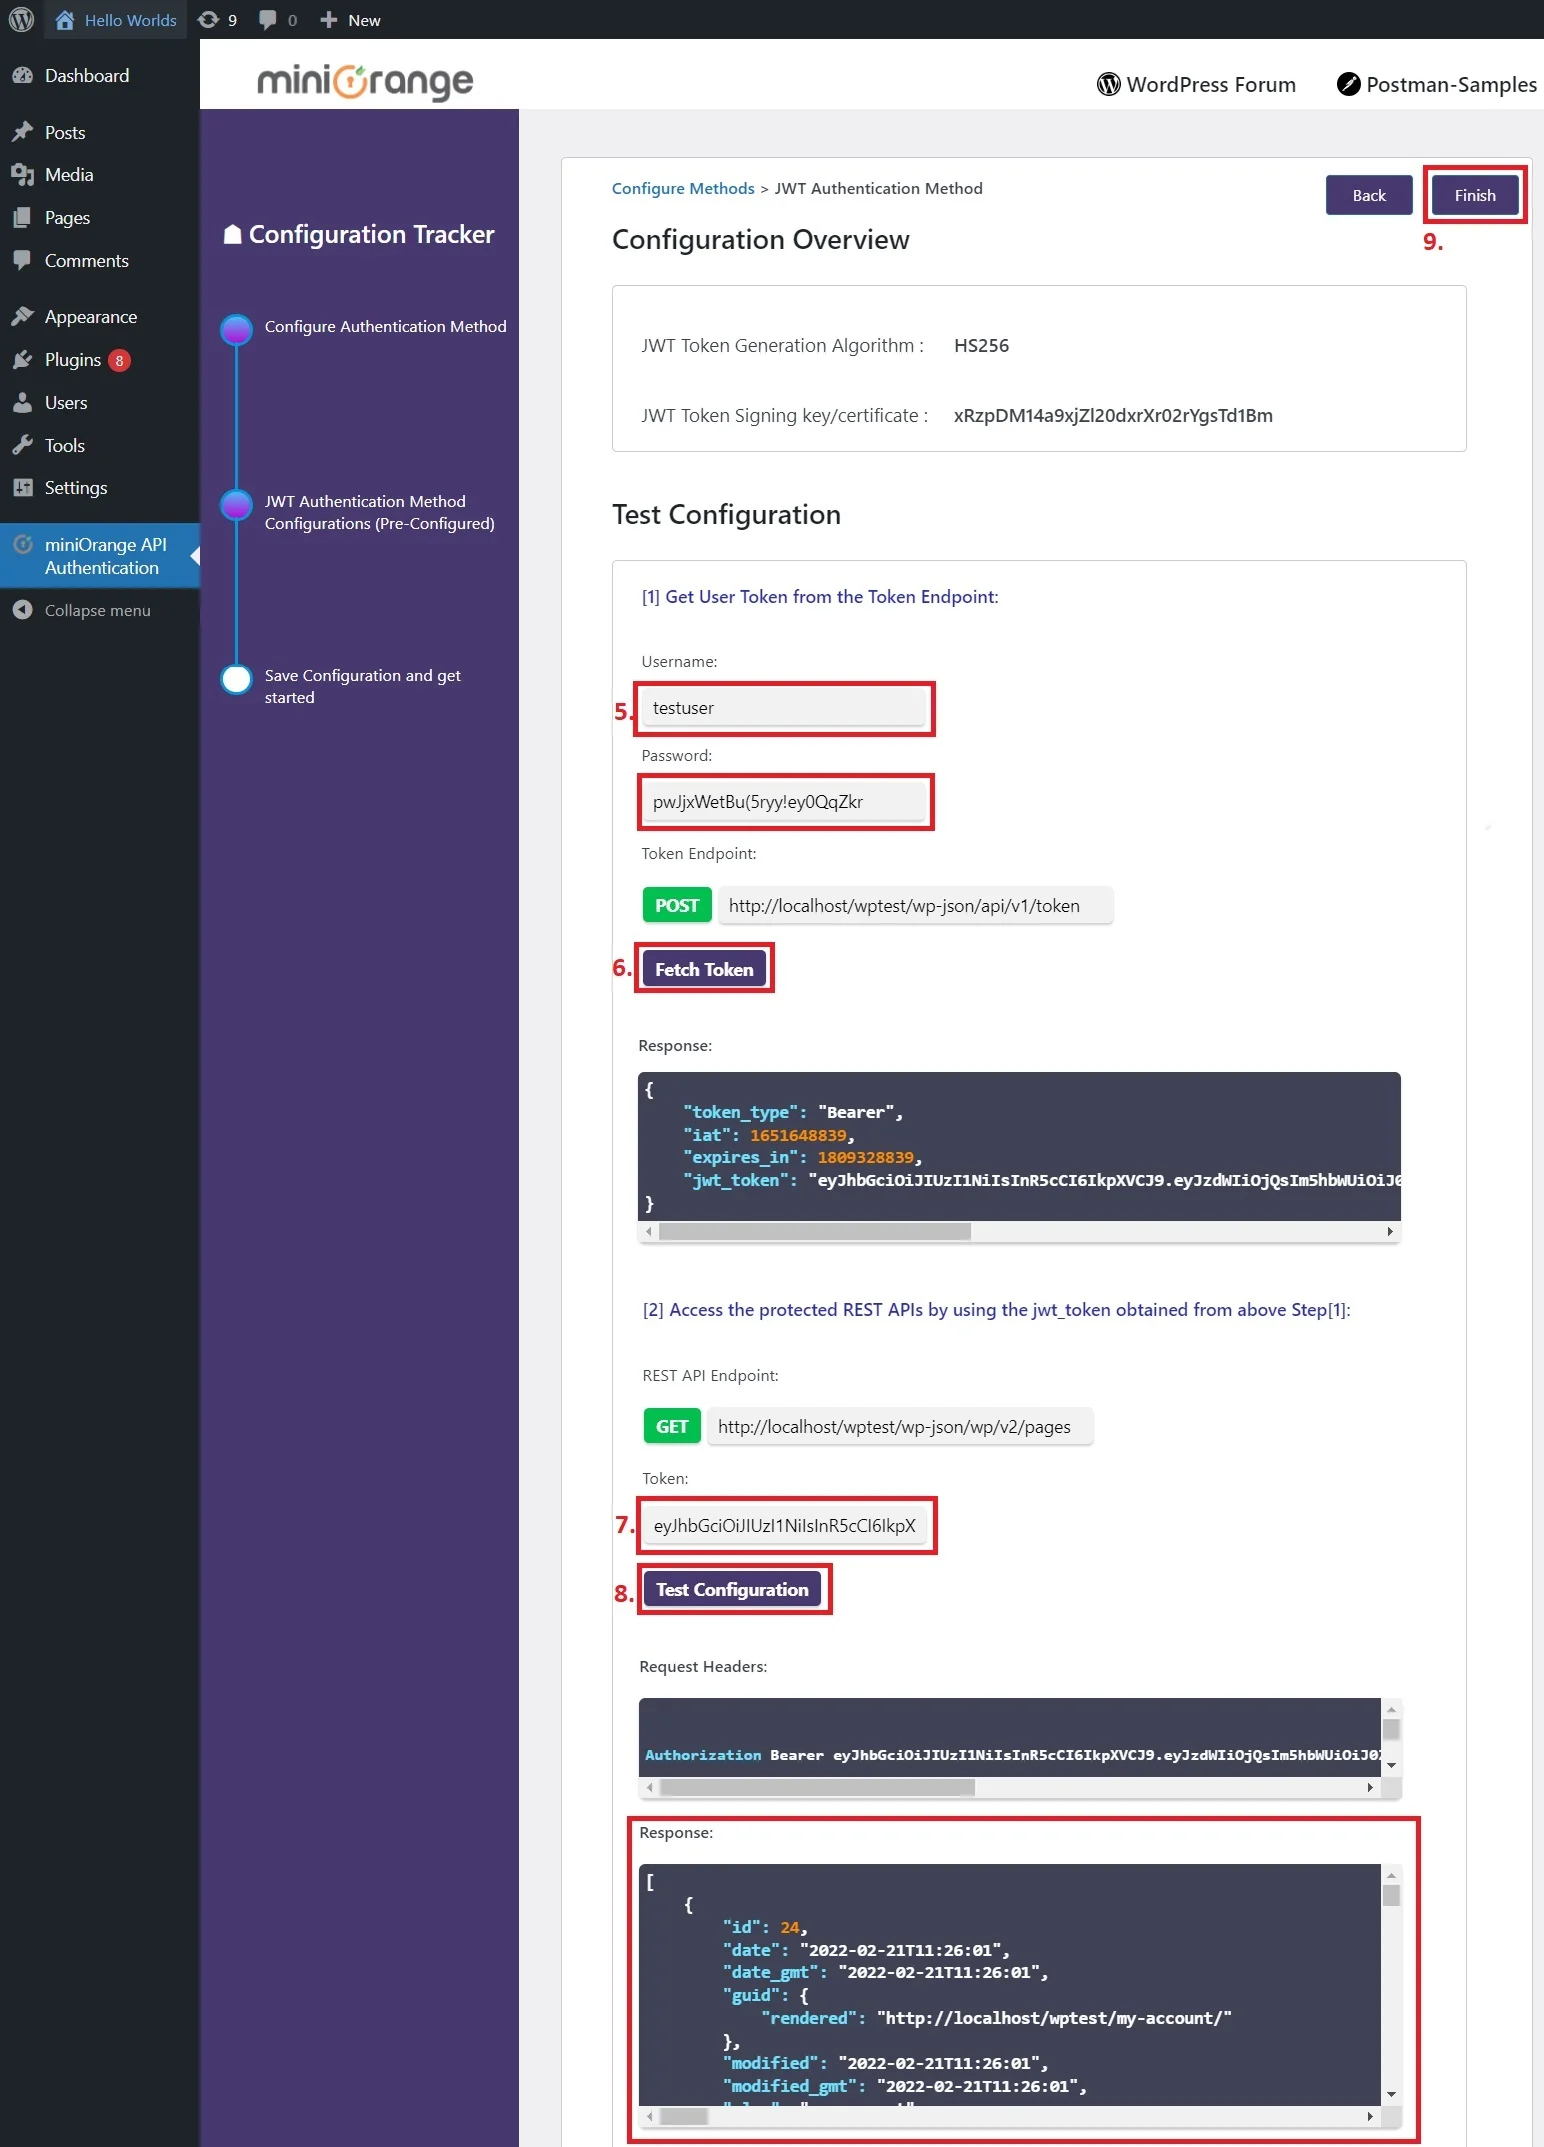
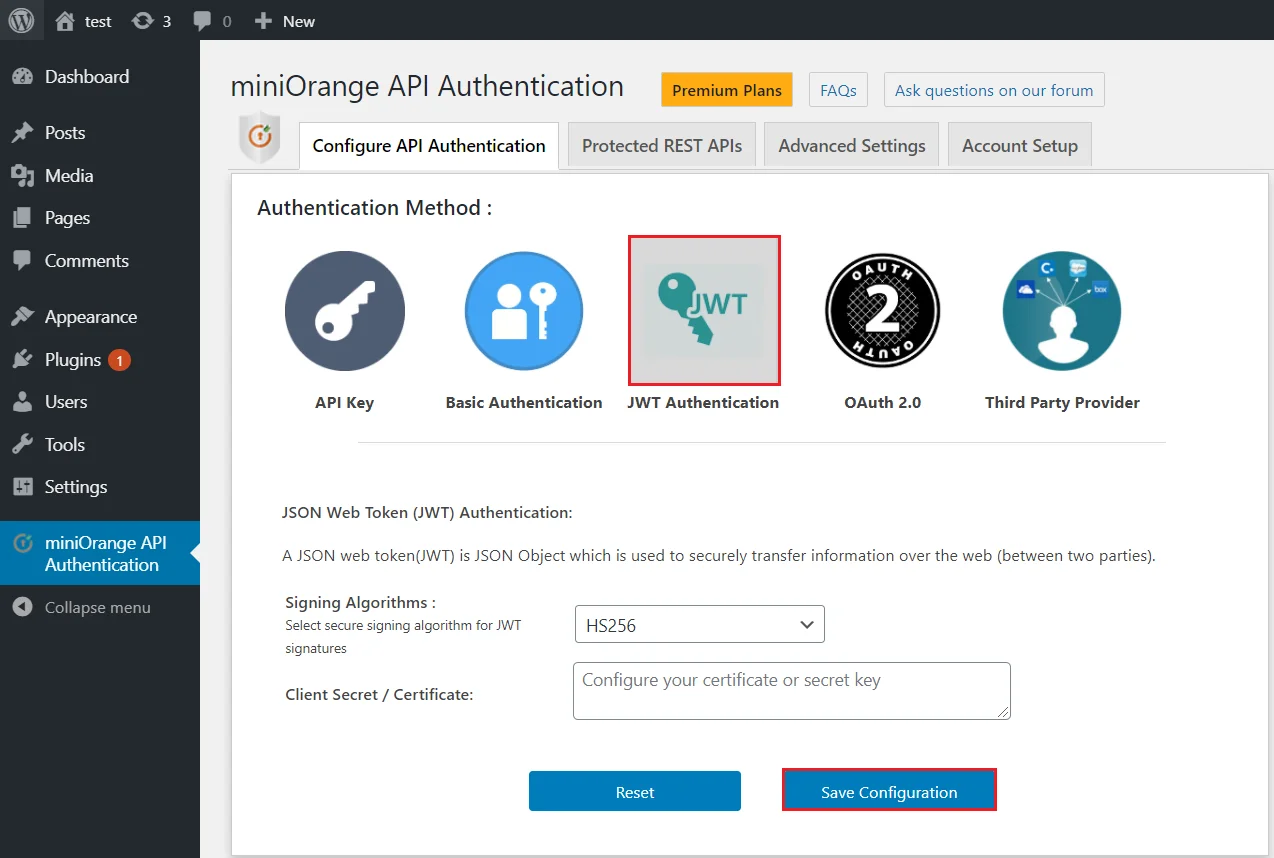
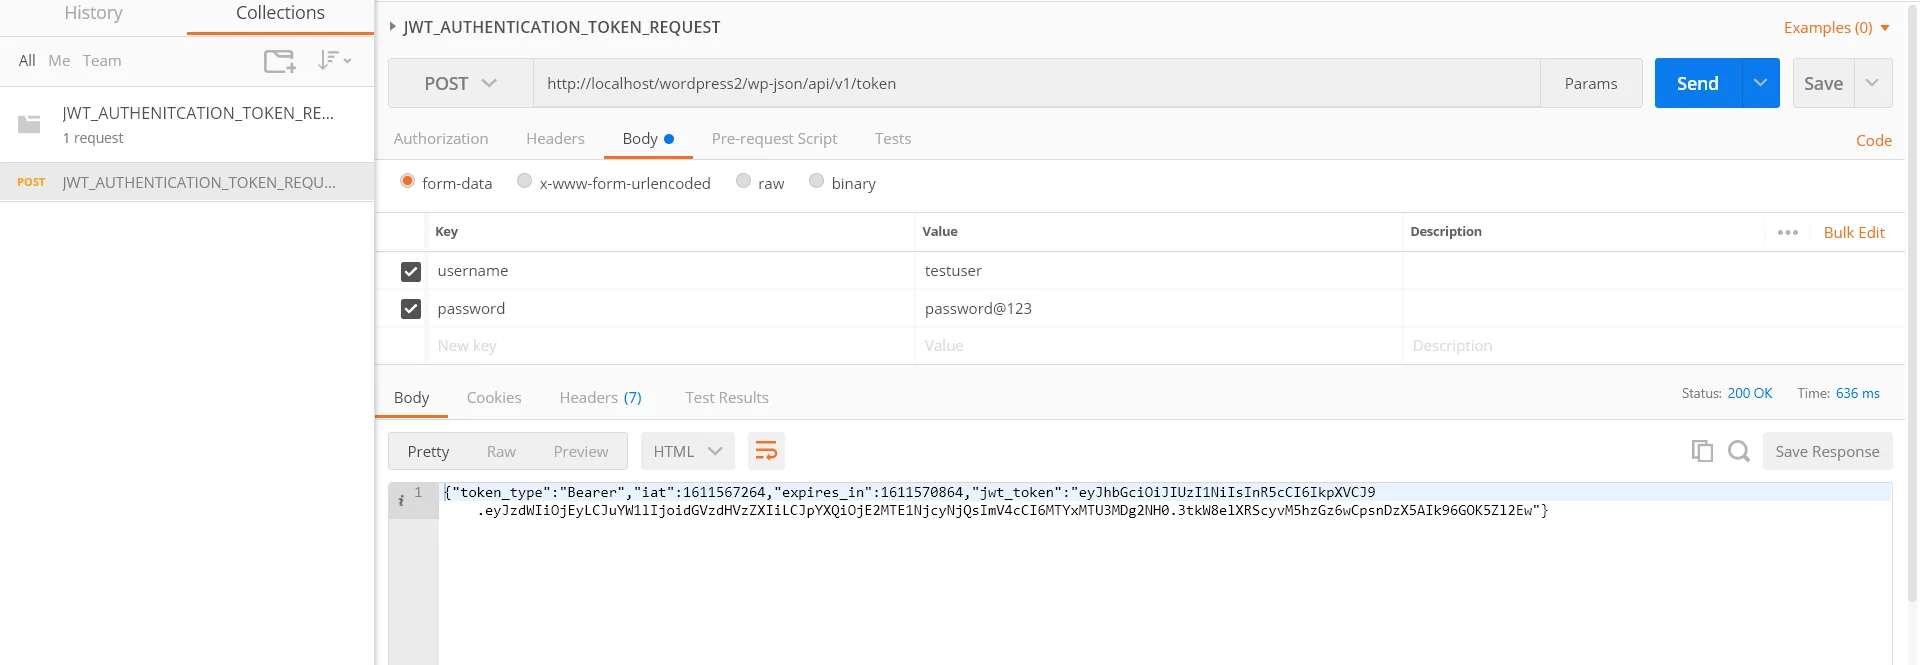
- 여기서는 두 가지 API 호출을 수행해야 합니다.
I : JWT 토큰 받기
- JWT 토큰을 얻으려면 아래와 같이 토큰 엔드포인트에 대한 REST API 호출을 수행해야 합니다.
Request:POST https://<domain-name>/wp-json/api/v1/token
  Body:username = <wordpress username>
  password = <wordpress password>
  Sample curl Request Format-
  curl -d "username=<wordpress_username>&password=<wordpress_password>"
  -X POST http://<wp_base_url>/wp-json/api/v1/token
이 API 엔드포인트는 워드프레스 사용자 인증 API 또는 로그인 API 엔드포인트 라고도 하며 , 워드프레스 사용자 자격 증명을 사용하여 이 엔드포인트로 요청을 보내면 자격 증명이 유효한 경우 JWT 토큰이 포함된 성공적인 응답이 반환되고, 그렇지 않으면 오류 응답이 표시됩니다.
II: API 요청 보내기
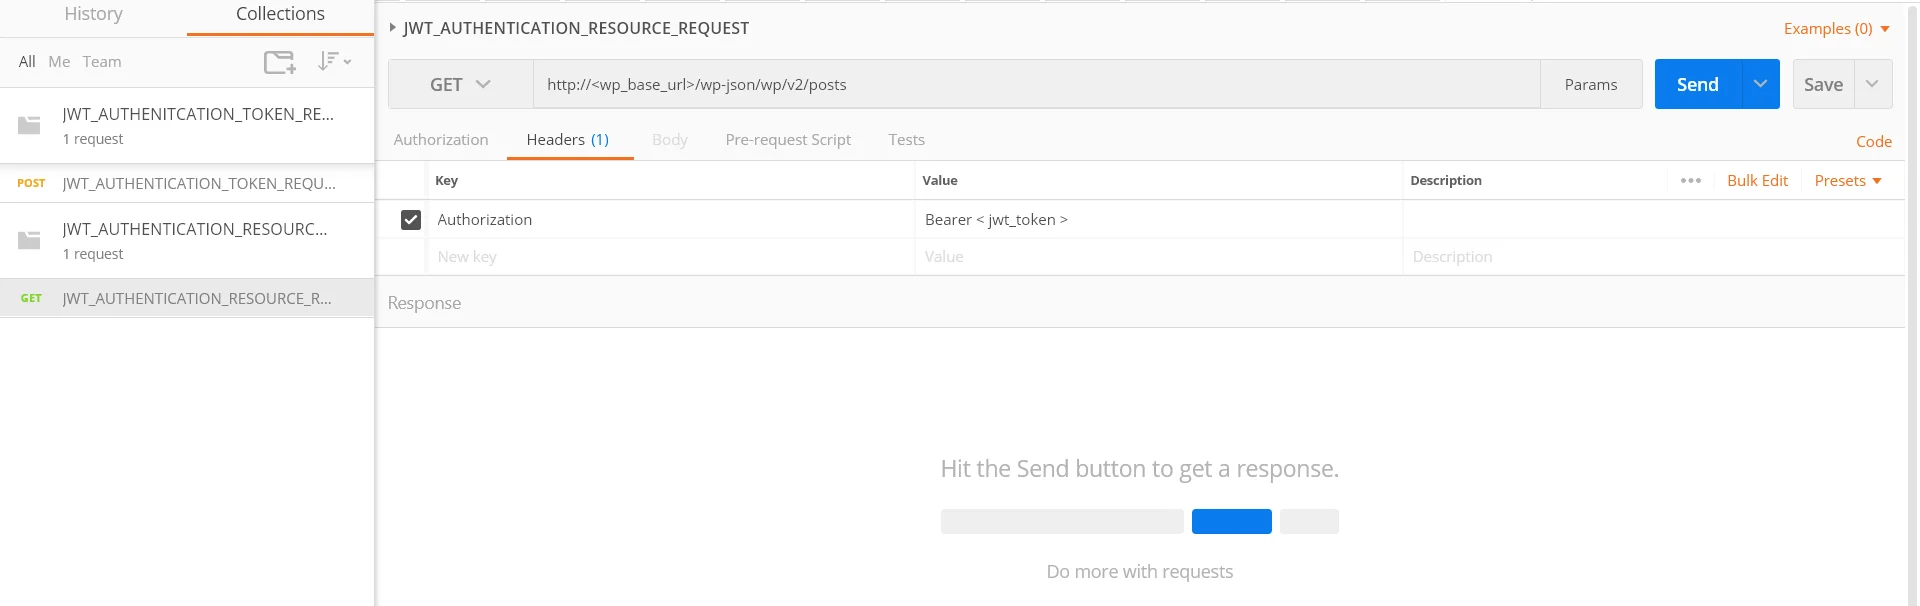
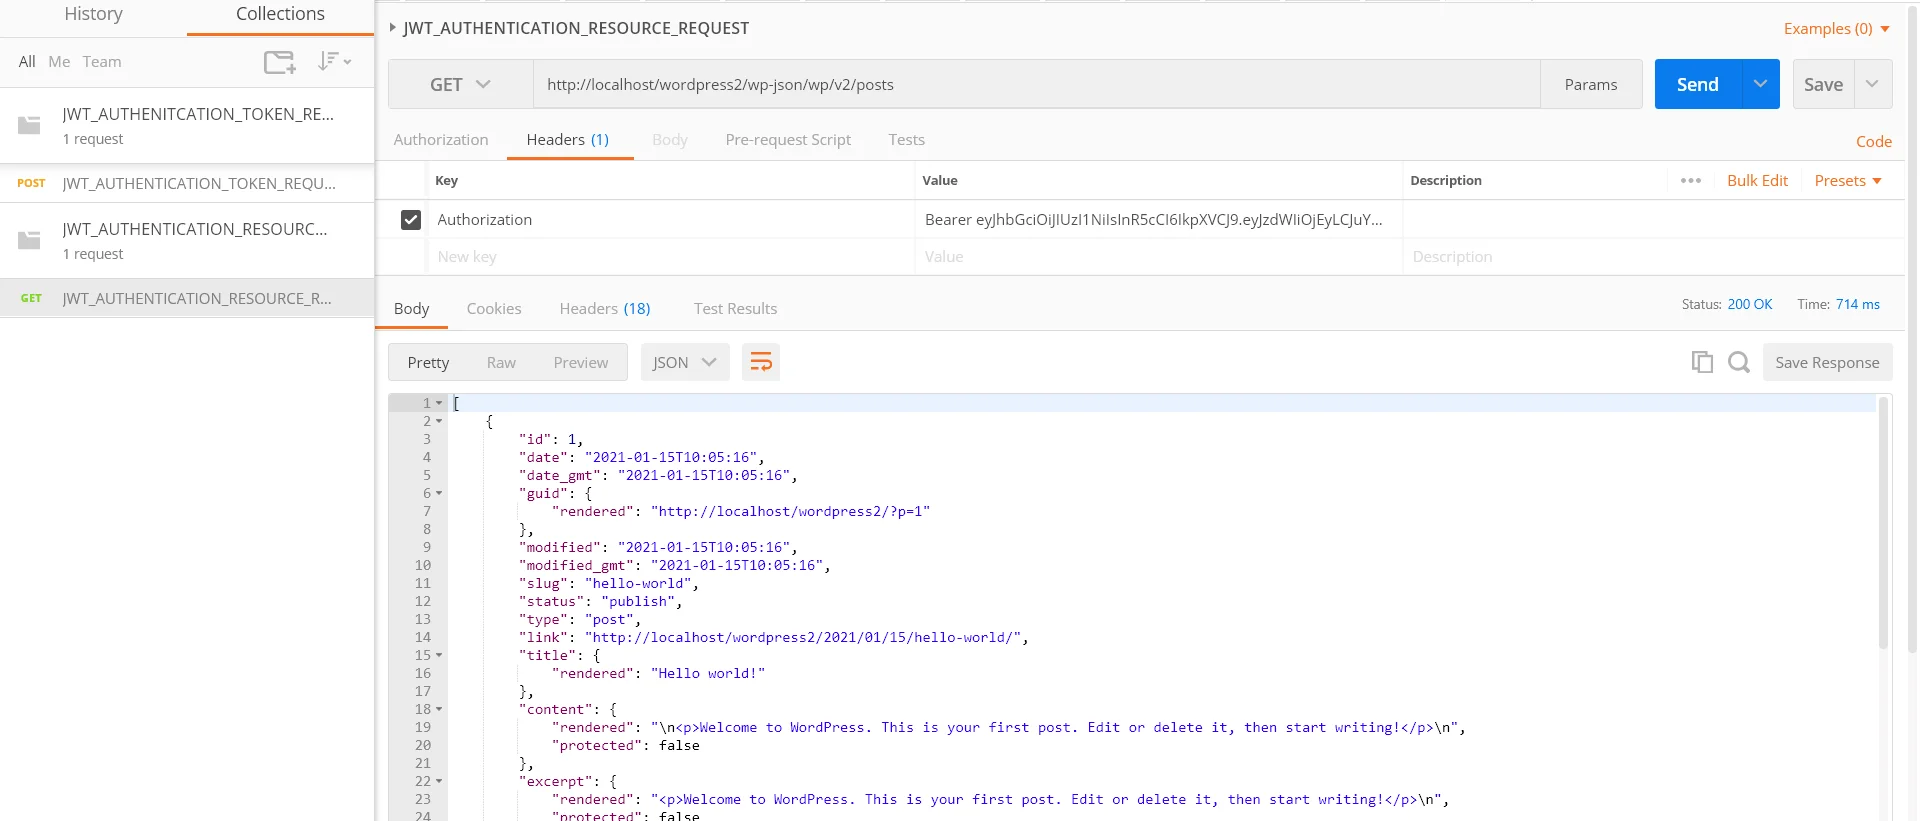
- JWT 토큰을 받으면 아래와 같이 해당 토큰을 사용하여 WordPress의 REST API에 대한 액세스 권한을 요청할 수 있습니다.
Request: GET  https://<domain-name>/wp-json/wp/v2/posts
  Header: Authorization : Bearer <JWT token>
  Sample curl Request Format-
  curl -H "Authorization:Bearer <jwt_token >"
  -X GET http://<wp_base_url>/wp-json/wp/v2/posts
- 알림: 위의 토큰은 기본적으로 1시간 동안 유효하며 사용자 정의도 가능합니다. 토큰이 만료되면 다시 생성할 수 있습니다.
- 확인 개발자 문서 자세한 내용은.
- 확인 오류 응답 JWT 토큰으로 API를 만들기 위한 것입니다.
축하합니다! miniOrange REST API 인증 방식을 사용하여 WordPress용 REST API 호출에 대한 JWT 인증 방식을 성공적으로 구성했습니다.
프로그래밍 언어의 코드 샘플
- 자원 요청
- 토큰 요청
우편 배달부 샘플:
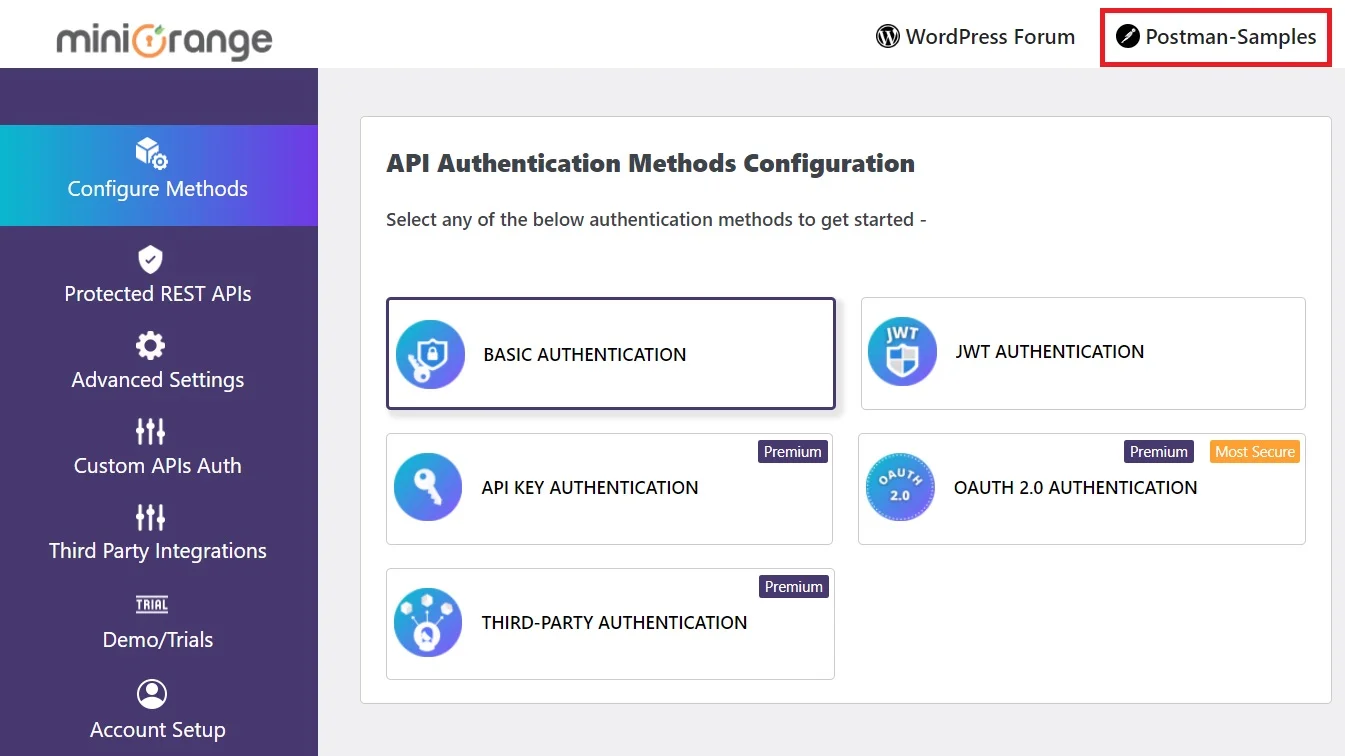
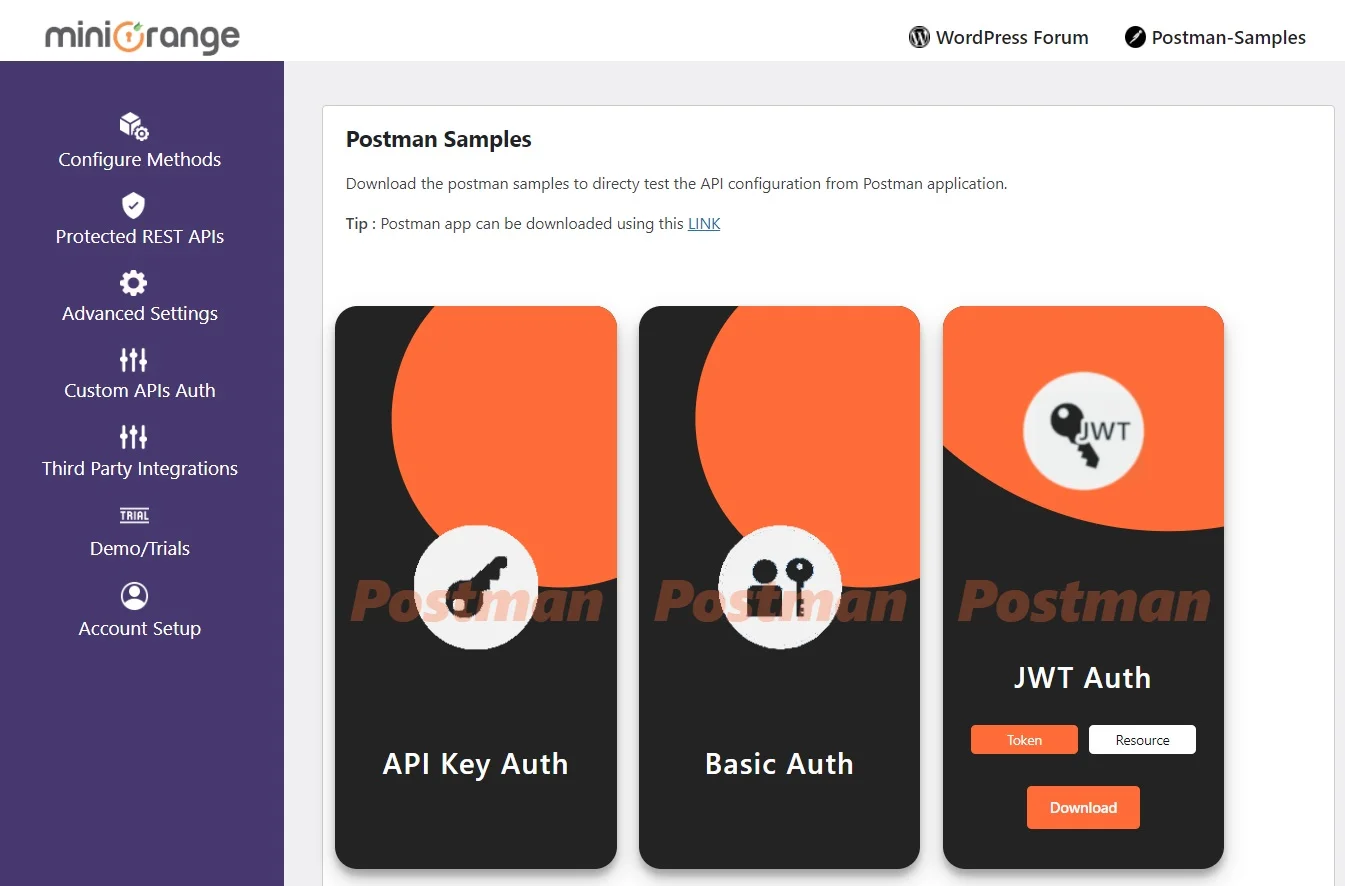
- 온 클릭 우편 배달부 샘플 플러그인의 탭.
- A JSON 파일 자동으로 다운로드됩니다.
- 다운로드한 것을 가져옵니다. JSON 파일 아래와 같이 Postman 애플리케이션에 추가합니다.
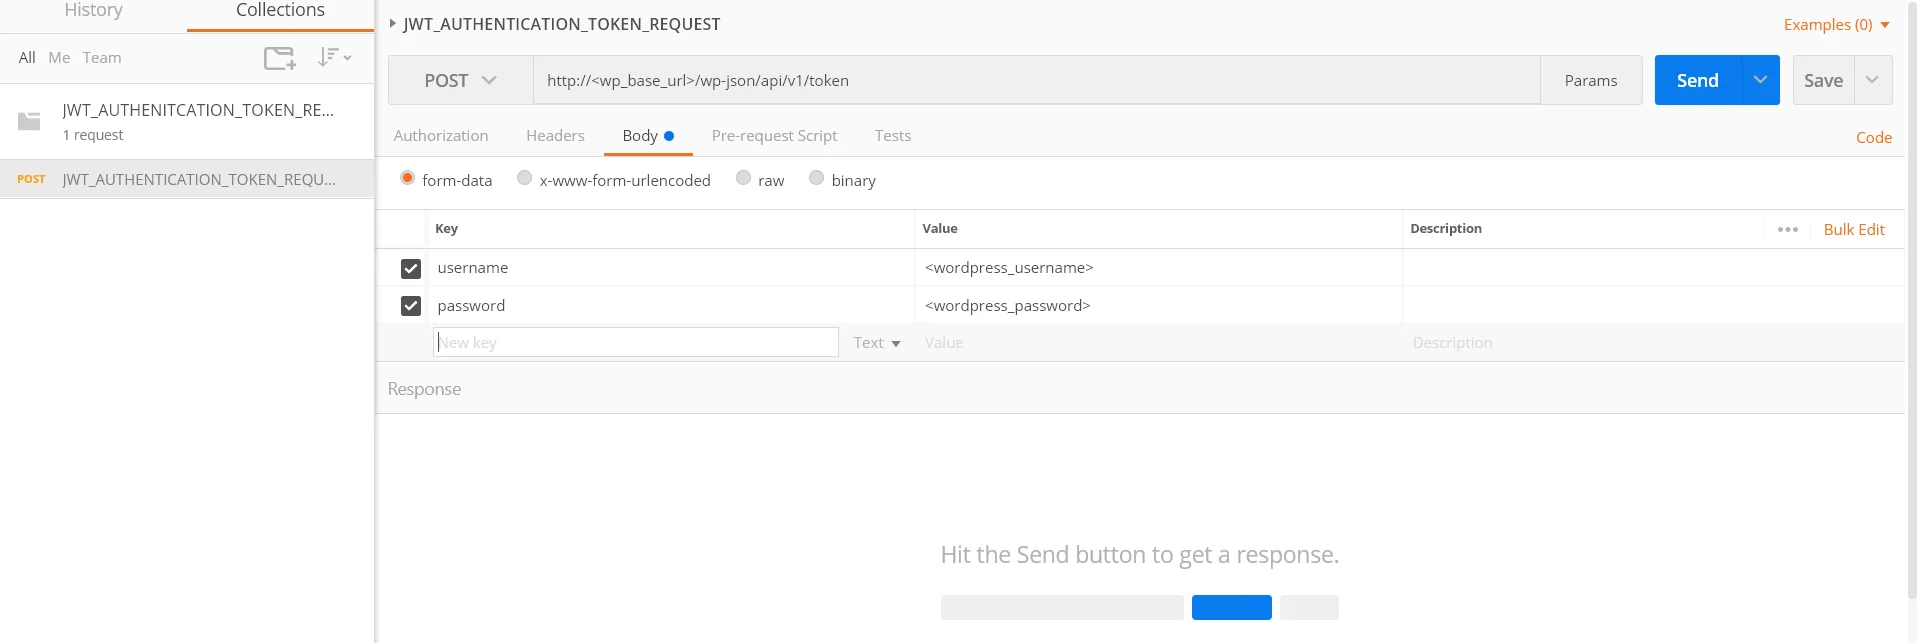
- json 파일을 가져온 후, 아래에 있는 REST API 요청을 클릭하세요. Collections 마지막 그림에 표시된 대로 교체하십시오. 귀하의 WordPress 도메인을 http://<wp_base_url>/wp-json/wp/v2/posts 교체 WordPress 사용자 이름 및 본문 매개변수에 WordPress 비밀번호를 포함했습니다.
- 예시
- 알림: 응답에서 얻은 jwt 토큰을 복사합니다. 이는 리소스 API 요청에서 인증을 위해 사용됩니다.
- json 파일을 가져온 후, 아래에 있는 REST API 요청을 클릭하세요. Collections 마지막 그림에 표시된 대로 교체하십시오. 귀하의 WordPress 도메인을 http://<wp_base_url>/wp-json/wp/v2/posts 교체 토큰 요청 후 얻은 응답에서 복사된 jwt 토큰을 사용합니다.
- 예시
Postman을 사용하여 REST API 요청을 수행하려면 아래 단계를 따르세요.
a) JWT 토큰을 얻기 위한 REST API 요청
b) 실제 리소스를 얻기 위한 REST API 요청
기능 설명
1. 역할 기반 REST API 제한 사항:
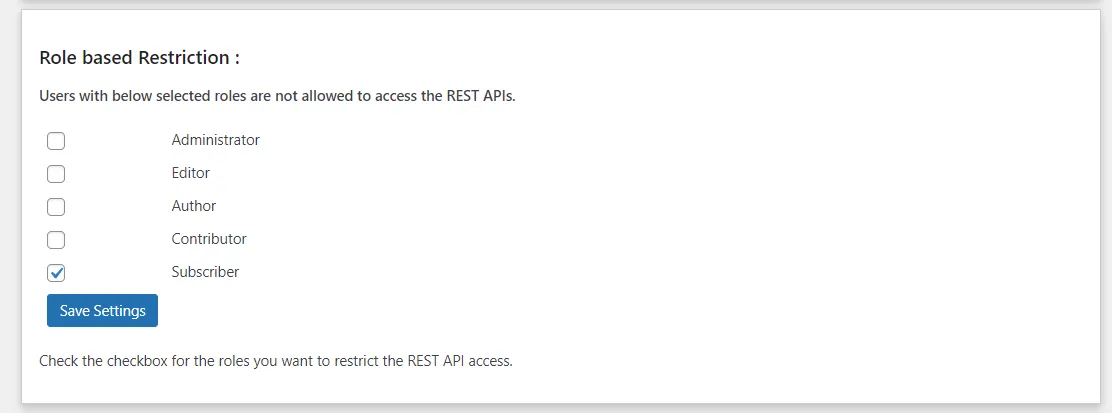
이 기능은 사용자 역할 에 따라 WordPress REST API 접근을 제한합니다 . 특정 REST API 리소스에 접근할 수 있는 역할을 허용 목록에 추가할 수 있습니다. REST API 요청이 발생하면 사용자의 역할을 확인하고 , 해당 역할이 허용 목록에 있는 경우에만 접근이 허용됩니다.
WordPress에서 역할 기반 REST API 제한을 구성하는 방법은 무엇입니까?
- 플러그인 고급 설정 탭으로 이동합니다.
- 역할 기반 제한 섹션에서는 모든 역할이 기본적으로 API에 액세스할 수 있습니다.
- API에 대한 액세스를 제한하려는 역할 옆에 있는 확인란을 활성화합니다.
- 위의 스크린샷에서 구독자 역할 체크박스가 활성화되어 있습니다. 따라서 구독자 역할을 가진 사용자가 API 요청을 할 때마다 해당 사용자는 요청된 리소스에 액세스할 수 없습니다.
참고: 역할 기반 제한 기능은 기본 인증(사용자 이름: 비밀번호), JWT 방식 및 OAuth 2.0(비밀번호 부여)에 적용됩니다.
2. 사용자 정의 헤더:
사용자 지정 헤더 기능을 사용하면 기본 'Authorization' 헤더 대신 사용자 지정 헤더를 사용할 수 있습니다 . 이 기능은 보안을 강화 하는 데 도움이 됩니다. REST API는 사용자가 정의한 사용자 지정 헤더 이름이 포함된 요청만 허용하기 때문입니다. 기본 'Authorization' 헤더를 사용하여 요청을 보내려고 하면 액세스가 거부됩니다.
WordPress에서 REST API 인증을 위한 사용자 지정 헤더를 구성하는 방법은 무엇인가요?
- 플러그인 고급 설정 탭으로 이동합니다.
- 사용자 지정 헤더 섹션에서 텍스트 상자에 원하는 헤더 이름을 입력합니다.
- API 요청에 대한 새로운 사용자 정의 헤더를 적용하려면 변경 사항을 저장하세요.
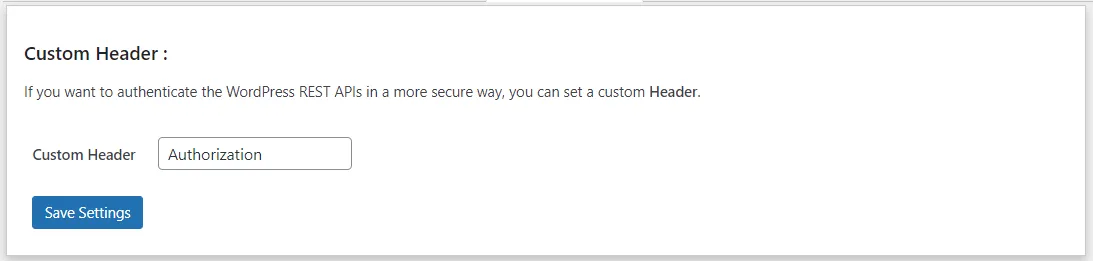
3. REST API를 제외합니다.
'REST API 제외' 기능을 사용하면 특정 REST API 엔드포인트에 대해 인증 없이 접근할 수 있도록 허용할 수 있습니다 . 제외된 API는 공개적으로 사용 가능해 지므로 토큰이나 로그인이 필요하지 않습니다.
JWT 인증에서 제외된 REST API를 구성하는 방법은 무엇입니까?
- 플러그인 고급 설정 탭으로 이동합니다.
- REST API 제외 섹션에서 필요한 형식으로 API 엔드포인트를 입력합니다.
- 입력된 API는 인증에서 제외되고 대중이 접근할 수 있게 됩니다.
- 예: REST API ' '를 제외하려는 경우를 가정해 보겠습니다. /wp-json/wp/v2/posts'를 입력하려면 텍스트 상자에 '/wp/v2/posts'를 입력해야 합니다.
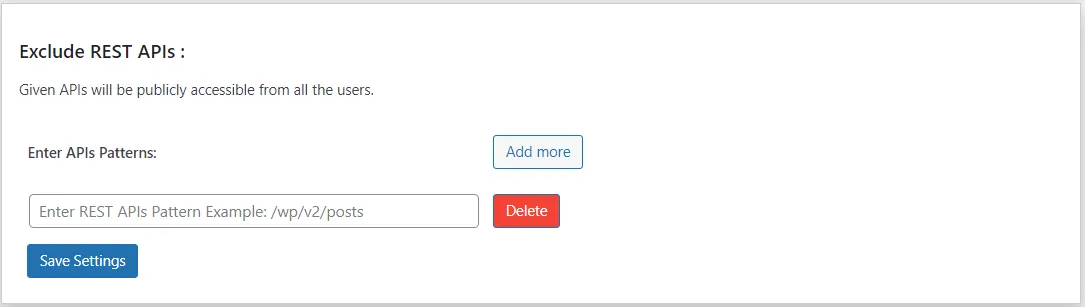
4. 사용자 정의 토큰 만료:
사용자 정의 토큰 만료 기능은 다음과 함께 작동합니다. JWT와 OAuth 2.0 인증 방법을 설정할 수 있습니다.
사용자 지정 만료 시간 WordPress REST API 엔드포인트에 접근하는 데 사용되는 토큰입니다. 설정된 시간이 경과하면 토큰은 자동으로 만료됩니다. 무효의보안을 강화하고 액세스 기간을 제어할 수 있습니다.
JWT 인증에서 사용자 정의 토큰 만료일을 설정하는 방법은 무엇입니까?
- 플러그인 고급 설정 탭으로 이동합니다.
- 토큰 만료 구성 섹션을 엽니다.
- 액세스 토큰 만료 시간을 조정합니다(기본값: 60분).
- (OAuth 2.0의 경우) 새로 고침 토큰 만료 시간을 조정합니다(기본값: 14일).
- 사용자 정의 토큰 만료 설정을 적용하려면 변경 사항을 저장하세요.
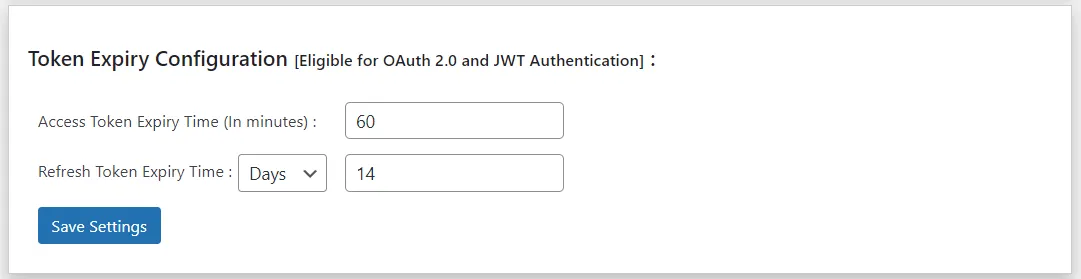
5. JWT 기반 토큰에 대한 서명 검증:
서명 검증 기능은 안전하게 서명합니다. JWT 토큰 WordPress의 REST API 인증을 보호하기 위해 각 토큰 서명은 다음을 통해서만 유효성을 검사할 수 있습니다. 클라이언트 비밀 또는 인증서서명이 유지되도록 보장합니다.
개인 정보 보호 및 보안 권한이 없는 사용자는 접근하거나 수정할 수 없습니다.
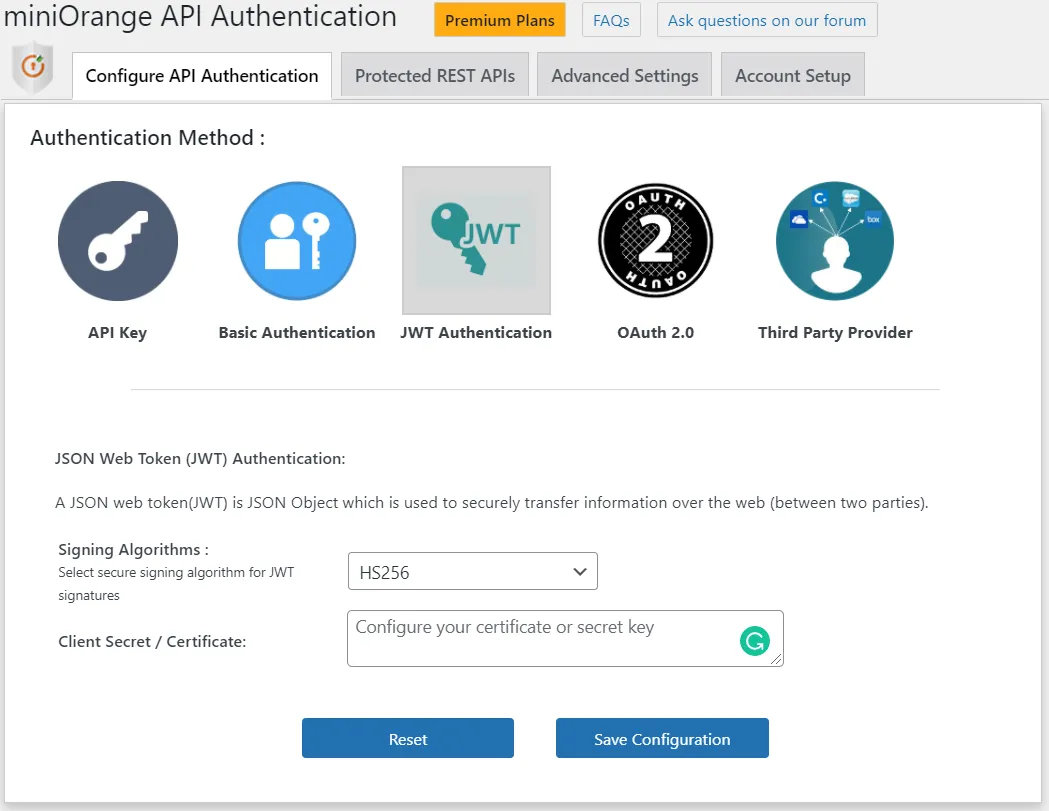
HS256 또는 RS256을 사용하여 JWT 서명 검증을 구성하는 방법은 무엇입니까?
이 플러그인은 JWT 토큰에 대해 HS256 및 RS256 두 가지 서명 알고리즘을 지원합니다 . 드롭다운 메뉴에서 원하는 알고리즘을 선택할 수 있습니다. 서명 유효성 검사를 완료하려면 클라이언트 시크릿 또는 인증서를 추가하세요. 이는 JWT 서명을 안전하게 생성하고 토큰의 진위 여부를 확인하는 데 사용됩니다.
6. 새로고침 토큰
리프레시 토큰은 사용자가 다시 로그인하지 않고도 새 액세스 토큰을 얻을 수 있도록 하는 장기 토큰입니다. 이 기능은 액세스 토큰이 만료되었을 때 사용자 세션을 유지하는 데 매우 중요합니다. 액세스 토큰은 보안상의 이유로 일반적으로 수명이 짧지만 (예: 15분~1시간), 리프레시 토큰은 그보다 훨씬 오래 지속되도록 설계되었습니다(며칠, 몇 주 또는 몇 달).
7. 토큰 취소
토큰을 취소한다는 것은 만료일 이전에 토큰을 무효화하는 것을 의미합니다. 이 기능은 특히 다음과 같은 경우에 보안 에 매우 중요합니다.
- 사용자가 세션에서 로그아웃합니다.
- 사용자가 비밀번호를 변경합니다.
- 토큰이 손상(도난 또는 유출)되었습니다.
- 관리자는 특정 사용자에 대해 강제로 로그아웃을 실행하거나 토큰을 무효화하려고 합니다(예: 보안 침해 이후).
자주 묻는 질문 (FAQ)
JWT는 인증 시 보안을 어떻게 보장합니까?

JWT는 JWT 토큰 기반 인증을 사용하여 모든 요청을 검증함으로써 보안을 강화합니다. 이를 통해 사용자 이름과 비밀번호를 반복적으로 전송할 필요가 없습니다. REST API용 JWT 인증에서 토큰은 디지털 서명(HS256)되거나 개인 키(RSA)로 서명되므로, 탐지 없이 변조할 수 없습니다. 또한 토큰은 일정 시간이 지나면 만료되므로, 토큰이 노출되더라도 위험을 최소화할 수 있습니다. 따라서 JWT 인증은 WordPress의 REST API 엔드포인트를 보호하는 안전한 방법입니다.
API 요청에 JWT 토큰을 어디에 추가합니까?
Authorization 헤더를 사용하여 Bearer 토큰 형식으로 요청 헤더에 토큰을 추가해야 합니다. 이는 REST API용 JWT 인증의 표준 방식이며 JWT 토큰 기반 인증의 핵심입니다. 예를 들면 다음과 같습니다.
Authorization: Bearer YOUR_JWT_TOKEN
JWT 토큰이 만료되면 어떻게 되나요? 새로 고치려면 어떻게 해야 하나요?
액세스 토큰이 만료되면 API는 인증 오류(일반적으로 401)를 반환합니다. WordPress용 JWT 인증에서는 새로 고침 토큰(JWT 새로 고침 토큰)을 사용하여 다시 로그인하지 않고도 새 액세스 토큰을 요청할 수 있습니다. 이러한 흐름은 JWT 토큰 기반 인증의 핵심 이점이며, REST API용 JWT 인증에서 세션을 안전하게 유지하고 사용자 친화적인 환경을 제공합니다.
해당 플러그인은 토큰 생성에 HS256 및 RSA 알고리즘을 모두 지원합니까?
예. 플러그인은 설정에 따라 HS256과 RSA를 이용한 토큰 서명을 모두 지원합니다. HS256은 공유 비밀 키를 사용하고, RSA는 공개/개인 키 쌍을 사용합니다. 이러한 유연성을 통해 JWT 토큰 기반 인증이 강화되고 REST API용 JWT 인증에 필요한 다양한 보안 요구 사항을 충족할 수 있습니다.
WordPress 사이트에서 JWT 인증이 제대로 작동하는지 어떻게 확인할 수 있나요?
간단한 두 단계 절차를 통해 WordPress용 JWT 인증을 테스트할 수 있습니다.
- 토큰 생성: 유효한 WordPress 자격 증명을 사용하여 플러그인의 토큰 엔드포인트를 실행하고 JWT를 수신했는지 확인합니다. `curl -d" username=`
& 암호 = " -X 게시물 http:// /wp-json/api/v1/token - 보호된 REST API 엔드포인트 호출: 다음과 같이 보호된 엔드포인트로 요청을 보냅니다.
Authorization: Bearer YOUR_JWT_TOKEN
관련 기사
당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.
최대한 빠른 시일 내에 연락드리겠습니다!
도움이 필요하신가요?
빠른 안내(이메일/미팅)를 원하시면 apisupport@xecurify.com 으로 문의해 주세요. 저희 팀이 고객님의 요구사항에 가장 적합한 솔루션/플랜을 선택하실 수 있도록 도와드리겠습니다.


