
Joomla IDP 플러그인을 사용하여 Zoho Desk에 SAML Single Sign-On(SSO) 추가
회사 개요
Zoho Desk에서 Joomla IDP를 사용한 싱글 사인온(SSO)은 Zoho Desk를 서비스 제공업체(SP)로, Joomla를 SAML ID 제공업체(IDP)로 구성하여 사용자가 Joomla를 통해 Frontline Education에 로그인할 수 있도록 합니다. 이 가이드에서는 두 플랫폼 간의 SSO를 구성하는 단계별 과정을 안내합니다.
조호 데스크란?
Zoho Desk는 다양한 채널을 통해 고객 문의 및 피드백을 처리하기 위해 기업에서 사용하는 헬프 데스크 소프트웨어입니다.





Joomla SAML IDP 플러그인 설치
- Joomla 사이트에 로그인하세요. 관리자 콘솔.
- 왼쪽 토글 메뉴에서 시스템을 클릭한 다음 설치 섹션에서 다음을 클릭하세요. 확장.
- 이제 클릭하십시오. 또는 파일 찾아보기 버튼을 눌러 앞서 다운로드한 플러그인 파일을 찾아서 설치하세요.
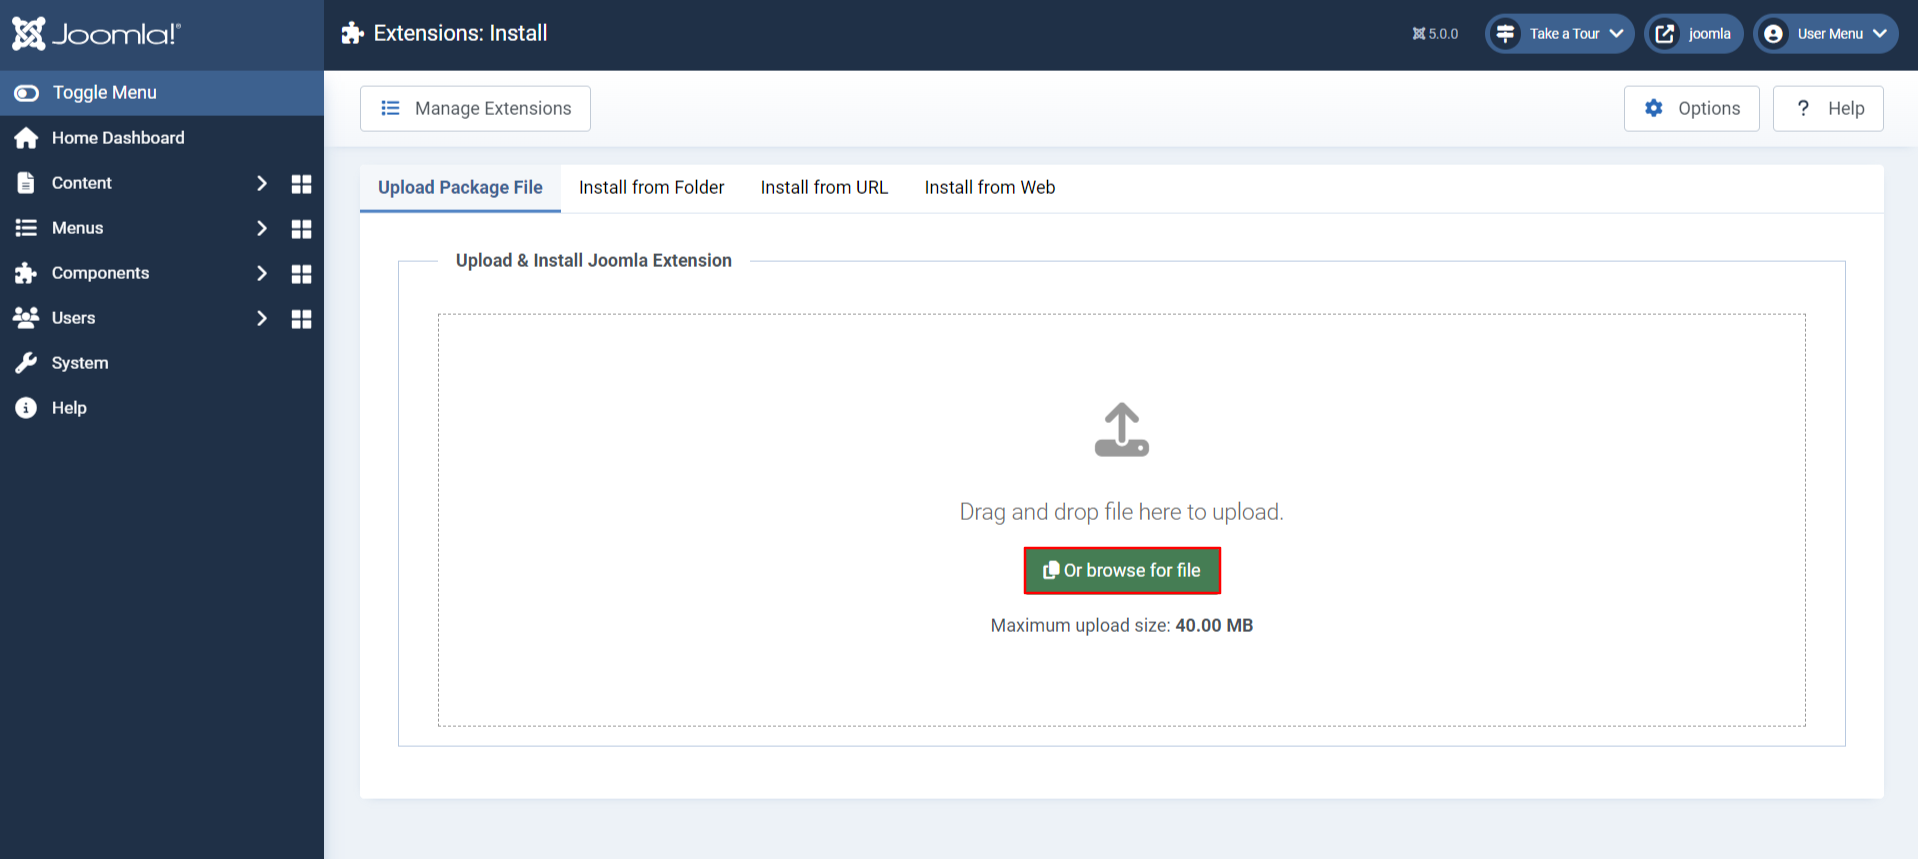
- 플러그인 설치가 성공했습니다. 이제 다음을 클릭하세요. miniOrange SAML IDP 플러그인 사용 시작 miniOrange Joomla IDP 플러그인을 구성합니다.

- 로 이동 miniOrange Joomla IDP 플러그인, 아이덴티티 공급자 탭.
- 여기에서 ID 공급자 메타데이터 XML URL/파일 또는 IDP 엔터티 ID, SAML 로그인 URL, SAML 로그아웃 URL(프리미엄 기능), SP 구성을 위한 인증서와 같은 엔드포인트를 찾을 수 있습니다. 아래에 표시된 대로 버튼을 클릭하여 XML 메타데이터를 다운로드합니다.

구성 단계
이 구성에서 Joomla는 사용자 정보를 저장하는 저장소, 즉 IDP(ID 공급자) 역할을 하며, Zoho Desk는 사용자가 Joomla에서 가져온 자격 증명을 사용하여 로그인하는 곳입니다. 이때 Joomla SAML IDP SSO 플러그인이 설치됩니다.
1단계: Zoho Desk를 SP(서비스 공급자)로 구성
- 다음에서 관리 사용자로 Zoho 계정에 로그인하십시오. 조호 (Zoho).

- 로 이동 조호 데스크 계기반.
- 이제 클릭하십시오. 설정 아이콘() 상단 표시 줄에서.

- 채널 메뉴에서 다음을 선택하세요. 지원 센터.
- SAML을 사용하려는 도움말 센터를 선택하세요. 사용자 인증 .

- 도움말 센터 하위 메뉴에서 다음을 선택하세요. 사용자 인증 .

- SAML 페이지에 다음 정보를 제공하십시오.
- 원격 로그인 URL: Zoho Desk가 최종 사용자가 도움말 센터에 로그인할 때 리디렉션하는 Joomla IDP의 원격 로그인 URL을 입력하세요. (예: Joomla IDP 플러그인의 ID 공급자 탭에 있는 SAML 로그인 URL)
- 원격 로그아웃 URL: Zoho Desk가 최종 사용자가 도움말 센터에서 로그아웃을 시도할 때 리디렉션할 Joomla IDP의 원격 로그아웃 URL을 입력하세요. (예: Joomla IDP 플러그인의 ID 공급자 탭에 있는 SAML 로그인 URL)
- 비밀번호 재설정 URL: 최종 사용자가 도움말 센터의 비밀번호를 변경하려고 하면 Zoho Desk가 리디렉션하는 Joomla IDP의 비밀번호 재설정 URL을 입력하세요.(예: Joomla IDP 플러그인의 ID 공급자 탭에서 IDP-EntityID / 발급자)
- 공개 키 : 공개 X.509 인증서를 다음 위치에 업로드하세요. 이 .txt or .PEM 체재. 우리는 인증서에 포함된 공개 키를 사용하여 다음을 확인합니다. Joomla ID 공급자 수신된 모든 SAML 인증 요청을 발행했습니다. (Joomla IDP 플러그인의 ID 공급자 탭에서 가져온 X.509 인증서)
- 연산: Joomla IDP가 공개 키와 인증서를 생성한 RSA와 DSA 사이의 알고리즘을 선택하세요.
- 를 클릭하십시오 찜하기 버튼을 클릭합니다.

- 저장을 클릭하기 전에 새 필드(예: 도움말 센터 SAML 요청 URL 등)와 나열된 값이 표시됩니다. Joomla IDP가 SAML 지원 Zoho Desk와 통신할 수 있도록 해당 값을 ID 공급자로 Joomla에 복사하세요.
Joomla IDP 구성에 필요한 획득 값:-
| Joomla IDP 플러그인 구성 필드 | Zoho 데스크에서 얻은 가치 |
| ACS URL | 도움말 센터 SAML 응답 URL |
| 릴레이 상태 | 기본 릴레이 상태 |
| SP 엔터티 ID 또는 발급자 | 엔터티 ID(발행자) |
2단계: Joomla를 IDP(ID 공급자)로 구성
- 이제 가라. 구성 요소 -> miniOrange Joomla IDP -> 서비스 제공자.

- 로 이동 서비스 제공 업체 탭을 클릭하고 필드를 완성하세요. 서비스 제공업체 이름, SP 엔터티 ID or 발급자, ACS URL예산 및 NameID 형식. 서비스 제공업체 세부정보를 얻으려면 이 단계를 참조하세요. 요구 사항에 따라 다른 필드를 입력합니다. 클릭 찜하기.
다음 값을 입력합니다.
| 서비스 제공자 이름 | 귀하의 선택에 따라 적절한 이름을 선택하세요 |
| SP 엔터티 ID 또는 발급자 | 서비스 제공자 엔터티 ID |
| ACS URL | SP 주장 소비자 서비스 URL |
| X.509 인증서(선택 사항) [서명된 요청의 경우] | 메타데이터 파일에서 복사한 인증서 값을 붙여넣습니다. |
| NameID 형식 | urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress를 선택하세요 |
| 주장 서명됨 | 검사 |

- 이제 클릭하십시오. 사전 매핑 탭. 선택 NameID 속성 그리고 클릭해주세요 찜하기 단추.

- 당신은 성공적으로 완료했습니다 miniOrange Joomla SAML 2.0 IDP 구성.
3단계: 속성 매핑 - 프리미엄 기능
- . miniOrange Joomla IDP 플러그인, 사전 매핑 탭.
- 여기에서 구성할 수 있습니다. 사용자 정의 속성 매핑 그리고 추가적으로 추가 사용자 속성.

- Zoho Desk를 서비스 공급자로, Joomla를 ID 공급자로 Single Sign-On을 성공적으로 구성했습니다. 추가 지원이 필요하거나 어려움이 있는 경우 다음 주소로 메일을 보내주세요. joomlasupport@xecurify.com


