
Guia para configurar o SSO SAML do ASP.NET Framework usando o miniOrange como IdP
Visão geral
O módulo ASP.NET SAML Single Sign-On (SSO) permite habilitar o Single Sign-On SAML para seus aplicativos ASP.NET. Com o Single Sign-On, você pode usar apenas uma senha para acessar seus aplicativos e serviços ASP.NET . Nosso módulo é compatível com todos os provedores de identidade compatíveis com SAML . Aqui, apresentaremos um guia passo a passo para configurar o Single Sign-On (SSO) entre o ASP.NET e o miniOrange, considerando o miniOrange como IdP.



Suporte à plataforma: O módulo ASP.NET SAML SSO é compatível com o ASP.NET 3.5 e versões superiores.
- Trial
- Empreendimento
Pré-requisitos: Download e instalação
A] Instalação do NuGet:
- Entre para http://portal.miniorange.com/ e navegue para o Downloads guia. A partir daí, localize o plugin que você comprou e clique em Baixe Plugin Para baixar o arquivo zip do plugin.

- Extraia o arquivo zip baixado em seu computador e coloque o pacote NuGet (arquivo .nupkg) em uma pasta como "C:\miniOrangePackages".
- Execute o seguinte comando no terminal do Visual Studio para adicioná-lo como uma fonte de pacote:
dotnet nuget add source C:\miniOrangePackages--name miniOrangePackage
- Abra seu projeto no terminal:
cd C:\Path\To\YourProject
- Instale o pacote em seu projeto usando o comando abaixo:
dotnet add package miniOrange.SAML.SSO --source miniOrangePackage
OR
- Após colocar o pacote NuGet (arquivo .nupkg) em uma pasta local, em vez de usar o terminal, você também pode instalá-lo usando o Visual Studio seguindo os passos abaixo:
- Abra seu aplicativo .NET no Visual Studio e clique em Ferramentas na barra de navegação superior e navegue até Gerenciador de Pacotes NuGet → Gerenciar Pacotes NuGet para a Solução.

- Uma nova janela será aberta; clique em ícone de engrenagem Ao lado do menu suspenso Origem do pacote.

- Uma janela pop-up será aberta; selecione Fontes de Pacotes No painel de navegação à esquerda, clique no sinal de mais (+). (+) ícone, insira um nome Para a origem do pacote, forneça o caminho da pasta onde você colocou o pacote NuGet. fonte campo e clique em Atualizar e, finalmente, clique em OK Para salvar as alterações, conforme mostrado na imagem.

- Após fechar a janela pop-up, selecione a fonte do pacote recém-adicionada na lista. Fonte do pacote suspenso.

- Agora, clique no botão Explorar guia, pesquise por miniOrange.SAML.SSOSelecione o pacote nos resultados e clique em Instalar.

B] Instalação manual:
- Extraia o pacote baixado do portal miniOrange. Contém um Instalação manual pasta com miniorange-saml-sso.dll e outros arquivos DLL que precisam ser colocados no diretório do seu aplicativo. caixa pasta.
- Coloque a saml.config arquivo e o miniConteúdo Laranja pasta no diretório raiz da sua aplicação.
- Registre o módulo miniOrange em seu web.config seguindo os passos em integração.md.
Acesse o painel de controle do módulo
- Após a instalação, abra seu navegador e navegue até o painel do módulo com o URL abaixo:
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Se a página de login aparecer, significa que você adicionou com sucesso o módulo miniOrange SAML SSO ao seu aplicativo.

- Faça login com sua conta miniOrange licenciada para configurar o módulo.
- Após o login, o Configuração da Conta O painel de controle será aberto. Insira a chave de licença para ativar o plugin, que você receberá após fazer login. portal.miniorange.com e navegando para Gerenciar licença → Chaves de licença.

- Em seguida, marque a caixa. "Li as duas condições acima e desejo ativar o plugin.", e clique no botão Ativar licença botão.

Etapas de configuração
1. Fornecer metadados do aplicativo .NET ao provedor de identidade miniOrange
Abaixo, detalhamos duas maneiras de obter os metadados do provedor de serviços SAML para configurar em seu provedor de identidade.
A] Usando URL de metadados SAML ou arquivo de metadados
- De acordo com o relatório Menu de configurações do plugin, olhe para Configurações do provedor de serviços. Abaixo, você pode encontrar o URL dos metadados, bem como a opção para baixar os metadados SAML.
- Copie o URL dos metadados ou baixe o arquivo de metadados para configurá-lo no seu provedor de identidade.
- Você pode consultar a captura de tela abaixo:

B] Carregando metadados manualmente
- De Configurações do provedor de serviços Na seção, você pode copiar manualmente os metadados do provedor de serviços, como por exemplo ID da entidade SP, URL do ACS, URL de logout únicoE compartilhe-o com seu provedor de identidade para configuração.
- Você também pode baixar o Certificado SP clicando em Baixar Certificado SP e forneça-o ao seu provedor de identidade, se necessário.
- Sob o Certificado de criptografia Na seção correspondente, selecione o tipo de certificado apropriado de acordo com sua necessidade.
- Após concluir as etapas acima, clique em Economize para aplicar a configuração.
- Você pode consultar a captura de tela abaixo:

Etapas para configurar o miniOrange IdP
- Acesse o console de administração do miniOrange https://login.xecurify.com/moas/login e faça login com suas credenciais miniOrange.
- No menu à esquerda, clique em Apps aba.
- No canto superior direito, selecione Adicionar aplicativo.

- Selecione o tipo de aplicativo como SAML/WS-FED do Todos os apps suspenso.

- Na caixa de texto de aplicativos de pesquisa, digite Aplicativo SAML personalizado.
- Clique no Aplicativo SAML personalizado aplicação.

- Preencha manualmente os detalhes dos metadados nas caixas de texto abaixo, usando os valores obtidos de Etapa 1BOu você pode importar o arquivo de metadados do SP baixado em Etapa 1A.
| Nome do aplicativo personalizado | Nome do aplicativo que você gostaria de fornecer. |
| ID da entidade SP ou emissor | Entrar ID da Entidade SP / Emissor da guia Informações do provedor de serviços do plugin |
| URL do ACS | Entrar ACS (Afirmação de Serviço ao Consumidor) URL da guia Informações do Provedor de Serviço do plugin |
| URL de logout único | Entrar URL de logout único da guia Informações do provedor de serviços do plugin |
- Clique em Economize para adicionar o aplicativo.

- Navegue até a Políticas internas guia e clique em Atribuir grupo.

- Selecione a opção desejada. grupo (por exemplo: PADRÃO) Na seção Atribuir Grupo, clique em Seguinte.

- Selecionar Senha do Primeiro fator Selecione o método de login no menu suspenso. Ative a autenticação de dois fatores (MFA) ou a autenticação adaptativa, se necessário, e clique em "Ativar autenticação". Economize.

- Navegue até a Apps no menu da esquerda.
- Clique no link de metadados do seu aplicativo.

- Faça o download do metadados Arquivo XML ou anote as informações fornecidas e mantenha-as à mão para configurar o Provedor de Serviços

A] Usando URL de metadados SAML ou arquivo de metadados
- De acordo com o relatório Menu de configurações do plugin, olhe para Configurações do provedor de serviços. Abaixo, você pode encontrar o URL dos metadados, bem como a opção para baixar os metadados SAML.
- Copie o URL dos metadados ou baixe o arquivo de metadados para configurá-lo no seu provedor de identidade.
- Você pode consultar a captura de tela abaixo:

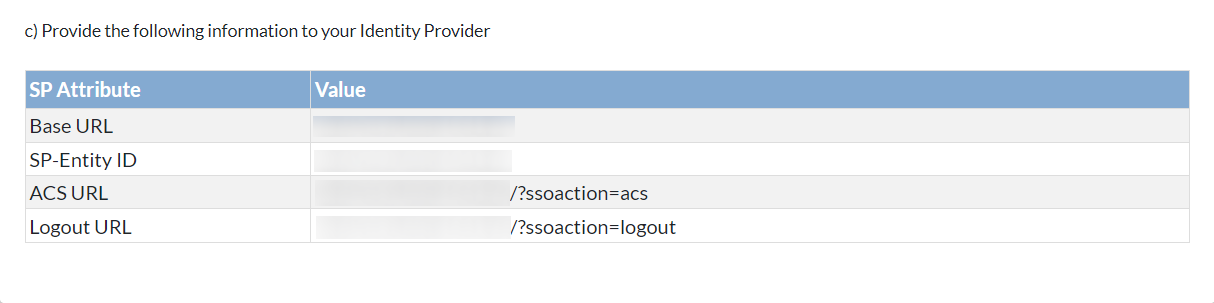
B] Carregando metadados manualmente
- De Configurações do provedor de serviços seção, você pode copiar manualmente os metadados do provedor de serviços como ID da entidade SP, URL do ACS, URL de logout único e compartilhe-o com seu provedor de identidade para configuração.
- Você pode consultar a captura de tela abaixo:
Etapas para configurar o miniOrange IdP
- Acesse o console de administração do miniOrange https://login.xecurify.com/moas/login e faça login com suas credenciais miniOrange.
- No menu à esquerda, clique em Apps aba.
- No canto superior direito, selecione Adicionar aplicativo.
- Selecione o tipo de aplicativo como SAML/WS-FED do Todos os apps suspenso.
- Na caixa de texto de aplicativos de pesquisa, digite Aplicativo SAML personalizado.
- Clique no Aplicativo SAML personalizado aplicação.
- Preencha manualmente os detalhes dos metadados nas caixas de texto abaixo, usando os valores obtidos de Etapa 1BOu você pode importar o arquivo de metadados do SP baixado em Etapa 1A.
| Nome do aplicativo personalizado | Nome do aplicativo que você gostaria de fornecer. |
| ID da entidade SP ou emissor | Entrar ID da Entidade SP / Emissor da guia Informações do provedor de serviços do plugin |
| URL do ACS | Entrar ACS (Afirmação de Serviço ao Consumidor) URL da guia Informações do Provedor de Serviço do plugin |
| URL de logout único | Entrar URL de logout único da guia Informações do provedor de serviços do plugin |
- Clique em Economize para adicionar o aplicativo.
- Navegue até a Políticas internas guia e clique em Atribuir grupo.
- Selecione a opção desejada. grupo (por exemplo: PADRÃO) Na seção Atribuir Grupo, clique em Seguinte.
- Selecionar Senha do Primeiro fator Selecione o método de login no menu suspenso. Ative a autenticação de dois fatores (MFA) ou a autenticação adaptativa, se necessário, e clique em "Ativar autenticação". Economize.
- Navegue até a Apps no menu da esquerda.
- Clique no link de metadados do seu aplicativo.
- Faça o download do metadados Arquivo XML ou anote as informações fornecidas e mantenha-as à mão para configurar o Provedor de Serviços
2. Configurar metadados do provedor de identidade miniOrange no aplicativo .NET
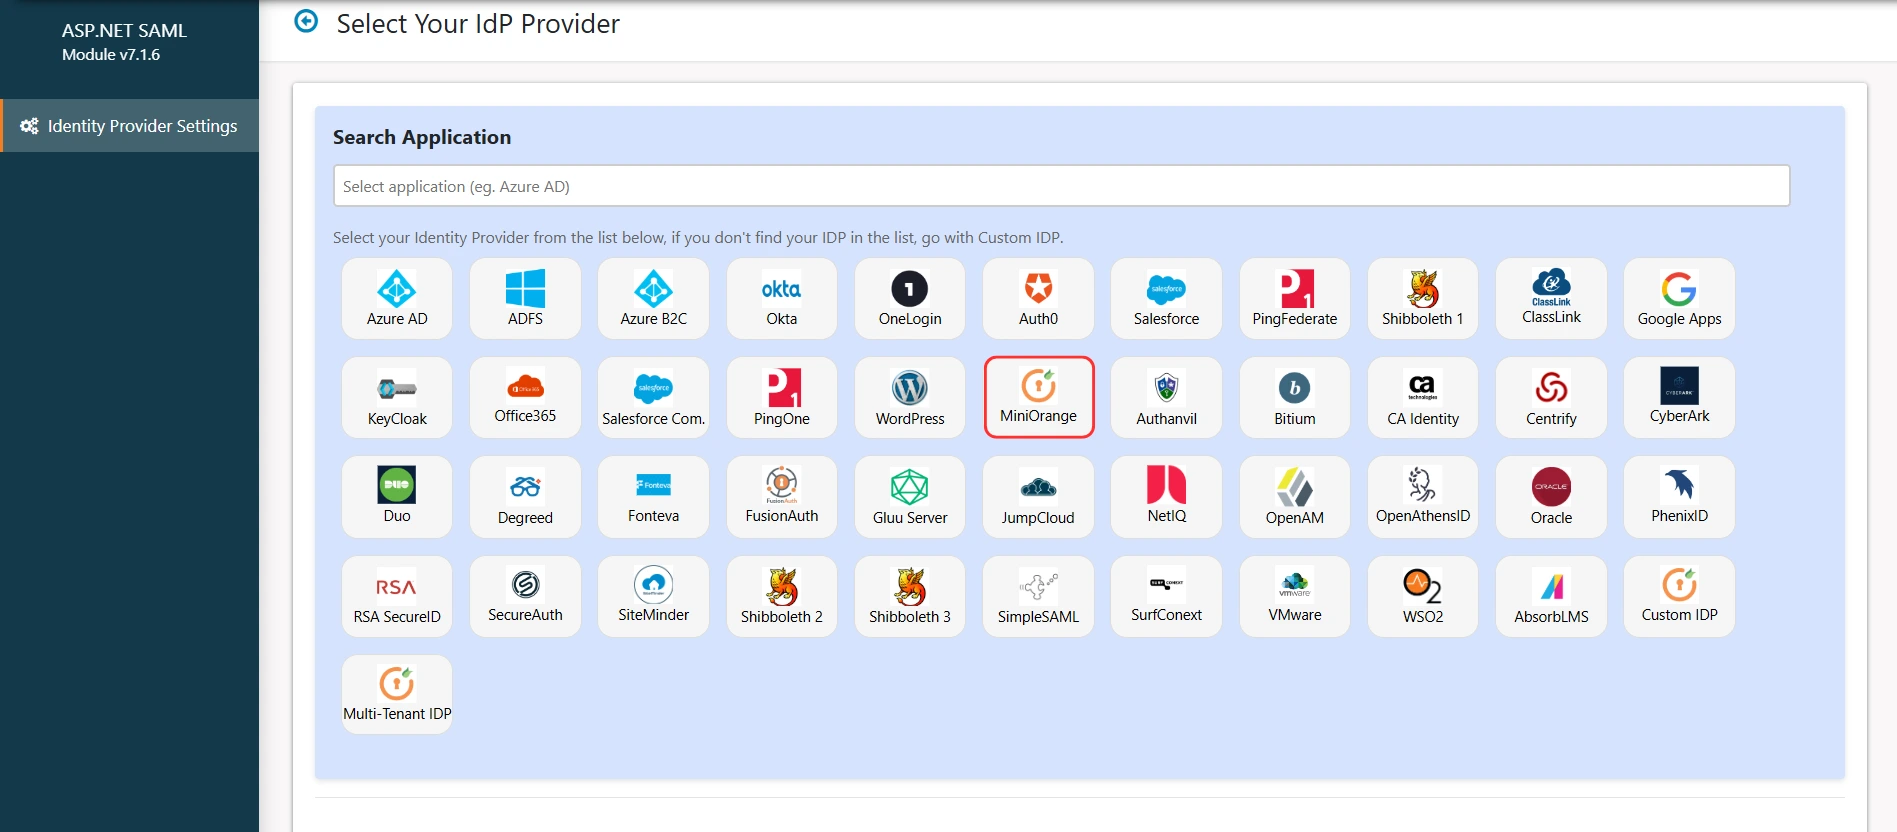
- Clique no Selecione seu IDP botão para configurar um novo Provedor de Identidade.

- Sob o Configurações de Plugin guia, selecione miniLaranja como seu provedor de identidade na lista exibida.
Há duas maneiras detalhadas abaixo com as quais você pode configurar os metadados do seu Provedor de Identidade SAML no módulo.
A] Carregar metadados usando o botão Carregar metadados do IDP:
- Se o seu provedor de identidade lhe forneceu o URL ou o arquivo de metadados (somente no formato .xml), você pode simplesmente configurar os metadados do provedor de identidade no módulo usando o Carregar metadados do IDP opção.
- Copie o URL dos metadados ou baixe o arquivo de metadados para configurá-lo no seu provedor de identidade.
- Você pode consultar a captura de tela abaixo:

- Você pode escolher qualquer uma das opções de acordo com o formato de metadados disponível.
B] Configure os metadados do provedor de identidade manualmente:
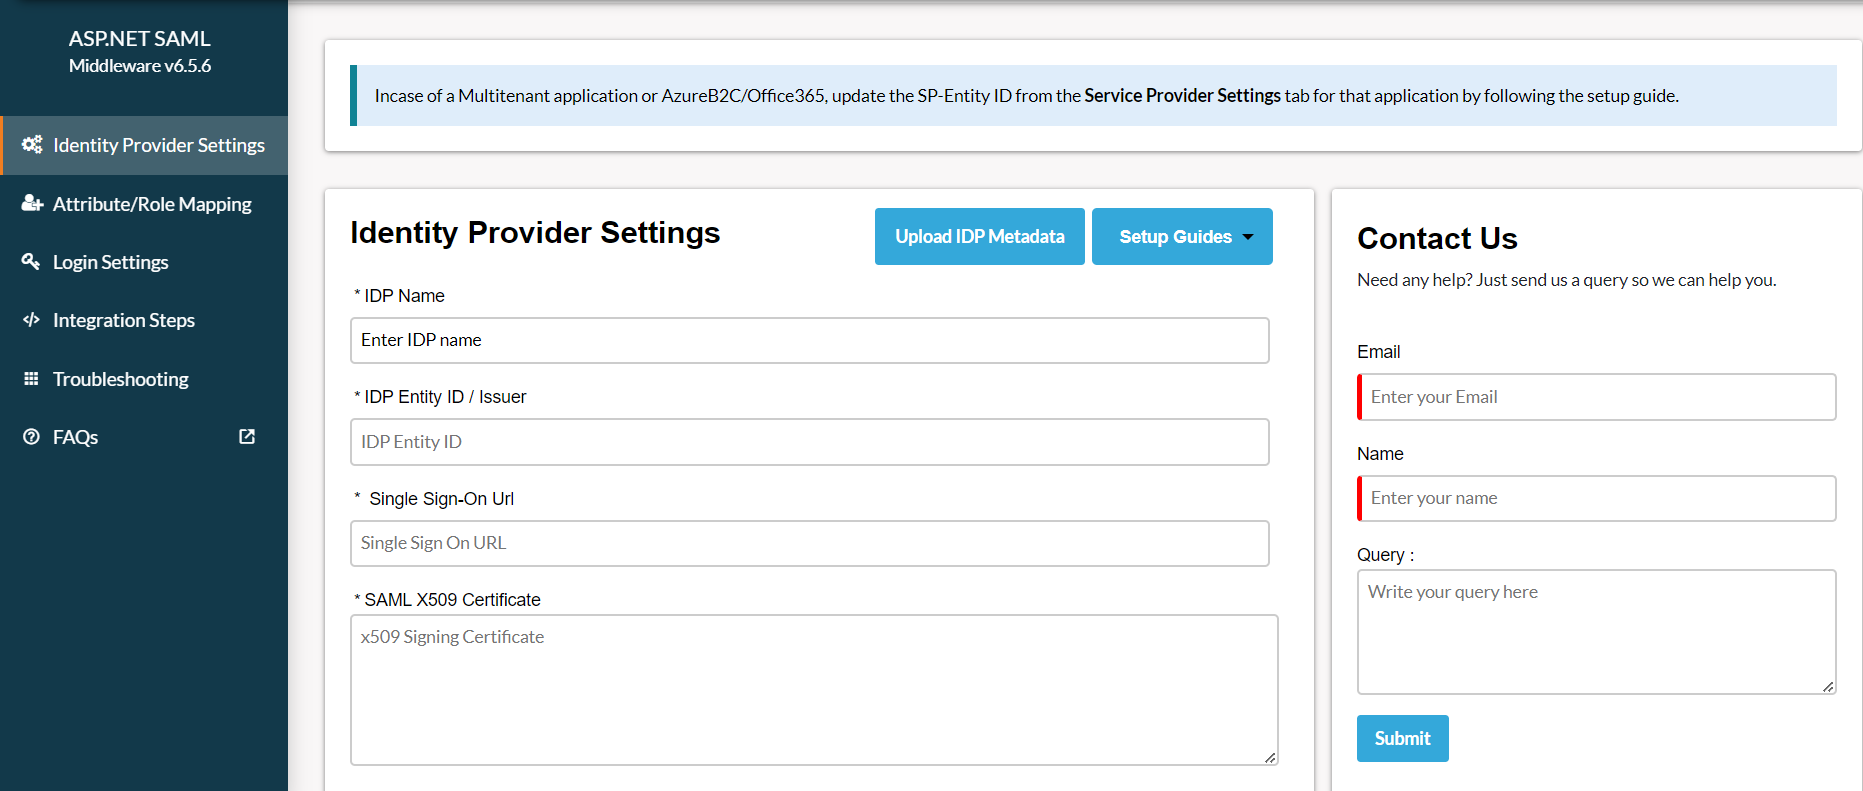
- Depois de configurar seu Provedor de Identidade, ele irá fornecer-lhe ID da entidade IDP, URL de logon único do IDP e Certificado SAML X509 campos respectivamente.
- Clique Economize para salvar seus dados de IDP.
- Clique no Adicionar novo IDP botão para configurar um novo Provedor de Identidade.

- Sob o Configurações de Plugin guia, selecione miniLaranja como seu provedor de identidade da lista exibida.

Há duas maneiras detalhadas abaixo com as quais você pode configurar os metadados do seu Provedor de Identidade SAML no módulo.
A] Carregar metadados usando o botão Carregar metadados do IDP:
- Se o seu provedor de identidade lhe forneceu o URL ou o arquivo de metadados (somente no formato .xml), você pode simplesmente configurar os metadados do provedor de identidade no módulo usando o Carregar metadados do IDP opção.
- Copie o URL dos metadados ou baixe o arquivo de metadados para configurá-lo no seu provedor de identidade.
- Você pode consultar a captura de tela abaixo:

- Você pode escolher qualquer uma das opções de acordo com o formato de metadados disponível.
B] Configure os metadados do provedor de identidade manualmente:
- Depois de configurar seu Provedor de Identidade, ele irá fornecer-lhe ID da entidade IDP, URL de logon único do IDP e Certificado SAML X509 campos respectivamente.
- Clique Economize para salvar seus dados de IDP.

3. Testando SAML SSO
- Após carregar os detalhes dos metadados, navegue até Configurações do Provedor de Identidade seção. Passe o mouse sobre o Selecionar ações menu suspenso e clique em Configuração de Teste.

- A captura de tela abaixo mostra um resultado bem-sucedido. Clique em Integração SSO para continuar com a integração do SSO.

- Se você estiver enfrentando algum erro no módulo, uma janela semelhante à mostrada abaixo será exibida.

- Para solucionar o erro, siga os passos abaixo:
- Debaixo Resolução de problemas guia, ative a alternância para receber os logs do plugin.
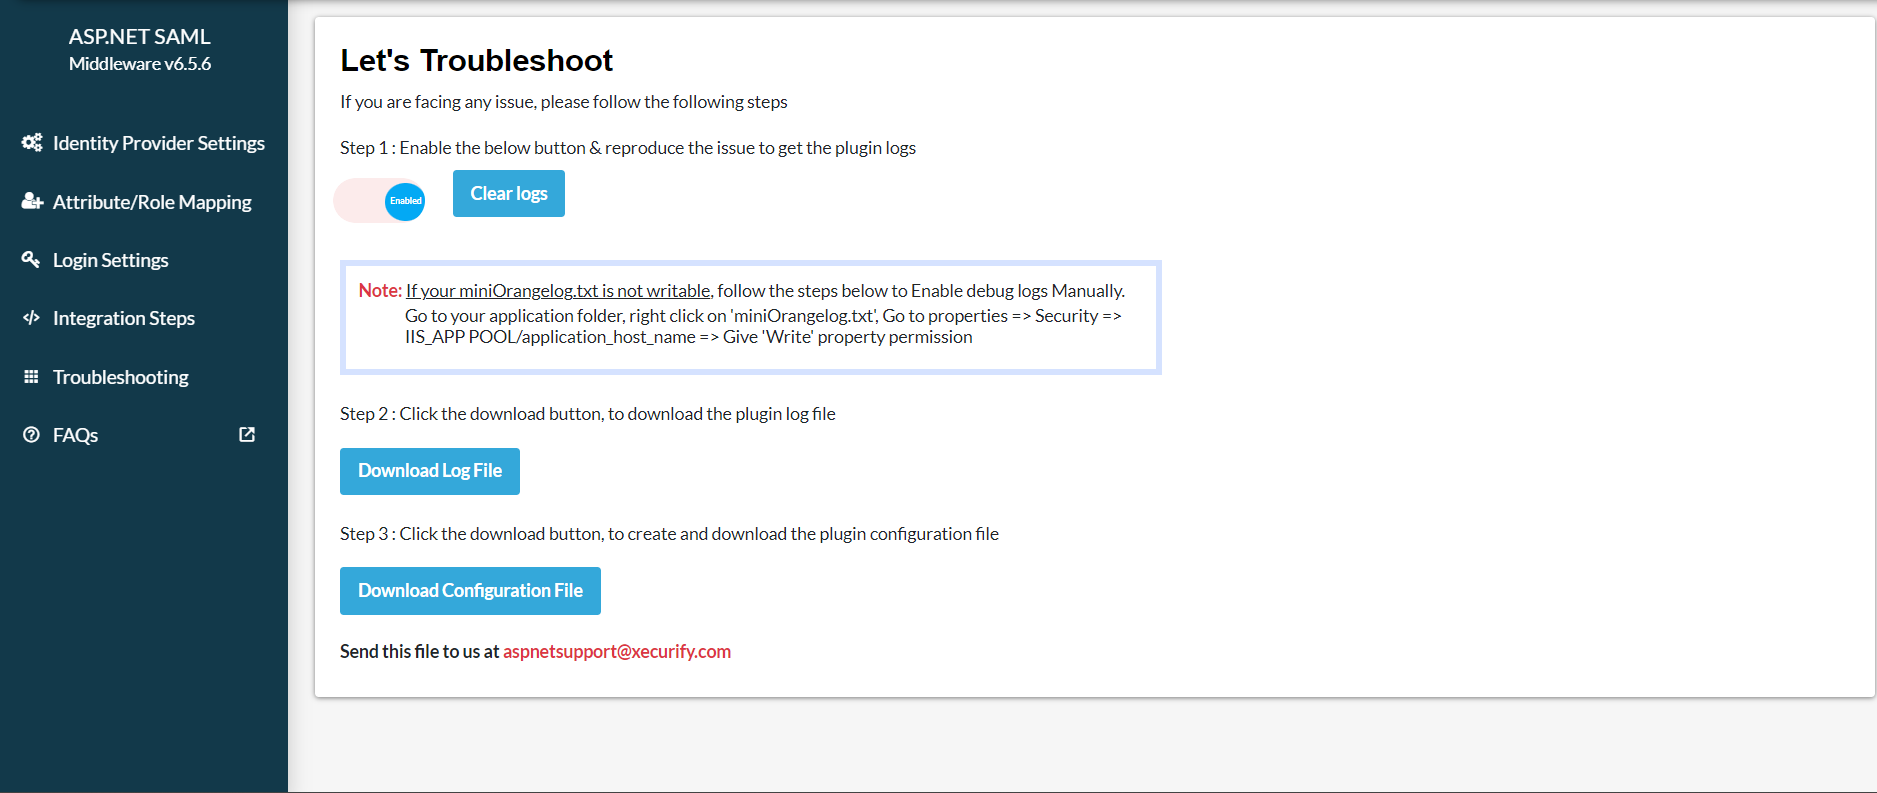
- Uma vez habilitado, você poderá recuperar os logs do plugin navegando até Configurações de Plugin guia e clicando em Configuração de Teste.
- Faça o download do arquivo de log do Resolução de problemas Abra a aba para ver o que deu errado.
- Você pode compartilhar o arquivo de log conosco em aspnetsupport@xecurify.com e nossa equipe entrará em contato com você para resolver seu problema.
- Após carregar os detalhes dos metadados, navegue até Configurações do Provedor de Identidade seção. Passe o mouse sobre o Selecionar ações menu suspenso e clique em Configuração de Teste.

- A captura de tela abaixo mostra um resultado de teste bem-sucedido. Clique em clique aqui para concluir as etapas restantes de integração do SSO.

- Se você estiver enfrentando algum erro no módulo, uma janela semelhante à mostrada abaixo será exibida.
- Para solucionar o erro, siga os passos abaixo:
- Debaixo Resolução de problemas guia, ative a alternância para receber os logs do plugin.

- Uma vez habilitado, você poderá recuperar os logs do plugin navegando até Configurações de Plugin guia e clicando em Configuração de Teste.
- Faça o download do arquivo de log do Resolução de problemas Abra a aba para ver o que deu errado.
- Você pode compartilhar o arquivo de log conosco em aspnetsupport@xecurify.com e nossa equipe entrará em contato com você para resolver seu problema.
4. Mapeamento de Atributos
- Após testar a configuração, mapeie os atributos do seu aplicativo com os atributos do Provedor de Identidade (IdP).
- No menu à esquerda do módulo miniOrange ASP.NET SAML SSO, clique em Mapeamento de atributos/funções aba conforme mostrado na imagem.

- Se você quiser passar atributos adicionais do seu IdP, insira o Nome do Atributo e o Valor do Atributo correspondente em Mapeamento de atributos personalizados.
- Observação: Todos os atributos mapeados serão armazenados na sessão para que você possa acessá-los em sua aplicação.
- Depois que os atributos forem mapeados, clique em Salvar mapeamento de atributos para aplicar alterações.

- Após testar a configuração, mapeie os atributos do seu aplicativo com os atributos do Provedor de Identidade (IdP).
- No menu à esquerda do módulo miniOrange ASP.NET SAML SSO, clique em Mapeamento de atributos/funções aba conforme mostrado na imagem.
- Mapeie o necessário Atributos do IdP (tais como Nome de usuário, E-mail, Nome e Sobrenome) recebidos na resposta SAML em seus respectivos campos.

- Observação: Todos os atributos mapeados serão armazenados na sessão para que você possa acessá-los em sua aplicação.
- Depois que os atributos forem mapeados, clique em Salvar mapeamento de atributos para aplicar alterações.
Mapeamento de atributos personalizados
- Se você quiser passar atributos adicionais do seu IdP, insira o Nome do Atributo e o Valor do Atributo correspondente em Mapeamento de atributos personalizados.
- De Valor do atributo (Reivindicação) No menu suspenso, selecione uma das declarações recebidas nos resultados da Configuração de Teste. Por exemplo: NameID.
- Essas declarações correspondem aos atributos enviados pelo seu Provedor de Identidade (IdP).

- Essas declarações correspondem aos atributos enviados pelo seu Provedor de Identidade (IdP).

- De acordo com o relatório Nome do Atributo No campo, insira o nome do atributo conforme você deseja que ele apareça ou seja usado em sua aplicação .NET.
- Você pode adicionar vários mapeamentos se seu aplicativo exigir vários atributos, clicando em + botão.
- Após definir todos os mapeamentos necessários, clique em Salvar mapeamento de atributos para armazenar a configuração.

- O módulo agora traduzirá as declarações SSO recebidas do seu Provedor de Identidade (IdP) para os nomes de atributos personalizados definidos aqui.
Mapeamento de Funções
- De acordo com o relatório Mapeamento de Funções seção, digite o Nome do Atributo do Grupo exatamente como configurado em seu provedor de identidade para obter as informações do grupo de usuários.
- Introduzir o Nome do papel recebido do Provedor de Identidade e mapeá-lo para o apropriado. Valor do papel No campo Valor da função, insira as funções definidas em sua aplicação .NET.
- Por exemplo: mapeie o grupo IdP Group1 ou Group10 recebido no atributo UserGroups para a função correspondente configurada em seu aplicativo .NET.
- Após adicionar os mapeamentos necessários, clique em Salvar mapeamento de funções Para salvar a configuração com sucesso.

Restrição de domínio
- Essa funcionalidade pode ser usada para restringir o acesso do usuário ao site com base no domínio do atributo "Email" mapeado.
- De acordo com o relatório Atributo de e-mail No campo, insira o nome do atributo que contém o endereço de e-mail do usuário, conforme recebido do seu Provedor de Identidade (IdP).

- De acordo com o relatório Nome de domínio No campo, insira o(s) domínio(s) que deseja permitir ou restringir, separados por vírgulas caso esteja adicionando vários domínios.
- permitir que o Alternar restrição Com base na sua necessidade de configurar o acesso por meio de listas negras ou brancas.
- Após concluir a configuração, clique em Salvar domínios Para salvar as configurações com sucesso.

5. Código de Integração
- Esses passos permitem que você recupere as informações do usuário SSO em seu aplicativo na forma de sessão.
- Você também pode olhar o tour de configuração Para entender como a integração SSO funcionaria em seu aplicativo de módulo ASP.NET.
- Basta copiar e colar esse trecho de código onde você quiser acessar os atributos do usuário.
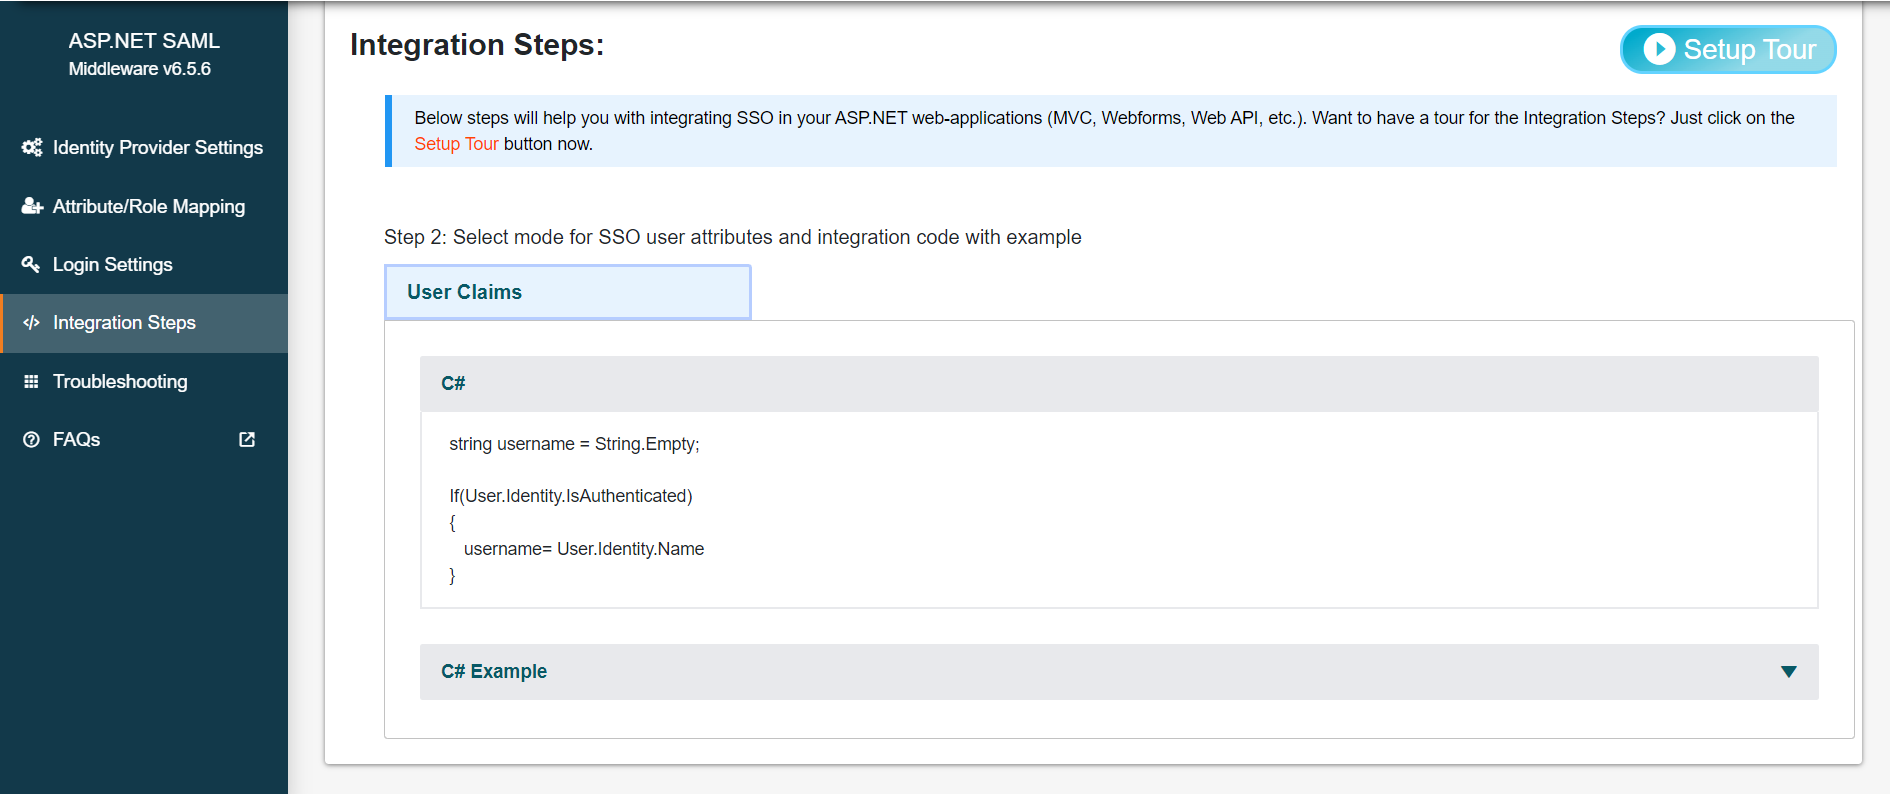
- Observação: Com o módulo de teste, os detalhes do usuário autenticado são armazenados em variáveis de sessão. Nosso plugin premium oferece suporte para definir declarações de usuário usando autenticação baseada em cabeçalho, cookie de formulário e JWT.
- Esses passos permitem que você recupere as informações do usuário SSO em seu aplicativo na forma de sessão.
- Você também pode olhar o tour de configuração Para entender como a integração SSO funcionaria em seu aplicativo de módulo ASP.NET.
- Basta copiar e colar esse trecho de código onde você quiser acessar os atributos do usuário.

6. Configurações de login
- Passe o mouse sobre Selecionar ações e clique em Copiar link SSO.

- Use o seguinte URL como um link no aplicativo de onde você deseja executar o SSO:
https://<asp.net-module-base-url>/?ssoaction=login
- Por exemplo, você pode usá-lo como:
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
- Passe o mouse sobre Selecionar ações e clique em Copiar link SSO.

- Use o seguinte URL como um link no aplicativo de onde você deseja executar o SSO:
https://<asp.net-module-base-url>/?ssoaction=login
- Por exemplo, você pode usá-lo como:
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
7. Configurações de logout
- Use a seguinte URL como um link para seu aplicativo de onde você deseja executar o SLO:
https://<asp.net-module-base-url>/?ssoaction=logout
- Por exemplo, você pode usá-lo como:
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
- Use a seguinte URL como um link para seu aplicativo de onde você deseja executar o SLO:
https://<asp.net-module-base-url>/?ssoaction=logout
- Por exemplo, você pode usá-lo como:
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
Artigos Relacionados
Agradecemos sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.


