A extensão Typo3 OAuth 2.0 para autenticação e autorização de login único (SSO) permite que seus usuários de front-end e back-end (administradores e clientes) façam login no site Typo3 de forma integrada usando as credenciais do AWS Cognito. Integração do login do AWS Cognito (AWS Cognito OAuth Single Sign-On) com o Typo3 usando o protocolo OAuth 2.0.
A extensão Typo3 OAuth & OpenID Connect Single Sign-On (SSO) permite o login seguro no Typo3 usando qualquer provedor OAuth e OpenID Connect, como Azure AD, Azure B2C, Okta, Keycloak, Salesforce, etc. Recursos avançados de Single Sign-On (SSO), como mapeamento de atributos de perfil de usuário, mapeamento de funções e outros, também são suportados nesta extensão. Clique aqui para saber mais sobre os recursos premium da extensão Typo3 OAuth Single Sign-On (Cliente OAuth & OpenID Connect).
Neste guia, abordaremos como configurar o SSO entre o Typo3 e o AWS Cognito. Os usuários deverão conseguir efetuar login no Typo3 pelo AWS Cognito ao final deste guia.
Pré-requisitos: Download e instalação
 Instalando o OAuth Client / extensão OpenID Connect no TYPO3
- Use o comando abaixo para instalar a extensão usando o composer:
composer req miniorange/miniorange_oidc
- Agora procure o "miniOrange OpenIDConnect" na seção Extensões instaladas e ative a extensão clicando no botão ativar.
- Após a instalação, clique na extensão recém-instalada "miniOrange OpenIDConnect" para TYPO3 SSO e faça login com suas credenciais miniOrange registradas.

- Após inserir o nome de usuário e a senha, você precisará da chave de licença para prosseguir, caso seja um cliente premium. (Você receberá essa chave da equipe miniOrange. Após inserir a chave de licença, você poderá ativá-la e prosseguir.)

- Se você não for um cliente premium, poderá fazer login facilmente enviando as credenciais do miniOrange.
- Após o login bem-sucedido, você poderá ver os detalhes relacionados à sua conta.

- Agora você está pronto para configurar seu IdP. Mas é importante integrar o frontend primeiro.
- Baixe o arquivo zip da extensão OAuth / OIDC do marketplace TYPO3
- Vá para o backend do TYPO3 e clique na seção Extensões no lado esquerdo da tela.
- Faça upload do arquivo zip, conforme representado na imagem abaixo.

- Agora procure o "miniOrange OpenIDConnect" na seção Extensões instaladas e ative a extensão clicando no botão ativar.
- Após a instalação, clique na extensão recém-instalada "miniOrange OpenIDConnect" para TYPO3 SSO e faça login com suas credenciais miniOrange registradas.

- Após inserir o nome de usuário e a senha, você precisará da chave de licença para prosseguir, caso seja um cliente premium. (Você receberá essa chave da equipe miniOrange. Após inserir a chave de licença, você poderá ativá-la e prosseguir.)

- Se você não for um cliente premium, poderá fazer login diretamente enviando as credenciais do miniOrange.
- Após o login bem-sucedido, você poderá ver os detalhes relacionados à sua conta.
- Agora você está pronto para configurar seu IdP. Mas é importante integrar o frontend primeiro.
Integrar extensão com TYPO3
- Clique no PÁGINAS na navegação esquerda.
- Em seguida, você precisa criar uma pasta para armazenar os usuários do frontend clicando com o botão direito do mouse Início página e selecione Nova subpágina.

- Selecionar Pasta digite no menu suspenso.

- Nomeie a pasta como Usuários do site e clique no Salve.

- Vá para a aba de comportamento e adicione Usuários do site na mesma.

- Se você vir um hífen vermelho na pasta criada, significa que a pasta não está habilitada. Você pode habilitá-la clicando com o botão direito do mouse na pasta e clicando em Permitir.
- Você precisa adicionar dois STANDARD páginas dentro do INICIO página. Se estiver usando o plugin Premium, você pode criar três páginas.
- Aqui consideraremos nomes de páginas como: FEOIDC, RESPOSTA, LOGOUT (O logout é opcional para clientes premium).
- Para criar uma barreira temporária, você pode usar móveis que já estão em sua casa. FEOIDC página, clique com o botão direito em Início página e então selecione Nova subpágina e selecione STANDARD digite no menu suspenso.

- Adicionar título da página como FEOIDC e clique Economize.

- Então clique novamente em Página FEOIDC e clique em Adicionar conteúdo. Vá em plugins e adicione Plugin FEOIDC e clique no Economize.


- Navegue até a aba de plugins e selecione o plugin FEOIDC.

- Adicionar usuários do site em Página de armazenamento de registros e salve as configurações.

- Você pode habilitar o FEOIDC página clicando com o botão direito e selecionando Permitir opção.

- Se você precisar fazer alterações no segmento de URL, que também será seu URL SSO inicial, clique com o botão direito na página FEOIDC, selecione editar e clique no botão "alternar URL" para definir a URL de acordo com sua preferência.
- Siga os mesmos passos para criar e configurar páginas Padrão de Resposta.
- Certifique-se de selecionar o Plugin de Resposta para a página de Resposta.
- Mantenha o FEOIDC e RESPOSTA URLs de página úteis, pois você precisará delas ao configurar a extensão OAuth/OpenID Connect.
Etapas para configurar o AWS Cognito OAuth e o OpenID Single Sign-On (SSO) Login no Typo3
1. Configure o AWS Cognito como provedor OAuth
Siga as etapas abaixo para configurar o AWS Cognito como provedor OAuth
 Configurar AWS Cognito como provedor OAuth
- Acesse Console Amazon e inscreva-se/faça login na sua conta para configurar o AWS Cognito.
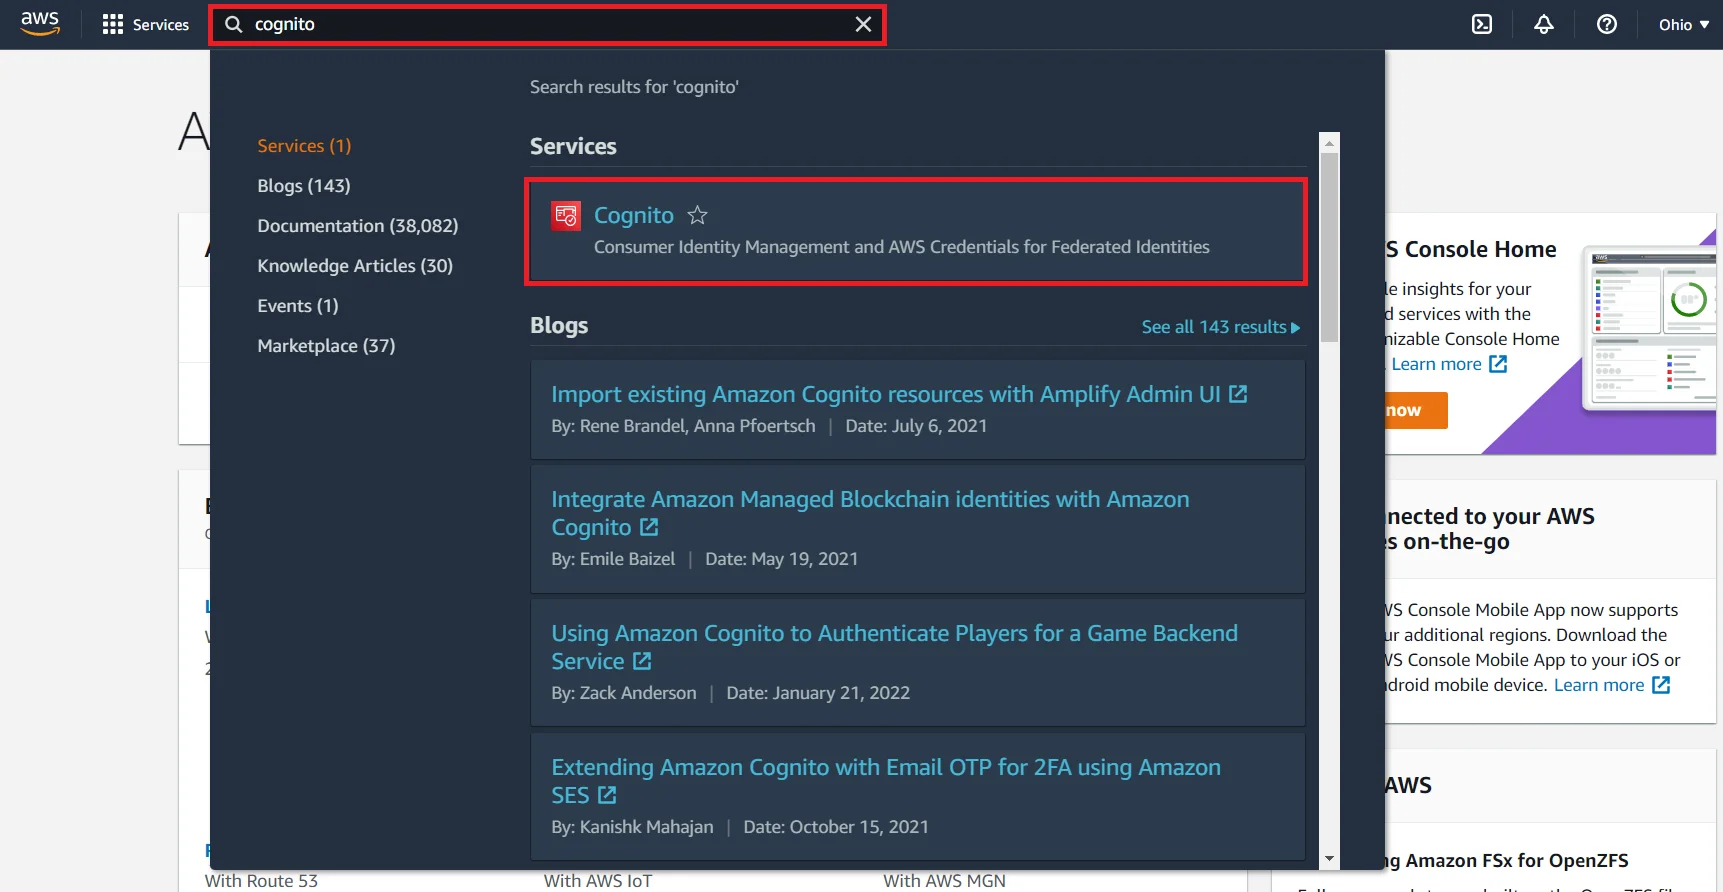
- Procurar por Cognito no Serviços AWS barra de pesquisa.
- Para ver a lista de seus pools de usuários, clique em Gerenciar pools de usuários botão.

- Para criar um novo pool de usuários, clique em Criar um pool de usuários.

- Dê um Nome da Piscina e clique no Padrões de revisão botão para continuar.

- Role para baixo e clique em “Adicionar cliente de aplicativo” & então clique novamente em Adicionar um cliente de aplicativo.


- Para criar um Cliente de aplicativo, digite um nome para ele e clique em Criar cliente de aplicativo.


- Para retornar à sua configuração, clique em Voltar para detalhes da piscina.

- Para salvar suas configurações e estabelecer um pool de usuários, clique em Criar pool botão.

- Na barra de navegação presente no lado esquerdo, clique no Configurações do cliente do aplicativo opção sob o Integração de aplicações menu.

- No campo de texto URLs de retorno de chamada, habilite o provedor de identidade como Grupo de usuários Cognito e adicione o seu URL de retorno/redirecionamento obtido do plugin miniOrange na aba Provedor OAuth. Sob o Fluxos OAuth permitidos opção, escolha o Concessão de código de autorização caixa de seleção, bem como a código aberto e profile caixas de seleção sob o Escopos OAuth permitidos opção (consulte a imagem abaixo). Para salvar suas alterações, clique no Salvar alterações botão.

- Para escolher um nome de domínio para seu aplicativo, vá para Escolha o nome de domínio opção.

- Acesse nome de domínio e insira um nome de domínio para o seu aplicativo. Após adicionar o nome de domínio, você pode verificar sua disponibilidade clicando em "Verificar disponibilidade" botão. Após inserir um nome de domínio válido, clique "Salvar alterações" botão.

- Acesse “Cliente de aplicativo” e clique em “Mostrar detalhes” para obter um ID do cliente e um segredo do cliente. (Mantenha o ID do cliente e o segredo do cliente em mãos, pois você precisará deles mais tarde.)

- Na barra de navegação do lado esquerdo, selecione Usuários e Grupos do Configurações gerais menu. Em seguida, para criar um novo usuário, clique no Criar usuário botão.

- Preencha todos os detalhes necessários e clique em Criar usuário.

- Você pode ver o novo usuário criado.

Você configurou com sucesso o AWS Cognito como provedor OAuth para habilitar o Single Sign-On (SSO) do AWS Cognito com o Typo3 para autenticação de usuários.
2. Configurando o Typo3 como cliente OAuth
3: Mapeamento de Atributos (Opcional). *Este é um recurso Premium.
- Você pode mapear atributos na aba Mapeamento de Atributos. Somente nome de usuário e e-mail podem ser mapeados na versão gratuita da extensão. No entanto, na versão premium da extensão, você pode mapear vários atributos provenientes do seu Provedor OAuth para os atributos presentes no seu site Typo3.

4: Mapeamento de grupo (opcional). *Este é um recurso Premium.
- Você pode especificar uma função padrão na extensão gratuita que será alocada a todos os usuários não administradores quando eles realizarem o SSO.
- Vá para a aba Mapeamento de grupo e navegue até a seção Mapeamento de grupo.
- Selecione a função padrão e clique no botão Salvar.

Configurando AWS Cognito como Provedor OAuth e Typo3 como Cliente OAuth Usando nossa extensão Typo3 OAuth Client, você instalou com sucesso o Typo3 AWS Cognito Single Sign-On (SSO). Em poucos minutos, você poderá fornecer acesso seguro ao seu site Typo3 utilizando as credenciais de login do AWS Cognito, graças a esta solução.
Recursos adicionais
Se você procura algo que não consegue encontrar, envie um e-mail para info@xecurify.com.




