
Como configurar o AWS Cognito SSO no WordPress usando OAuth
O AWS Cognito Single Sign-On (SSO) para WordPress utiliza o fluxo de autorização OAuth para fornecer aos usuários acesso seguro ao site WordPress. Com nosso plugin OAuth Single Sign-On (SSO) para WordPress, o AWS Cognito atua como provedor OpenID Connect e OAuth, garantindo login seguro para sites WordPress. A integração do WordPress com o AWS Cognito simplifica e protege o processo de login usando o OAuth do AWS Cognito. Essa solução permite que os funcionários acessem seus sites WordPress com Single Sign-On (SSO) usando suas credenciais do AWS Cognito, eliminando completamente a necessidade de armazenar, lembrar e redefinir várias senhas. Além de oferecer a funcionalidade de SSO do AWS Cognito, o plugin de SSO para WordPress estende seu suporte a vários provedores de identidade (IdPs), incluindo Azure AD, Office 365 e provedores especializados, oferecendo recursos robustos de SSO, como login multilocatário, mapeamento de funções e mapeamento de atributos de perfil de usuário. Para uma visão geral detalhada dos recursos, confira o plugin OAuth Single Sign-On (SSO) para WordPress . Você pode seguir os passos abaixo para configurar o AWS Cognito Single Sign-On (SSO) com o WordPress.






A integração do Cognito com o WordPress utiliza o SDK do Cognito e permite que os usuários preencham formulários de registro e redefinição de senha ou façam login diretamente no site WordPress.
Pré-requisitos: Download e instalação
- Efetue login na sua instância do WordPress como administrador.
- Ir para o WordPress Painel -> Plugins e clique em adicionar Novo.
- Procurar por um Autenticação única (SSO) OAuth para WordPress plugin e clique em Agora instale.
- Uma vez instalado, clique em Ativação.
Etapas para configurar o Single Sign-On (SSO) do AWS Cognito usando OAuth para WordPress
Etapa 1: configurar o Amazon Cognito como provedor OAuth
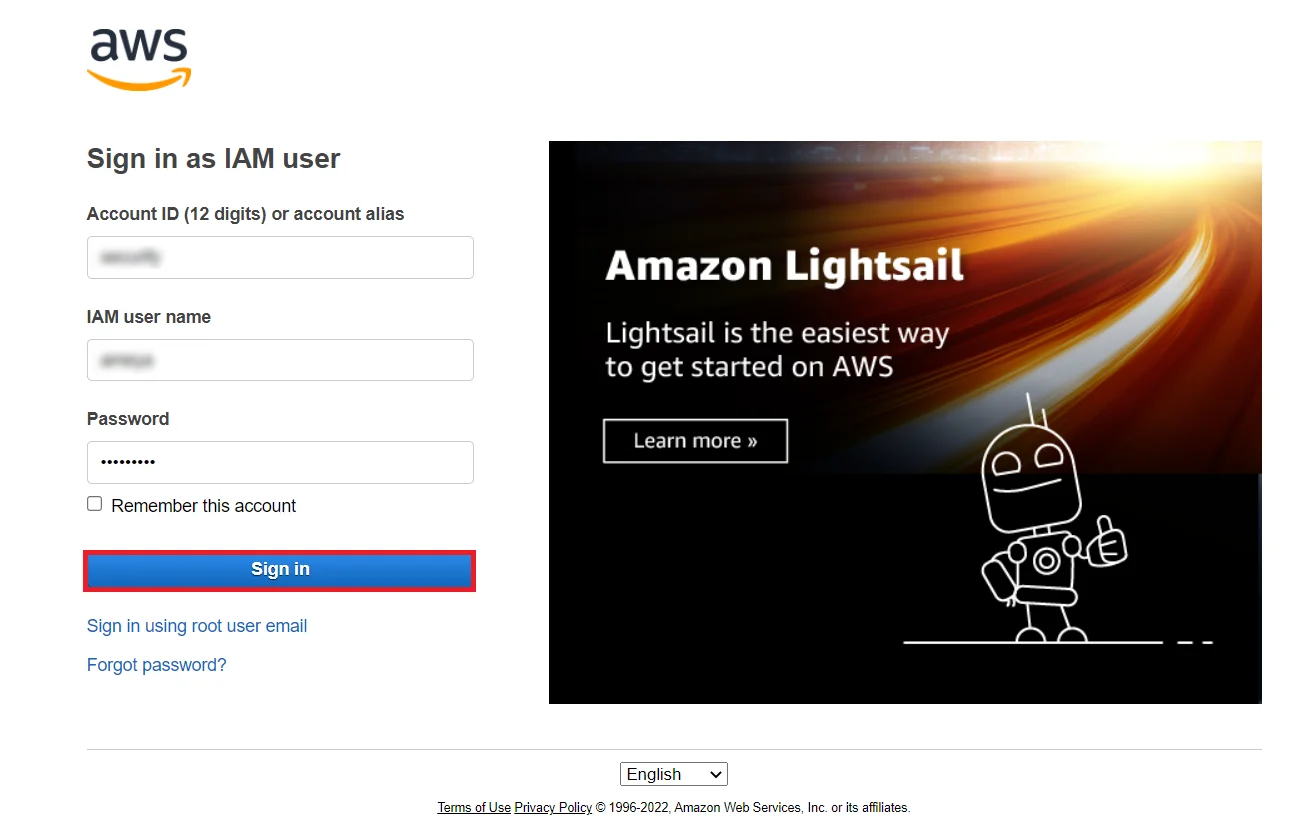
- Primeiro de tudo, vá para Console Amazon e inscreva-se/faça login na sua conta para configurar o AWS Cognito.
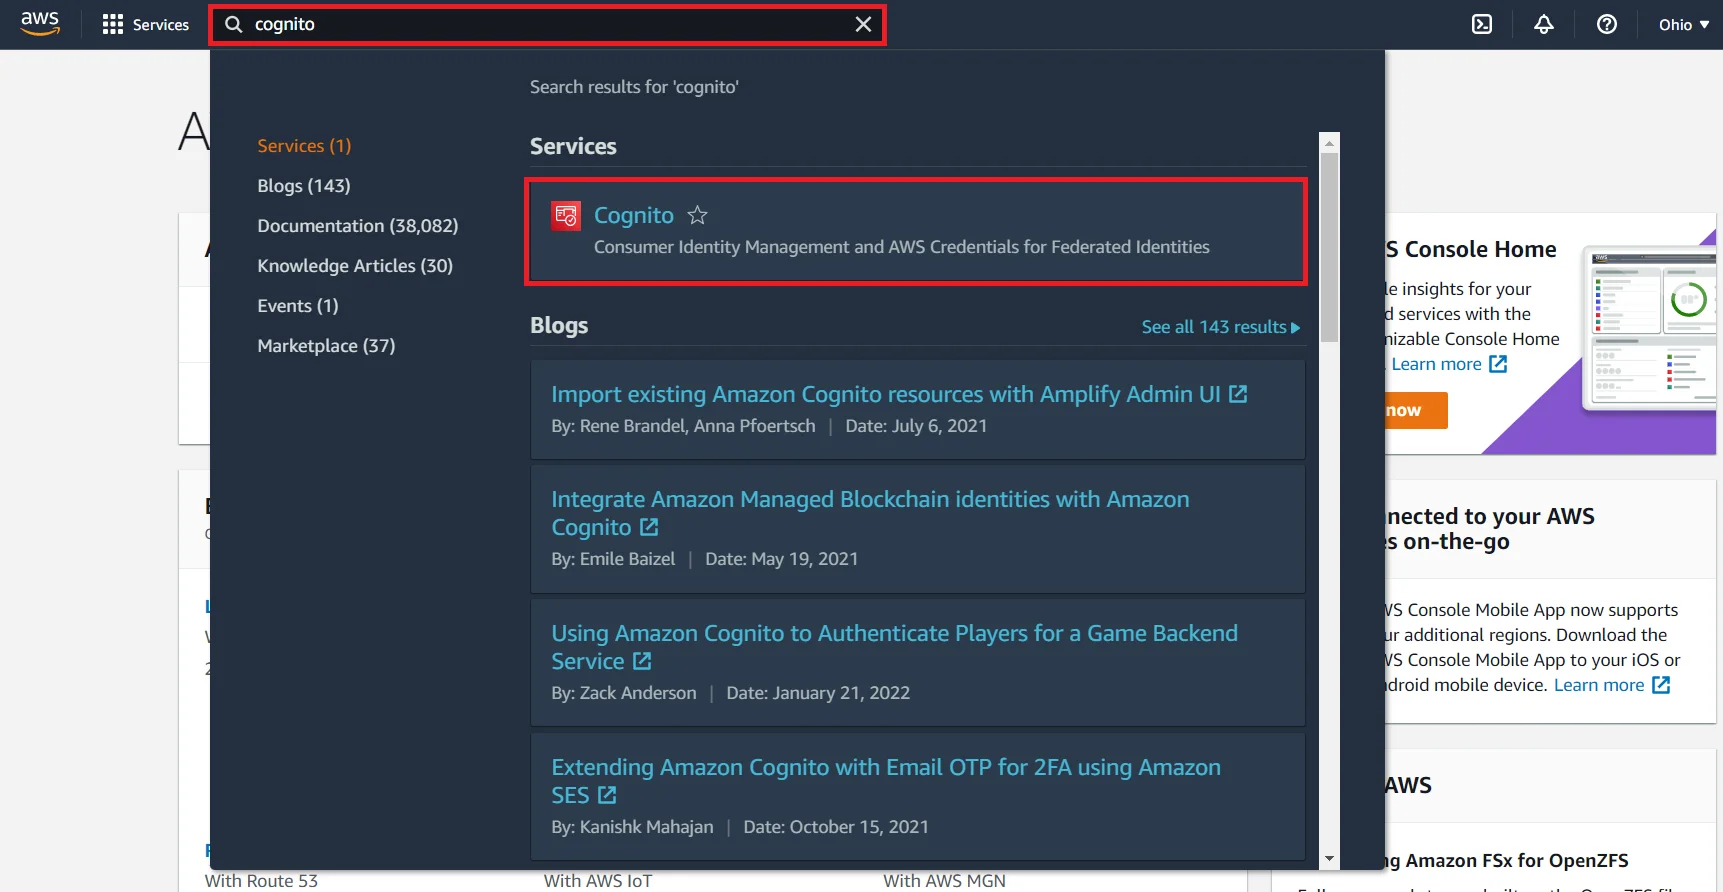
- Procurar por Cognito no Serviços AWS barra de pesquisa, conforme mostrado abaixo.
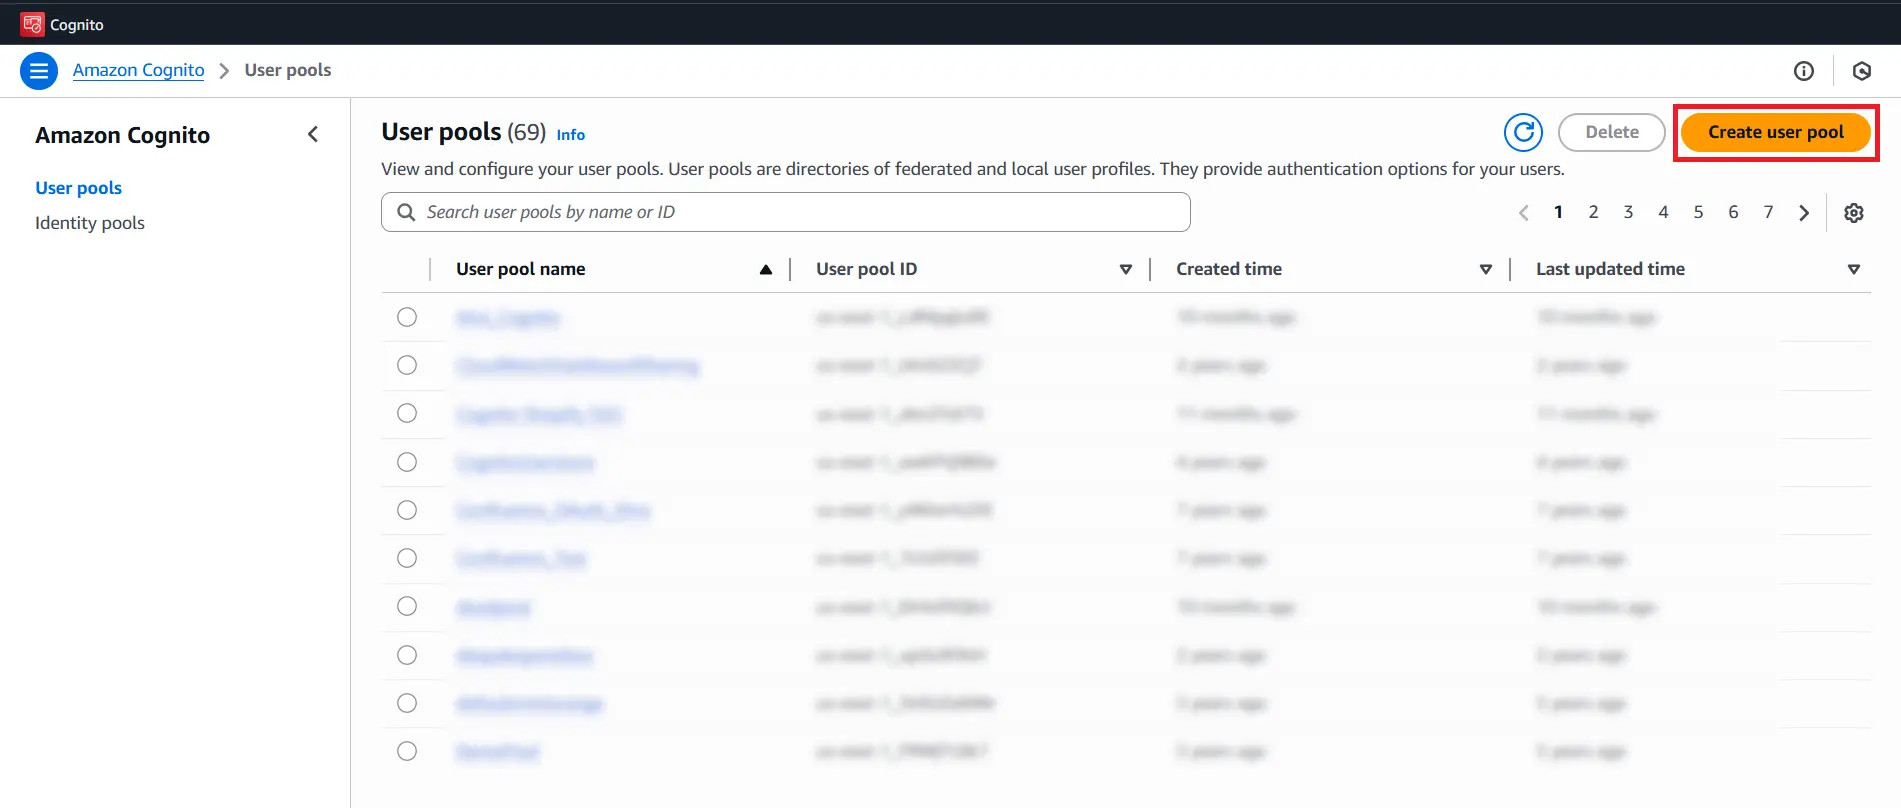
- Clique em Criar um pool de usuários para criar um novo pool de usuários.
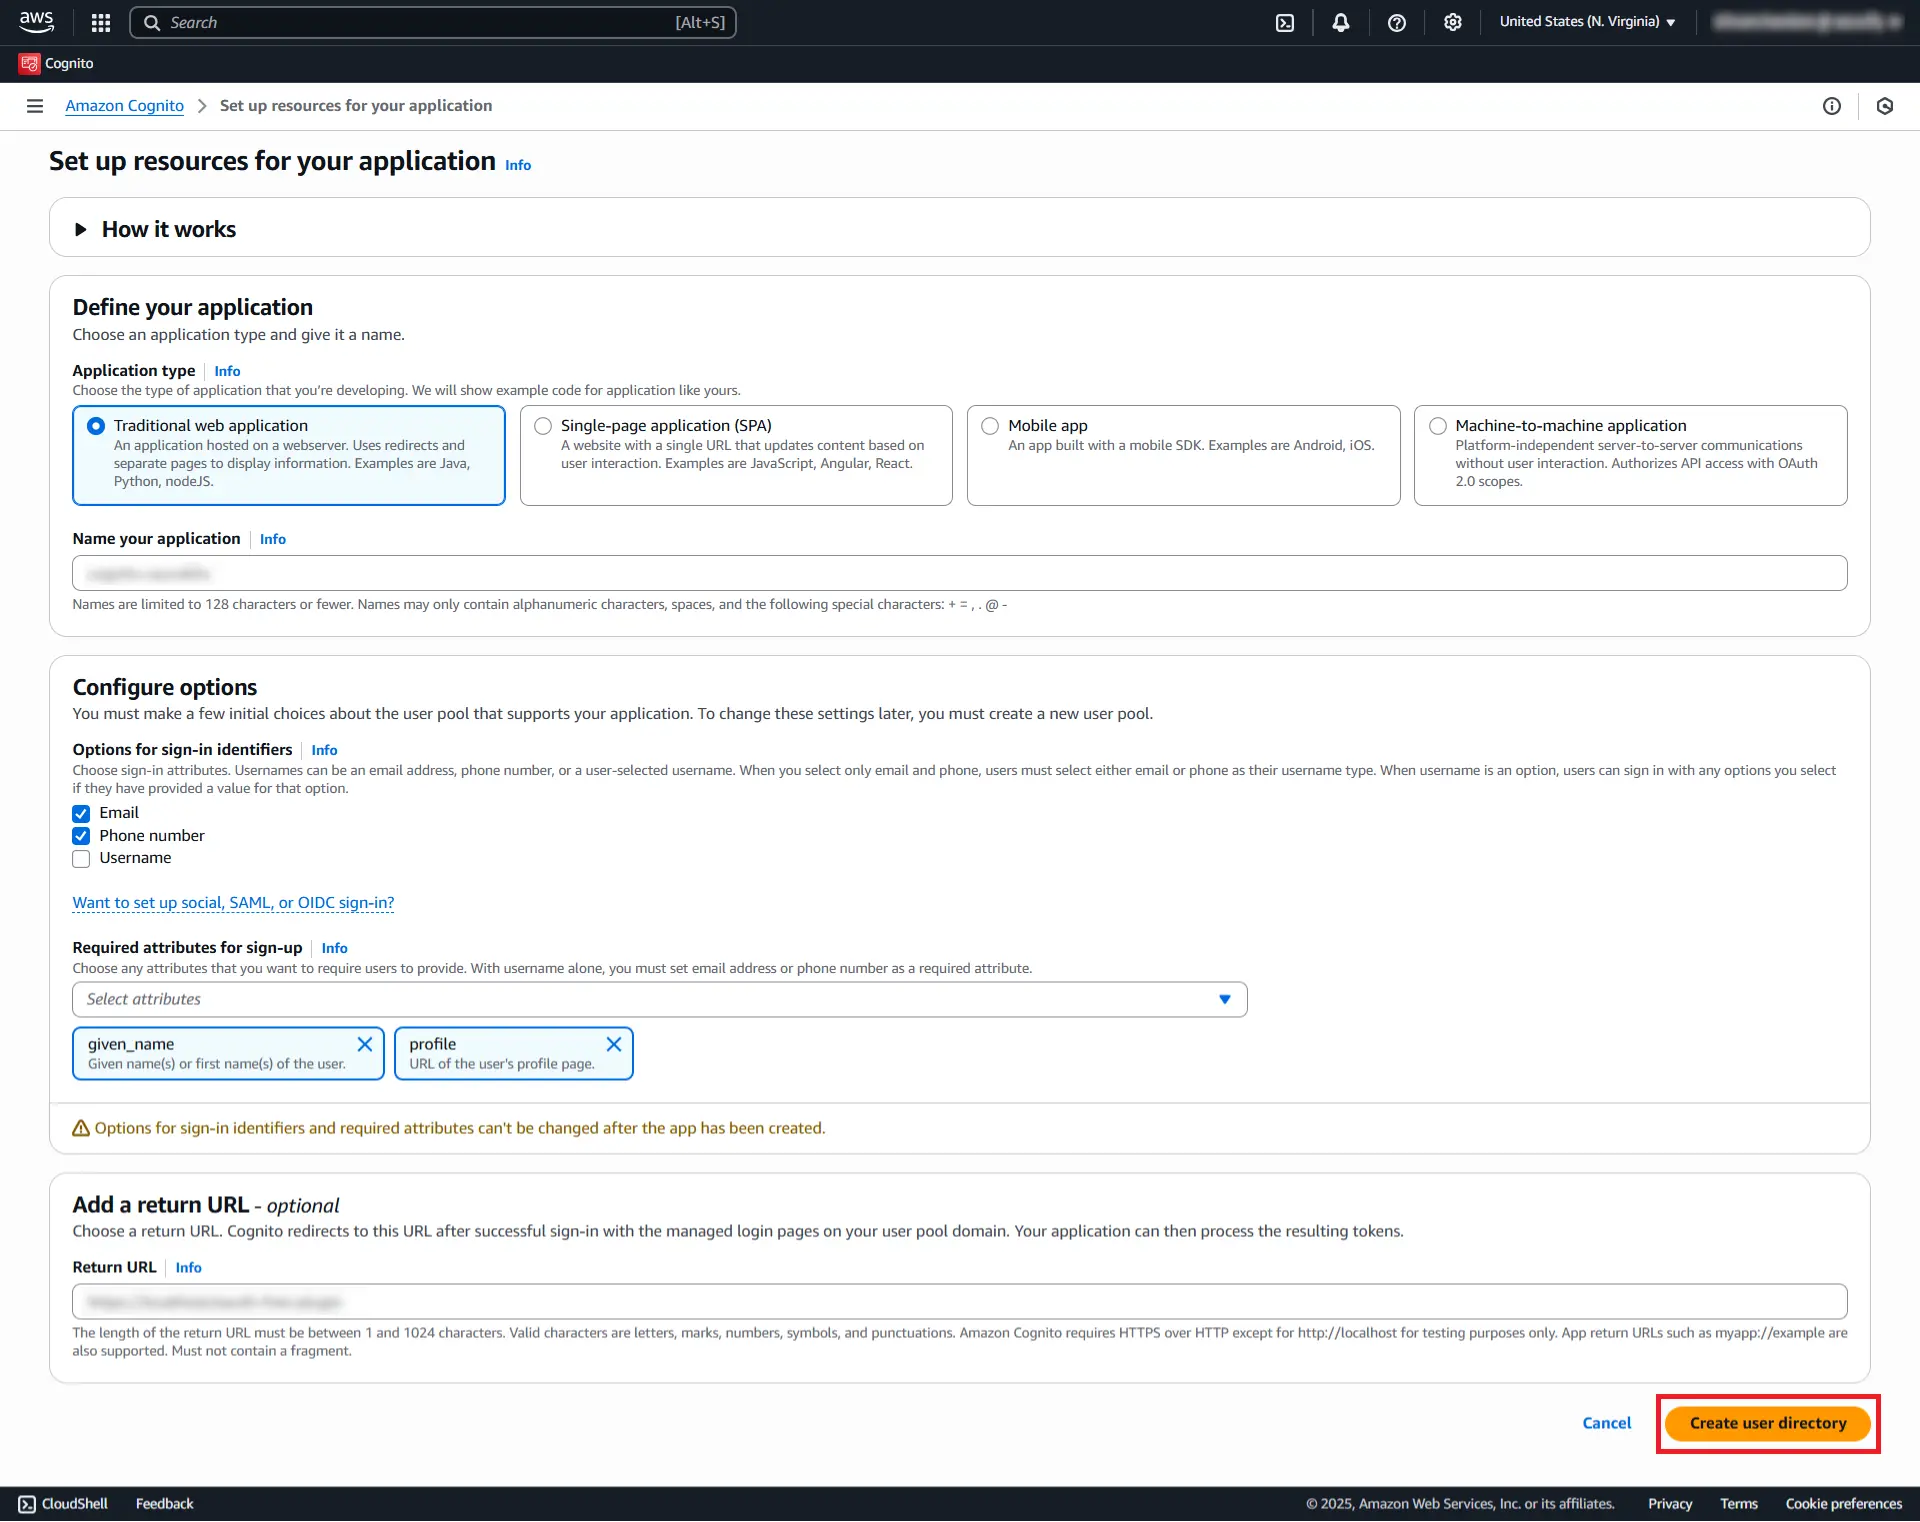
- Selecione o tipo de aplicativo, insira o nome do seu aplicativo e escolha os atributos no seu pool de usuários a serem usados durante o processo de login.
- Na seção URL de retorno, adicione o URL de redirecionamento/retorno de chamada que você obterá do seu plugin miniOrange OAuth Single Sign-On.
- Em seguida, clique em Criar diretório de usuários botão.
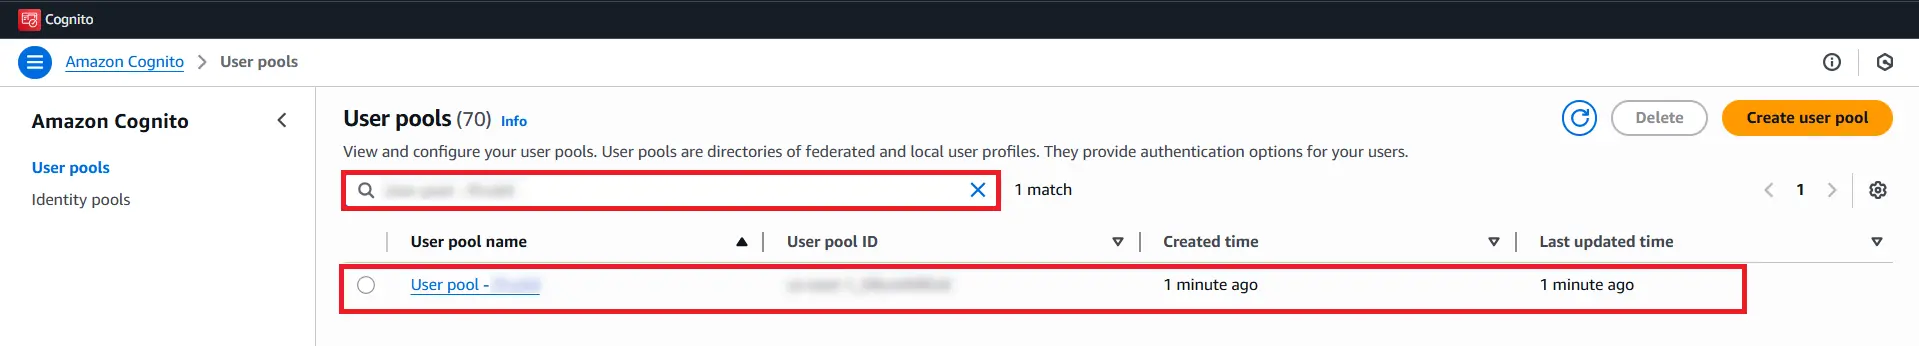
- Depois de criar com sucesso seu pool de usuários, Selecione o nome da sua piscina da lista de pools para começar com a criação do usuário.
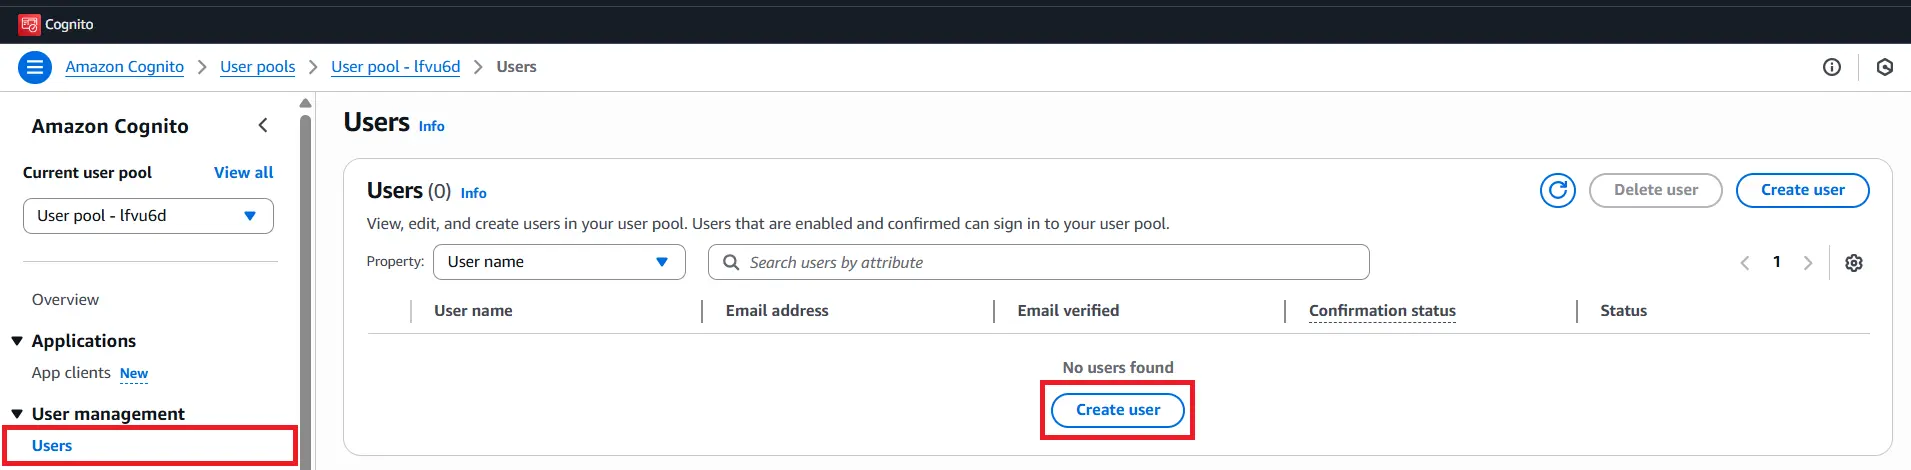
- Vou ao guia usuáriosE clique Criar usuário.
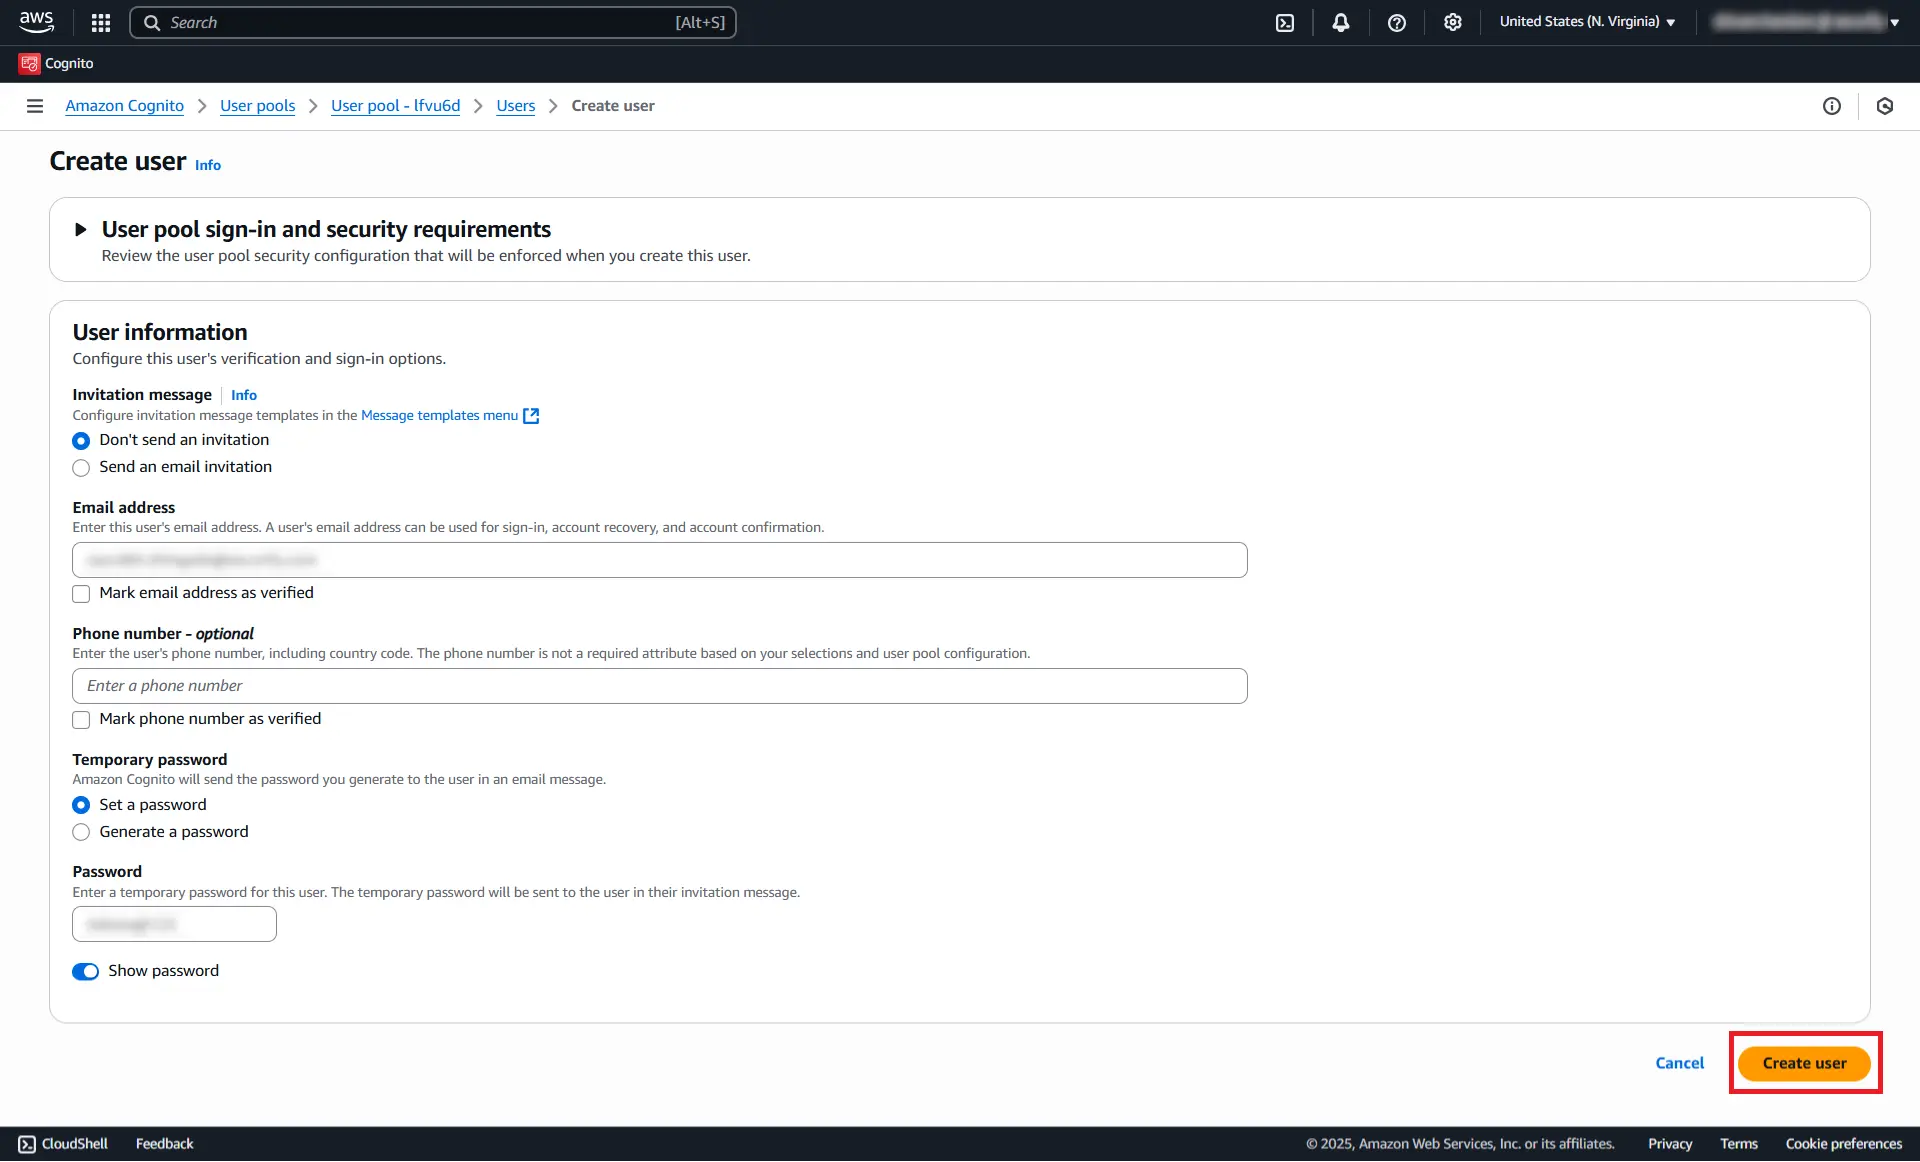
- Insira detalhes como nome de usuário, endereço de e-mail e senha. Clique em Criar usuário para salvar os detalhes.
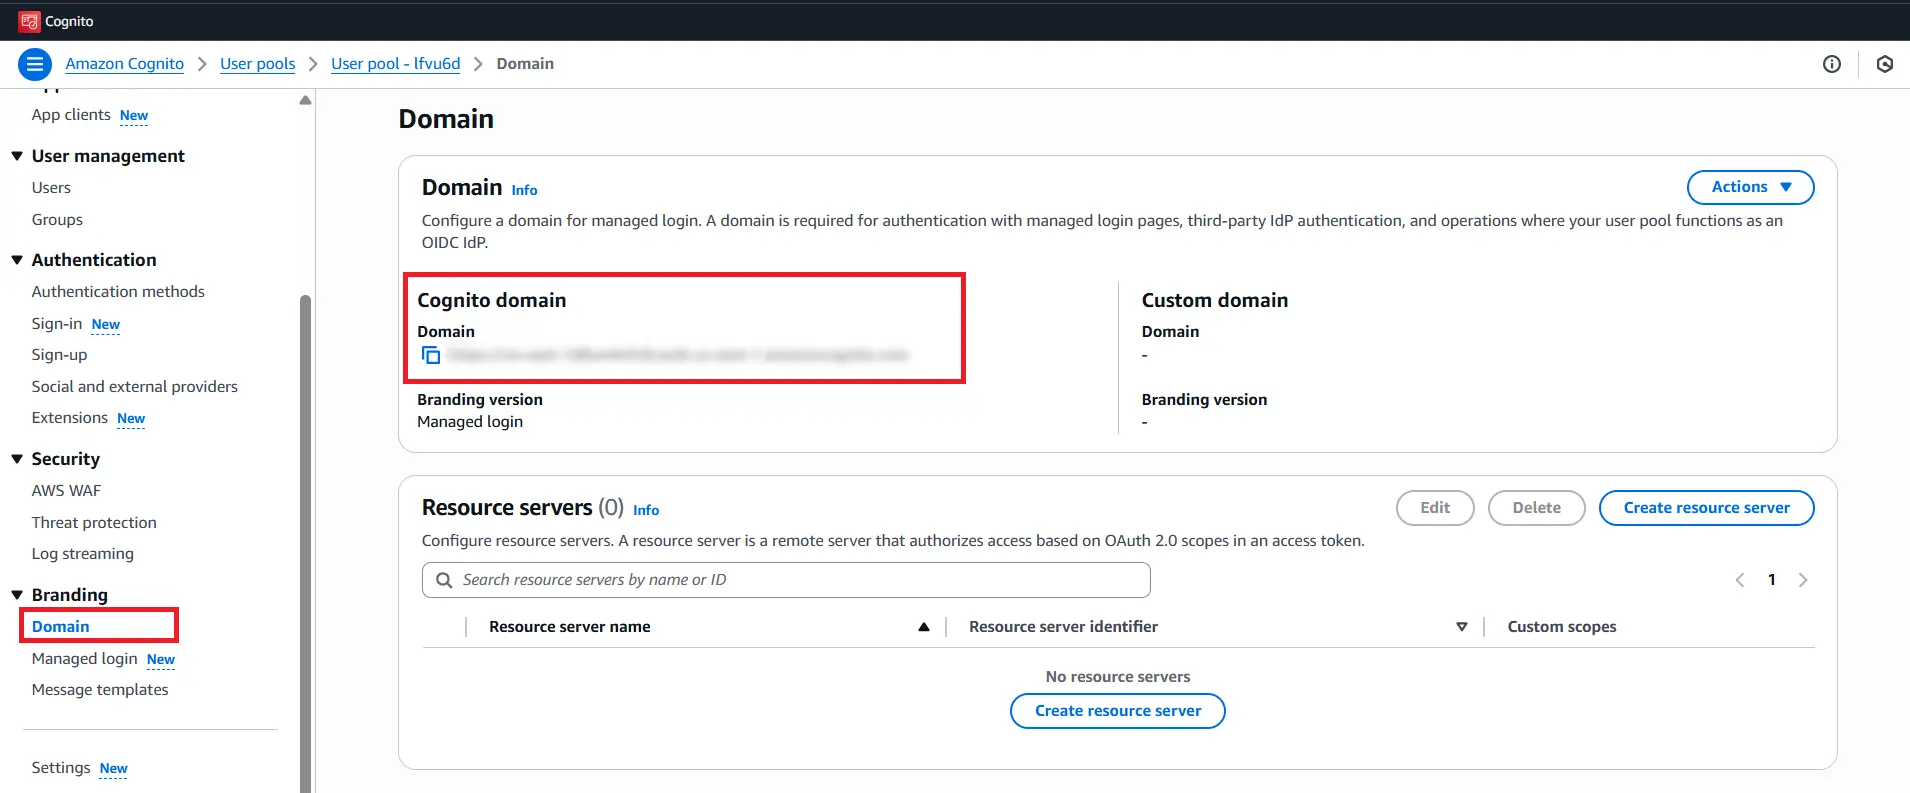
- Após a criação bem-sucedida do usuário, você precisará de uma cópia do Domínio Cognito, ID do cliente e Segredo do cliente. Vá para o 'Branding' seção e na guia Domínio copie o arquivo completo nome de domínio {seu nome de domínio}.auth.{nome da região}.amazoncognito.com. Isso deve ser inserido no campo de pontos de extremidade em
no plugin miniOrange OAuth Single Sign-On (SSO). - Para obter o ID do cliente e Segredo do cliente, sob o 'Aplicação' aba vá para 'Clientes de aplicativos' seção. Clique no nome do cliente do seu aplicativo para ver o ID do cliente e Segredo do cliente.

Observação: Se você já tiver um grupo de usuários criado e desejar alterar o URL de retorno/redirecionamento , acesse a guia Páginas de login em seu aplicativo, clique em Editar e adicione ou atualize o URL de redirecionamento.
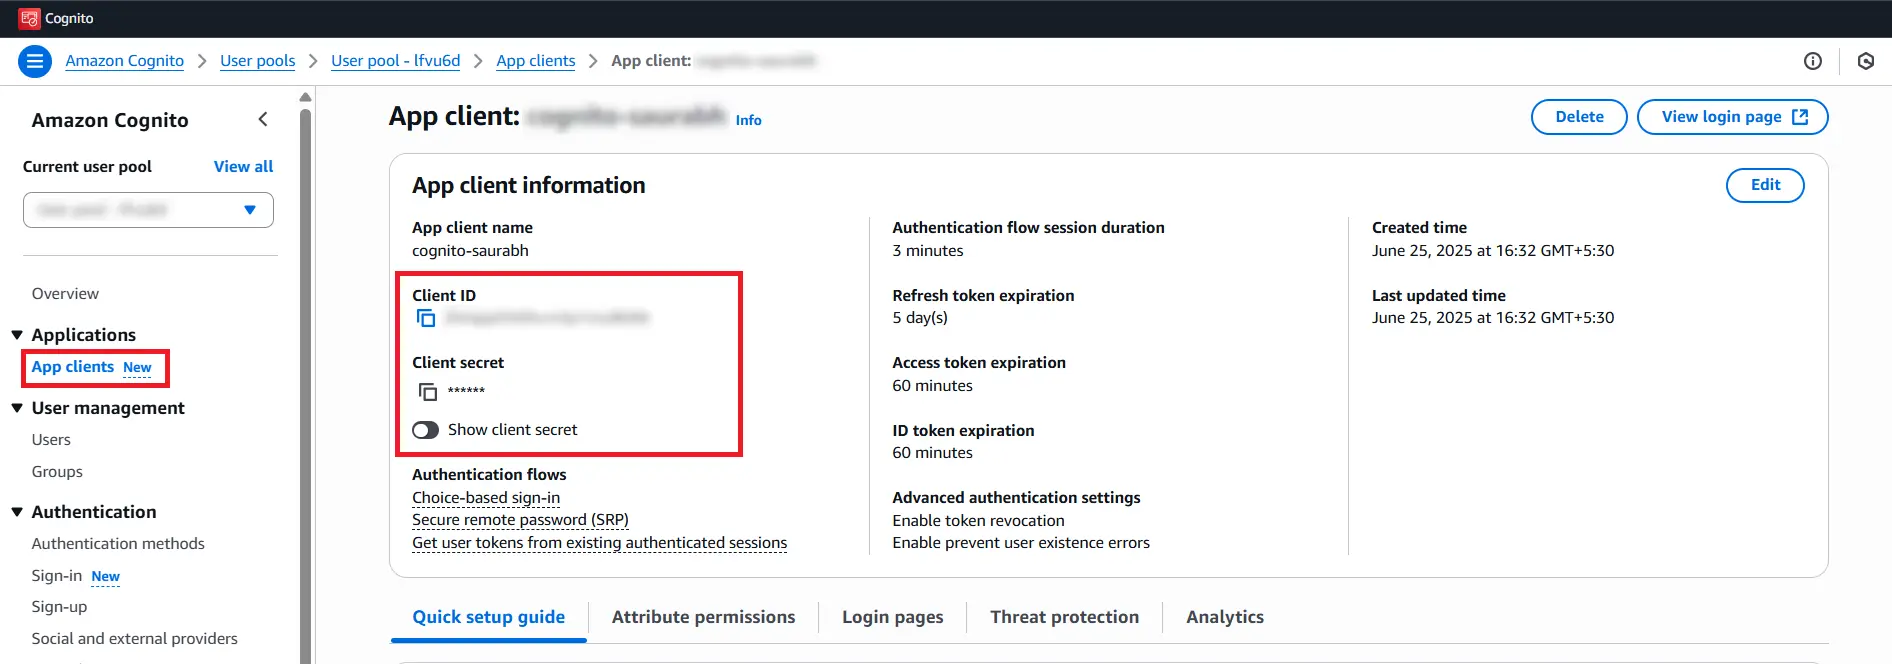
Em resumo, ao configurar com sucesso o AWS Cognito como provedor OAuth , você habilitou o Single Sign-On (SSO) e a autorização do AWS Cognito para seus usuários finais no WordPress de forma integrada.
Etapa 2: configurar o WordPress como cliente OAuth
- SSO do AWS Cognito
- AWS Cognito SSO com mapeamento de grupo(Prêmio)
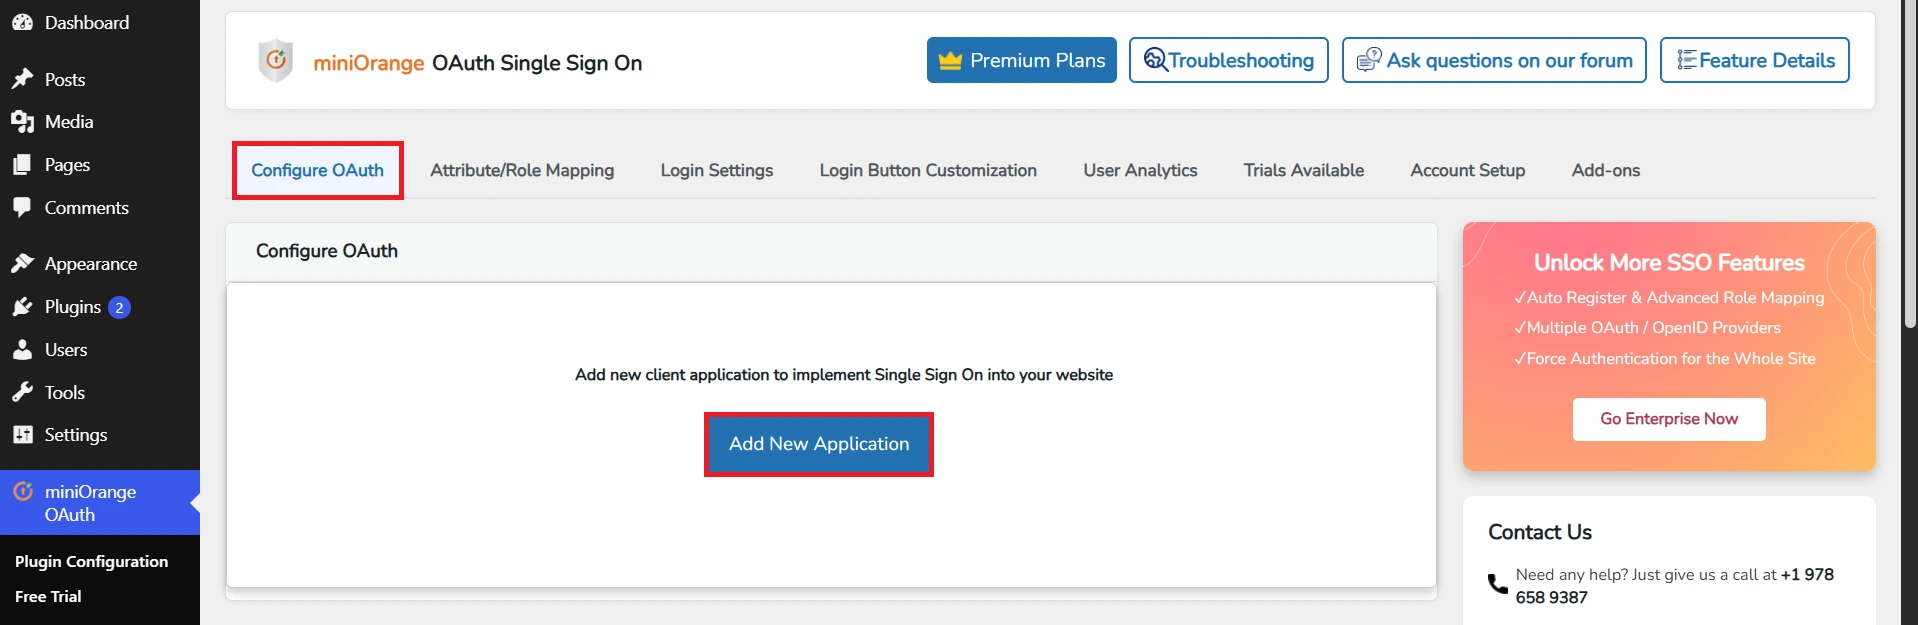

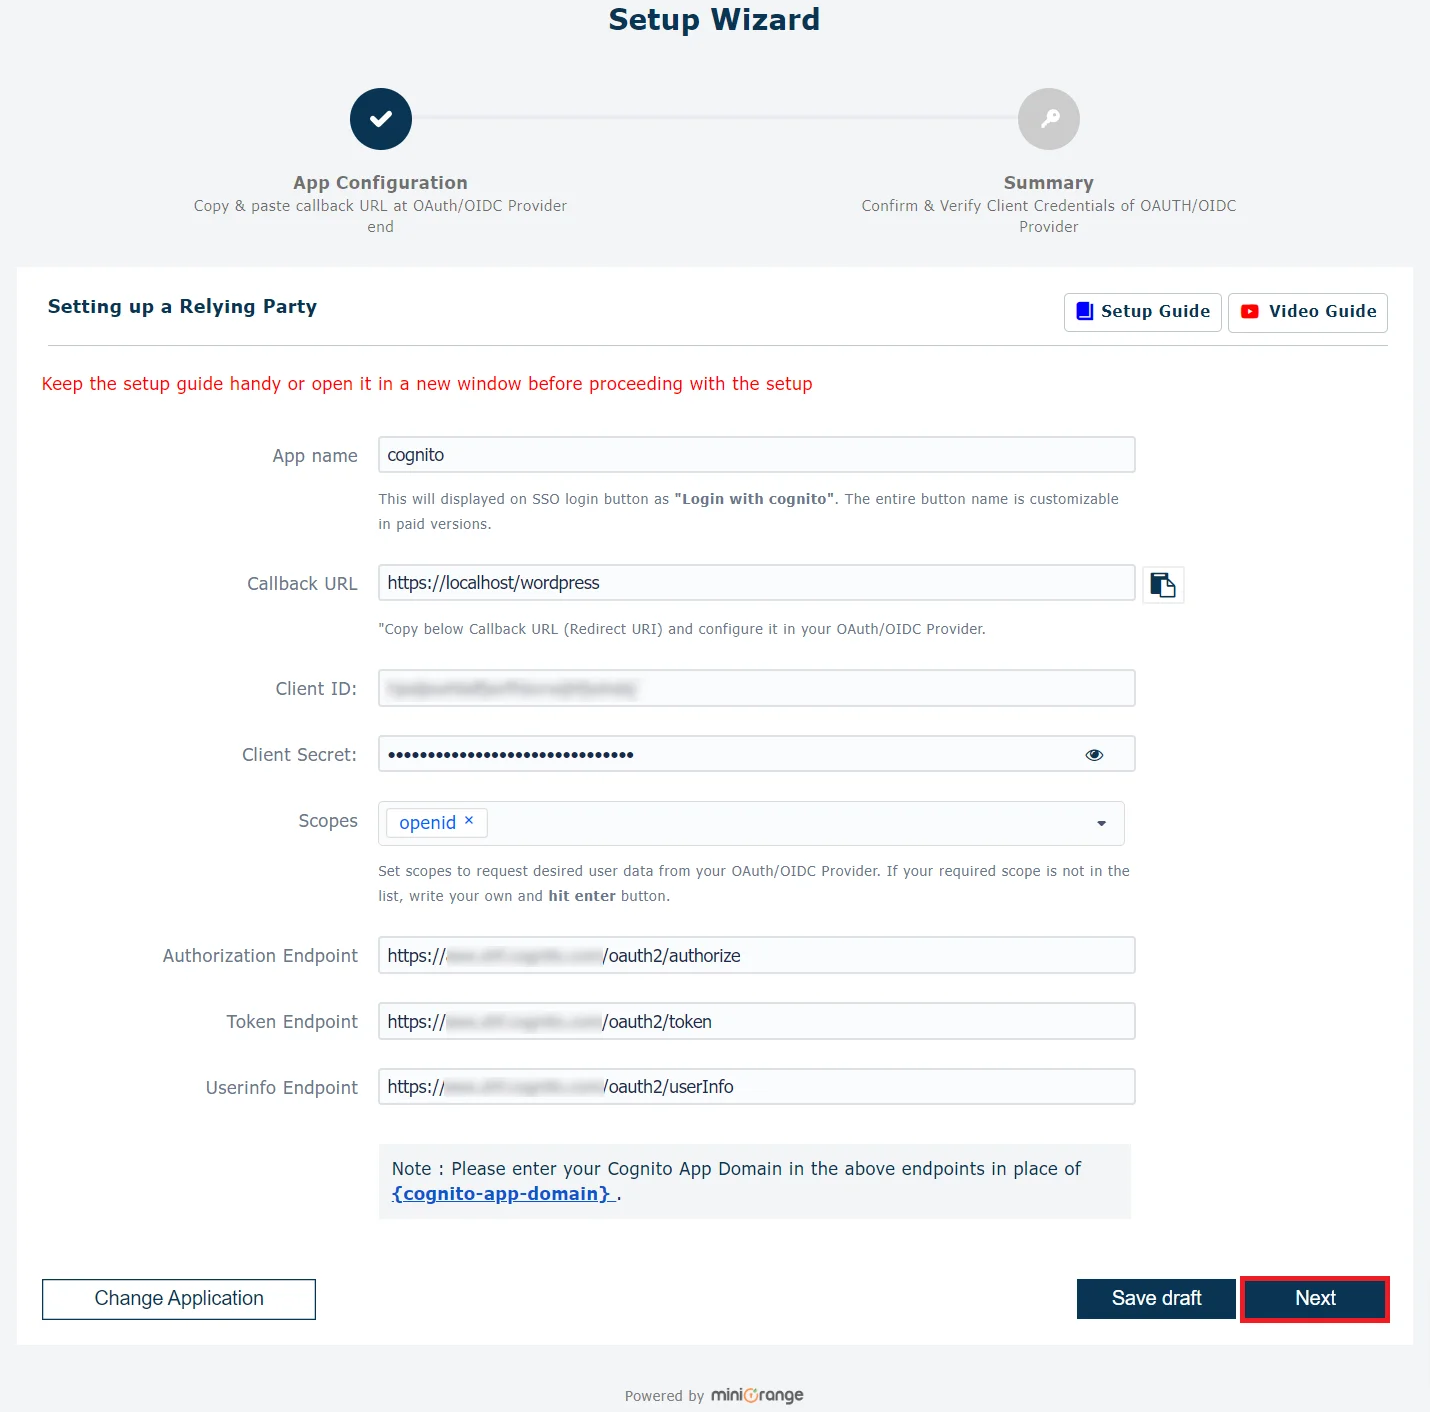


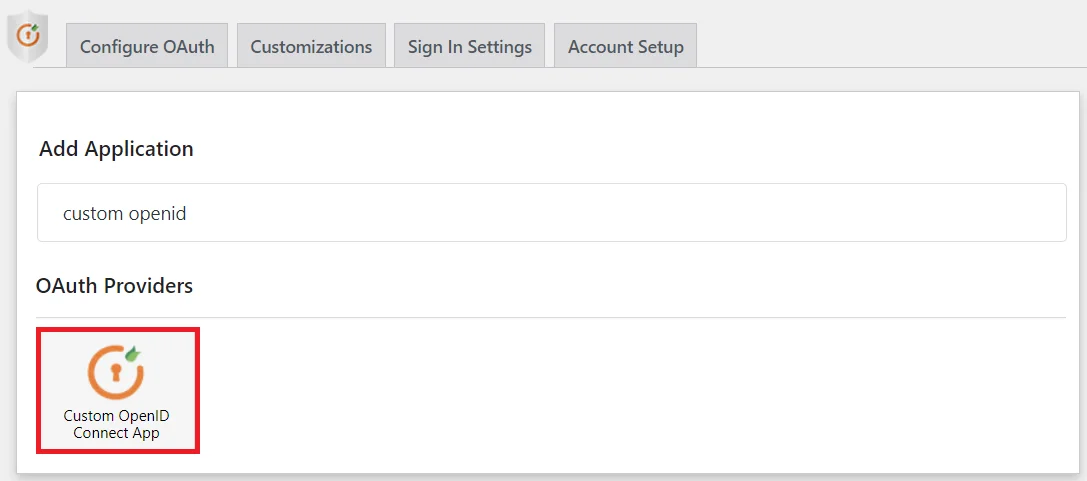
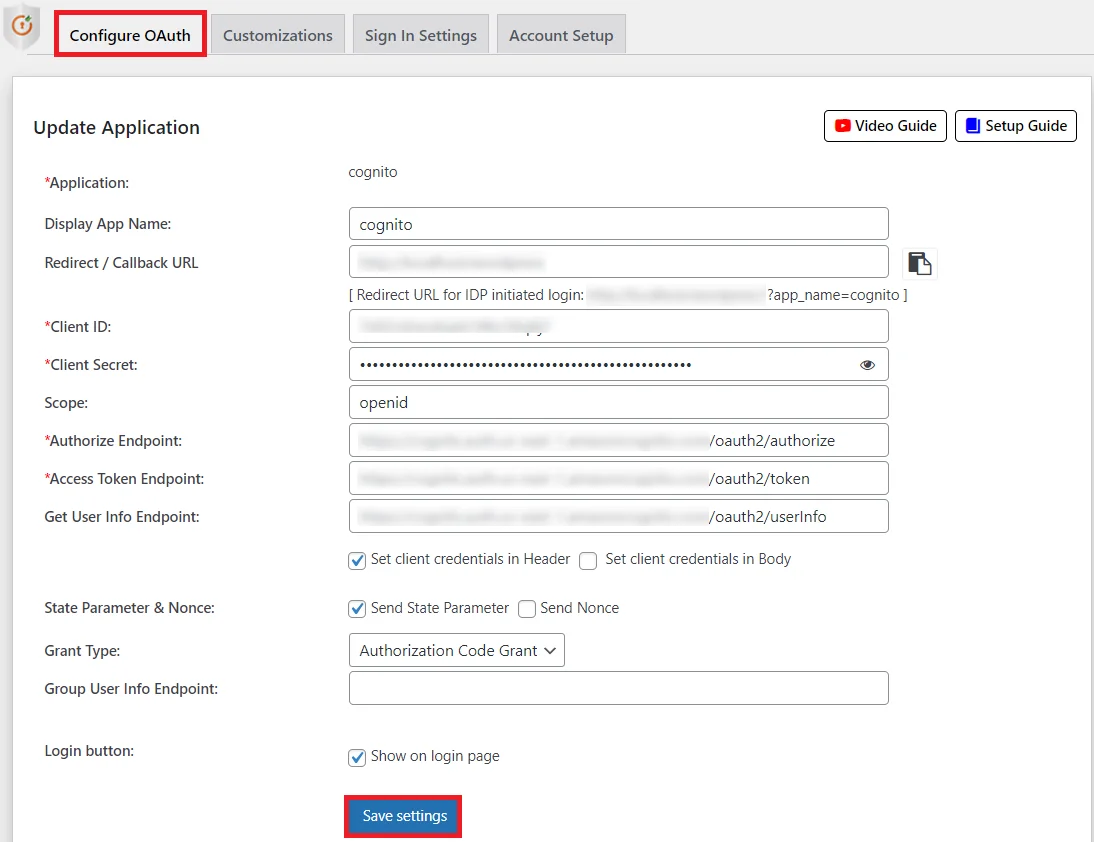
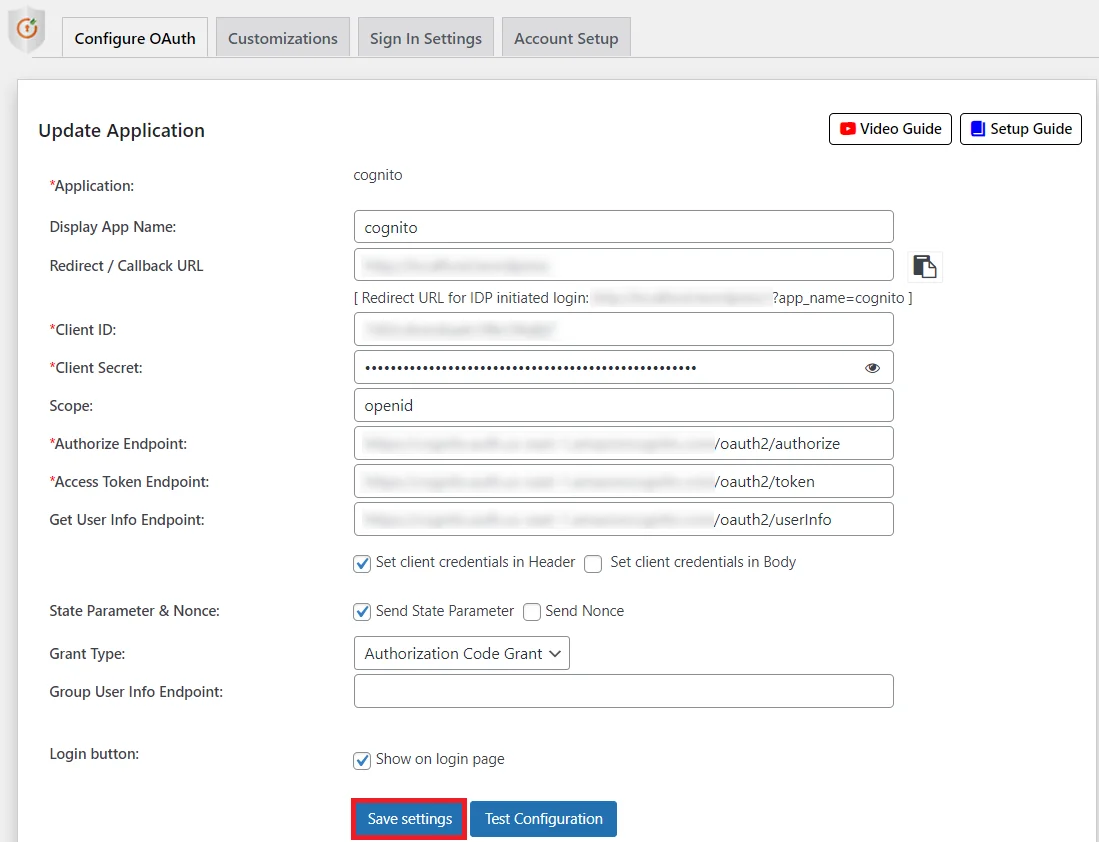
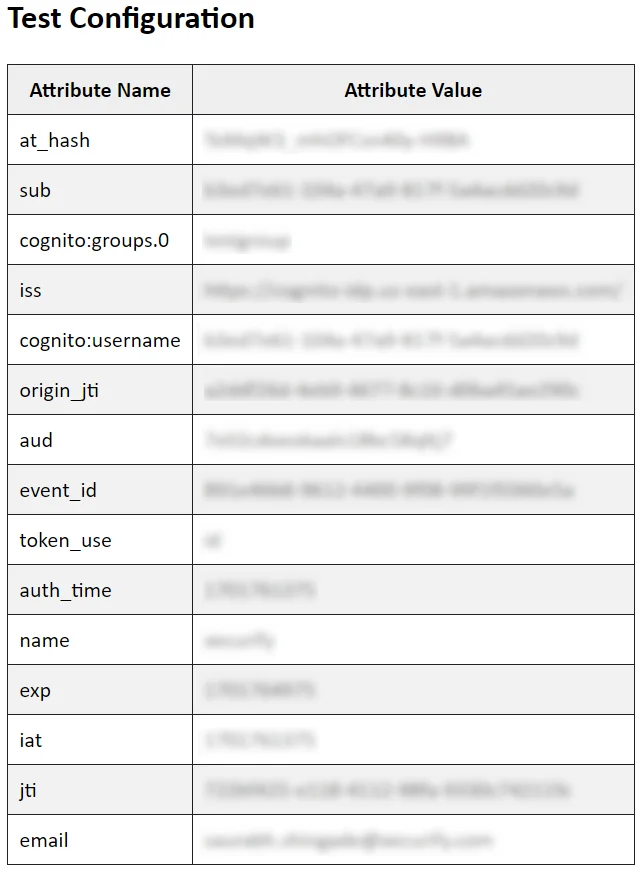
Etapa 3: Mapeamento de atributos do usuário
- O Mapeamento de Atributos do Usuário é obrigatório para permitir que os usuários façam login único no WordPress usando o AWS SSO. Configuraremos os atributos do perfil de usuário para o WordPress usando as configurações abaixo.
- Depois de ver todos os valores na Configuração de Teste, vá para Mapeamento de Atributos/Funções Na guia, mapeie um atributo com um nome de usuário exclusivo para cada usuário. Você também mapeia outros atributos, como nome, sobrenome, etc. Clique em Economize.
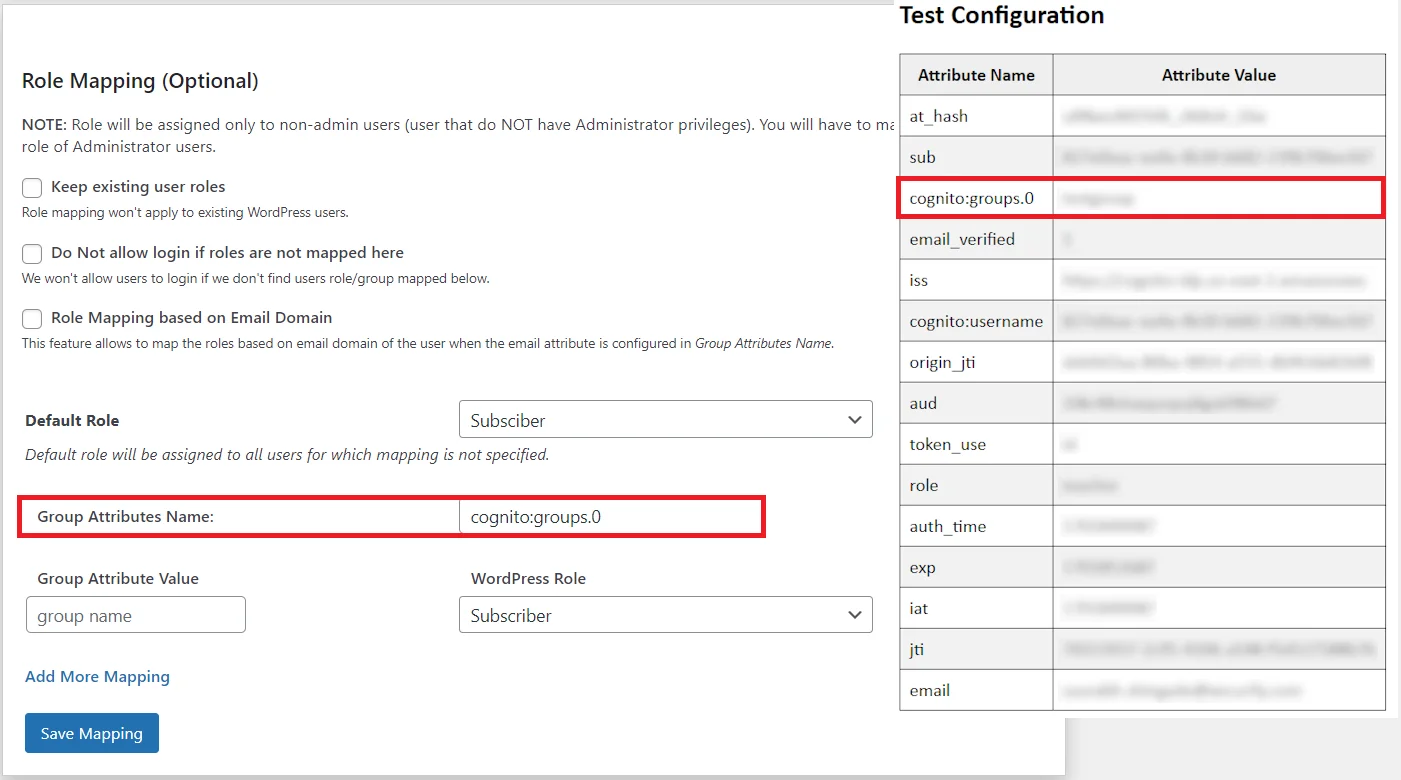
Encontrando atributos do usuário
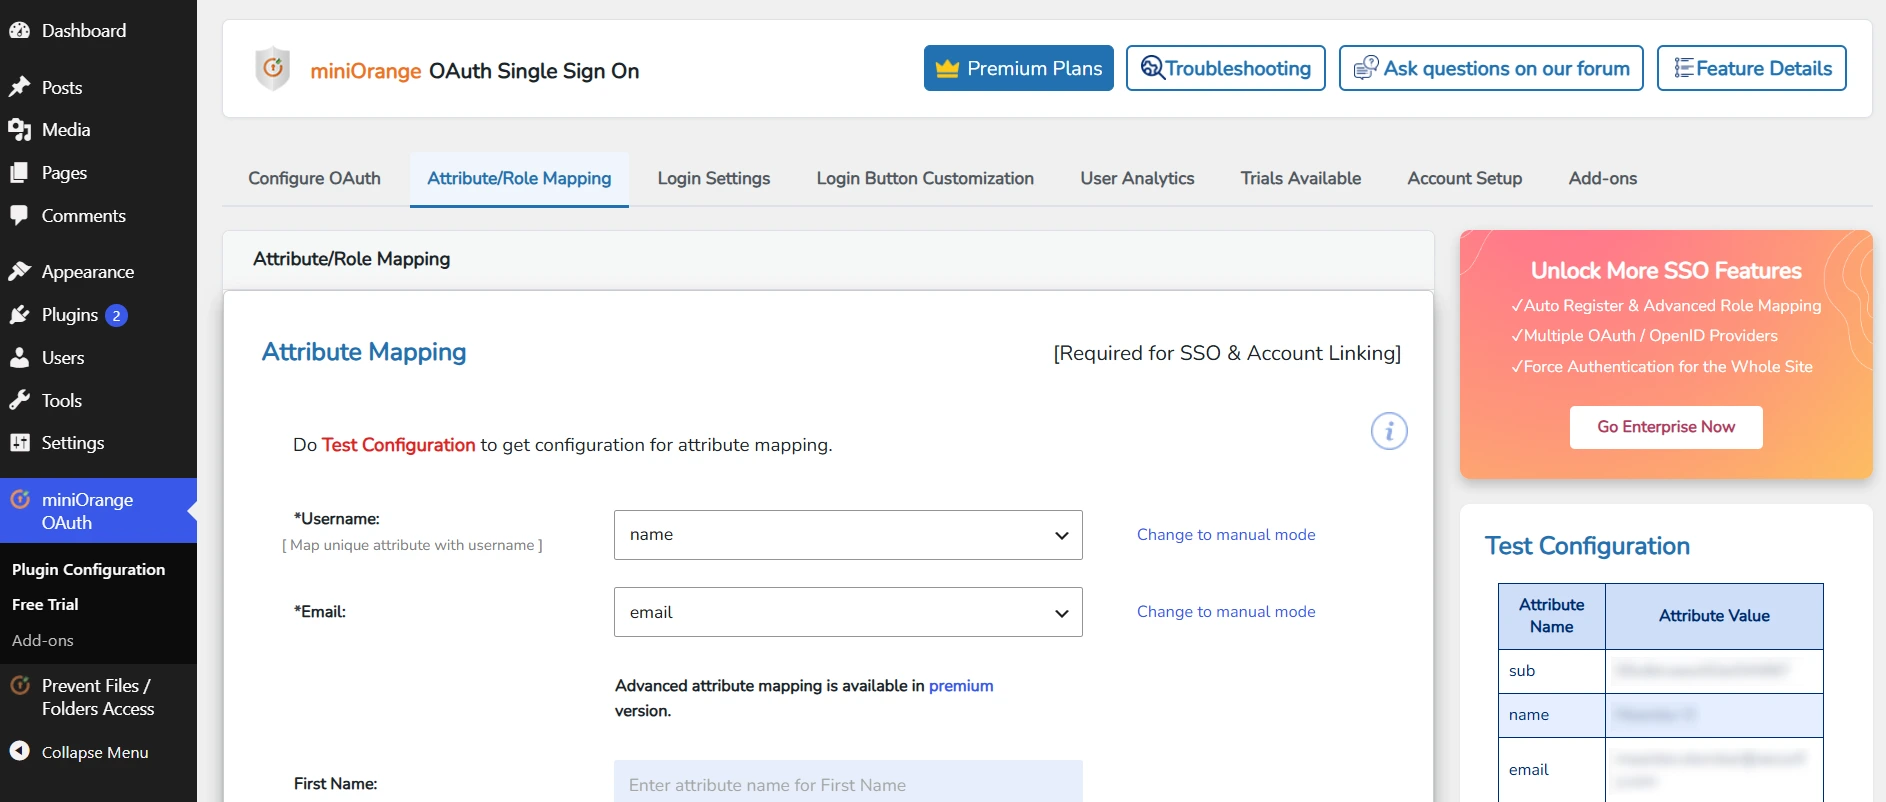
Etapa 4: Mapeamento de funções [Premium]
- Habilitar mapeamento de funções: Para habilitar o Mapeamento de Funções, você precisa mapear o Atributo de Nome do Grupo. Selecione o nome do atributo na lista de atributos que retorna as funções do seu aplicativo provedor.
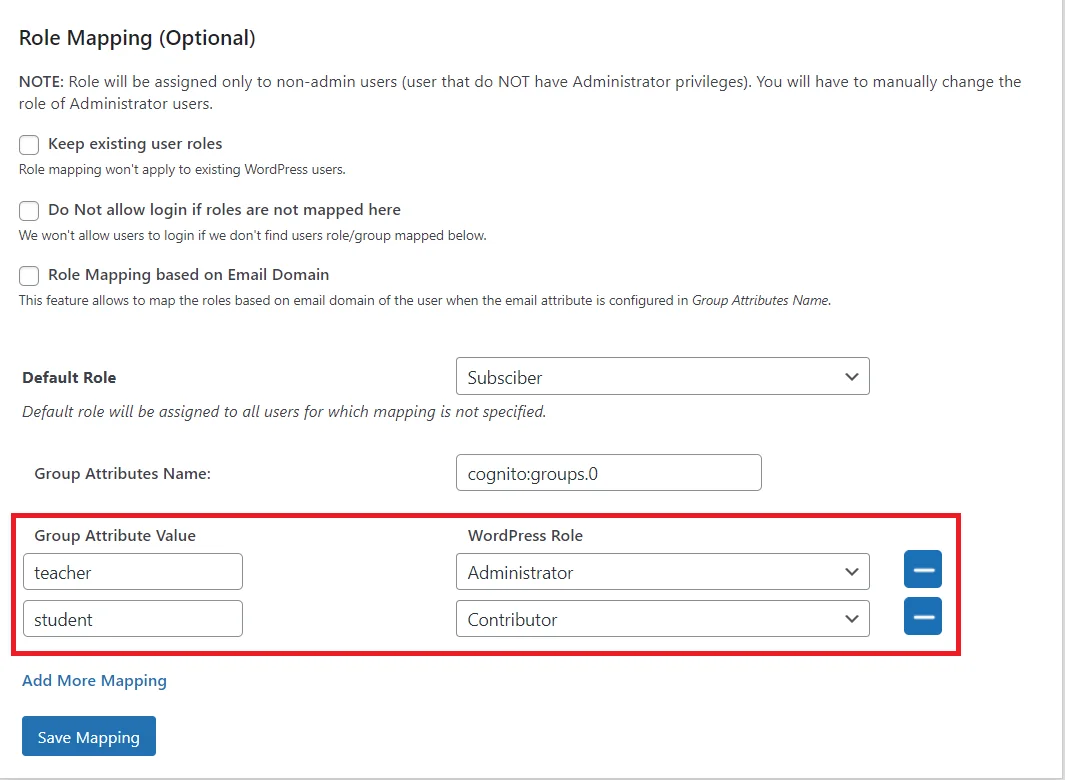
Por exemplo: Tipo - Atribuir função do WordPress à função do Provedor: Com base na sua aplicação de provedor, você pode alocar a função WordPress às suas funções de provedor. Pode ser aluno, professor, administrador ou qualquer outro, dependendo da sua aplicação. Adicione as funções de provedor em "Valor do Atributo de Grupo" e atribua a função WordPress necessária antes delas em "Função WordPress".
Por exemplo, na imagem abaixo. O professor recebeu a função de Administrador e o aluno, a função de Colaborador. - Depois de salvar o mapeamento, a função de provedor será atribuída à função de administrador do WordPress após o SSO.
Exemplo: Conforme o exemplo dado, usuários com a função "professor" serão adicionados como Administradores no WordPress e "aluno" será adicionado como Colaborador.
Etapa 5: Configurações de login
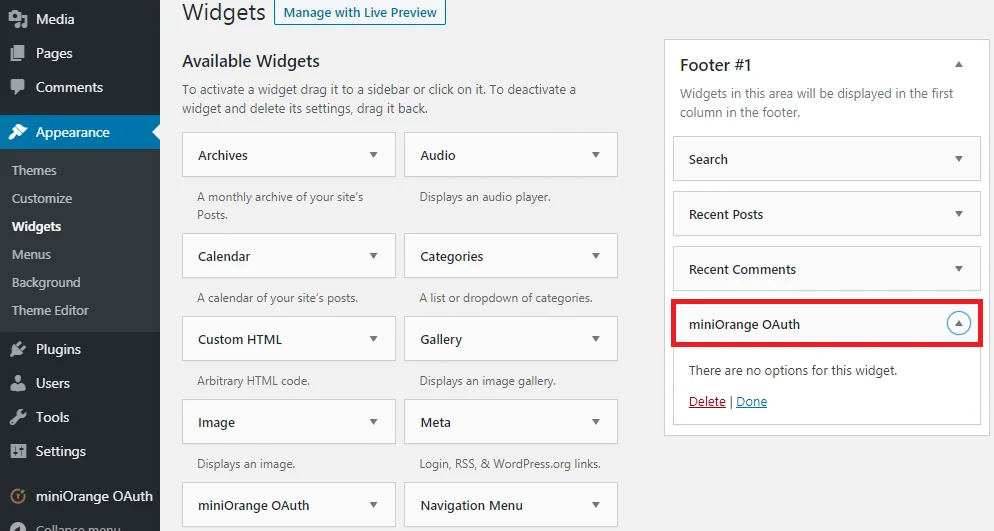
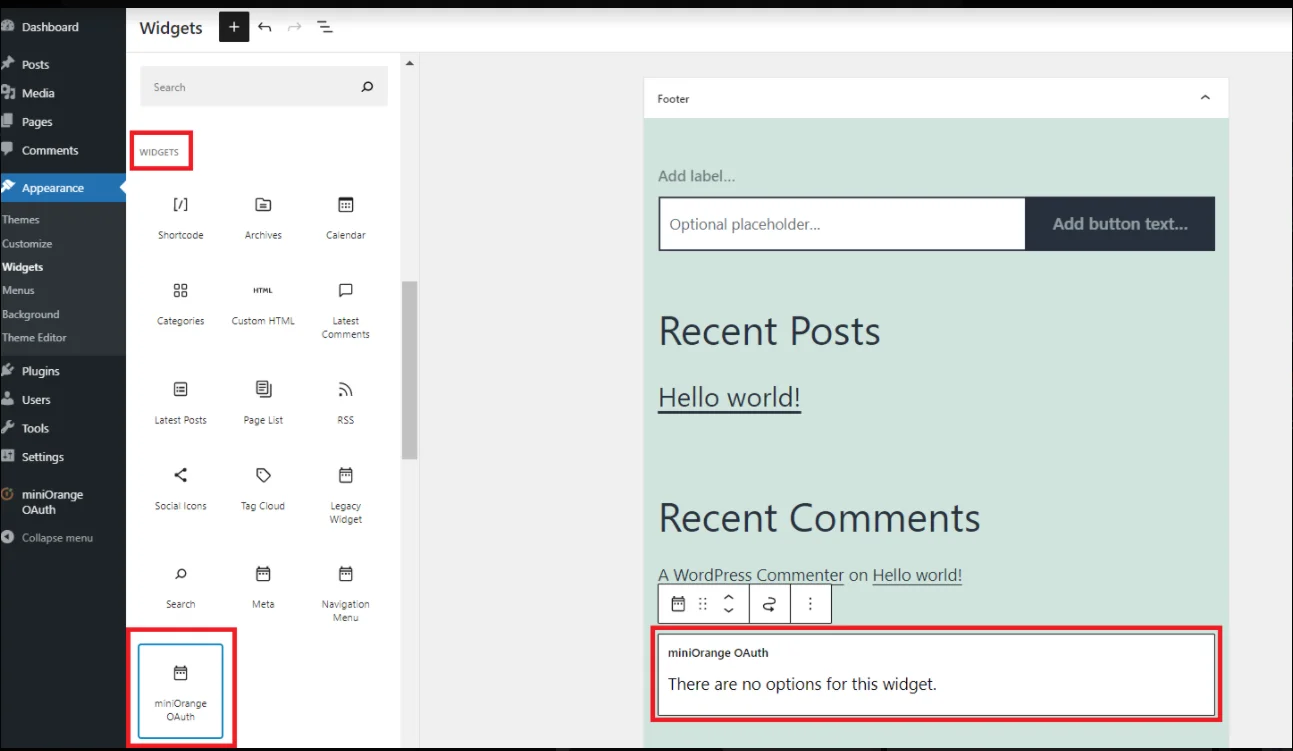
- As configurações na aba Configurações de Login Único (SSO) definem a experiência do usuário para o Login Único (SSO). Para adicionar um widget de login do AWS Cognito à sua página do WordPress, siga as etapas abaixo.
- WordPress 5.7 e inferior
- WordPress 5.8
- WordPress 5.9 e superior
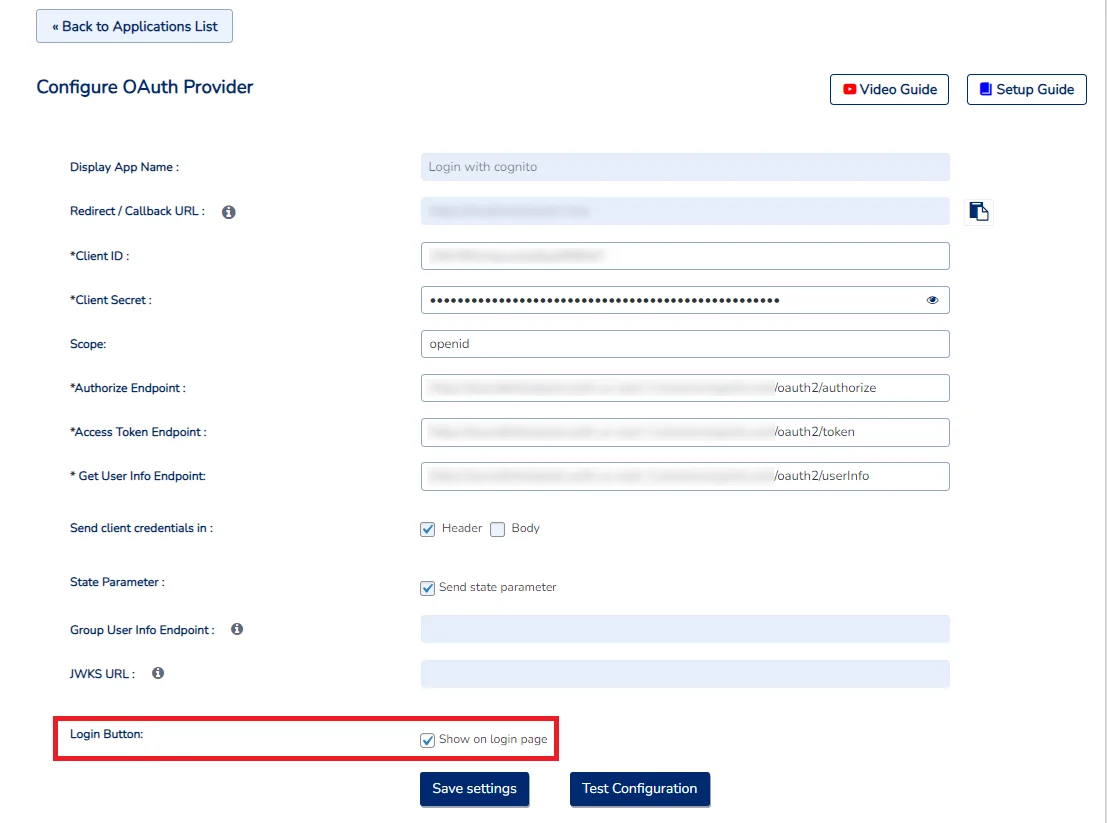

Em resumo, após configurar com sucesso o AWS Cognito como um provedor OAuth e o WordPress como um cliente OAuth , você alcançou um processo de autenticação seguro e eficiente para seus usuários. Por meio do Single Sign-On (SSO) do AWS Cognito, você garante uma experiência de usuário robusta no ambiente WordPress. Isso permite que os usuários acessem facilmente vários aplicativos com um único conjunto de credenciais de login. Com a integração do AWS Cognito OAuth como solução de autenticação principal, os usuários podem fazer login com segurança em suas contas do WordPress usando suas credenciais existentes do AWS Cognito.
Erros de solução de problemas
Saiba mais ➔pedido inválido 
Para corrigir esse problema, configure o endpoint de autorização correto no plugin. Você pode confirmar o formato correto do endpoint aqui.
escopo_inválido
Certifique-se de ter inserido os escopos corretos no plugin. Verifique os passos deste guia de configuração.
redirecionamento_incompatível
Para corrigir esse problema, configure o URL de redirecionamento correto no aplicativo Cognito Developer a partir do plugin. Você pode consultar as etapas no guia de configuração aqui.
cliente_inválido
Para corrigir esse problema, configure o Segredo do Cliente correto no plugin. Você pode consultar as etapas para configurar o Segredo do Cliente correto no guia de instalação.
Perguntas Frequentes
Quero desabilitar a opção de inscrição agora na página do Cognito no momento do SSO do AWS Cognito?
Acesse seu grupo de usuários no Cognito. Em Configurações Gerais, vá para Políticas. Selecione a opção Permitir que somente administradores criem usuários e Salvar alterações. Leia mais
O fluxo de autenticação não é habilitado ao configurar o AWS Cognito como um provedor OAuth
Provavelmente, esse erro ocorreu porque você não habilitou as seguintes caixas de seleção: 'Autenticação com nome de usuário e senha para APIs de administração' e 'Autenticação baseada em nome de usuário e senha' ao configurar o cliente do aplicativo no Cognito User Pool. Saiba mais .
Artigos Relacionados
Obrigado pela sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.


