
Como configurar o SSO do Azure AD para OAuth via WordPress
O Azure AD SSO para OAuth utiliza o fluxo de autorização do WordPress para fornecer aos usuários acesso seguro a sites WordPress. Com nosso plugin de Single Sign-On (SSO) OAuth para WordPress , o Azure AD atua como provedor OpenID Connect e OAuth, garantindo login seguro para sites WordPress. A integração do Azure AD com o WordPress simplifica e protege o processo de login usando o Azure AD SSO. Nossa solução Azure AD SSO para WordPress ajuda a proteger o login do WordPress, de forma que os usuários sejam autenticados usando suas credenciais de login do Azure AD / Office 365 / Microsoft Ultra ID. Suporte integrado para recursos avançados de SSO, como mapeamento de atributos e grupos, sincronização de detalhes de usuários do WordPress com o Azure AD Office 365, suporte a login SSO multilocatário do Azure AD, preenchimento de informações de funcionários do Azure AD para o WordPress, SSO de intranet/SSO de internet, mapeamento da foto de perfil do Azure AD/Office 365 para o avatar do WordPress, etc.







Integração do Azure para WordPress fornece funcionalidade para gerenciar todas as operações do usuário no seu site WordPress. [Sincronizar perfil de usuário do WordPress com o Microsoft Enterprise ID (Azure AD)]
Pré-requisitos: Download e instalação
- Efetue login na sua instância do WordPress como administrador.
- Ir para o WordPress Painel -> Plugins e clique em adicionar Novo.
- Procurar por um Plugin OAuth Single Sign-On (SSO) para WordPress e clique em Agora instale.
- Uma vez instalado, clique em Ativação.
Como configurar o logon único do Azure AD para WordPress usando OAuth.
Siga estes passos rápidos e simples para configurar o SSO do Azure AD para o WordPress.
Passo 1: Configure o Microsoft Entra ID (Azure AD) como provedor OAuth para login do WordPress.
- Entre para Portal Microsoft Entra ID (Azure AD).
- Selecionar ID de entrada da Microsoft (Azure AD).
- No painel de navegação à esquerda, clique em Registros de aplicativos serviço e clique Novo registro.
- Configure as seguintes opções para criar um novo aplicativo.
- Insira um nome para sua aplicação em Nome campo de texto.
- Nos tipos de conta suportados, selecione a 3ª opção Contas em qualquer diretório organizacional (para autenticação de usuários com fluxos de usuários).
- Na seção URI de redirecionamento, selecione o Aplicativo da Web e digite o URL de retorno de chamada do plugin miniOrange OAuth Client (guia Configurar OAuth) e salvar isso sob o URL de redirecionamento caixa de texto.
- Clique no Registrar-se botão para criar seu aplicativo.
- O Microsoft Entra ID (Azure AD) atribui um ID de aplicativo exclusivo ao seu aplicativo. ID do aplicativo é seu ID do cliente e ID do diretório é seu ID do inquilino, mantenha esses valores à mão, pois você precisará deles para configurar o plugin miniOrange OAuth Client.
- Acesse Certificados e segredos no painel de navegação esquerdo e clique em Novo segredo do cliente. Insira a descrição e o prazo de validade e clique em ADD opção.
- Copie a chave secreta "valor" e mantenha o valor à mão, pois será necessário configurá-lo posteriormente Segredo do cliente no plug-in miniOrange OAuth Client.



Observação: o segredo do cliente para seu aplicativo de desenvolvedor expirará em 180 dias. Para garantir a funcionalidade contínua, você precisará gerar um novo segredo do cliente antes da expiração e atualizá-lo no plugin OAuth Single Sign-On.

Em resumo, ao configurar com sucesso o Azure AD como provedor OAuth , você habilitou o login SSO do Azure AD para o WordPress e a autorização para seus usuários finais acessarem o WordPress.
Etapa 2: configurar o WordPress como cliente OAuth
- Gratuito
- Premium
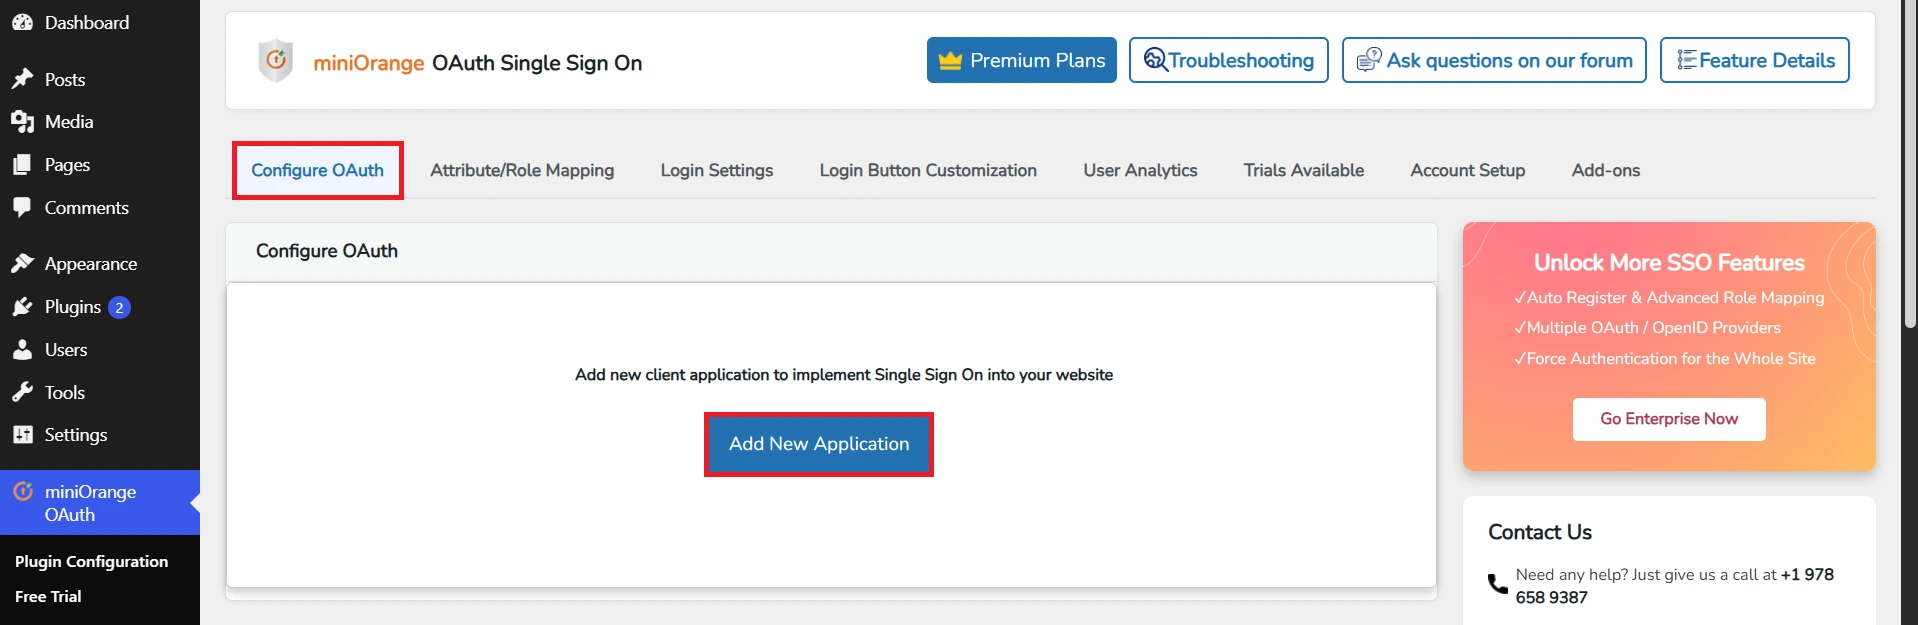


Etapa 3: Mapeamento de atributos do usuário
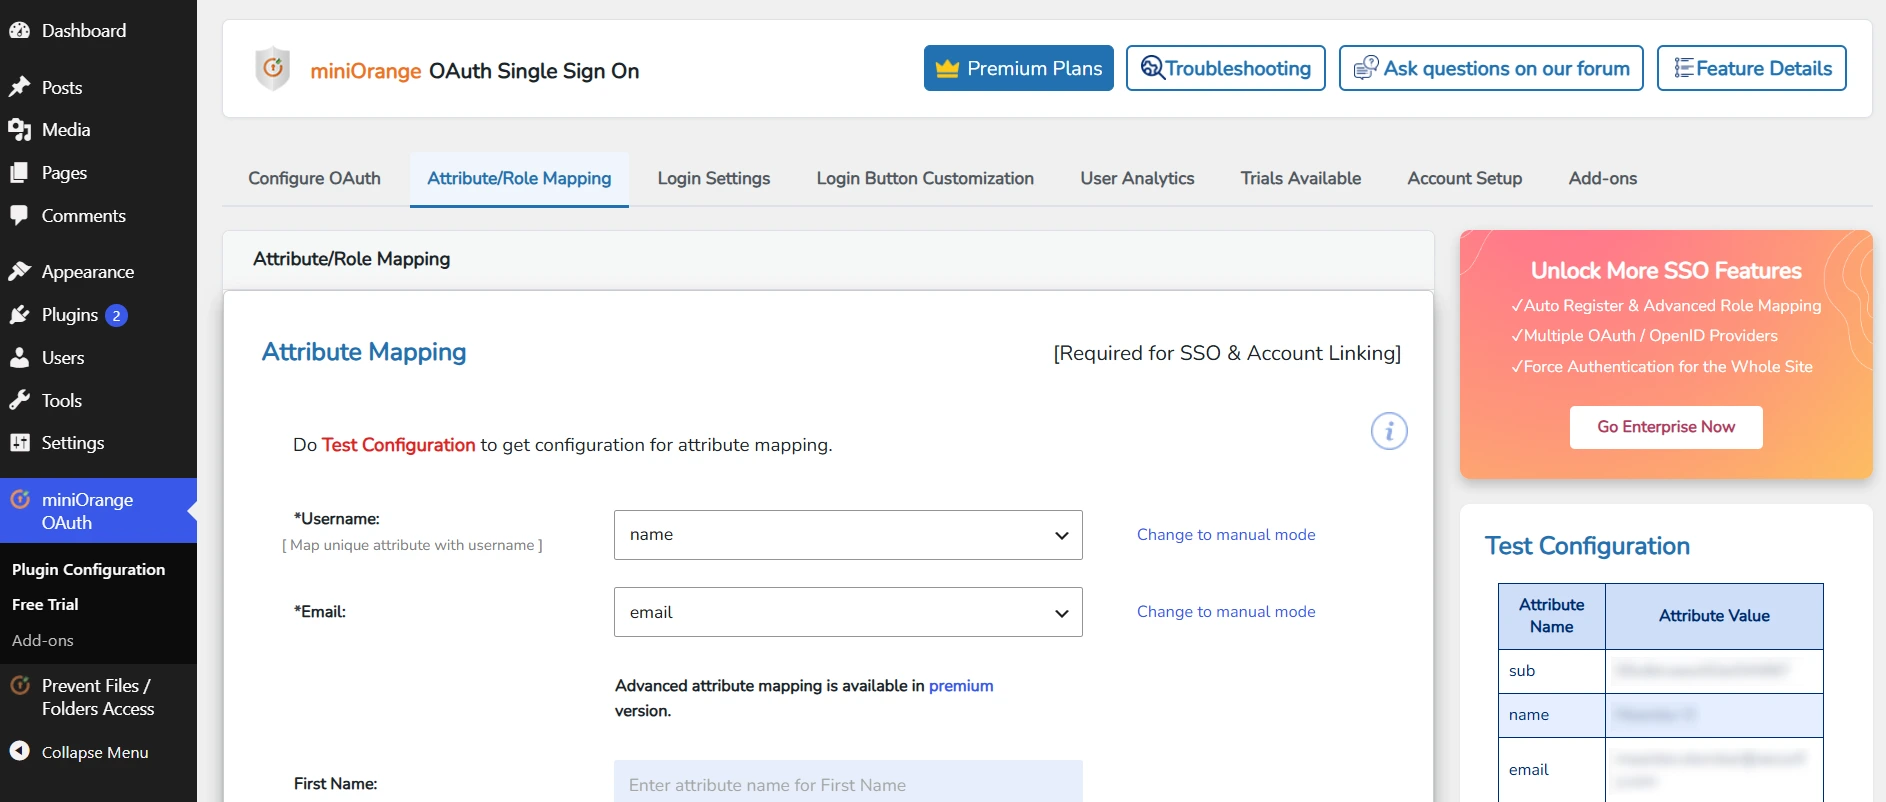
- O Mapeamento de Atributos do Usuário é obrigatório para permitir que os usuários façam login no WordPress com sucesso. Configuraremos os atributos do perfil de usuário para o WordPress usando as configurações abaixo.
- Acesse Configurar OAuth aba. Role para baixo e clique em Configuração de Teste.
- Você verá todos os valores retornados pelo seu Provedor OAuth para o WordPress em uma tabela. Caso não encontre valores para Nome, Sobrenome, E-mail ou Nome de usuário, faça as configurações necessárias no seu Provedor OAuth para retornar essas informações.
- Depois de ver todos os valores na Configuração de Teste, vá para Mapeamento de Atributos/Funções Na aba, você encontrará a lista de atributos nos menus suspensos.
Encontrando atributos do usuário:

Etapa 4: Mapeamento de perfis/grupos do Microsoft Entra ID (Azure AD)
- Acesse Aplicativo → Selecione o aplicativo no qual deseja configurar o mapeamento de grupo para o SSO do Azure AD para WordPress. Agora, acesse o Permissões de API aba.
- Clique no Adicionar permissão botão e depois API do Microsoft Graph -> Permissões Delegadas e selecione openid, Perfil escopo e clique em Adicionar permissões botão.
- Clique no Conceder consentimento para o botão Demo.
- Vá para a aba Manifest e encontre Reivindicações de Associação de Grupo e muda seu valor para "Tudo" e clique no salvar botão.
- Agora você poderá obter o valor do grupo na janela de configuração do teste.
- Você pode seguir a seção de mapeamento de funções para mapear os grupos ao Azure AD SSO para WordPress.


4.1 OAuth para WordPress - Mapeamento de Grupos/Perfis [Premium]
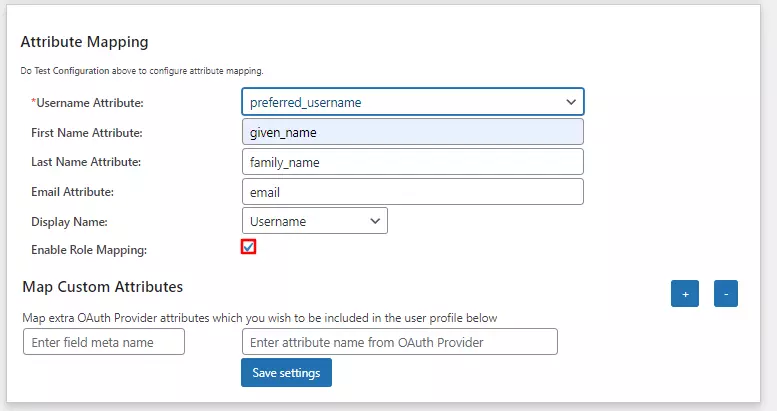
- Vou ao Mapeamento de Atributos seção no plugin e mapeie os nomes dos atributos da tabela de configuração de teste. Certifique-se Habilitar mapeamento de funções a opção está habilitada e clique em Salvar configurações botão. (Consulte a captura de tela)
- Role para baixo e vá para o Mapeamento de Funções seção, você precisa mapear Nome do Atributo do Grupo. Selecione o nome do atributo na lista de atributos que retornam os grupos da tabela de configuração de teste do Azure Active Directory (Azure AD).
Por exemplo:Grupos - Atribuir a função WordPress aos Grupos de Provedores: Com base no aplicativo Azure Active Directory (Azure AD), você pode alocar a função WordPress aos Grupos do Azure AD. Adicione o valor do grupo do Azure AD em Valor do Atributo do Grupo e atribua a função necessária do WordPress na frente dela em Função do WordPress.
Por exemplo, nos Na imagem abaixo, o valor do grupo recebeu a função de Assinante. - Após salvar o mapeamento, o grupo do Azure Active Directory receberá a função de Assinante do WordPress após a implementação do SSO do Azure AD.
Exemplo: Conforme o exemplo fornecido, um usuário com valor de grupo será adicionado como administrador.


4.2 OAuth para WordPress - Mapeamento de Declarações do Microsoft Entra ID (Azure AD) [Premium]
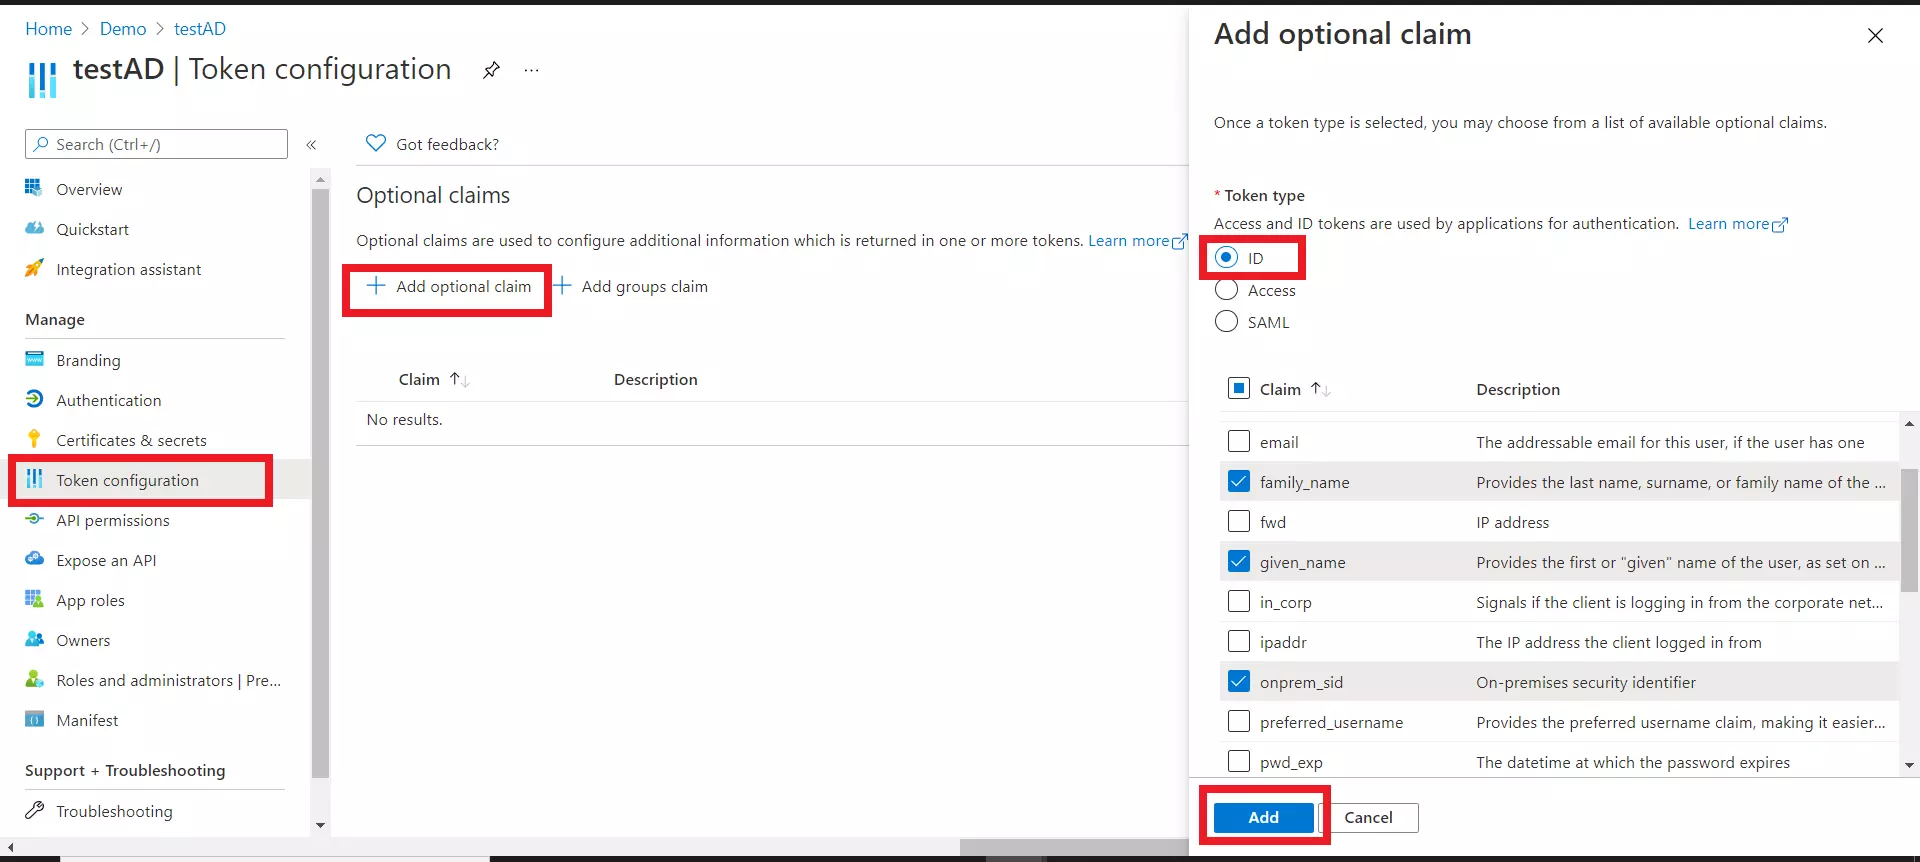
- Acesse seu aplicativo no Azure Active Directory (Azure AD) e selecione Configuração de token no menu à esquerda.
- Clique em Adicionar reivindicação opcional e depois selecione ID da seção direita.
- Agora escolha todos os atributos que deseja buscar ao executar o Single Sign-On (SSO) com o Azure Active Directory (por exemplo, family_name, given_name, etc.) e clique em Adicione botão.
- Você pode ver um pop-up para Ative a permissão do perfil do Microsoft Graph (necessária para que as declarações apareçam no token), habilite-o e clique no botão Adicionar.
Etapa 5: Etapas para buscar atributos de usuário adicionais do Microsoft Entra ID (Azure AD)
- Entre para Portal do Microsoft Entra ID (Azure AD).
- Selecionar ID de entrada da Microsoft (Azure AD).
- No painel de navegação à esquerda, clique em Aplicações Enterprise.
- Escolha o seu Aplicativo empresarial do Azure.
- Em seguida, selecione o Logon único (SSO) opção no menu à esquerda e abra o Atributos e Reivindicações seção.
- Clique em Adicionar nova reivindicação.
- Em seguida, configure os campos obrigatórios conforme abaixo:
- Agora navegue para Registros de aplicativos, selecione seu aplicativo e vá para Manifesto aba à esquerda e definir "acceptMappedClaims": verdadeiro
- Depois de seguir os passos acima, você pode criar várias reivindicações conforme suas necessidades.
- Por favor, tente executar o Configuração de Teste No plugin OAuth SSO para WordPress, você receberá um novo atributo, como mostrado abaixo:


| Nome: | De acordo com sua escolha (este será o nome do seu atributo) |
| Fonte: | Atributo |
| Atributo de origem: | Por exemplo: procure por user.department no menu suspenso |


Etapa 6: Configurações de login
- WordPress 5.7 e inferior
- WordPress 5.8
- WordPress 5.9 e superior
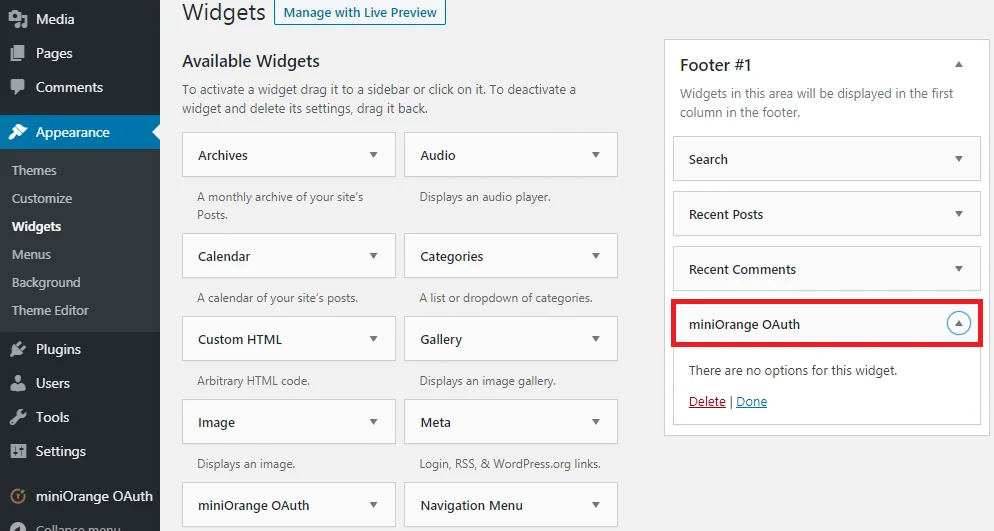
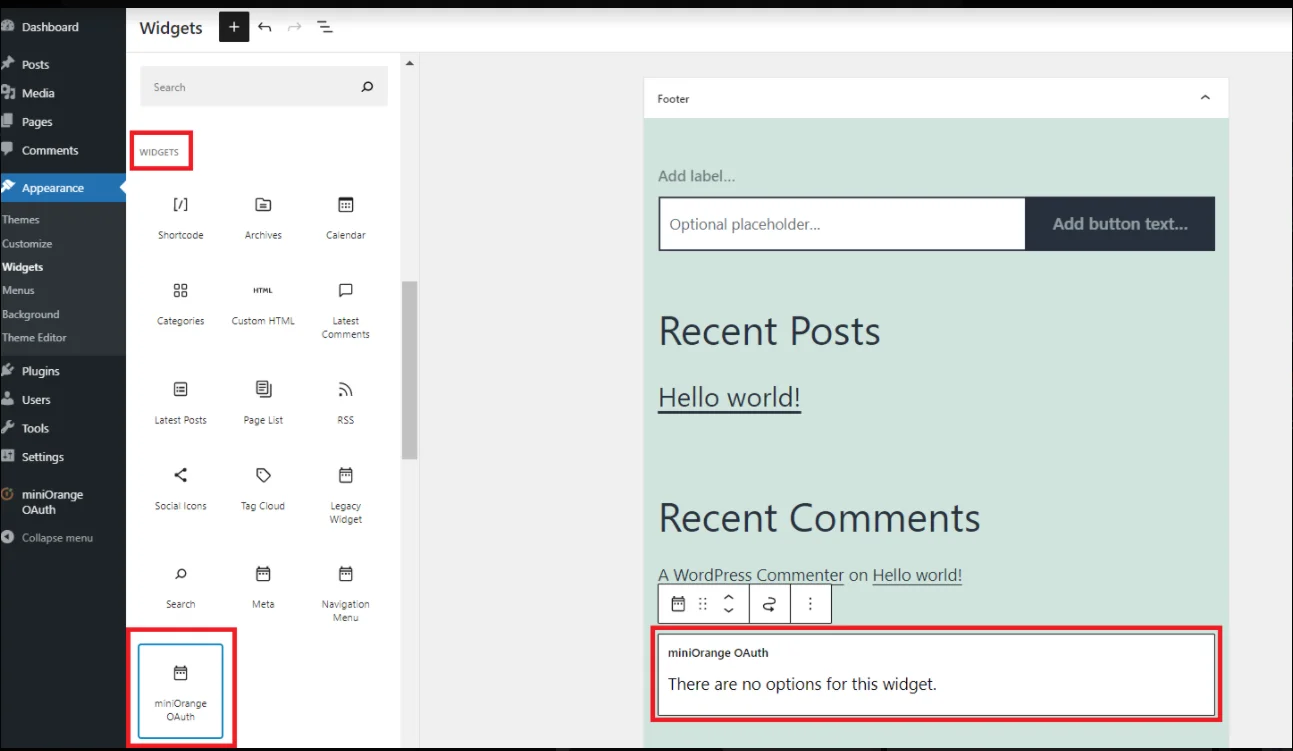


Etapa 7: Escopo e pontos finais
| Escopo: | código aberto |
| Autorizar ponto final: | https://login.microsoftonline.com/<ID do inquilino>/oauth2/v2.0/autorizar |
| Ponto final do token de acesso: | https://login.microsoftonline.com/<ID do inquilino>/oauth2/v2.0/token |
| Obter informações do usuário Endpoint: | https://login.windows.net/<ID do inquilino>/openid/userinfo |
| URL de redirecionamento personalizado após logout:[opcional] | https://login.microsoftonline.com/<ID do inquilino>/oauth2/logout?post_logout_redirect_uri= |
| Escopo: | código aberto |
| Autorizar ponto final: | https://login.microsoftonline.com/common/oauth2/v2.0/authorize |
| Ponto final do token de acesso: | https://login.microsoftonline.com/common/oauth2/v2.0/token |
| Obter informações do usuário Endpoint: | https://login.windows.net/common/openid/userinfo |
| URL de redirecionamento personalizado após logout:[opcional] | https://login.microsoftonline.com/common/oauth2/logout?post_logout_redirect_uri=<your URL> |
Erros de solução de problemas
Mais erros de solução de problemas ➔pedido inválido 
Para corrigir esse problema ao configurar o SSO do Azure AD para WordPress, configure o endpoint de autorização correto no plugin. Você pode confirmar o formato correto do endpoint aqui.
cliente_inválido
Se você enfrentar esse problema ao realizar o SSO do Azure AD para login no WordPress com OAuth, configure o segredo do cliente correto no plugin. Você pode consultar esta etapa no guia de configuração para configurar o segredo do cliente corretamente.
recurso_inválido
Para corrigir esse problema ao configurar o SSO do Azure AD para WordPress, configure os endpoints "comuns" no plugin ou adicione usuários ao locatário. Você pode consultar este guia de configuração para configurar os endpoints comuns.
AADSTS50011
Configure o URL de redirecionamento correto no aplicativo Microsoft Entra ID (Azure AD) Developer a partir do plugin. Se você enfrentar esse problema ao configurar o Single Sign-On (SSO) do Azure AD OAuth, consulte as etapas no guia de configuração.
AADSTS7000222
Para corrigir esse problema, gere um novo segredo do cliente no seu aplicativo Microsoft Entra ID (Azure AD) Developer e atualize-o no plug-in. Você pode criar e configurar o novo segredo do cliente seguindo os passos descritos neste FAQ.
Perguntas Frequentes
Como obter o SSO do Microsoft Entra ID (Azure AD) com usuários convidados fora do seu diretório do Azure?
No plugin SSO para WordPress, selecione o aplicativo Microsoft Entity (Azure AD) configurado e, no campo "Locatário do Azure AD", substitua o ID do locatário atual por "common", conforme mostrado na captura de tela abaixo. Agora, usuários de qualquer diretório do Azure poderão realizar o SSO OAuth do Azure AD, e usuários com contas pessoais da Microsoft também poderão fazer login. Leia mais
Como configurar a concessão de senha do Microsoft Entra ID (Azure AD) com SSO para o plugin WordPress?
O Microsoft Entra ID (Azure AD) lançou recentemente endpoints OAuth 2.0. Você precisa substituir o endpoint de token pelo endpoint abaixo. Você também precisa alterar o tipo de concessão para concessão de senha no menu suspenso e substituir o ID do locatário pelo ID do seu locatário do Microsoft Entra ID (Azure AD). (Consulte a imagem abaixo) Leia mais
O SSO do Microsoft Entra ID (Azure AD) não está funcionando devido a problemas de permissão de administrador do Microsoft Entra ID (Azure AD).
Inicie sessão no portal do Microsoft Enterprise ID (Azure AD) e selecione o Microsoft Enterprise ID (Azure AD) onde tem o SSO OAuth do Azure AD ativado. Selecione "Aplicações empresariais". Saiba mais .
Artigos Relacionados
Obrigado pela sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.


