Como configurar o complemento de redirecionamento/restrição baseado em atributos com SAML/OAuth no WordPress?
Visão geral
Este guia orienta você passo a passo na configuração do complemento de redirecionamento/restrição baseado em atributos com o plugin miniOrange SAML ou OAuth/OpenID Connect Single Sign-On (SSO). Seguindo este guia, você poderá configurar regras baseadas em atributos para redirecionar automaticamente os usuários para páginas específicas após o login ou restringir o acesso com base nos atributos do usuário recebidos do seu provedor de identidade (IdP), proporcionando uma experiência de login segura e personalizada.
Pré-requisitos: Download e instalação
Configurar complemento de redirecionamento/restrição baseado em atributos
- SAML
- Conexão OAuth / OpenID
Configure o complemento de redirecionamento/restrição baseado em atributos com o plugin de autenticação única (SSO) SAML.
- miniLaranja Login baseado em atributos fornece redirecionamento para páginas diferentes após o login, com base no atributos do usuário armazenado no usuário meta tabela do WordPress.
- Também podemos fornecer redirecionamento com base nos atributos do usuário que existem em alguma outra tabela do WordPress.
- Digamos que você deseja usuários com o atributo tipo de usuário as estudante para ser redirecionado para https://www.miniorange.com/student após o login.
- E você quer os usuários com o atributo tipo de usuário as Pessoal de apio para ser redirecionado para https://www.miniorange.com/staff após o login.
- Então você pode fornecer o seguinte mapeamento em Redirecionamento Baseado em Atributos seção.
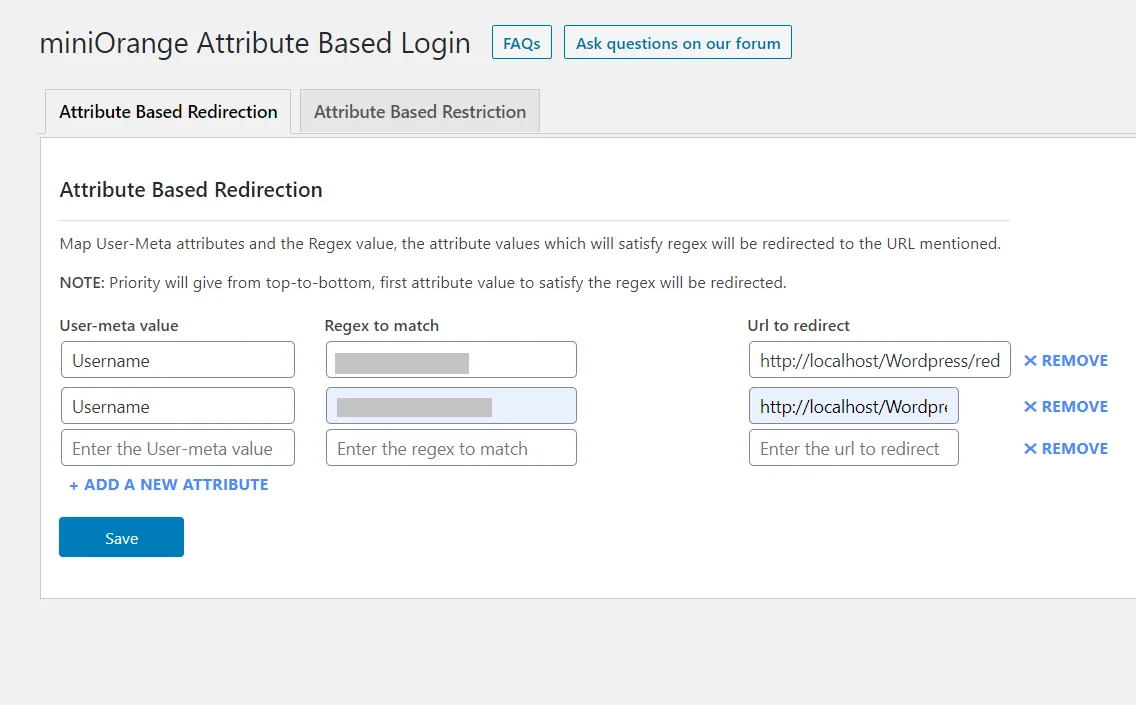
- Agora, se algum usuário estiver tendo o valor da meta chave userType as estudante or Pessoal de apioApós o login, você será redirecionado para o URL configurado correspondente.
- Regex para correspondência: Você também pode fornecer um expressão regular para o valor do atributo. Se o usuário que efetuar login atender à expressão regular mapeada, ele será redirecionado para a URL configurada após o login.
Restrição baseada em atributos:
- miniLaranja Login baseado em atributos fornece login restrição com base no Comercial atributos enviados pelo Provedor de Identidade.
- Digamos que você deseja que apenas os usuários tenham tipo de usuário as Colaboradora e Código do tipo de membro como 25, 26, 40, 41 ou 45 para poder fazer login. Então você pode fornecer o seguinte mapeamento em Restrição Baseada em Atributos seção.
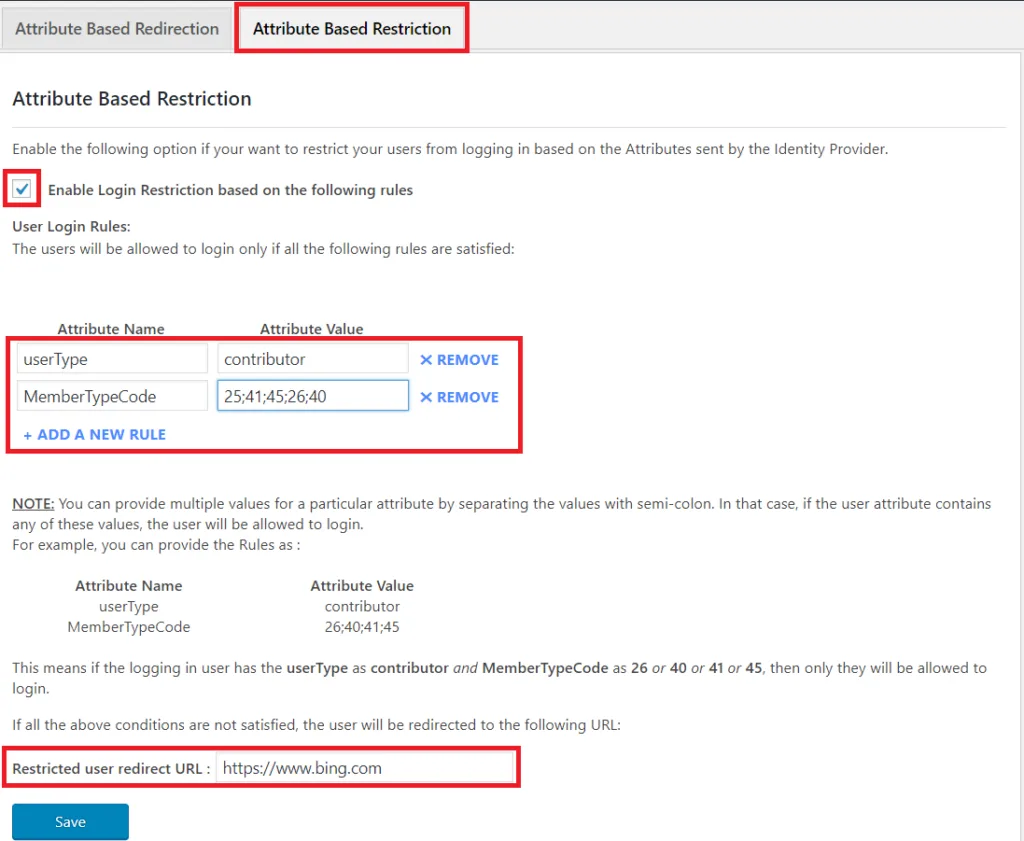

Observação: você pode fornecer valores separados por ponto e vírgula caso haja múltiplos valores de atributo. Nesse caso, a regra se comportará como uma condição OR, ou seja, se o atributo enviado pelo IdP tiver qualquer um dos valores separados por ponto e vírgula, o usuário poderá fazer login.
- Agora, qualquer usuário que tentar fazer login com o conjunto de atributos acima poderá fazer login. Mas se eles não tiverem o conjunto de atributos acima, eles serão redirecionados para uma página configurada no URL de redirecionamento de usuário restrito seção do plugin.
- Atributos multivalorados: Você pode fornecer regras com nome de atributo duplicado. Nesse caso, ele se comportará como a condição AND.
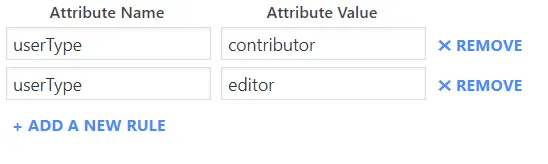
- De acordo com a configuração acima, um usuário só poderá efetuar login se o atributo userType enviado pelo IdP para esse usuário tiver os valores contributor e editor.
Configure o complemento de redirecionamento/restrição baseado em atributos com o plugin de autenticação única (SSO) do cliente OAuth.
O complemento miniOrange Attribute-Based Login permite o redirecionamento e a restrição de acesso a diferentes páginas após o login, com base nos atributos do usuário armazenados na tabela de metadados do WordPress.
Configurar redirecionamento baseado em atributos
- Vou ao miniOrange Single Sign-On (SSO) Plugin para WordPress. Selecione o seu Provedor OAuth da lista.
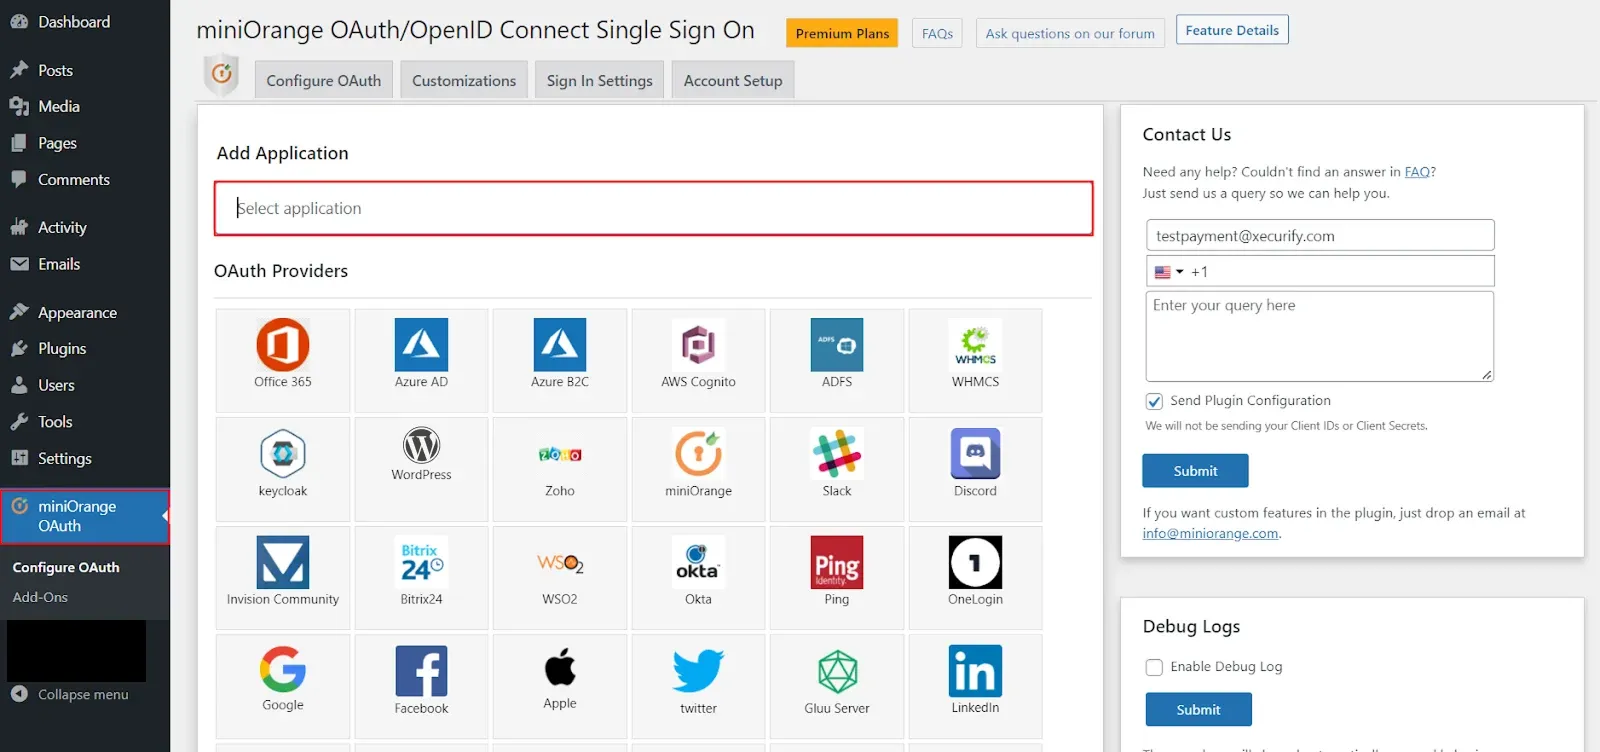
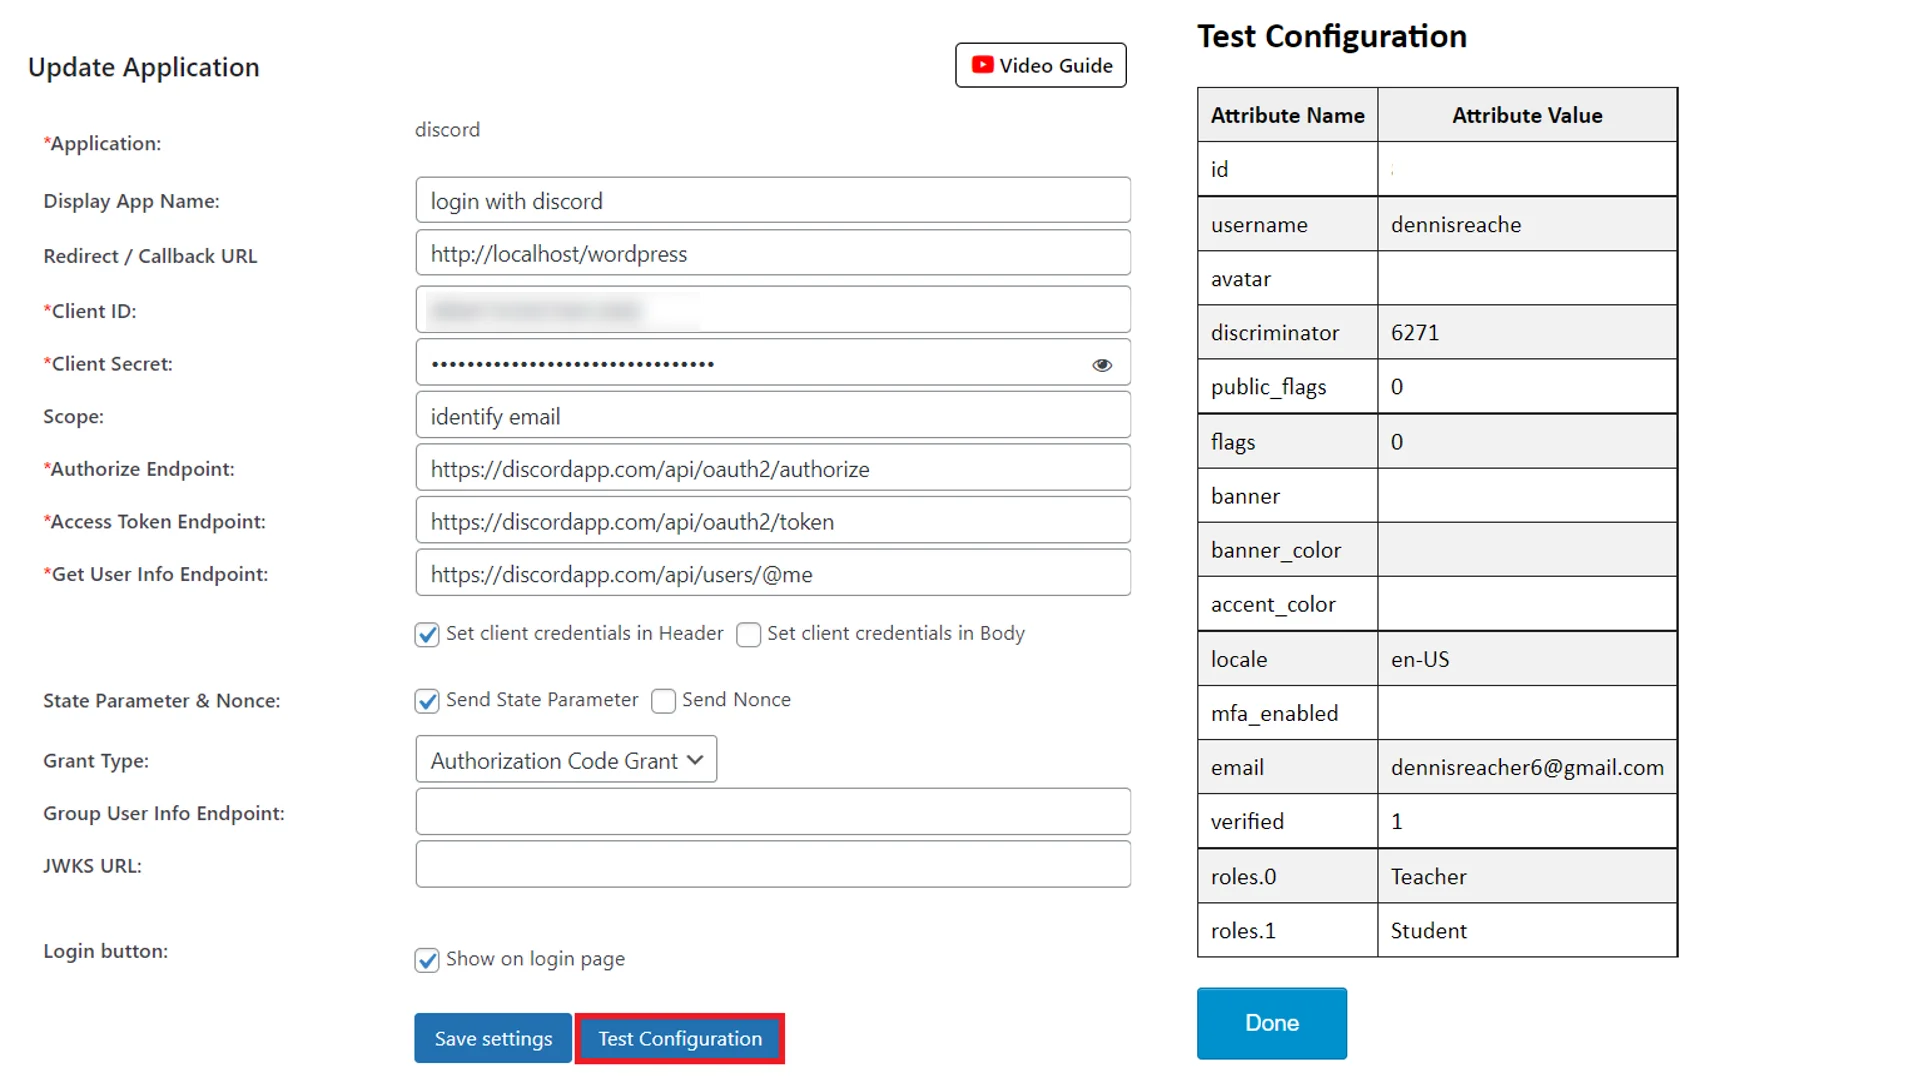
- Complete o Configuração do provedor OAuth configuração consultando os guias de configuração de aqui.. Depois de salvar as configurações, clique em Configuração de Teste botão. Você pode ver o Nome do Atributo ea sua valor na tabela de configuração de teste.
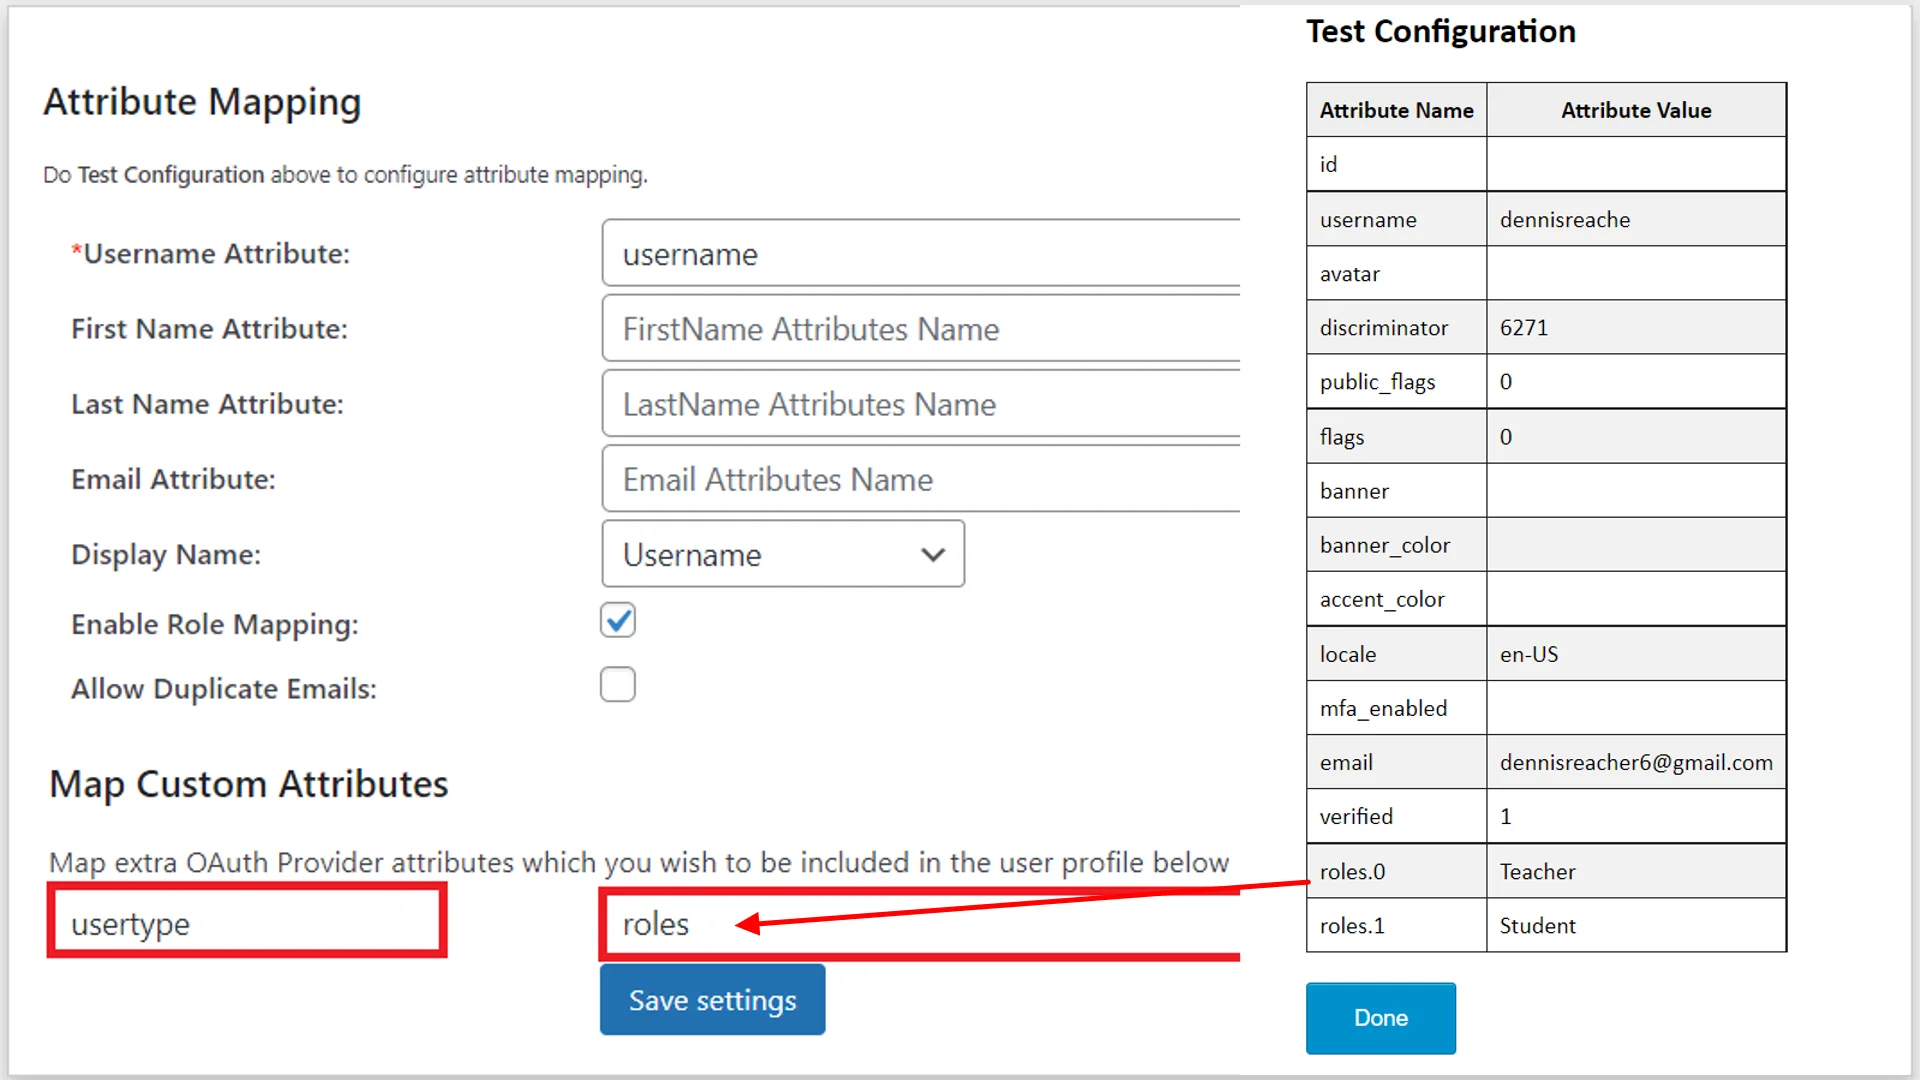
- Role para baixo e clique no Mapeamento de Atributos seção. Debaixo de Atributos personalizados do mapa seção entre no meta de campo nome de sua escolha e digite o Nome do Atributo da tabela de configuração de teste do Provedor OAuth. (Consulte a imagem abaixo)
- Clique no Salvar configurações botão para salvar seu mapeamento.
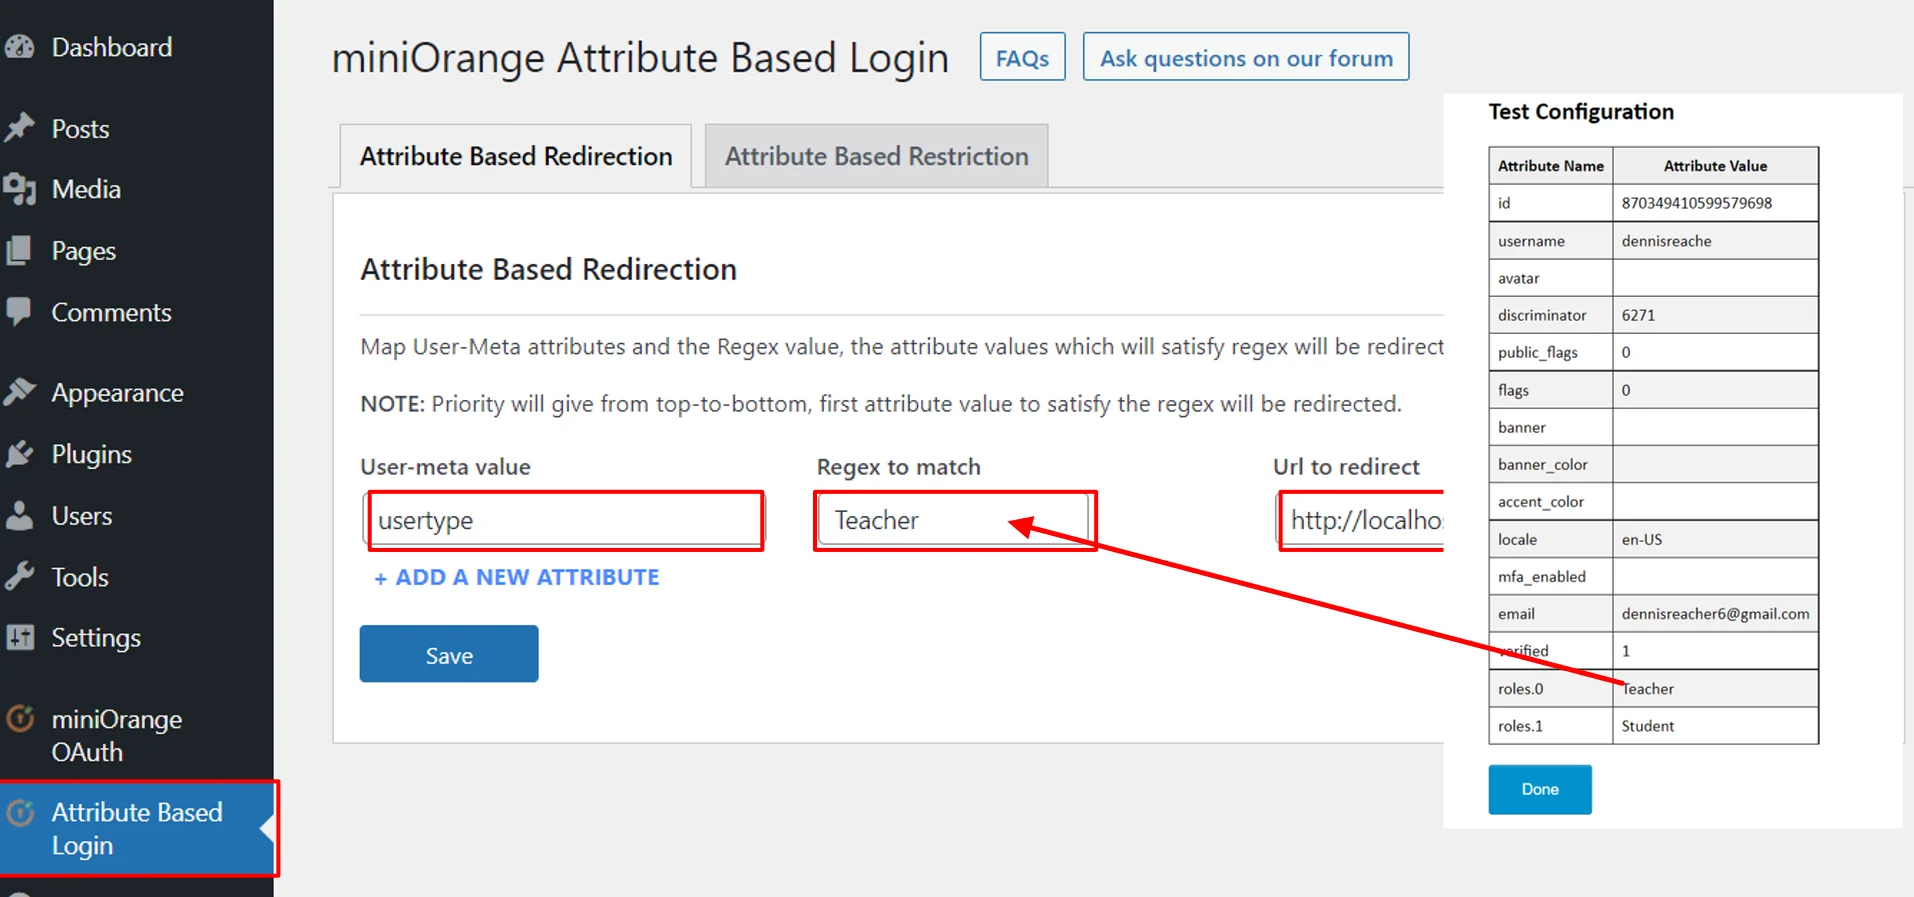
- Agora, vá para o Login baseado em atributos Complemento. Você pode configurar o redirecionamento para páginas diferentes após o login, com base nos atributos do usuário armazenados na tabela de metadados do usuário do WordPress. Redirecionamento baseado em atributos seção.
- Introduzir o Valor meta do usuário que inserimos no plugin do cliente OAuth Atributo personalizado seção. Insira o nome-valor do atributo da tabela de configuração de teste no Regex para corresponder campo. (A prioridade será dada de cima para baixo, o primeiro valor de atributo que satisfazer a regex será redirecionado.)
- Agora, insira o URL de redirecionamento para onde você deseja que o usuário seja redirecionado no campo URL. redirecionar campo e clique no Economize botão.
- O usuário agora será redirecionado para a página relevante após realizar o Single Sign-On (sso) com base em suas funções.
Configurar restrição baseada em atributos
- Volte para o complemento e clique em Restrição Baseada em Atributos seção.
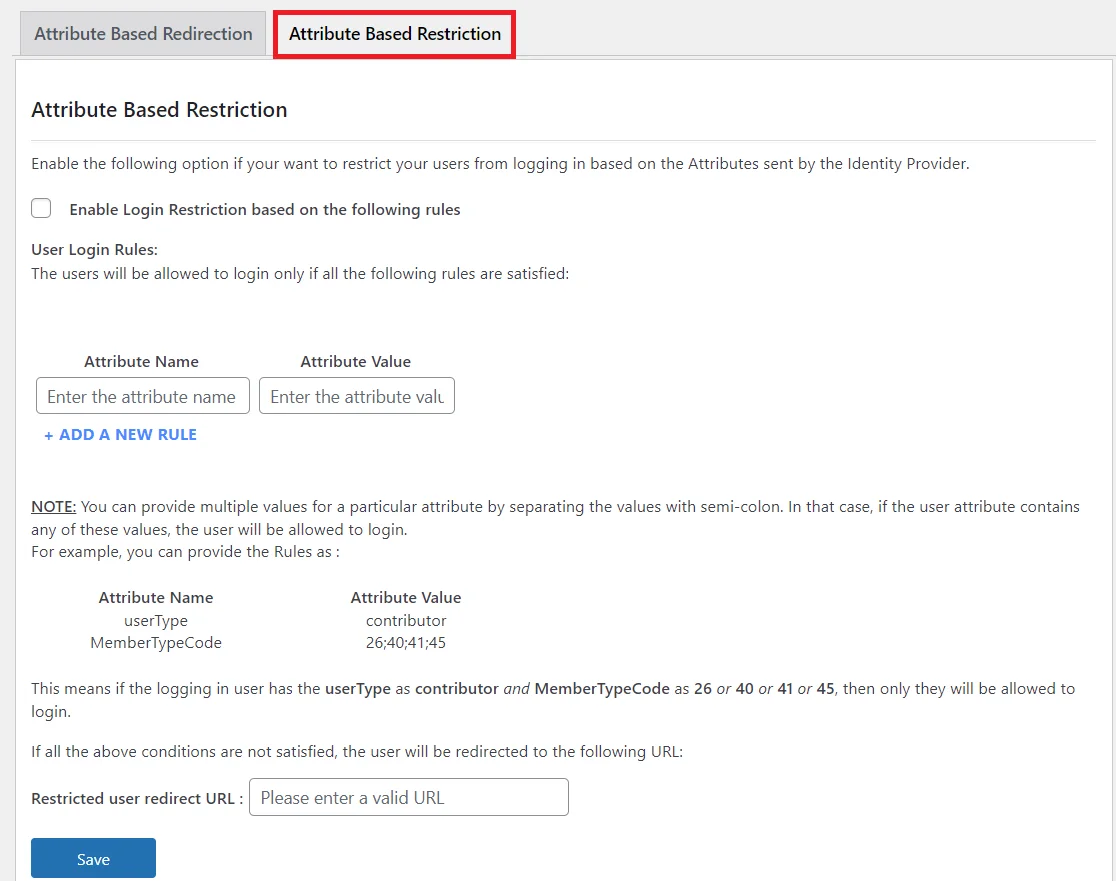
- Se você deseja restringir o login dos seus usuários com base nos atributos enviados pelo provedor OAuth, habilite a opção. Restrição de login com base nas seguintes regras opção.
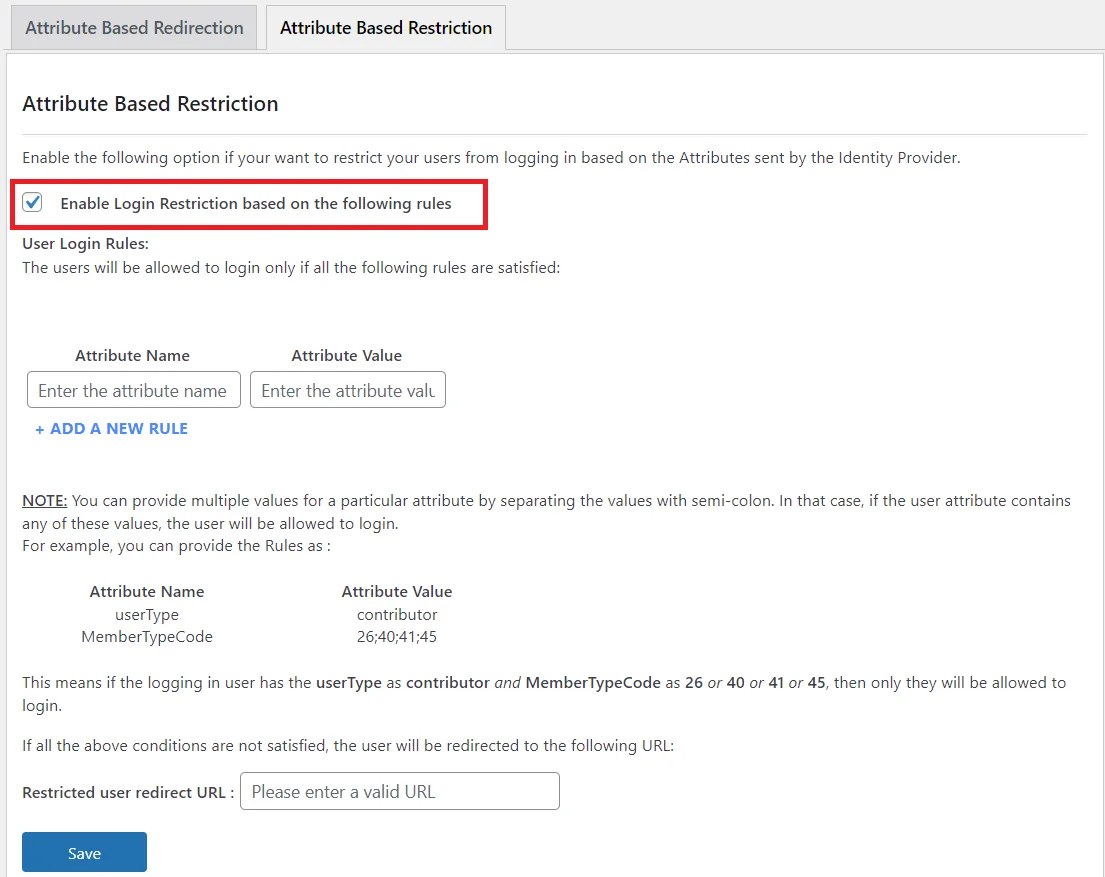
- Digamos que você deseja que apenas os usuários tenham papéis como professor para poder fazer login, então digite o usuário Nome do Atributo e Valor do atributo.
- Você pode fornecer separados por ponto e vírgula valores no caso de múltiplos valores de atributo. Nesse caso, a regra se comportará como a condição OU, ou seja, se o atributo enviado pelo IDP tiver algum dos valores separados por ponto e vírgula, o usuário poderá efetuar login.
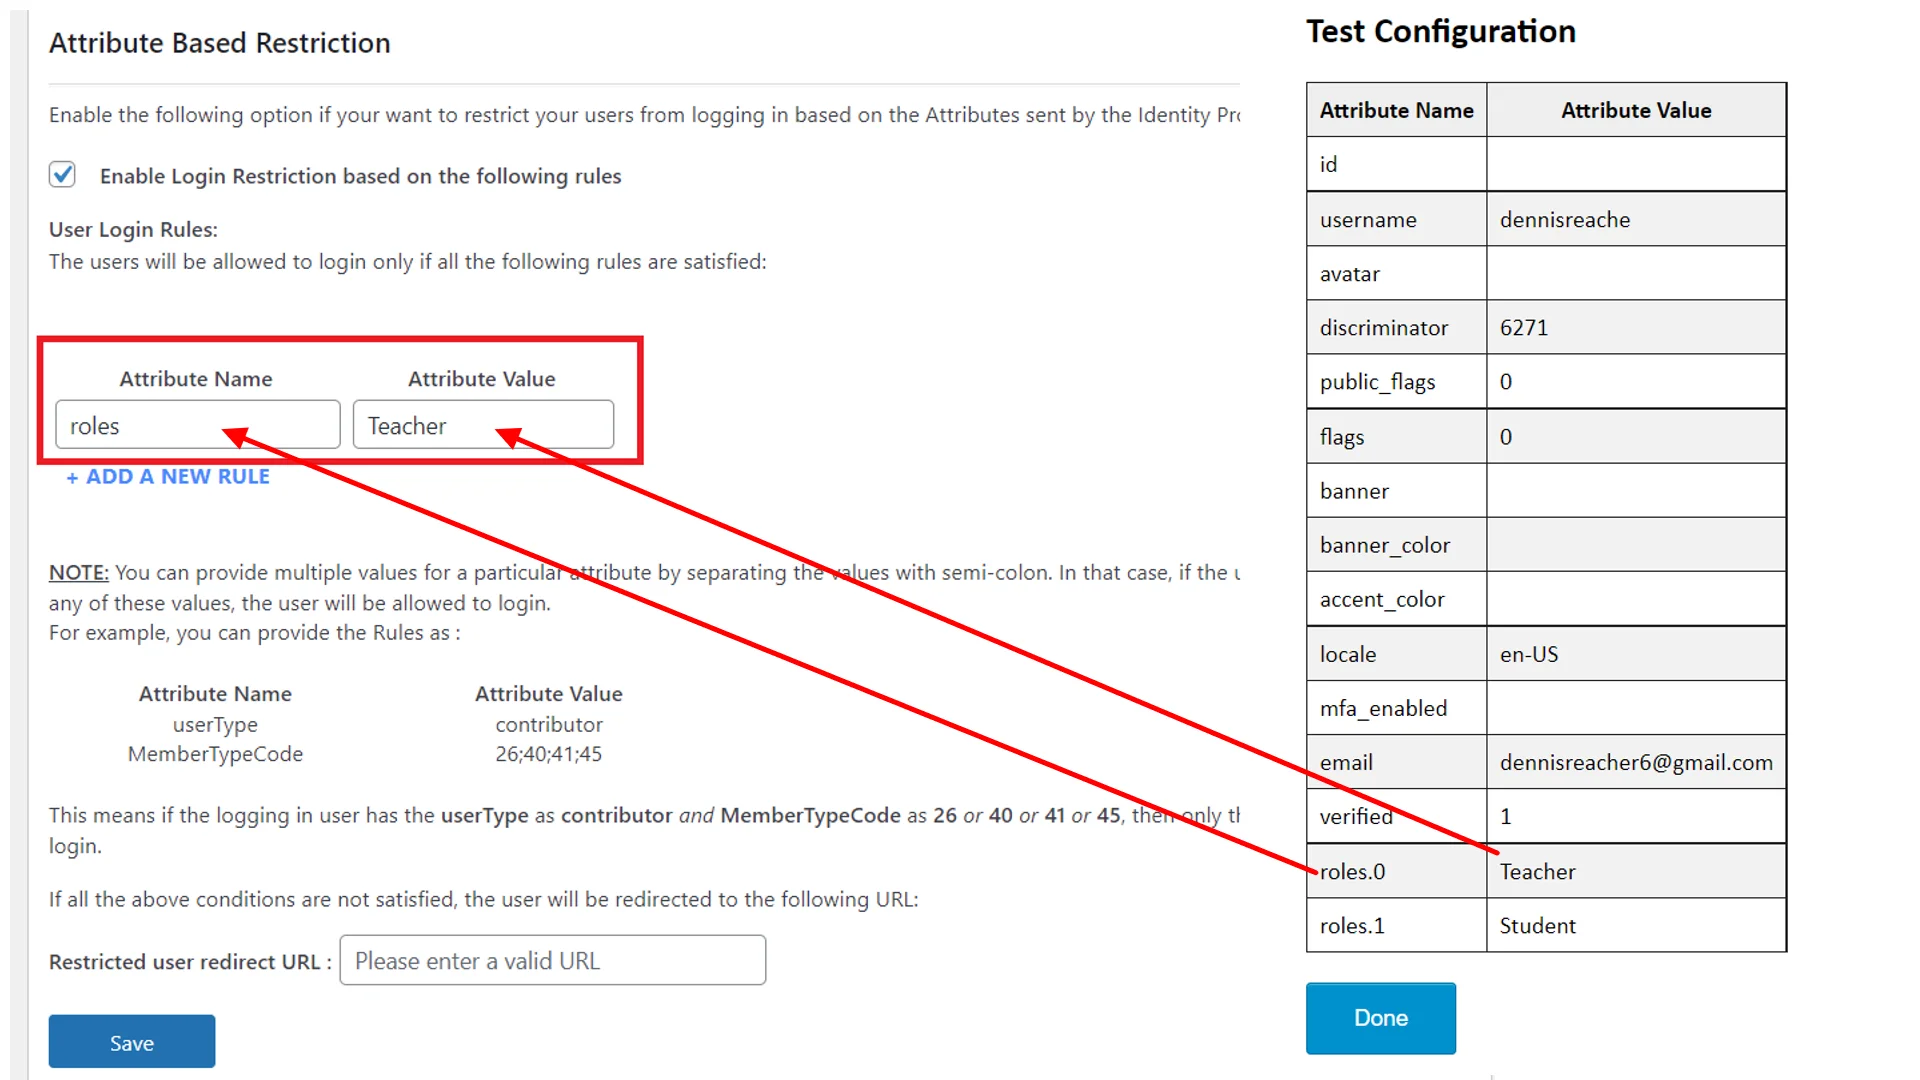
- De acordo com o relatório URL de redirecionamento de usuário restrito campo, insira a URL da página para onde deseja redirecionar o usuário e clique no Economize botão. Se os usuários não satisfizerem o Regras de login do usuário configurado acima, será redirecionado para esta URL sem efetuar login no site.

- De acordo com a configuração acima, um usuário só poderá efetuar login se o atributo roles enviado pelo IDP para esse usuário tiver o valor Professor.
Neste guia, você configurou com sucesso o complemento de redirecionamento/restrição baseado em atributos com o plugin miniOrange SAML ou OAuth/OpenID Connect Single Sign-On (SSO) , direcionando usuários para páginas específicas ou restringindo o acesso de login com base nos atributos recebidos do seu provedor de identidade. Essa solução garante que cada usuário acesse a página correta automaticamente após o SSO, proporcionando uma experiência personalizada e mantendo usuários não autorizados longe de áreas restritas, sem qualquer esforço manual adicional.
ARTIGOS RELACIONADOS






 Registrar




