
Como configurar o SSO multilocatário do Azure / login multilocatário do Azure AD para WordPress?
Visão geral
O complemento miniOrange Azure Multitenant SSO permite que usuários de vários tenants do Azure AD / Microsoft Entra ID façam login no WordPress usando um único aplicativo Azure Multitenant. Ele funciona com o plugin miniOrange SAML SP SSO, permitindo que Os usuários dos seus próprios tenants do Office 365/Azure AD e dos tenants dos seus clientes podem se autenticar com suas credenciais existentes do Azure AD sem precisar configurar cada tenant separadamente.
Ao mapear IDs de locatários e usar um ponto de extremidade comum do Azure Multitenant, você pode habilitar o logon único multilocatário contínuo, a restrição de SSO baseada em locatário e o mapeamento de grupos ou funções com base em locatários.
Neste guia, você aprenderá como configurar Azure AD como provedor de identidade (IDP) para SSO multilocatário e configurar o Plugin multilocatário do Azure para o WordPress.





Pré-requisitos: Download e instalação
- Para configurar o SSO multilocatário do Azure com seu site WordPress, você deve primeiro instalar o Plugin miniOrange SAML SP SSO.
O SSO do Azure AD, juntamente com integrações perfeitas para os serviços do Microsoft Azure, oferece soluções completas para esses serviços.
Integrações de sincronização do Azure AD/B2C/Office 365

Sincronize dados de usuários bidirecionalmente entre o Azure AD/B2C/Office 365 e o WordPress para uma sincronização perfeita com o Azure AD, fornecendo autenticação segura por meio do SSO do Azure AD.
Integrações do AzureIntegrações de aplicativos Azure AD/B2C/Office 365 com o WordPress
Conecte o WordPress ao Azure AD para integrar SharePoint, OneDrive, Power BI, Dynamics 365, Outlook e muito mais. Simplifique a sincronização de usuários, habilite a multilocação do Azure e fortaleça o gerenciamento de acesso usando o Azure SSO.
Integrações do Azure AD/B2CEtapas para configurar o logon único (SSO) do Azure AD no WordPress
1. Configurar o Azure AD como IdP (Provedor de Identidade)
Siga as etapas abaixo para configurar o Azure AD como IdP para WordPress
Configurar o Azure AD como IdP
- No plugin SAML SP SSO para WordPress, navegue até Metadados do Provedor de Serviços aba. Aqui, você encontra os metadados do SP, como o ID da Entidade do SP e a URL do ACS (AssertionConsumerService), necessários para configurar o Azure AD como Provedor de Identidade.

- Faça o login no Portal do Azure AD como admin
- Selecionar Azure Active Directory.

- Selecionar Registros de aplicativos.
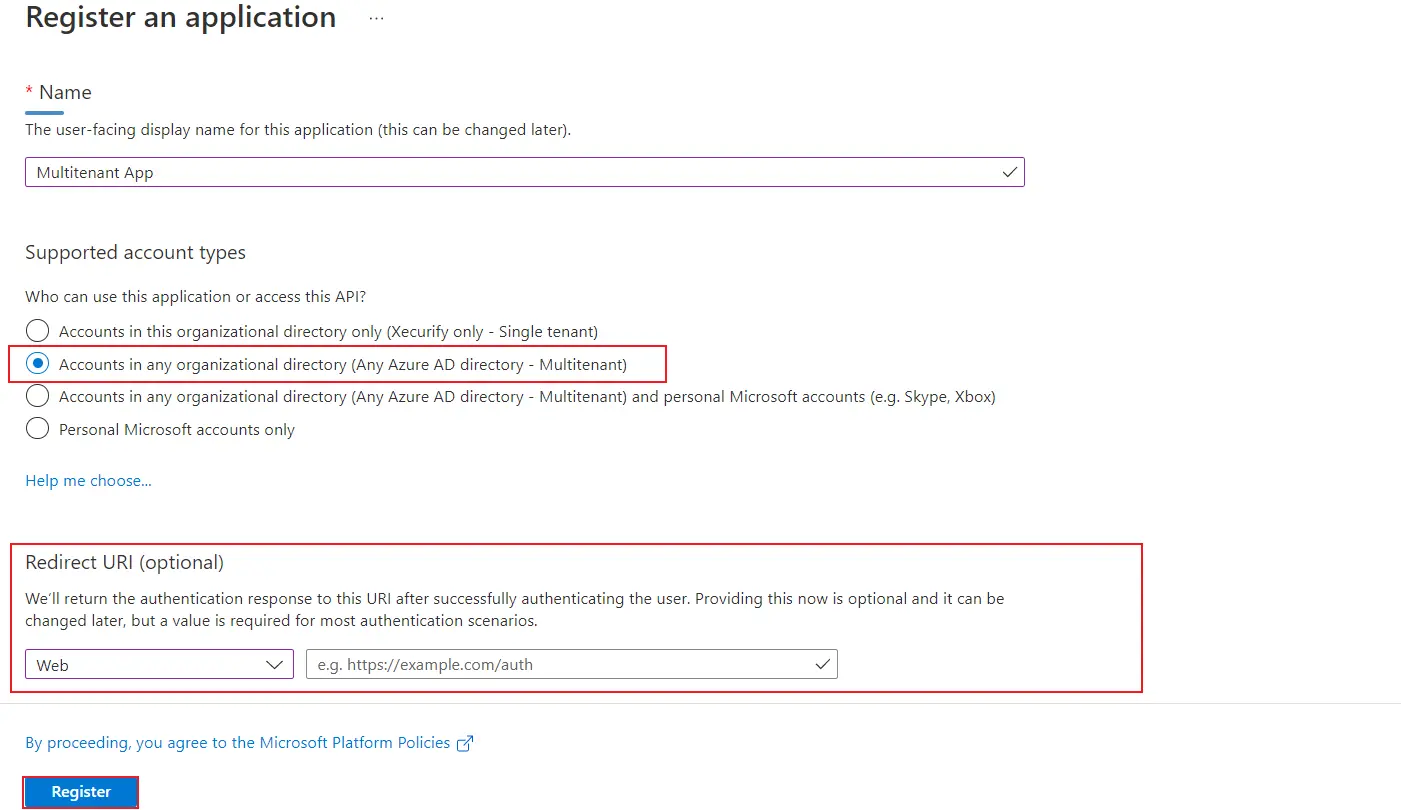
- Clique em Novo registro.
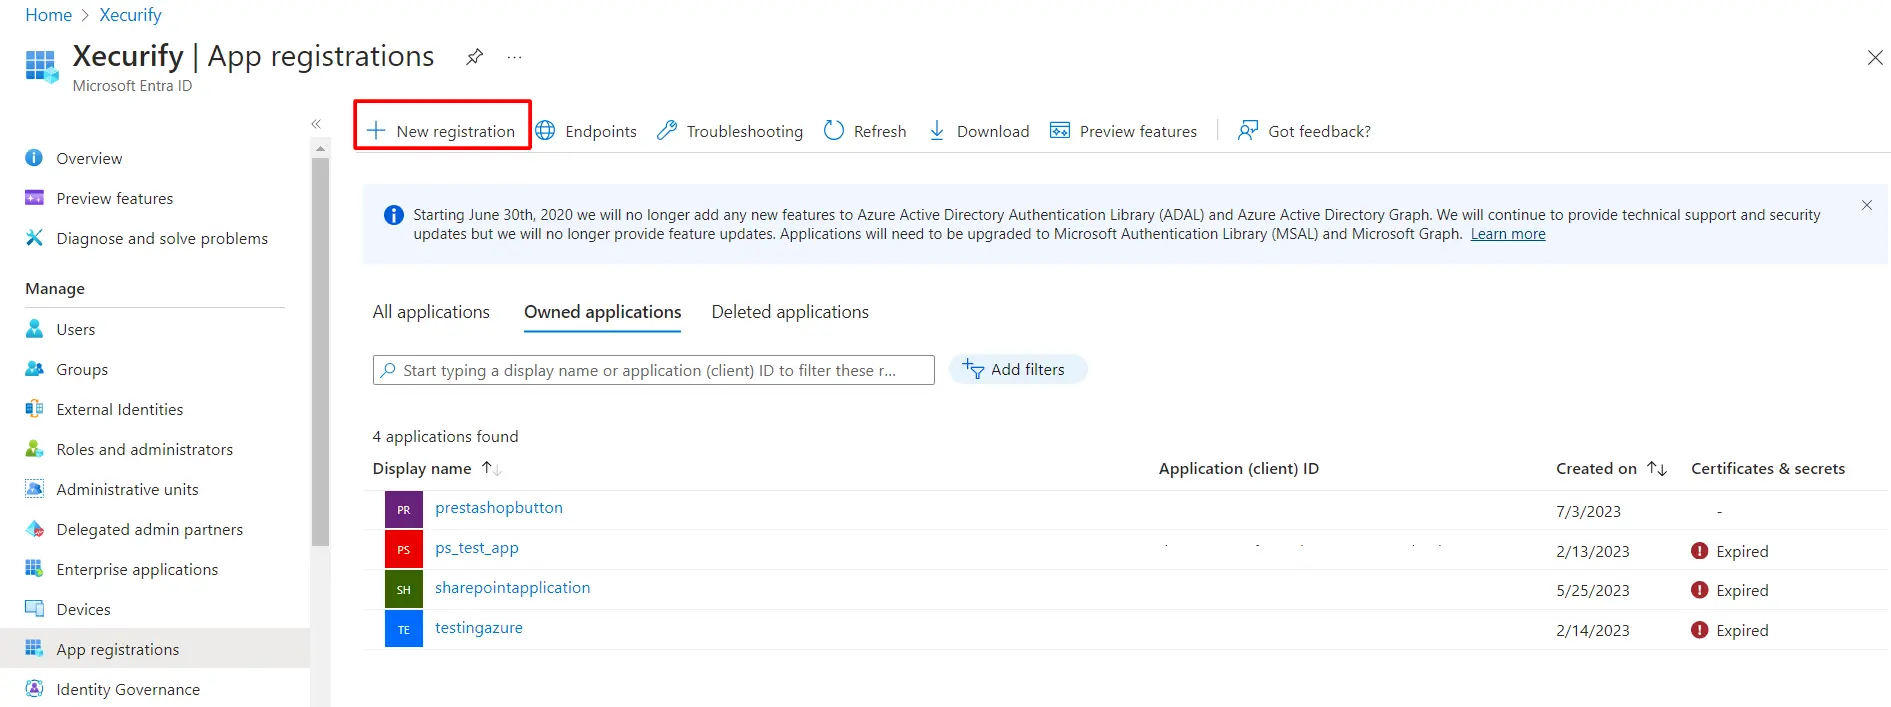
- Atribuir um Nome e escolha o Tipos de conta suportados as Contas em qualquer diretório organizacional (qualquer diretório do Azure AD - multilocatário).
- No campo URL de redirecionamento, forneça o URL do ACS fornecido em Metadados do Provedor de Serviços aba do plugin e clique em Registrar-se botão.
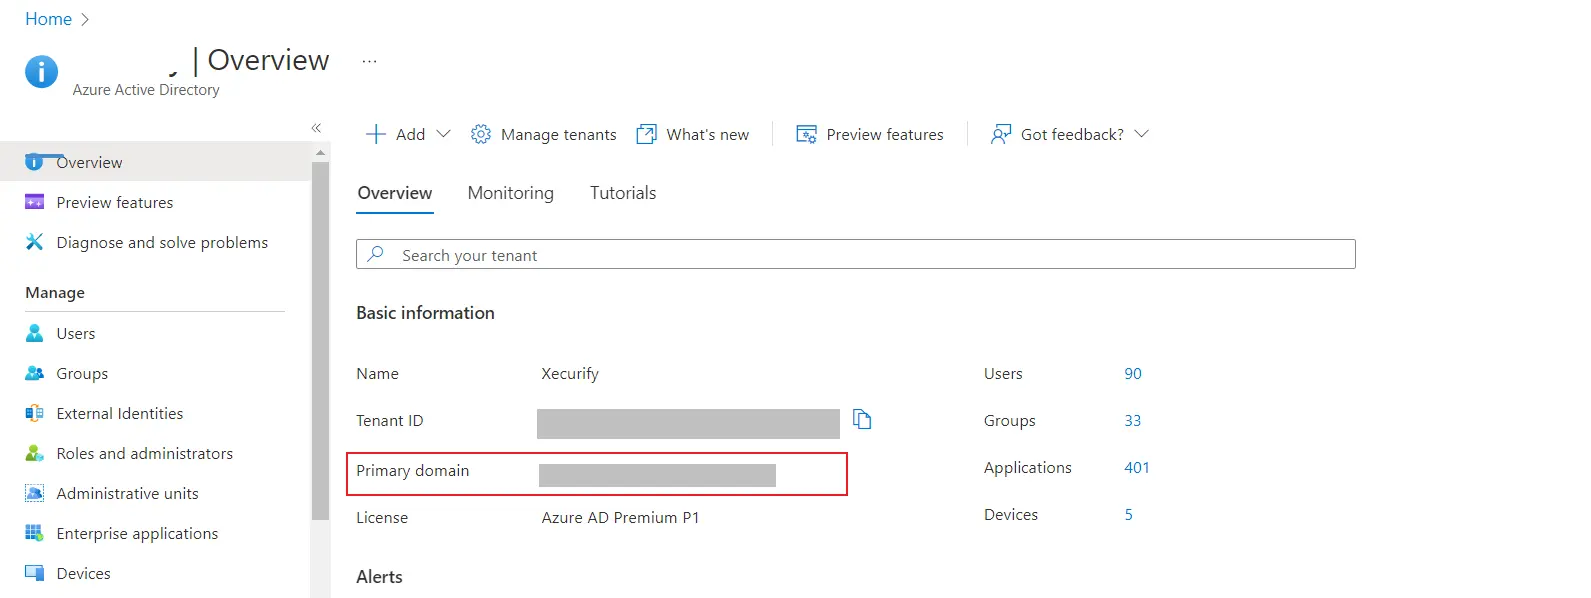
- Navegue de volta para o Visão geral guia do seu diretório ativo, copie o Domínio principal e mantenha-o à mão.
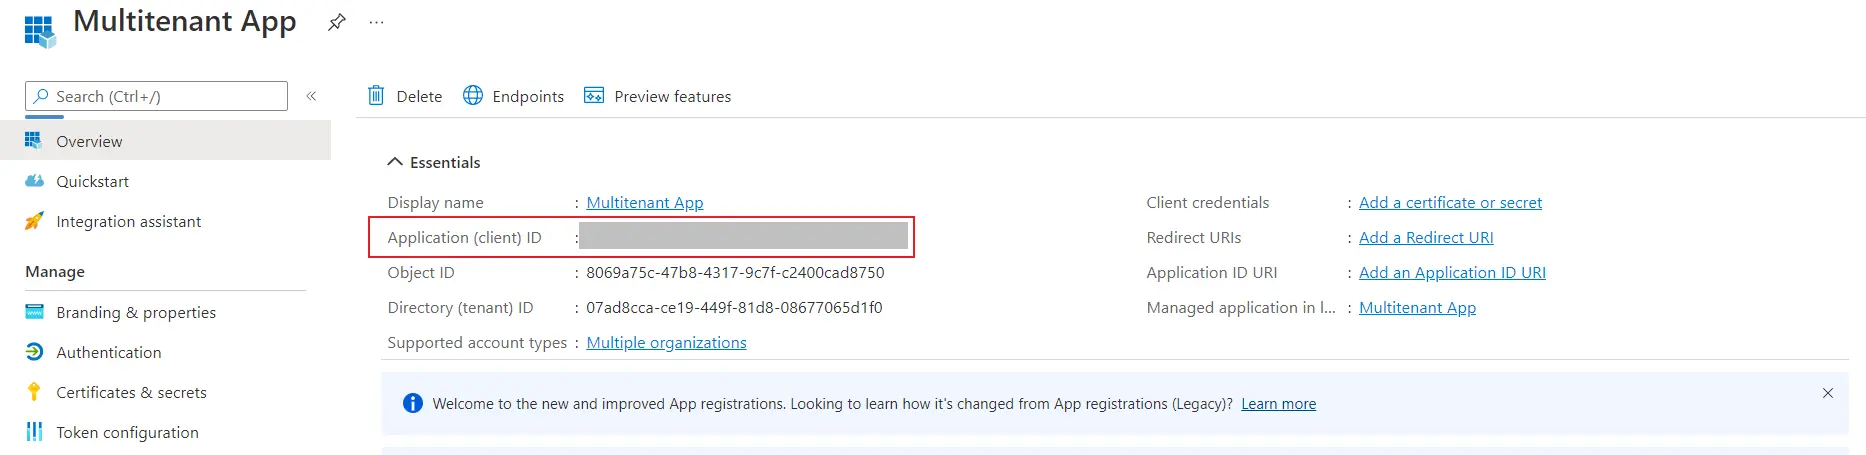
- Agora copie o ID do aplicativo do aplicativo configurado e mantenha-o à mão.
- Acessar Expor uma API no painel de menu esquerdo.
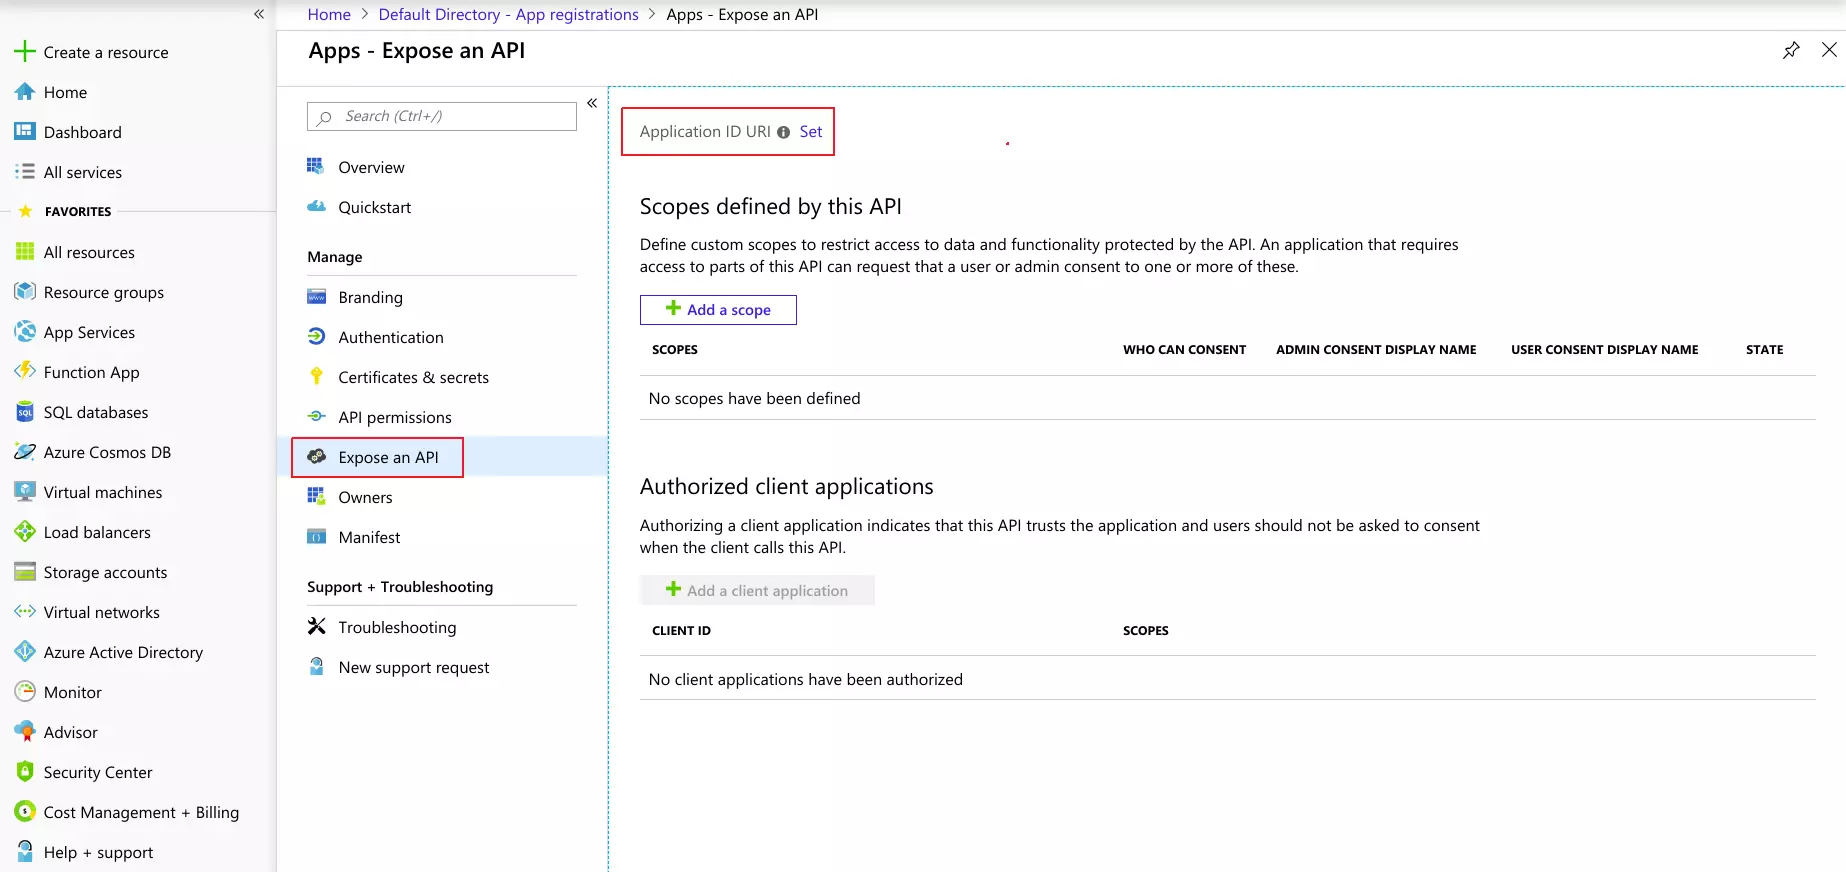
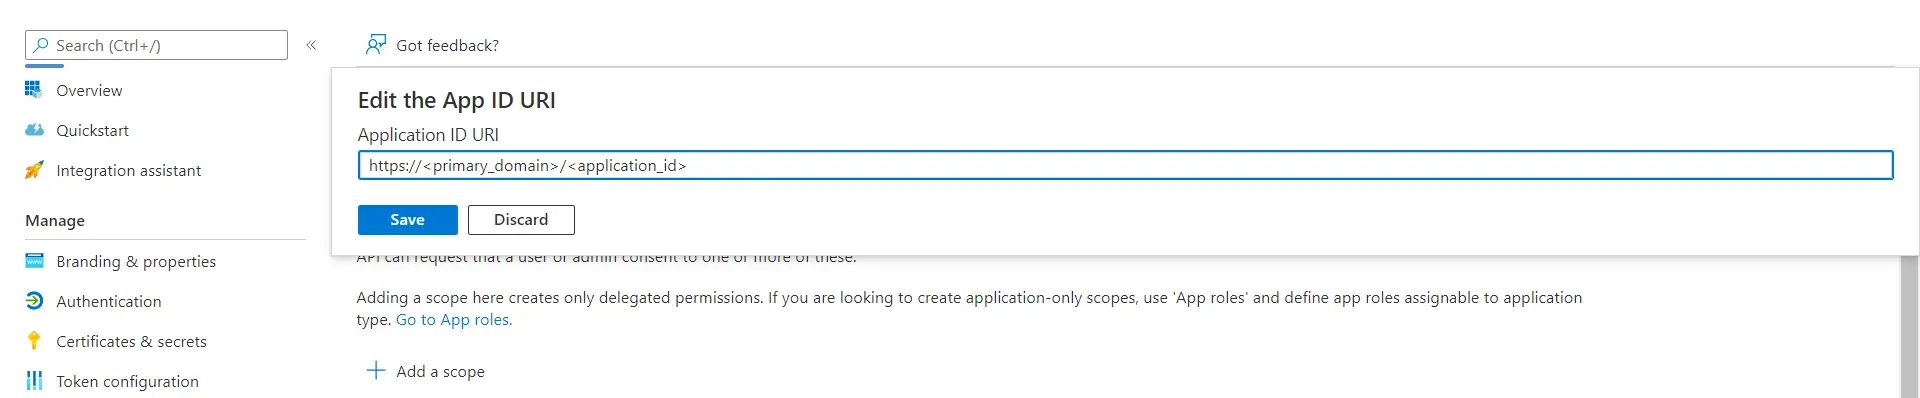
- Clique na Conjunto botão e substitua o URL do ID do aplicativo com as https://Primary_Domain/Appication-Id que você copiou anteriormente e clique em Economize
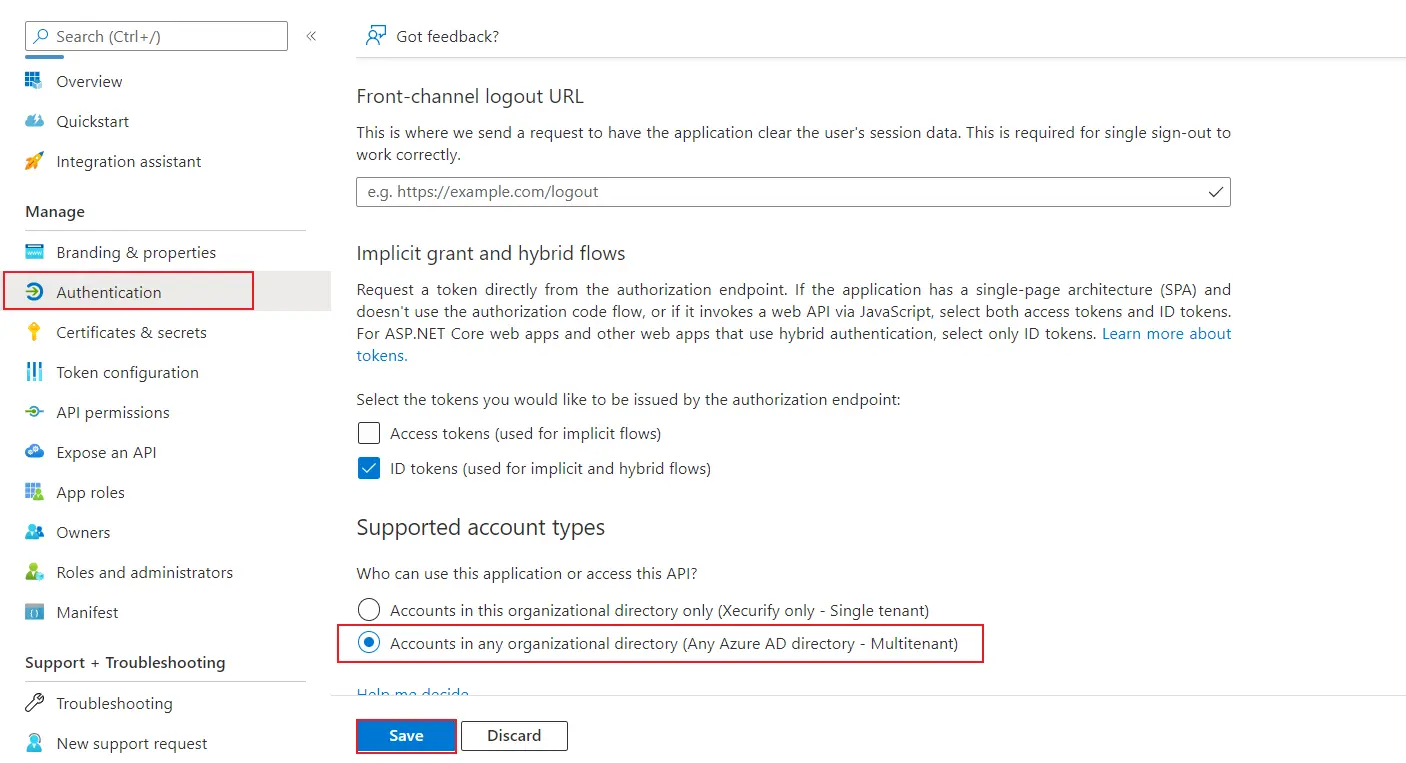
- Vou ao Autenticação guia no painel esquerdo e selecione Tokens de ID (usados para fluxos implícitos e híbridos) opção também certifique-se de que os tipos de conta suportados sejam Contas em qualquer diretório organizacional (qualquer diretório do Azure AD - multilocatário) então clique em Economize.
- Acessar Permissões de API ⇒ Adicionar permissão e selecione Microsoft Graph.
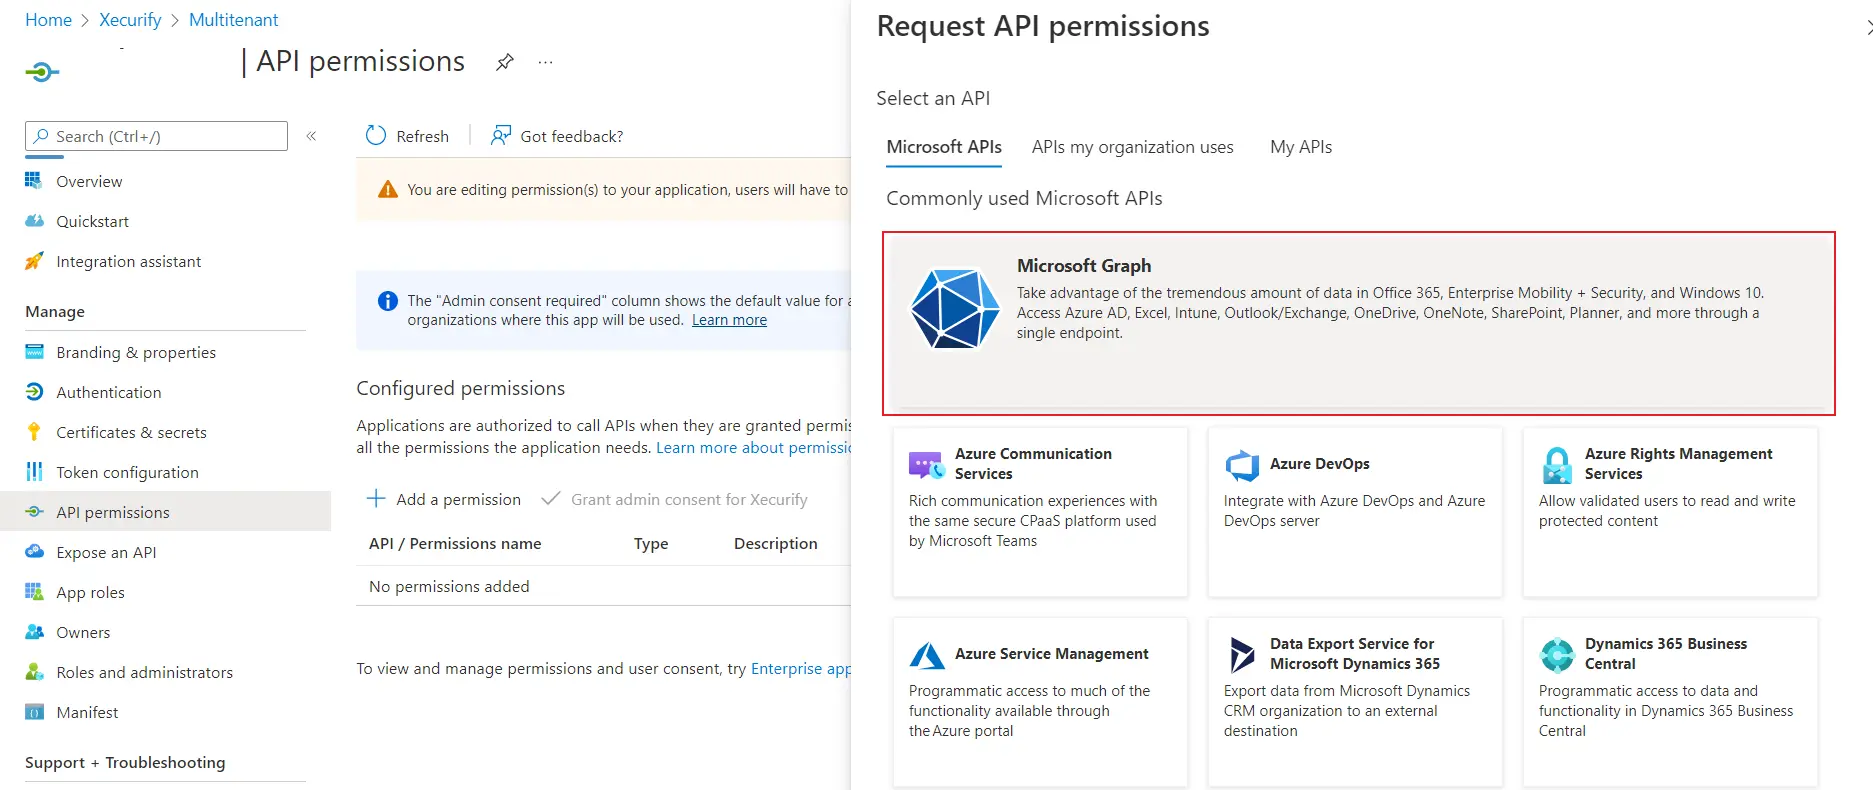
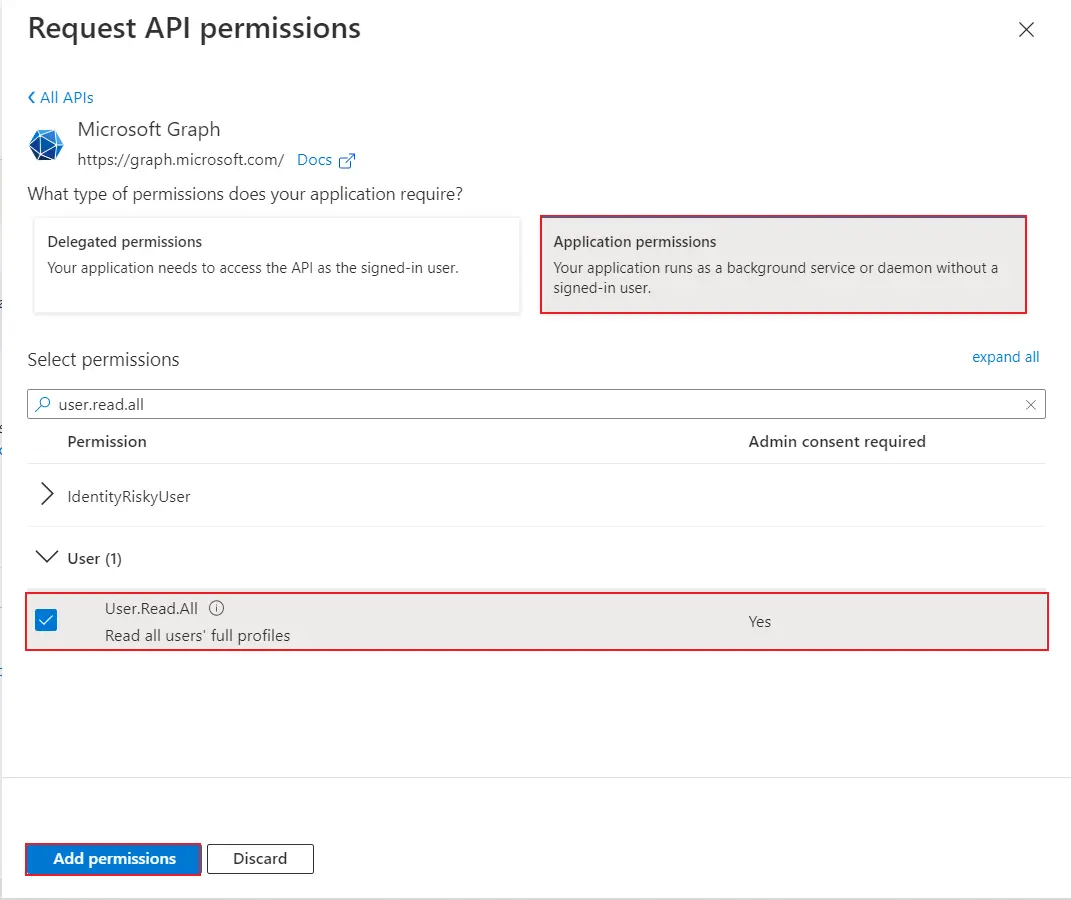
- Agora clique em Permissão do aplicativo, procure Usuário.Ler.Tudo depois que a opção for selecionada, clique em Adicionar permissões botão.
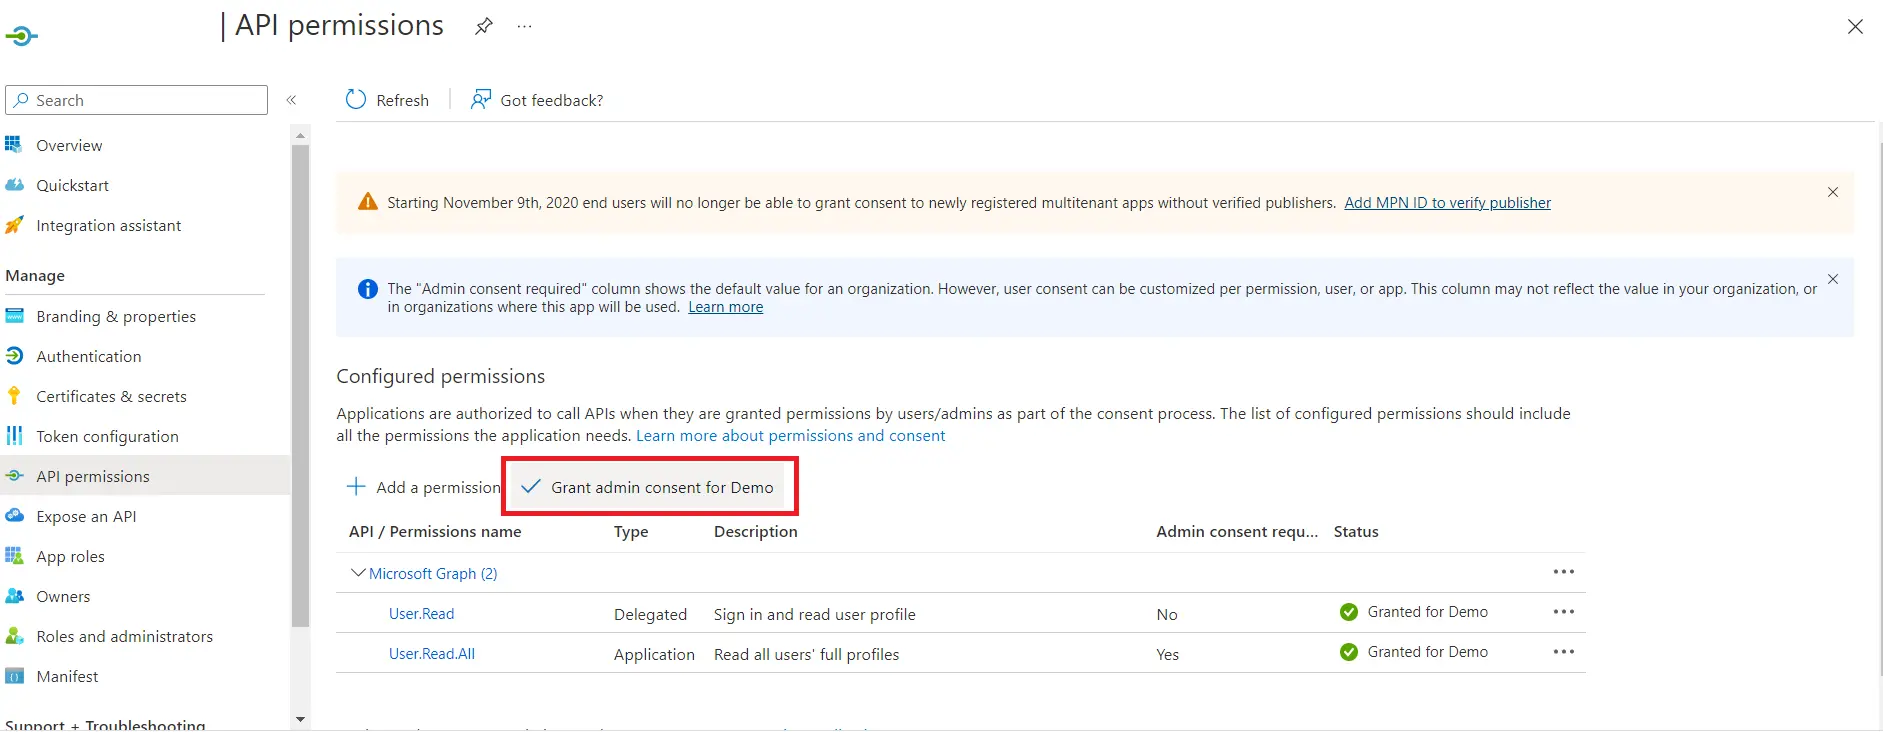
- Para prosseguir clique em Consentimento do administrador para demonstração.
- Volte para Azure Active Directory ⇒ Registros de aplicativos janela e clique em Pontos finais.
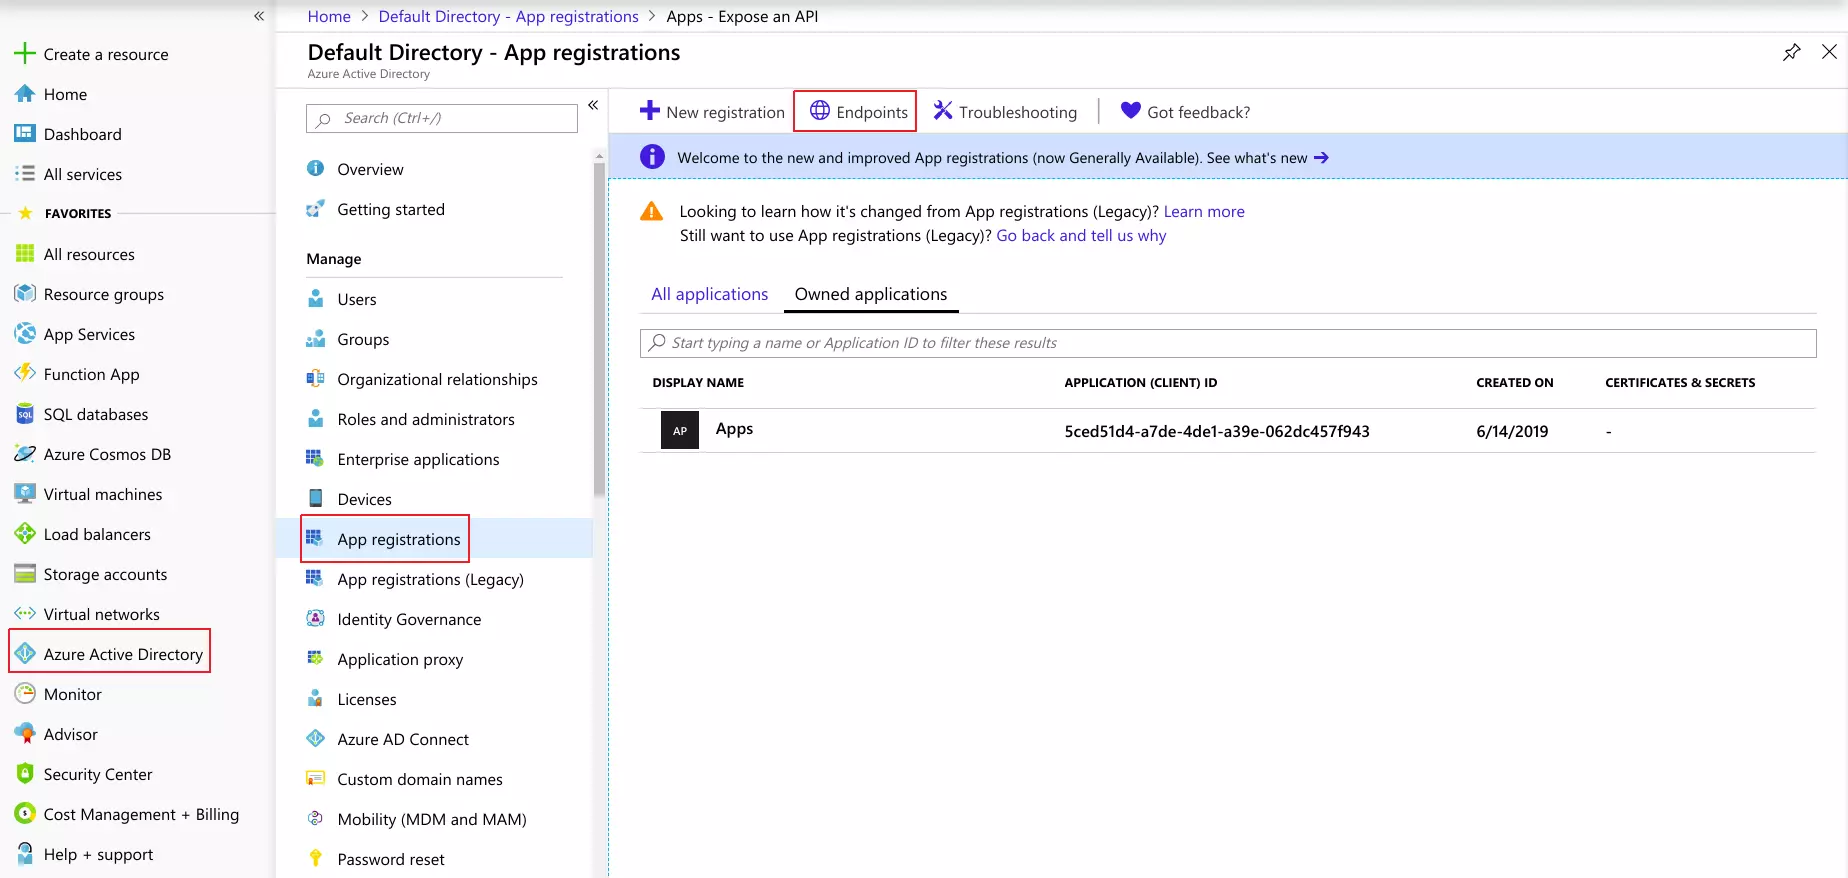
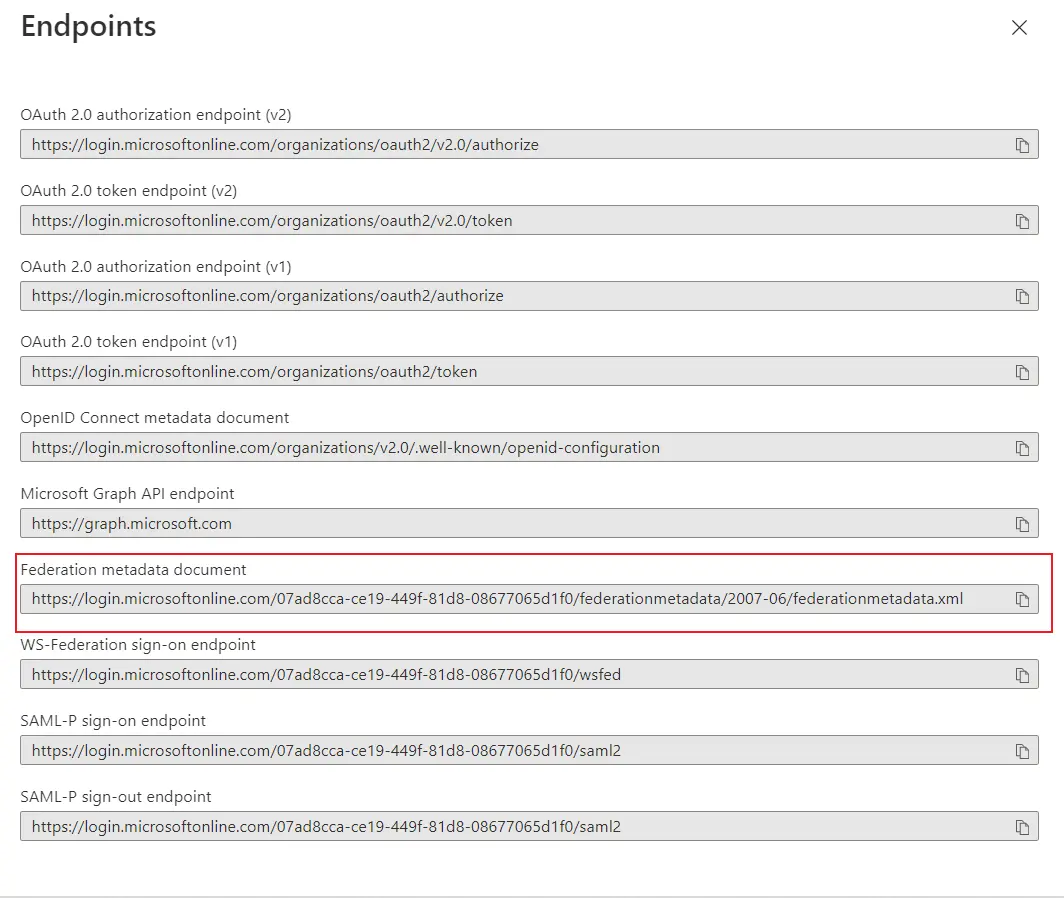
- Isso levará você até uma janela com vários URLs.
- Copie o Documento de metadados da Federação URL para obter o Pontos finais necessário para configurar seu Provedor de Serviço.
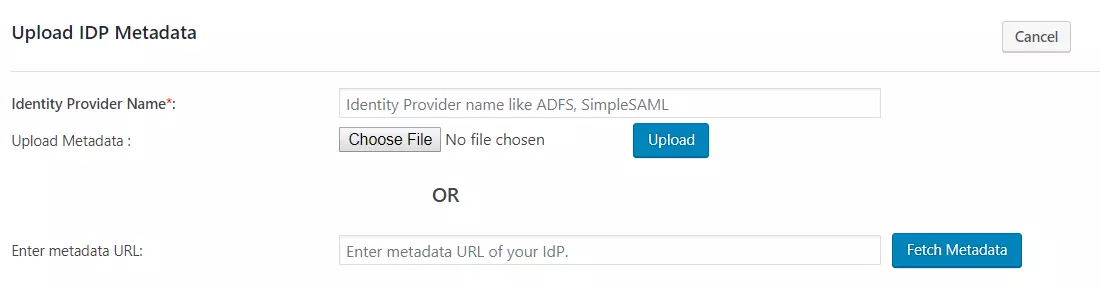
- Agora cole o URL de metadados da Federação no Configuração do provedor de serviços aba do plugin e clique em buscar.
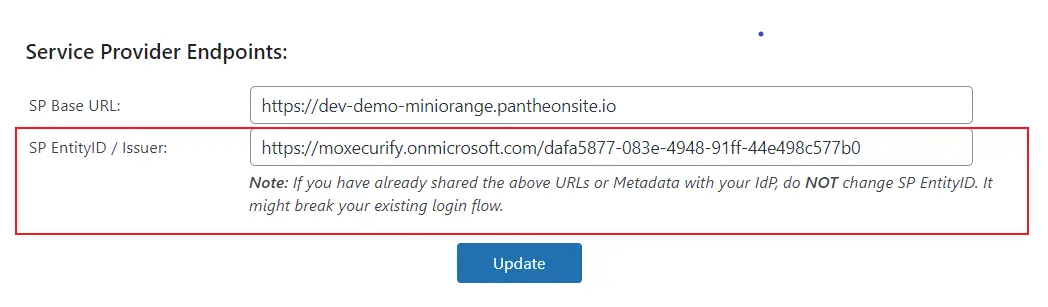
- Navegue de volta ao seu diretório ativo e copie ID do aplicativo URI do Expor uma API aba e cole-o no ID da Entidade SP/Emissor para Pontos finais do provedor de serviços aba.
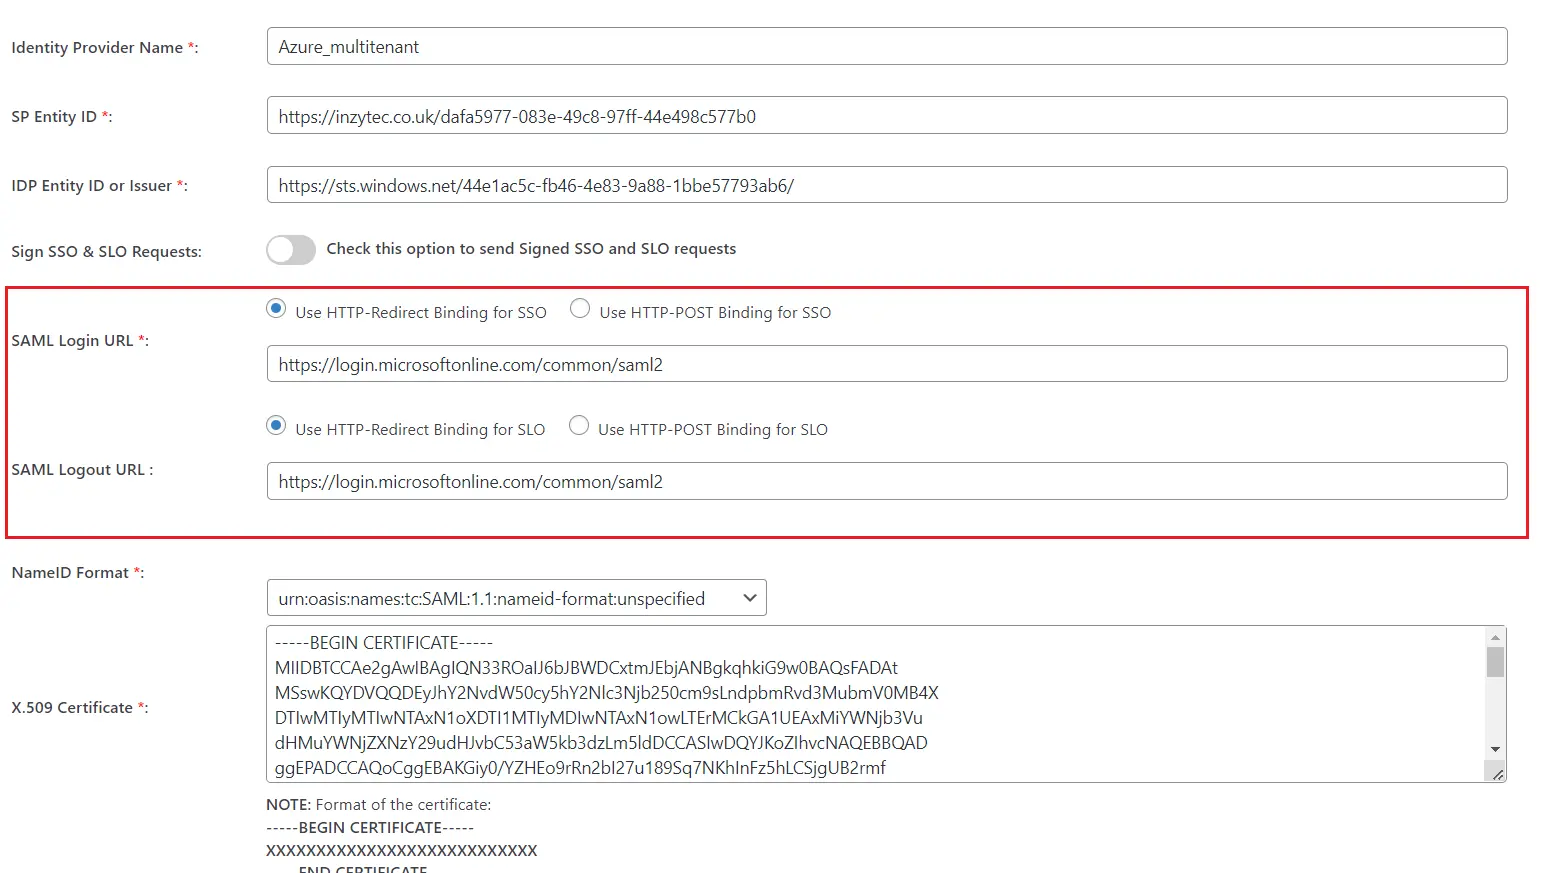
- Substitua também o URL de login SAML e URL de saída do SAML com as https://login.microsoft.com/comum/saml2 então clique em salvar.
2. Etapas para configurar o plugin multilocatário do Azure
- Primeiro instale o SSO multilocatário do Azure plugin.
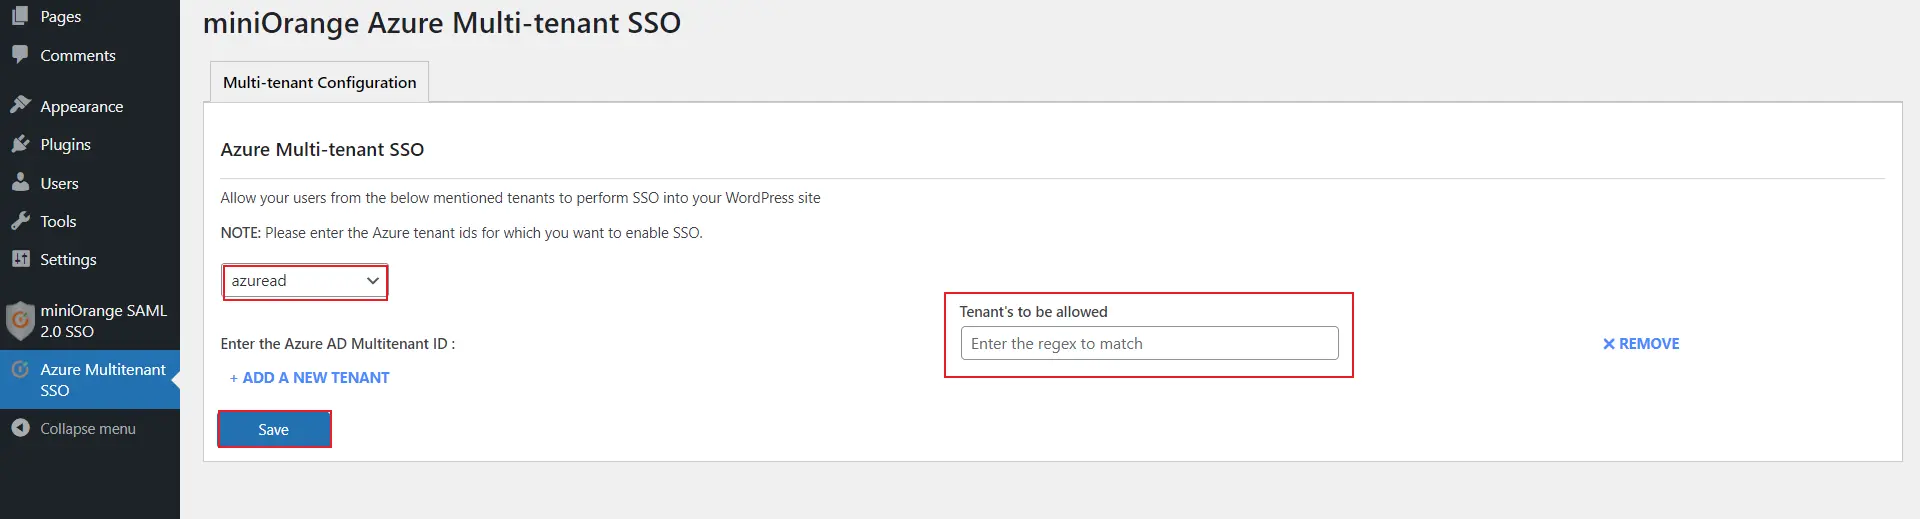
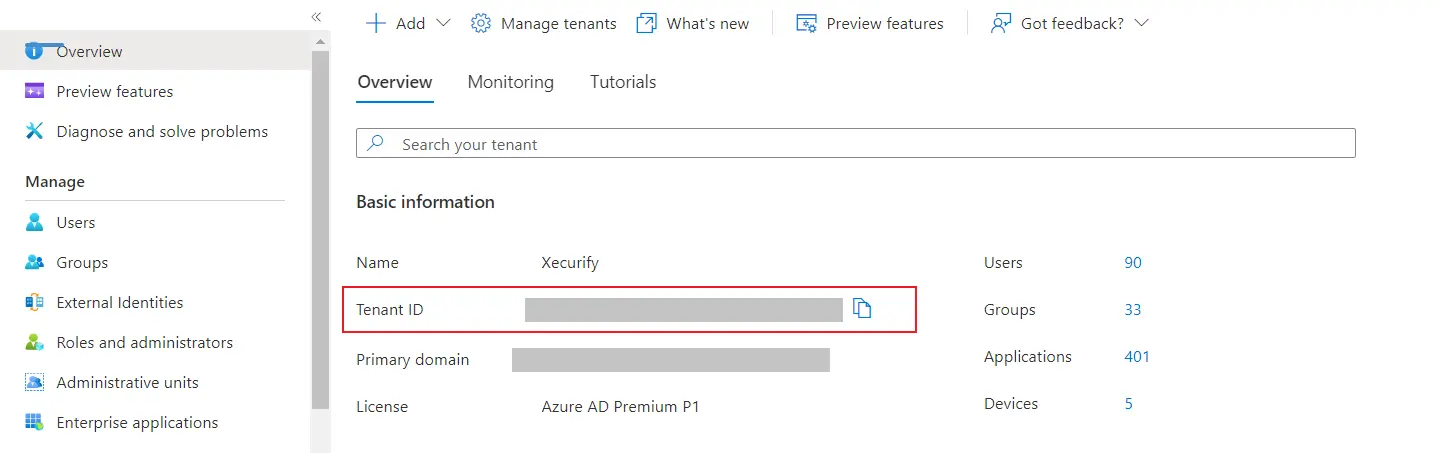
- No plugin Azure Multitenant selecione o Idp do suspensa e cole o IDs de locatário que você deseja configurar e clique em salvar.
- Para obter o ID do inquilino para a conta necessária do Office 365, navegue de volta ao portal do Azure AD. Clique em Guia Visão geral e copie o valor do ID do locatário conforme exibido na captura de tela abaixo.
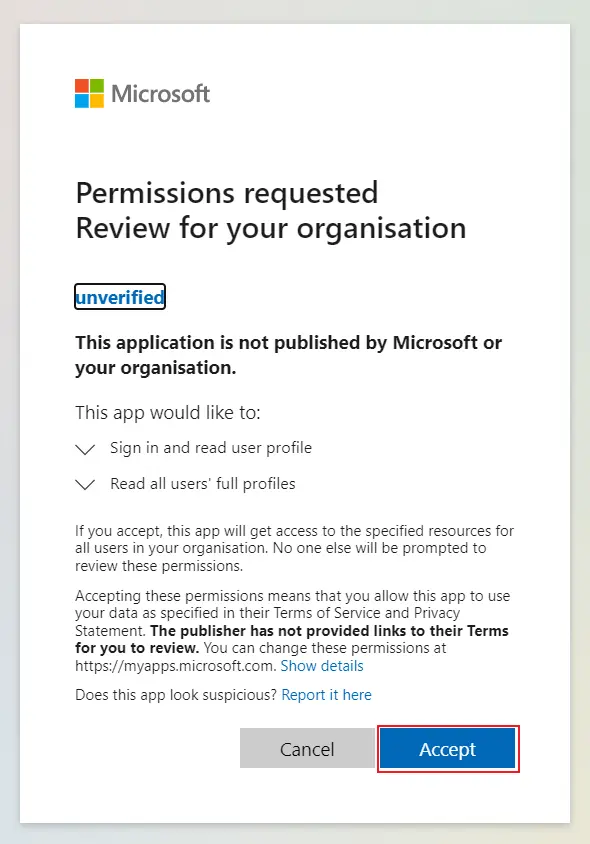
- Agora, peça a todos os administradores de locatários que executem o SSO primeiro e conceda as permissões necessárias para o aplicativo.
- Agora você pode testar o SSO em uma janela anônima para confirmar se o logon único para vários locatários está configurado corretamente.
- Você configurou com sucesso o SSO multilocatário do Azure AD para permitir o login SSO do Azure AD em seu site WordPress.
Neste guia, você configurou com sucesso o SSO multilocatário do Azure para WordPress usando o plugin miniOrange SAML Single Sign-On (SSO) . Com o Azure AD como provedor de identidade e o WordPress como provedor de serviços, usuários de vários locatários do Azure AD podem acessar seu site WordPress com segurança usando suas credenciais existentes do Azure AD em poucos minutos.
Perguntas mais frequentes
Veja mais perguntas frequentesArtigos Relacionados
Obrigado pela sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.

 Registrar



