
Guia passo a passo para autenticação única (SSO) no ExpressionEngine
A miniOrange oferece uma solução pronta para uso para o ExpressionEngine e acesso seguro com um único conjunto de credenciais de login. Com o complemento SAML Single Sign On (SSO) , o ExpressionEngine pode atuar como um provedor de serviços SAML e se conectar a provedores de identidade compatíveis com SAML 2.0 para login seguro de administradores. O SAML SP é compatível com provedores de identidade populares como ADFS, Azure AD, Okta, Salesforce, Shibboleth, SimpleSAMLphp, miniOrange IdP, OpenAM, Centrify, Ping, RSA, IBM, Google Apps, Oracle, OneLogin, Bitium, WSO2 e NetIQ. O módulo também é compatível com o protocolo OAuth para SSO.





Pré-requisitos: Download e instalação
- Você pode instalar e baixar o miniOrange SAML 2.0 SSO SP plugin no ExpressionEngine de Mercado EE.
- Copie e cole o miniorange_saml_sso pasta dentro /system/user/addons/.
- Acesse o painel de administração do seu site. https://example.com/admin.php.
- Clique em Desenvolvedor > Complementos.
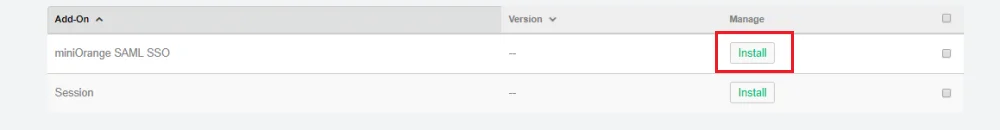
- Role para baixo e clique em Instale ao lado do complemento chamado SSO SAML da Miniorange.
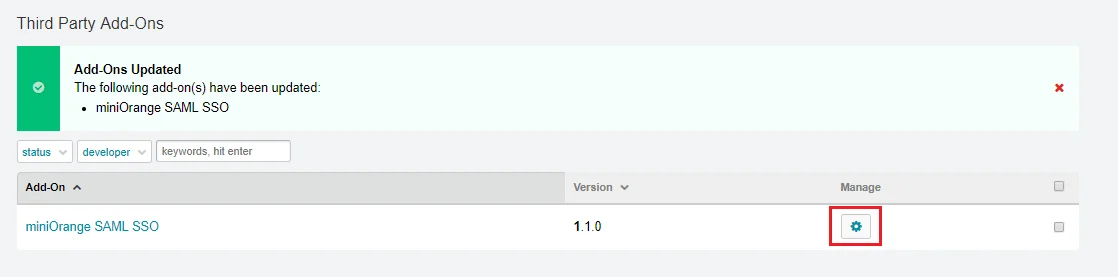
- Clique no ícone de engrenagem ao lado do miniorange saml sso módulo.
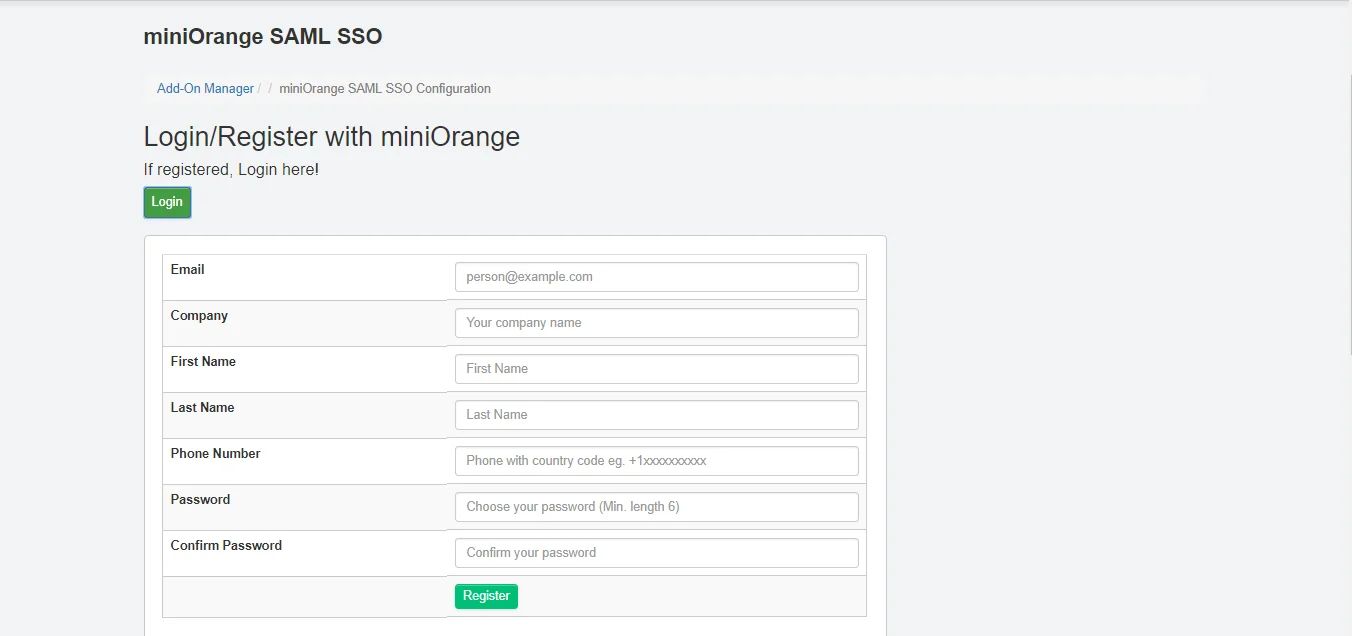
- Login / Registo Com suas credenciais miniOrange. Esta é uma configuração única para facilitar a coordenação, se necessário.
Como configurar o Single Sign-On (SSO) do ExpressionEngine usando SAML
Siga estes passos rápidos e simples para configurar o SSO do ExpressionEngine usando SAML.
Etapa 1: Conclua a configuração inicial do módulo.
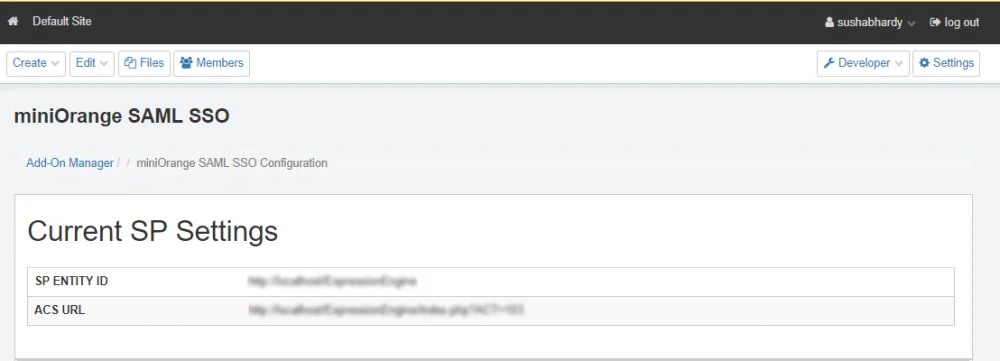
- Após o login/cadastro, você verá as seguintes seções:
- Configurações SP
- Configuração IDP
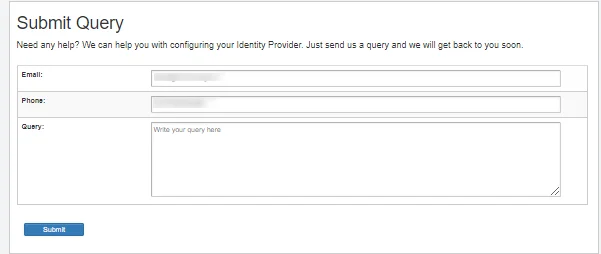
- Enviar consulta
- Caso tenha alguma dificuldade, fique à vontade para enviar uma consulta através da interface do módulo.
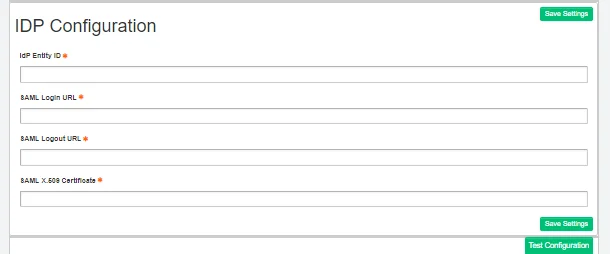
- Acesse seu IdP e colete os seguintes detalhes:
- ID da entidade IdP
- URL de login SAML
- URL de saída
- Certificado SAML X.509
Etapa 2: Configurar detalhes do provedor de identidade
- Forneça as configurações necessárias, como o nome do provedor de identidade, o ID da entidade ou emissor do IdP, o URL de login SAML e o certificado X.509 do seu IdP e, em seguida, salve.
- Após preencher esses campos, clique em Salvar configurações para salvar detalhes.
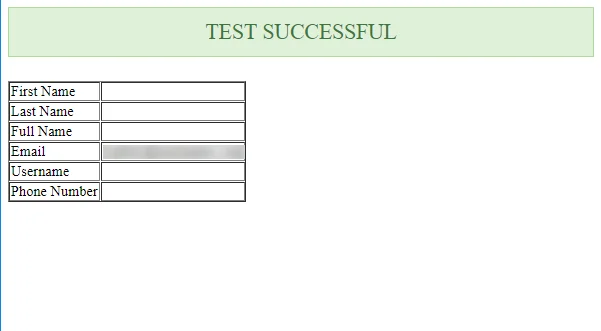
- Clique em Configuração de Teste e os detalhes do usuário serão obtidos.
- Um resultado de teste bem-sucedido mostra os atributos recebidos e mapeados pelo mapeamento de atributos.
| ID da entidade IdP ou emissor | https://login.xecurify.com/moas |
| URL de login SAML | https://login.xecurify.com/moas/idp/samlsso |
| Certificado X.509 | O certificado X.509 está incluído na tag X509Certificate no arquivo XML IdP-Metadata (tag pai: KeyDescriptor use="signing"). |
| URL de saída do SAML | https://login.xecurify.com/moas/idp/samllogout |
Etapa 3: Adicione o botão SSO à página de login do ExpressionEngine
- Acesse
\system\ee\EllisLab\ExpressionEngine\View\account\login.php - In login.phpCole o seguinte código antes
<?=form_close()?>
<fieldset data-data-style="text-align:center>
<br><br>
<button class="btn btn-primary" >
<a data-data-style="color: white" href="https://example.com/index.php?ACT=101" >Sign-in with miniOrange</a>
</button>
</fieldset>
- Salve o login.php arquivo.
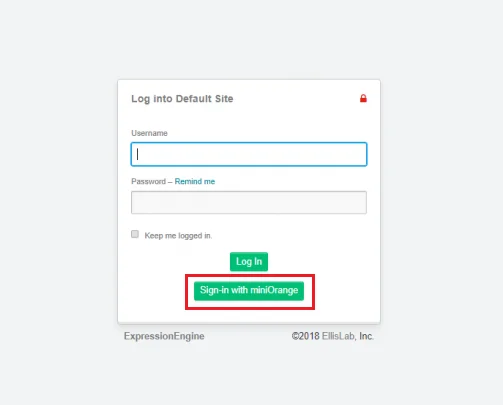
- Acesse o painel de administração e verifique se o botão SSO está visível.
- Agora você pode realizar o login único (SSO) usando este botão.
Perguntas Frequentes
O que é o SSO do ExpressionEngine? 
O SSO do ExpressionEngine permite que seus usuários façam login uma única vez usando um nome de usuário e senha, acessando seu site ExpressionEngine sem precisar fazer login novamente. Isso elimina a necessidade de memorizar várias senhas e torna a experiência de login muito mais fácil para os usuários.
Como funciona o login SAML do ExpressionEngine?
Quando um usuário clica no botão de login, ele é direcionado para um sistema de login confiável chamado provedor de identidade. Após inserir seus dados, ele é automaticamente conectado ao ExpressionEngine sem precisar digitar suas credenciais novamente. Esse processo é seguro e ocorre em segundo plano usando SAML.
Quais provedores de identidade são suportados?
O ExpressionEngine Single Sign-On funciona com provedores de identidade populares como Azure AD/Entra ID, Okta e Google Workspace. Ele também é compatível com qualquer provedor que siga métodos de login padrão, como SAML, permitindo que você utilize o sistema que já possui.
Posso habilitar o Single Logout (SLO) com o ExpressionEngine SSO?
Sim, você pode habilitar o Single Logout (SLO). Isso significa que, quando um usuário faz logout do ExpressionEngine, sua sessão é encerrada corretamente, ajudando a manter as contas seguras e impedindo o acesso não autorizado.
Artigos Relacionados
Obrigado pela sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.


