
DNN OAuth Single Sign-On (SSO) com Azure AD como provedor OAuth
Visão geral
O provedor de autenticação OAuth Single Sign-On (SSO) do DNN permite habilitar o Single Sign-On ( SSO) para seu site DotNetNuke usando o Azure AD como provedor OAuth. Com o Single Sign-On, você pode usar apenas uma senha para acessar seu site e serviços DotNetNuke . Nosso provedor de autenticação é compatível com todos os provedores de identidade compatíveis com OAuth . Aqui, apresentaremos um guia passo a passo para configurar o Single Sign-On (SSO) entre o DNN e o Azure AD.



Pré-requisitos: Download e instalação
- Baixar o provedor de autenticação DNN Oauth Single Sign On com o link acima.
- Carregar o pacote de instalação dnn-oauth-single-sign-on_xxx_Install entrando Configurações > Extensão > Instalar extensão.
- Navegue até a Guia Extensões Instaladas e selecione Sistemas de Autenticação. Você encontrará o Provedor de autenticação miniOrange DNN OAuth listado lá.
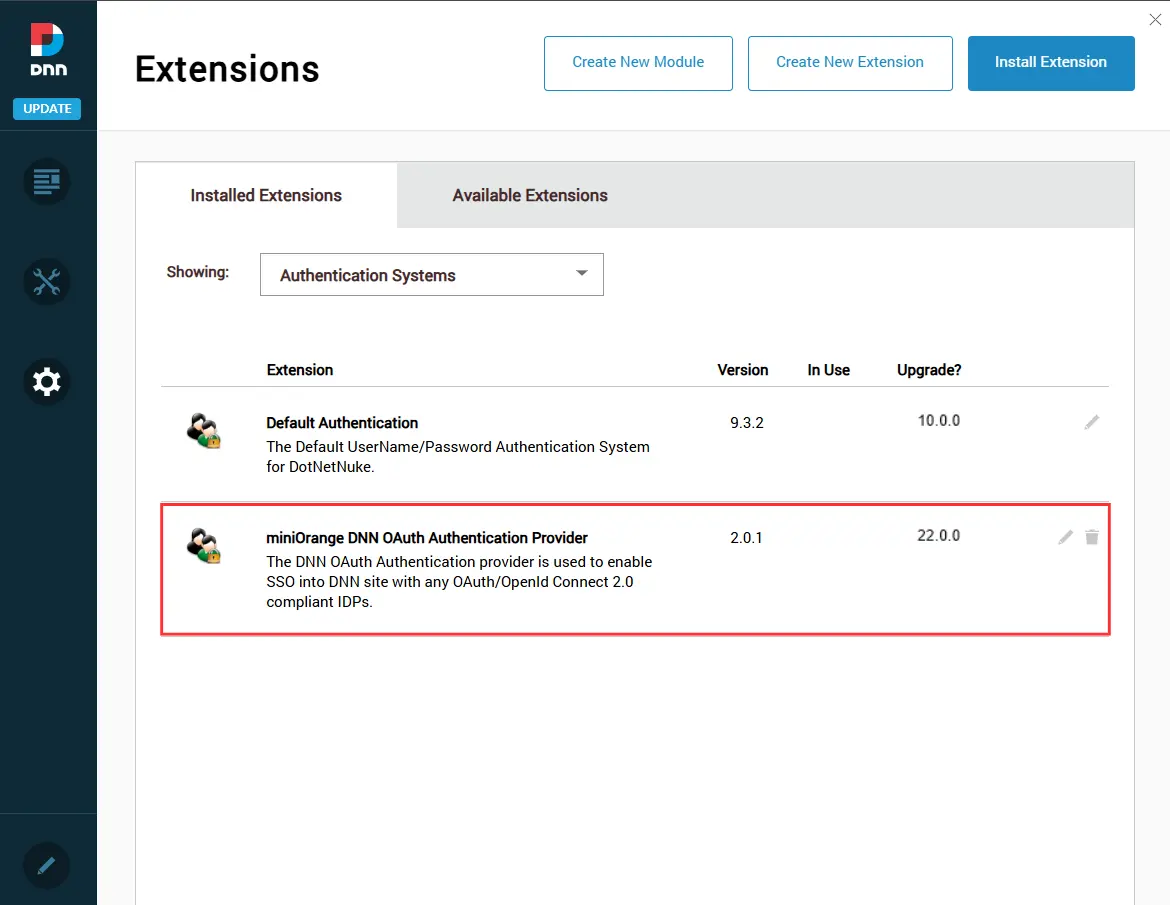
- Clique no ícone do lápis (como mostrado na imagem abaixo) para começar a configurar o Provedor de autenticação DNN OAuth.
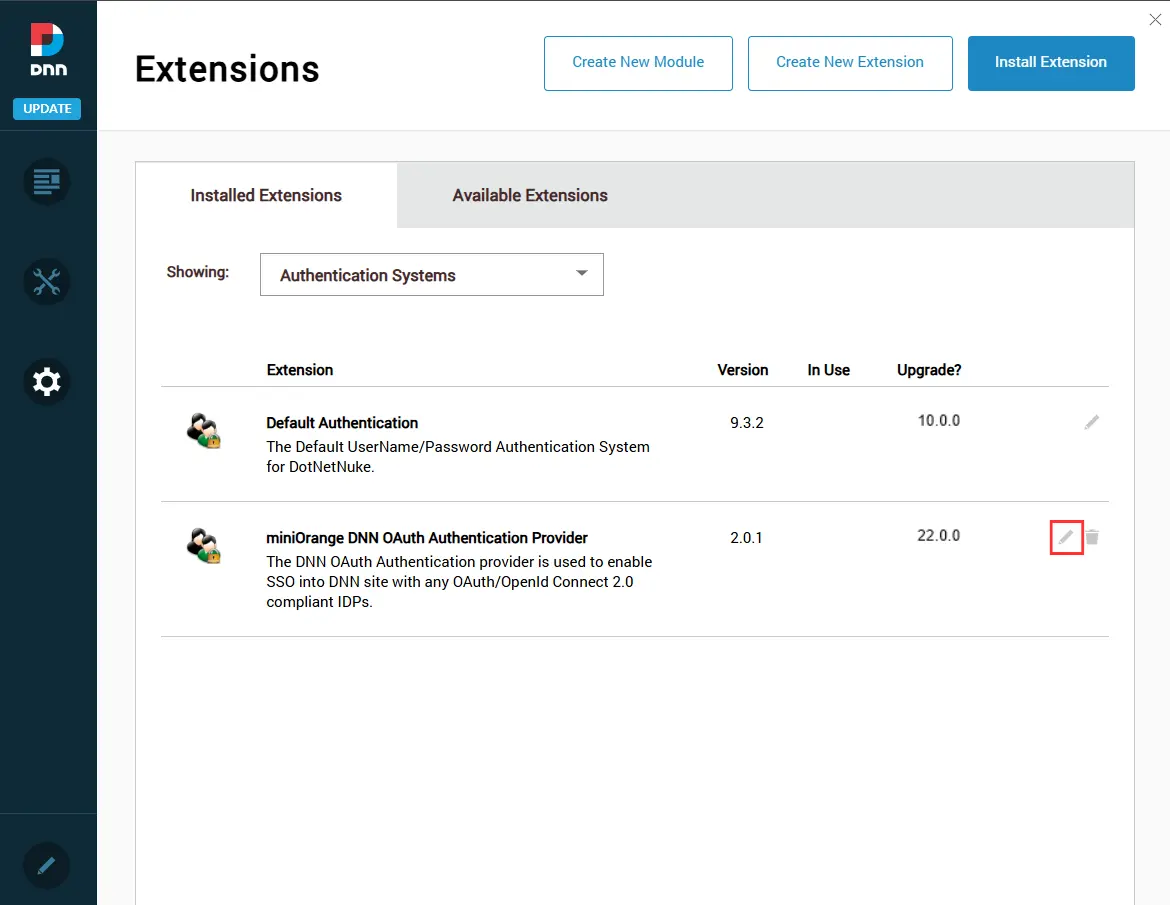
- Acesse a aba Configurações do Site. Lá, você verá o Painel do Provedor de Autenticação DNN OAuth, onde poderá gerenciar a configuração.

- Agora você concluiu com sucesso a instalação do Provedor de Autenticação no seu site DNN.
Etapas para configurar o DNN Single Sign-On (SSO) usando o Azure AD como IDP
1. Configurar o provedor de autenticação para configurar o logon único (SSO) do OAuth
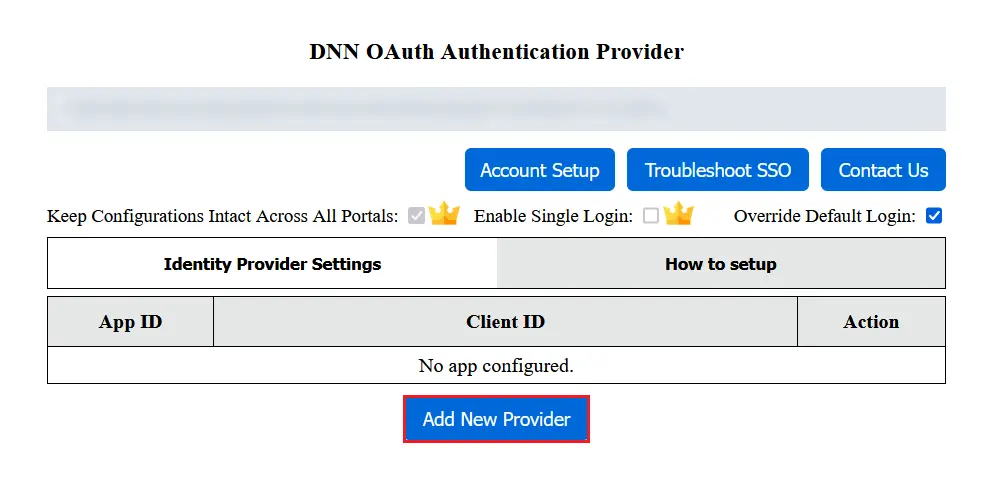
- Para configurar o aplicativo no provedor de autenticação, clique no botão Adicionar novo provedor na guia Configurações do provedor de identidade.
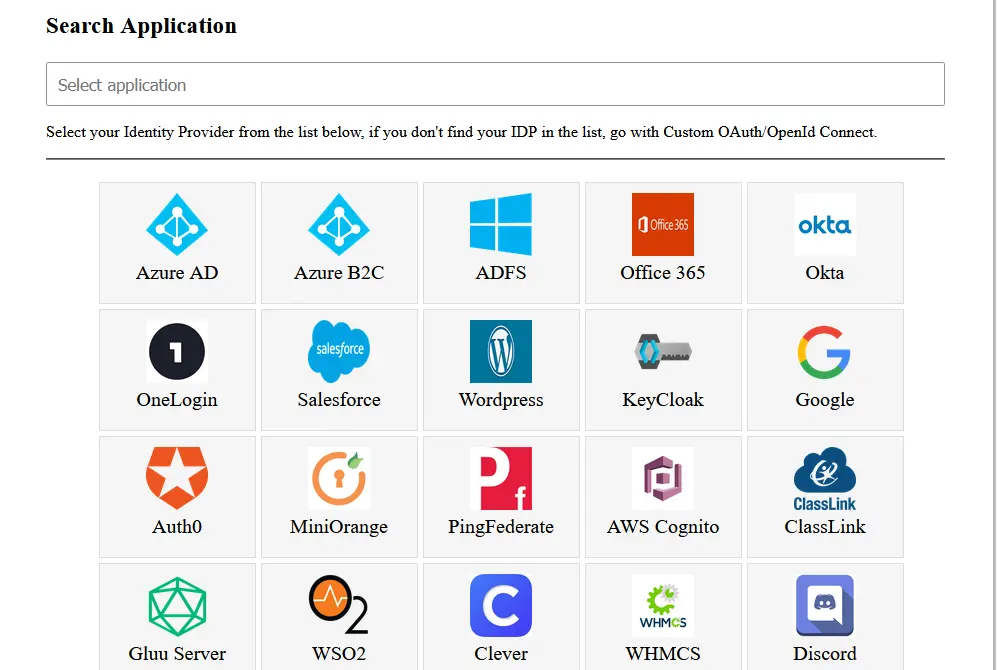
- Selecionar Azure AD como Provedor de Identidade da lista. Você também pode pesquisar seu Provedor de Identidade usando a caixa de pesquisa.
2. Configurar o Azure AD como provedor OAuth
- Para configurar o aplicativo DNN SSO no Microsoft Entra ID (antigo Azure AD), faça login Portal do Azure
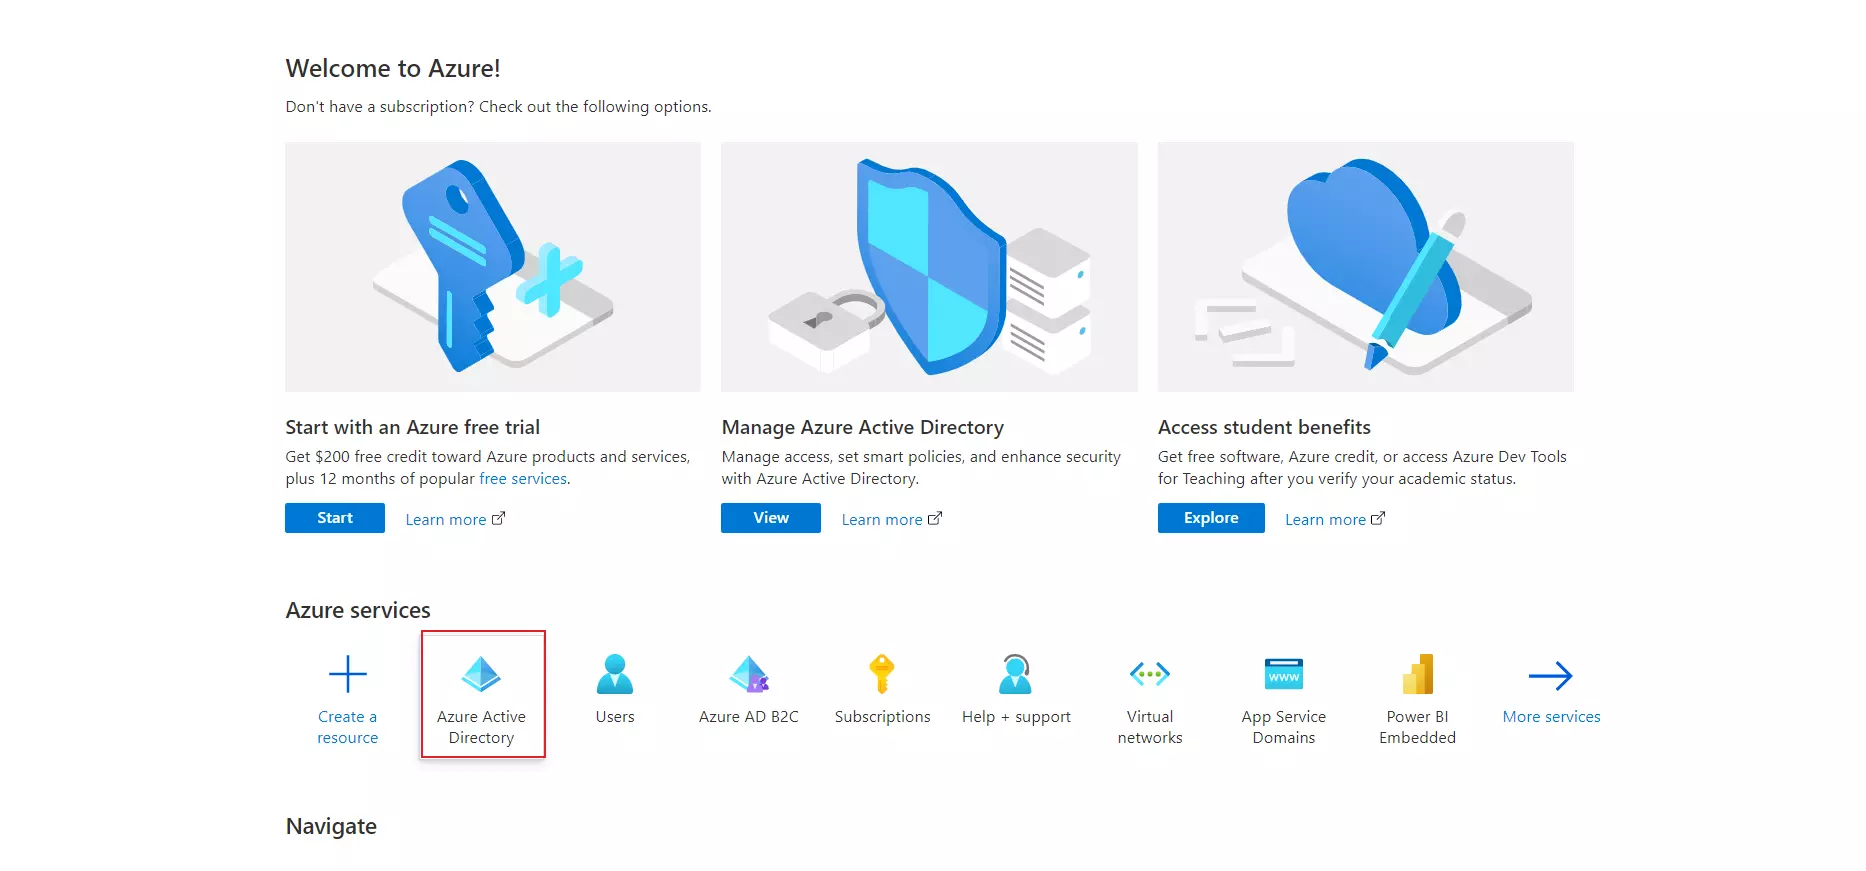
- Selecionar Diretório Ativo Azure.
- No painel de navegação à esquerda, clique em Registros de aplicativos serviço e clique Novo registro.

- Role para baixo até URIs de aplicativos seção e entrar no URL de retorno de chamada que você obterá do plugin DNN OAuth. Em seguida, role para baixo e clique em salvar alterações.
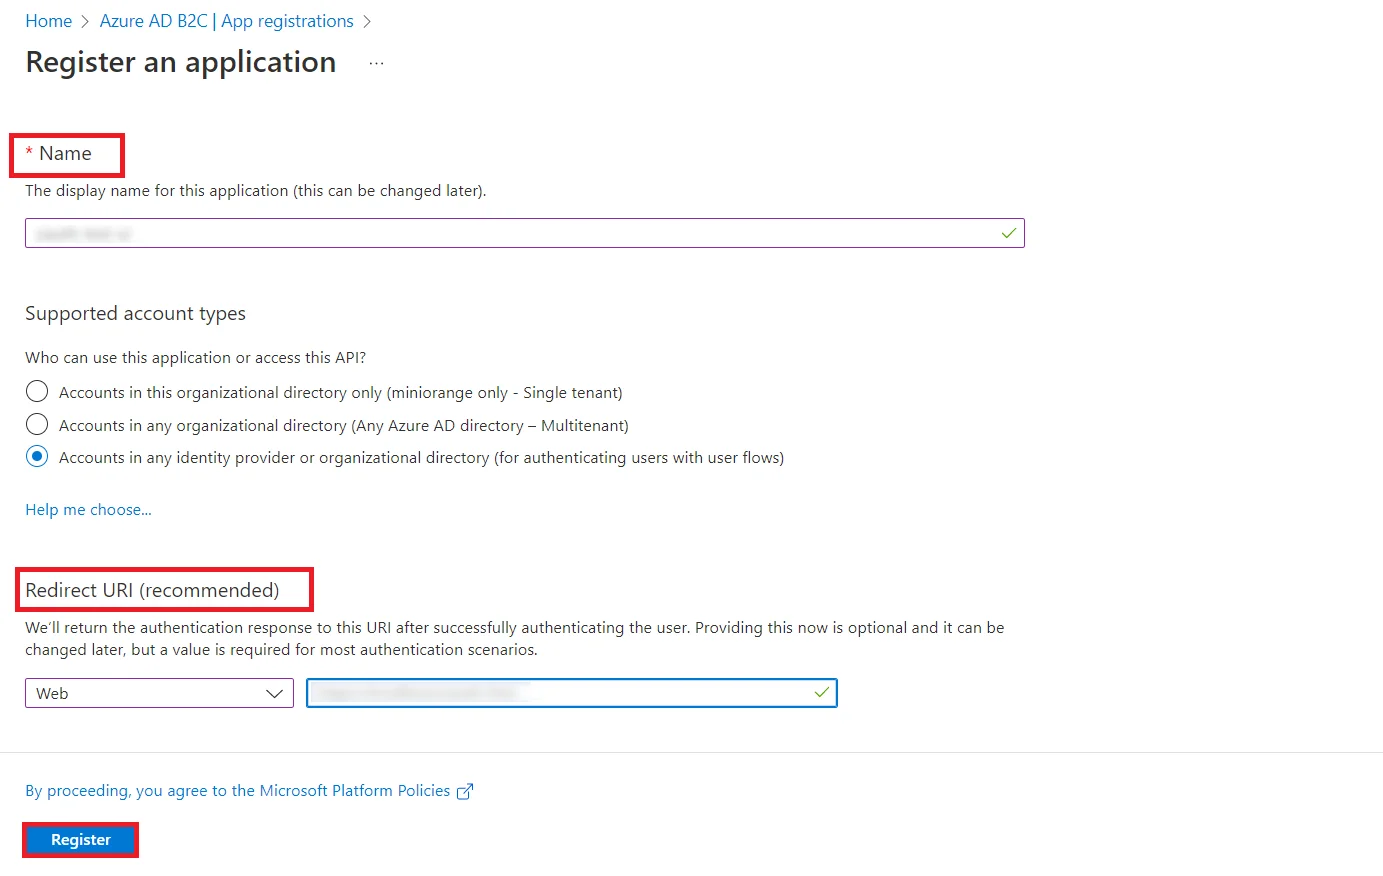
- Configure as seguintes opções para criar um novo aplicativo.
1. Insira um nome para sua inscrição no campo de texto Nome.
2. Em tipos de conta suportados, selecione a terceira opção: 'Contas em qualquer diretório organizacional (para autenticar o usuário com fluxos de usuário)'.
3. Na seção URI de redirecionamento, selecione o aplicativo Web e insira o URL de retorno de chamada do módulo miniOrange DNN OAuth Client e salve-o na caixa de texto URL de redirecionamento.
- Clique no Registrar-se botão para criar seu aplicativo.
- O Azure AD atribui um exclusivo ID do aplicativo para sua aplicação. O ApplicationID é seu ID do Cliente e ID do diretório é seu ID do inquilino, mantenha esses valores à mão, pois você precisará deles para configurar o módulo miniOrange DNN OAuth Client.

- Acesse Certificados e segredos no painel de navegação esquerdo e clique em Novo segredo do cliente. Insira a descrição e o prazo de validade e clique em ADD opção.

- Copie a chave secreta "valor" e mantenha o valor à mão, pois será necessário configurá-lo posteriormente Segredo do cliente sob eles no DNN OAuth Client Plugin.

Você configurou com sucesso o Microsoft Entra ID (anteriormente Azure AD) como provedor OAuth para logon único em seu aplicativo DNN.
3. Configurando o Provedor OAuth
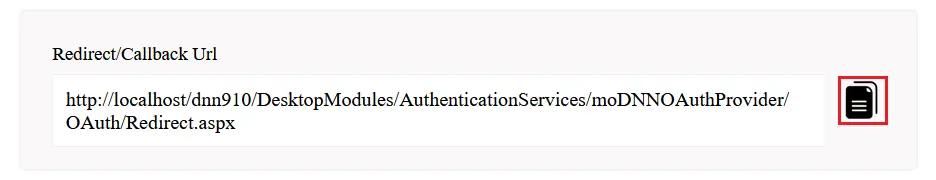
- Copie o URL de redirecionamento/retorno de chamada e forneça-o ao seu provedor de OAuth.
4. Configurando o cliente OAuth
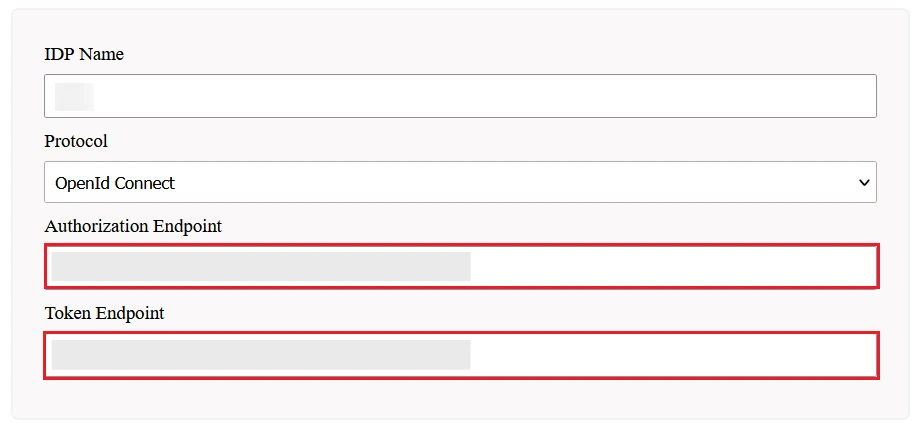
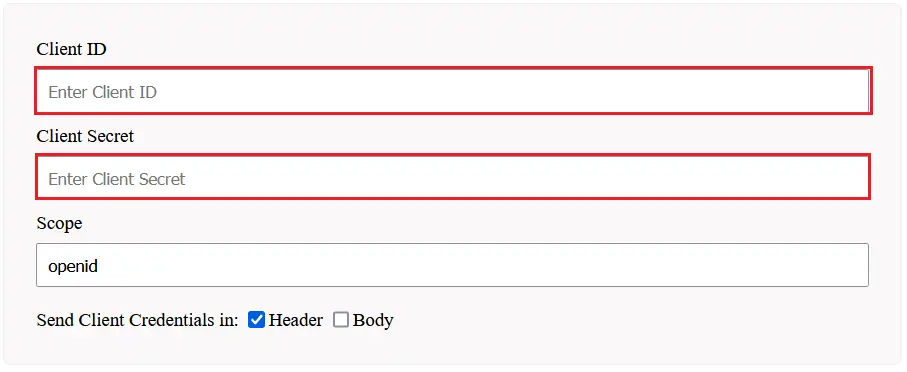
- configurar ID do cliente, Segredo do cliente, atualize o endpoints se necessário e salve as configurações.
5. Configuração de teste
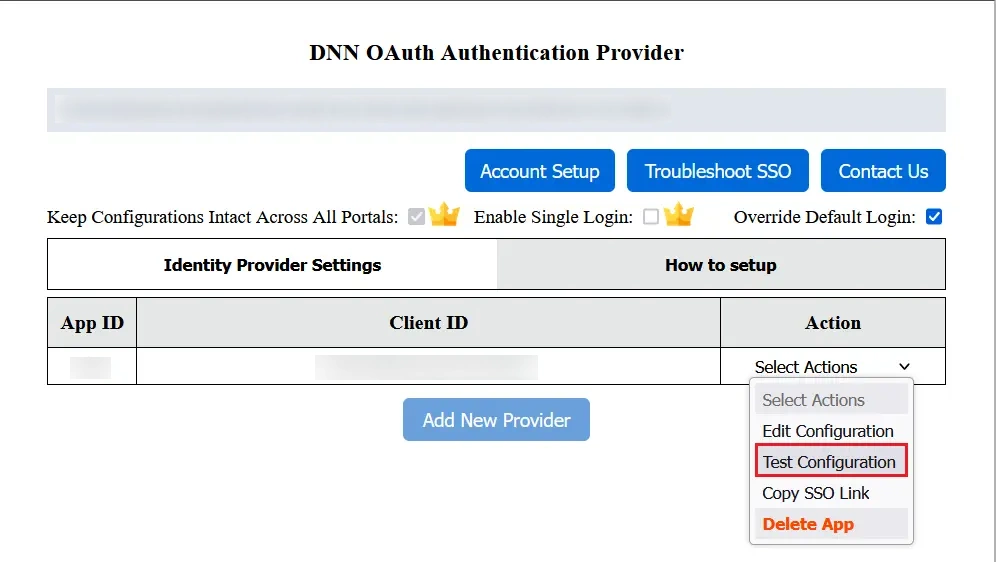
- Agora vá para o Configurações do Provedor de Identidade aba.
- Em ações selecionadas, clique em Configuração de Teste botão para verificar se você configurou o provedor de autenticação corretamente.
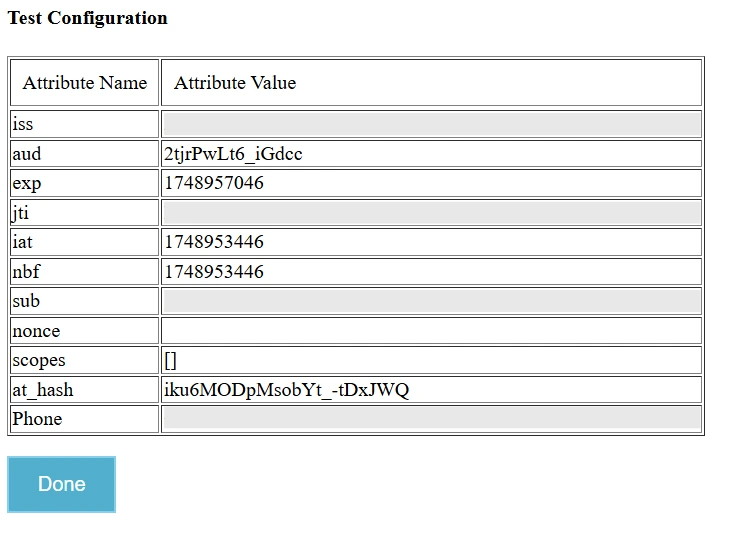
- Após a configuração bem-sucedida, você obterá o Nome do Atributo e os Valores do Atributo na janela Configuração de Teste.
6. Mapeamento de Atributos
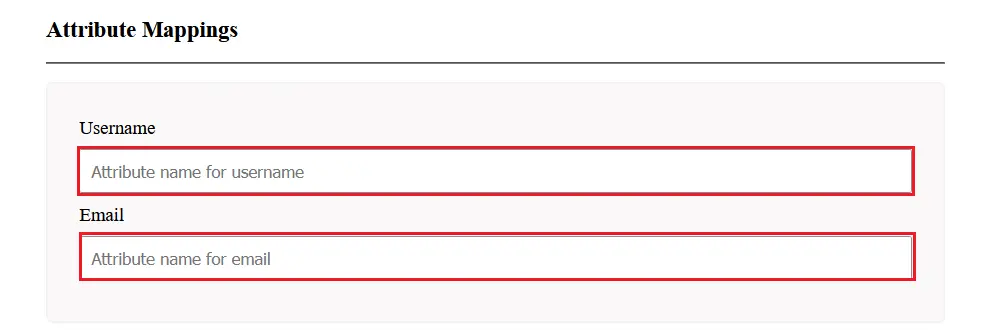
- Para mapeamento de atributos, selecione o Editar configuração no menu suspenso de ações selecionadas.
- Mapear e-mail e nome de usuário com Nome do Atributo você pode ver na janela Configuração de teste e salvar as configurações.
Você pode configurar o módulo de Single Sign-On (SSO) OAuth do ASP.NET com qualquer provedor de identidade, como ADFS, Microsoft Entra ID (anteriormente Azure AD), Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 ou até mesmo com seu próprio provedor de identidade personalizado.
Artigos Relacionados
Contato
Entre em contato conosco pelo endereço dnnsupport@xecurify.com e nossa equipe o ajudará a configurar o Single Sign-On OAuth do DNN. Nossa equipe o ajudará a selecionar a solução/plano mais adequado às suas necessidades.


