DNN OAuth Single Sign-On (SSO) com Zoho como provedor OAuth
O provedor de autenticação DNN OAuth Single Sign-On (SSO) permite habilitar o Single Sign-On (SSO) do OAuth para o seu site DotNetNuke. Com o Single Sign-On, você pode usar apenas uma senha para acessar seu site e serviços DotNetNuke. Nosso provedor de autenticação é compatível com todos os provedores de identidade compatíveis com OAuth . Aqui, apresentaremos um guia passo a passo para configurar o Single Sign-On (SSO) entre o DNN e o Zoho, considerando o Zoho como provedor OAuth. Para saber mais sobre os outros recursos que oferecemos para o DNN OAuth Single Sign-On (SSO), clique aqui.
Pré-requisitos: Download e instalação
Baixar
o provedor de autenticação DNN Oauth Single Sign On com o link acima.
Faça upload do pacote de instalação dnn-oauth-single-sign-on_xxx_Install acessando Configurações > Extensão > Instalar extensão.
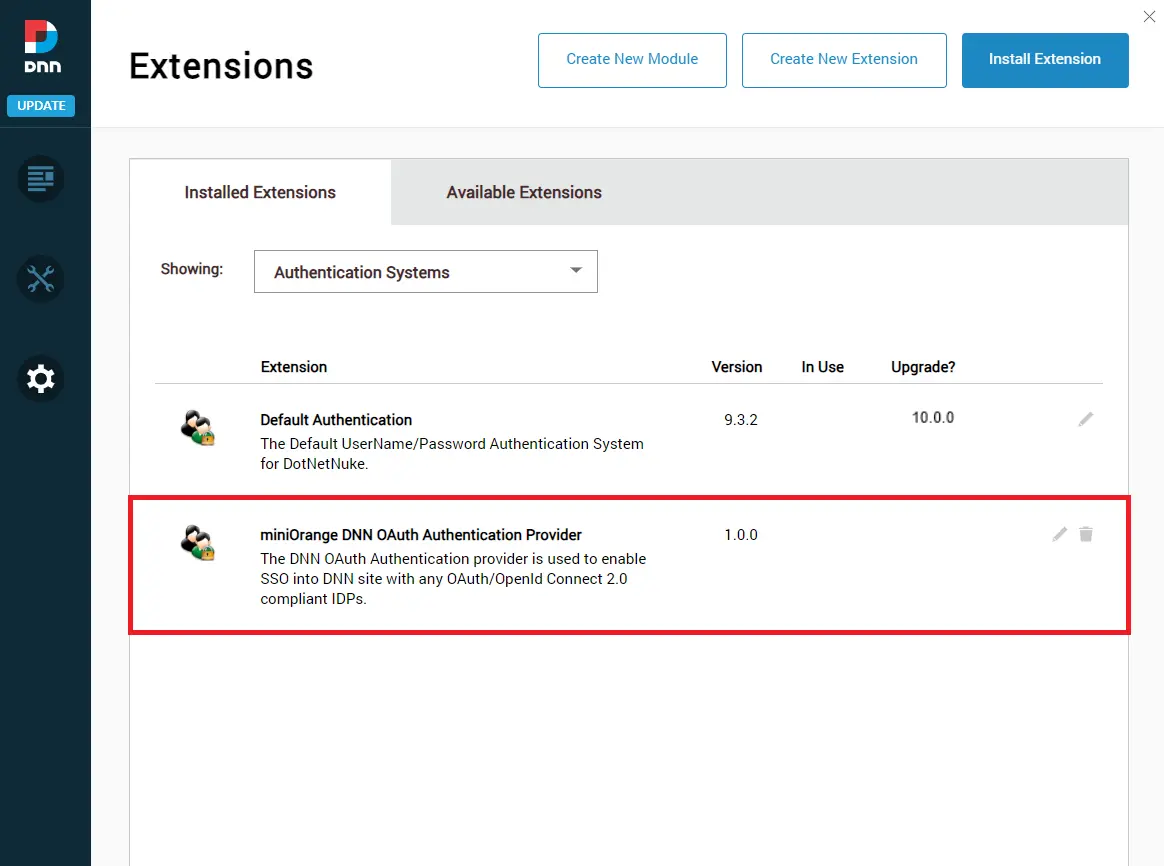
Agora sob o Aba de extensões instaladas selecionar Sistemas de autenticação. Aqui você pode ver o Provedor de autenticação miniOrange DNN OAuth.
Basta clicar no ícone de lápis, conforme mencionado na imagem abaixo, para configurar o Provedor de Autenticação DNN OAuth.
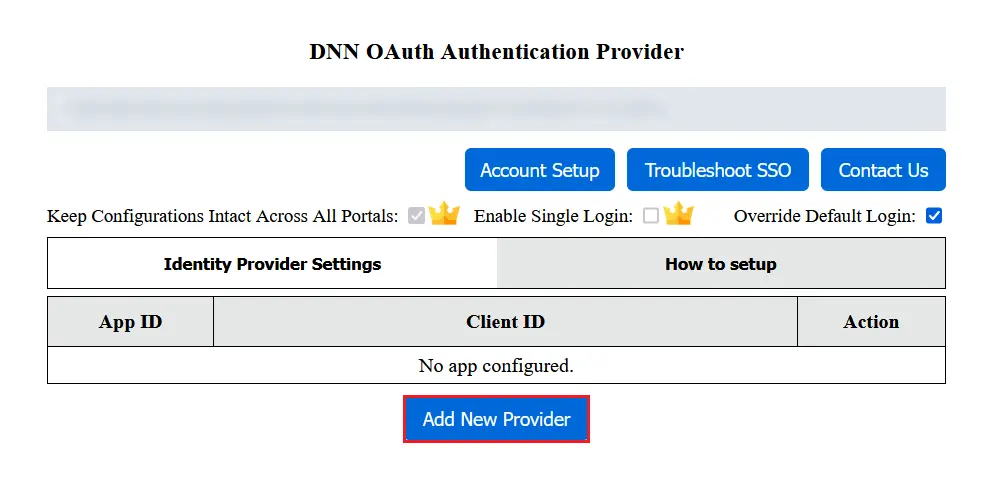
Agora vá para a aba de configurações do site. Aqui você pode ver o Painel do Provedor de Autenticação DNN OAuth.
Você concluiu a instalação do Provedor de Autenticação no seu site DNN.
Etapas para configurar o DNN Single Sign-On (SSO) usando Zoho como IDP
1. Configurar o provedor de autenticação para configurar o logon único (SSO) do OAuth
Para configurar o aplicativo no provedor de autenticação, clique no botão Adicionar novo provedor na guia Configurações do provedor de identidade.
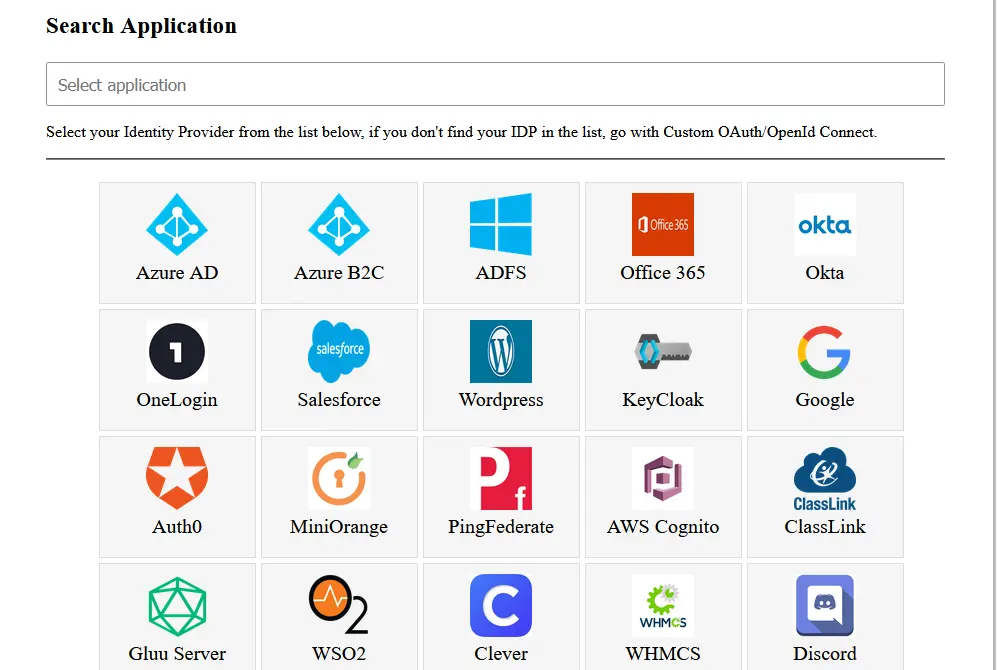
Selecione seu Provedor de Identidade
Selecionar Zoho como Provedor de Identidade da lista. Você também pode pesquisar seu Provedor de Identidade usando a caixa de pesquisa.
Selecione o tipo de cliente do aplicativo e clique em CRIE AGORA.
Introduzir o Nome do cliente, URL da página inicial, e
URI de redirecionamento autorizado é o URL de retorno/redirecionamento copiado do DNN OAuth Client Plugin na etapa 1.
Clique em Criar botão.
Agora, você receberá as credenciais do cliente, como ID do cliente e
Segredo do cliente. cópia de ID do cliente e Segredo do cliente e salve-o na configuração do plugin miniOrange Client.
3. Configurando o Provedor OAuth
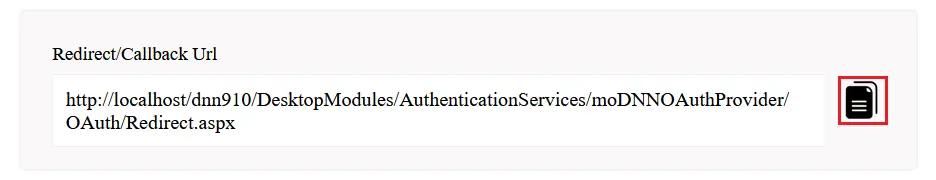
Copie o URL de redirecionamento/retorno de chamada e forneça-o ao seu provedor de OAuth.
4. Configurando o cliente OAuth
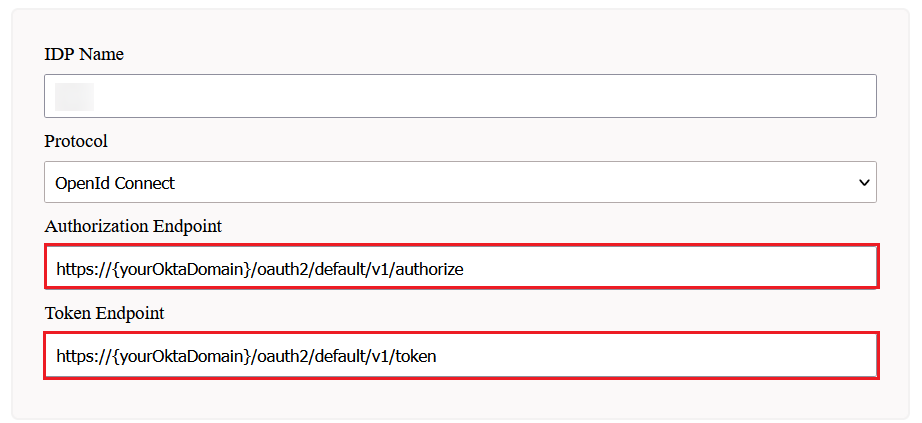
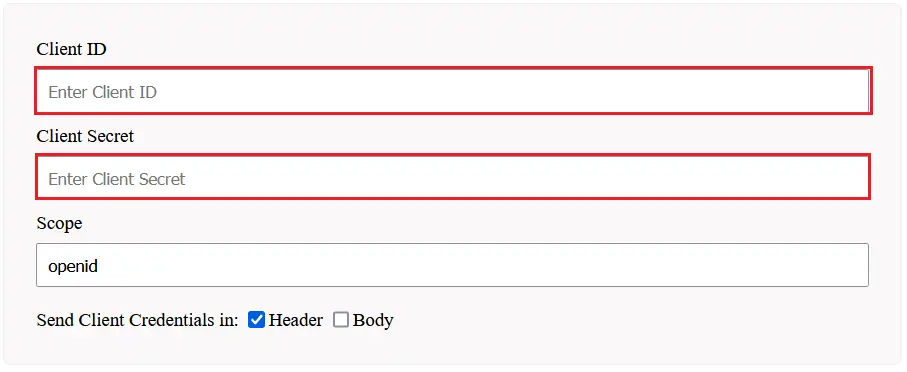
configurar ID do cliente, Segredo do cliente, atualize o endpoints se necessário e salve as configurações.
5. Configuração de teste
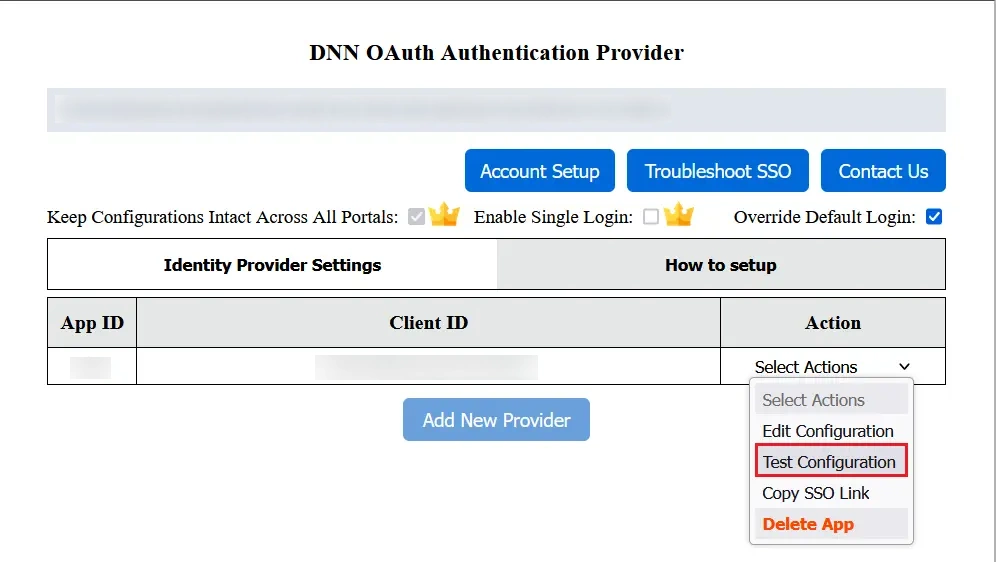
Agora vá para o Configurações do Provedor de Identidade aba.
Em ações selecionadas, clique em Configuração de Teste botão para verificar se você configurou o provedor de autenticação corretamente.
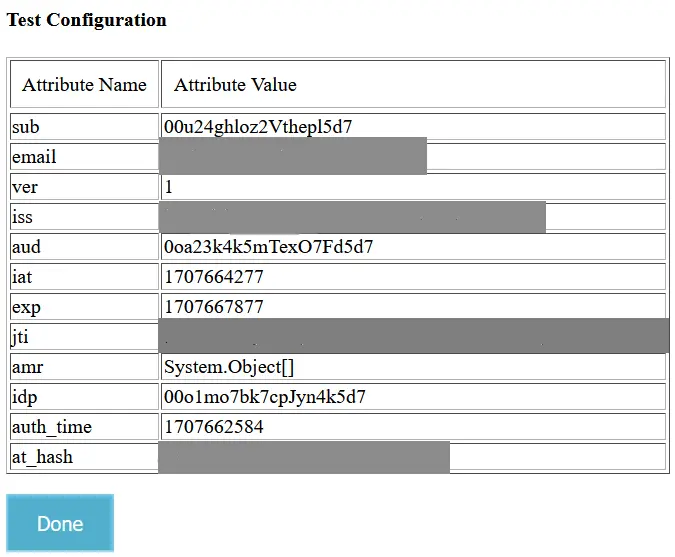
Após a configuração bem-sucedida, você obterá o Nome do Atributo e os Valores do Atributo na janela Configuração de Teste.
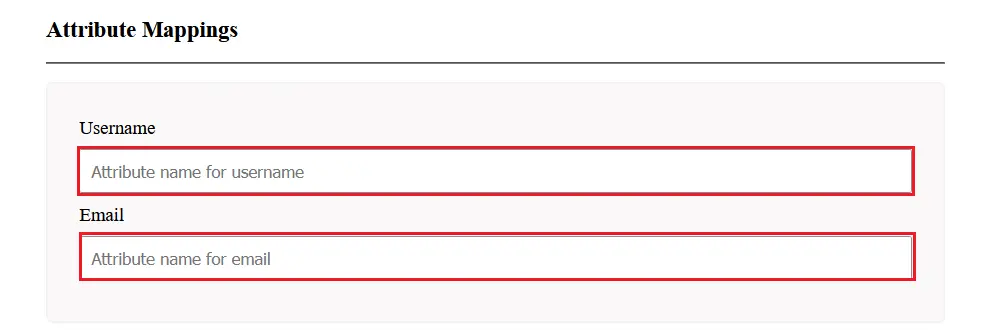
6. Mapeamento de Atributos
Para mapeamento de atributos, selecione o Editar configuração no menu suspenso de ações selecionadas.
Mapear e-mail e nome de usuário com Nome do Atributo você pode ver na janela Configuração de teste e salvar as configurações.
Você pode até mesmo configurar o módulo de Single Sign-On (SSO) OAuth do ASP.NET com qualquer provedor de identidade, como ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 ou até mesmo com seu próprio provedor de identidade personalizado.
Não consegue encontrar seu provedor de identidade? Envie um e-mail para dnnsupport@xecurify.com e ajudaremos você a configurar o SSO com seu provedor de identidade. Para obter orientações rápidas (por e-mail ou reunião), nossa equipe ajudará você a selecionar a solução/plano mais adequado às suas necessidades.
×
Olá!
Preciso de ajuda? Estamos bem aqui!
Entre em contato com o suporte miniOrange
Obrigado pela sua consulta.
Se você não receber uma resposta nossa dentro de 24 horas, sinta-se à vontade para enviar um e-mail de acompanhamento para info@xecurify.com