Etapas para configurar o provedor de autenticação DNN SAML Single Sign-On (SSO)
Etapa 1: Baixe e instale o provedor de autenticação SAML no DotNetNuke.
-
Baixar
o pacote para o provedor de autenticação DNN SAML Single Sign-On (SSO).
-
Faça upload do pacote de instalação dnn-saml-single-sign-on_xxx_Install acessando Configurações > Extensão > Instalar extensão.
Etapa 2: Adicionar Provedor de Autenticação na página DNN.
- Agora sob o Aba de extensões instaladas selecionar Sistemas de Autenticação.Aqui você pode ver o Plugin de autenticação SAML miniOrange DNN.
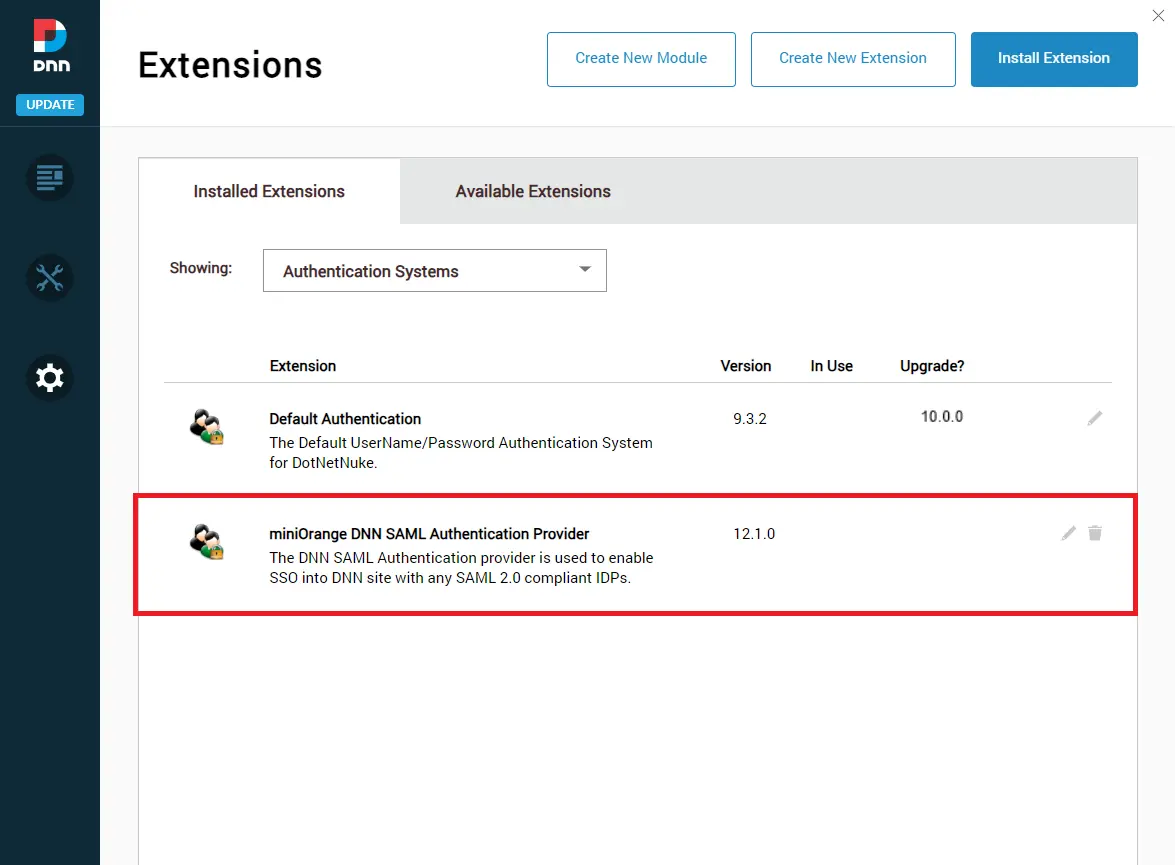
- Basta clicar no ícone de lápis, conforme mencionado na imagem abaixo, para configurar o Provedor de Autenticação DNN SAML.

- Agora vá para a aba de configurações do site. Aqui você pode ver o Painel do Provedor de Autenticação SAML DNN.

-
Você concluiu a instalação do módulo no seu site DNN.
Etapa 3: Configurar o Provedor de Autenticação para Configurar o Logon Único SAML (SSO)
- Para configurar o aplicativo no provedor de autenticação, clique no Adicionar novo IdP botão no Guia Configurações do Provedor de Identidade.
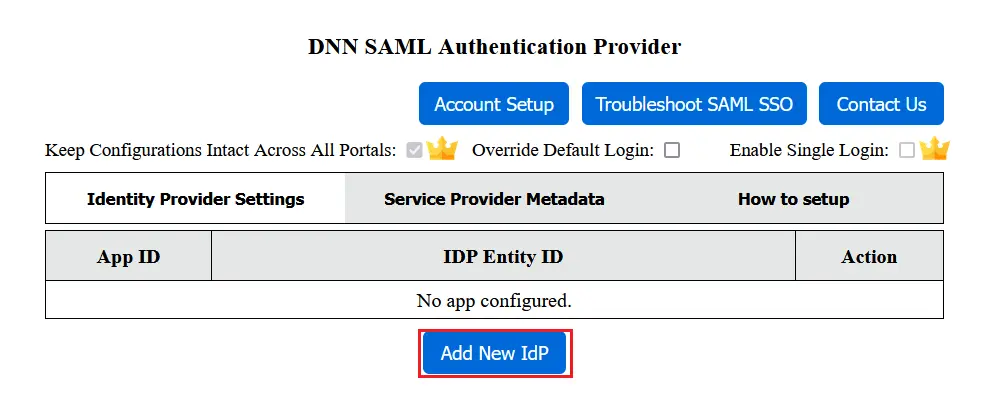
A] Selecione seu Provedor de Identidade
-
Escolha o seu Provedor de identidade da lista. Se você não encontrar seu provedor de identidade na lista, selecione "IDP personalizado". Você também pode pesquisar seu provedor de identidade usando a caixa de pesquisa.
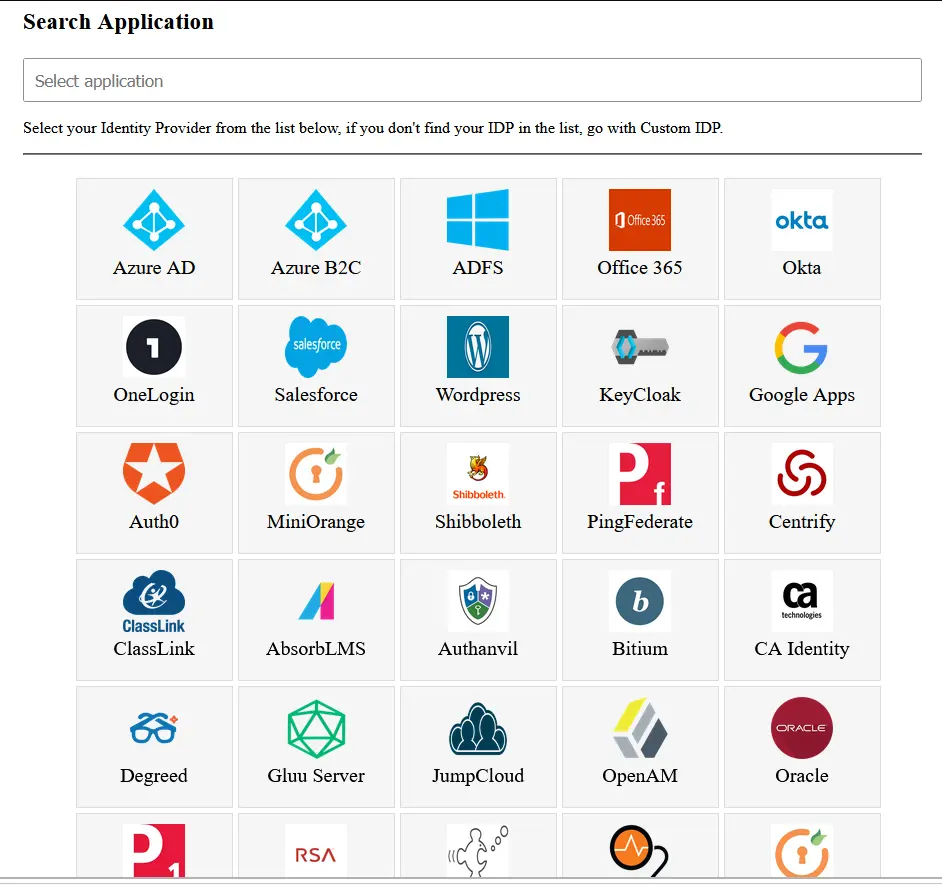
B] Configure seu Provedor de Identidade
-
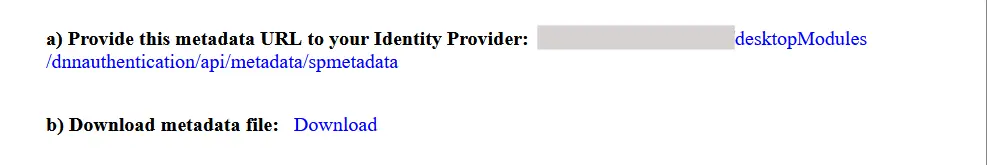
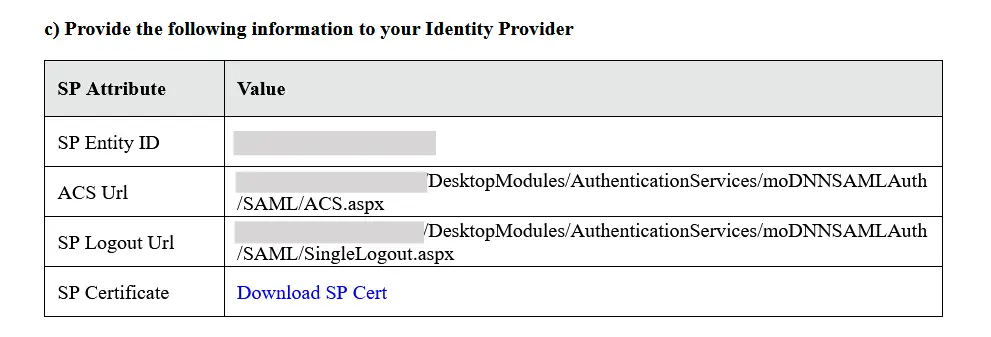
Na guia Configurações do Provedor de Serviços, você pode baixar metadados do SP como um documento XML ou copiar a URL dos metadados.
-
Como alternativa, copie e cole o ID da entidade SP e a URL do ACS da tabela de metadados do SP na sua página de configuração do IdP.
C] Configure seu provedor de serviços
-
Para carregar os metadados do IdP, você pode usar o
Carregar metadados do IdP botão na guia Configurações do Provedor de Identidade, se você tiver o URL de metadados do IdP ou o arquivo .xml de metadados do IdP.
-
Alternativamente, você pode copiar o ID da entidade IDP e
URL de login único valores do IdP e preenchê-los na aba Configurações do Provedor de Identidade.
Etapa 4: Testando o SSO SAML
-
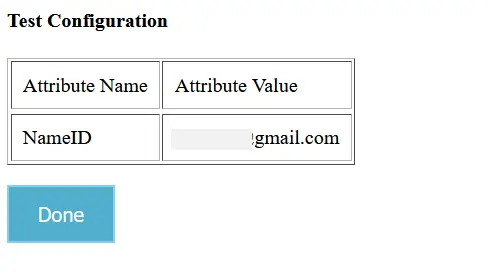
Clique na Configuração de Teste botão para verificar se você configurou o plugin corretamente.
-
Após a configuração bem-sucedida, você obterá o Nome do Atributo e os Valores do Atributo na janela Configuração de Teste.
Etapa 5: Mapeamento de Atributos
-
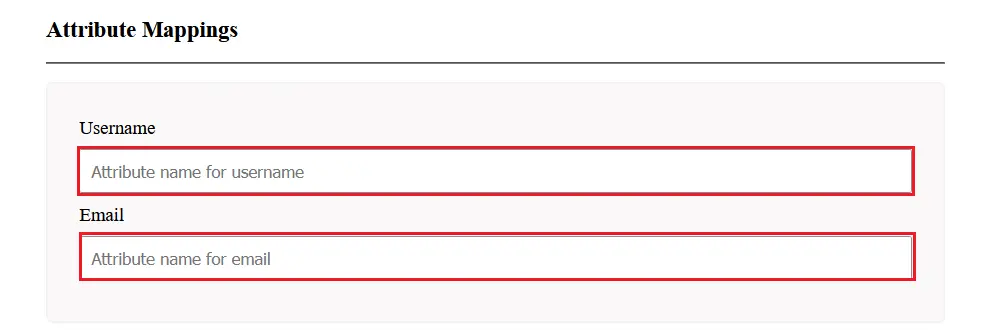
Para mapeamento de atributos, selecione o Editar configuração no menu suspenso de ações selecionadas.
-
Mapear e-mail e nome de usuário com Nome do Atributo você pode ver na janela Configuração de teste e salvar as configurações.
Etapa 6: Obtenha o link de logon único (SSO) para seu aplicativo
-
Você pode encontrar o Link SSO no Lista suspensa de ações in Lista de Aplicativos do provedor de autenticação.

Você pode configurar o módulo de Single Sign-On (SSO) SAML 2.0 do SiteFinity com qualquer provedor de identidade, como ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 ou até mesmo com seu próprio provedor de identidade personalizado . O conector SAML 2.0 para ASP.NET da miniOrange é compatível com as linguagens C# e Visual Basic.
Também oferecemos o módulo ASP.NET SAML Single Sign-On para configurar o Single Sign-On em seus aplicativos personalizados ASP.NET. Clique aqui para saber mais.
A miniOrange também oferece módulos para integração com aplicativos legados, como Active Directory, SiteMinder, Radius, Unix e outros. Usando os protocolos SAML, OAuth, OpenID, ADFS e WS-FED , também podemos ajudar você a adicionar login/autenticação ao seu site Umbraco.
Recursos adicionais
Precisa de ajuda?
Não consegue encontrar seu provedor de identidade? Envie um e-mail para dnnsupport@xecurify.com e ajudaremos você a configurar o SSO com seu provedor de identidade. Para obter orientações rápidas (por e-mail ou reunião), nossa equipe ajudará você a selecionar a solução/plano mais adequado às suas necessidades.



 Guia de Configuração
 Guia de vídeo


