
Visão geral e configuração dos recursos de autenticação da API do Drupal
Visão geral
O módulo de Autenticação de API do Drupal oferece recursos essenciais para proteger APIs JSON e APIs REST. Ele permite bloquear ou liberar endereços IP específicos, restringir o acesso a endpoints de API selecionados ou personalizados e aplicar controles baseados em funções para gerenciar o acesso à API. O Controle de Inundação ajuda a prevenir ataques de força bruta, e a Revogação de Tokens permite revogar tokens de acesso emitidos anteriormente.



- Usando o Composer
- Usando Drush
- Instalação manual

Acesso baseado em função:
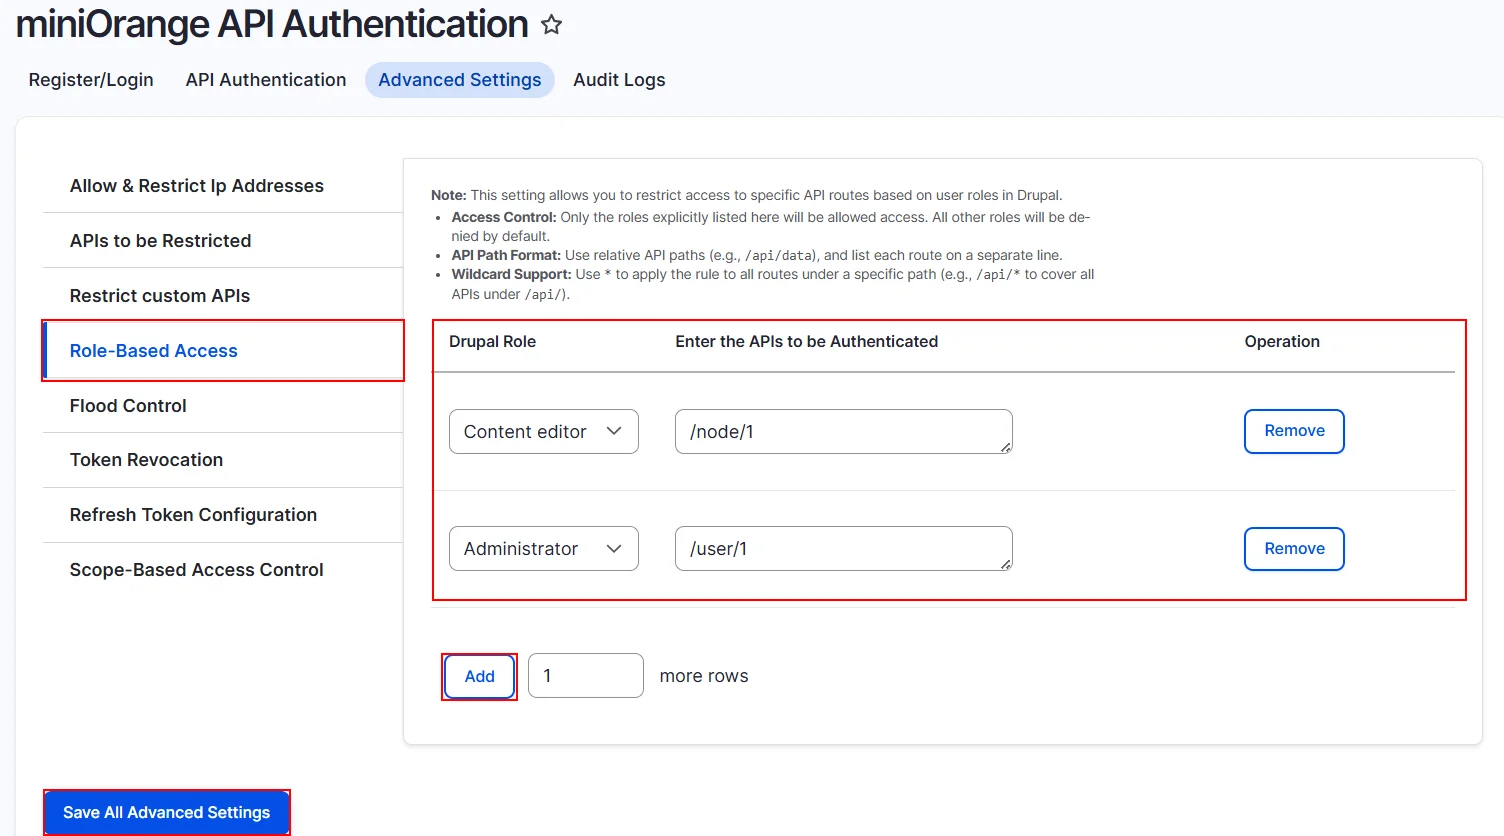
A configuração de Acesso Baseado em Funções (Role-Based Access) no Drupal permite controlar o acesso a rotas de API específicas com base nas funções do usuário. Ao configurar essa opção, você pode definir quais funções têm permissão para acessar determinados endpoints, enquanto todas as outras funções terão acesso restrito. Isso garante que APIs sensíveis permaneçam protegidas e acessíveis apenas a usuários autorizados.
- Navegue até a Configurações avançadas aba do módulo.
- Na aba vertical, selecione Acesso baseado em função.
- Escolha a função do Drupal à qual deseja conceder acesso à API e, em seguida, insira as rotas da API às quais a função selecionada deve ter acesso.
- Somente a função selecionada no Drupal poderá acessar as APIs especificadas.
- Para adicionar mais funções do Drupal, basta clicar em Adicione botão abaixo.
- Depois de concluído, clique no Salvar todas as configurações avançadas botão.
Restringir APIs personalizadas:
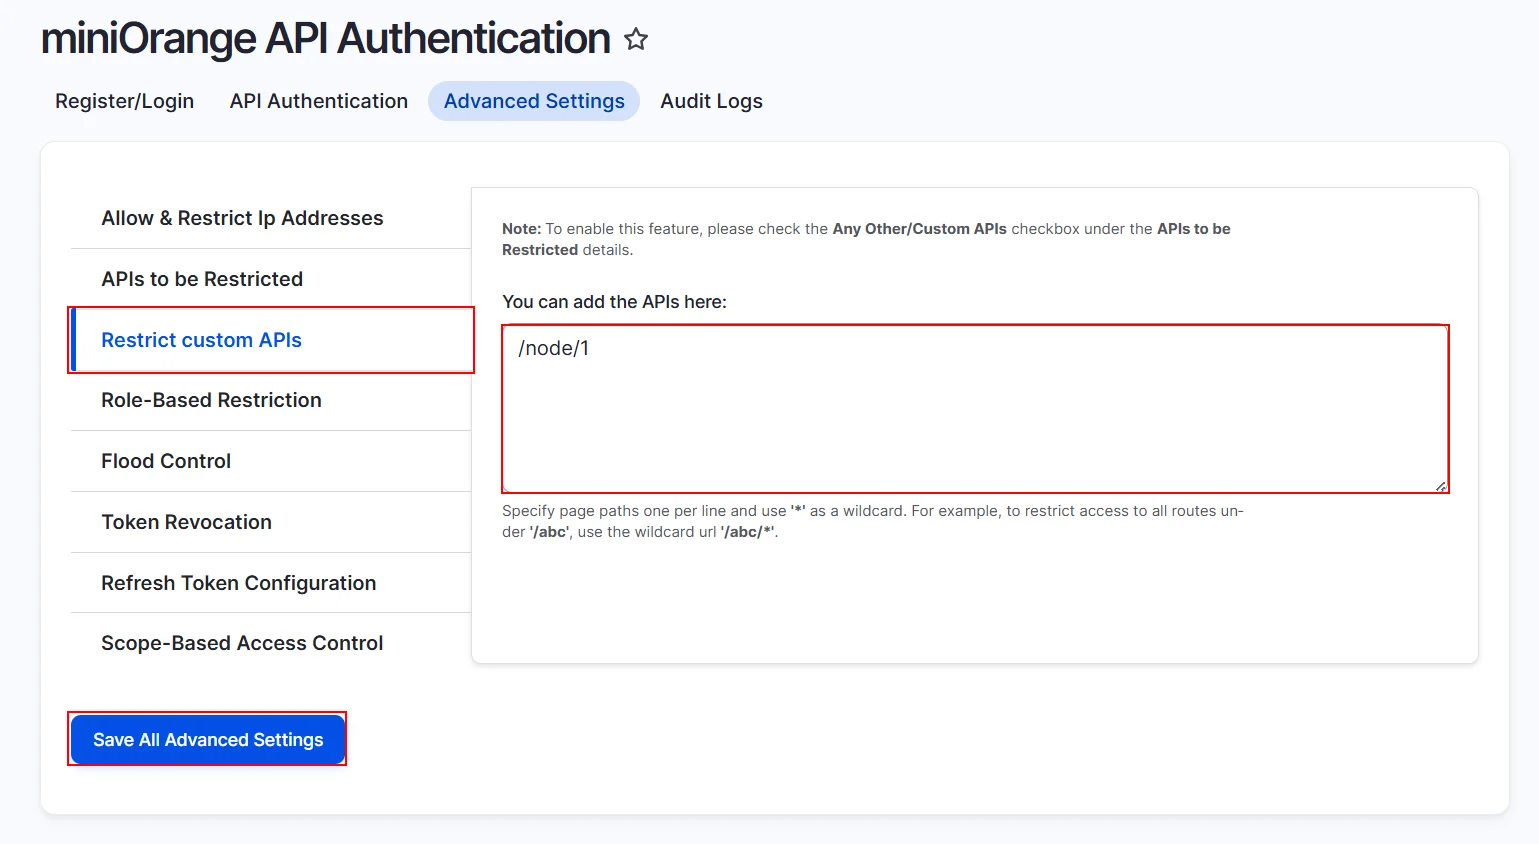
O recurso Restringir APIs Personalizadas permite que os administradores limitem o acesso a APIs personalizadas selecionadas. Isso mantém suas APIs seguras e garante que sejam usadas com segurança.
- Navegue até a Configurações avançadas aba do módulo.
- Na aba vertical, selecione Restringir APIs personalizadas.
- Insira a API personalizada que deseja restringir no campo Você pode adicionar as APIs aqui. Para adicionar várias APIs, insira cada uma em uma nova linha.
- Depois de concluído, clique no Salvar todas as configurações avançadas botão.
Permitir e restringir endereços IP:
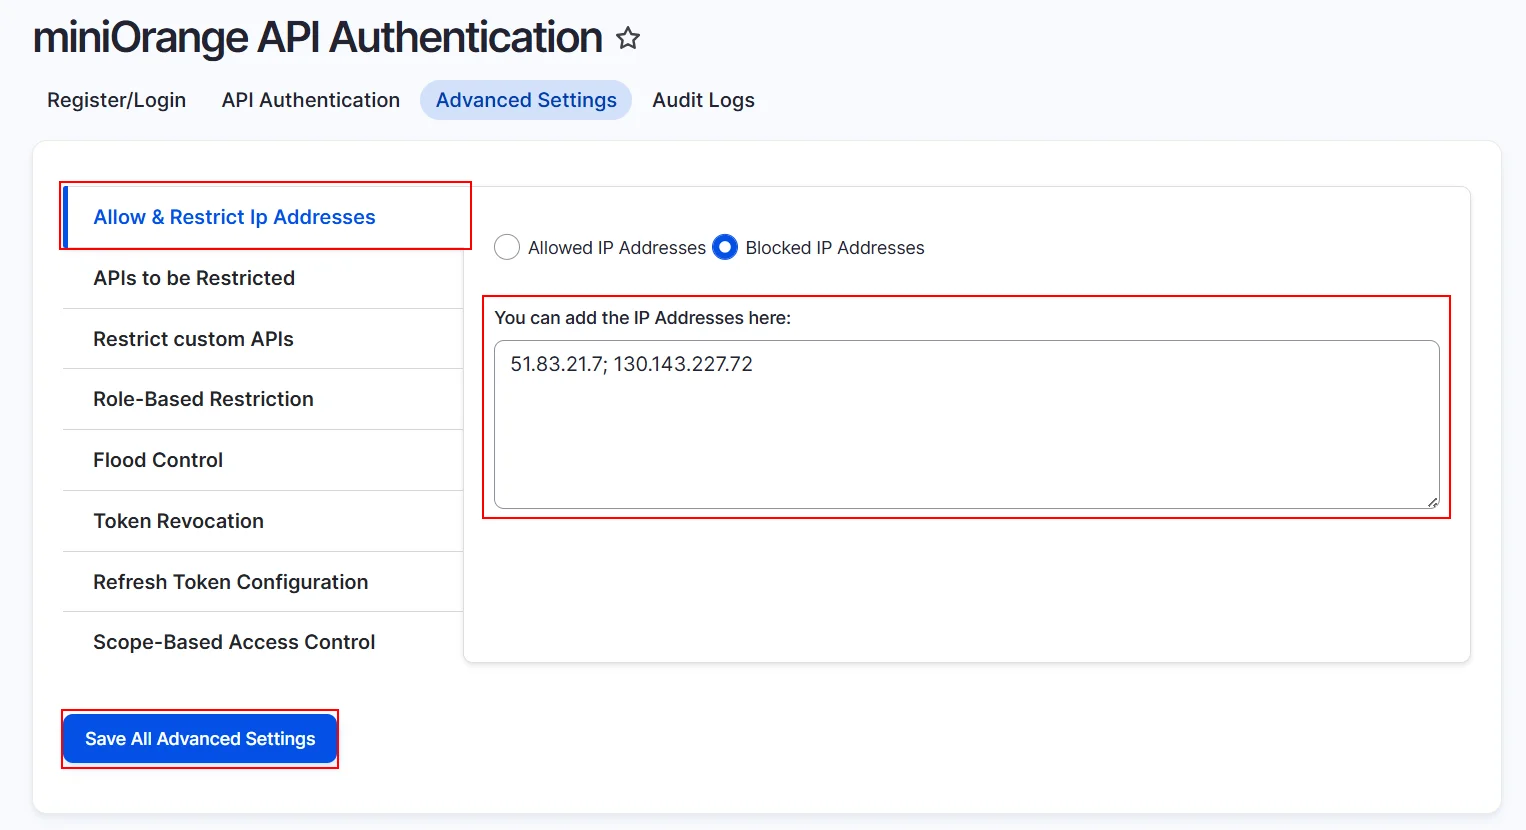
O recurso Permitir e Restringir Endereços IP aprimora a segurança da API controlando o acesso por meio de endereços IP. Você pode permitir apenas IPs confiáveis ou bloquear IPs específicos, garantindo que somente sistemas autorizados possam usar as APIs.
- Navegue até a Configurações avançadas aba do módulo.
- Na aba vertical, selecione Permitir e restringir endereços IP.
- Selecione se deseja permitir ou bloquear endereços IP.
- Insira o endereço IP no campo Você pode adicionar os endereços IP aqui. Para adicionar vários endereços IP, separe-os com um ponto e vírgula (;).
- Depois de concluído, clique no Salvar todas as configurações avançadas botão.
APIs a serem restringidas:
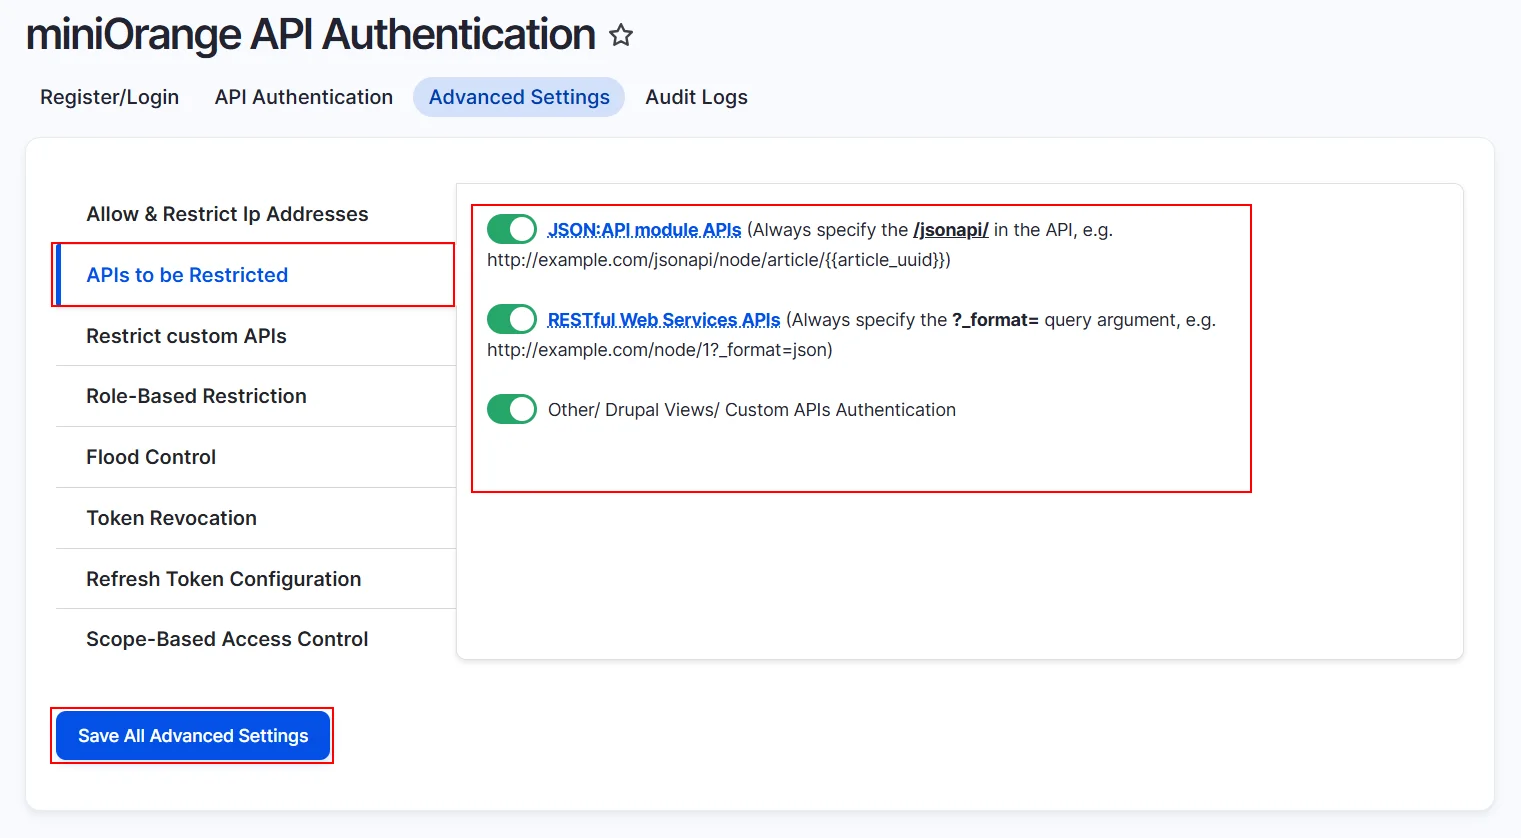
O recurso "APIs a serem restritas" permite controlar o acesso a APIs específicas, incluindo APIs JSON, APIs RESTful e APIs personalizadas. Ele aprimora a segurança ao exigir autenticação para essas APIs.
- Navegue até a Configurações avançadas aba do módulo.
- Na aba vertical, selecione APIs a serem restringidas.
- Marque a caixa de seleção correspondente ao tipo de API que deseja restringir. Ao fazer solicitações à API, certifique-se de que o formato da solicitação, tanto para APIs JSON quanto REST, corresponda ao formato especificado no módulo.
- Depois de concluído, clique no Salvar todas as configurações avançadas botão.
Controle de inundação:
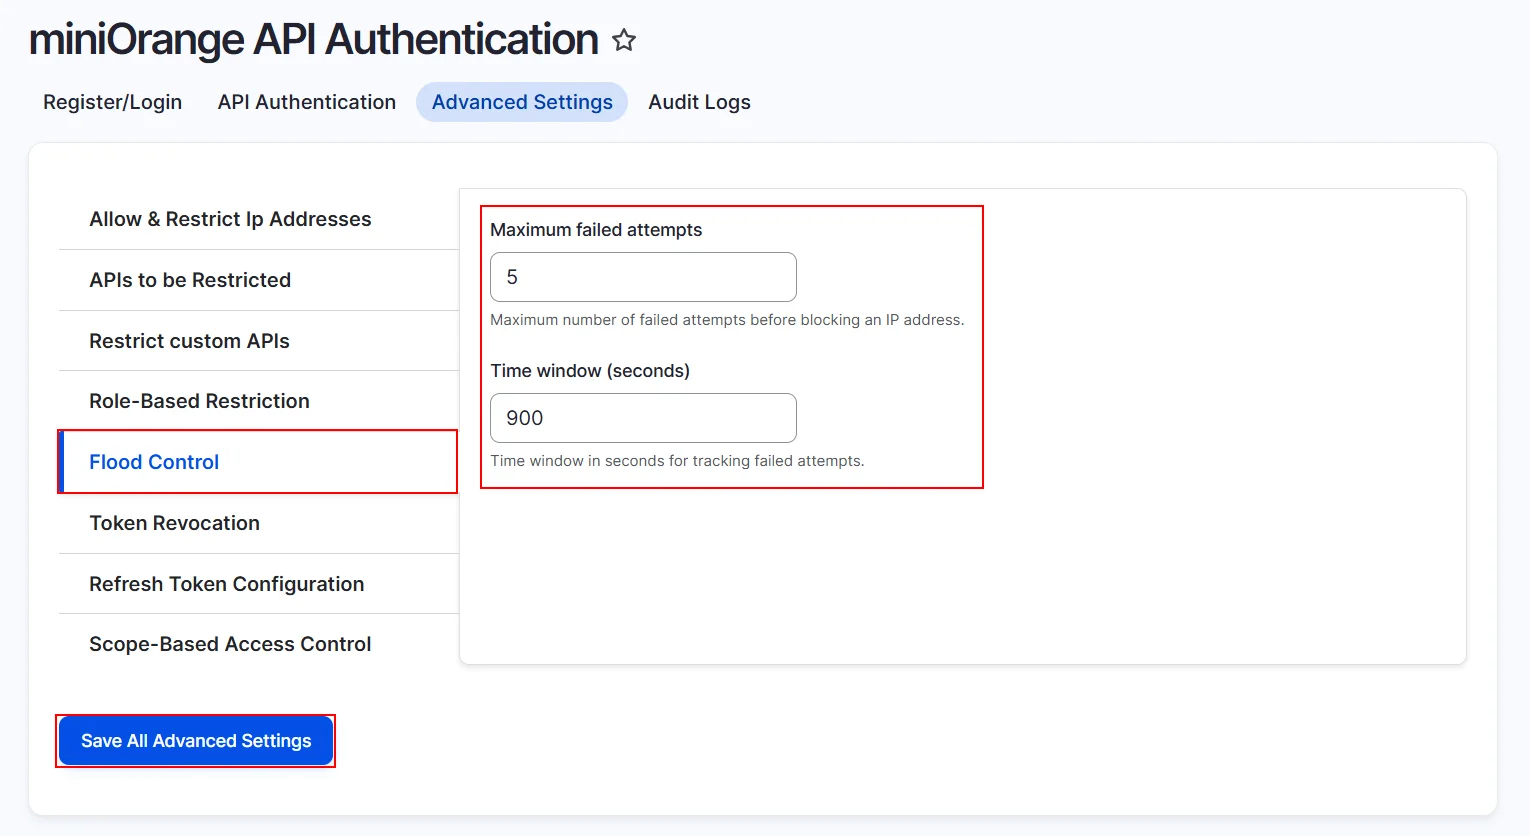
Essa configuração restringe o número de tentativas de autenticação malsucedidas permitidas dentro de um determinado período para cada conta de usuário ou endereço IP. Assim que o limite for atingido, novas tentativas de login serão bloqueadas durante o período configurado.
- Navegue até a Configurações avançadas aba do módulo.
- Na aba vertical, selecione Controle de Inundações.
- Debaixo Número máximo de tentativas falhasDefina o número de tentativas de login falhas permitidas antes que um endereço IP seja bloqueado.
- In Janela de tempo (segundos)Defina a duração do rastreamento de tentativas de login falhas.
- Depois de concluído, clique no Salvar todas as configurações avançadas botão.
Revogação de Token:
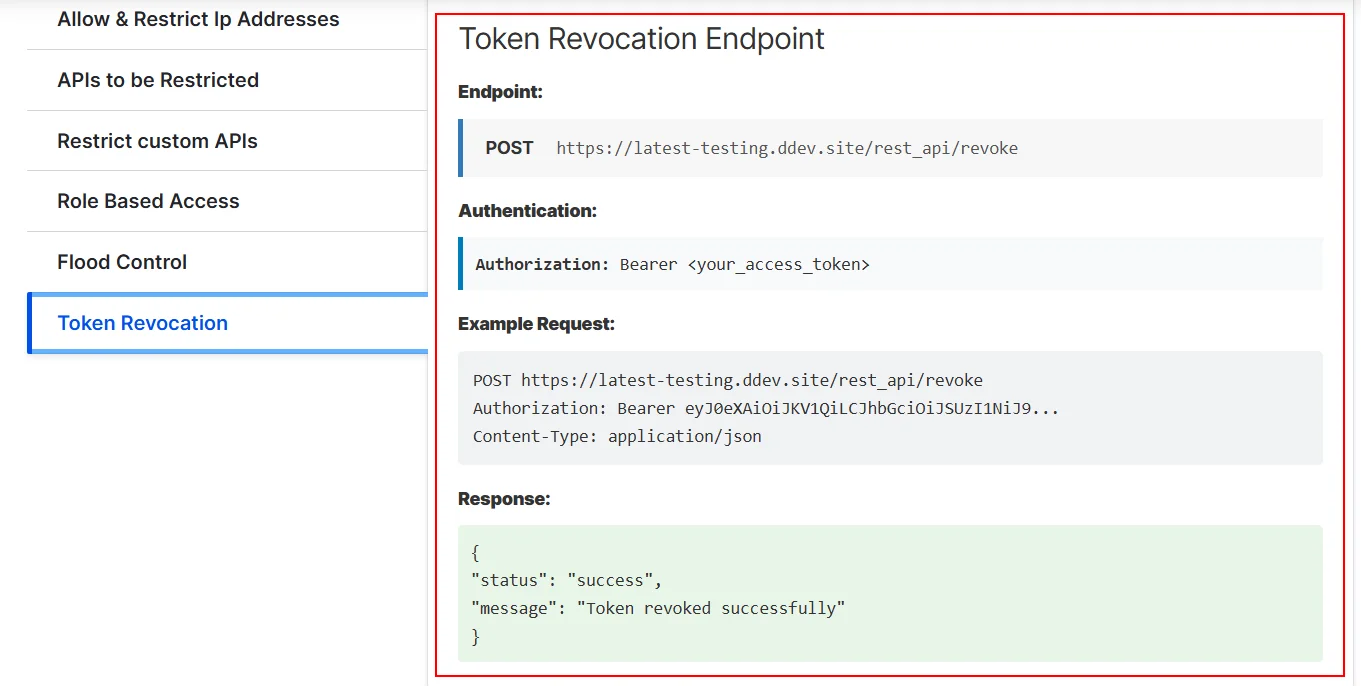
Este endpoint é usado para revogar um token de acesso gerado pelo módulo. Envie uma requisição POST para o endpoint com o método de autenticação OAuth/Token de Acesso habilitado e inclua o token a ser revogado no corpo da requisição.
- Navegue até a Configurações avançadas aba do módulo.
- Na aba vertical, selecione Revogação de token.
- Utilize o endpoint de revogação:
https://your-drupal-site/rest_api/revoke
- Autorização: Token de portador: Se o token for válido, a API responde com uma mensagem de sucesso confirmando que o token foi revogado.
- Envie uma solicitação POST para o endpoint com os parâmetros acima.
- Após a revogação ser concluída com sucesso, você receberá uma resposta:
{ "status": "success", "message": "Token revogado com sucesso" }
Artigos Relacionados
Caso a configuração não tenha sido bem-sucedida, entre em contato conosco pelo endereço drupalsupport@xecurify.com . Inclua uma captura de tela da janela de erro e nós o ajudaremos a resolver o problema e o guiaremos durante a configuração.


