
Logon único SAML no Joomla usando Azure AD/Microsoft Entra ID
Visão geral
O plugin miniOrange Joomla SAML SP SSO permite a integração direta de Single Sign-On (SSO) entre seu site Joomla e o Microsoft Entra ID (anteriormente Azure AD) usando o protocolo SAML 2.0. Seja para gerenciar um único site Joomla ou uma rede com vários sites, este plugin oferece uma experiência de login segura e centralizada, com a infraestrutura de identidade Microsoft existente em sua organização.
Com apenas alguns passos de configuração, os usuários podem se autenticar no Joomla usando suas credenciais do Entra ID, eliminando a necessidade de senhas separadas e reduzindo a sobrecarga de TI. O plugin é totalmente compatível com Joomla 3, 4, 5 e 6 e funciona imediatamente com qualquer provedor de identidade (IdP) compatível com SAML 2.0, tornando-o uma escolha preparada para o futuro em implantações de SSO corporativas.





Para configurar o Single Sign-On entre o Joomla e o Azure AD/Microsoft Entra ID, você também pode seguir este vídeo de configuração passo a passo.
Etapas de configuração
Nessa configuração, o Azure AD/Microsoft Entra ID serve como repositório para armazenar usuários, ou seja, atuará como o provedor de identidade (IDP), enquanto o Joomla será onde os usuários farão login usando suas credenciais do Azure AD/Microsoft Entra ID, onde o plugin Joomla SAML SP SSO estará instalado.
Etapa 1: instalar o plugin Joomla SAML SP
- Faça login no seu site Joomla Administrador console.
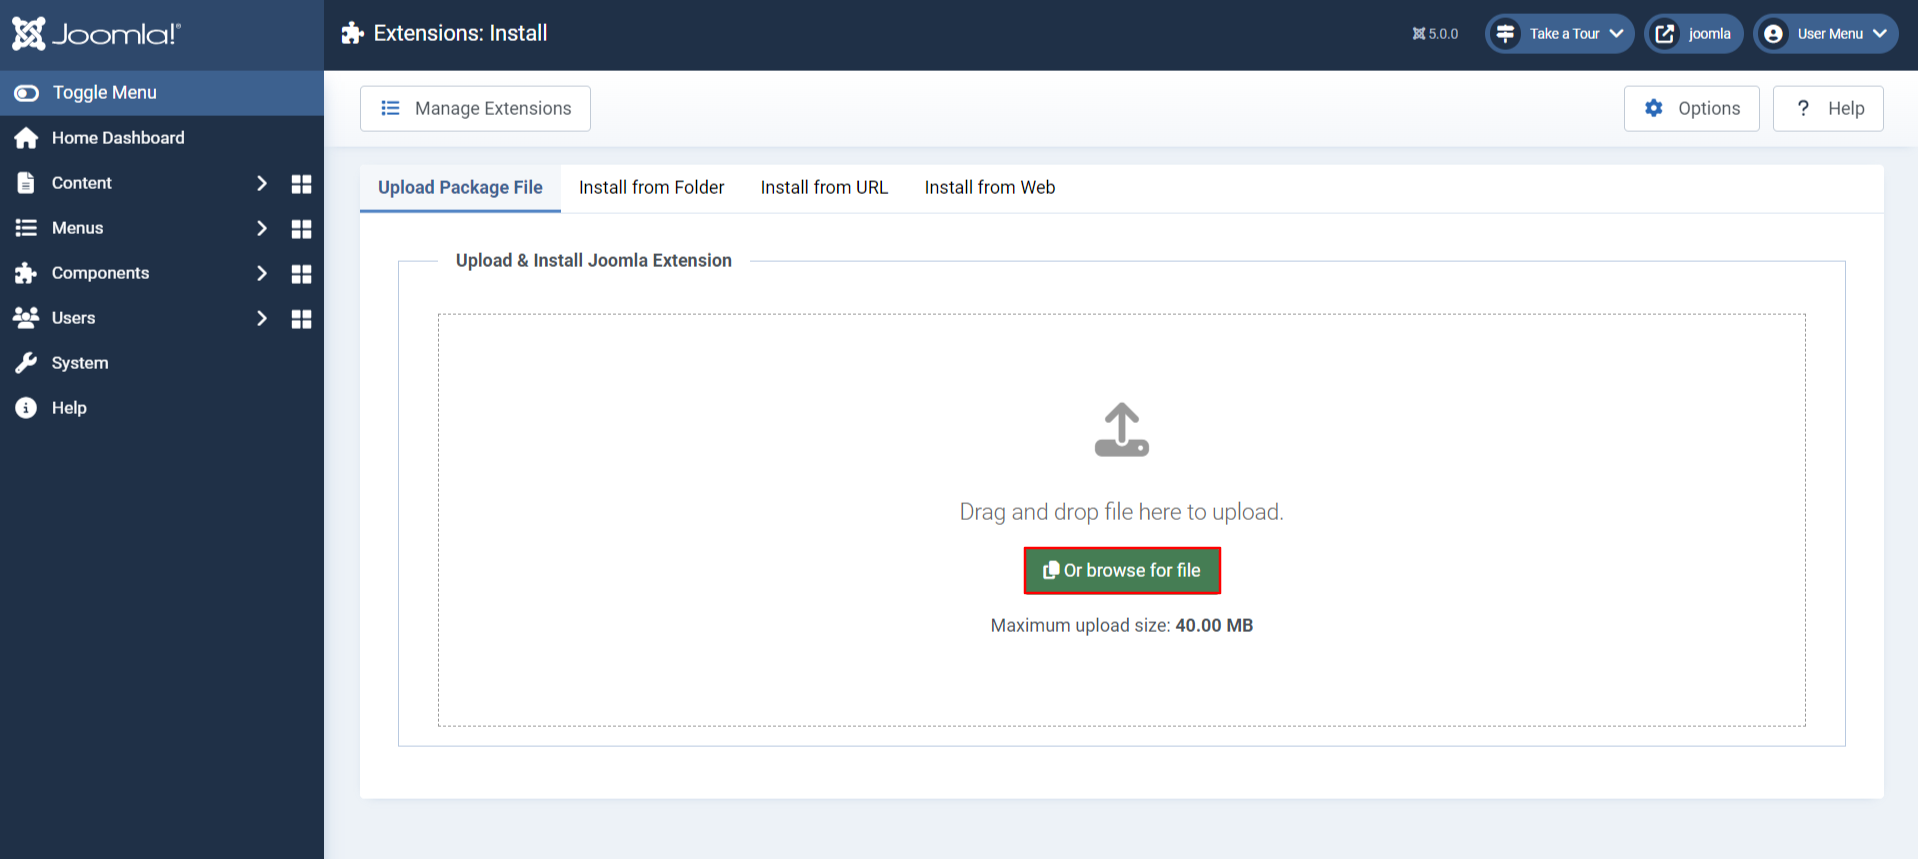
- No menu de alternância à esquerda, clique em System, então na seção Instalar clique em Extensões.
- Agora clique em Ou procurar arquivo botão para localizar e instalar o arquivo de plugin baixado anteriormente.
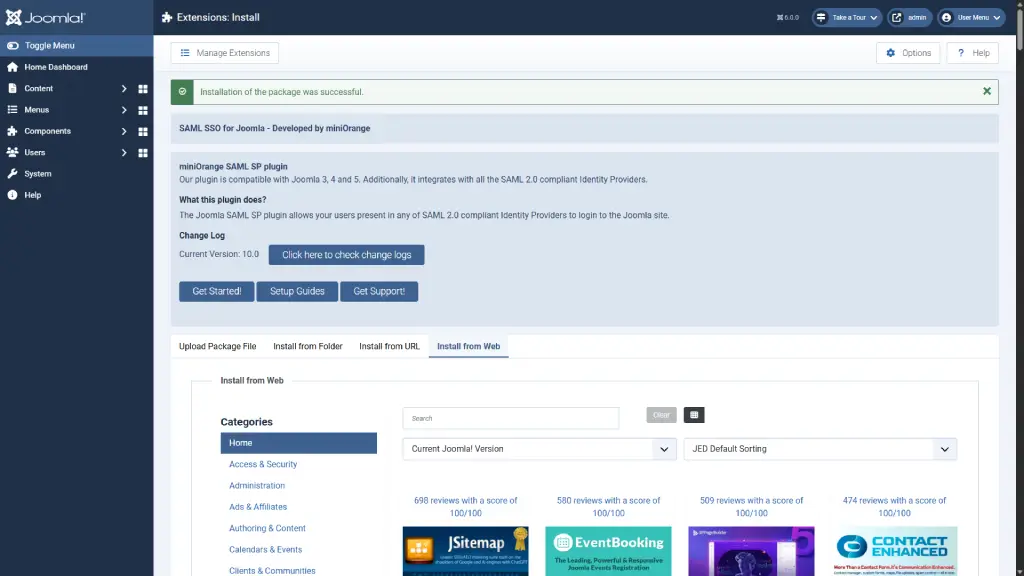
- A instalação do plugin foi bem-sucedida. Agora clique em Iniciar!
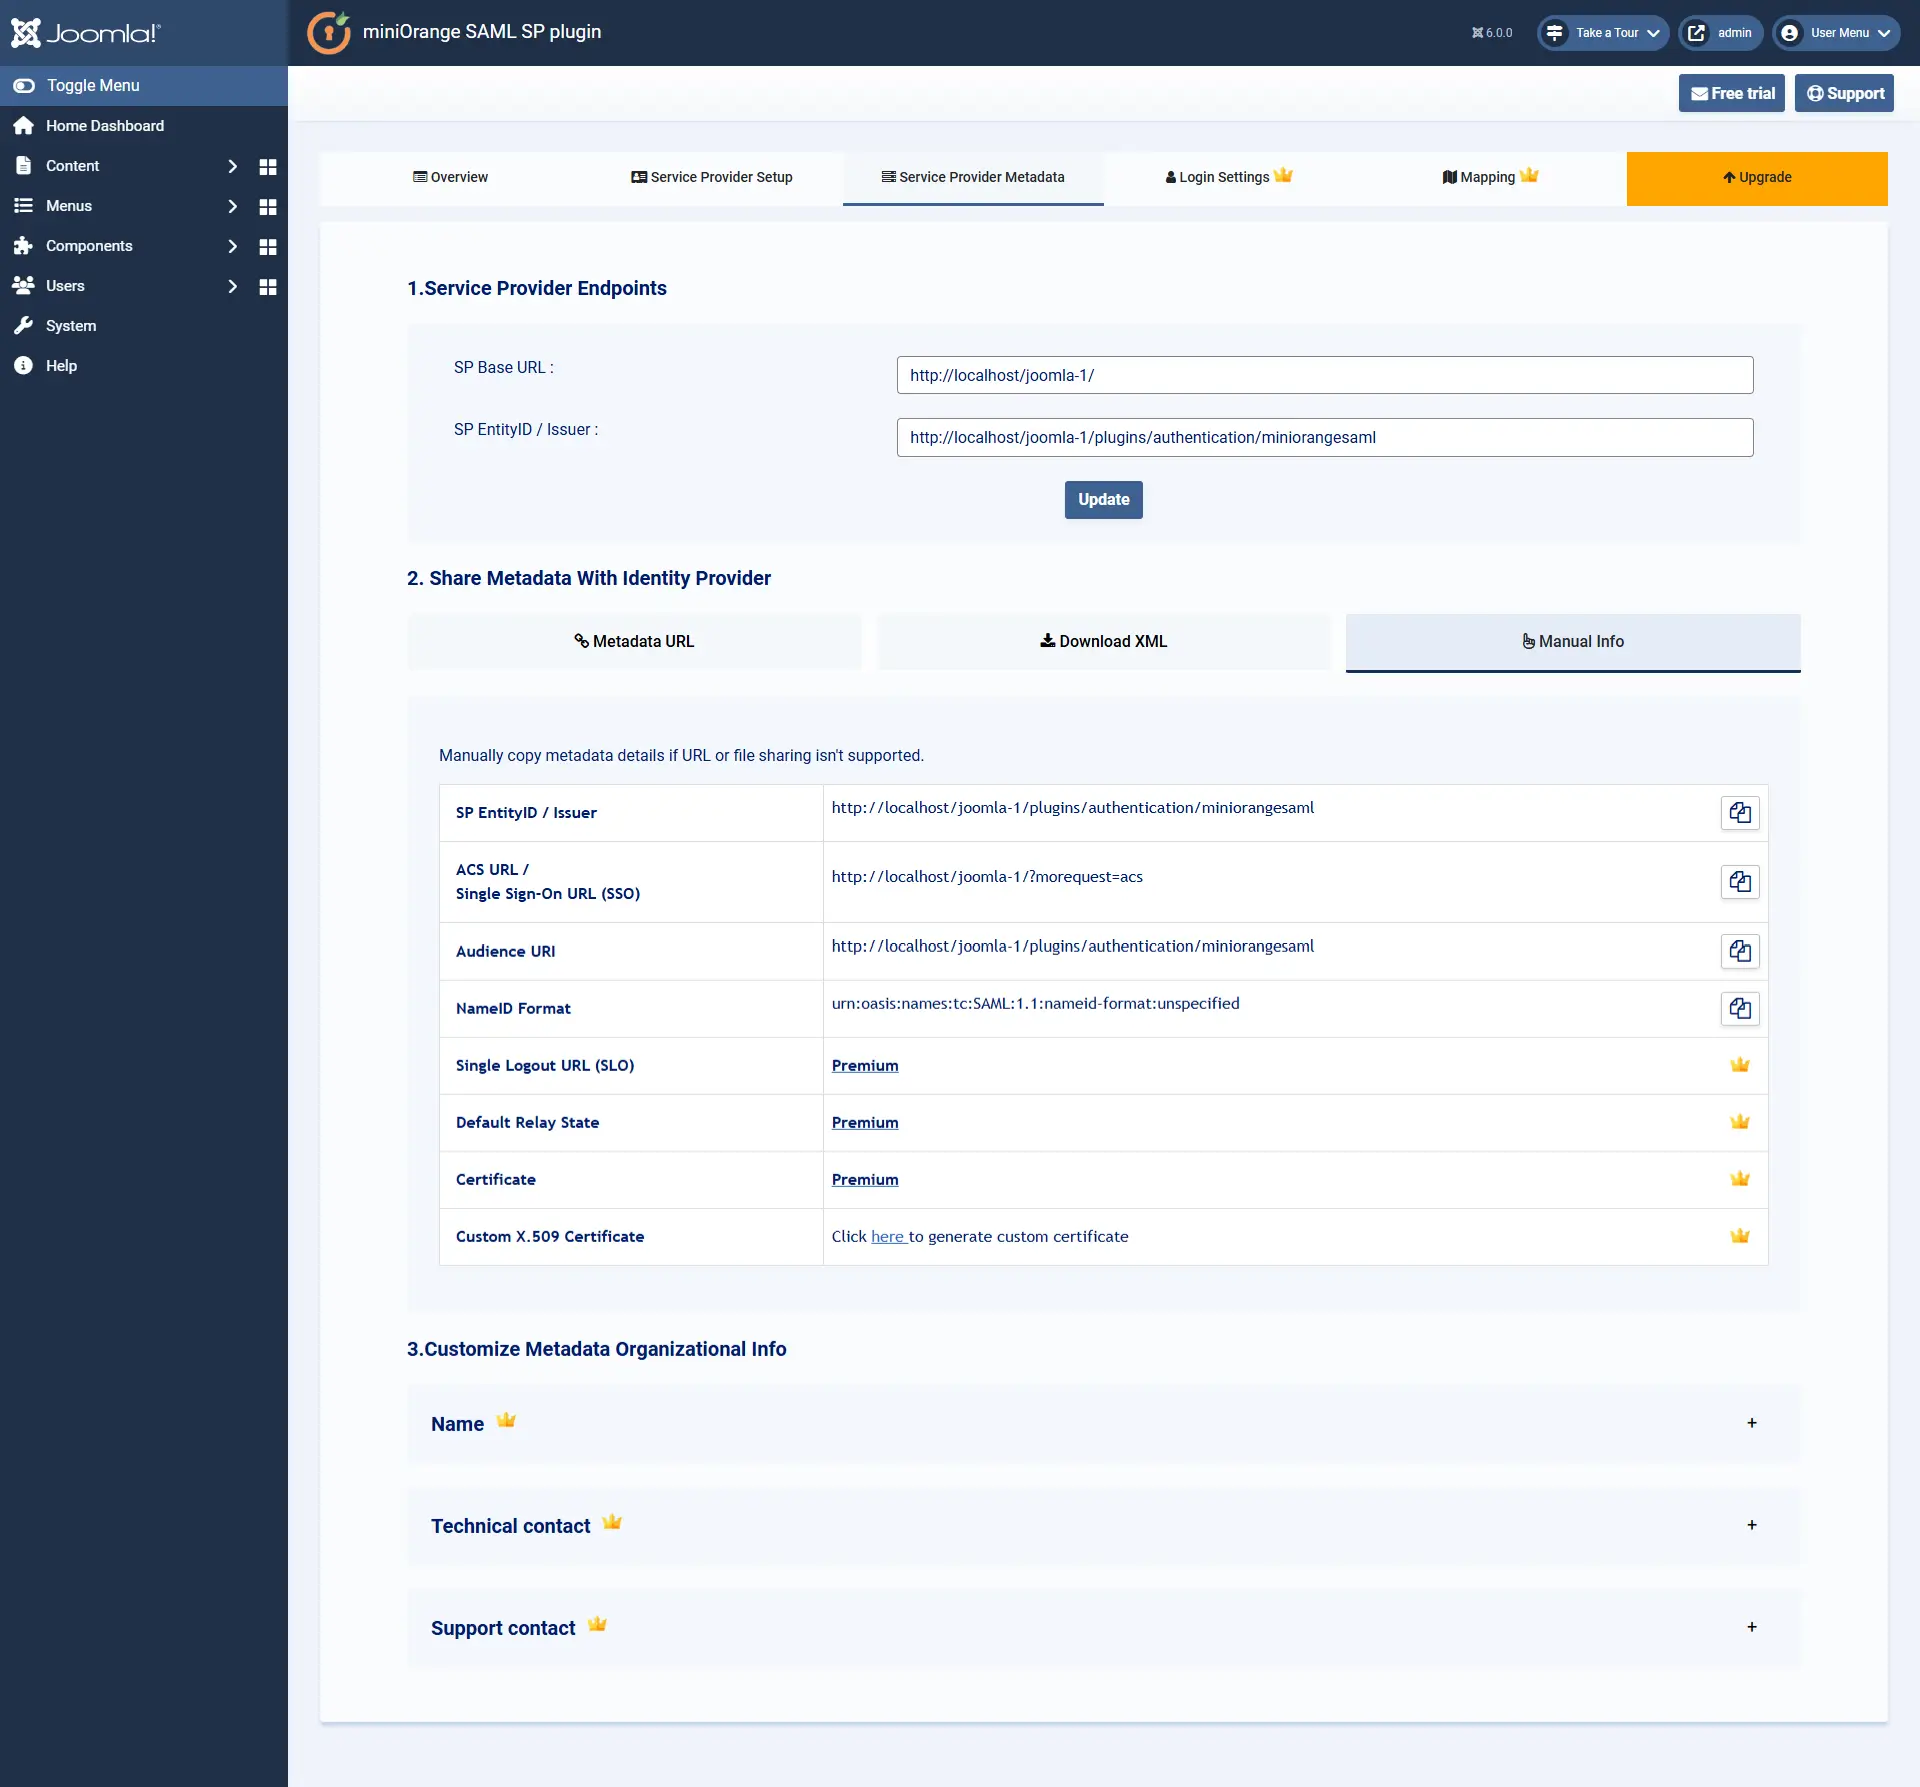
- Vou ao Metadados do Provedor de Serviços aba, aqui você pode encontrar o URL de metadados, baixe o arquivo XML de metadados, ou você pode copiar o ID da entidade e URL do ACS diretamente.
Etapa 2: Configurar o Azure AD/Microsoft Entra ID como IDP (Provedor de Identidade)
- Nesta etapa, você configurará ID de entrada da Microsoft (anteriormente Azure Active Directory) como seu provedor de identidade, configurando um Aplicativo corporativo.
- Faça o login no ID Microsoft Entra (Azure AD) Portal.
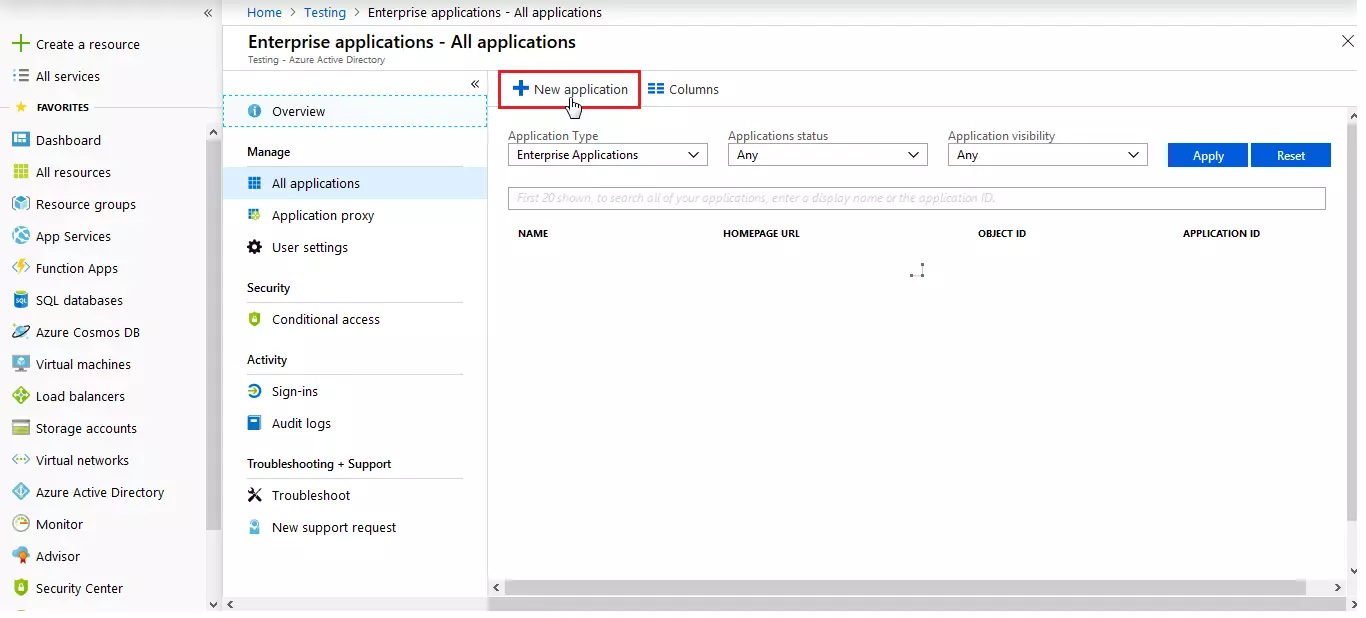
- Selecionar Aplicações Enterprise.

- Clique em Nova aplicação.
- Clique em Crie seu próprio aplicativo e digite o nome do aplicativo e clique em Criar botão.

- Clique no Configurar o logon único.

- Selecionar SAML clique aqui.

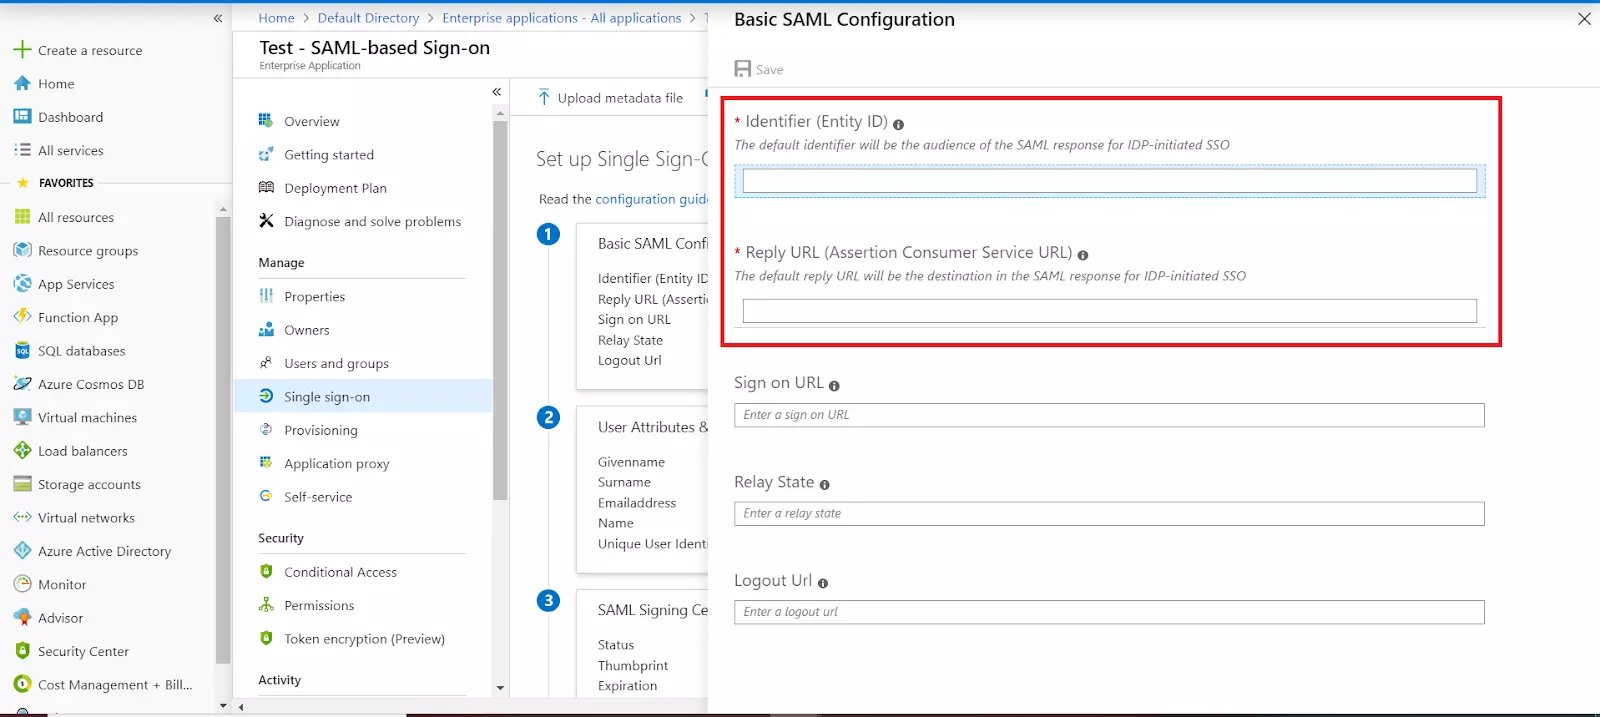
- Agora, clique em Editar botão e entrar no ID da entidade SP para identificador e URL ACS para URL de resposta da aba Metadados do Provedor de Serviços do plugin.

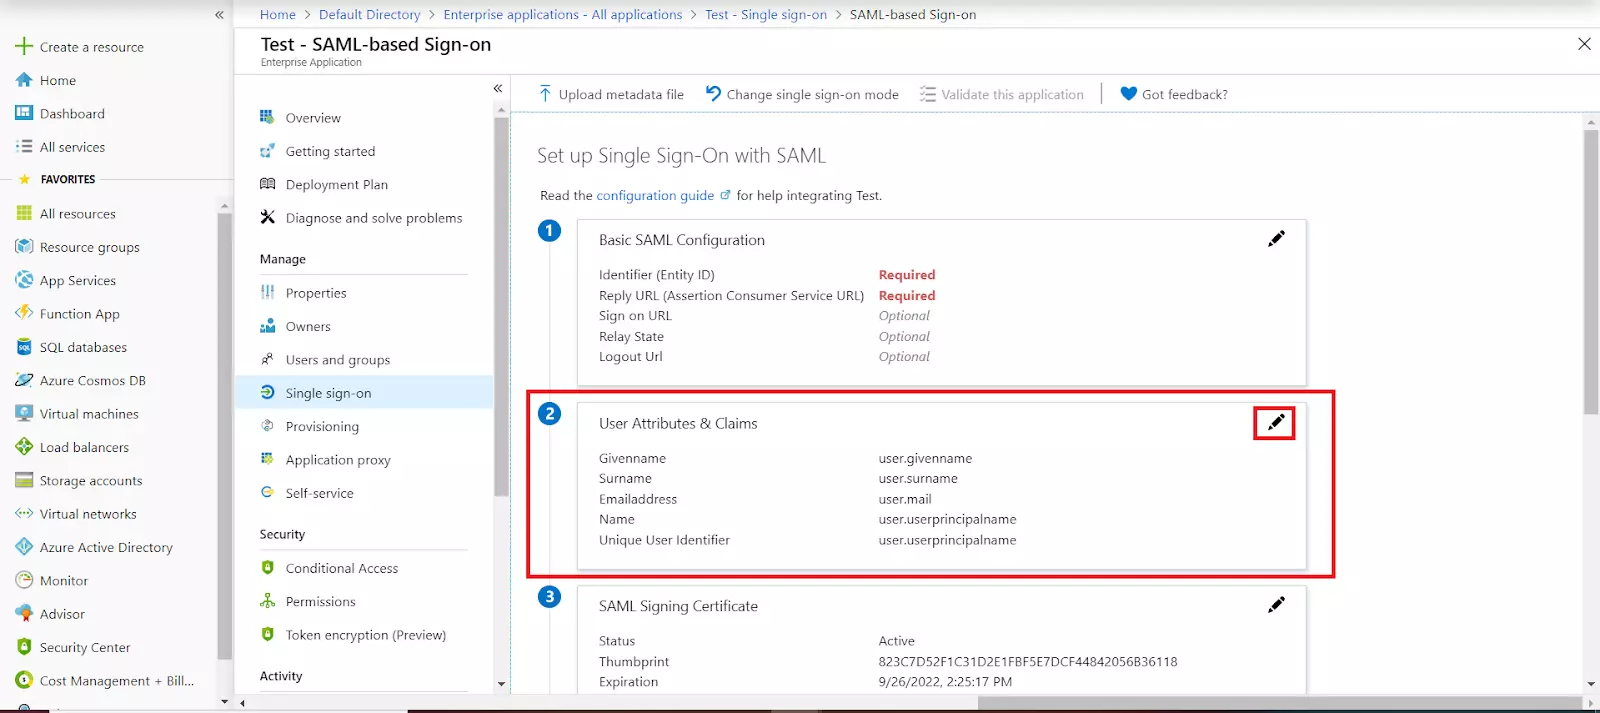
- Por padrão, o seguinte Atributos serão enviadas na resposta SAML. Você pode visualizar ou editar as declarações enviadas na resposta SAML para o aplicativo em Atributos e declarações do usuário Degrau.
- exemplar URL de metadados da federação de aplicativosIsso será usado durante a configuração do plugin SAML do Joomla.

Atribua usuários e grupos ao seu aplicativo SAML:
- Como medida de segurança, o Azure AD não emitirá um token que permita ao usuário entrar no aplicativo, a menos que o Azure AD tenha concedido acesso ao usuário. Os usuários podem receber acesso diretamente ou por meio de associação a um grupo.
- Clique em Usuários e grupos A partir do menu de navegação à esquerda do aplicativo. A próxima tela apresenta as opções para atribuir usuários/grupos ao aplicativo.

- Depois de clicar em Adicionar usuário/grupoSelecione Usuários e grupos no Adicionar tarefa tela.
- A próxima tela mostra a opção para selecionar usuários ou convidar usuários externos. Você também pode atribuir grupos ao aplicativo aqui. Selecione o usuário ou grupo apropriado e clique em Selecionar botão.

Etapa 3: Configurar o Joomla como SP (Provedor de Serviços)
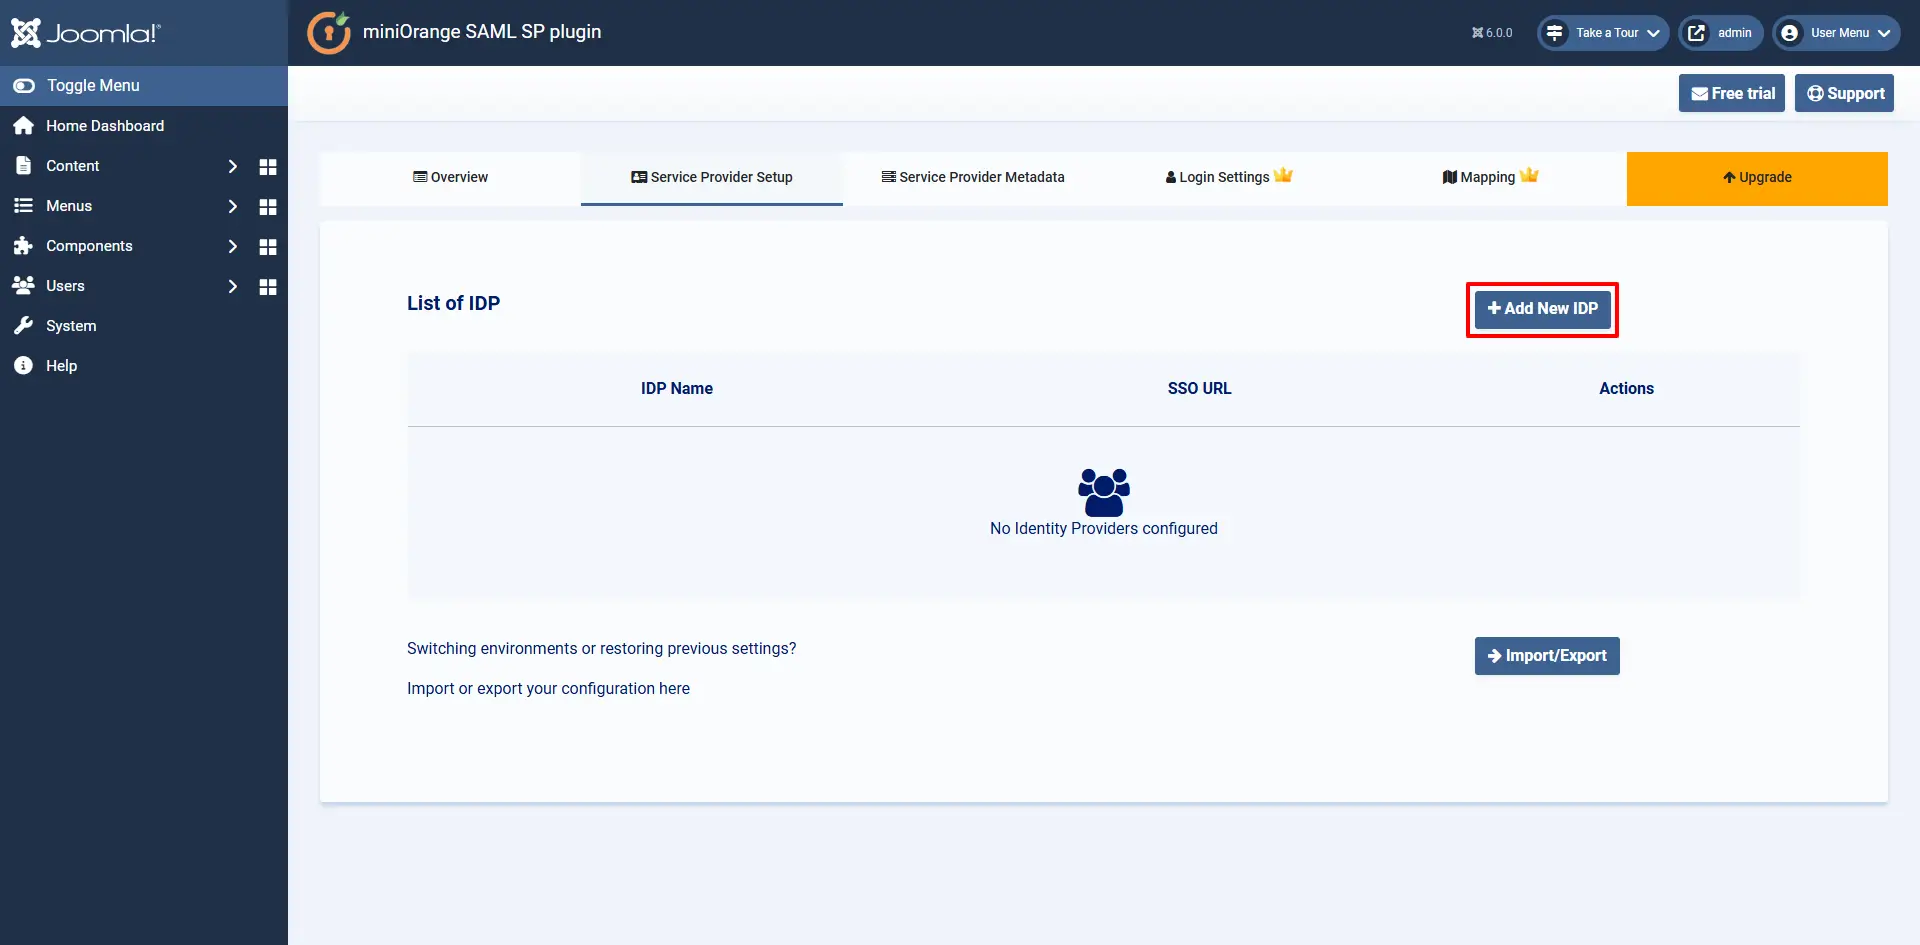
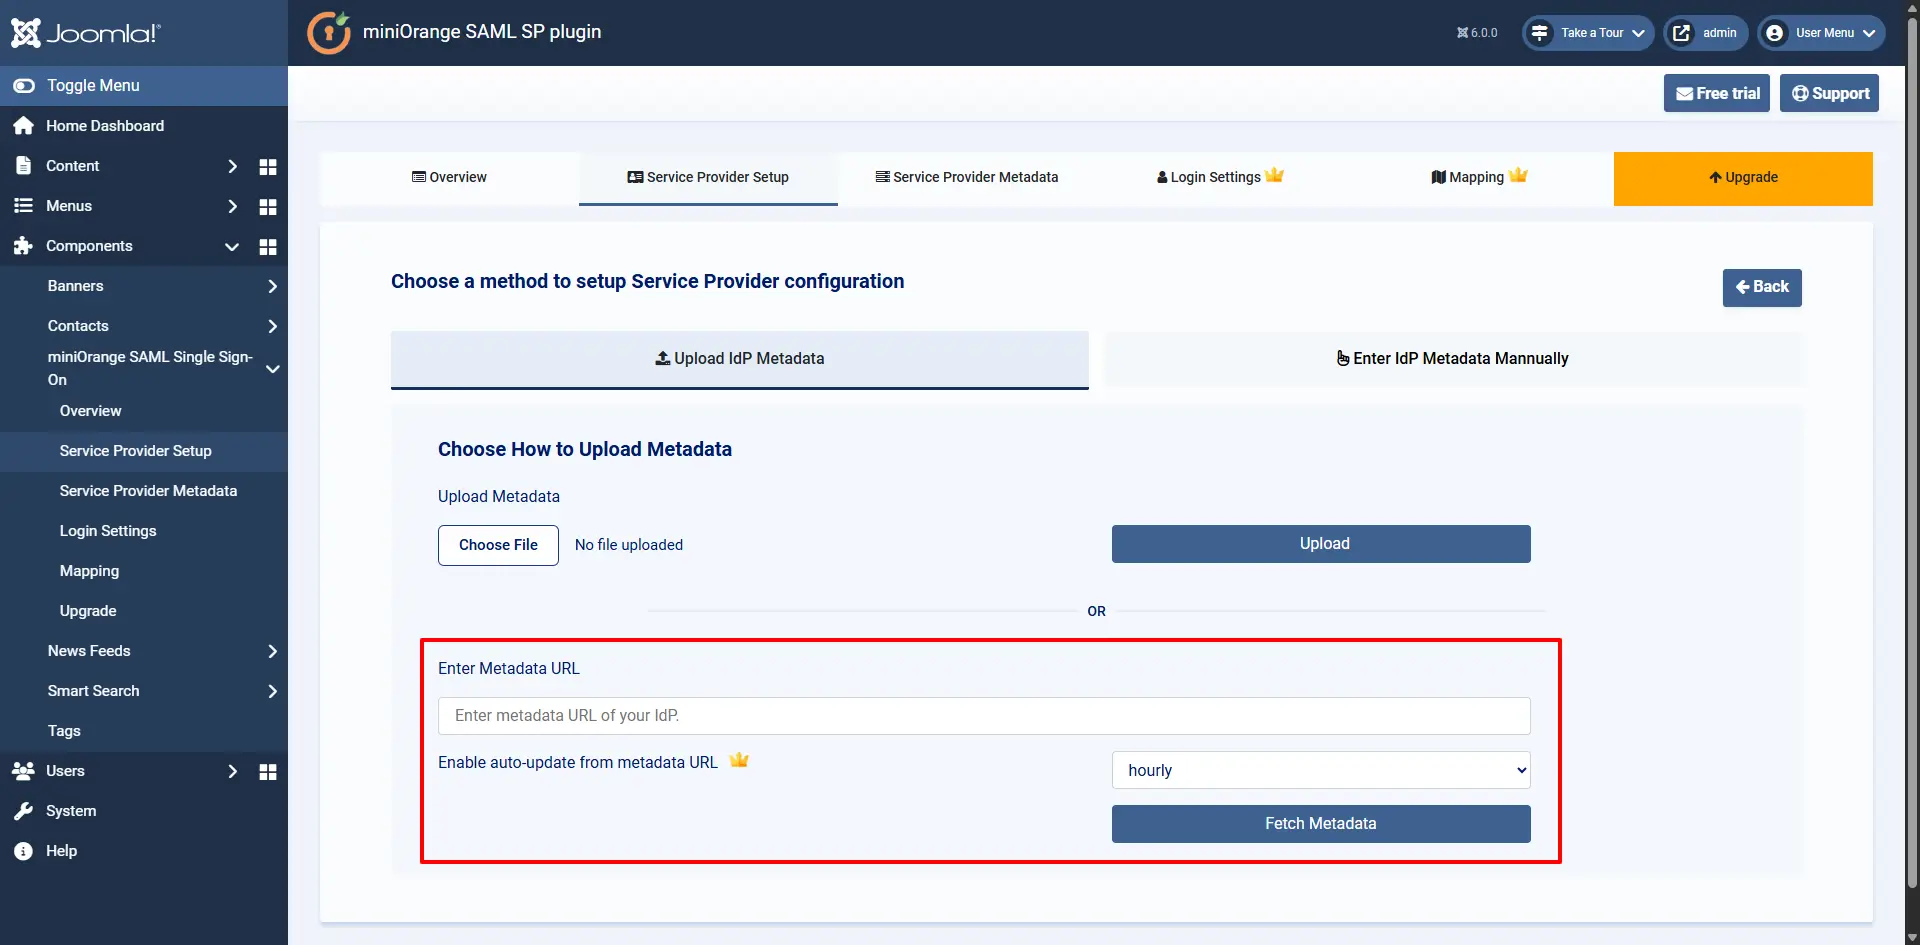
No plugin SAML do Joomla, acesse a aba Configuração do Provedor de Serviços. Em seguida, clique no botão Adicionar Novo IdP . Você pode configurar o IdP de três maneiras:
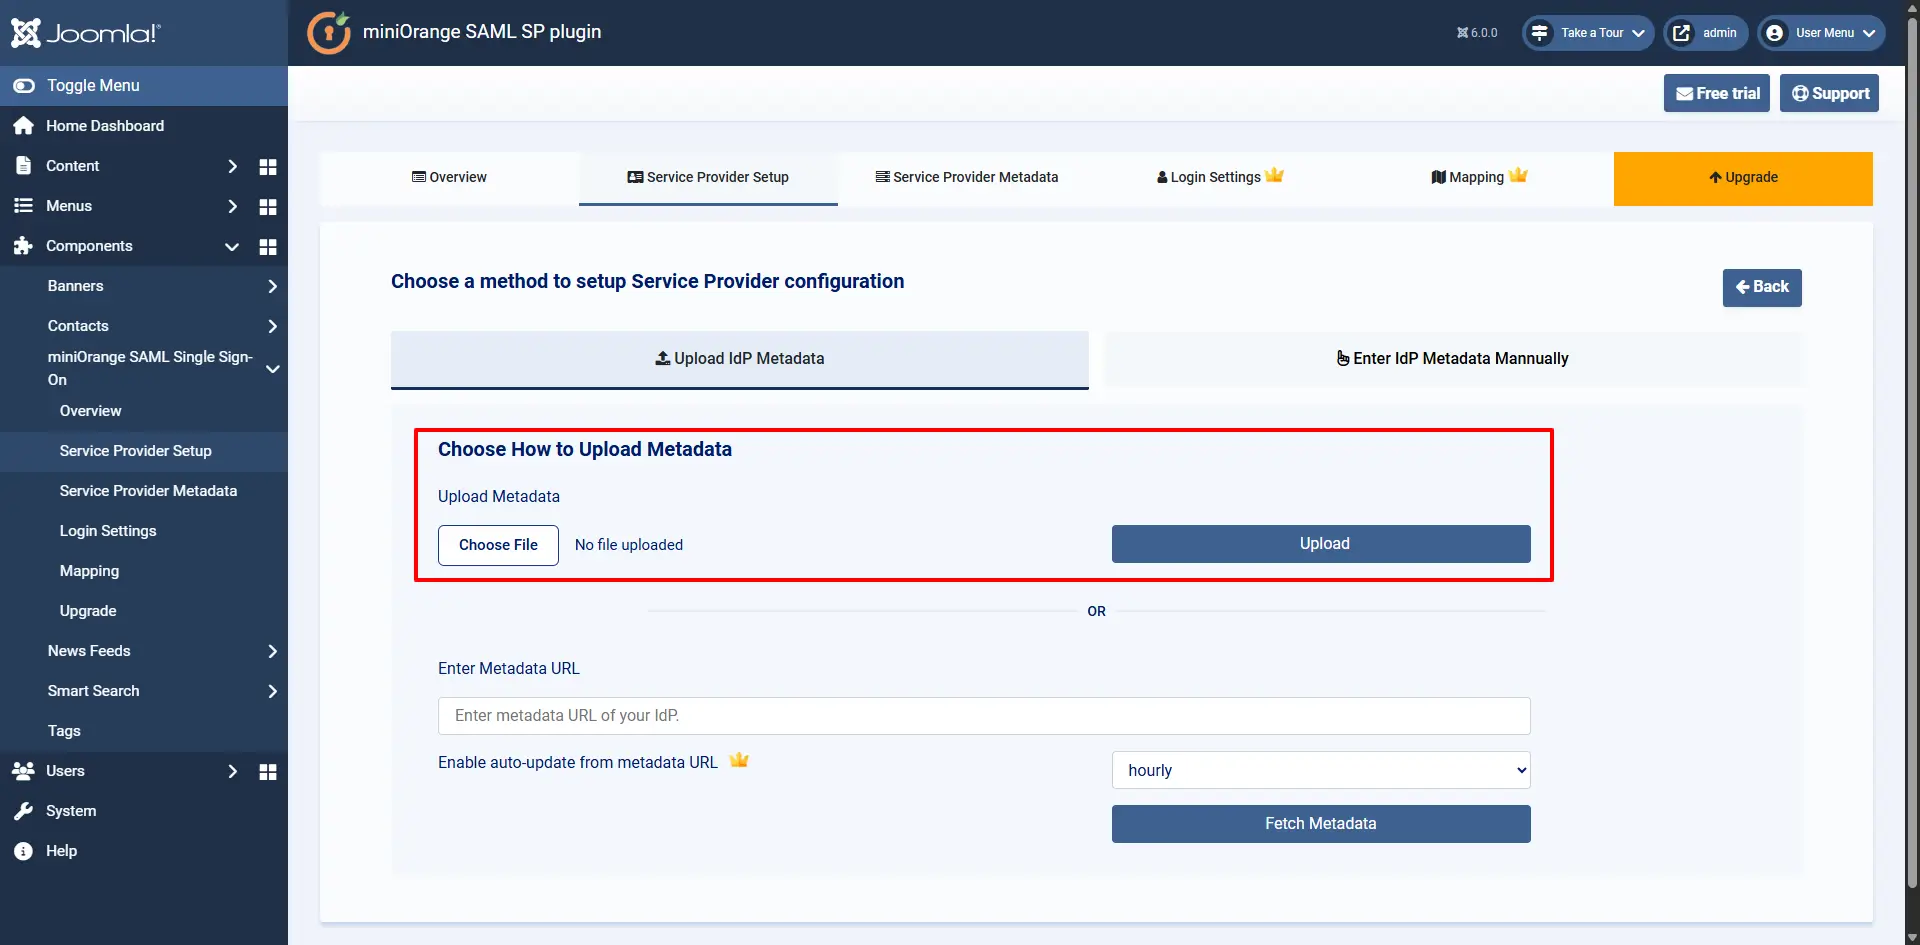
A. Ao carregar metadados do IDP:
- Aqui, clique no Escolher Ficheiro botão e selecione o arquivo de metadados do IDP e, em seguida, clique em Escolher arquivo botão.
B. Por URL de metadados:
- Entrar URL de metadados (Copiar do aplicativo IDP) e clicar em Buscar botão.
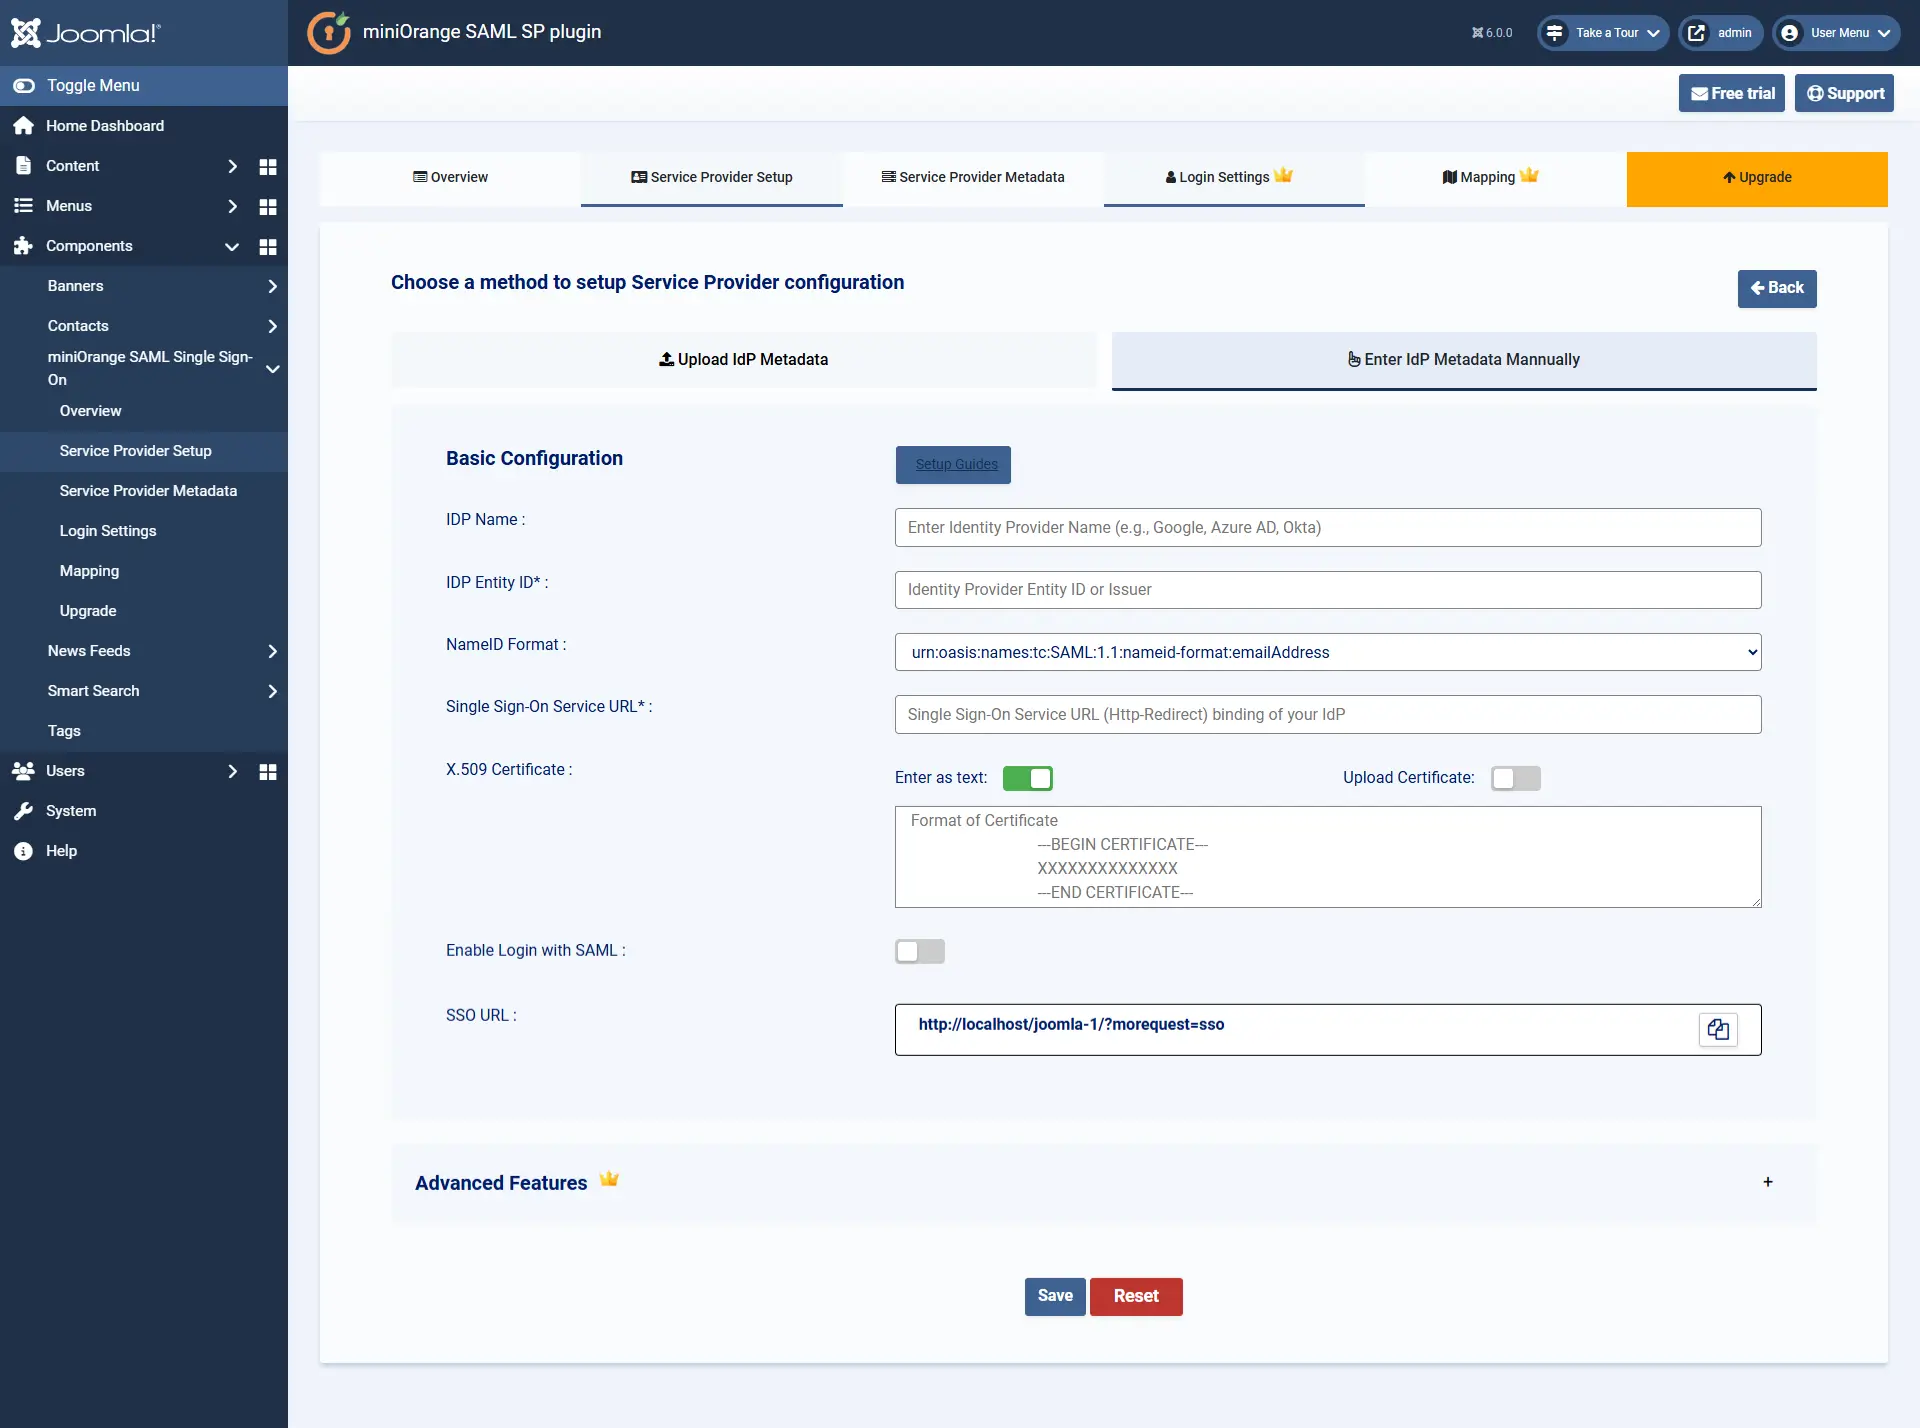
C. Configuração manual:
- exemplar ID da entidade SAML, URL do ponto de extremidade de logon único SAML e certificado X.509 do documento de metadados da Federação e cole-o em ID da entidade Idp ou emissor, URL de logon único, certificado X.509 campos respectivamente no plugin.
| ID da entidade IdP | ID da entidade SAML no documento de metadados da federação |
| URL de login único | URL do ponto de extremidade de logon único SAML no documento de metadados da federação |
| Valor do Certificado X.509 | Certificado X.509 no documento de metadados da Federação |
Etapa 4: Testar configuração
- Clique Economize para armazenar sua configuração. Depois de salva, a configuração do IdP aparecerá no Lista de deslocados internos, onde você pode copiar o URL do SSO ou gerencie a configuração editando o IdP configurado ou excluindo-o, conforme necessário.
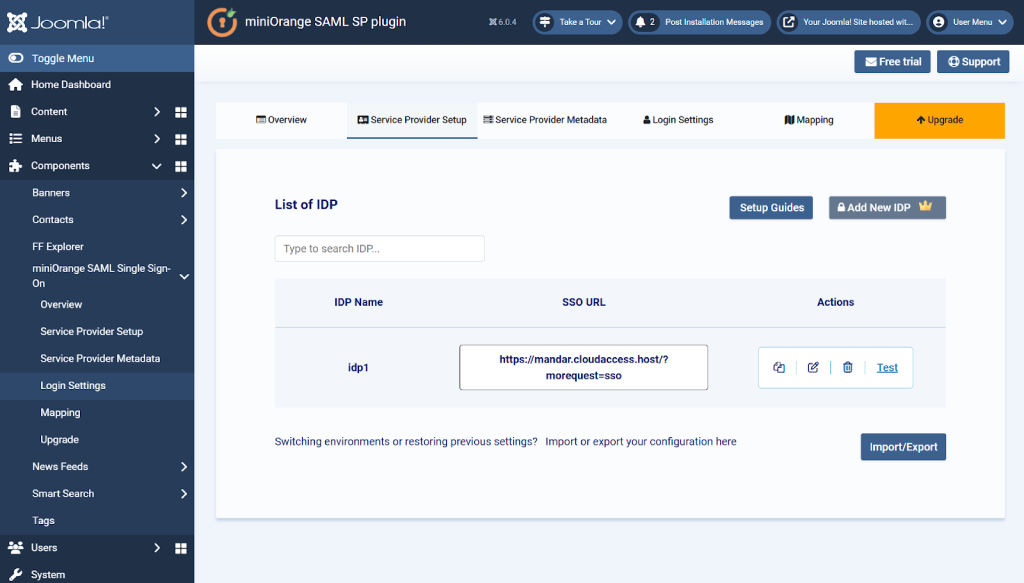
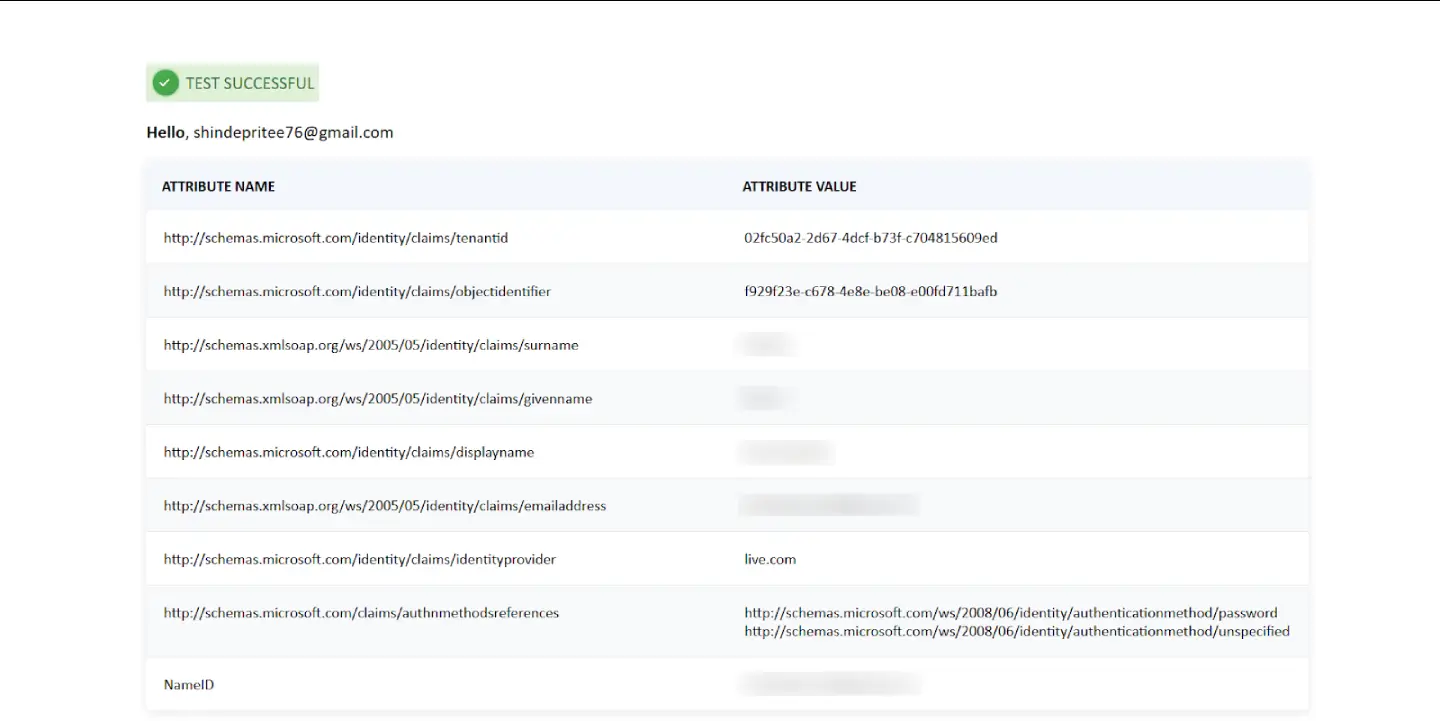
- Por fim, teste a configuração clicando no Testar botão. Na janela de teste bem-sucedido, você verá os atributos recebidos do seu IdP, permitindo que você verifique se a configuração está funcionando corretamente.
Etapa 5: Mapeamento de Atributos - Recurso Premium
- Atributos são detalhes do usuário que são armazenados no seu Provedor de Identidade.
- O Mapeamento de Atributos ajuda você a obter atributos de usuário do seu Provedor de Identidade (IDP) e mapeá-los para atributos de usuário do Joomla, como nome, sobrenome, endereço, telefone etc.
- Ao registrar automaticamente os usuários no seu site Joomla, esses atributos serão mapeados automaticamente para os detalhes do usuário Joomla.
- Acesse Mapeamento aba e preencha todos os campos em Mapeamento de Atributos seção.
| Nome de usuário: | Nome do atributo de nome de usuário do IdP (manter NameID por padrão) |
| Email: | Nome do atributo de e-mail do IdP (manter NameID por padrão) |
| Nome: | Nome do atributo de nome do IdP |
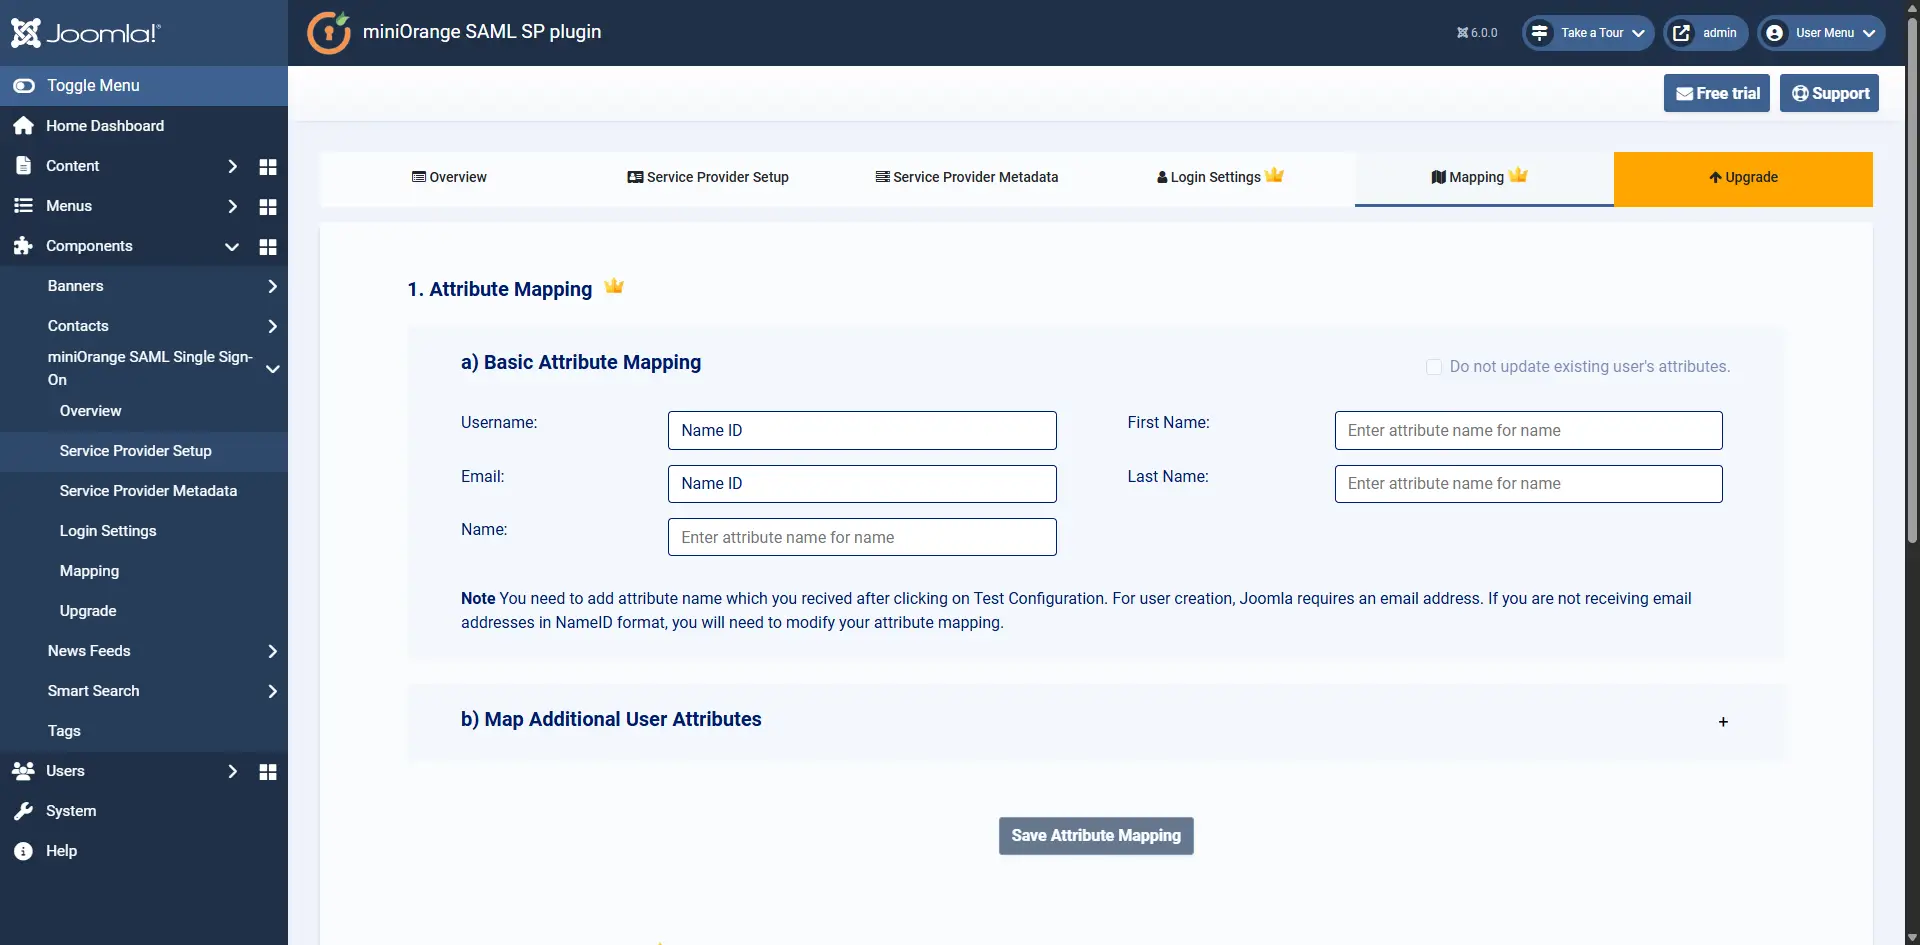
- Você pode verificar os Resultados da configuração do teste na guia Configuração do provedor de serviços para ter uma ideia melhor de quais valores mapear aqui.
Nota: Você pode ver como funciona o Mapeamento de Atributos aqui.
Etapa 6: Mapeamento de Grupos - Recurso Premium
- O mapeamento de grupo/função ajuda você a atribuir funções específicas a usuários de um determinado grupo no seu Provedor de Identidade (IdP).
- Durante o registro automático, os usuários recebem funções com base no grupo ao qual estão mapeados.
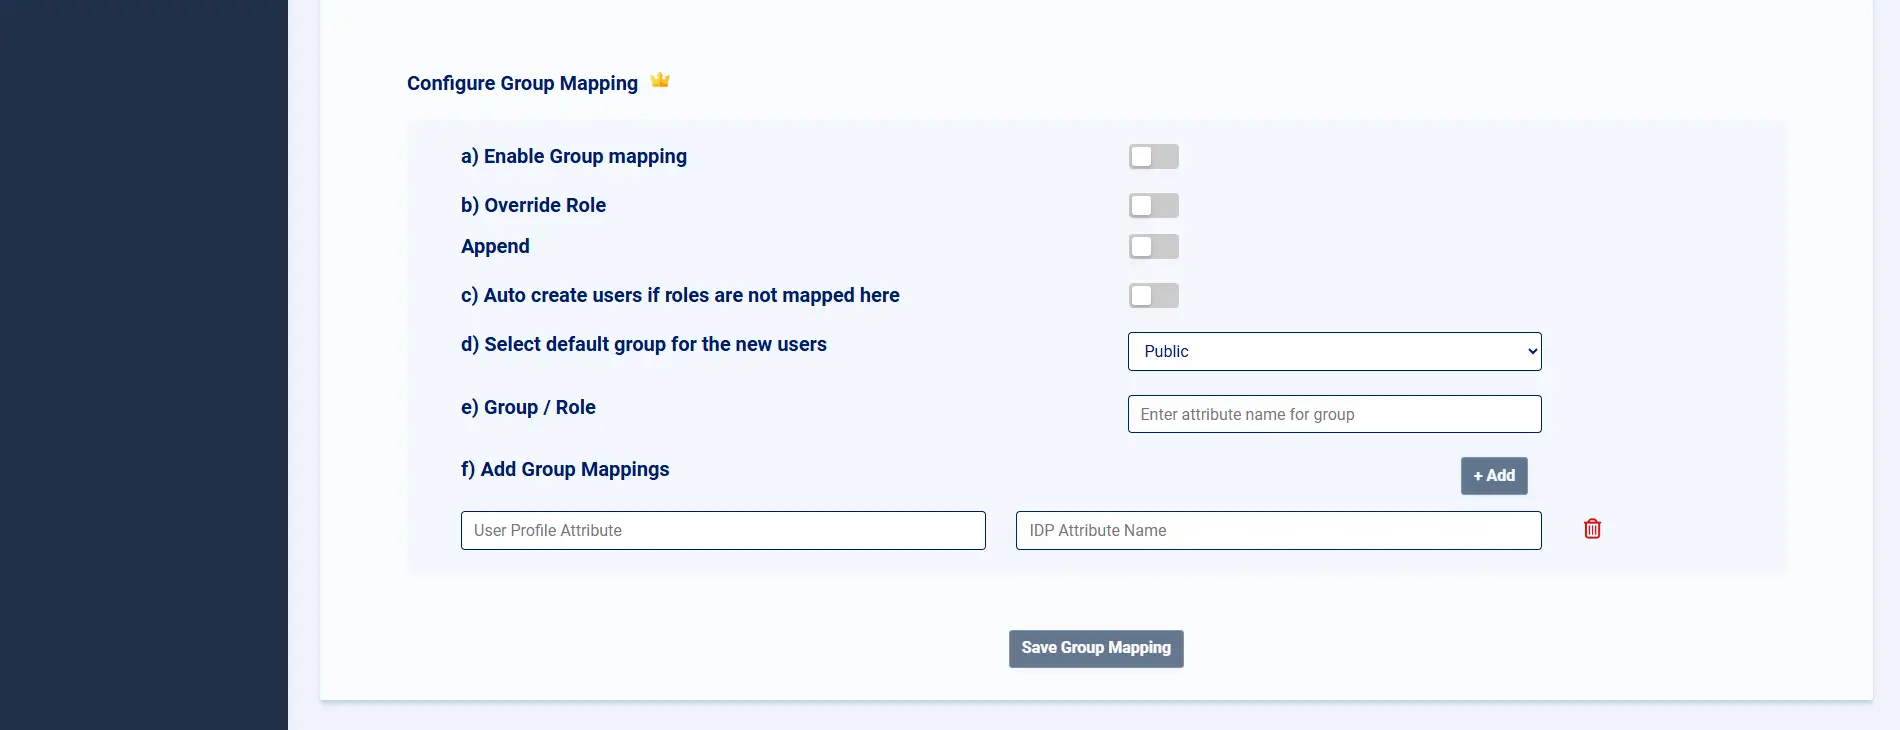
Observação: você pode ver como funciona o mapeamento de grupos/funções aqui.
Etapa 7: Criar mapeamento de grupo no Entra ID
- Acessar Azure Active Directory > Aplicativos empresariais > Seu aplicativo SAML.
- Vou ao Usuários e Grupos seção.
- Clique no Adicionar usuário/grupo opção.
- Atribua os grupos necessários ao aplicativo.

- Acesse Azure Active Directory > Registros de Aplicativos > Seu Aplicativo.
- Clique no Manifesto opção no menu à esquerda.
- Editar o manifesto:
- Localize o atributo "groupMembershipClaims".
- Defina seu valor com base em suas necessidades:
- "Nenhum": nenhuma reivindicação de grupo será incluída.
- "SecurityGroup": Inclui apenas grupos de segurança.
- "Todos": inclui grupos de segurança e distribuição.
Se você estiver usando um registro de aplicativo, siga os passos abaixo:

Etapa 8: Redirecionamento e links SSO
- Acesse Configurações de Login Você pode adicionar um URL de login para realizar o SSO SAML em seu site Joomla seguindo os passos abaixo.
- Há vários recursos disponíveis nesta aba, como redirecionamento automático do usuário para o Provedor de Identidade e ativação de login de backend para superusuários. Para usar esses recursos, clique nas respectivas caixas de seleção.
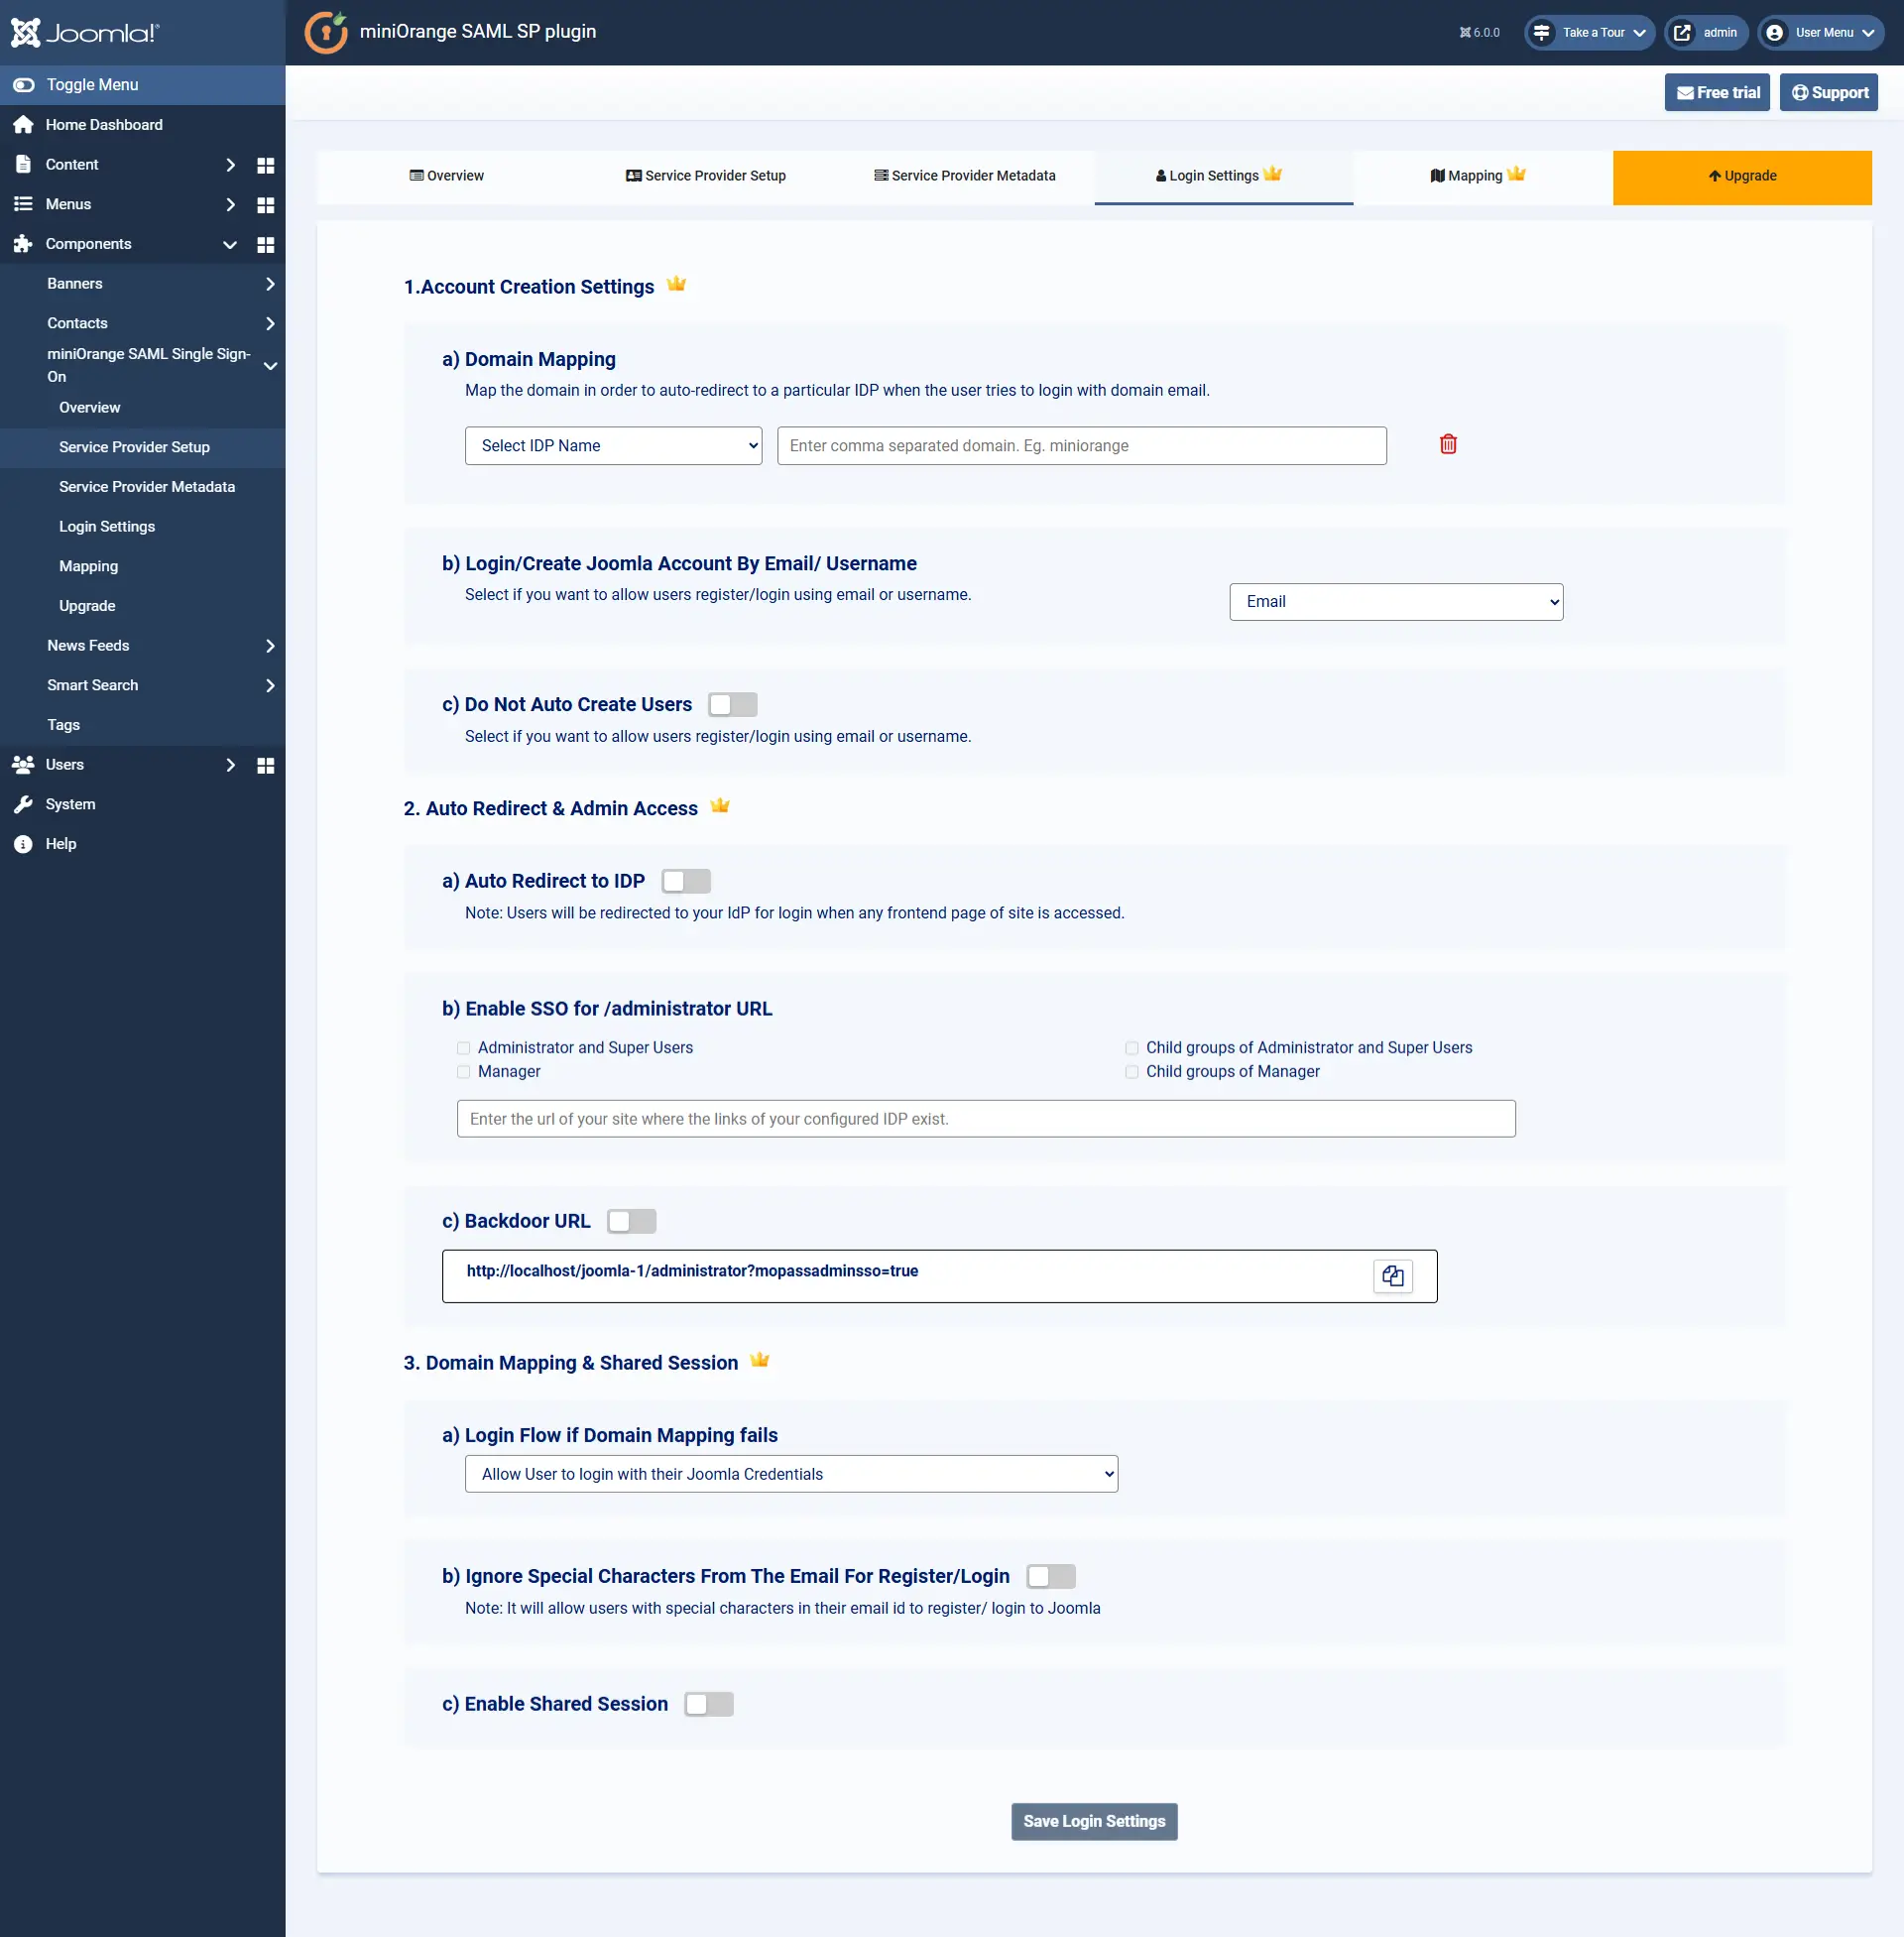
- Clique na aba "Atualizar" para conferir nossa lista completa de recursos e diversos planos de licenciamento. OU clique aqui para conferir os recursos e planos de licenciamento.
- Caso você esteja enfrentando algum problema ou tenha alguma dúvida, entre em contato conosco enviando sua dúvida por meio do botão Suporte no plugin ou enviando um e-mail para joomlasupport@xecurify.com.


