
SAML Single Sign-On (SSO) no Frontline Education usando o plugin Joomla IDP
Visão geral
O Single Sign-On (SSO) no Frontline Education usando o Joomla como provedor de identidade permite que os usuários façam login no Frontline Education usando o Joomla, configurando o Frontline Education como um provedor de serviços (SP) e o Joomla como um provedor de identidade SAML (IDP). Este guia irá orientá-lo passo a passo no processo de configuração do SSO entre as duas plataformas.
O que é Educação de Linha de Frente?
A Frontline Education é uma fornecedora de software especializada em soluções de gestão educacional do ensino fundamental e médio. Ela oferece uma gama de ferramentas e plataformas projetadas para apoiar instituições de ensino em diversos aspectos da administração escolar, recursos humanos e gestão de alunos.





Instalar o plugin Joomla SAML IDP
- Faça login no seu site Joomla Administrador console.
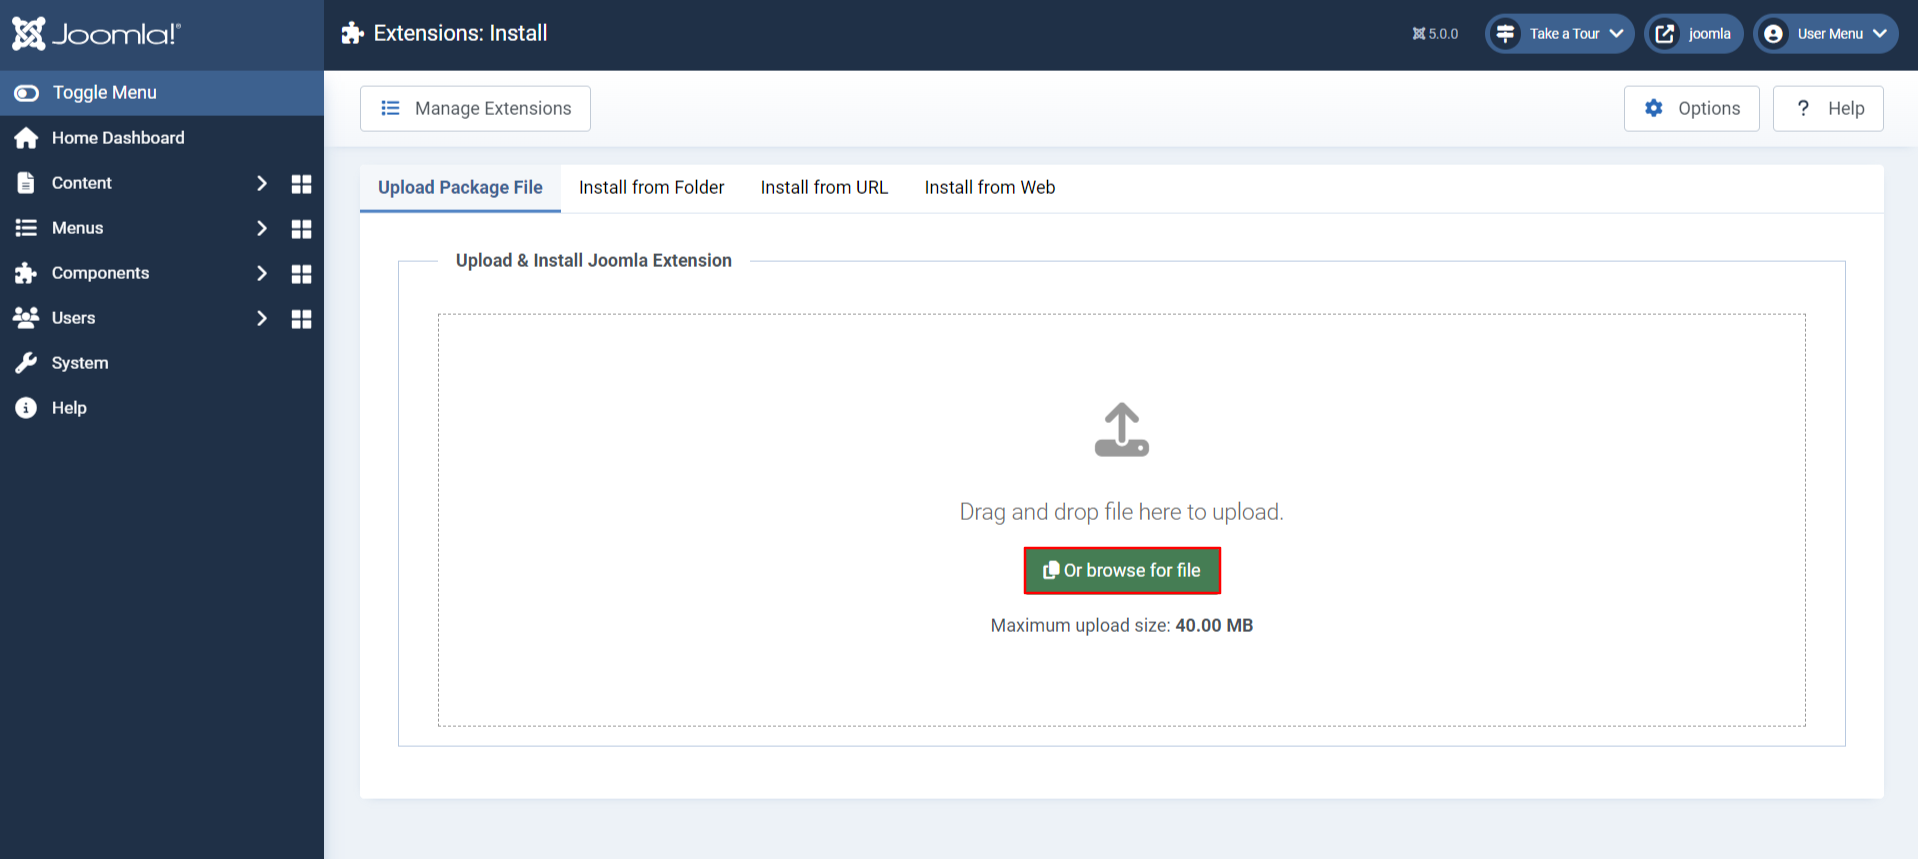
- No menu de alternância à esquerda, clique em System, então na seção Instalar clique em Extensões.
- Agora clique em Ou procurar arquivo botão para localizar e instalar o arquivo de plugin baixado anteriormente.
- A instalação do plugin foi bem-sucedida. Agora clique em Comece a usar o plugin SAML IDP do miniOrange para configurar o plugin miniOrange Joomla IDP.

- Vou ao Plugin miniOrange Joomla IDPnavegue até o Provedor de Identidade aba.
- Aqui, você pode encontrar o URL/arquivo XML de metadados do Provedor de Identidade ou endpoints como ID da Entidade IDP, URL de login SAML, URL de logout SAML (recurso premium) e certificado para configuração do SP. Baixe os metadados XML clicando no botão, conforme mostrado abaixo.

Etapas de configuração
Nessa configuração, o Joomla serve como repositório para armazenar usuários, ou seja, atuará como o provedor de identidade (IDP), enquanto o Frontline Education será o local onde os usuários farão login usando suas credenciais do Joomla, onde o plugin Joomla SAML IDP SSO estará instalado.
Etapa 1: Configurar o Frontline Education como SP (Provedor de Serviços)
- Faça o login no Educação de linha de frente conta como administrador do sistema.

- Acessar Sistema > Conta e serviços > Login único.
- Depois de clicar no botão, você será levado para a Log-in único Página de configurações.
- Agora preencha os campos obrigatórios Nome, subdomínio, URL de identidade de confiança, URL de login,
URL de logout, certificado.
| Nome | Educação de linha de frente |
| Subdomínio | Digite um nome de subdomínio de sua escolha, como o nome da sua empresa, sem espaços. Observação: Isso vai gerar URL de login único e URL de metadados no lado direito da tela |
| Identidade de confiança URL |
Forneça o IDP-EntityID / URL do emissor na guia Provedor de identidade do plugin Joomla miniOrange SAML 2.0 IDP |
| URL de login | Forneça a URL de login SAML na guia Provedor de identidade do plugin Joomla miniOrange SAML 2.0 IDP |
| URL de saída | Forneça o URL de logout SAML da guia Provedor de identidade do plugin Joomla miniOrange SAML 2.0 IDP (Premium) |
| Certificado | Baixe o Certificado na aba Provedor de Identidade do Plugin Joomla miniOrange SAML 2.0 IDP |

- Navegue até seu perfil e selecione Meu Perfil.

- Ligue o Use o login único opção e, em seguida, clique em Economize.
Observação: Se você ativar a opção Desativar login por e-mail , não poderá fazer login pela sua página de login normal.

Etapa 2: Configurar o Joomla como IDP (Provedor de Identidade)
- Agora vá para Componentes -> miniOrange Joomla IDP -> Provedor de serviços.

- Navegue até a Provedor de Serviço aba e preencha os campos para Nome do provedor de serviços, ID da entidade SP or Emissora, URL do ACS e Formato NameIDConsulte esta etapa para obter os detalhes do Provedor de Serviços. Preencha os demais campos de acordo com suas necessidades. Clique em Economize.
Digite os seguintes valores:
| Nome do provedor de serviços | Escolha um nome apropriado de acordo com sua escolha |
| ID da entidade SP ou emissor | ID da entidade do provedor de serviços |
| URL do ACS | URL do Serviço de Atendimento ao Consumidor de Asserção SP |
| Certificado X.509 (opcional) [Para solicitação assinada] | Cole o valor do certificado que você copiou do arquivo de metadados |
| Formato NameID | Selecione urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress |
| Afirmação Assinada | Verificado |

- Agora clique em Mapeamento Avançado aba. Selecione os Atributo NameID e então clique em Economize Botão.

- Você concluiu com sucesso seu miniOrange Joomla SAML 2.0 IDP configurações.
Etapa 3: Mapeamento de Atributos - Recurso Premium
- De acordo com o relatório Plugin miniOrange Joomla IDPnavegue até o Mapeamento Avançado aba.
- Aqui, você pode configurar Mapeamento de atributos personalizados e também adicionar adicionais Atributos do usuário.

- Você configurou com sucesso o Single Sign-On com o Frontline Education como Provedor de Serviços e o Joomla como Provedor de Identidade. Se precisar de mais suporte ou se estiver enfrentando alguma dificuldade, entre em contato conosco pelo e-mail joomlasupport@xecurify.com


