SSO (Single Sign-On) SAML com Keycloak no Magento | SSO com Keycloak no Magento | Login usando Keycloak no Magento
Visão geral
O login Single Sign-On (SSO) do Magento com Keycloak pode ser implementado usando nossa extensão Magento SAML SP Single Sign-On (SSO). Nossa solução SSO torna o Magento compatível com SAML 2.0 e estabelece uma relação de confiança entre o site Magento e o Keycloak para autenticar e fazer login de usuários no site Magento de forma segura usando o Keycloak. Nossa solução Magento Single Sign-On (SSO) ajuda a proteger os sites Magento com o login SSO, permitindo que os usuários sejam autenticados usando suas credenciais do Keycloak. Oferecemos suporte completo para recursos avançados de SSO, como mapeamento de atributos/personalizado, mapeamento de funções, etc. Aqui, apresentaremos um guia para configurar o login SSO SAML entre o site Magento e o Keycloak, considerando o Keycloak como IdP (Provedor de Identidade) e o Magento como SP (Provedor de Serviço). Nossa extensão Magento Keycloak SSO oferece autenticações ilimitadas de usuários a partir do Keycloak. Para saber mais sobre outros recursos que oferecemos na sua extensão Magento Keycloak SAML Single Sign-On (SSO), clique aqui.





Pré-requisitos: Download e instalação
Instalação usando o Composer:
- comprar o miniOrange SAML Single Sign On – Login SAML SSO extensão do marketplace magento.
- Vá para Meu perfil -> Minhas compras
- Certifique-se de que está usando as chaves de acesso corretas (Meu Perfil - Chaves de Acesso)
- Cole as chaves de acesso no seu arquivo auth.json dentro do seu projeto
- Use o comando abaixo para adicionar a extensão ao seu projeto.
"compositor requer miniorange_inc/saml-sp-single-sign-on"
php bin/magento setup:di:compile
php bin / magento setup: atualização
Instalação manual:
- Baixe o zip da extensão miniOrange SAML Single Sign On – SAML SSO Login em aqui..
- Descompacte todo o conteúdo do zip dentro do diretório MiniOrange/SP.
{Diretório raiz do Magento} app código MiniLaranja SSO
php bin/magento setup:di:compile
php bin / magento setup: atualização
Etapas de configuração
1. Configure a extensão miniOrange SSO.
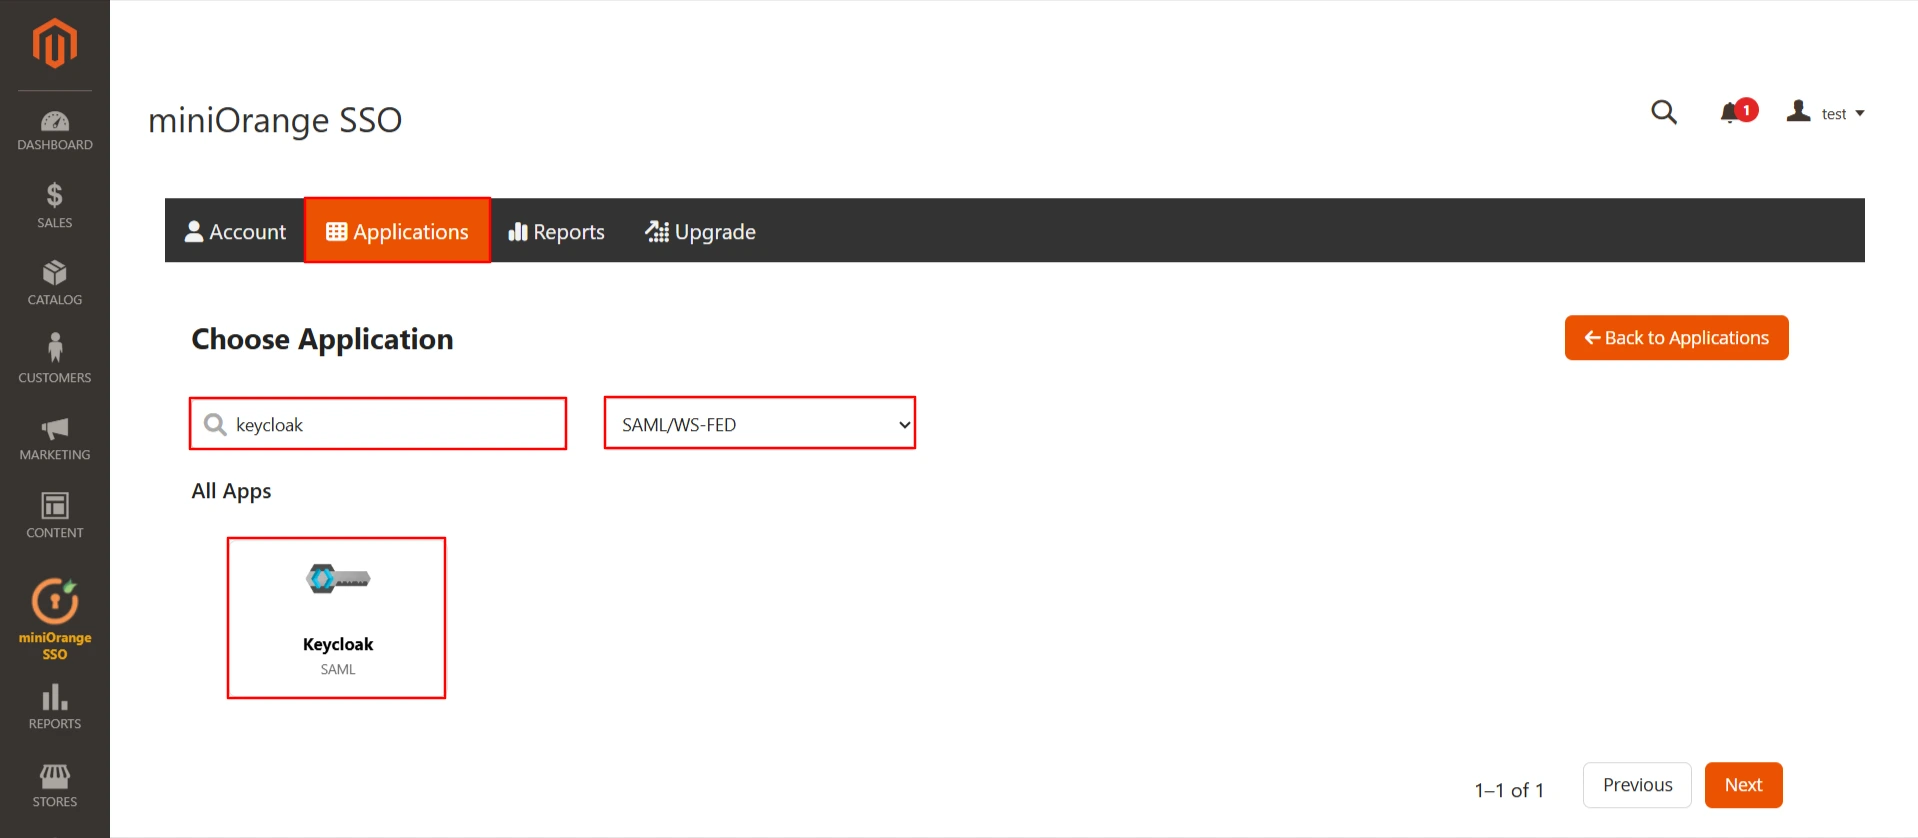
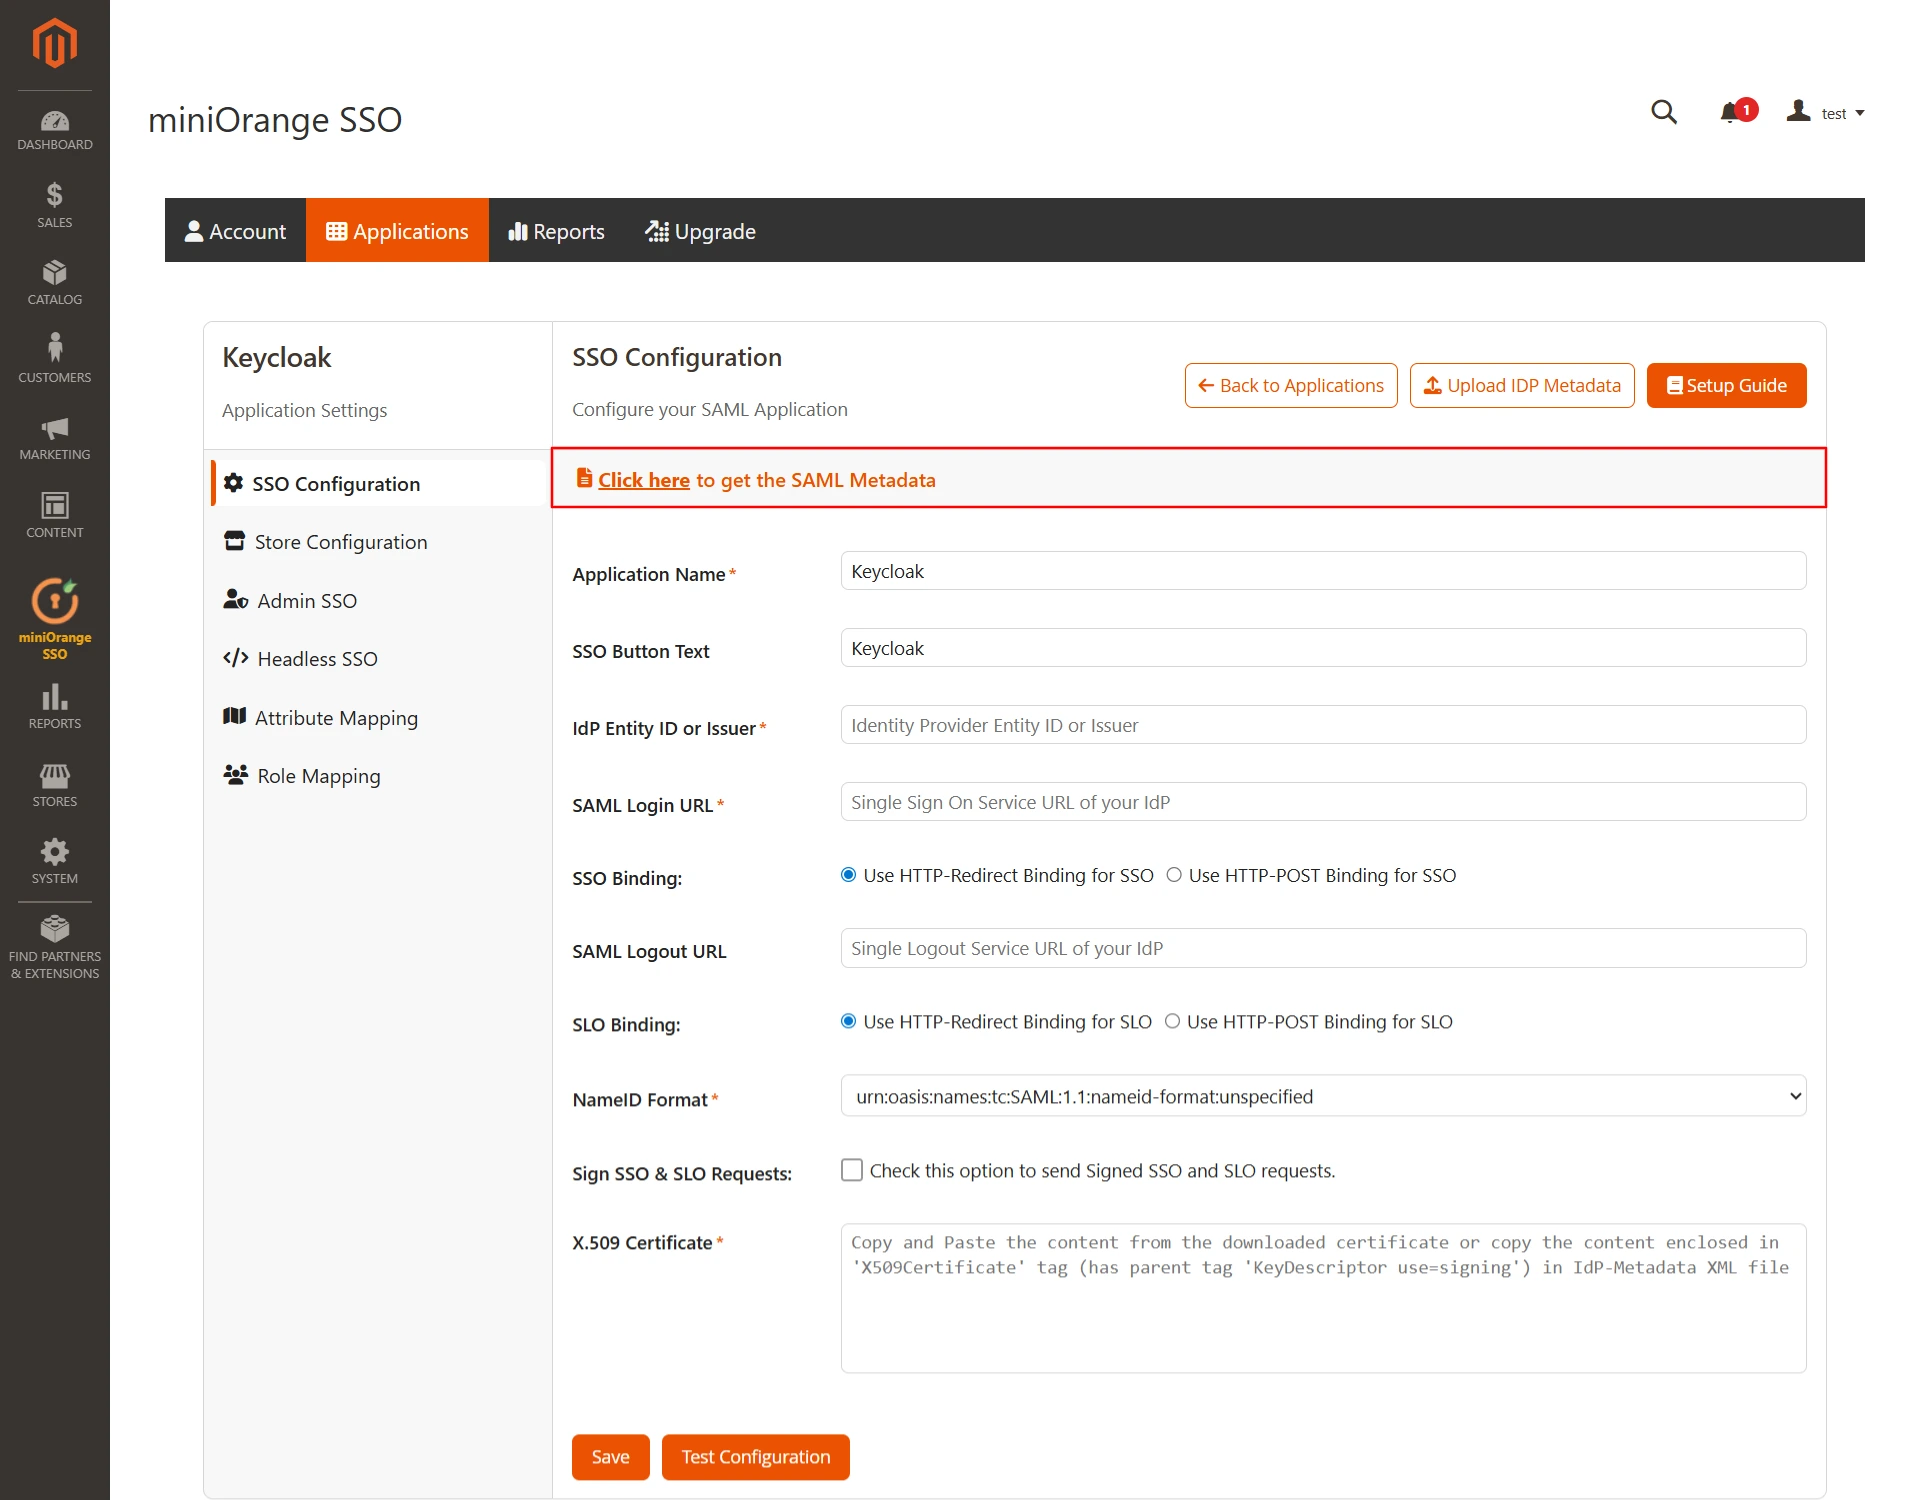
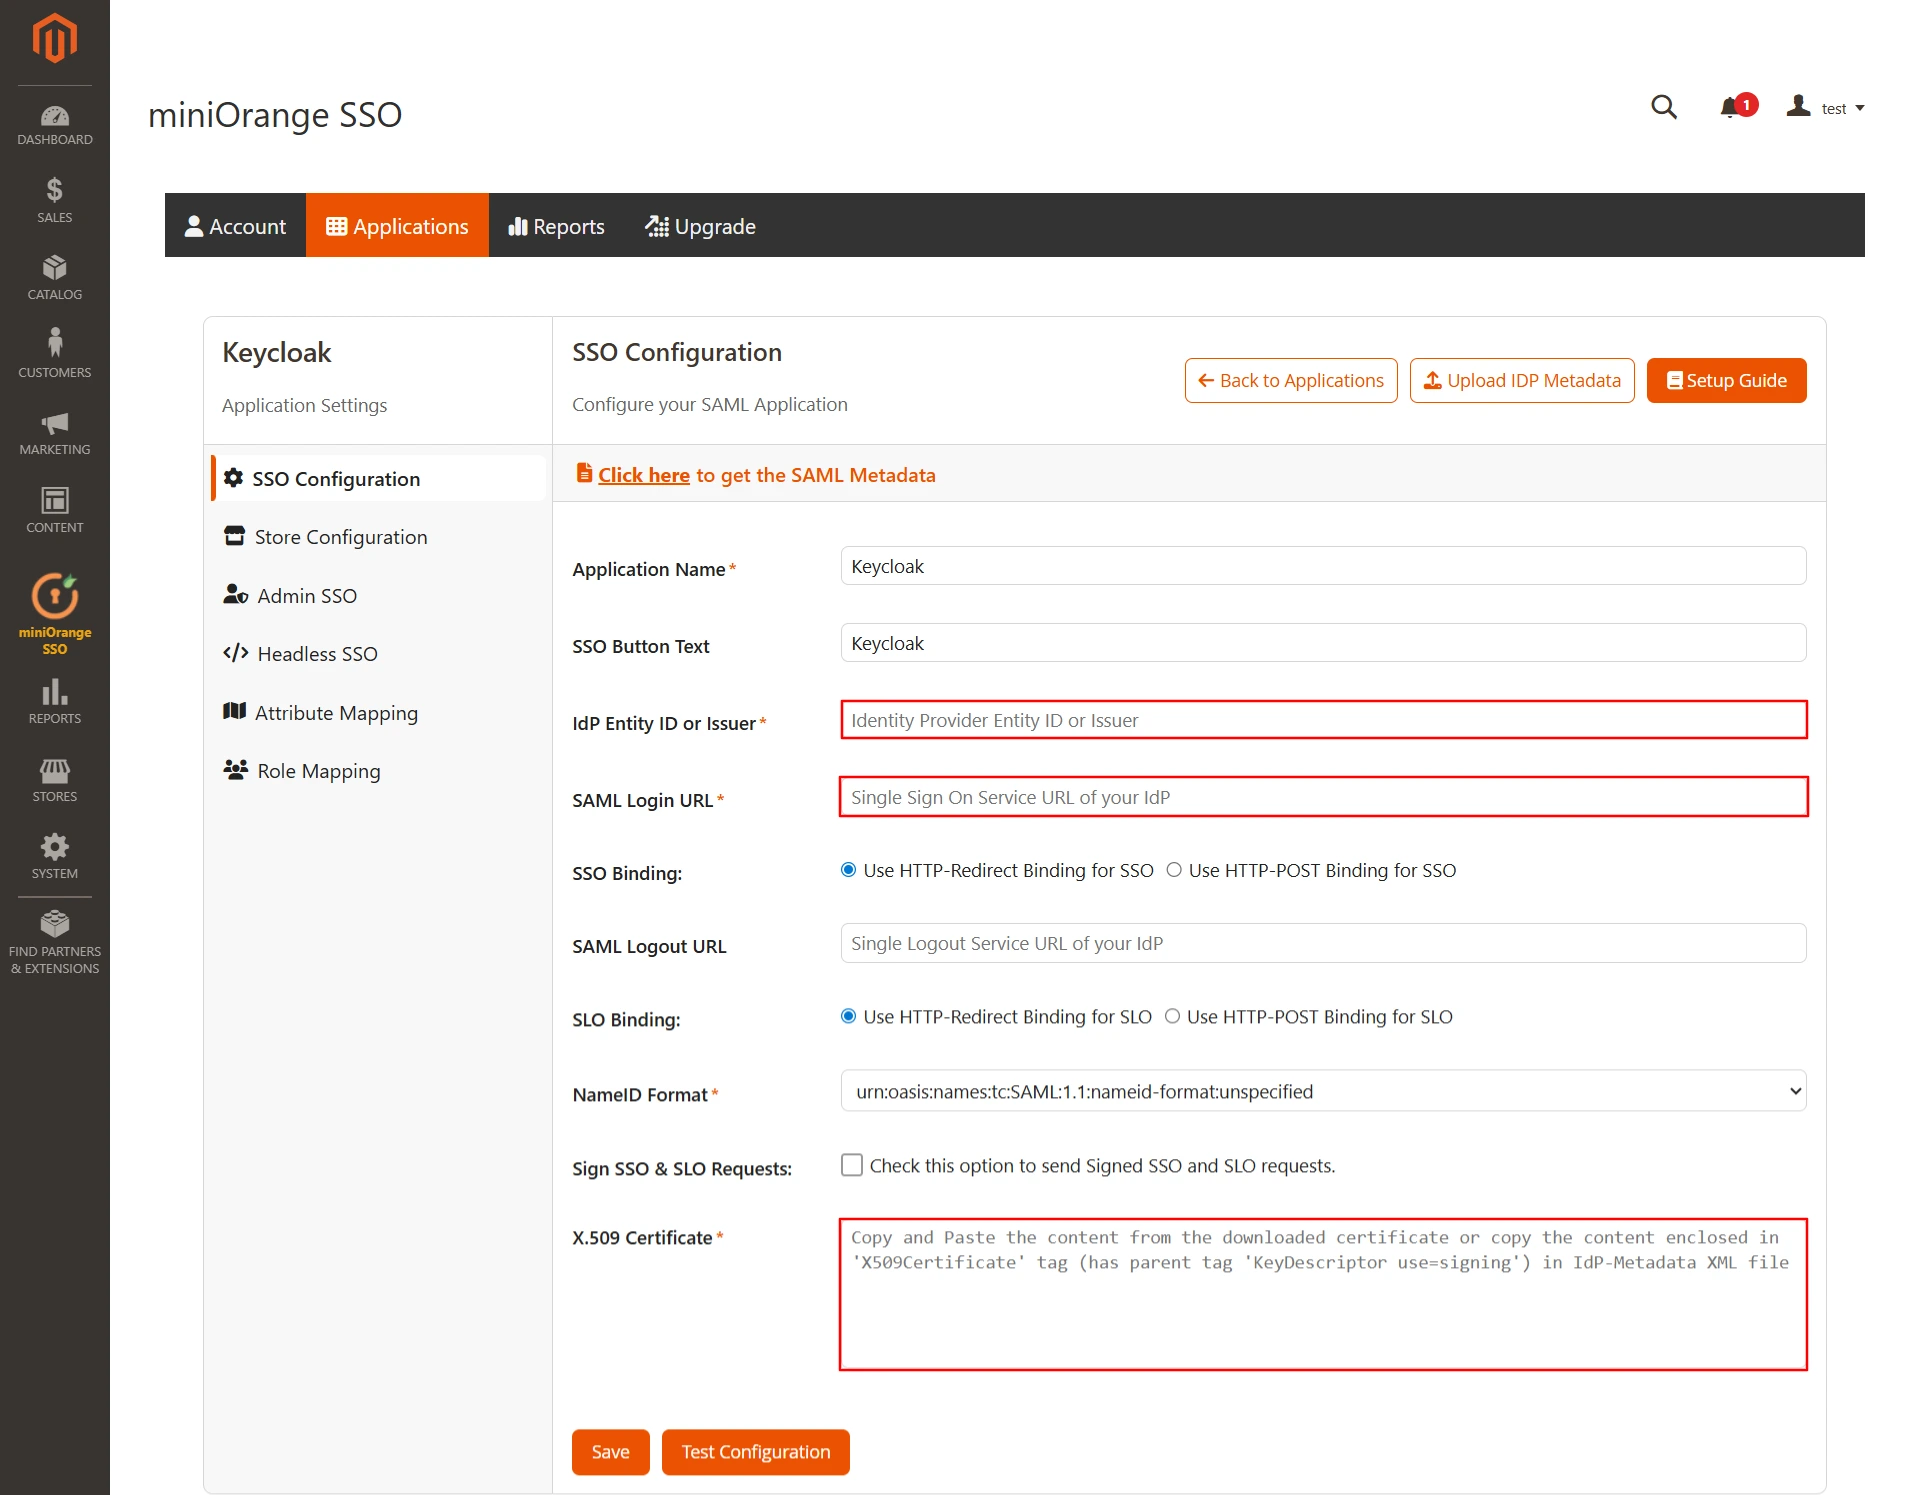
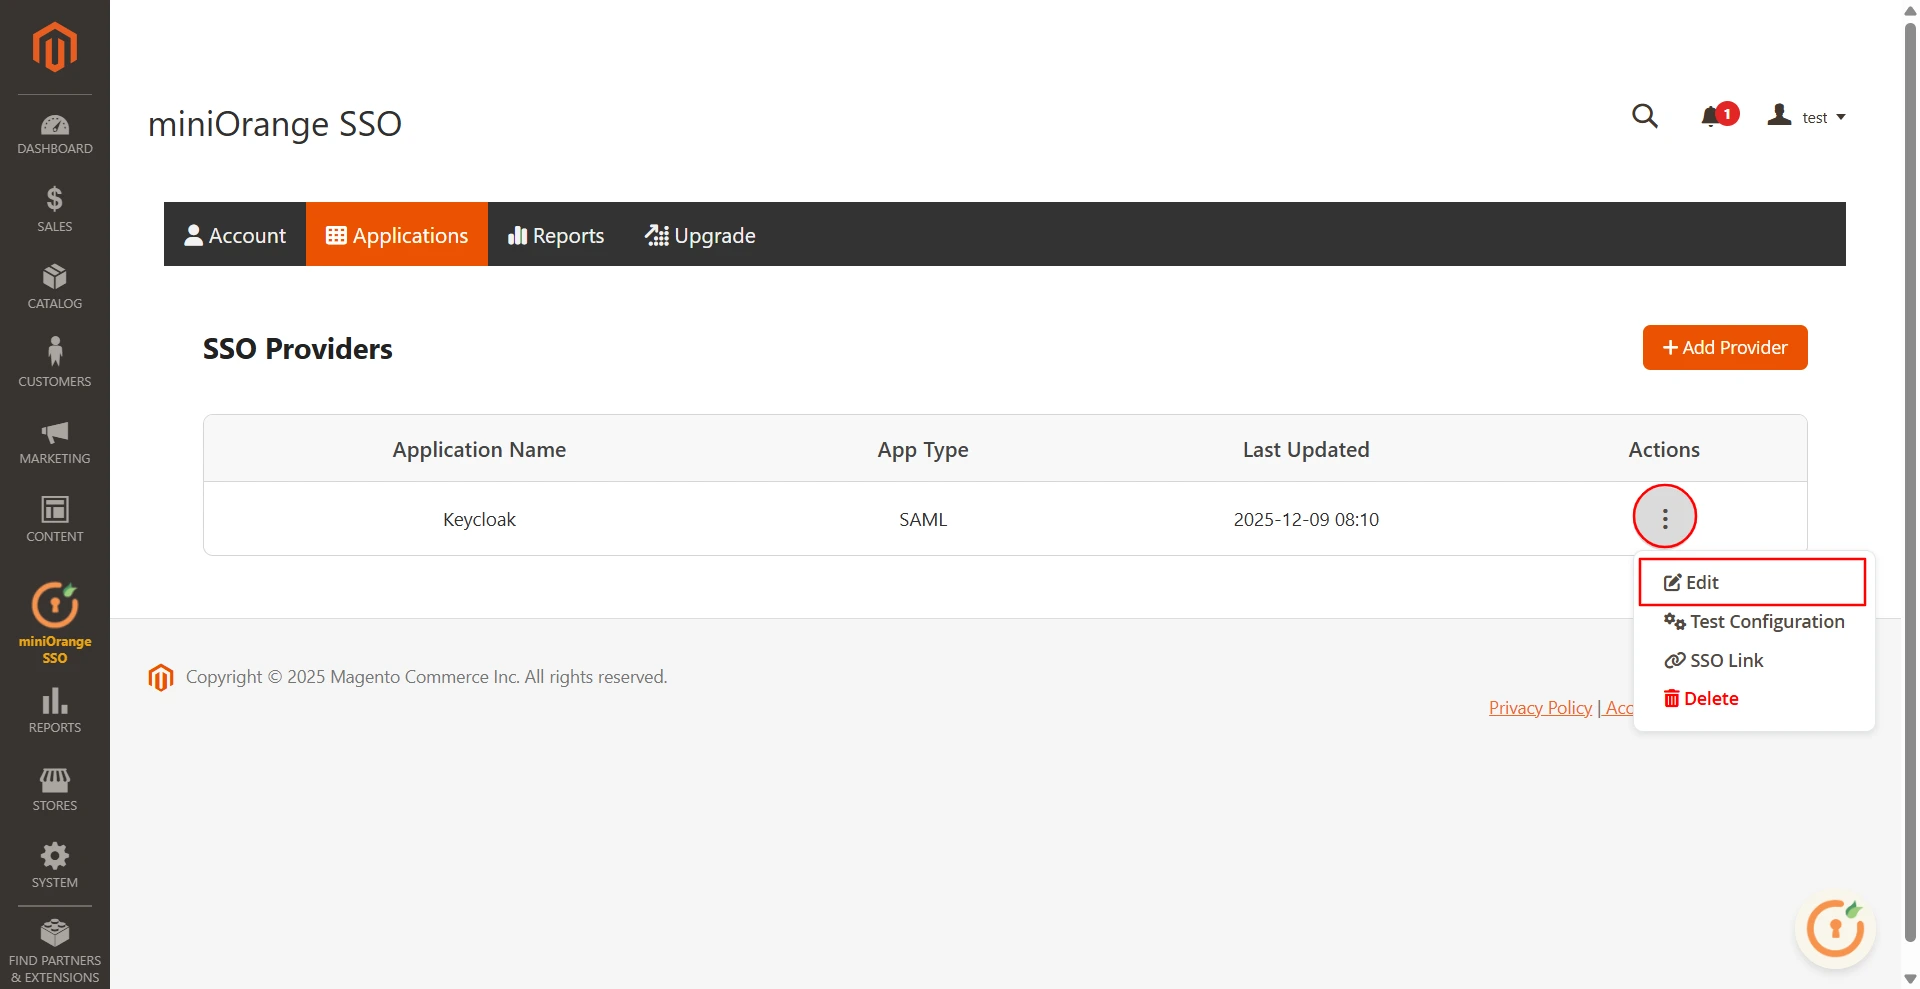
- De acordo com o relatório miniOrange Magento SSO extensão, navegue até o guia Aplicativo, selecione SAML/WS-FED, e clique em Manto-chave aplicação.
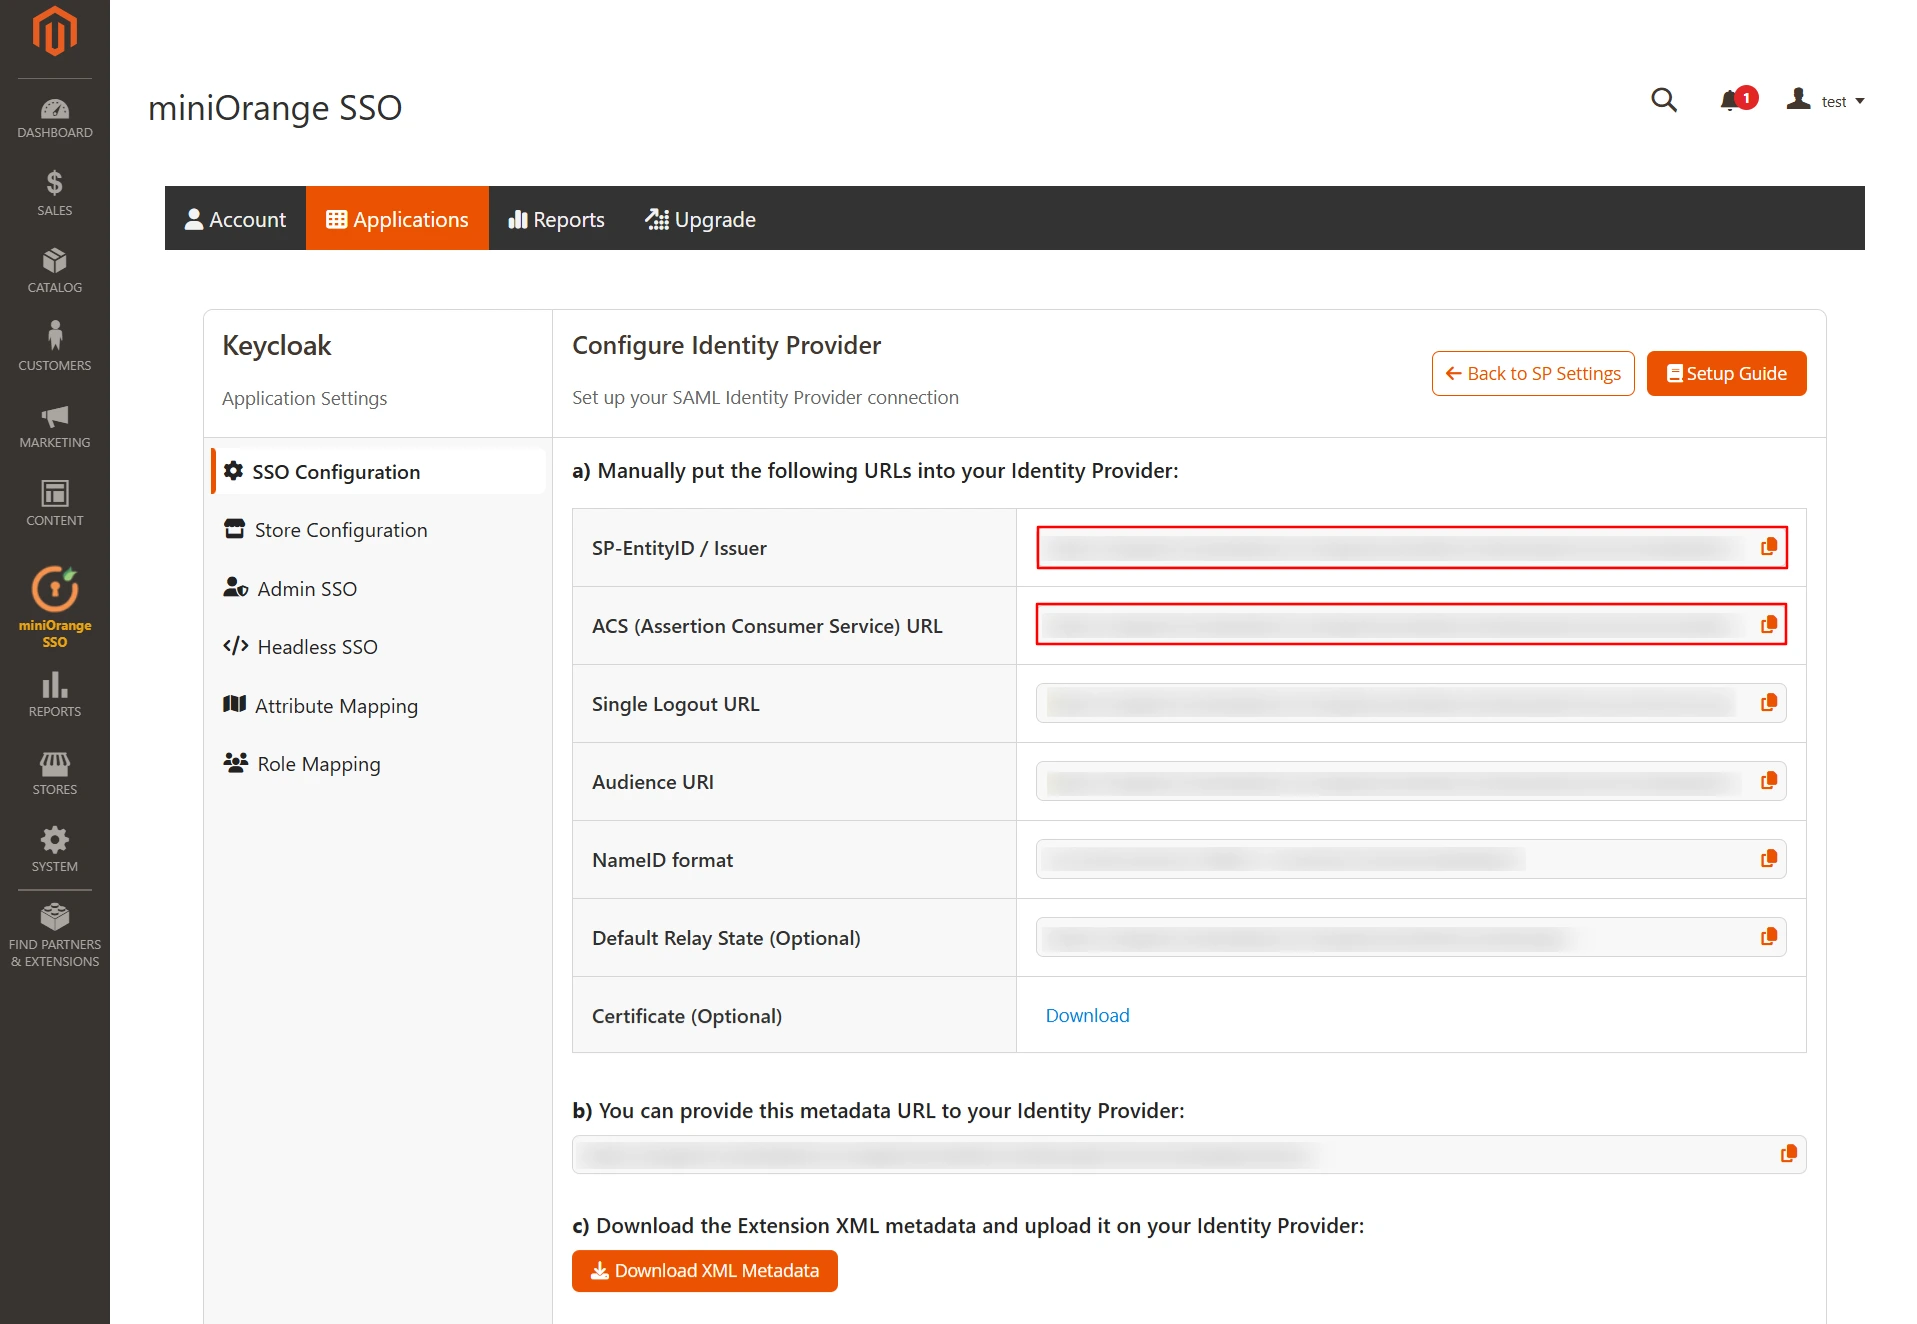
- Selecionar Clique aqui para obter os metadados SAML. Para obter o ID da entidade SP e URL do ACS Necessário para a configuração de metadados do Keycloak IdP.
- Nesta aba, copie o ID da entidade SP e URL do ACS (AssertionConsumerService) a partir dos metadados do SP.
Etapa 2: Configurar o Keycloak como IdP (Provedor de Identidade)
Selecione a versão do Keycloak que você está usando
Configurar Keycloak como IdP
- Em sua Keycloak Administrador console, selecione o reino que você deseja usar.
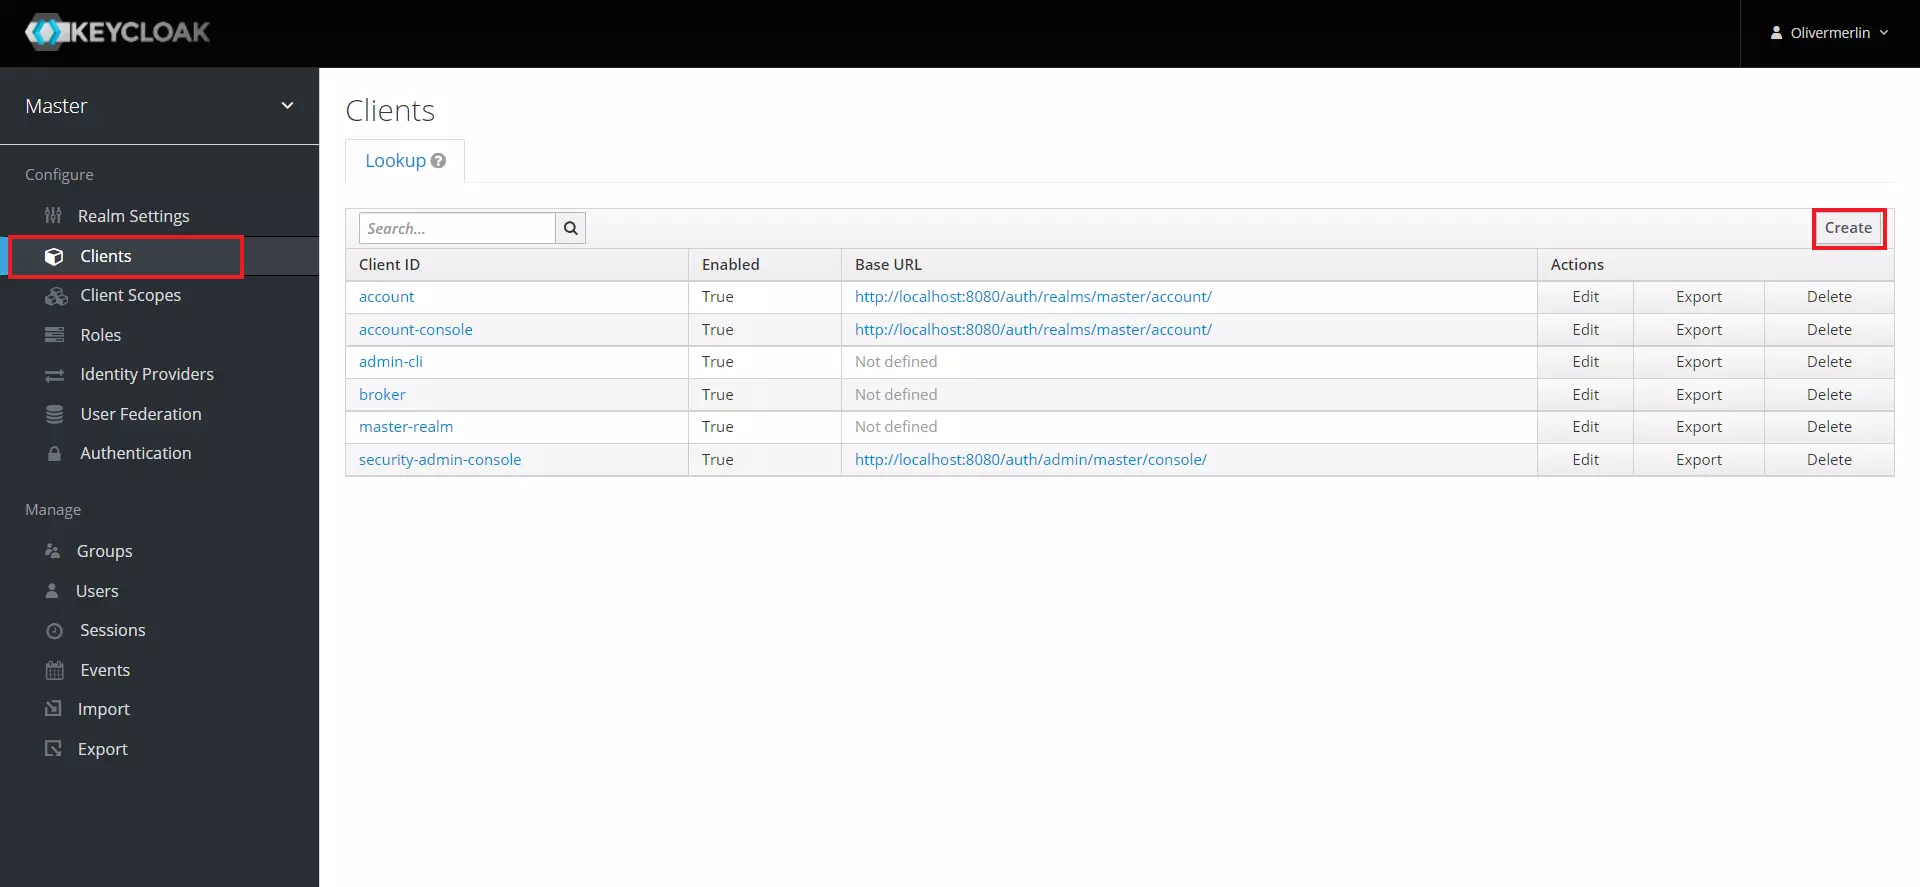
- Clique em Clientes no menu à esquerda e clique em Criar botão para criar um novo cliente/aplicativo.
- Entrar SP-EntityID / Emissor como o ID do cliente na guia "Metadados do provedor de serviços" e selecione SAML como o Protocolo do cliente.
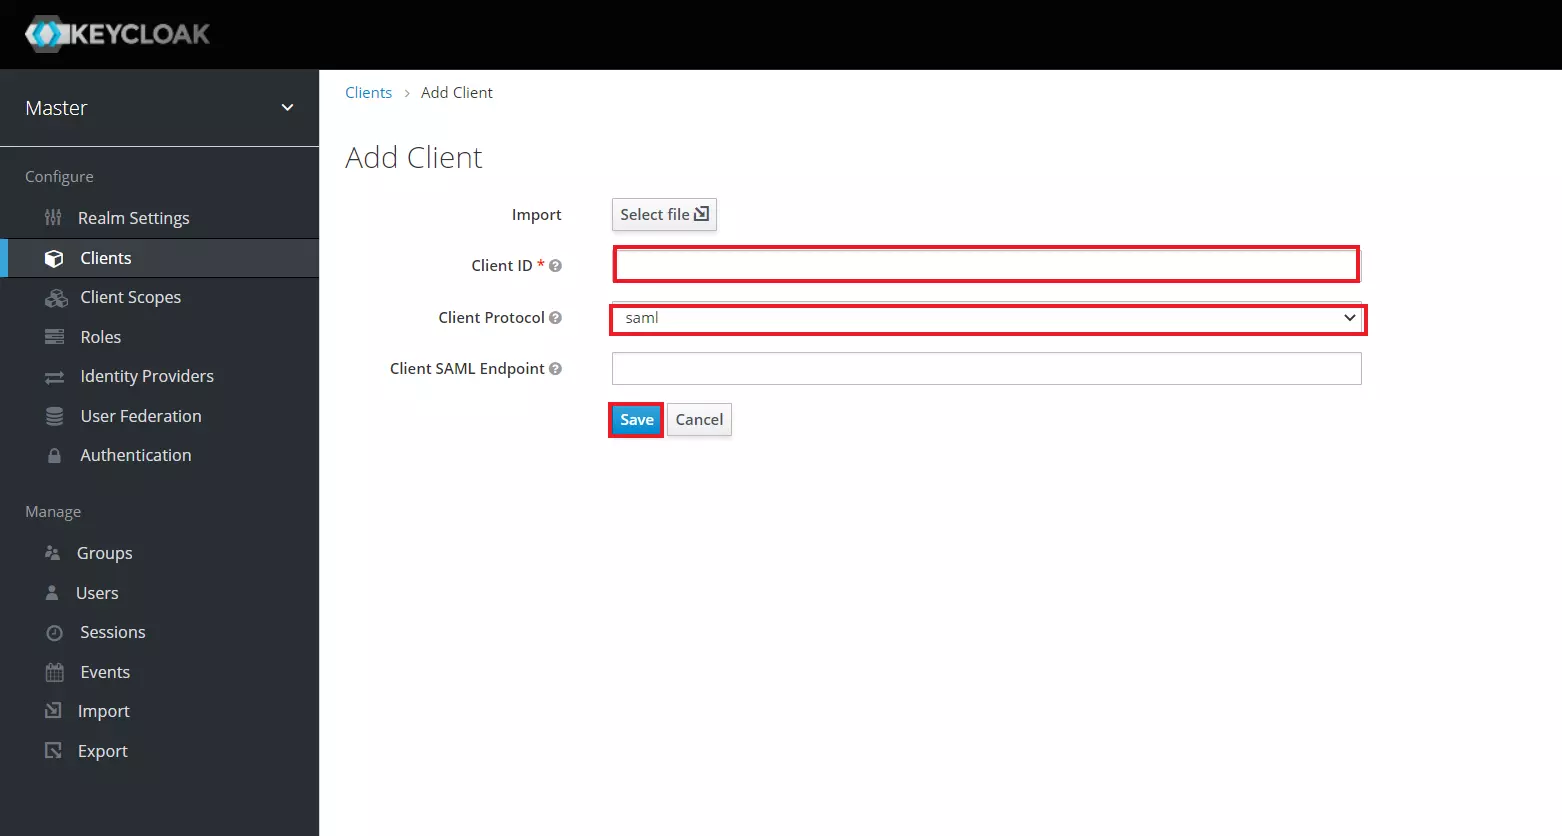
- Agora clique em Economize.
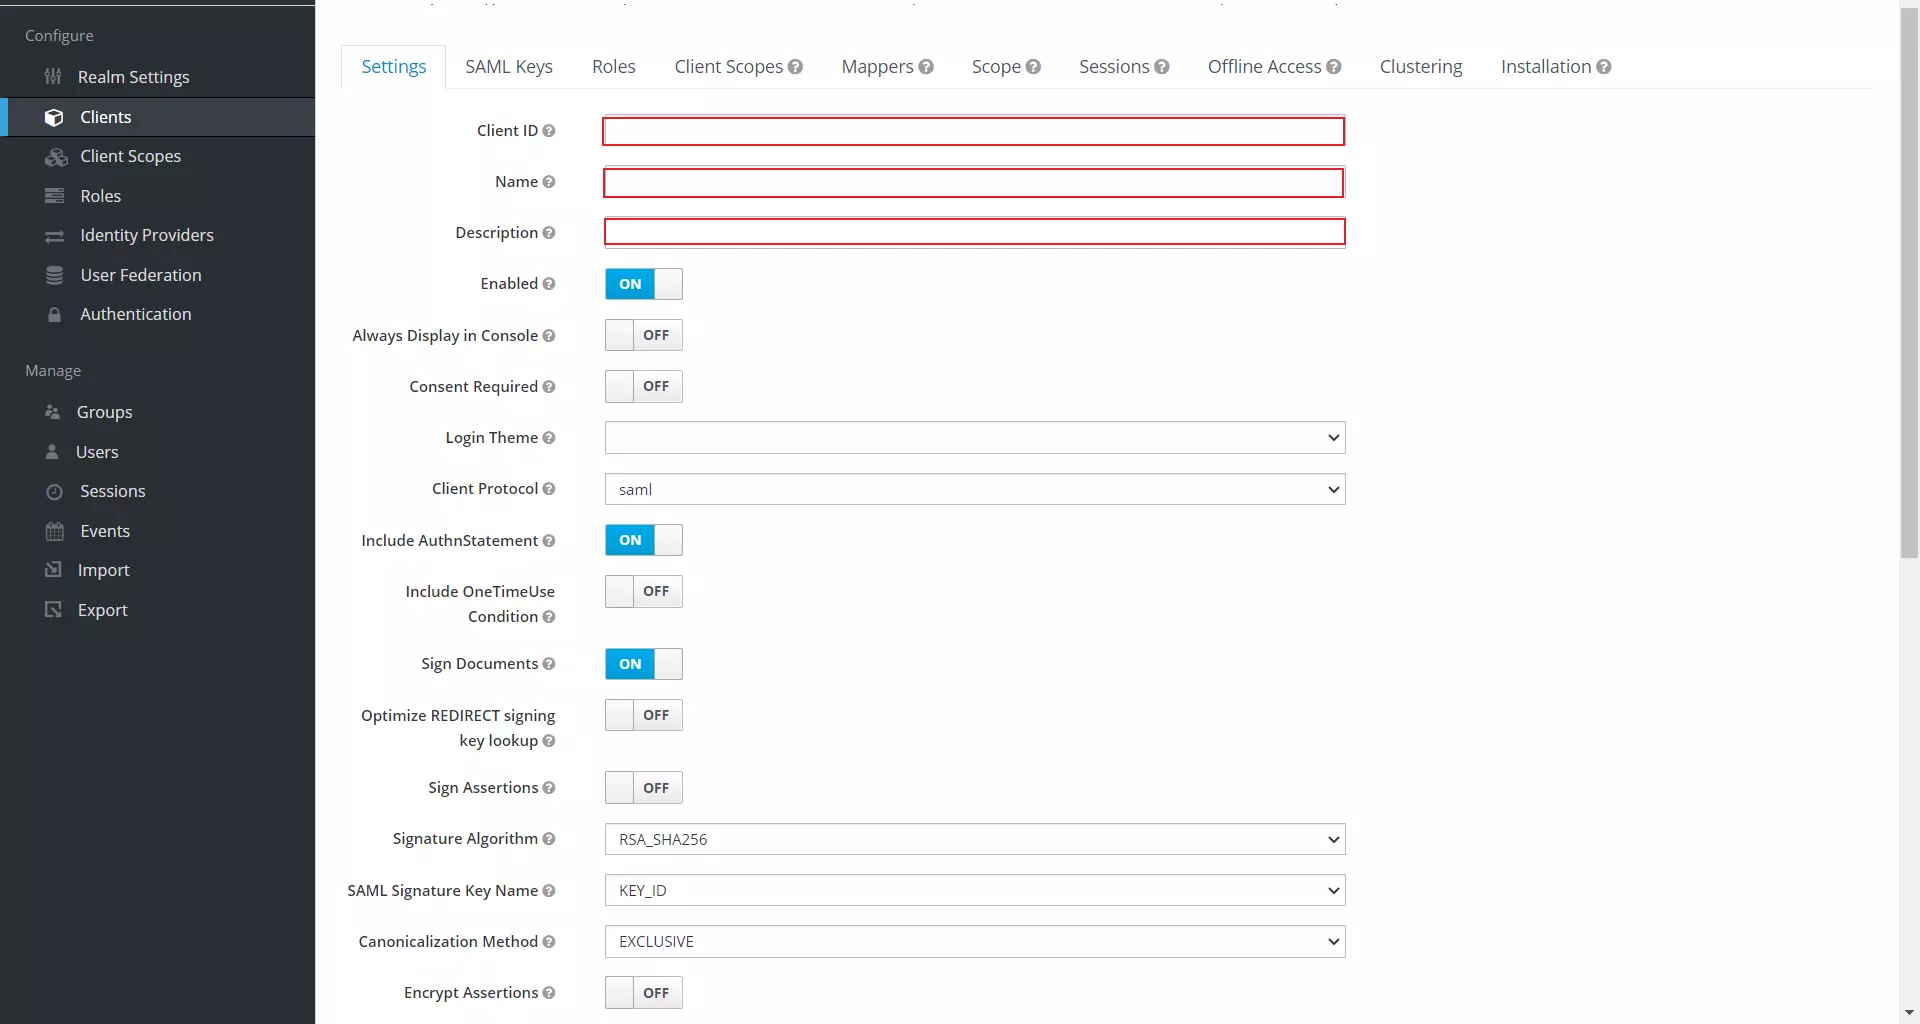
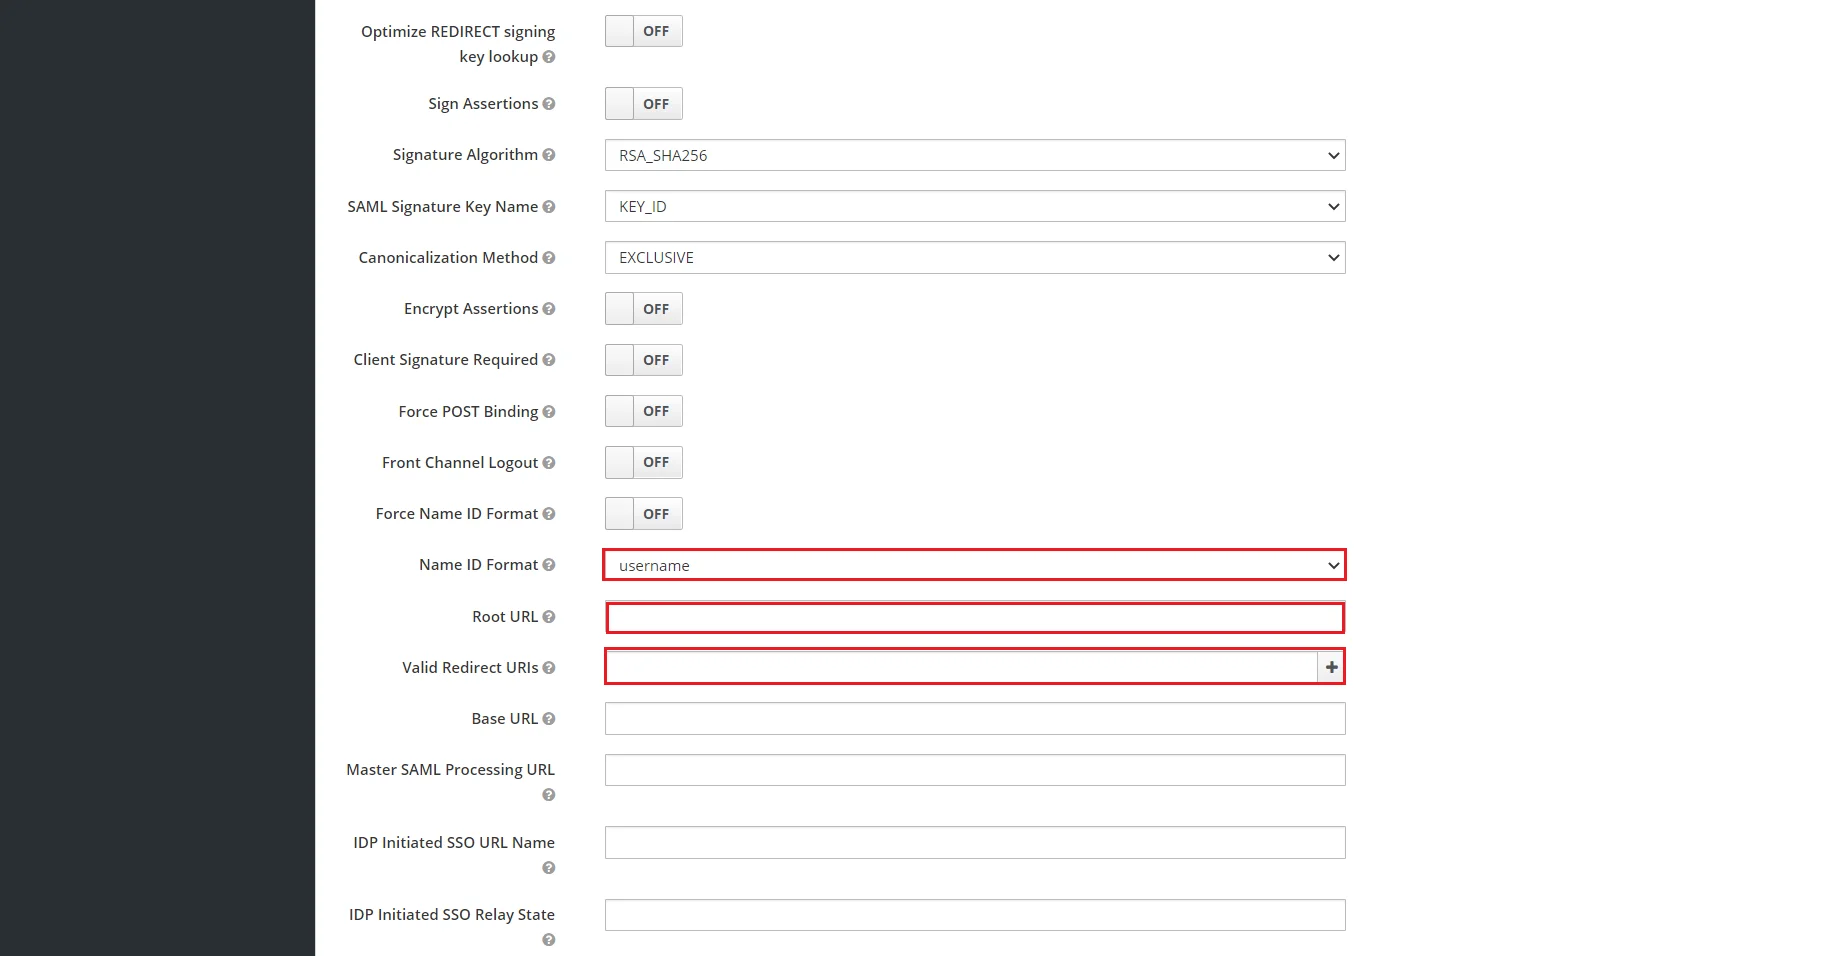
- Configure o Keycloak fornecendo os detalhes necessários:
| ID do cliente | O SP-EntityID / Emissor na aba Provedores de Identidade da extensão |
| Nome | Forneça um nome para este cliente |
| Descrição | Forneça uma descrição |
| Assinatura do cliente necessária | OFF |
| Forçar vinculação POST | OFF |
| Formato de ID do nome da força | OFF |
| Formato de ID do nome | |
| URL raiz | Deixe em branco ou forneça URL base na guia Metadados do provedor de serviços |
| URIs de redirecionamento válidos | O URL do ACS (Serviço de Asserção ao Consumidor) na guia Provedores de Identidade da extensão |
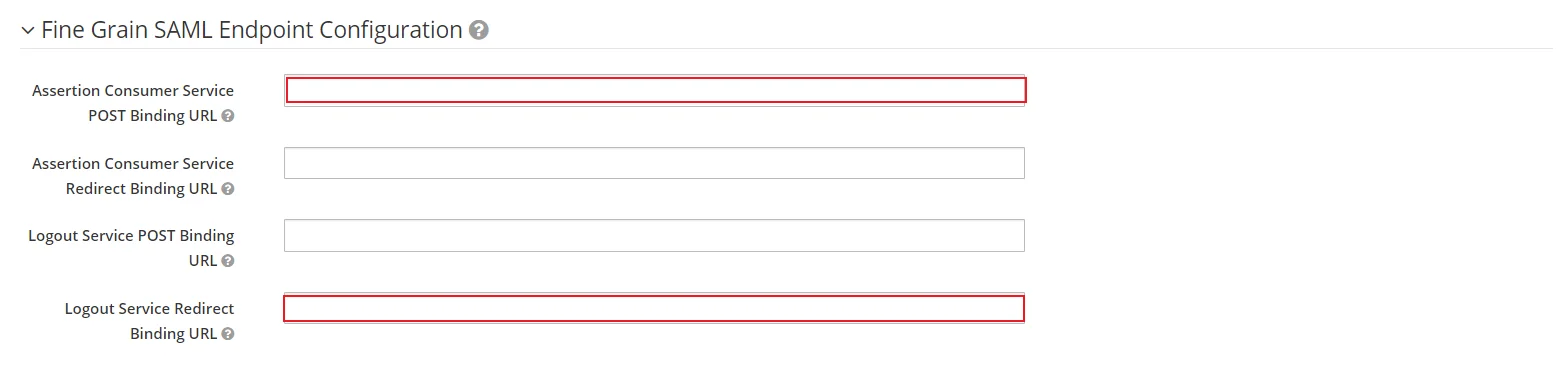
- Debaixo Configuração de endpoint SAML de granulação fina, Insira os seguintes detalhes:
| URL de vinculação POST do serviço de consumidor de asserção | O URL do ACS (Serviço de Asserção ao Consumidor) na aba Provedores de Identidade da extensão |
| URL de vinculação de redirecionamento do serviço de logout (Opcional) | O URL de logout único na aba Provedores de Identidade da extensão |
- Clique em Economize.
- Em sua Keycloak Administrador console, selecione o reino que você deseja usar.
- Clique em Clientes no menu à esquerda e clique em Criar cliente botão para criar um novo cliente/aplicativo.
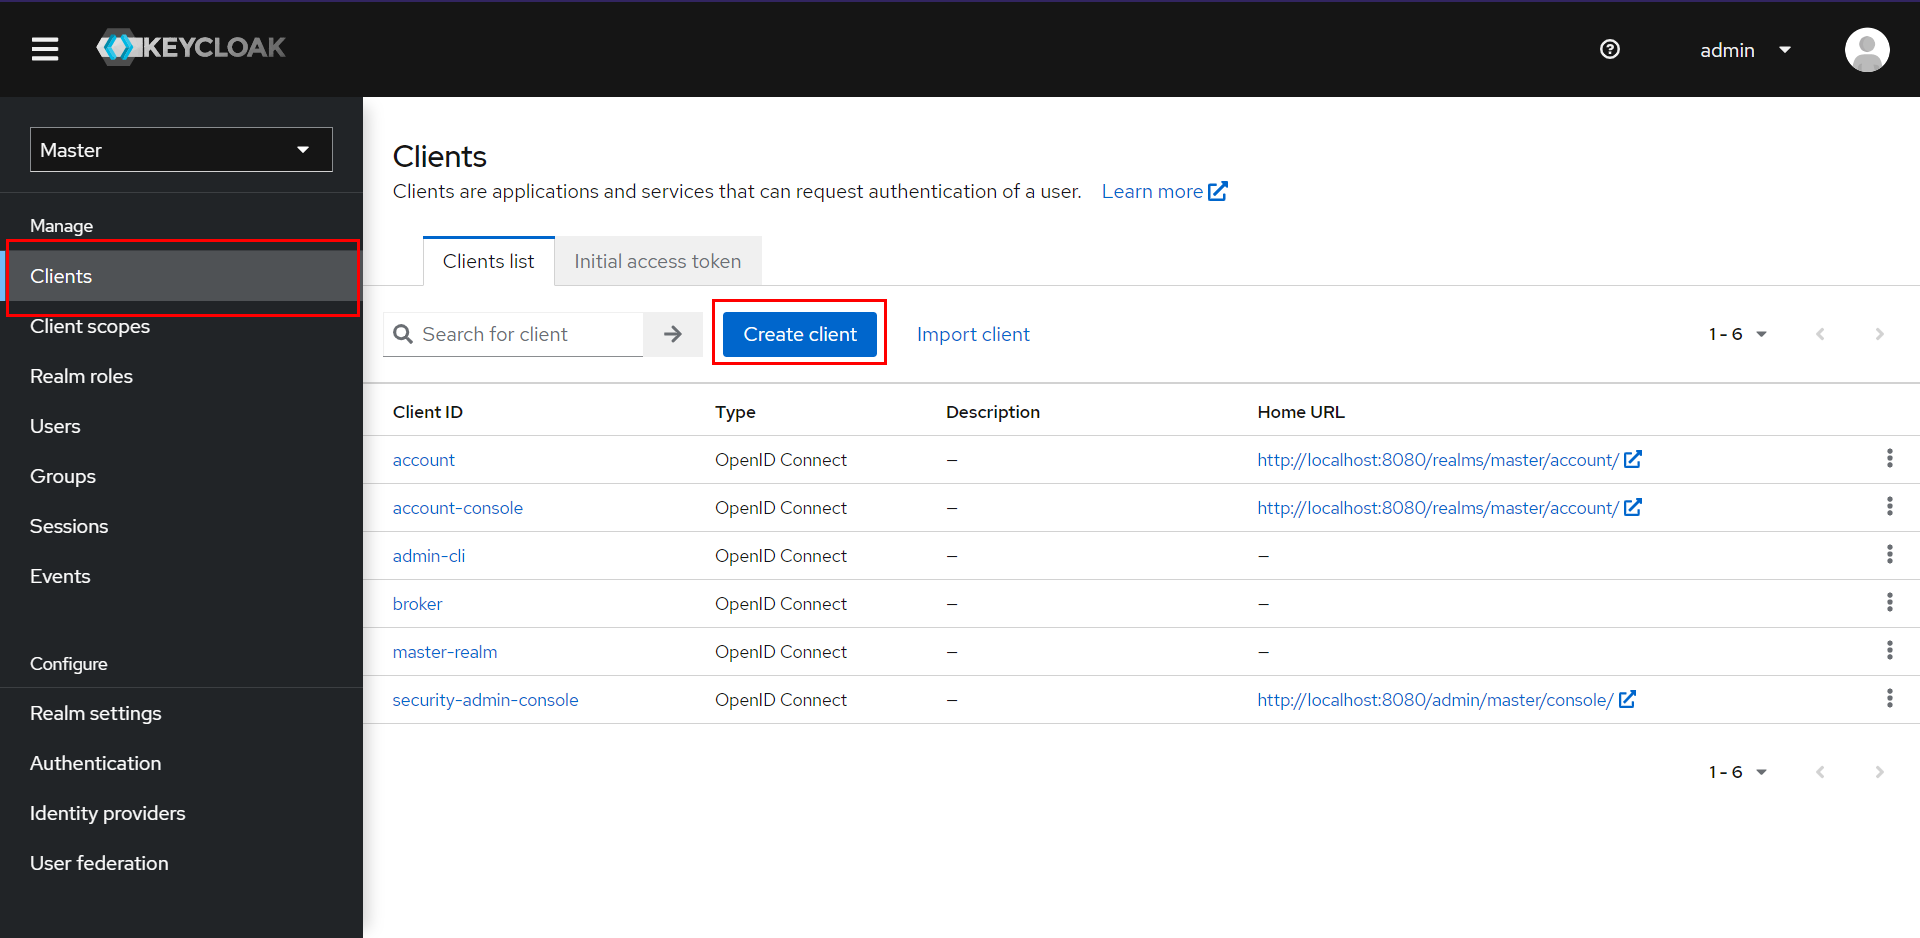
- Selecionar SAML as Tipo de cliente, Entrar SP-EntityID / Emissor como o ID do cliente Na aba "Metadados do Provedor de Serviço", insira o Nome do seu aplicativo e a Descrição.
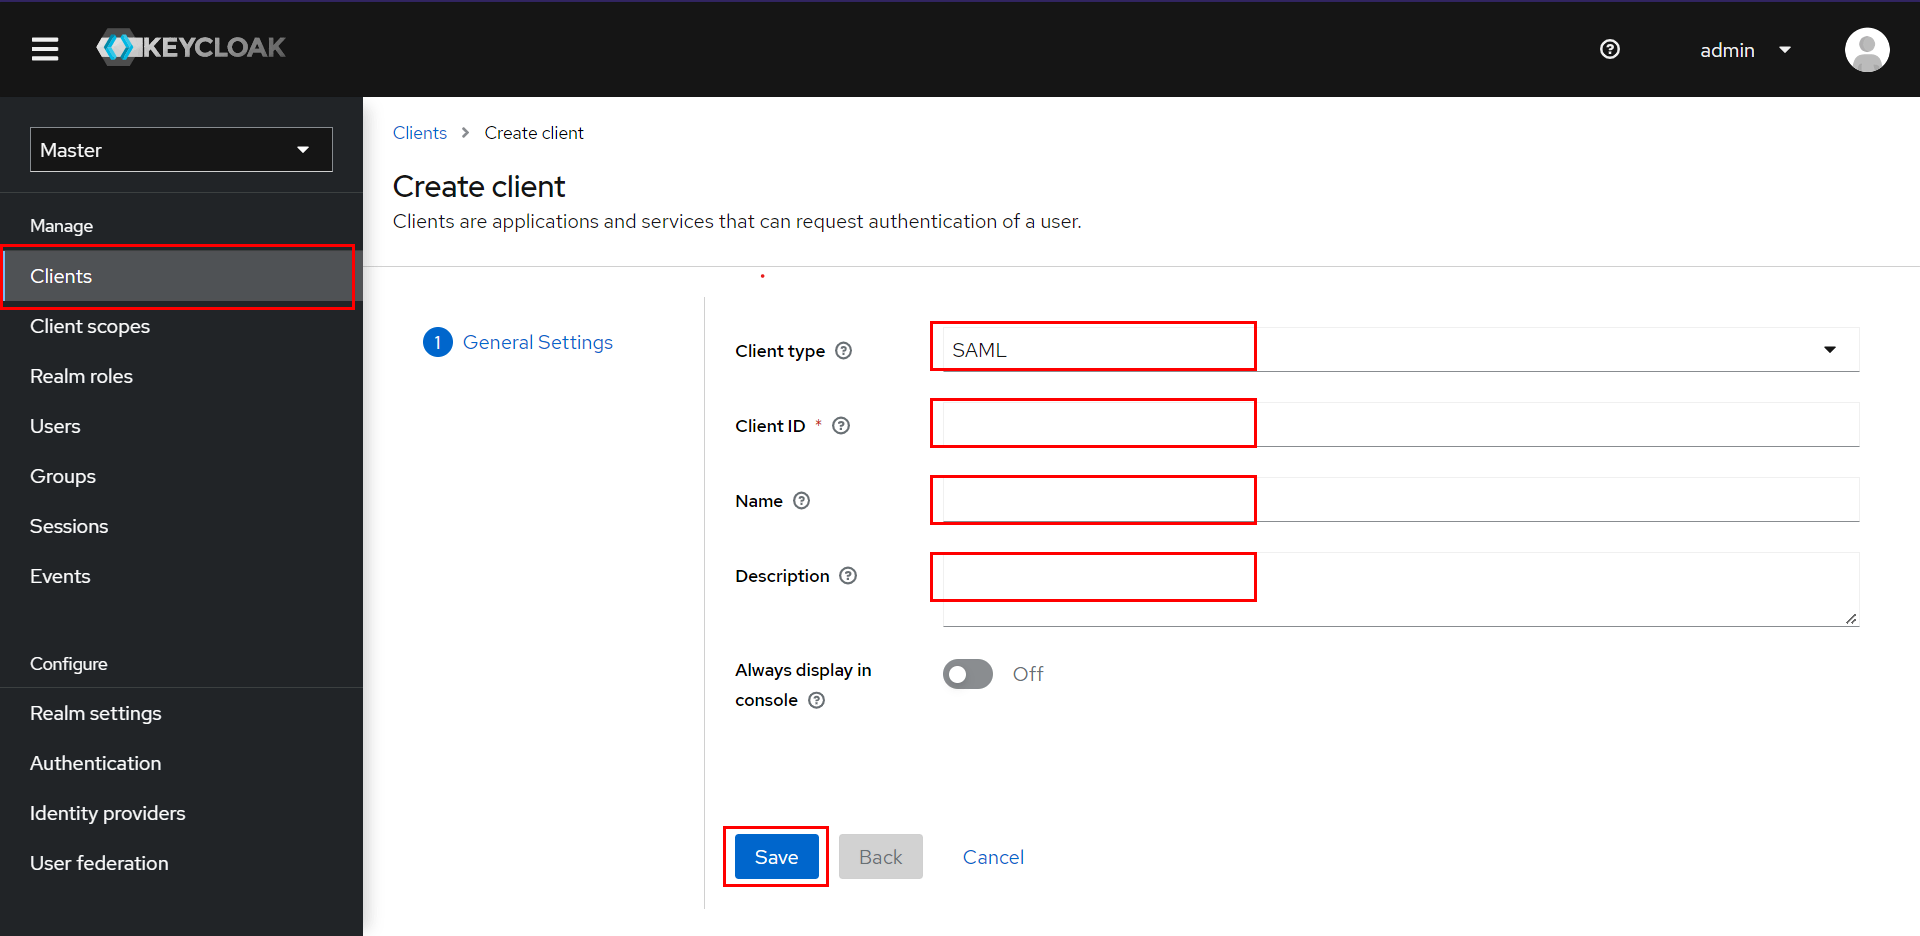
- Agora clique em Economize.
- Configure o Keycloak fornecendo os detalhes necessários:
| ID do cliente | O SP-EntityID / Emissor na aba Provedores de Identidade da extensão |
| Nome | Forneça um nome para este cliente |
| Descrição | Forneça uma descrição |
| Assinatura do cliente necessária | OFF |
| Forçar vinculação POST | OFF |
| Formato de ID do nome da força | OFF |
| Formato de ID do nome | |
| URL raiz | Deixe em branco ou forneça URL base na guia Metadados do provedor de serviços |
| URIs de redirecionamento válidos | O URL do ACS (Serviço de Asserção ao Consumidor) na aba Provedores de Identidade da extensão |
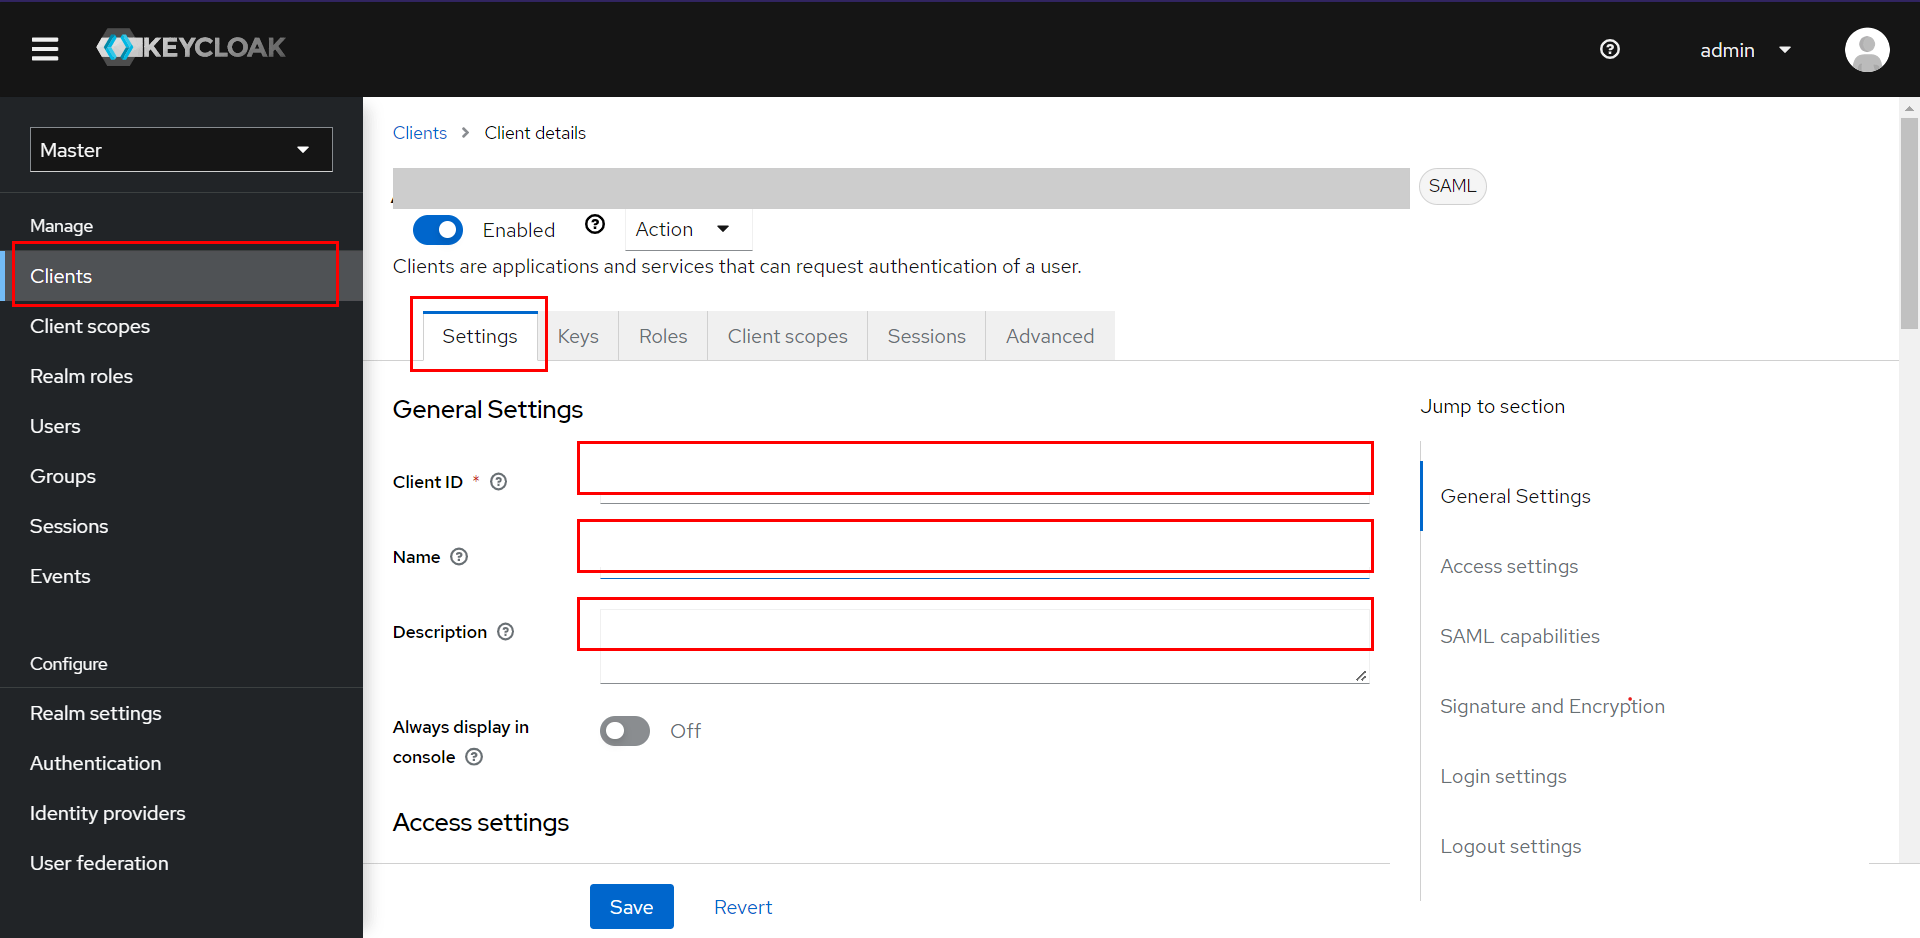
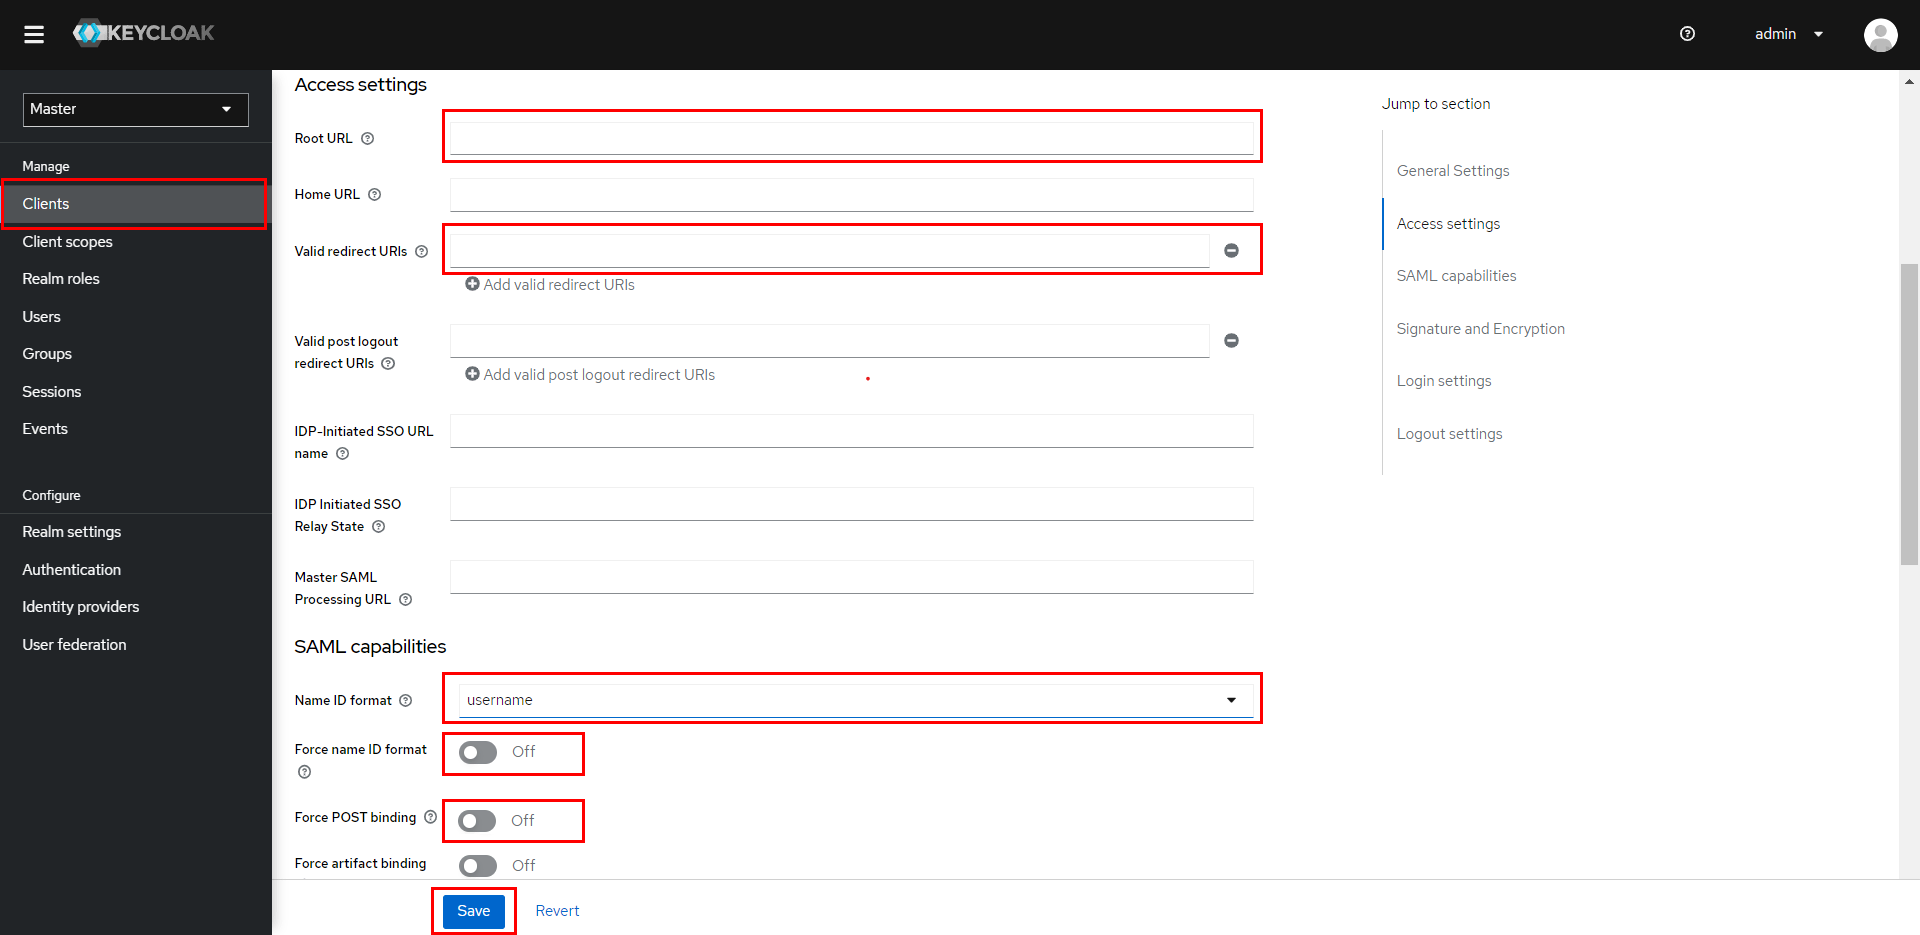
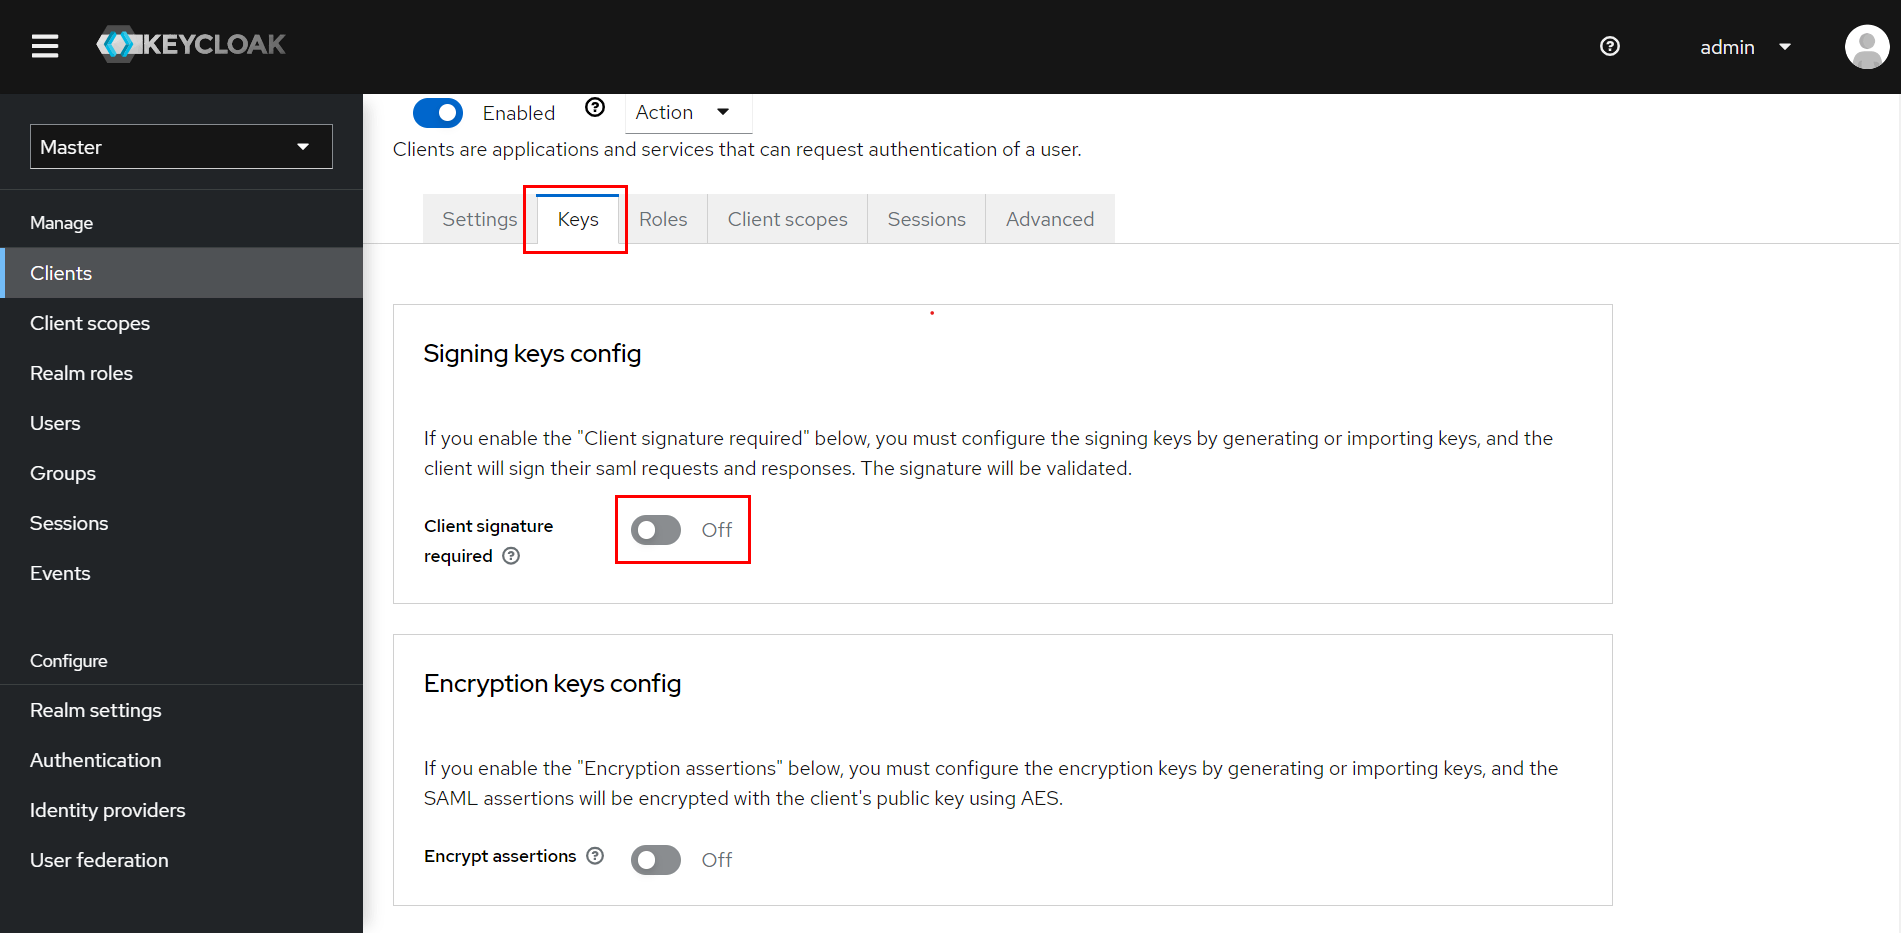
- Agora clique em Economize.
- In Avançado guia, em baixo Configuração de endpoint SAML de granulação fina, Insira os seguintes detalhes:
| URL de vinculação POST do serviço de consumidor de asserção | O URL do ACS (Serviço de Asserção ao Consumidor) na aba Provedores de Identidade da extensão |
| URL de vinculação de redirecionamento do serviço de logout (Opcional) | O URL de logout único na aba Provedores de Identidade da extensão |
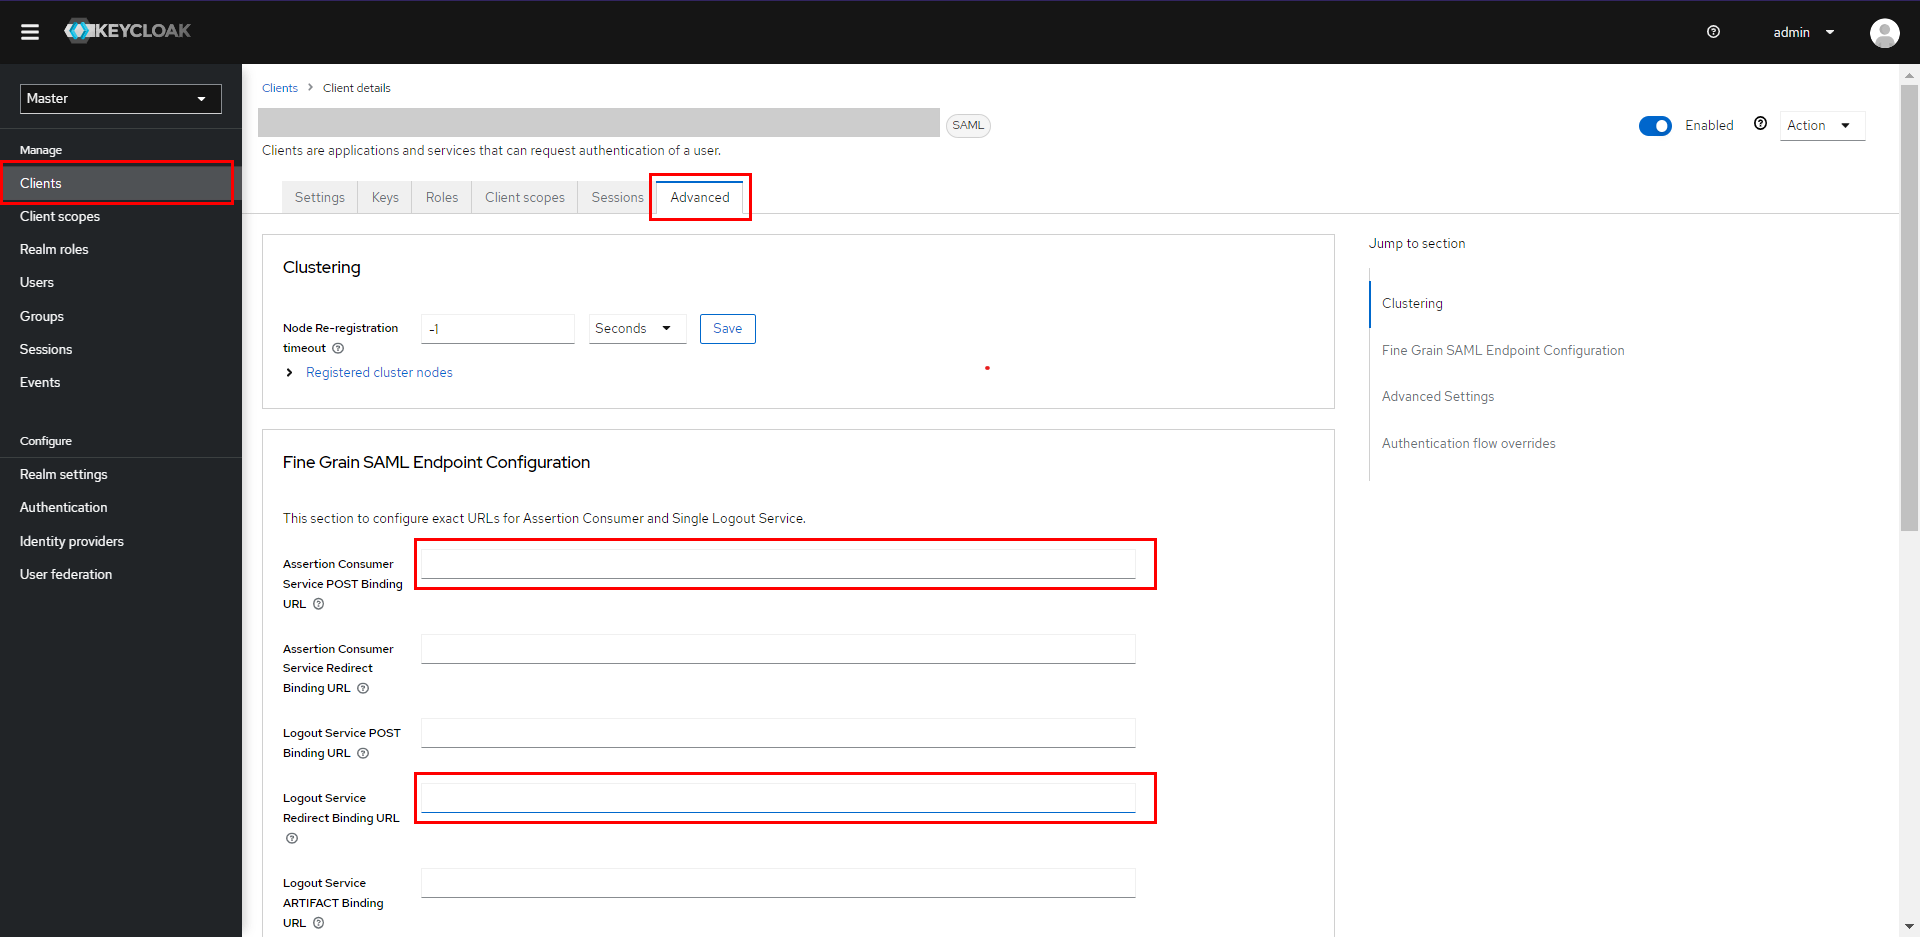
- Clique em Economize.
- Em sua Keycloak Administrador console, selecione o reino que você deseja usar.
- Clique em Clientes no menu à esquerda e clique em Criar cliente botão para criar um novo cliente/aplicativo.

- Selecionar SAML as Tipo de cliente, Insira SP-EntityID / Emissor como o ID do cliente do Metadados do Provedor de Serviços guia, digite Nome da sua aplicação e insira Descrição.

- Clique no Seguinte botão.
- Forneça os detalhes conforme mencionado abaixo:
| URL raiz | Deixe em branco ou forneça URL base da guia Metadados do Provedor de Serviços |
| URIs de redirecionamento válidos | O URL do ACS (Serviço de Asserção ao Consumidor) na aba Provedores de Identidade da extensão |
- Clique em Economize botão.

- De acordo com o relatório Configurações guia sob Recursos SAML Na seção, configure o Keycloak fornecendo os detalhes necessários:
| Forçar vinculação POST | OFF |
| Formato de ID do nome da força | OFF |
| Formato de ID do nome |

- De acordo com o relatório As chaves guia, desabilite o Assinatura do cliente necessária alternancia.

- Clique no Economize botão.
- In Avançado guia, sob Configuração de endpoint SAML de granulação fina, insira os seguintes detalhes:
| URL de vinculação POST do serviço de consumidor de asserção | O URL do ACS (Serviço de Asserção ao Consumidor) na aba Provedores de Identidade da extensão |
| URL de vinculação de redirecionamento do serviço de logout (Opcional) | O URL de logout único na aba Provedores de Identidade da extensão |

- Clique em Economize botão.
Adicionar mapeadores
- Acessar Guia Mapeadores e clique em Adicionar embutido botão.
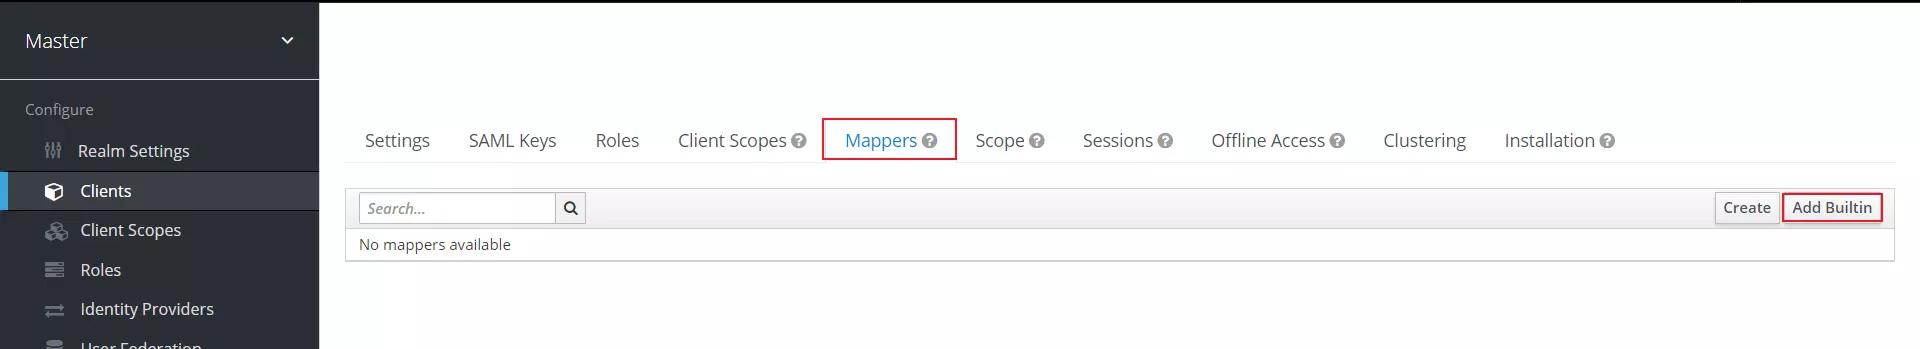
- Selecione as caixas de seleção de X500 dadoNome, Sobrenome X500 e E-mail X500 atributos.
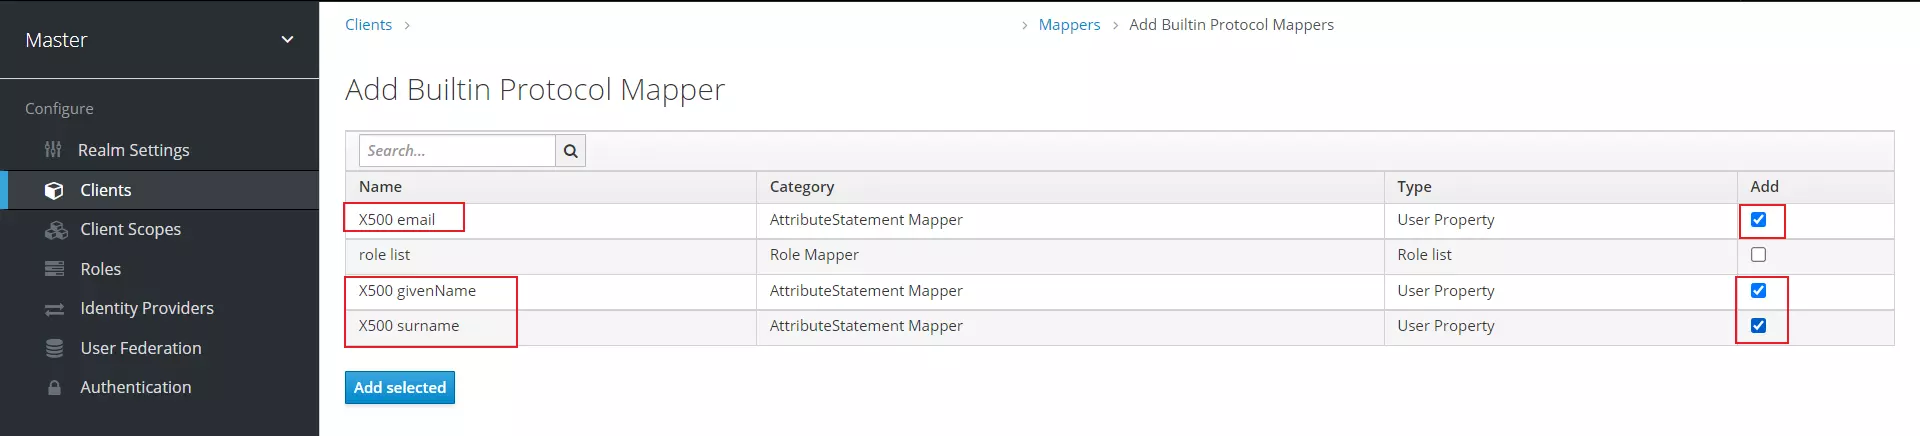
- Clique em Adicionar Selecionado botão. Você verá os mapeamentos adicionados abaixo.
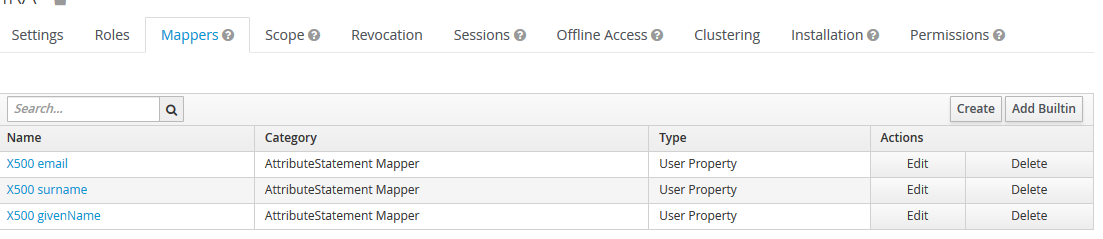
- In Escopos do cliente guia, clique no seu aplicativo.
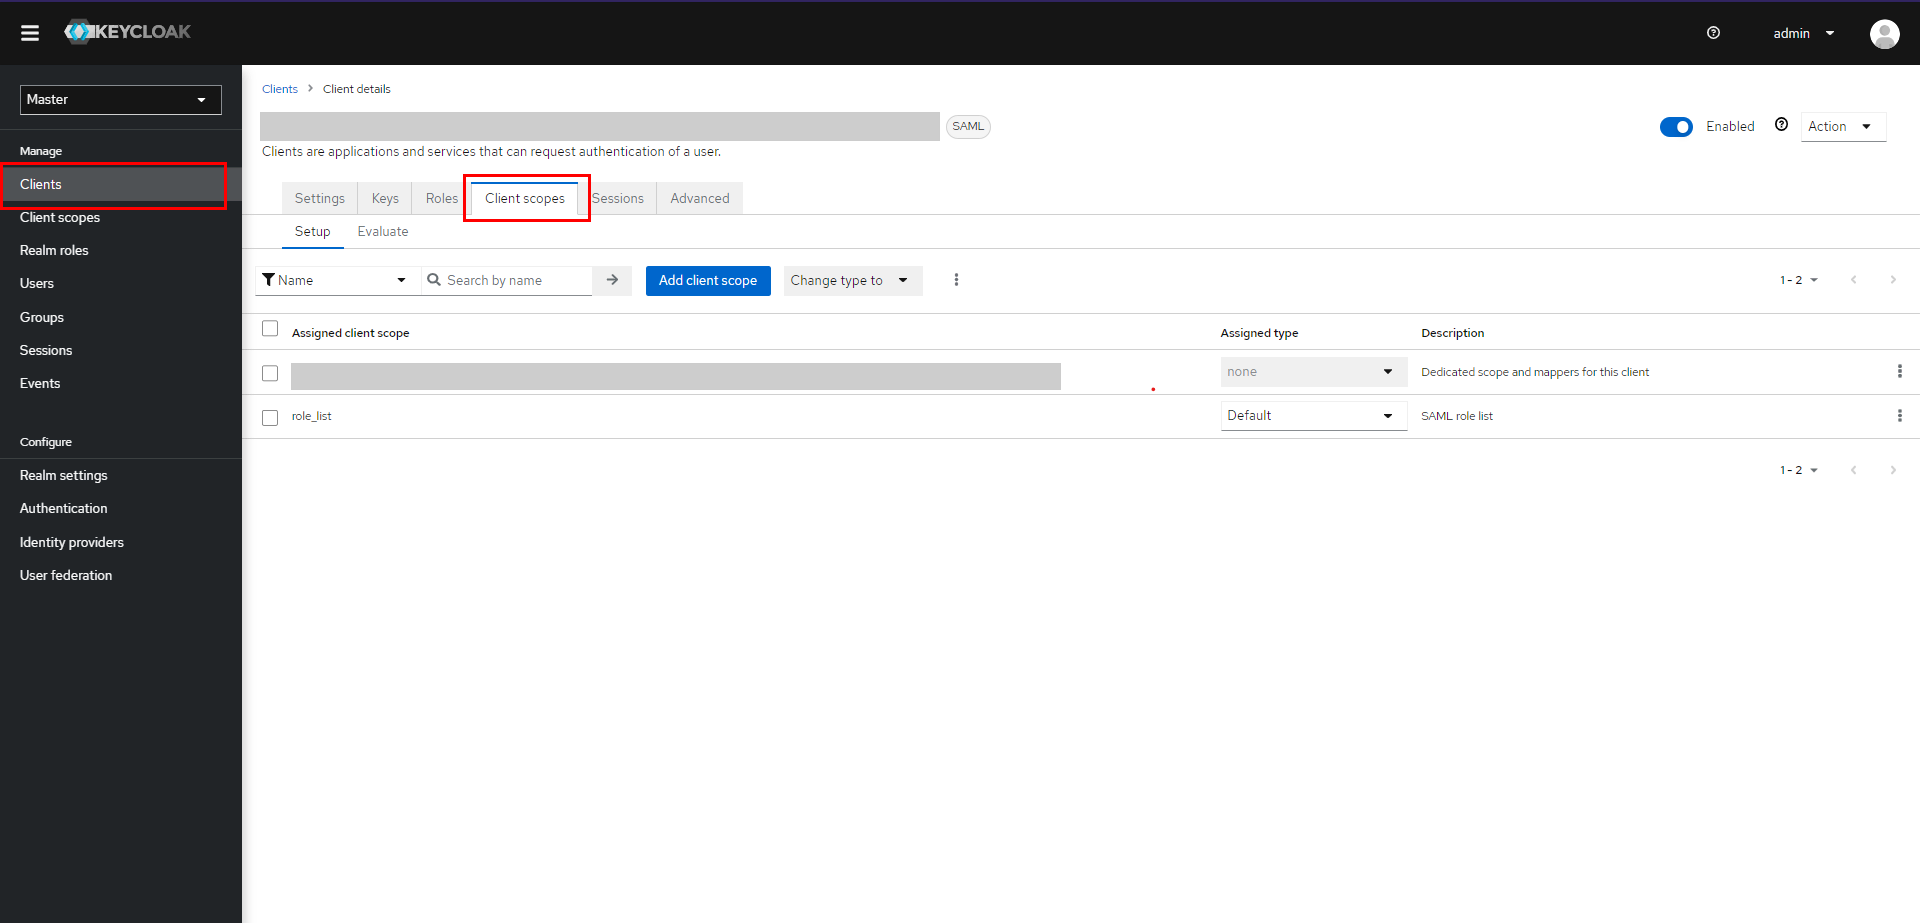
- Clique em Adicionar mapeador predefinido.
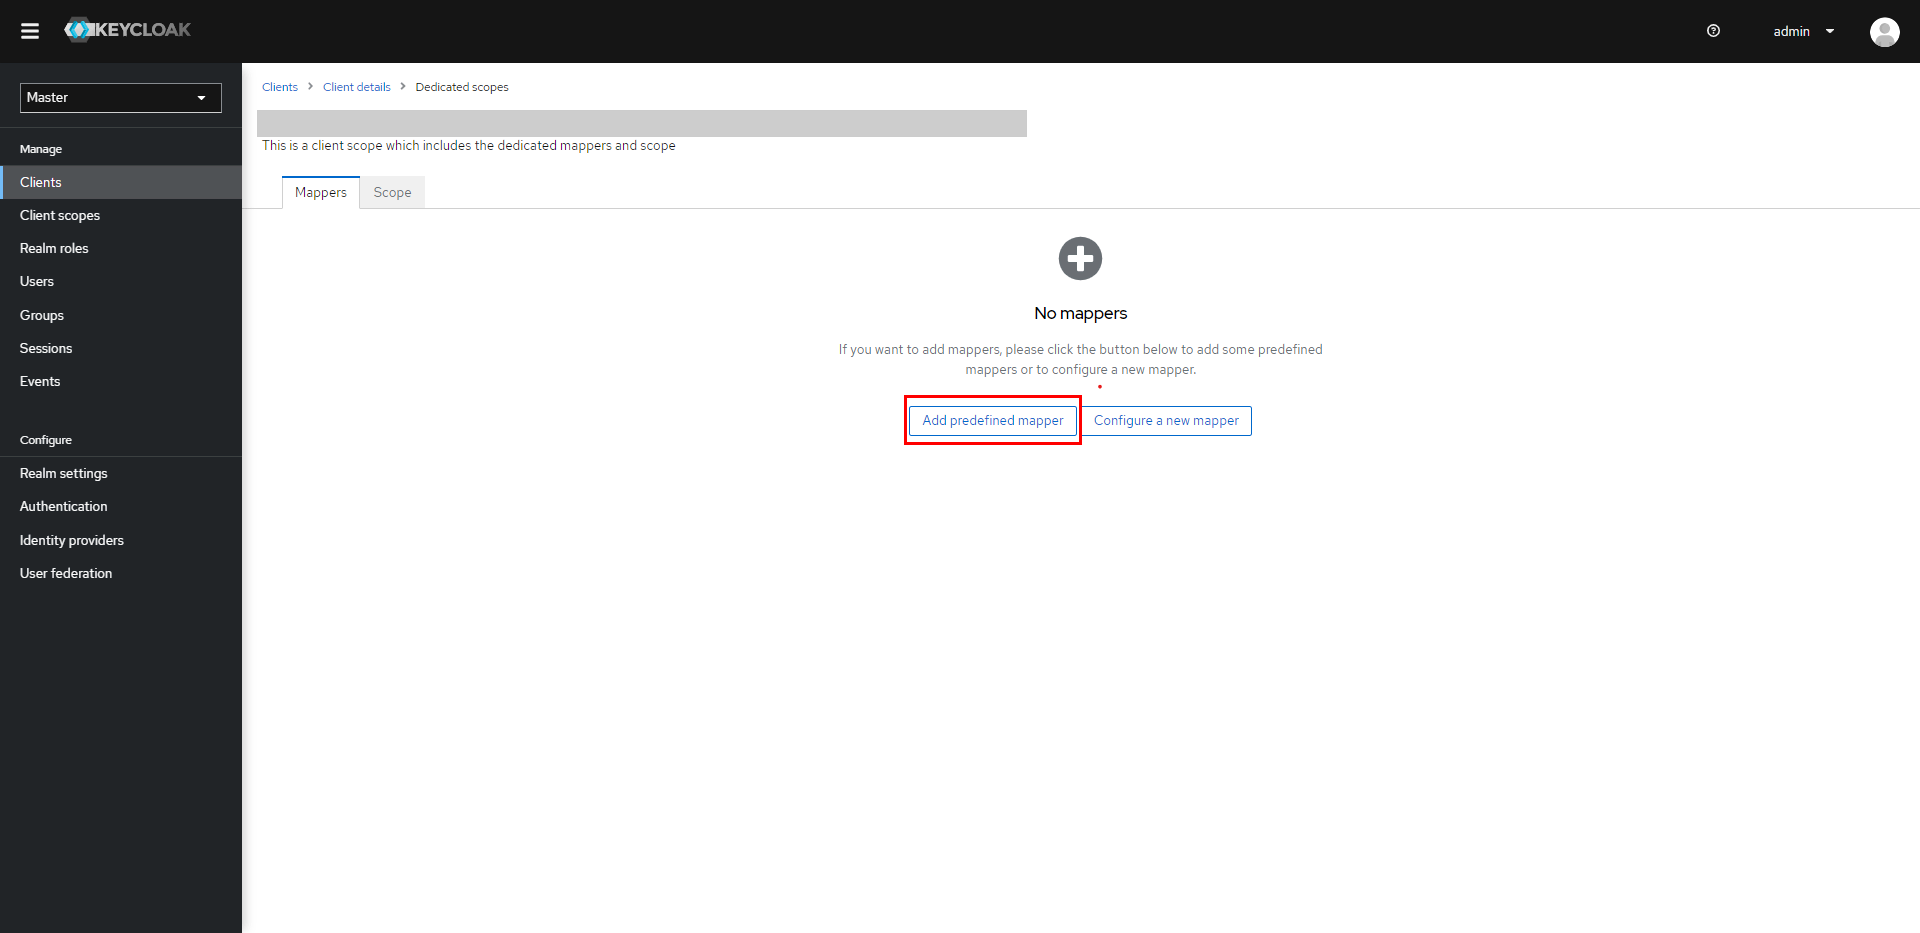
- Selecione as caixas de seleção de X500 dadoNome, Sobrenome X500 e E-mail X500 atributos.
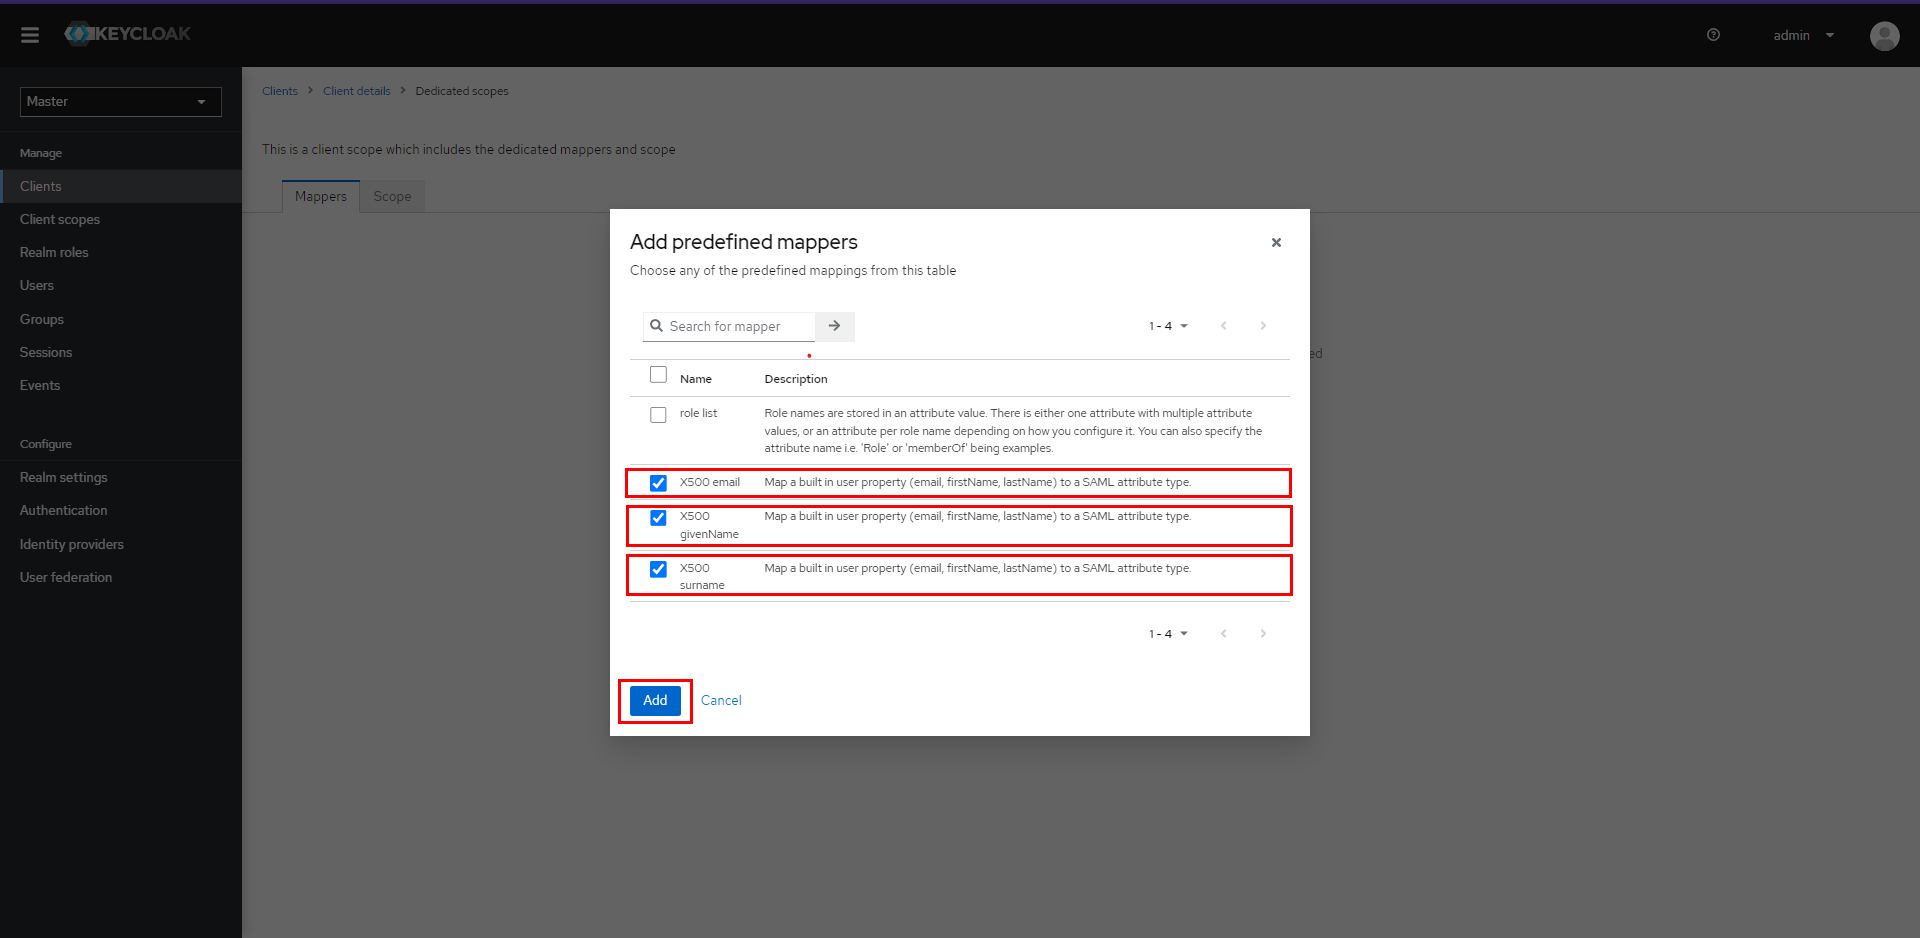
- Clique em Adicione botão.
- Você verá os mapeamentos adicionados abaixo.
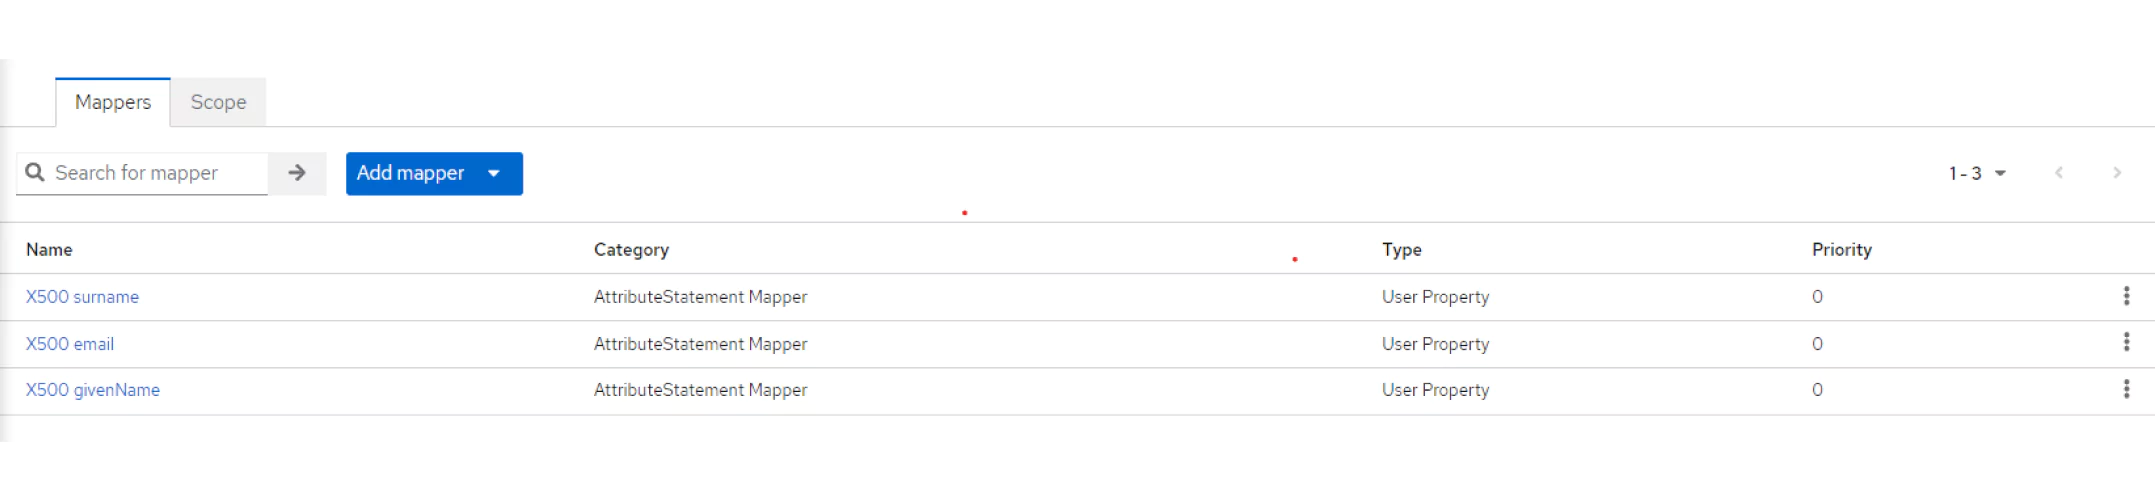
- De acordo com o relatório Escopos do cliente guia, clique no seu aplicativo.

- Clique em Adicionar mapeador predefinido.

- Selecione as caixas de seleção de X500 dadoNome, Sobrenome X500 e E-mail X500 atributos.

- Clique no Adicione botão.
- Você verá os mapeamentos adicionados abaixo.

Baixar arquivo de configuração
- Acessar Configurações do Reino, clique em Metadados do Provedor de Identidade SAML 2.0 mencionados como Endpoints no Guia geral.
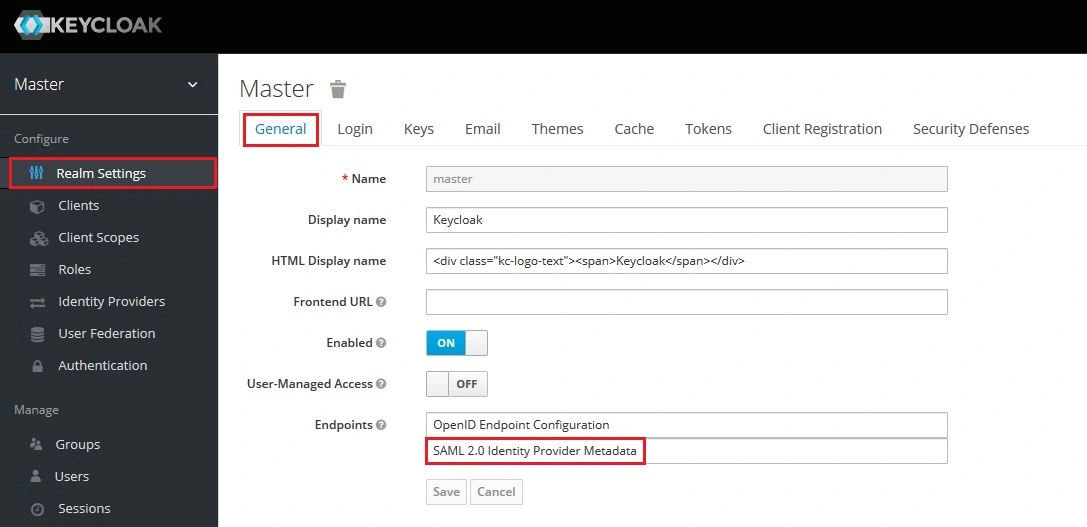
- Anote o URL e mantenha-o à mão. Isso lhe fornecerá a Pontos finais Necessário para configurar a extensão.
- Acessar Configurações do Reino, clique em Metadados do Provedor de Identidade SAML 2.0 mencionados como Endpoints no Guia geral.
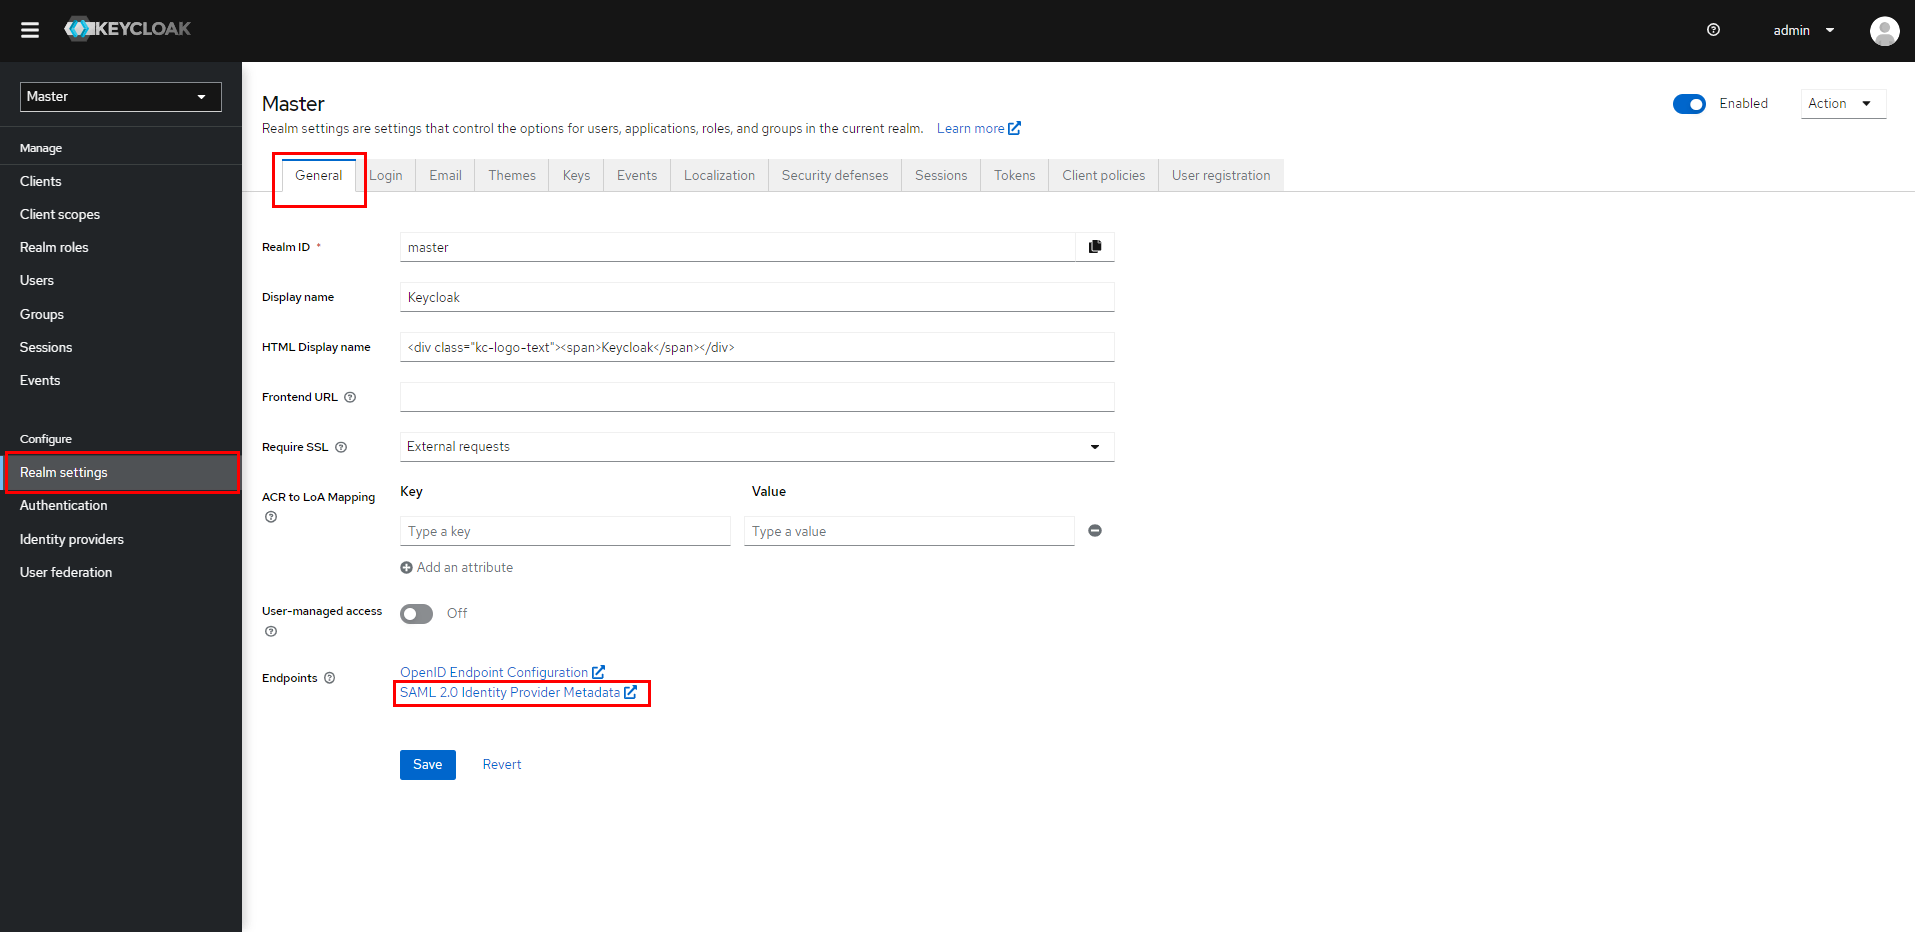
- Anote o URL e mantenha-o à mão. Isso lhe fornecerá a Pontos finais Necessário para configurar a extensão.
- Acessar Configurações do Reino, clique em Metadados do Provedor de Identidade SAML 2.0 mencionados como pontos finais no Geral aba.

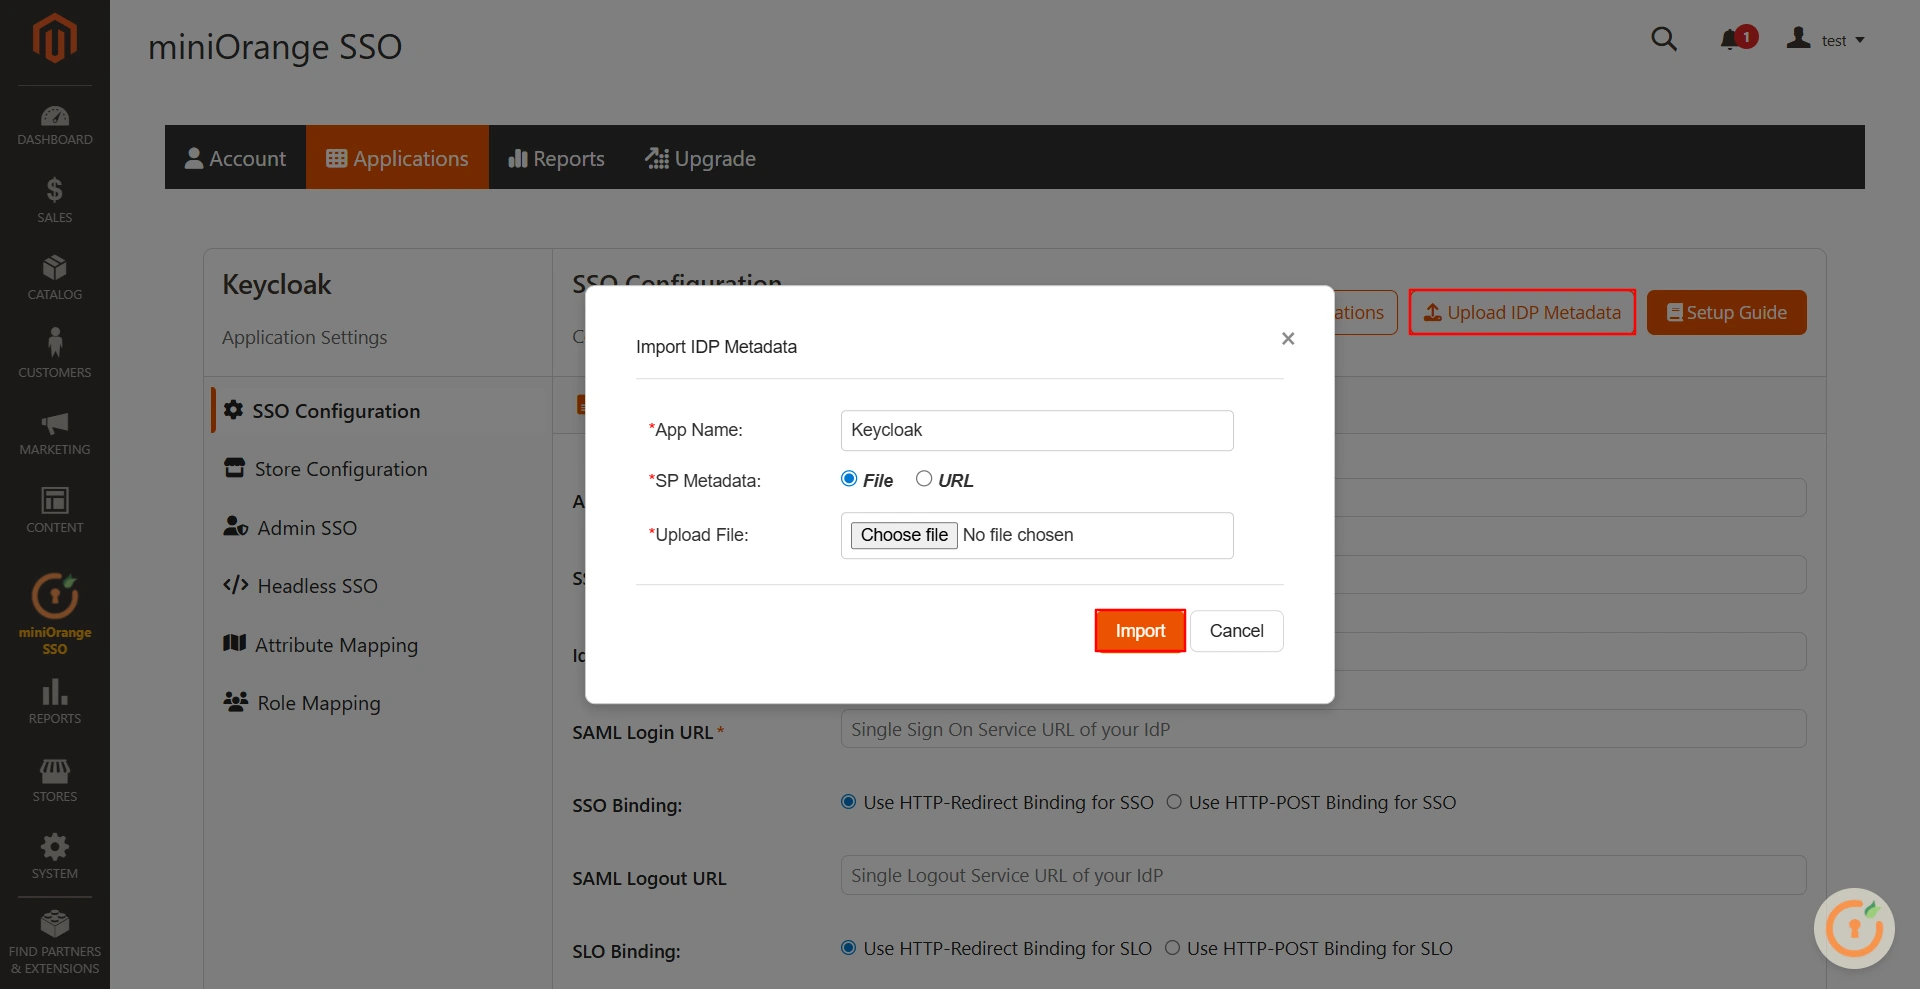
- Anote o URL e mantenha-o à mão. Isso lhe fornecerá a Pontos finais Necessário para configurar a extensão.
 Configurações de login