Moodle SAML Single Sign-On (SSO) usando ADFS como IdP | Login SSO ADFS
Visão geral
O login único (SSO) SAML para o seu site Moodle pode ser obtido usando o nosso plugin miniOrange SAML SSO. Nosso plugin é compatível com todos os provedores de identidade compatíveis com SAML. Aqui, apresentaremos um guia passo a passo para configurar o login único (SSO) entre o ADFS como Provedor de Identidade (IDP) e o Moodle como Provedor de Serviços (SP).
Pré-requisitos: Download e instalação
Para configurar o ADFS como IdP com o Moodle, você precisará instalar o plugin miniOrange Moodle SAML 2.0 SSO.
Etapas de configuração
1. Configurar o ADFS como IdP
Siga as etapas abaixo para configurar o ADFS como um Provedor de Identidade:
Configurar o ADFS como IdP
- De acordo com o relatório Plugins guia rolar para Metadados do Provedor de Serviços
seção você pode encontrar os metadados do SP, como ID da Entidade SP e URL do ACS (AssertionConsumerService) que são necessários para configurar o Provedor de Identidade.

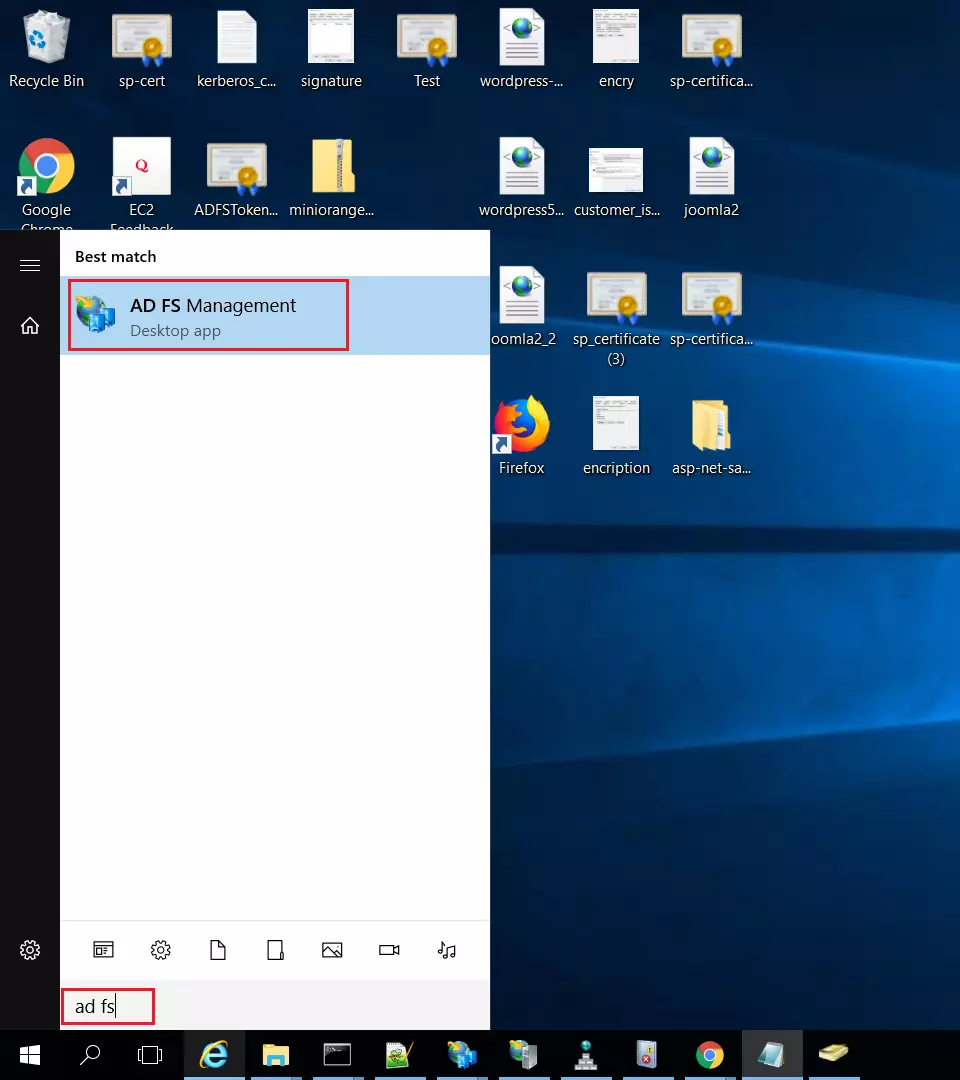
- No ADFS, pesquise por Gerenciamento do ADFS aplicação.
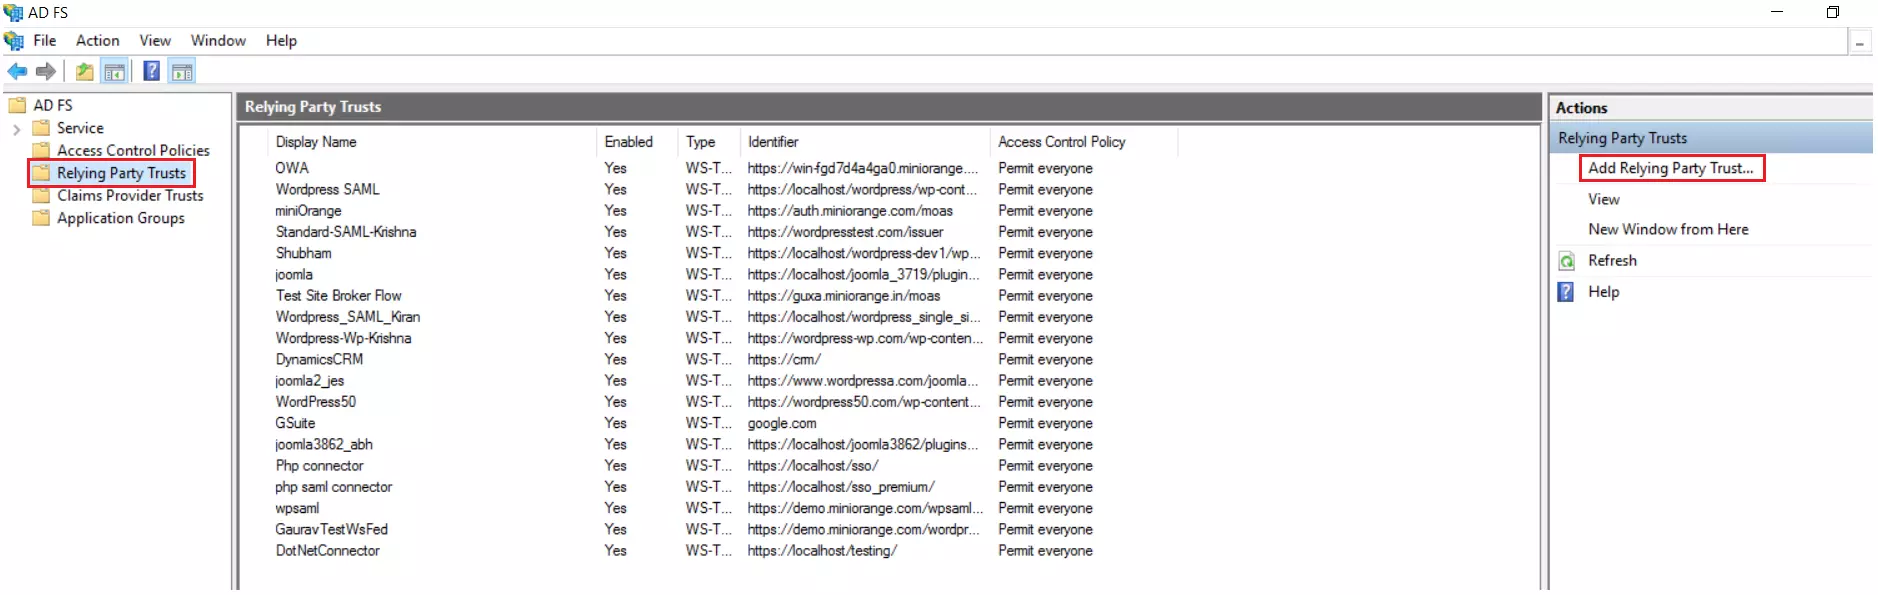
- Após abrir o Gerenciamento do AD FS, selecione Confiança da Parte Confiável & então clique em
Adicionar confiança de terceira parte confiável.
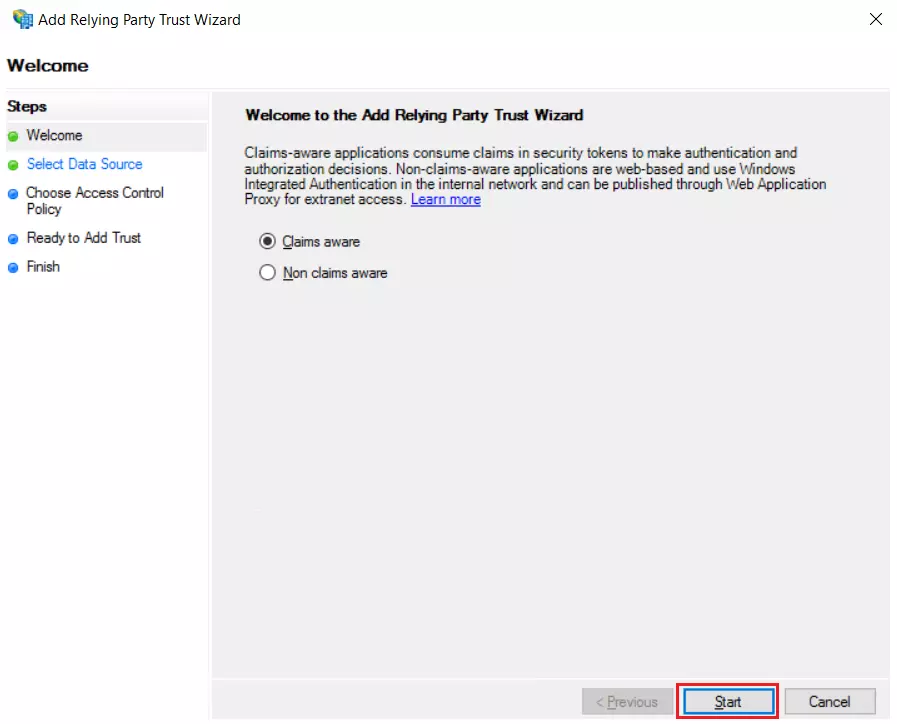
- Clique na Começar botão do pop-up do Relying Party Trust Wizard. Mas antes disso, certifique-se Reivindicações cientes é selecionado.
Selecione as opções para adicionar uma parte confiável.
Usando URL de metadados
- Em Selecionar fonte de dados: Importar dados sobre a parte confiável publicados on-line ou na rede local opção e, em seguida, adicione URL no endereço de metadados da Federação (Navegue até Plugins >> miniOrange SAML 2.0 SSO >> Metadados do Provedor de Serviços
seção e clique em Exibir metadados do provedor de serviços para obter o URL do SP Meatadata).
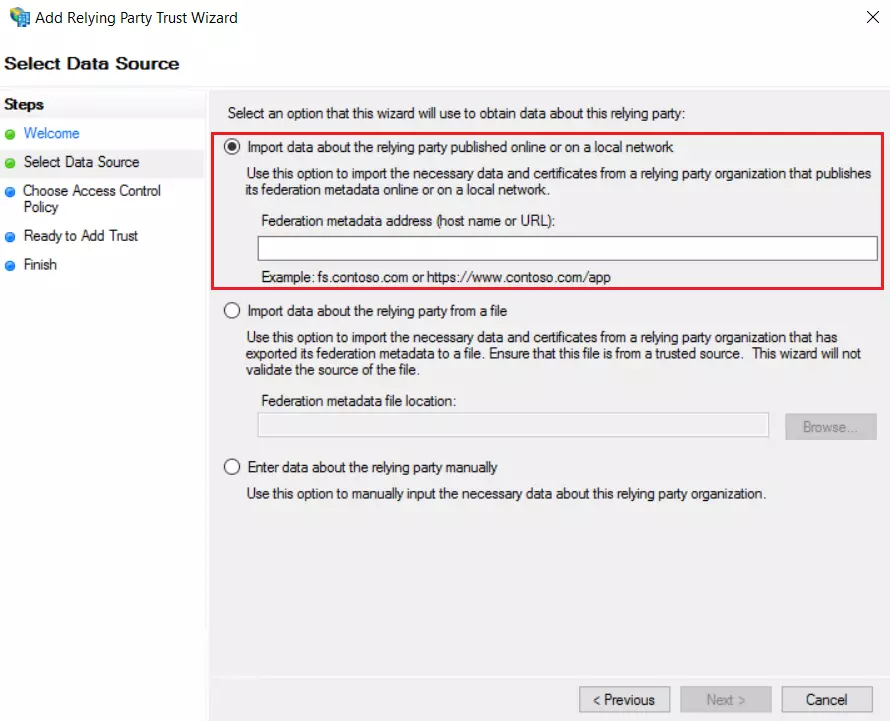
- Pule a etapa 5 para a etapa 8 e comece a configurar a partir de passo-9.
Usando arquivo XML de metadados
- Em Selecionar fonte de dados: Importar dados sobre a parte confiável de um arquivo opção e, em seguida, navegue no arquivo de metadados (para baixar o arquivo XML de metadados SP, navegue até Plugins >> miniOrange SAML 2.0 SSO >> Metadados do Provedor de Serviços seção e clique em Baixar metadados do provedor de serviços.
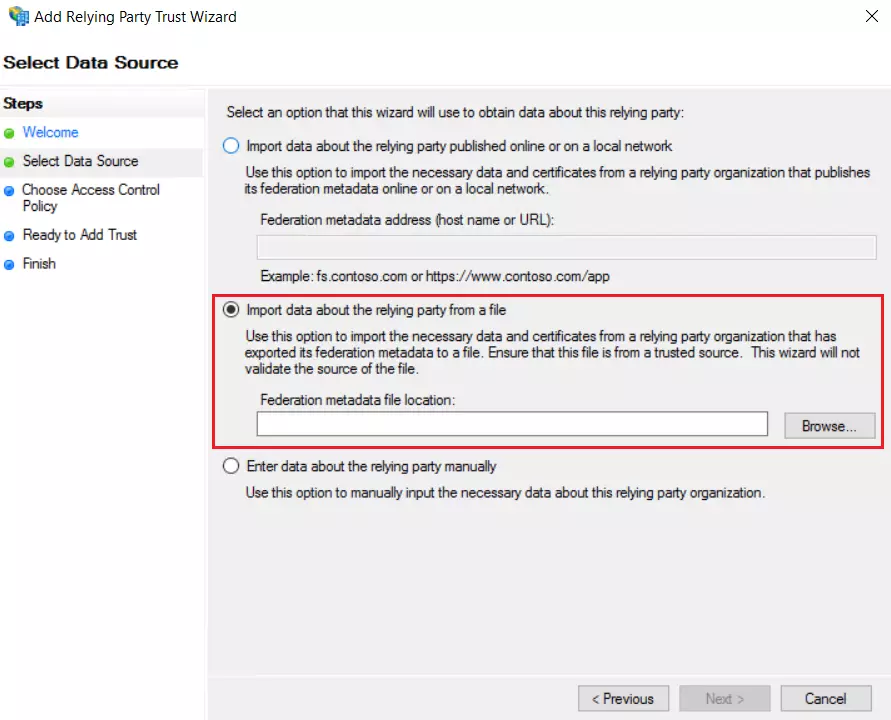
- Pule a etapa 5 para a etapa 8 e comece a configurar a partir de passo-9.
Usando a configuração manual
- Em Selecionar fonte de dados: escolha Insira dados sobre a parte confiável manualmente & Clique em Seguinte.
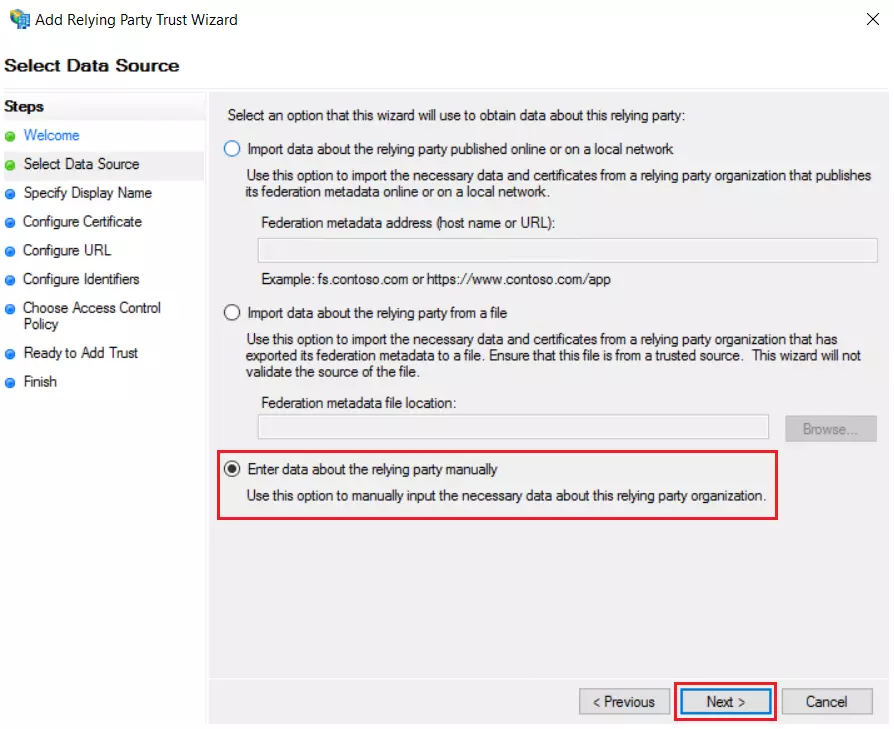
- Digite o nome de exibição e clique Seguinte.
- Carregue o certificado e clique Seguinte. Baixe o certificado do plugin e use o mesmo certificado para fazer upload no ADFS.
- Selecionar Habilitar suporte para o protocolo SAML 2.0 WebSSO & Insira a URL do ACS dos plugins Metadados do Provedor de Serviços seção. Clique no Seguinte botão.
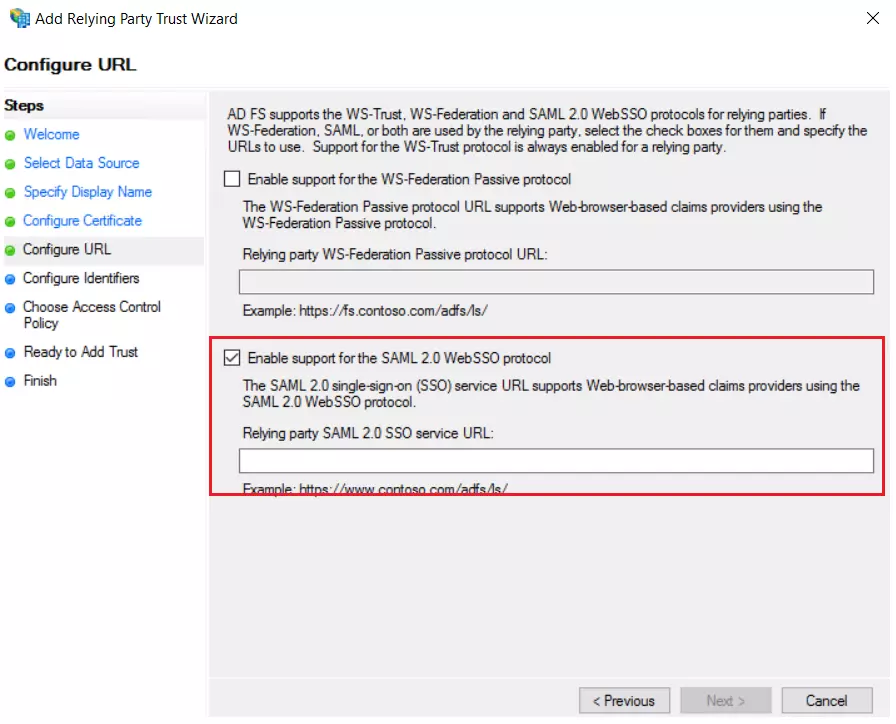
- Adicione ID da entidade de plugins Metadados do Provedor de Serviços seção como Identificador de confiança da parte confiável então clique Adicione botão e depois clique Seguinte.
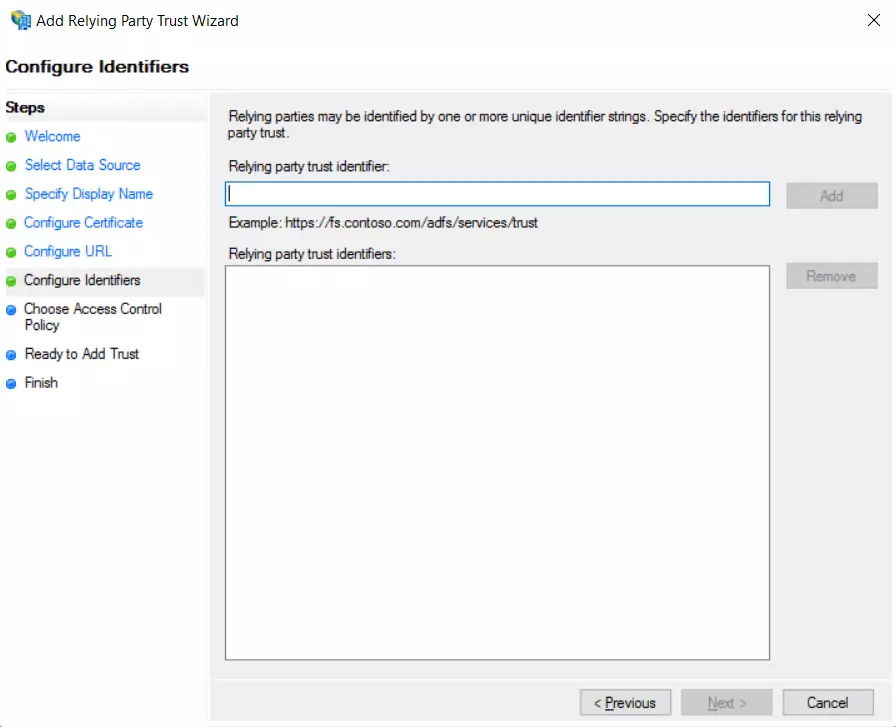
- Baixe também o certificado de assinatura em Metadados do Provedor de Serviços seção do plugin.
- Selecionar Permitir a todos como uma Política de Controle de Acesso e clique em Seguinte.
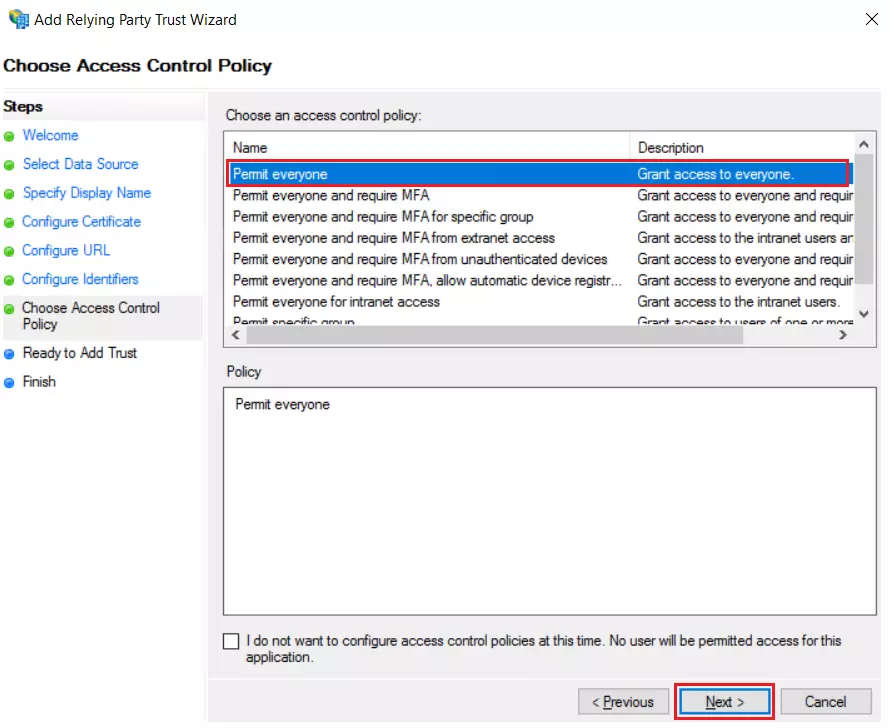
- Clique na Seguinte botão Pronto para adicionar confiança e clique Fechar.
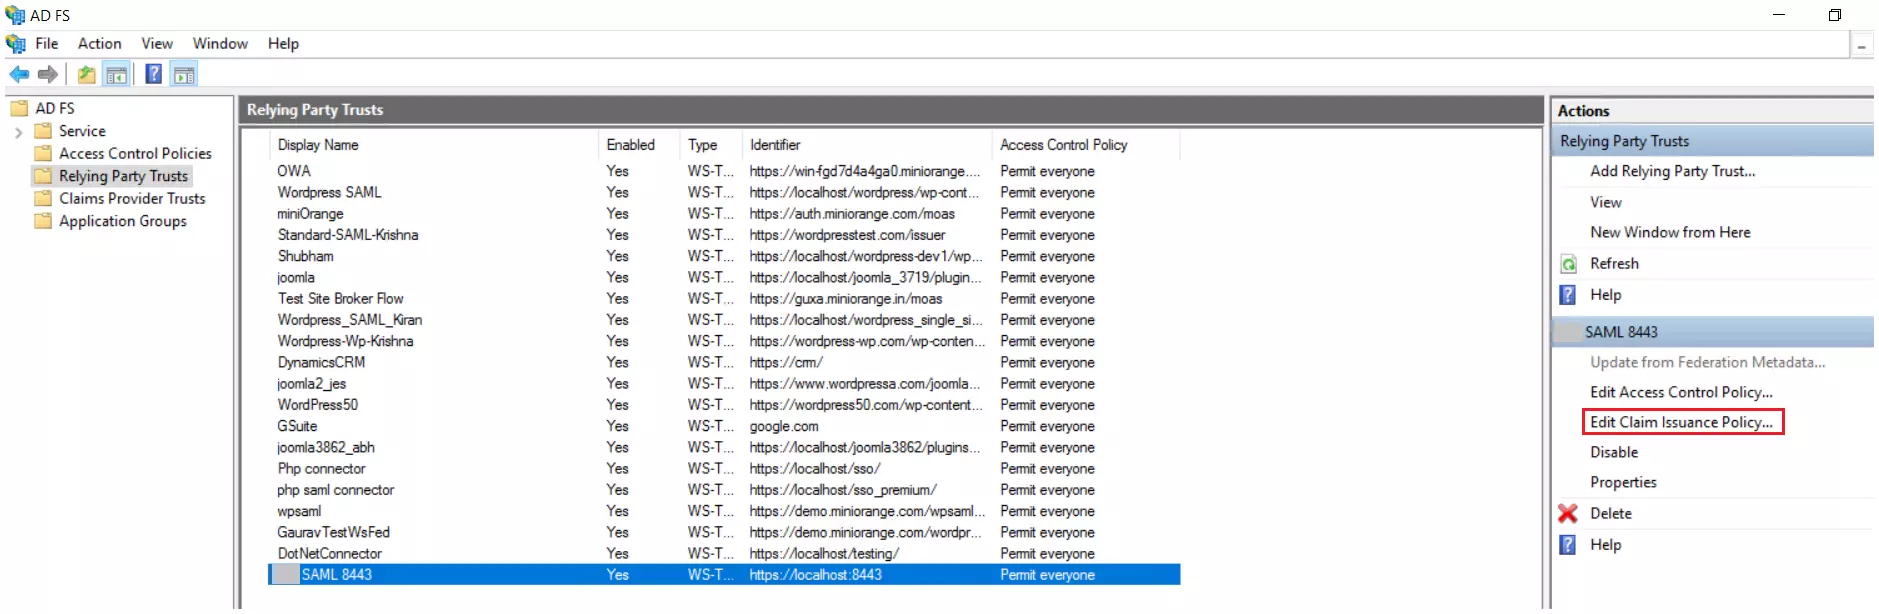
- Será exibida a lista de Trusts de Partes Confiáveis. Selecione o aplicativo correspondente e clique em Editar Política de Emissão de Reivindicação.
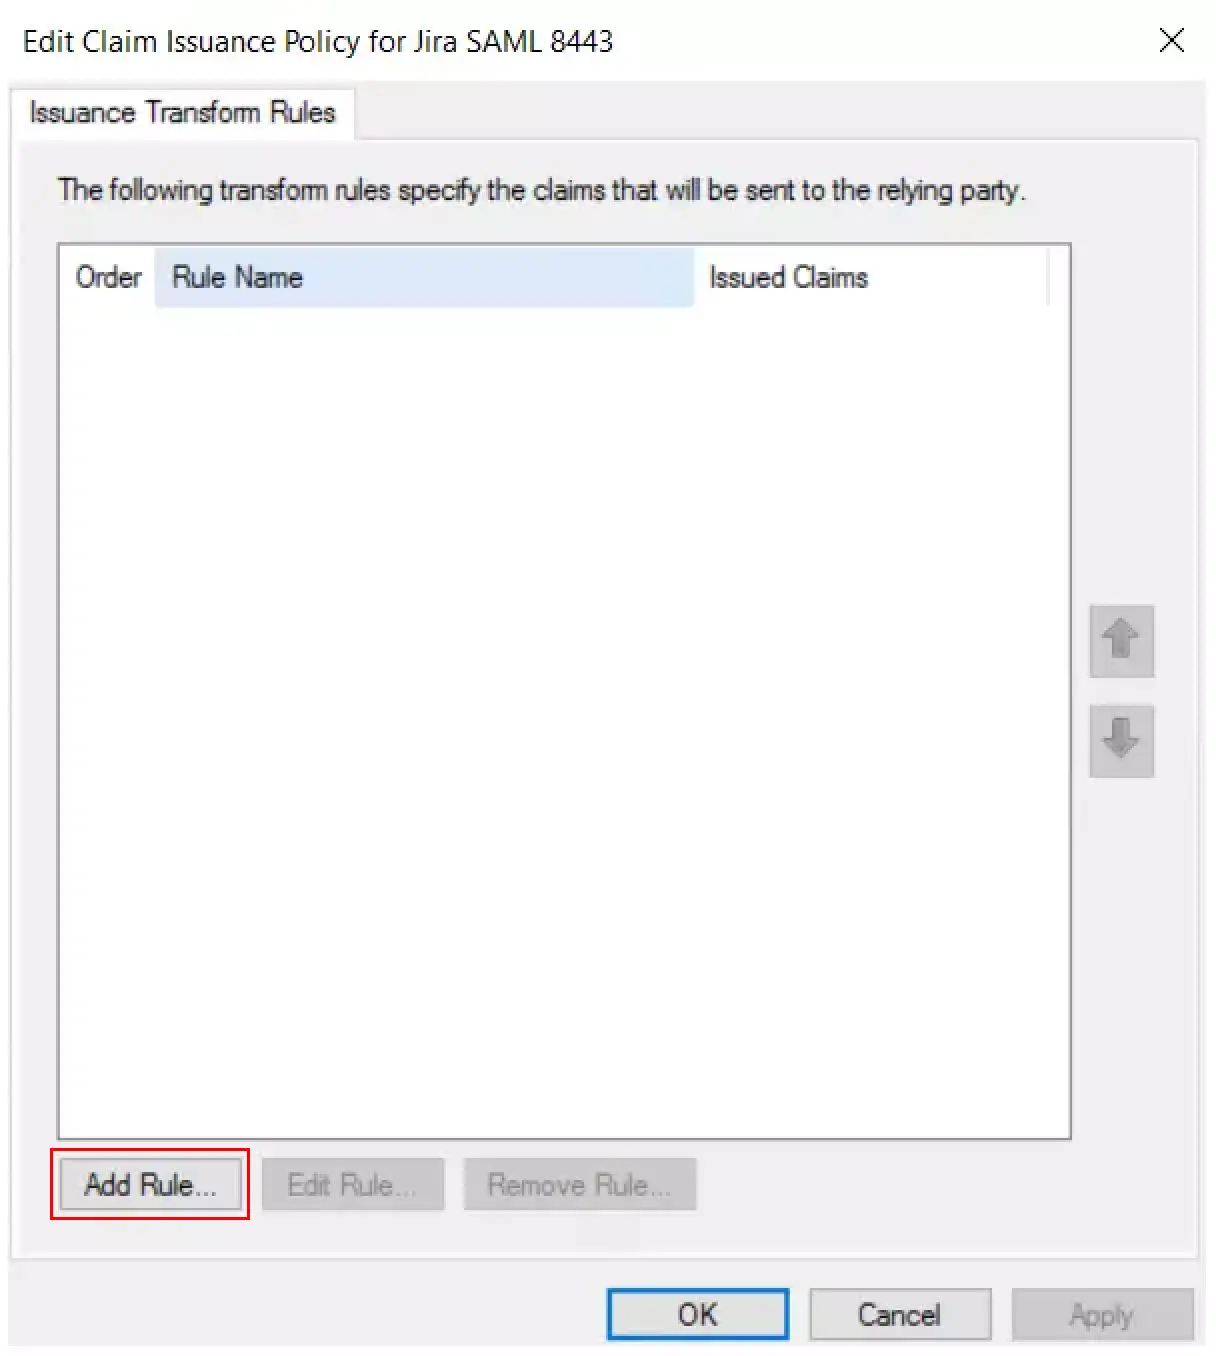
- Clique em Adicionar regra botão.
- Selecionar Enviar atributos LDAP como declarações & Clique em Seguinte.
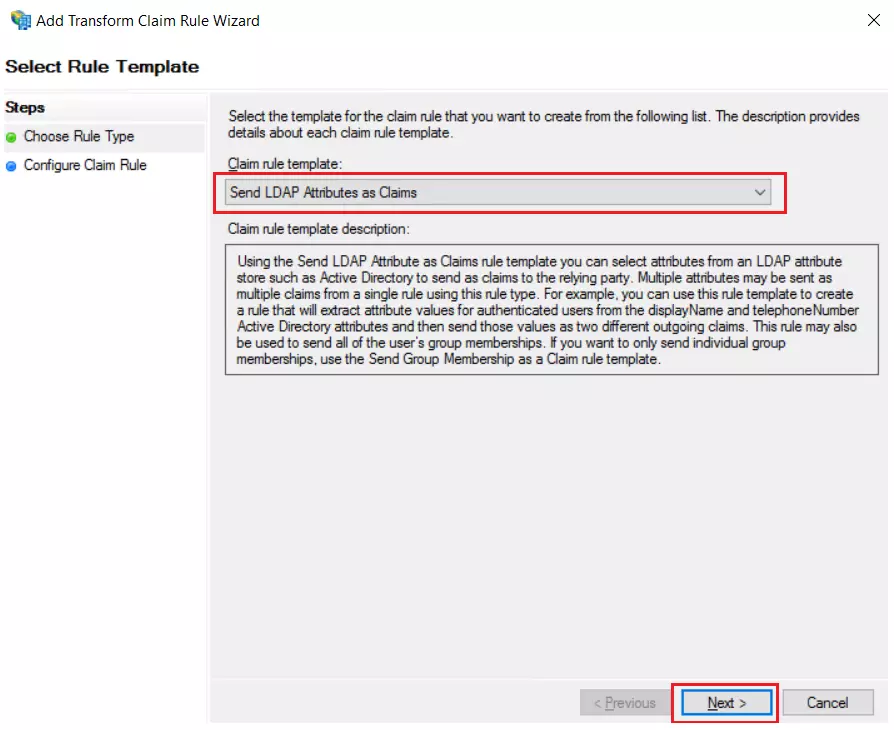
- Entrar Nome da regra de reivindicação as Atributos e Armazenamento de atributos as Diretório ativo.
- Insira os seguintes valores de atributo.
| Atributo LDAP |
Tipo de reivindicação de saída |
| Endereço de e-mail |
ID Nome |
| Nome de exibição |
Fnome |
| Sobrenome |
Nome |
| Nome de Utilizador |
Nome de Utilizador |
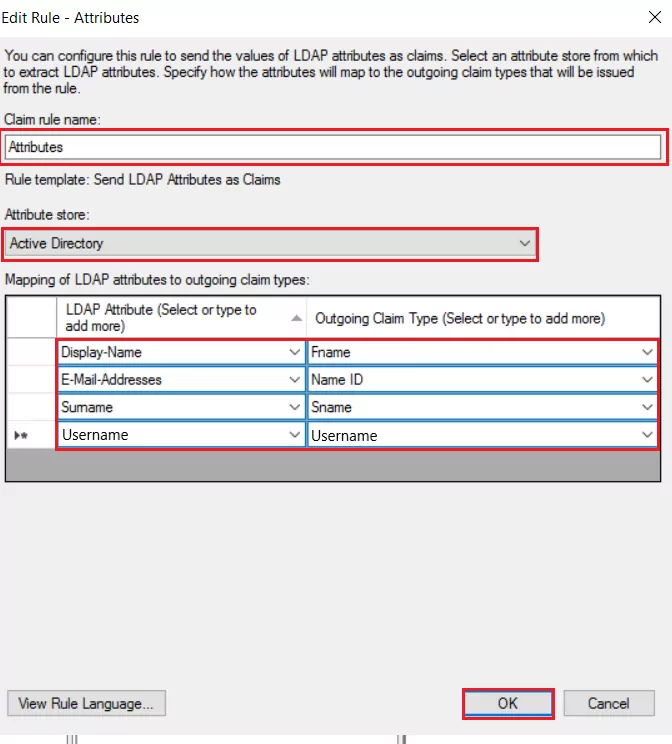
- Clique Inscreva-se e depois Ok.
2. Configurar o Moodle como SP (Provedor de Serviços)
No plugin miniOrange SAML SSO, acesse a aba Plugins . Existem duas maneiras de configurar o plugin:
A. Ao carregar metadados do IDP:
- Introduzir o Nome do IDP.
- De acordo com o relatório Configuração do provedor de serviços seção escolha URL/XML de metadados da Selecione o método suspenso.
- Copie e cole o URL de metadados do IdP ou o arquivo XML em URL/XML de metadados do IDP campo de entrada.
- Clique no Acesse aqui para testar a configuração.

B. Configuração manual:
- Forneça as configurações necessárias (ou seja, Nome IDP, ID da Entidade IDP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido por seu Provedor de Identidade.
- Clique no Acesse aqui para testar a configuração.

Etapa 3: Mapeamento de Atributos
- Quando o usuário realiza o SSO, o valor NameID é enviado pelo Provedor de Identidade. Esse valor é exclusivo para cada usuário.
- Para que o plugin acesse esses atributos, atribua os valores para Nome de Utilizador e E-mail as NomeID.

No plugin miniOrange SAML SSO, role para baixo até a seção Configuração do Provedor de Serviços . Existem duas maneiras de configurar o plugin:
A. Ao carregar metadados do IDP:
- Forneça qualquer nome de IDP. Por exemplo, my_IDP.
- Escolha o valor de Selecione o método como URL/XML de metadados no menu suspenso.
- Insira o URL de metadados como
https://nome do inquilino.b2clogin.com/nome-do-inquilino.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Observação: você precisará substituir o nome do locatário no URL acima pelo nome do locatário do Azure B2C.

- Role até o final e clique em Salvar as alterações botão.
B. Configuração manual:
- Forneça as configurações necessárias (ou seja, Nome do Provedor de Identidade, ID da Entidade IdP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido por seu Provedor de Identidade.
- Clique no Salvar as alterações botão para salvar sua configuração.
Etapa 3: Mapeamento de Atributos
Mapeamento de atributos básicos
- Quando o usuário realiza o SSO, o valor NameID é enviado pelo Provedor de Identidade. Esse valor é exclusivo para cada usuário.
- Para que o plugin acesse esses atributos, atribua o E-mail e Nome de Utilizador atributo.
- Além disso, os atributos do usuário podem ser mapeados (como Primeiro nome e Último nome).
- Clique no Salvar as alterações botão para salvar sua configuração.

Mapeamento de atributos personalizados
Este recurso permite que você mapeie atributos personalizados enviados pelo IDP para os atributos do Moodle.
- Para criar um atributo personalizado, navegue até Administração do Site >> Usuários >> Campos de Perfil do Usuário no plugin.
- Clique em Criar um novo campo de perfil , selecione o tipo de atributo no menu suspenso e insira os valores nos campos obrigatórios.

- Atribua o valor desejado ao atributo personalizado criado.
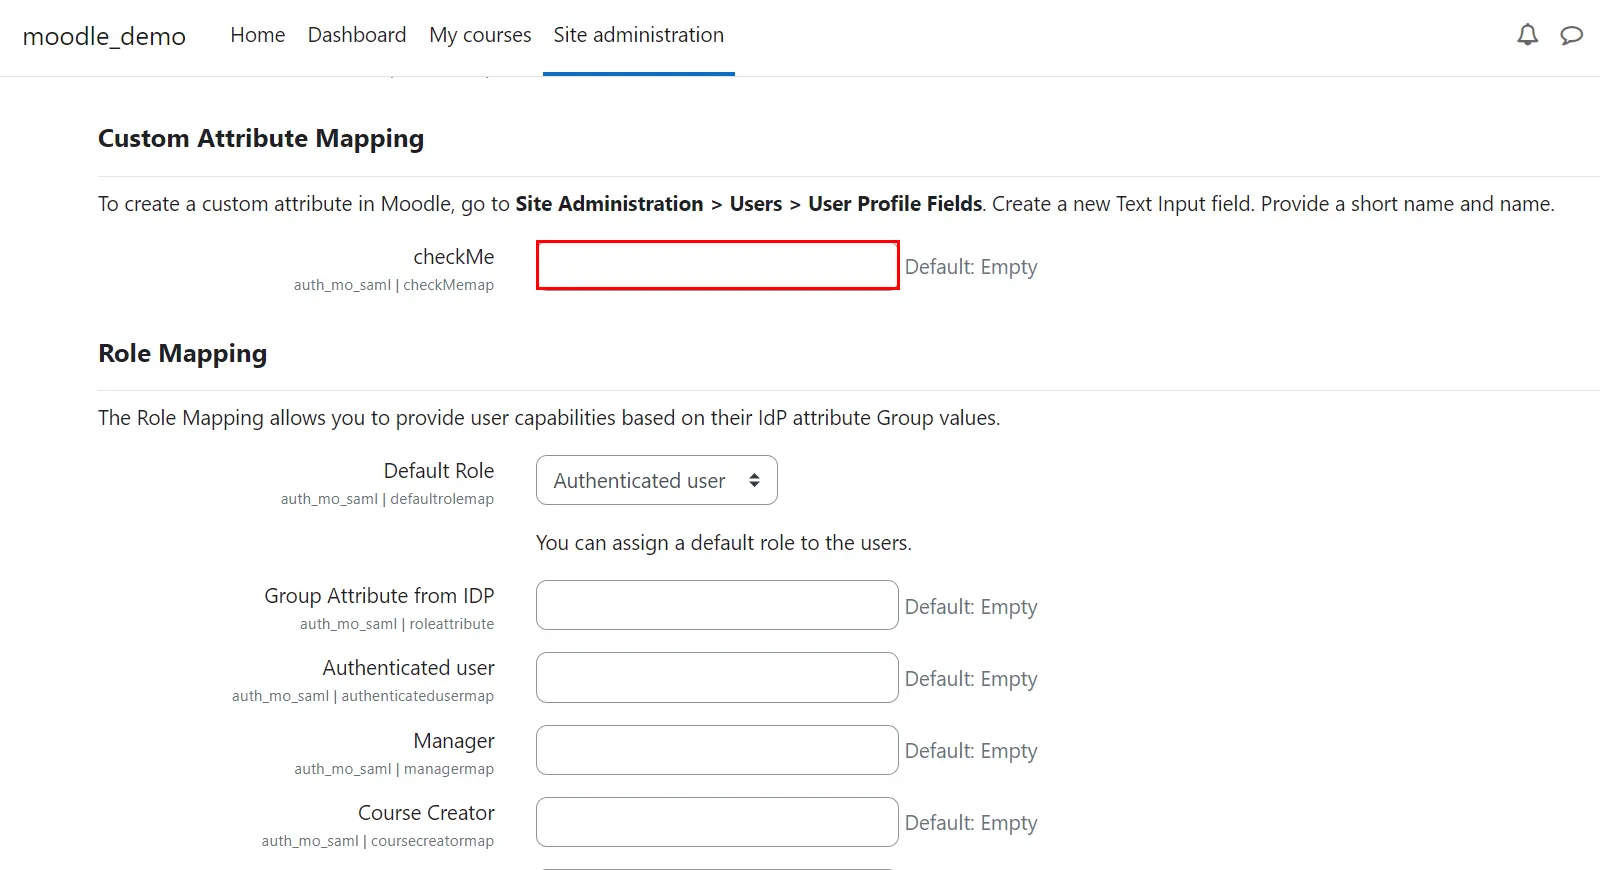
- Role para baixo e clique no Salvar as alterações botão para salvar suas configurações.
Etapa 4: Mapeamento de funções
- No plugin gratuito, você pode escolher uma função padrão que será atribuída a todos os usuários não administradores quando eles realizarem o SSO.
Observação: as funções serão atribuídas aos novos usuários criados pelo SSO. As funções dos usuários existentes do Moodle não serão afetadas.
- Role para baixo até Mapeamento de Funções seção.
- Selecione a função padrão e clique em Salvar as alterações botão para salvar sua configuração.

Etapa 4: Mapeamento de funções
Este recurso permite atribuir e gerenciar funções dos usuários quando eles realizam o SSO. Além das funções padrão do Moodle, também é compatível com quaisquer funções personalizadas.
- Grupo/Função O atributo fornecerá um mapeamento para o nome do campo que contém informações relacionadas à função enviadas pelo IDP e será usado para o Mapeamento de Funções.
- Desloque-se para o Mapeamento de Funções seção e fornecer os mapeamentos para as respectivas funções.
- Selecione os Função padrão no menu suspenso se a função do usuário não corresponder aos valores atribuídos.
- Por exemplo, se você tiver um usuário cujo Grupo/Função o valor do atributo é idp-teacher e você deseja atribuí-lo ao grupo de professores, então, basta fornecer idp-teacher no Professor: campo da seção Mapeamento de funções.
Nota: Você pode atribuir vários valores separados por ponto e vírgula (;).
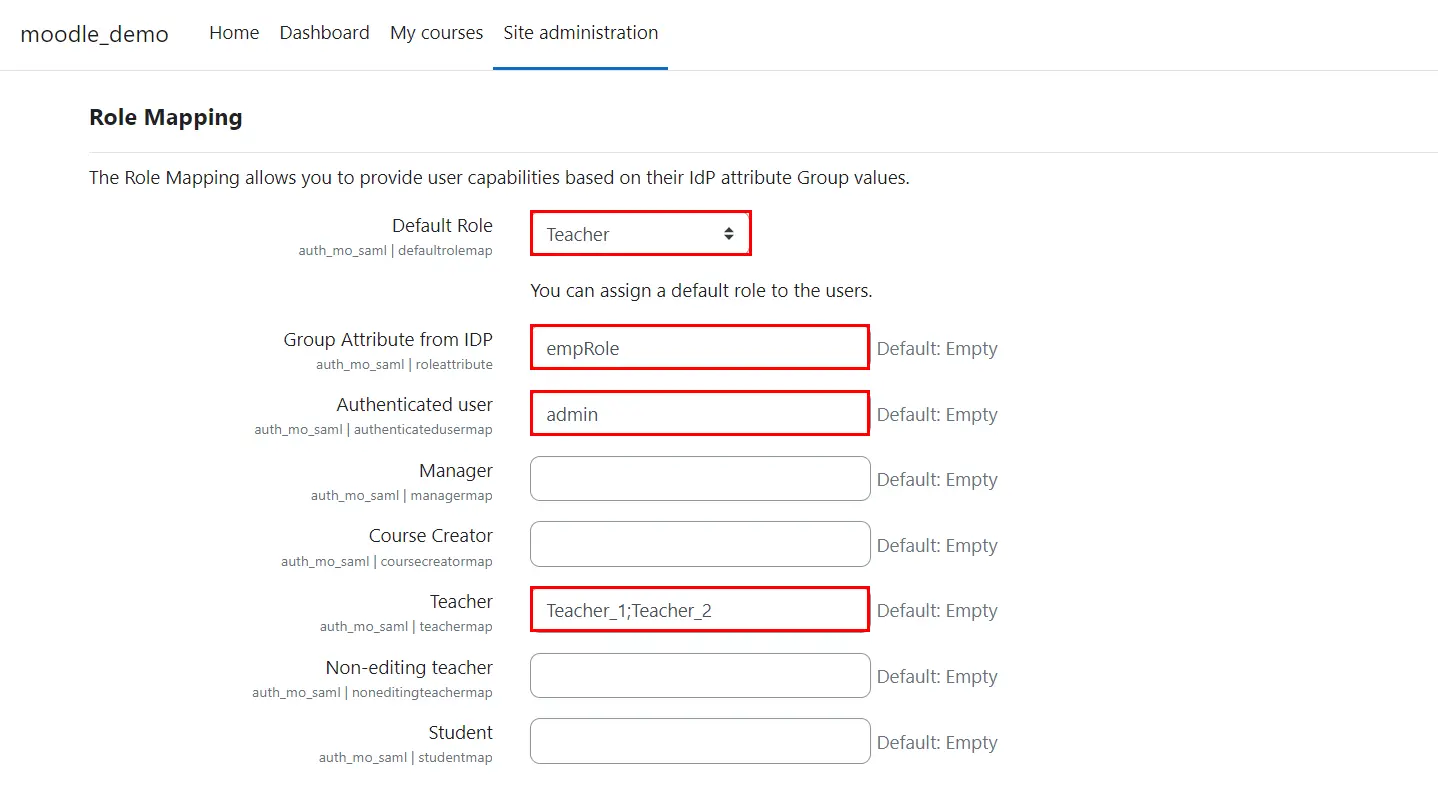
- Clique no Salvar as alterações botão para salvar suas configurações.
Etapa 5: Configurações de SSO
- No plugin, você pode adicionar um widget de login para habilitar o SSO iniciado por SP no seu site.
- Vou ao Plugins >> Autenticação >> Gerenciar autenticação.
- Clique no para habilitar a visibilidade do plugin.
- Clique no ⬆ para definir a preferência do plugin.

Etapa 5: configurações de SSO
No plugin, você pode adicionar um widget de login para habilitar o SSO iniciado por SP no seu site.
- Acessar Administrador do site >> Plugins >> Gerenciar autenticação.
- Clique no para habilitar a visibilidade do plugin.
- Clique no ⬆ para definir a preferência do plugin.
- Para habilitar o redirecionamento automático da página de login do Moodle para o site WordPress.
- Escolha Sim valor do menu suspenso para Habilitar redirecionamento automático para IDP a partir da página de login do Moodle campo.
- Anotar URL de backdoor será útil quando o SSO falhar.
- Clique no Salvar as alterações botão para salvar sua configuração.

Você configurou com sucesso o Moodle como SAML SP para obter login SSO do ADFS no seu site Moodle.
Artigos Relacionados





 Registrar