Logon Único SAML (SSO) do Moodle usando o Azure AD como IdP | Login SSO do Azure AD
Visão geral
O logon único (SSO) SAML para o seu site Moodle pode ser obtido usando nosso plugin miniOrange SAML SSO. Nosso plugin é compatível com todos os provedores de identidade compatíveis com SAML. Aqui, apresentaremos um guia passo a passo para configurar o logon único (SSO) entre o Azure AD como Provedor de Identidade (IdP) e o Moodle como Provedor de Serviços (SP).
Pré-requisitos: Download e instalação
Para configurar o Azure AD como IdP com o Moodle, você precisará instalar o plugin miniOrange Moodle SAML 2.0 SSO.
Etapas de configuração
1. Configurar o Azure AD como IdP
Siga as etapas abaixo para configurar o Azure AD como um Provedor de Identidade:
Configurar o Azure AD como IdP
- Registros de aplicativos
- Aplicações Enterprise
Configurar o Azure AD como IdP
- De acordo com o relatório Plugins guia rolar para Metadados do Provedor de Serviços
seção você pode encontrar os metadados do SP, como ID da Entidade SP e
URL do ACS (AssertionConsumerService) que são necessários para configurar o Provedor de Identidade.

- Faça o login no Portal do Azure AD
- Selecionar Azure Active Directory ⇒ Registros de aplicativos. Clique em Novo Registro de Aplicação.
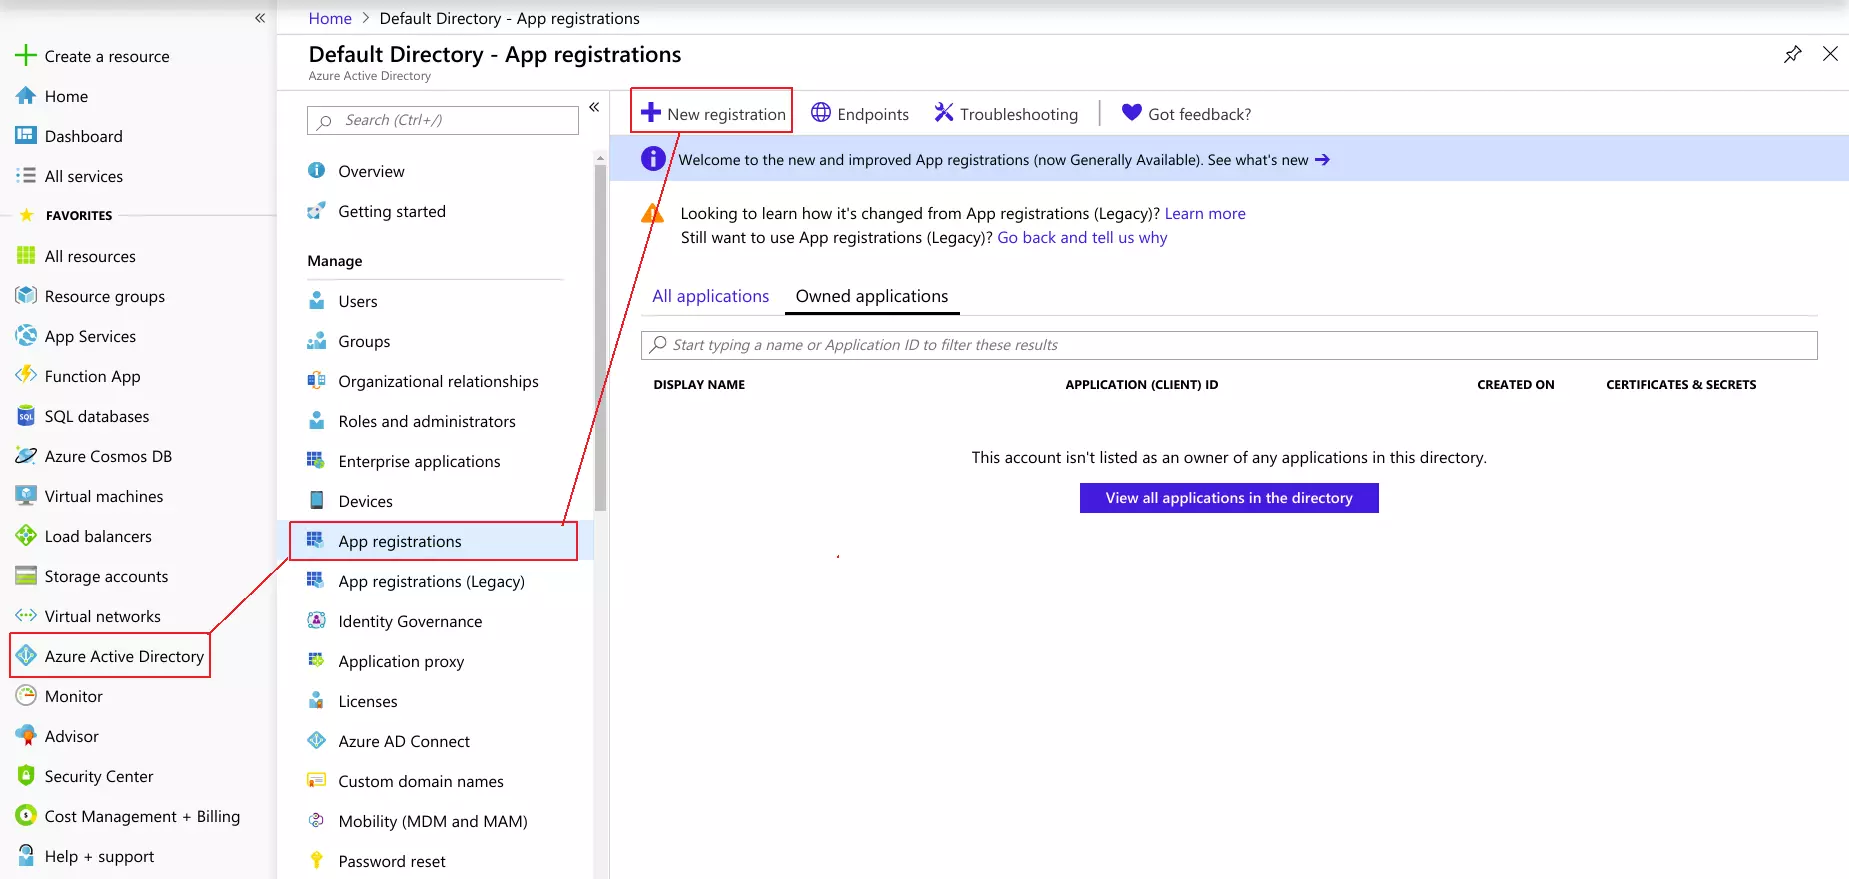
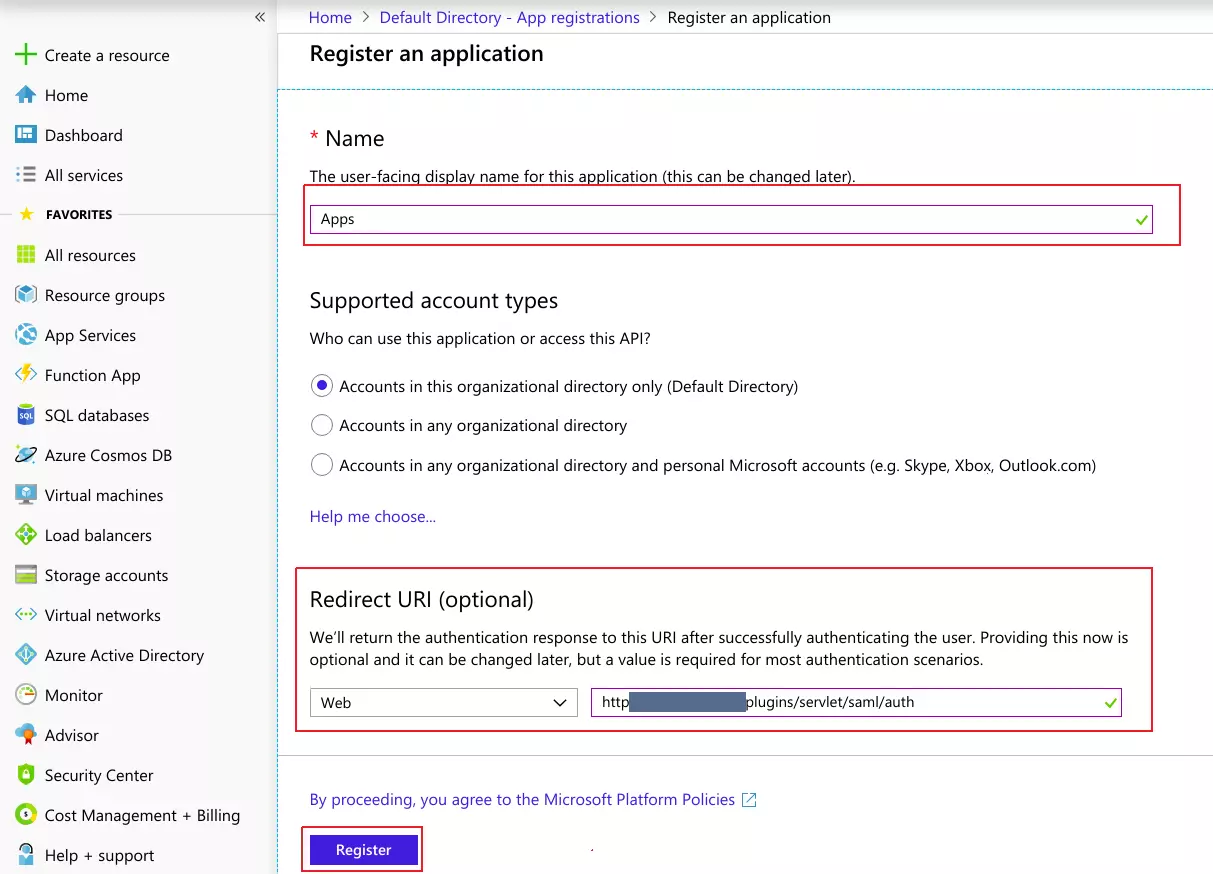
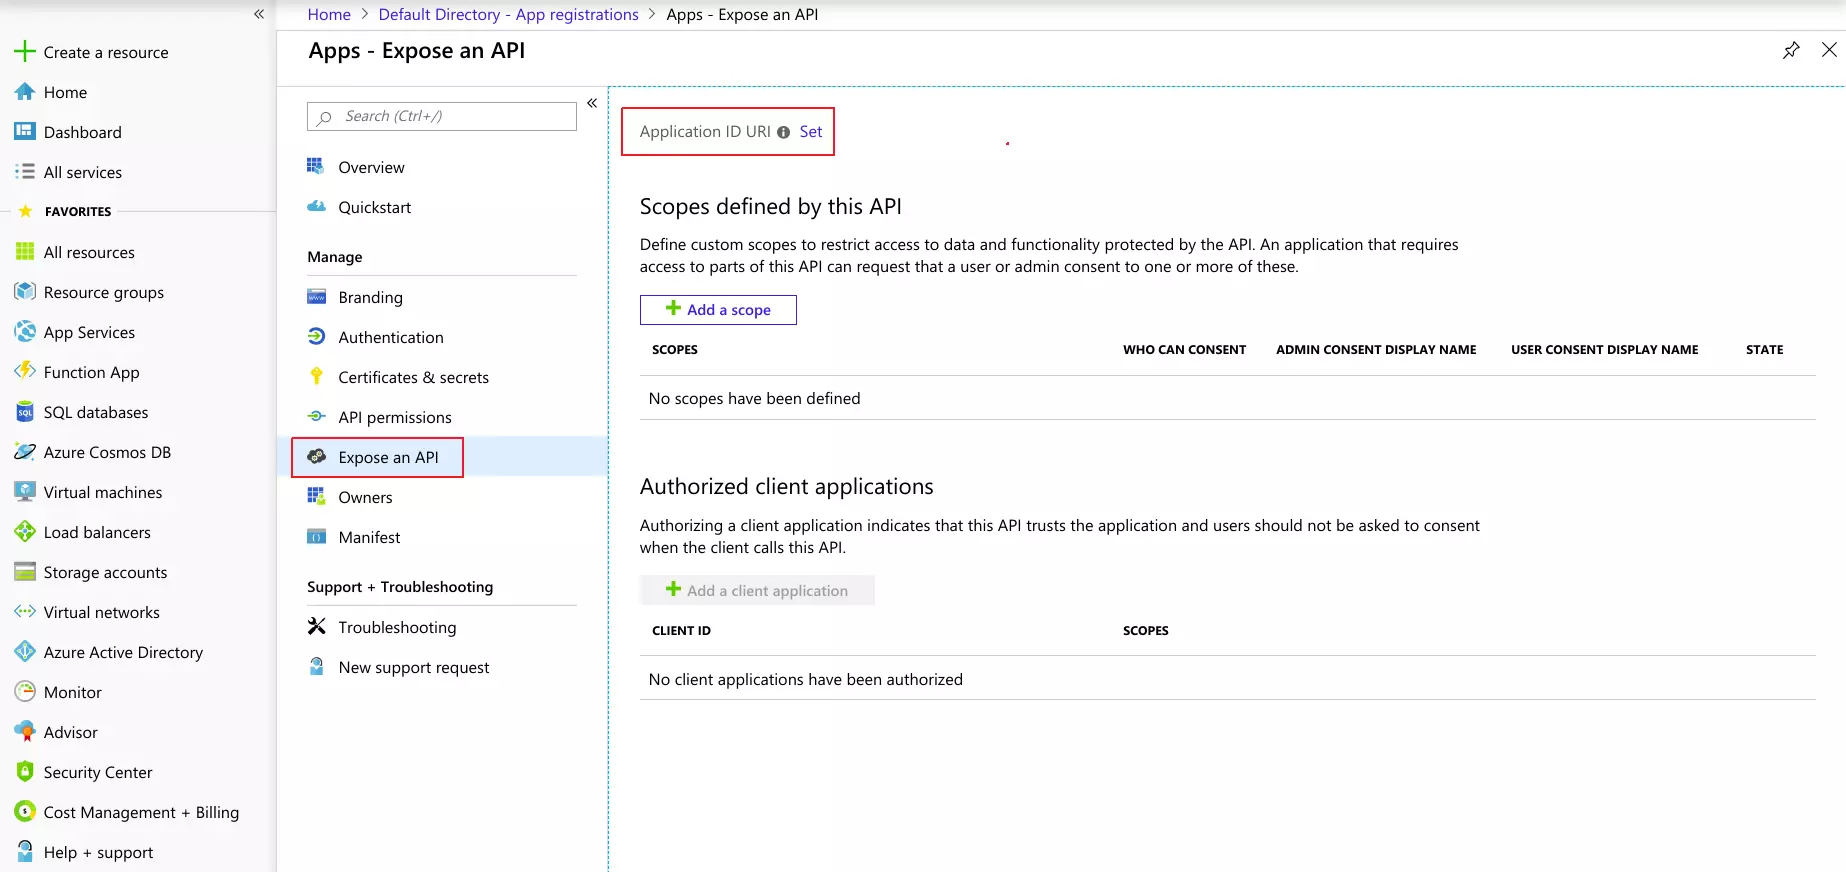
- Atribua um nome e escolha o tipo de conta. No campo URI de redirecionamento, forneça o URL do ACS fornecido em Metadados do Provedor de Serviços seção do plugin e clique em Registrar-se botão.
- Volte para Azure Active Directory ⇒ Registros de aplicativos
janela e clique em Pontos finais link.
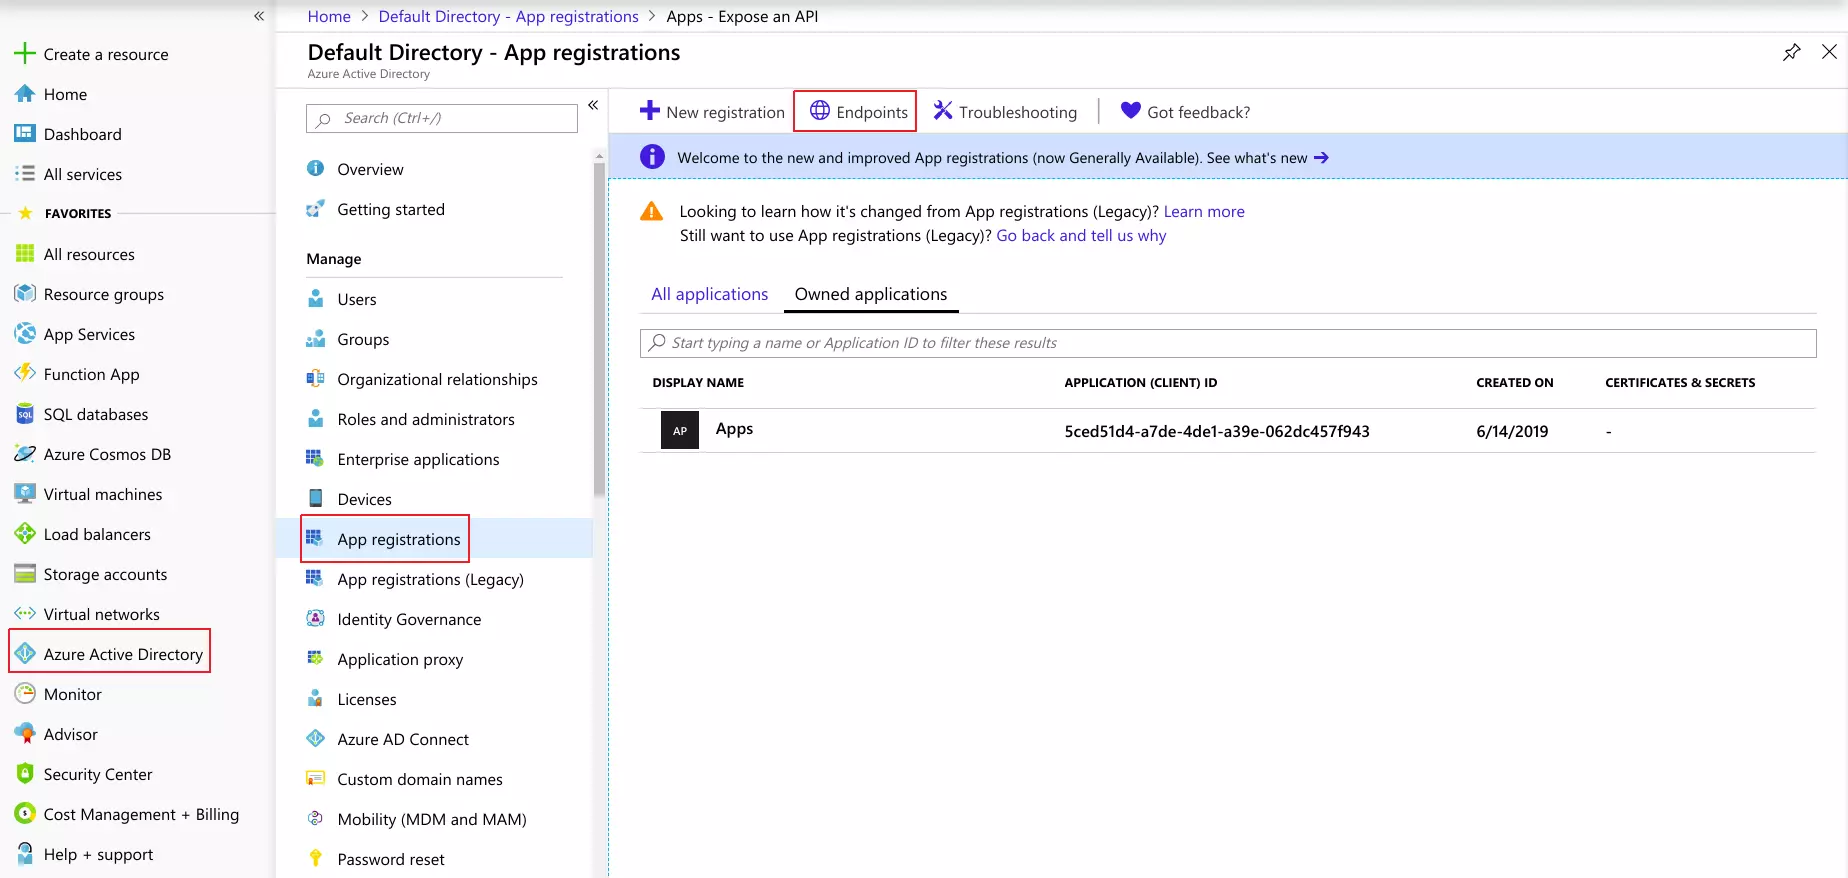
- Isso abrirá uma janela com vários URLs listados. Copie o Documento de Metadados da Federação URL. Isso será necessário ao configurar o plugin SAML.

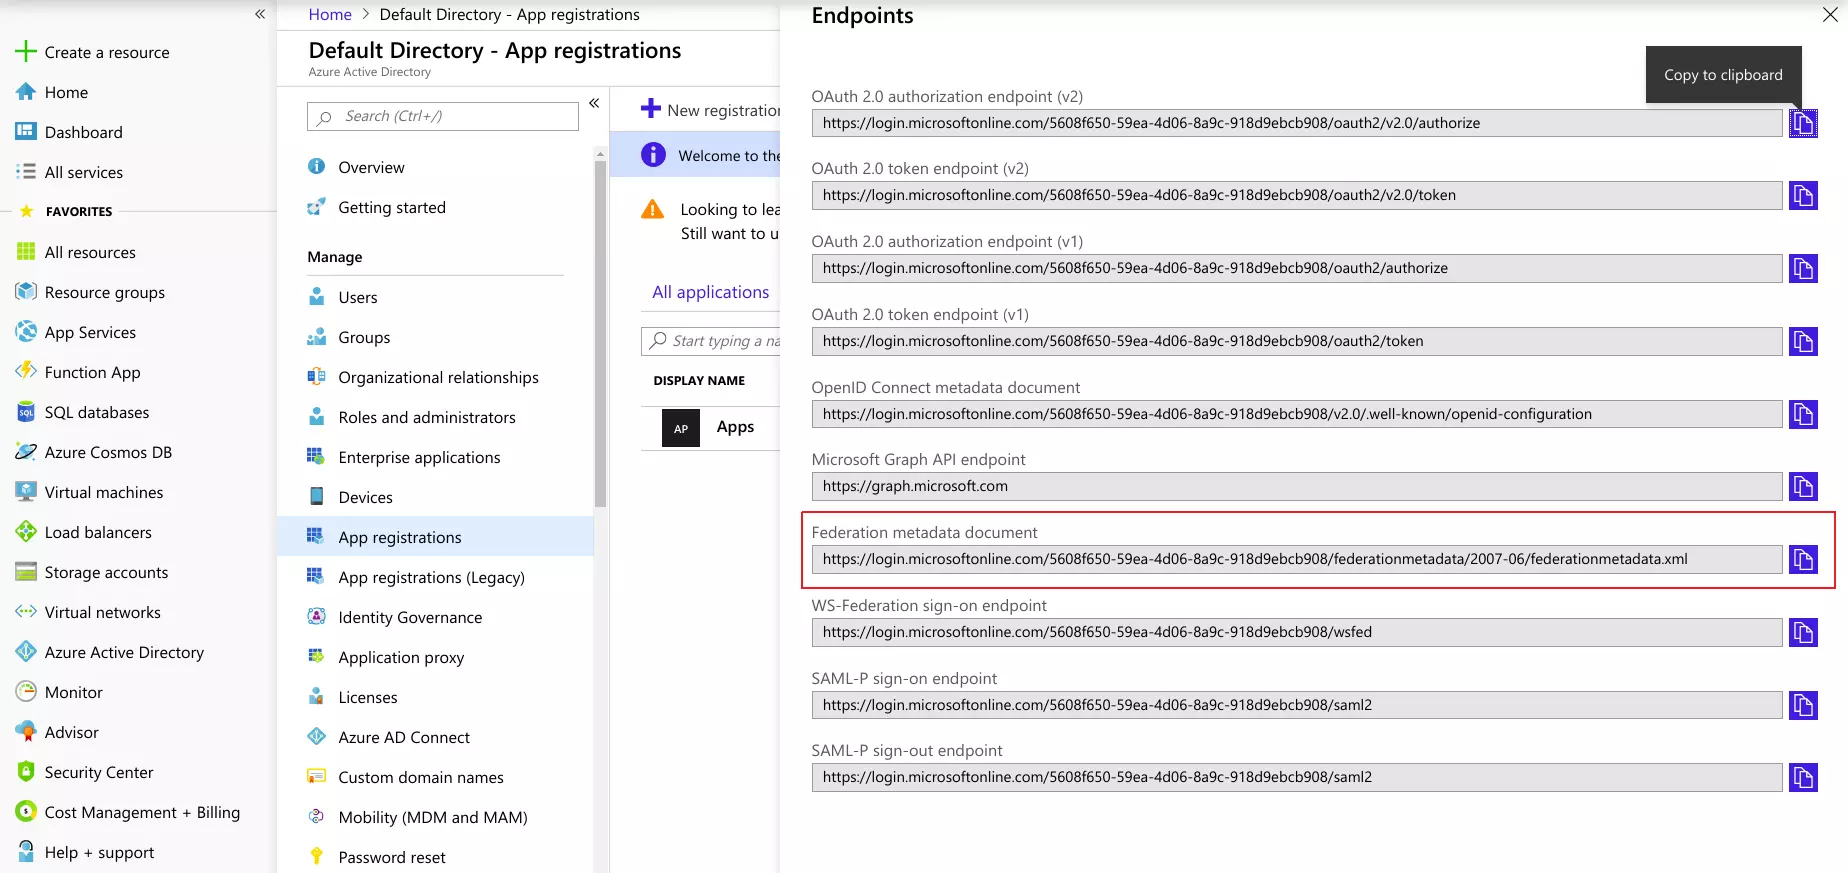
Configurar o Azure AD como IdP
- De acordo com o relatório Plugins guia rolar para Metadados do Provedor de Serviços
seção você pode encontrar os metadados do SP, como ID da Entidade SP e URL do ACS (AssertionConsumerService) que são necessários para configurar o Provedor de Identidade.
- Faça o login no Portal do Azure AD
- Selecionar Azure Active Directory ⇒ Aplicações Enterprise.
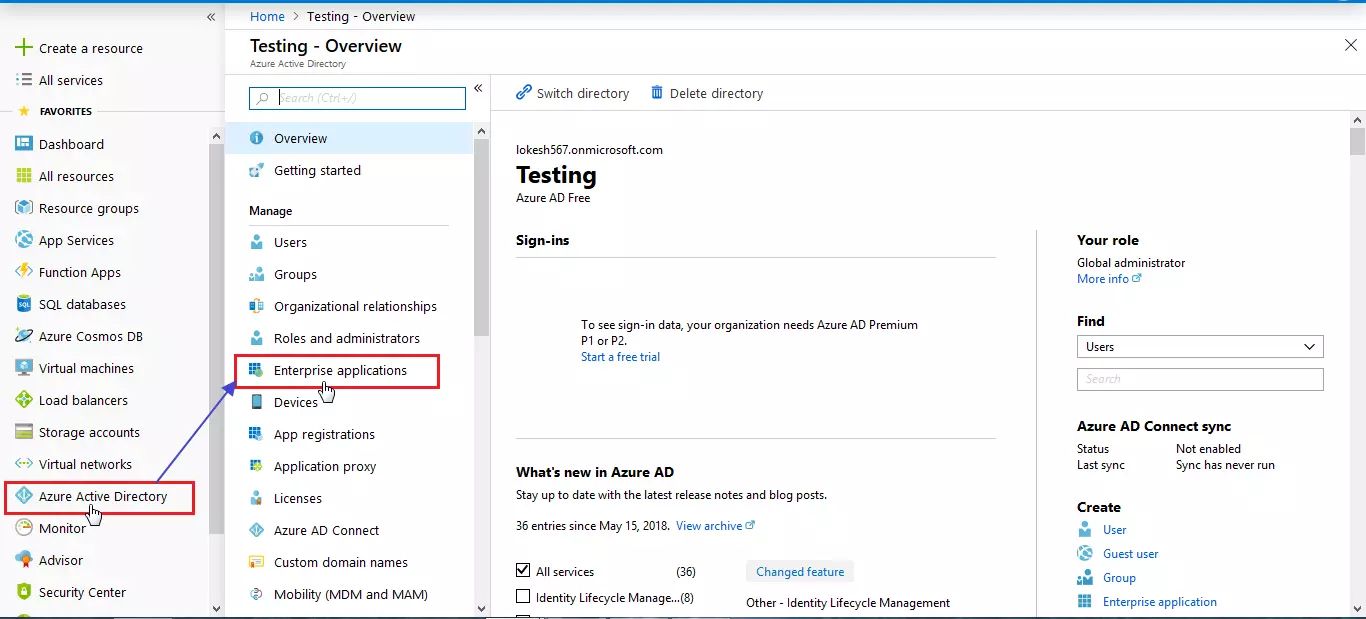
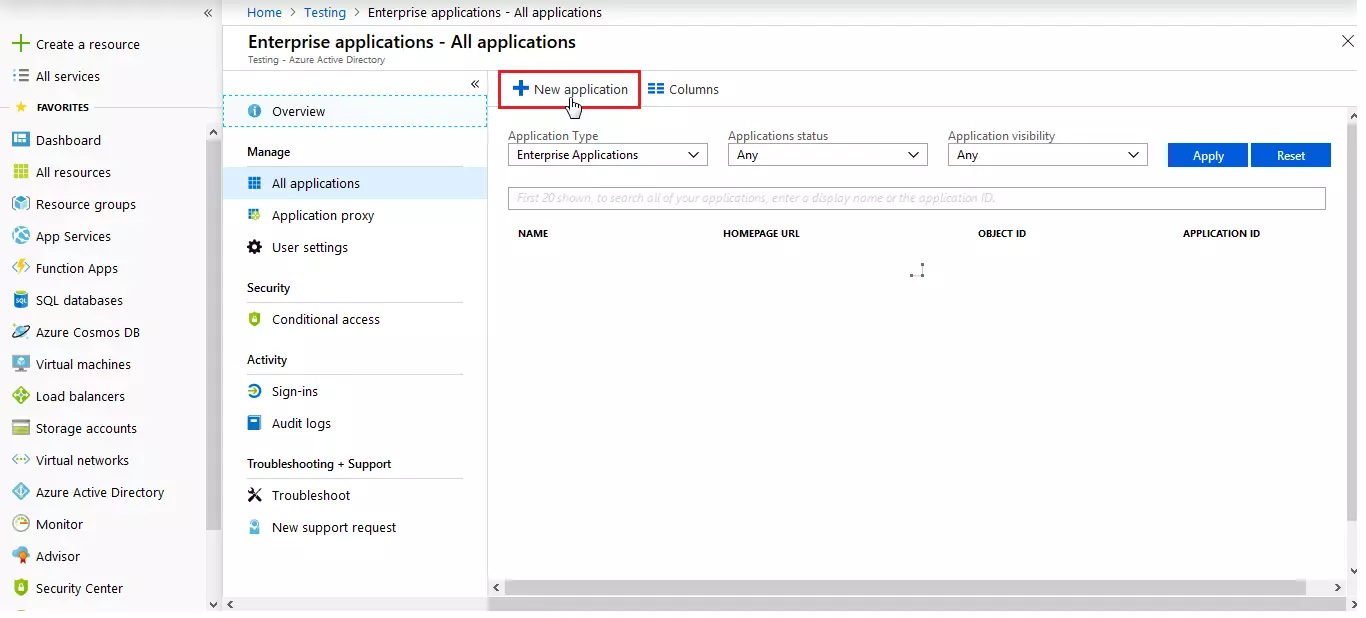
- Clique em Nova aplicação.
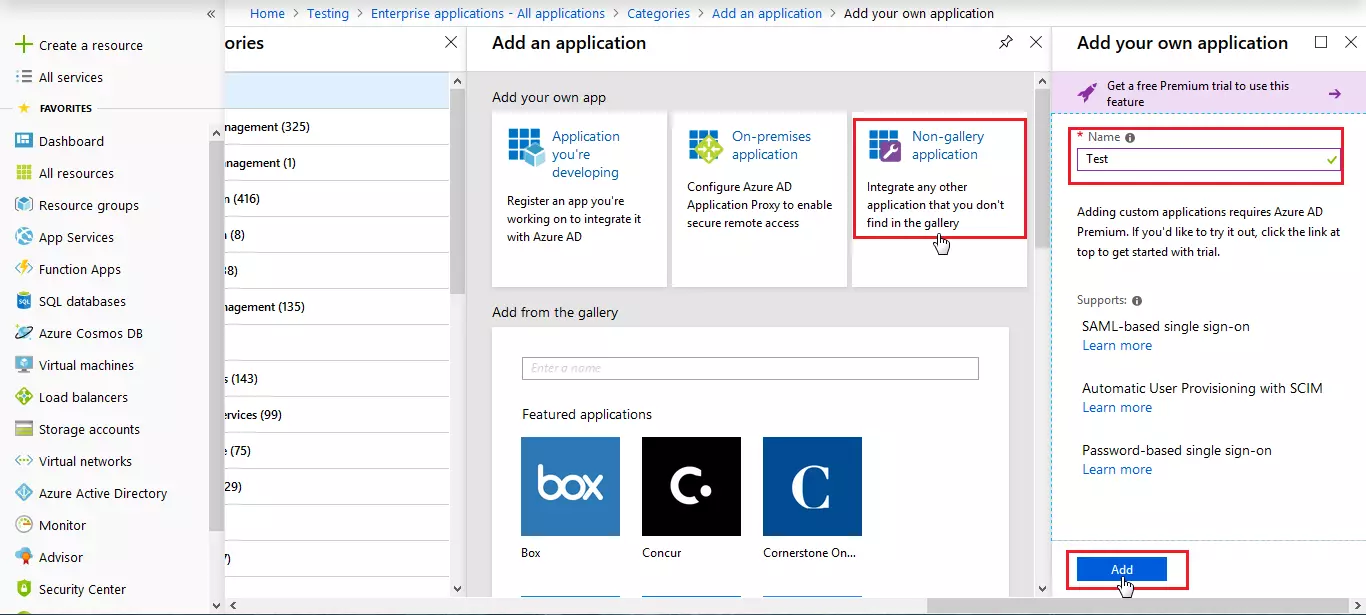
- Clique em Aplicativo sem galeria seção e insira o nome do seu aplicativo e clique em Adicione botão.
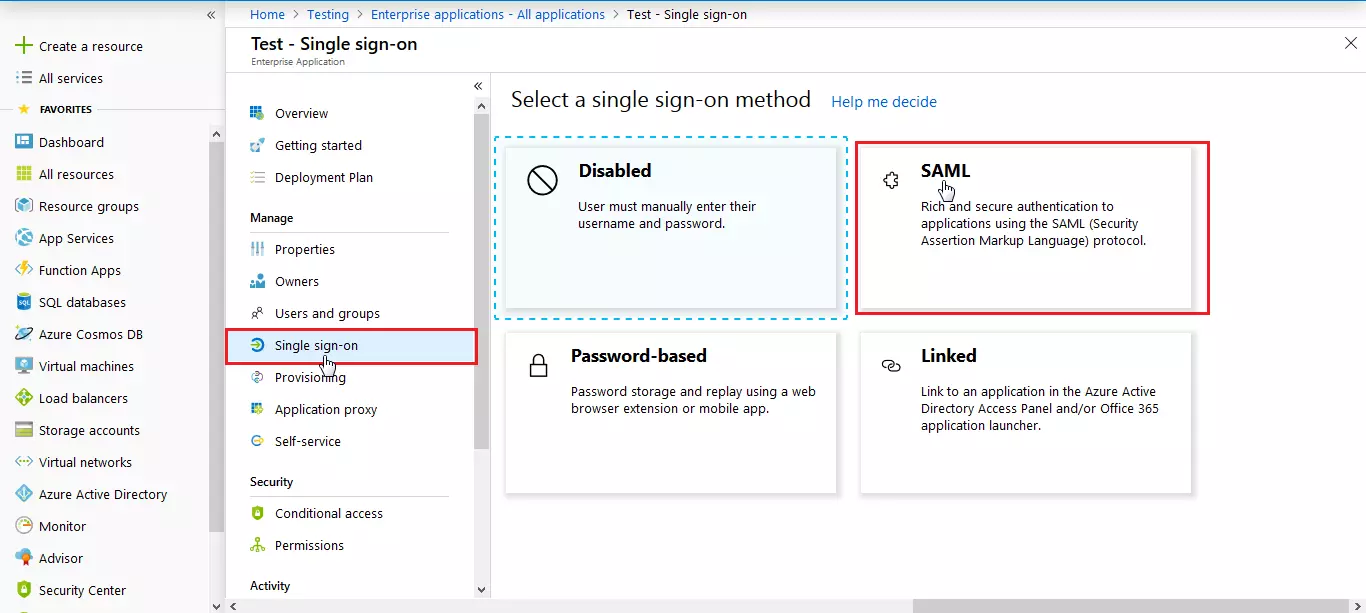
- Clique em Início de sessão único no menu de navegação esquerdo do aplicativo. A próxima tela apresenta as opções para configurar o login único. Clique em SAML.
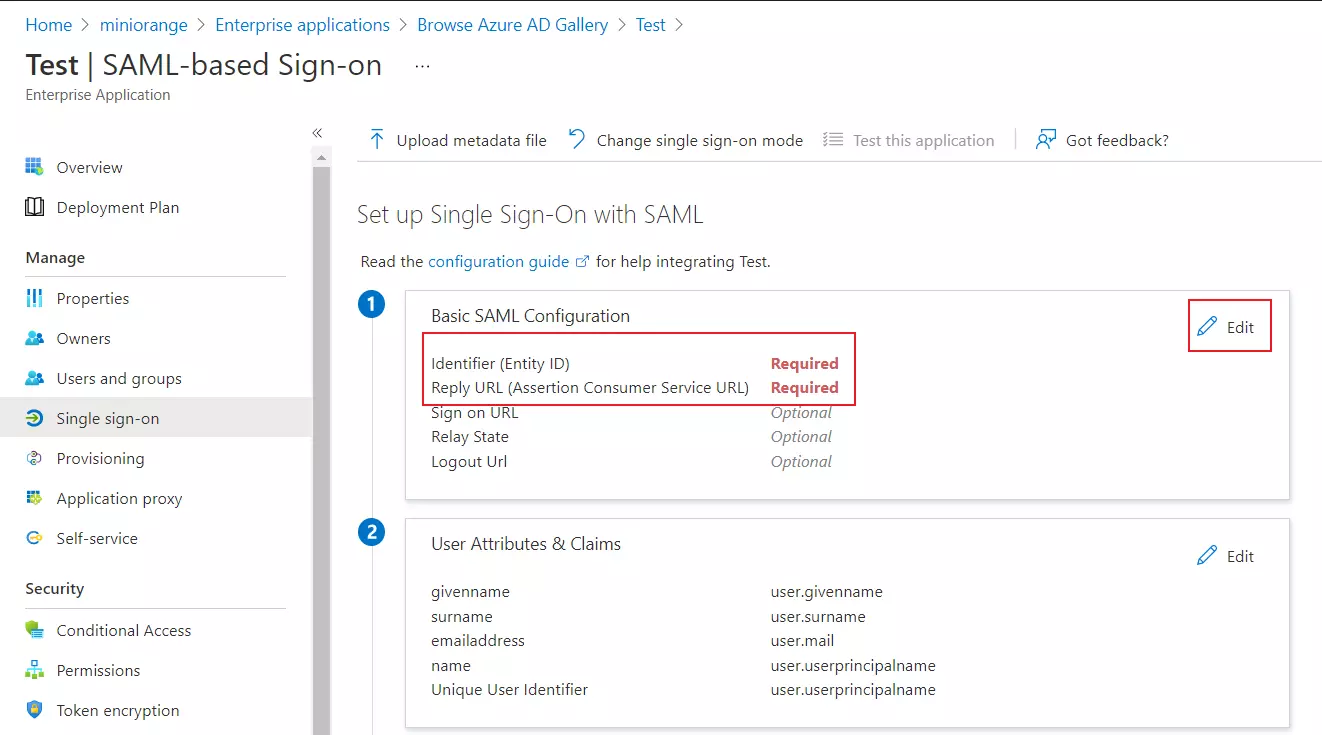
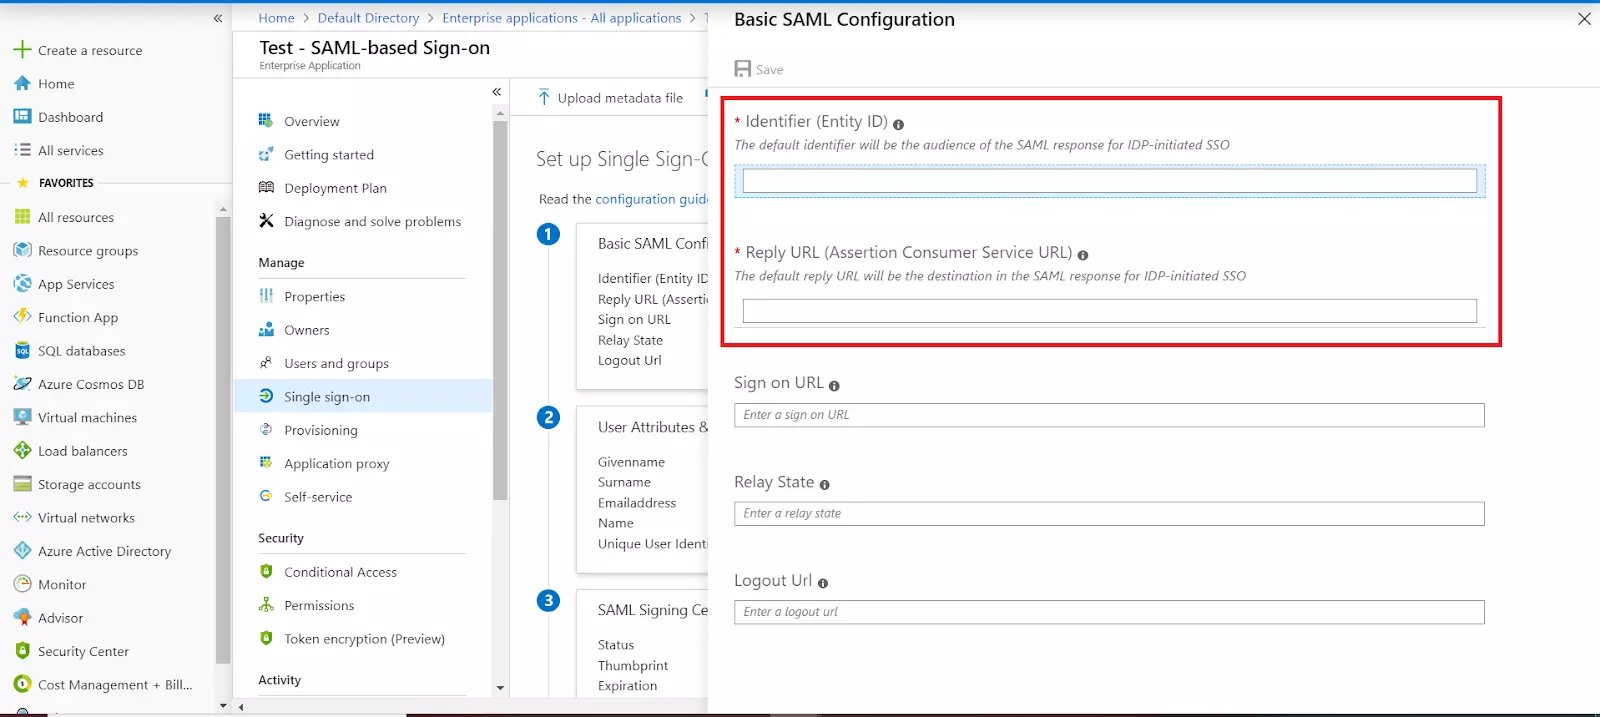
- Introduzir o ID da entidade SP pela Identificar e URL do ACS pela URL de resposta da Metadados do Provedor de Serviços seção do plugin.
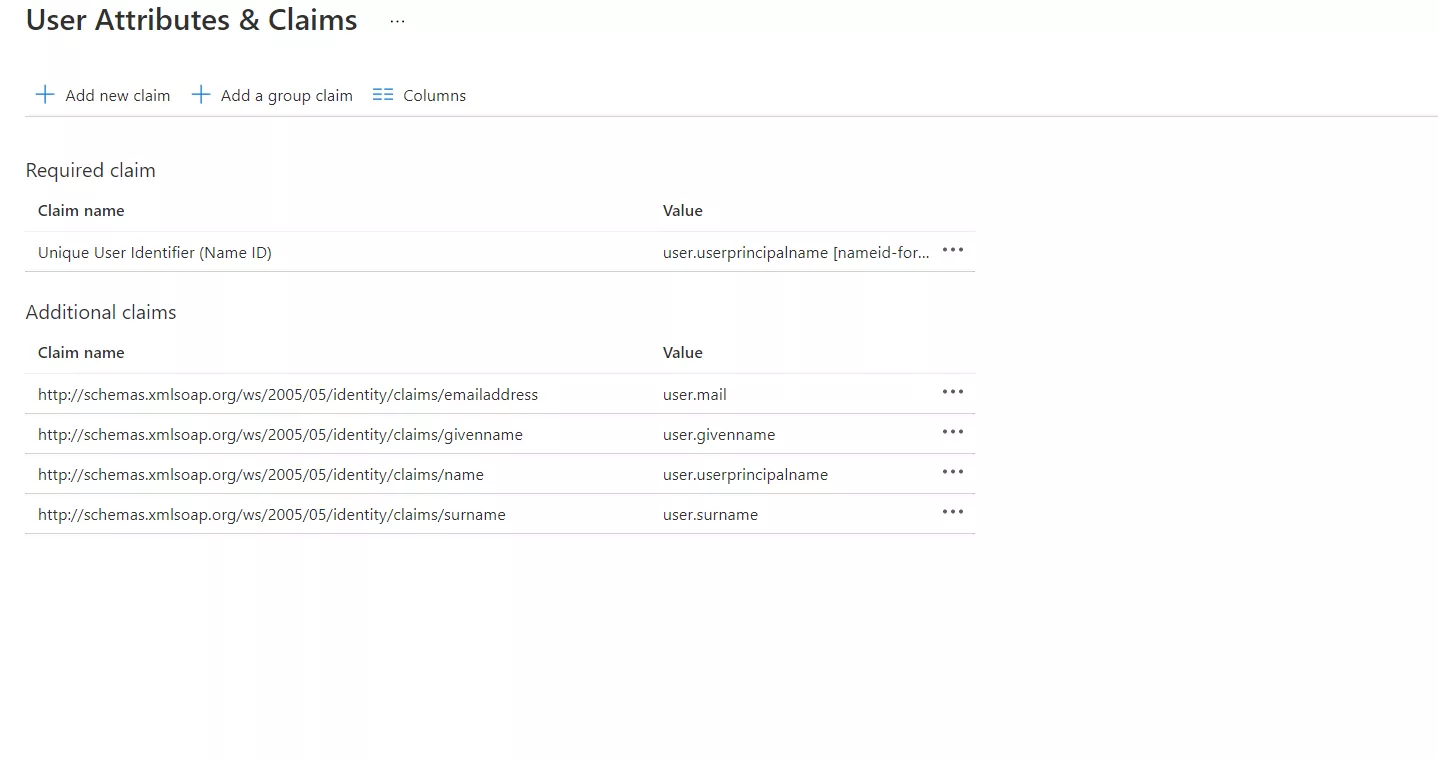
- Por padrão, o seguinte Atributos são enviadas.
- De acordo com o relatório Atributos e declarações do usuário clique na guia Editar.
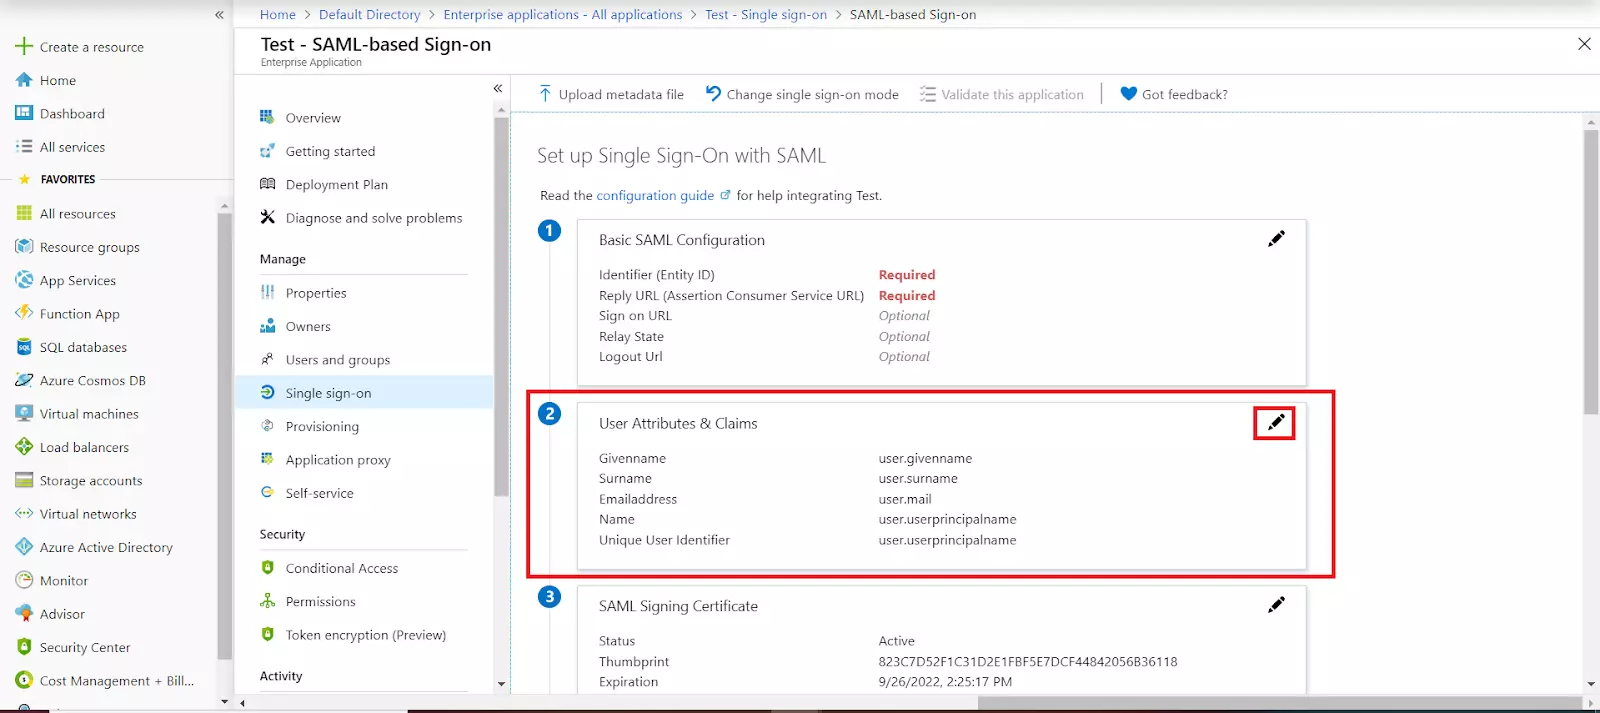
- Clique nos nomes das reivindicações que você deseja editar.
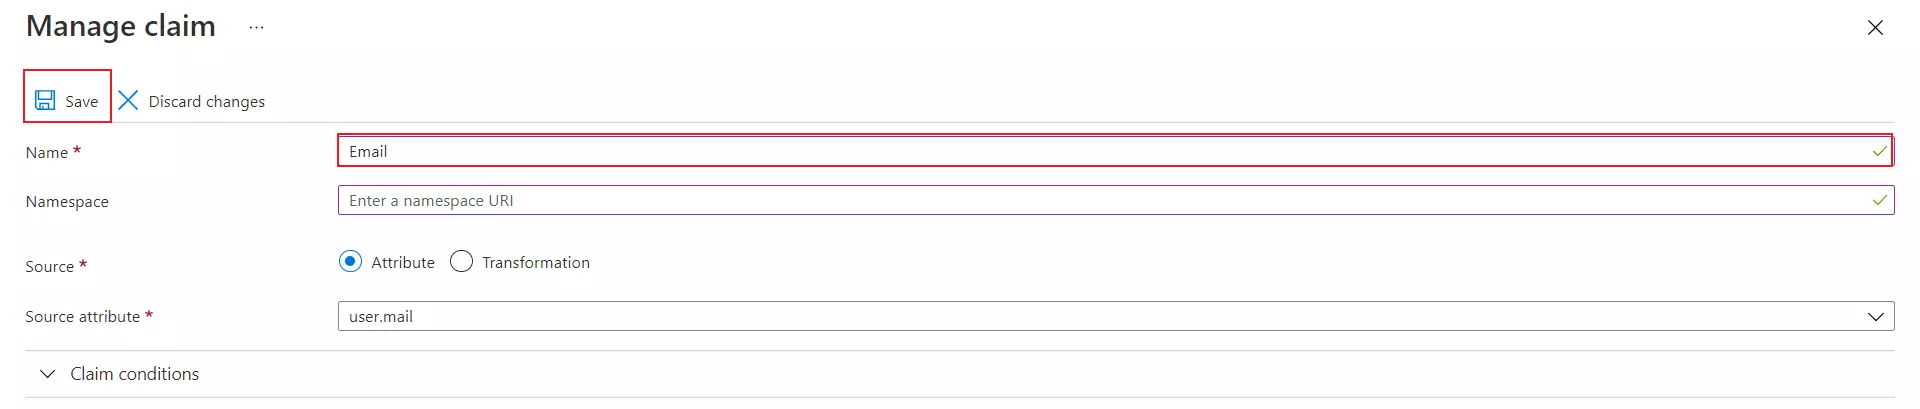
- Você pode editar o Nome e Namespace conforme necessário.
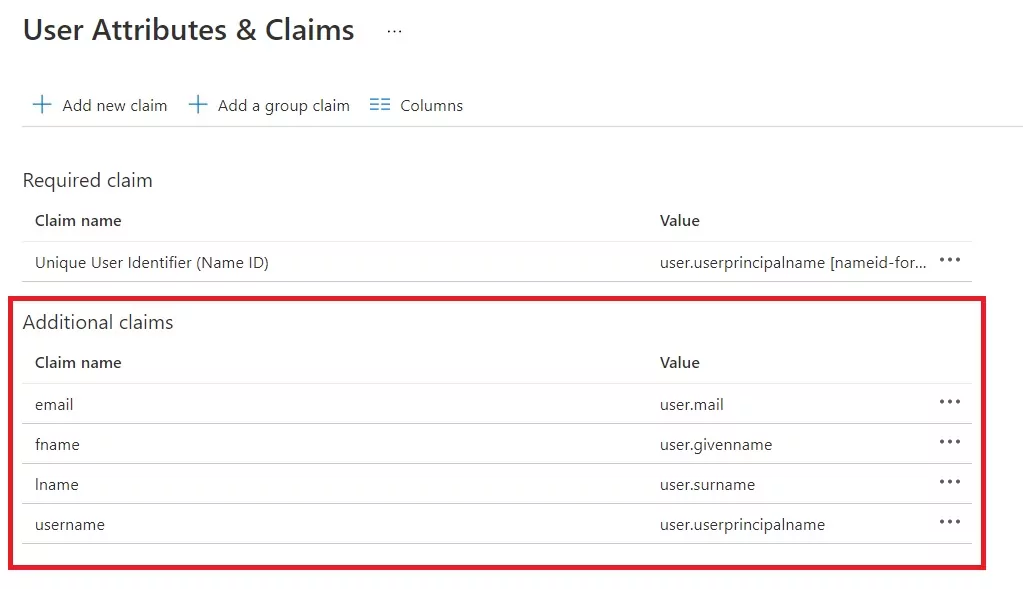
- Depois que os nomes das reivindicações forem editados, você verá a seguinte tela.
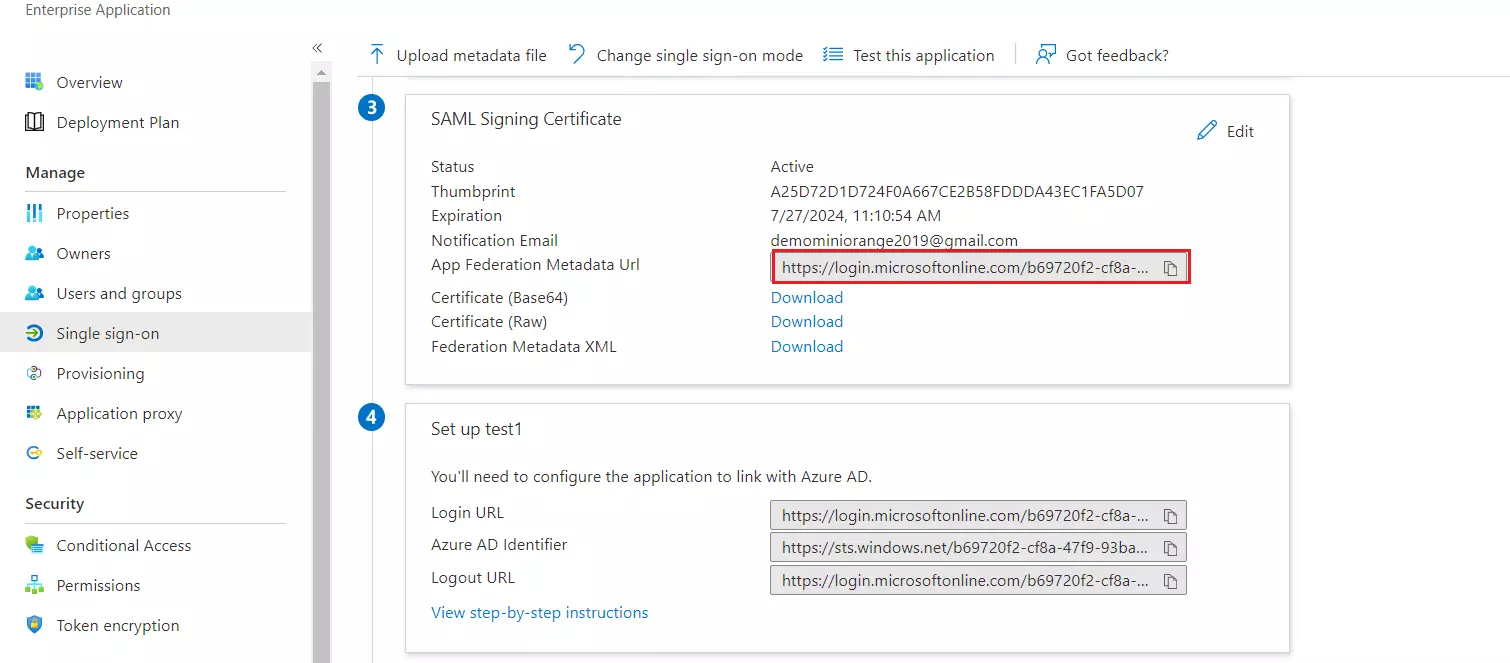
- exemplar URL de metadados da federação de aplicativos. Isso será usado ao configurar o plugin SAML.
Atribuir usuários e grupos ao seu aplicativo SAML
- Como controle de segurança, o Azure AD não emitirá um token que permita que um usuário faça login no aplicativo, a menos que o Azure AD tenha concedido acesso ao usuário. Os usuários podem receber acesso diretamente ou por meio de associação a um grupo.
- Clique em Usuários e grupos no menu de navegação esquerdo do aplicativo. A próxima tela apresenta as opções para atribuir usuários/grupos ao aplicativo.
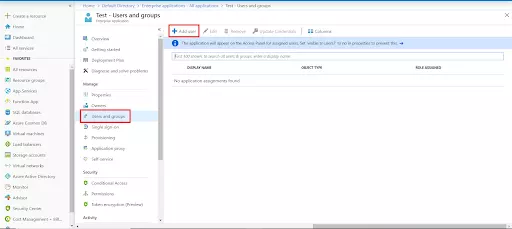
- Depois de clicar em Adicionar usuárioSelecione Usuários e grupos no Adicionar tarefa tela.
- A próxima tela apresenta a opção de selecionar um usuário ou convidar um usuário externo. Selecione o usuário apropriado e clique no botão Selecionar botão.
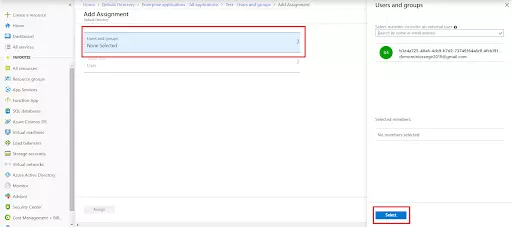
- Aqui, você também pode atribuir uma função a este usuário em Selecionar função seção. Por fim, clique em Atribuir botão para atribuir esse usuário ou grupo ao aplicativo SAML.
Você configurou com sucesso o Moodle como SAML SP para obter login SSO do Azure AD no seu site Moodle.
Artigos Relacionados






