Login único SAML (SSO) do Moodle usando PingOne como IdP | Login SSO do PingOne
Visão geral
O login único (SSO) SAML para o seu site Moodle pode ser obtido usando o nosso plugin miniOrange SAML SSO. Nosso plugin é compatível com todos os provedores de identidade compatíveis com SAML. Aqui, apresentaremos um guia passo a passo para configurar o login único (SSO) entre o PingOne como Provedor de Identidade (IdP) e o Moodle como Provedor de Serviços (SP).
Pré-requisitos: Download e instalação
Para configurar o PingOne como IdP com o Moodle, você precisará instalar o plugin miniOrange Moodle SAML 2.0 SSO .
Etapas de configuração
1. Configurar o PingOne como IdP
Siga as etapas abaixo para configurar o PingOne como um Provedor de Identidade:
Configurar PingOne como IdP
- De acordo com o relatório Plugins guia rolar para Metadados do Provedor de Serviços seção você pode encontrar os metadados do SP, como ID da Entidade SP e URL do ACS (AssertionConsumerService) que são necessários para configurar o Provedor de Identidade.

- Clique aqui para efetuar login no seu Portal Web PingOne como administrador.
- Na barra de navegação na parte superior, vá para Aplicações → Adicionar aplicativo.
- De acordo com o relatório SAML guia, clique em Adicionar aplicativos → Novo aplicativo SAML.

Detalhes da aplicação
- Nome da Aplicação: Aplicação SSO (qualquer nome de sua escolha)
- Descrição da aplicação: Descreva sua aplicação
- Categoria: Selecione a categoria da sua aplicação na lista suspensa
- Gráficos (opcional): Adicione o ícone do seu aplicativo

Observação: PNG é o único formato gráfico compatível.
- Clique em Continuar para a próxima etapa botão.

Configuração de aplicativo
- Clique em Eu tenho a configuração SAML aba.
- Assinatura: Na lista suspensa, selecione o certificado de assinatura que deseja usar.
- Metadados SAML: Clique Baixar para recuperar os metadados do IDP SAML para o PingOne. Mantenha-os à mão durante a configuração do plugin Moodle SAML 2.0 SSO.
- Versão do protocolo: SAML versão 2.0
- Carregar metadados: Clique em Selecione o arquivo. Carregue o Arquivo XML de metadados baixado do plugin Metadados do Provedor de Serviços aba.
- Serviço de Atendimento ao Consumidor de Asserções (ACS) e ID da entidade seriam preenchidos. Você pode verificá-los no Metadados do Provedor de Serviços guia no plugin.
- Clique em Continuar para a próxima etapa botão.

Mapeamento de atributos SSO (opcional)
- Modifique ou adicione quaisquer mapeamentos de atributos conforme necessário para o aplicativo.
- Clique em Continuar para a próxima etapa botão.

Acesso ao grupo
- Selecione todos os grupos de usuários que devem ter acesso a este aplicativo.
- Clique em Continuar para a próxima etapa botão.

Configuração de revisão
- Aqui você encontrará as informações resumidas da configuração do aplicativo. Compare-as com as informações em Metadados do Provedor de Serviços guia do plugin Moodle SAML 2.0 SSO.
- Você pode obter URL de metadados SAML a partir daí, que será necessário para configurar o Provedor de Serviços. Você também pode usar o Metadados SAML baixado durante a configuração do aplicativo.
- Clique em Acabamento botão.

2. Configurar o Moodle como SP (Provedor de Serviços)
No plugin miniOrange SAML SSO, acesse a aba Plugins . Existem duas maneiras de configurar o plugin:
A. Ao carregar metadados do IDP:
- Introduzir o Nome do IDP.
- De acordo com o relatório Configuração do provedor de serviços seção escolha URL/XML de metadados da Selecione o método suspenso.
- Copie e cole o URL de metadados do IdP ou o arquivo XML em URL/XML de metadados do IDP campo de entrada.
- Clique no Acesse aqui para testar a configuração.

B. Configuração manual:
- Forneça as configurações necessárias (ou seja, Nome IDP, ID da Entidade IDP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido por seu Provedor de Identidade.
- Clique no Acesse aqui para testar a configuração.

Etapa 3: Mapeamento de Atributos
- Quando o usuário realiza o SSO, o valor NameID é enviado pelo Provedor de Identidade. Esse valor é exclusivo para cada usuário.
- Para que o plugin acesse esses atributos, atribua os valores para Nome de Utilizador e E-mail as NomeID.

No plugin miniOrange SAML SSO, role para baixo até a seção Configuração do Provedor de Serviços . Existem duas maneiras de configurar o plugin:
A. Ao carregar metadados do IDP:
- Forneça qualquer nome de IDP. Por exemplo, my_IDP.
- Escolha o valor de Selecione o método como URL/XML de metadados no menu suspenso.
- Insira o URL de metadados como
https://nome do inquilino.b2clogin.com/nome-do-inquilino.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata
Observação: você precisará substituir o nome do locatário no URL acima pelo nome do locatário do Azure B2C.

- Role até o final e clique em Salvar as alterações botão.
B. Configuração manual:
- Forneça as configurações necessárias (ou seja, Nome do Provedor de Identidade, ID da Entidade IdP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido por seu Provedor de Identidade.
- Clique no Salvar as alterações botão para salvar sua configuração.
Etapa 3: Mapeamento de Atributos
Mapeamento de atributos básicos
- Quando o usuário realiza o SSO, o valor NameID é enviado pelo Provedor de Identidade. Esse valor é exclusivo para cada usuário.
- Para que o plugin acesse esses atributos, atribua o E-mail e Nome de Utilizador atributo.
- Além disso, os atributos do usuário podem ser mapeados (como Primeiro nome e Último nome).
- Clique no Salvar as alterações botão para salvar sua configuração.

Mapeamento de atributos personalizados
Este recurso permite que você mapeie atributos personalizados enviados pelo IDP para os atributos do Moodle.
- Para criar um atributo personalizado, navegue até Administração do Site >> Usuários >> Campos de Perfil do Usuário no plugin.
- Clique em Criar um novo campo de perfil , selecione o tipo de atributo no menu suspenso e insira os valores nos campos obrigatórios.

- Atribua o valor desejado ao atributo personalizado criado.
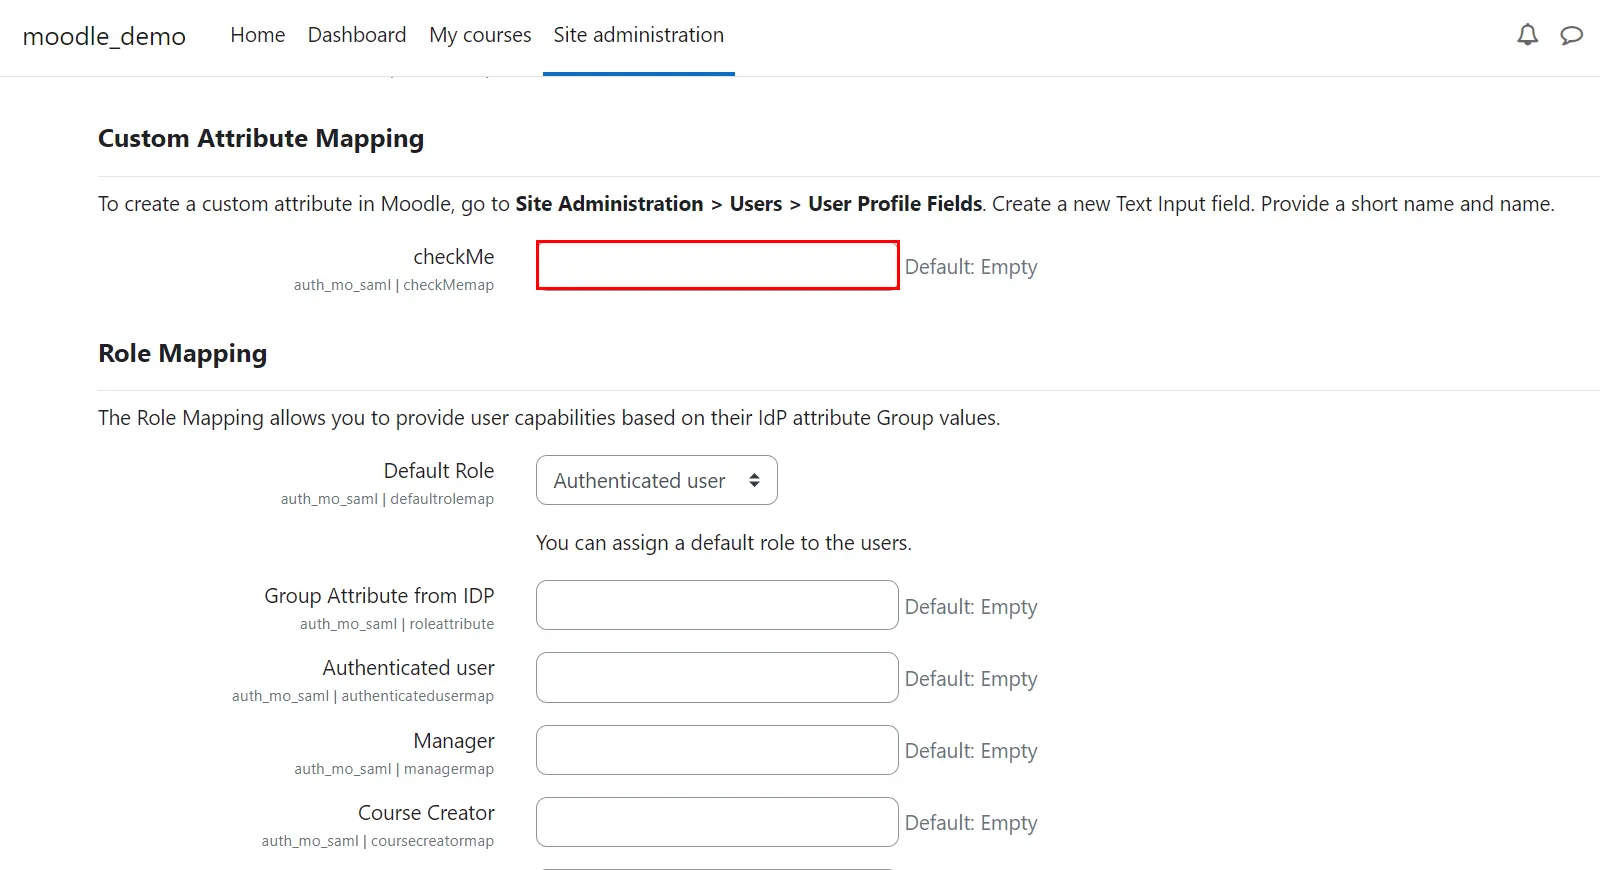
- Role para baixo e clique no Salvar as alterações botão para salvar suas configurações.
Etapa 4: Mapeamento de funções
- No plugin gratuito, você pode escolher uma função padrão que será atribuída a todos os usuários não administradores quando eles realizarem o SSO.
Observação: as funções serão atribuídas aos novos usuários criados pelo SSO. As funções dos usuários existentes do Moodle não serão afetadas.
- Role para baixo até Mapeamento de Funções seção.
- Selecione a função padrão e clique em Salvar as alterações botão para salvar sua configuração.

Etapa 4: Mapeamento de funções
Este recurso permite atribuir e gerenciar funções dos usuários quando eles realizam o SSO. Além das funções padrão do Moodle, também é compatível com quaisquer funções personalizadas.
- Grupo/Função O atributo fornecerá um mapeamento para o nome do campo que contém informações relacionadas à função enviadas pelo IDP e será usado para o Mapeamento de Funções.
- Desloque-se para o Mapeamento de Funções seção e fornecer os mapeamentos para as respectivas funções.
- Selecione os Função padrão no menu suspenso se a função do usuário não corresponder aos valores atribuídos.
- Por exemplo, se você tiver um usuário cujo Grupo/Função o valor do atributo é idp-teacher e você deseja atribuí-lo ao grupo de professores, então, basta fornecer idp-teacher no Professor: campo da seção Mapeamento de funções.
Nota: Você pode atribuir vários valores separados por ponto e vírgula (;).
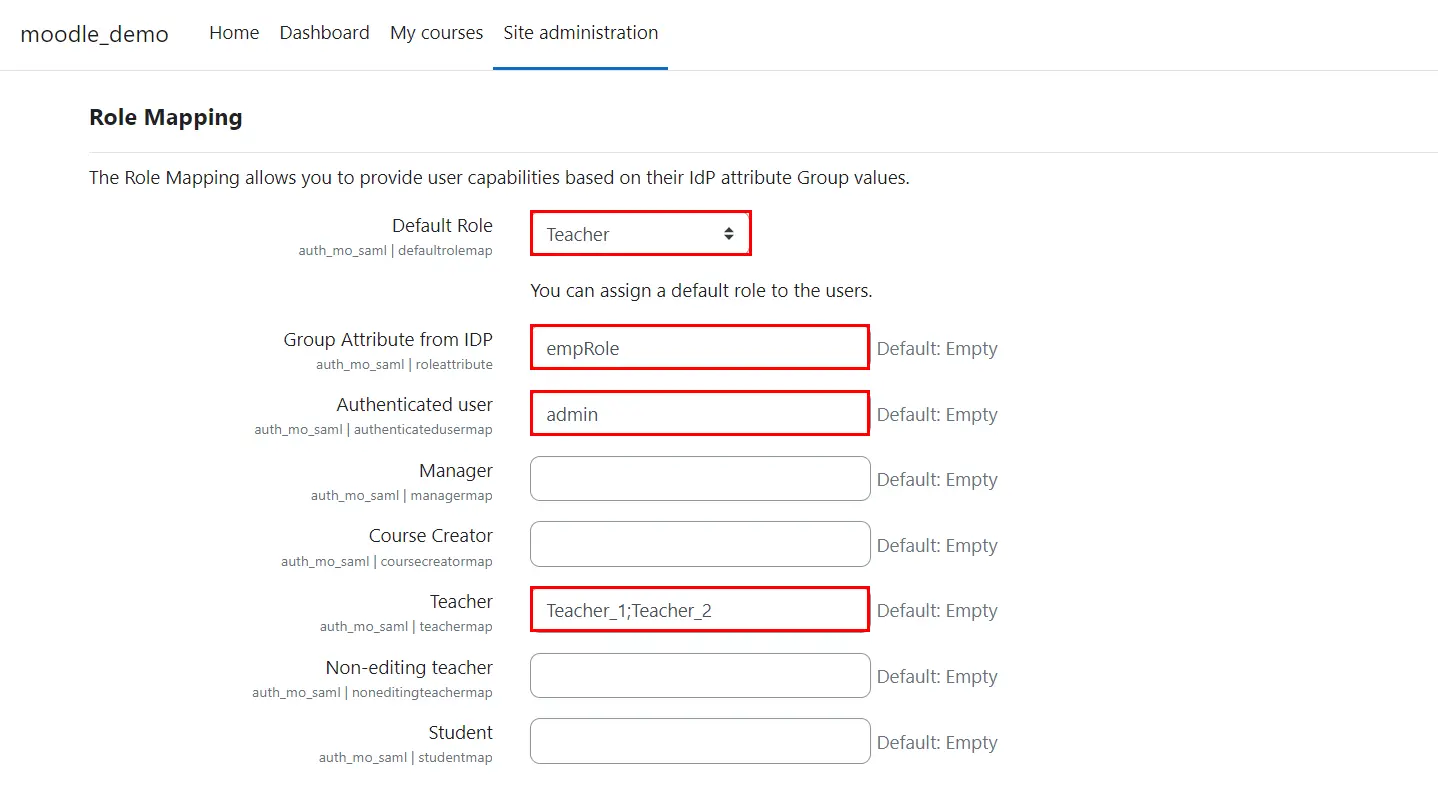
- Clique no Salvar as alterações botão para salvar suas configurações.
Etapa 5: Configurações de SSO
- No plugin, você pode adicionar um widget de login para habilitar o SSO iniciado por SP no seu site.
- Vou ao Plugins >> Autenticação >> Gerenciar autenticação.
- Clique no para habilitar a visibilidade do plugin.
- Clique no ⬆ para definir a preferência do plugin.

Etapa 5: configurações de SSO
No plugin, você pode adicionar um widget de login para habilitar o SSO iniciado por SP no seu site.
- Acessar Administrador do site >> Plugins >> Gerenciar autenticação.
- Clique no para habilitar a visibilidade do plugin.
- Clique no ⬆ para definir a preferência do plugin.
- Para habilitar o redirecionamento automático da página de login do Moodle para o site WordPress.
- Escolha Sim valor do menu suspenso para Habilitar redirecionamento automático para IDP a partir da página de login do Moodle campo.
- Anotar URL de backdoor será útil quando o SSO falhar.
- Clique no Salvar as alterações botão para salvar sua configuração.

Você configurou com sucesso o Moodle como SAML SP para obter login SSO do PingOne no seu site Moodle.
Artigos Relacionados




 Registrar