
Moodle SAML Single Sign-On (SSO) usando RSA SecurID como IdP | Login SSO RSA SecurID
Visão geral
O login único (SSO) SAML para o seu site Moodle pode ser obtido usando o nosso plugin miniOrange SAML SSO. Nosso plugin é compatível com todos os provedores de identidade compatíveis com SAML. Aqui, apresentaremos um guia passo a passo para configurar o login único (SSO) entre o RSA SecurID como Provedor de Identidade (IdP) e o Moodle como Provedor de Serviços (SP).



Pré-requisitos: Download e instalação
Para configurar o RSA SecurID como IdP com o Moodle, você precisará instalar o plugin miniOrange Moodle SAML 2.0 SSO .
Etapas de configuração
1. Configurar RSA SecurID como IdP
Siga as etapas abaixo para configurar o RSA SecurID como um Provedor de Identidade:
Configurar RSA SecurID como IdP
- De acordo com o relatório Plugins guia rolar para Metadados do Provedor de Serviços seção você pode encontrar os metadados do SP, como ID da Entidade SP e URL do ACS (AssertionConsumerService) que são necessários para configurar o Provedor de Identidade.

- Efetue login no RSA SecurID Access (Cloud Console) como administrador.
- No menu de navegação superior, clique em Aplicações → Catálogo de Aplicações.

- Clique Criar a partir do modelo botão no canto superior direito.

- Clique no botão Selecionar ao lado do SAML Direto, na página Escolher modelo de conector.

- Preencha as informações necessárias no Informação básica:
- Nome: Nome do aplicativo, por exemplo, miniOrange Plugin.
- Descrição (Opcional): Descrição da sua aplicação.
- Desativado [uma caixa de seleção] (opcional): Selecione esta opção somente se desejar tornar este aplicativo indisponível para os usuários. Quando desabilitado, o aplicativo aparece em Meu Aplicativo, mas não aparece no portal de aplicativos RSA.
- Agora, clique no botão Próximo Passo botão.

Perfil de conexão
- Clique em Importar metadados botão.

- Carregue o arquivo de metadados do plugin miniOrange. Você pode baixar o arquivo de metadados do plugin em Guia Metadados do Provedor de Serviços do plugin.
- Verifique as URLs configuradas e cliques no Economize botão no canto superior direito de Importar metadados SAML página da janela.

- Verifique se os metadados do plugin foram importados com sucesso.

Iniciar fluxo de trabalho SAML
- URL de conexão: Insira a URL de onde a solicitação SSO será gerada, ou seja, a URL para onde você deseja redirecionar após o Single Sign On bem-sucedido.
- Selecionar Iniciado por SP, já que o SSO é invocado do lado do aplicativo.
- Método de vinculação para solicitação SAML: POST

Observação: A versão gratuita do plugin SAML 2.0 SSO suporta apenas o método POST para solicitações SAML.
- Assinado [uma caixa de seleção]: Desmarcar
Observação: a versão gratuita do plugin SAML 2.0 SSO não suporta solicitações SAML assinadas. Se você estiver usando as versões pagas do plugin, poderá enviar solicitações SAML assinadas.

Provedor de identidade SAML (emissor)
- URL do provedor de identidade: Anote este valor, ele será usado como URL de login SAML para configurar o plugin.
- ID da entidade emissora: Padrão
Observação: Este é o ID da entidade IdP ou o emissor usado para configurar o plugin.
- Assinatura de resposta SAML: Carregue a chave privada e o certificado que serão usados para assinar a resposta SAML ou você pode gerar um novo par de chaves clicando no botão Gerar pacote de certificados.
- Incluir certificado na declaração de saída: Habilitar (Opcional)

Provedor de Serviço
- A URL do Serviço de Consumidor de Asserção e a URL do Público devem ser pré-configuradas se você tiver carregado os metadados do plugin na seção Perfil de Conexão. Caso contrário, você pode encontrar as URLs necessárias em Guia Metadados do Provedor de Serviços do plugin SAML miniOrange e atualize a URL aqui.
Identidade do usuário
- Configure as informações do NameID que identificam o usuário que está gerando a asserção SAML.

Configuração Avançada: Extensão de Atributo (Opcional)
- Configure informações adicionais do usuário a serem enviadas ao aplicativo na resposta SAML. Por exemplo, nome de usuário, e-mail, nome de exibição, grupos, etc.

- Agora clique em Próximo Passo botão.
Acesso do Usuário
- Selecione a política de acesso como Permitir todos os usuários autenticados e clique em Próximo Passo botão.

Exibição do portal
- Configure as definições de exibição do aplicativo para usuários finais do RSA, como ícone do aplicativo etc.
- Agora clique em Salvar e terminar para salvar as configurações.

- Agora, na barra de navegação superior, clique em Aplicações As minhas aplicações.
- Encontre o aplicativo que você configurou. Clique na seta para baixo ao lado do nome do aplicativo e clique em Exportar metadados.

- Mantenha os metadados em mãos, eles serão necessários para configurar o plugin miniOrange.
- Finalmente, clique em Publicar alterações botão no canto superior esquerdo do RSA Admin Console para publicar esta configuração do aplicativo.

2. Configurar o Moodle como SP (Provedor de Serviços)
- Gratuito
- Premium


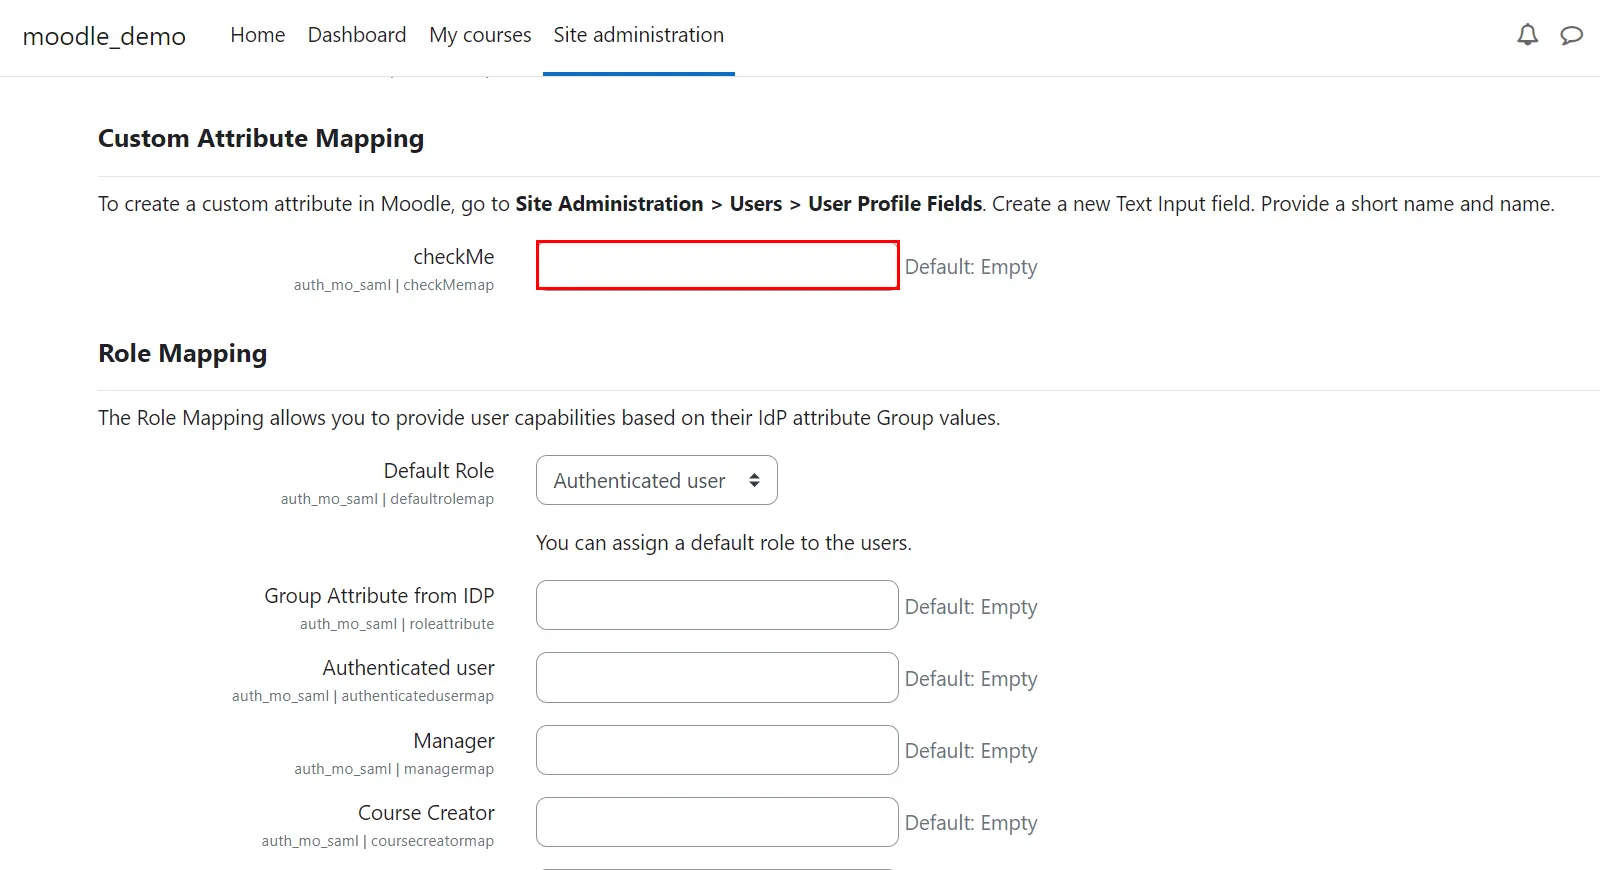

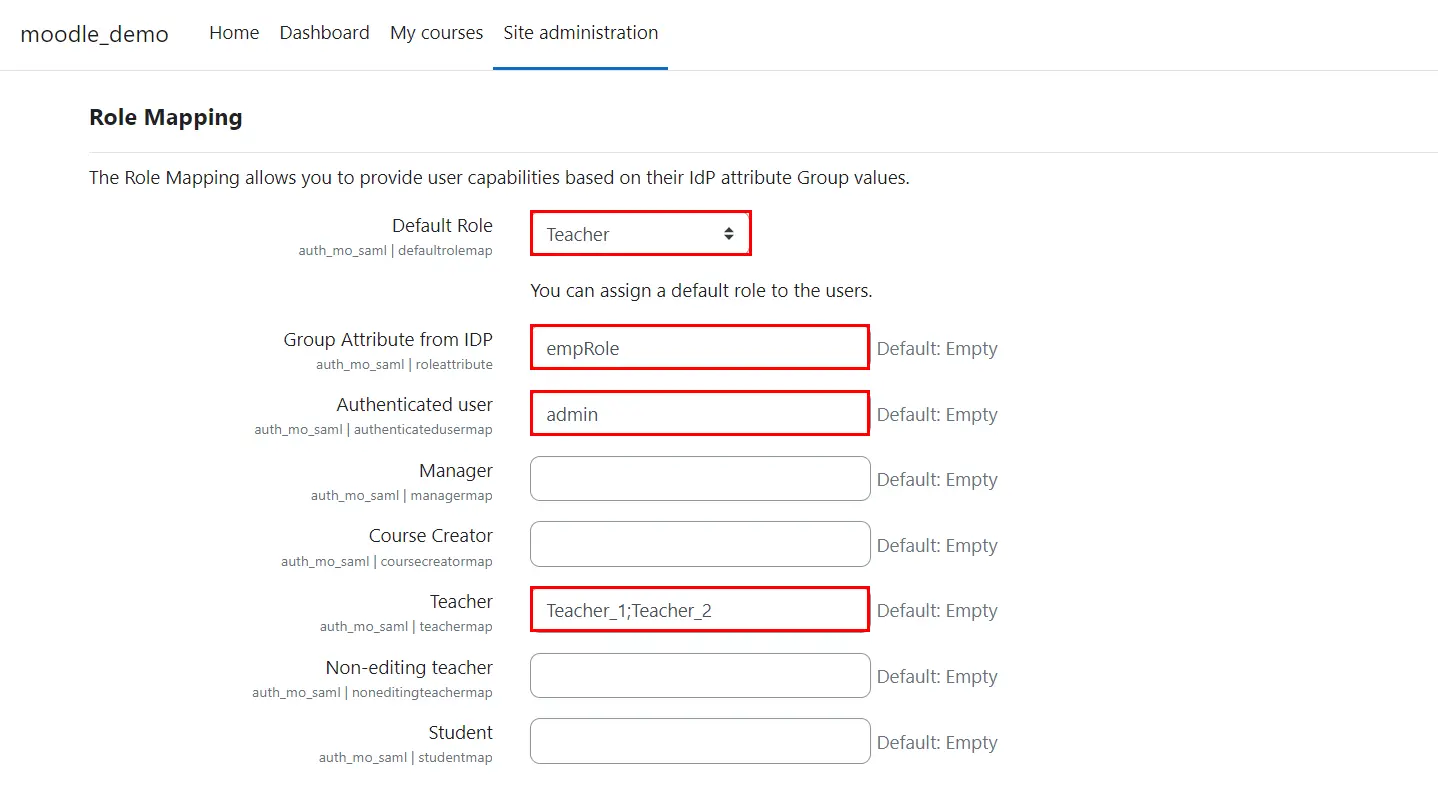


Você configurou com sucesso o Moodle como SAML SP para obter login RSA SecurID SSO no seu site Moodle.
Artigos Relacionados
Por que nossos clientes escolhem a solução de logon único SAML Moodle da miniOrange?

 Registrar

Oferecemos soluções de identidade seguras para login único, autenticação de dois fatores, MFA adaptável, provisionamento e muito mais. Entre em contato conosco em
+1 978 658 9387 (EUA) | +91 97178 45846 (Índia) moodlesupport@xecurify.com


