
Autenticação única (SSO) SAML nopCommerce com AzureB2C como provedor de identidade (IdP).
Visão geral
O plugin nopCommerce SAML Single Sign-On (SSO) permite habilitar o Single Sign-On (SSO) SAML para sua loja nopCommerce. Com o SSO, você pode usar apenas uma senha para acessar sua loja e seus serviços nopCommerce. Nosso plugin é compatível com todos os provedores de identidade compatíveis com SAML . Aqui, apresentaremos um guia passo a passo para configurar o SSO entre o nopCommerce e o Azure B2C , considerando o Azure B2C como provedor de identidade (IdP).



Pré-requisitos: Download e instalação
- Baixe o módulo de Single Sign-On (SSO) SAML do nopCommerce.
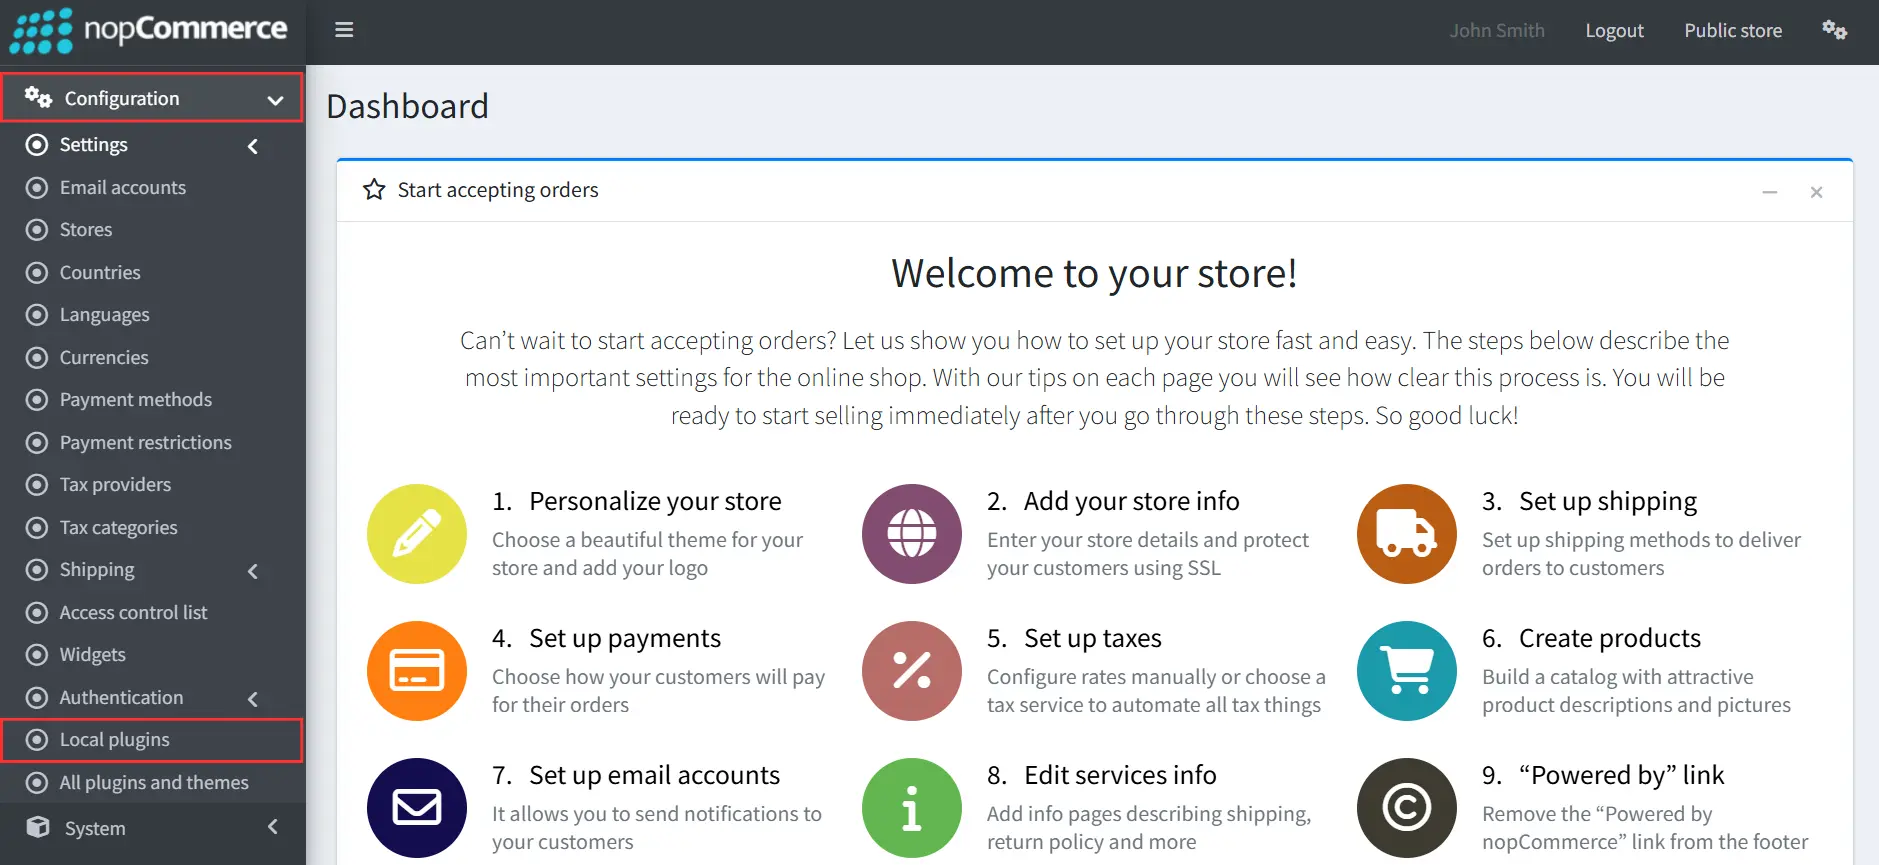
- Para instalar o plugin, faça login como administrador na sua loja nopCommerce. No painel de administração, navegue até Aba de configuração >> Plugins locais.
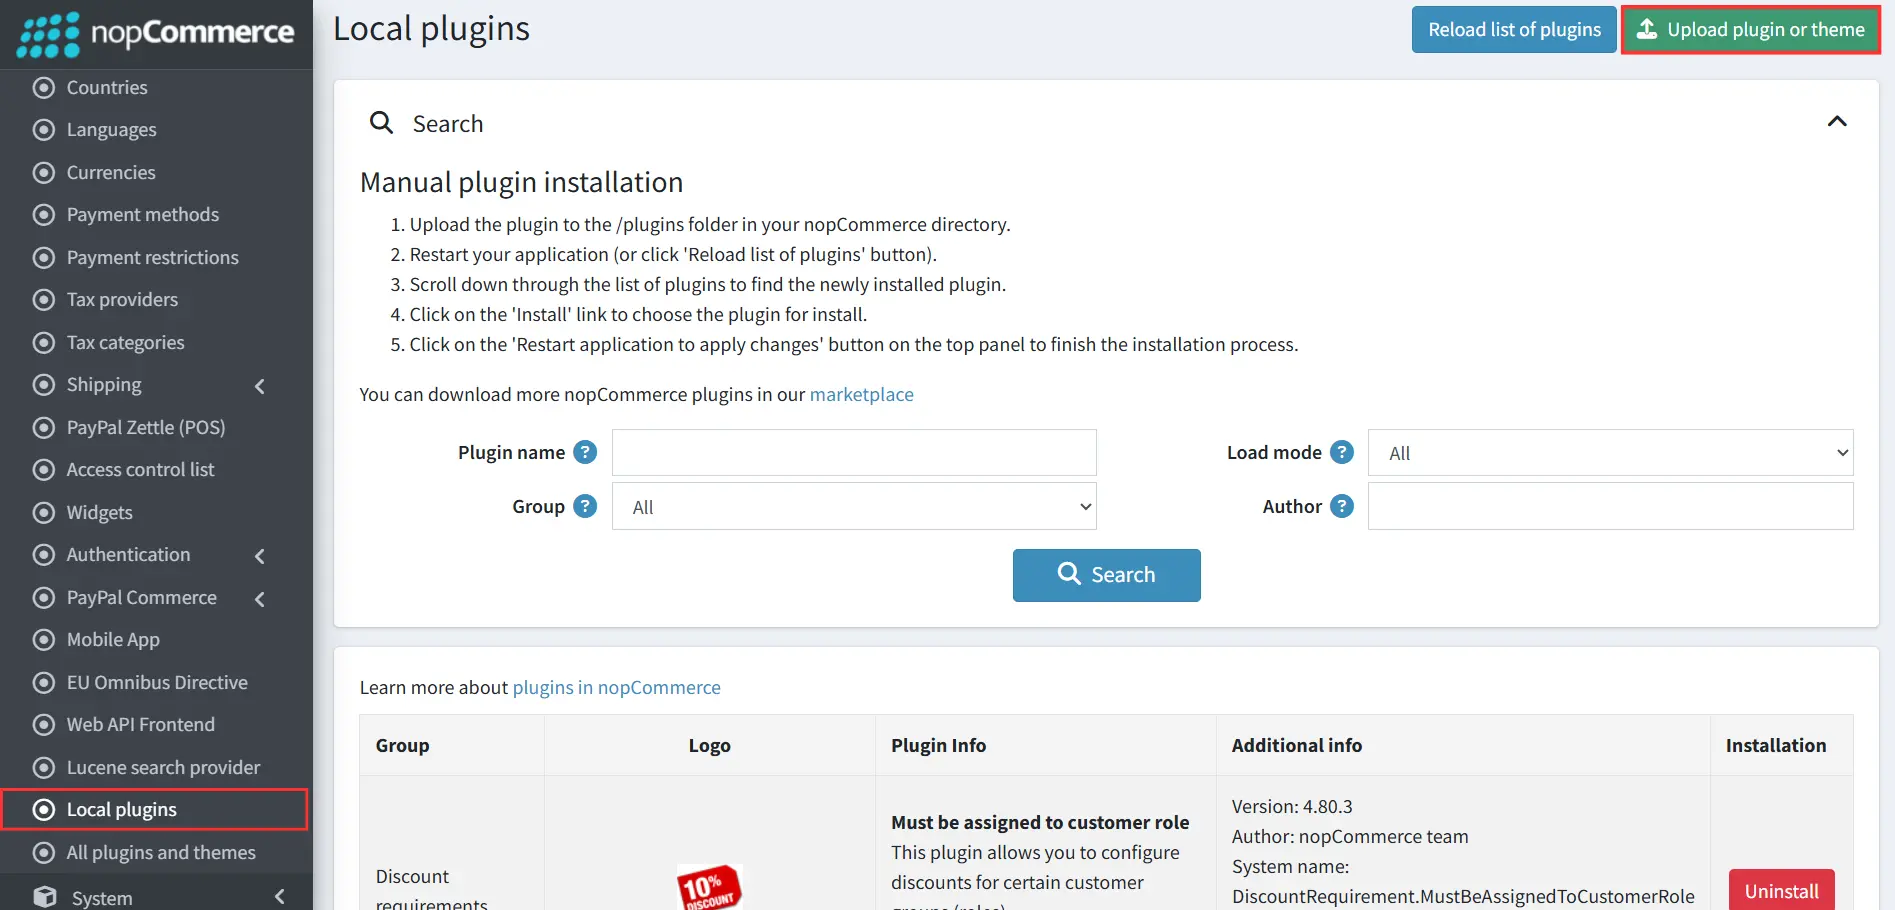
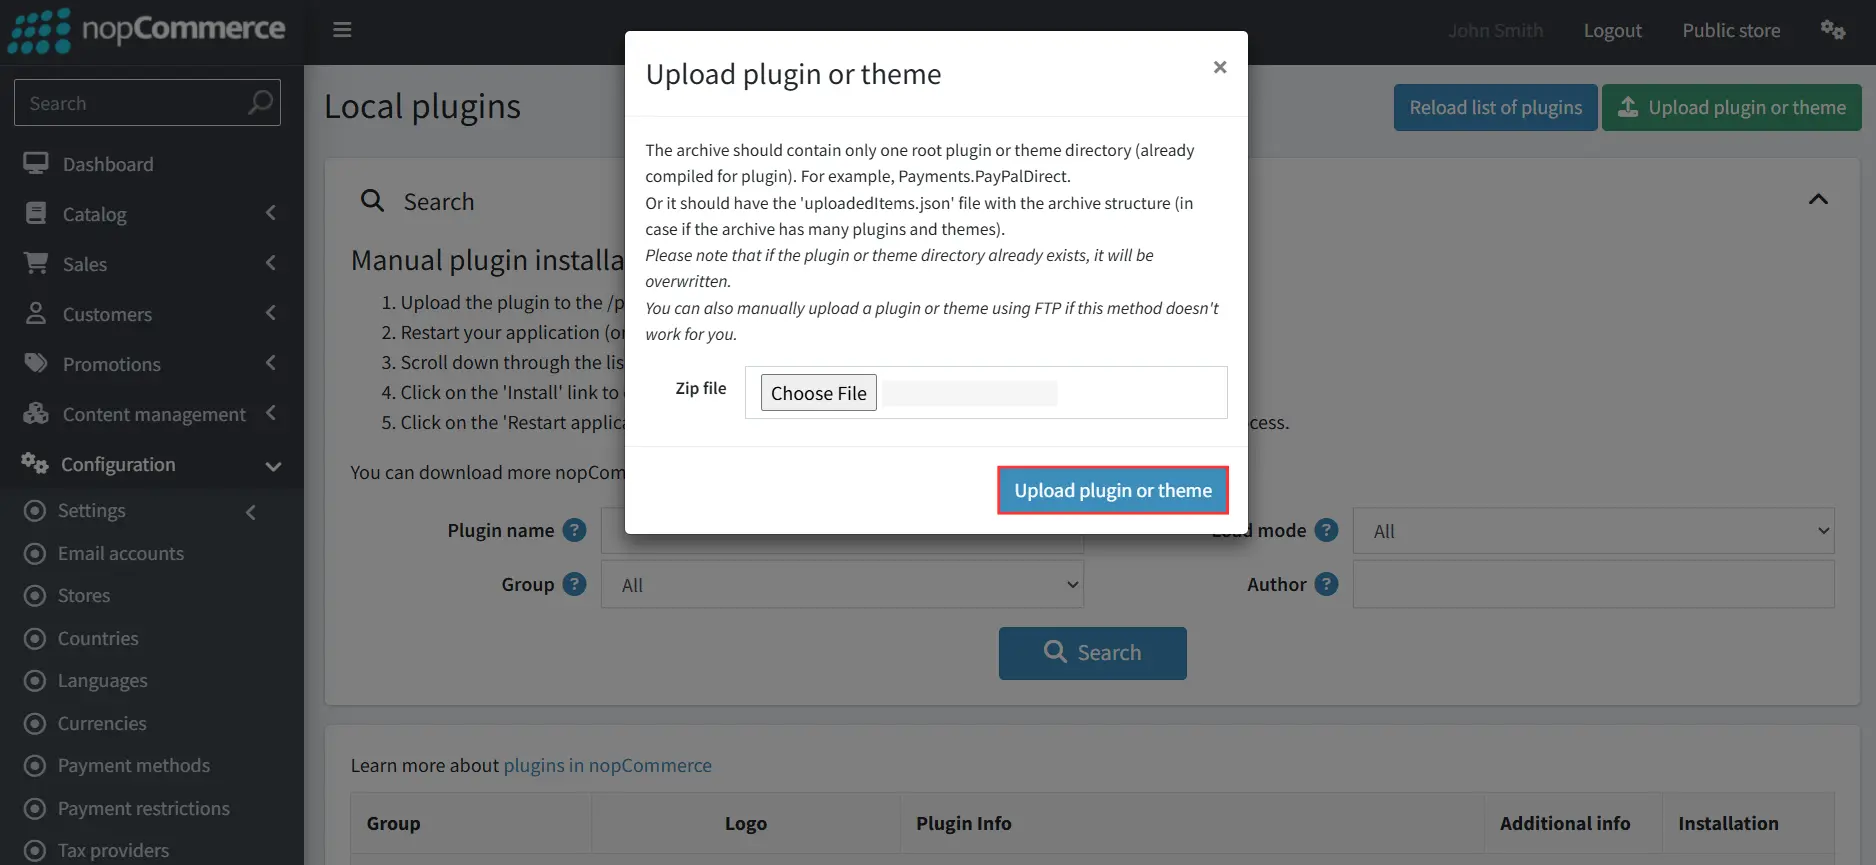
- Clique no Carregar plugin ou tema No botão no canto superior direito, na janela pop-up, clique em Escolher arquivo, selecione o arquivo ZIP do plugin baixado e clique em Carregar plugin ou tema para prosseguir.
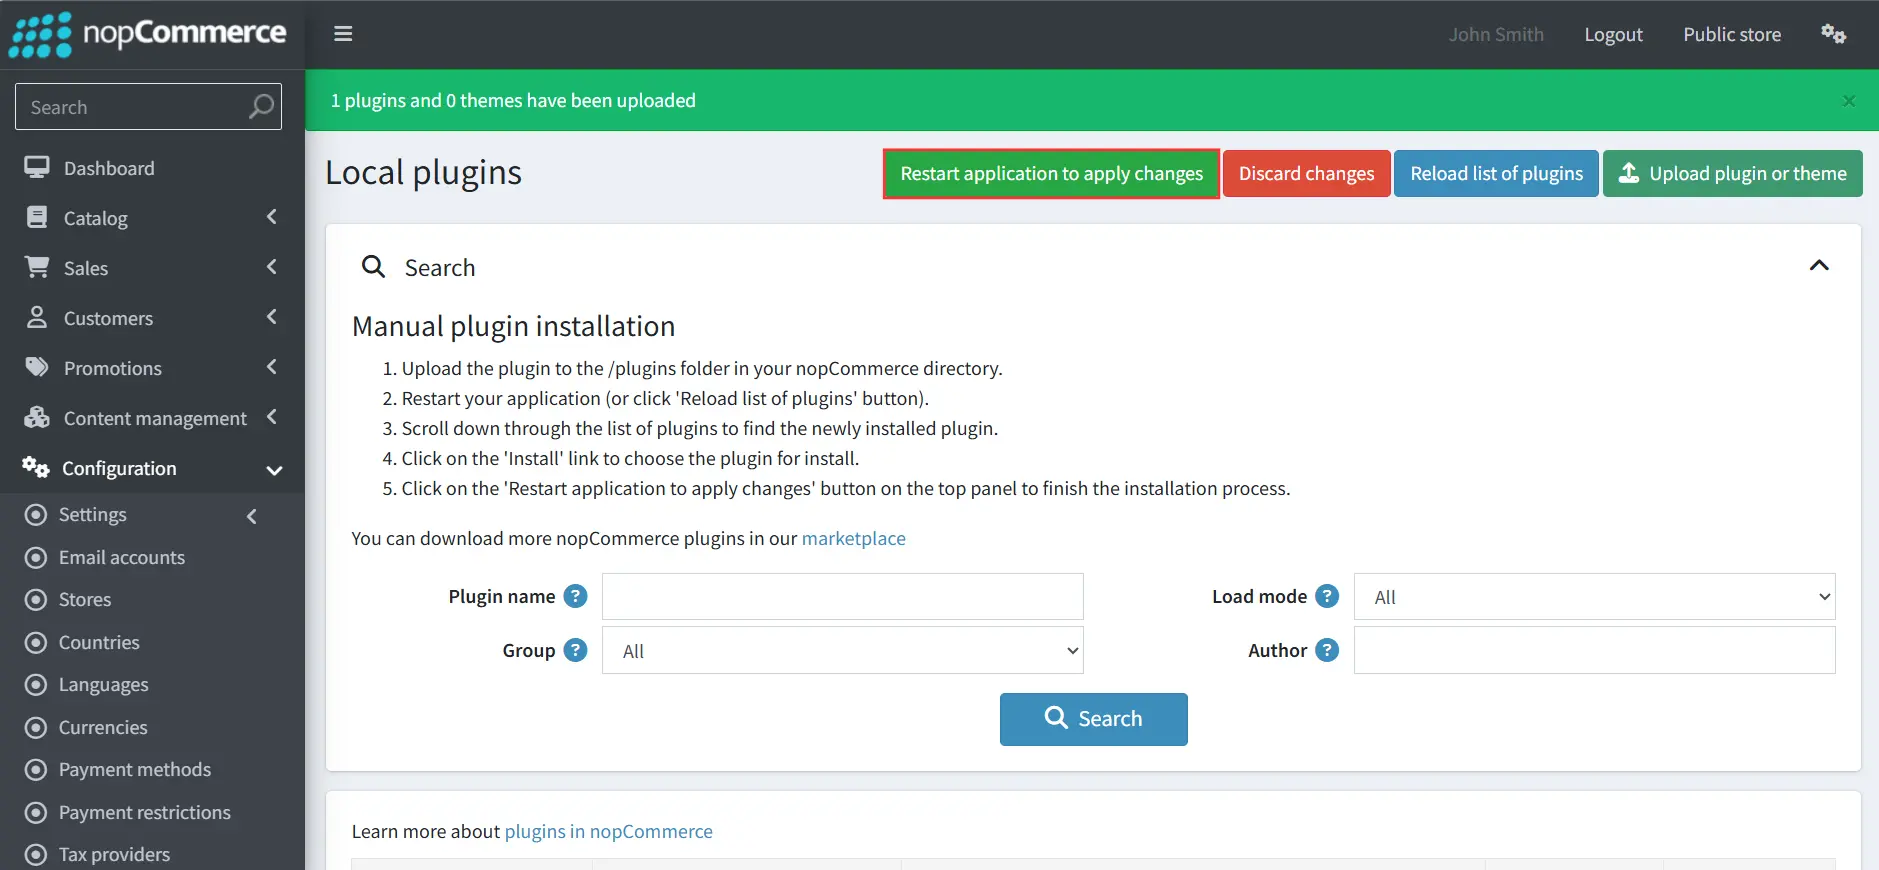
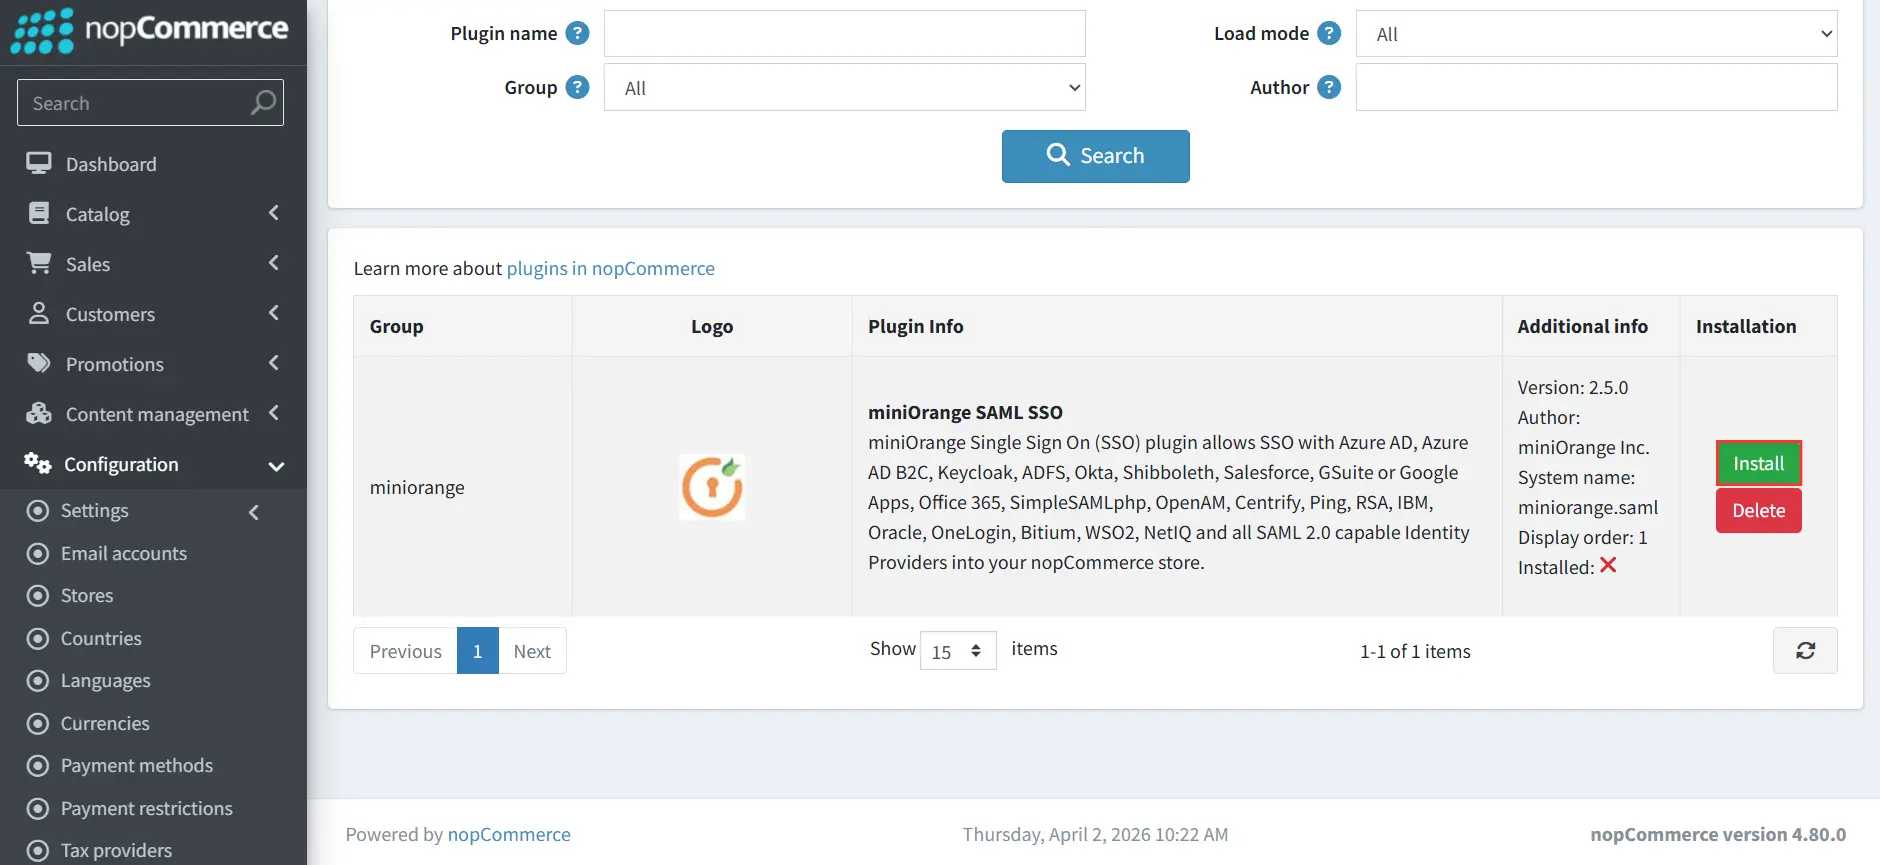
- Após fazer o upload do plugin, clique em Reinicie o aplicativo para aplicar as alterações.Após a reinicialização do aplicativo, você verá o plugin listado abaixo. Clique nele. Instale botão para instalar e depois clique Reiniciar o aplicativo novamente para aplicar as alterações.
Etapas de configuração
Guia passo a passo para SSO SAML no nopCommerce usando o Azure B2C como provedor de identidade.
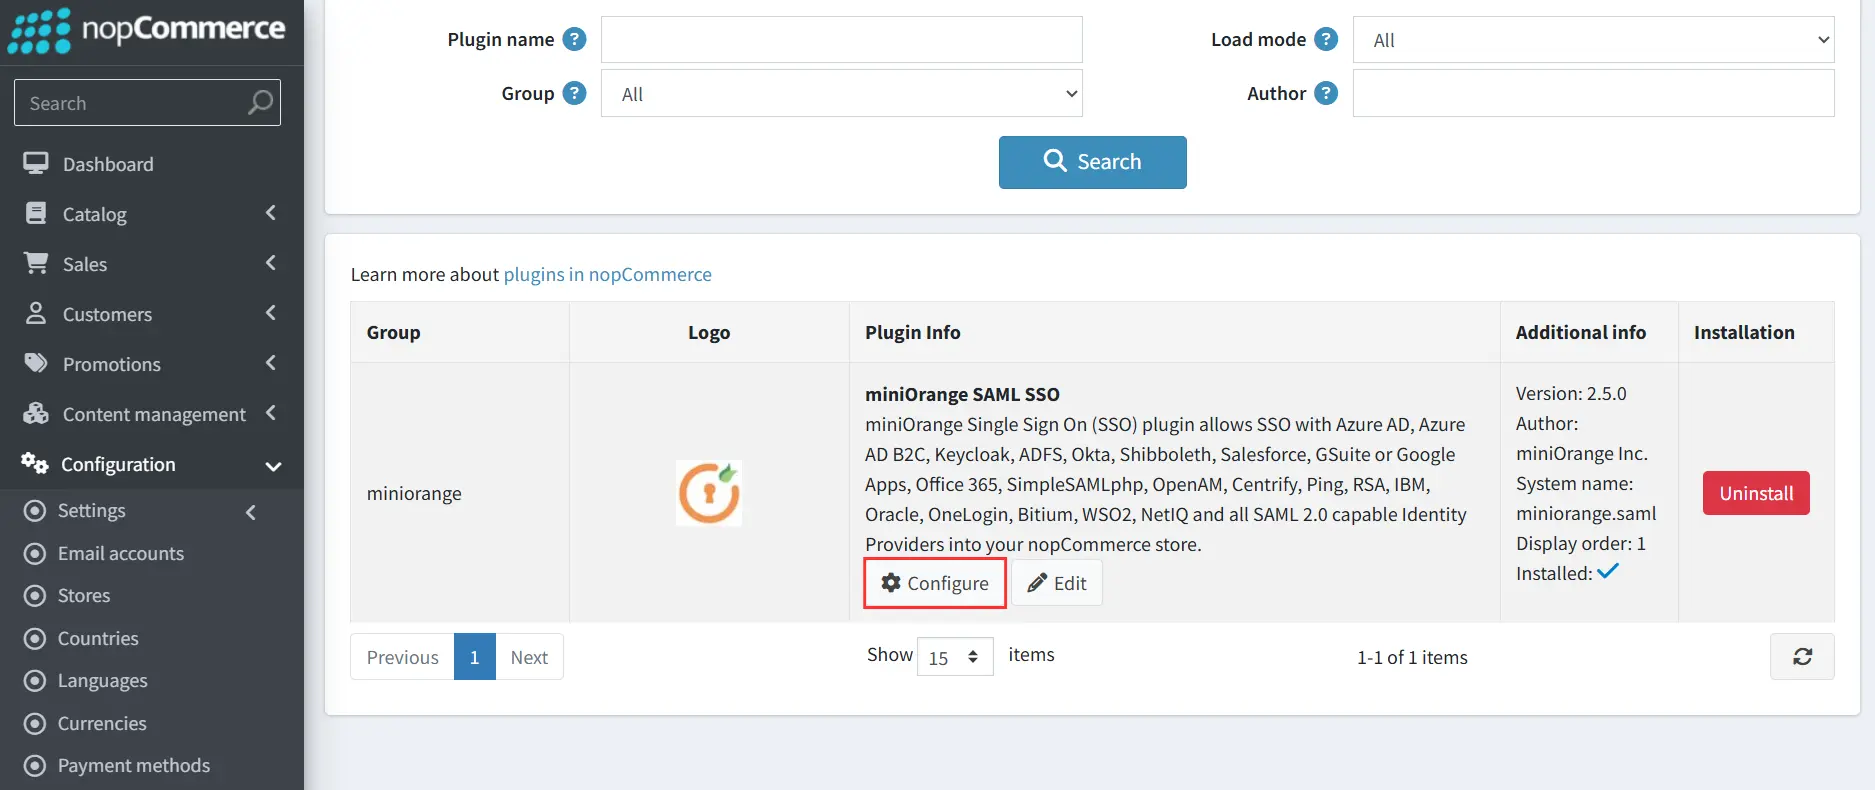
- Após a instalação bem-sucedida, localize o plugin na lista e clique nele. configurar botão para prosseguir com a configuração.
1. Ative o plugin SAML usando a chave de licença.
- Ao clicar configurarVocê será redirecionado para a página de ativação da licença e receberá uma chave de licença de avaliação no seu e-mail cadastrado.
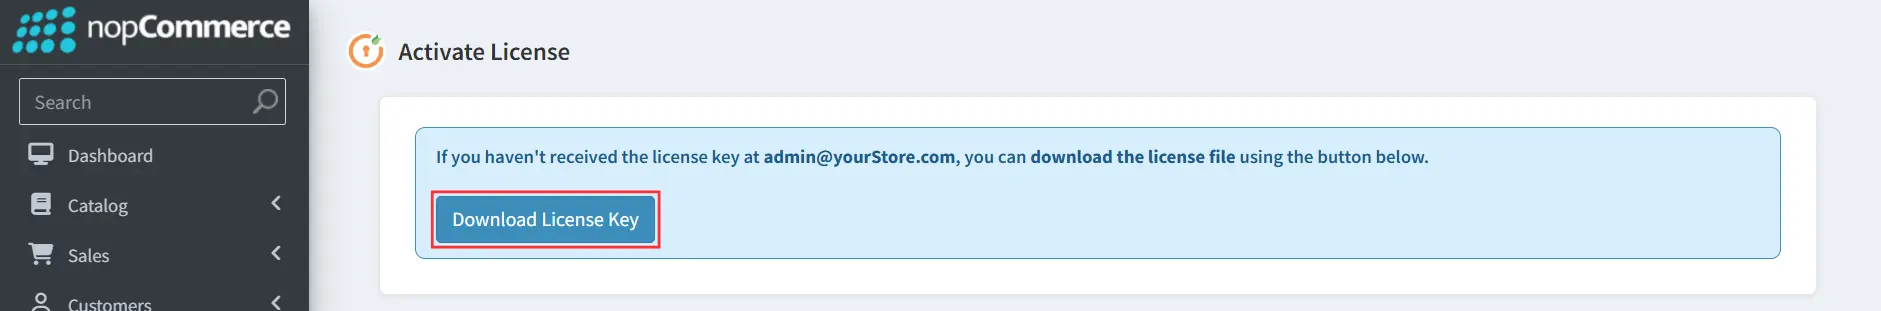
- Se você não recebeu a chave de licença no e-mail fornecido, use o seguinte: Baixar chave de licença botão no plugin para baixar o arquivo de licença.
- Para ativar o plugin, você pode:
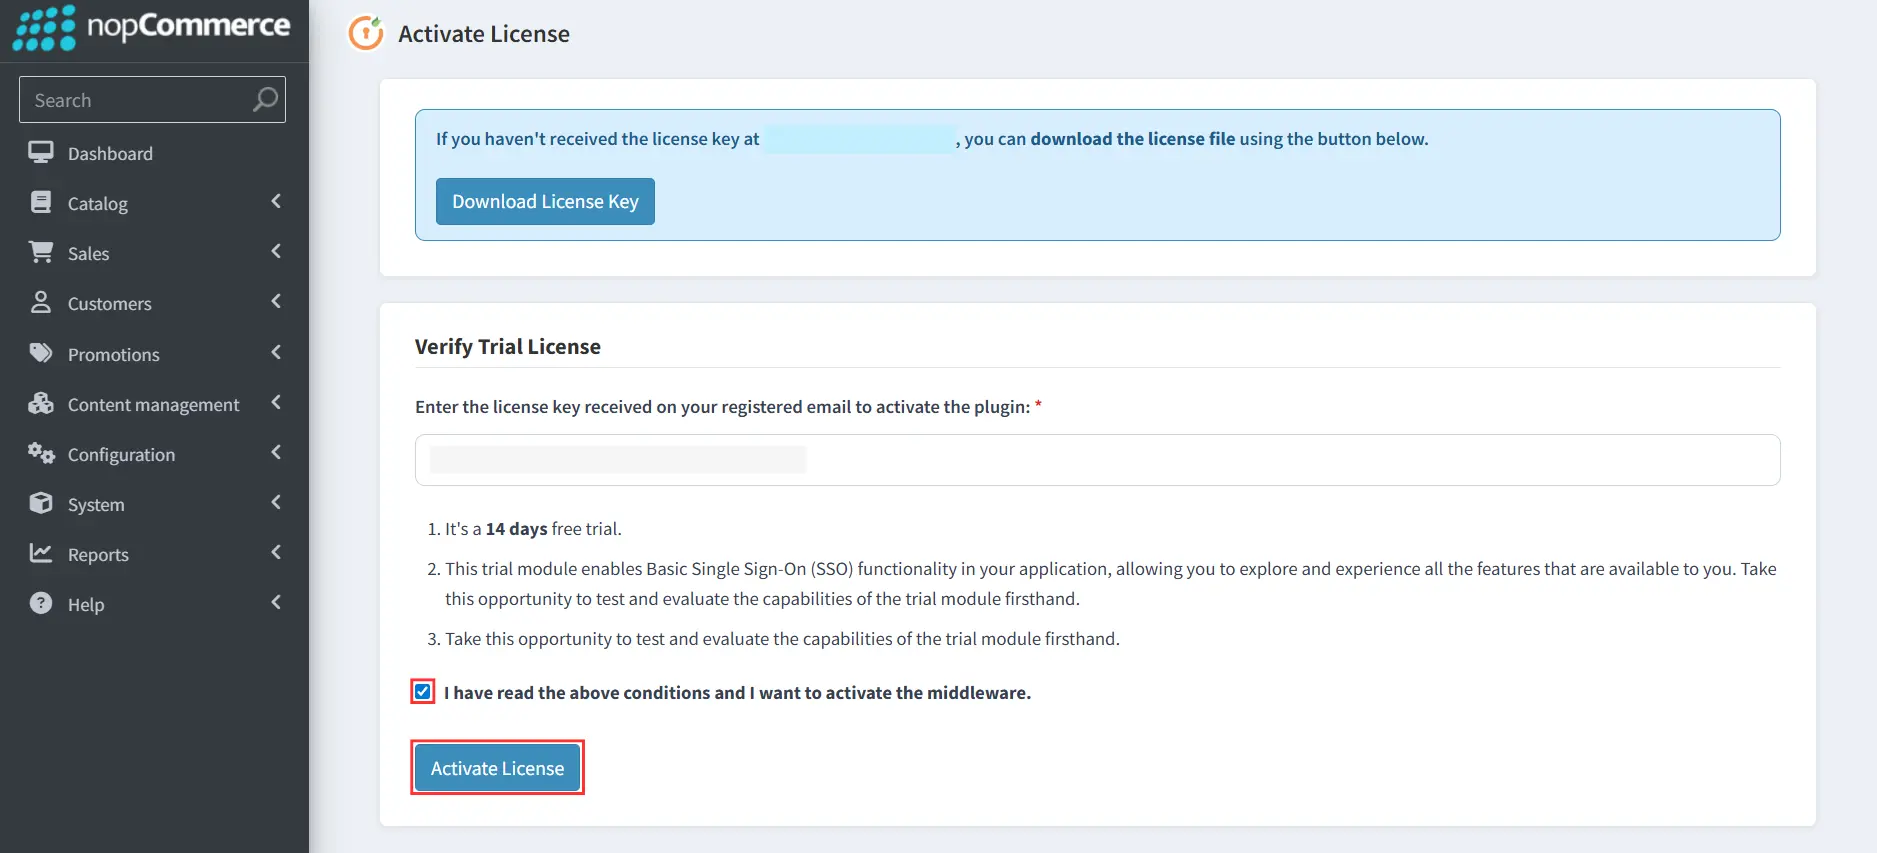
- Introduzir o chave de licença recebido por e-mail no campo de entrada fornecido.
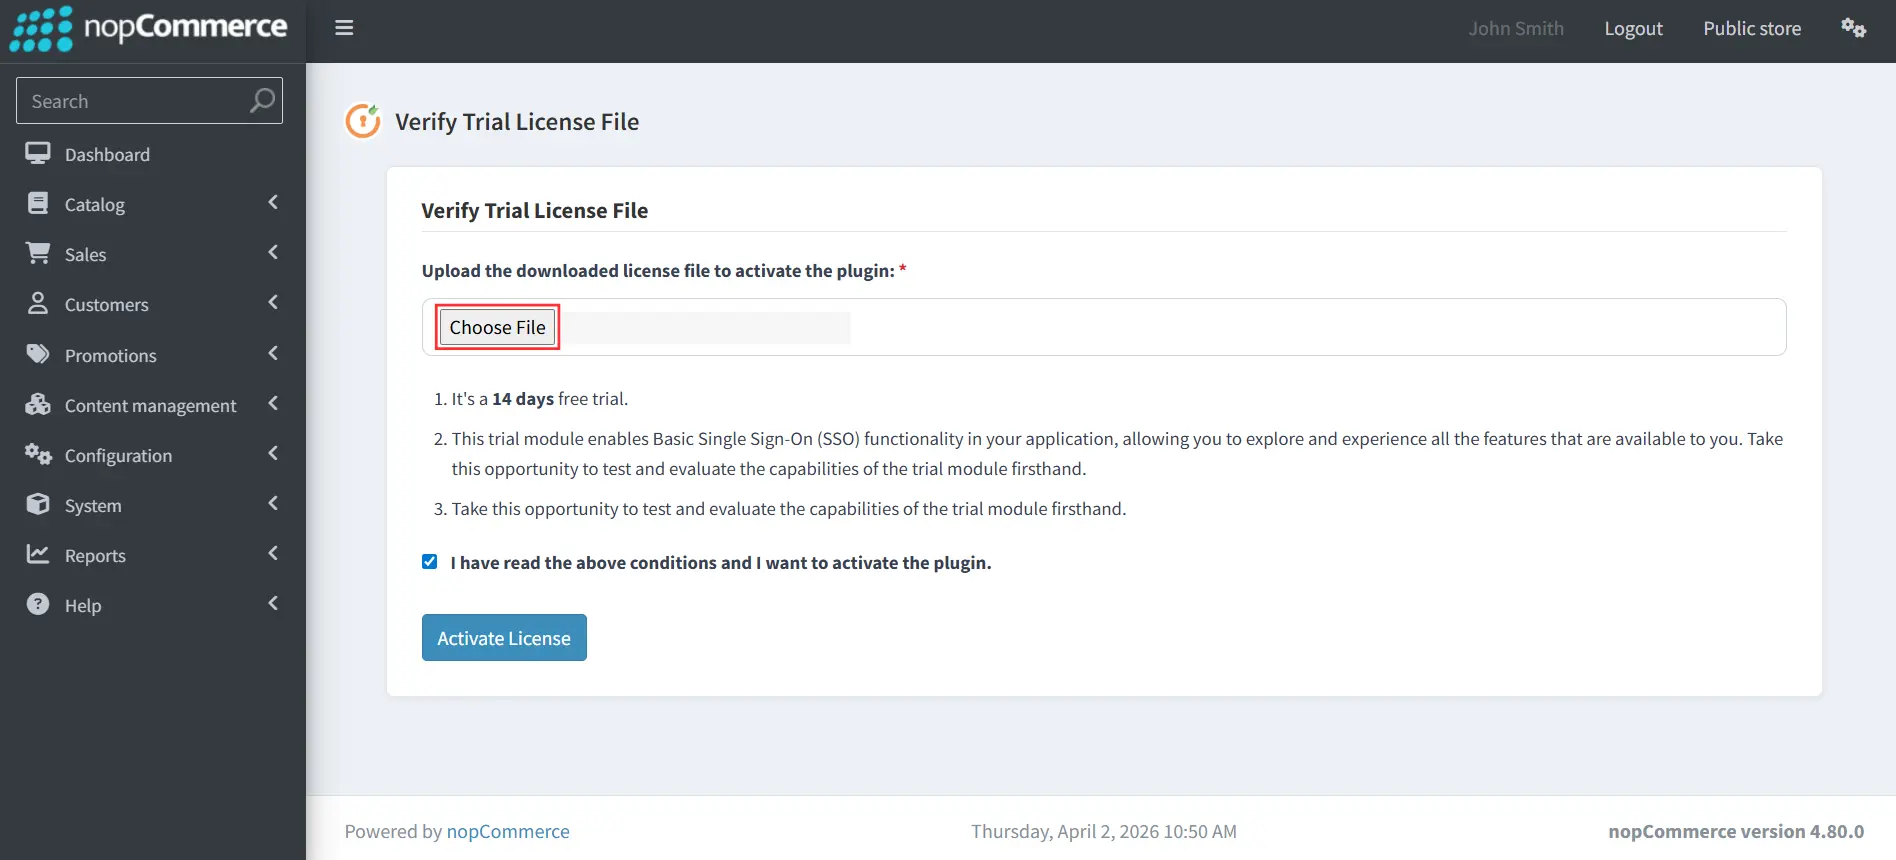
- Faça o upload do arquivo de licença que você baixou usando o botão mencionado acima.
OR
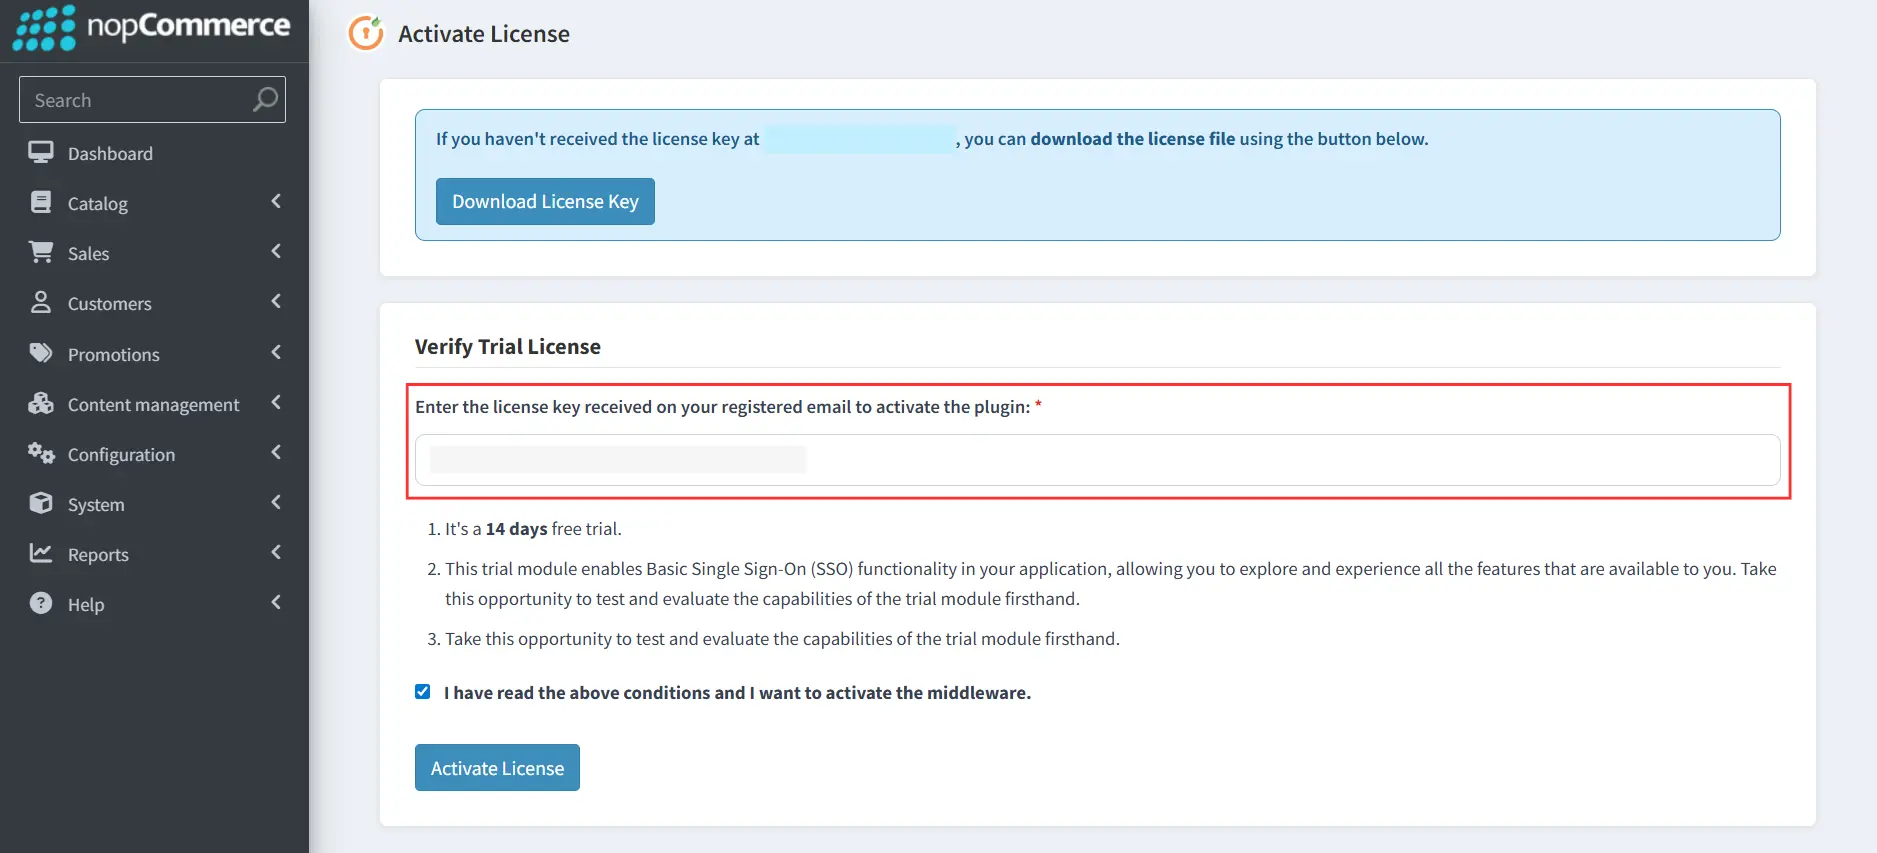
- Em seguida, marque a caixa. "Li as condições acima e desejo ativar o middleware."E clique Ativar licença botão.
2. Fornecer metadados da loja nopCommerce ao provedor de identidade Azure B2C
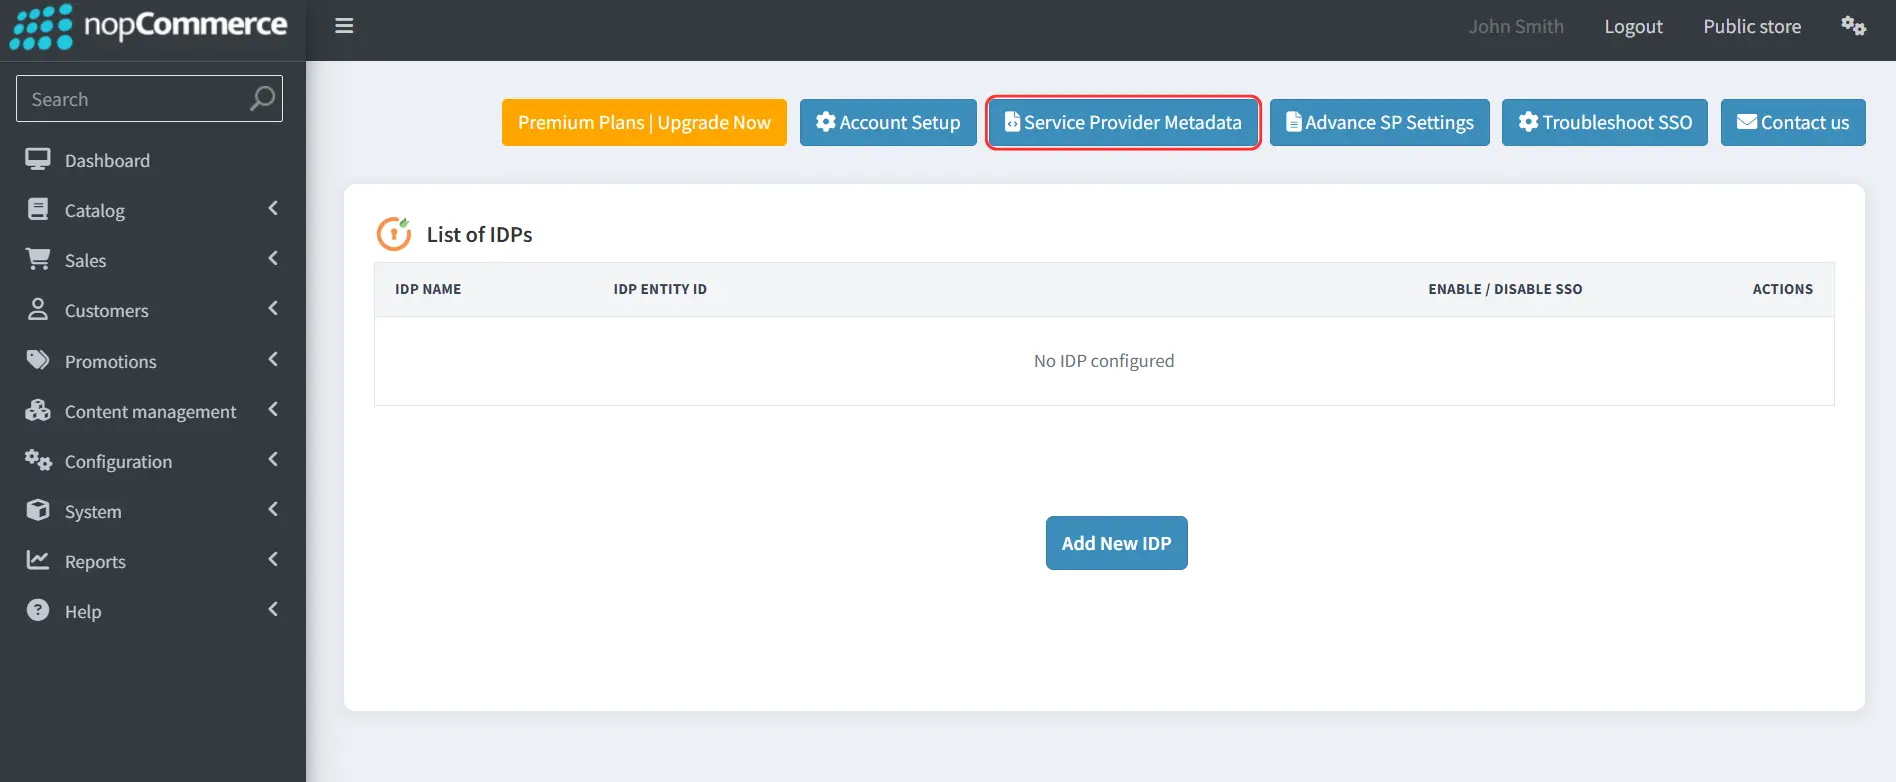
- Após a ativação bem-sucedida da licença, o painel de controle do plugin será aberto conforme mostrado abaixo.
- No painel de controle do plugin, clique em Metadados do Provedor de Serviços Botão no menu superior. Isso abrirá a página de metadados do provedor de serviços.
Você pode obter os metadados do provedor de serviços SAML usando qualquer um dos dois métodos descritos abaixo para configurá-los em seu provedor de identidade.
A] Usando URL de metadados SAML ou arquivo de metadados
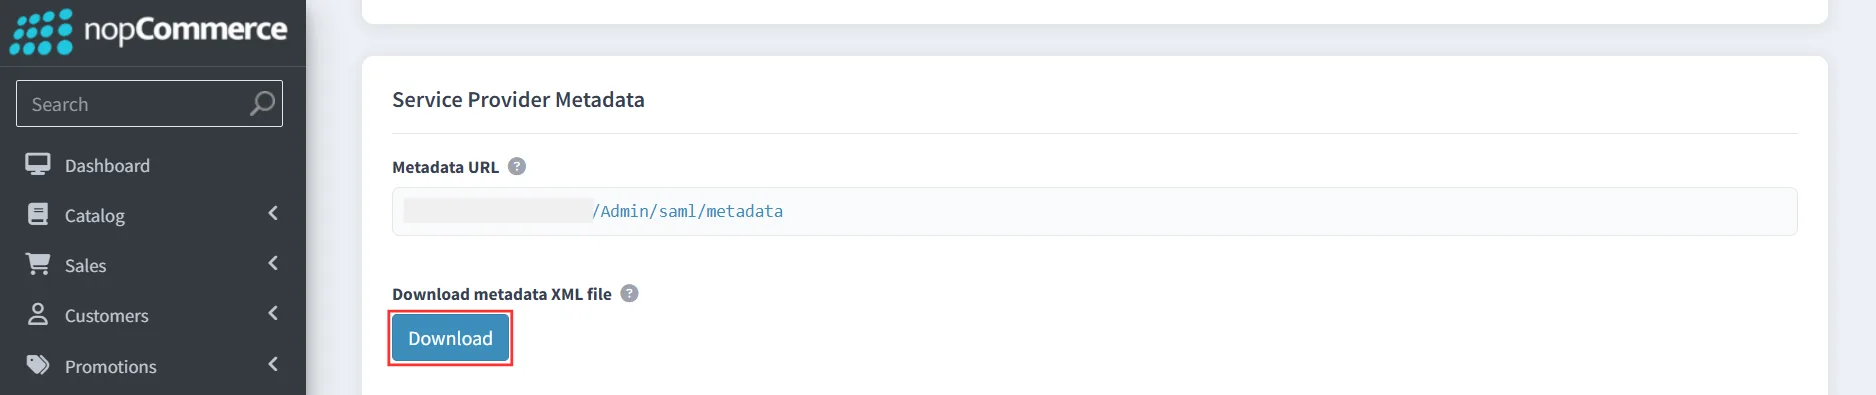
- Nesta página, você encontrará o URL dos metadados, bem como a opção para baixar o arquivo XML de metadados SAML.
- Copie o URL dos metadados ou faça o download do arquivo de metadados para configurá-los no seu provedor de identidade.
- Você pode consultar a captura de tela abaixo:
B] Carregar metadados manualmente
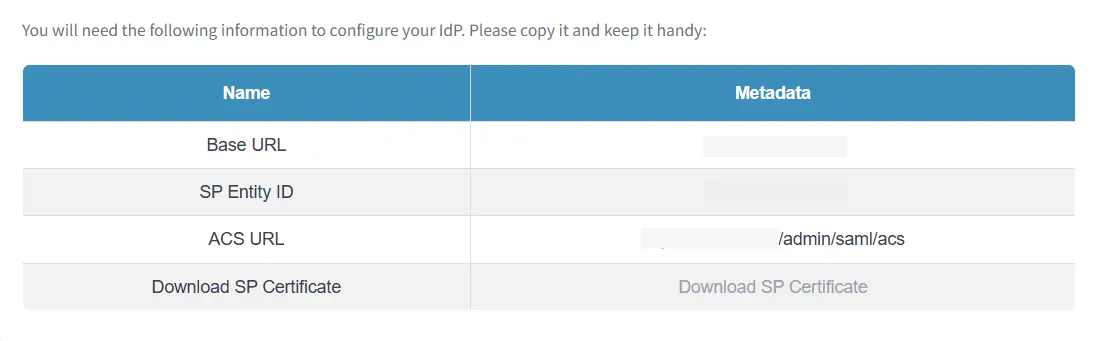
- Nesta página, você pode copiar manualmente os metadados do provedor de serviços, como: ID da entidade SP, URL do ACS, URL base e compartilhe-o com seu provedor de identidade para configuração.
- Você pode consultar a captura de tela abaixo:
Registre o aplicativo Identity Experience Framework
- Logar em Portal B2C do Azure.
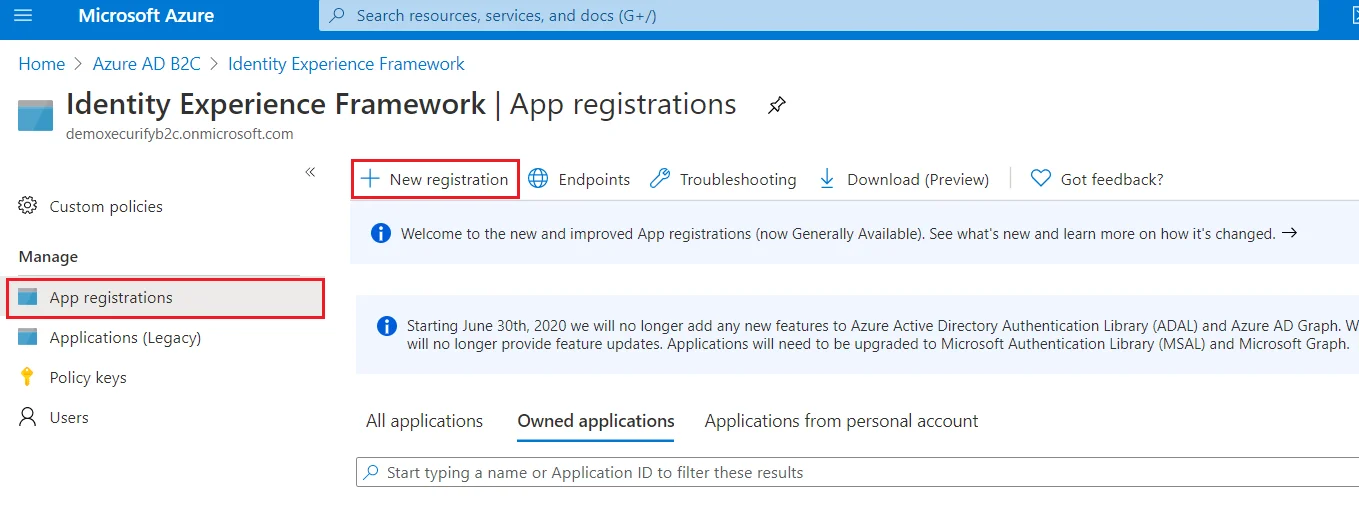
- No locatário do Azure AD B2C, selecione Registros de aplicativosE, em seguida, selecione Novo registro.
- Para Nome, digite IdentityExperienceFramework.
- Debaixo Tipos de conta suportados, selecione Contas somente neste diretório organizacional.

- Debaixo URI de redirecionamentoSelecione Web e, em seguida, insira "https://your-tenant-name.b2clogin.com/your-tenant-name.onmicrosoft.com", onde your-tenant-name é o nome de domínio do seu locatário do Azure AD B2C.
Observação : Se a seção "Permissões" não estiver visível na etapa seguinte , isso pode indicar que você não possui uma assinatura ativa do Azure AD B2C para esse locatário. Você pode encontrar detalhes sobre a assinatura do Azure AD B2C aqui e criar um novo locatário seguindo as etapas aqui.
- Debaixo Permissões, Selecione o Conceder consentimento de administrador para permissões openid e offline_access Caixa de seleção.
- Clique em Registrar-se.

- Grave o ID do aplicativo (cliente) para uso em uma etapa posterior.

Registre o aplicativo Identity Experience Framework
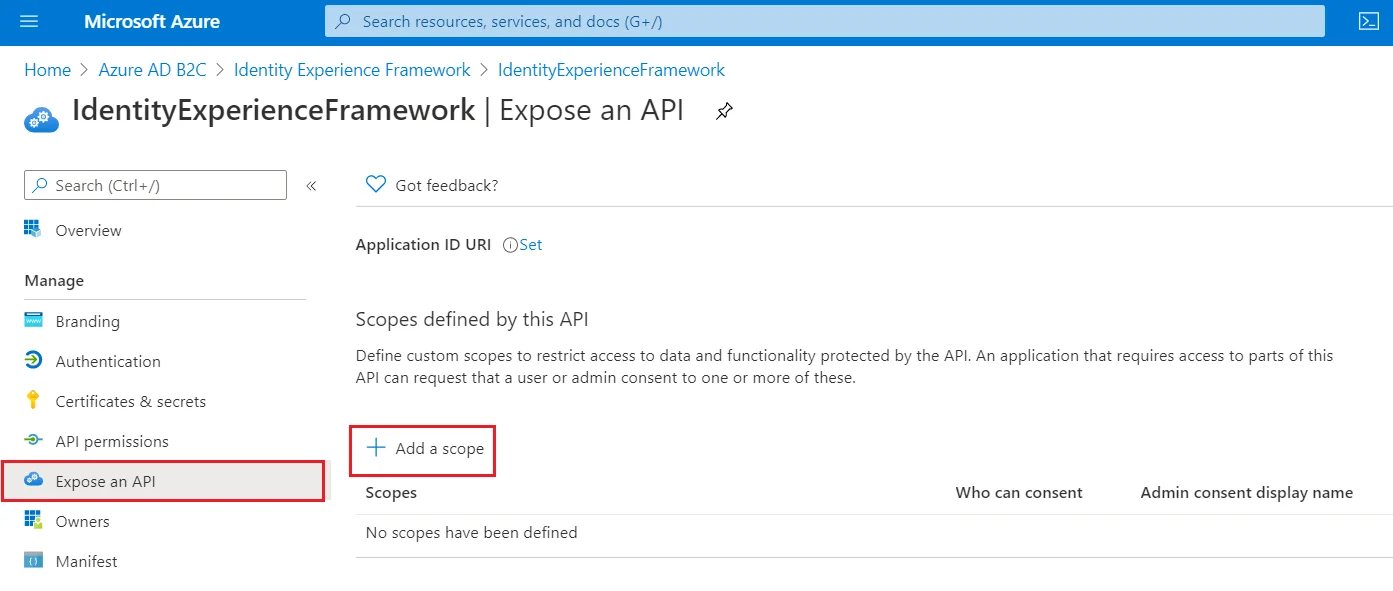
- Debaixo Gerenciar, selecione Expor uma API.
- Selecionar Adicionar um escopo, selecione Salvar e continue para aceitar o URI do ID do aplicativo padrão.
- Insira os seguintes valores para criar um escopo que permita a execução de políticas personalizadas no seu locatário do Azure AD B2C:
- Nome do escopo: personificação_do_usuário
- Nome de exibição do consentimento do administrador: Acessar o IdentityExperienceFramework
- Descrição do consentimento do administradorPermitir que o aplicativo acesse o IdentityExperienceFramework em nome do usuário conectado.
- Selecionar Adicionar escopo.

Registre o aplicativo ProxyIdentityExperienceFramework
- Selecionar Registros de aplicativosE, em seguida, selecione Novo registro.
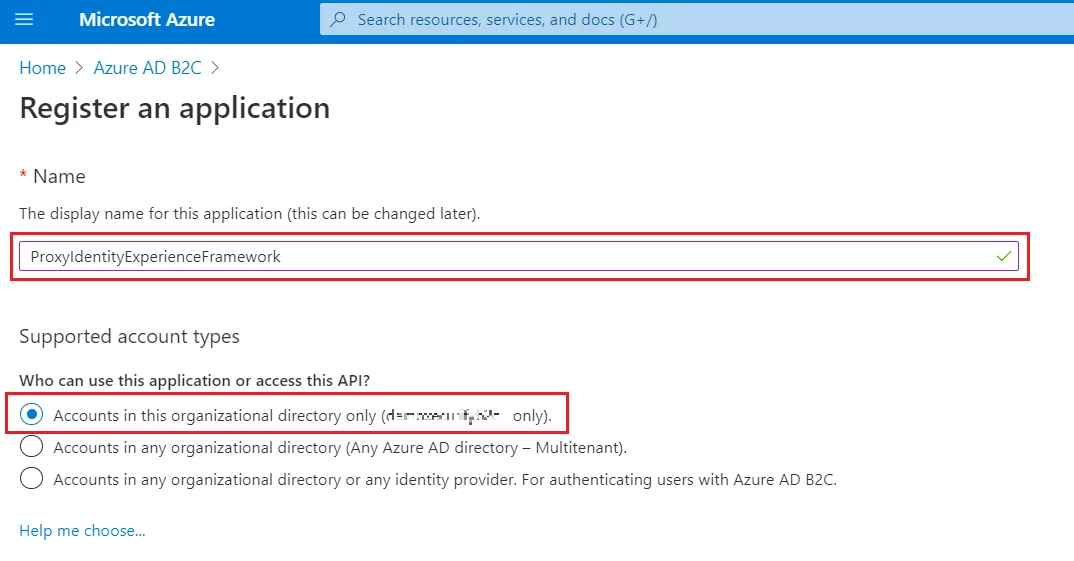
- Para Nome, digite ProxyIdentityExperienceFramework.
- Debaixo Tipos de conta suportados, selecione Contas somente neste diretório organizacional.
- Debaixo URI de redirecionamento, use o menu suspenso para selecionar Cliente público/nativo (móvel e desktop).
- Para URI de redirecionamento, digite myapp://auth.
- Debaixo Permissões, marque a caixa de seleção Conceder consentimento do administrador para permissões openid e offline_access.
- Selecionar Registrar-se.
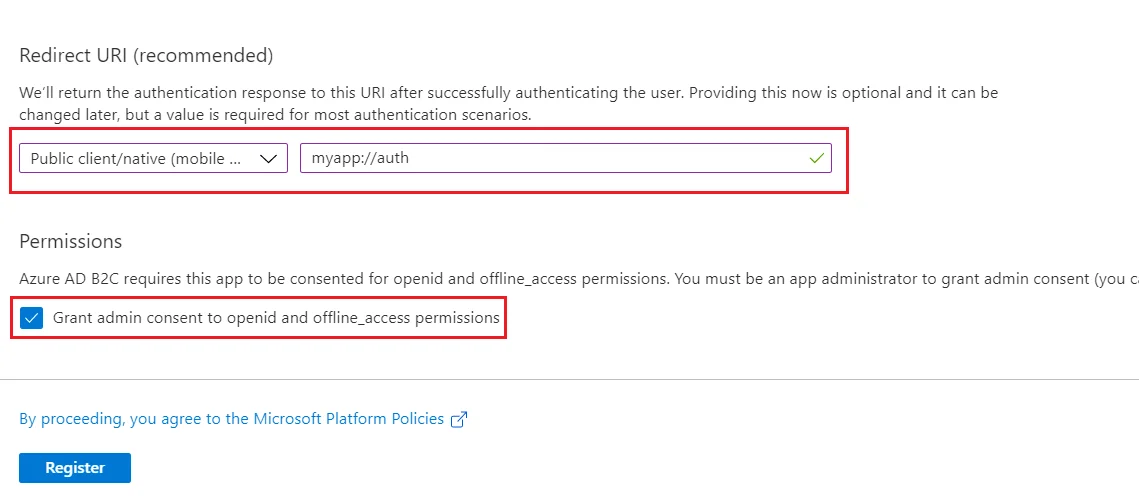
- Grave o ID do aplicativo (cliente) para uso em uma etapa posterior.
Em seguida, especifique que o aplicativo deve ser tratado como um cliente público
- Debaixo Gerenciar, selecione Autenticação.
- Debaixo Configurações avançadas, habilitar Permitir fluxos de clientes públicos (selecione Sim).
- Selecionar Economize.

Agora, conceda permissões para o escopo da API que você expôs anteriormente no registro do IdentityExperienceFramework
- Debaixo Gerenciar, selecione Permissões de API.
- Debaixo Permissões configuradas, selecione Adicione uma permissão.
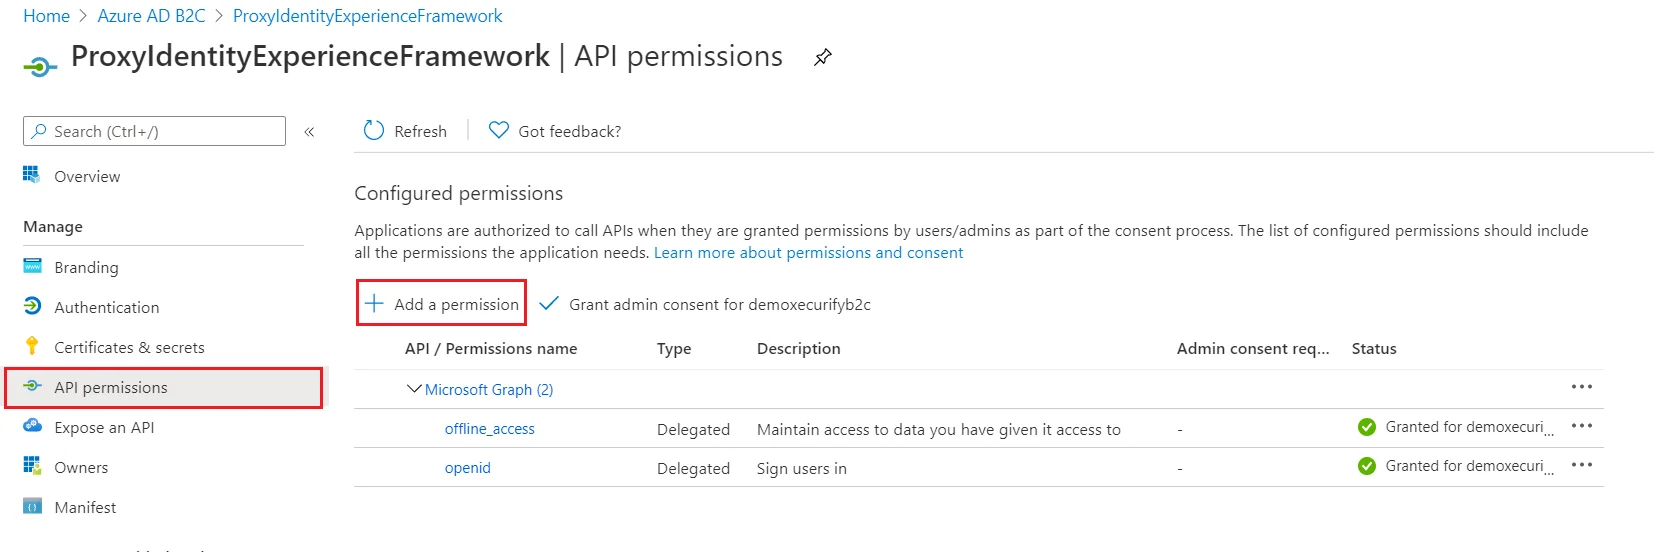
- Selecione os Minhas APIs guia e selecione o Estrutura de experiência de identidade aplicação.

- Debaixo Permissão, Selecione o personificação do usuário escopo que você definiu anteriormente.
- Selecionar Adicionar permissões. Conforme as instruções, aguarde alguns minutos antes de prosseguir para a próxima etapa.

- Selecionar Conceder consentimento administrativo para (nome do seu inquilino).

- Selecione sua conta de administrador conectada no momento ou entre com uma conta no seu locatário do Azure AD B2C que tenha recebido pelo menos a função de administrador de aplicativo em nuvem.
- Selecionar Sim.
- Selecionar revisar, e então verifique se "Concedido para ..." aparece em Status para os escopos - offline_access, openid e user_impersonation. Pode levar alguns minutos para que as permissões sejam propagadas.

Registre o aplicativo nopCommerce
- Selecione Registros de aplicativos e, em seguida, selecione Novo registro.
- Insira um nome para o aplicativo, como por exemplo: WP-app.
- Debaixo Tipos de conta suportados, selecione Contas em qualquer diretório organizacional ou provedor de identidade. Para autenticação de usuários com o Azure AD B2C.

- Debaixo URI de redirecionamento, selecione Web e insira o URL do ACS do Configurações do provedor de serviços guia do plugin nopCommerce, conforme mencionado em Etapa 2B acima.
- Selecionar Registrar-se.

- Debaixo Gerenciar, clique em Expor uma API.
- Clique em Conjunto para o ID do aplicativo URI e clique em Economize, aceitando o valor padrão.

- Depois de salvo, copie o URI do ID do aplicativo e navegue até o Metadados do Provedor de Serviços aba do plugin.
- Cole o valor copiado sob o ID da Entidade SP / Emissor campo fornecido nesta aba.
- Clique em Salvar.
Gerar políticas de SSO
-
No nosso portal Azure B2C, navegue até a seção Visão geral do seu locatário B2C e registre o nome do seu locatário.
NOTASe o seu domínio B2C for b2ctest.onmicrosoft.com, então o nome do seu locatário será b2ctest.

- Digite seu Nome do locatário do Azure B2C Abaixo, juntamente com o ID do aplicativo para os aplicativos IdentityExperienceFramework e ProxyIdentityExperienceFramework, conforme registrados nas etapas acima.
- Clique no Gerar políticas do Azure B2C botão para baixar as políticas de SSO.
- Extraia o arquivo zip baixado. Ele contém os arquivos de política e o certificado (.pfx), que você precisará nas etapas seguintes.
Configurar e carregar certificados
Observação : Se, na etapa seguinte, a opção "Estrutura de Experiência de Identidade" não estiver clicável, isso pode ser devido à ausência de uma assinatura ativa do Azure AD B2C para esse locatário. Você pode encontrar detalhes sobre a assinatura do Azure AD B2C aqui e criar um novo locatário seguindo os passos aqui.
- Entre no Portal do Azure e navegue até seu locatário do Azure AD B2C.

- Debaixo Políticas internas, selecione Estrutura de Experiência de Identidade e depois Chaves de política.

- Selecionar AdicioneE, em seguida, selecione Opções > Upload.
- Insira o nome como SamlIdpCert. O prefixo B2C_1A_ será adicionado automaticamente ao nome da sua chave.
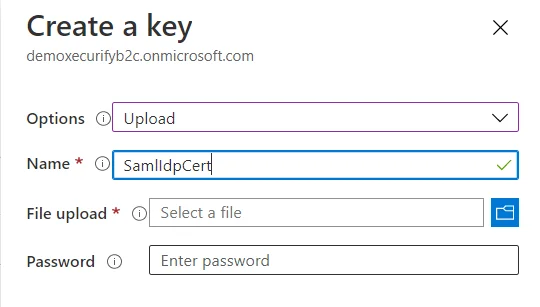
- Usando o controle de upload de arquivo, carregue o certificado que foi gerado nas etapas acima, juntamente com as políticas de SSO (tenantname-cert.pfx).
- Insira a senha do certificado como o nome do seu locatário e clique em Criar. Por exemplo, se o nome do seu locatário for xyzb2c.onmicrosoft.com, insira a senha como xyzb2c.
- Você poderá ver uma nova chave de política com o nome B2C_1A_SamlIdpCert.
Crie a chave de assinatura
- Na página de visão geral do seu locatário do Azure AD B2C, em Políticas internas, selecione Estrutura de Experiência de Identidade.
- Selecionar Chaves de Política e depois selecione Adicione.
- Para Opções, escolha Gerar.
- In Nome, digite TokenSigningKeyContainer.
- Para Tipo de chave, selecione RSA.
- Para Uso da chave, selecione Assinatura.
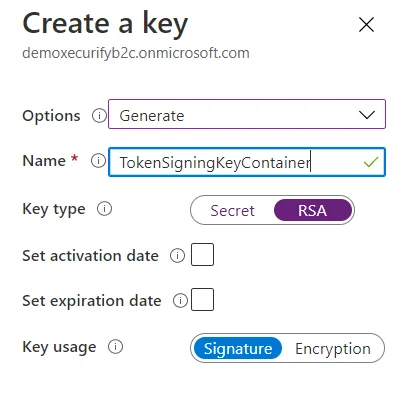
- Selecionar Criar.
Crie a chave de criptografia
- Na página de visão geral do seu locatário do Azure AD B2C, em Políticas internas, selecione Estrutura de Experiência de Identidade.
- Selecionar Chaves de Política e depois selecione Adicione.
- Para Opções, escolha Gerar.
- In Nome, digite TokenEncryptionKeyContainer.
- Para Tipo de chave, selecione RSA.
- Para Uso da chave, selecione Criptografia.
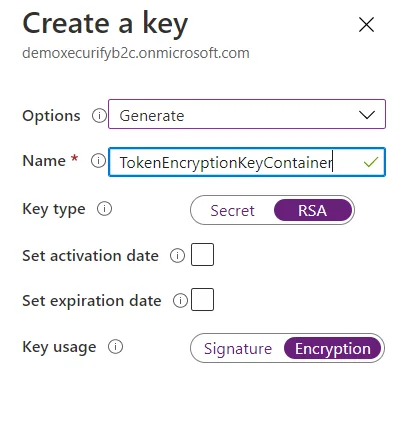
- Selecionar Criar.
Carregar as políticas
- Selecione os Estrutura de Experiência de Identidade item de menu no seu locatário B2C no portal do Azure.
- Selecionar Carregar política personalizada.
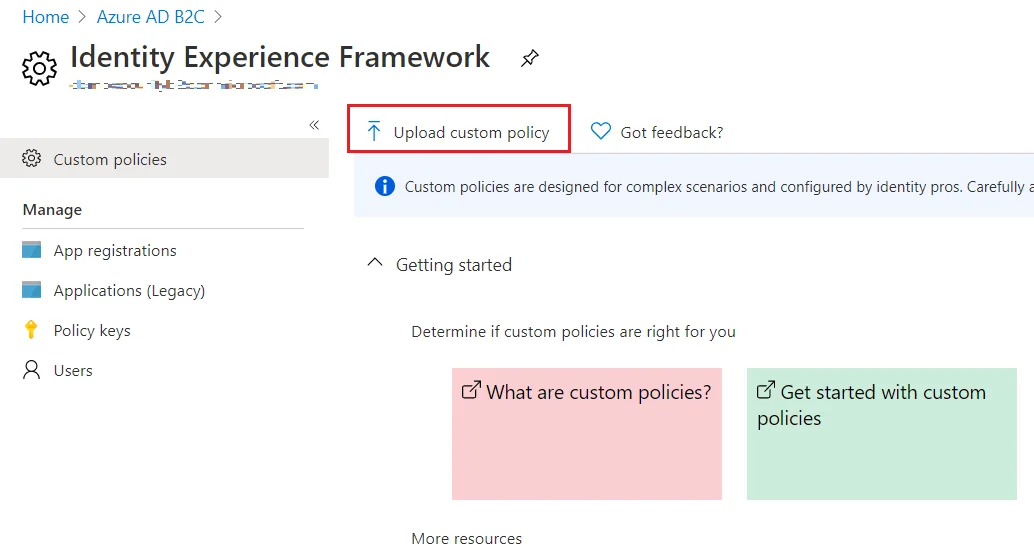
- Seguindo a seguinte ordem, carregue os arquivos de política baixados nas etapas acima:
- TrustFrameworkBase.xml
- TrustFrameworkExtensions.xml
- SignUpOrSignin.xml
- ProfileEdit.xml
- PasswordReset.xml
- SignUpOrSigninSAML.xml
- Conforme você carrega os arquivos, o Azure adiciona o prefixo B2C_1A_ a cada um.
Você configurou com sucesso o Azure B2C como IdP (provedor de identidade) SAML para habilitar o login SSO do Azure B2C em seu aplicativo nopCommerce.
3. Configure os metadados do provedor de identidade Azure B2C na loja nopCommerce.
- Clique no Adicionar novo IDP botão para configurar um novo Provedor de Identidade.
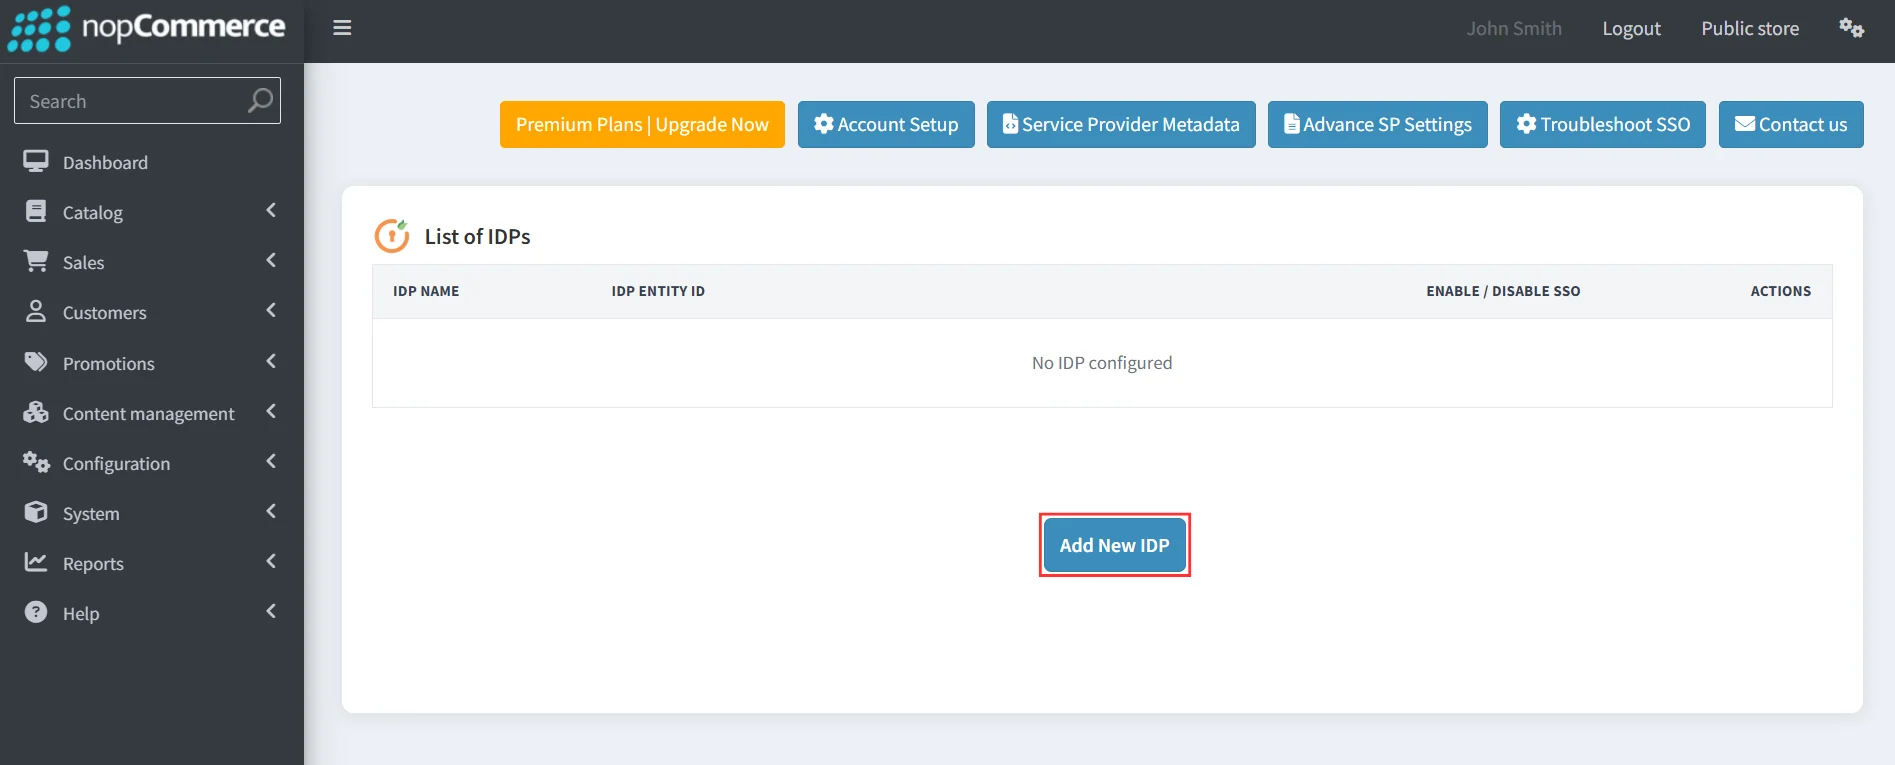
- Na guia Configurações do Plugin, selecione AzureB2C como seu provedor de identidade da lista exibida.
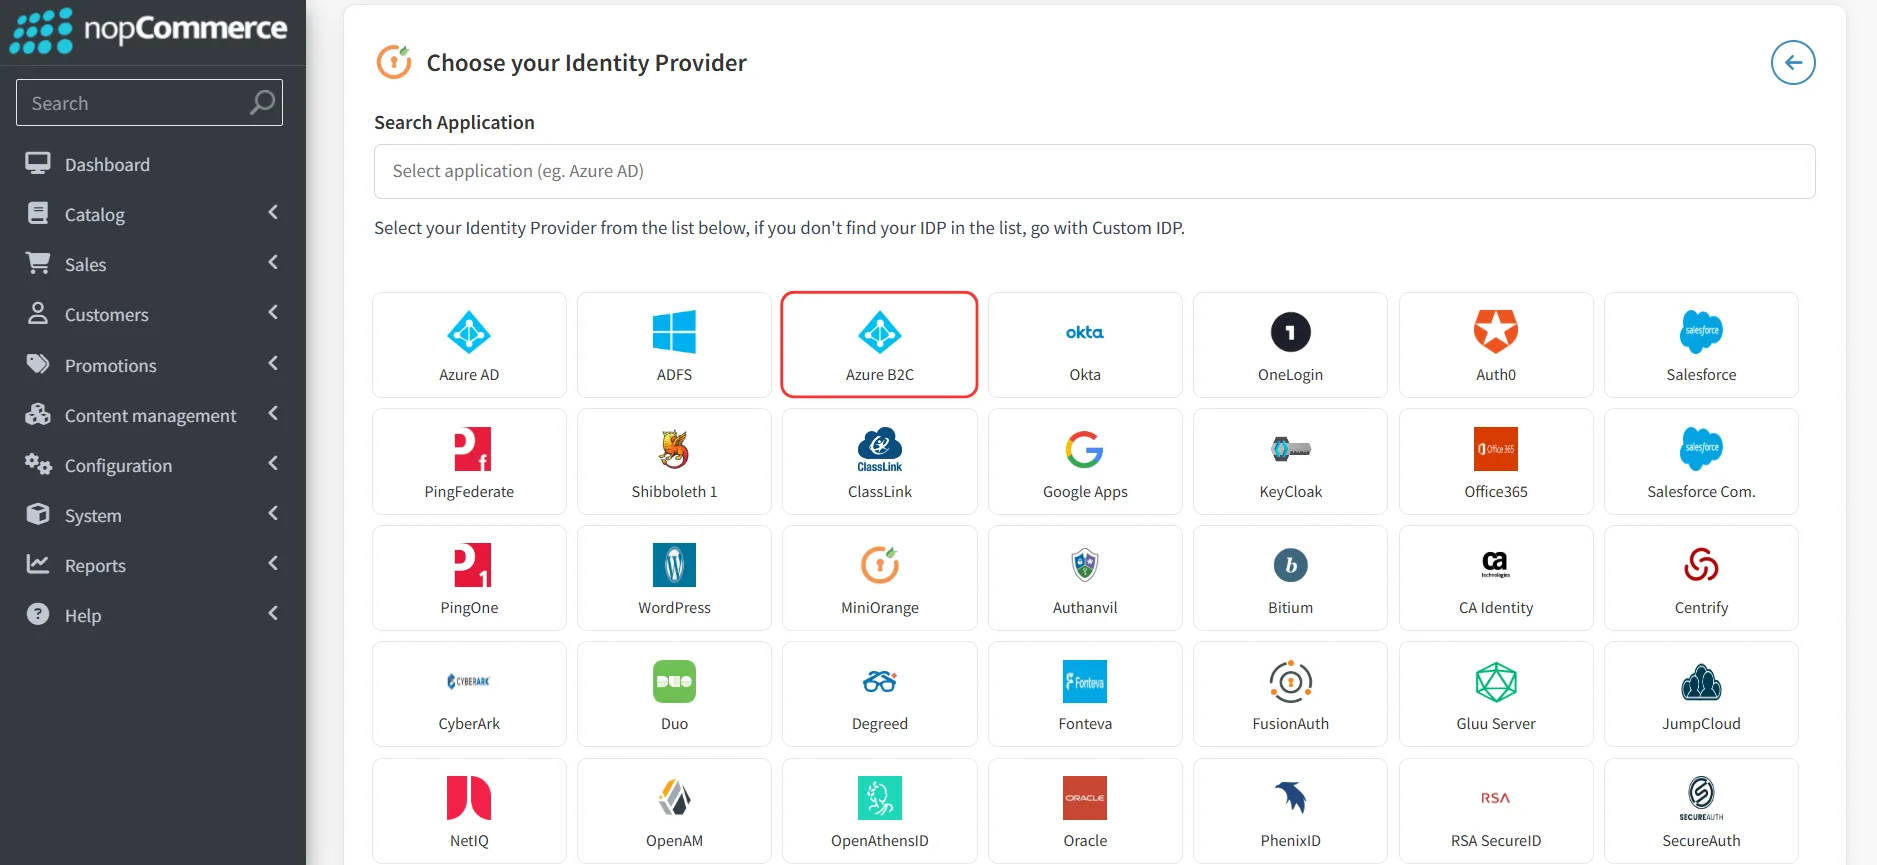
- Após selecionar seu IdP na lista, a página de Configuração do Provedor de Identidade será aberta. Nessa página, clique em Carregar metadados do IdP botão.
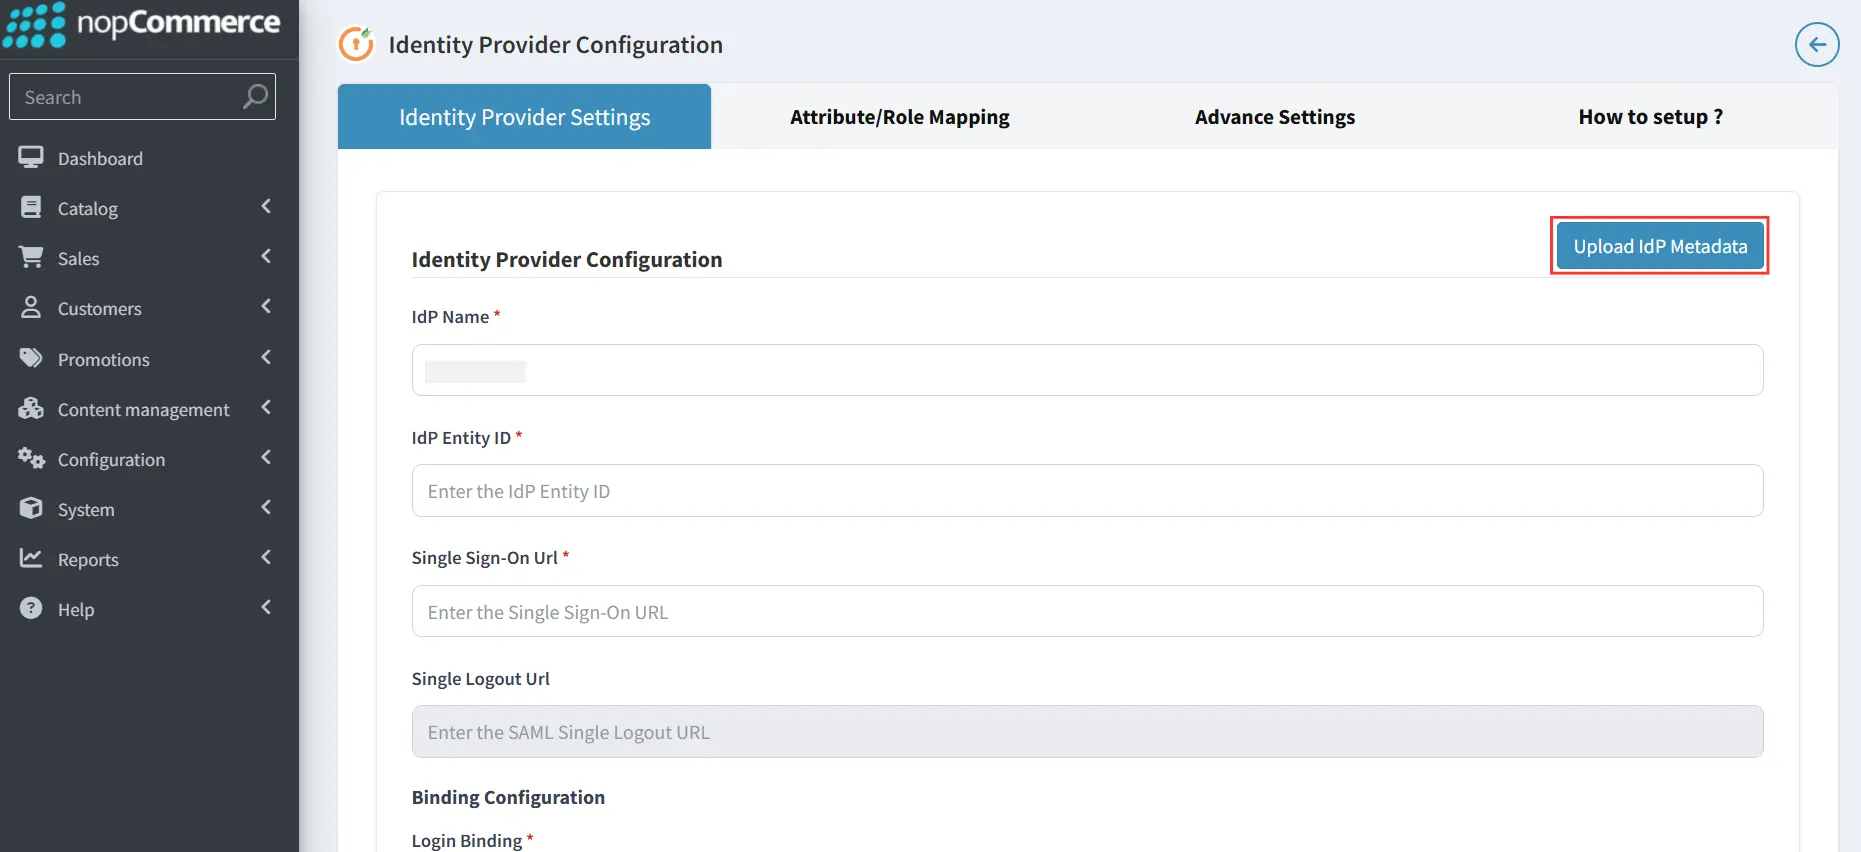
Abaixo, detalhamos duas maneiras de configurar os metadados do seu provedor de identidade SAML no plugin.
A] Carregar metadados usando o botão Carregar metadados do IDP:
- Insira o nome do IdP e, em seguida, forneça o URL de metadados Na seção Buscar Metadados, clique em Buscar metadados para recuperar a configuração automaticamente ou fazer o upload da arquivo XML de metadados usando o Carregar metadados opção para configurar o IdP.
- Você pode consultar a captura de tela abaixo:
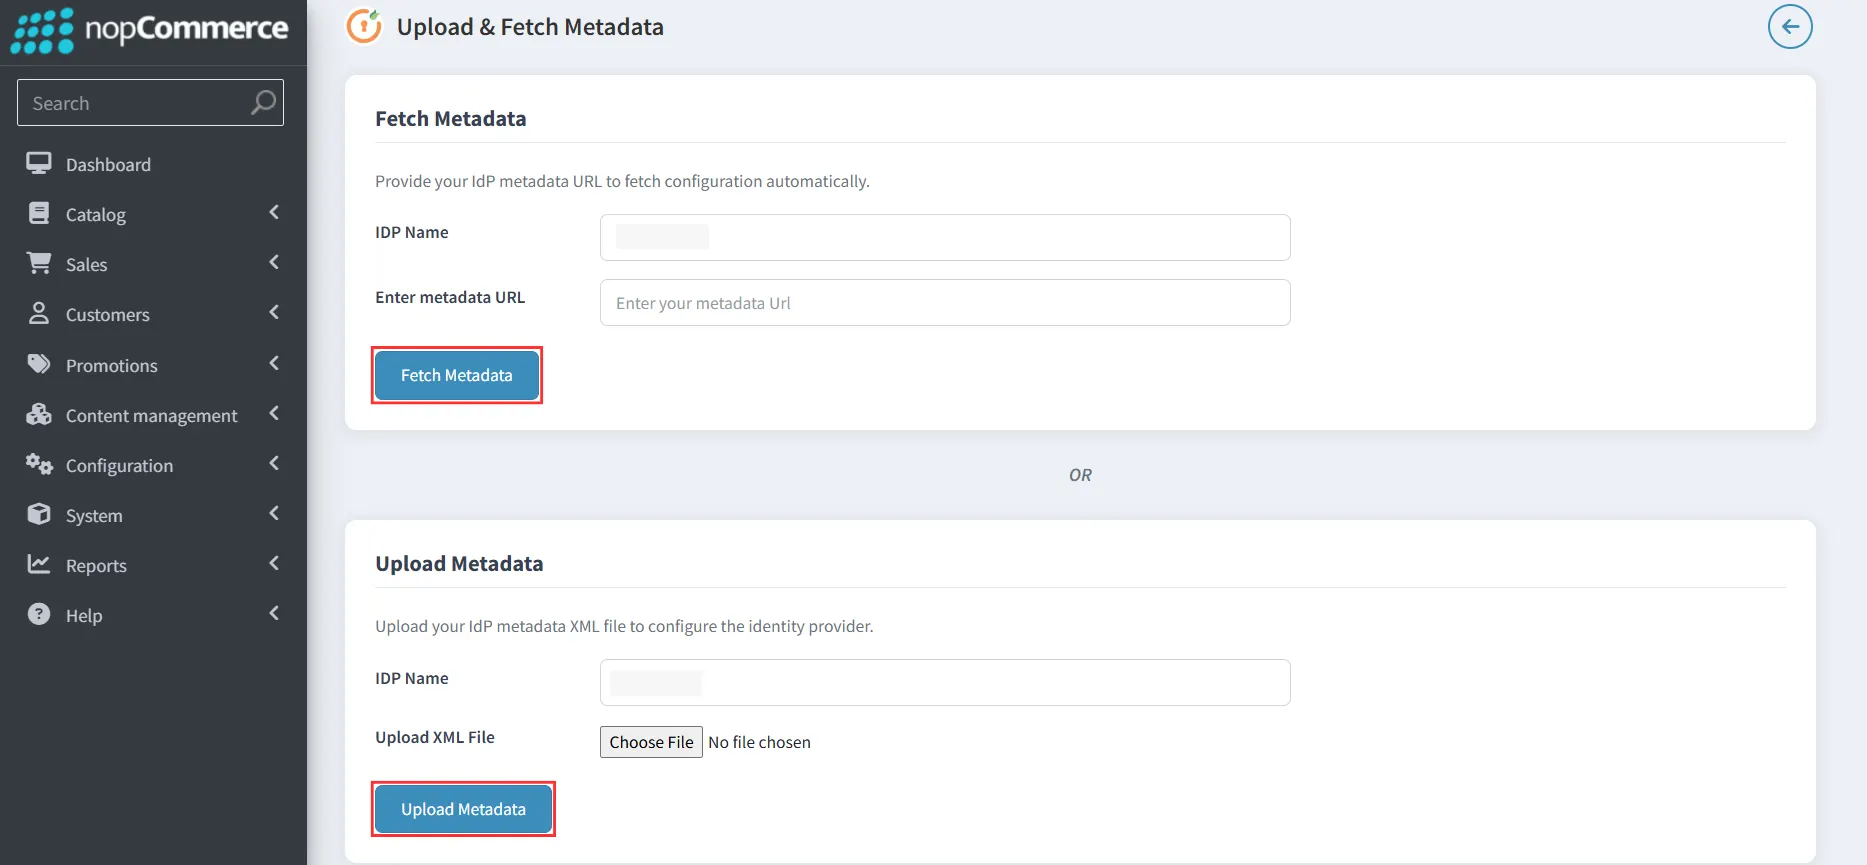
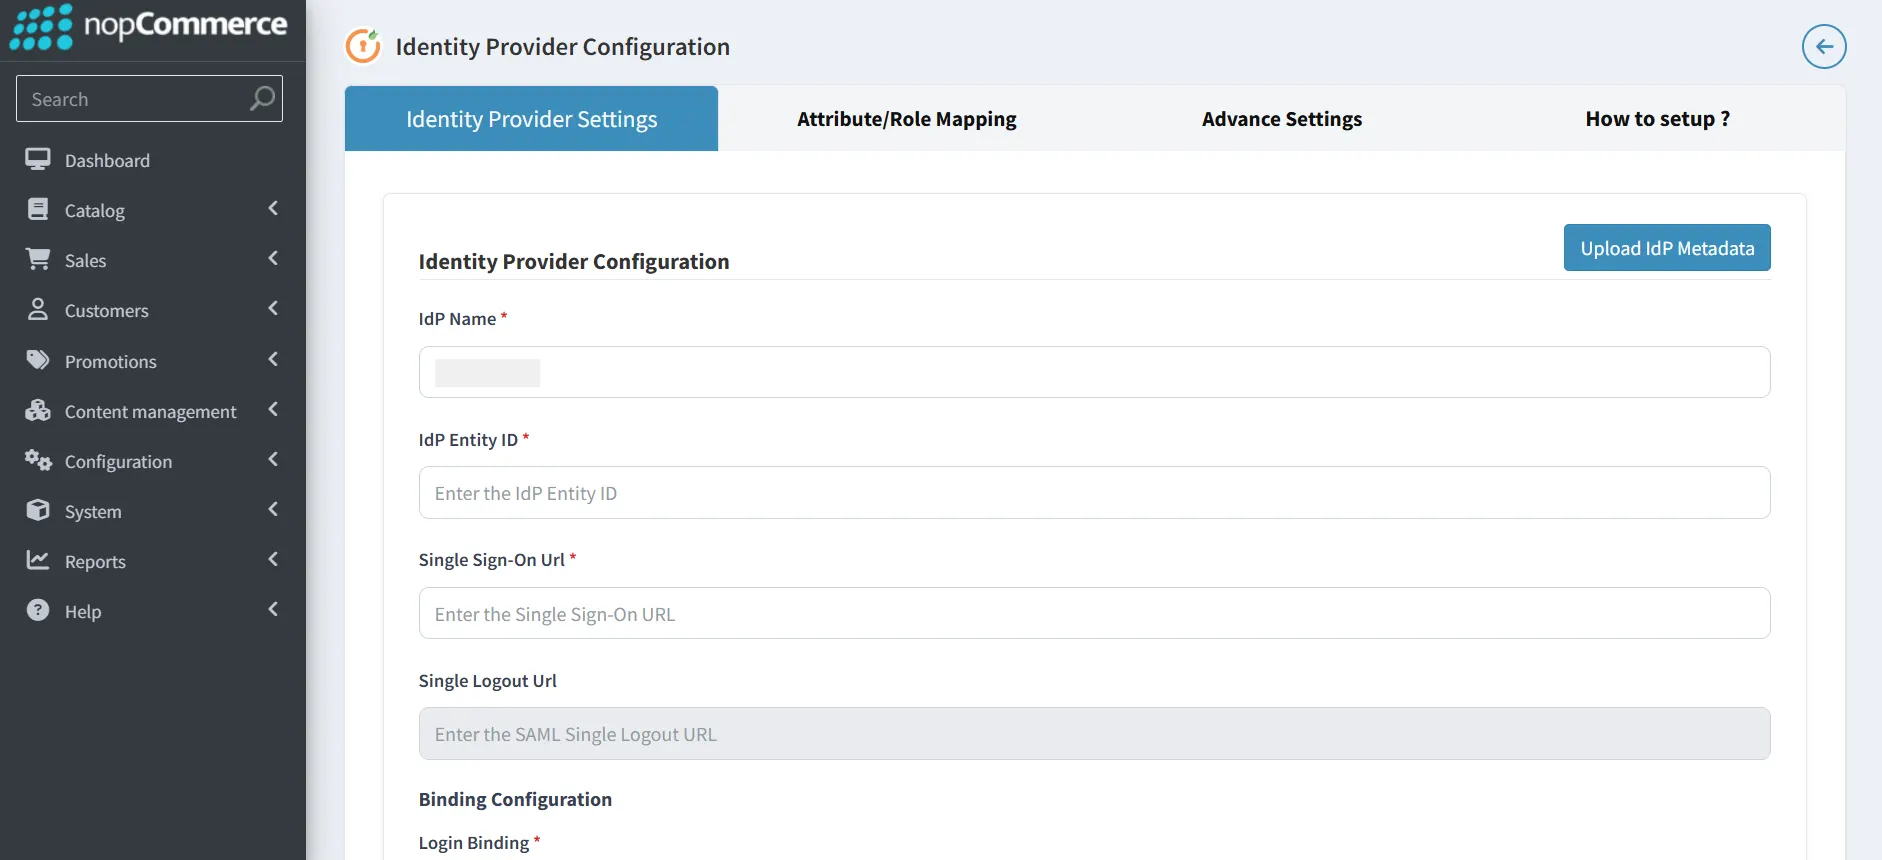
B] Configure os metadados do provedor de identidade manualmente:
- Alternativamente, na guia Configurações do Provedor de Identidade, você pode preencher manualmente os campos obrigatórios, como por exemplo: Nome do IdP, ID da entidade do IdP e URL de Single Sign-On e clique Salvar configurações.
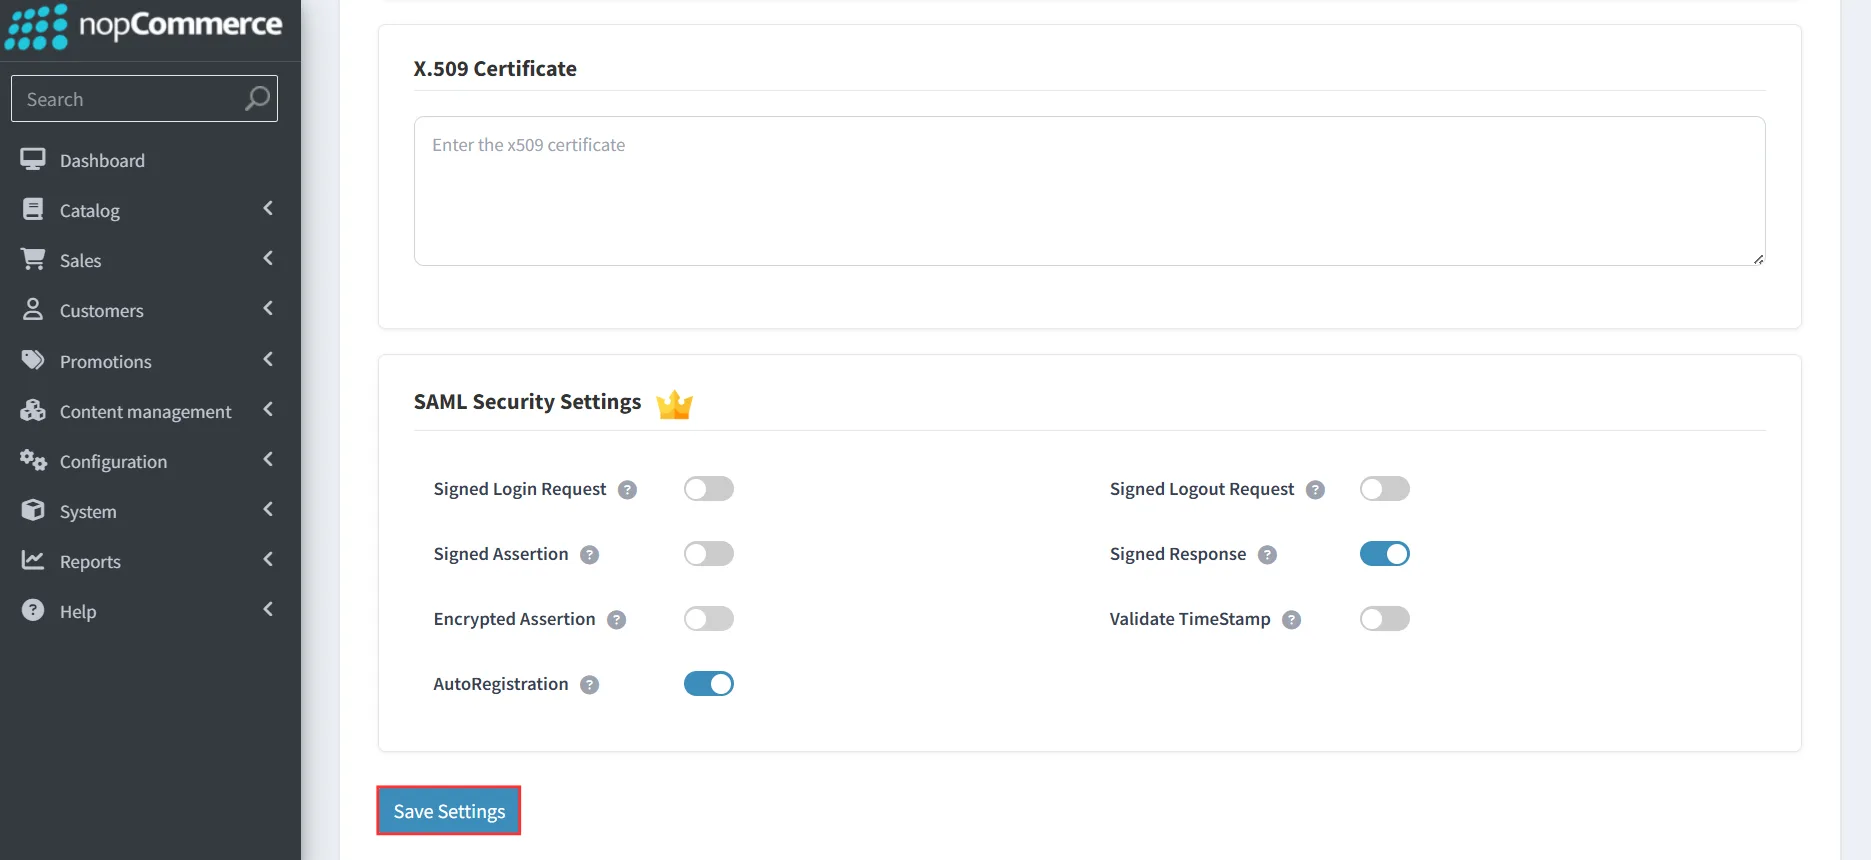
4. Testando SAML SSO
- Após carregar os detalhes dos metadados, volte ao Painel de Controle. Clique nos três pontos (⋮) ao lado do Provedor de Identidade configurado e selecione Configuração de Teste.
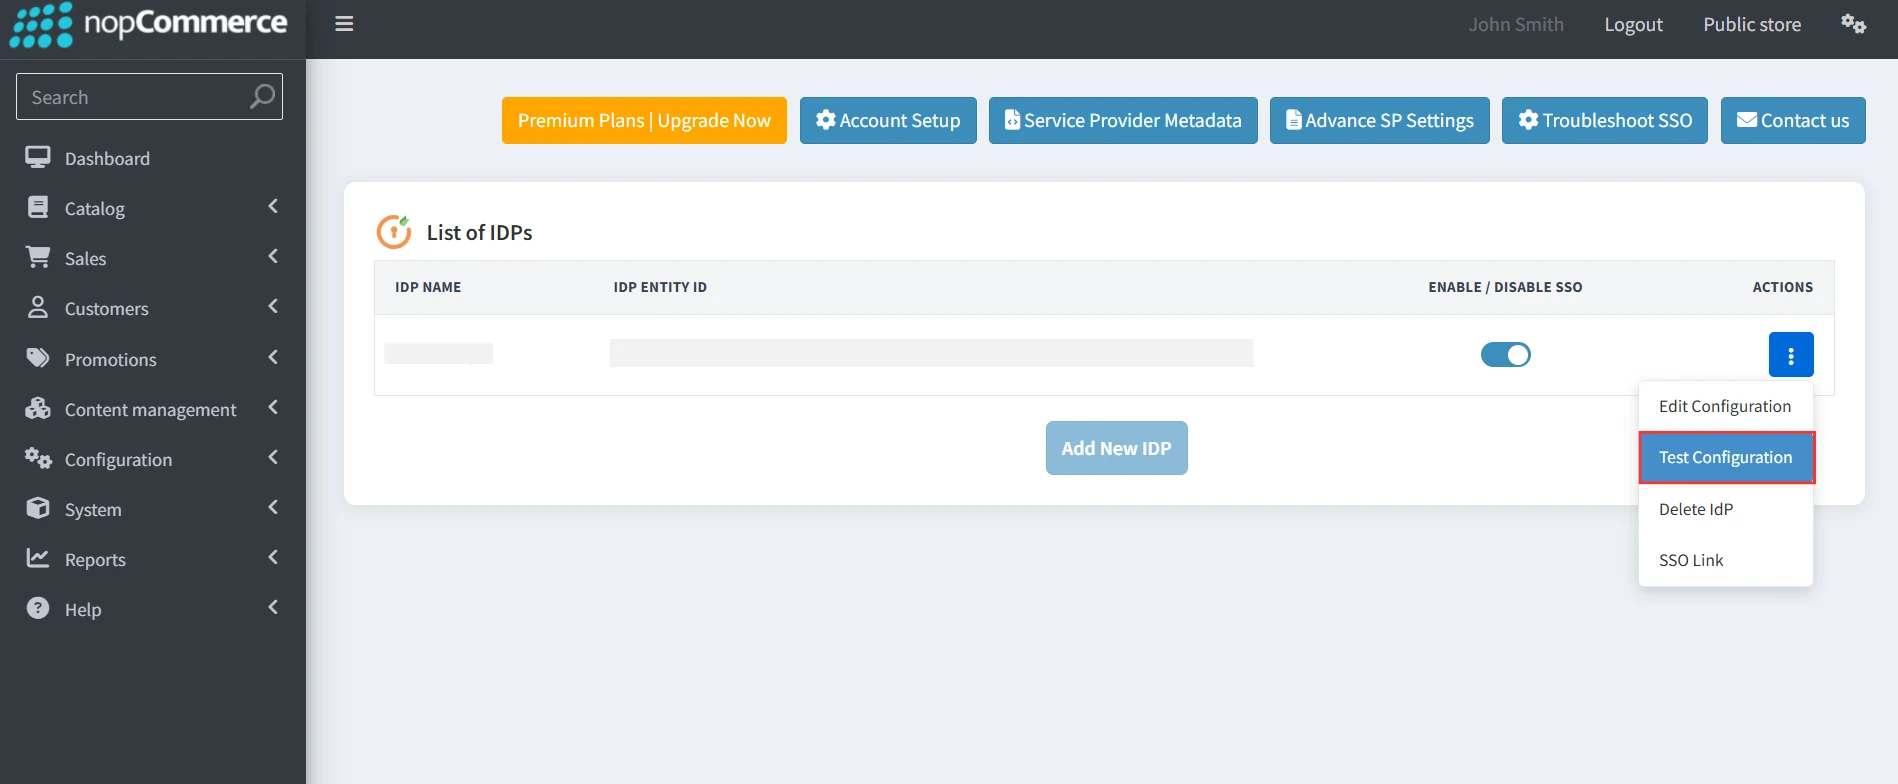
- Após a configuração bem-sucedida, você obterá os nomes e valores dos atributos na janela de configuração de teste.
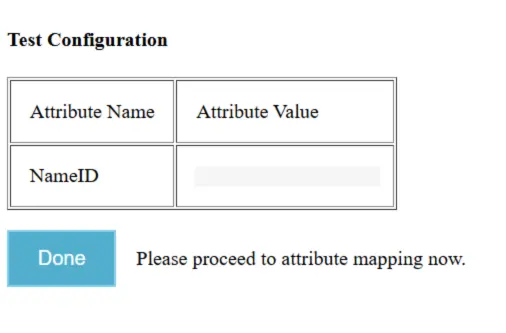
- Se você estiver enfrentando algum erro, pode solucioná-lo seguindo os passos abaixo:
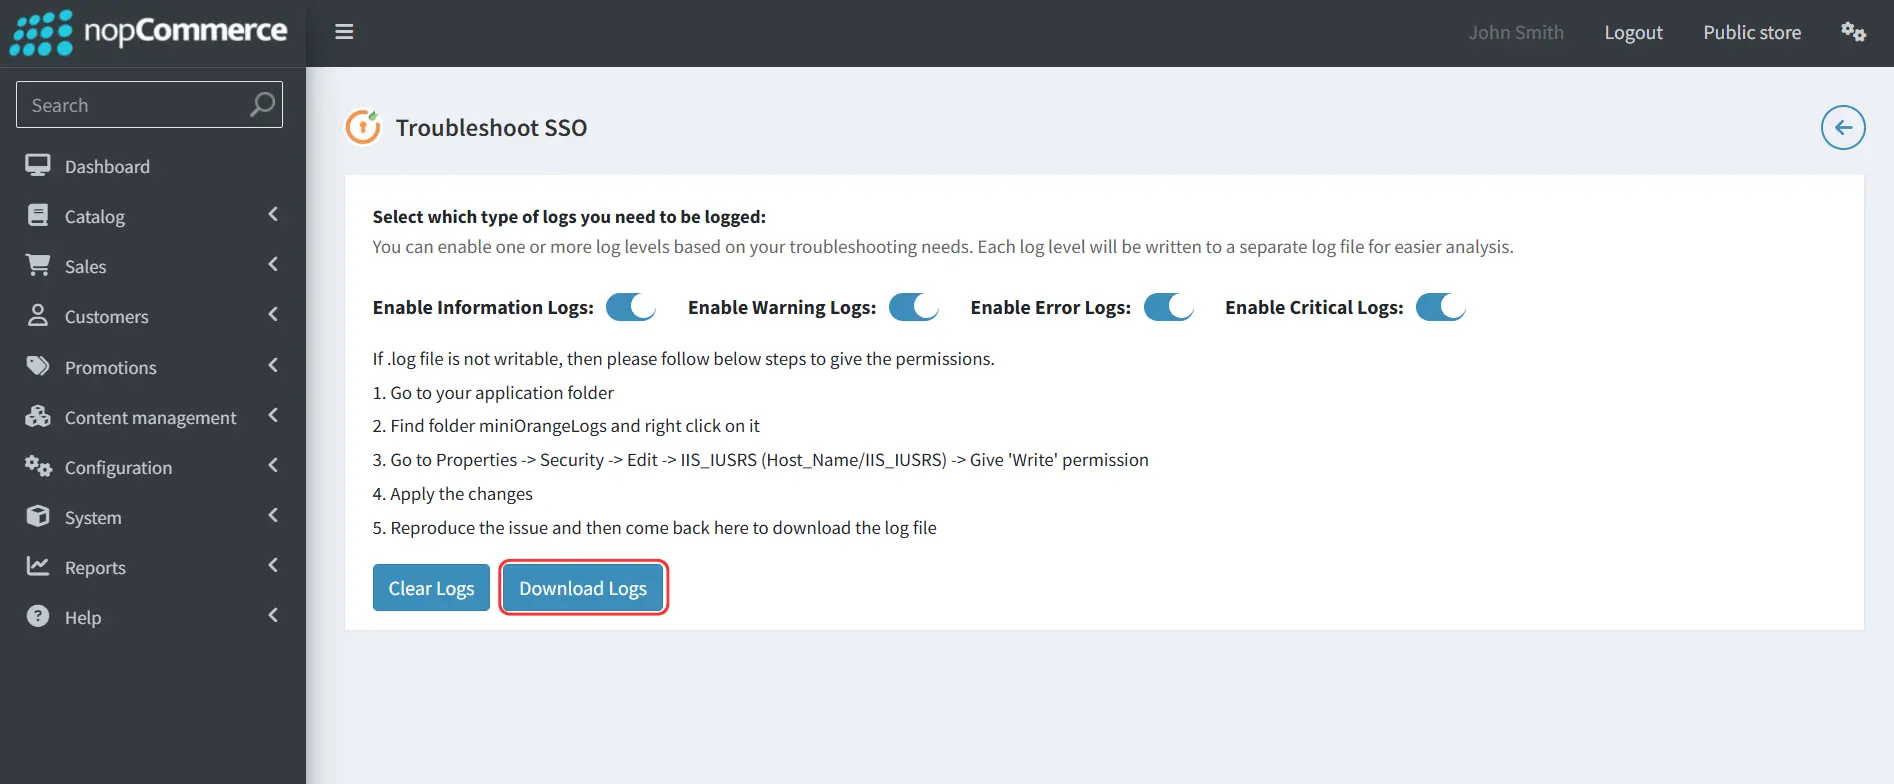
- Clique no Solução de problemas de SSO botão e habilite os níveis de registro necessários.
- Baixe o arquivo de registro usando o Baixar registros botão para identificar o que deu errado.
- Você pode compartilhar o arquivo de registro conosco em nopcommercesupport@xecurify.com e nossa equipe entrará em contato com você para resolver seu problema.
5. Adicionando link SSO para sua loja nopCommerce
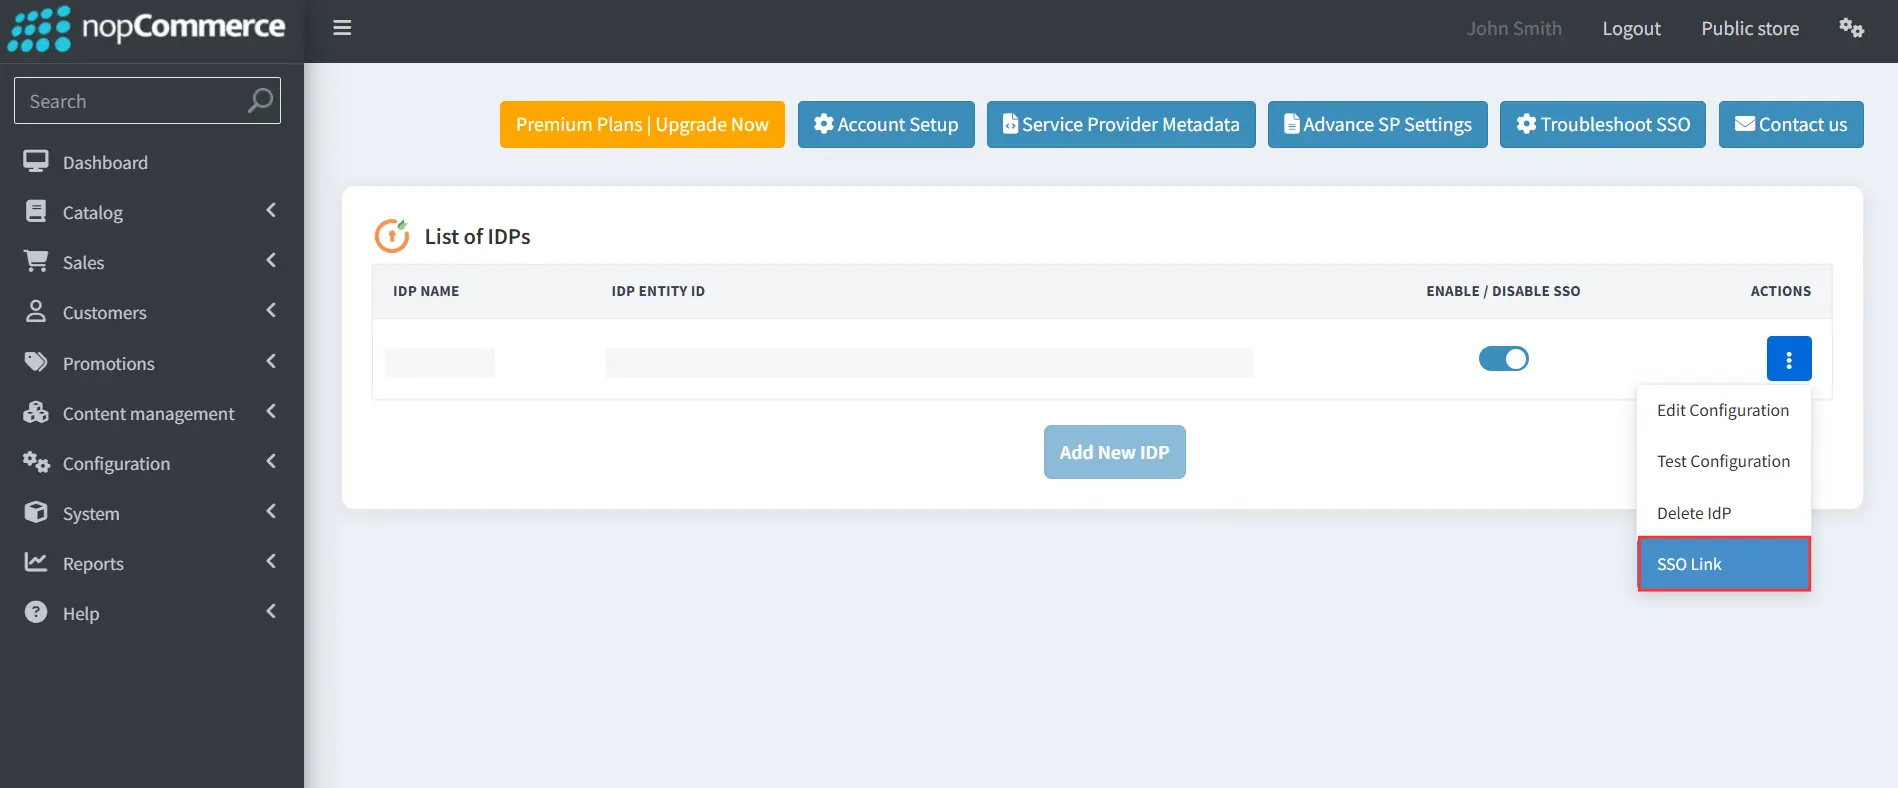
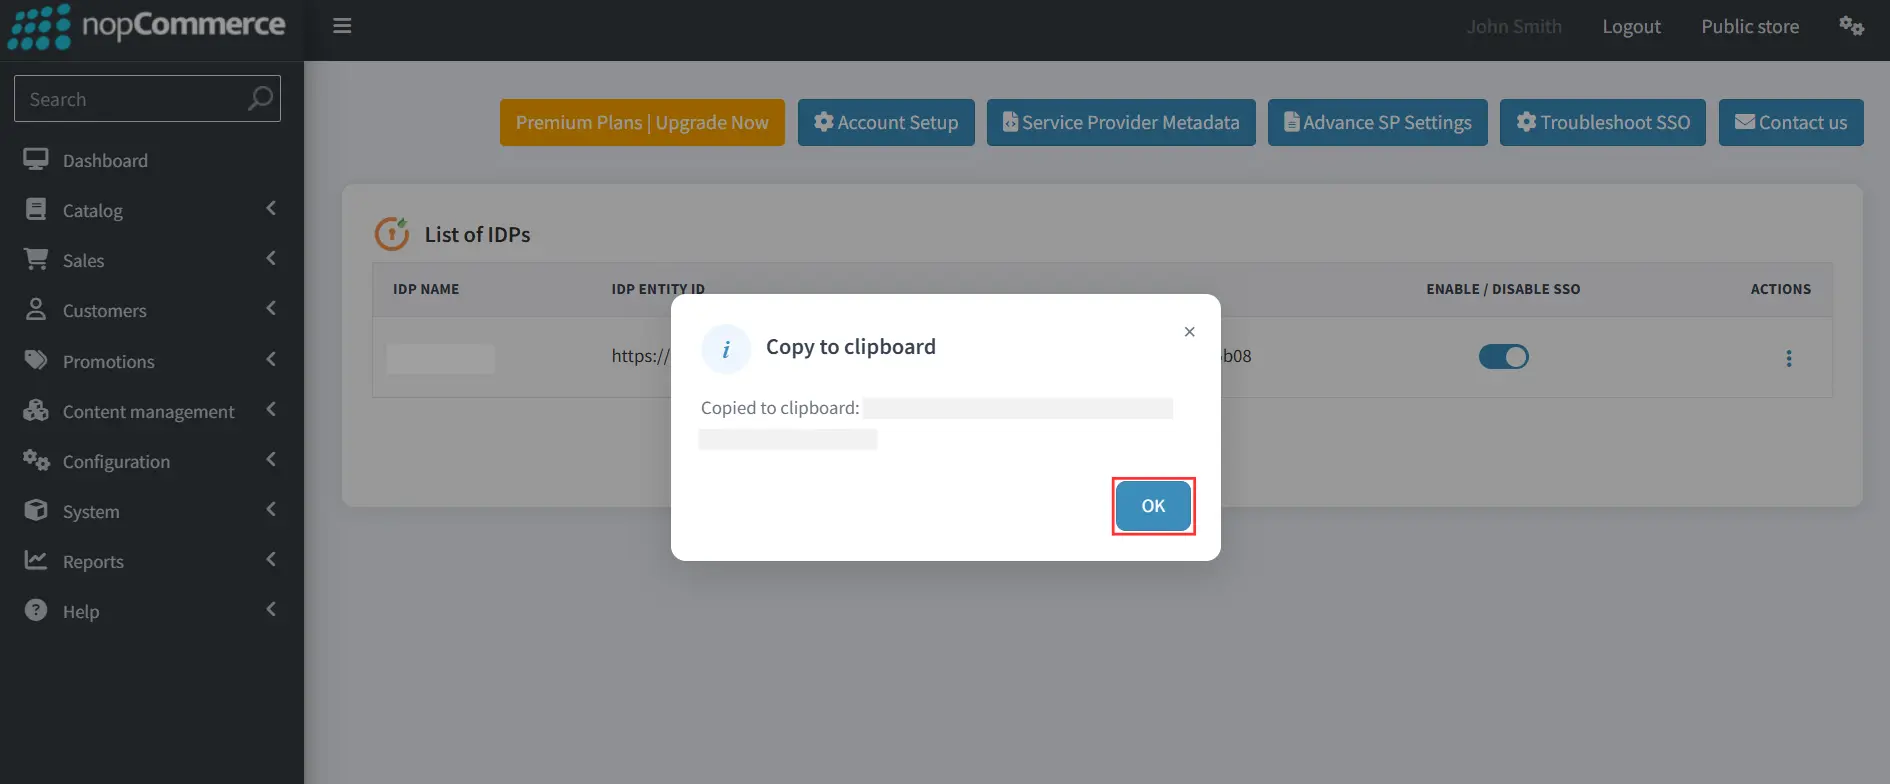
- Clique nos três pontos (⋮) ao lado do Provedor de Identidade configurado e selecione Link SSO.
- A "Copiar para área de transferência" Uma janela pop-up será exibida. Clique. OK Para copiar o link SSO para a sua área de transferência.
Artigos Relacionados
Agradecemos sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.


