Configure o login seguro de Single Sign-On (SSO) no Odoo com o AWS Cognito usando nosso módulo de SSO OAuth para Odoo. O plugin de SSO OAuth para Odoo permite que os usuários utilizem suas credenciais do AWS Cognito para um login contínuo no Odoo via Single Sign-On. Facilitar o SSO com o AWS Cognito permite que os usuários se autentiquem com suas credenciais do AWS Cognito e acessem seu site Odoo com segurança. Este guia de configuração passo a passo ajudará você a configurar o AWS Cognito como Provedor de Identidade (IDP) e o Odoo como Provedor de Serviços (SP) para implementar o SSO do AWS Cognito no Odoo. Para saber mais sobre outros recursos que oferecemos no plugin de SSO OAuth para Odoo, clique aqui.
Pré-requisitos: Download e instalação
- Uma instalação do Odoo em seu ambiente.
- Instalou o módulo miniOrange OAuth SSO para Odoo.
Etapas para configurar o login único (SSO) do AWS Cognito no Odoo
1. Configure o Amazon Cognito como provedor OAuth
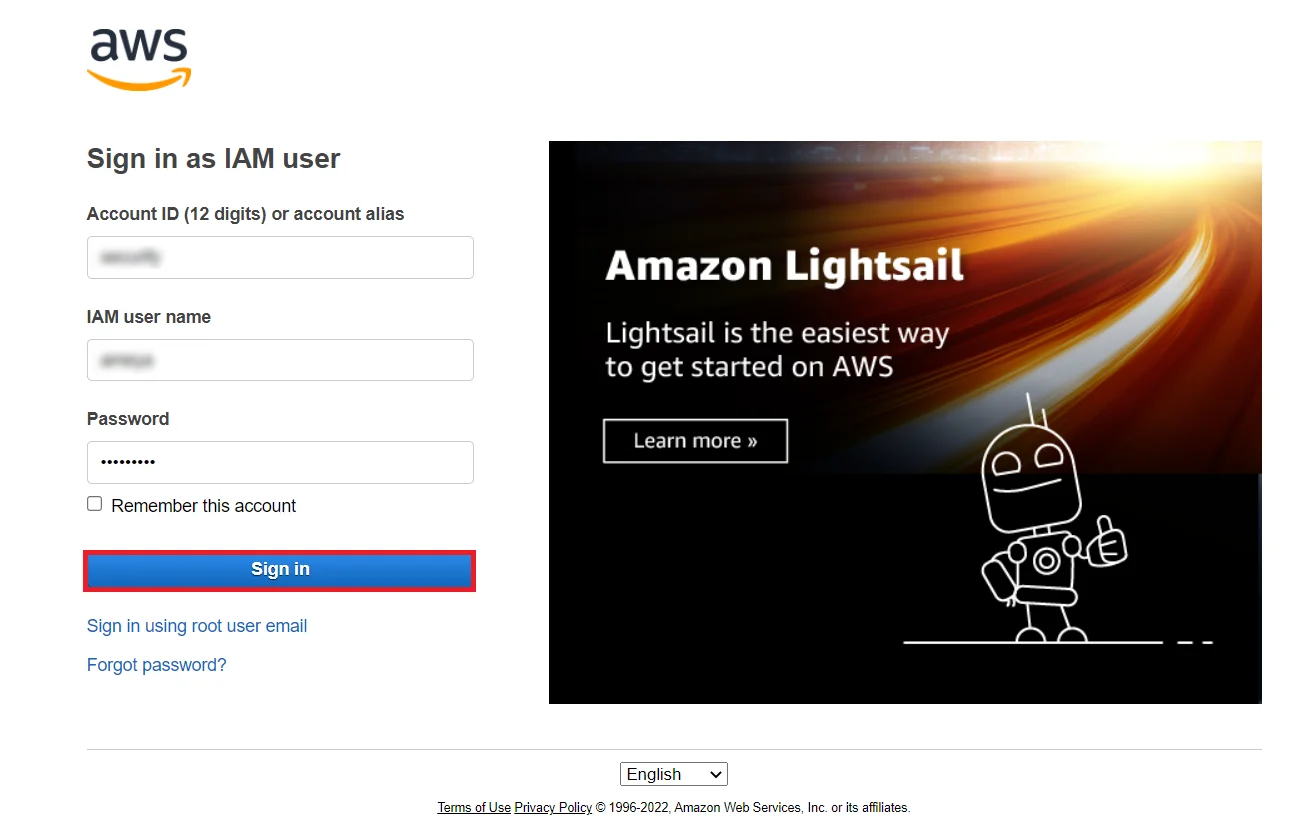
- Primeiro de tudo, vá para Console Amazon e inscreva-se/faça login na sua conta para configurar o AWS Cognito.
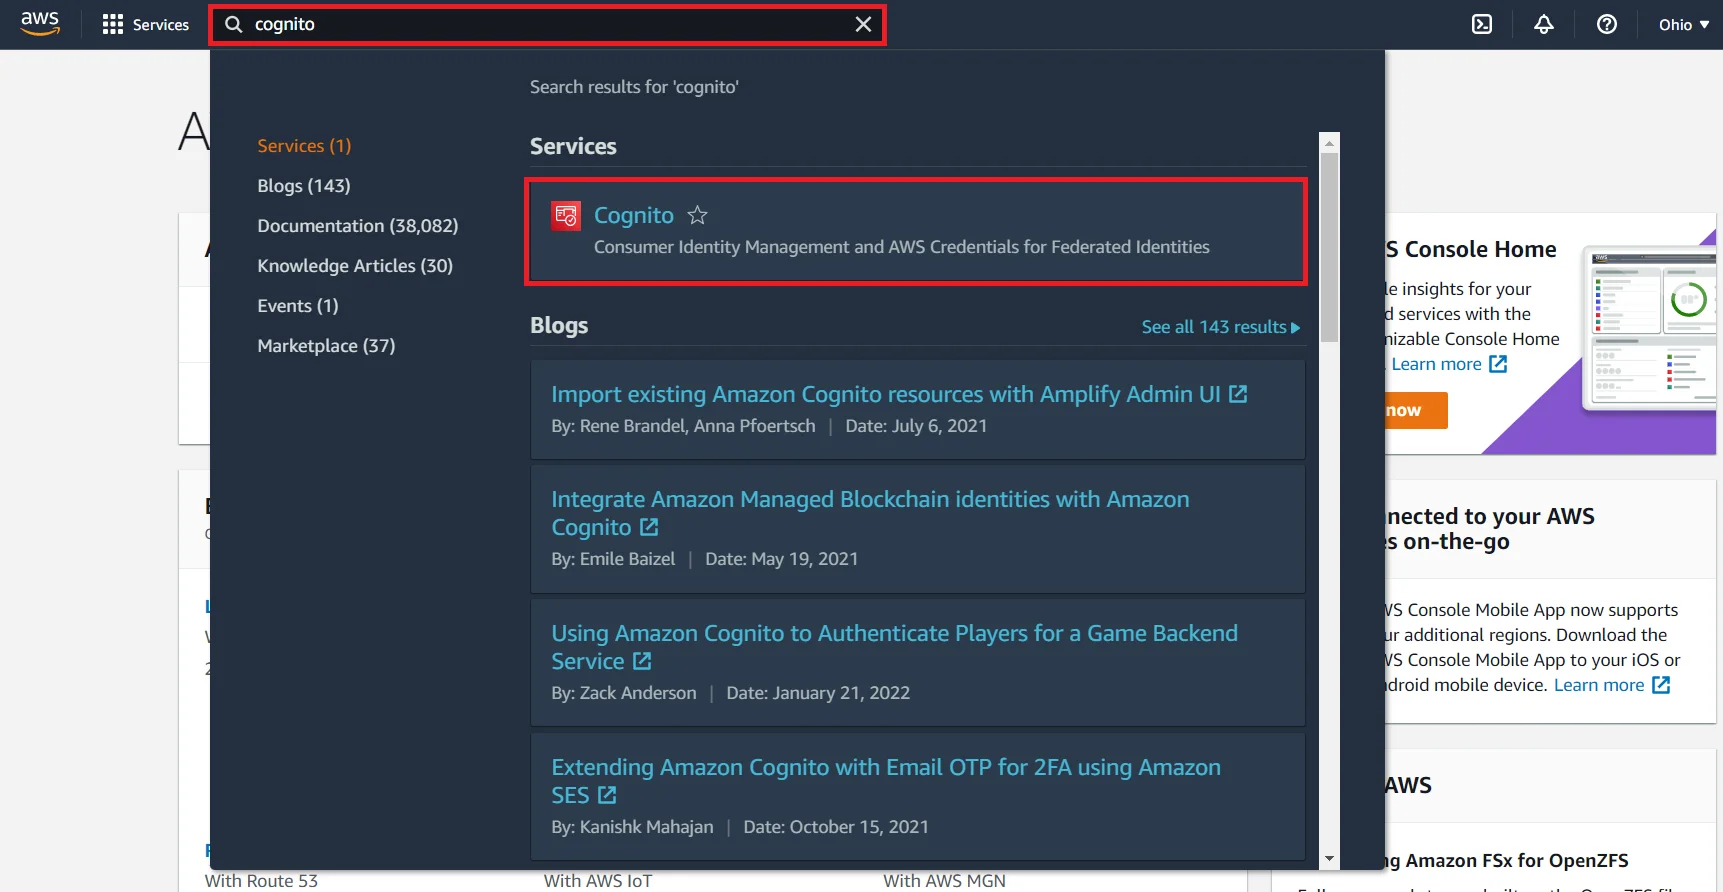
- Procurar por Cognito na barra de pesquisa de serviços da AWS, conforme mostrado abaixo.
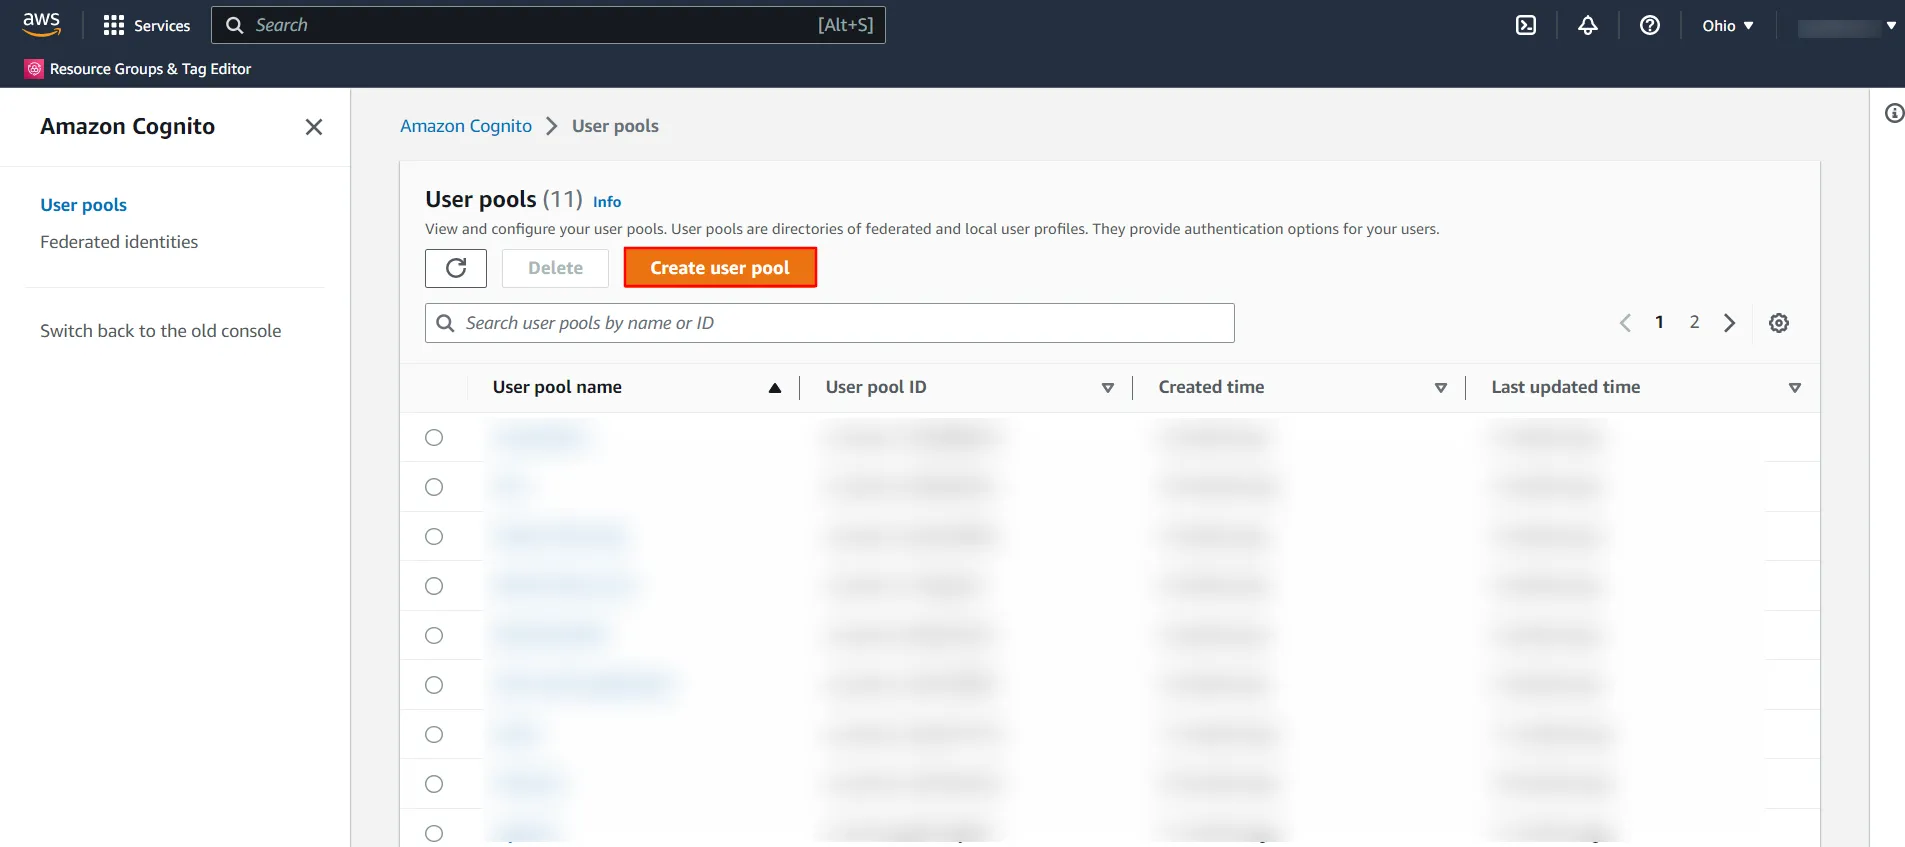
- Clique em Criar um pool de usuários para criar um novo pool de usuários.
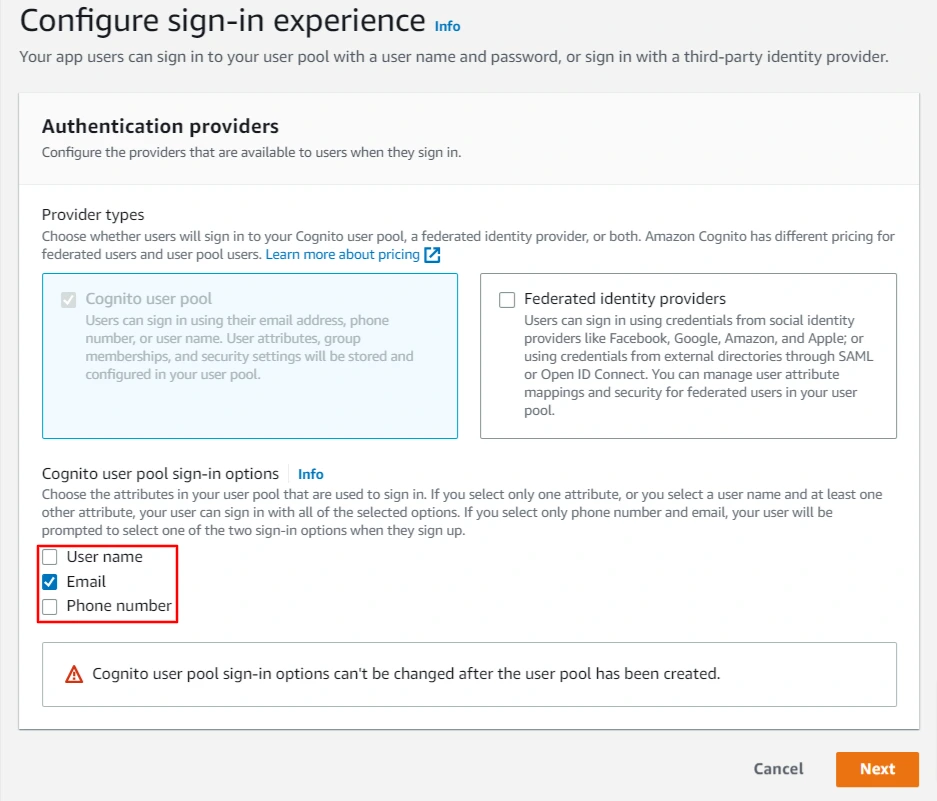
- Escolha os atributos em seu pool de usuários a serem usados durante o Registe-in processo.
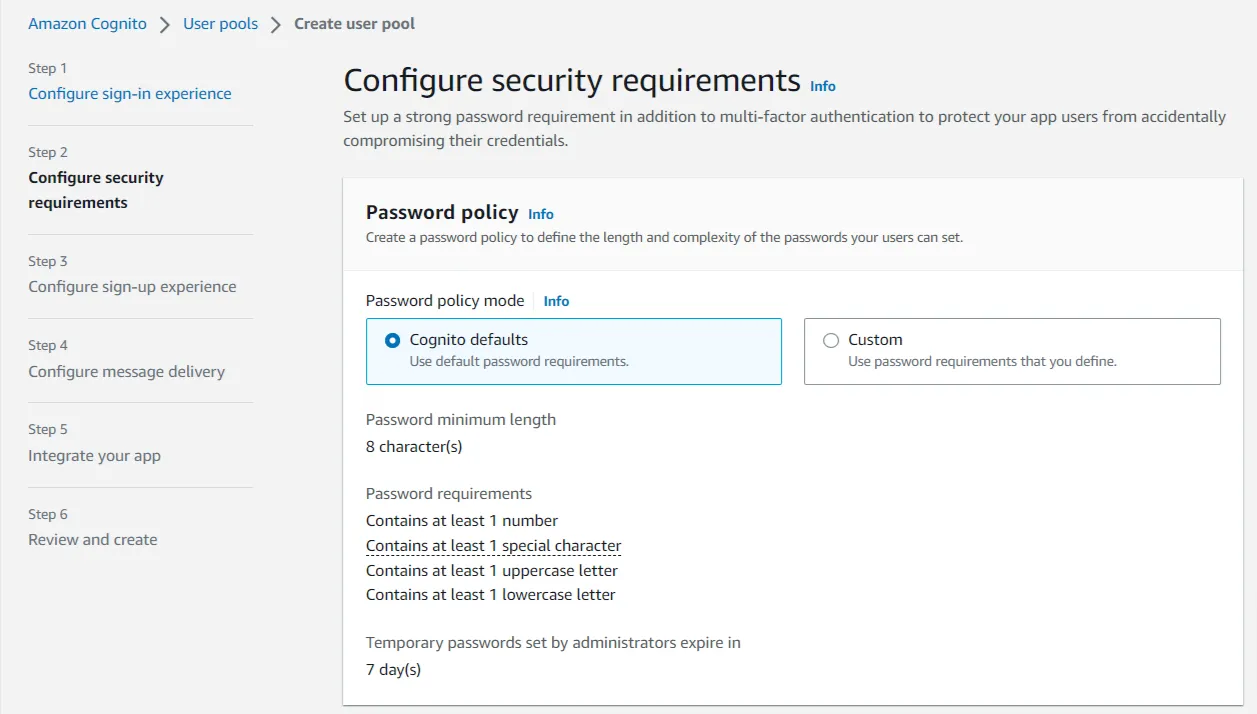
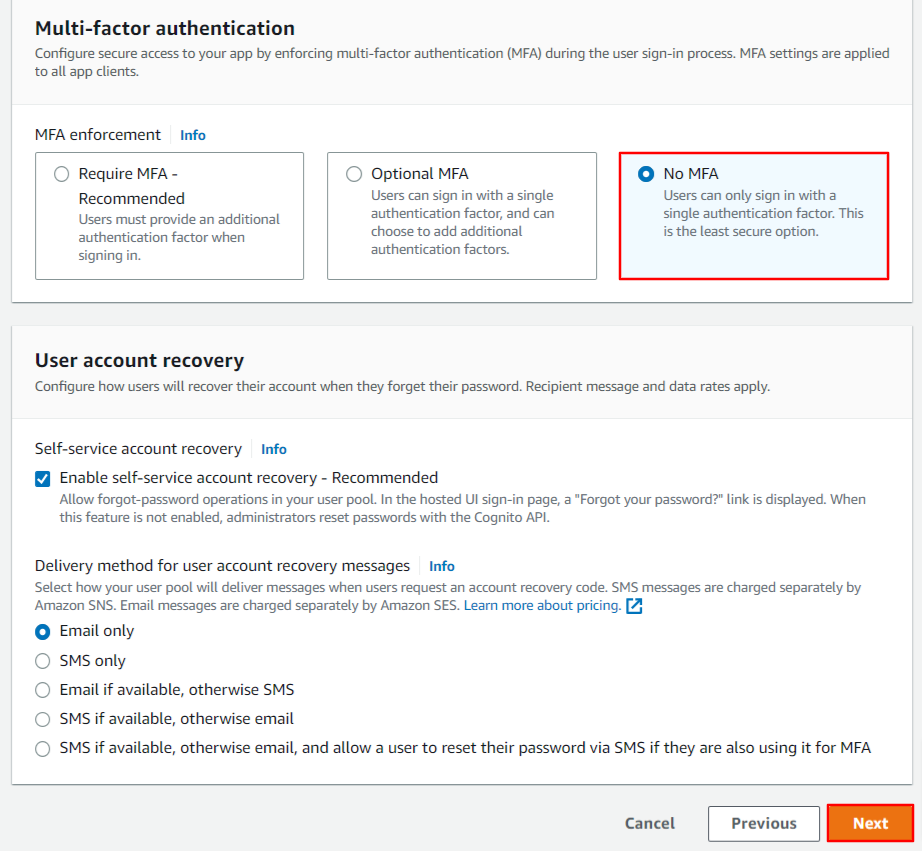
- Defina uma senha forte para configurar seus requisitos de segurança. Use a opção "Sem MFA" se desejar que os usuários façam login apenas com um único fator de autenticação. Se desejar habilitar MFA (Autenticação multifator) exigirá mensagens SMS, que são cobradas separadamente pelo Amazon SNS. Saiba mais sobre isso aqui.. Clique em Next.
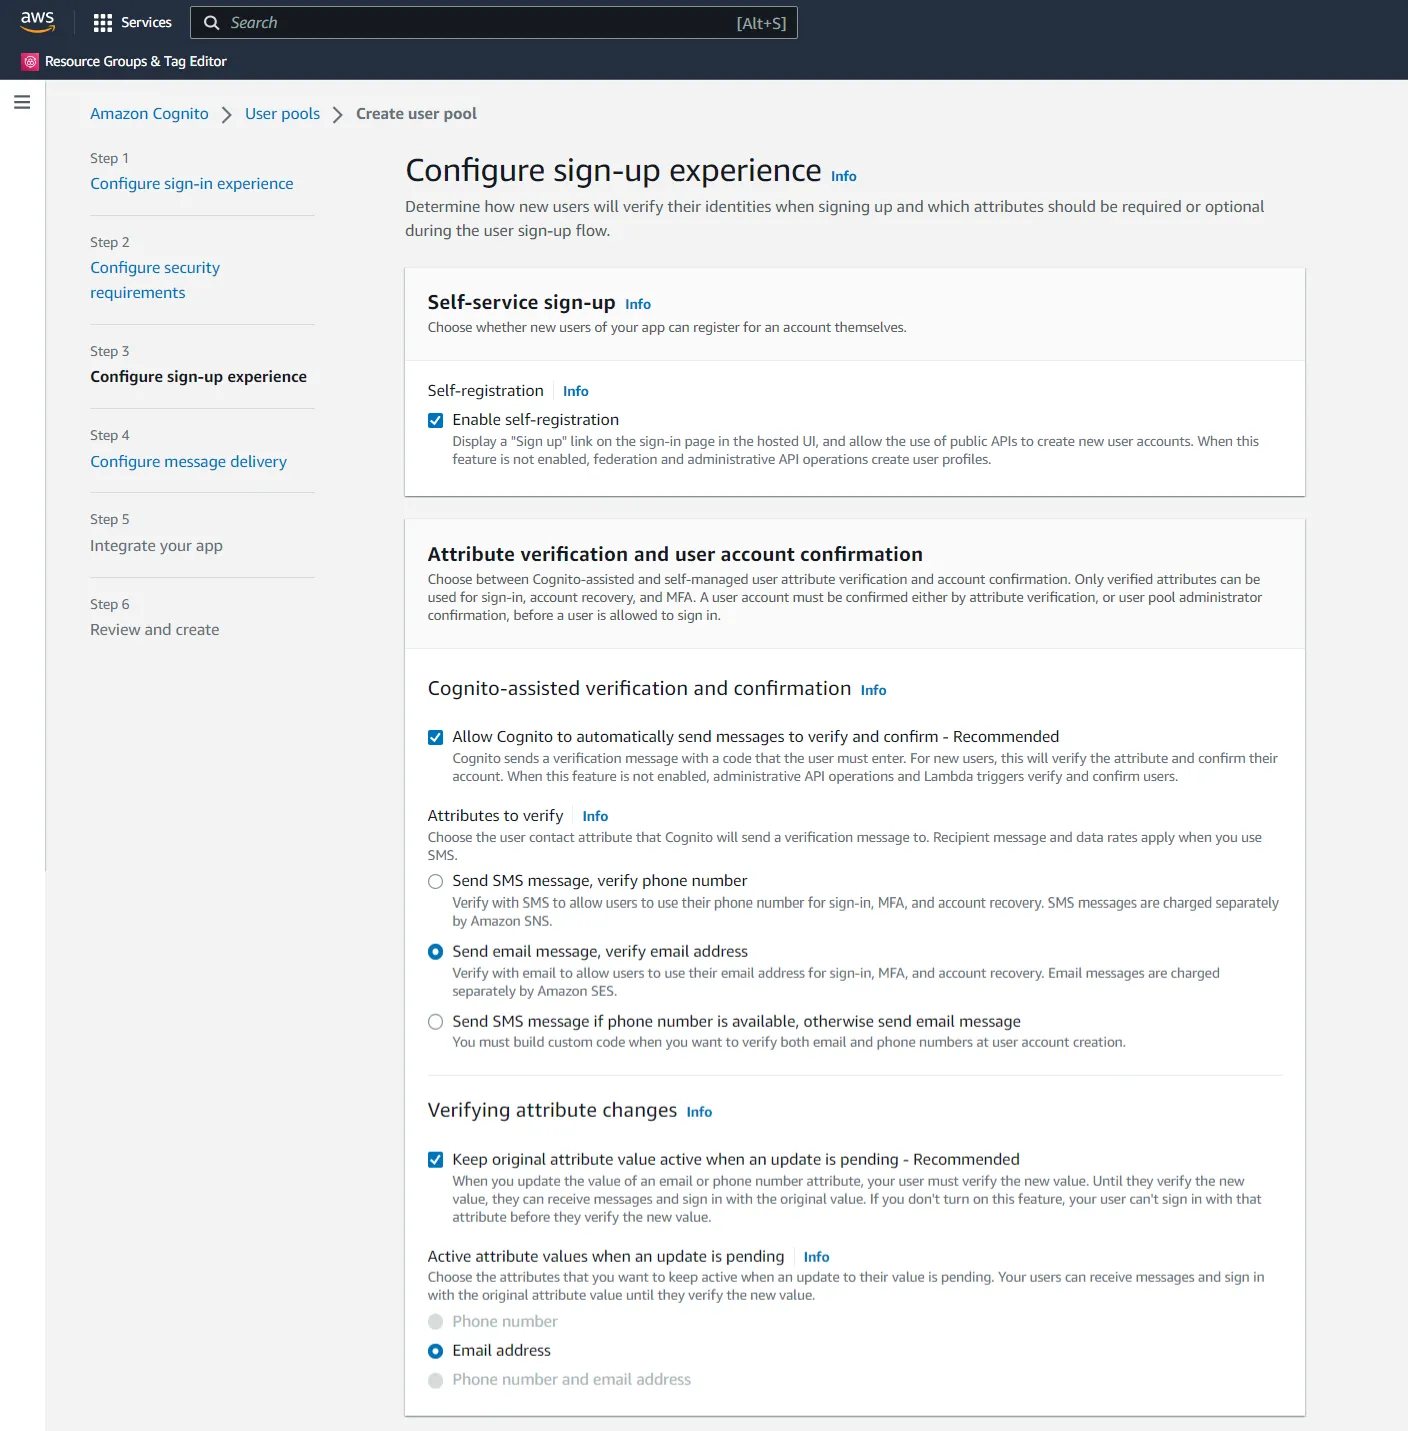
- Configure atributos que seriam necessários durante o fluxo de inscrição do usuário.
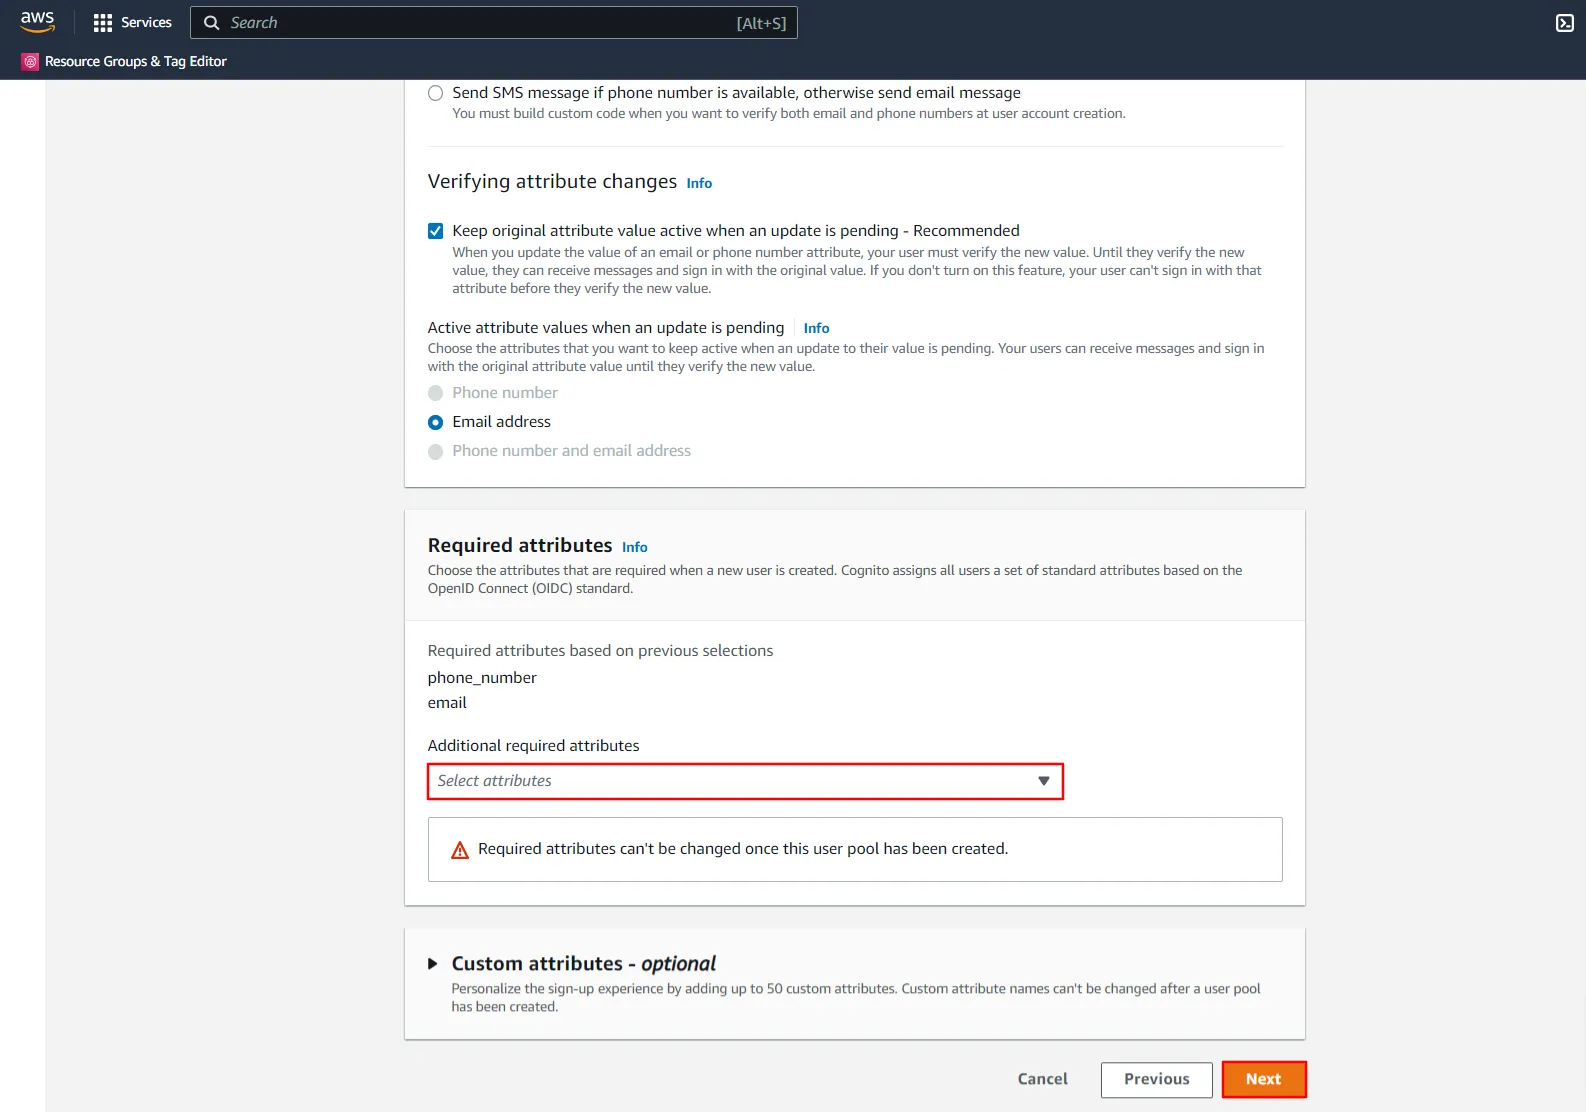
- Escolha atributos adicionais se desejar e clique Seguinte.
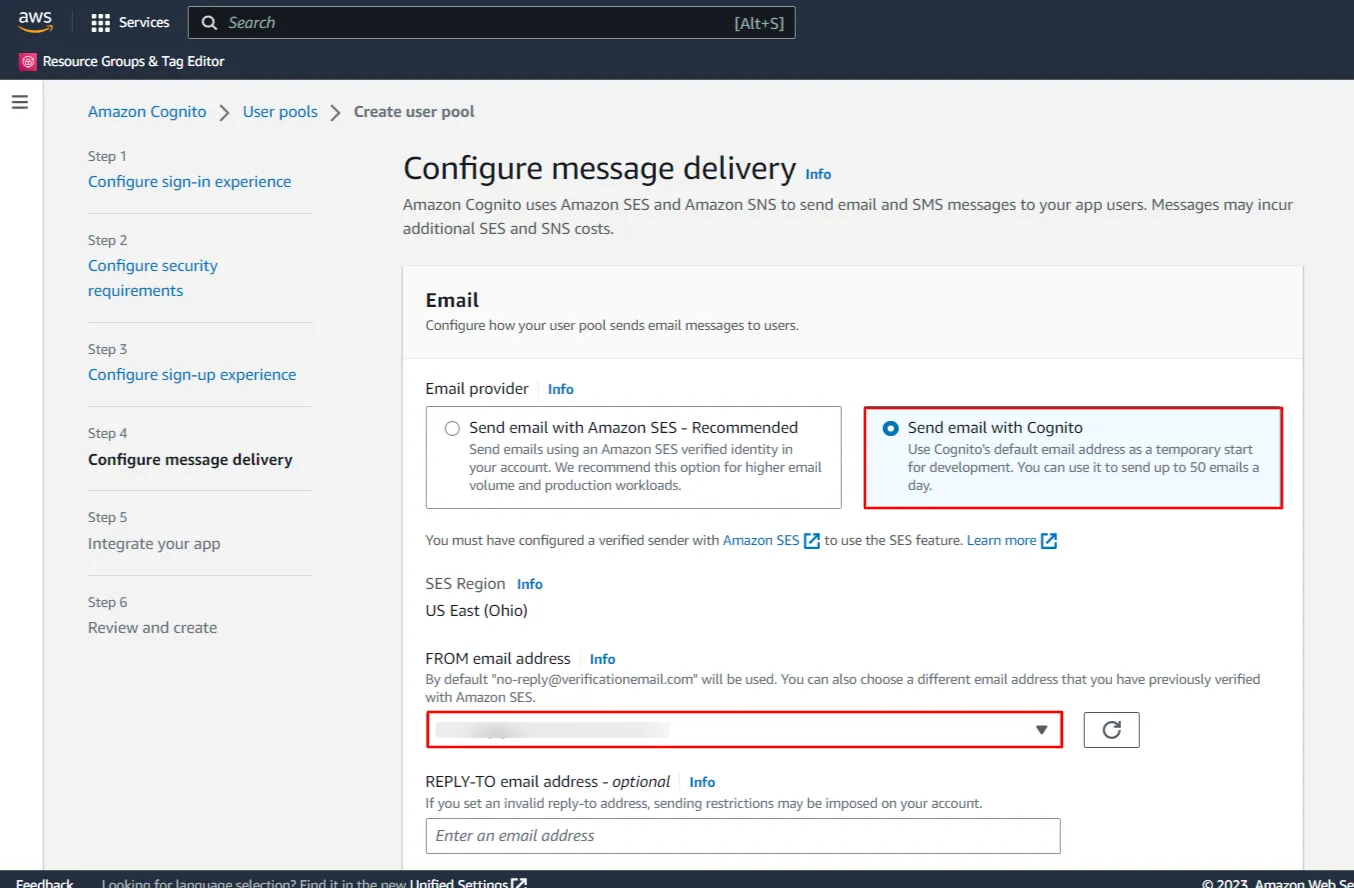
- Configure como seu pool de usuários envia E-mail mensagens para usuários.
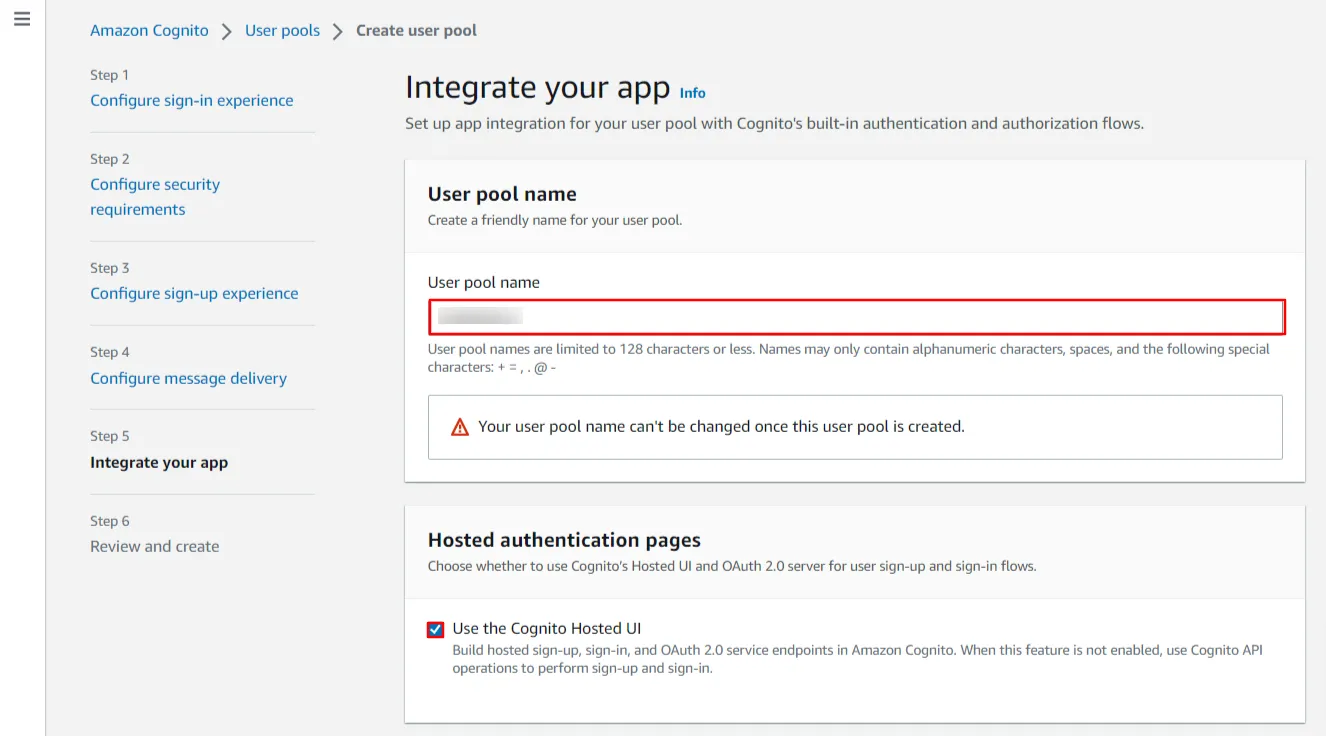
- Insira um nome para o seu pool de usuários. Também em Páginas de autenticação hospedadas, marque 'Use a interface de usuário hospedada do Cognito'.
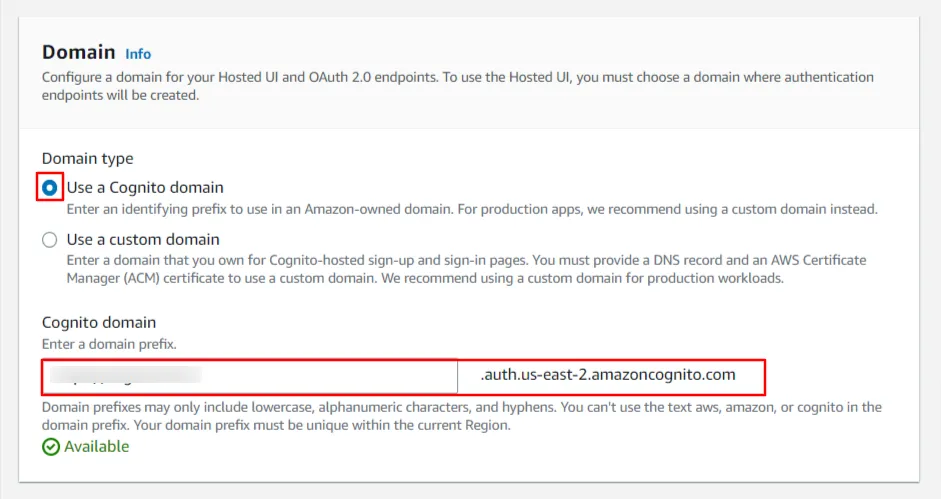
- Agora, na seção Domínio, escolha o tipo de domínio como 'Use um domínio Cognito'. Insira um nome de domínio para seu aplicativo Cognito.
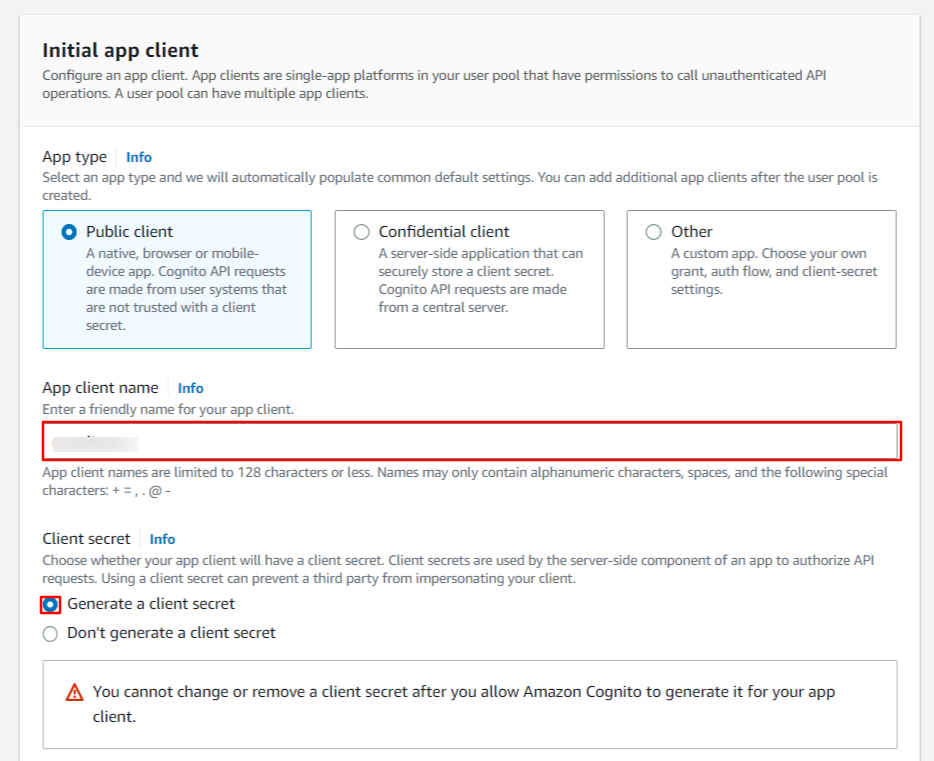
- Na seção Cliente do aplicativo inicial, insira um nome para o seu cliente de aplicativo e verificar Gerar um segredo do cliente.
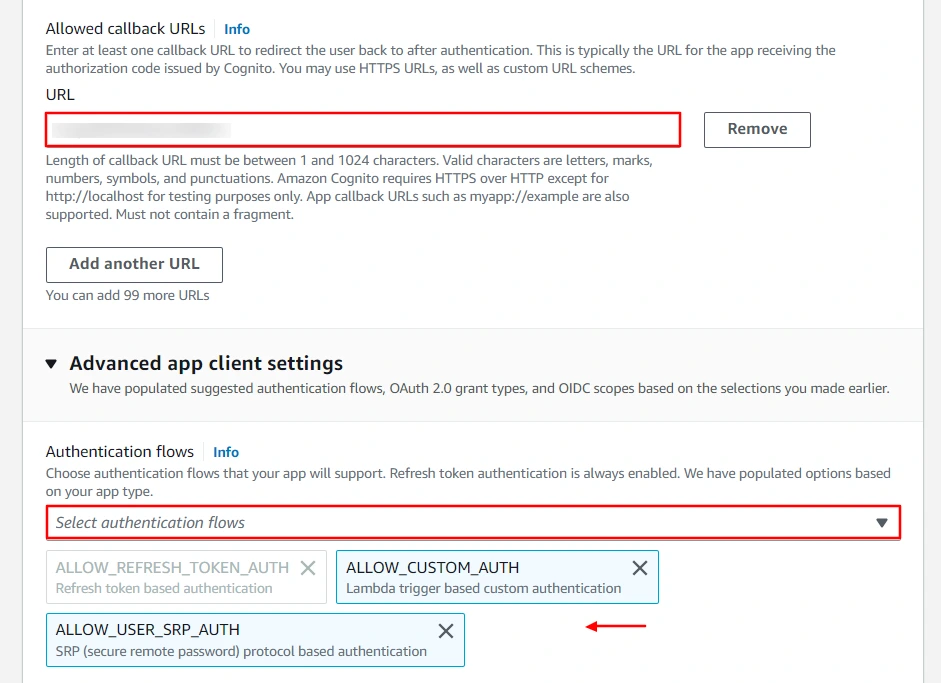
- Agora entre no seu URL de retorno/redirecionamento que você obterá do plugin miniOrange presente no lado do cliente e cole-o no campo de texto URLs de retorno de chamada permitidas. Consulte também a imagem a seguir para escolher os fluxos de autenticação para o seu aplicativo.
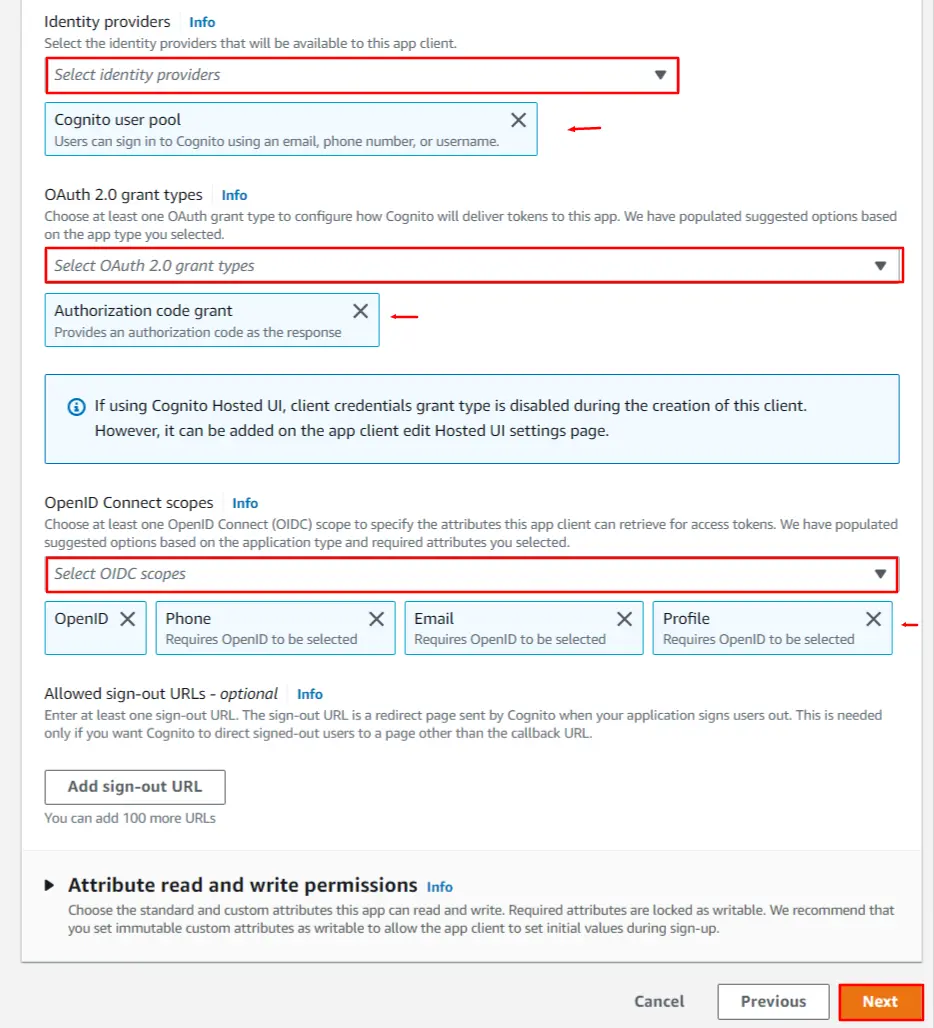
- Agora, em Configurações avançadas do cliente do aplicativo, selecione Provedor de identidade como pool de usuários do Cognito e selecione a concessão de código de autorização nos tipos de concessão do OAuth 2.0 e também selecione as caixas de seleção OpenID, Email e Perfil na seção Escopos do OpenID Connect (consulte a imagem abaixo). Clique em Seguinte botão para salvar suas configurações.
- Agora, revise sua seleção de requisitos. Clique em Criar pool de usuários para confirmar a seleção e criar um pool de usuários.
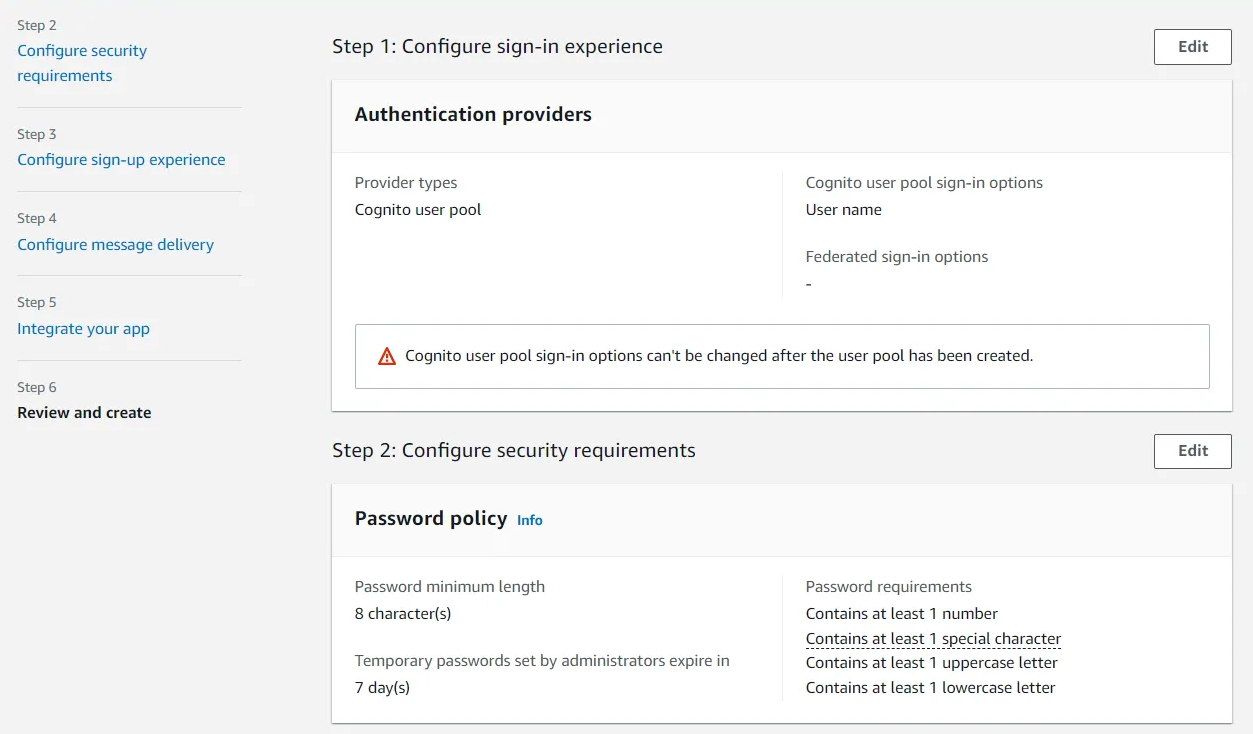
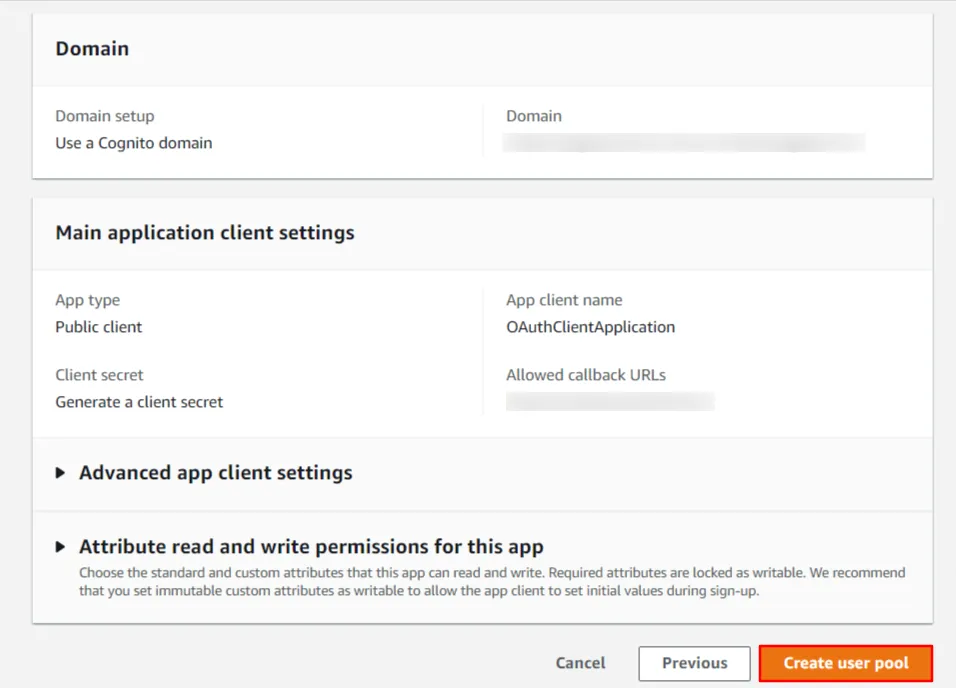
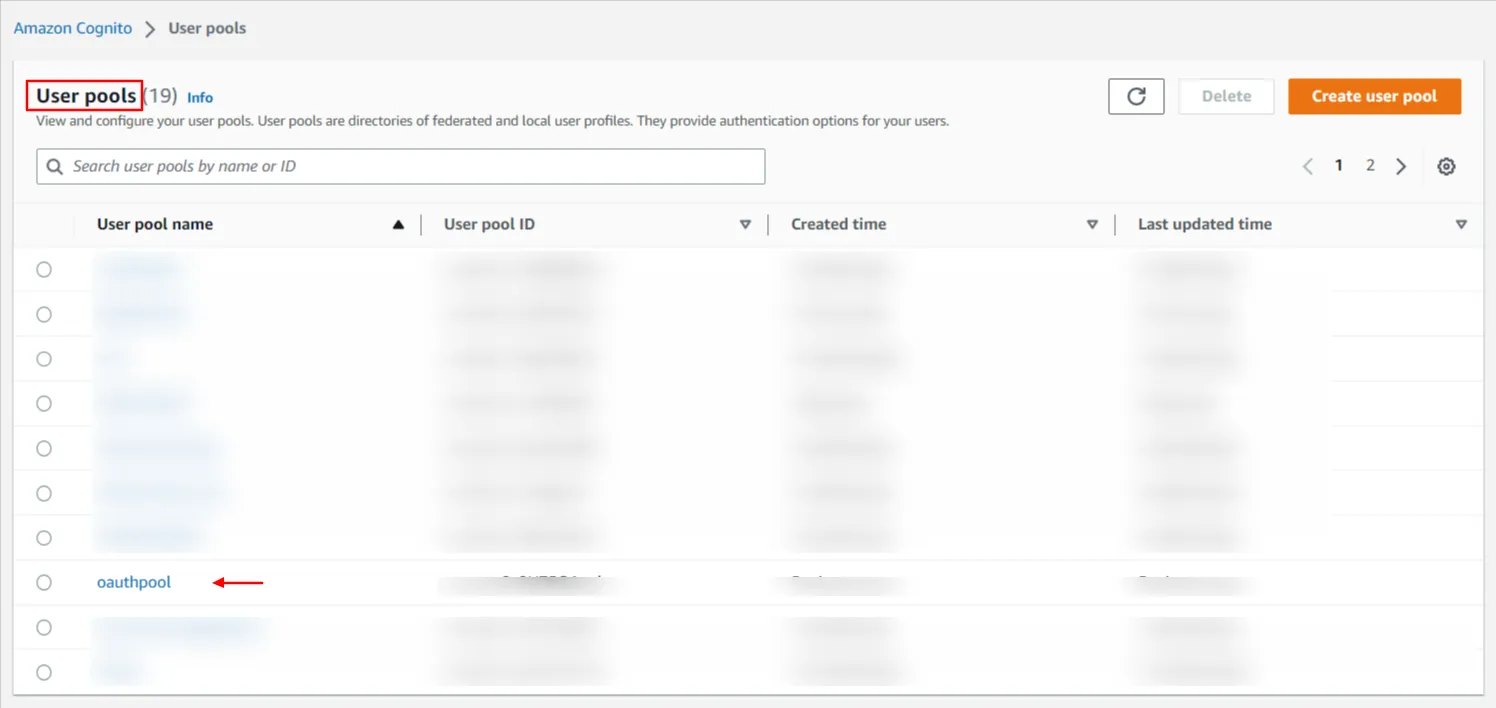
- Depois de criar seu pool de usuários com sucesso, selecione o nome do pool na lista de pools para iniciar a criação do usuário.
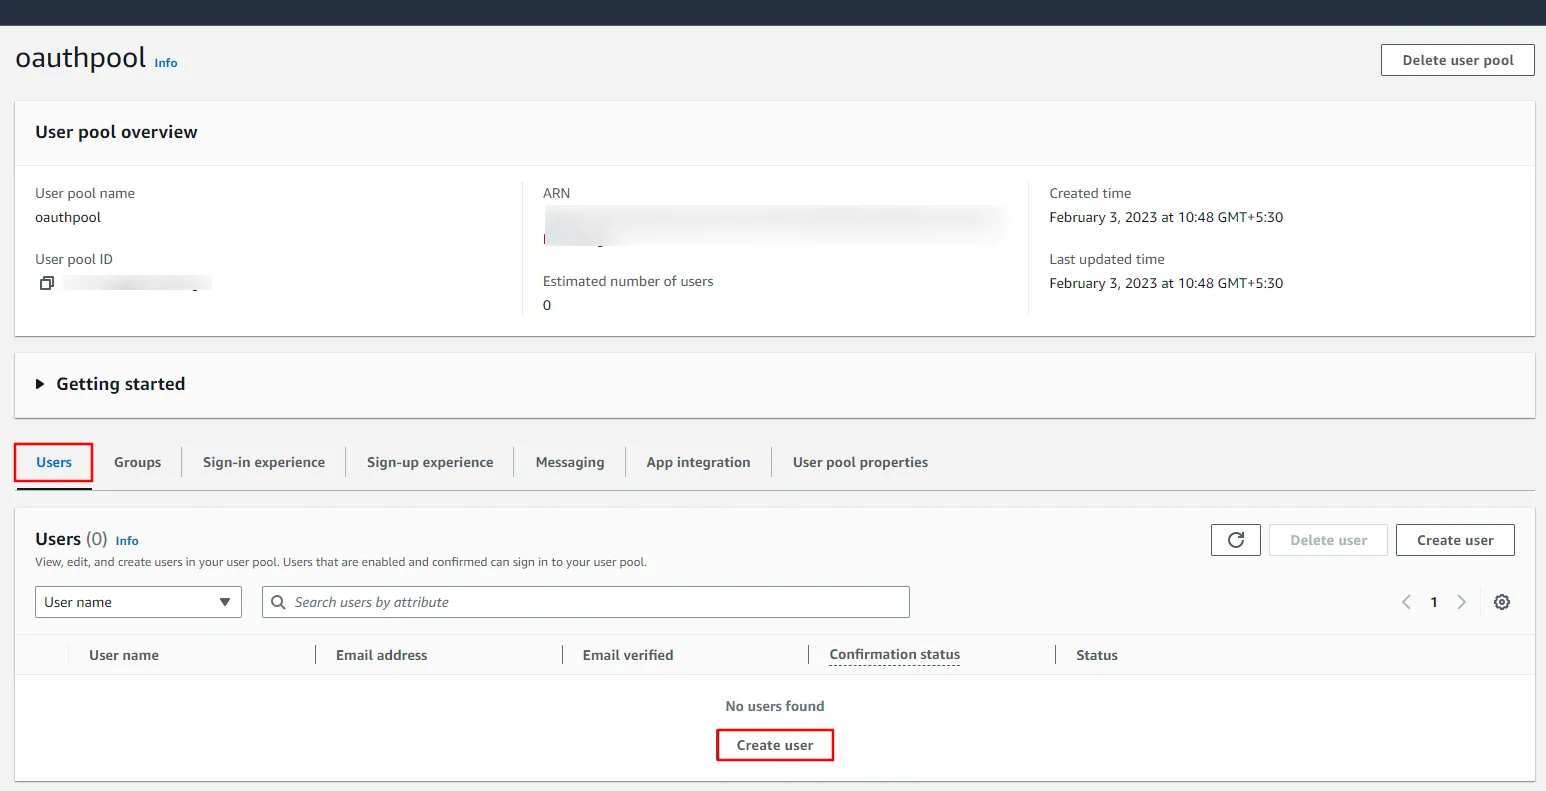
- Vou ao Utilizadores guia e clique em Criar usuário.
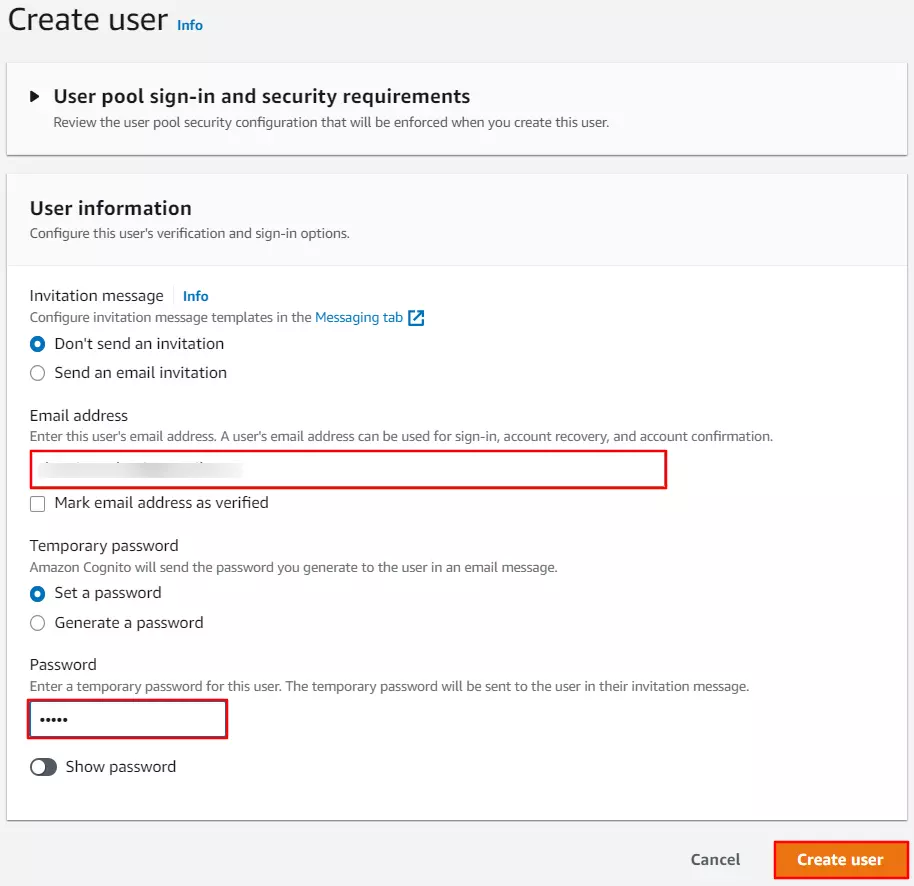
- Insira informações como nome de usuário, endereço de e-mail e senha. Clique em Criar usuário para salvar as informações.
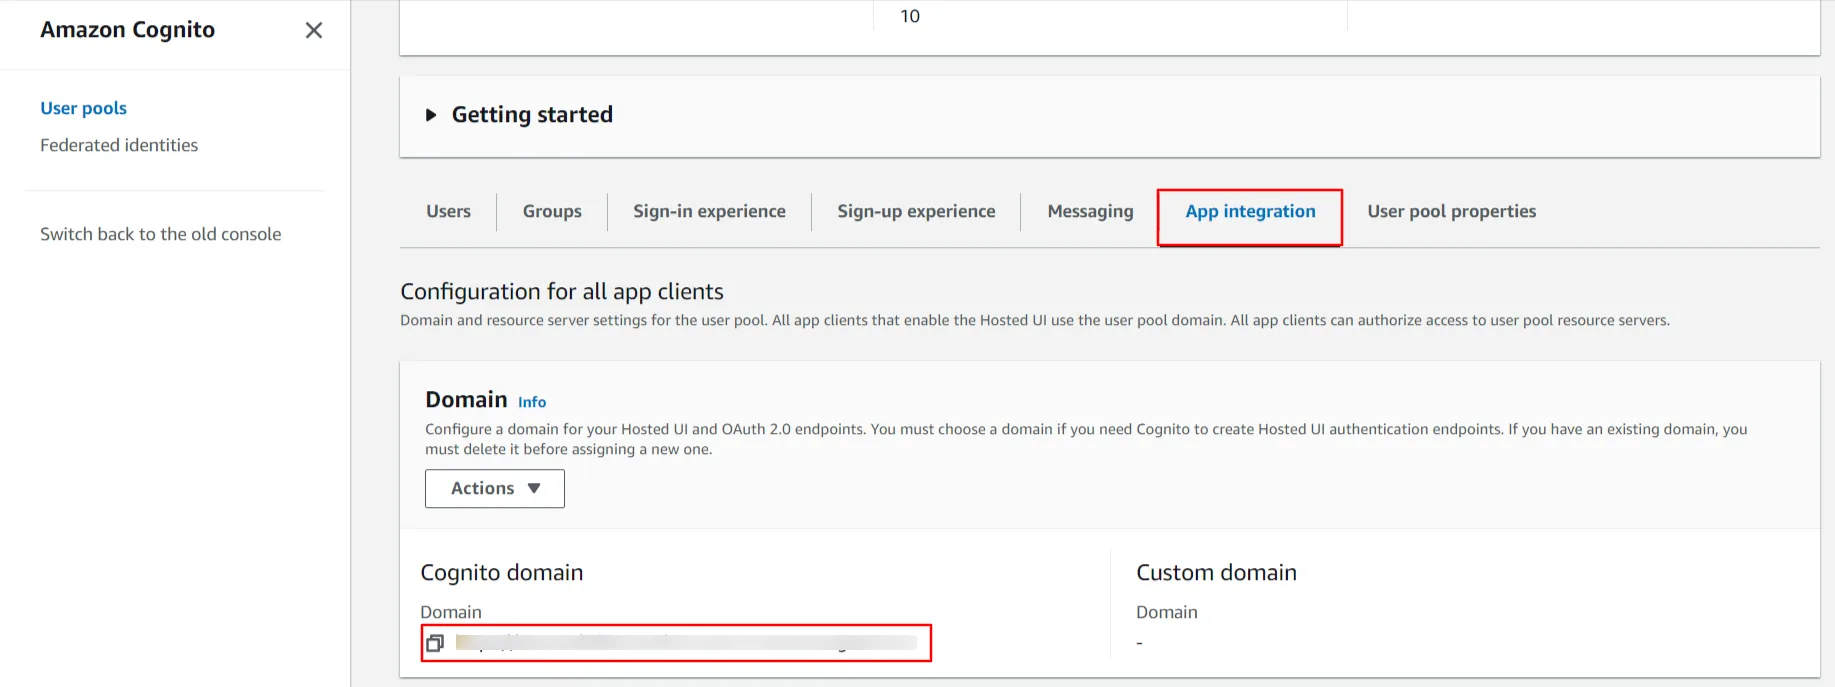
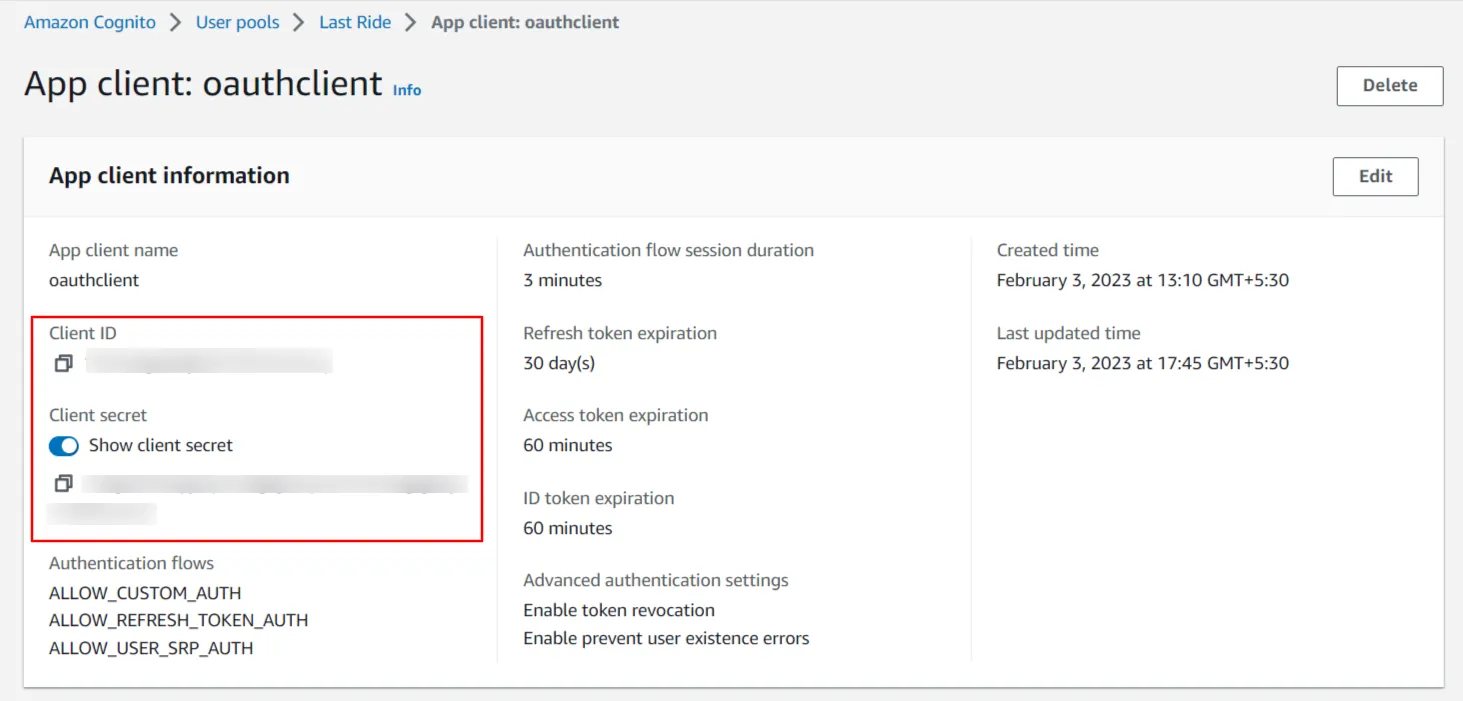
- Após a criação bem-sucedida do usuário, você precisará de uma cópia do domínio Cognito, do ID do Cliente e do Segredo do Cliente. Acesse a seção "Integração de Aplicativos" e copie o nome de domínio completo {seu nome de domínio}.auth.{nome da região}.amazoncognito.com. Insira-o no campo "endpoints" no plugin miniOrange OAuth Single Sign-On (SSO).
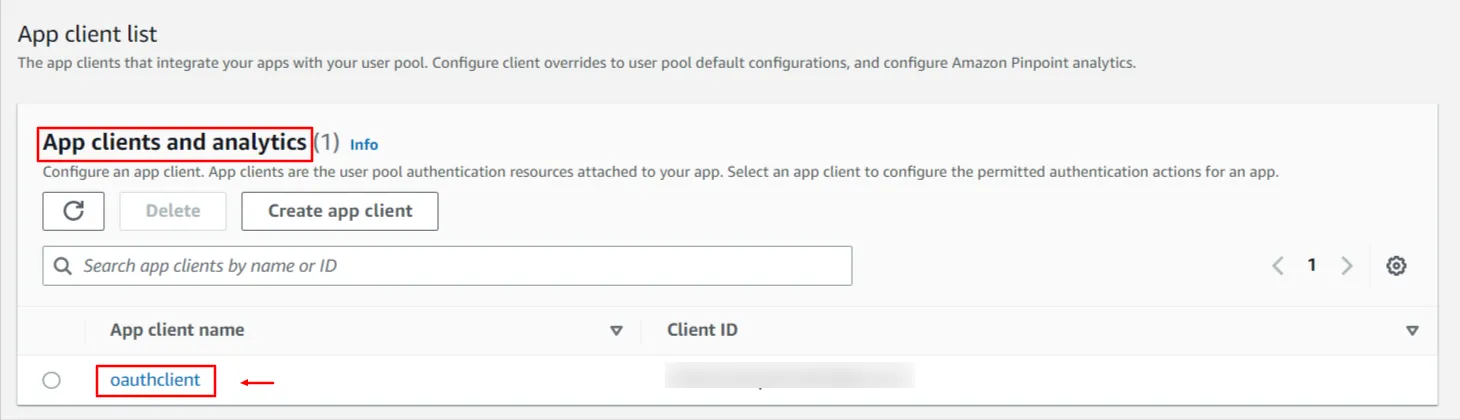
- Para obter o ID do cliente e o segredo do cliente, permaneça no mesmo 'Integração de aplicativos' guia e role para baixo até o 'Clientes de aplicativos e análises' seção. Clique no nome do cliente do seu aplicativo para ver o ID do cliente e o segredo do cliente.
- Você configurou com sucesso o AWS Cognito como Provedor OAuth para obter Logon único (SSO) do AWS Cognito com Odoo para autenticação de usuário.
2. Configure o aplicativo Odoo como cliente OAuth
- Navegue até a página inicial do Odoo e clique em cardápio botão.

- Clique em miniOrange OAuth 2.0.

- Clique em Criar botão para configurar seu Provedor de Identidade (IDP).

- Você verá a seguinte tela.

- Em Configuração Geral, preencha o nome do Provedor de Identidade (por exemplo, AWS Cognito). Você também precisará preencher os seguintes campos, que serão fornecidos pelo seu IdP.
|
ID do Cliente:
|
conforme fornecido pela AWS Cognito |
|
Segredo do Cliente:
|
conforme fornecido pela AWS Cognito |
|
Escopo:
|
código aberto |
|
Autorizar ponto final:
|
https://<cognito-app-domain>/oauth2/authorize |
|
Ponto final do token de acesso:
|
https://<cognito-app-domain>/oauth2/token |
|
Obter informações do usuário Endpoint:
|
https://<cognito-app-domain>/oauth2/userinfo |
- Na seção Mapeamento de Atributos, você pode mapear os atributos do seu IdP para os usuários no sistema ERP Odoo, conforme desejar. Na seção Mapeamento, você pode mapear os grupos do IdP para o seu sistema Odoo. Após preencher os campos obrigatórios, clique no botão Salvar.

- Concluímos a configuração do SSO usando miniOrange OAuth SSO módulo para Odoo.
3. Teste a configuração seguindo os passos abaixo
- Vá para Odoo Página de login. Você verá um extra botão com o mesmo nome configurado no módulo.

- Clique no botão e você será direcionado para a página de login do seu IdP. Insira suas credenciais do IdP e clique em Entrar. Após a autenticação bem-sucedida, você será conectado Odoo.

Neste guia, você configurou com sucesso o módulo miniOrange OAuth SSO para que o Odoo faça login usando as credenciais do AWS Cognito. Agora, seus usuários podem acessar o Odoo usando as credenciais do seu IdP do Cognito.
Precisa de ajuda?
Envie um e-mail para odoosupport@xecurify.com para obter orientação rápida (por e-mail ou reunião) sobre sua necessidade e nossa equipe o ajudará a selecionar a solução/plano mais adequado às suas necessidades.



