Procurar Resultados :

×

Registrar Contato

Odoo Okta OAuth / OIDC Single Sign-On usando Okta como provedor OAuth


Configure o login seguro de Single Sign-On (SSO) no Odoo com o Okta usando nosso módulo de SSO OAuth para Odoo . O plugin de SSO OAuth para Odoo permite que os usuários utilizem suas credenciais do Okta para um login contínuo no Odoo via SSO. Facilitar o SSO com o Okta permite que os usuários se autentiquem com suas credenciais do Okta e acessem seu site Odoo com segurança. Este guia de configuração passo a passo ajudará você a configurar o Okta como Provedor de Identidade (IDP) e o Odoo como Provedor de Serviços (SP) para implementar o SSO entre Okta e Odoo. Para saber mais sobre outros recursos que oferecemos no plugin de SSO OAuth para Odoo, clique aqui.
Pré-requisitos: Download e instalação

  • Uma instalação do Odoo em seu ambiente.
  • Instalou o módulo miniOrange OAuth SSO para Odoo.

Etapas para configurar o Okta como Provedor de Identidade

Etapas para configurar o Okta

  • Primeiro de tudo, vá para https://www.okta.com/login e faça login na sua conta Okta.
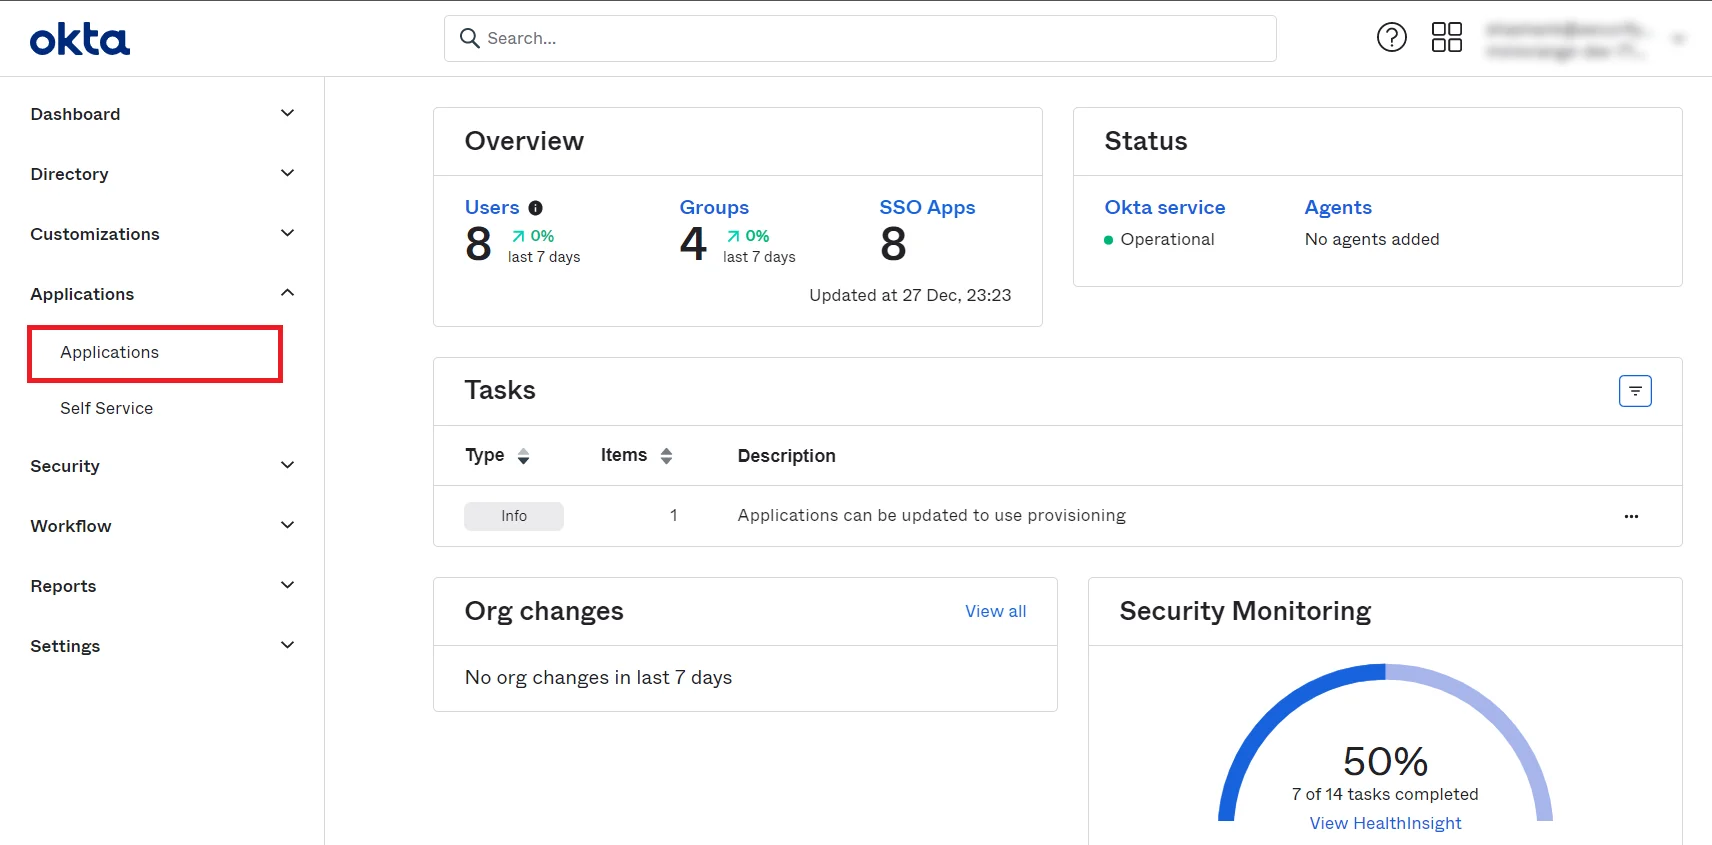
  • Vou ao Painel de administração do Okta. Vamos para Aplicações -> Aplicações.
  • Okta Single Sign-On (SSO) OAuth/OpenID-addapp-shortcut
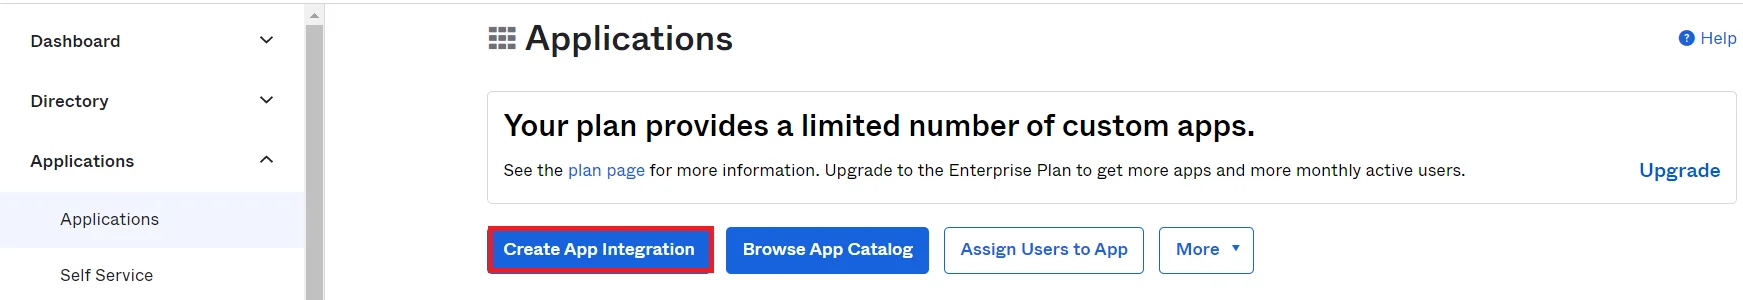
  • Você verá a seguinte tela. Clique em Criar integração de aplicativo botão.
  • Aplicativo de logon único (SSO) da Okta OAuth/OpenID
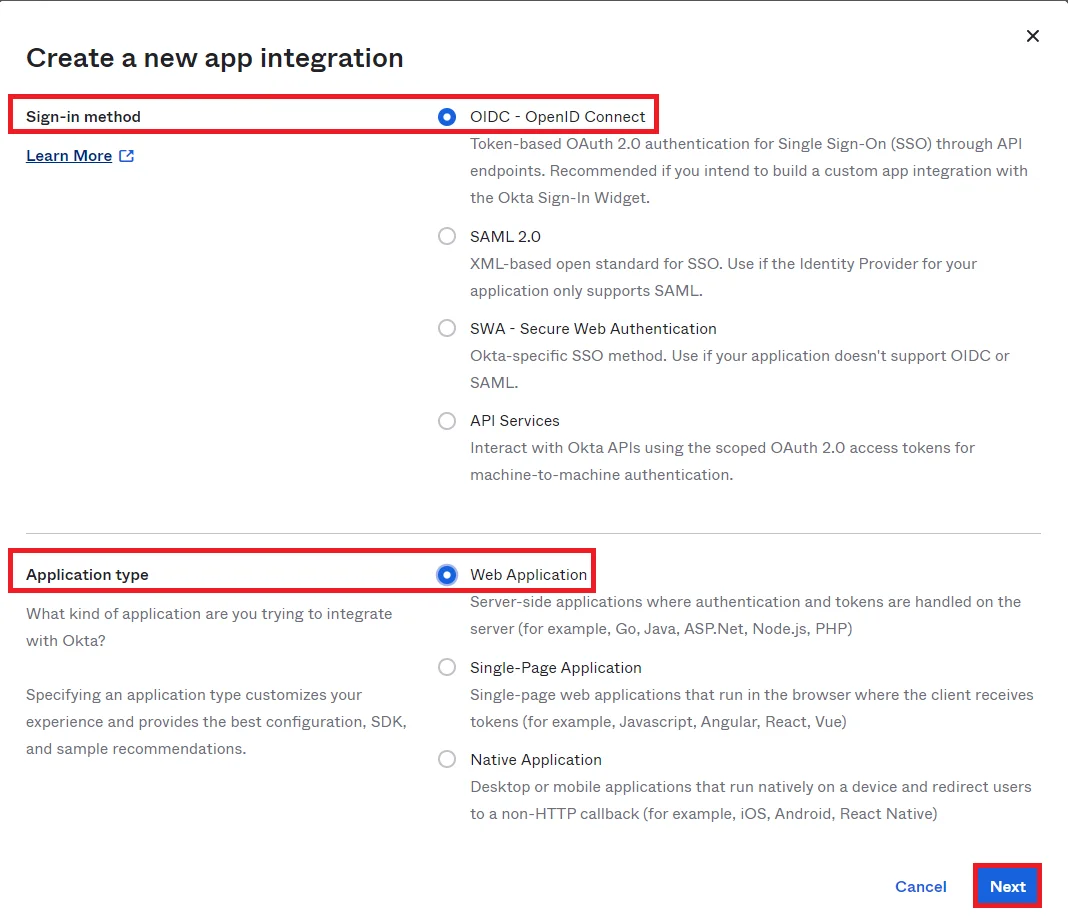
  • Selecione o método de login como OIDC - Conexão OpenID opção e selecione o tipo de aplicação como aplicativo da web, clique em Seguinte botão.
  • Okta Single Sign-On (SSO) OAuth/OpenID-select-webplatform
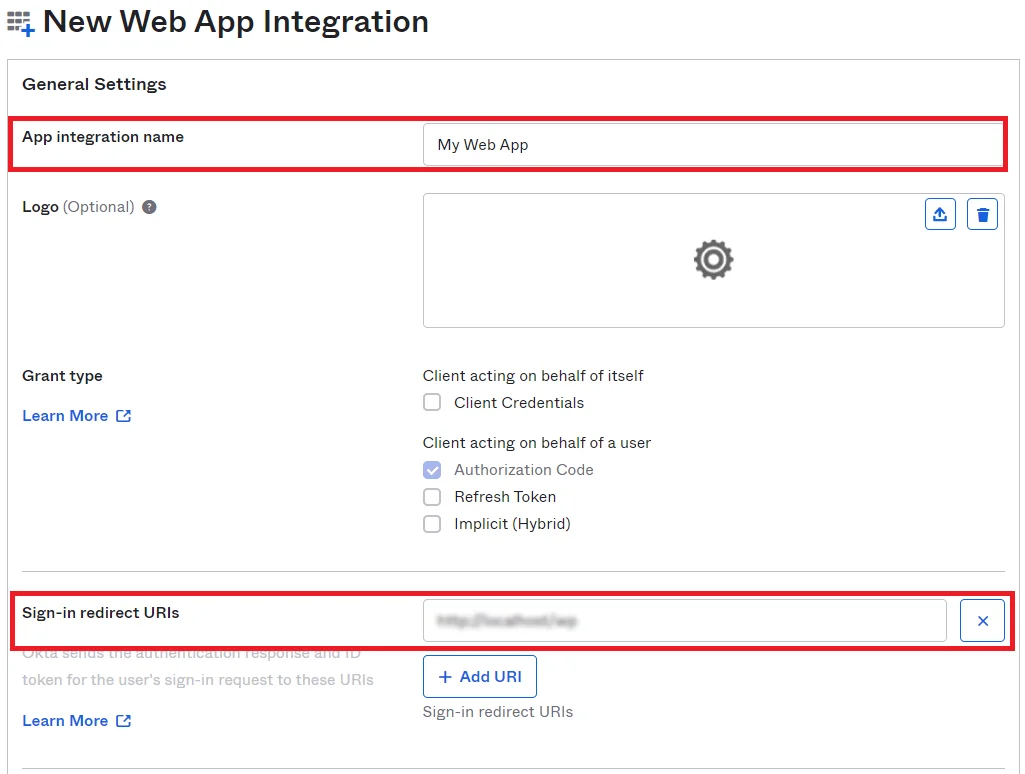
  • Você será redirecionado para a página de detalhes do aplicativo. Digite Integração de aplicativos nome e URIs de redirecionamento de login. você obterá isso na guia 'Configurar OAuth' do plugin miniOrange OAuth/OpenID Connect Client URL de redirecionamento/retorno de chamada campo.
  • Okta Single Sign-On (SSO) OAuth/OpenID-callbackURL
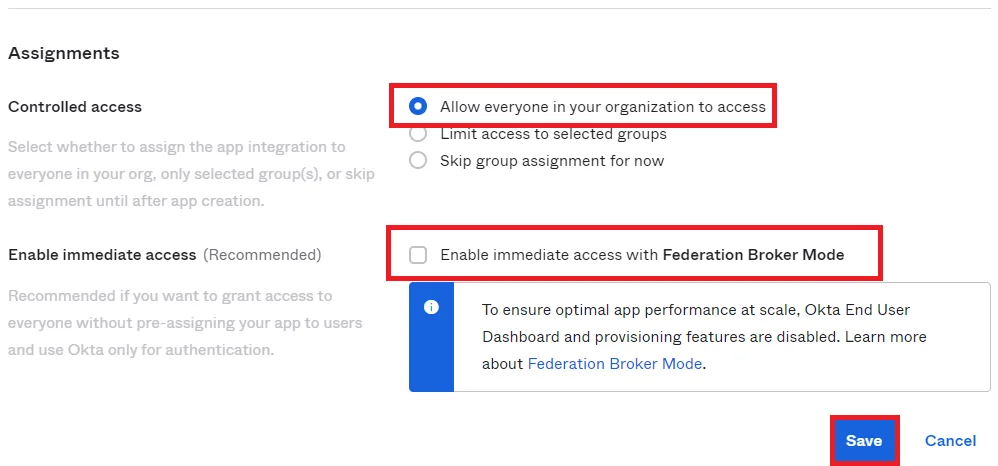
  • Role para baixo e você verá o Atribuições seção. Escolha uma opção de acesso controlado e desmarcar a opção Habilitar acesso imediato com o Modo de Corretor de Federação. Clique em Botão Salvar.
  • credenciais de cliente OAuth/OpenID do Okta Single Sign-On (SSO)
  • Agora você obterá o Credenciais do cliente e domínio okta. Copie essas credenciais em Plug-in de logon único (SSO) do cliente Miniorange OAuth configuração em campos correspondentes.
  • Observação: Insira https:// no campo de domínio Okta no plugin WordPress OAuth Single Sign-On (SSO), que você encontrará nas Configurações Gerais. Exemplo: (https://dev-32414285.okta.com).


    credenciais de cliente OAuth/OpenID do Okta Single Sign-On (SSO)

    1.1 Atribuir uma integração de aplicativo a um usuário

    • Acesse Guia Aplicativos e clique no seu aplicativo.
    • Guia do aplicativo WordPress Okta Single Sign-On (SSO) OAuth/OpenID
    • Selecione os Atribuições aba.
    • Atribuição de WordPress Okta Single Sign-On (SSO) OAuth/OpenID
    • Clique Atribuir e selecione Atribuir a pessoas.
    • Se você deseja atribuir o aplicativo a vários usuários ao mesmo tempo, selecione Atribuir a grupos [Se um aplicativo for atribuído a um grupo, ele será atribuído a todas as pessoas desse grupo]
    • Okta Single Sign-On (SSO) OAuth/OpenID WordPress selecionar atribuir pessoas
    • Clique Atribuir ao lado de um nome de usuário.
    • Okta Single Sign-On (SSO) OAuth/OpenID WordPress clique em atribuir
    • Clique Salvar e voltar.
    • Okta Single Sign-On (SSO) OAuth/OpenID WordPress voltar
    • Clique Pronto .
    • Okta Single Sign-On (SSO) OAuth/OpenID WordPress concluído

    1.2 Atributos de perfil para o token id

    • No painel de administração do Okta, navegue até Segurança -> API.
    • Configuração do botão de login do Okta Single Sign-On (SSO) OAuth/OpenID WordPress create-newclient
    • Selecione seu aplicativo SSO e clique em editar ícone.
    • Configuração do botão de login do Okta Single Sign-On (SSO) OAuth/OpenID WordPress create-newclient
    • Acesse reivindicações guia e selecione o ID opção de token.
    • Configuração do botão de login do Okta Single Sign-On (SSO) OAuth/OpenID WordPress create-newclient
    • clique em Adicionar reivindicação botão.
    • Configuração do botão de login do Okta Single Sign-On (SSO) OAuth/OpenID WordPress create-newclient
    • Dê um Nome para sua reivindicação/atributo e selecione token de identificação no menu suspenso do tipo de token. Agora, insira o valor usuário.$atributo no Valor campo com base no atributo que você deseja receber. Mantenha as outras configurações como padrão e clique em Criar botão.
    • Configuração do botão de login do Okta Single Sign-On (SSO) OAuth/OpenID WordPress create-newclient
    • Siga os mesmos passos para todos os atributos que deseja visualizar. Você terá uma lista semelhante à abaixo.
    • Configuração do botão de login do Okta Single Sign-On (SSO) OAuth/OpenID WordPress create-newclient
    • Você poderá ver os atributos no Configuração de Teste saída da seguinte forma.
    • Configuração do botão de login do Okta Single Sign-On (SSO) OAuth/OpenID WordPress create-newclient

Configurar o aplicativo Odoo como provedor de serviços

  • Navegue até a página inicial do Odoo e clique em cardápio botão.
  • Botão de menu da página inicial do odoo Odoo Okta OAuth Single Sign-On (SSO)
  • Clique em miniOrange OAuth 2.0.
  • Módulo de domínio miniOrange OAuth Odoo Okta OAuth Single Sign-On (SSO)
  • Clique em Criar botão para configurar seu Provedor de Identidade (IDP).
  • criar configurar Provedor de Identidade (IDP) Odoo Okta OAuth Single Sign-On (SSO)
  • Você verá a seguinte tela.
  • tela geral a seguir Odoo Okta OAuth Single Sign-On (SSO)
  • Na Configuração Geral, preencha o nome do Provedor de Identidade (por exemplo, WordPress). Você também precisará preencher os seguintes campos que receberá do seu IdP.
  • ID do Cliente: conforme fornecido pela Okta
    Segredo do Cliente: conforme fornecido pela Okta
    Escopo: perfil de e-mail openid
    Autorizar ponto final: /auth/realms/{nome-do-realm}/protocolo/openid-connect/auth
    Ponto final do token de acesso: /auth/realms/{nome-do-realm}/protocolo/openid-connect/token
    Obter informações do usuário Endpoint: /auth/realms/{nome-do-realm}/protocolo/openid-connect/userinfo
  • Na seção Mapeamento de Atributos, você pode mapear os atributos do seu IdP para usuários no sistema Odoo ERP, conforme desejado.
  • Na seção Mapeamento, você pode mapear os grupos do IdP para o seu sistema Odoo. Após preencher os campos obrigatórios, você pode clicar no botão salvar botão.
  • seção de mapeamento de atributos baixar Odoo Okta OAuth Single Sign-On (SSO)
  • Concluímos a configuração do SSO usando o módulo miniOrange OAuth SSO para Odoo.

Teste a configuração seguindo os passos abaixo

  • Vá para Odoo Página de login. Você verá um extra botão com o mesmo nome configurado no módulo.
  • página de login do odoo botão Okta Odoo Okta OAuth Single Sign-On (SSO)
  • Clique no botão e você será direcionado para a página de login do seu IdP. Insira suas credenciais do IdP e clique em Entrar.
  • Após a autenticação bem-sucedida, você será conectado Odoo.
  • login com sucesso no odoo Odoo Okta OAuth Single Sign-On (SSO)

Neste guia, você configurou com sucesso o módulo miniOrange OAuth SSO para que o Odoo faça login usando as credenciais do Okta. Agora, seus usuários podem acessar o Odoo usando as credenciais do seu IdP Okta.

Fique à vontade para entrar em contato conosco pelo endereço odoosupport@xecurify.com com suas perguntas e dúvidas.

Olá!

Preciso de ajuda? Estamos bem aqui!

ajuda