ASP.NET OAuth Single Sign-On (SSO) usando PingFederate como provedor OAuth
O módulo ASP.NET OAuth Single Sign-On (SSO) permite habilitar o Single Sign-On (SSO) via OAuth para suas aplicações ASP.NET. Com o SSO, você pode usar apenas uma senha para acessar suas aplicações e serviços ASP.NET. Nosso módulo é compatível com todos os provedores de identidade que atendem aos requisitos do OAuth. A seguir, apresentaremos um guia passo a passo para configurar o SSO entre o ASP.NET e o PingFederate, considerando o PingFederate como provedor OAuth.
Para configurar o conector, extraia o
asp-net-oauth-sso-module.zip, você encontrará um arquivo DLL
miniorange-oauth-sso.dll, um arquivo de configuração
oauthsso.config e uma integração.md arquivo que contém as etapas para adicionar o módulo ao seu aplicativo.
Adicione miniorange-oauth-sso.dll na pasta bin (onde estão seus outros arquivos DLL) para seu aplicativo.
Registrar-se miniorangeoauthsso módulo em sua aplicação de acordo com as etapas fornecidas no integração.md arquivo.
Adicione o arquivo de configuração fornecido oauthsso.config no diretório raiz do seu aplicativo.
Após a integração, abra o navegador e navegue até o painel do conector com a URL abaixo: https:// <your-application-base-url>/?ssoaction=config
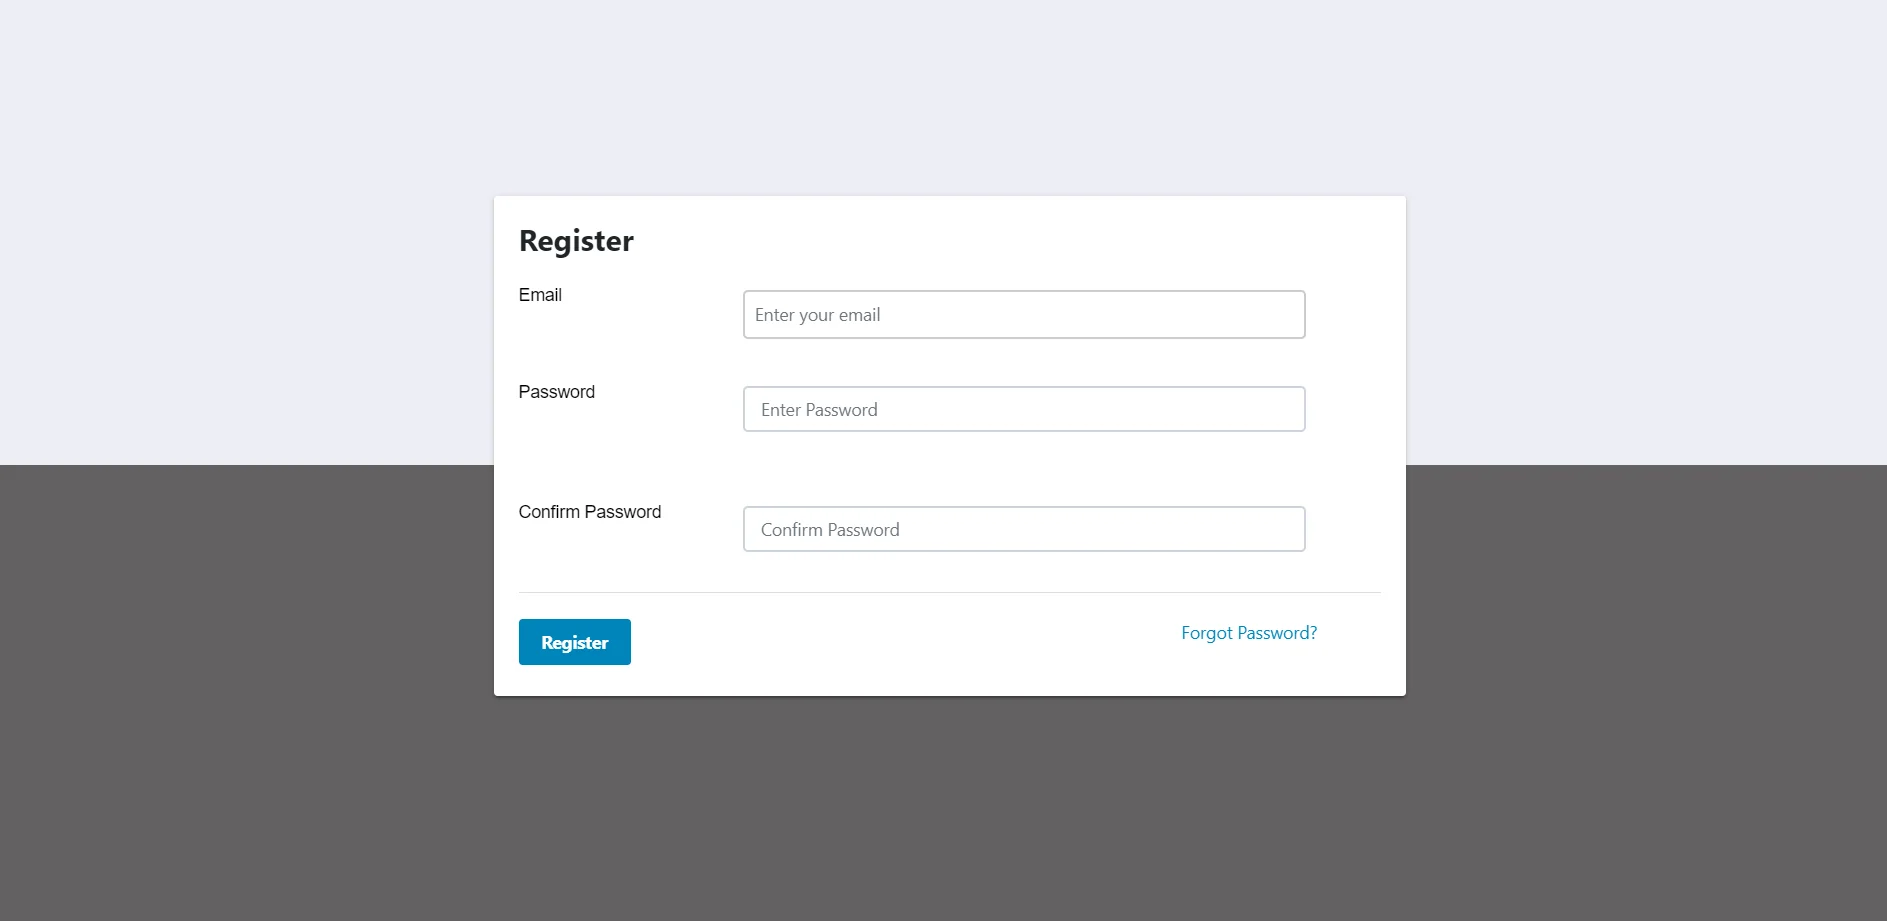
Se aparecer a página de registro ou de login, você adicionou com sucesso o conector miniOrange oauth sso para seu aplicativo.
Registrar-se or Entrar para configurar o conector.
Etapas para configurar o ASP.NET OAuth Single Sign-On (SSO) usando PingFederate como IDP
1. Configurar PingFederate como provedor de identidade
Efetue login no seu painel de administração de usuário do PingFederate.
Clique no Servidor OAuth no menu de navegação à esquerda.
Debaixo Clientes, clique em Criar Nova.
Introduzir o ID do cliente, Nome e
Descrição. Selecionar Segredo do cliente in
Autenticação de cliente e clique em
Gerar Segredo. Tome nota do seu
ID do cliente & Segredo do cliente que você vai precisar em Etapa 3 para configurar
Cliente ASP.NET OAuth miniOrange.
Copie o URL de redirecionamento/retorno de chamada do
Cliente ASP.NET OAuth miniOrange e insira-o em
URIs de redirecionamento campo e clique em Adicione. Selecione o Código de autorização tipo de concessão e clique em
Economize.
Você concluiu com sucesso as configurações do lado do servidor OAuth do aplicativo Ping Federate.
2. Configurar o aplicativo ASP.NET como provedor de serviços
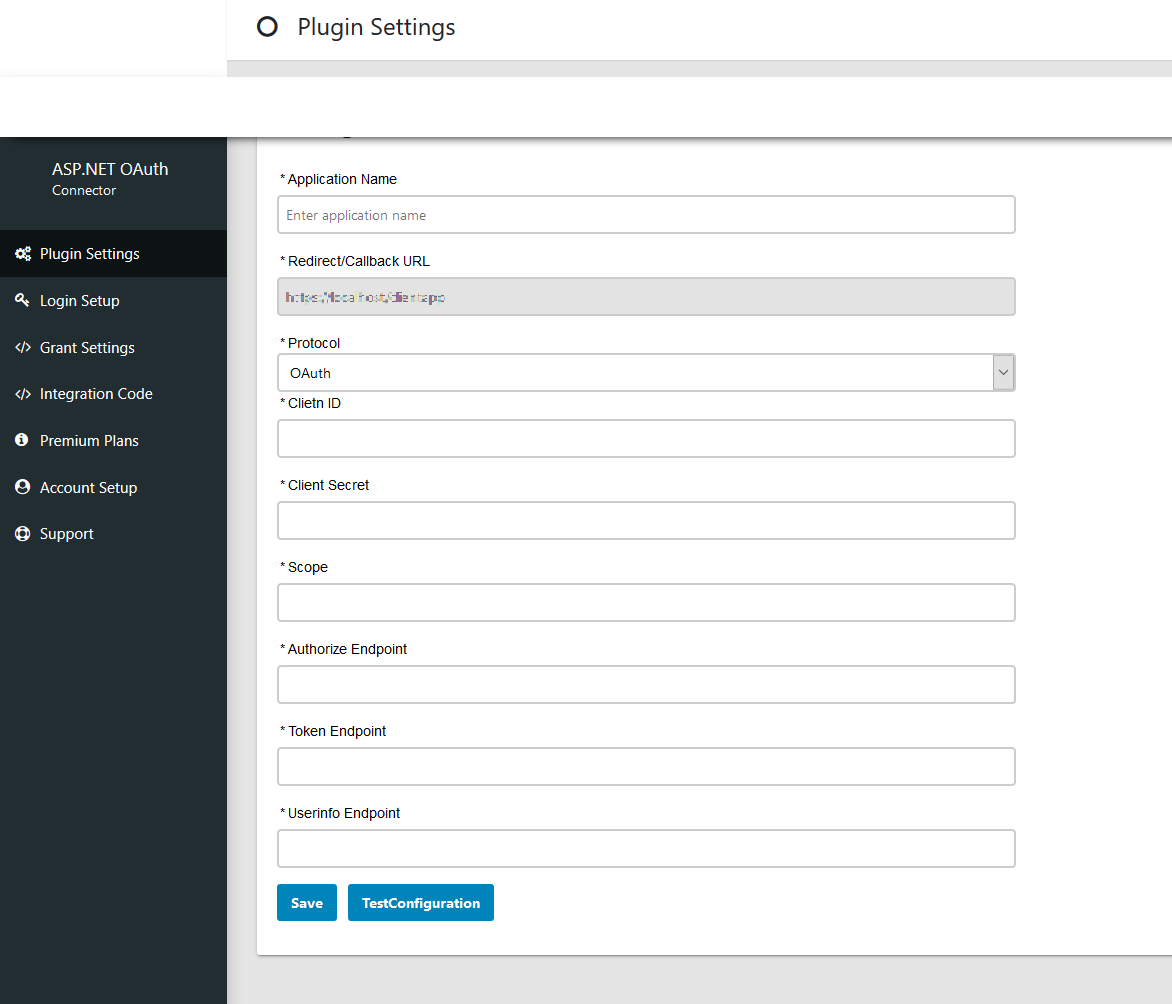
Depois de configurar seu provedor OAuth, ele fornecerá a você
ID do cliente, segredo do cliente, endpoint de autorização, endpoint de token de acesso
e Obter ponto final de informações do usuário. Configure esses valores nos respectivos campos.
Preencha todos os detalhes necessários e clique em
Salvar configuração.
3. Testando o OAuth SSO
Após salvar a configuração, clique em
Configuração de Teste para verificar se você configurou corretamente.
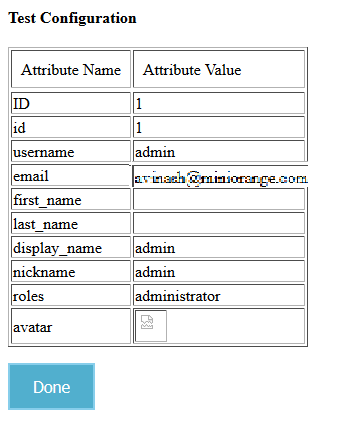
Com a configuração bem-sucedida, você obterá
Nome dos atributos e Valores de Atributo na janela Configuração de Teste. A captura de tela abaixo mostra um resultado bem-sucedido.
4. Mapeamento de Atributos
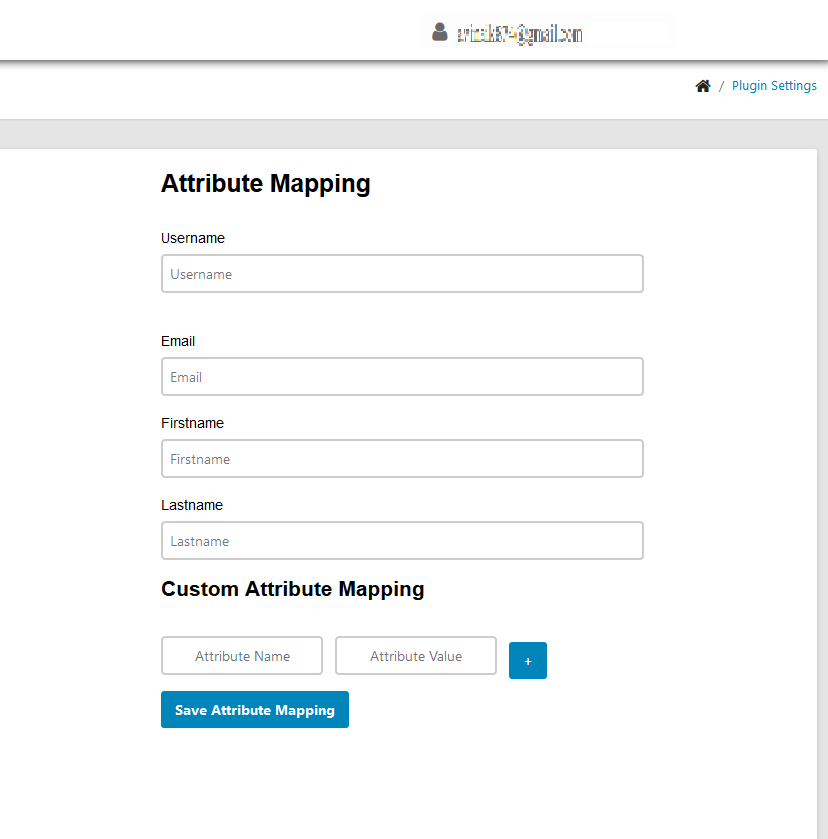
Mapeie os nomes de atributos fornecidos pelo seu servidor OAuth com os atributos do seu aplicativo ASP.NET fornecidos na seção Mapeamento de atributos e clique em
Salvar mapeamento de atributos.
Observação: Todos os atributos mapeados serão armazenados na sessão para que você possa acessá-los em seu aplicativo.
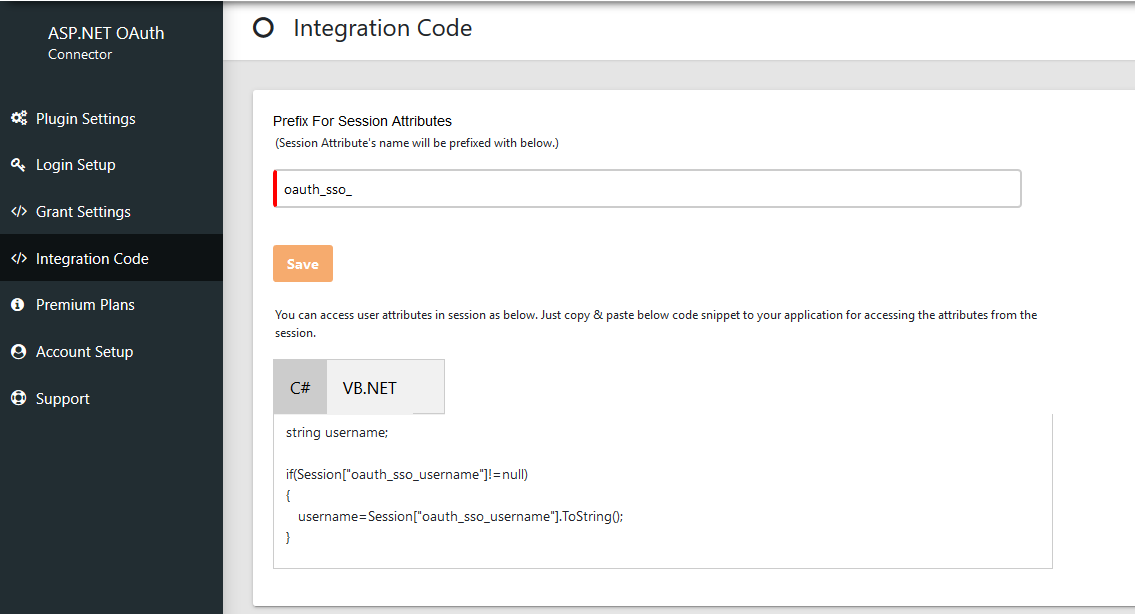
5. Código de Integração
Você pode encontrar o código de integração na aba Código de Integração do conector. Basta copiar e colar esse trecho de código onde quiser para acessar os atributos do usuário.
6. Adicione o seguinte link em seu aplicativo para Single Sign-On (SSO)
Use a seguinte URL como um link no seu aplicativo de onde você deseja executar o SSO: http://base-url/?ssoaction=login
Por exemplo, você pode usá-lo como: <a href="http://base-url/?ssoaction=login”>Log in</a>"
Você pode até mesmo configurar o módulo DNN OAuth Single Sign-On (SSO) com qualquer provedor de identidade, como ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 ou até mesmo com seu próprio provedor de identidade personalizado . Para verificar outros provedores de identidade, clique aqui.
Não consegue encontrar seu provedor de identidade? Envie um e-mail para aspnetsupport@xecurify.com e ajudaremos você a configurar o SSO com seu provedor de identidade. Além disso, oferecemos orientação rápida (por e-mail ou reunião) sobre suas necessidades e nossa equipe ajudará você a selecionar a solução/plano mais adequado.
×
Olá!
Preciso de ajuda? Estamos bem aqui!
Entre em contato com o suporte miniOrange
Obrigado pela sua consulta.
Se você não receber uma resposta nossa dentro de 24 horas, sinta-se à vontade para enviar um e-mail de acompanhamento para info@xecurify.com