
DNN OAuth Single Sign-On (SSO) usando Keycloak como provedor OAuth
Visão geral
O provedor de autenticação OAuth Single Sign-On (SSO) do DNN permite habilitar o OAuth Single Sign-On para o seu site DotNetNuke . Com o Single Sign-On, você pode usar apenas uma senha para acessar seu site e serviços DotNetNuke . Nosso provedor de autenticação é compatível com todos os provedores de identidade compatíveis com OAuth . Aqui, apresentaremos um guia passo a passo para configurar o Single Sign-On (SSO) entre o DNN e o Keyclock, considerando o Keyclock como provedor OAuth.



Pré-requisitos: Download e instalação
1. Faça o download do provedor de autenticação DNN OAuth Single Sign On através do link acima.
2. Faça o upload do pacote de instalação dnn-oauth-single-sign-on_xxx_Install acessando Configurações > Extensões > Instalar extensão.
3. Agora, na aba Extensões instaladas, selecione Sistemas de autenticação. Aqui você poderá ver o provedor de autenticação OAuth do miniOrange DNN.
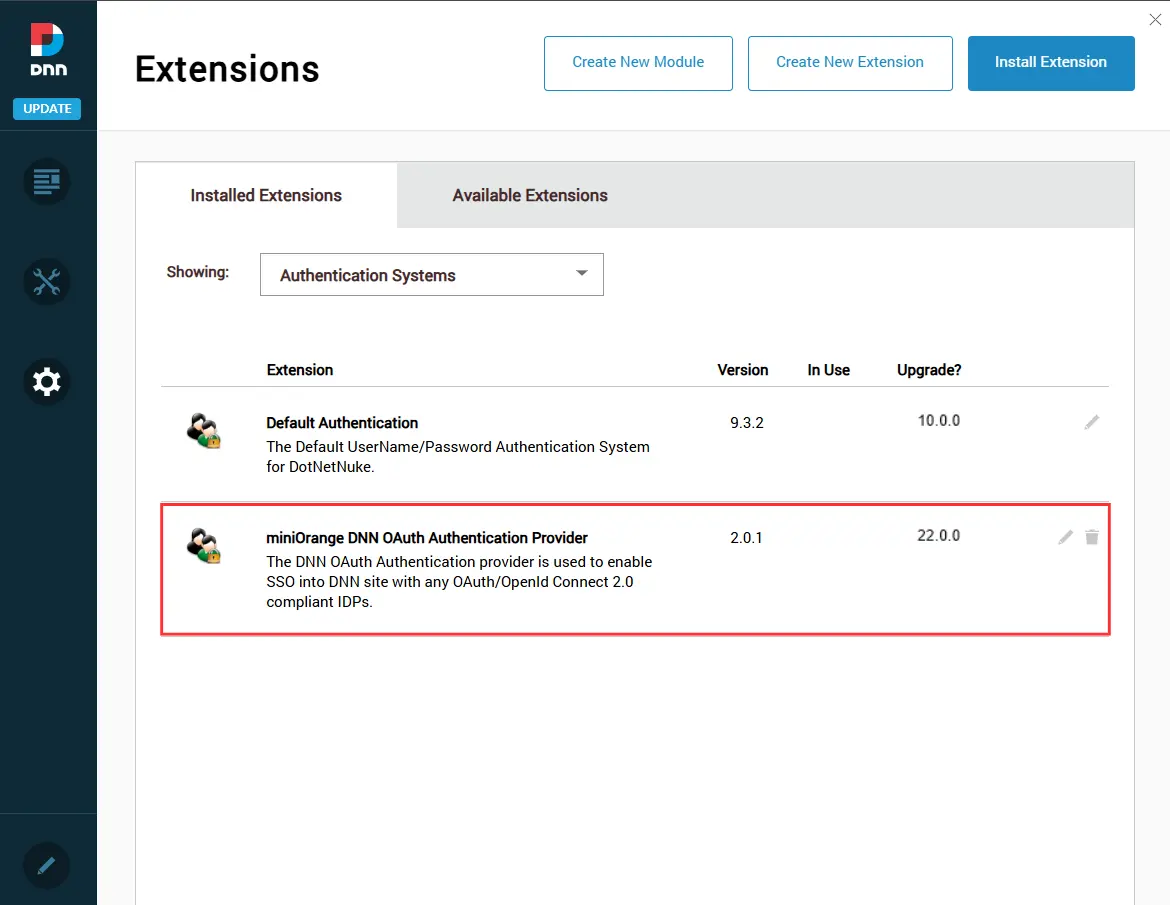
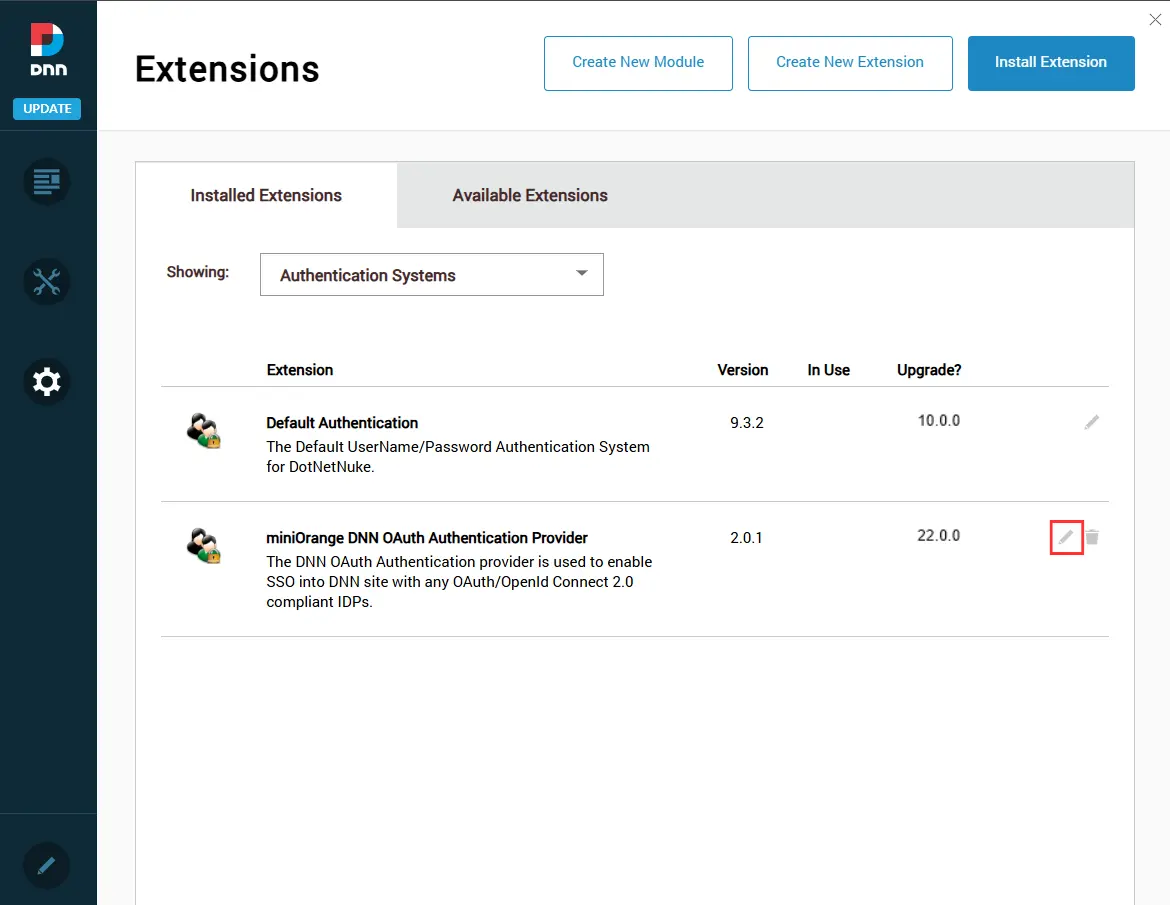
4. Basta clicar no ícone de lápis, conforme mencionado na imagem abaixo, para configurar o Provedor de Autenticação DNN OAuth.
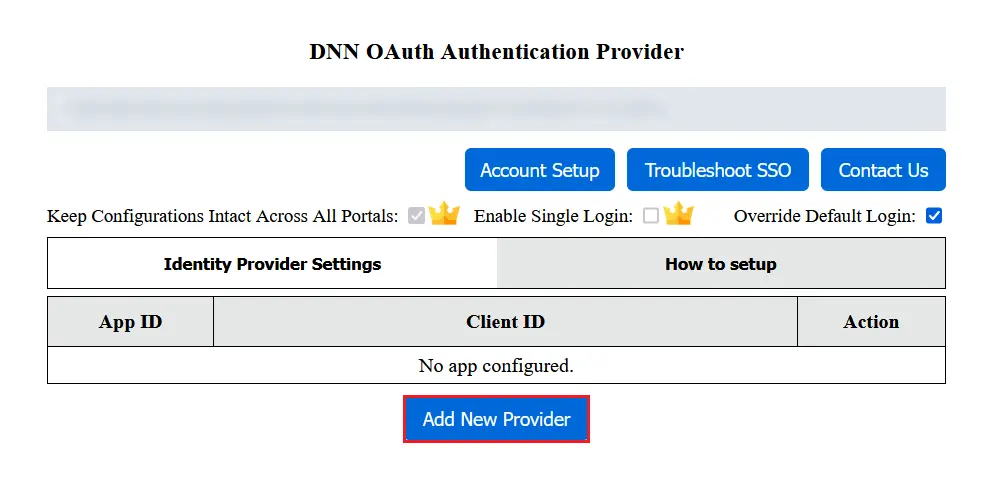
5. Agora vá para a aba de configurações do site. Aqui você verá o Painel do Provedor de Autenticação DNN OAuth.

6. Você concluiu a instalação do Provedor de Autenticação no seu site DNN.
Etapas para configurar o DNN Single Sign-On (SSO) usando o Keyclock como IDP
1. Configurar o provedor de autenticação para configurar o logon único (SSO) do OAuth
- Para configurar o aplicativo no provedor de autenticação, clique no botão Adicionar novo provedor na guia Configurações do provedor de identidade.
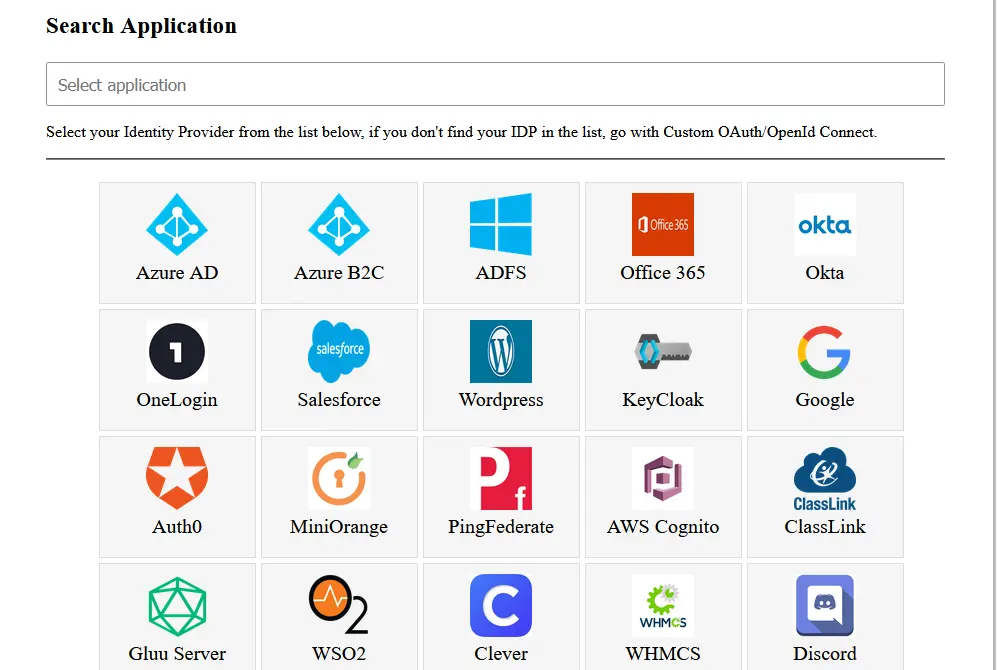
- Selecionar Keyclock como Provedor de Identidade da lista. Você também pode pesquisar seu Provedor de Identidade usando a caixa de pesquisa.
2. Configurar o Keycloak como provedor OAuth
- Primeiro de tudo, Baixar Keycloak e instalá-lo.
- Inicie o servidor Keycloak com base na sua versão do Keycloak. (Veja a tabela abaixo)
| Para o Keycloak versão 16 e abaixo |
Acesse o diretório raiz do Keycloak : bin standalone.sh |
| Para o Keycloak versão 17 e superior |
Vá para o diretório raiz do keycloak caixa kc.bat e execute os comandos abaixo.
|
Siga as etapas a seguir para configurar o Keycloak como IdP para obter DNN OAuth Keycloak SSO
Selecione a versão do Keycloak:
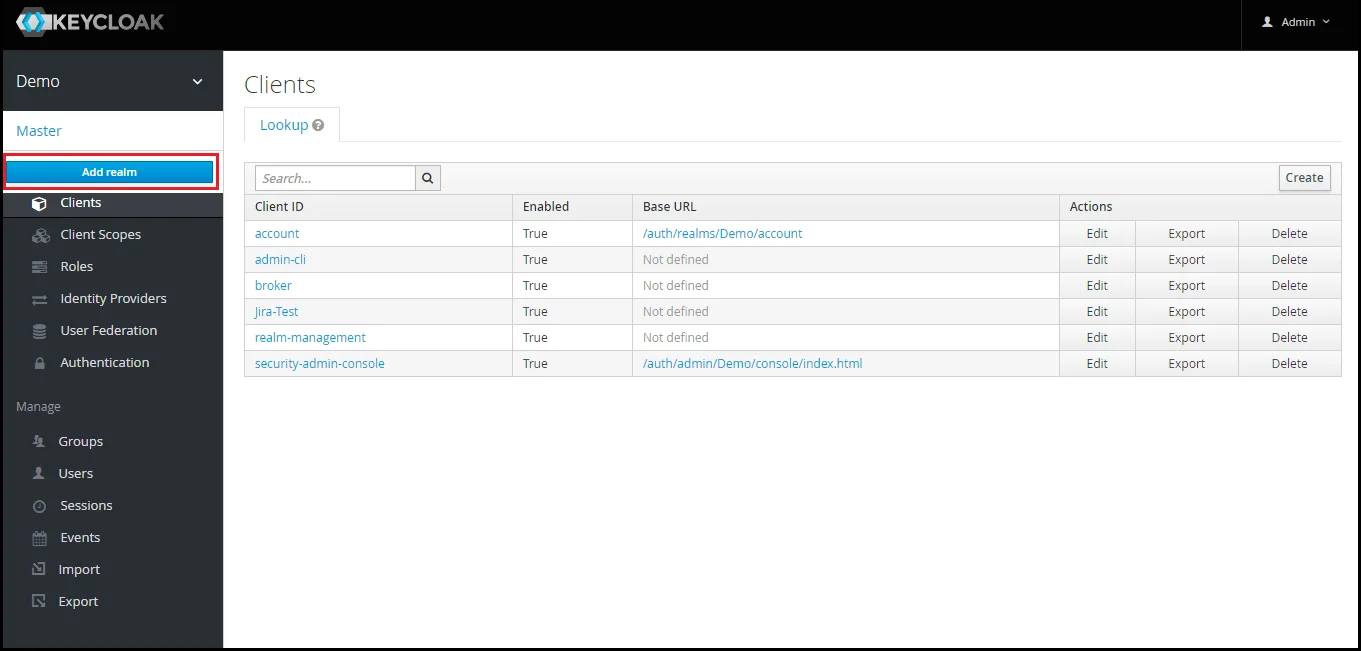
- Adicionar Realm: Agora faça login no console de administração do Keycloak e navegue até o domínio desejado. Você pode adicionar um novo domínio selecionando Adicionar Reino opção.
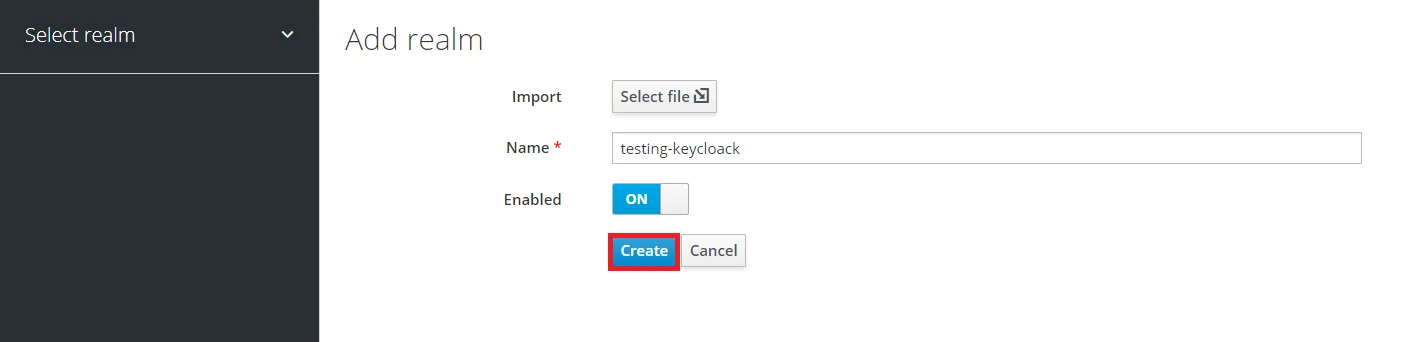
- Criar reino: Entrar Nome do Reino e mantenha o nome do domínio em mãos, pois será necessário posteriormente para configurar o domínio no plugin OAuth Client. Clique em CRIAR para adicionar reino.
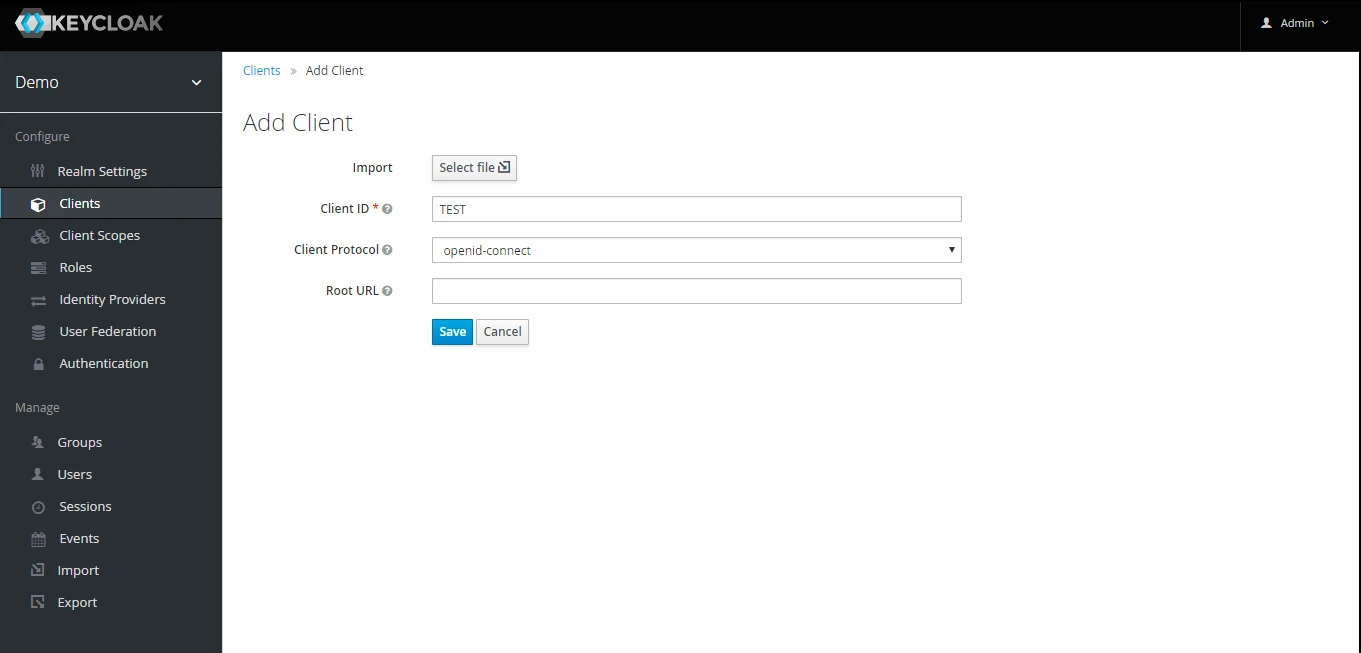
- Criar cliente OpenID: Clique no Clientes e escolha cria Para criar um novo cliente, insira o ID do cliente e selecione o protocolo do cliente. openeid-connect e selecione Economize.
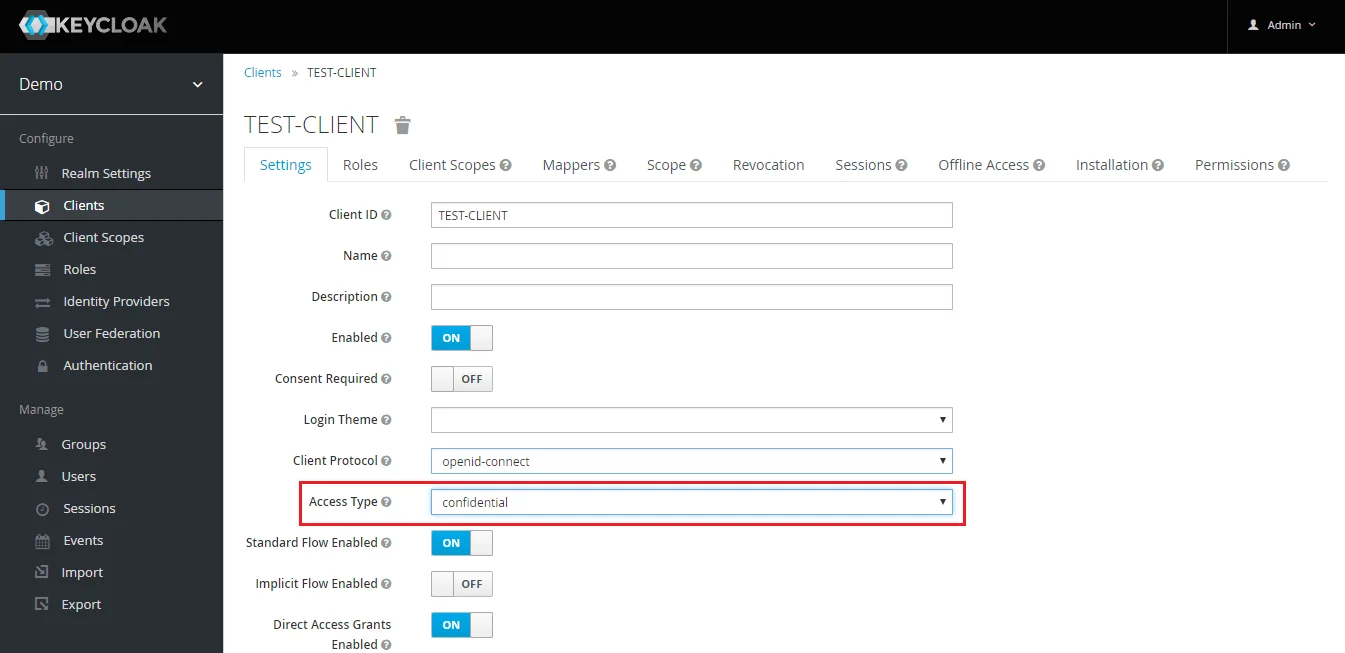
- Alterar tipo de acesso: Após a criação do cliente, altere seu tipo de acesso para confidencial.
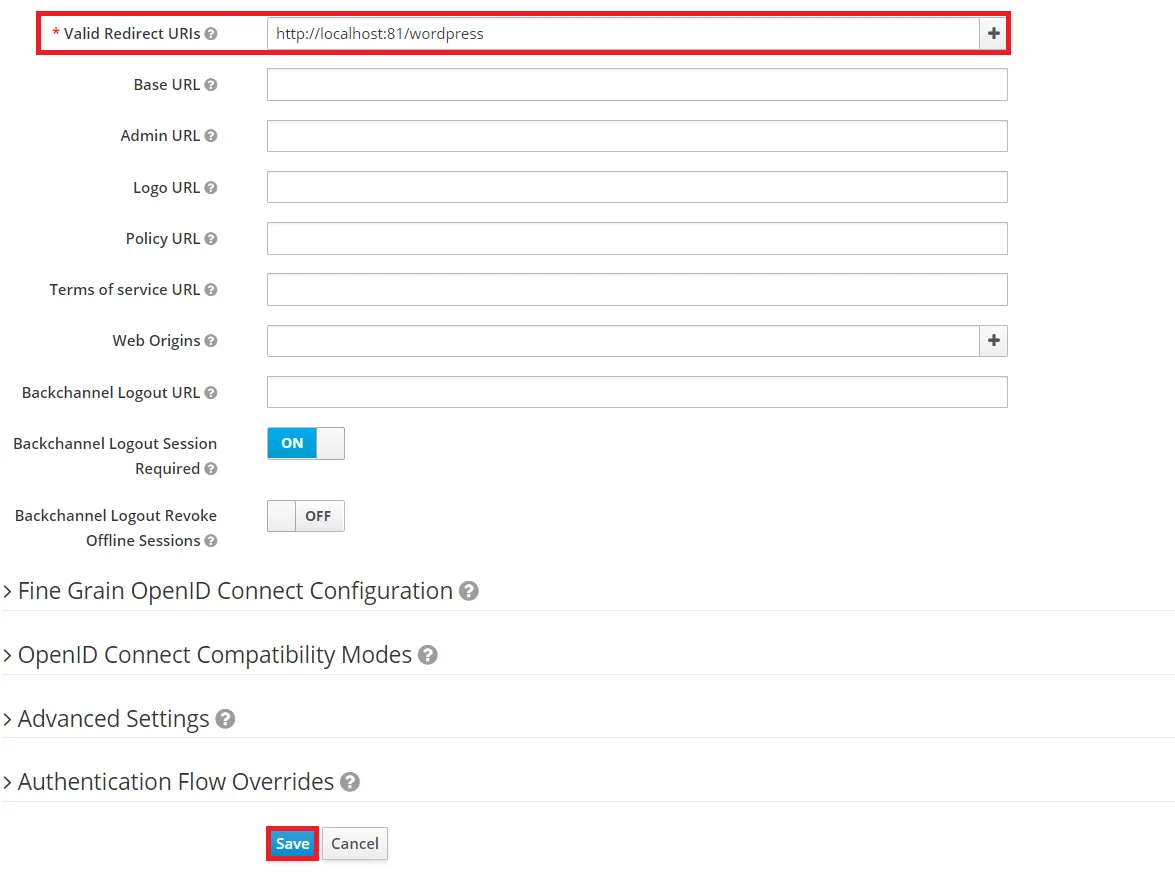
- Insira URIs de redirecionamento válidos: Copie o URL de retorno do plugin e clique em
SALVAR. Ex. -- https://
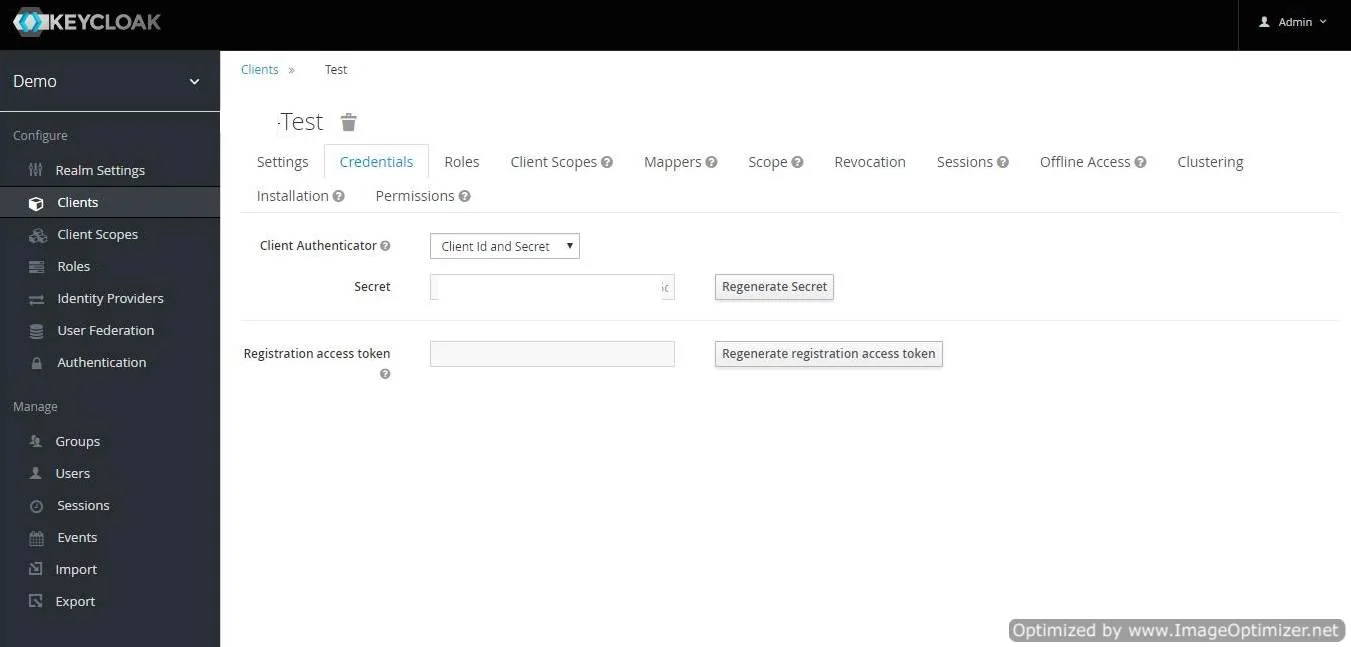
/oauth/retorno de chamada - Obter segredo do cliente: Agora precisamos obter o segredo do cliente. Então selecione Clientes e selecione credenciais e copie seu segredo daqui.
- Configuração do plugin: Digite copiado Segredo do cliente para Segredo do cliente campo no plugin OAuth Client e insira o Nome do Cliente no campo ID do cliente.
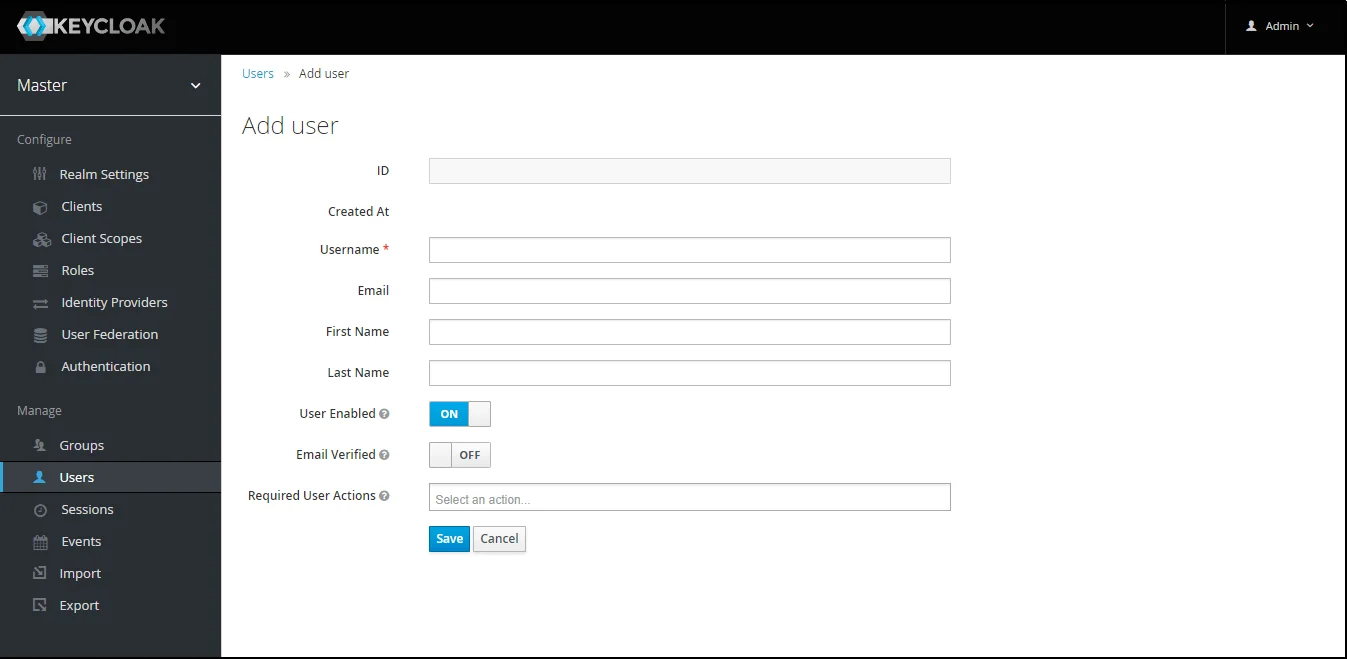
- Adicionar usuário: Precisamos adicionar usuários ao reino que poderão acessar os recursos do reino. Clique em Utilizadores e escolha Adicionar um novo usuário.
- Configuração do usuário: Depois que o usuário for criado, a seguinte ação precisa ser executada nele.
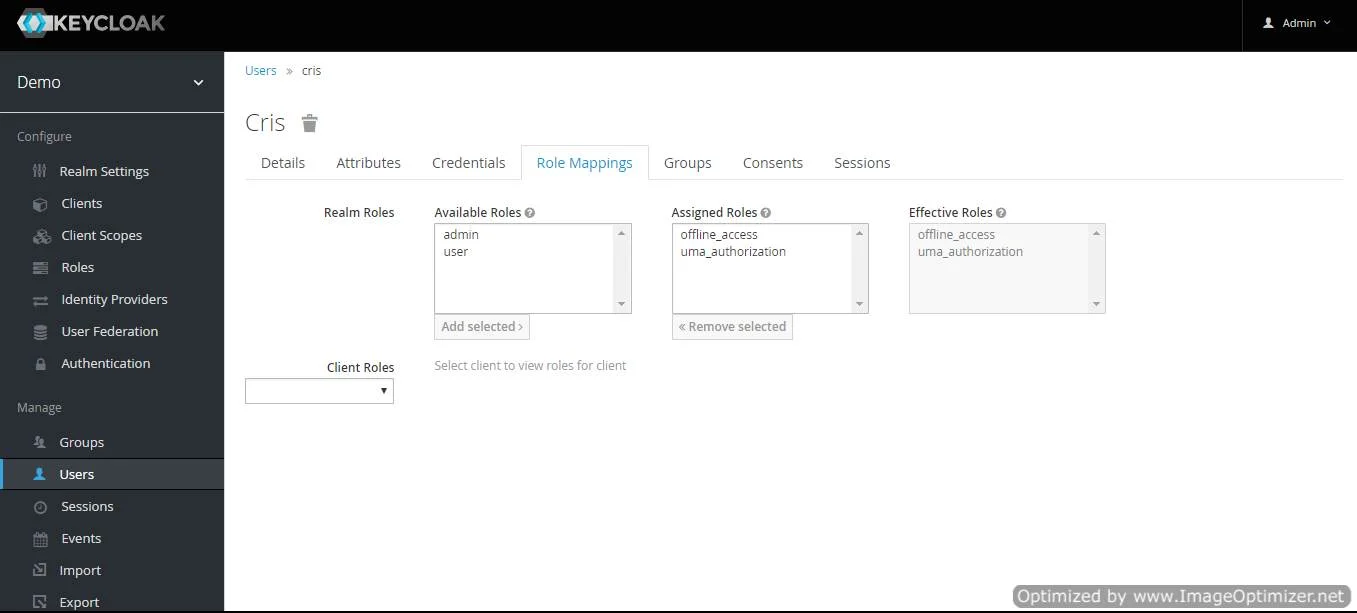
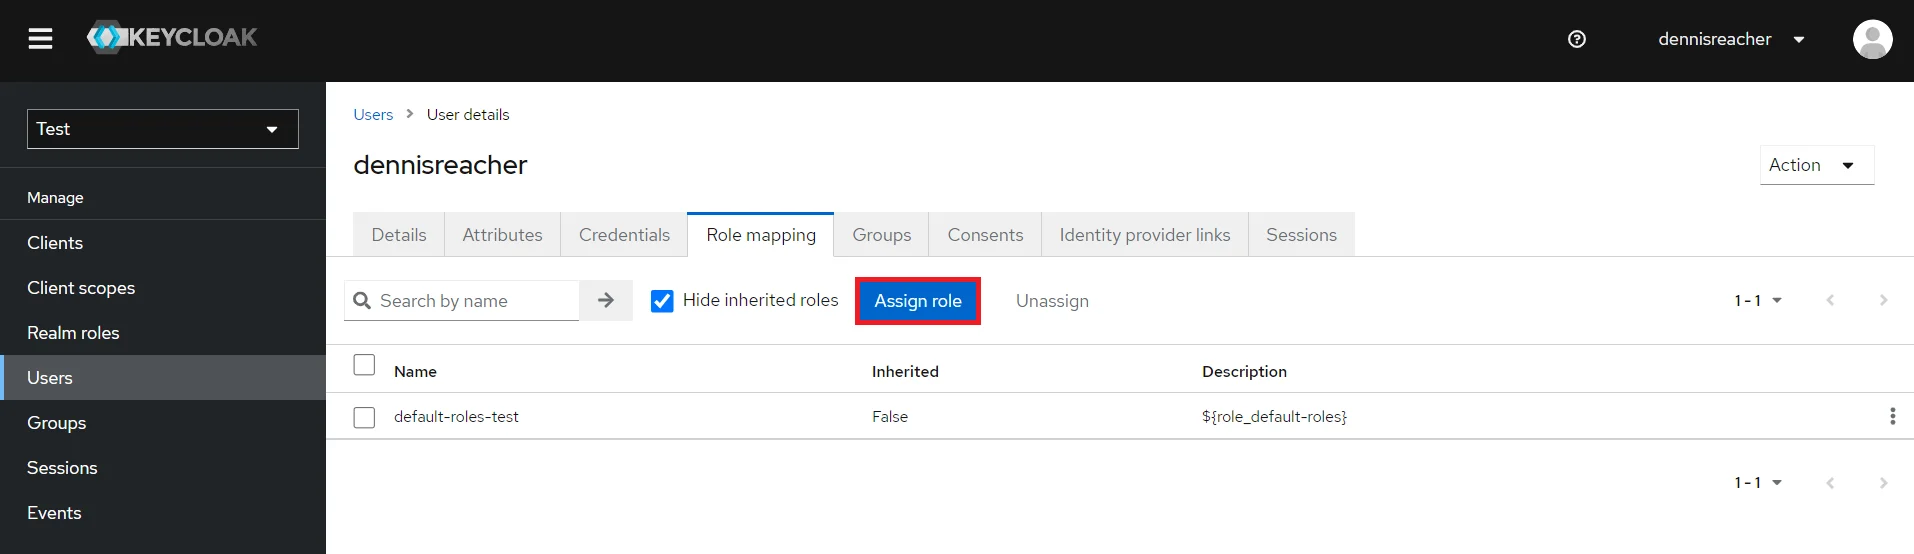
- Usuário do mapa: Precisamos mapear o usuário para uma função. Clique em Mapeamentos de funções e atribuir ao usuário a função desejada dentre as funções disponíveis e clicar em adicionar selecionado.
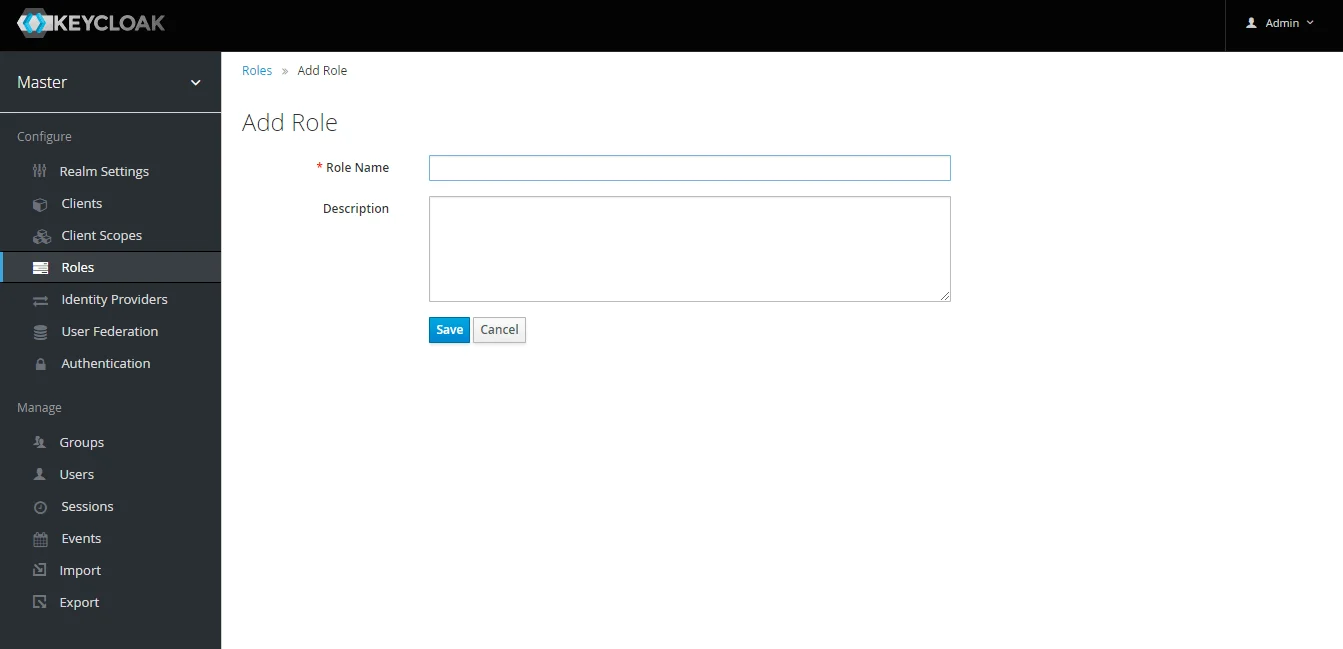
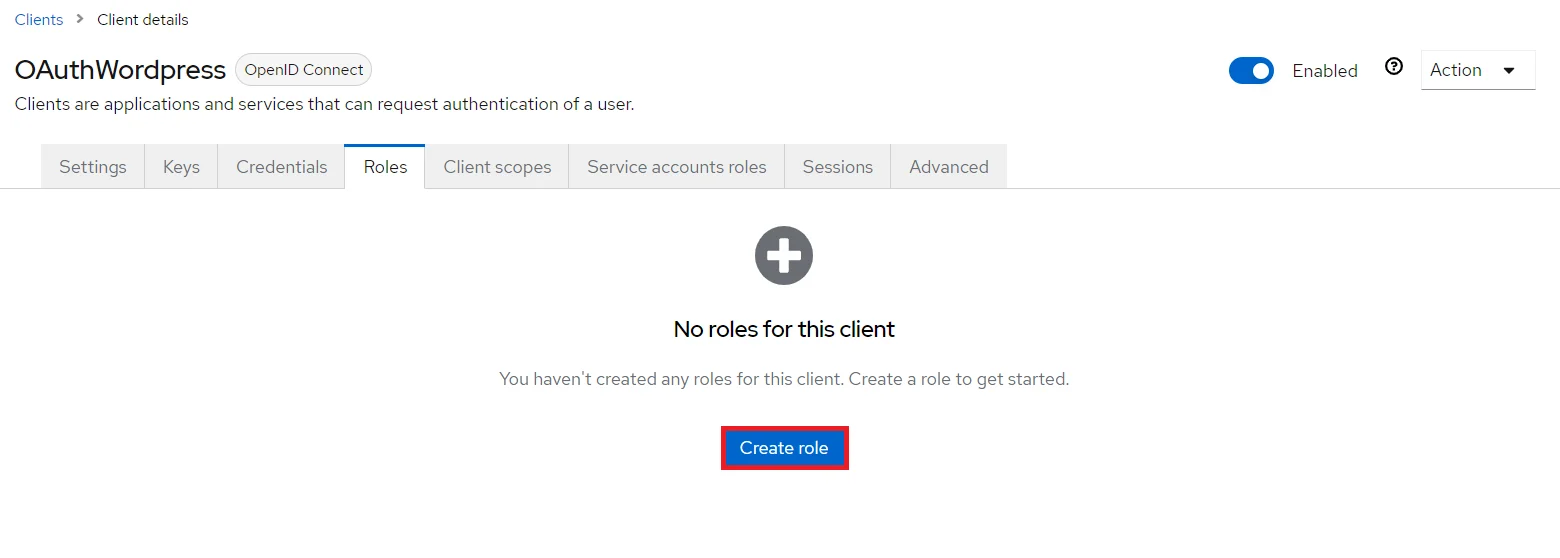
- Criar FUNÇÃO: A função será usada pelos seus aplicativos para definir quais usuários serão autorizados a acessar o aplicativo. Clique no botão Setores e escolha Adicionar Tipo.
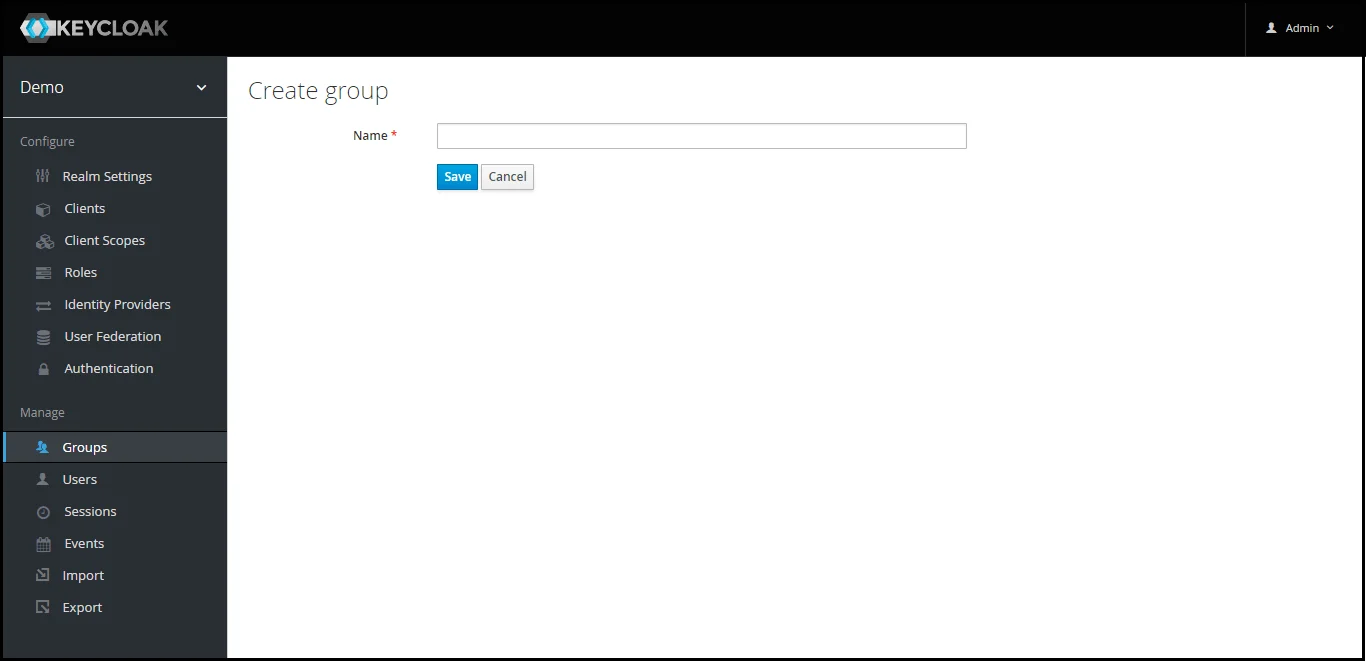
- Criar grupos: Clique no Grupos e escolha New para criar um novo grupo.
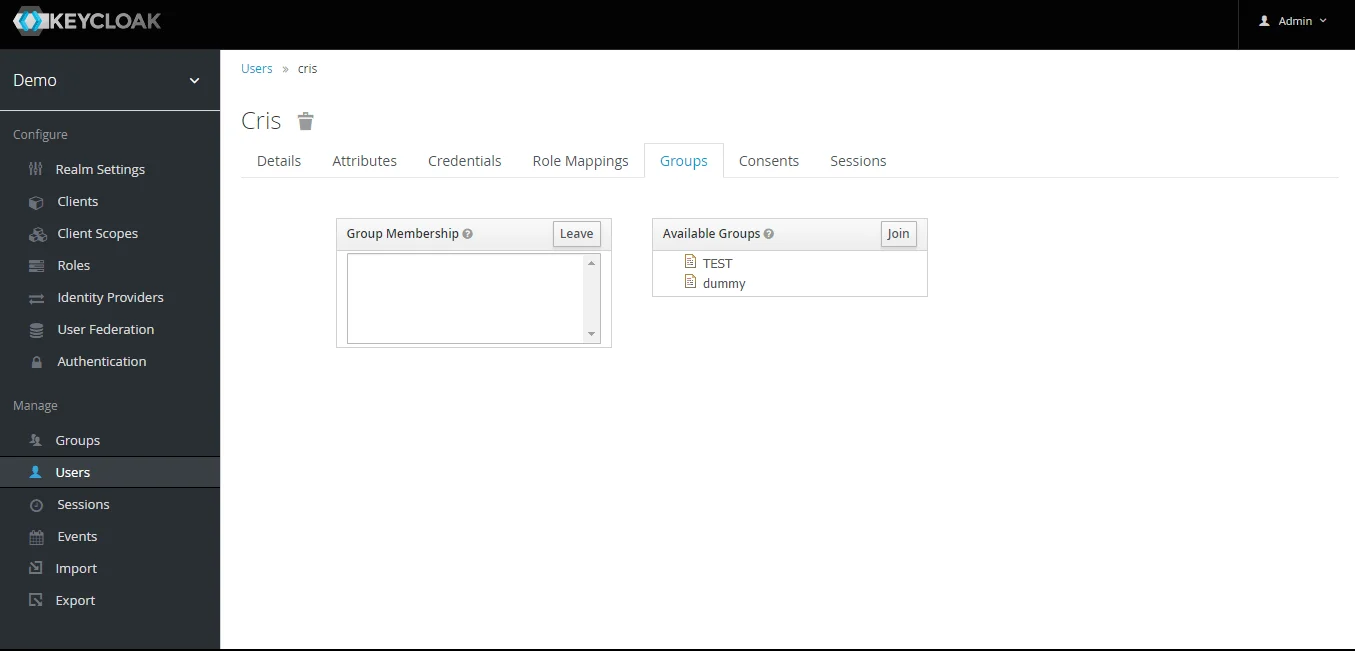
- Atribuir usuário ao grupo: Selecione o usuário que deseja adicionar ao grupo. Escolha a opção "Grupos" na aba, selecione o nome do grupo e clique em juntar.
- Mapeador de Grupo Keycloak: Agora, para obter os detalhes do grupo, precisamos realizar o mapeamento do cliente com a associação ao grupo, caso contrário, os detalhes do grupo não serão obtidos. Então, em Seção do cliente, selecione seu cliente e clique em mapeador->criar.
- Agora selecione tipo mapeador as Membro do grupo e digite o nome e nome da reivindicação do token ou seja, o nome do atributo correspondente aos grupos que serão buscados. Desative as opções "Caminho completo do grupo", "Adicionar ao token de ID" e "Adicionar ao token de acesso" e clique em Economize.
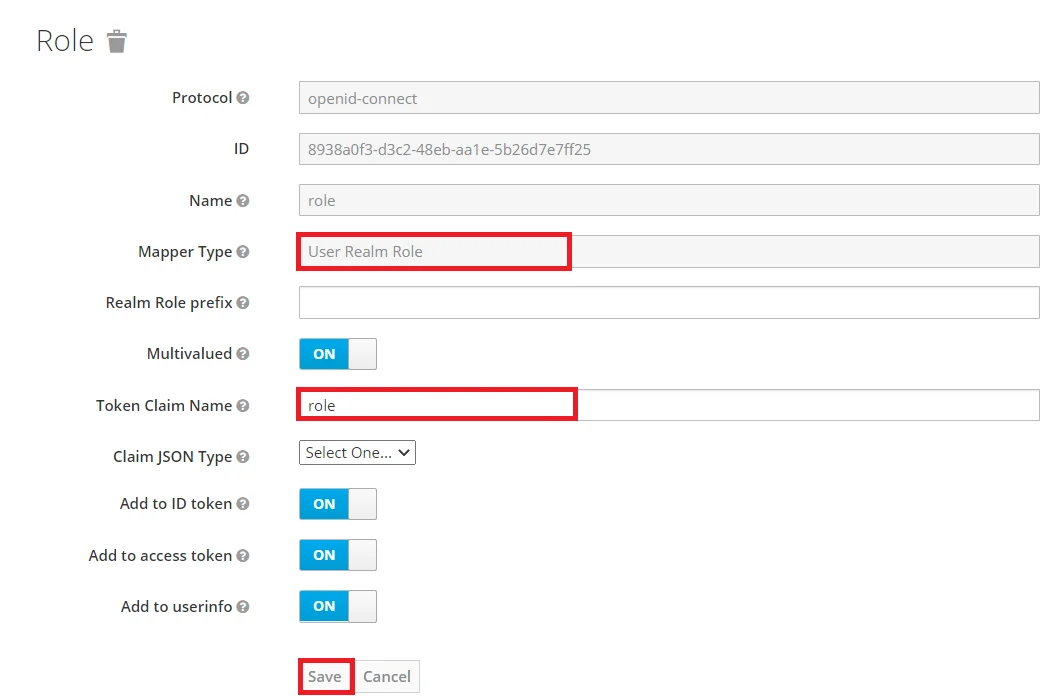
- Mapeador de funções do Keycloak: Agora, para obter os detalhes da função, precisamos realizar o mapeamento do cliente com a associação à função, caso contrário, os detalhes da função não serão obtidos. Então, em Seção do cliente, selecione seu cliente e clique em mapeador->criar.
- Agora selecione tipo mapeador as Função do reino do usuário Associação e entrar no nome. e nome da reivindicação do token ou seja, o nome do atributo correspondente aos grupos que serão buscados. Selecione as opções "Adicionar ao token de ID" e "Adicionar ao token de acesso" e clique em Economize.
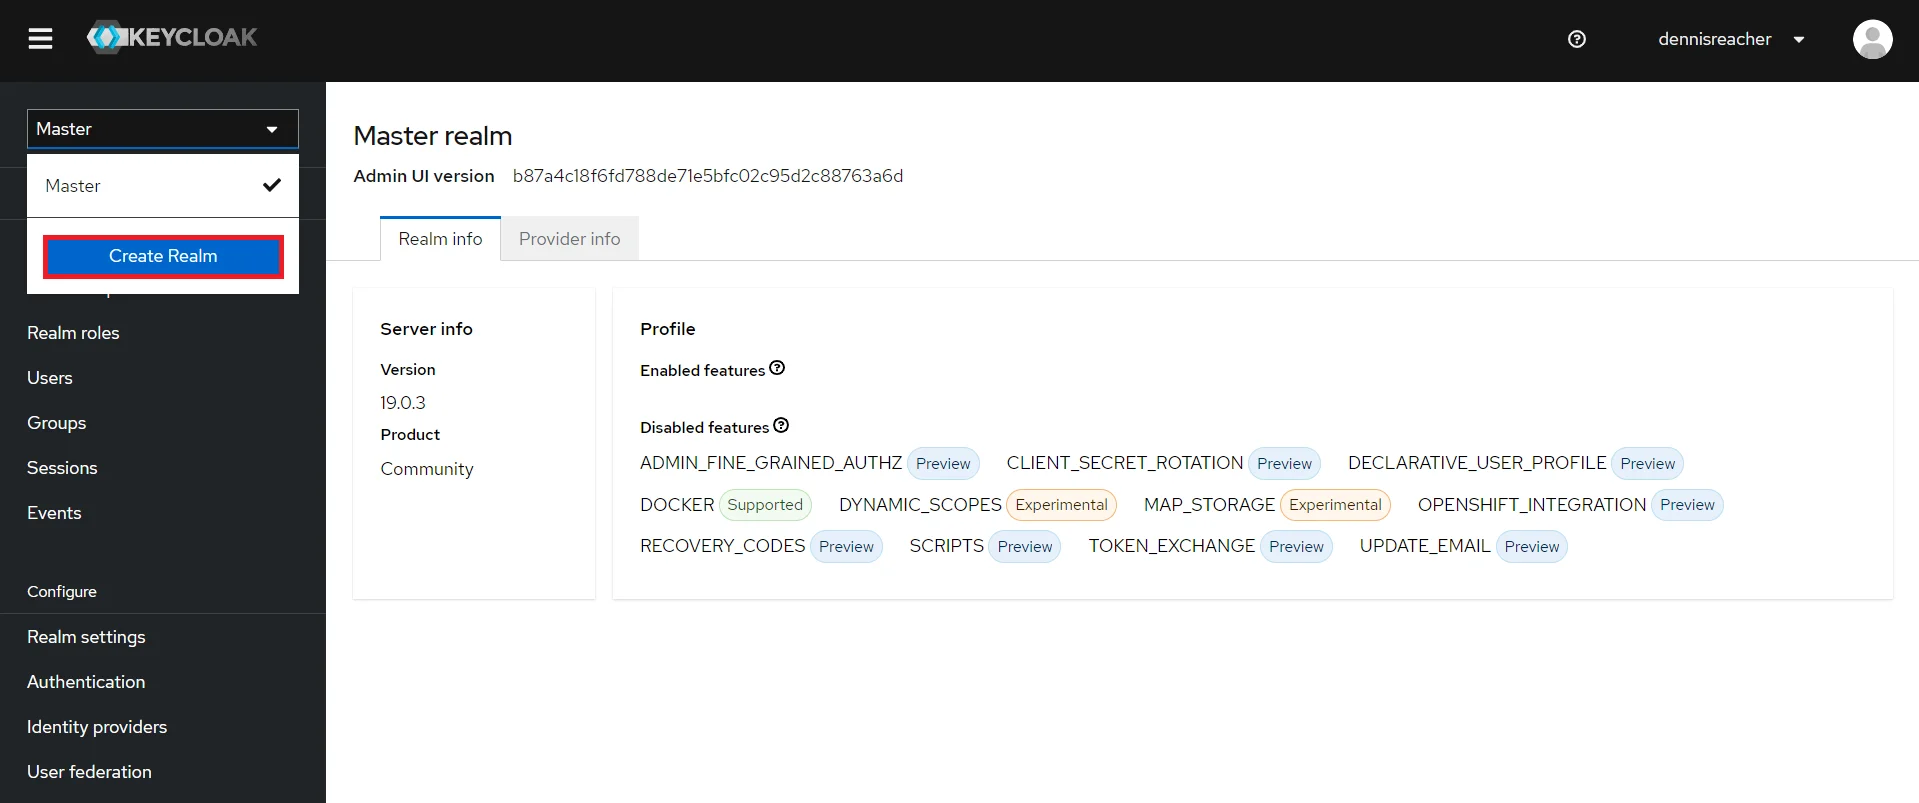
- Adicionar Realm: Agora faça login no console de administração do Keycloak e navegue até o domínio desejado. Você pode adicionar um novo domínio selecionando Criar reino opção.
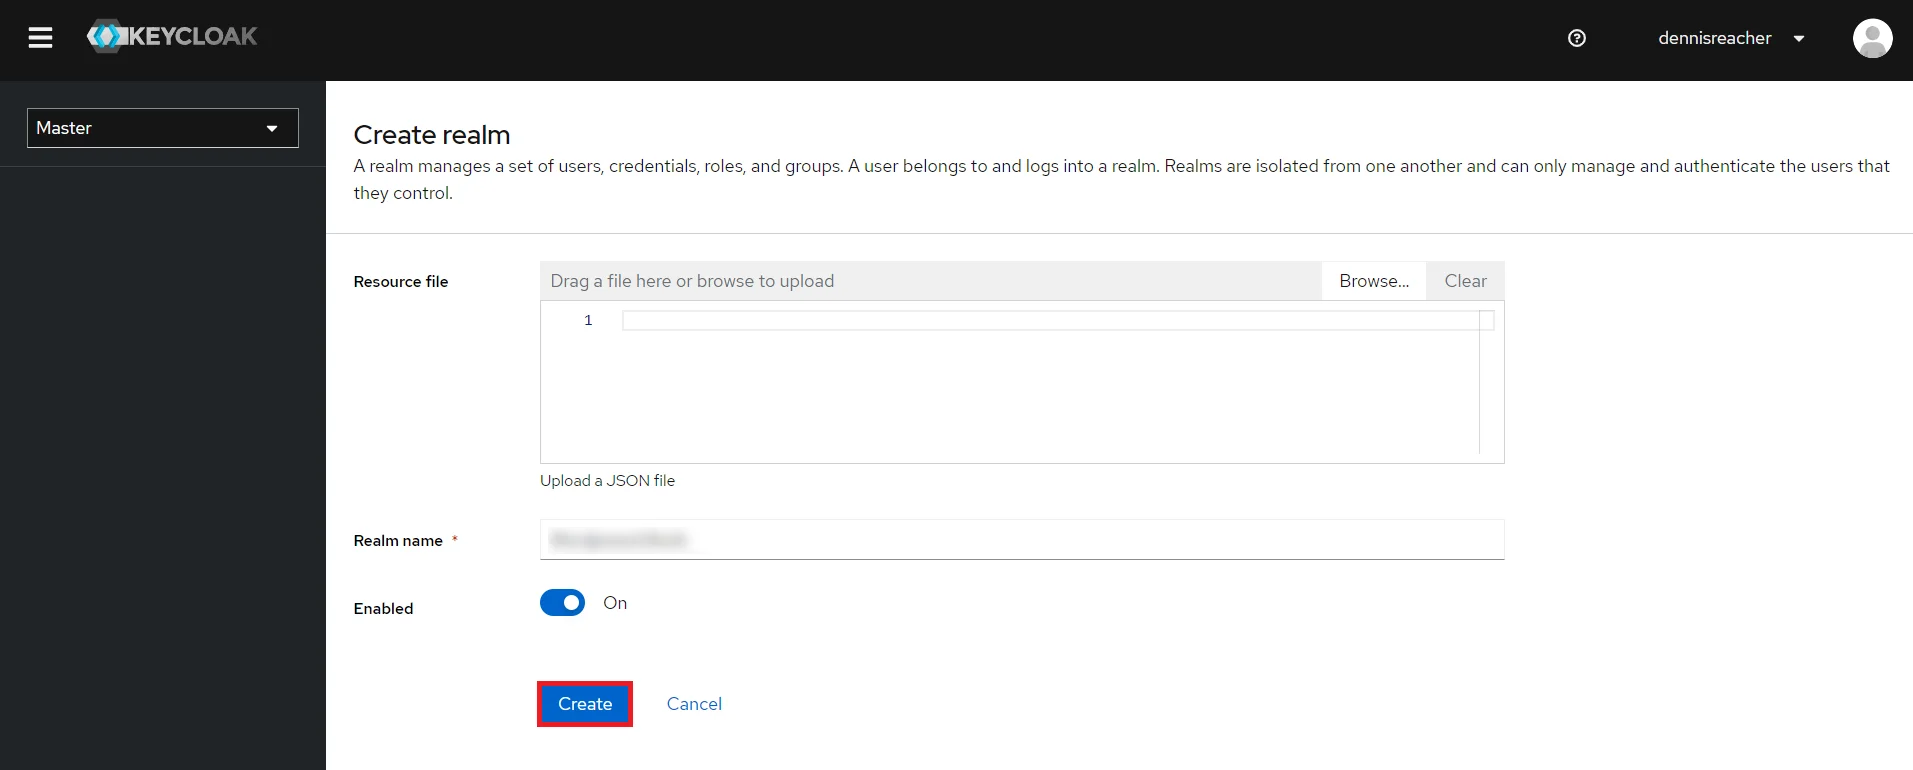
- Criar reino: Entrar Nome do Reino e mantenha o nome do domínio em mãos, pois será necessário posteriormente para configurar o domínio no plugin OAuth Client. Clique em CRIAR para adicionar reino.
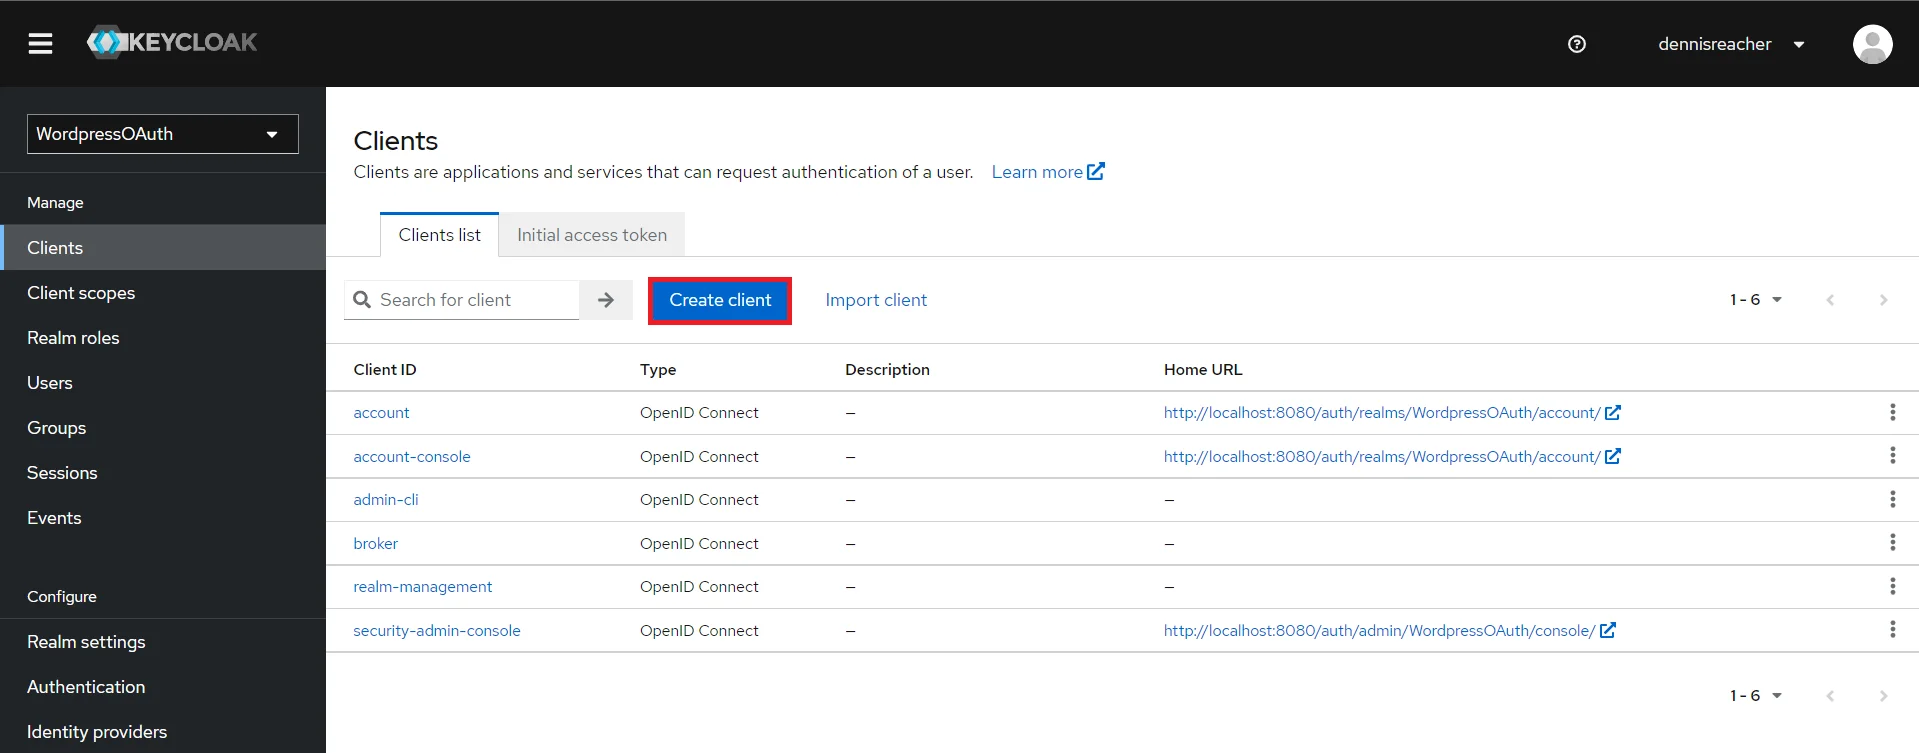
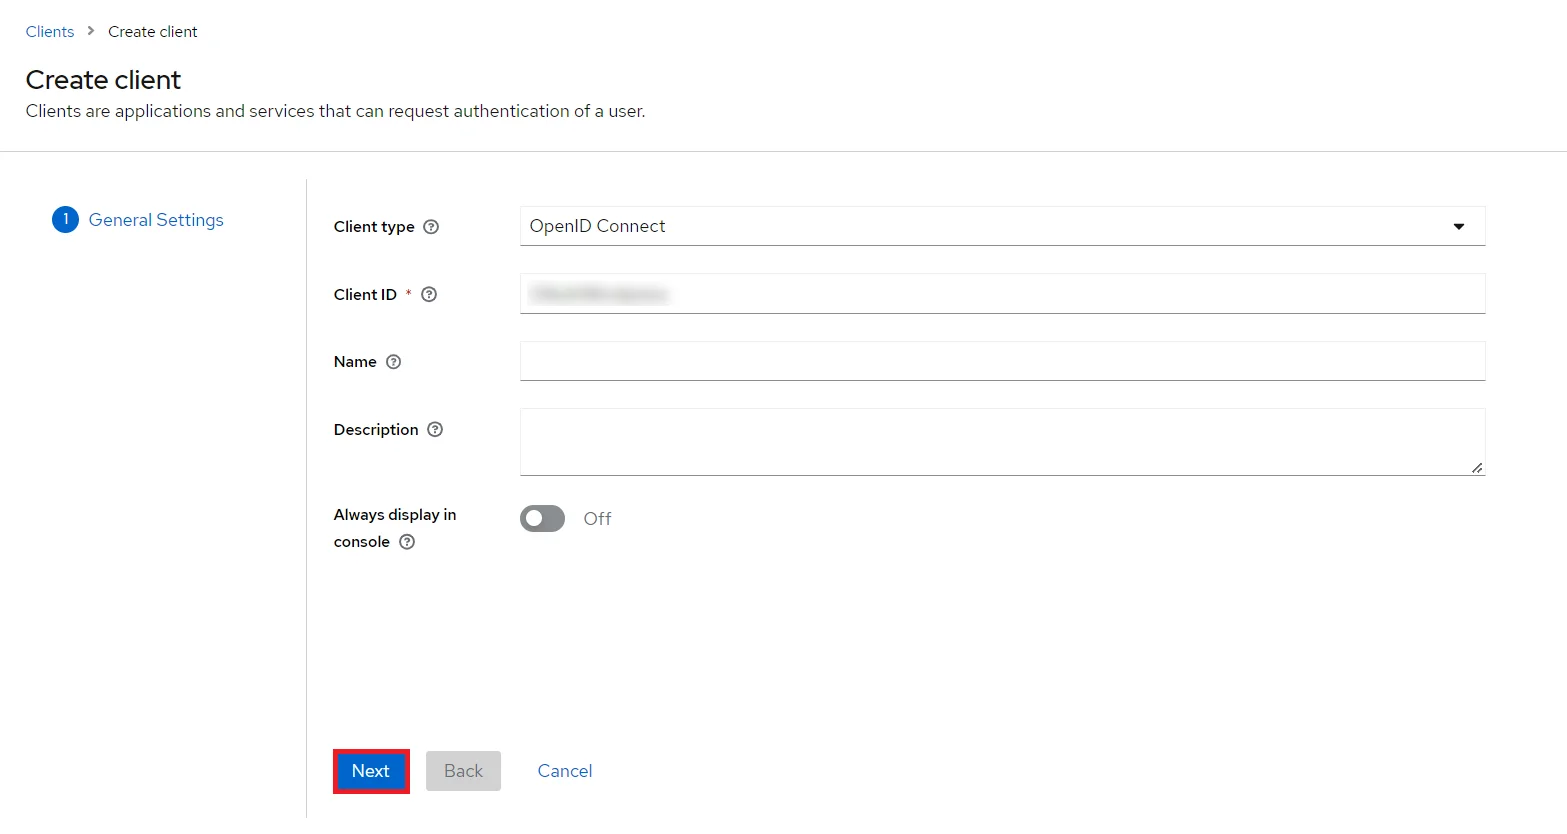
- Criar cliente OpenID: Clique no Clientes e escolha Criar cliente Para criar um novo cliente, insira o ID do cliente e selecione o protocolo do cliente. openeid-connect e clique Seguinte.
- permitir que o Autenticação de cliente e Autorização alternancia.
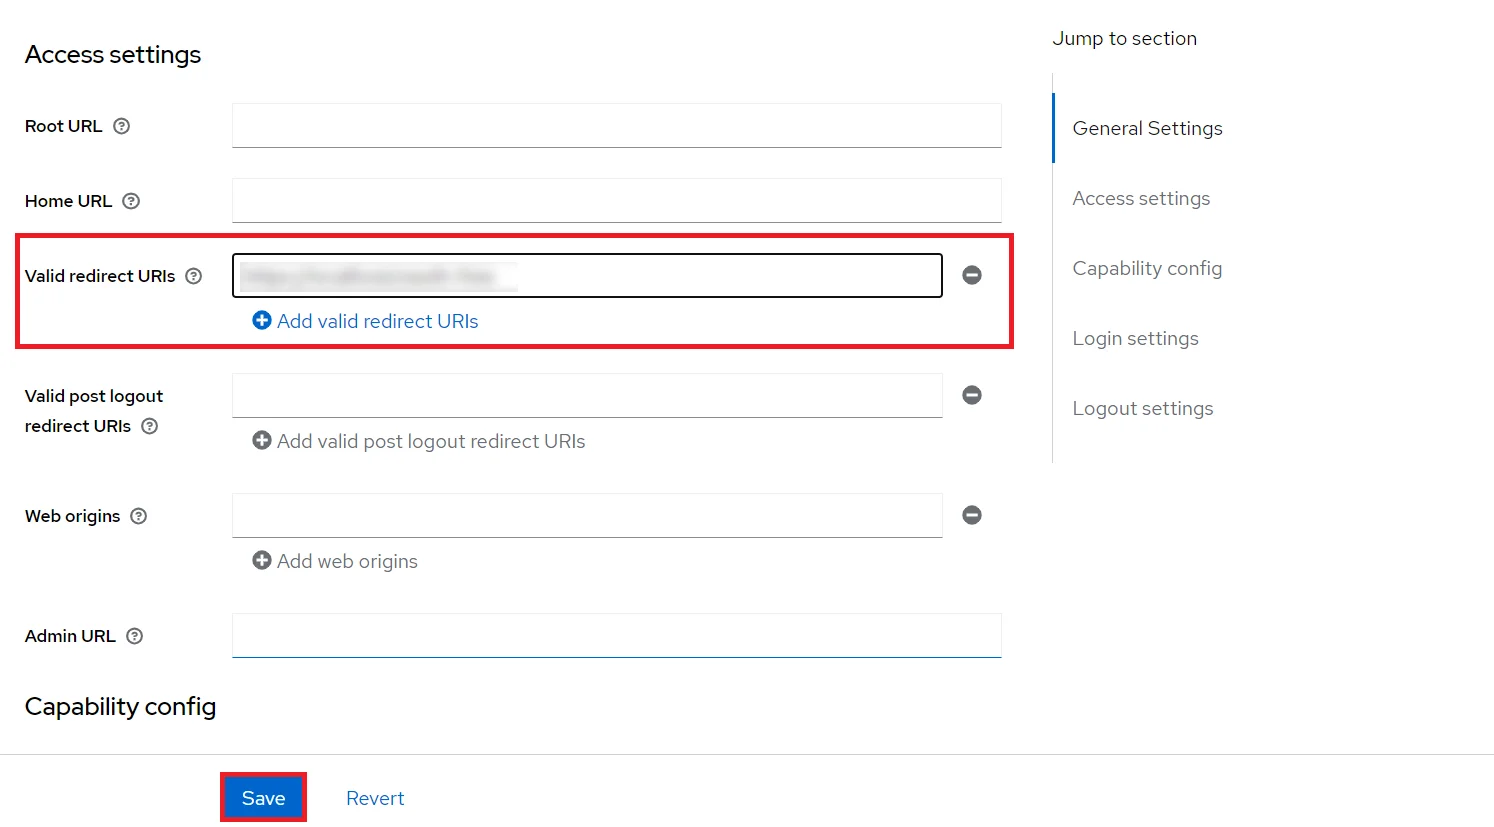
- Desloque-se até o Configurações de acesso e digite seu URL de retorno/redirecionamento que você obterá do seu plugin miniOrange presente no lado do cliente em URLs de retorno de chamada campo de texto.
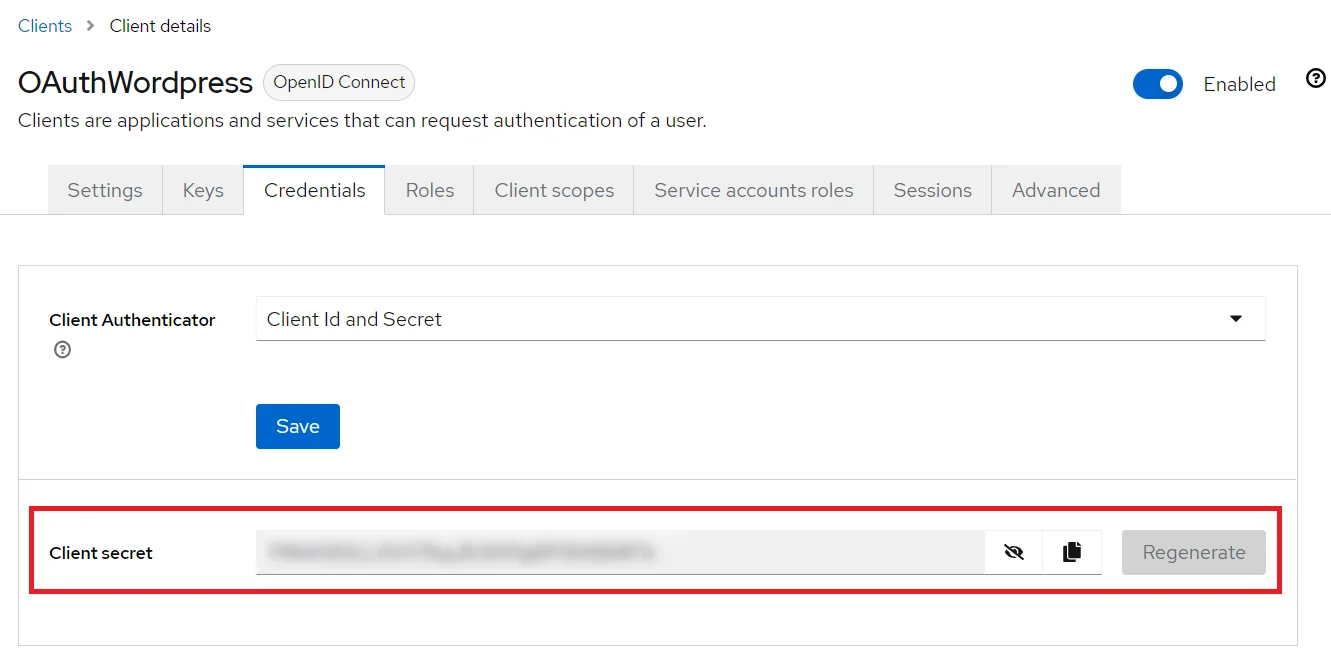
- Vou ao Credenciais guia, copie o Segredo do cliente Guarde-o, pois precisaremos dele mais tarde ao configurar o plugin OAuth Single Sign-On para WordPress.
- Configuração do plugin: Digite copiado Segredo do cliente para Segredo do cliente campo no plugin OAuth Client e insira o ID do cliente sob a ID do cliente campo.
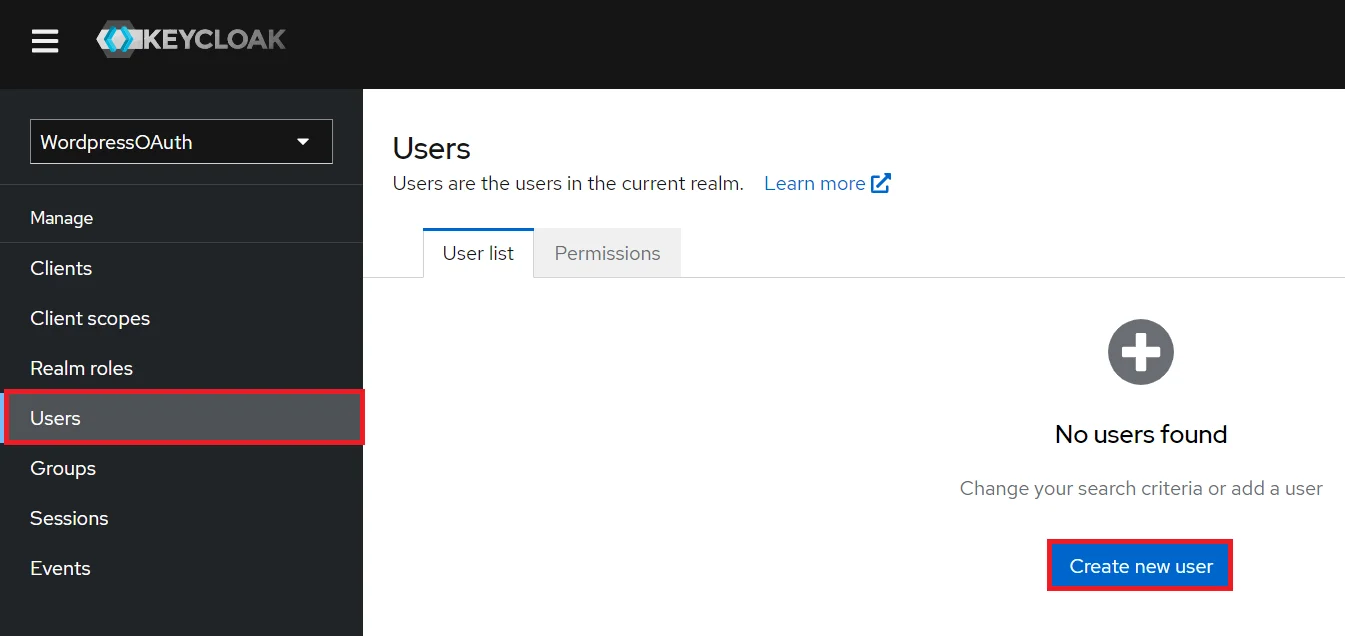
- Adicionar usuário: Precisamos adicionar usuários ao reino que poderão acessar os recursos do reino. Clique em Utilizadores e clique em Criar novo usuário para adicionar um novo usuário.
- Configuração do usuário: Depois que o usuário for criado, a seguinte ação precisa ser executada nele.
- Usuário do mapa: Precisamos mapear o usuário para uma função. Clique em Mapeamentos de funções e atribuir ao usuário a função desejada dentre as funções disponíveis.
- Criar FUNÇÃO: A função será usada pelos seus aplicativos para definir quais usuários serão autorizados a acessar o aplicativo. Clique no botão Setores e escolha Criar papel.
- Adicionar Realm: Agora faça login no console de administração do Keycloak e navegue até o domínio desejado. Você pode adicionar um novo domínio selecionando Criar reino opção.
- Criar reino: Entrar Nome do Reino e mantenha o nome do domínio em mãos, pois será necessário posteriormente para configurar o domínio no plugin OAuth Client. Clique em CRIAR para adicionar reino.
- Criar cliente OpenID: Clique no Clientes e escolha Criar cliente Para criar um novo cliente, insira o ID do cliente e selecione o protocolo do cliente. openeid-connect e clique Seguinte.
- permitir que o Autenticação de cliente e Autorização alternancia.
- Desloque-se até o Configurações de acesso e digite seu URL de retorno/redirecionamento que você obterá do seu plugin miniOrange presente no lado do cliente em URLs de retorno de chamada campo de texto.
- Vou ao Credenciais guia, copie o Segredo do cliente Guarde-o, pois precisaremos dele mais tarde ao configurar o plugin OAuth Single Sign-On para WordPress.
- Configuração do plugin: Digite copiado Segredo do cliente para Segredo do cliente campo no plugin OAuth Client e insira o ID do cliente sob a ID do cliente campo.
- Adicionar usuário: Precisamos adicionar usuários ao reino que poderão acessar os recursos do reino. Clique em Utilizadores e clique em Criar novo usuário para adicionar um novo usuário.
- Configuração do usuário: Depois que o usuário for criado, a seguinte ação precisa ser executada nele.
- Usuário do mapa: Precisamos mapear o usuário para uma função. Clique em Mapeamentos de funções e atribuir ao usuário a função desejada dentre as funções disponíveis.
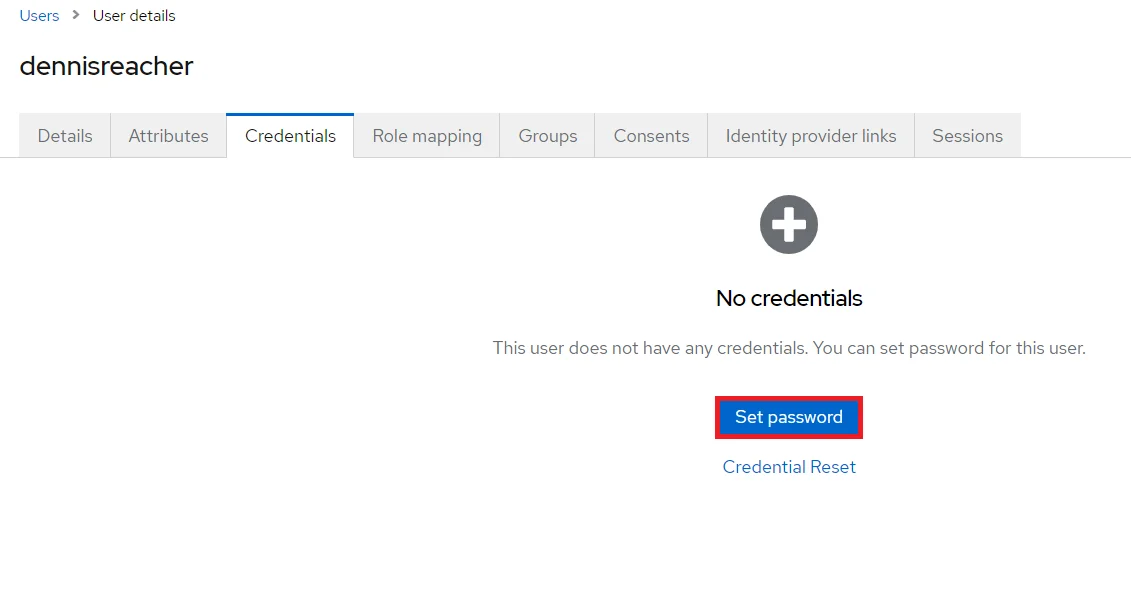
- 1) Defina uma senha para ele, clique em Credenciais e defina uma nova senha para o usuário.
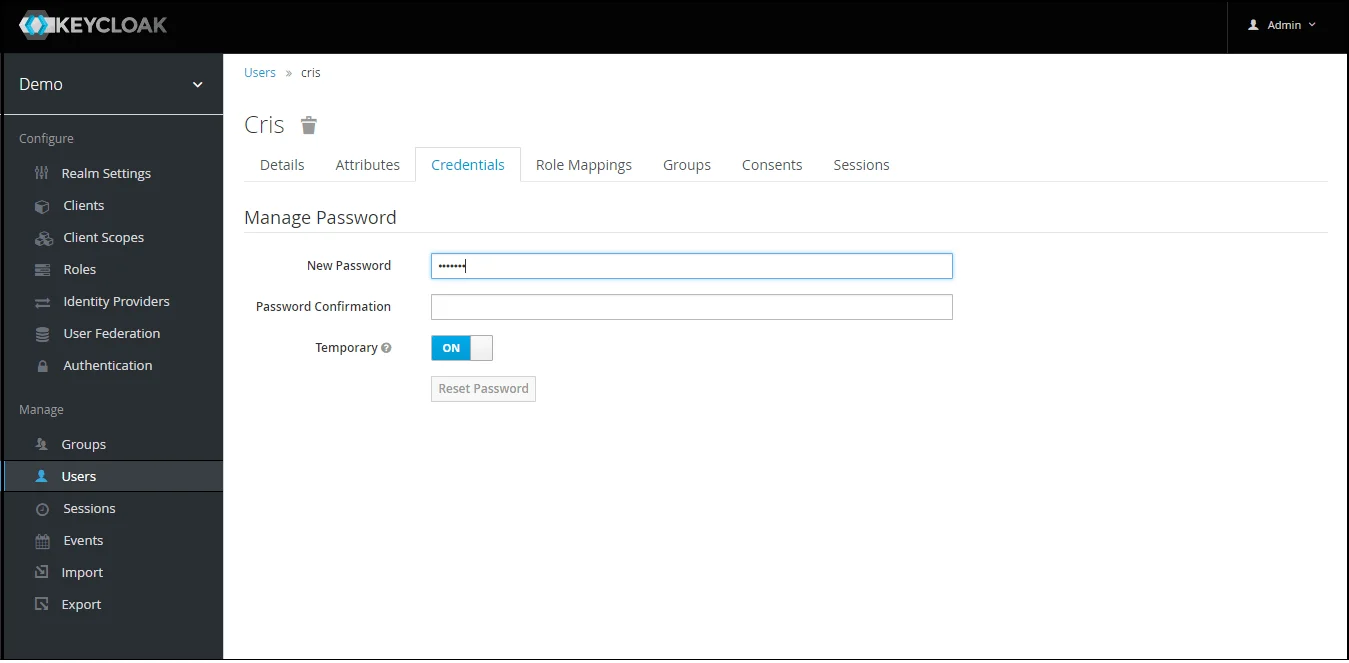
OBSERVAÇÃO: Desabilitar Temporário tornará a senha do usuário permanente.
Etapa 1.1: Etapas para obter grupos do Keycloak [Premium]
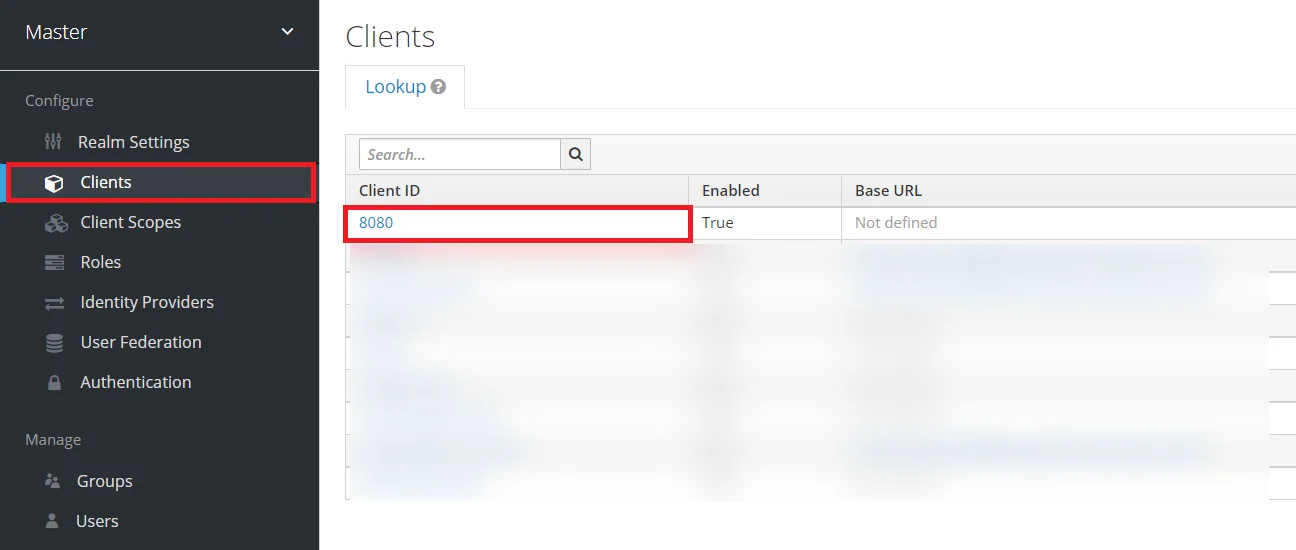
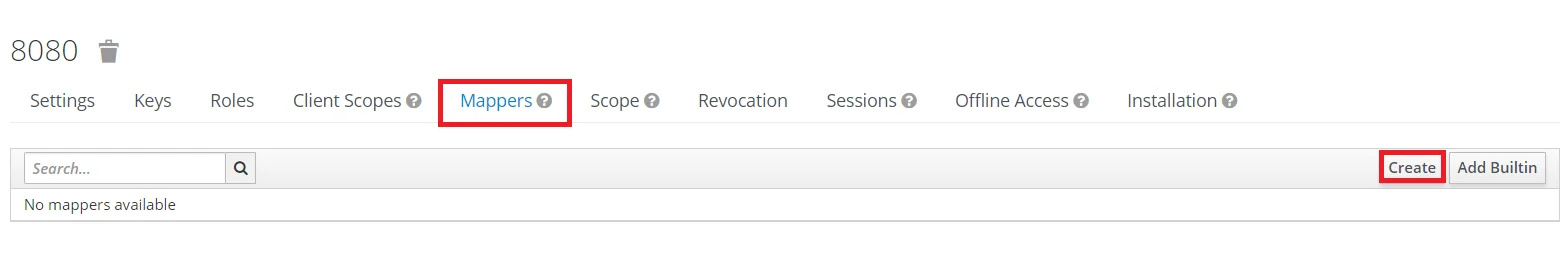
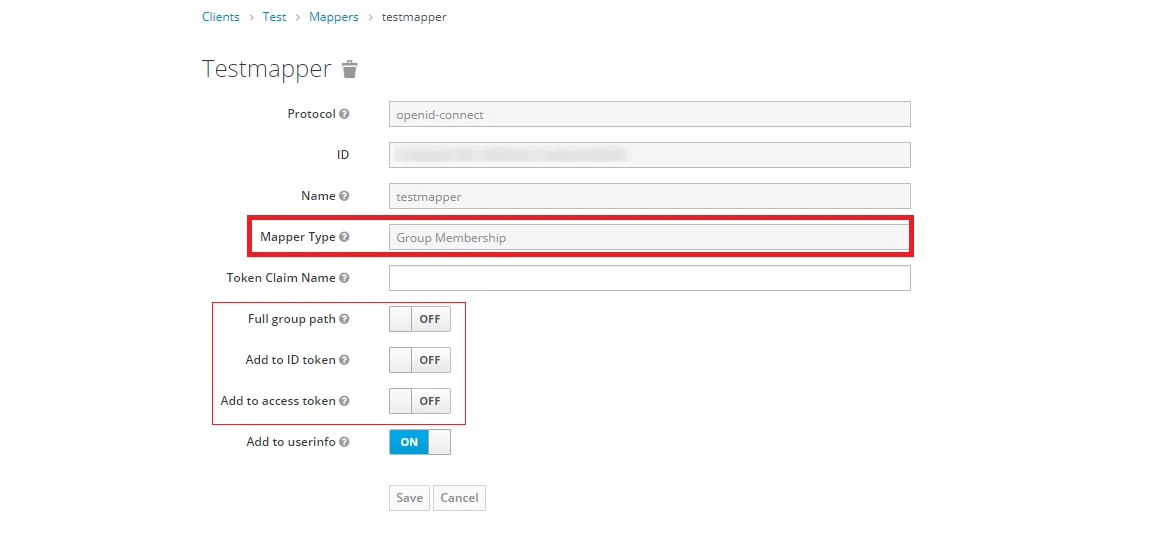
Observação: -- Se o caminho completo estiver no grupo, o caminho será obtido, caso contrário, o nome do grupo será obtido.
Etapa 1.2: Etapas para obter funções do Keycloak [Premium]
- 1) Defina uma senha para ele, clique em Credenciais e defina uma nova senha para o usuário.
OBSERVAÇÃO: Desabilitar Temporário tornará a senha do usuário permanente.


- 1) Defina uma senha para ele, clique em Credenciais e defina uma nova senha para o usuário.

OBSERVAÇÃO: Desabilitar Temporário tornará a senha do usuário permanente.

Em resumo, ao configurar o Keycloak como provedor OAuth , você habilitou o login e a autorização SSO do Keycloak via OAuth no DNN para seus usuários finais.
3. Configurando o Provedor OAuth
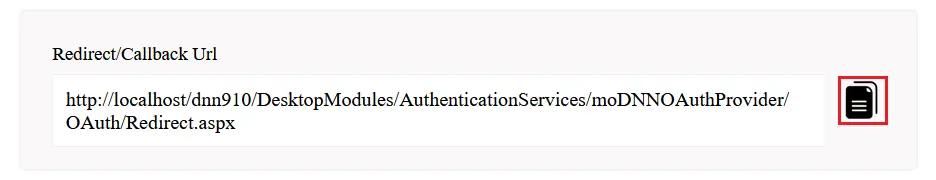
- Copie o URL de redirecionamento/retorno de chamada e forneça-o ao seu provedor de OAuth.
4. Configurando o cliente OAuth
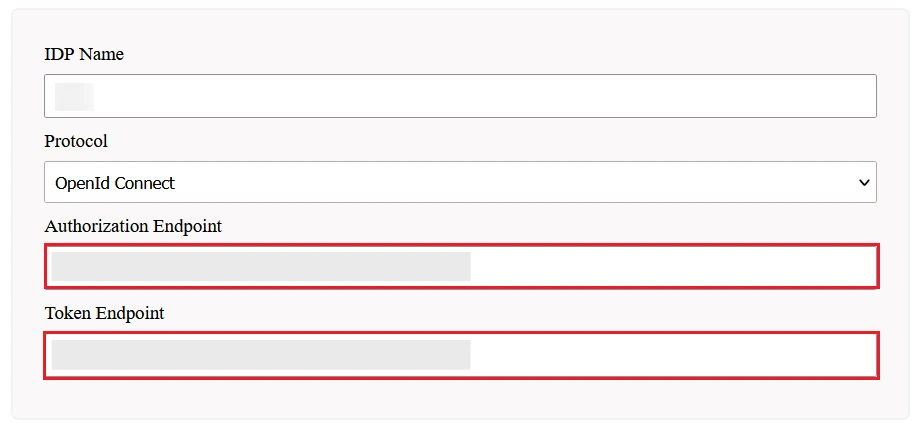
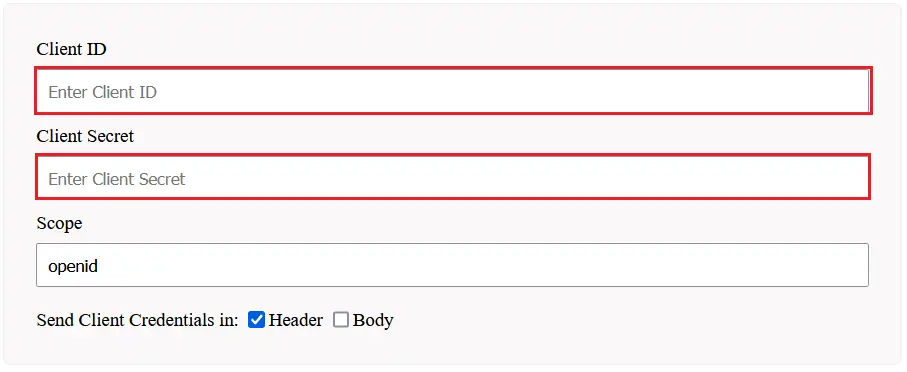
- configurar ID do cliente, Segredo do cliente, atualize o endpoints se necessário e salve as configurações.
5. Configuração de teste
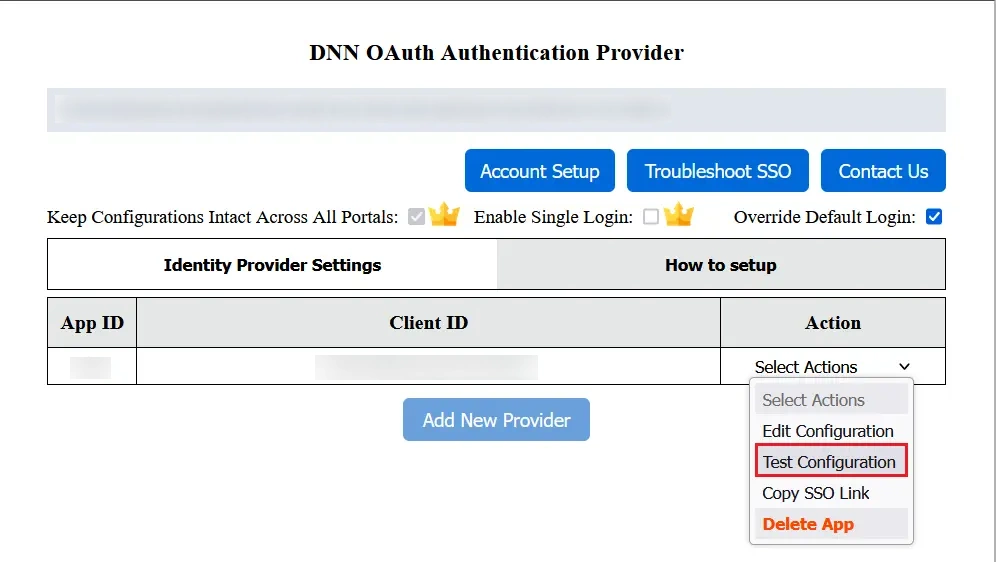
- Agora vá para o Configurações do Provedor de Identidade aba.
- Em ações selecionadas, clique em Configuração de Teste botão para verificar se você configurou o provedor de autenticação corretamente.
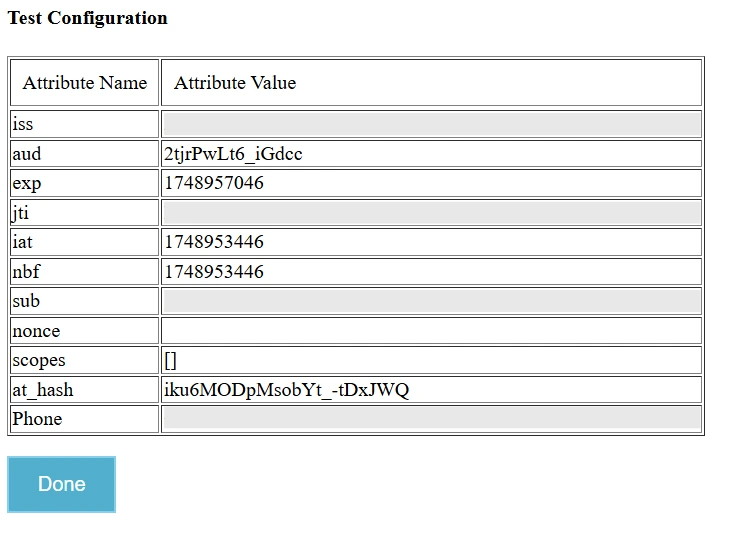
- Após a configuração bem-sucedida, você obterá o Nome do Atributo e os Valores do Atributo na janela Configuração de Teste.
6. Mapeamento de Atributos
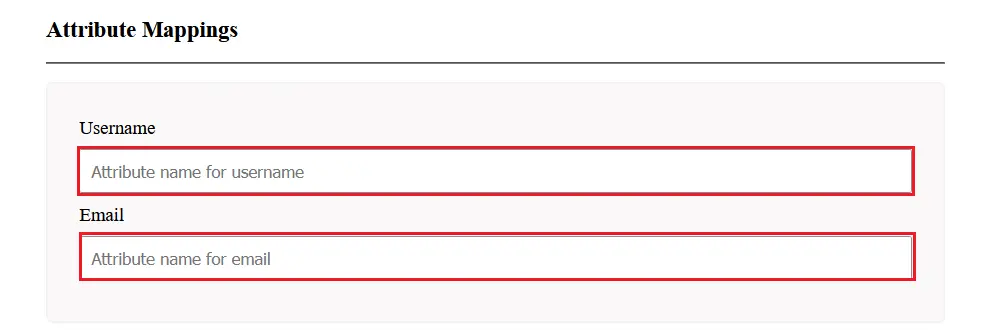
- Para mapeamento de atributos, selecione o Editar configuração no menu suspenso de ações selecionadas.
- Mapear e-mail e nome de usuário com Nome do Atributo você pode ver na janela Configuração de teste e salvar as configurações.
Você pode até mesmo configurar o módulo de Single Sign-On (SSO) SAML do ASP.NET com qualquer provedor de identidade, como ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 ou até mesmo com seu próprio provedor de identidade personalizado . Para verificar outros provedores de identidade, clique aqui.
Artigos Relacionados
Contato
Entre em contato conosco pelo endereço dnnsupport@xecurify.com e nossa equipe o ajudará a configurar o Single Sign-On OAuth do DNN. Nossa equipe o ajudará a selecionar a solução/plano mais adequado às suas necessidades.


