
Método de autenticação por chave da API REST para WordPress | API REST segura
Visão geral
A autenticação por chave da API REST para WordPress envolve verificando a chave da API (token do portador) Para obter acesso às APIs REST do WordPress, é necessário autenticar-se sempre que uma solicitação for iniciada para acessar os endpoints da API REST, utilizando a chave (token Bearer). O acesso aos recursos do endpoint da API REST do WordPress solicitado é concedido com base na validação da chave da API (token Bearer).
Para registro, a chave API é um protocolo de autenticação projetado para permitir que os desenvolvedores gerem chaves de autenticação que poderiam ser usados para recursos como processos do lado do servidor, aplicativos para celulares e computadores desktop.
A autenticação por chave de API para WordPress é um meio vital para garantir a segurança da sua API REST. Se a chave de API for comprometida, ela pode ser regenerada, fazendo com que todas as chaves geradas anteriormente expirem automaticamente. A chave recém-criada será então usada para a autenticação por chave de API do WordPress. A falta de segurança na sua API REST pode representar riscos significativos, pois pode fornecer acesso não autorizado ao seu sistema, levando potencialmente a violações de dados.
Este guia o guiará por um processo detalhado, passo a passo, para Instalando e configurando a autenticação da API REST para WordPress para aumentar a segurança da sua API REST.



Autenticação de API REST para WordPress

O plugin REST API Authentication para WordPress oferece segurança contra acessos não autorizados às suas APIs REST do WordPress. Nosso plugin oferece diversos métodos de autenticação, como Autenticação Básica, Autenticação por Chave de API, Autenticação OAuth 2.0 e Autenticação JWT.
Saiba maisPré-requisitos: Download e instalação
- Efetue login na sua instância do WordPress como administrador.
- Ir para o WordPress Painel -> Plugins e clique em adicionar Novo.
- Procurar por um Autenticação REST API plugin para WordPress e clique em Agora instale.
- Uma vez instalado, clique em Ativação.
Caso de uso: Proteger/Garantir o acesso aos endpoints da API REST do WordPress via chave/token de portador
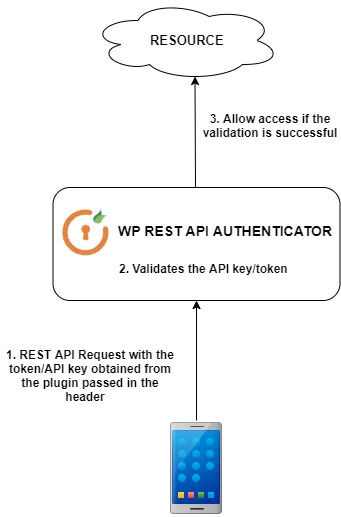
1. A autenticação por chave de API pode servir como uma proteção para seus endpoints de API REST do WordPress, como posts, páginas ou quaisquer outras APIs REST do WordPress, protegendo-os contra acesso não autorizado e eliminando a necessidade de compartilhar as credenciais de login do WordPress ou o ID e segredo do cliente para autenticação. Este gerador de chaves de API para WordPress cria uma chave de autenticação exclusiva, que você pode utilizar para autenticar várias APIs REST do WordPress em seu site.
Utilizar a autenticação por chave de API REST no WordPress representa uma das abordagens mais fáceis e amplamente adotadas para fortalecer sua API REST com autenticação por chave de API. Essa abordagem aumenta a segurança das APIs REST em seu site WordPress.
2. Imagine que você desenvolveu um aplicativo de blog para Android e iOS e publicou todos os seus posts no WordPress. No entanto, você gostaria de recuperar os posts/blogs das APIs REST do WordPress, mantendo-os inacessíveis ao público. Nesses casos, é recomendável implementar a autenticação por chave de API REST para WordPress, a fim de proteger suas requisições GET e garantir a segurança dos seus endpoints.
O plugin fornece dois tipos de chaves de API/tokens de segurança que podem ser usados para autenticar as APIs REST do WordPress.
I. Chave de API Universal - A chave de API universal é a mais adequada para autenticar as APIs REST, que utilizam o método HTTP GET e não exigem privilégios de usuário do WordPress.
Observação: esta chave não envolve permissões de usuário e não pode ser usada para acessar APIs que exigem permissões do usuário no WordPress. “Exemplo: se você quiser usar as APIs GET para buscar posts, comentários etc. do WordPress em geral.”
II. Chave de API específica do usuário - A API baseada no usuário será a mais adequada para autenticar as APIs REST que envolvem qualquer um dos métodos HTTP, como GET, POST, PUT e DELETE, especialmente nos casos em que você deseja realizar operações que envolvam as capacidades do usuário.
Exemplo - Se você quiser realizar operações como buscar posts do WordPress com base nas capacidades do usuário (seus cargos no WP), dados do usuário, ou criar novos usuários, novos posts, etc.
Leia os casos de uso para os seguintes métodos de autenticação da API REST:


Configurar o plugin de autenticação de API para WordPress [Prêmio]
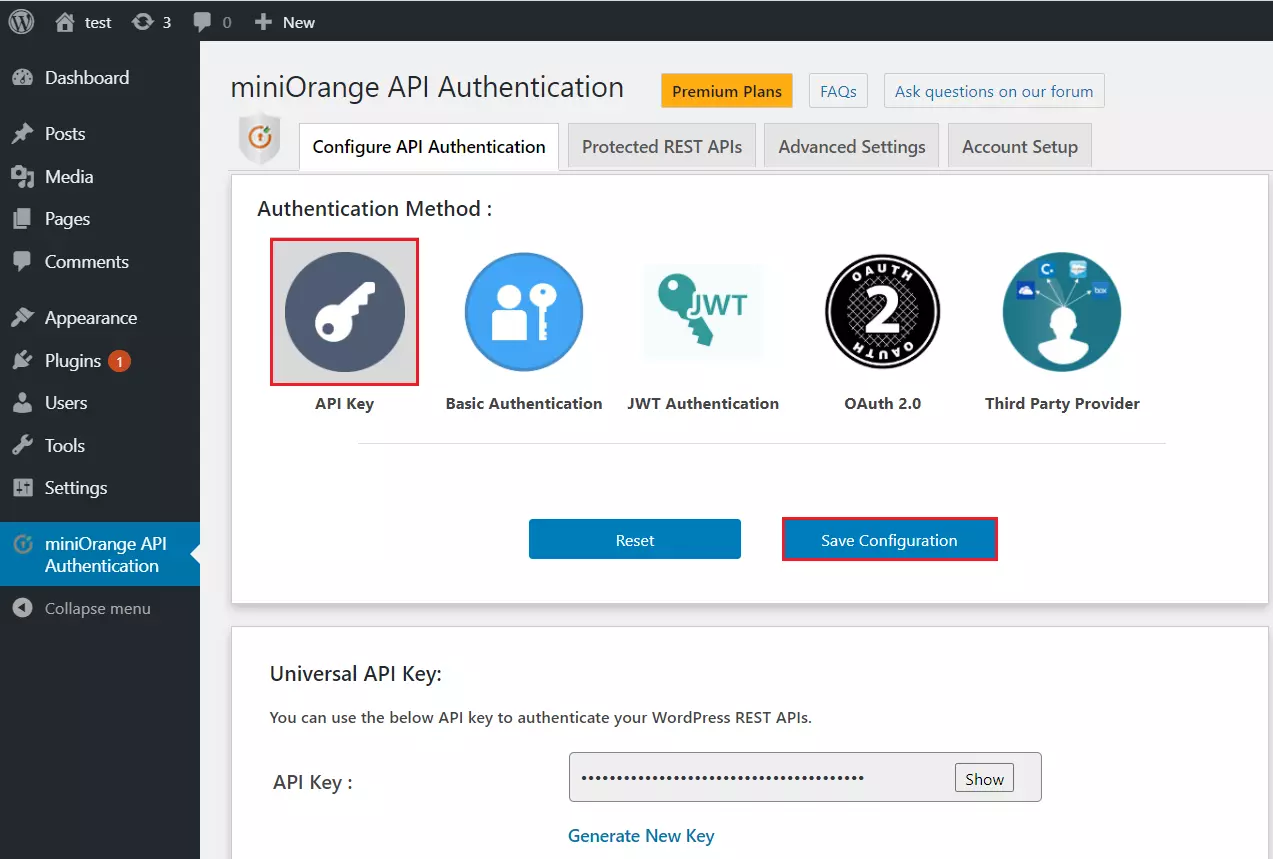
- No plugin, vá para o Guia Configurar Autenticação de API e clique em Autenticação por chave de API como o método de autenticação da API.
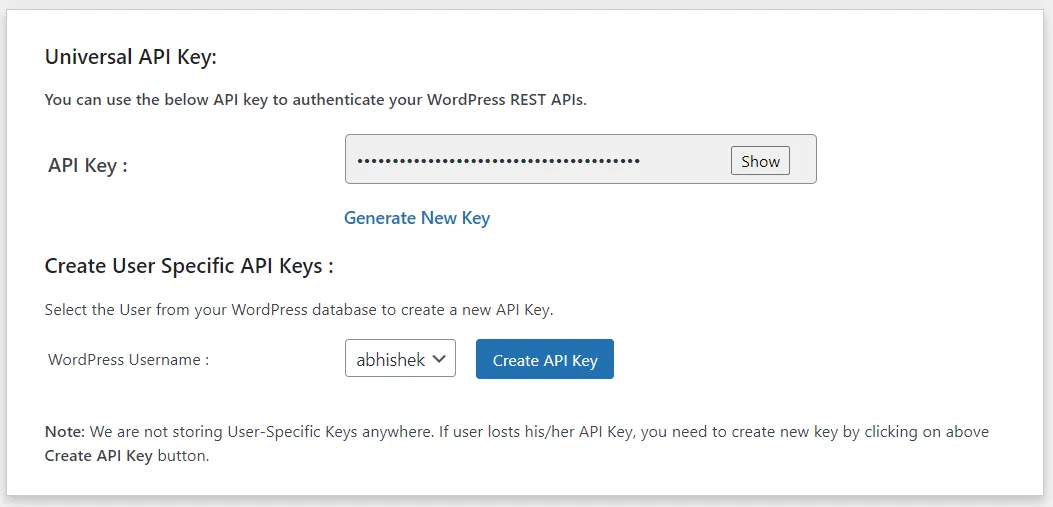
- Depois de salvar a configuração, em Seção de chave de API universal Você terá a opção de gerar um novo token. Clique em Gerar nova chave botão. Esta chave/token expirará quando você gerar uma nova chave/token.
- Após gerar a chave de API (token), você poderá usá-la para proteger os endpoints da sua API REST para WordPress. (Você sempre poderá gerar uma nova chave de API, e todas as chaves geradas anteriormente expirarão automaticamente).
- Você precisa passar a chave da API para o cabeçalho de Autorização como um token de portador ao fazer a solicitação da API REST para o seu site WordPress, conforme mostrado na etapa abaixo.
- Usuários que possuem esse token podem acessar a API REST conforme mostrado abaixo.
  Request: GET https://<domain-name>/wp-json/wp/v2/posts
  Header:Authorization: Bearer <token>

  Sample request:  GET https://<domain-name>/wp-json/wp/v2/posts
  Header:Authorization: Bearer kGUfhhzXZuWisofgnkAsuHGDyfw7gfhg5s
  Sample curl Request Format-
  curl -H "Authorization:Bearer <token-value>"
  -X GET http://<wp_base_url>/wp-json/wp/v2/posts
  -H 'app-name:TheAppName'
I. Authorization : O HTTP Autorização O cabeçalho da solicitação normalmente inclui as credenciais do agente do usuário ou o tipo e o valor do token, servindo como um meio de autenticar o agente do usuário com um servidor. Isso geralmente ocorre após uma tentativa de autenticação malsucedida, em que o servidor responde com um status de 401 Não autorizado.
II. Bearer <token-value>: O
Portador É criado pelo servidor de autenticação. Quando um aplicativo cliente faz uma solicitação ao servidor de autenticação, o servidor autentica esse token e envia uma resposta ao aplicativo cliente de acordo.
Exemplos de código em linguagens de programação
  var client = new RestClient("http://<wp_base_url>/wp-json/wp/v2/posts ");
  client.Timeout = -1;
  var request = new RestRequest(Method.GET);
  request.AddHeader("Authorization", "Bearer <token-value>");
  request.AddHeader = ("app-name", "TheAppName");
  IRestResponse response = client.Execute(request);
  Console.WriteLine(response.Content);
  OkHttpClient client  = new OkHttpClient().newBuilder().build();
  Request request  = new Request.Builder()
  .url("http://<wp_base_url>/wp-json/wp/v2/posts ")
  .method("GET", null)
  .addHeader = ("Authorization", "Bearer <token-value>");
  .addHeader = ("app-name", "TheAppName");
  .build();
  Response responseclient.newCall(request).execute();
  var settings  = {
  "url": "http://<wp_base_url>/wp-json/wp/v2/posts ",
  "method": "GET",
  "timeout": 0,
  "headers": {
  "Authorization": "Bearer < access_token / id_token >",
  "app-name": "TheAppName"
  },
  };

  $.ajax(settings).done(function (response)  {
  console.log(response);
  });
  <?php
   $curl = curl_init();
  curl_setopt_array($curl, array
  (
  CURLOPT_URL => 'http://%3Cwp_base_url%3E/wp-json/wp/v2/posts',
  CURLOPT_RETURNTRANSFER => true,
  CURLOPT_ENCODING => '',
  CURLOPT_MAXREDIRS => 10,
  CURLOPT_TIMEOUT => 0,
  CURLOPT_FOLLOWLOCATION => true,
  CURLOPT_HTTP_VERSION => CURL_HTTP_VERSION_1_1,
  CURLOPT_CUSTOMREQUEST => 'GET',
  CURLOPT_HTTPHEADER => array(
  'Authorization: Bearer <token-value>'
  'app-name: TheAppName'
  ),

  ));

  $response = curl_exec($curl);
  curl_close($curl);
  echo $response;
  import http.client

  conn   = http.client.HTTPSConnection("<wp_base_url>")
  payload= "
  headers = {
  'Authorization': 'Bearer <token-value>'
  'app-name': 'TheAppName',
  }
  conn.request("GET", "/wp-json/wp/v2/posts ", payload, headers)
  res= conn.getresponse()
  data = res.read()
  print (data.decode("utf-8"))
Amostras do Carteiro:
- Baixe a exportação da coleção POSTMAN de aqui..
- Importe o arquivo JSON baixado para o aplicativo Postman, conforme mostrado abaixo.
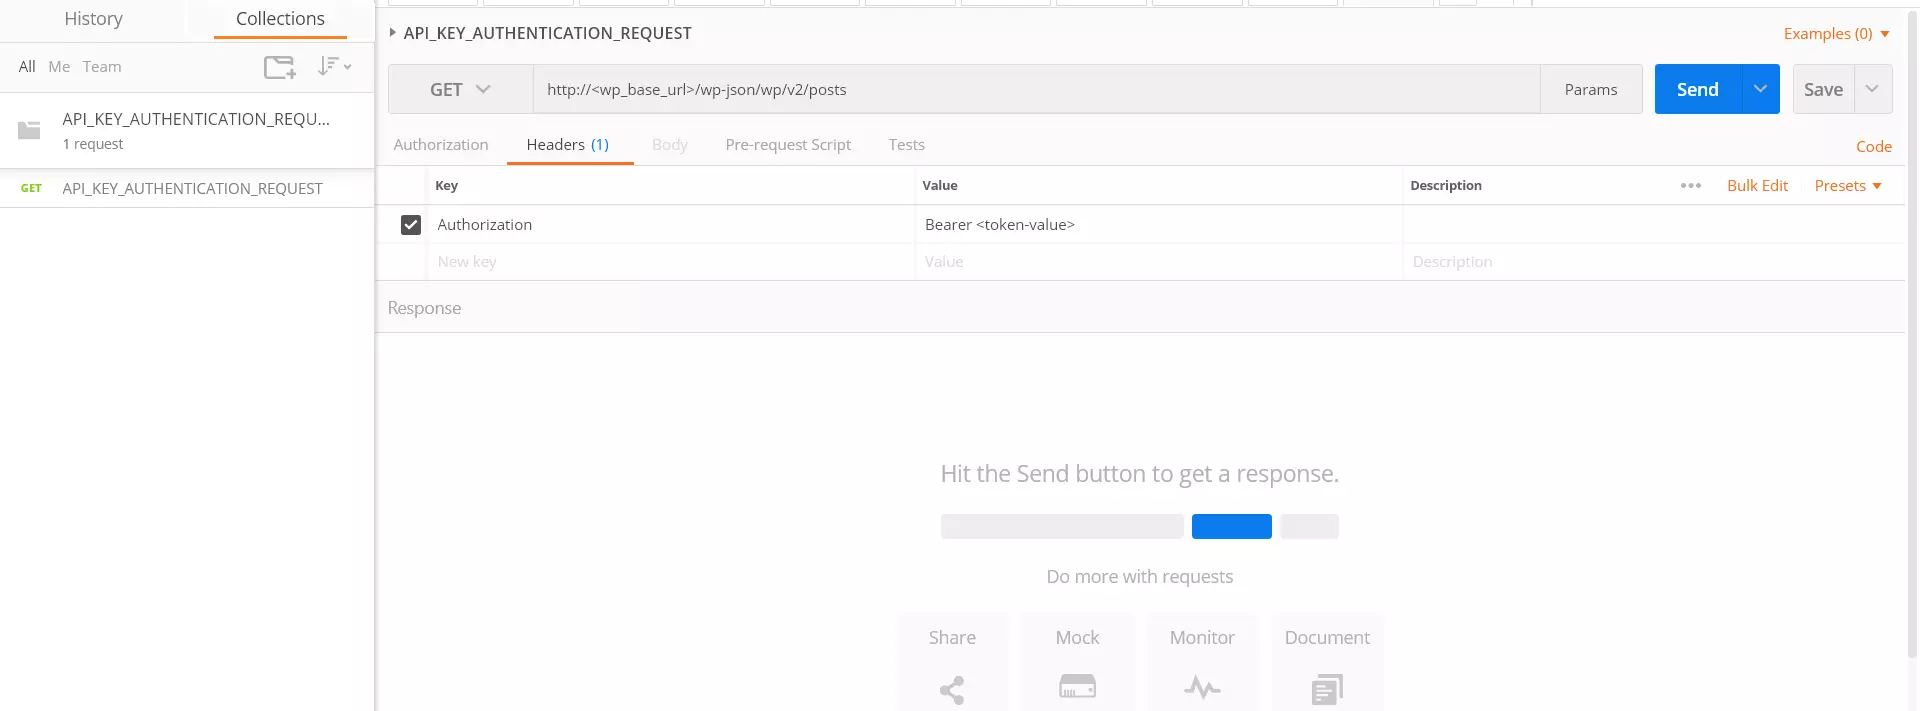
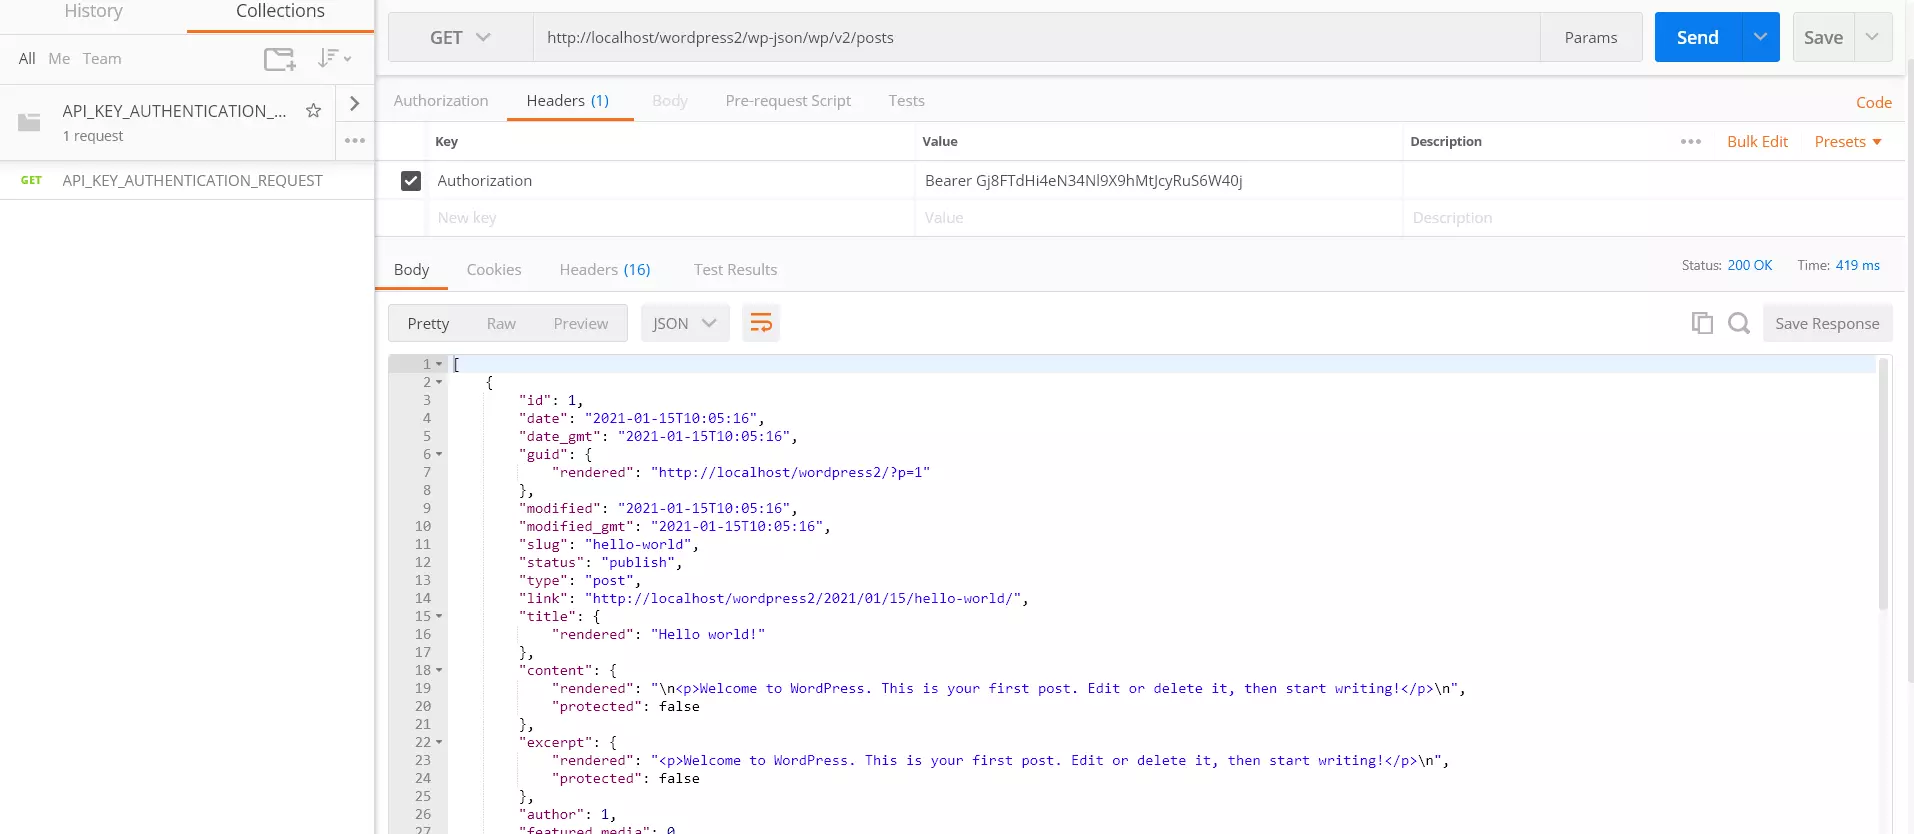
- Depois de importar o arquivo JSON, clique no Solicitação de API REST sob a Coleções como mostrado na última figura. Agora substitua o com seu domínio Wordpress no http://<wp_base_url>/wp-json/wp/v2/posts e substituir a API no cabeçalho com o valor do token gerado no plugin.
- Exemplo:
Siga os passos abaixo para fazer uma solicitação de API REST usando o Postman:
Descrição do Recurso
1. Restrição da API REST baseada em função:
Este recurso permite restringir o acesso à API REST de acordo com as funções do usuário. Você tem a opção de especificar quais funções devem ter permissão para acessar o recurso solicitado por meio das APIs REST. Portanto, quando um usuário inicia uma solicitação à API REST, sua função é recuperada e o acesso ao recurso só é concedido se a função estiver incluída na lista de permissões.
Como configurá-lo?
- Primeiro, vá para a aba "Configurações avançadas" do plugin.
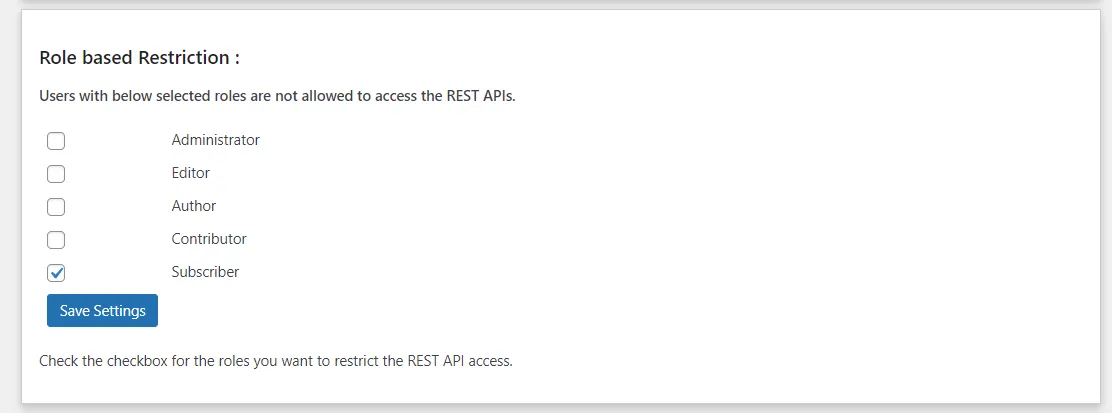
- Na seção Restrição Baseada em Funções, inicialmente, todas as funções têm acesso às APIs por padrão. No entanto, você pode limitar o acesso seletivamente marcando a caixa de seleção ao lado das funções que deseja restringir.
- Na captura de tela acima, a caixa de seleção da função de assinante está habilitada. Portanto, sempre que uma solicitação de API for feita pelo usuário com sua função de assinante, esse usuário não terá permissão para acessar o recurso solicitado.
Observação: o recurso de restrição baseada em função é válido para autenticação básica (nome de usuário: senha), método JWT, OAuth 2.0 (concessão de senha) e autenticação por chave de API (chave de API específica do usuário).
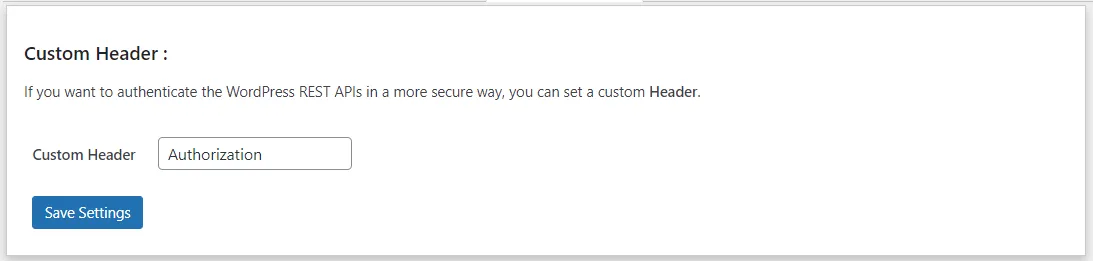
2. Cabeçalho personalizado
Este recurso oferece a opção de escolher um cabeçalho personalizado em vez do cabeçalho padrão 'Authorization'. Isso aumenta a segurança ao introduzir um cabeçalho com nome personalizado. Se um usuário tentar enviar uma solicitação à API REST com um cabeçalho 'Authorization', ele não conseguirá acessar as APIs.
Como configurá-lo?
- Primeiro, vá para a aba "Configurações avançadas" do plugin.
- Então, no 'Cabeçalho personalizado' Nesta seção, você pode editar a caixa de texto para inserir o nome personalizado que desejar.
3. Excluir APIs REST
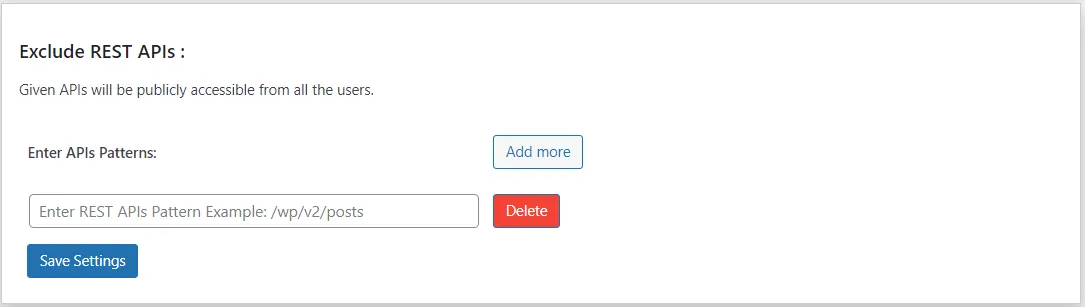
Este recurso permite criar uma lista de permissões para suas APIs REST, possibilitando o acesso direto a elas sem a necessidade de autenticação. Consequentemente, todas as APIs REST incluídas nessa lista de permissões tornam-se publicamente acessíveis.
Como configurá-lo?
- Primeiro, vá para a aba "Configurações avançadas" do plugin.
- Em seguida, na seção 'Excluir APIs REST', você pode inserir suas APIs no formato prescrito, que precisam ser adicionadas à lista de permissões para acesso público.
- Exemplo: Suponha que você queira excluir a API REST '/wp-json/wp/v2/posts', então você precisa inserir '/wp/v2/posts' na caixa de texto.
4. Criar chaves/tokens de API específicos para o usuário
- Essa funcionalidade está disponível no método de chave de API, permitindo que tokens sejam gerados com base em informações específicas do usuário, em vez de um token gerado aleatoriamente, que seria uma chave universal.
- Ao usar a chave/token da API Universal, os usuários podem não ter as permissões necessárias para acessar APIs REST específicas do WordPress com métodos de requisição como POST, PUT ou DELETE. Essas APIs envolvem ações como a criação de usuários, posts, páginas, etc., que exigem permissões ou funções específicas do usuário para funcionar. Essa limitação ocorre porque a chave universal é gerada aleatoriamente e não inclui detalhes específicos do usuário.
- O recurso de chave/token de API baseado em usuário permite que os usuários utilizem as APIs REST do WordPress com métodos de requisição como POST, PUT e DELETE, que exigem credenciais de usuário ou funções específicas para o funcionamento. Quando uma requisição à API REST do WordPress é executada usando a chave baseada em usuário, o sistema recupera a função do usuário e concede acesso somente se o usuário possuir as permissões necessárias.
- Por exemplo: Somente usuários com funções de administrador e editor têm permissão para criar, editar ou excluir uma publicação.
- Portanto, se uma solicitação for feita a esta API para criar/excluir/editar a publicação, a resposta da API será "Você não tem permissão para realizar esta operação".
- Agora, se uma solicitação for feita com o token baseado no usuário gerado para o usuário que possui a função de administrador ou editor, somente ele terá acesso a esta API e poderá operar (criar/atualizar/excluir) por meio da chamada da API.
- Selecione o usuário no menu suspenso e clique em Criar chave API botão.
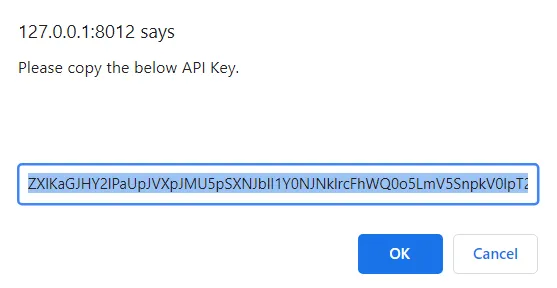
- Um pop-up aparecerá na tela, você só precisa clicar no OK botão para copiar o token.
- Agora, esse token pode ser usado na solicitação da API da mesma forma que a chave universal é usada para fazer a solicitação da API.
Como usar este recurso:
Parabéns! Você configurou com sucesso a autenticação por chave da API REST do WordPress seguindo este guia. Agora, seus endpoints da API REST do WordPress estão seguros e seus dados estão protegidos contra acesso não autorizado.
Artigos Relacionados
 Solicite uma demonstração do plugin
Obtenha uma avaliação completa
Agradecemos sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.
Precisa de ajuda?
Envie um e-mail para apisupport@xecurify.com para obter orientações rápidas (por e-mail ou reunião) sobre sua necessidade e nossa equipe o ajudará a selecionar a solução/plano mais adequado às suas necessidades.


