
Logon único SAML no Magento usando ADFS | SSO ADFS | Login usando ADFS
Visão geral
O login único (SSO) do ADFS (Active Directory Federation Services) para Magento [SAML] pode ser implementado usando nosso plugin Magento SAML SP Single Sign-On (SSO). Nossa solução SSO tornará o Magento compatível com SAML 2.0, permitindo que os usuários se autentiquem e façam login no site Magento com segurança usando o ADFS. Nossa solução Magento Single Sign-On (SSO) ajuda a proteger os sites Magento com login SSO, para que os usuários sejam autenticados usando suas credenciais do ADFS. Suporte completo para recursos avançados de SSO, como mapeamento de atributos/personalizado, mapeamento de funções, etc. Aqui, apresentaremos um guia para configurar o login único SAML entre o site Magento e o ADFS, considerando o ADFS como IdP (Provedor de Identidade) e o Magento como SP (Provedor de Serviços). Nosso plugin SSO oferece autenticações de usuário ilimitadas do ADFS (Active Directory Federation Services). Para saber mais sobre outros recursos que oferecemos em nosso plugin Magento SAML Single Sign-On (SSO), clique aqui.





Pré-requisitos: Download e instalação
Instalação usando o Composer:
- comprar o miniOrange SAML Single Sign On – Login SAML SSO extensão do marketplace magento.
- Vá para Meu perfil -> Minhas compras
- Certifique-se de que está usando as chaves de acesso corretas (Meu Perfil - Chaves de Acesso)
- Cole as chaves de acesso no seu arquivo auth.json dentro do seu projeto
- Use o comando abaixo para adicionar a extensão ao seu projeto.
"compositor requer miniorange_inc/saml-sp-single-sign-on"
php bin/magento setup:di:compile
php bin / magento setup: atualização
Instalação manual:
- Baixe o zip da extensão miniOrange SAML Single Sign On – SAML SSO Login em aqui..
- Descompacte todo o conteúdo do zip dentro do diretório MiniOrange/SP.
{Diretório raiz do Magento} app código MiniLaranja SSO
php bin/magento setup:di:compile
php bin / magento setup: atualização
Etapas para configurar o login único (SSO) do ADFS SAML no Magento
1. Configurar o ADFS como IdP (Provedor de Identidade)
Siga os passos abaixo para configurar o ADFS como IdP para Magento
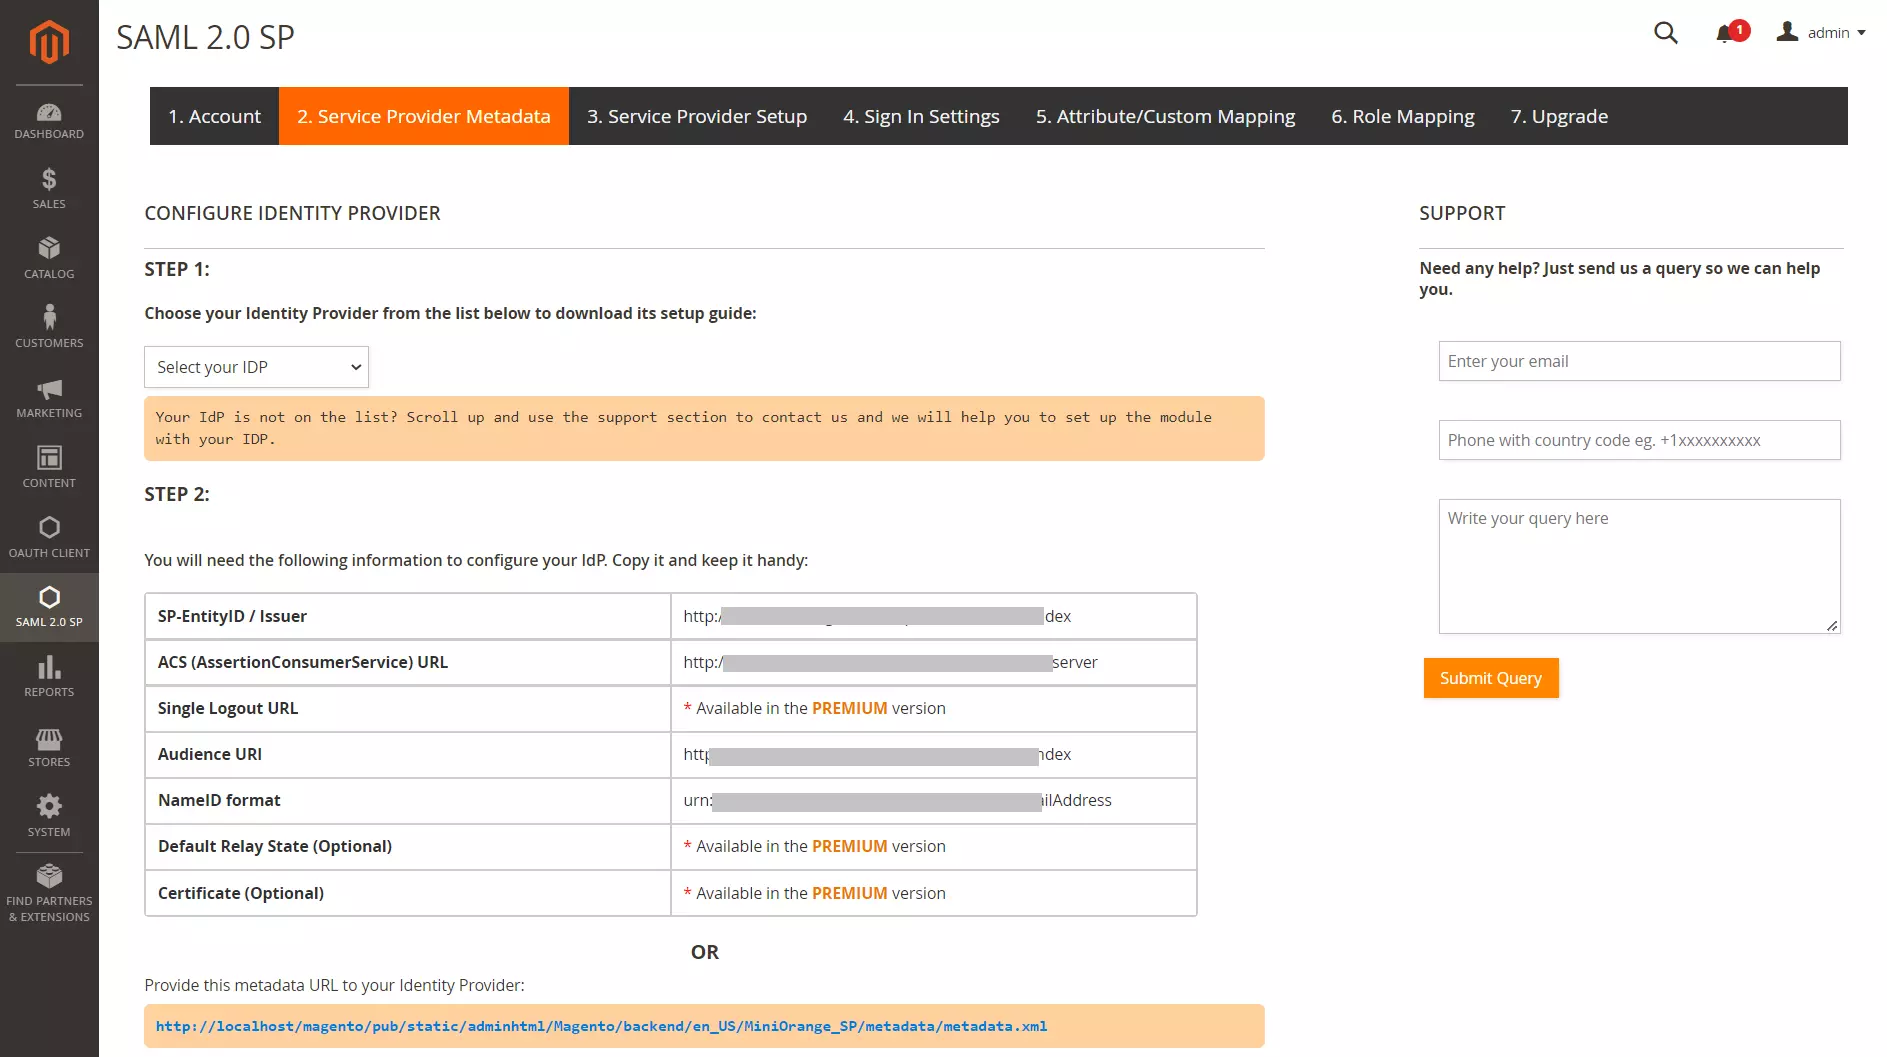
- No plugin Magento SAML SP SSO, navegue até Metadados do Provedor de Serviços aba. Nesta aba, você encontrará os metadados do SP, como o ID da Entidade do SP e a URL do ACS (AssertionConsumerService), necessários para configurar o ADFS como Provedor de Identidade.
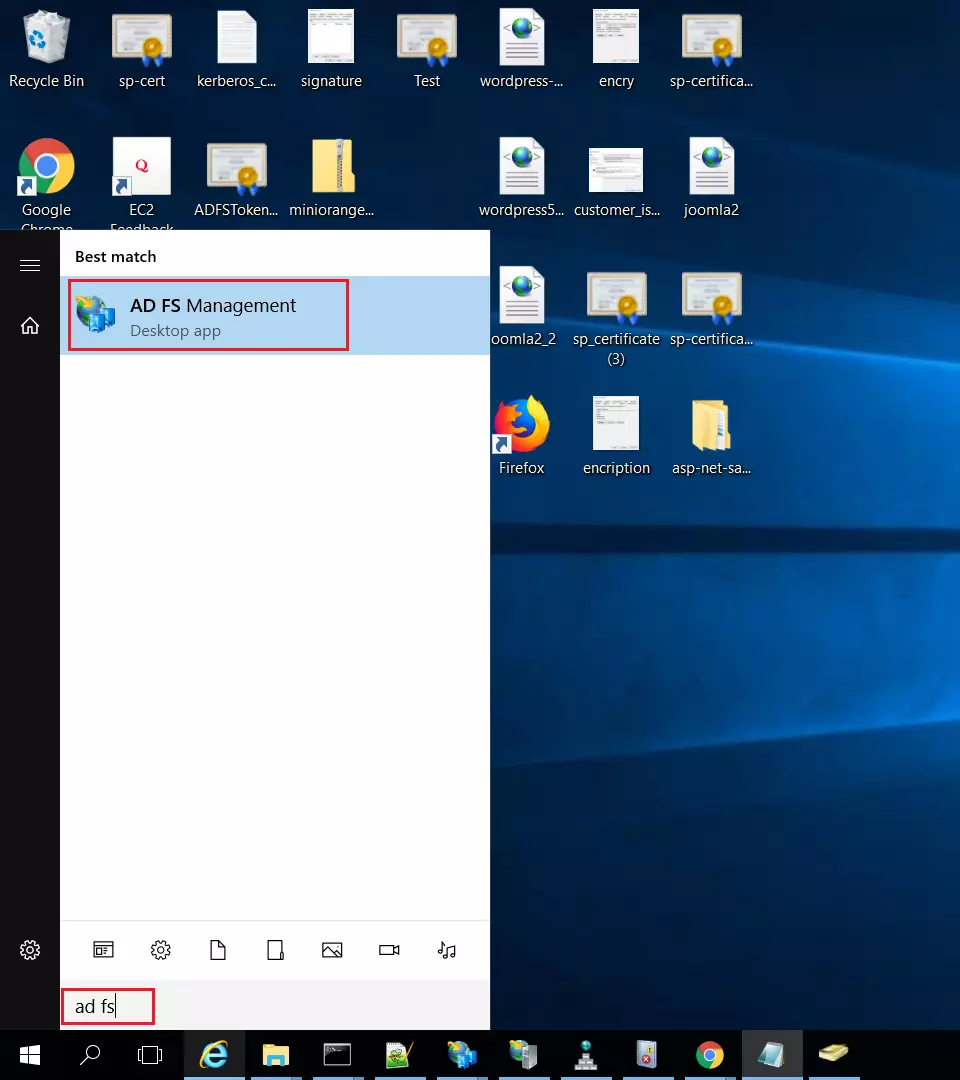
- No ADFS, pesquise por Gerenciamento do ADFS aplicação.
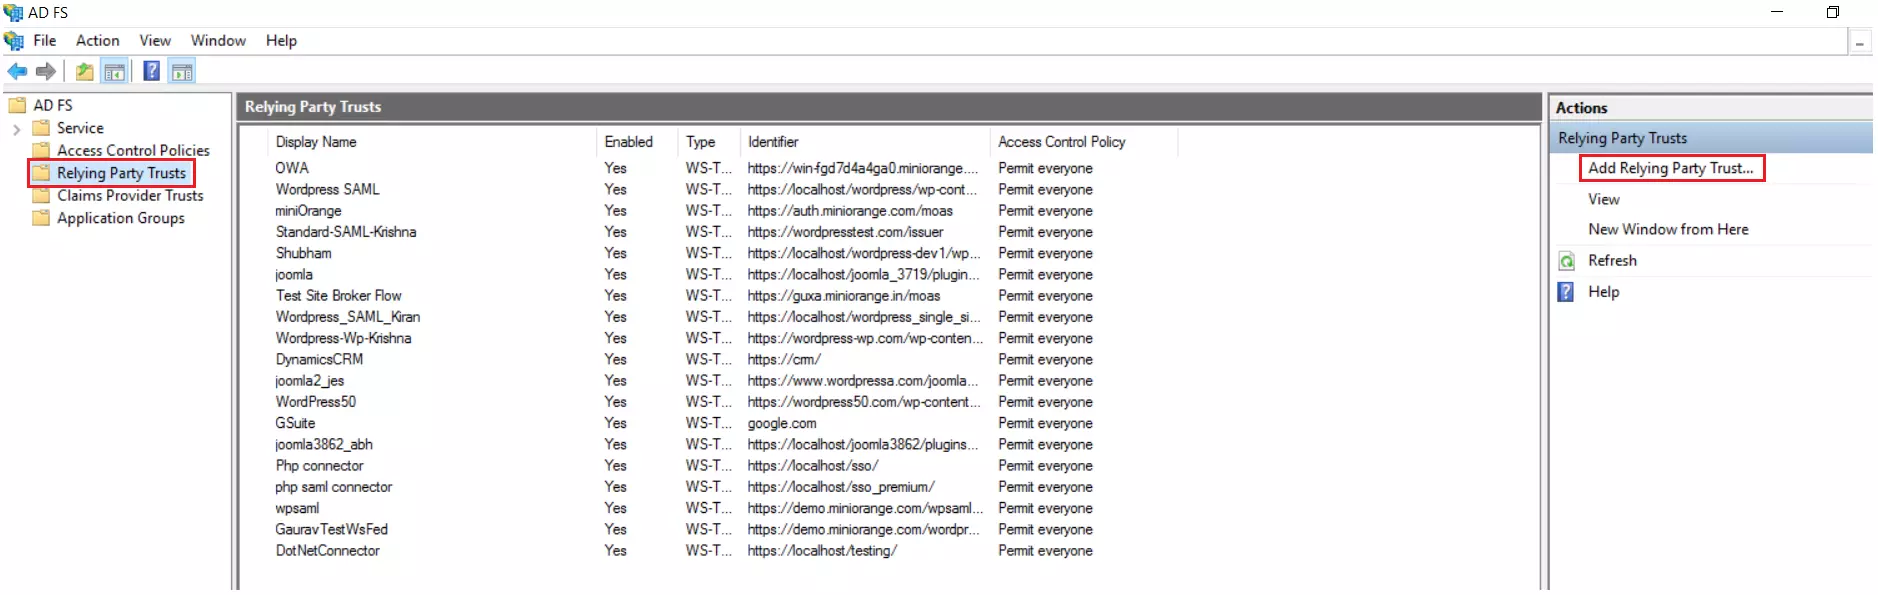
- Selecionar Confiança da Parte Confiável e depois Adicionar confiança de terceira parte confiável após iniciar o Gerenciamento do AD FS.
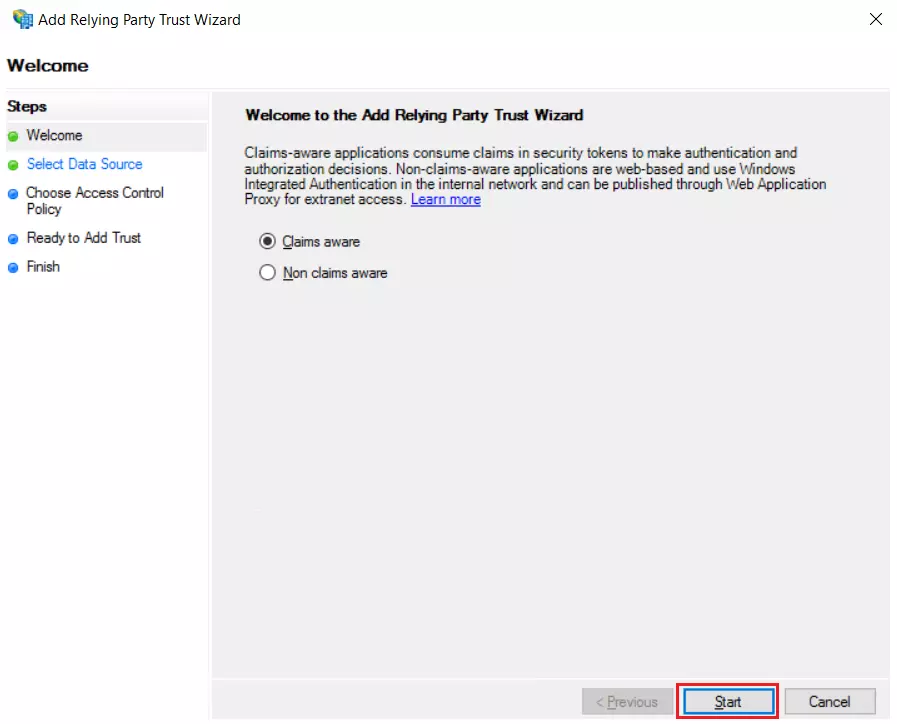
- No Assistente de Confiança da Parte Confiável, clique em Começar botão. Mas primeiro, certifique-se de que Reivindicações cientes é selecionado.
- Adicione uma parte confiável selecionando as opções apropriadas.
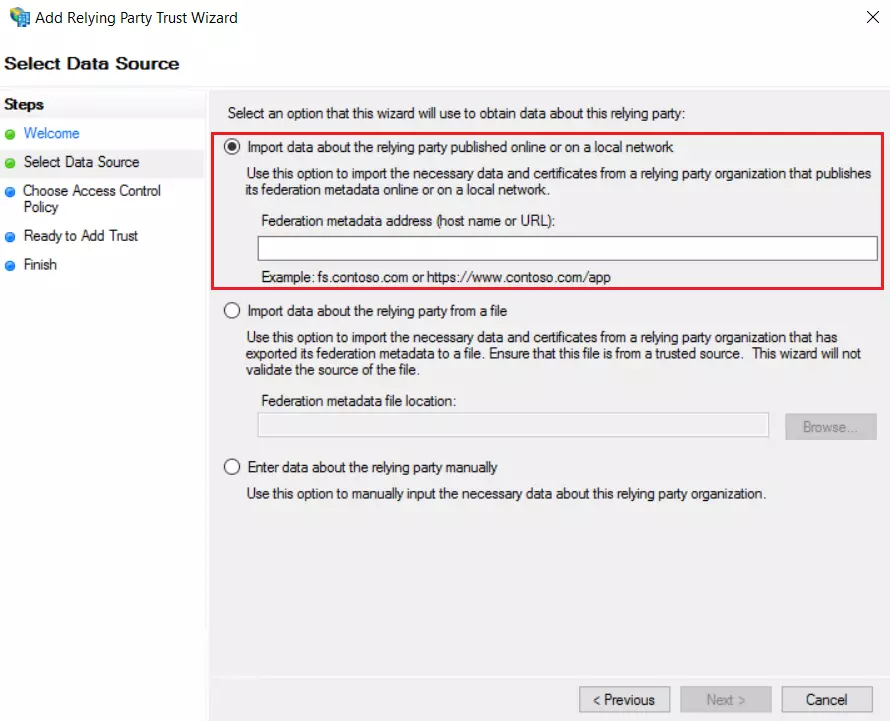
 Usando URL de metadados
- Em Selecionar fonte de dados: Importar dados sobre a parte confiável da Internet ou de uma rede locale, em seguida, adicione a URL ao endereço de metadados da Federação. (Para obter a URL do SP Meatadata, acesse a aba Informações do Provedor de Serviço do plugin).
- Pule a etapa 5 para a etapa 8 e comece a configurar a partir de passo-9.
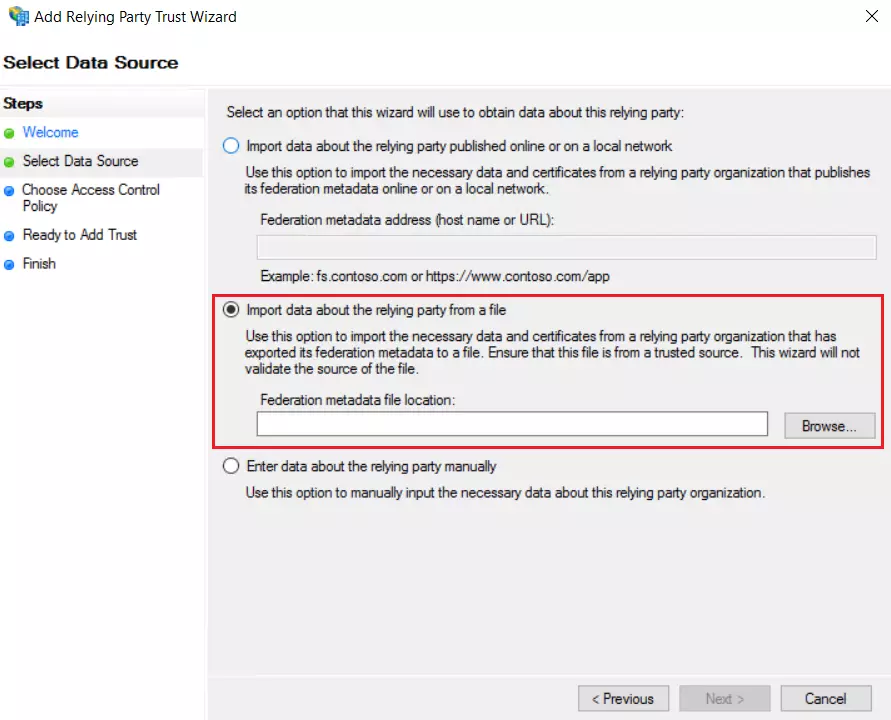
- Em Selecionar fonte de dados: Importar dados sobre a parte confiável de um arquivo opção e, em seguida, navegue pelo arquivo de metadados (você pode baixar o arquivo de metadados SP do plugin em Metadados do Provedor de Serviços aba).
- Pule a etapa 5 para a etapa 8 e comece a configurar a partir de passo-9.
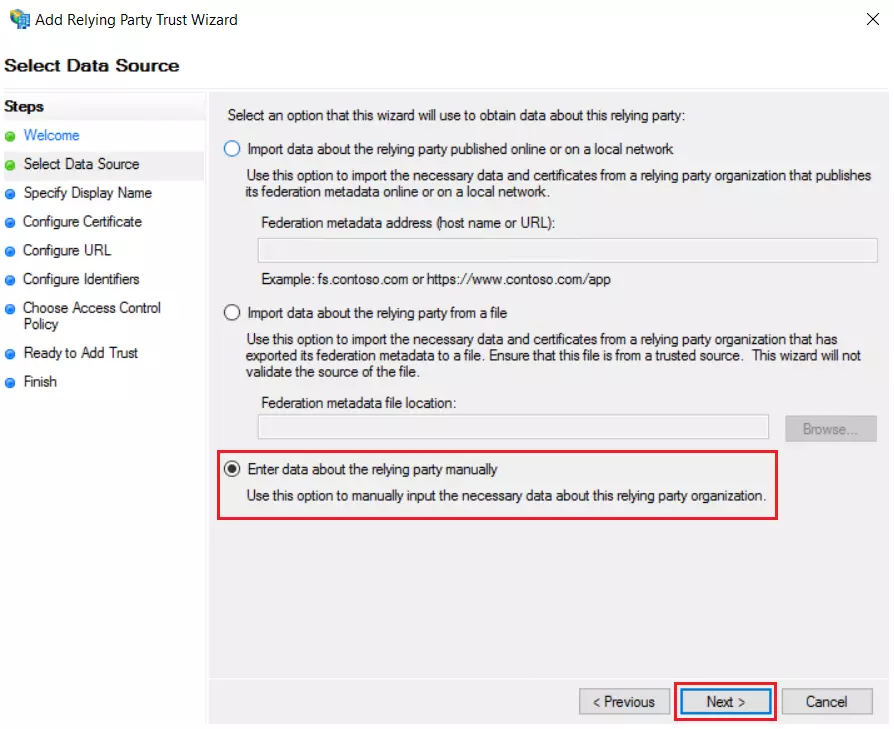
- Em Selecionar fonte de dados: Insira dados sobre a parte confiável manualmente & Clique em Seguinte.
- Digite o nome de exibição e clique Seguinte.
- Carregue o certificado e clique Seguinte. Baixe o certificado do plugin e carregue-o no ADFS.
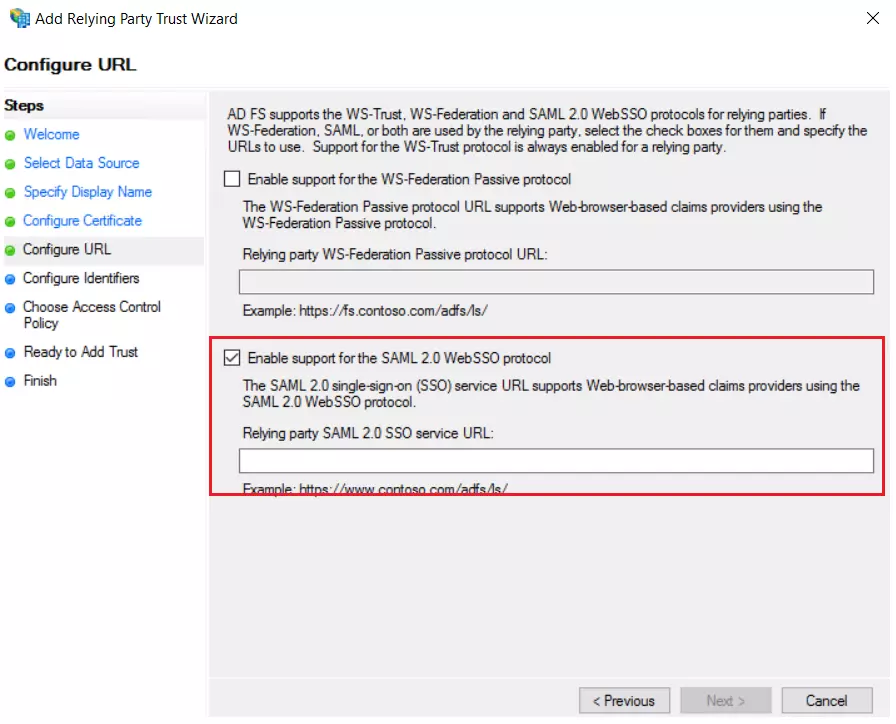
- Selecionar Habilitar suporte para o protocolo SAML 2.0 WebSSO & Insira a URL do ACS dos plugins Informações do provedor de serviços Tab. Clique em Avançar.
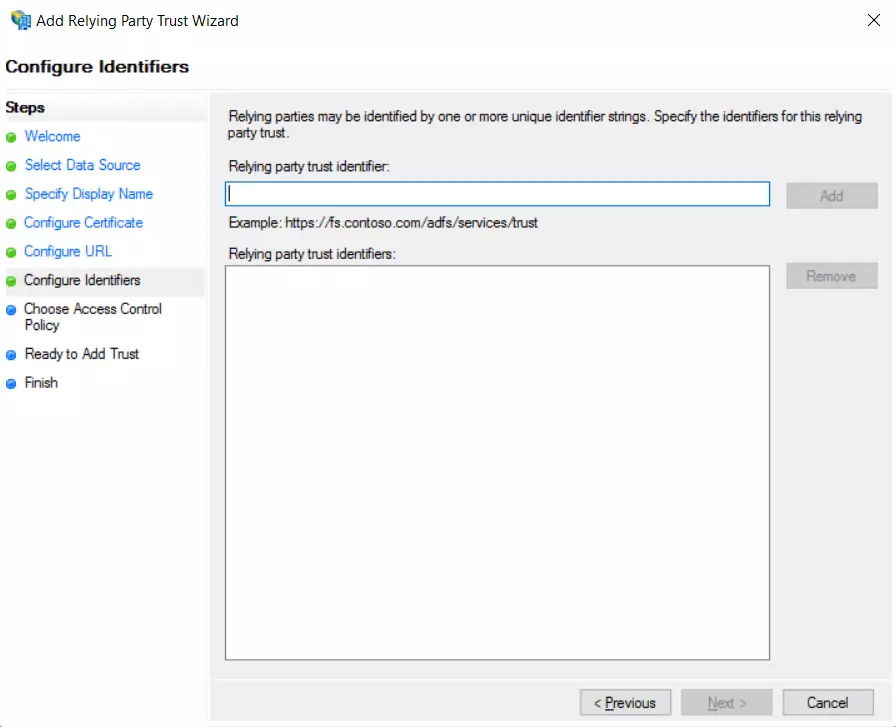
- Adicione ID da entidade como identificador de confiança da parte confiável do plugin Informações do provedor de serviços Tab, depois clique em Adicionar e Avançar.
- Além disso, baixe o certificado de assinatura na guia Informações do provedor de serviços do plugin.
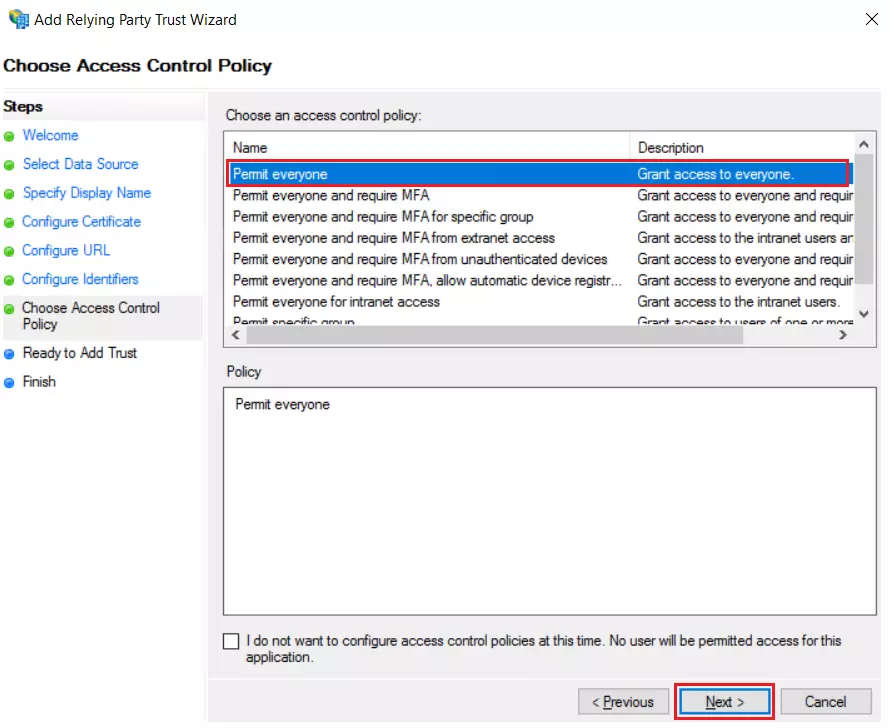
- Clique Seguinte depois de selecionar Permitir a todos como uma Política de Controle de Acesso.
- Clique na Seguinte botão em Pronto para adicionar confiança e clique em Fechar botão.
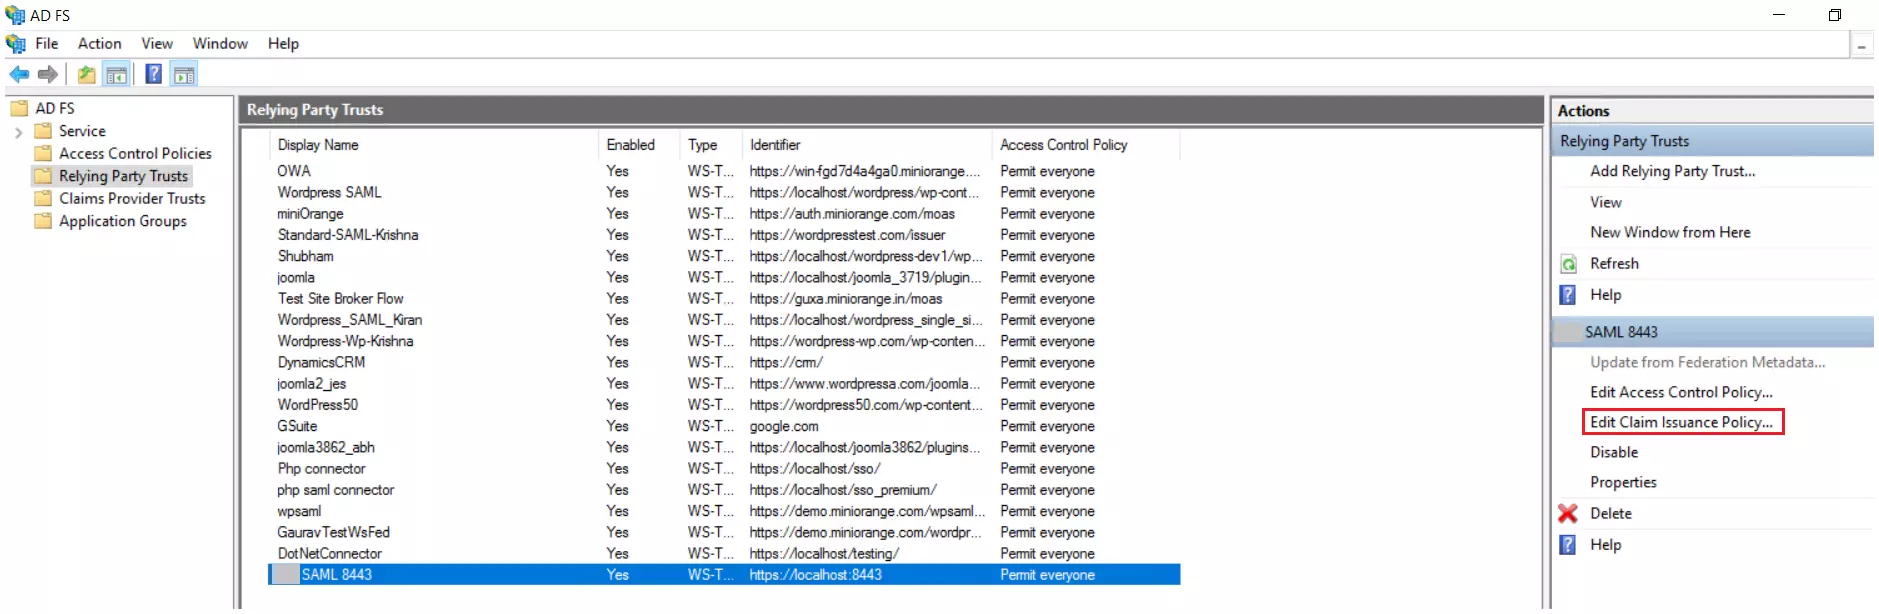
- A lista de Trusts de Partes Confiáveis será exibida. Clique em Editar Política de Emissão de Reivindicação após selecionar o aplicativo apropriado.
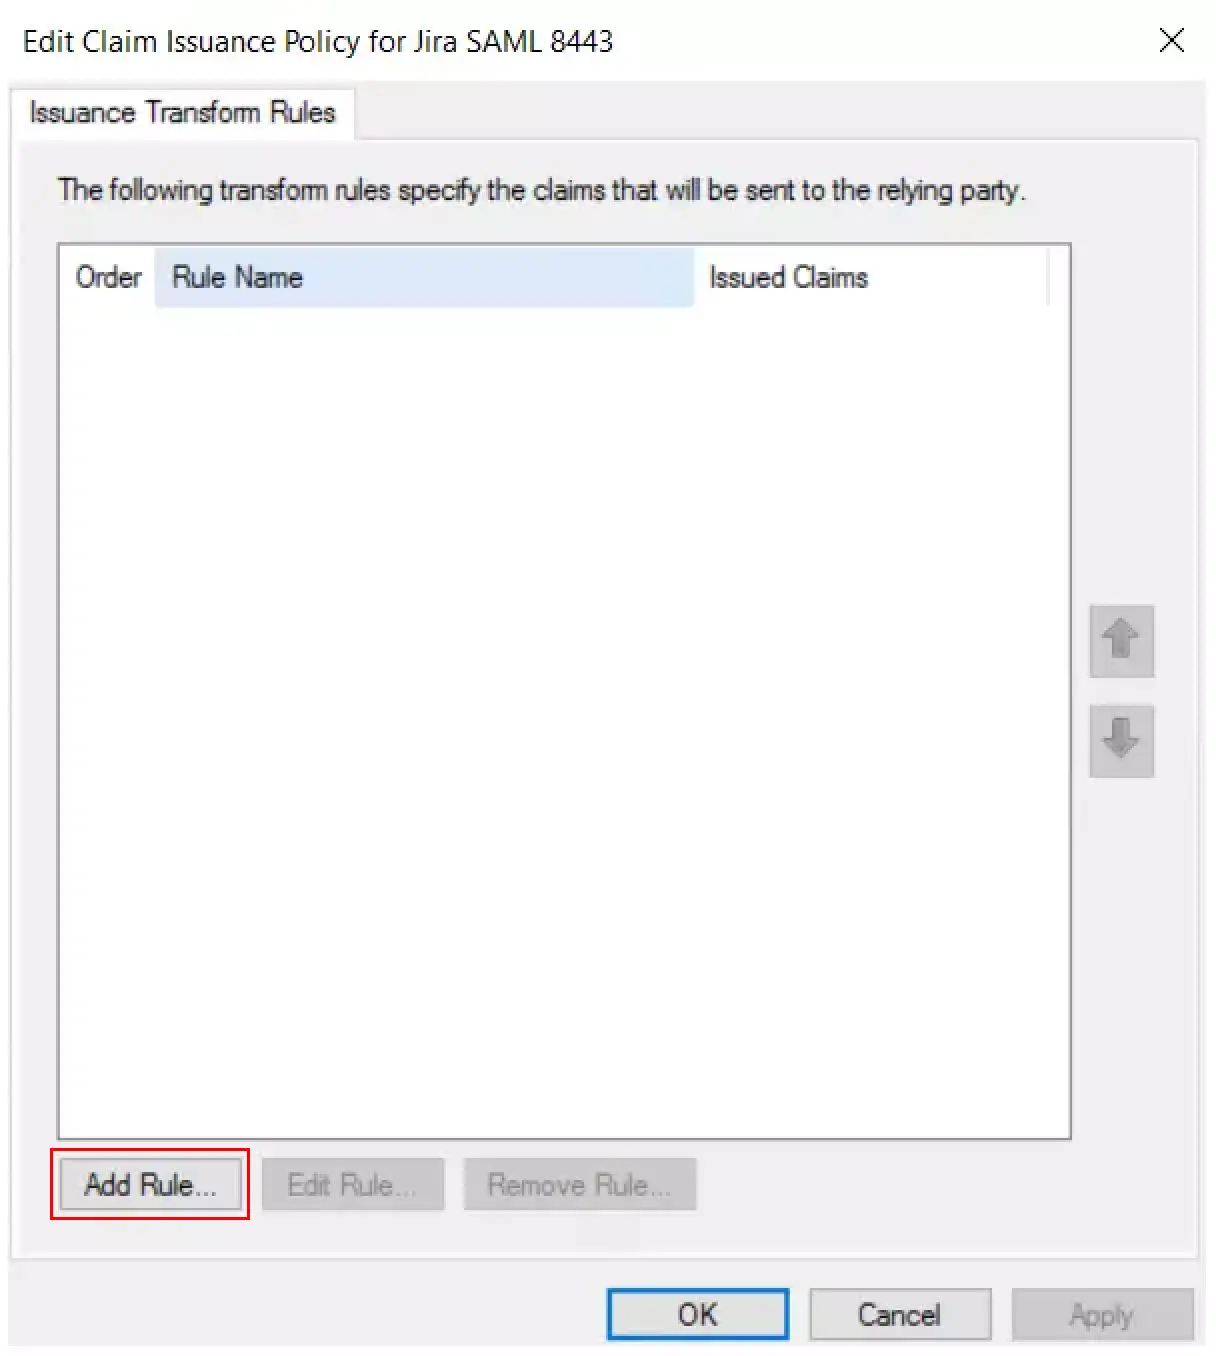
- Clique em Adicionar regra botão.
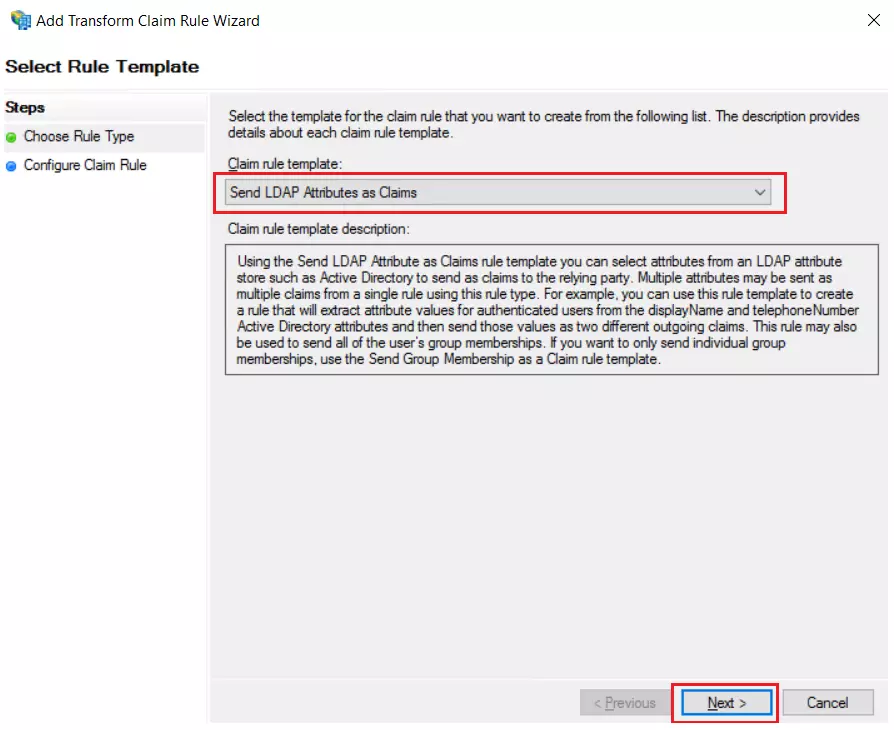
- Clique em Avançar depois de selecionar Enviar atributos LDAP como declarações.
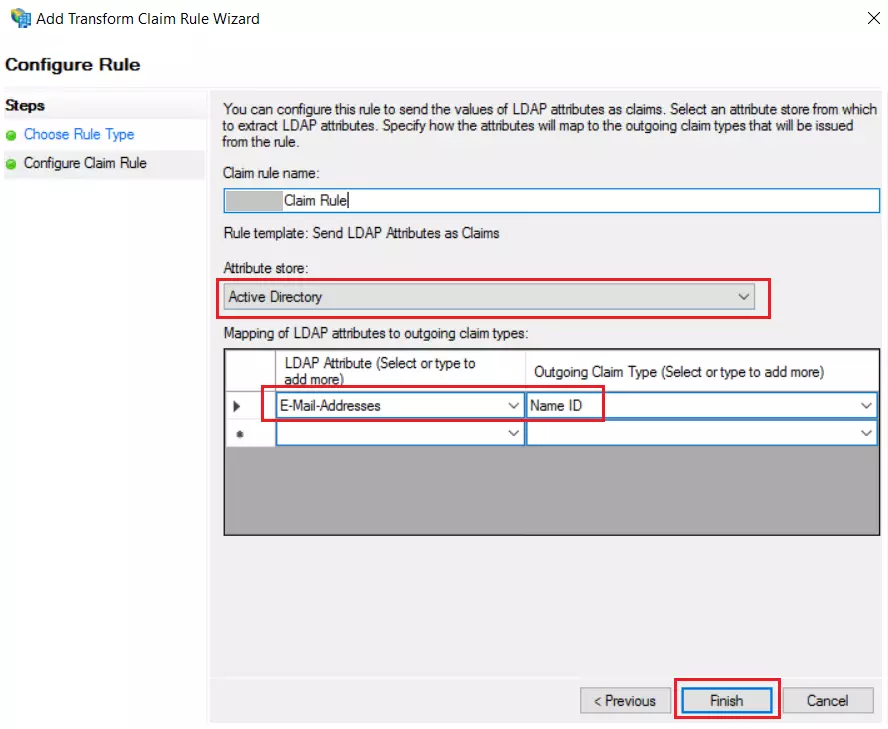
- Insira os seguintes detalhes e clique em Acabamento.
- Clique Inscreva-se e depois clique em Ok botão.
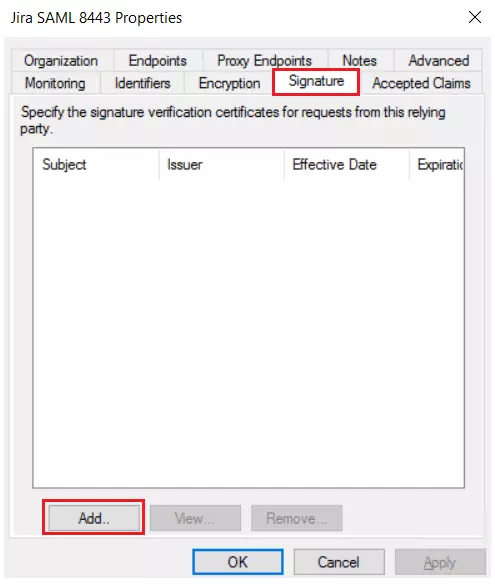
- Selecione a propriedade do aplicativo e adicione o certificado baixado do complemento.
- Setspn -a HTTP/##FQDN do servidor ADFS## ##Conta de serviço de domínio##
- FQDN é um nome de domínio totalmente qualificado (exemplo: adfs4.example.com)
- Conta de serviço de domínio é o nome de usuário da conta no AD.
- Exemplo: setspn -a HTTP/adfs.example.com nome de usuário/domínio
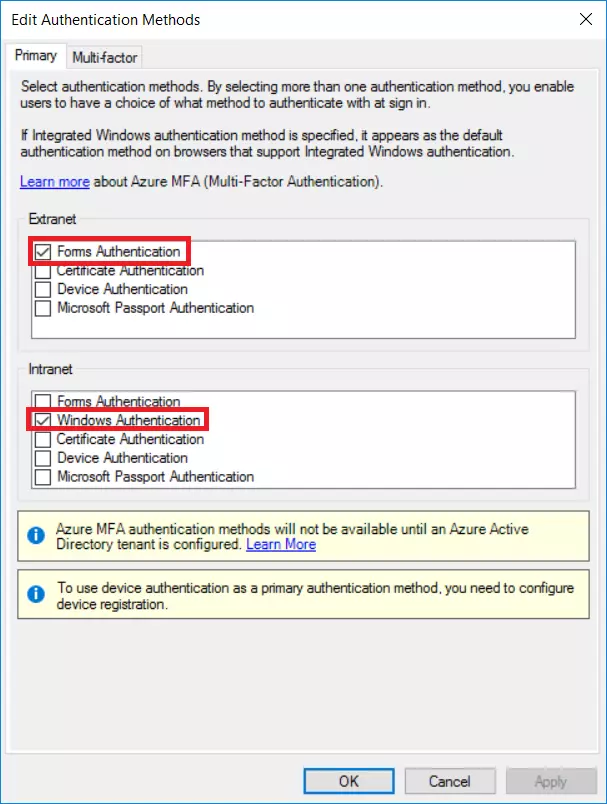
- Acesse a área Políticas de Autenticação do Console de Gerenciamento do AD FS e atualize as Políticas Globais de Autenticação. Na zona da Intranet, marque a opção Autenticação do Windows.
- Abra o Internet Explorer. Navegue até a aba Segurança em Opções da Internet.
- Adicione o FQDN do AD FS à lista de sites na Intranet Local e reinicie o navegador.
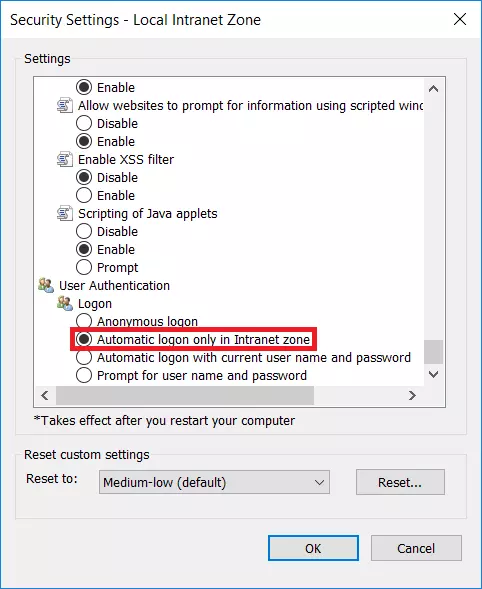
- Selecione o Nível Personalizado para a Zona de Segurança. Selecione Logon automático somente na zona da Intranet da lista de opções.
- Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + "Chrome")
- Obter-AdfsProperties | Selecione -ExpandProperty WIASupportedUserAgents.
- Você configurou o ADFS para autenticação do Windows.
Usando arquivo XML de metadados
Usando a configuração manual
| Nome da regra de reivindicação: | Atributos |
| Armazenamento de atributos: | Active Directory |
| Atributo LDAP: | Endereço de e-mail |
| Tipo de reivindicação de saída: | ID Nome |
* SSO do Windows (opcional)
Etapas para configurar o ADFS para autenticação do Windows
Abra o Prompt de Comando elevado no Servidor ADFS e execute o seguinte comando nele:
Abra o PowerShell e execute os dois comandos a seguir para habilitar a autenticação do Windows no navegador Chrome.
2. Configurar o Magento como SP (Provedor de Serviços)
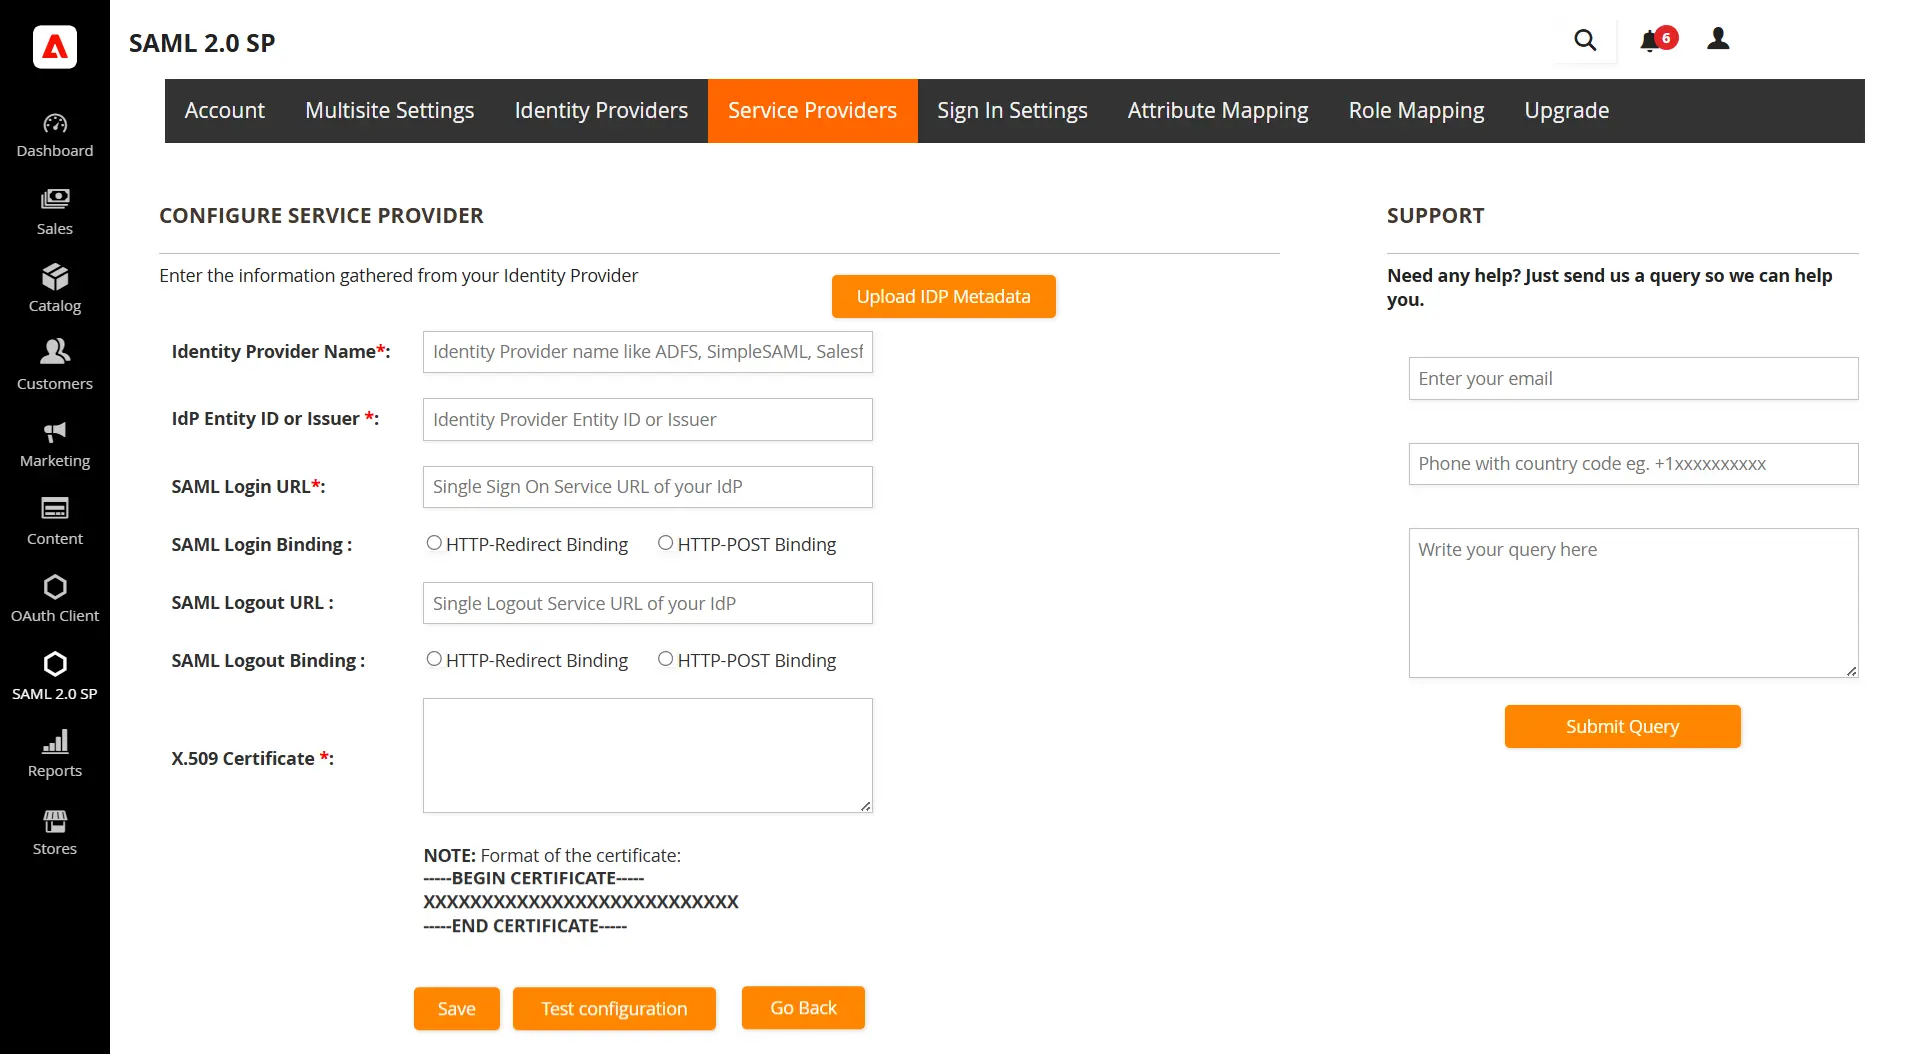
- exemplar ID da entidade SAML, URL do ponto de extremidade de logon único SAML e certificado x.509 do documento de metadados da Federação e cole-o em ID da entidade IdP ou emissor, URL do serviço de logon único, certificado x.509 campos respectivamente no plugin.
| ID da entidade IdP ou emissor | ID da entidade SAML no documento de metadados da federação |
| URL do serviço de logon único | URL do ponto de extremidade de logon único SAML no documento de metadados da federação |
| Certificado X.509 | Certificado x.509 no documento de metadados da Federação |
- Clique em Economize botão para salvar todas as suas configurações.
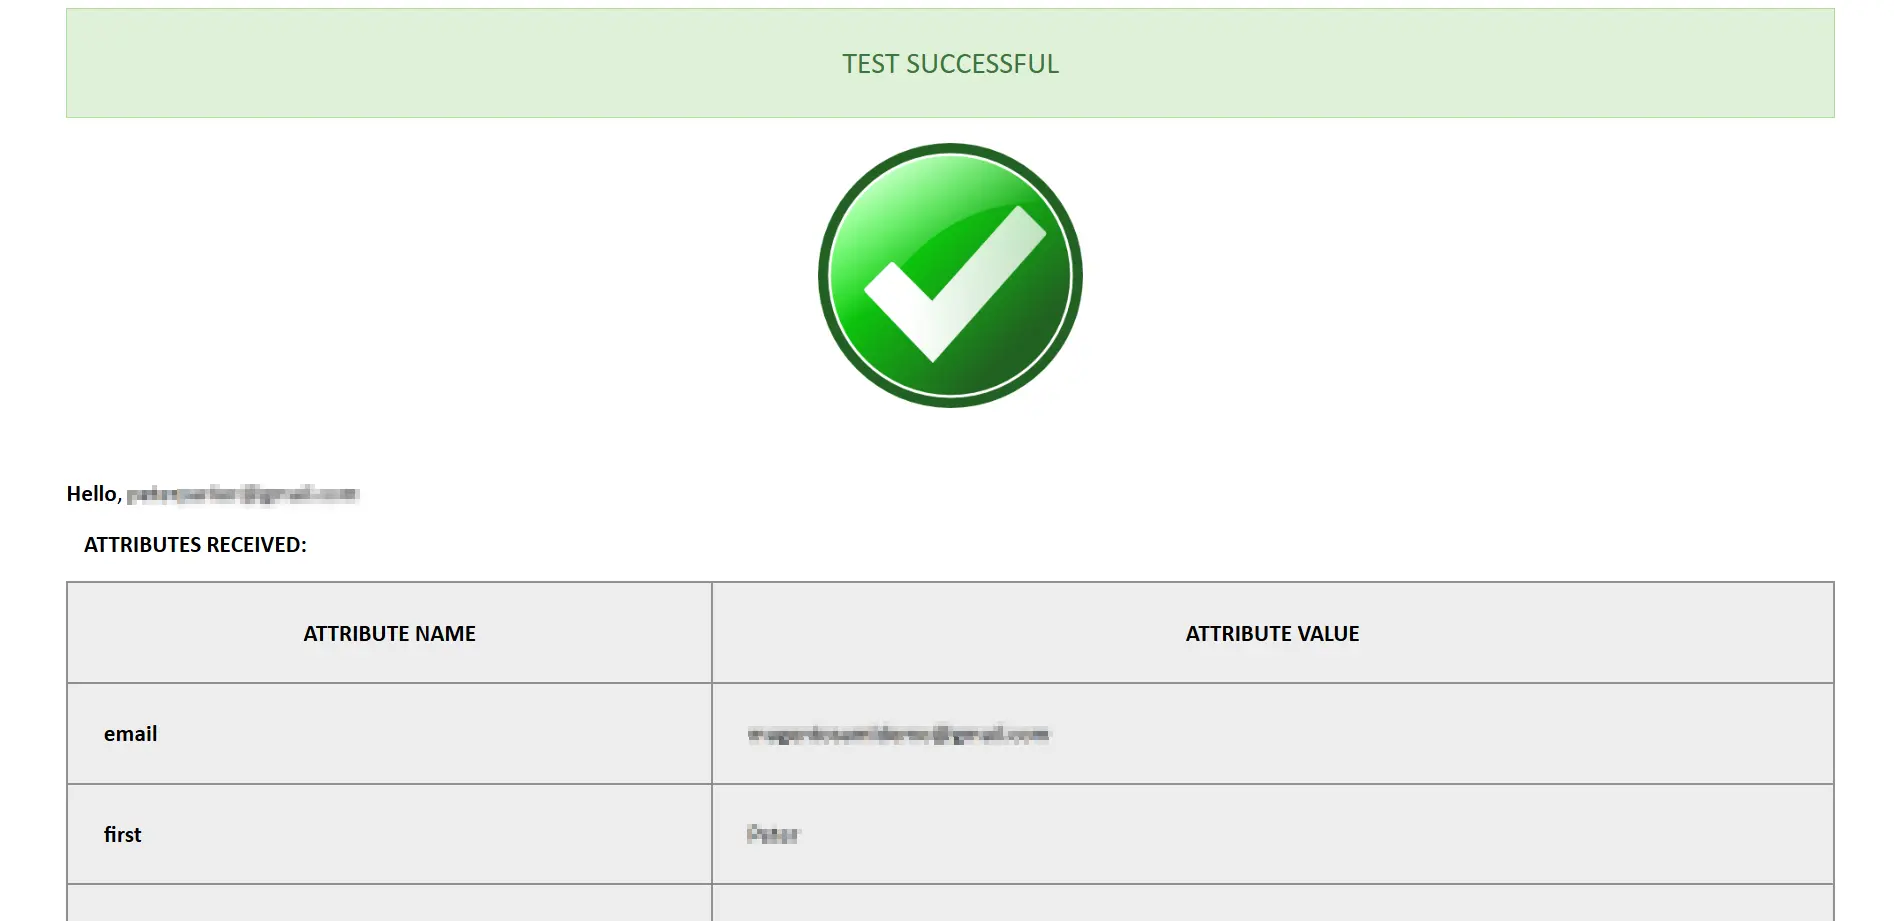
- Para verificar se o seu Magento como SP está configurado corretamente, clique no Configuração de Teste botão.
3. Configurações Multisite (*Disponível nas versões Enterprise)
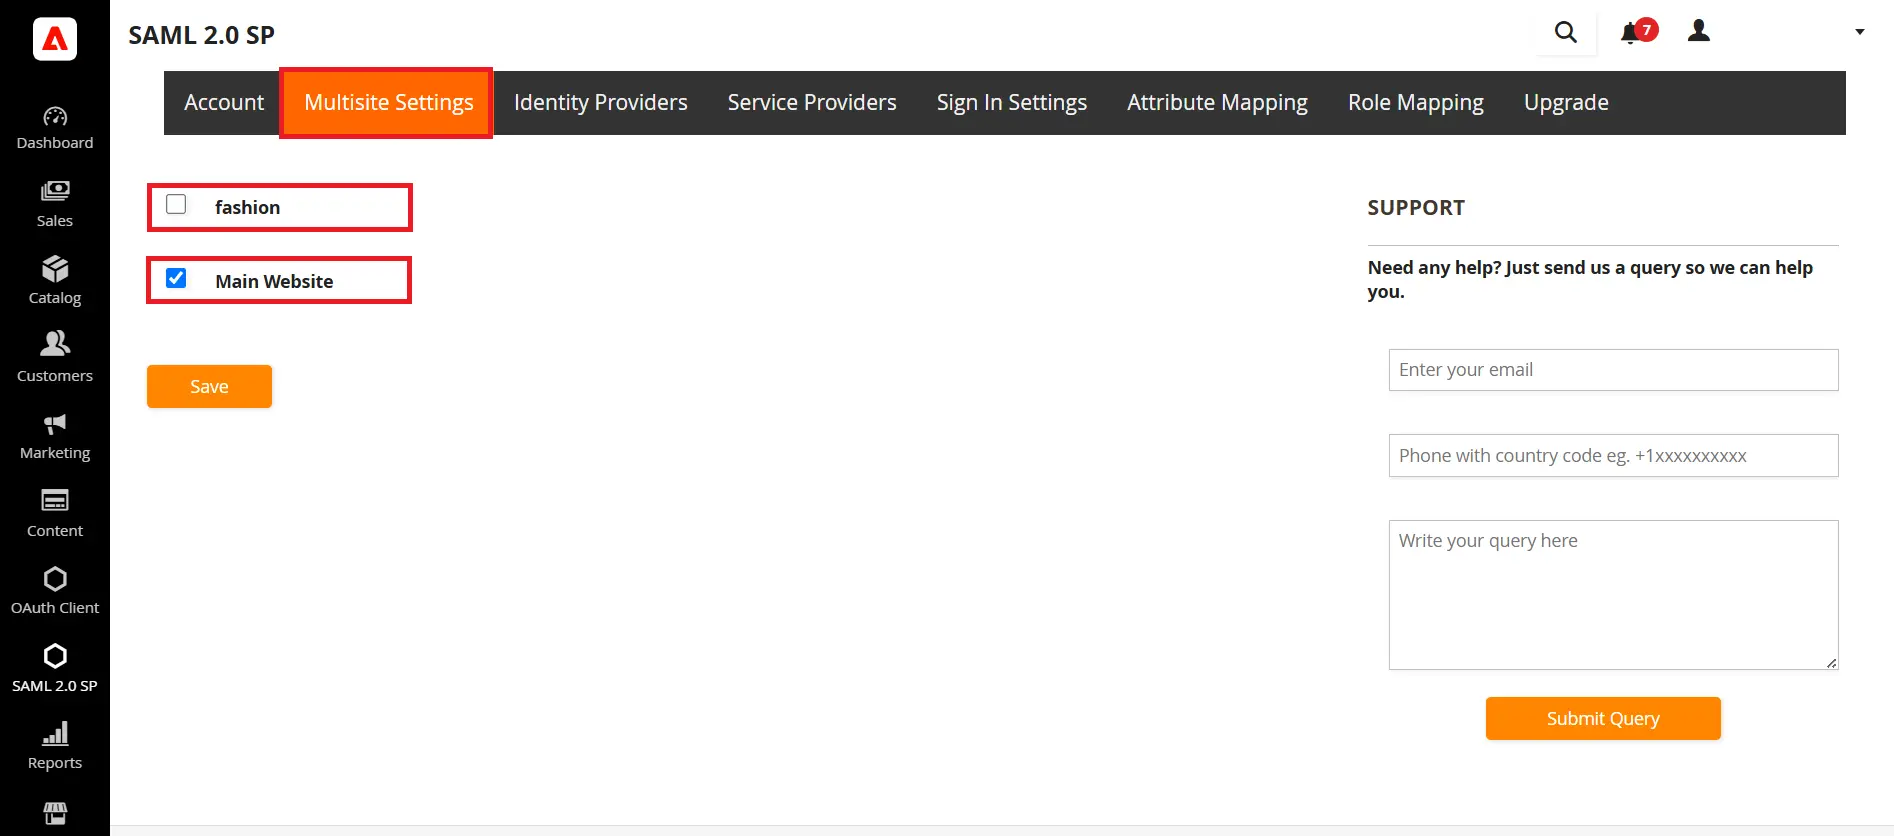
- Acessar Configurações multisite aba. Aqui você pode encontrar todos os subsites na sua instalação do Magento onde deseja habilitar o SSO. Marque a caixa de seleção em todos os subsites e clique em salvar.
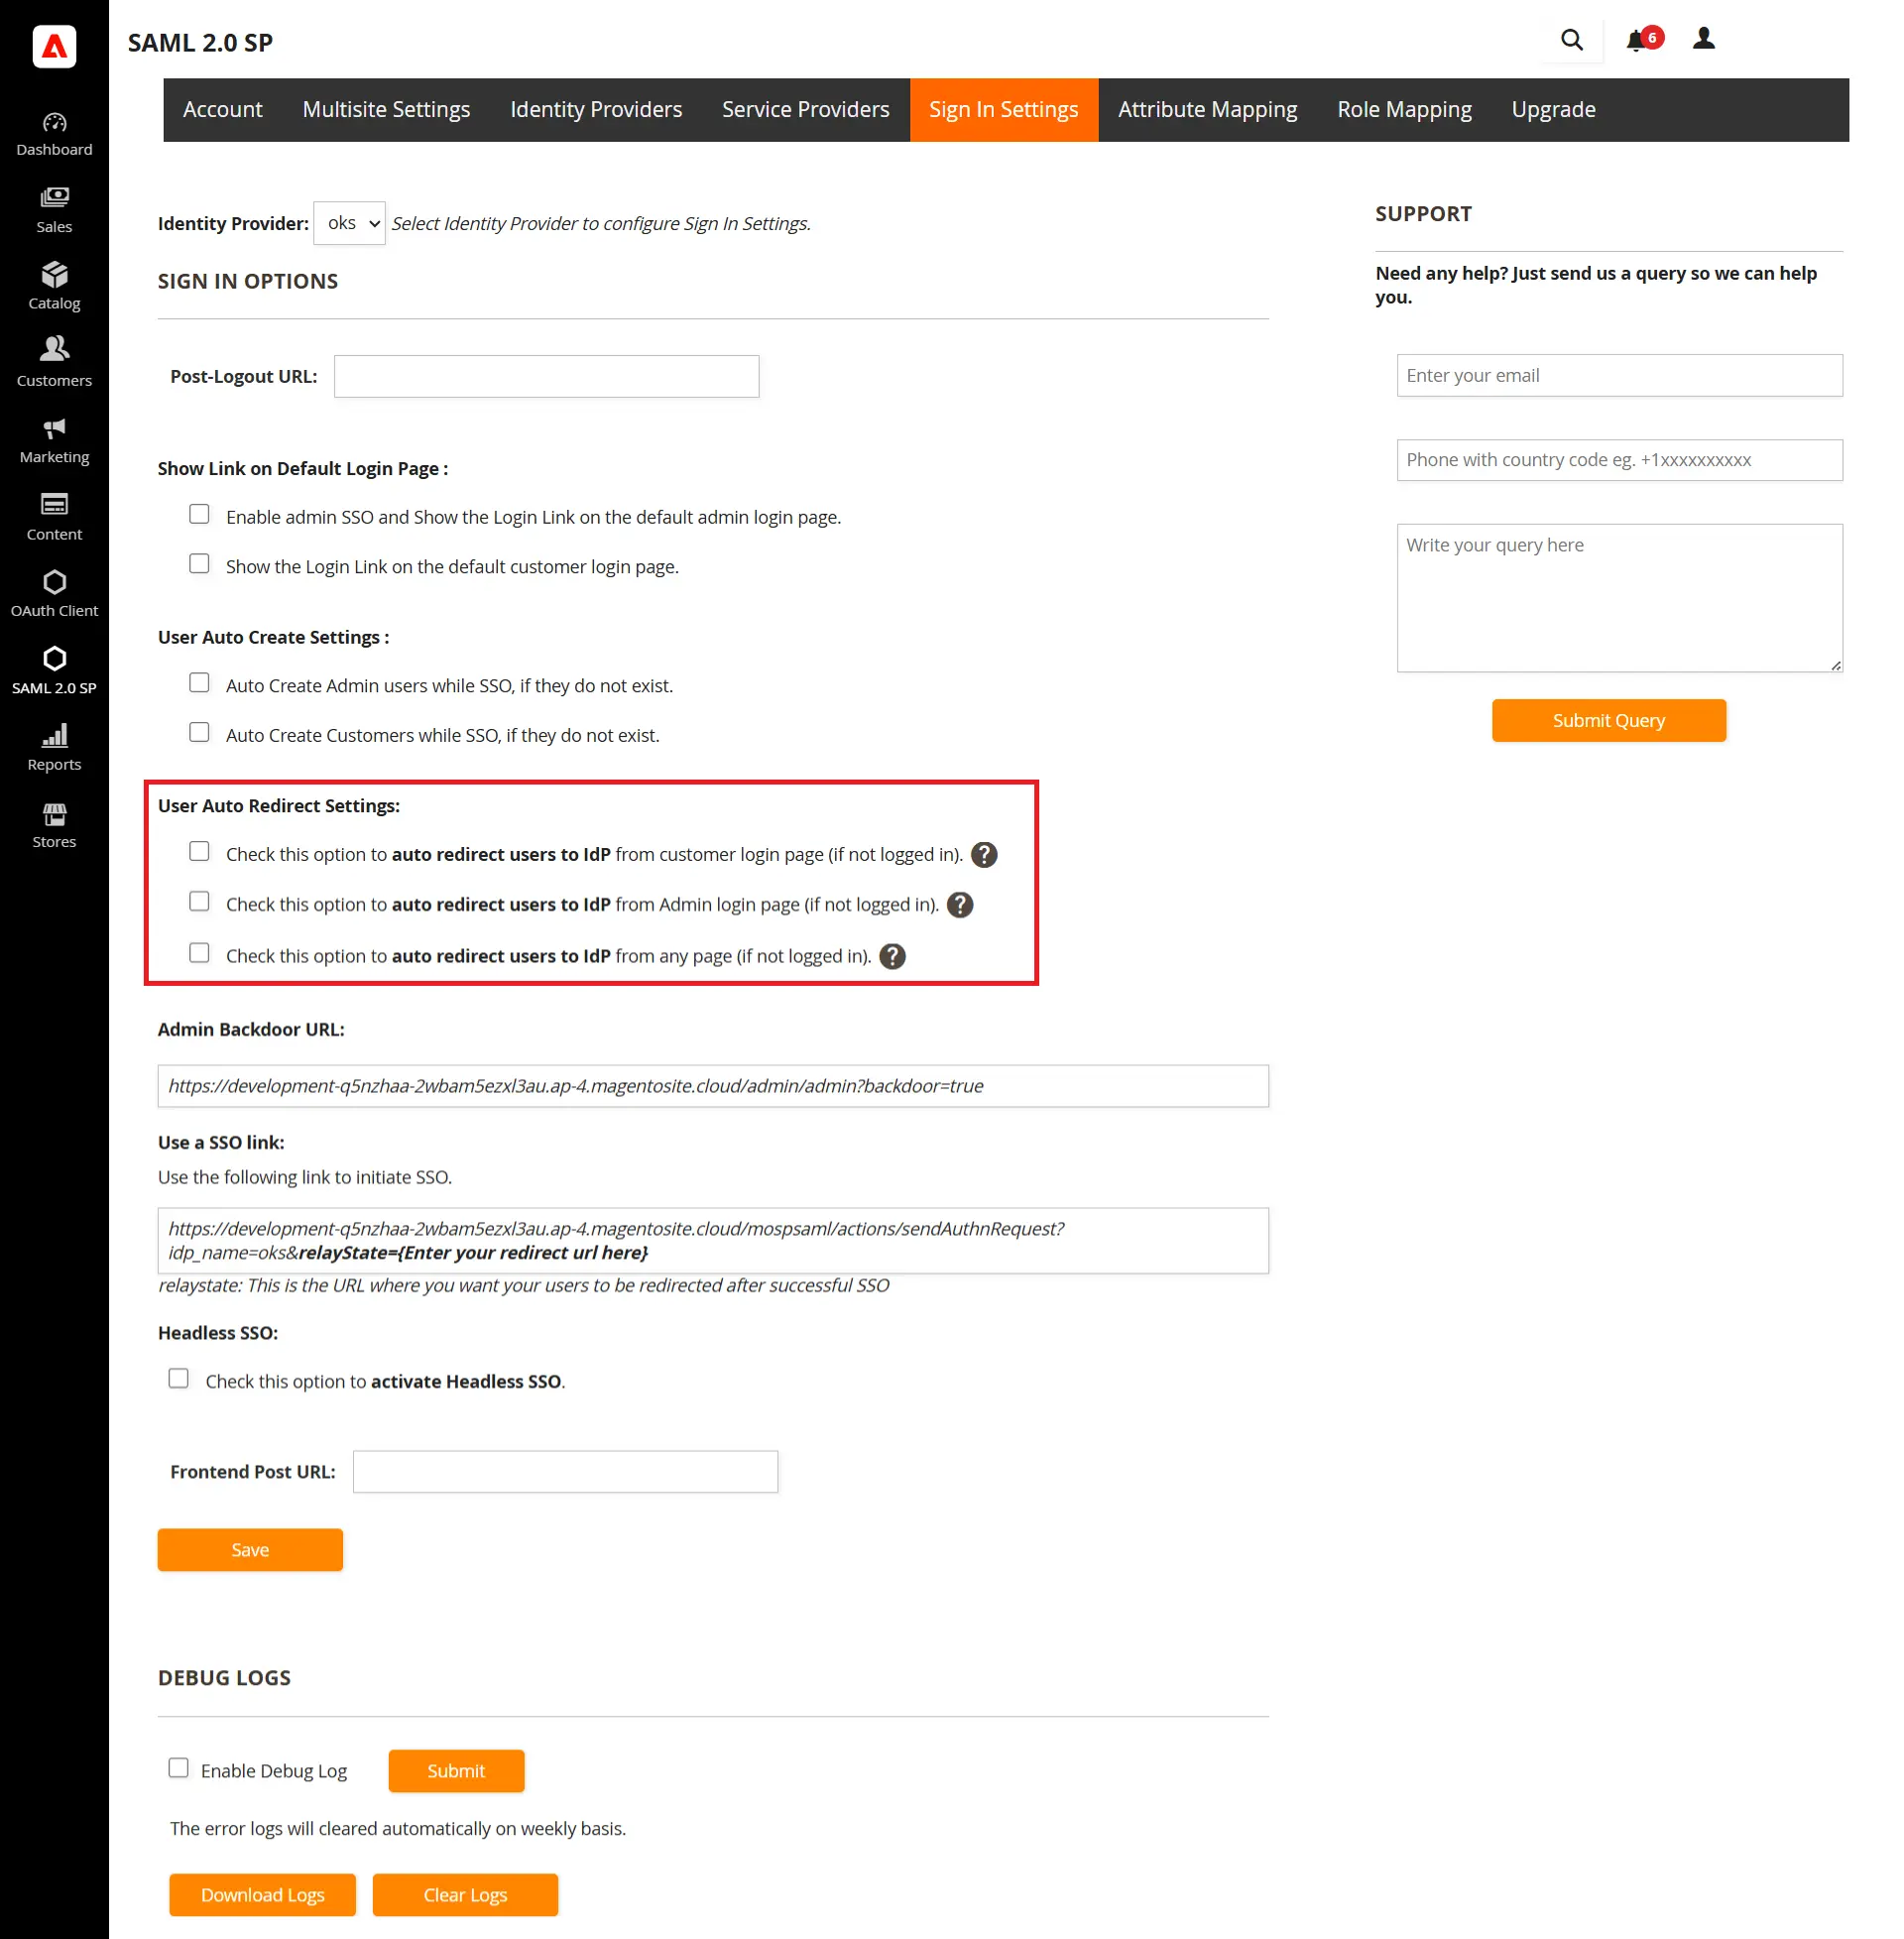
4. Configurações de login
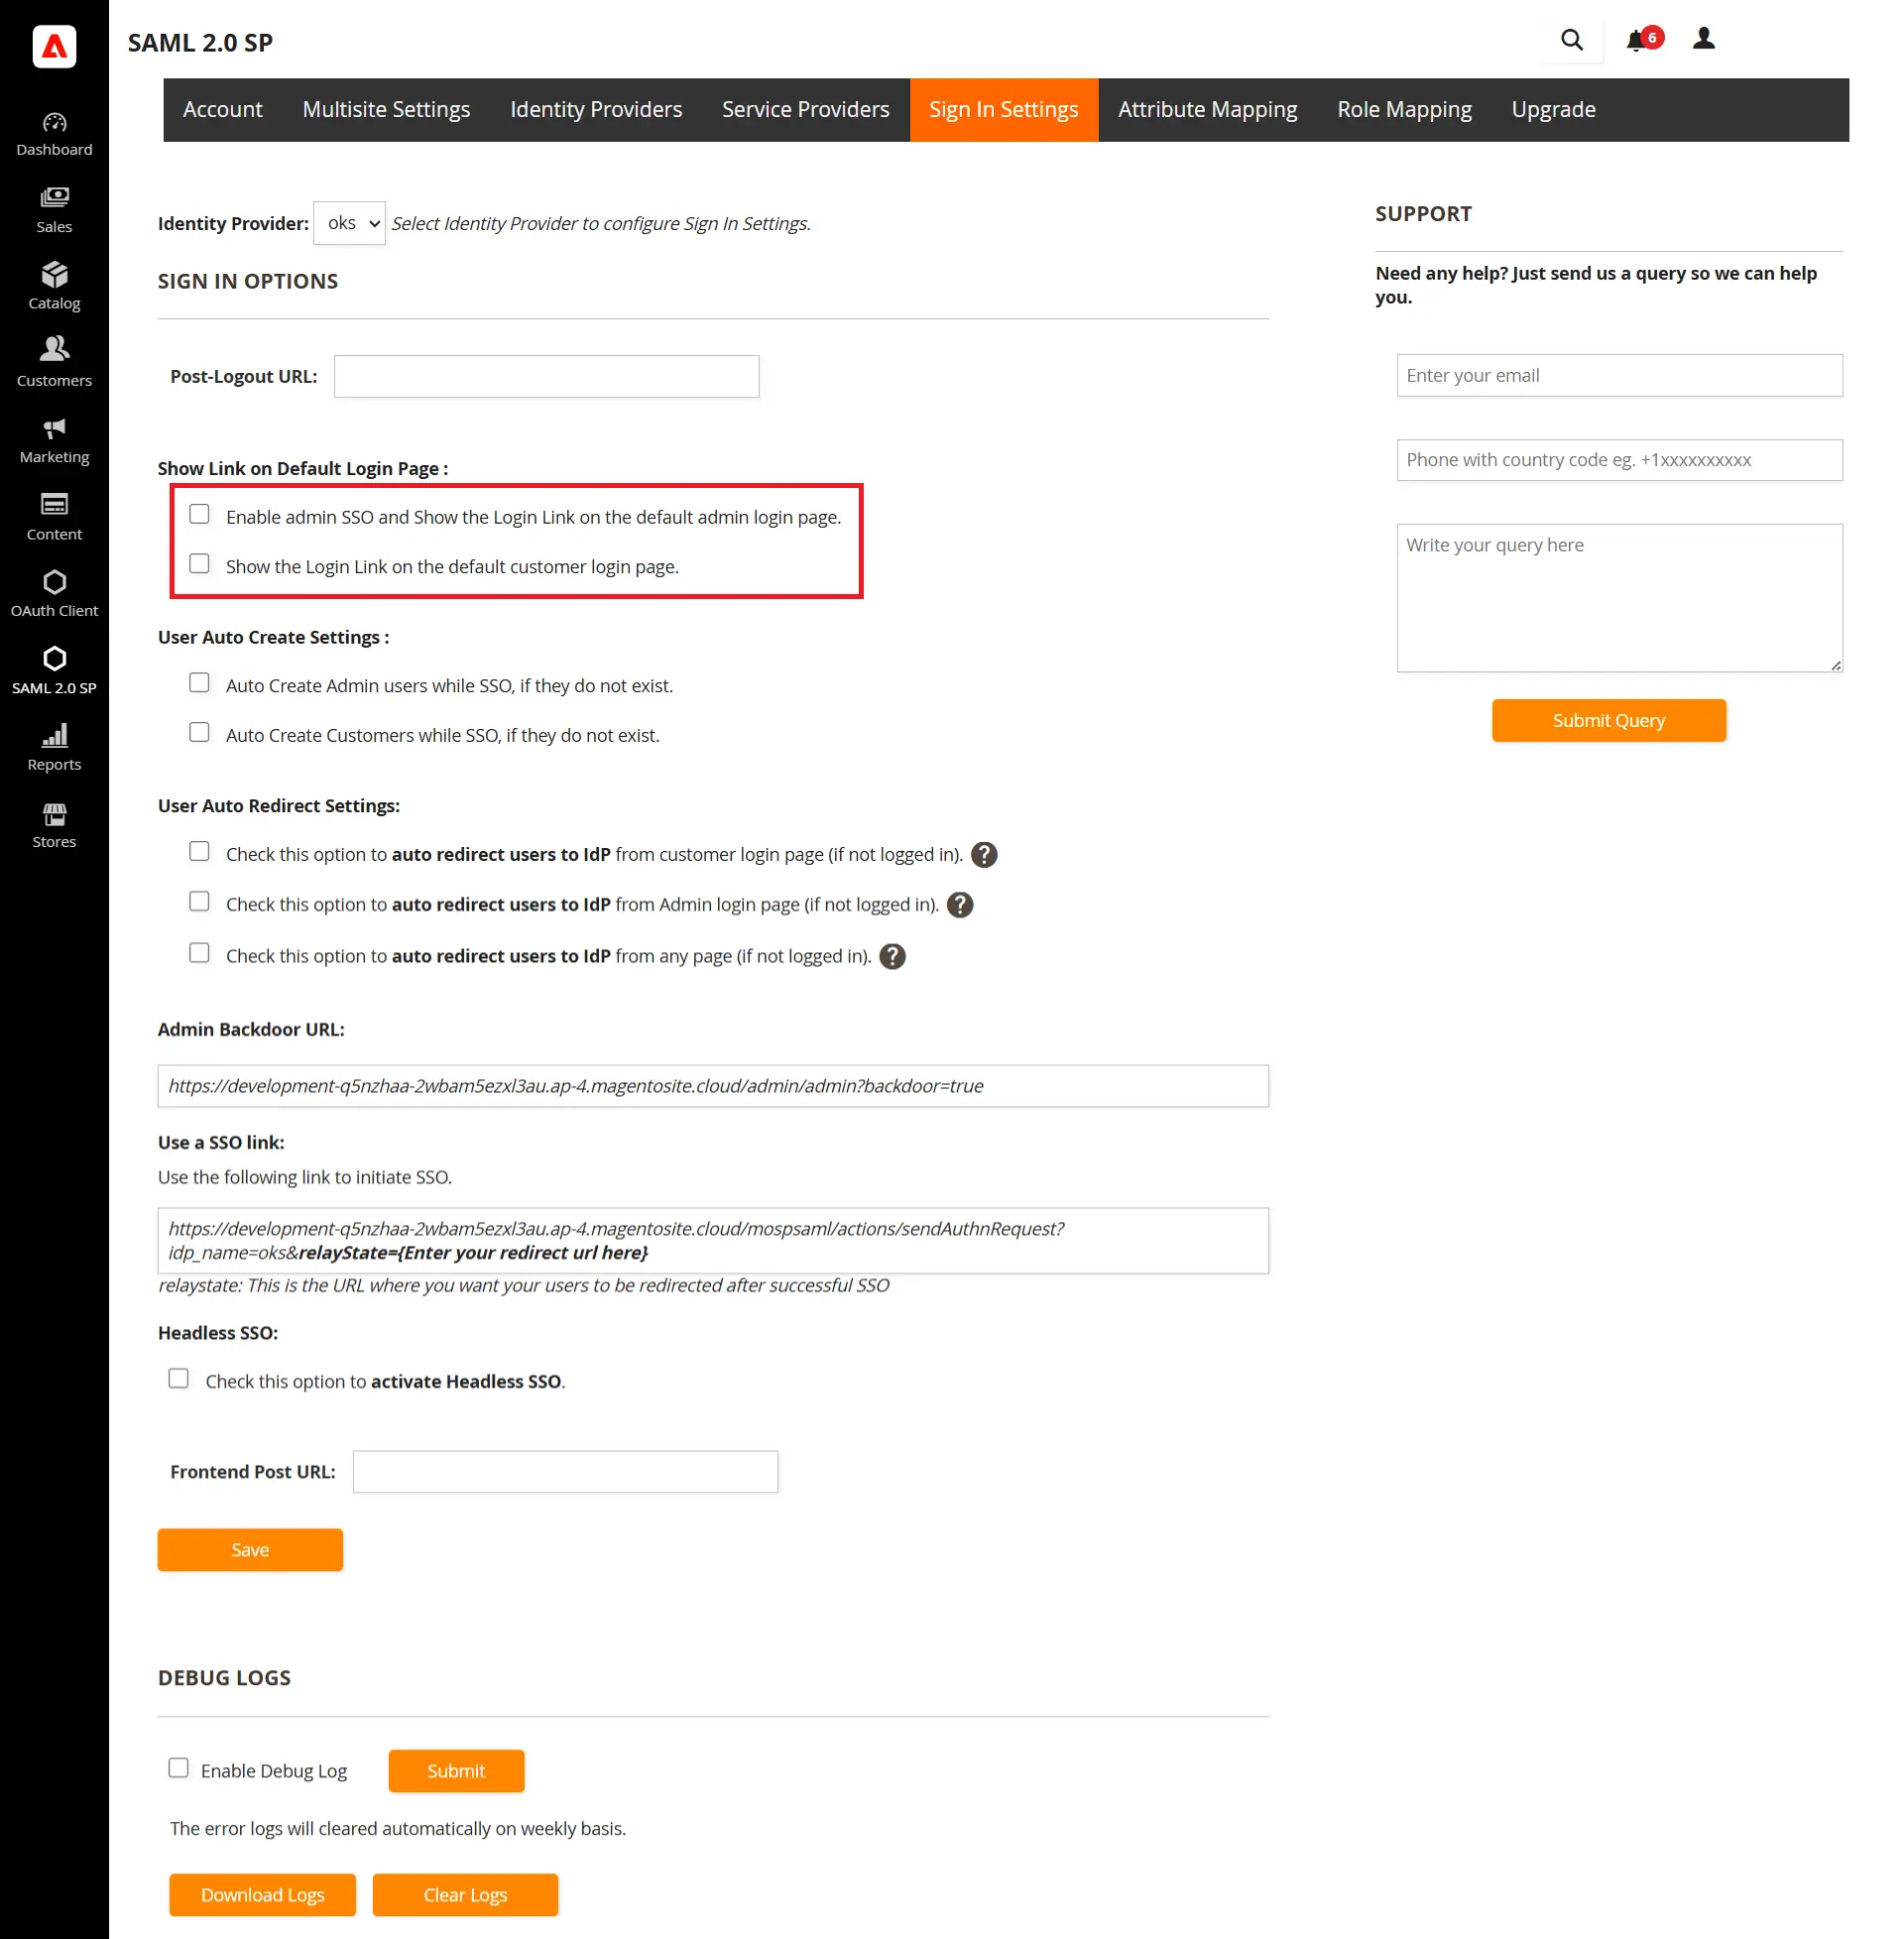
- Acessar Configurações de login aba. Aqui você encontra a opção para habilitar o link de login em Admin*/Cliente Página de login (*SSO de administrador está disponível nas versões premium)
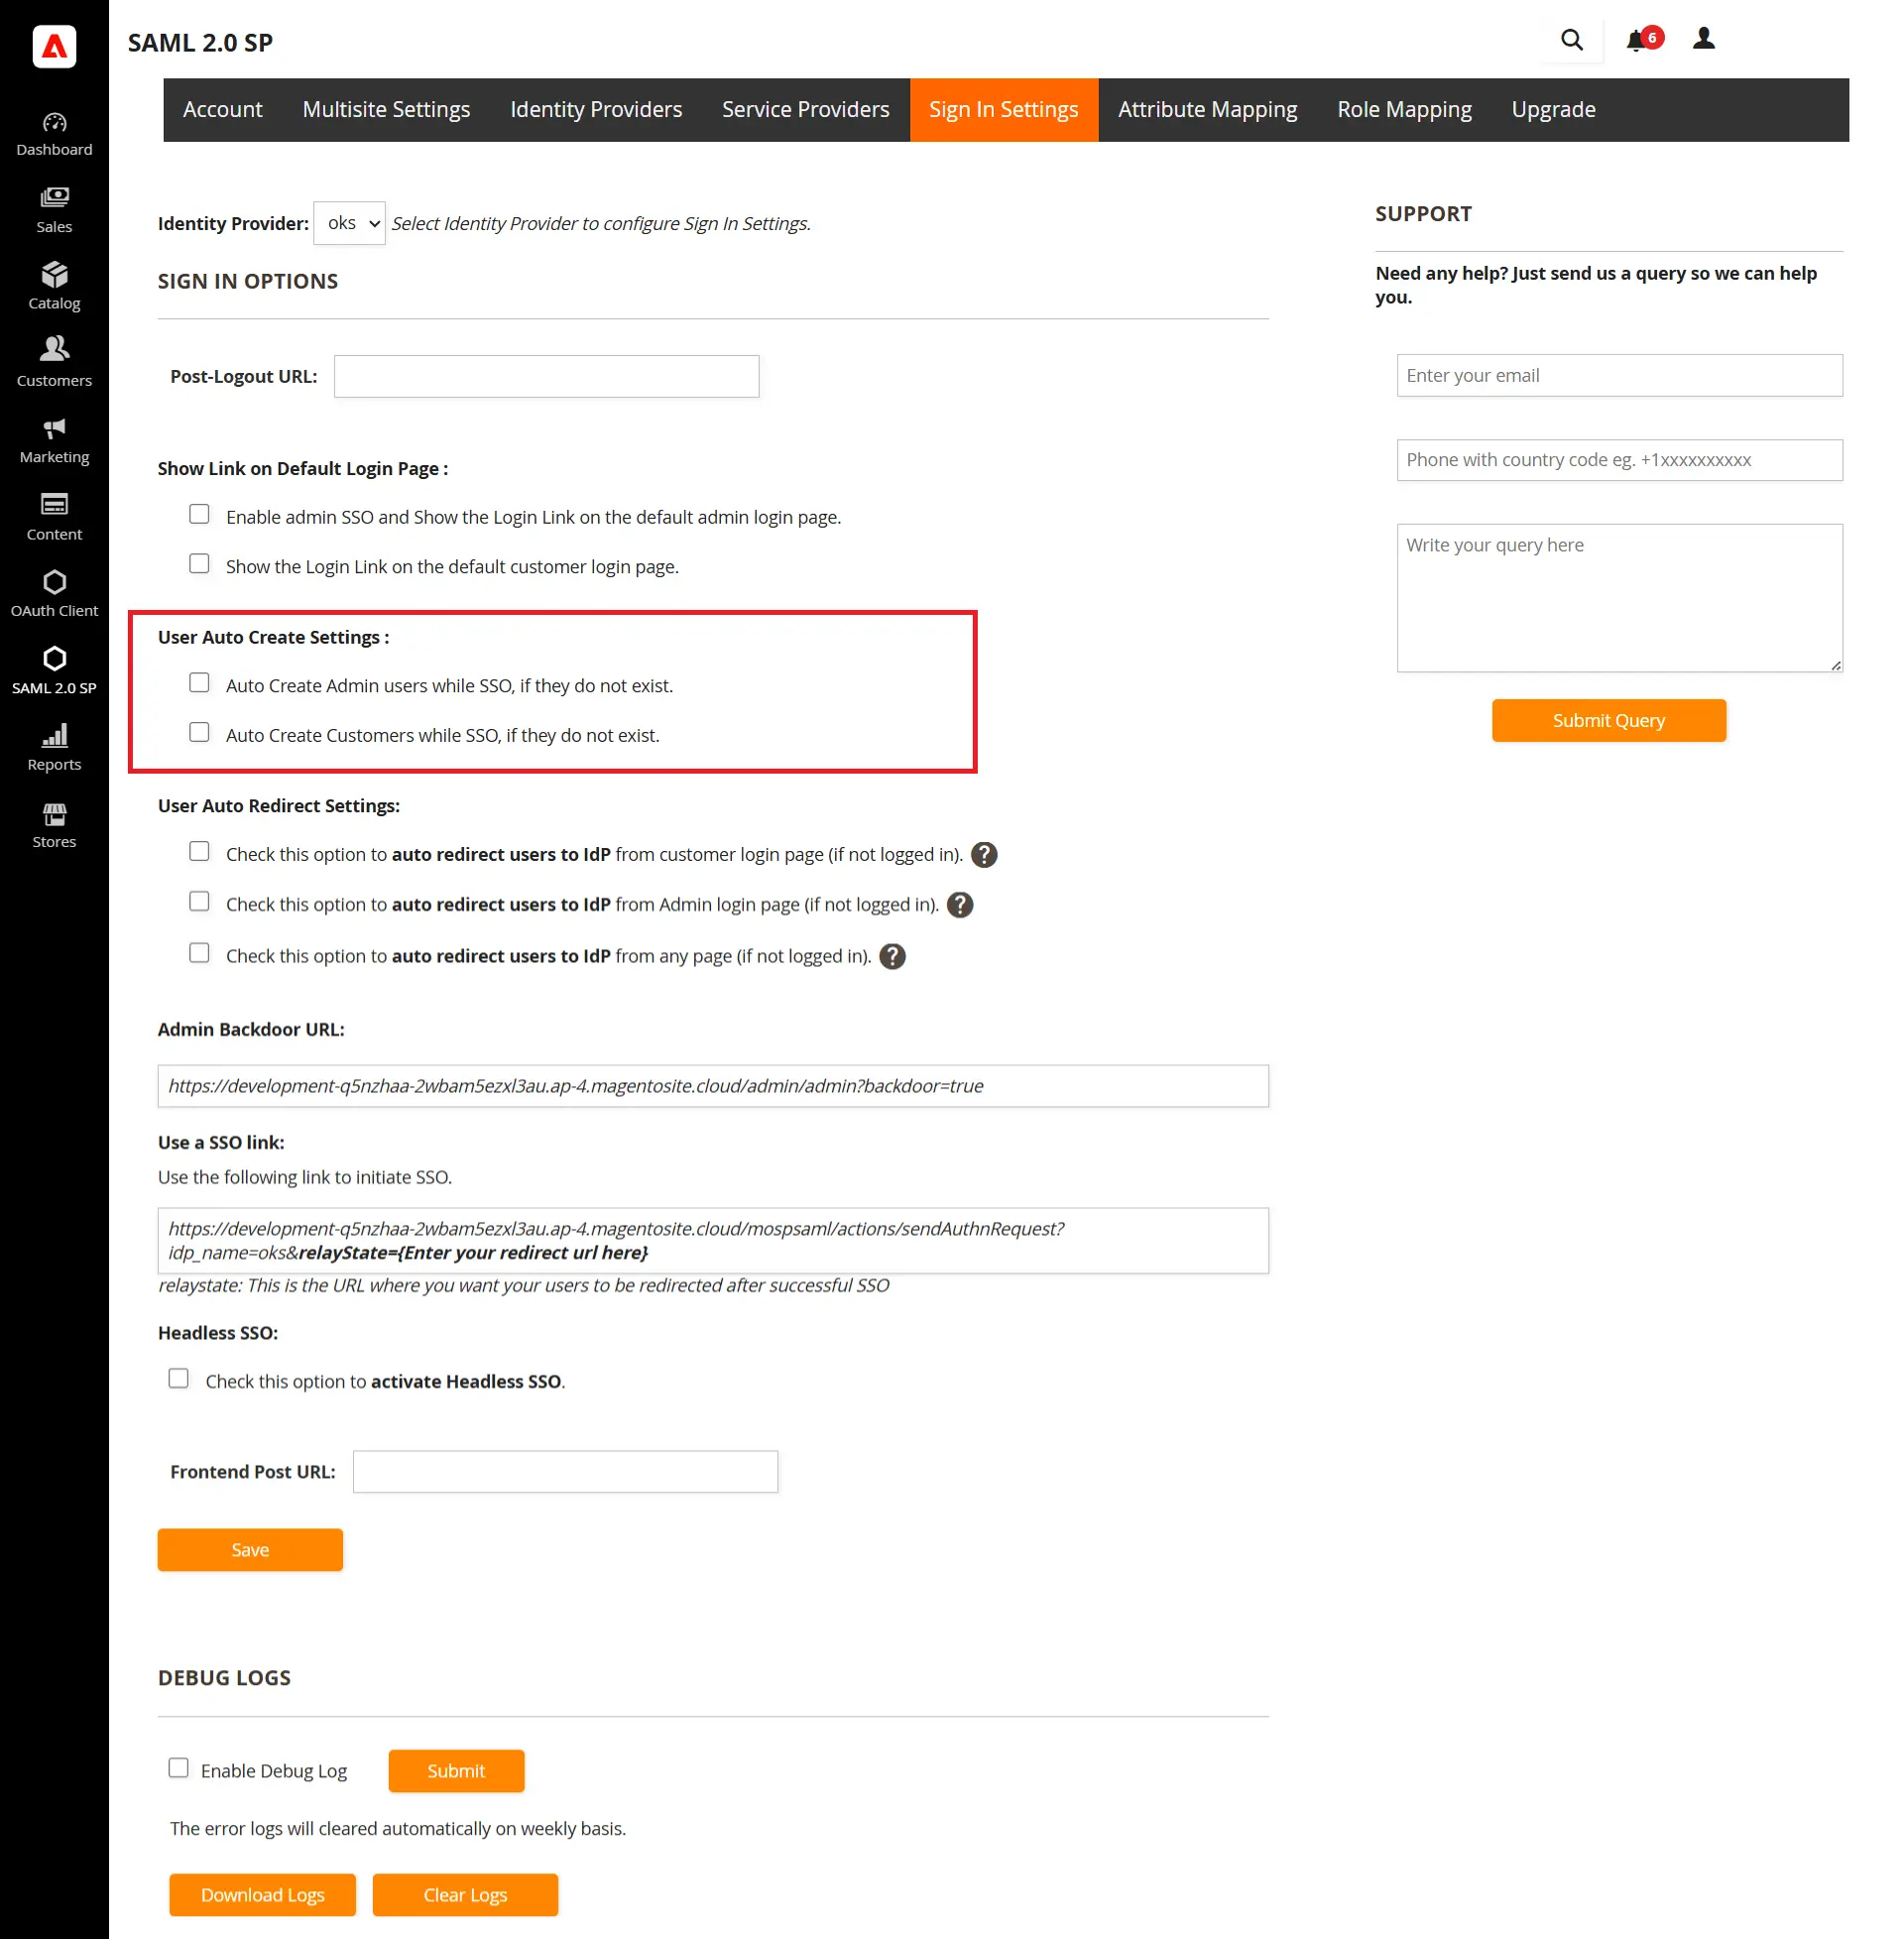
- Você pode criar usuários Administrador e Cliente automaticamente durante o SSO, caso eles ainda não existam. Basta marcar a caixa de seleção correspondente para ativar.
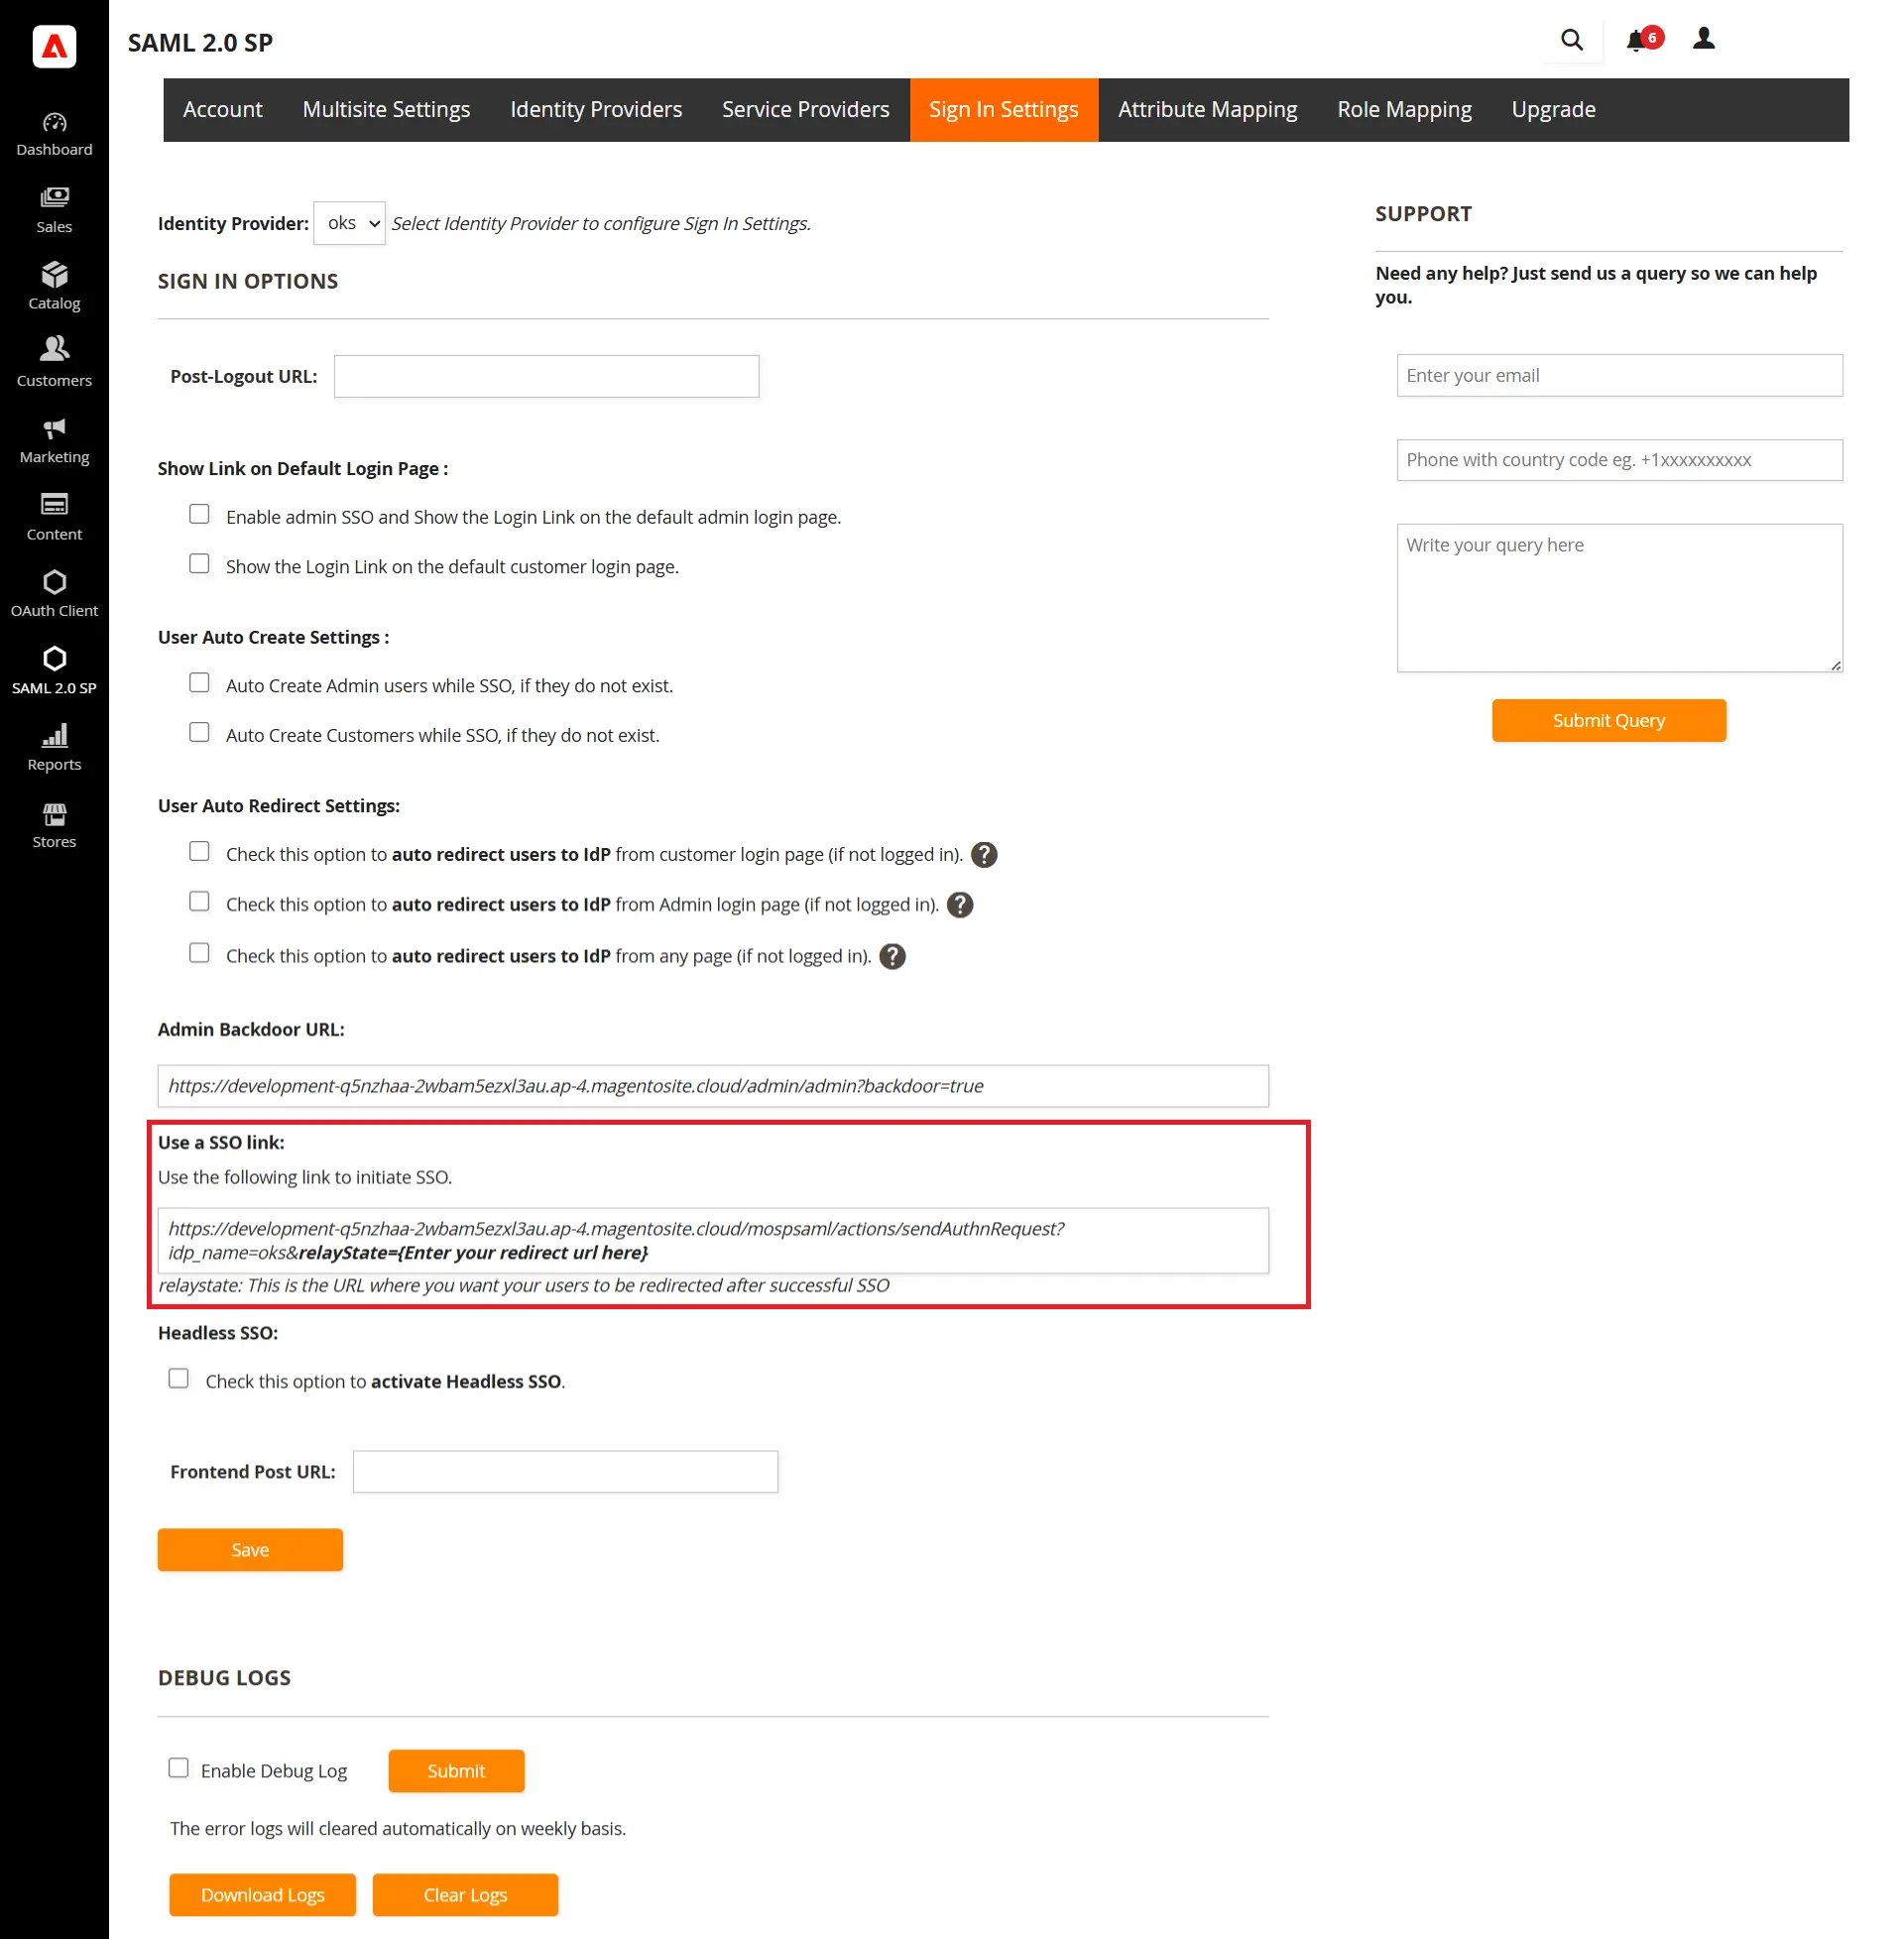
- Se você quiser iniciar o SSO de qualquer página, você também pode usar o link SSO fornecido na extensão.
- A extensão Premium também fornece o recurso para redirecionar automaticamente seu usuário para a página de login do IdP se o usuário ainda não estiver logado.
5. SSO de cliente/administrador
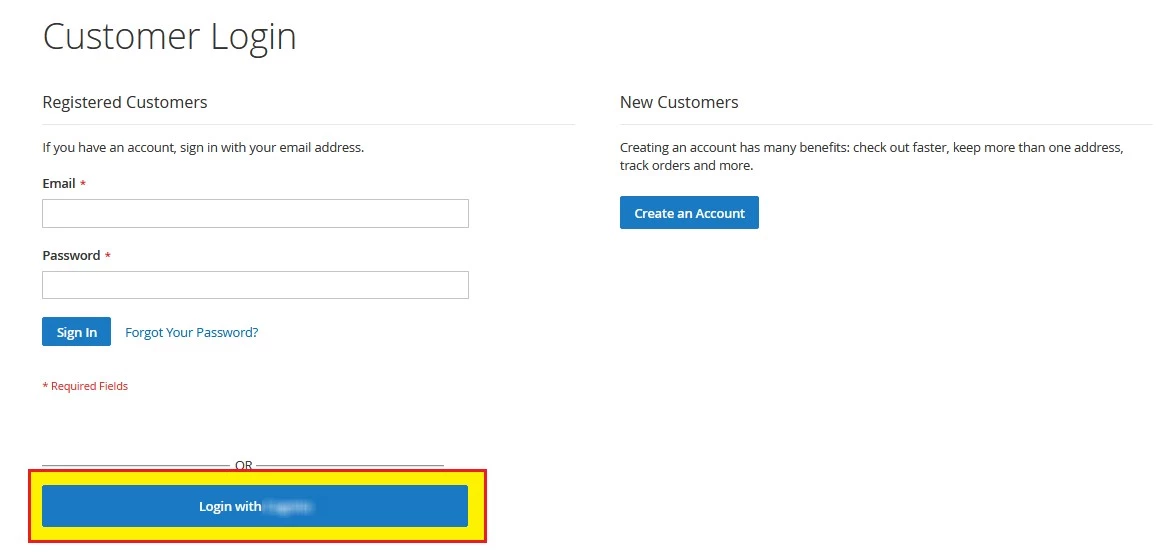
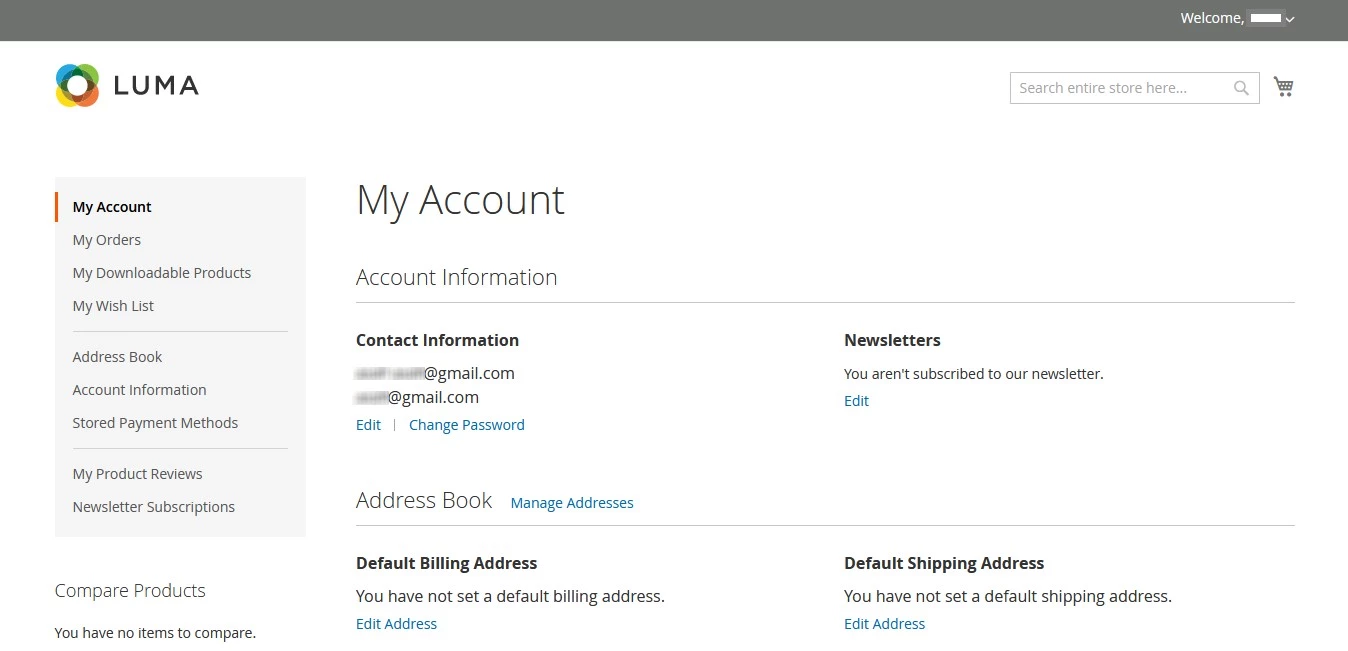
- Login único do cliente (SSO do cliente)
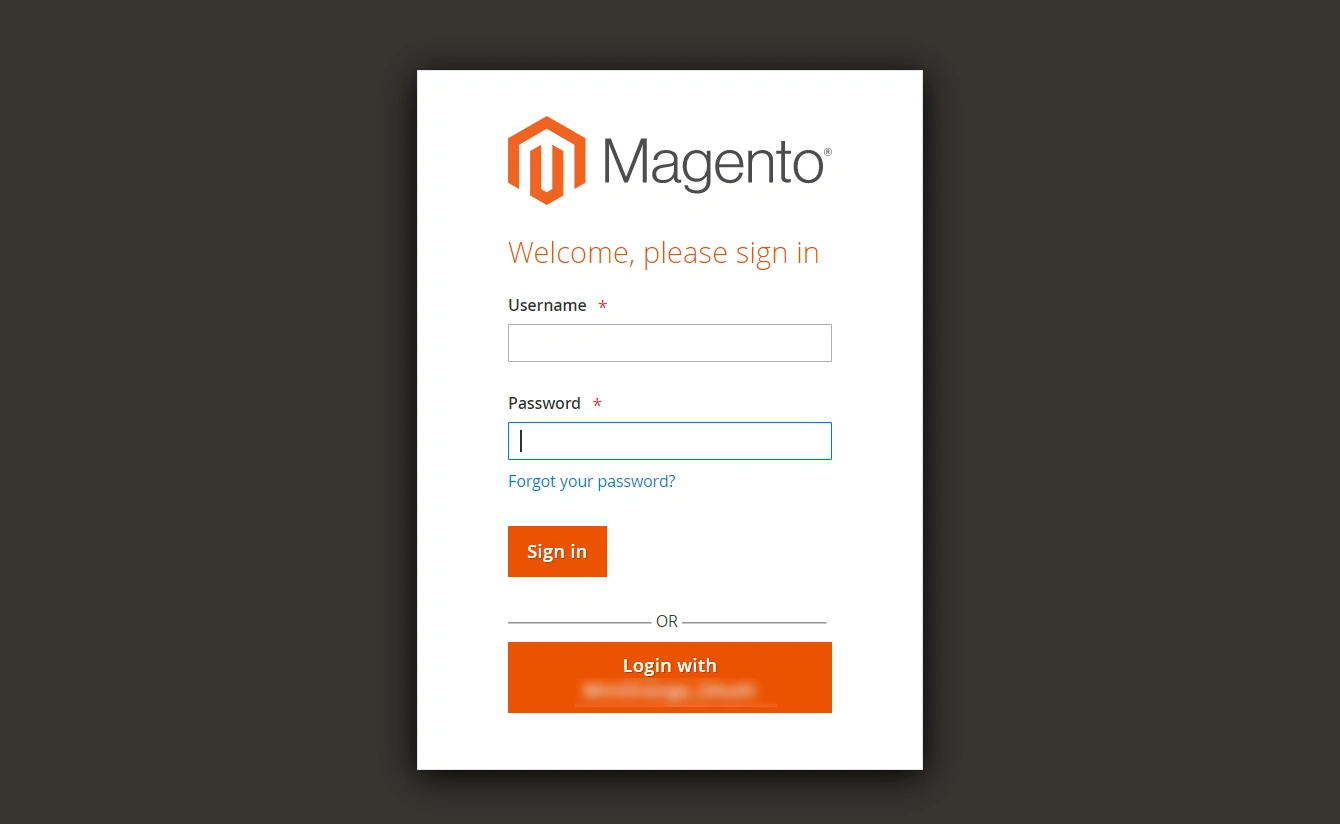
- Login único de administrador (SSO de administrador)
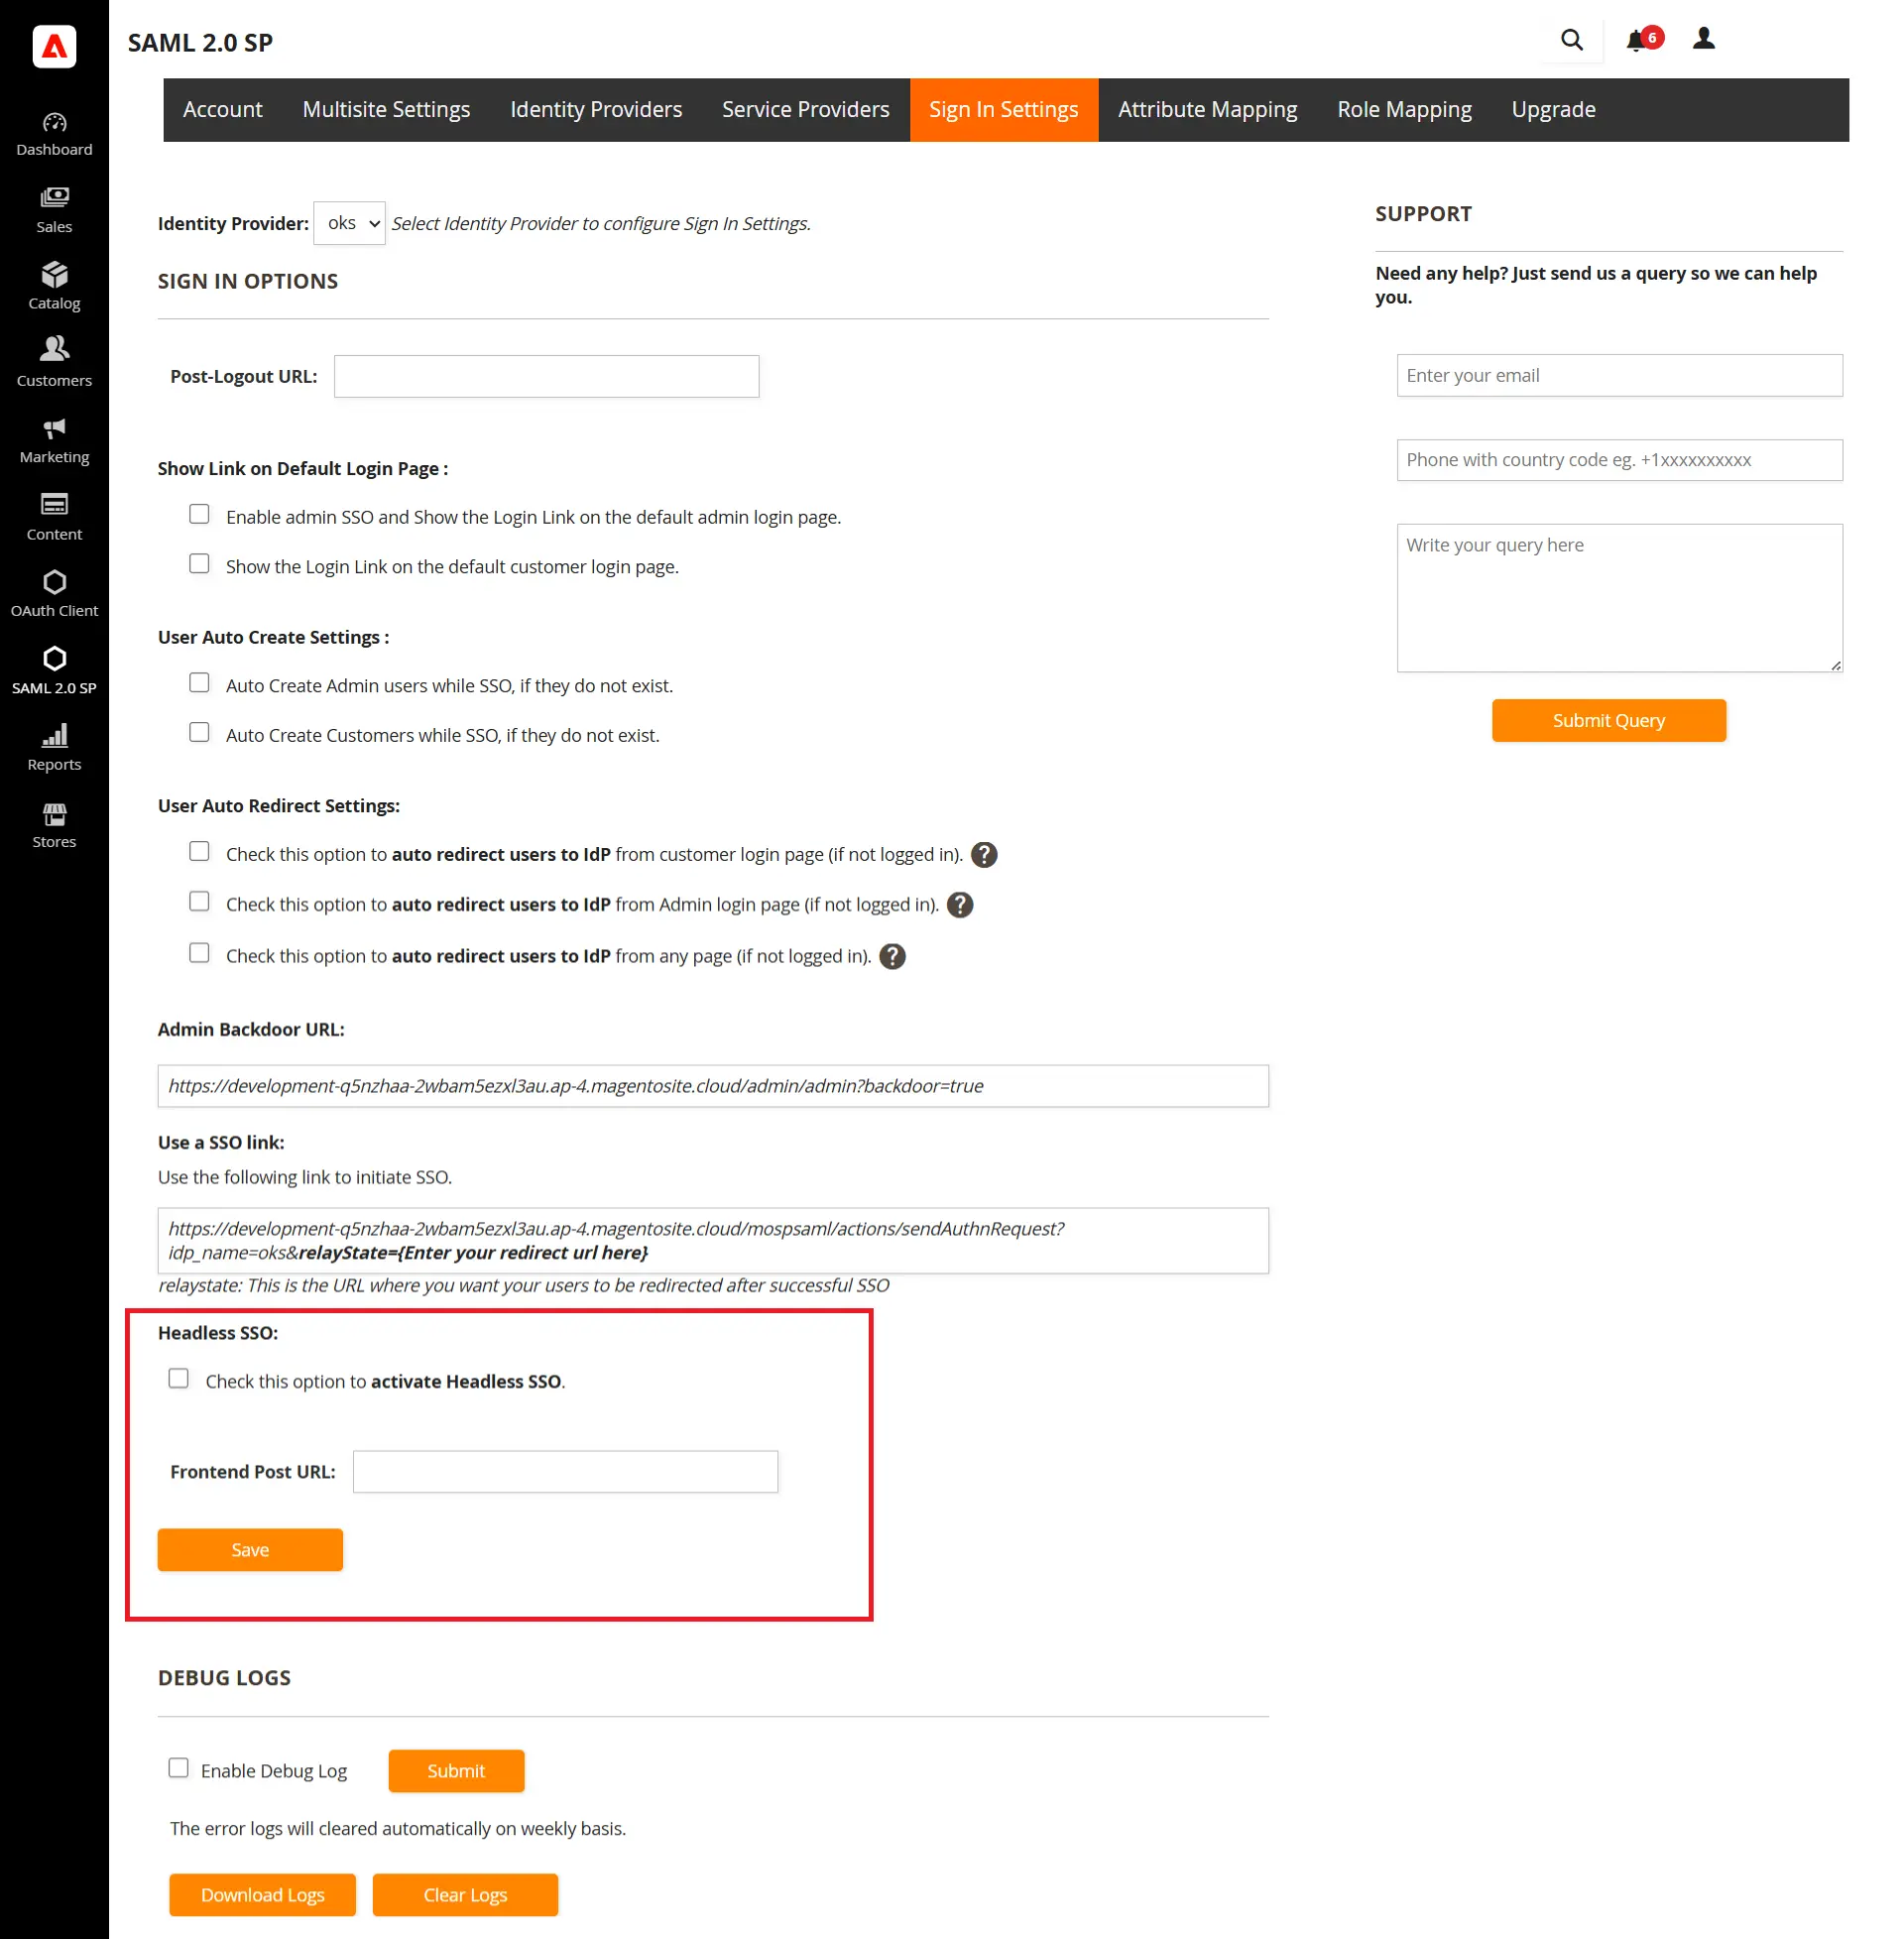
6. Configurações de SSO sem cabeça (*Disponível nas versões premium)
- Acessar Configurações de login aba. Aqui você encontra a opção para habilitar o SSO para sua Loja Magento Headless.
- Cole o seu URL da postagem do front-end no campo fornecido. Você deve inserir a URL da sua loja front-end aqui.
Atributo/Mapeamento personalizado (opcional). *Este é um recurso Premium.
1.1: Mapeamento de atributos (opcional).
- Atributos são detalhes do usuário que são armazenados no seu Provedor de Identidade.
- O Mapeamento de Atributos ajuda você a obter atributos de usuário do seu Provedor de Identidade (IdP) e mapeá-los para atributos de usuário do Magento, como nome, sobrenome etc.
- Ao registrar automaticamente os usuários no seu site Magento, esses atributos serão mapeados automaticamente para os detalhes do usuário Magento.
- Preço: NomeID podem ser mapeados para as características de e-mail e nome de usuário do Magento com o plugin gratuito. Por outro lado, vários atributos de usuário do IdP podem ser mapeados para atributos do Magento na versão premium do plugin. Você pode mapear atributos personalizados adicionados ao seu IdP, além dos atributos padrão.
- Quando um usuário realiza o SSO, o valor NameID enviado pelo IdP será mapeado para o e-mail e o nome de usuário do Magento.
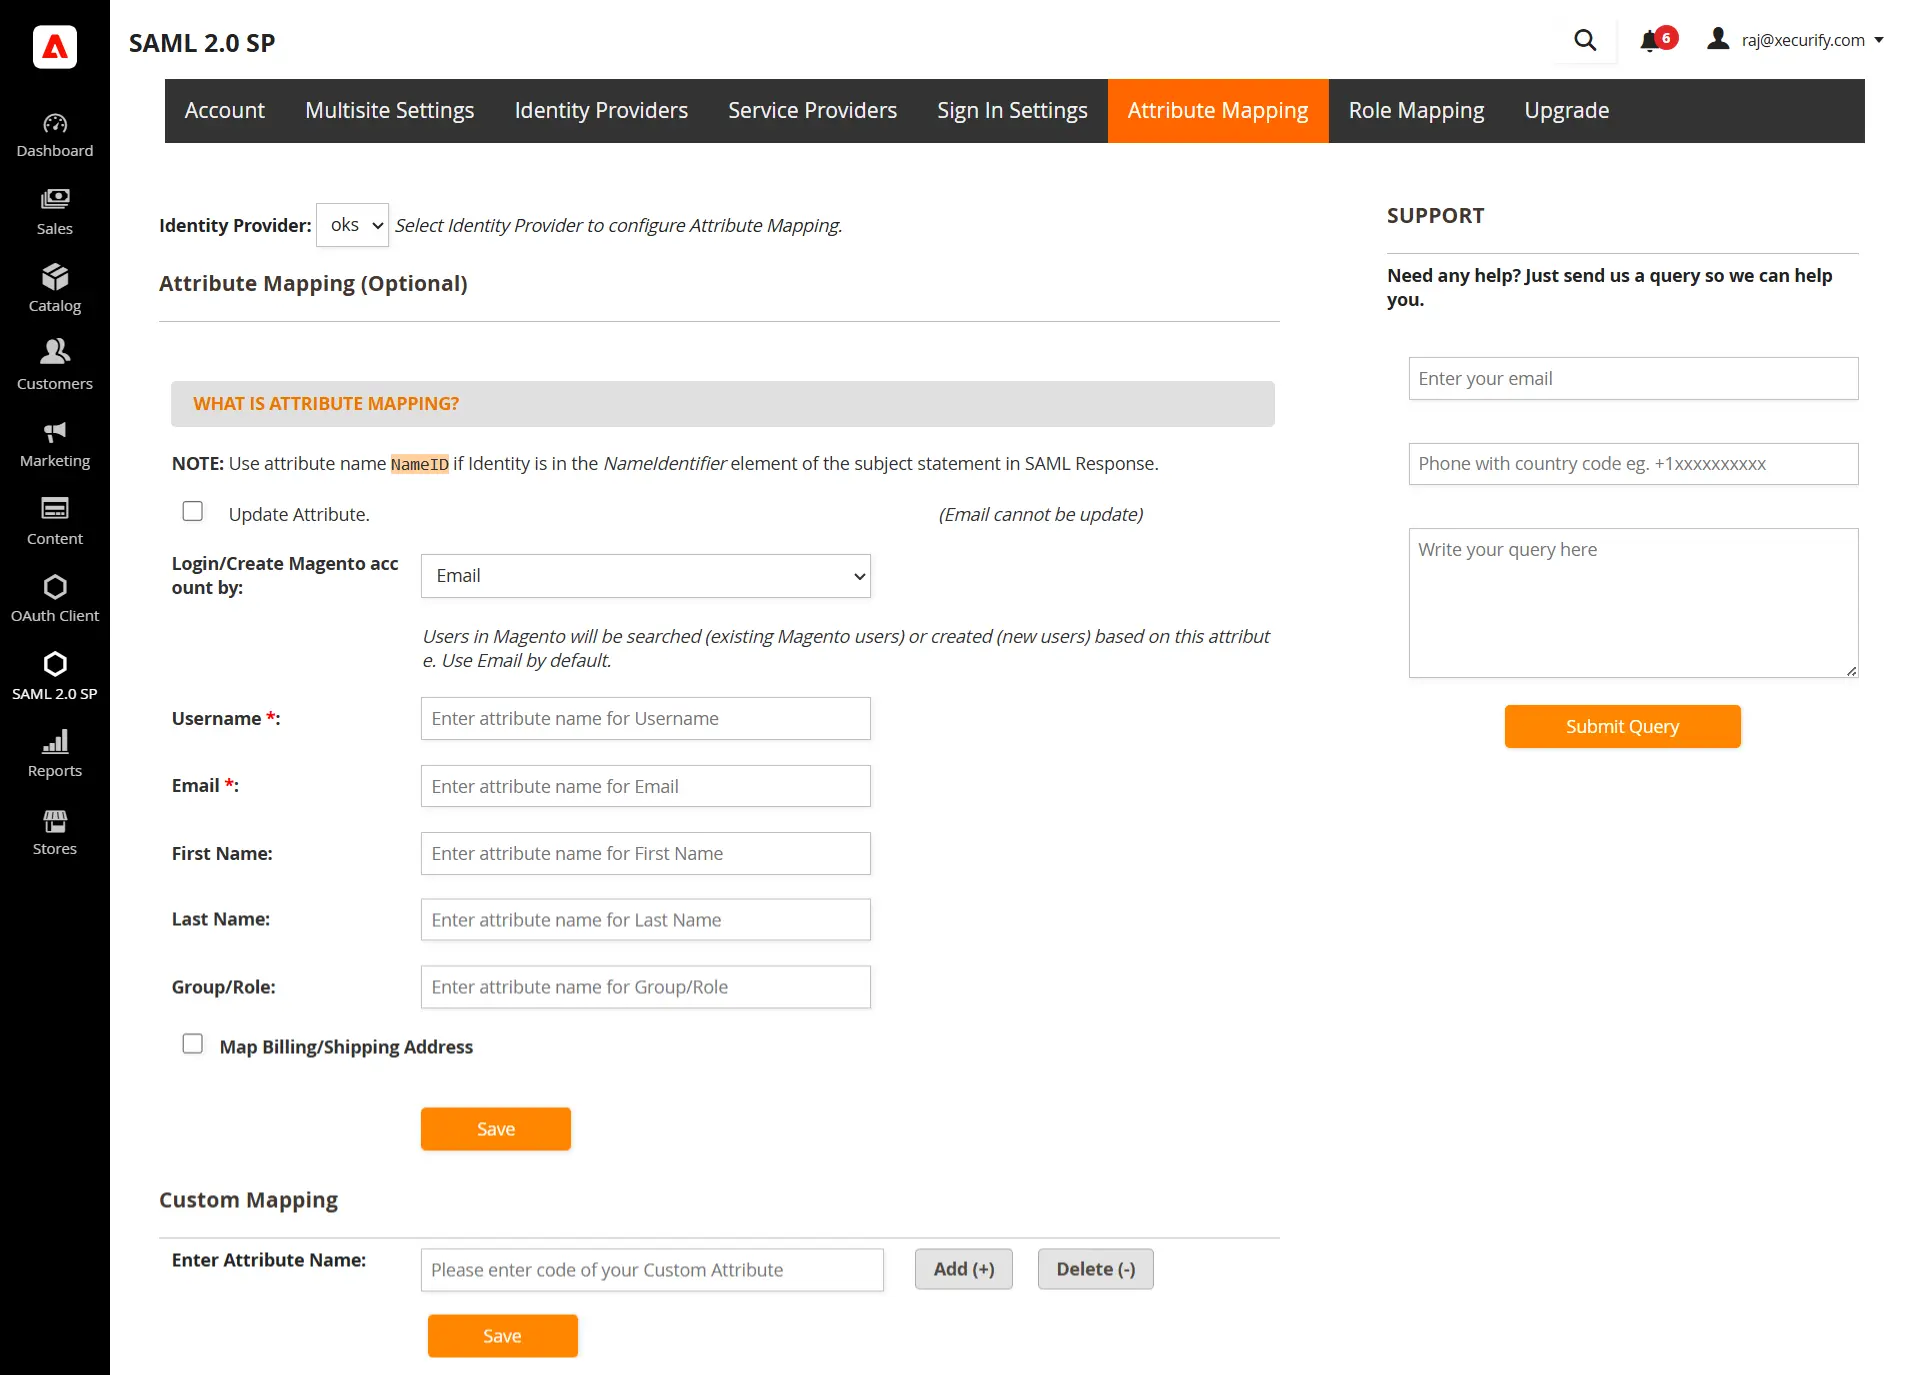
| Nome de usuário: | Nome do atributo de nome de usuário do IdP (manter NameID por padrão) |
| Email: | Nome do atributo de e-mail do IdP (manter NameID por padrão) |
| Grupo/Função: | Nome do atributo Role do Provedor de Identidade (IdP) |
- Você pode verificar o Configuração de Teste Resultados em Configuração do provedor de serviços guia para ter uma ideia melhor de quais valores mapear aqui.
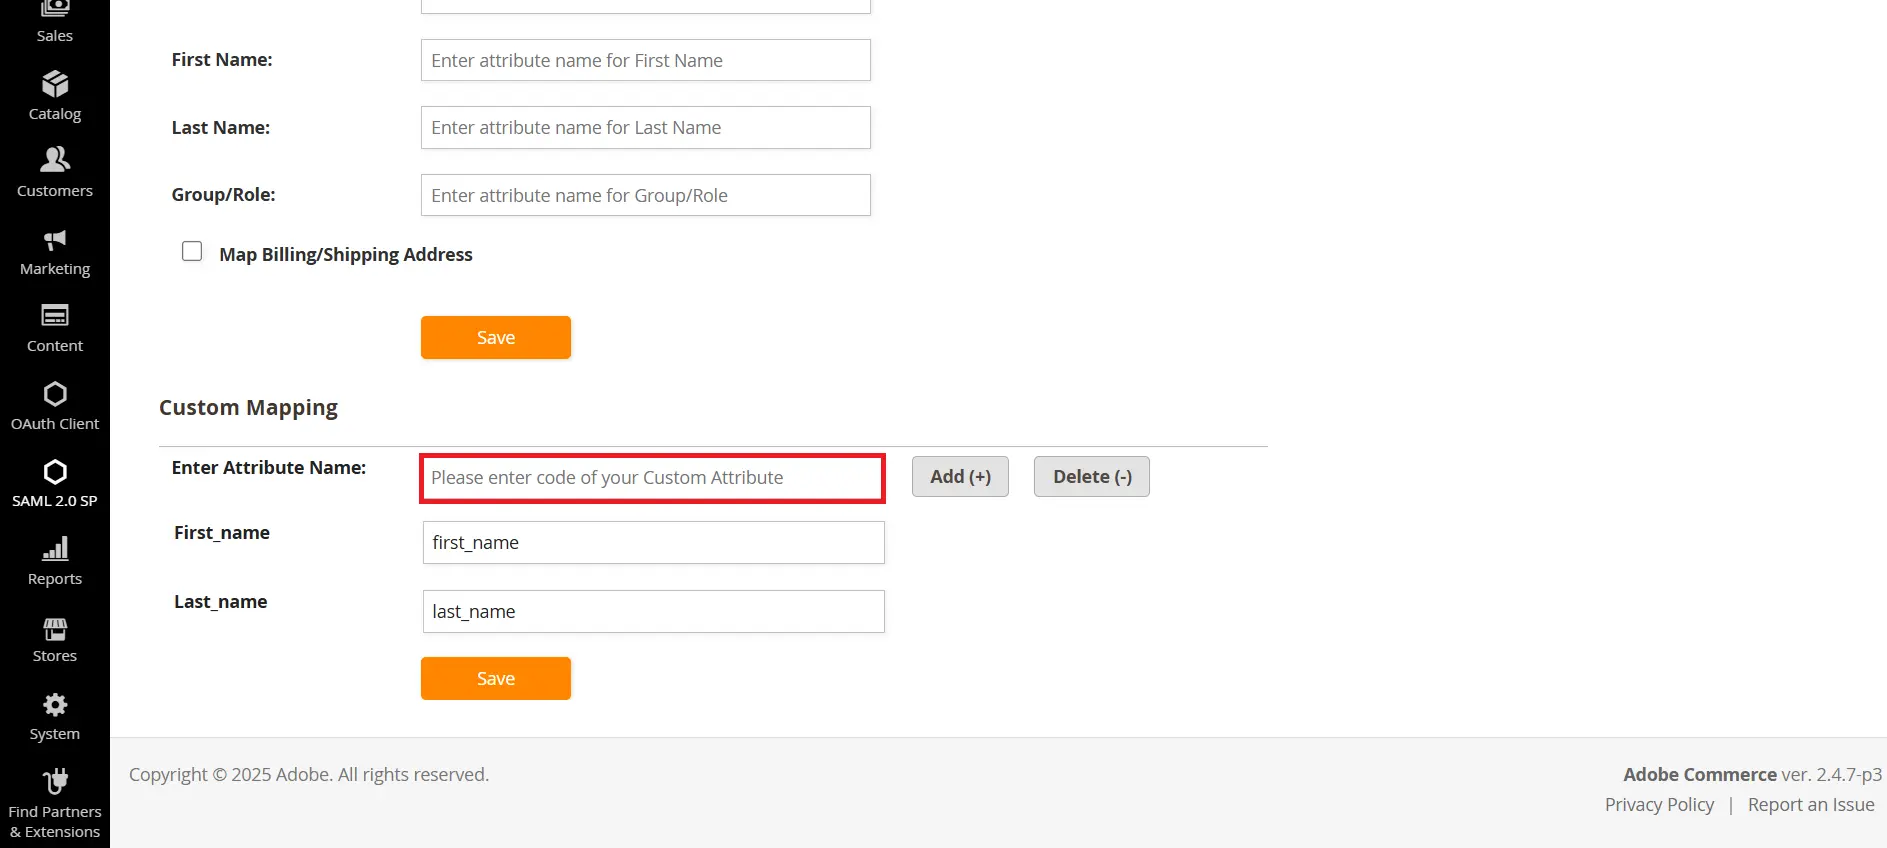
1.2: Mapeamento de atributos personalizados (opcional). *Este é um recurso Premium.
- No campo Inserir nome do atributo, insira o nome do atributo que você deseja mapear em relação ao atributo que está recebendo do seu provedor de identidade.
- Clique no botão Adicionar
- Agora, insira o nome do atributo que você está recebendo do seu Provedor de Identidade no campo fornecido.
- Clique no botão Salvar para salvar a configuração.
- Você também pode excluir a configuração inserindo o nome no campo de nome do atributo e depois clicando no botão excluir.
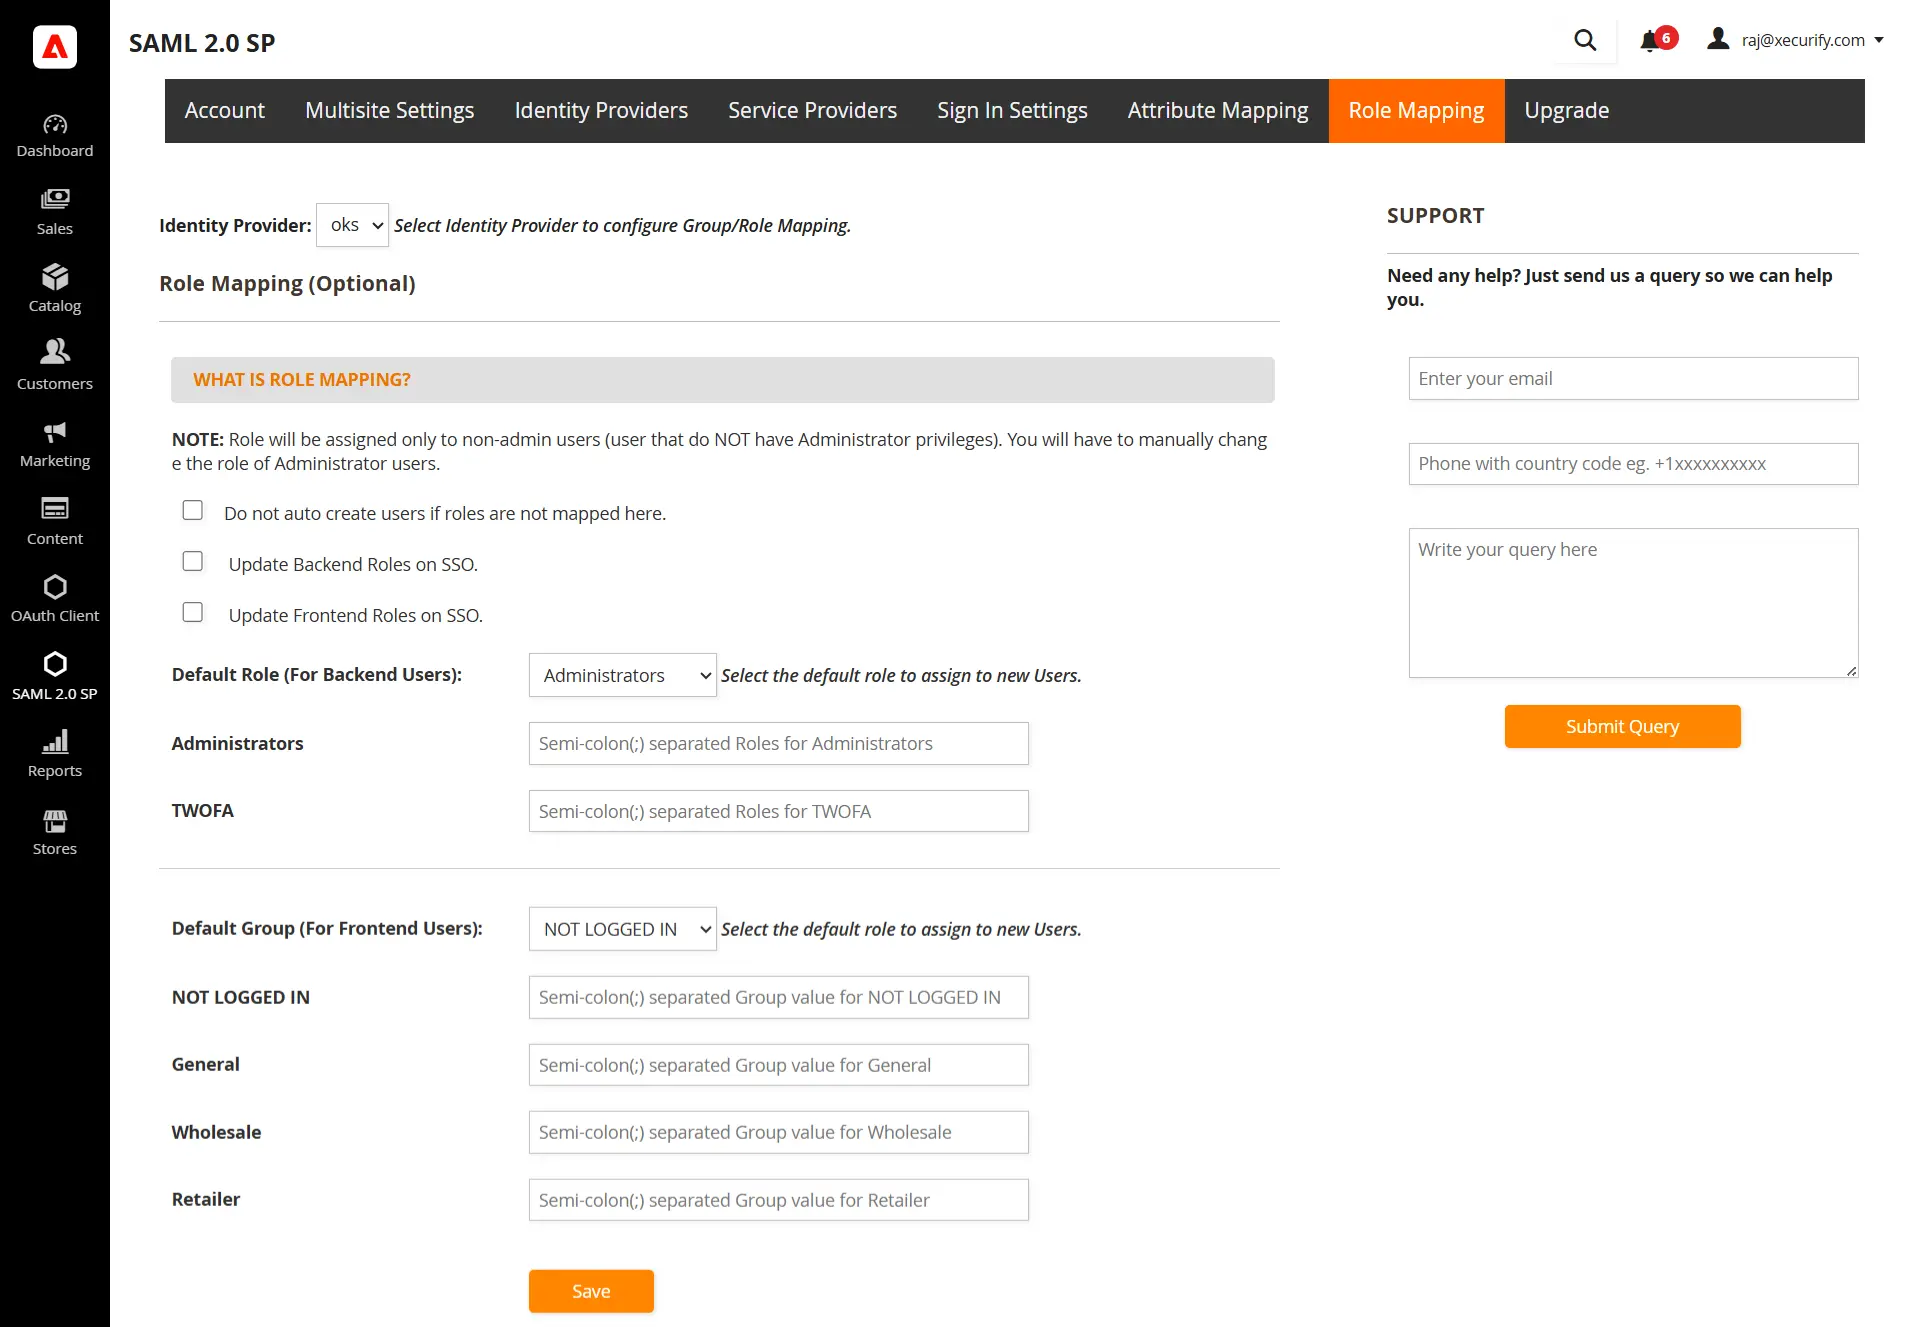
Mapeamento de funções (opcional). *Este é um recurso Premium.
- Você pode especificar uma função padrão no plugin gratuito que será alocada a todos os usuários não administradores quando eles realizarem o SSO.
- Vá para a aba Mapeamento de atributos/funções e navegue até a seção Mapeamento de funções.
- Selecione a função padrão e clique no botão Salvar.
Recursos adicionais
- O que é login de logon único (SSO)?
- O que é ADFS?
- Configurar atributos LDAP como declarações para mapeamento de atributos
- Plug-in de logon único (SSO) SAML do Magento.
Contato
Entre em contato conosco pelo endereço magentosupport@xecurify.com e nossa equipe o ajudará a configurar a extensão do servidor OAuth do Magento. Nossa equipe o ajudará a selecionar a solução/plano mais adequado às suas necessidades.


