
Login do Azure B2C para WordPress | Autenticação única (SSO) SAML do Azure B2C
Visão geral
Login de logon único (SSO) do Azure B2C com nossos Módulo de Autenticação Única (SSO) SAML. SSO do Azure B2C permite que seus usuários efetuem login no seu WordPress e acessem o site autenticando-se com suas credenciais do Provedor de Identidade (IDP) do Azure B2C. Você também pode configurar o plugin usando diferentes IDPs, como Azure B2C / Azure AD, Office 365 e outros provedores personalizados. Nossos SSO do Azure AD B2C A solução tornará o WordPress um Provedor de Serviços (SP) compatível com SAML 2.0, estabelecendo confiança entre o site WordPress (WP) e o Azure B2C para autenticar e fazer login de usuários no site WordPress (WP) com segurança.
Ele também fornece suporte contínuo para recursos avançados do Windows SSO, como mapeamento de atributos e grupos, preenchimento de informações de funcionários do Azure B2C/Azure AD para WordPress (WP), SSO de intranet/SSO de internet, mapeamento da foto do perfil do Azure B2C/Azure AD para seu avatar do WordPress (WP), etc.
Aqui, veremos um guia para configurar o SAML Single Sign-On SSO para Login do Azure B2C considerando Azure B2C como IDP (Provedor de Identidade) e WordPress como SP (Provedor de Serviços). Nosso SSO do Azure AD B2C A solução oferece autenticações de usuários ilimitadas do Azure B2C. Você pode visitar nosso SSO Plugin para WordPress para saber mais sobre os outros recursos que oferecemos.






Vídeo de configuração: logon único entre Azure B2C e WordPress (WP)
Pré-requisitos: Download e instalação
- Para configurar o Azure B2C como SAML IDP com WordPress, você precisará instalar o Plugin miniOrange SAML SP SSO.

Observação: Para usuários que precisam configurar o ID externo do Microsoft Entra em vez de um diretório padrão do Azure B2C, siga nosso guia de configuração do ID externo do Entra , pois as etapas são diferentes da configuração do Azure B2C.
Etapa 1. Configurar o Azure B2C como IdP (Provedor de Identidade)
Siga as etapas abaixo para configurar o Azure B2C como um Provedor de Identidade:
Configurar o Azure B2C como IdP
- No plugin SAML SP SSO, navegue até Metadados do Provedor de Serviços guia. Aqui, você encontra os metadados do SP, como o ID da Entidade do SP e a URL do ACS (AssertionConsumerService), necessários para configurar o Azure B2C como Provedor de Identidade.

Etapa 2. Registrar aplicativos do Azure B2C
Registre o aplicativo Identity Experience Framework
- Faça o login em Portal B2C do Azure.
- No locatário do Azure AD B2C, selecione Registros de aplicativose, em seguida, selecione Novo registro.
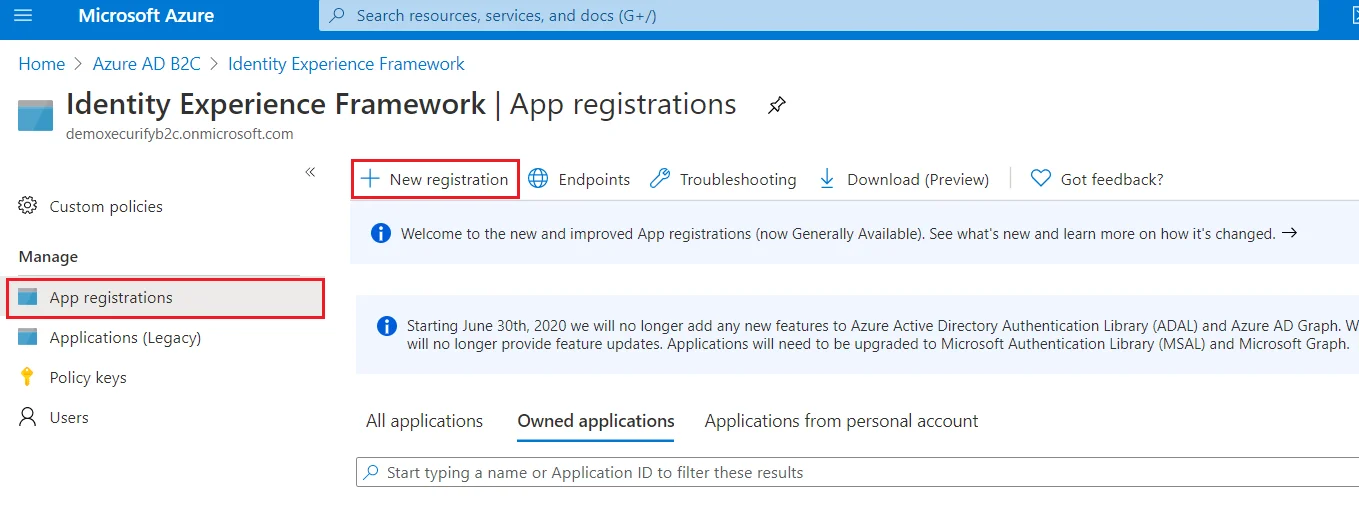
- Para Nome, digite IdentityExperienceFramework.
- Debaixo Tipos de conta suportados, selecione Contas somente neste diretório organizacional.

- Debaixo URI de redirecionamento, selecione Web e insira https://your-tenant-name.b2clogin.com/your-tenant-name.onmicrosoft.com, onde your-tenant-name é o nome de domínio do seu locatário do Azure AD B2C.
Observação: Na etapa seguinte se o Permissões Se a seção não estiver visível, pode ser que você não tenha uma assinatura ativa do AzureAD B2C para esse locatário. Você pode encontrar os detalhes sobre a assinatura do AzureAD B2C aqui. e você pode criar um novo inquilino seguindo os passos aqui..
- Debaixo Permissões, marque a caixa de seleção Conceder consentimento do administrador para permissões openid e offline_access.
- Selecionar Registrar-se.

- Grave o ID do aplicativo (cliente) para uso em uma etapa posterior.

Registre o aplicativo Identity Experience Framework
- Na barra de navegação esquerda, em Gerenciar seção, selecione Expor uma API.
- Selecionar Adicionar um escopo, selecione Salvar e continue para aceitar o URI do ID do aplicativo padrão.
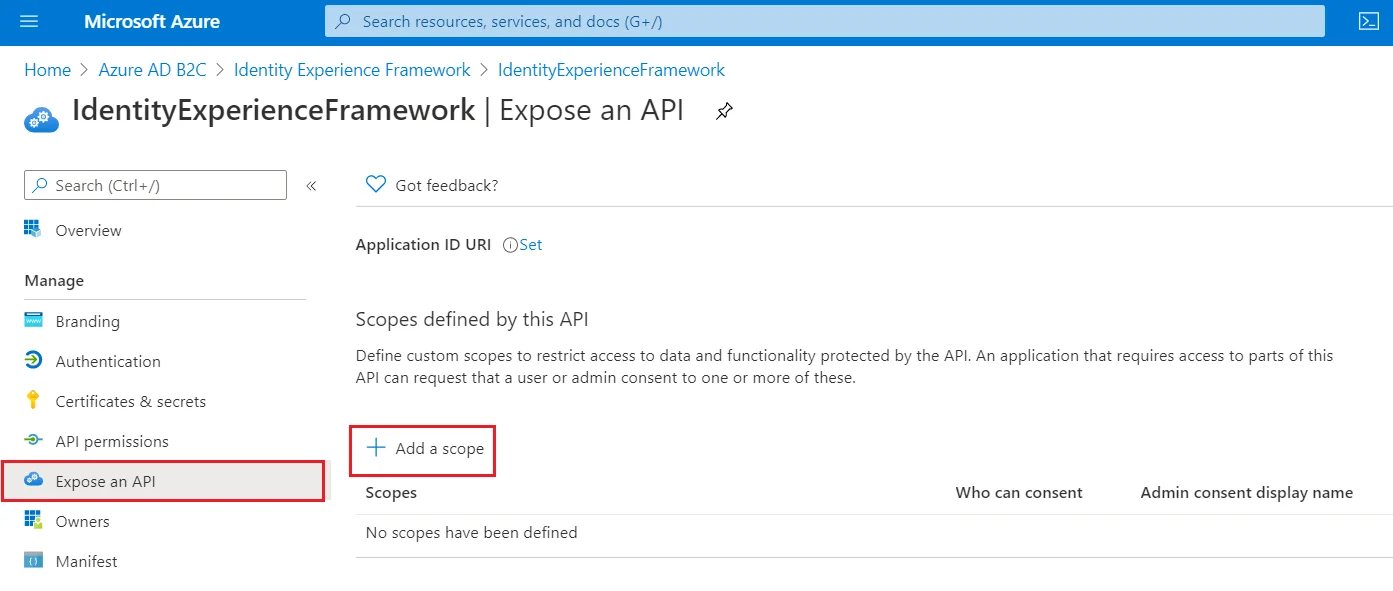
- Insira os seguintes valores para criar um escopo que permita a execução de políticas personalizadas no seu locatário do Azure AD B2C:
- Nome do escopo: personificação do usuário
- Nome de exibição do consentimento do administrador: Acesso IdentityExperienceFramework
- Descrição do consentimento do administrador: Permitir que o aplicativo acesse o IdentityExperienceFramework em nome do usuário conectado.
- Selecionar Adicionar escopo.

Registre o aplicativo ProxyIdentityExperienceFramework
- Selecionar Registros de aplicativosE, em seguida, selecione Novo registro.
- Para Nome, digite ProxyIdentityExperienceFramework.
- Debaixo Tipos de conta suportados, selecione Contas somente neste diretório organizacional.
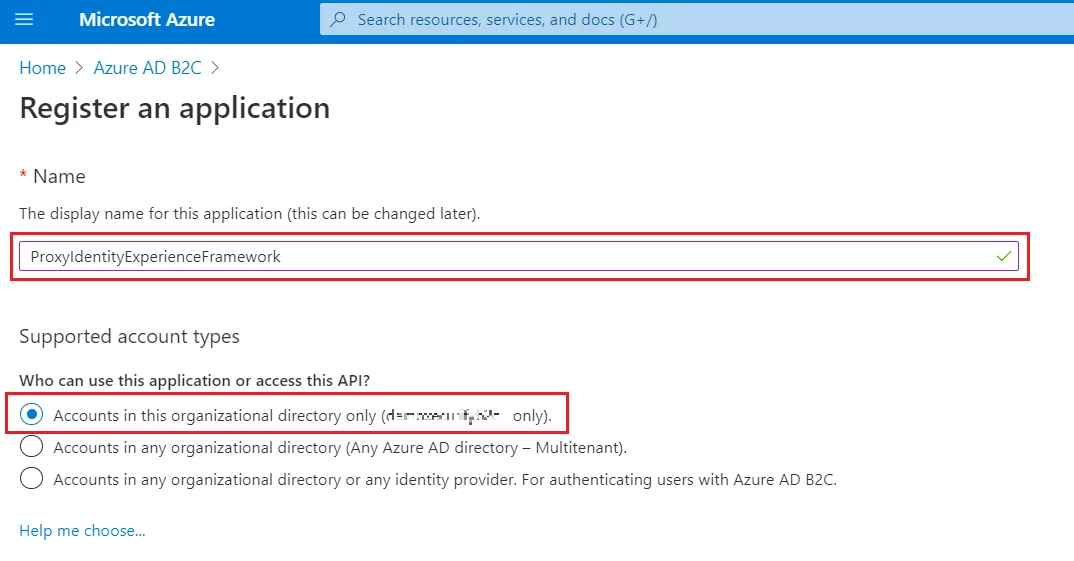
- Debaixo URI de redirecionamento, use o menu suspenso para selecionar Cliente público/nativo (móvel e desktop).
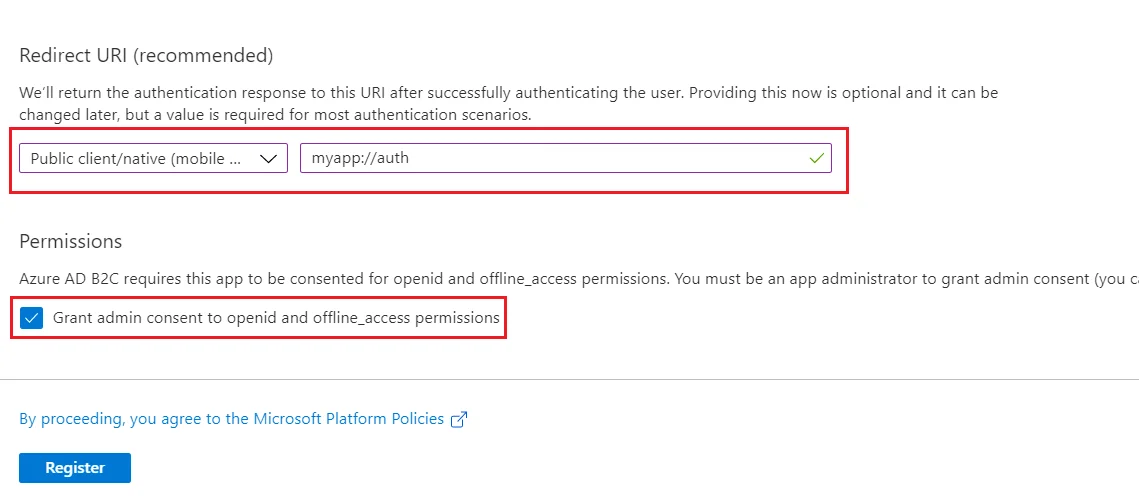
- Para URI de redirecionamento, digite myapp://auth.
- Debaixo Permissões, marque a caixa de seleção Conceder consentimento do administrador para permissões openid e offline_access.
- Selecionar Registrar-se.
- Grave o ID do aplicativo (cliente) para uso em uma etapa posterior.

Em seguida, especifique que o aplicativo deve ser tratado como um cliente público
- Na barra de navegação esquerda, em Gerenciar seção, selecione Autenticação.
- Debaixo Configurações avançadas seção, habilitar Permitir fluxos de clientes públicos (selecione Sim).
- Clique no Economize botão.

Agora, conceda permissões para o escopo da API que você expôs anteriormente no registro do IdentityExperienceFramework
- Na barra de navegação esquerda, em Gerenciar seção, selecione Permissões de API.
- Debaixo Permissões configuradas, selecione Adicione uma permissão.
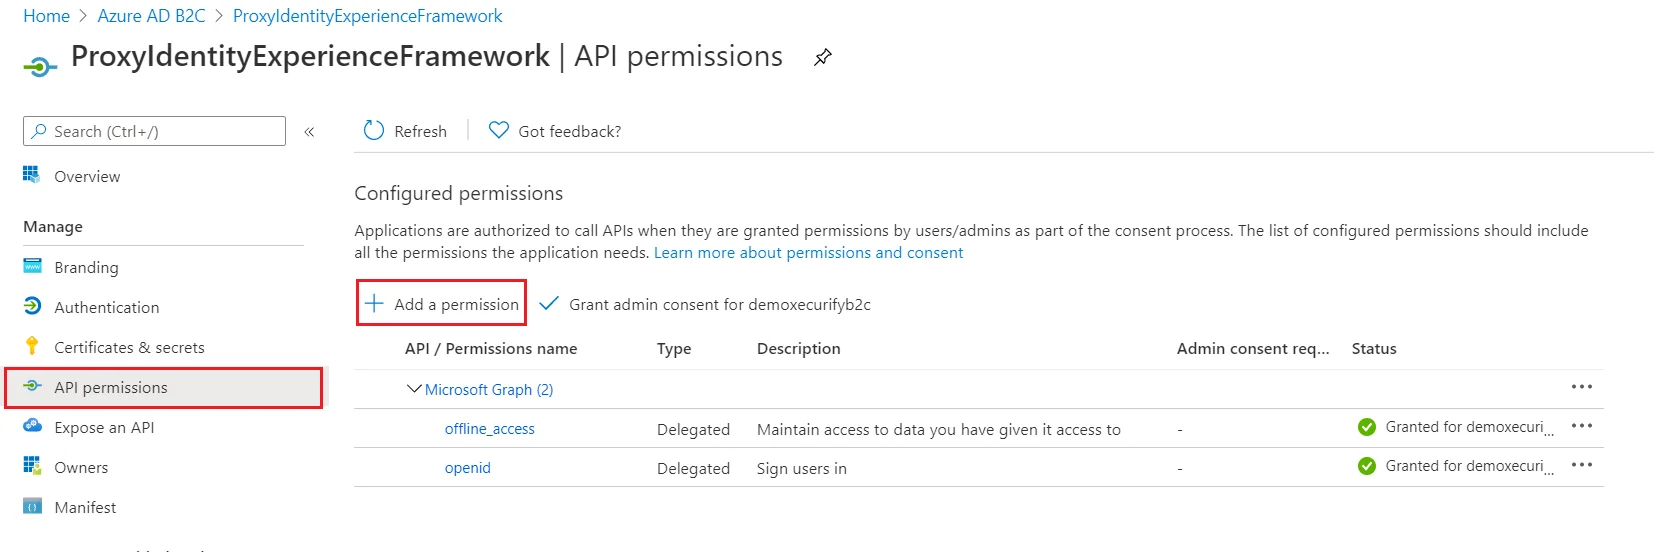
- Selecione os Minhas APIs guia e selecione o Estrutura de experiência de identidade aplicação.

- Debaixo Permissão, Selecione o personificação do usuário escopo que você definiu anteriormente.
- Selecionar Adicionar permissões. Conforme as instruções, aguarde alguns minutos antes de prosseguir para a próxima etapa.

- Selecionar Conceder consentimento administrativo para (nome do seu inquilino).

- Selecione sua conta de administrador conectada no momento ou entre com uma conta no seu locatário do Azure AD B2C que tenha recebido pelo menos a função de administrador de aplicativo em nuvem.
- Selecionar Sim.
- Selecionar revisar, e então verifique se "Concedido para ..." aparece em Status para os escopos - offline_access, openid e user_impersonation. Pode levar alguns minutos para que as permissões sejam propagadas.

Registre o aplicativo
- Selecionar Registros de aplicativosE, em seguida, selecione Novo registro.
- Digite um nome para o aplicativo, como: /i>.
- Debaixo Tipos de conta suportados, selecione Contas em qualquer diretório organizacional ou provedor de identidade. Para autenticação de usuários com o Azure AD B2C.

- Debaixo URI de redirecionamento, selecione Site:e, em seguida, insira o URL do ACS do Metadados do Provedor de Serviços guia do plugin SAML miniOrange.
- Selecionar Registrar-se.

- Debaixo Gerenciar, clique em Expor uma API.
- Clique em Conjunto para o ID do aplicativo URI e clique em Economize, aceitando o valor padrão.

- Depois de salvo, copie o URI do ID do aplicativo e navegue até o Metadados do Provedor de Serviços aba do plugin.

- Cole o valor copiado sob o ID da Entidade SP / Emissor campo fornecido nesta aba.
- Clique em Economize.
Etapa 3. Gerar políticas de SSO
- No nosso portal Azure B2C, navegue até a seção Visão geral do seu locatário B2C e registre o nome do seu locatário.
Observação: Se o seu domínio B2C for b2ctest.onmicrosoft.com, o nome do seu locatário será b2ctest.

- Digite seu Nome do locatário do Azure B2C abaixo, juntamente com o ID do aplicativo para IdentityExperienceFramework e
Aplicativos ProxyIdentityExperienceFramework conforme registrados nas etapas acima.
- Clique no Gerar políticas do Azure B2C botão para baixar as políticas de SSO.
- Extraia o arquivo zip baixado. Ele contém os arquivos de política e o certificado (.pfx), que você precisará nas etapas seguintes.
Etapa 4. Configurar certificados
Observação: Na etapa seguinte se o Estrutura de Experiência de Identidade Se não for clicável, pode ser que você não tenha uma assinatura ativa do Azure AD B2C para esse locatário. Você pode encontrar os detalhes sobre a assinatura do Azure AD B2C aqui. e você pode criar um novo inquilino seguindo os passos aqui..
Carregar o certificado
- Entre no Portal do Azure e navegue até seu locatário do Azure AD B2C.

- Debaixo Políticas internas, selecione Estrutura de Experiência de Identidade e depois Chaves de política.

- Selecionar AdicioneE, em seguida, selecione Opções > Upload
- Insira o nome como SamlIdpCert. O prefixo B2C_1A_ será adicionado automaticamente ao nome da sua chave.
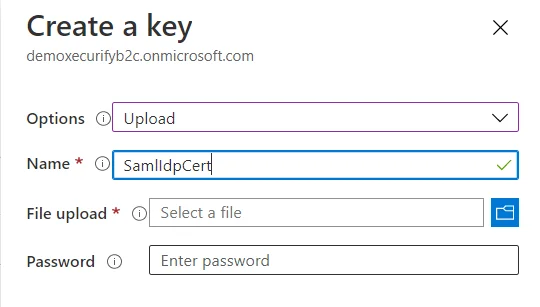
- Usando o controle de upload de arquivo, carregue o certificado que foi gerado nas etapas acima, juntamente com as políticas de SSO (tenantname-cert.pfx).
- Digite a senha do certificado como seu nome de locatário e clique em Criar. Por exemplo, se o nome do seu locatário for xyzb2c.onmicrosoft.com, insira a senha como xyzb2c
- Você poderá ver uma nova chave de política com o nome B2C_1A_SamlIdpCert.
Crie a chave de assinatura
- Na página de visão geral do seu locatário do Azure AD B2C, em Políticas internas, selecione Estrutura de Experiência de Identidade.
- Selecionar Chaves de Política e depois selecione Adicione.
- Para Opções, escolha Gerar.
- In Nome, digite TokenSigningKeyContainer.
- Para Tipo de chave, selecione RSA.
- Para Uso da chave, selecione Assinatura.
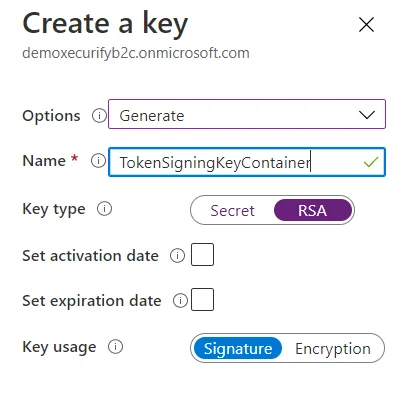
- Selecionar Criar.
Crie a chave de criptografia
- Na página de visão geral do seu locatário do Azure AD B2C, em Políticas internas, selecione Estrutura de Experiência de Identidade.
- Selecionar Chaves de Política e depois selecione Adicione.
- Para Opções, escolha Gerar.
- In Nome, digite TokenEncryptionKeyContainer.
- Para Tipo de chave, selecione RSA.
- Para Uso da chave, selecione Criptografia.
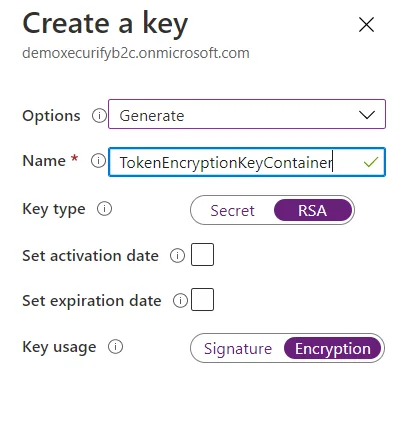
- Selecionar Criar.
Etapa 5. Carregar as políticas
- Selecione os Estrutura de Experiência de Identidade item de menu no seu locatário B2C no portal do Azure.
- Selecionar Carregar política personalizada.
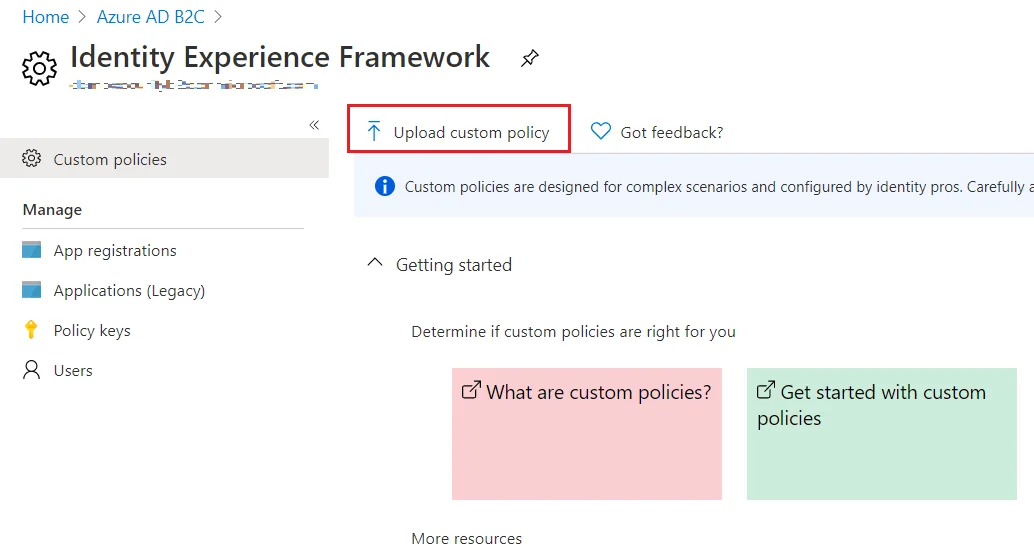
- Seguindo a seguinte ordem, carregue os arquivos de política baixados nas etapas acima:
- TrustFrameworkBase.xml
- TrustFrameworkExtensions.xml
- SignUpOrSignin.xml
- ProfileEdit.xml
- PasswordReset.xml
- SignUpOrSigninSAML.xml
- Conforme você carrega os arquivos, o Azure adiciona o prefixo B2C_1A_ a cada um.
Você configurou com sucesso o Azure B2C como IdP (Provedor de Identidade) SAML para habilitar o login único (SSO) do Azure B2C, garantindo um login seguro no site WordPress (WP).
Etapa 6. Configurar o plugin
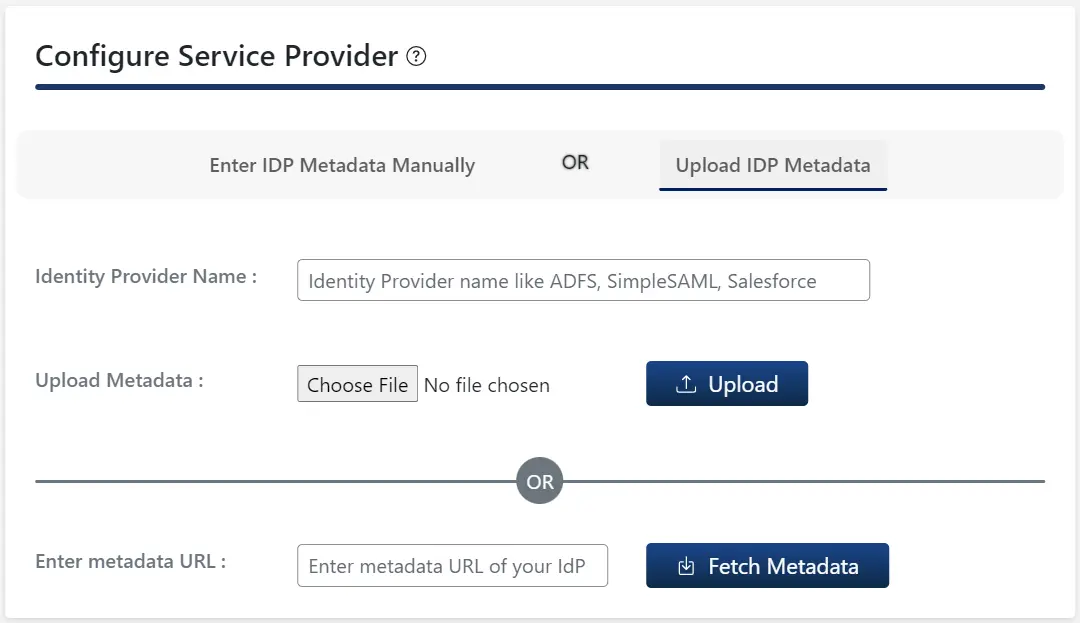
- Navegue até a Configuração do provedor de serviços aba do plugin e clique em Carregar metadados do IDP botão.
- Forneça qualquer nome de IDP. Por exemplo, AzureB2C
- Insira o URL de metadados como
https://nome do inquilino.b2clogin.com/nome-do-inquilino.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata - Clique no Botão Obter Metadados.
Observação: você precisará substituir o nome do locatário no URL acima pelo nome do locatário do Azure B2C.
Etapa 7. Como configurar o logout único SAML no Azure AD B2C?
- Para acessar o SLO, os usuários precisarão primeiro do URL do SLO, fornecido na guia Metadados do Provedor de Serviço do Plugin. (Recurso Premium).

- Copie o URL SLO do SAML Single Sign-On – Plugin de login SAML SSO.
- Navegue até o portal do Azure AD B2C, navegue até o aplicativo (conectado ao WordPress (WP)).
- No painel esquerdo, selecione o Manifesto aba.

- Coloque o URL de logout único no código do manifesto substituindo o NULL valor.

Você configurou com sucesso a funcionalidade de Logout Único com o Azure B2C.
- Gratuito
- Padrão
- Premium
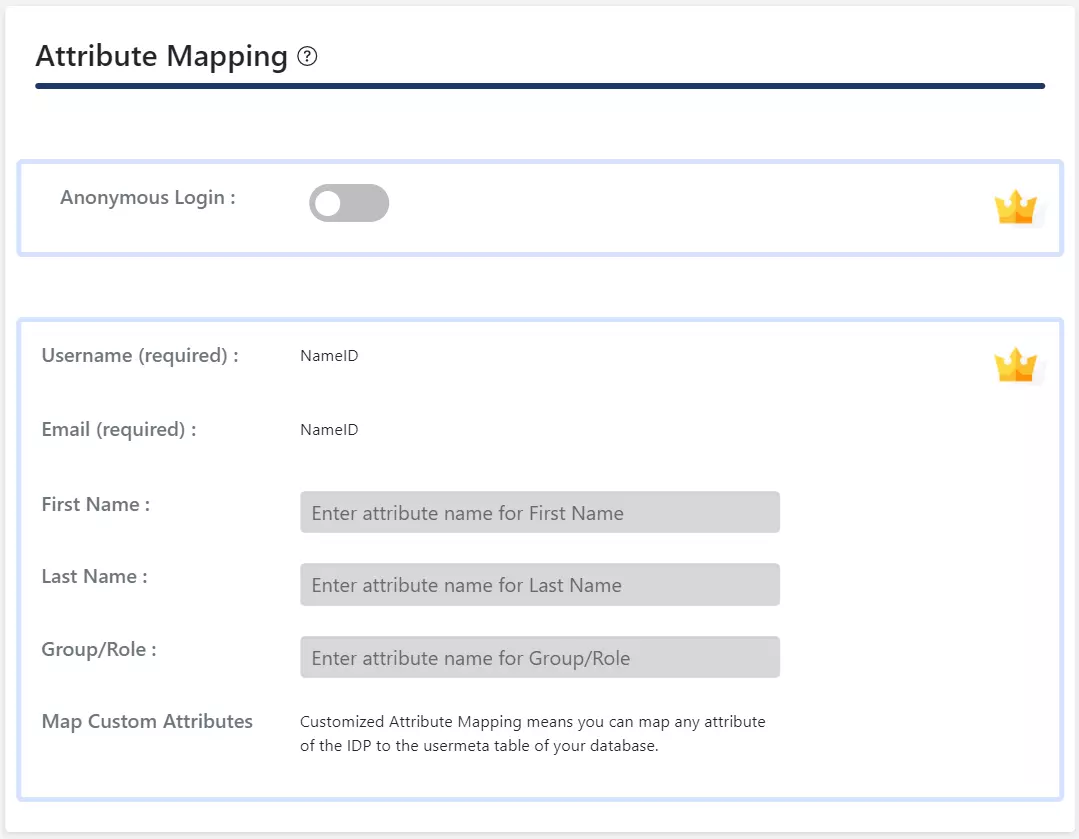
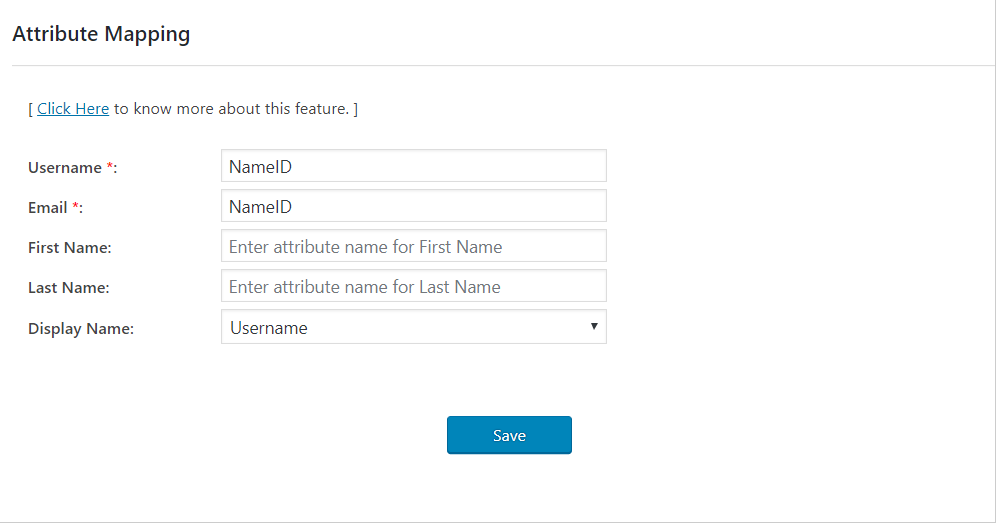







Neste guia, você configurou com sucesso o SSO do Azure B2C [SAML] (SSO do Azure B2C / Login do Azure B2C) , escolhendo o Azure B2C como IdP e o WordPress (WP) como SP . A solução de Single Sign-On (SSO) SAML garante que você esteja pronto para implementar acesso/login seguro em seu site WordPress (WP) usando as credenciais de login do Azure B2C. Nossa solução de SSO do Azure B2C é compatível com todos os tipos de casos de uso de SSO, como SSO do Azure Active Directory, SSO do Office 365 e SSO do Azure AD.
Perguntas Frequentes
Mais perguntas frequentes ➔O que é o Azure AD B2C e como ele funciona com o SSO SAML?

O Azure AD B2C (Business to Consumer) é um serviço de gerenciamento de identidade da Microsoft que permite autenticar usuários externos. Quando usado com o plugin miniOrange SAML SSO, o Azure AD B2C atua como Provedor de Identidade (IdP) e o WordPress como Provedor de Serviços (SP), permitindo que os usuários efetuem login no seu site WordPress usando suas credenciais do Azure AD B2C.
A identidade visual personalizada é suportada nas páginas de login do Azure AD B2C?
Sim, o Azure AD B2C permite que você personalize a interface do usuário de login, incluindo identidade visual, imagens de fundo, cores e layout, proporcionando uma experiência de usuário perfeita durante o login.
Posso habilitar o provisionamento Just-In-Time (JIT) para novos usuários que efetuam login via Azure B2C?
Sim, o provisionamento JIT é compatível. Novos usuários que efetuarem login via Azure AD B2C terão contas WordPress criadas automaticamente com base nos atributos SAML recebidos.
O que acontece se um usuário já existir no WordPress com o mesmo e-mail do Azure AD B2C?
O plugin pode ser configurado para corresponder a usuários existentes com base no e-mail. Se um usuário correspondente for encontrado, a sessão de login será associada a esse usuário em vez de criar uma nova.
Posso restringir o acesso somente a usuários de um fluxo de usuário ou grupo específico do Azure AD B2C?
Sim, o acesso pode ser restringido usando filtragem baseada em declarações ou configurando fluxos de usuários específicos que permitem apenas que determinados usuários ou grupos sejam autenticados.
Posso ocultar o login padrão do WordPress e forçar todos os usuários a usar o login do Azure AD B2C?
Sim, você pode impor o SSO redirecionando os usuários para a página de login do Azure AD B2C e desabilitando o formulário de login padrão do WordPress.
Artigos Relacionados
Obrigado pela sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.

 Registrar



