Logon Único SAML (SSO) para WordPress usando o CA Identity como IDP | Login SSO do CA Identity
Visão geral
Login de logon único (SSO) da CA Identity para WordPress pode ser alcançado usando nosso Plugin de Single Sign-On (SSO) SAMLNosso plugin é compatível com todos os provedores de identidade que atendem ao padrão SAML. Aqui, apresentaremos um guia passo a passo para configurar o login SSO entre o site WordPress e a CA Identity. considerando Identidade CA como IdP (Provedor de Identidade) e WordPress como SP (Prestador de Serviços).
Você pode visitar nosso SSO plugin para saber mais sobre os outros recursos que oferecemos.
Pré-requisitos: Download e instalação
Para configurar a CA Identity como IdP SAML com o WordPress, você precisará instalar o plugin miniOrange SAML SP SSO para WP.
Etapas de configuração
1. Configurar a CA Identity como IdP (Provedor de Identidade)
Siga as etapas a seguir para configurar a identidade da CA como IdP:
Configurar identidade da CA como IdP
- No plugin miniOrange SAML SP SSO, navegue até Metadados do Provedor de Serviços aba. Aqui, você encontra os metadados do SP, como o ID da Entidade SP e a URL do ACS (AssertionConsumerService), necessários para configurar o Provedor de Identidade.
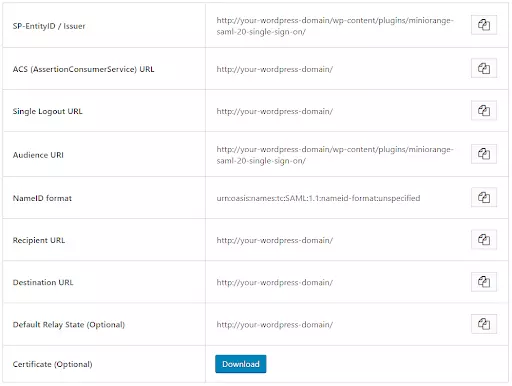
Observação: Para autenticação única (SSO), certifique-se de instalar e configurar o CA SSO (anteriormente conhecido como SiteMinder ) com o CA Identity Manager.
- Faça login no seu Portal CA SSO como administrador do CA Single Sign-On.
- Clique em Federação aba.
- Agora vá para Federação de Parcerias Entidades.

Criar um Provedor de Identidade Local
- Clique em Criar Entidade.

- Para criar uma barreira temporária, você pode usar móveis que já estão em sua casa. entidade local, configure o seguinte:
| Localização da Entidade |
Locais |
| Tipo de entidade |
SAML2 IDP |
| ID da entidade |
Insira um ID do seu Provedor de Identidade local para identificação. |
| Nome da entidade |
Crie um nome para seu Provedor de Identidade local. |
| URL base |
Insira o nome de domínio totalmente qualificado para o serviço de host CA SSO Federation Web Services. |
| Solicitações de autenticação assinadas necessárias |
Não |
| Formato NameID suportado |
urna:oásis:nomes:tc:SAML:1.1:nameid-formato:endereço de e-mail
urna:oasis:nomes:tc:SAML:1.1:nameid-formato:não especificado |

Criar um Provedor de Serviços Remotos
- Baixar Arquivo XML de metadados do Metadados do Provedor de Serviços Guia do plugin miniOrange SAML SSO.
- Clique em Importar metadados e carregue o arquivo de metadados XML baixado.

- Para Importar como, selecione Entidade Remota.
- Prover uma Nome para a Entidade Provedora de Serviços Remotos.

Criar uma parceria entre SP e IDP
- Para criar uma parceria, configure o seguinte:
| Adicionar nome da parceria |
Digite um nome para sua parceria. |
| (Opcional) Descrição |
Insira uma descrição relevante para sua parceria. |
| ID do IDP local |
Insira o ID do Provedor de Identidade Local criado ao adicionar uma Entidade Local. |
| ID do SP remoto |
Insira o ID do Provedor de Serviço Remoto criado ao adicionar uma Entidade Remota. |
| URL base |
Este campo será preenchido previamente. |
| Tempo de distorção |
Insira qualquer tempo de distorção exigido pelo seu ambiente. |
| Diretórios de usuários e ordem de pesquisa |
Selecione os diretórios necessários na ordem de pesquisa necessária. |
- No Usuários da Federação página, adicione os usuários que deseja incluir na parceria.
- De acordo com o relatório Configuração de Asserção seção, configure o seguinte:
- Formato de identificação do nome: Email
- Tipo de ID do nome: Atributo do usuário
- Valor: enviar
- (Opcional) Atributos de asserção: Especifique quaisquer atributos de aplicativo ou grupo que você deseja mapear para os usuários.

- De acordo com o relatório SSO e SLO seção, execute as seguintes etapas:
- Ligação SSO: HTTP-POST
- Transações permitidas: Tanto o IDP quanto o SP iniciaram

De acordo com o relatório Assinatura e Criptografia seção, selecione Assinatura do Posto as Assine Ambos.
Ativar Parceria
- De acordo com o relatório Lista de Parcerias da Federação, Expandir o Ação lista suspensa para sua parceria e clique
Ativação.
- Para obter os metadados do IDP, clique em Ação botão e clique Exportar metadadosEsses dados serão usados para configurar o plugin.
Você configurou com sucesso o CA Identity como IdP (provedor de identidade) SAML para habilitar o login SSO do CA Identity em seu site WordPress (WP).
Etapa 2: Configurar o WordPress como SP (Provedor de Serviços)
No plugin SAML SSO para WordPress, acesse a aba Configuração do IdP (provedor de identidade). Existem duas maneiras de configurar o plugin SSO para WordPress:
A. Ao carregar metadados do IDP:
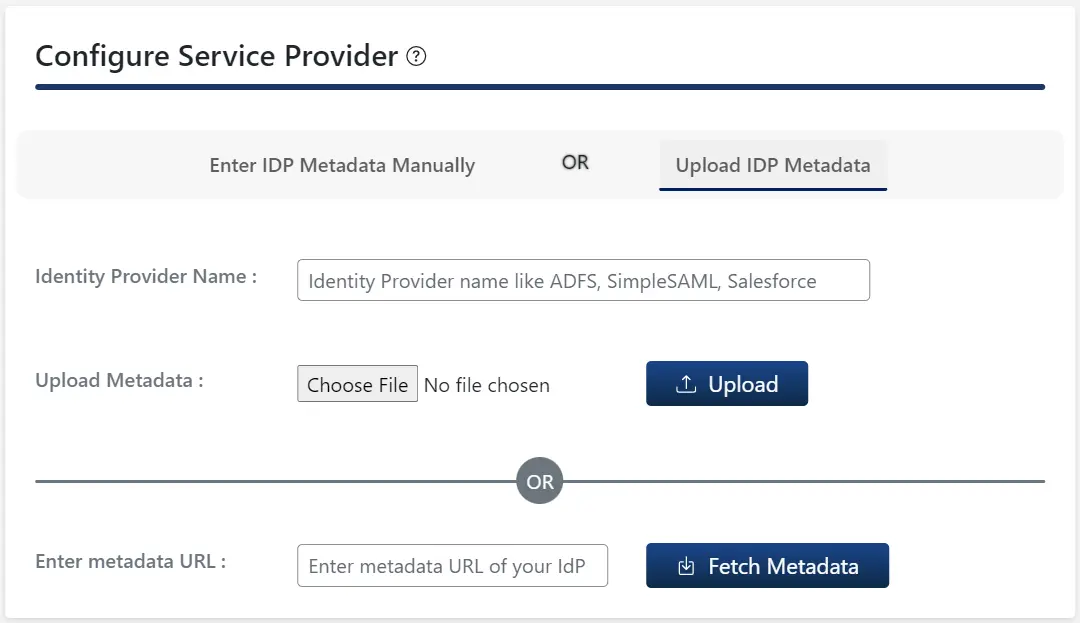
- Clique em Carregar metadados do IDP botão.
- Introduzir o Provedor de Identidade Nome
- Você também pode carregar um arquivo de metadados e clique em Escolher arquivo botão ou use um
URL de metadados e clique em Buscar metadados.
B.Configuração manual:
- Forneça as configurações necessárias (ou seja, Nome do Provedor de Identidade, ID da Entidade IDP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido pelo seu Provedor de Identidade e clique em Economize
botão.
- Clique em Configuração de teste para verificar os atributos e valores enviados pelo IDP.

Etapa 3: Mapeamento de Atributos

Observação: Para configurar o mapeamento de atributos para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
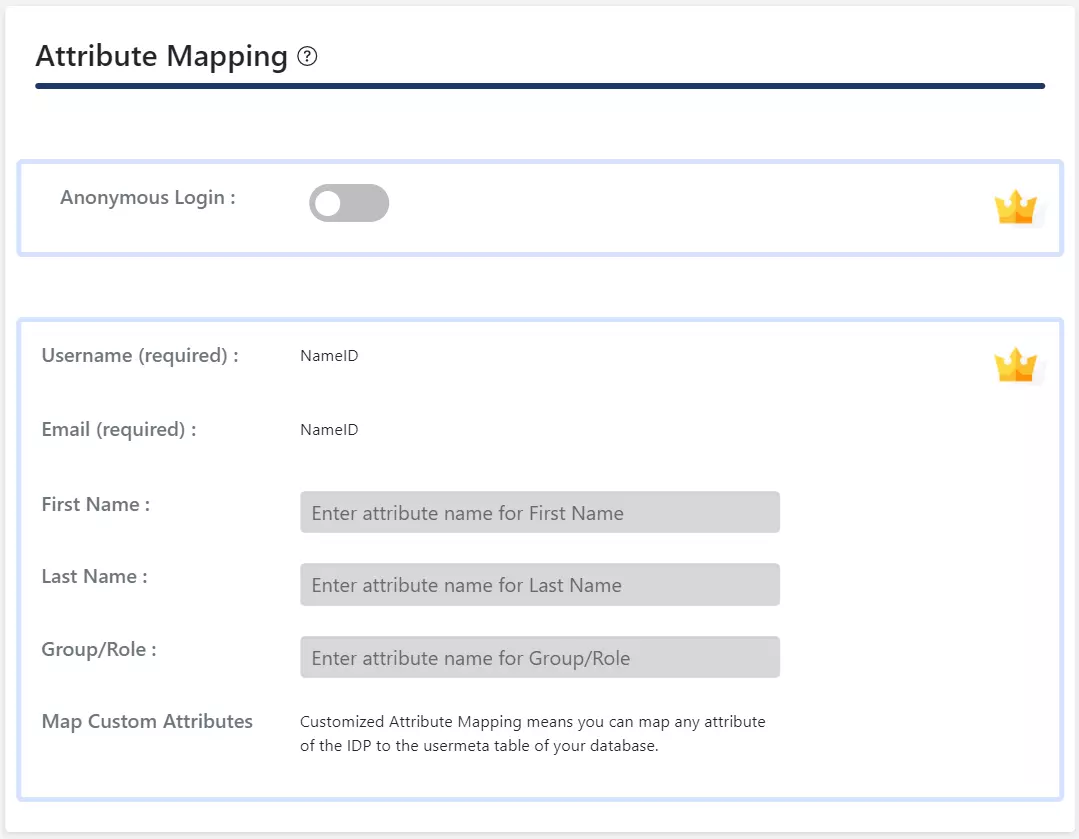
- No plugin gratuito, apenas NomeID é suportado para atributos de e-mail e nome de usuário do usuário do WordPress.
- Quando um usuário realiza o SSO, o valor NameID enviado pelo IDP será mapeado para o e-mail e nome de usuário do usuário do WordPress.
No plugin SAML SSO para WordPress, acesse a aba Configuração do Provedor de Serviços. Existem duas maneiras de configurar o plugin SSO para WordPress:
A. Ao carregar metadados do IDP:
- Clique em Carregar metadados do IDP botão.
- Introduzir o Provedor de Identidade Nome
- Você também pode carregar um arquivo de metadados e clique em Escolher arquivo botão ou use um
URL de metadados e clique em Buscar metadados.
B.Configuração manual:
- Forneça as configurações necessárias (ou seja, Nome do Provedor de Identidade, ID da Entidade IDP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido pelo seu Provedor de Identidade e clique em Economize
botão.
- Clique em Configuração de teste para verificar os atributos e valores enviados pelo IDP.

Etapa 3: Mapeamento de Atributos
Observação: Para configurar o mapeamento de atributos para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
- Mapeamento de Atributos O recurso permite que você mapeie o atributos do usuário enviado pelo IDP durante o SSO para os atributos do usuário no WordPress.
- No plugin SAML para WordPress, acesse Mapeamento de atributos/funções aba e preencha os seguintes campos em Mapeamento de Atributos seção.
NOTA: Se você clicar no botão Testar Configuração na guia Configuração do Provedor de Serviços e autenticar com seu IdP, poderá ver uma lista de atributos enviados pelo IdP na guia Mapeamento de Atributos/Funções. Essas informações podem ser usadas para fornecer o mapeamento acima.
No plugin SAML SSO para WordPress, acesse a aba Configuração do Provedor de Serviços. Existem duas maneiras de configurar o plugin SSO para WordPress:
A. Ao carregar metadados do IDP:
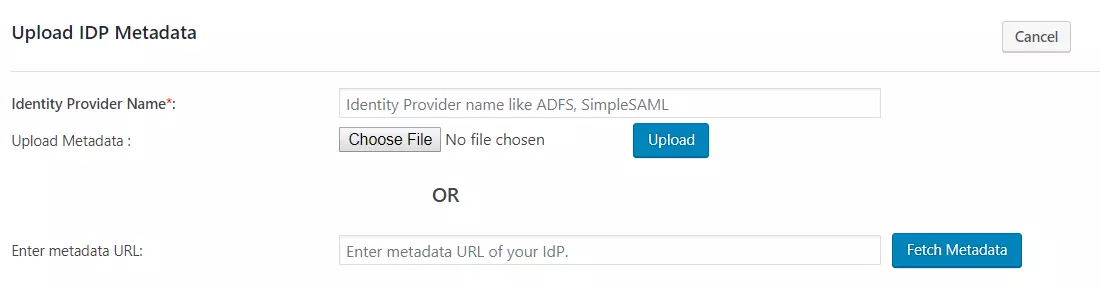
- Clique em Carregar metadados do IDP botão.
- Introduzir o Nome do Provedor de Identidade
- Você também pode carregar um arquivo de metadados e clique em Escolher arquivo botão ou use um
URL de metadados e clique em Buscar metadados.
- De acordo com o relatório Plug-in premium, você pode habilitar sincronização automática para o URL de metadados que atualizará automaticamente a configuração do plugin de acordo com os metadados do IDP após um intervalo de tempo definido
B.Configuração manual:
- Forneça as configurações necessárias (ou seja, Nome do Provedor de Identidade, ID da Entidade IDP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido por seu Provedor de Identidade e clique no
Economize botão.
- Clique em Configuração de teste para verificar os atributos e valores enviados pelo IDP.

-
No plugin Premium, você pode fornecer o URL de logout SAML para obter o logout único no seu site WordPress.
Etapa 3: Mapeamento de Atributos
Observação: Para configurar o mapeamento de atributos para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
-
Mapeamento de Atributos O recurso permite que você mapeie o atributos do usuário enviado pelo IDP durante o SSO para os atributos do usuário no WordPress.
-
No plugin SAML para WordPress, acesse Mapeamento de atributos/funções aba e preencha os seguintes campos em Mapeamento de Atributos seção.
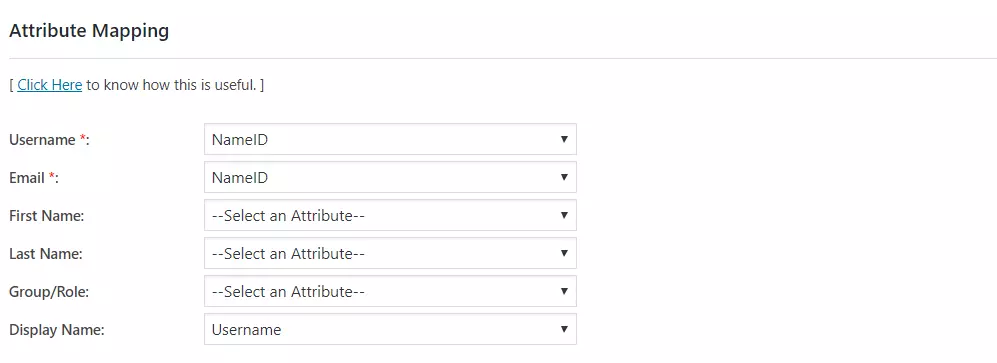
-
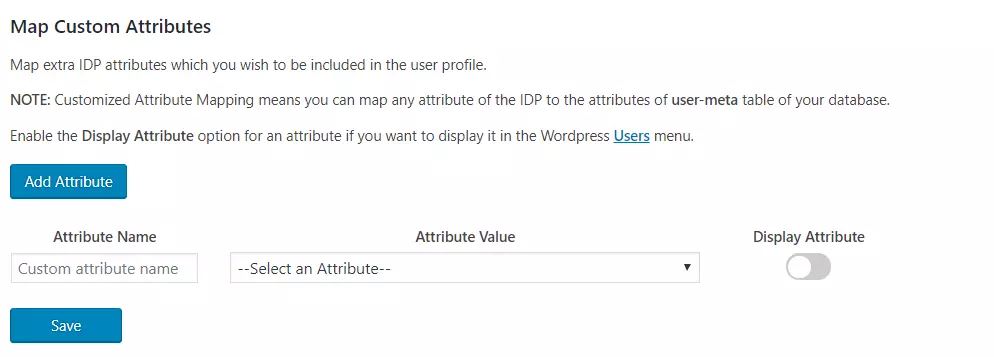
Mapeamento de atributos personalizados: Este recurso permite mapear qualquer atributo enviado pelo IDP para o usuário meta tabela do WordPress.
Etapa 4: Mapeamento de funções
Observação: Para configurar o mapeamento de funções para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
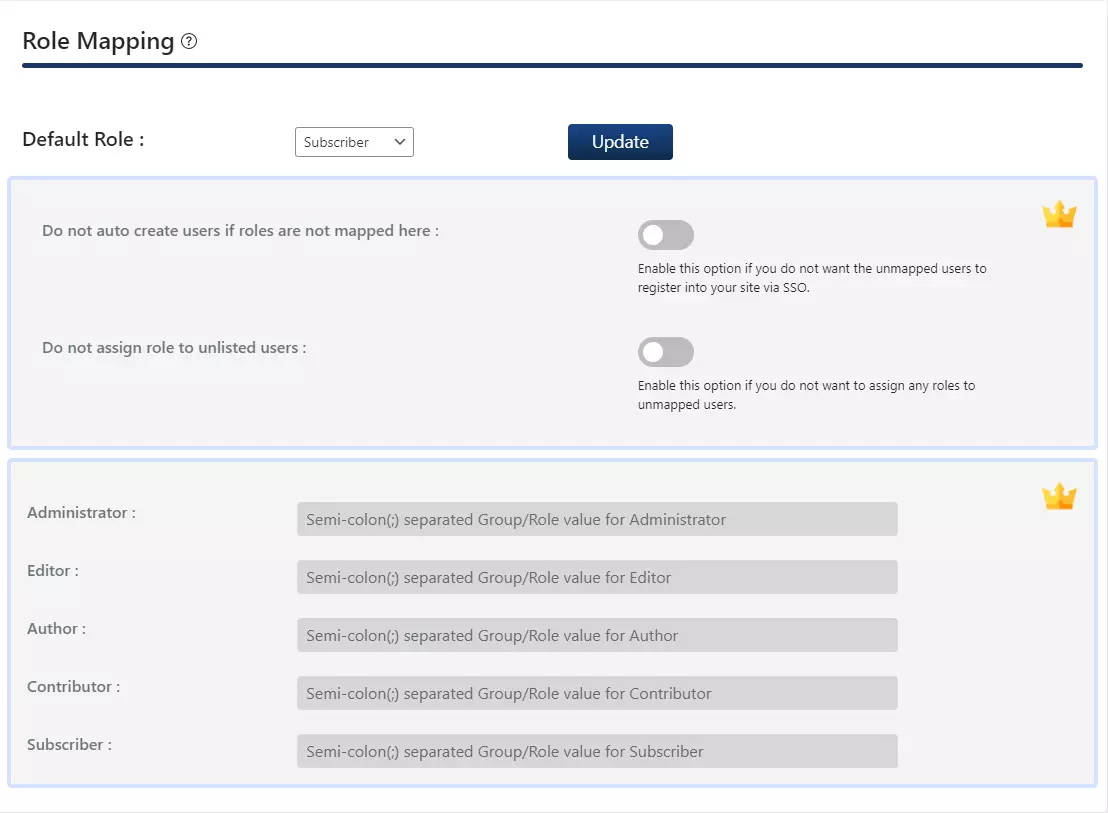
- No plugin gratuito, você pode escolher um Função padrão que será atribuído a todos os usuários não administradores quando eles executarem o SSO.
- Acesse Mapeamento de atributos/funções guia e navegue até Mapeamento de Funções seção.
- Selecione os Função padrão e clique no Atualizar botão.
Etapa 4: Mapeamento de funções
Observação: Para configurar o mapeamento de funções para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
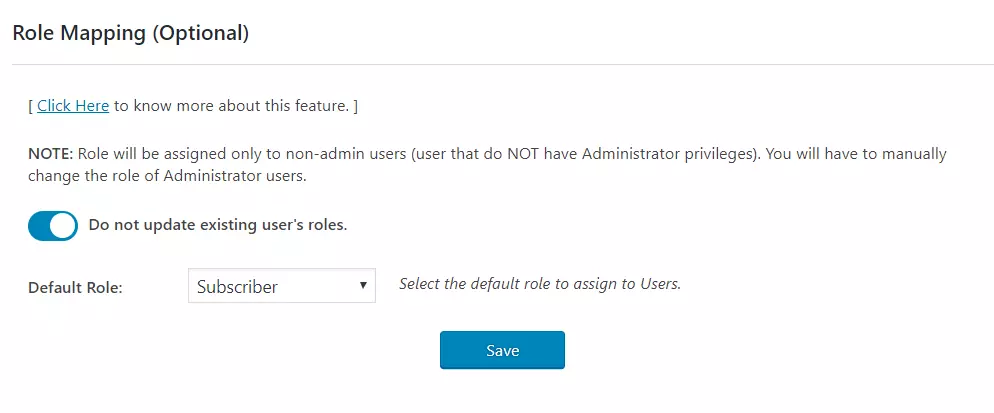
No plugin padrão, você pode escolher uma função padrão que será atribuída a todos os usuários não administradores quando eles realizarem o SSO.
- Acesse Mapeamento de atributos/funções guia e navegue até Mapeamento de Funções seção.
- Selecione os Função padrão e clique no Economize botão.
Etapa 4: Mapeamento de Funções
Este recurso permite atribuir e gerenciar funções dos usuários quando eles realizam o SSO (Single Sign-On). Além das funções padrão do WordPress, ele também é compatível com quaisquer funções personalizadas.
Observação: Para configurar o mapeamento de funções para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
- De Mapeamento de Atributos seção do plugin, forneça um mapeamento para o campo denominado
Grupo/FunçãoEste atributo conterá as informações relacionadas à função enviadas pelo IdP e será usado para o mapeamento de funções.
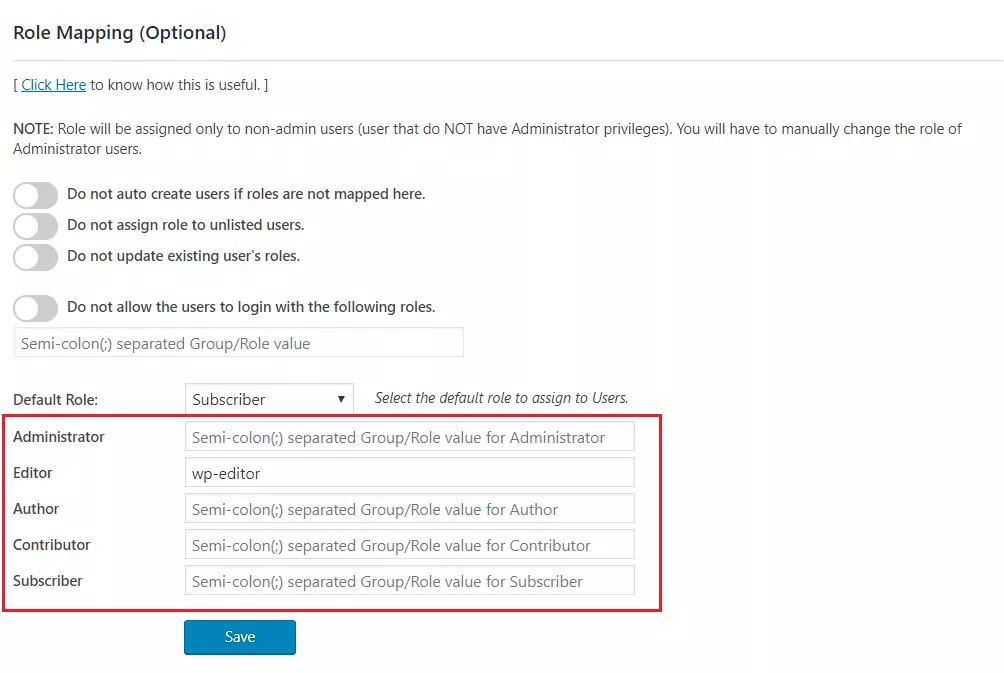
- Navegue até a seção de mapeamento de funções e forneça os mapeamentos para as funções destacadas.
-
Por exemplo, se você quiser um usuário cujo Grupo/Função O valor do atributo é wp-editor para ser atribuído como um editor no WordPress; basta fornecer o mapeamento como wp-editor no arquivo. editor
campo da seção Mapeamento de Funções.
Etapa 5: configurações de SSO
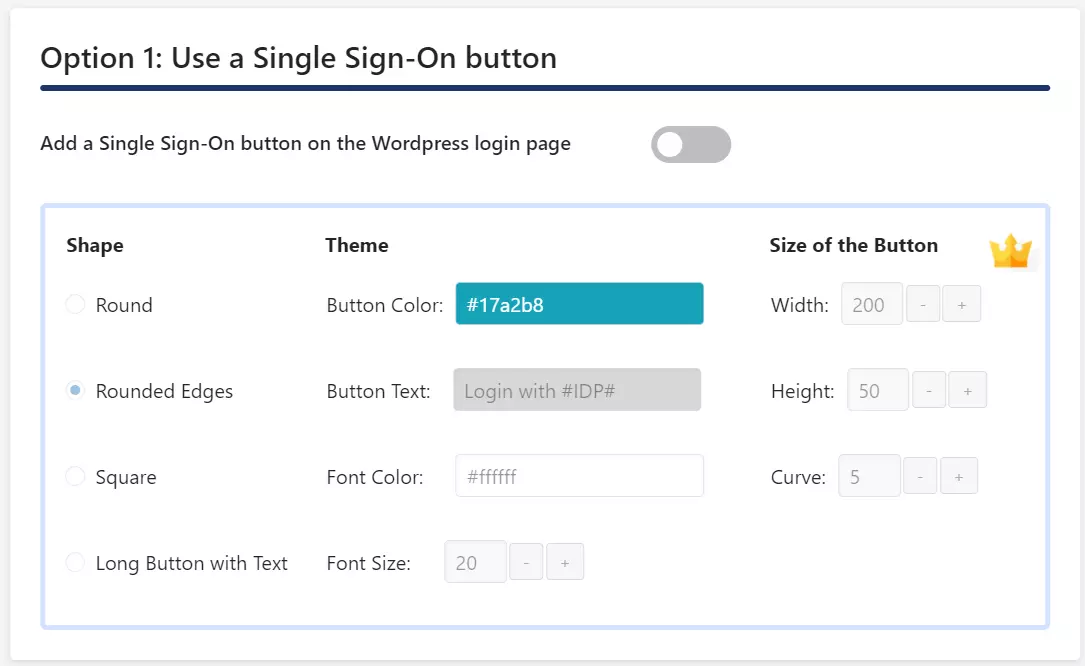
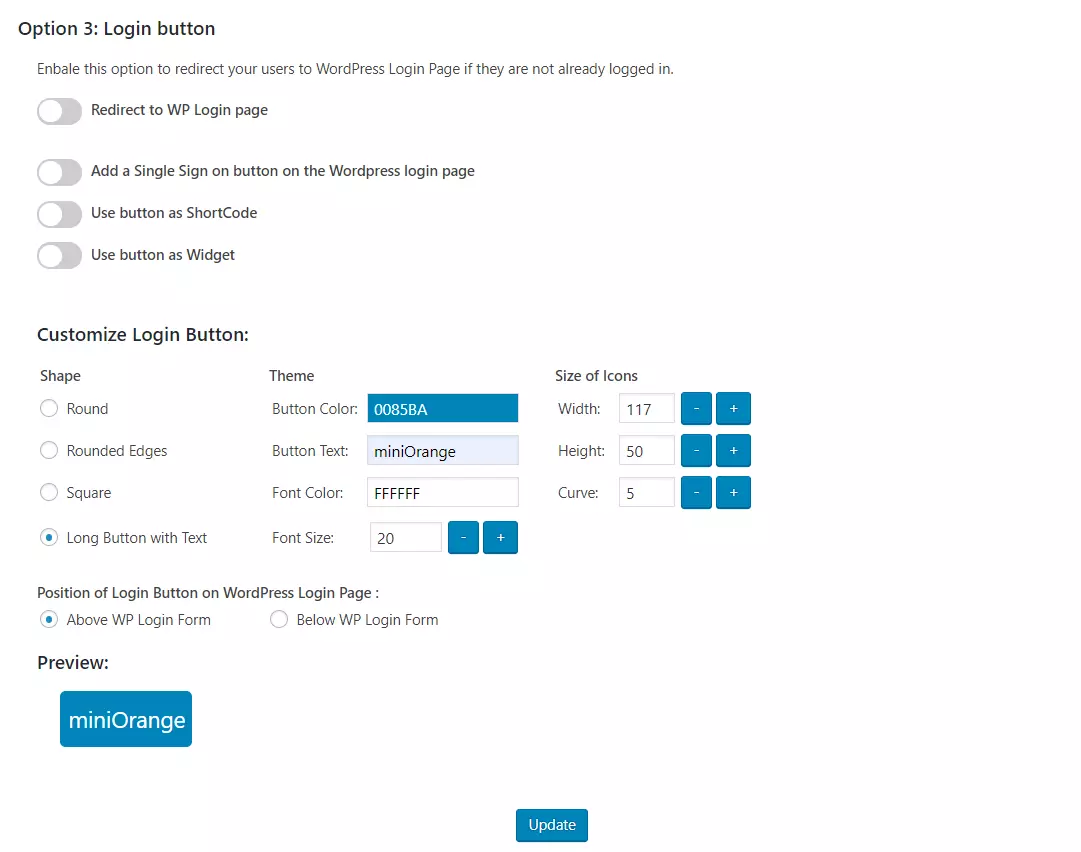
- No plugin gratuito você pode adicionar um botão Single Sign-On habilitando Adicionar um botão de login único na página de login do WordPress alternar em 1 opção.
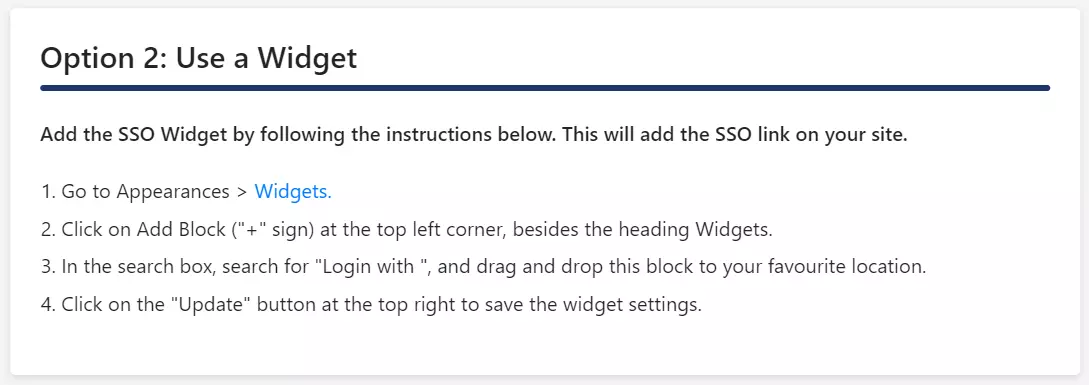
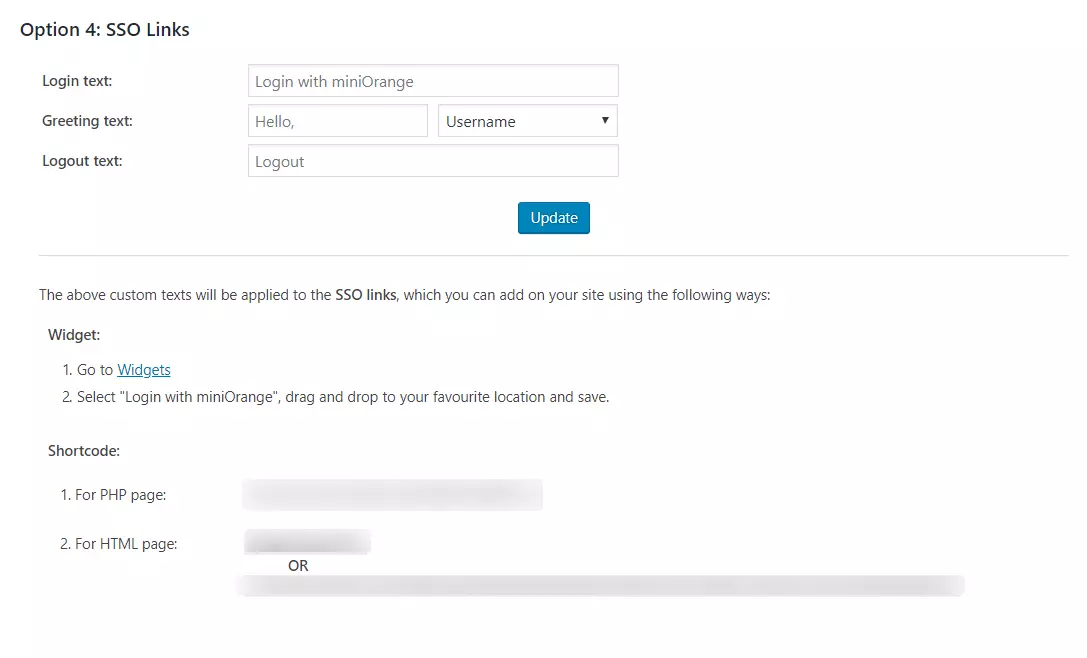
- Se o seu tema WordPress for compatível com widget de login, você poderá adicionar um widget de login para habilitar o SSO iniciado por SP no seu site.
- Navegue até a guia de links de redirecionamento e SSO e siga as etapas fornecidas em Opção 2: Use um widget para adicionar um widget de login no seu site.
Etapa 5: configurações de SSO
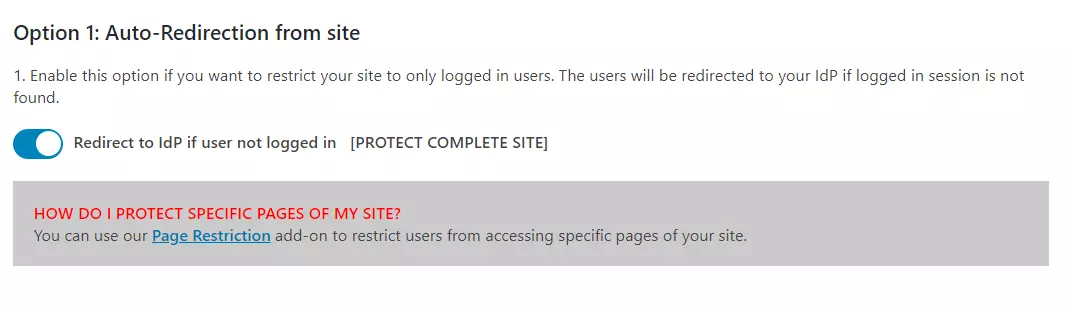
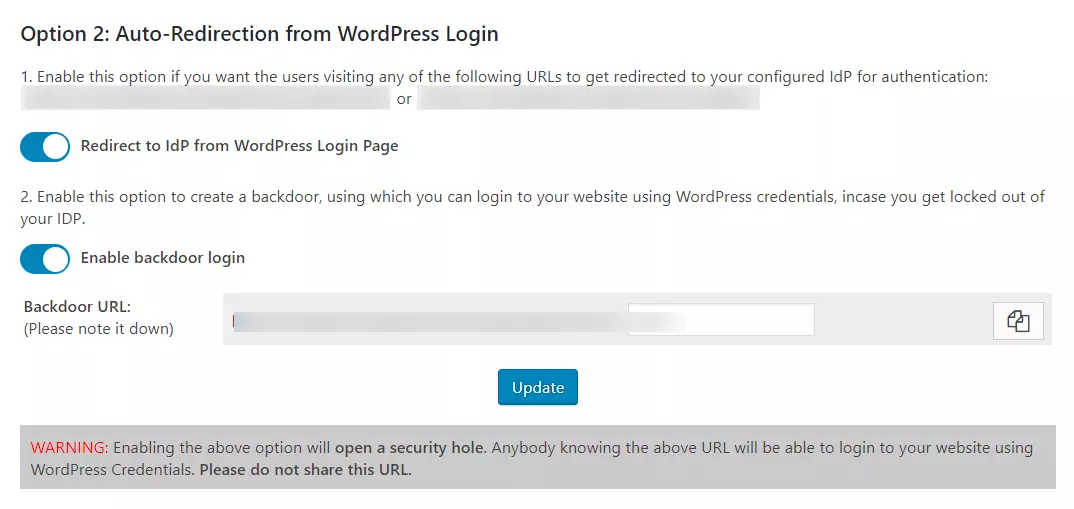
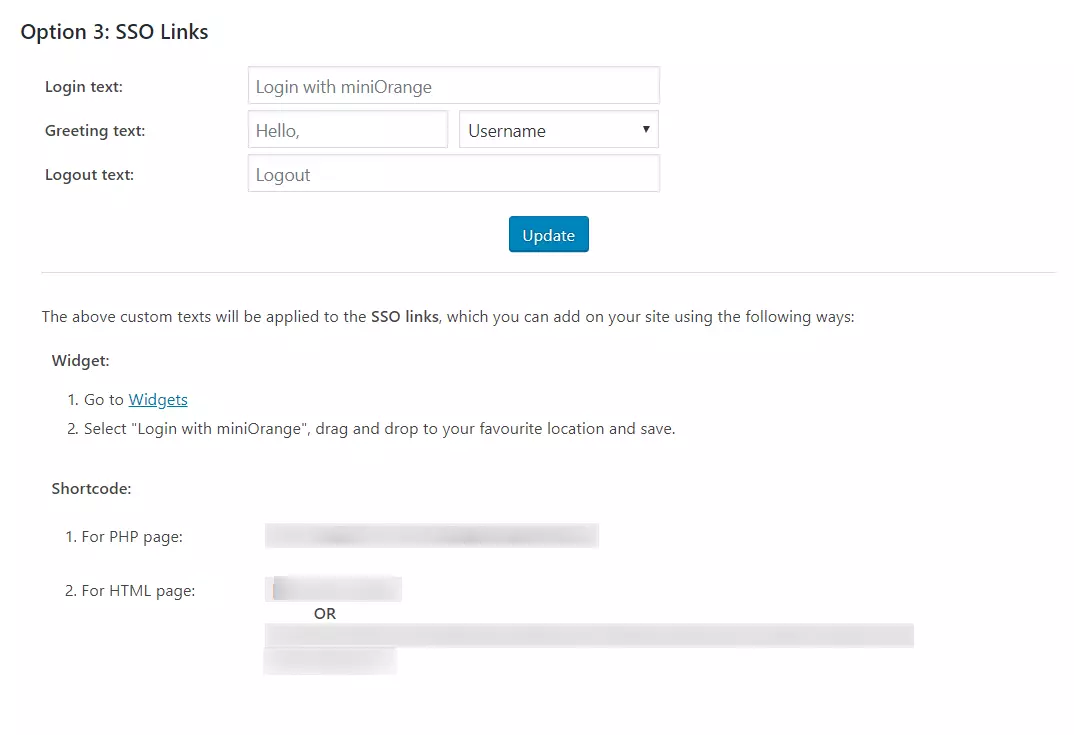
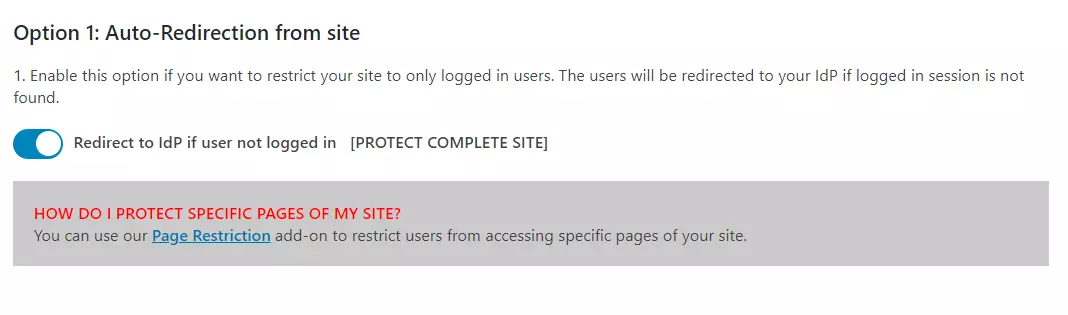
No plugin Standard, você pode habilitar o SSO iniciado pelo SP usando as seguintes opções.
Você configurou com sucesso o WordPress (WP) como um provedor de serviços SAML para obter login SSO com CA Identity em seu site WordPress (WP).
Neste guia, você configurou com sucesso o CA Identity SAML Single Sign-On (Login SSO do CA Identity) escolhendo o CA Identity como IdP e o WordPress como SP usando o plugin miniOrange - SAML Single Sign On – Login SSO . Esta solução garante que você esteja pronto para implementar acesso seguro ao seu site WordPress (WP) usando as credenciais de login do CA Identity em poucos minutos.
Artigos Relacionados








 Registrar




