Como configurar o login com ID externo do Entra usando o Single Sign-On (SSO) SAML para WordPress?
Visão geral
Login com ID externo para WordPress Isso pode ser alcançado usando nosso plugin de Single Sign-On (SSO) SAML SP. Nossa solução de SSO tornará o provedor de serviços compatível com SAML 2.0, estabelecendo confiança entre o site WordPress e o site. e o Entra External ID para autenticar e efetuar login de usuários com segurança.
Neste guia, vamos configurar o login SSO do Entra External ID entre o site WordPress e o Entra External ID, considerando... Intra ID externo como IDP (Provedor de Identidade) WordPress como SP (Provedor de Serviços). Nosso plugin SSO oferece autenticações de usuário ilimitadas do Azure AD / Office 365 / Azure B2C. Você pode visitar nosso SSO Plugin para WordPress para saber mais sobre os outros recursos que oferecemos.
Integrações de aplicativos Azure AD/B2C/Office 365 para WordPress
A integração com o Azure AD permite conectar seu site WordPress ao Azure AD e oferece integração perfeita com SharePoint/OneDrive , Power BI , Dynamics 365 , Outlook etc., além de soluções para sincronização de usuários e multilocação do Azure.
Etapa 1: Configurar o Microsoft Entra External ID como IDP (Provedor de Identidade) para o login SSO (Single Sign-On) do Entra External ID
Configure o ID externo do Entra como IdP (provedor de identidade).
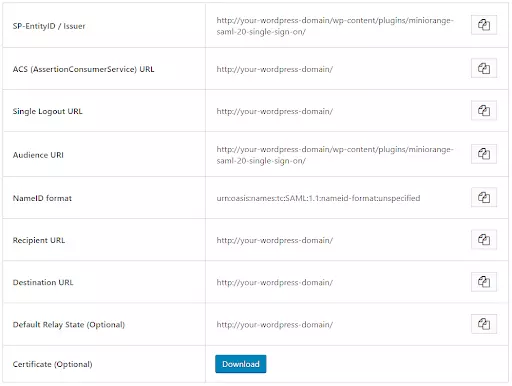
No plugin miniOrange SAML SP SSO, navegue até Metadados do Provedor de Serviços aba. Aqui, você encontra os metadados do SP, como o ID da Entidade SP e a URL do ACS (AssertionConsumerService), necessários para configurar o Provedor de Identidade.
Configuração de ID externo do Entra por meio de aplicativos corporativos
Configuração de ID externo do Intra por meio de registros no aplicativo
Digite o nome do seu aplicativo, selecione a seção Aplicativo não pertencente à galeria e clique no botão Criar.
Clique em Configurar logon único.
Selecione os SAML aba.
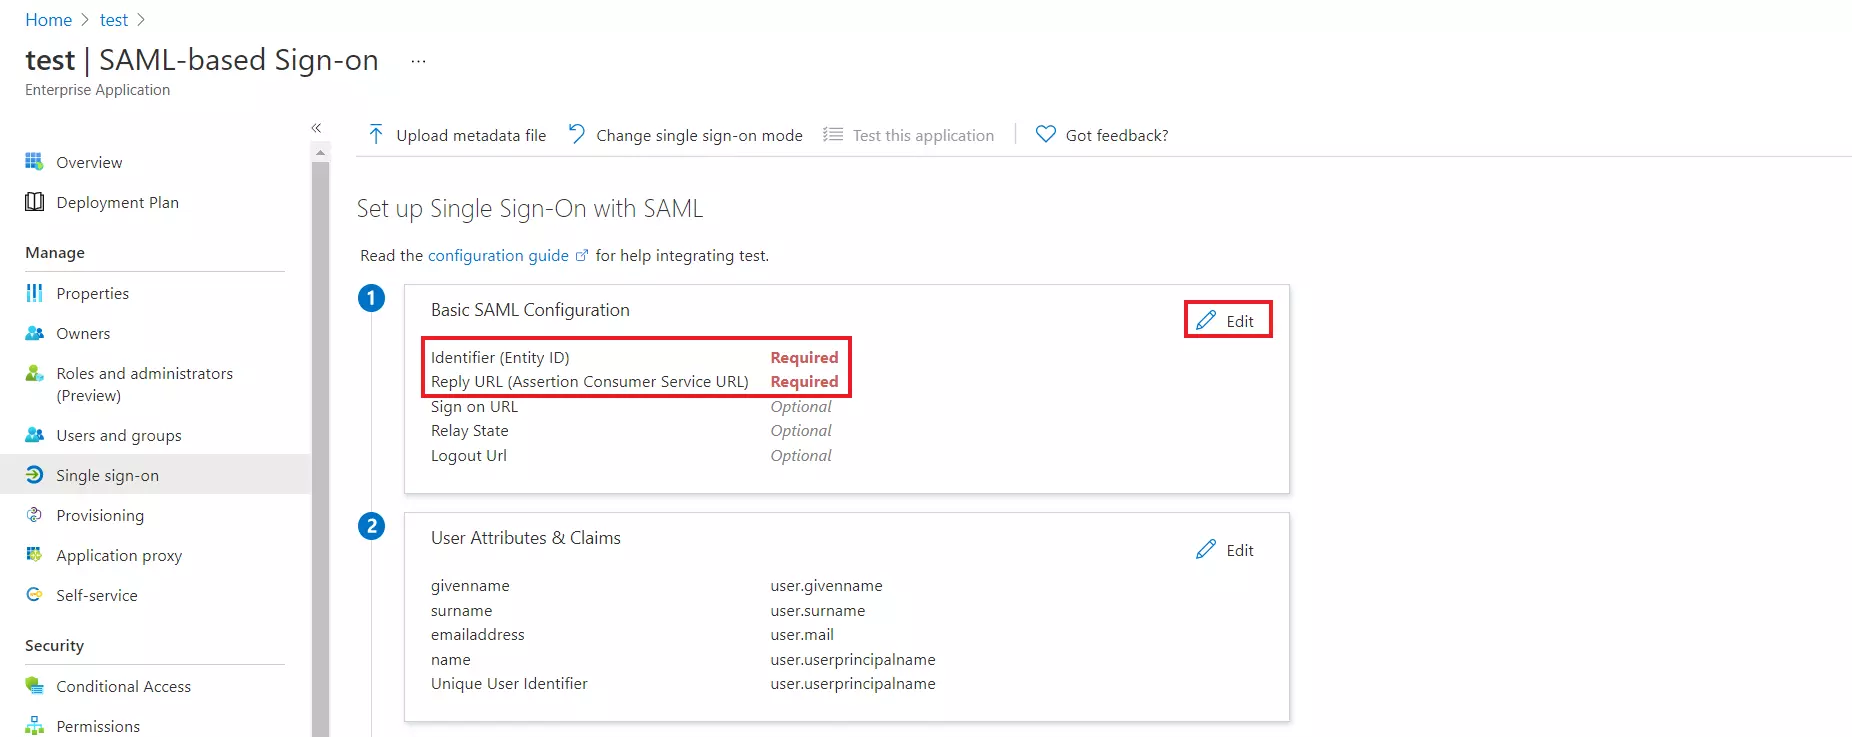
Depois de clicar em Editar, introduzir o ID da entidade SP pela Identificar e URL do ACS pela URL de resposta da Metadados do Provedor de Serviços aba do plugin. Observação: Para SSO iniciado por IDP, URL de login deve ser deixado em branco.
Por padrão, o seguinte Atributos serão enviadas na resposta SAML. Você pode visualizar ou editar as declarações enviadas na resposta SAML para o aplicativo em Atributos aba.
Copie o URL de metadados da federação de aplicativos Para obter o Pontos finais necessário para configurar seu Provedor de Serviço.
Atribuir usuários e grupos ao seu aplicativo SAML
Acessar Usuários e grupos guia e clique em Adicionar usuário/grupo.
Clique em Utilizadores para atribuir o usuário necessário e, em seguida, clicar em Selecionar.
Após selecionar os usuários, clique em Atribuir botão.
Você também pode atribuir uma função ao seu aplicativo em Selecionar função seção.
Adicionando um aplicativo corporativo ao fluxo de usuários de identidades externas
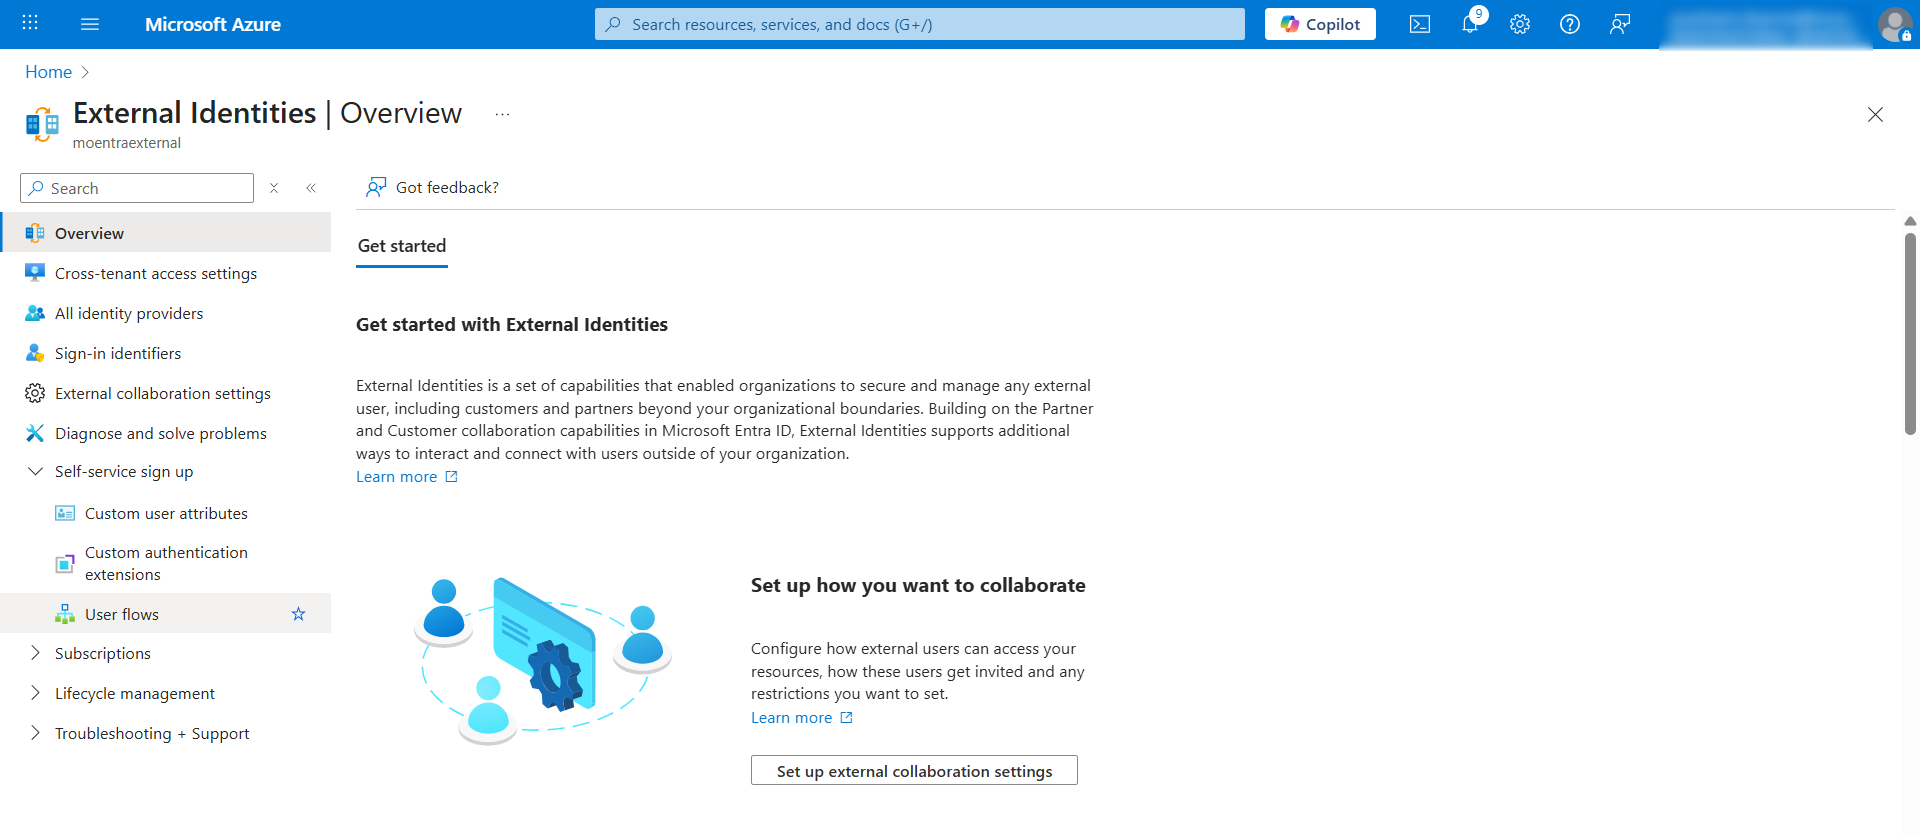
Na página inicial do Portal do Azure, localize e clique em Identidades externas da seção de serviços do Azure.
Na página de visão geral de identidades externas:
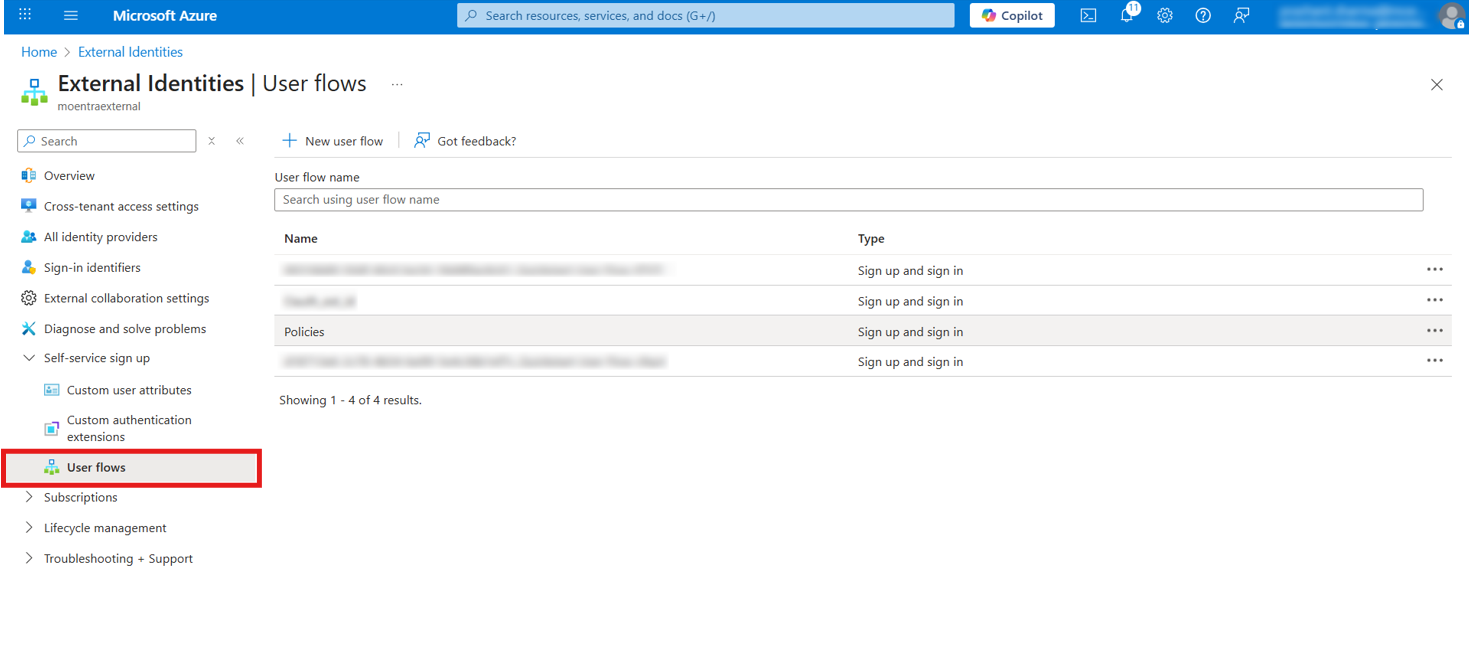
No menu de navegação à esquerda, expanda. Cadastro por autoatendimento.
Clique em Fluxos de usuário.
Clique na política de fluxo de usuários que deseja configurar (por exemplo, Políticas internas).
Isso abrirá a página de configuração da política.
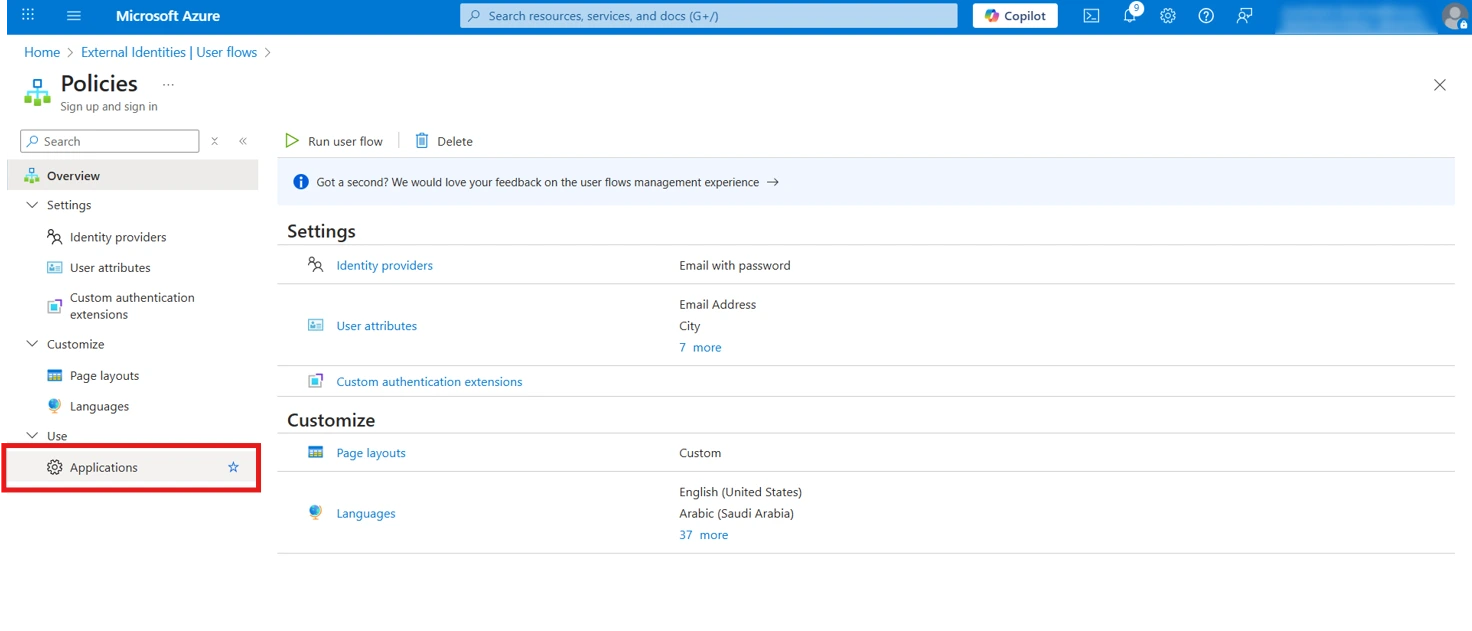
Na barra lateral esquerda, expanda o Uso seção.
Clique em Aplicações.
Clique na + Adicionar candidatura botão na parte superior.
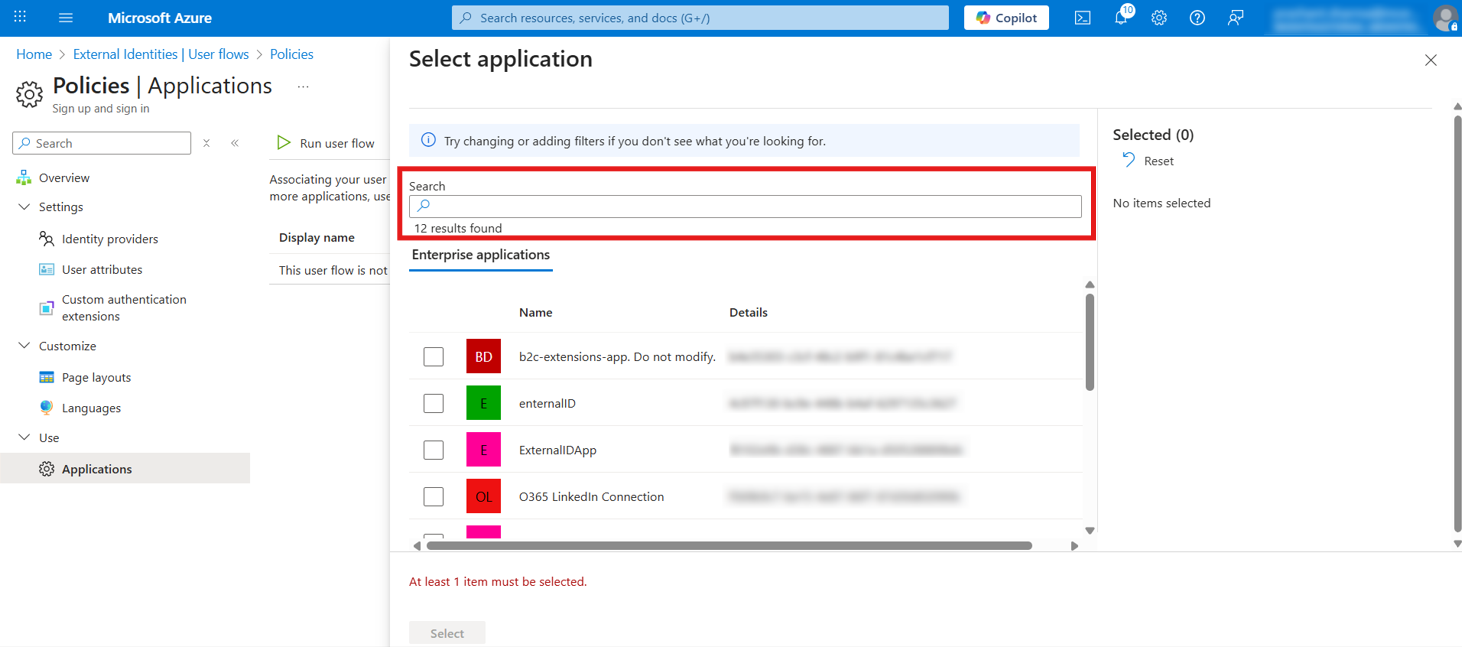
A Selecione o aplicativo O painel aparecerá no lado direito.
Na caixa de pesquisa, você pode filtrar os aplicativos, se necessário.
O painel mostra Foram encontrados resultados 12 para Aplicações Enterprise aba.
Navegue pela lista de aplicativos empresariais disponíveis.
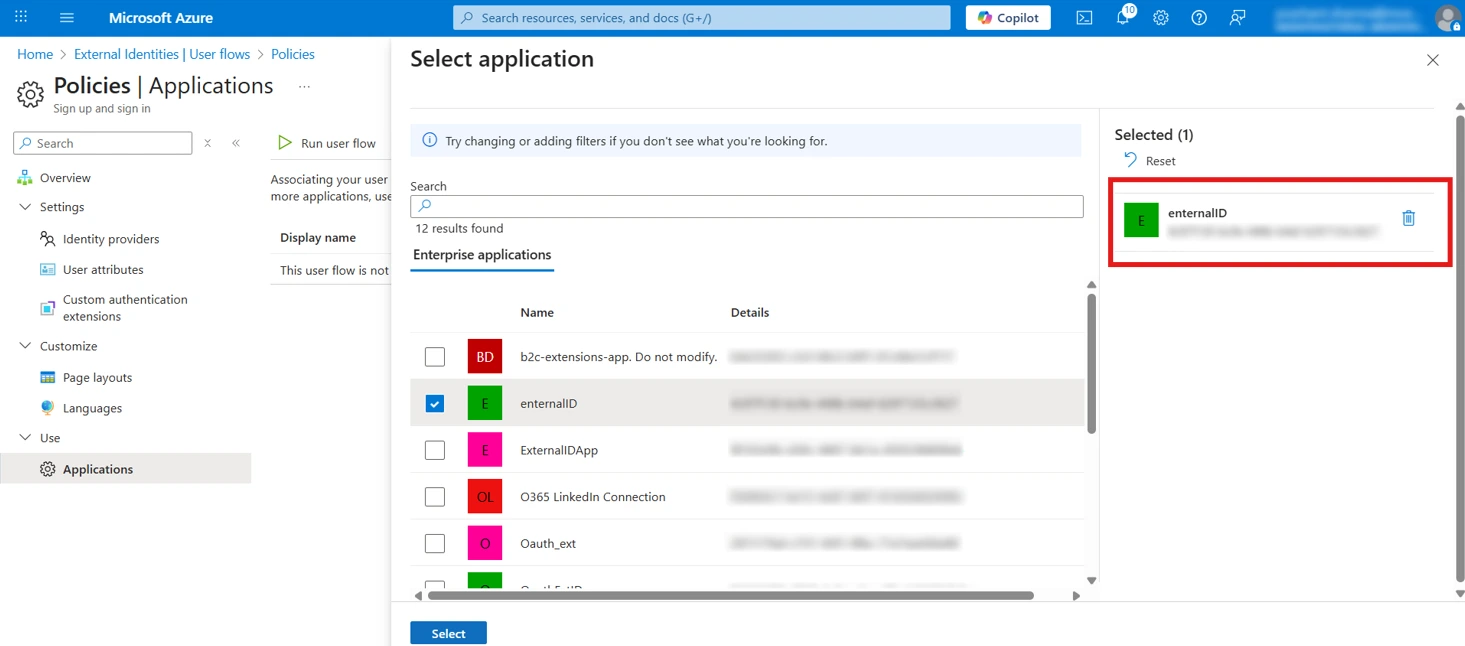
Marque a caixa de seleção ao lado do aplicativo desejado (neste exemplo, ID interno Com ID: 4c97f130-bc9e-448b-b4af-6297135c3627).
O aplicativo selecionado aparecerá em Selecionado (1) seção à direita.
Clique no botão Selecionar na parte inferior do painel.
O aplicativo agora está associado ao seu fluxo de usuário.
Para utilizar esta política durante o processo de inscrição, adicione o parâmetro de política ao seu login SSO. URL: https://your-sso-login-url?p=
Você configurou com sucesso o Microsoft Entra External ID como IDP (provedor de identidade) SAML para implementar o SSO (single sign-signation) do Entra External ID.
No campo URL de redirecionamento, forneça o URL do ACS fornecido em Metadados do Provedor de Serviços aba do plugin e clique em Registrar-se botão.
Acessar Expor uma API no painel de menu esquerdo.
Clique na Adicione botão e substitua o URL do ID do aplicativo com o ID da entidade SP do plugin.
Observação: Certifique-se de que o valor do ID da Entidade do Provedor de Serviços na guia Metadados do Provedor de Serviços não contenha uma barra ('/') no final. Caso haja uma barra no final do ID da Entidade do Provedor de Serviços, atualize-o removendo-a do campo ID da Entidade do Provedor de Serviços/Emissor na guia Metadados do Provedor de Serviços do plug-in, insira o valor atualizado no Azure e clique no botão Salvar.
Volte para Microsoft Entra ID ⇒ Registros de aplicativos janela e clique em Pontos finais.
Isso levará você até uma janela com vários URLs.
Copie o Documento de metadados da Federação URL para obter o Pontos finais necessário para configurar seu Provedor de Serviço.
Você configurou com sucesso o Entra External ID como um provedor de identidade SAML (IdP) para permitir o login do Entra External ID no seu site (WP).
Etapa 2: Configurar o WordPress como SP (Provedor de Serviços)
Gratuito
Padrão
Premium
No plugin SAML SSO para WordPress, acesse a aba Configuração do IdP (provedor de identidade). Existem duas maneiras de configurar o plugin SSO para WordPress:
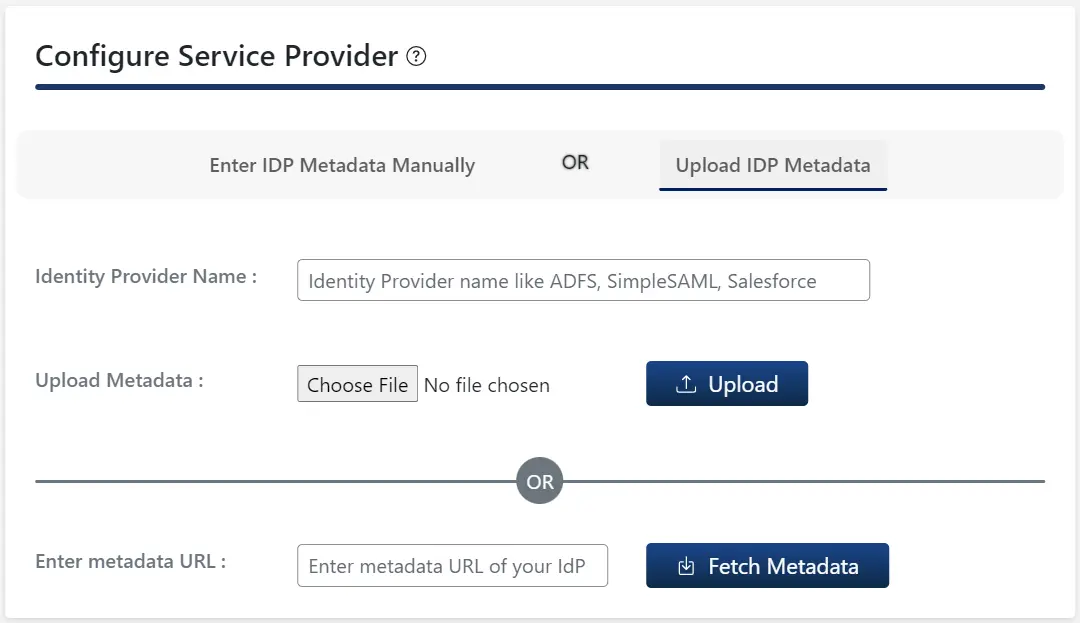
A. Ao carregar metadados do IDP:
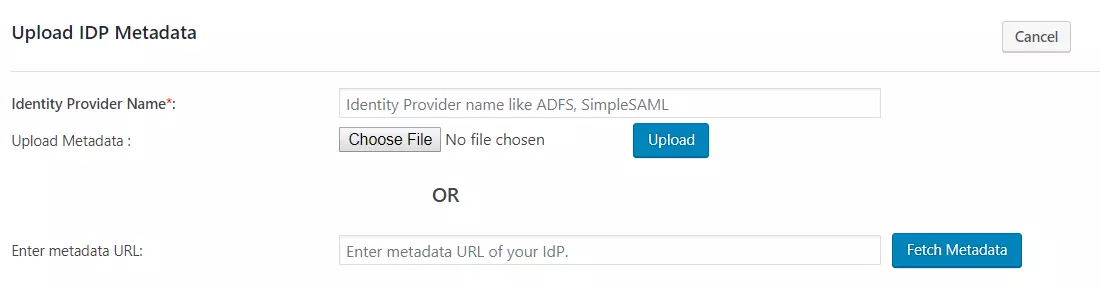
Clique em Carregar metadados do IDP botão.
Introduzir o Provedor de Identidade Nome
Você também pode carregar um arquivo de metadados e clique em Escolher arquivo botão ou use um
URL de metadados e clique em Buscar metadados.
B.Configuração manual:
Forneça as configurações necessárias (ou seja, Nome do Provedor de Identidade, ID da Entidade IDP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido pelo seu Provedor de Identidade e clique em Economize
botão.
Clique em Configuração de teste para verificar os atributos e valores enviados pelo IDP.
Etapa 3: Mapeamento de Atributos
Observação: Para configurar o mapeamento de atributos para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
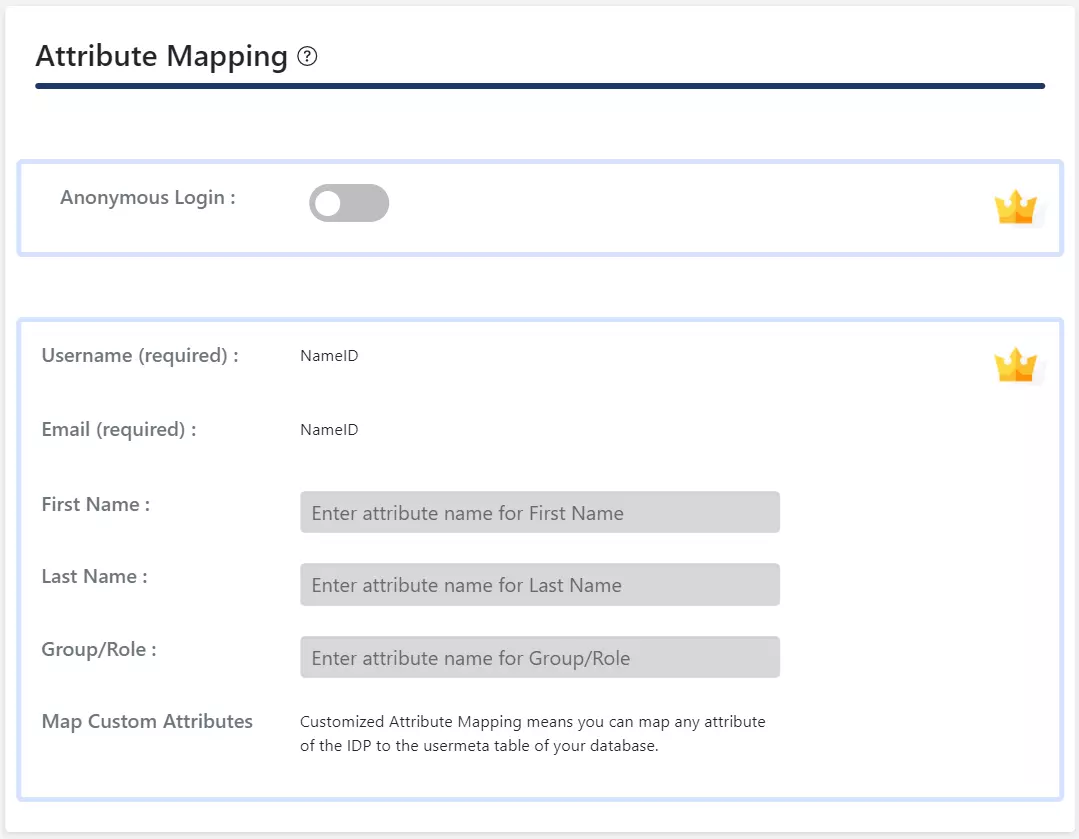
No plugin gratuito, apenas NomeID é suportado para atributos de e-mail e nome de usuário do usuário do WordPress.
Quando um usuário realiza o SSO, o valor NameID enviado pelo IDP será mapeado para o e-mail e nome de usuário do usuário do WordPress.
No plugin SAML SSO para WordPress, acesse a aba Configuração do Provedor de Serviços. Existem duas maneiras de configurar o plugin SSO para WordPress:
A. Ao carregar metadados do IDP:
Clique em Carregar metadados do IDP botão.
Introduzir o Provedor de Identidade Nome
Você também pode carregar um arquivo de metadados e clique em Escolher arquivo botão ou use um
URL de metadados e clique em Buscar metadados.
B.Configuração manual:
Forneça as configurações necessárias (ou seja, Nome do Provedor de Identidade, ID da Entidade IDP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido pelo seu Provedor de Identidade e clique em Economize
botão.
Clique em Configuração de teste para verificar os atributos e valores enviados pelo IDP.
Etapa 3: Mapeamento de Atributos
Observação: Para configurar o mapeamento de atributos para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
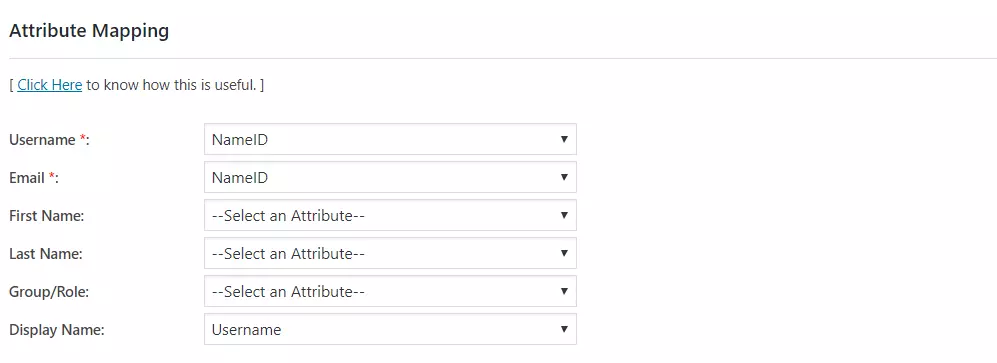
Mapeamento de Atributos O recurso permite que você mapeie o atributos do usuário enviado pelo IDP durante o SSO para os atributos do usuário no WordPress.
No plugin SAML para WordPress, acesse Mapeamento de atributos/funções aba e preencha os seguintes campos em Mapeamento de Atributos seção.
NOTA: Se você clicar no botão Testar Configuração na guia Configuração do Provedor de Serviços e autenticar com seu IdP, poderá ver uma lista de atributos enviados pelo IdP na guia Mapeamento de Atributos/Funções. Essas informações podem ser usadas para fornecer o mapeamento acima.
No plugin SAML SSO para WordPress, acesse a aba Configuração do Provedor de Serviços. Existem duas maneiras de configurar o plugin SSO para WordPress:
A. Ao carregar metadados do IDP:
Clique em Carregar metadados do IDP botão.
Introduzir o Nome do Provedor de Identidade
Você também pode carregar um arquivo de metadados e clique em Escolher arquivo botão ou use um
URL de metadados e clique em Buscar metadados.
De acordo com o relatório Plug-in premium, você pode habilitar sincronização automática para o URL de metadados que atualizará automaticamente a configuração do plugin de acordo com os metadados do IDP após um intervalo de tempo definido
B.Configuração manual:
Forneça as configurações necessárias (ou seja, Nome do Provedor de Identidade, ID da Entidade IDP ou Emissor, URL de Login SAML, Certificado X.509) conforme fornecido por seu Provedor de Identidade e clique no
Economize botão.
Clique em Configuração de teste para verificar os atributos e valores enviados pelo IDP.
No plugin Premium, você pode fornecer o URL de logout SAML para obter o logout único no seu site WordPress.
Etapa 3: Mapeamento de Atributos
Observação: Para configurar o mapeamento de atributos para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
Mapeamento de Atributos O recurso permite que você mapeie o atributos do usuário enviado pelo IDP durante o SSO para os atributos do usuário no WordPress.
No plugin SAML para WordPress, acesse Mapeamento de atributos/funções aba e preencha os seguintes campos em Mapeamento de Atributos seção.
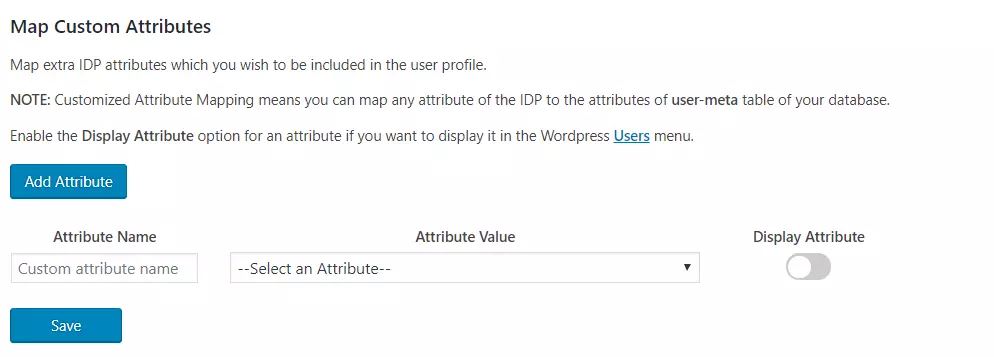
Mapeamento de atributos personalizados: Este recurso permite mapear qualquer atributo enviado pelo IDP para o usuário meta tabela do WordPress.
Etapa 4: Mapeamento de funções
Observação: Para configurar o mapeamento de funções para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
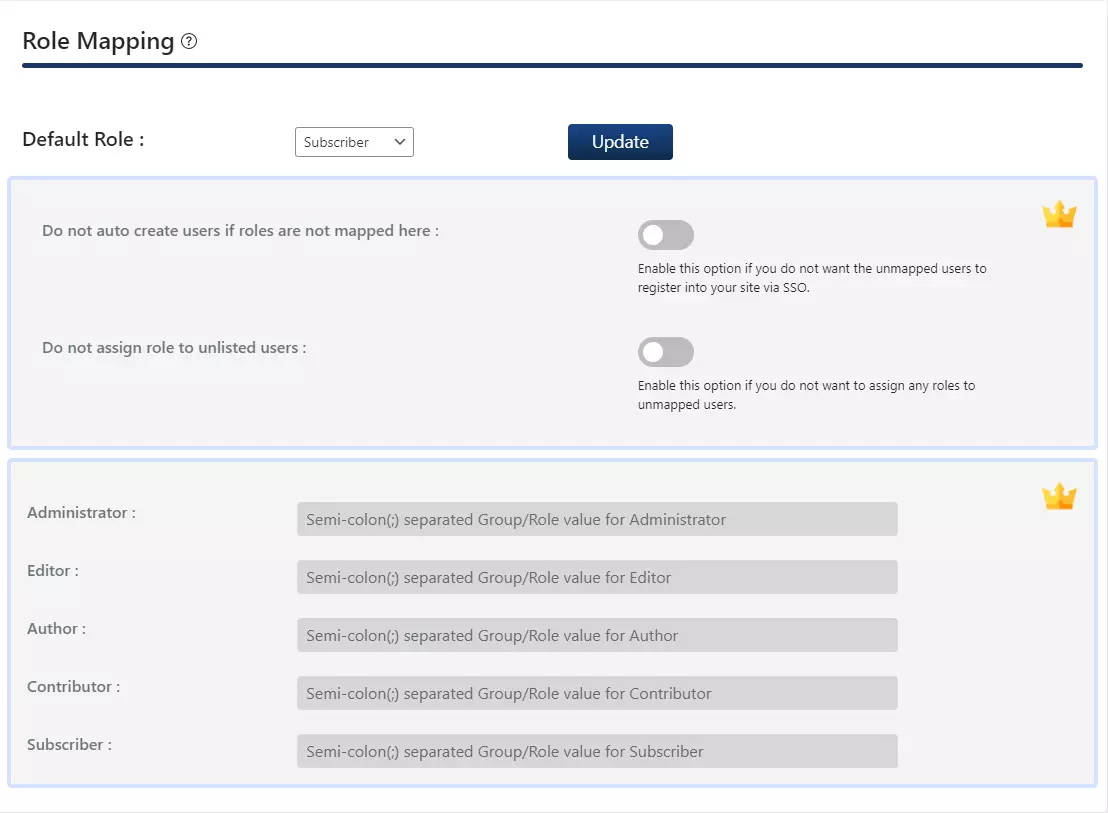
No plugin gratuito, você pode escolher um Função padrão que será atribuído a todos os usuários não administradores quando eles executarem o SSO.
Acesse Mapeamento de atributos/funções guia e navegue até Mapeamento de Funções seção.
Selecione os Função padrão e clique no Atualizar botão.
Etapa 4: Mapeamento de funções
Observação: Para configurar o mapeamento de funções para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
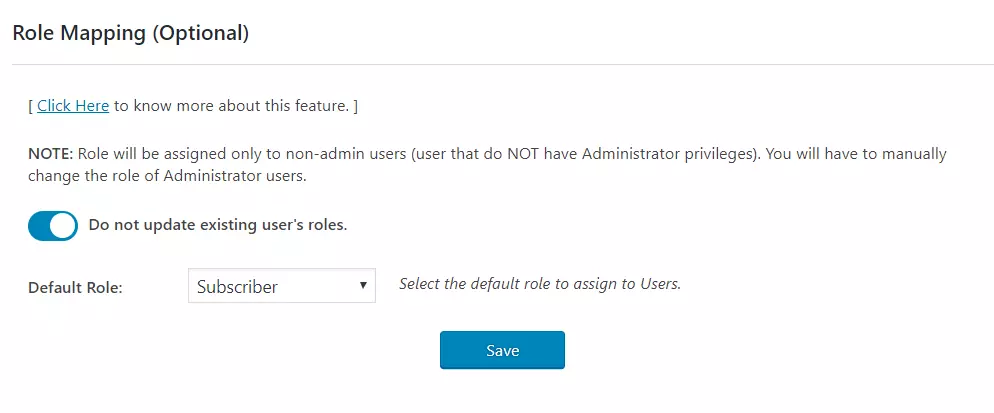
No plugin padrão, você pode escolher uma função padrão que será atribuída a todos os usuários não administradores quando eles realizarem o SSO.
Acesse Mapeamento de atributos/funções guia e navegue até Mapeamento de Funções seção.
Selecione os Função padrão e clique no Economize botão.
Etapa 4: Mapeamento de Funções
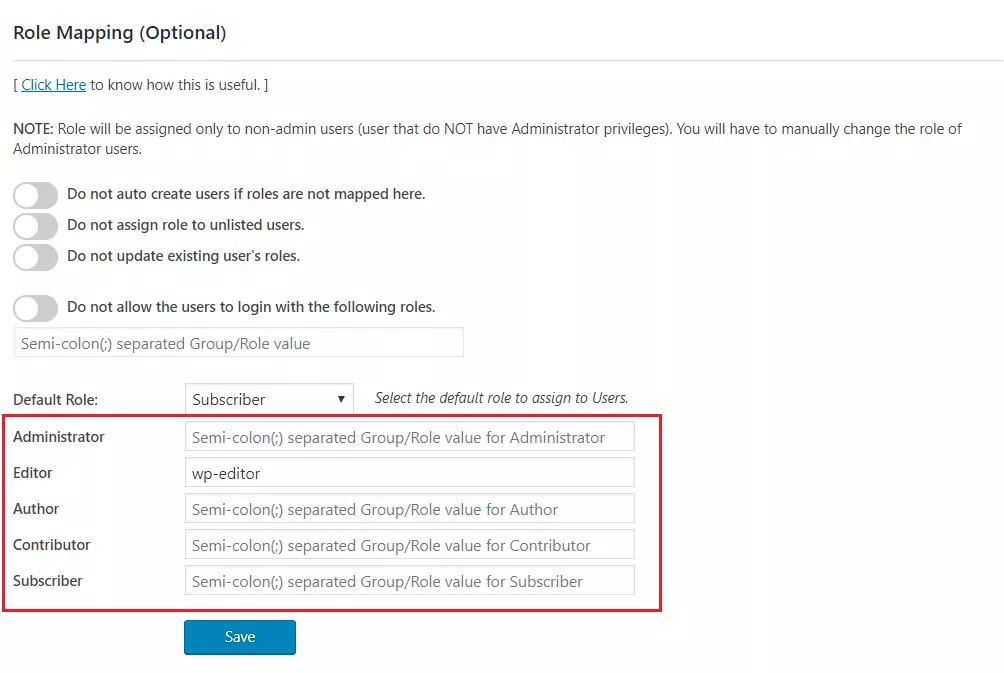
Este recurso permite atribuir e gerenciar funções dos usuários quando eles realizam o SSO (Single Sign-On). Além das funções padrão do WordPress, ele também é compatível com quaisquer funções personalizadas.
Observação: Para configurar o mapeamento de funções para vários provedores de identidade, siga o guia de configuração aqui . Este recurso está disponível no plano Enterprise.
De Mapeamento de Atributos seção do plugin, forneça um mapeamento para o campo denominado
Grupo/FunçãoEste atributo conterá as informações relacionadas à função enviadas pelo IdP e será usado para o mapeamento de funções.
Navegue até a seção de mapeamento de funções e forneça os mapeamentos para as funções destacadas.
Por exemplo, se você quiser um usuário cujo Grupo/Função O valor do atributo é wp-editor para ser atribuído como um editor no WordPress; basta fornecer o mapeamento como wp-editor no arquivo. editor
campo da seção Mapeamento de Funções.
Etapa 5: configurações de SSO
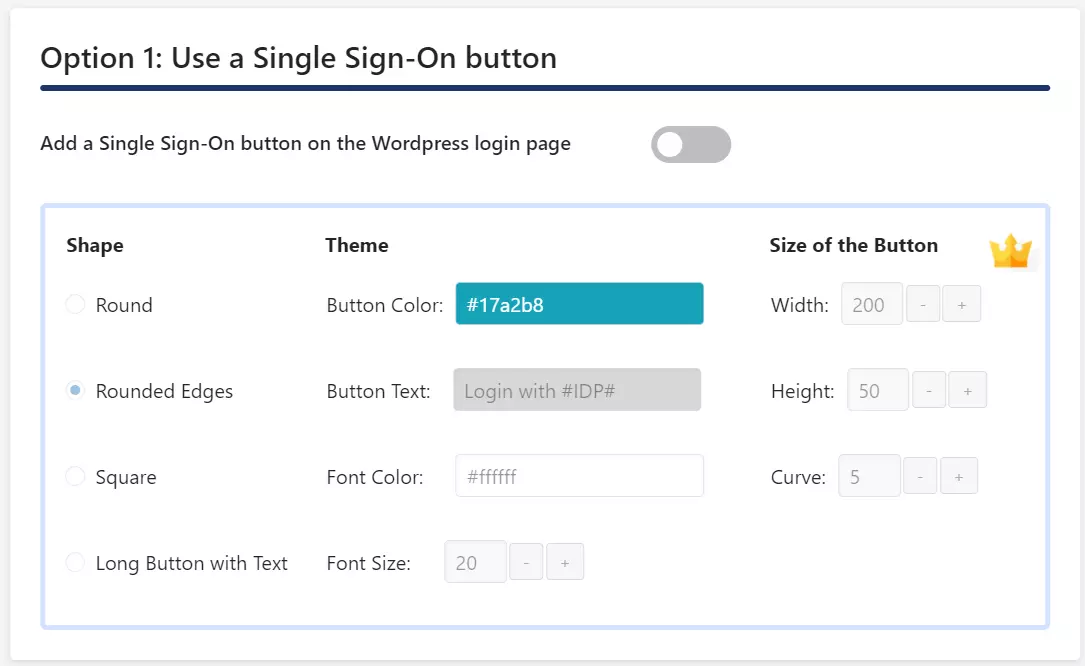
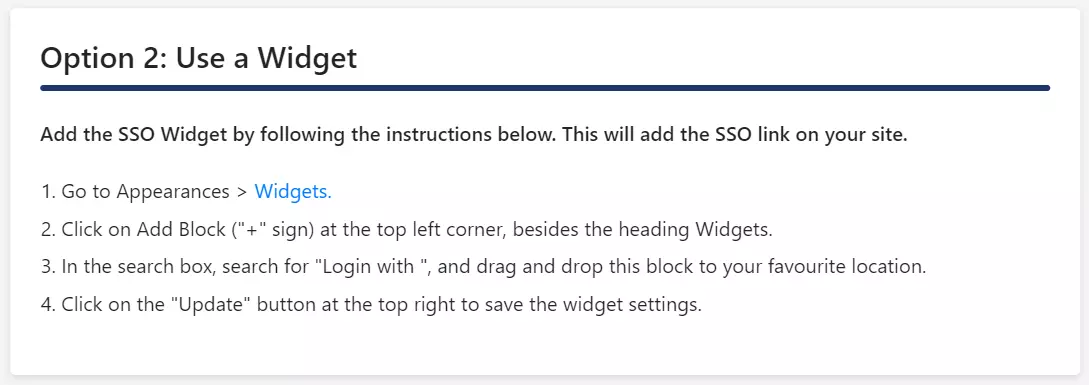
No plugin gratuito você pode adicionar um botão Single Sign-On habilitando Adicionar um botão de login único na página de login do WordPress alternar em 1 opção.
Se o seu tema WordPress for compatível com widget de login, você poderá adicionar um widget de login para habilitar o SSO iniciado por SP no seu site.
Navegue até a guia de links de redirecionamento e SSO e siga as etapas fornecidas em Opção 2: Use um widget para adicionar um widget de login no seu site.
Etapa 5: configurações de SSO
No plugin Standard, você pode habilitar o SSO iniciado pelo SP usando as seguintes opções.
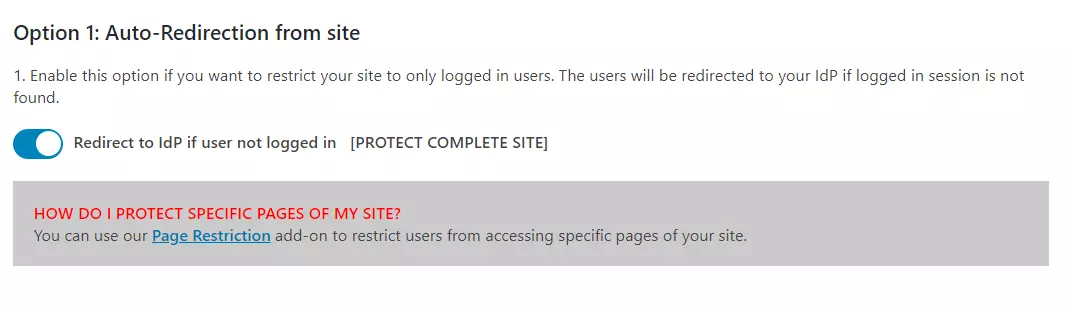
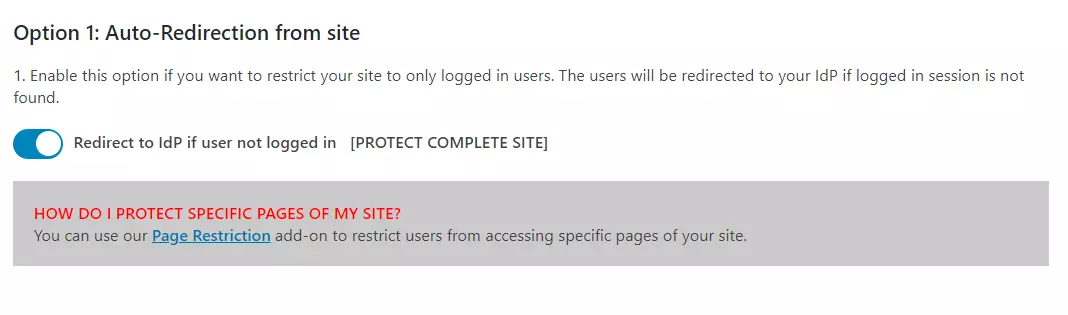
Redirecionamento automático do site: Se esta opção estiver habilitada, qualquer usuário não autenticado que tentar acessar seu site será redirecionado para a página de login do IDP e, após a autenticação bem-sucedida, será redirecionado de volta para a mesma página do seu site que estava tentando acessar.
Passos:
Vá para a aba Links de redirecionamento e SSO do plugin e navegue até Opção 1: Auto - Redirecionamento do site.
Permitir Redirecionar para IDP se o usuário não estiver logado [PROTEGER SITE COMPLETO]opção.
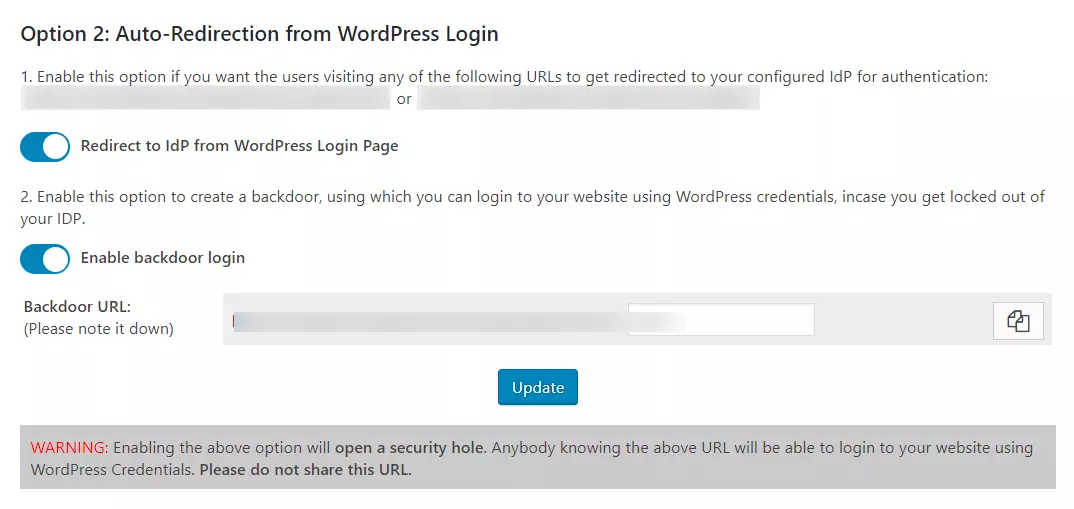
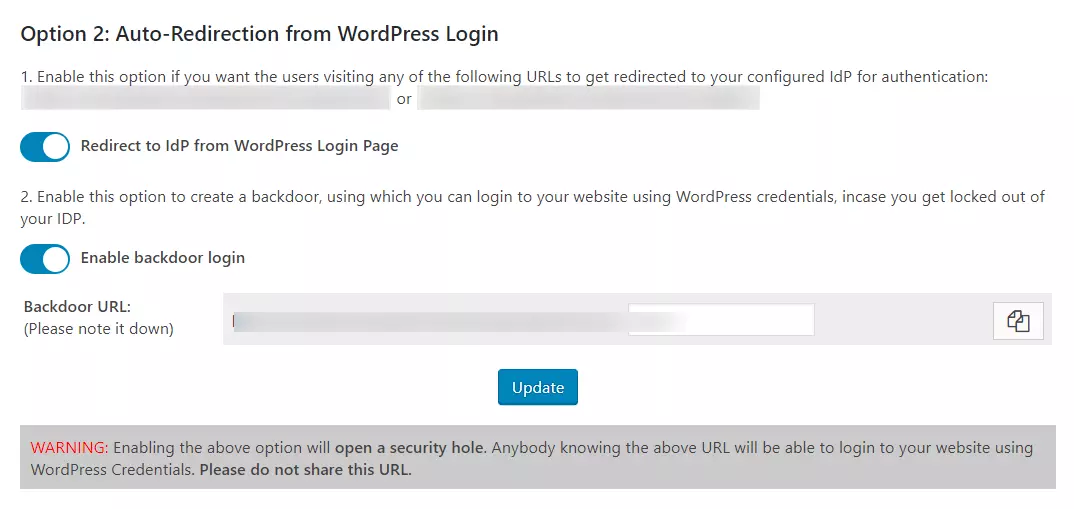
Redirecionamento automático do login do WordPress: Se esta opção estiver habilitada, qualquer usuário não autenticado que tentar acessar a página de login padrão do WordPress será redirecionado para a página de login do IDP para autenticação. Após a autenticação bem-sucedida, ele será redirecionado de volta ao site do WordPress.
Passos:
Vá para a aba Links de redirecionamento e SSO do plugin e navegue até Opção 2: Redirecionamento automático do login do WordPress.
Permitir Redirecionar para IDP da página de login do WordPress opção.
NOTA: Por favor, habilite o login alternativo e anote o URL. Isso permitirá que você acesse a página de login do WordPress caso fique bloqueado no IdP.
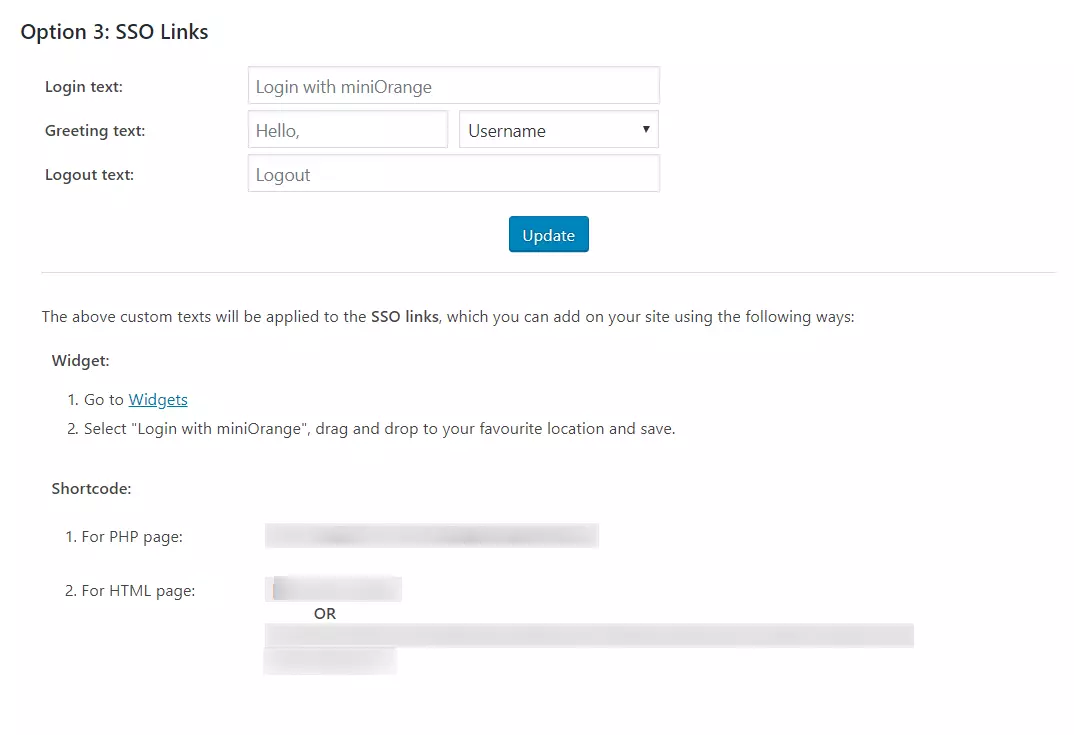
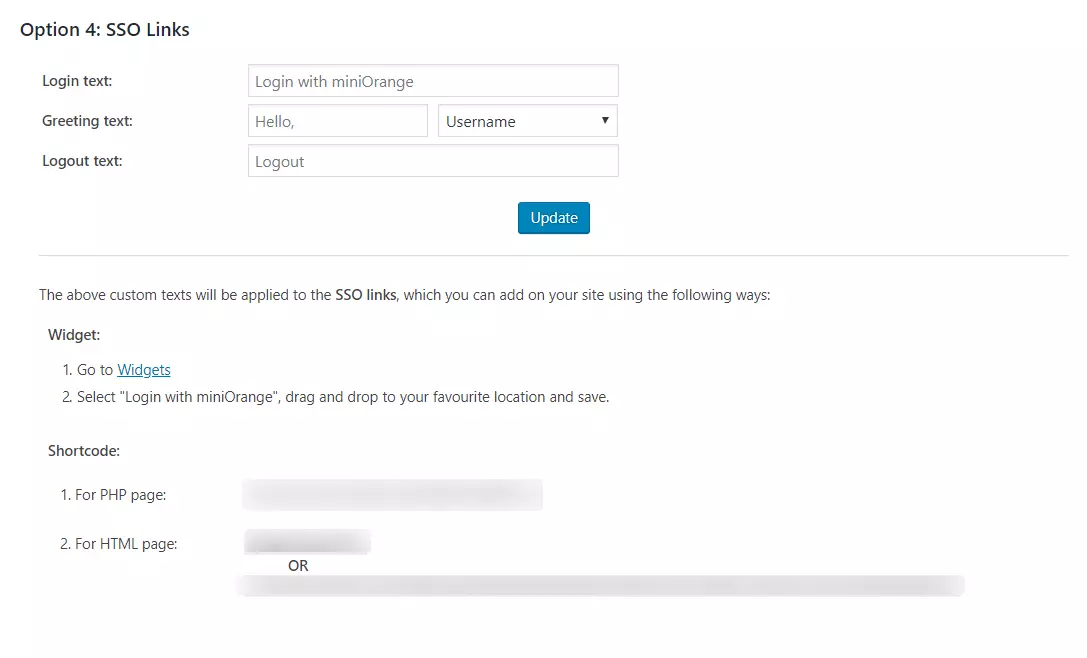
Links SSO: Você pode adicionar links SSO em qualquer lugar do seu site usando o Shortcode e o Widget fornecidos em Guia Redirecionamento e Links SSO > Opção 3: Links SSO seção do plugin
Etapa 5: Configurações de SSO
No plugin Premium, você pode habilitar o SSO iniciado pelo SP usando as seguintes opções.
Redirecionamento automático do site: Se esta opção estiver ativada, qualquer usuário não autenticado que tentar acessar seu site será redirecionado para a página de login do provedor de identidade (IdP) e, após a autenticação bem-sucedida, será redirecionado de volta para a mesma página do seu site que estava tentando acessar.
Passos:
Vá para a aba Links de redirecionamento e SSO do plugin e navegue até Opção 1: Redirecionamento automático do site.
Permitir Redirecionar para IDP se o usuário não estiver logado [PROTEGER SITE COMPLETO] opção.
Redirecionamento automático do login do WordPress: Se esta opção estiver habilitada, qualquer usuário não autenticado que tentar acessar a página de login padrão do WordPress será redirecionado para a página de login do IDP para autenticação. Após a autenticação bem-sucedida, ele será redirecionado de volta ao site do WordPress.
Passos:
Vá para a aba Links de redirecionamento e SSO do plugin e navegue até Opção 2: Redirecionamento automático a partir do login do WordPress.
Permitir Redirecionar para IDP da página de login do WordPress opção.
NOTA: Por favor, habilite o login alternativo e anote o URL. Isso permitirá que você acesse a página de login do WordPress caso fique bloqueado no login do provedor de identidade.
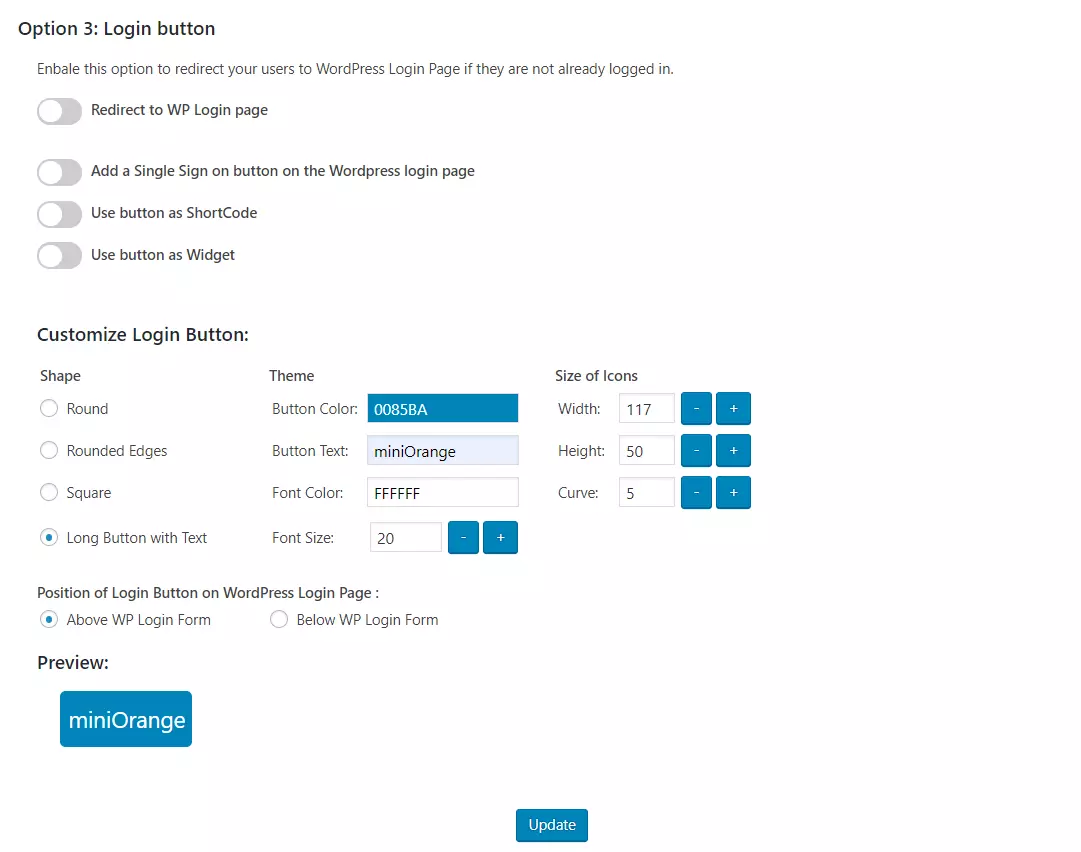
Botão de login: Você pode adicionar um botão de login personalizado em qualquer lugar do seu site ou página de login do WordPress navegando até Opção 3: Botão de login seção da guia Links de redirecionamento e SSO.
Links SSO: Você pode adicionar links SSO em qualquer lugar do seu site usando o Shortcode e o Widget fornecidos em Opção 4: Links SSO seção da guia Links de redirecionamento e SSO.
Neste guia, você configurou com sucesso o Single Sign-On (SSO) SAML do Entra External ID, escolhendo o Entra External ID como IdP e o WordPress como SP, usando o plugin de login SAML Single Sign-On (SSO) . Essa solução garante que você esteja pronto para implementar o acesso seguro ao seu site WordPress (WP).



















 Registrar




