
Como configurar o SSO Shibboleth para Shopify usando o Shibboleth como provedor de identidade?
O miniOrange permite que o Shibboleth atue como um IdP (Provedor de Identidade), possibilitando que os usuários façam login único (SSO) no Shopify usando as credenciais do Shibboleth . Nosso aplicativo é compatível com todos os provedores de identidade que atendem aos padrões SAML/OAuth. A seguir, apresentaremos um guia passo a passo para configurar o login único (SSO) no Shopify usando o Shibboleth como IdP (Provedor de Identidade) e a loja Shopify como SP (Provedor de Serviço).



Pré-requisitos: Instalação do aplicativo
- Faça login no seu Administrador do Shopify.
- Acesse Apps → Loja de aplicativos do Shopify
- Procurar por miniOrange Single Sign-On – SSO
- Clique Instale para adicionar o aplicativo à sua loja
- Abra o aplicativo em Apps Para iniciar o SSO do Shibboleth na configuração do Shopify
Guia passo a passo para configurar o Shibboleth como IDP para SSO no Shopify
Etapa 1: Configurar o Shopify como SP no Shibboleth
- In conf/idppropriedades, descomente e defina 'idp.encryption.optionaI' como verdadeiro.
por exemplo, idp.encryption.optional = true
   <MetadataProvider xmlns:samlmd="urn:oasis:names:tc:SAML:2.0:metadata"

     id="miniOrangeInLineEntity" xsi:type="InlineMetadataProvider" sortKey="1">

       "

       validUntil="2020-09-06T04:13:32Z">

       <samlmd:SPSSODescriptor AuthnRequestsSigned="false" WantAssertionsSigned="true"

       protocolSupportEnumeration="urn:oasis:names:tc:SAML:2.0:protocol">


           urna:oásis:nomes:tc:SAML:1.1:nameid-formato:endereço de e-mail


       <samlmd:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST"

       Localização=" "

         índice="1" />
idp.nameid.saml2.default=urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
    -->

   ref bean="shibboleth.SAML2PersistentGenerator" /> -->

   <bean parent="shibboleth.SAML2AttributeSourcedGenerator"

   p:format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress"

   p:attributeSourceIds="#{ {'email'} }" />
 <resolver:DataConnector id="ldapConnector" xsi:type="dc:LDAPDirectory" ldapURL="%{idp.authn.LDAP.ldapURL}"

   baseDN="%{idp.authn.LDAP.baseDN}" principal="%{idp.authn.LDAP.bindDN}"

   Credencial principal="%{idp.authn.LDAP.bindDNCredential}">


   *
Você concluiu a configuração do lado do Shibboleth.
Etapa 2: Configurar Shibboleth como IDP no Shopify
- Navegue de volta para o miniOrange Single Sign On-SSO aplicativo e clique no Adicionar Provedor de Identidade botão.

- Selecionar SAML protocolo.

- Na lista de IDPs, selecione Shibboleth.

- Clique no Importar metadados IDP botão.

- Selecione o método de upload como Link de metadados. Cole o link do arquivo XML copiado de Etapa 1 e clique em Import.

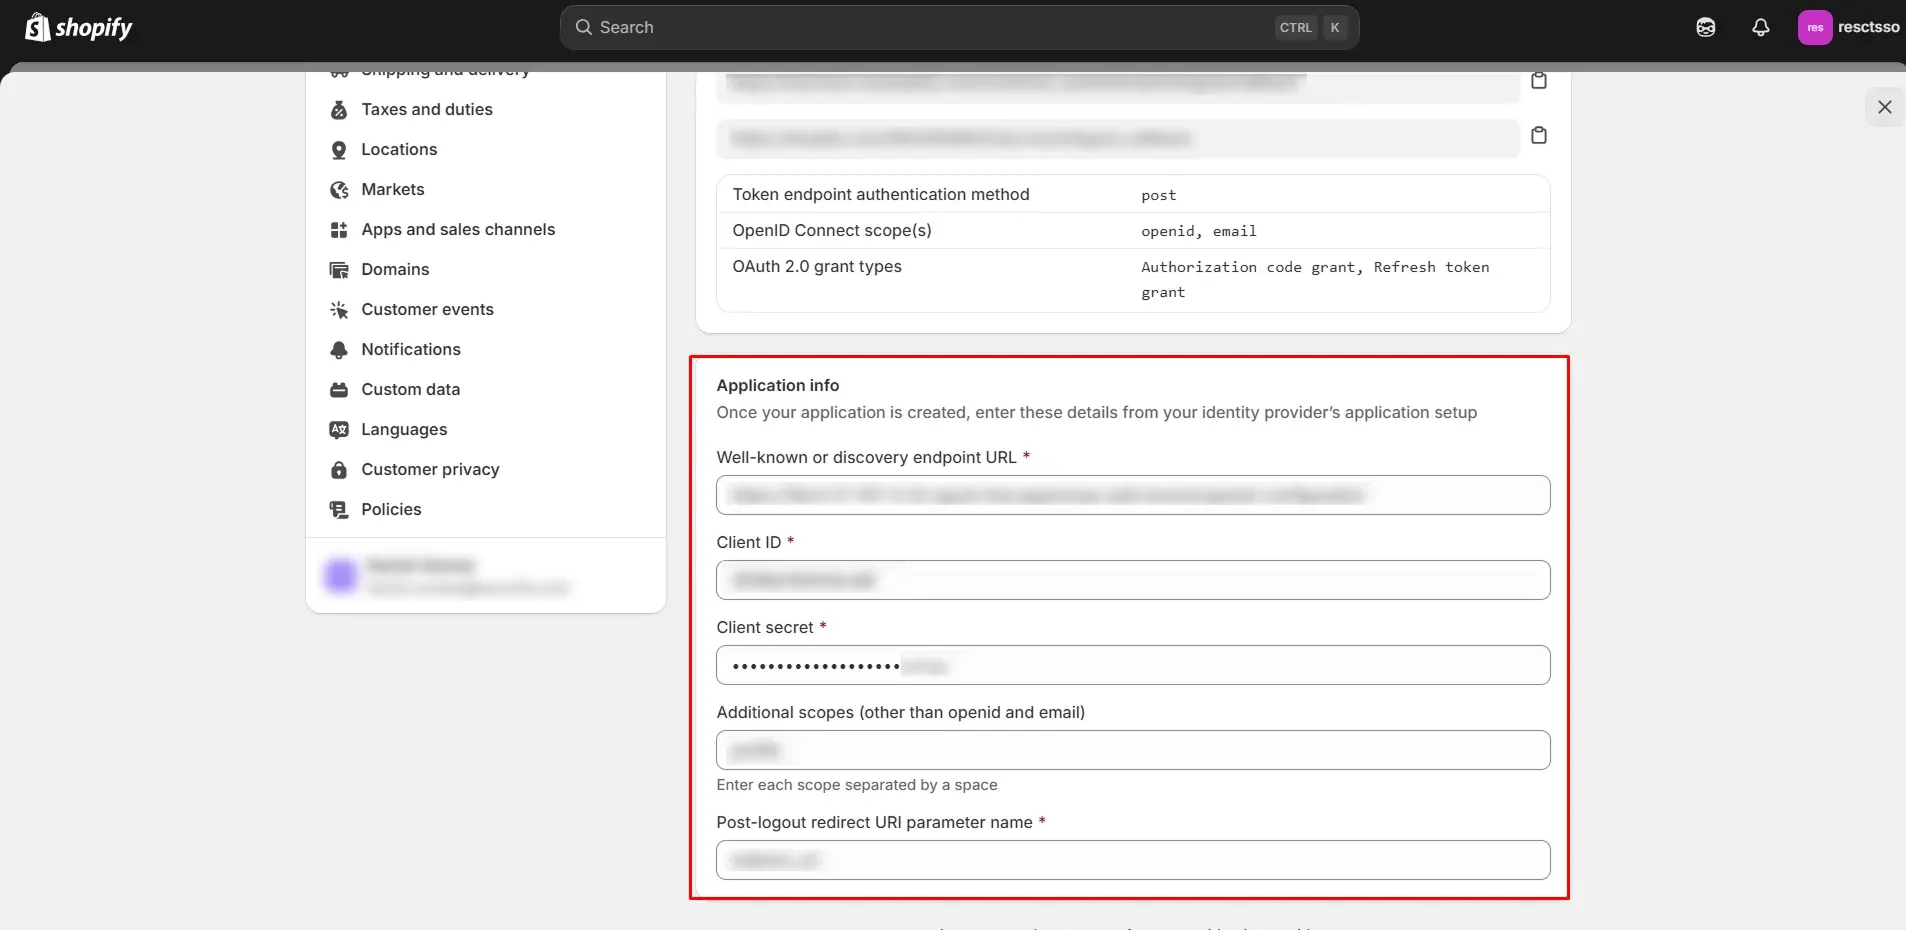
- Você também pode fornecer os detalhes manualmente. Você precisa configurar os seguintes endpoints:
| ID da entidade IDP | https://<your_domain>/idp/shibboleth |
| URL de login único | https://<your_domain>/idp/profile/SAML2/Redirect/SSO |
| URL de logout único | https://<your_domain>/idp/shibboleth |
| Certificado X.509 | O certificado de chave pública do seu servidor Shibboleth. |
- Adicione o nome IDP apropriado e clique em Salve.

Você concluiu a configuração lateral do Shopify.
Etapa 3: testar as conexões
-
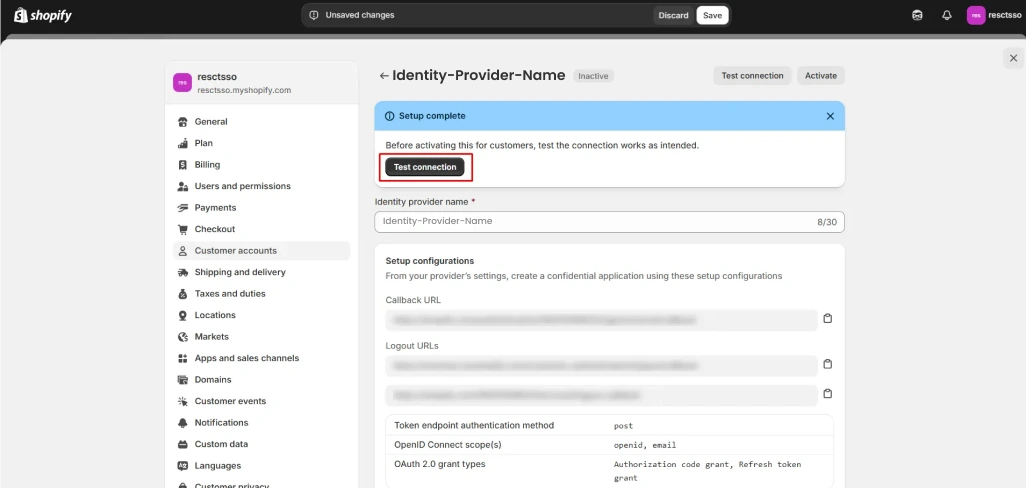
Após salvar a configuração do IDP, você será redirecionado para o
Testar Conexão degrau.
Execute o teste de conexão antes de mapear ou buscar atributos. O teste de conexão garante que sua configuração de IDP esteja correta. - Clique no Testar Conexão botão.
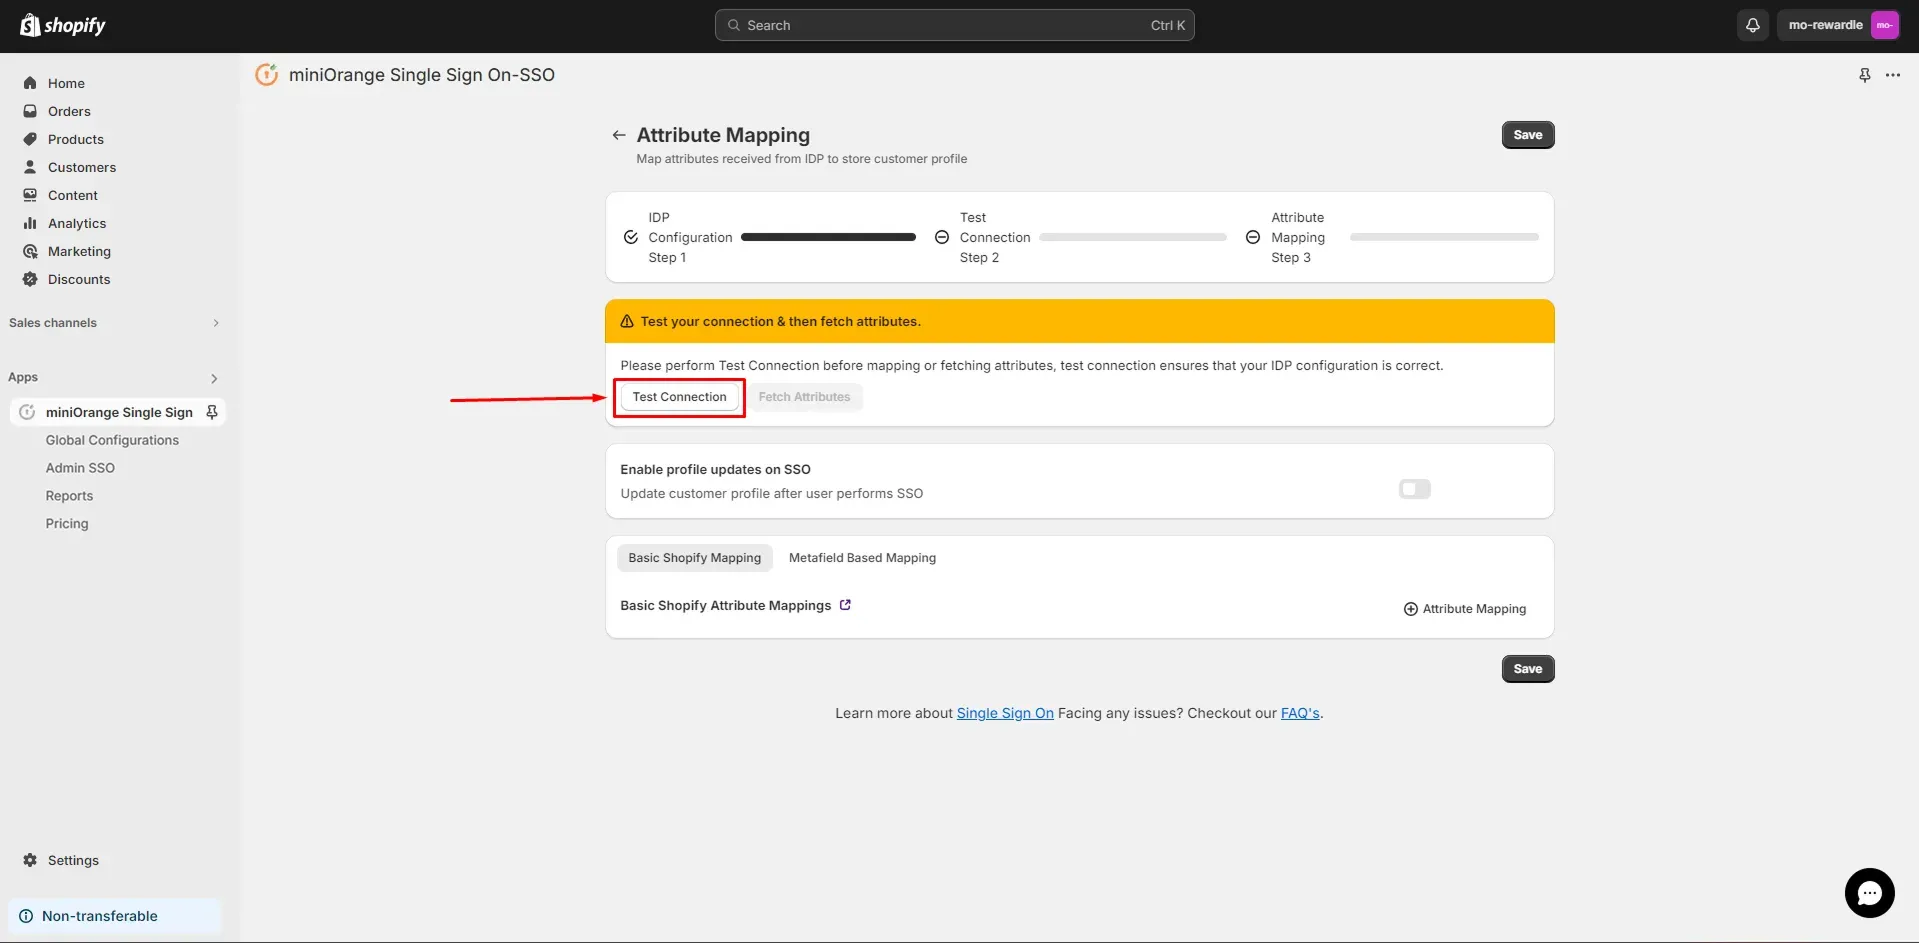
- Ao inserir credenciais válidas do Shibboleth, você verá uma janela pop-up mostrada na tela abaixo.

- Clique no Buscar Atributos botão para buscar o atributo IDP.
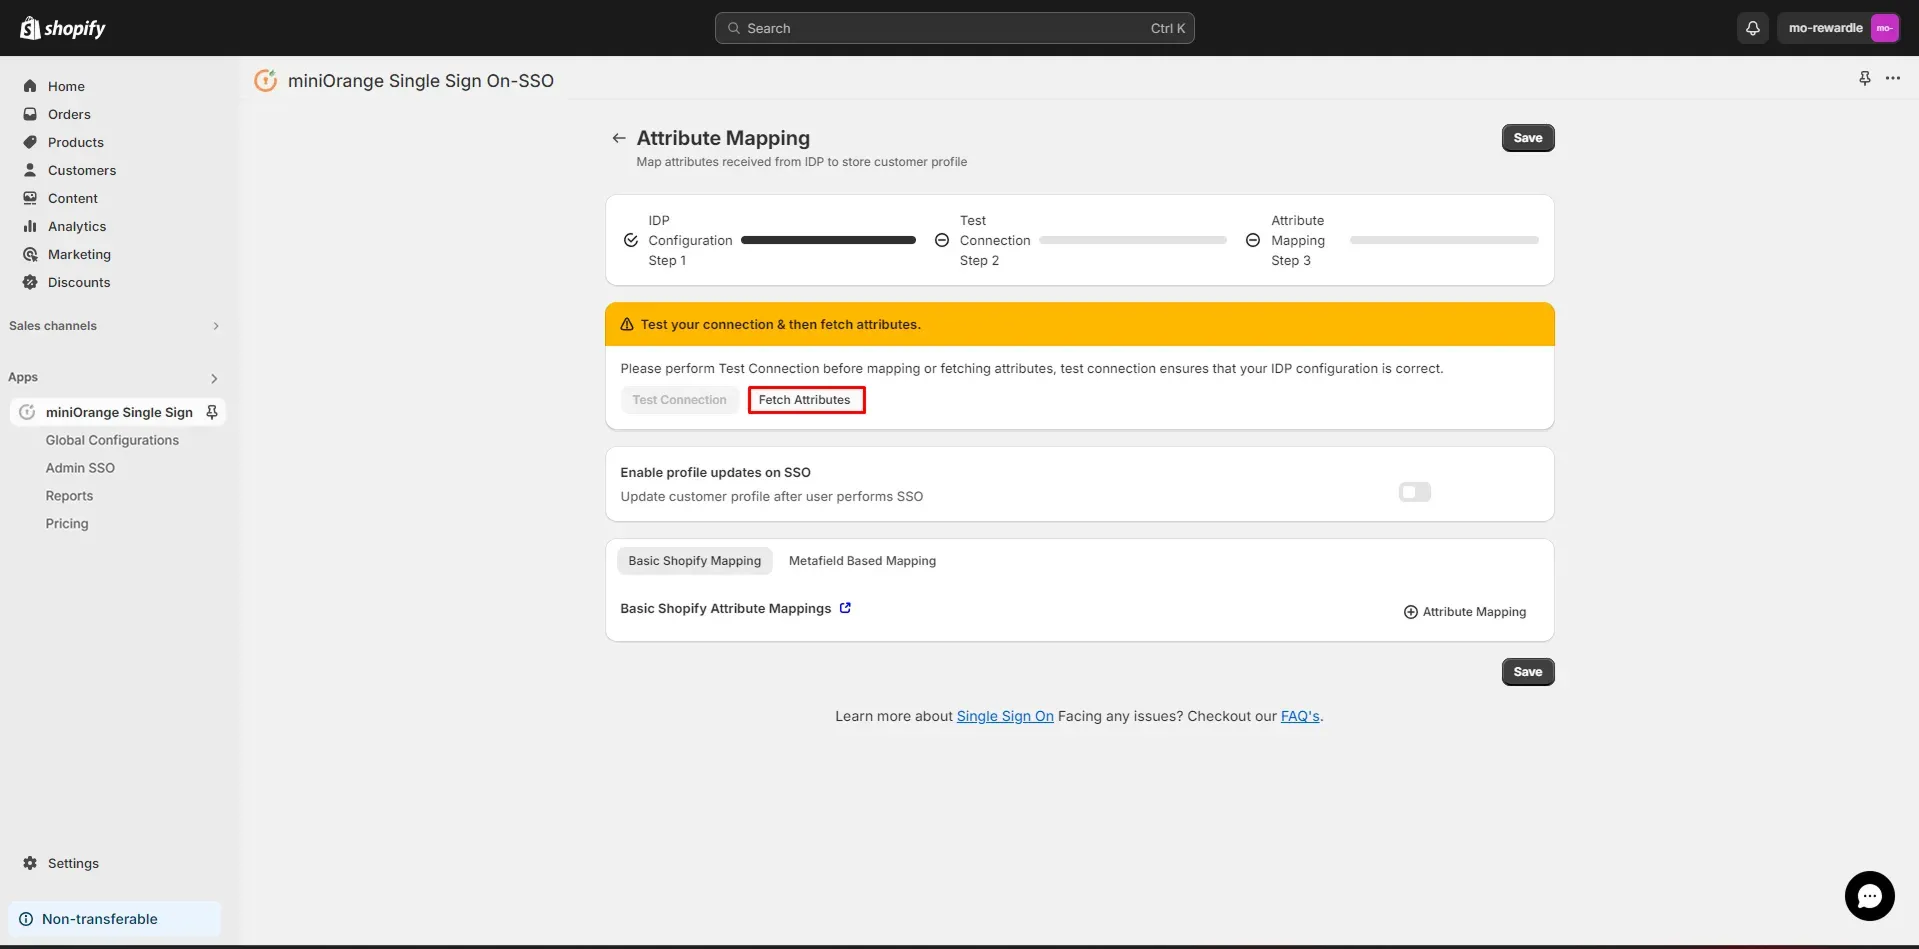
Etapa 4: Mapeamento de Atributos
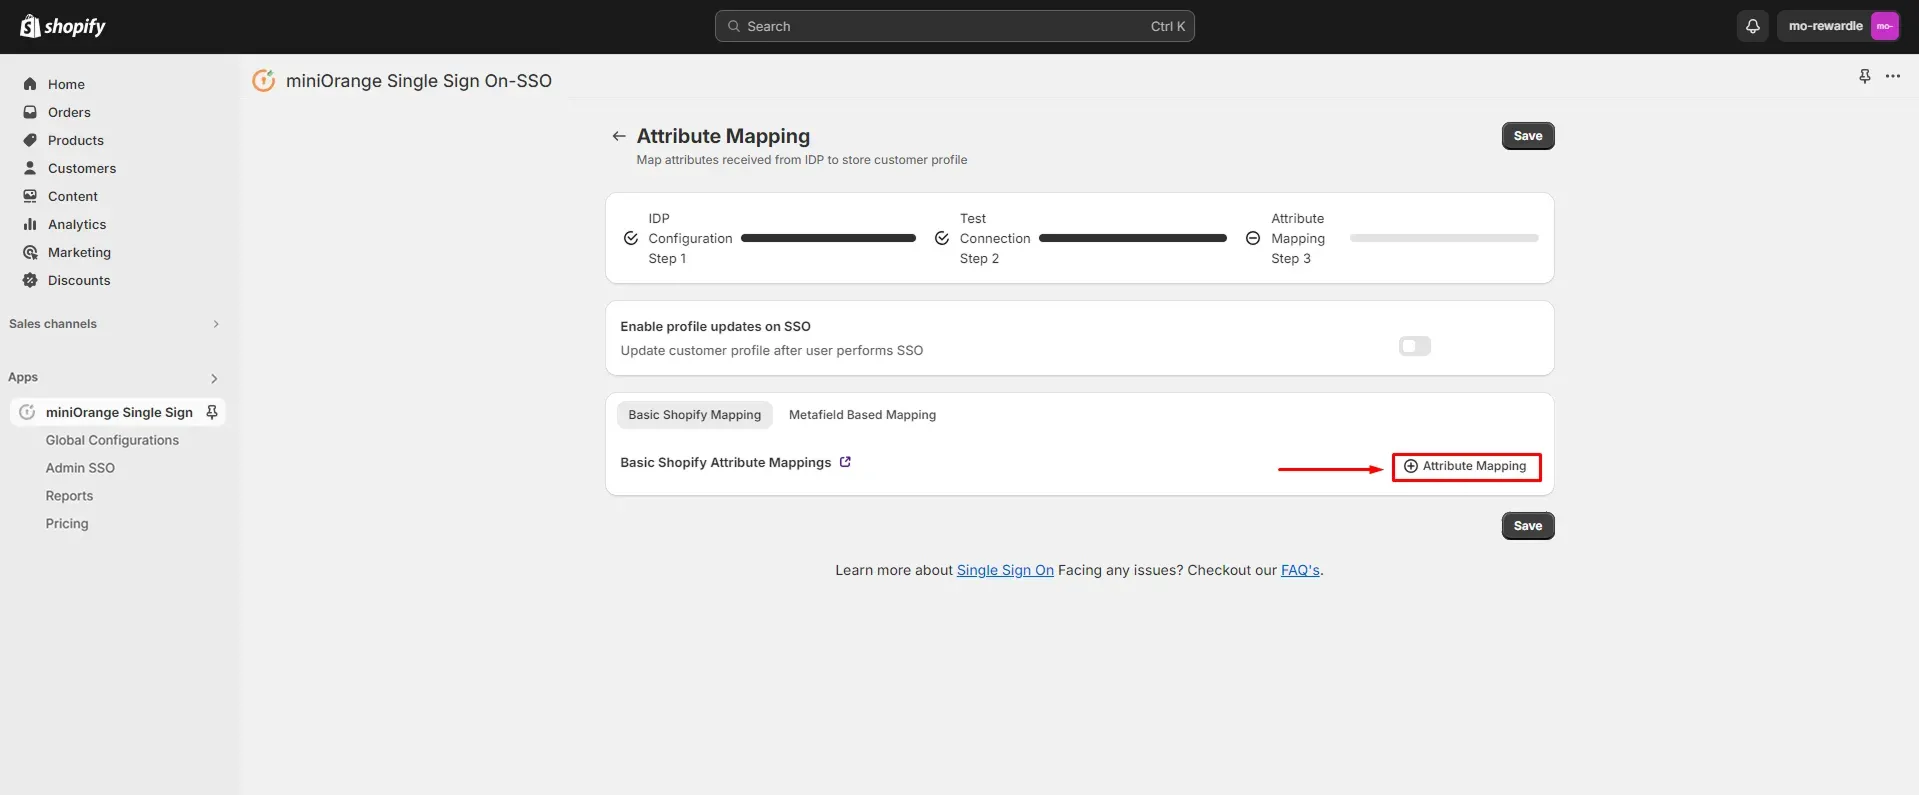
- Clique no + Mapeamento de Atributos Botão para mapear atributos entre Shopify e Shibboleth.
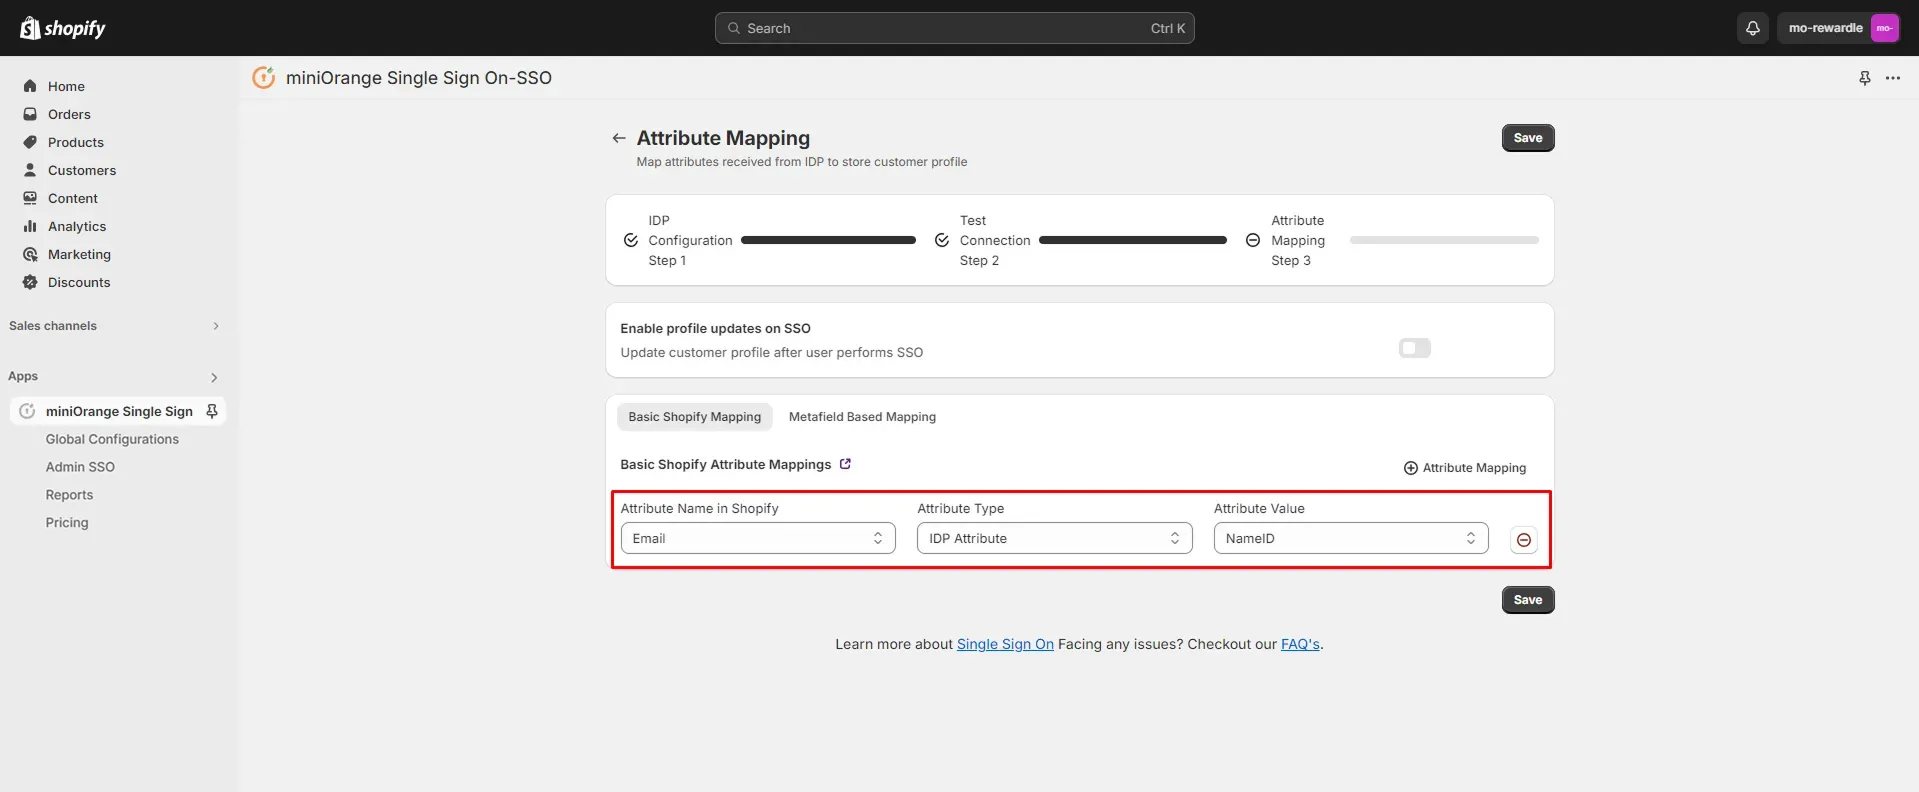
- Mapeie os atributos consultando a tabela abaixo:
| Nome do atributo no Shopify | Escolha o atributo na lista de atributos predefinidos |
| Tipo de Atributo | Atributo IDP |
| Valor do atributo | Selecione o valor do atributo que você obteve do seu IDP |
- Clique em Salve.
Etapa 5: habilitar e testar configurações de SSO
Selecione o tipo de loja Shopify:
- Loja Non-Plus
- Loja Plus


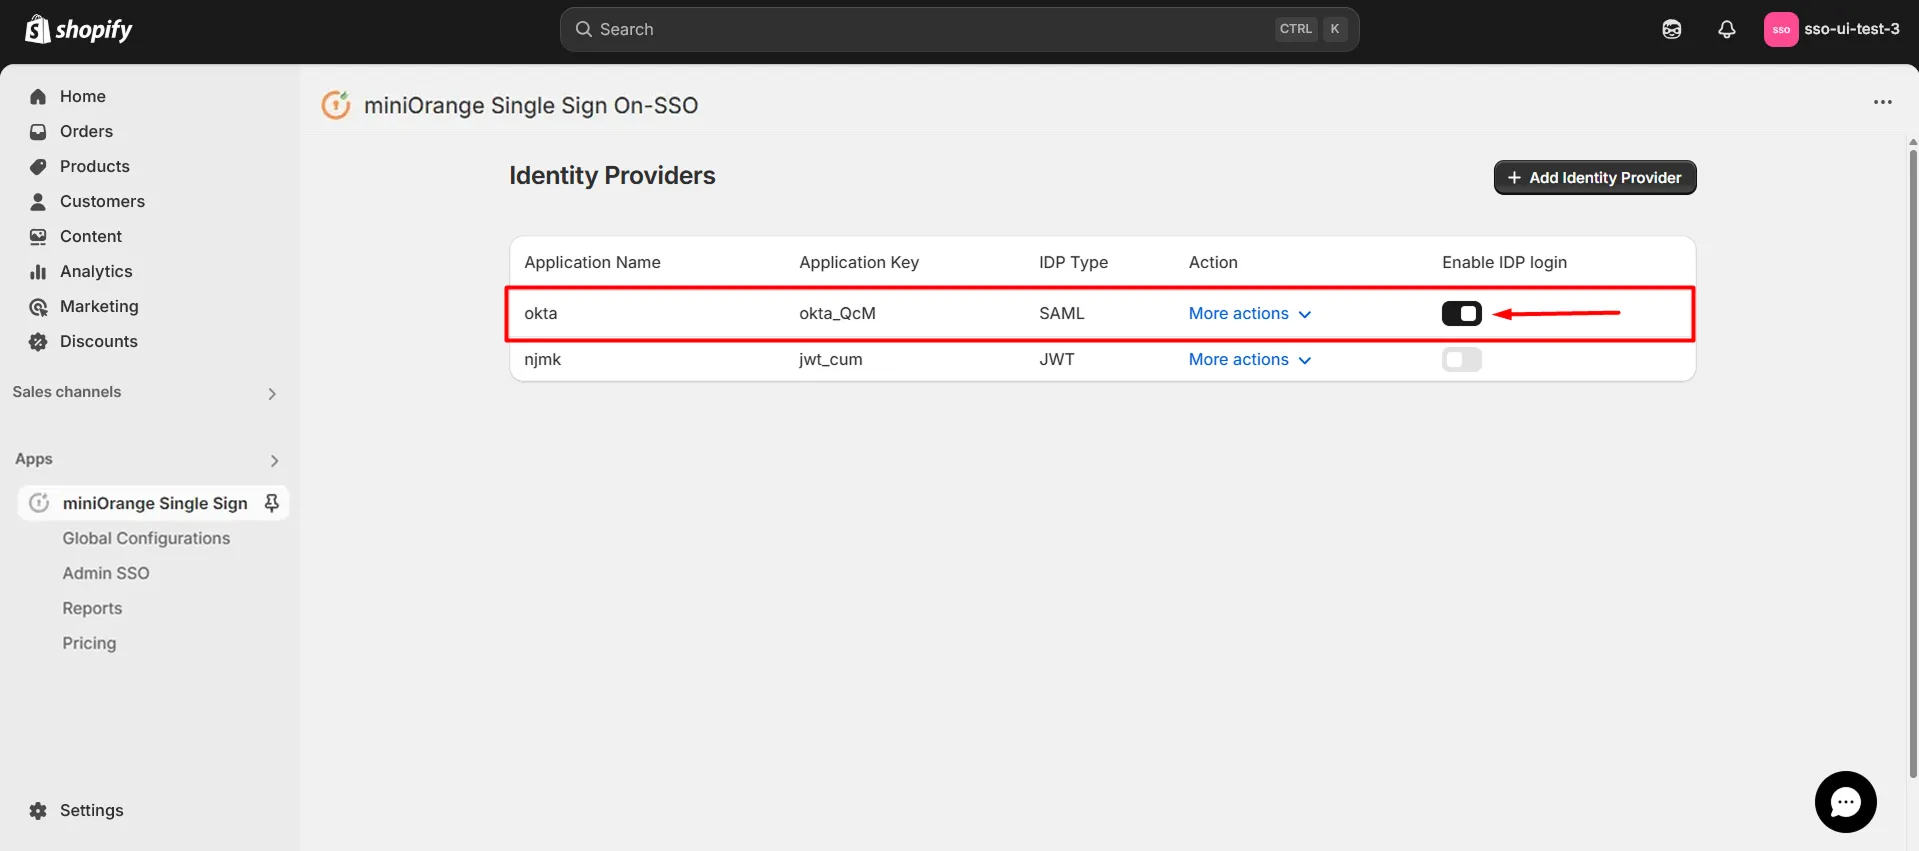


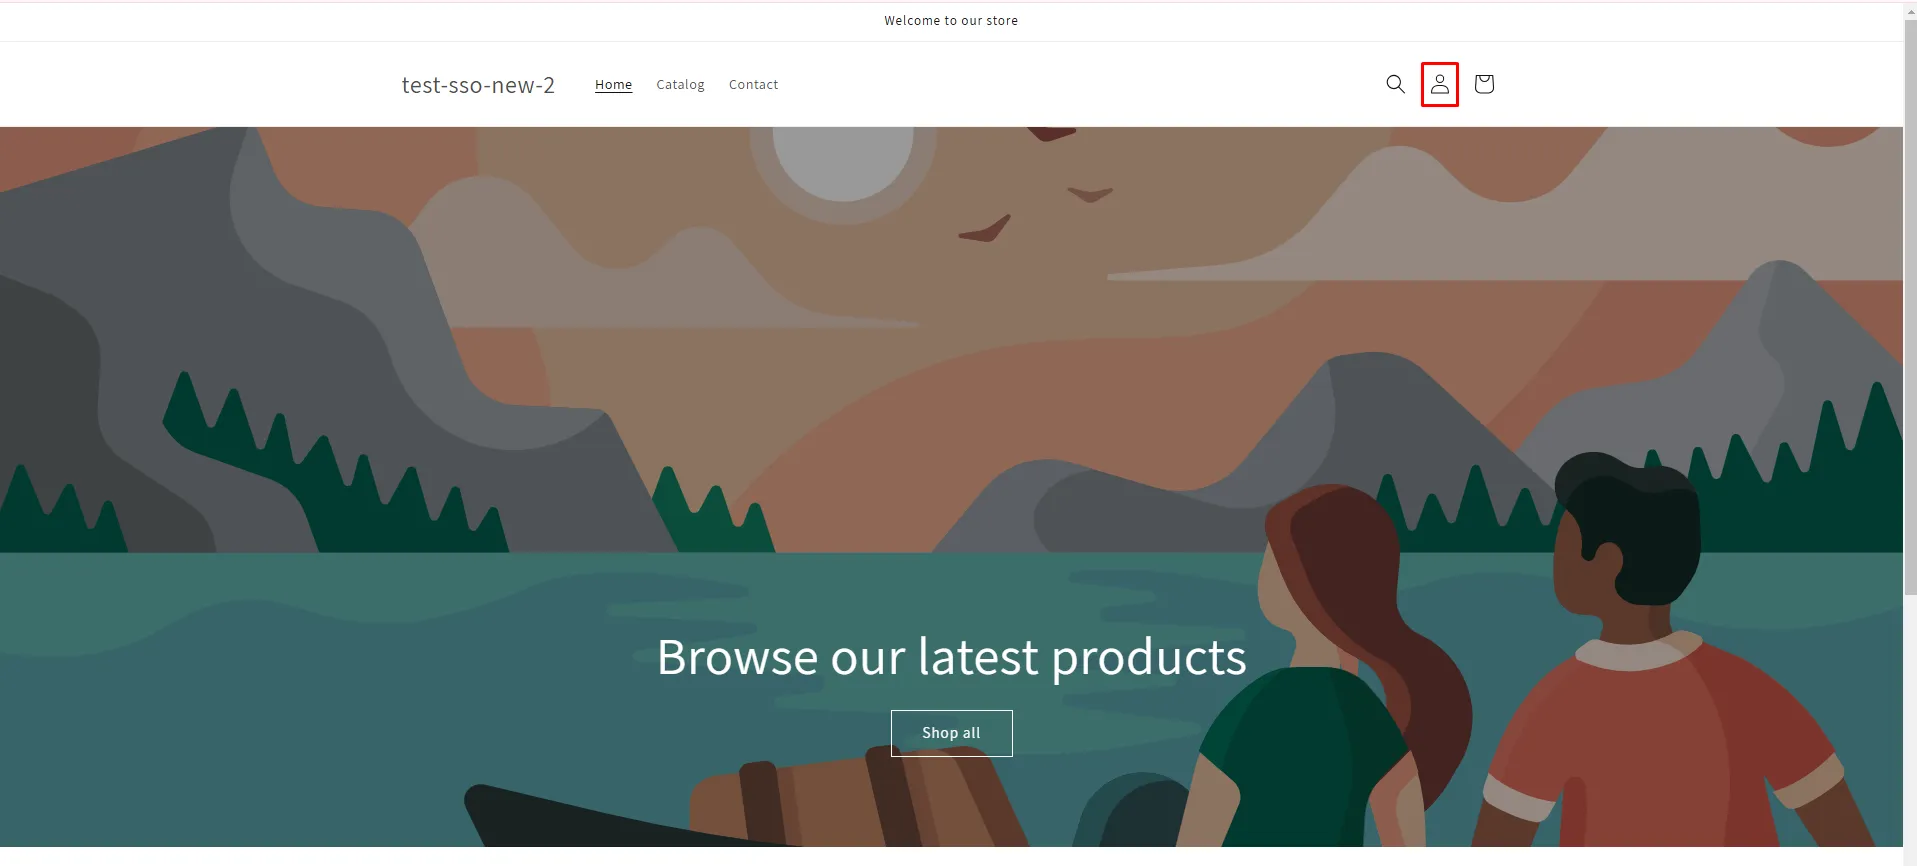


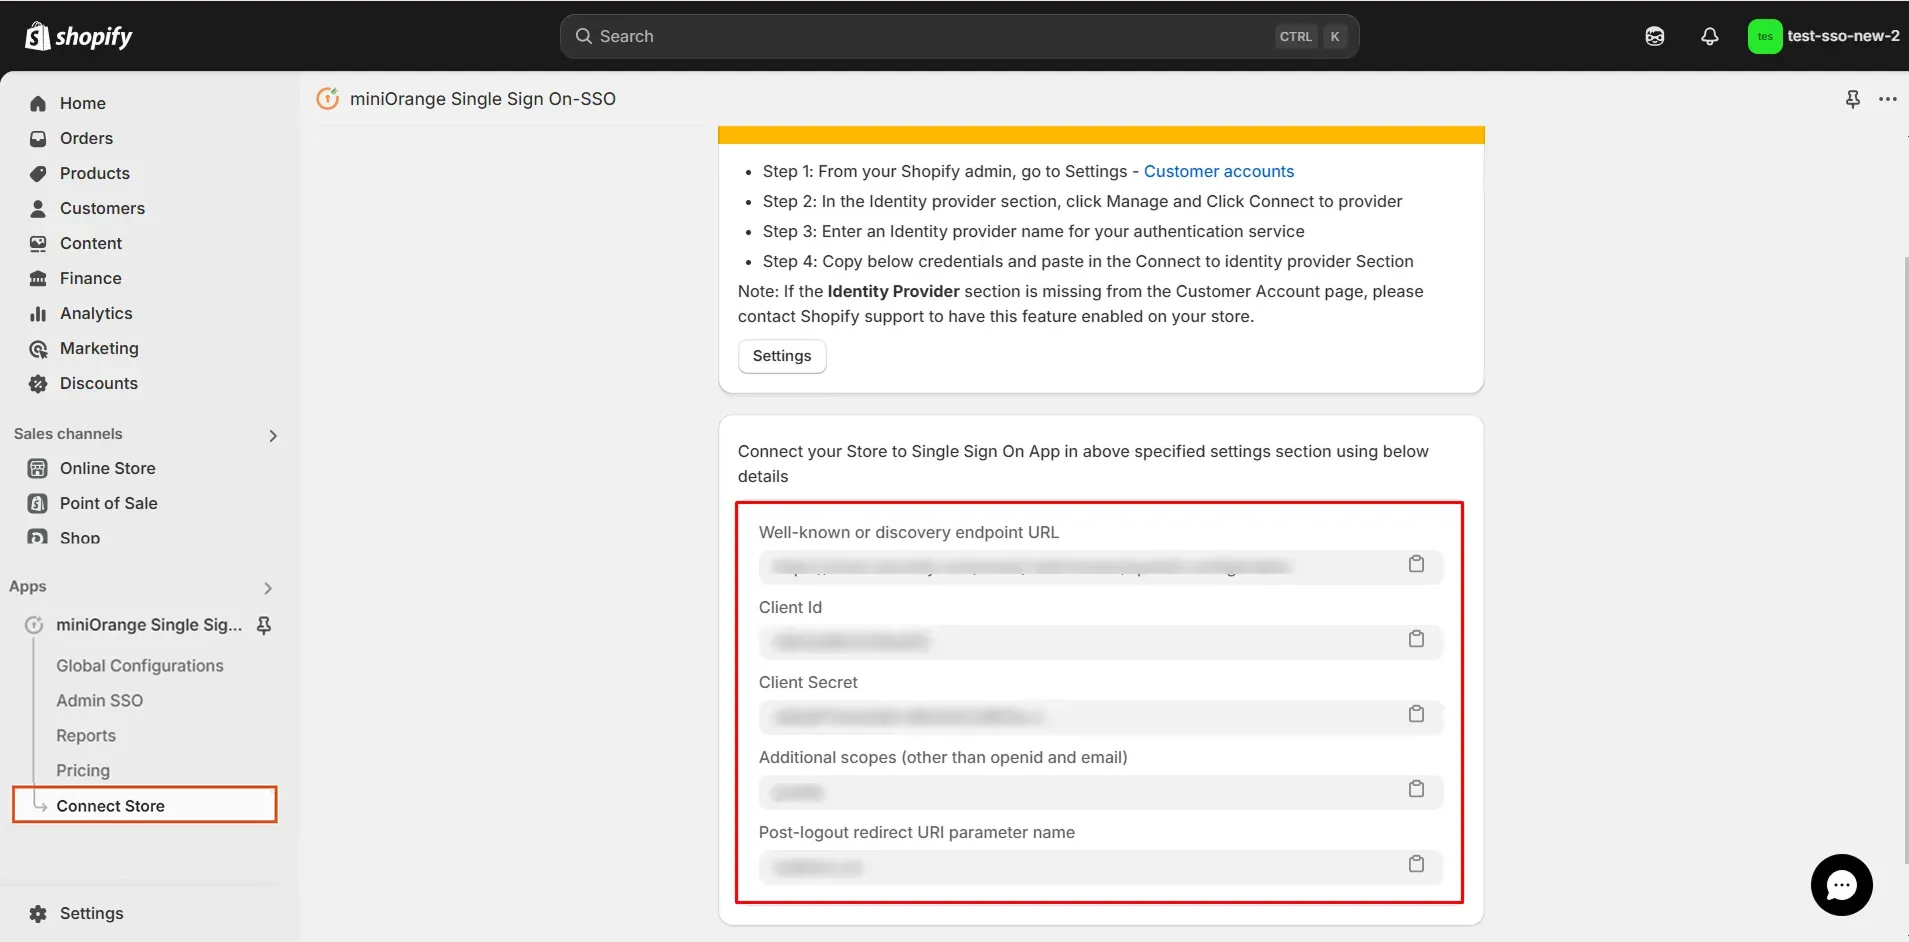
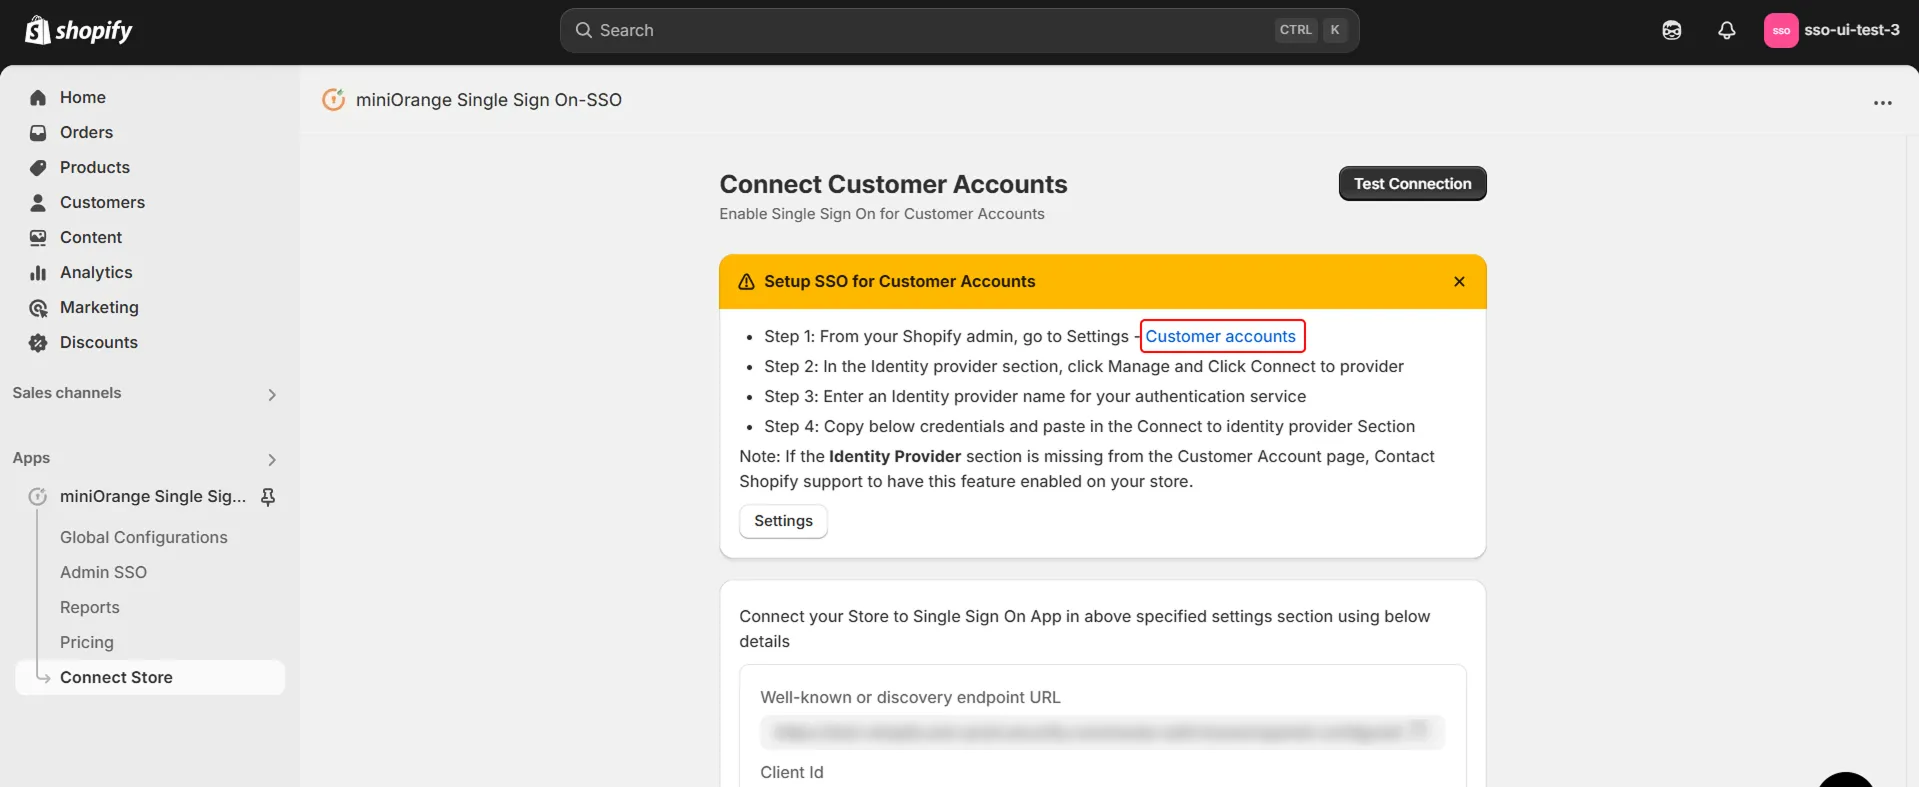


Neste guia, você configurou o Single Sign-On (SSO) do Shibboleth, definindo o Shibboleth como um provedor de identidade SAML e o Shopify como o provedor de serviços SAML usando o aplicativo miniOrange Single Sign-On – SSO. Com os metadados do Shibboleth, o mapeamento de atributos e o SSO ativados em sua loja, os clientes podem acessar suas contas do Shopify usando suas credenciais do Shibboleth.
Perguntas Frequentes (FAQs)
Mais perguntas frequentes ➔
Onde posso testar o SSO SAML do Shibboleth na minha loja Shopify após a configuração?

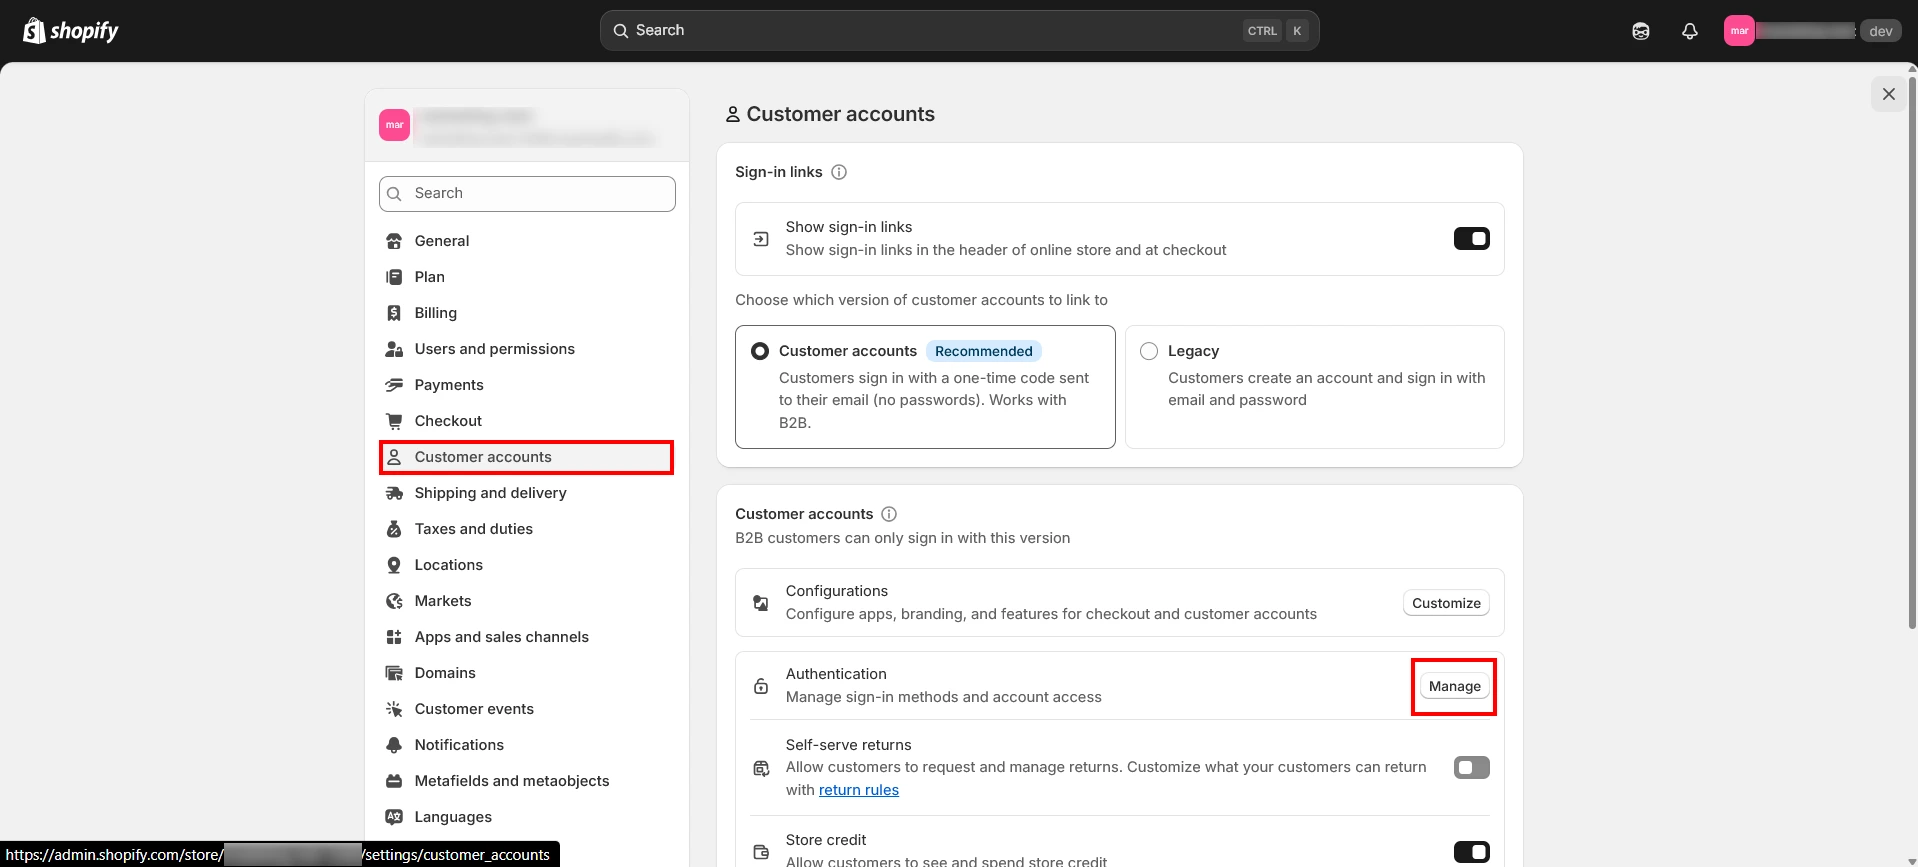
Após salvar e habilitar o Shibboleth como seu IdP SAML no aplicativo miniOrange Single Sign-On – SSO , teste o login na sua loja virtual. Para contas de clientes legadas , abra a página de login da loja (por exemplo , /account/login ) e use o widget SSO. Em seguida, autentique-se com suas credenciais do Shibboleth. Para contas de clientes , use o ícone da conta no cabeçalho da loja. Se os clientes não encontrarem a opção de login, habilite o link de login em Shopify Admin → Configurações → Contas de clientes.
Qual o ID da entidade SP e URL do ACS que devo adicionar no Shibboleth para Shopify?
No aplicativo Shopify SSO, adicione um IdP com SAML, selecione shibbolethe copie o seu ID da entidade SP (emissora) e URL do ACS A partir dos metadados do SP ou da tela de configuração do IdP. No Shibboleth, adicione um inline Provedor de Metadados in conf/metadata-providers.xml com esses valores em entityID e AssertionConsumerService Location. Conjunto WantAssertionsSigned="true", usar endereço de e-mail Formato NameID, configurar saml-nameid.propriedades e saml-nameid.xml Para NameIDs baseados em e-mail, reinicie o servidor Shibboleth.
Como faço para importar metadados do Shibboleth IDP para o aplicativo Shopify SSO?
Hospede ou obtenha o XML de metadados do seu IdP Shibboleth (normalmente em https://<your_domain>/idp/shibbolethNo aplicativo Shopify SSO, adicione shibboleth Como um IdP SAML, clique Importar metadados IDP, E use Link de metadados or Texto dos metadadosVocê também pode inserir os endpoints manualmente: ID da entidade IDP, URL de login único (/idp/profile/SAML2/Redirect/SSO), URL de logout únicoe o Shibboleth Certificado X.509, então clique Economize.
A conexão de teste Shibboleth ou o login SSO SAML falham no Shopify — o que devo verificar?
Confirmar entidadeID e URL do ACS no Shibboleth, os valores SP do Shopify correspondem, ou seja, E-mail O atributo é definido em attribute-resolver.xml e lançado em attribute-filter.xmle que você reiniciou o Shibboleth após as alterações de configuração. Execute Testar Conexão com pop-ups permitidos, então Buscar Atributos e mapear o E-mail Atribua ao Shopify. Se a criptografia for necessária em seu ambiente, defina idp.encryption.optional = true in conf/idp.propriedades conforme mostrado neste guia.
Para problemas com pop-ups do navegador, consulte Permitir pop-ups para SSO do Shopify ou entre em contato com shopifysupport@xecurify.com.
Obrigado pela sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.


