Procurar Resultados :
×Procurar Resultados :
× Suporte de site multilíngue
Mais de 100 deslocados internos receberam apoio.
 Classificação no WordPress
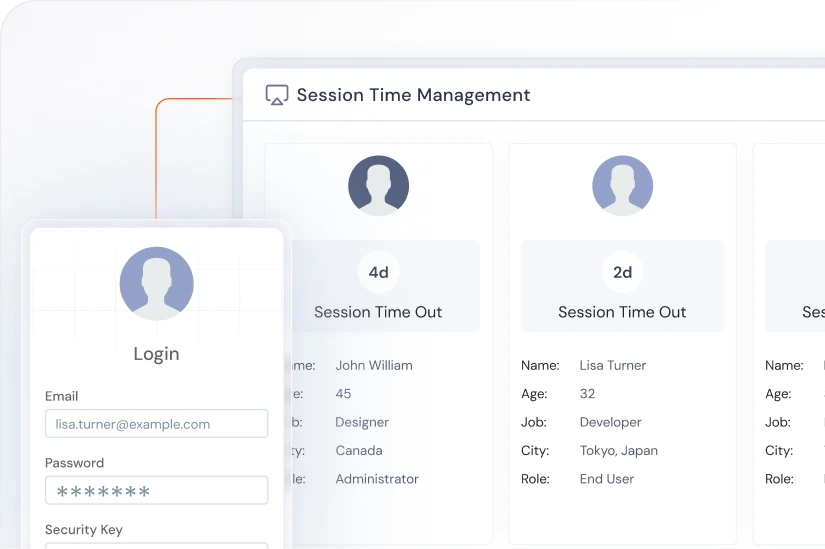
O gerenciamento de sessões SSO define o que acontece após um usuário fazer login por meio do SSO. Por padrão, o WordPress mantém os usuários conectados por 48 horas ou 14 dias se eles marcarem a opção "Lembrar-me" ao fazer login, sem distinção entre administradores e assinantes. O complemento miniOrange SSO Session Management oferece gerenciamento de tempo limite de sessão por função, logout automático por inatividade e gerenciamento seguro de sessões em todo o seu site.
Defina o acesso uma única vez e deixe o complemento cuidar do resto.

Defina uma duração máxima de sessão para usuários que fazem login via SAML ou OAuth. Quando o tempo acabar, a sessão será encerrada automaticamente.

Detecte a inatividade do usuário e desconecte-o após um período de inatividade especificado. Evite sessões obsoletas em dispositivos compartilhados ou desacompanhados.

Permita que usuários confiáveis permaneçam conectados entre sessões do navegador com a opção "Lembrar-me". Ideal para funcionários em dispositivos gerenciados.
Obtenha tudo o que você precisa para impedir acessos não autorizados e manter as sessões protegidas em um único complemento.

Independentemente de seus usuários fazerem login via SAML ou OAuth, as mesmas regras de sessão se aplicam a todos. Nenhuma configuração adicional é necessária para cada método de login.

Usuários diferentes têm janelas de login diferentes. Um administrador pode ter 30 minutos, enquanto um editor tem 8 horas. Você pode definir o tempo para cada função separadamente.
Defina por quanto tempo um usuário permanece conectado após fazer login. Configure o tempo em segundos, minutos, horas ou dias. Quando o tempo acabar, o usuário será desconectado automaticamente.
Se um usuário parar de usar o site, ele será desconectado após um período definido por você. Isso evita que sessões abertas permaneçam sem supervisão em dispositivos compartilhados ou públicos.
Os usuários que marcam a opção "Lembrar-me" permanecem conectados mesmo após fechar o navegador. Quando retornam, já estão conectados. Você controla quem recebe essa opção e por quanto tempo.

Antes de ser desconectado, o usuário vê uma mensagem de aviso. Ele pode clicar em "Continuar" para prosseguir. Caso não responda, será desconectado e uma mensagem personalizada será exibida.
Quando você compara as sessões padrão do WordPress com um controle de sessão SSO adequado, a diferença é difícil de ignorar.
 Defina um tempo limite personalizado para cada função, desde administrador até assinante. Defina a duração em segundos, minutos, horas ou dias. Desconectar automaticamente os usuários inativos após um período definido. Permitir que usuários confiáveis se lembrem de mim em dispositivos gerenciados. Exibir um aviso antes de encerrar a sessão com uma opção para estender o aviso.
 Cada função tem a mesma duração de sessão. O prazo padrão de 48 horas do WordPress aplica-se a todos. Sessões ociosas permanecem abertas em dispositivos compartilhados ou públicos. Usuários confiáveis devem fazer login novamente a cada sessão. Os usuários são desconectados sem aviso prévio ou opção de continuar.
Proteja e gerencie sessões de usuário com facilidade. Siga este guia rápido para configurar os controles de sessão e reforçar a segurança do seu WordPress.
Eis exatamente o que acontece desde o momento em que um usuário se autentica até o momento em que sua sessão termina.
O usuário faz login através do plugin miniOrange SSO para WordPress usando SAML ou OAuth.
O complemento aplica configurações de tempo limite, baseadas em funções e "Lembrar-me".
O sistema verifica se o usuário permanece ativo ou ocioso.
A sessão permanece ativa, exibe um aviso, expira ou persiste com base na política.
Defina a política de sessão adequada para cada usuário, dispositivo e cenário de acesso.
Quando os funcionários alternam entre painéis do WordPress e ferramentas internas ao longo do dia, os logins repetidos quebram o foco e atrasam o trabalho. O complemento SSO Session Management permite definir durações de sessão mais longas para usuários internos, para que sua equipe permaneça conectada durante todo o expediente. As regras de controle de acesso permanecem em vigor. A sessão termina quando o navegador é fechado ou quando a duração definida expira, o que ocorrer primeiro. Isso significa menos interrupções e mais tempo para o trabalho em si.
Respostas às perguntas mais frequentes sobre o gerenciamento de sessões SSO para WordPress.
O que é o gerenciamento de sessões SSO?
O gerenciamento de sessão SSO controla o que acontece com a sessão de login de um usuário após ele se autenticar por meio do Single Sign-On. Uma vez que um usuário é autenticado, o site precisa decidir por quanto tempo mantê-lo conectado, o que acontece quando ele fica inativo e se diferentes funções de usuário devem seguir regras de sessão diferentes.
Como funciona o tempo limite da sessão SSO?
Quando um usuário faz login via SSO, o complemento miniOrange SSO Session Management inicia um cronômetro com base na duração definida para a função do usuário no WordPress. Quando o cronômetro expira, a sessão termina e o usuário precisa fazer login novamente via SSO. O tempo limite da sessão SSO pode ser definido em segundos, minutos, horas ou dias.
Qual a diferença entre tempo limite de sessão e tempo limite de inatividade?
O tempo limite da sessão encerra o login após um período fixo a partir do momento em que o usuário se conectou, independentemente de estar ativo ou não. O tempo limite de inatividade da sessão encerra a sessão somente quando o usuário para de interagir com o site por um período definido pelo administrador. Um usuário ativo mantém sua sessão ativa. Um usuário inativo recebe uma mensagem de aviso primeiro e, se não responder, a sessão é encerrada automaticamente.
Posso definir um tempo limite de sessão baseado em funções para diferentes usuários?
Sim. O recurso de tempo limite de sessão baseado em função no complemento de gerenciamento de sessões do miniOrange Single Sign On permite que os administradores atribuam uma duração de sessão diferente para cada função de usuário do WordPress. Um administrador pode ter uma sessão de 15 minutos, um editor pode ter oito horas e um assinante pode ter um dia inteiro. Cada função segue sua própria regra automaticamente ao fazer login.
Posso ativar a opção "Lembrar-me" para usuários de SSO?
Sim. O recurso "Lembrar-me" para SSO no complemento de gerenciamento de sessão do miniOrange Single Sign On (SSO) mantém os usuários conectados mesmo após fecharem o navegador. Quando retornam ao site, já estão conectados, sem precisar passar pelo SSO novamente. Os administradores podem ativar esse recurso para todos os usuários com SSO, para todos os usuários sem SSO ou limitá-lo a funções específicas, como editores ou autores. Quando "Lembrar-me" está ativado, os usuários incluídos recebem uma sessão fixa de 14 dias. Quando desativado, o tempo de sessão padrão ou específico da função é aplicado.
Como funciona o login persistente com o SSO?
Sim. A opção "Lembrar-me" para SSO mantém os usuários selecionados conectados mesmo após fecharem o navegador. Os administradores podem habilitá-la para todos os usuários com SSO, usuários sem SSO ou funções específicas. Os usuários com a opção habilitada recebem uma sessão fixa de 14 dias.

Agradecemos sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.
Preciso de ajuda? Estamos bem aqui!



