
Guia para APIs REST seguras para WordPress com autenticação básica
Visão geral
A autenticação básica para APIs REST do WordPress protege o acesso aos endpoints do WordPress validando as requisições à API com um token gerado a partir de um nome de usuário e senha ou credenciais do cliente. Esse método de autenticação confirma a identidade do usuário ao interagir com o serviço web, garantindo que apenas usuários autorizados possam acessar a API REST do WordPress.



Como implementar a autenticação básica no WordPress para proteger APIs REST?
O plugin Basic Auth do WordPress ajuda a proteger APIs REST usando autenticação básica. Com esse método, cada requisição à API envia credenciais (nome de usuário ou e-mail e senha) codificadas em base64, garantindo a comunicação segura entre seu site WordPress e aplicativos externos.
Plugin de autenticação de API REST para WordPress
O plugin REST API Authentication para WordPress oferece segurança contra acessos não autorizados às suas APIs REST do WordPress. Nosso plugin oferece diversos métodos de autenticação, como Autenticação Básica, Autenticação por Chave de API, Autenticação OAuth 2.0 e Autenticação JWT.
Saber MaisComo configurar a autenticação básica para a API REST do WordPress?
Para configurar a autenticação básica da API do WordPress, você precisa instalar um plugin de autenticação de API REST para WordPress . Esse plugin permite que a API REST do WordPress aceite credenciais de autenticação básica para acesso seguro.
Guia passo a passo:
- Etapa 1: instalar o plug-in Procure por "REST API Authentication for WP" no repositório de plugins do WordPress e instale-o. Este plugin habilitará a autenticação básica da API REST em seu site.
- Etapa 2: ativar o plug-in Após a instalação, ative o plugin no painel do WordPress acessando Plugins → Plugins Instalados e clicando em "Ativar" ao lado do plugin REST API Authentication.
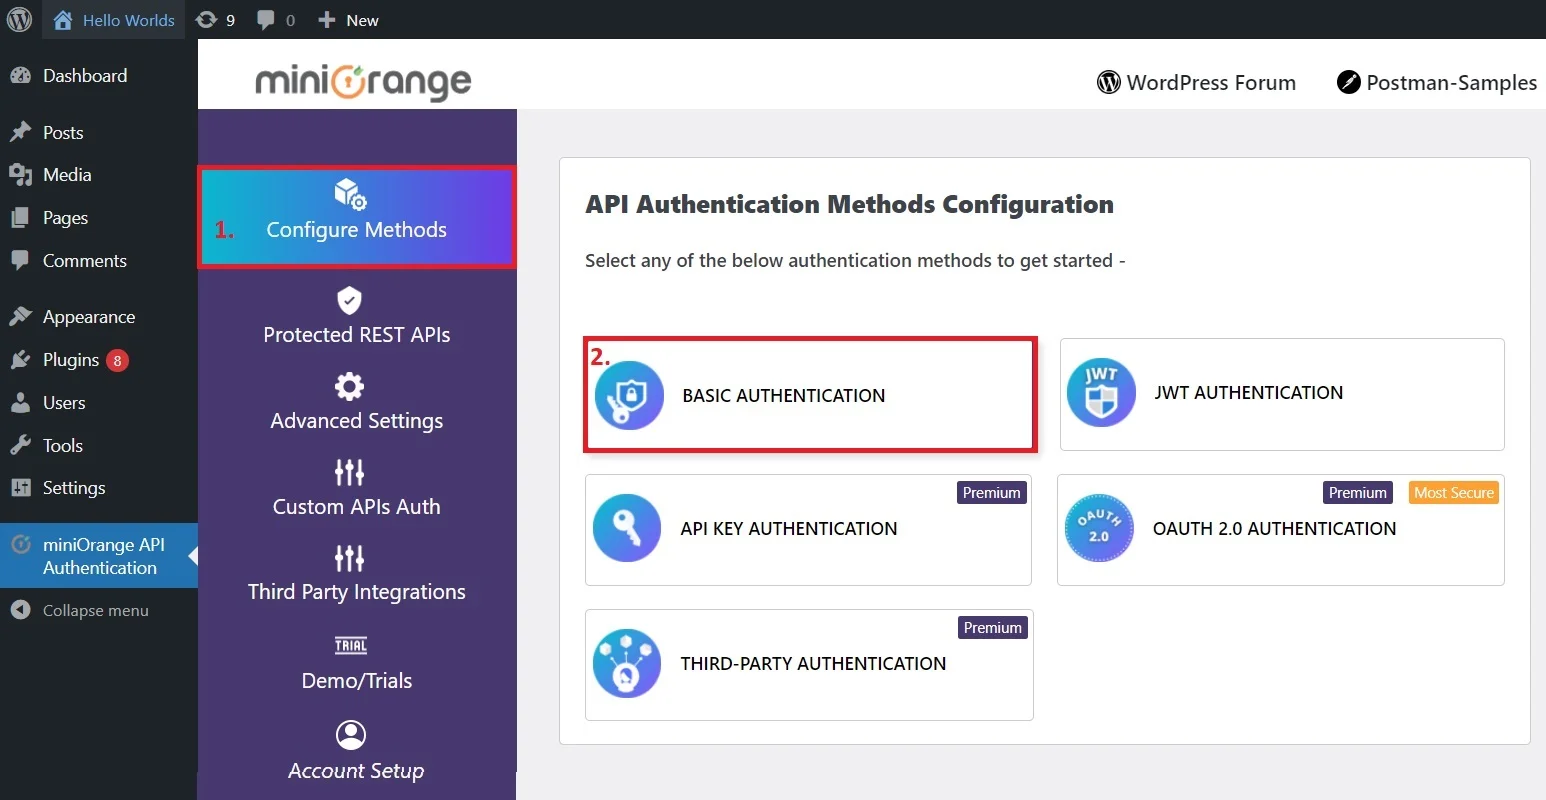
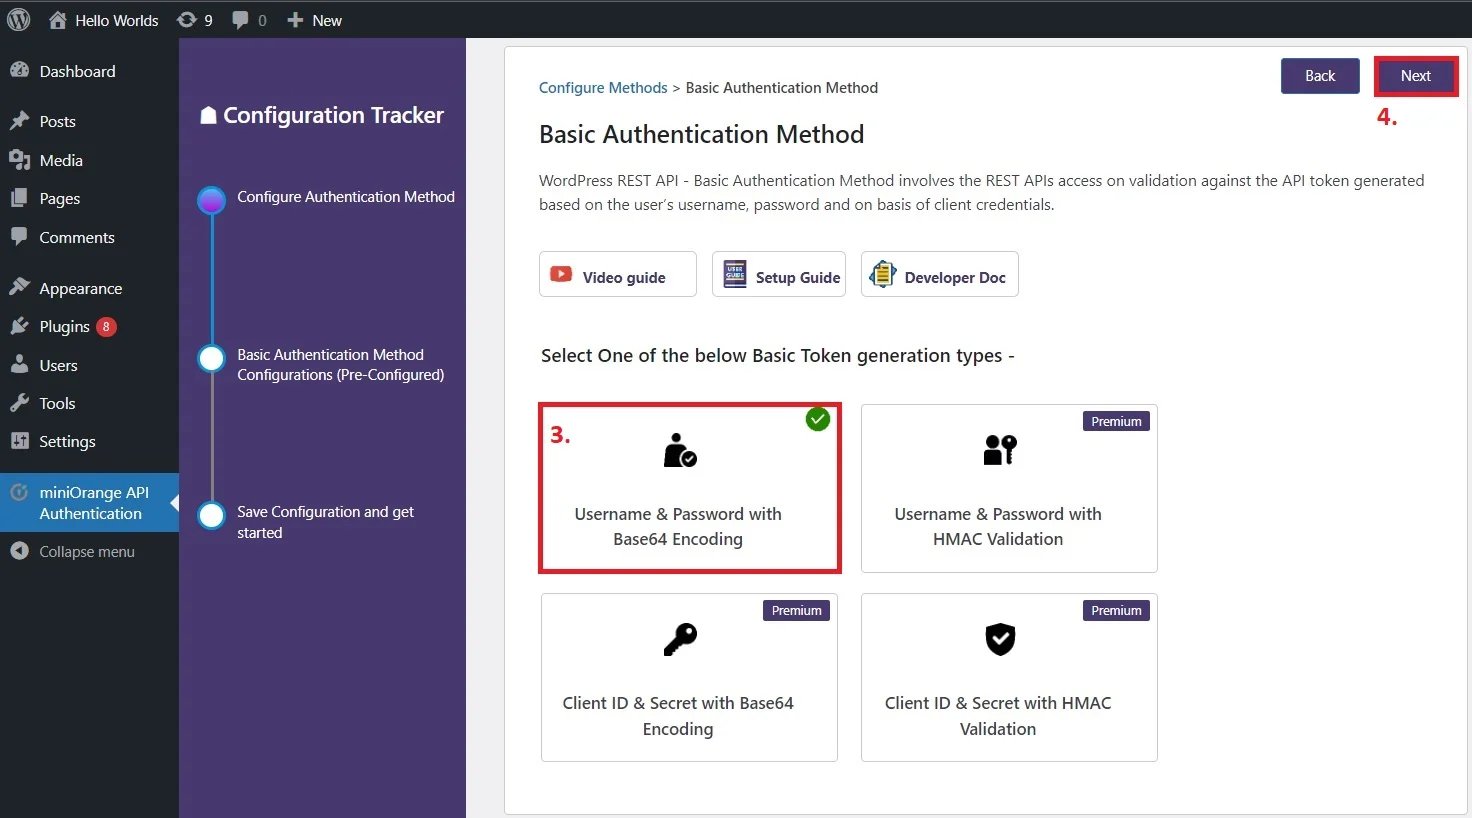
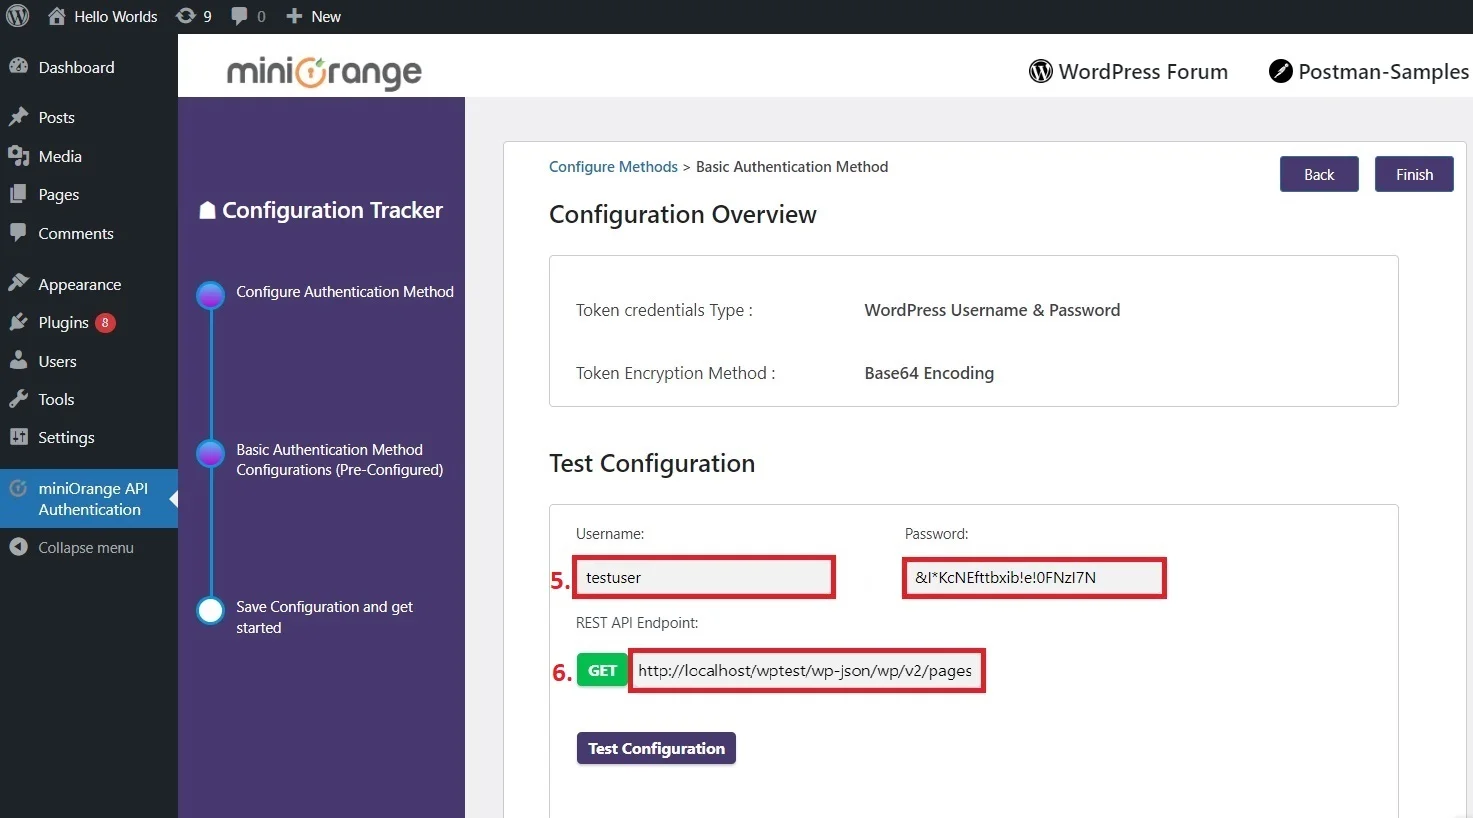
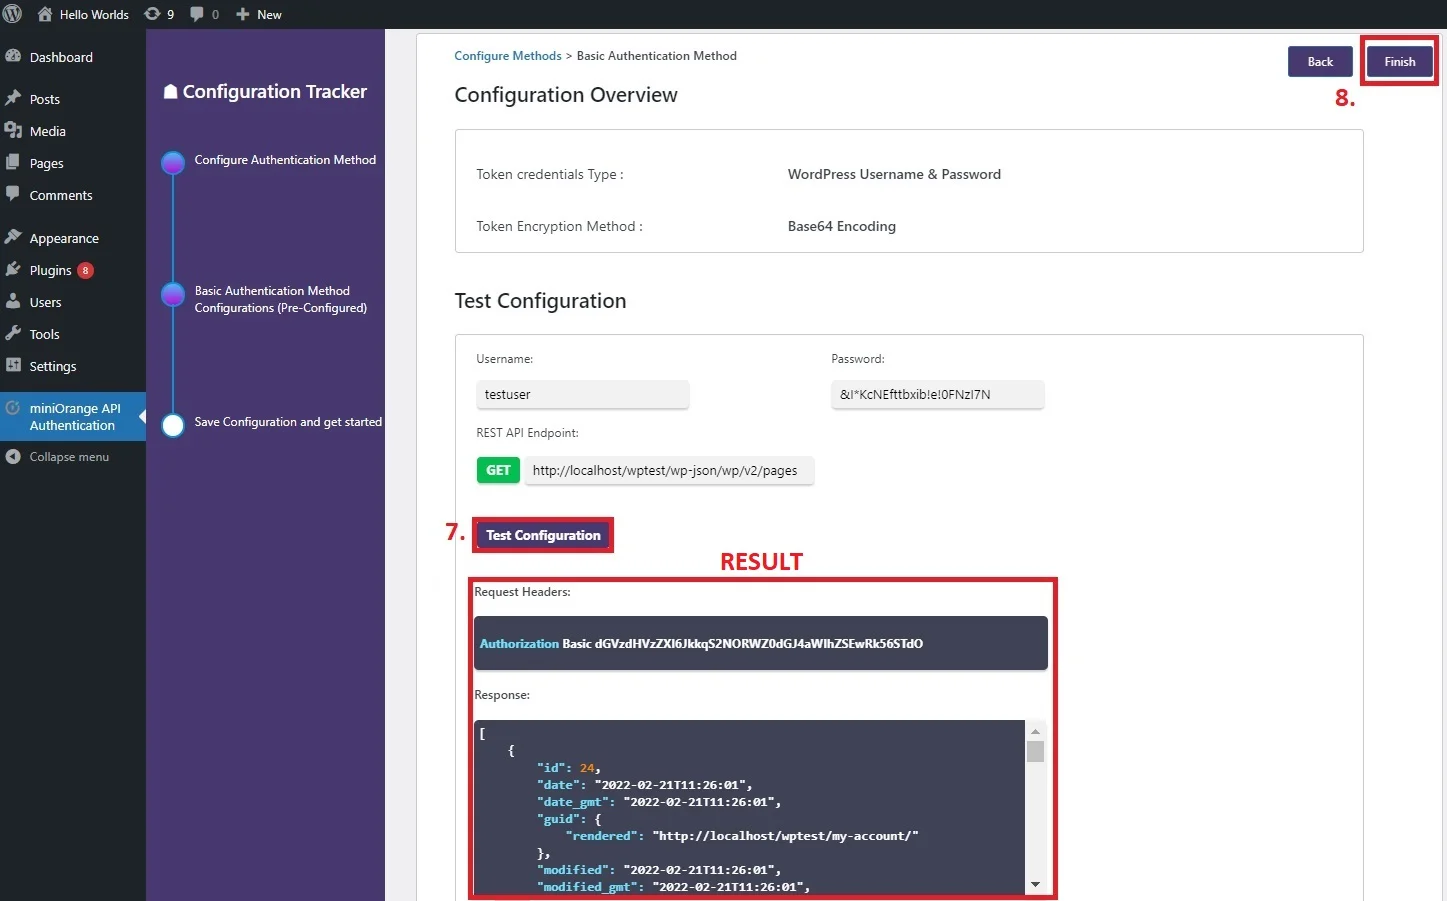
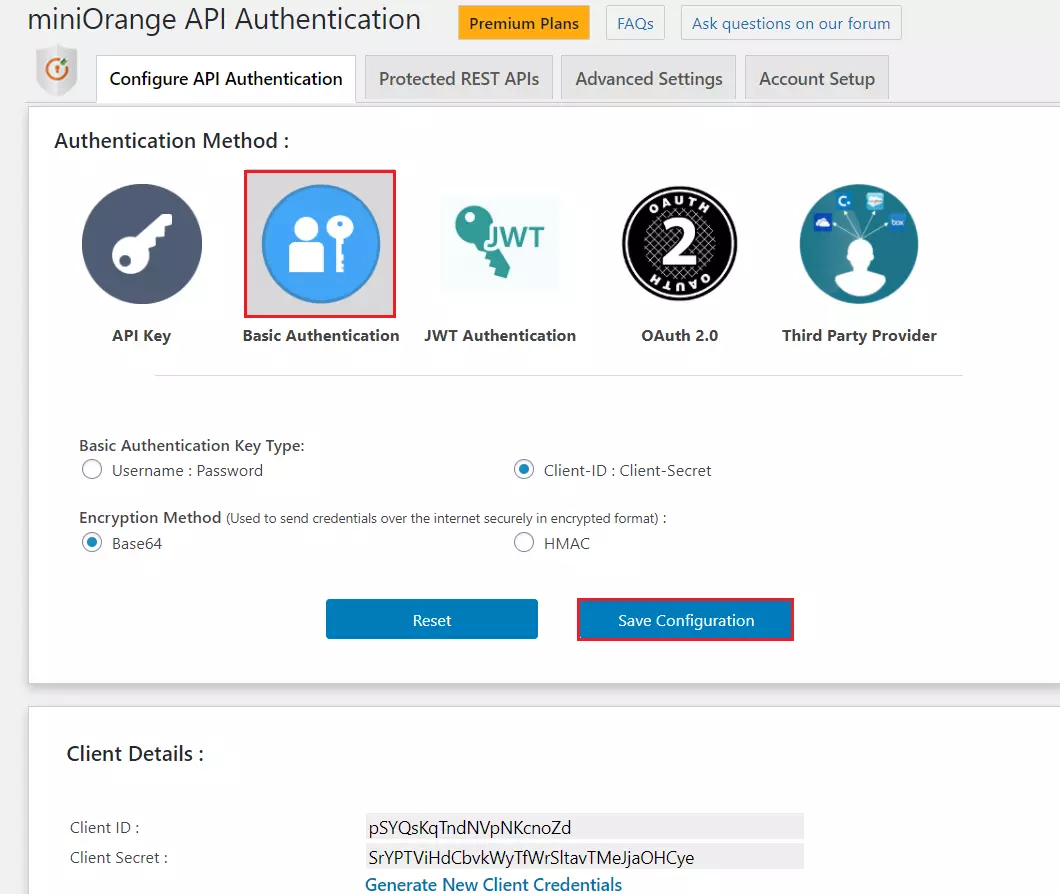
- Etapa 3: Configurar autenticação - Abra as configurações do plugin e siga os passos para configurar a autenticação básica para sua API REST. Navegue até a página de configuração do plugin para definir seu método de autenticação.
Caso de uso: Como aprimorar a segurança dos endpoints da API REST do WordPress com autenticação básica?
1. Utilizando nome de usuário e senha para interação segura com a API REST do WordPress
Se você estiver desenvolvendo um aplicativo para Android ou iOS que permita aos usuários publicar seus próprios feeds ou blogs, garantir interações seguras e autenticadas com a API REST do WordPress é crucial.
Como gerenciar com segurança a autenticação do usuário:
- Use a autenticação básica para WordPress: Implemente as APIs REST de autenticação básica para WordPress com os nomes de usuário e senhas dos usuários. Esse método garante que as solicitações feitas por meio do seu aplicativo sejam autenticadas com segurança.
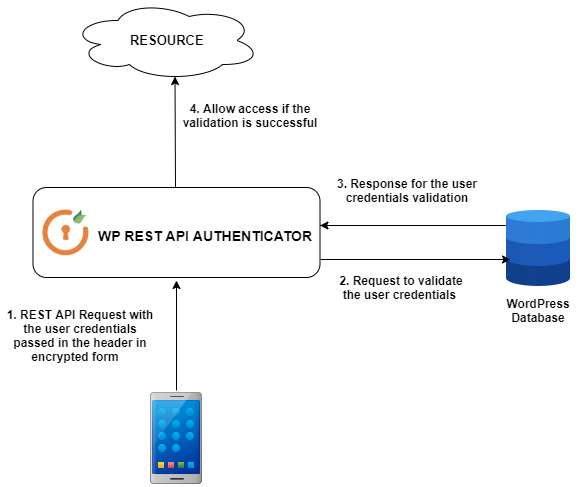
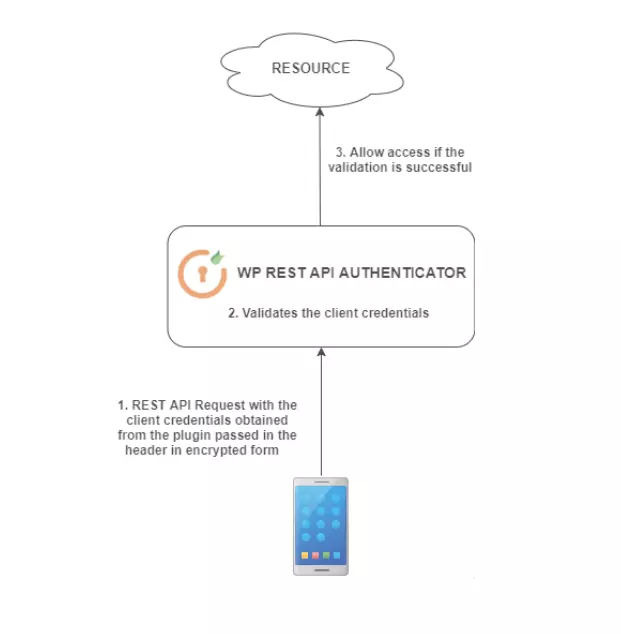
- Autenticar solicitações de usuários: Quando um usuário faz login no seu aplicativo, uma sessão é criada e as credenciais do usuário são enviadas em formato criptografado no cabeçalho de Autorização Básica.
- Gerenciar Permissões: Com base nas permissões do usuário no WordPress, a API REST determina as ações que ele pode executar e o conteúdo ao qual pode acessar. Isso ajuda a controlar as capacidades do usuário e a manter interações seguras com o seu site WordPress.
Ao usar a autenticação básica para WordPress com credenciais de usuário, você garante que as ações de cada usuário sejam devidamente autenticadas e autorizadas, proporcionando um ambiente seguro para o conteúdo gerado pelo usuário.
2. Utilizando credenciais de cliente para interação segura com a API REST do WordPress
Se você possui um aplicativo para Android ou iOS e precisa interagir com o conteúdo do WordPress por meio de sua API REST, é essencial proteger seu site contra acessos não autorizados. Em vez de usar as credenciais de usuário do WordPress diretamente, o que pode ser arriscado, você deve optar pela Autenticação Básica para WordPress com credenciais de cliente.
Veja como usar as credenciais do cliente com segurança:
- Obter ID do cliente e segredo do cliente: Em vez de expor as credenciais de usuário do WordPress, gere um ID de cliente e um segredo de cliente para seu aplicativo.
- Enviar solicitações seguras: Ao fazer solicitações à API, inclua o ID do cliente e o segredo do cliente. Essas credenciais são transmitidas em formato criptografado no cabeçalho de Autorização Básica.
- Validação e Acesso: Assim que a API REST do WordPress recebe sua solicitação, ela valida as credenciais do cliente. Se a validação for bem-sucedida, você obtém acesso aos endpoints da API necessários, mantendo a segurança do seu site.
Ao usar credenciais de cliente, você garante que as informações do seu usuário do WordPress permaneçam protegidas, permitindo que seu aplicativo interaja com seu site WordPress de forma eficiente.


Etapas de configuração para autenticação básica da API REST no WordPress
- Gratuito
- Premium
Exemplos de código em linguagens de programação
- Nome de usuário:Senha
- Credenciais do Cliente
Amostras do Carteiro:
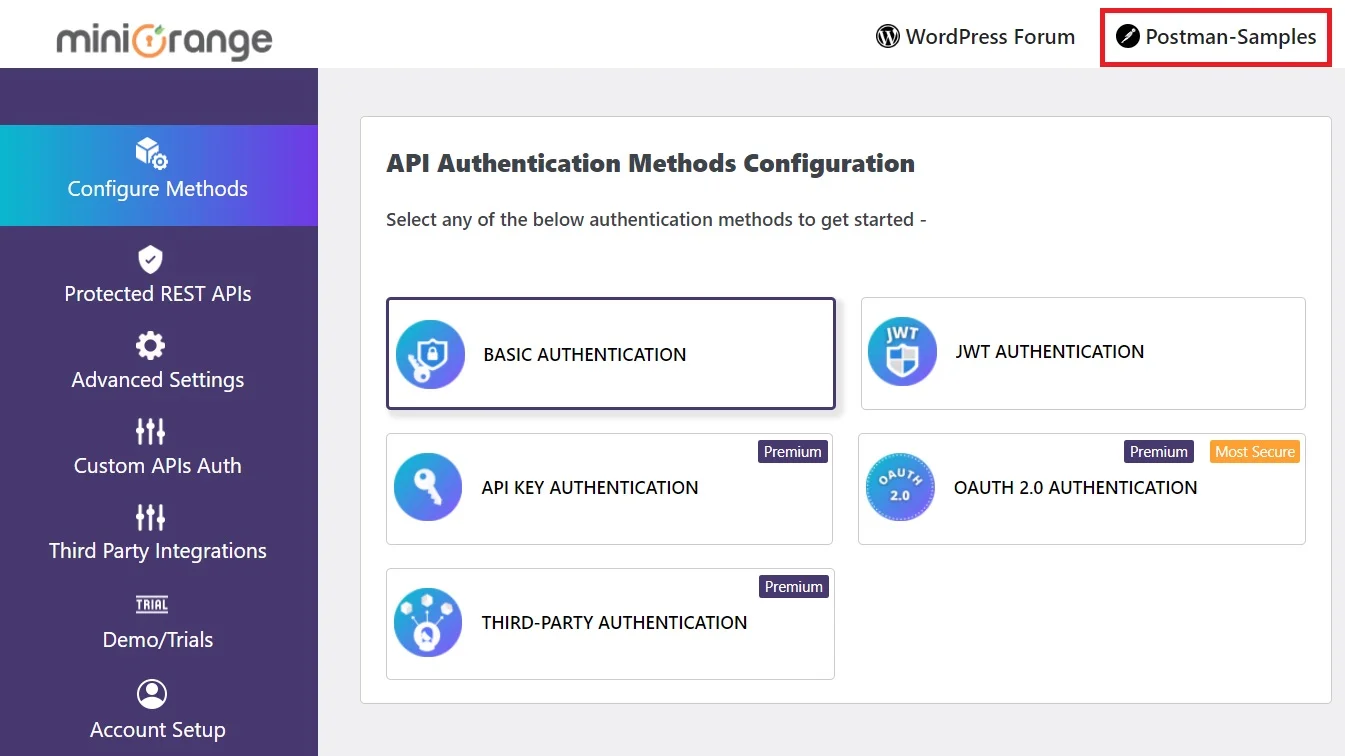
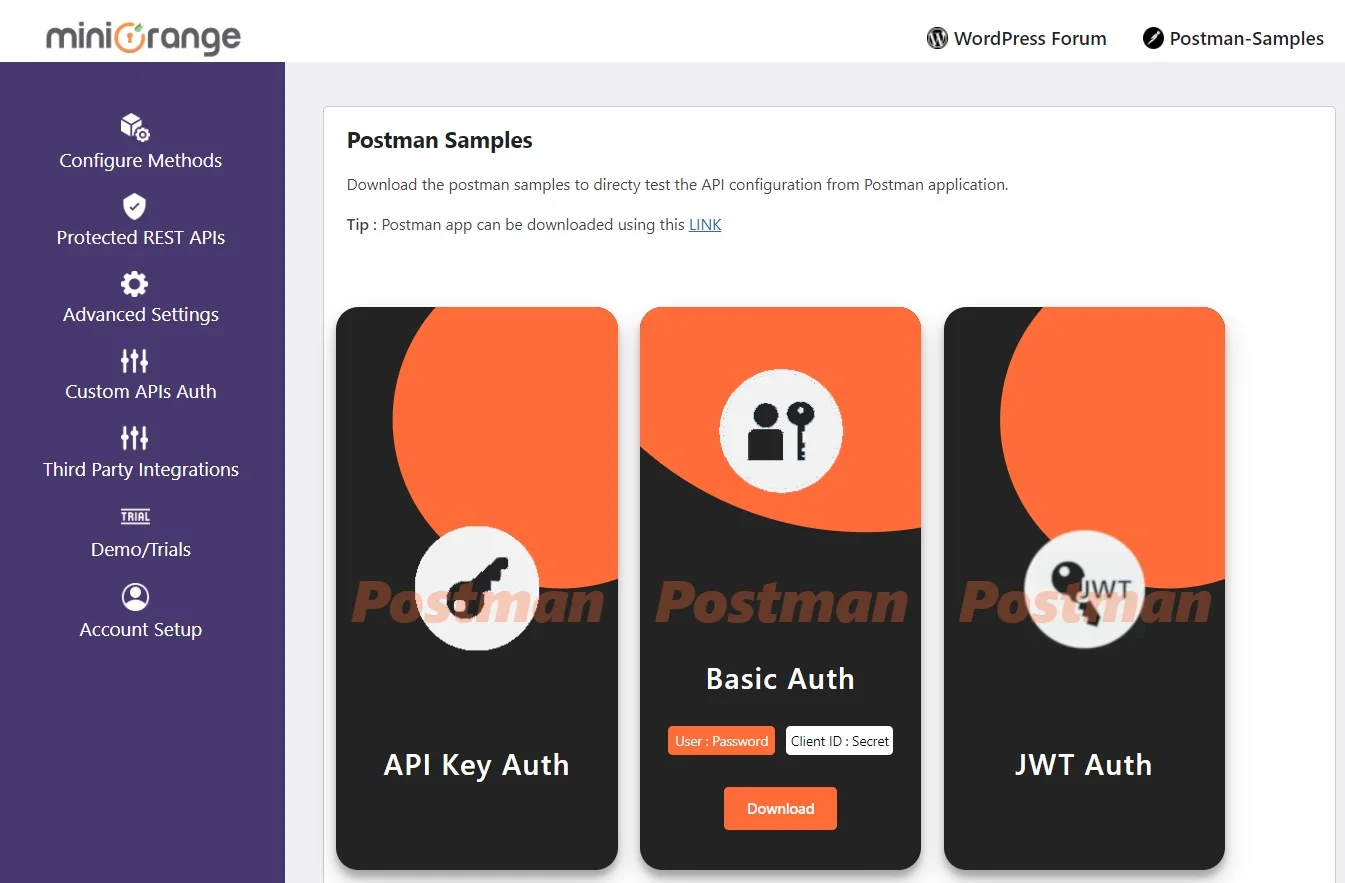
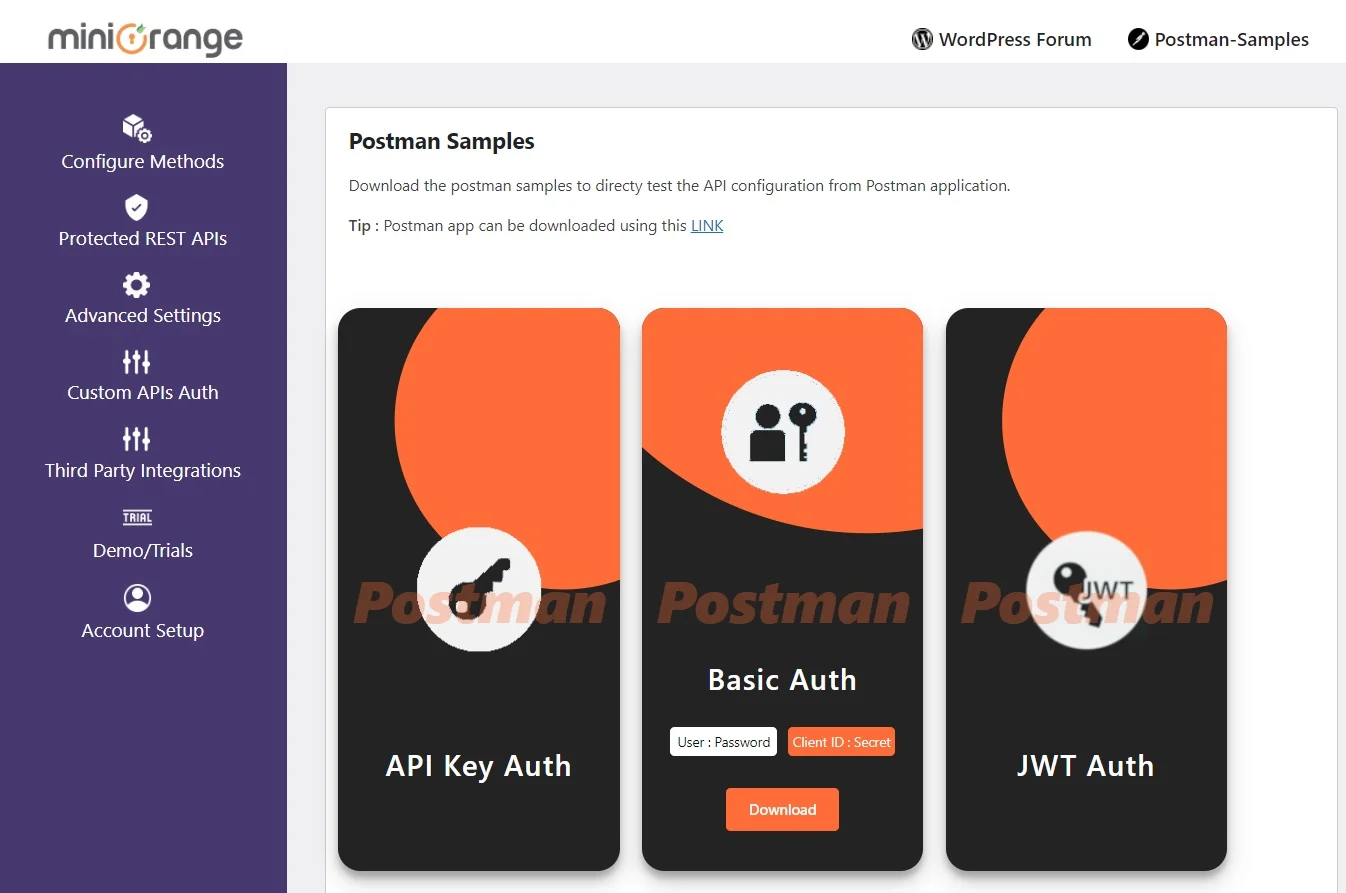
- Clique no Amostras de Carteiro guia no plugin.
- Agora, passe o mouse sobre o cartão Exemplos de autenticação básica do Postman.
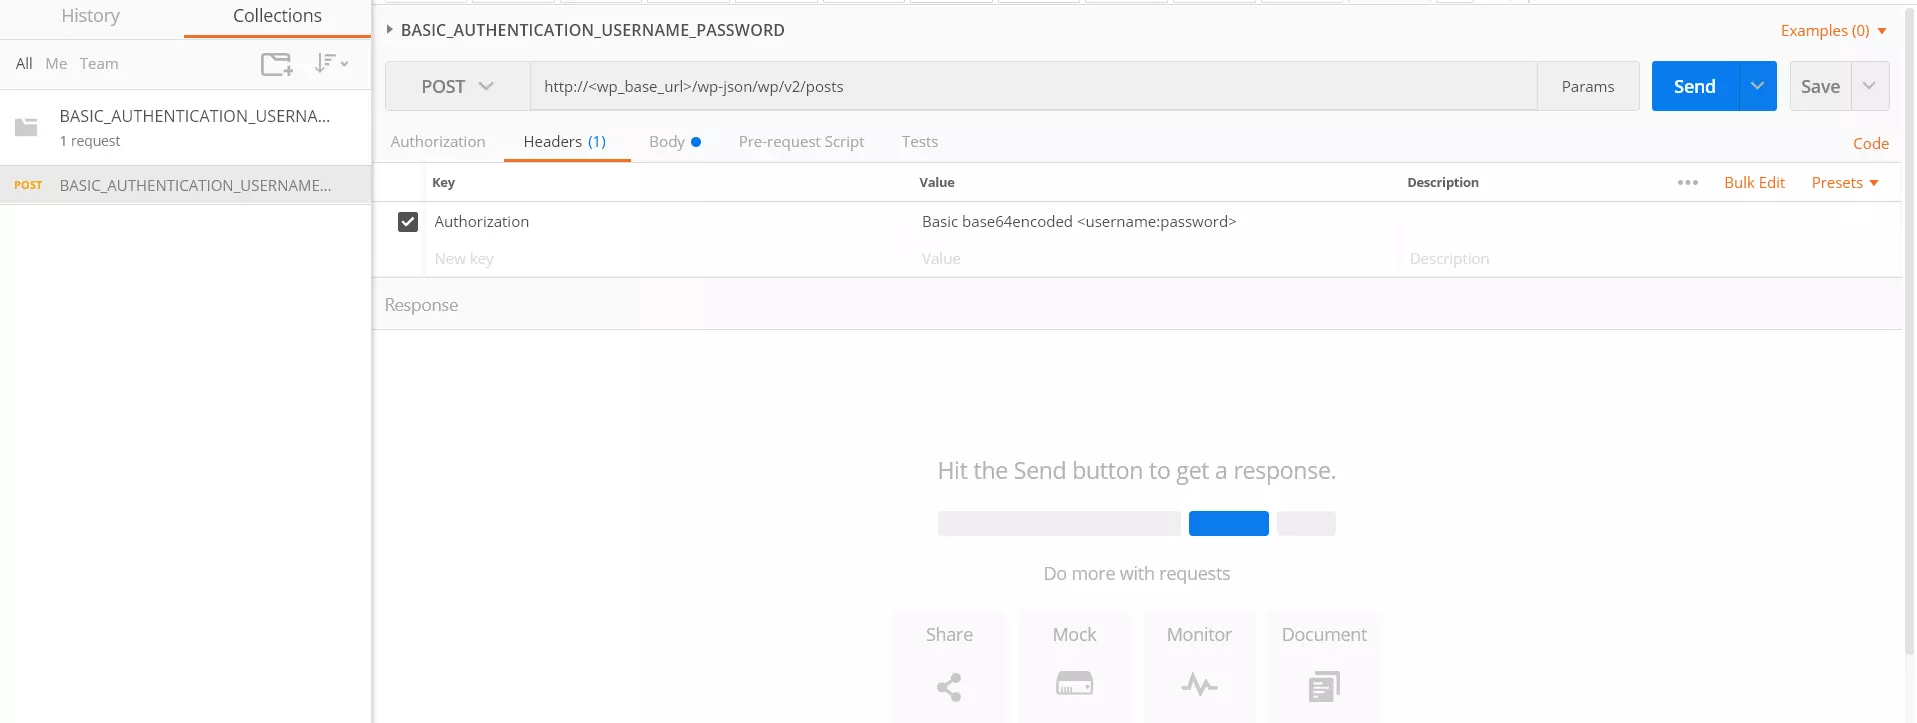
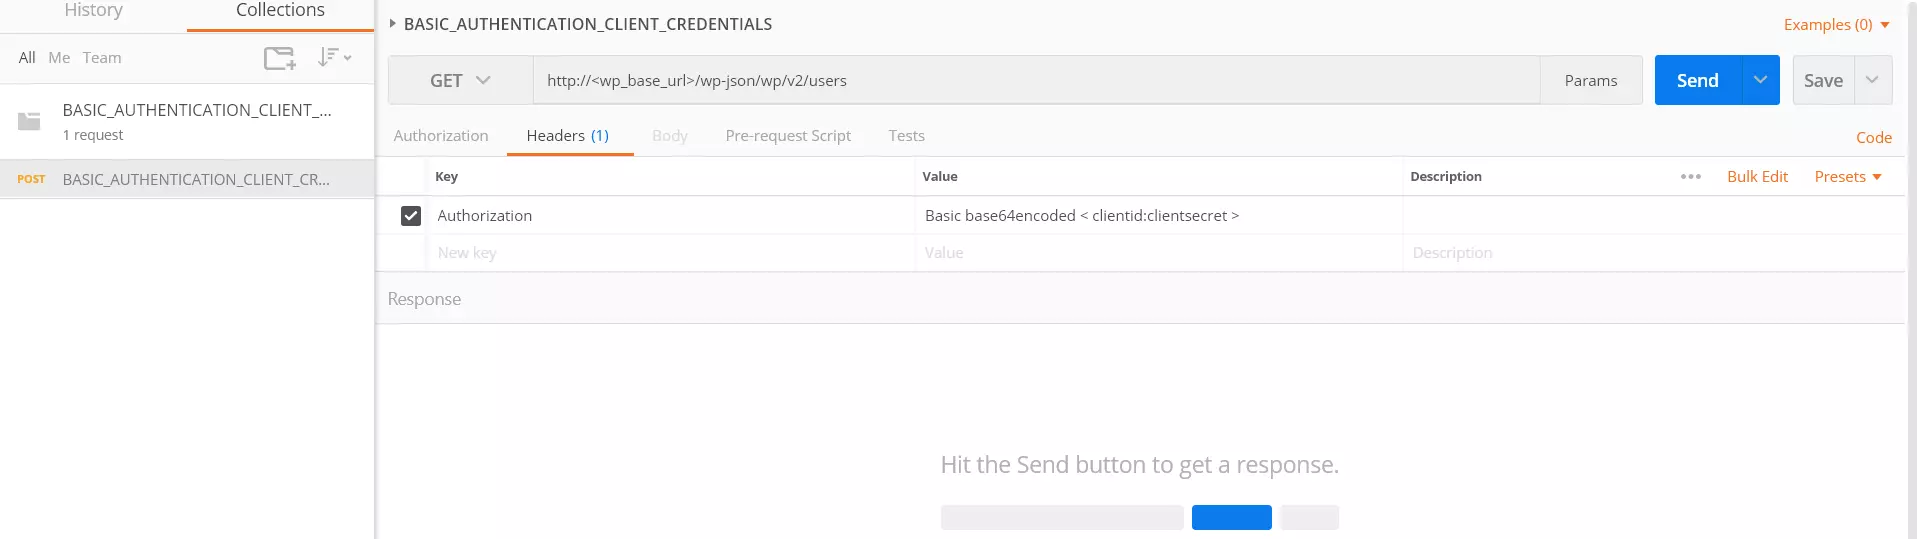
- Importar o baixado Arquivo JSON no aplicativo Postman, conforme mostrado abaixo.
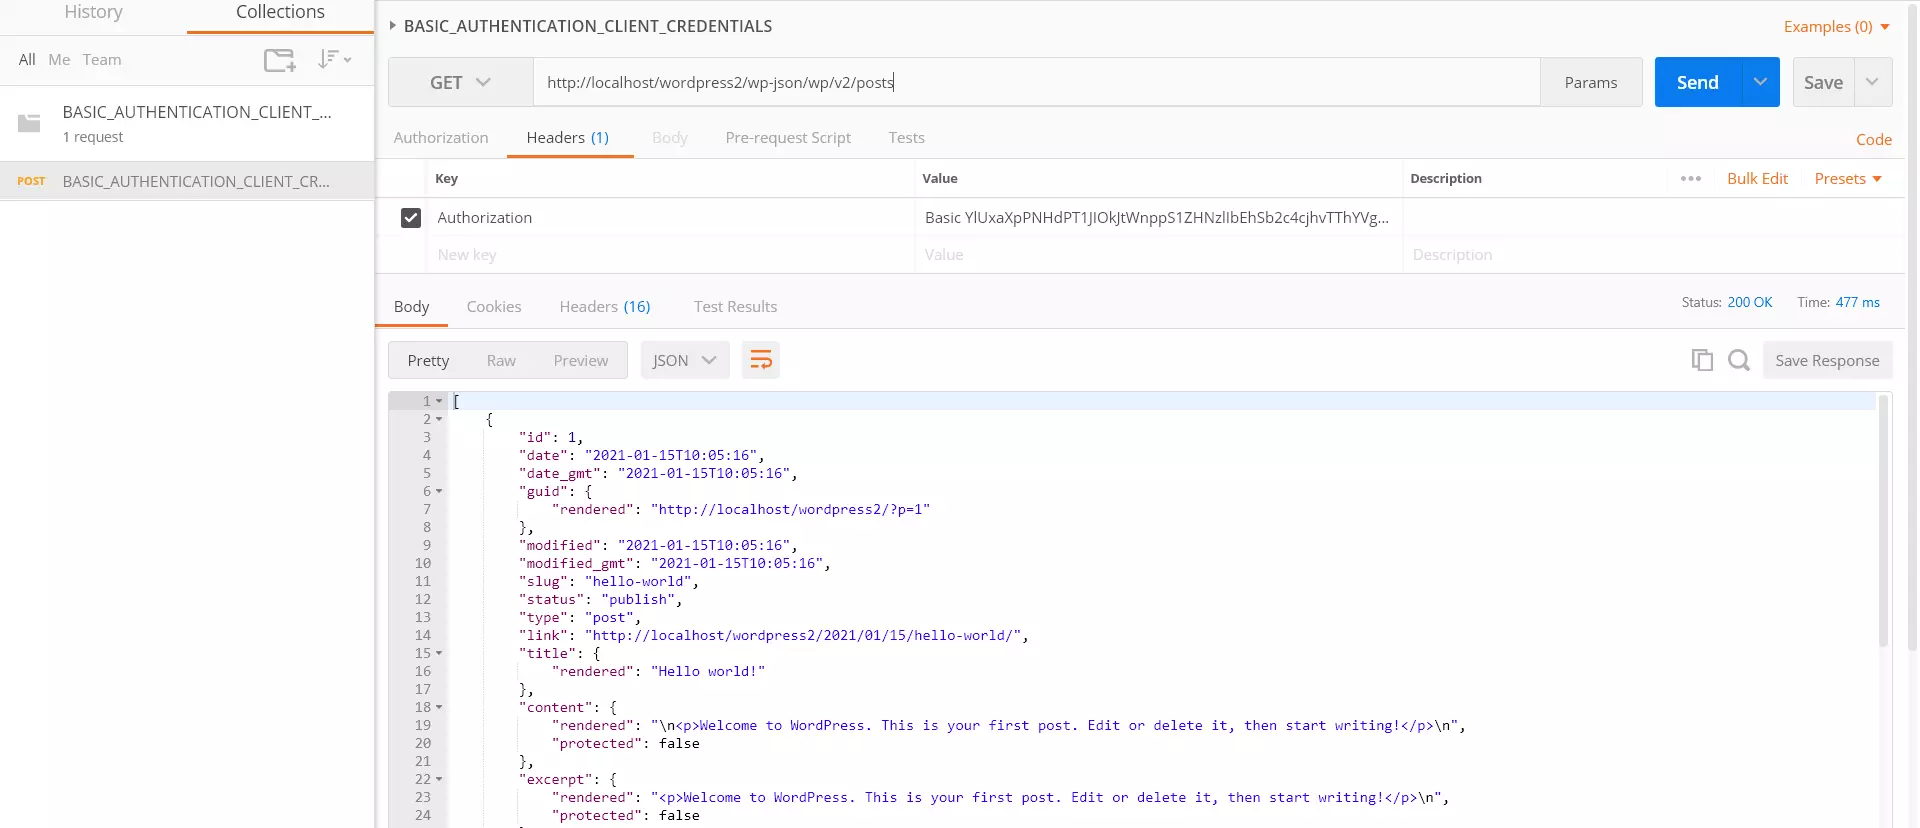
- Após importar o arquivo JSON, clique na solicitação da API REST em Coleções, conforme mostrado na última figura. Substitua o com seu domínio Wordpress no http://<wp_base_url>/wp-json/wp/v2/posts e substituir o codificado em base64 no cabeçalho com o valor base codificado.
- Importar o baixado Arquivo JSON no aplicativo Postman, conforme mostrado abaixo.
- Após importar o arquivo JSON, clique na solicitação da API REST em Coleções, conforme mostrado na última figura. Agora, substitua o com seu domínio Wordpress no http://<wp_base_url>/wp-json/wp/v2/posts e substituir o codificado em base64 no cabeçalho com o valor base codificado.
Siga os passos abaixo para fazer uma solicitação de API REST usando o Postman:
Exemplo:
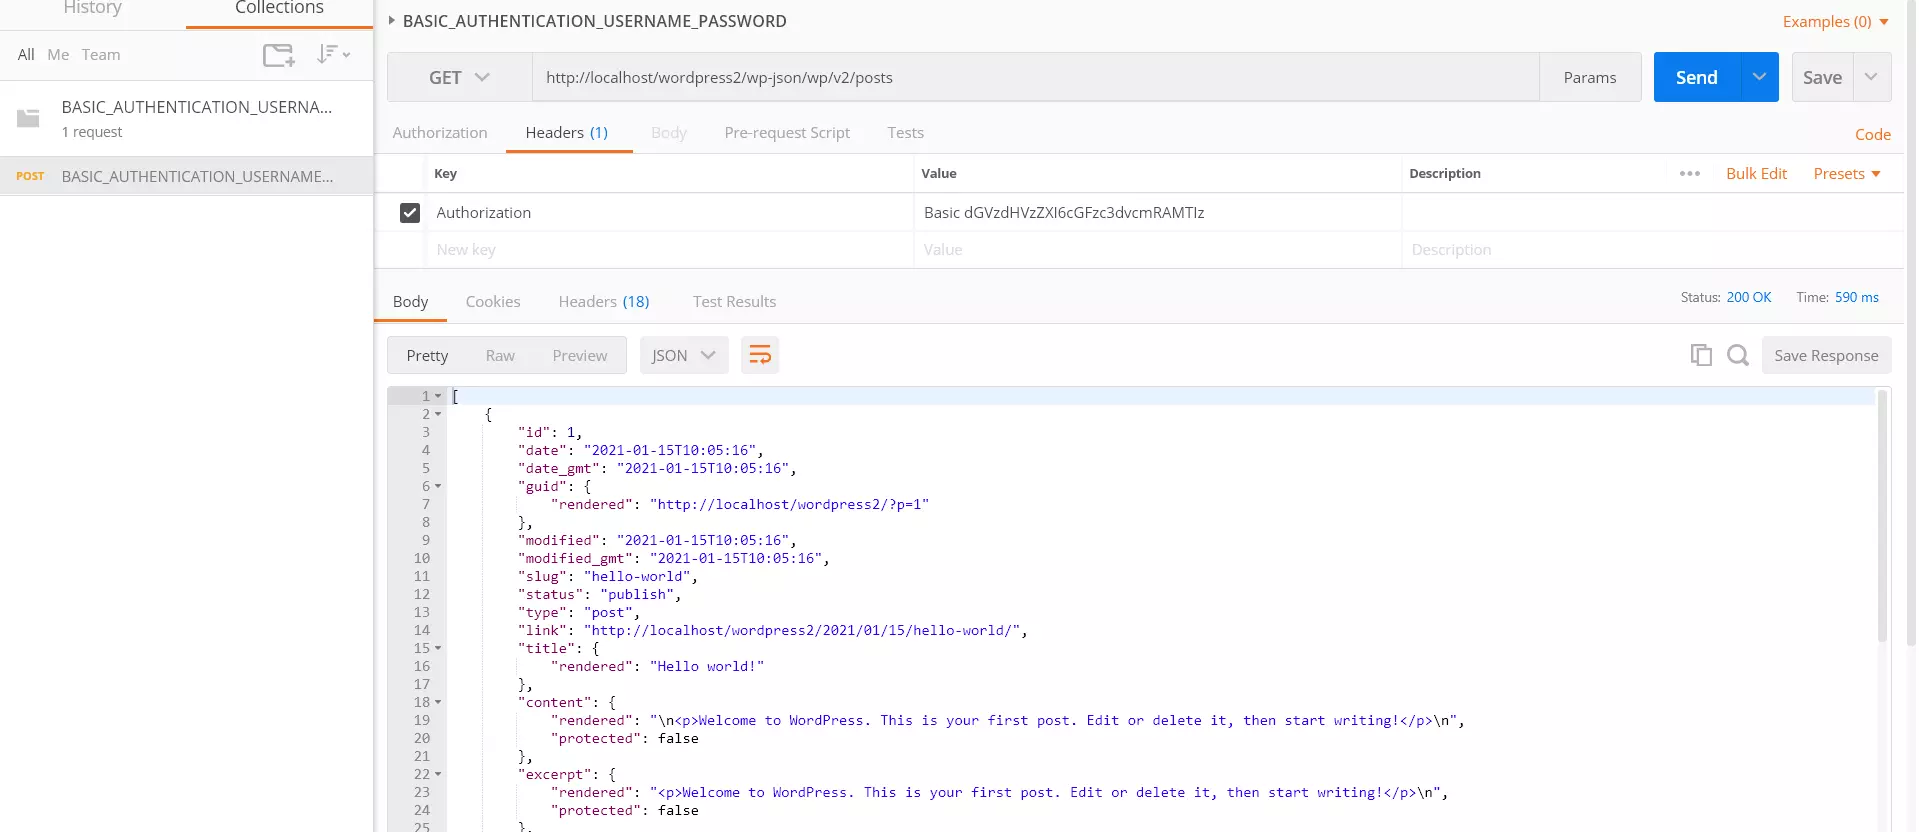
Para o nome de usuário: testuser e senha: password@123, o valor codificado em base64 será 'dGVzdHVzZXI6cGFzc3dvcmRAMTIz'
Descrição do Recurso
1. Restrição da API REST baseada em função:
Este recurso restringe o acesso à API REST do WordPress com base nas funções do usuário. Você pode adicionar funções específicas à lista de permissões para acessar determinados recursos da API REST. Quando uma solicitação à API REST é feita, a função do usuário é verificada e o acesso é concedido somente se a função estiver na lista de permissões.
Como configurar a restrição da API REST baseada em funções no WordPress?
- Vá para o plugin Configurações avançadas aba.
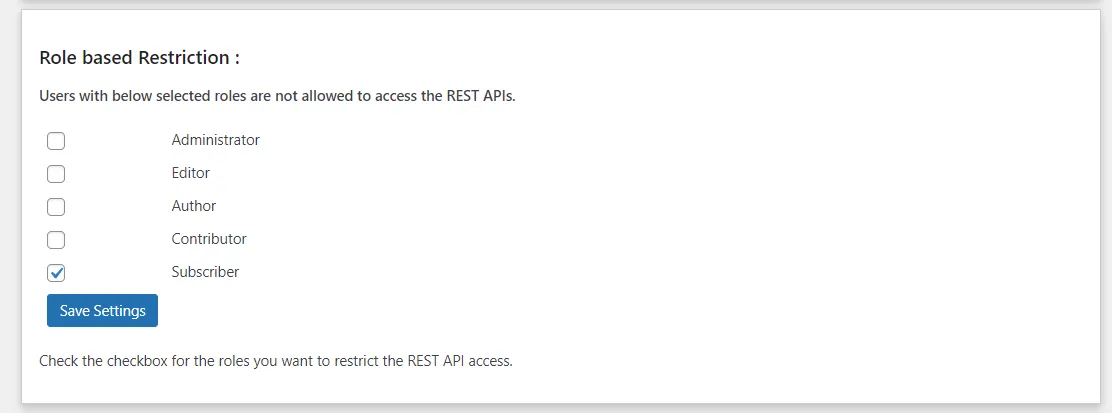
- De acordo com o relatório Restrição Baseada em Função seção, todas as funções têm permissão para acessar APIs por padrão.
- Marque a caixa de seleção ao lado das funções que você deseja restringir de acessar as APIs.
- Na imagem acima, a caixa de seleção da função de assinante está habilitada. Portanto, sempre que uma solicitação de API for feita pelo usuário com a função de assinante, esse usuário não terá permissão para acessar o recurso solicitado.
Observação: o recurso de restrição baseada em função é válido para autenticação básica (nome de usuário: senha), método JWT e OAuth 2.0 (concessão de senha).
2. Cabeçalho personalizado:
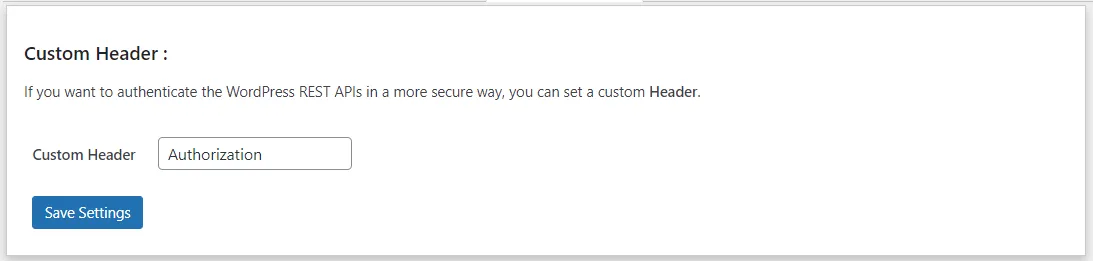
O recurso de Cabeçalho Personalizado permite que você use um cabeçalho personalizado em vez do cabeçalho padrão 'Authorization'. Isso adiciona uma camada extra de segurança, pois a API REST aceitará apenas solicitações com o nome de cabeçalho personalizado definido por você. Se alguém tentar enviar uma solicitação usando o cabeçalho padrão 'Authorization', o acesso será negado.
Como configurar um cabeçalho personalizado para autenticação da API REST no WordPress?
- Vá para o plugin Configurações avançadas aba.
- De acordo com o relatório Cabeçalho personalizado seção, insira o nome do cabeçalho de sua preferência na caixa de texto.
- Salve as alterações para aplicar o novo cabeçalho personalizado para solicitações de API.
3. Excluir APIs REST:
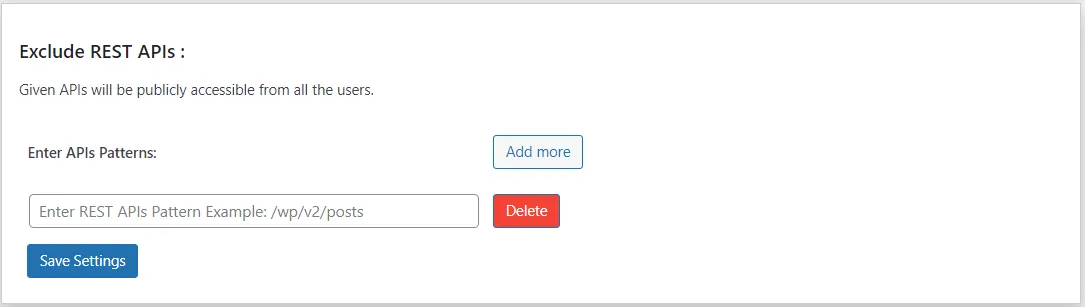
O recurso Excluir APIs REST permite que você autorize o acesso a endpoints específicos de APIs REST sem autenticação. Essas APIs excluídas tornam-se publicamente disponíveis, podendo ser acessadas sem a necessidade de token ou login.
Como configurar a API REST excluída na autenticação JWT?
- Vá para o plugin Configurações avançadas aba.
- De acordo com o relatório Excluir APIs REST seção, insira seus endpoints de API no formato necessário.
- As APIs inseridas serão excluídas da autenticação e ficarão disponíveis para acesso público.
-
Exemplo: Suponha que você queira excluir a API REST '
Se você tiver '/wp-json/wp/v2/posts', então você precisa inserir '/wp/v2/posts' na caixa de texto.
4. Habilite a Criptografia Avançada para os tokens usando HMAC:
Este recurso está disponível no método de Autenticação Básica. Por padrão, os tokens são criptografados usando a codificação Base64, mas com a opção avançada, você pode habilitar a criptografia HMAC para os tokens. O HMAC oferece um nível de segurança muito maior, garantindo que as solicitações de API sejam fortemente protegidas contra adulteração e acesso não autorizado.
Como configurar a criptografia HMAC para tokens no WordPress para autenticação básica?
- Vá para o plugin Configurações avançadas guia e abra o Método de criptografia de token seção.
- Selecionar HMAC em vez de Base64, salve as alterações para aplicar criptografia segura para todos os tokens.
Perguntas Frequentes (FAQs)
A autenticação básica para WordPress é segura? 
Por padrão, a autenticação básica usa a codificação Base64, que não é totalmente segura. No entanto, com plugins como o nosso, você pode habilitar a criptografia HMAC avançada, tornando os tokens mais seguros e adequados para uso em produção.
Quando devo usar a autenticação básica em vez do JWT?
A autenticação básica é ideal para testes, desenvolvimento ou aplicativos de pequena escala onde a simplicidade é importante. O JWT é recomendado para aplicativos maiores que necessitam de sessões baseadas em tokens e escalabilidade.
Posso usar a Autenticação Básica com aplicativos móveis (Android/iOS)?
Sim. A autenticação básica pode ser usada com credenciais de usuário ou credenciais de cliente em aplicativos móveis para validar solicitações de API com segurança.
O que acontece se eu desabilitar a Autenticação Básica?
Se desativada, a autenticação básica deixará de validar as solicitações nos endpoints da sua API REST. Isso pode expor sua API a acessos não autorizados, portanto, recomenda-se manter a autenticação sempre ativada.
Como posso restringir o acesso à API com base nas funções do usuário?
Com o recurso de Restrição Baseada em Funções, você pode especificar quais funções do WordPress têm permissão ou negação de acesso aos seus endpoints da API REST.
Artigos Relacionados
 Solicite uma demonstração do plugin
Obtenha uma avaliação completa
Obrigado pela sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.
Precisa de ajuda?
Envie um e-mail para apisupport@xecurify.com para obter orientações rápidas (por e-mail ou reunião) sobre sua necessidade e nossa equipe o ajudará a selecionar a solução/plano mais adequado às suas necessidades.


