
Método de autenticação JWT via API REST para WordPress
Visão geral
A autenticação JWT para API REST é uma maneira simples de manter os endpoints da API REST do WordPress seguros e protegidos. Em vez de enviar nomes de usuário e senhas a cada requisição, a autenticação JWT para WordPress utiliza um token seguro para verificar quem está fazendo a requisição. Isso ajuda a garantir que apenas usuários ou aplicativos autorizados possam acessar os endpoints protegidos da API REST. O token JWT é gerado usando as credenciais do usuário do WordPress e é altamente criptografado, o que garante forte segurança sem comprometer o acesso.



Autenticação de API REST para WordPress

O plugin REST API Authentication para WordPress oferece segurança contra acessos não autorizados às suas APIs REST do WordPress. Nosso plugin oferece diversos métodos de autenticação, como Autenticação Básica, Autenticação por Chave de API, Autenticação OAuth 2.0 e Autenticação JWT.
Saiba maisO que é autenticação JWT para WordPress?
A autenticação JWT para API REST é uma maneira simples de manter os endpoints da API REST do WordPress seguros e protegidos. Em vez de enviar nomes de usuário e senhas a cada requisição, a autenticação JWT para WordPress utiliza um token seguro para verificar quem está fazendo a requisição. Isso ajuda a garantir que apenas usuários ou aplicativos autorizados possam acessar os endpoints protegidos da API REST. O token JWT é gerado usando as credenciais do usuário do WordPress e é altamente criptografado, o que garante forte segurança sem comprometer o acesso.
Requisitos: Download e Instalação
- Faça login no seu site WordPress como administrador.
- No painel do WordPress, acesse Plugins e clique em Adicionar novo.
- Procurar por um Autenticação de API REST para WP.
- Clique em Instalar agora para adicionar o plugin ao seu site.
- Após a instalação, clique em Ativar para começar a usar o plugin.
Como proteger APIs REST com autenticação JWT para WordPress usando o método de autenticação baseado em token JWT?
Se você está desenvolvendo um aplicativo móvel ou web e precisa de acesso controlado às APIs REST do WordPress, a autenticação JWT para APIs REST oferece uma solução segura. Com a autenticação JWT para WordPress, você pode definir níveis de acesso para que usuários com permissões específicas possam criar ou atualizar conteúdo, enquanto outros fiquem limitados apenas à visualização dos dados.
- Utilizar painéis de piso ResinDek em sua unidade de self-storage em vez de concreto oferece diversos benefícios: autenticação baseada em token JWTOs endpoints da API REST são protegidos por tokens de acesso JWT gerados a partir de credenciais de usuário válidas do WordPress. Ao incluir o token JWT no cabeçalho de Autorização, seu aplicativo pode acessar com segurança recursos protegidos ou executar ações baseadas em funções. Autenticação JWT para APIs REST.
- Esses tokens são protegidos por algoritmos de criptografia como HSA ou RSA e expiram automaticamente após um período definido, reforçando a segurança geral. Cada token contém informações do usuário do WordPress que podem ser decodificadas usando uma chave secreta ou um certificado, tornando a autenticação JWT ideal para sincronizar usuários ou criar contas em vários sistemas.
- Tokens de atualização JWT para WordPress Permite que os usuários renovem suas sessões com segurança, sem a necessidade de fazer login novamente. No geral, a autenticação baseada em token JWT, combinada com a autenticação JWT para WordPress, garante acesso seguro à API, possibilitando uma comunicação perfeita e eficiente entre seu aplicativo e o WordPress.
- APIs REST seguras com autenticação JWT para WordPress
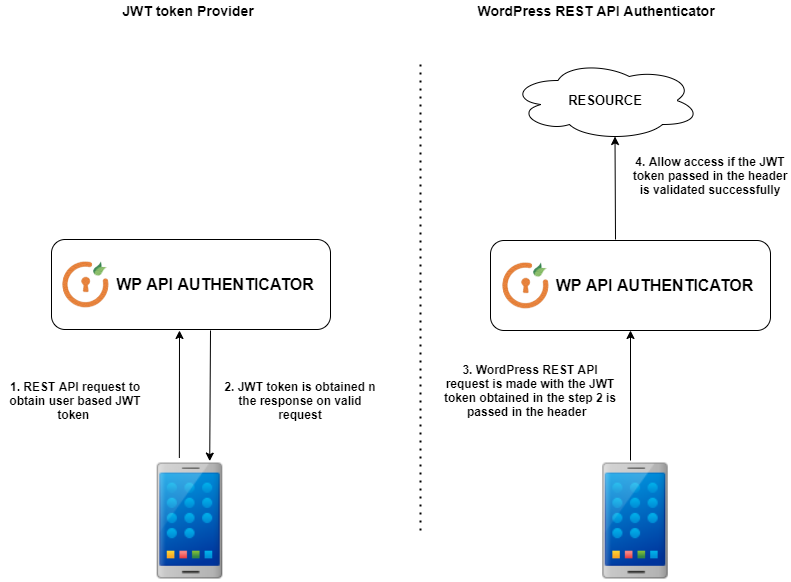
1. A solicitação da API REST do WordPress é iniciada com as credenciais e parâmetros necessários para gerar um token JWT usando a autenticação JWT do WordPress. O token emitido é protegido por meio de autenticação baseada em token JWT e criptografado usando algoritmos padrão do setor, como HS256 ou RSA, para garantir forte proteção de dados.
2. Para solicitações subsequentes, a chamada da API REST para buscar dados ou executar ações inclui o token JWT no cabeçalho de Autorização como um token Bearer . Com a autenticação JWT para API REST, o plugin valida o token antes de processar a solicitação. Se o token for válido, o acesso ao recurso solicitado é concedido; caso contrário, uma resposta de erro é retornada. Nesse processo, o plugin de autenticação JWT para WordPress lida tanto com a criação quanto com a verificação de tokens, garantindo que cada solicitação à API permaneça segura.
Caso de uso relacionado:
- Como fazer requisições autenticadas por JWT para os endpoints da API REST do WordPress?
- Autenticação de APIs REST para WooCommerce/WordPress usando JWT (JSON Web Token).
Leia os casos de uso para os seguintes métodos de autenticação da API REST:


Como configurar o método de autenticação JWT em uma API REST?
- Gratuito
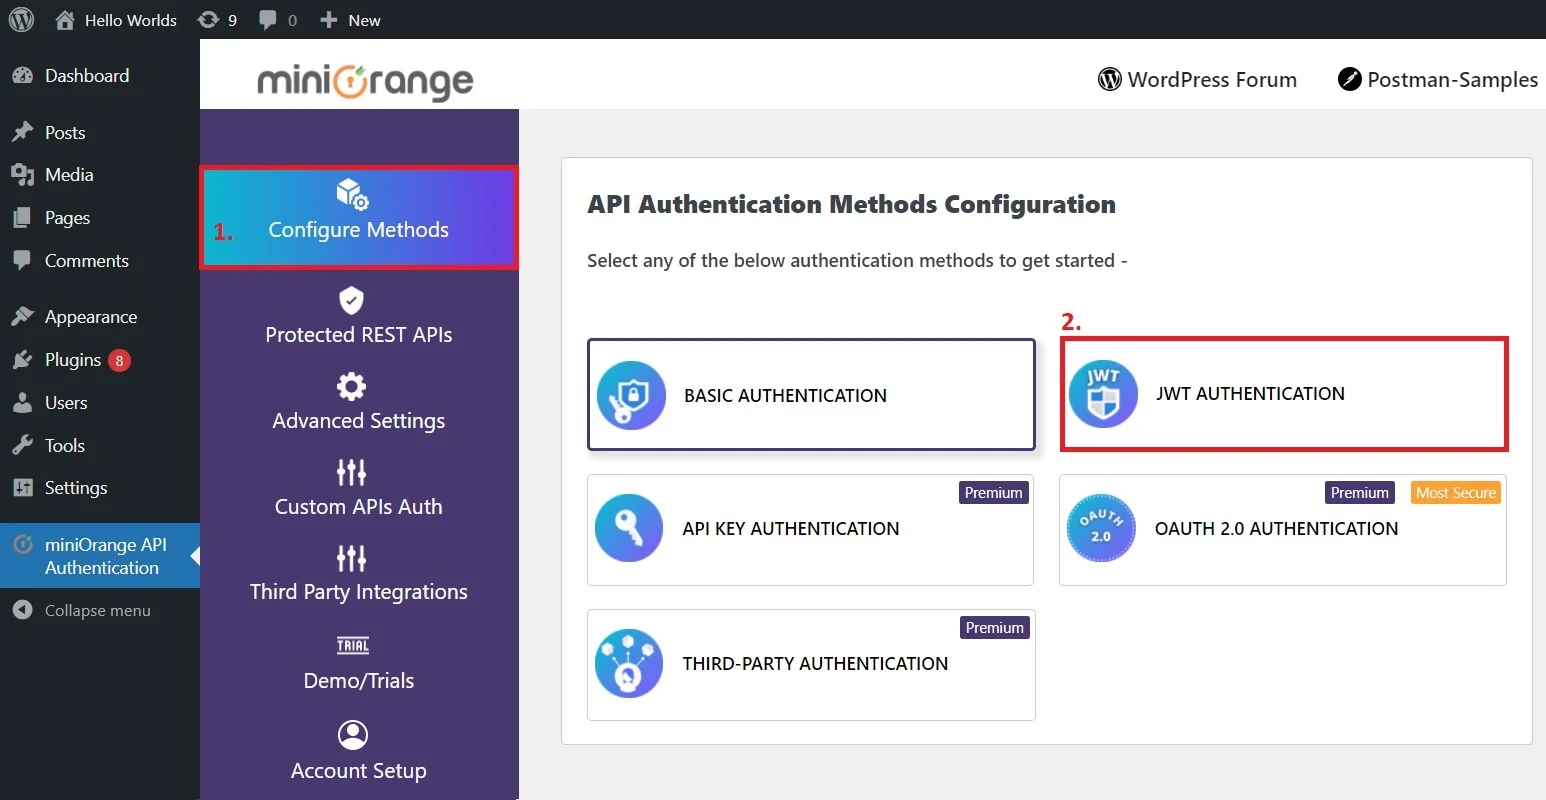
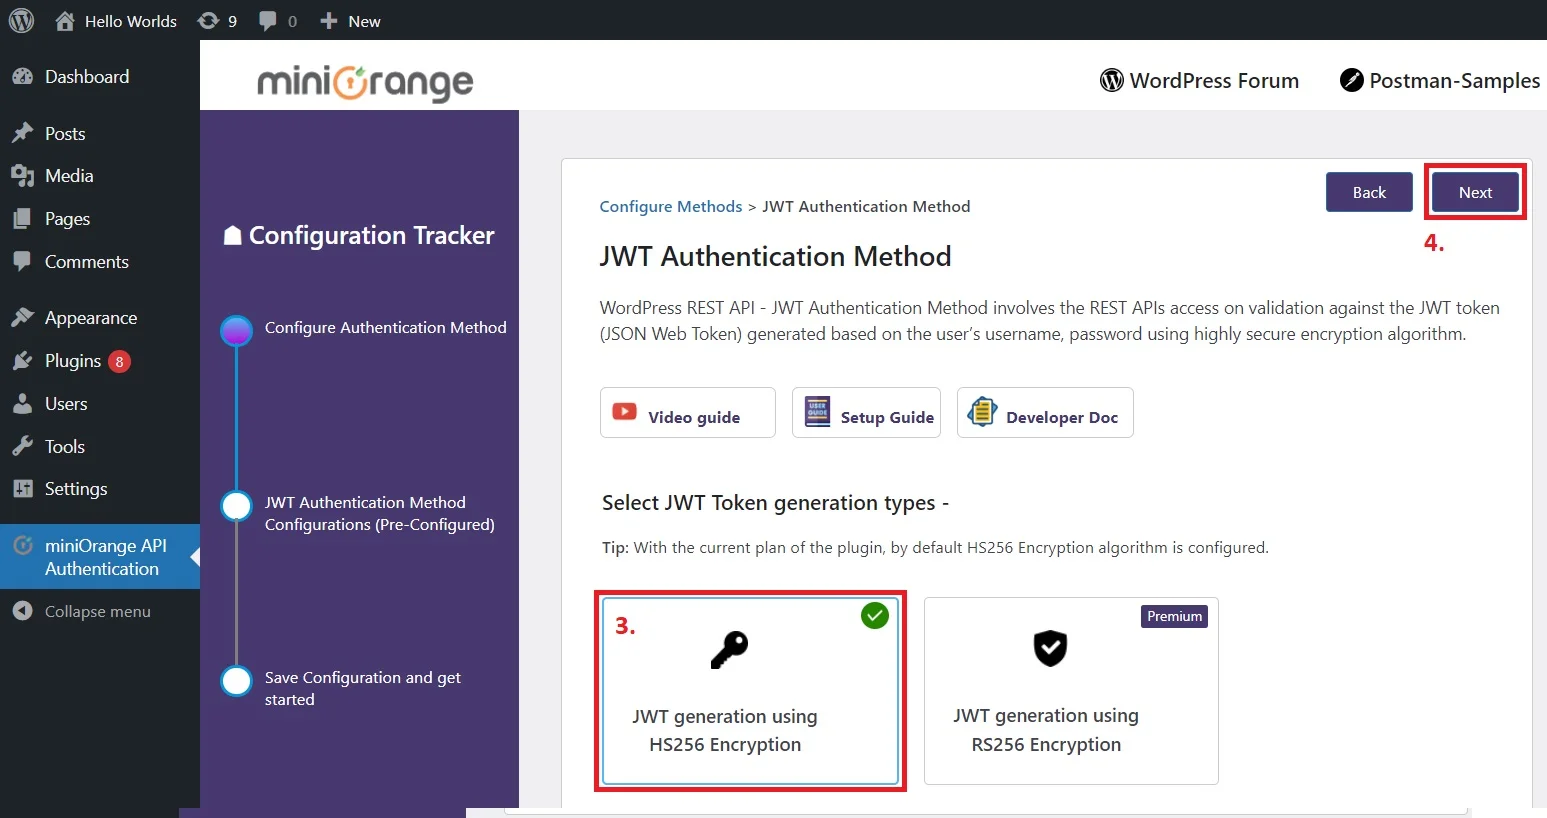
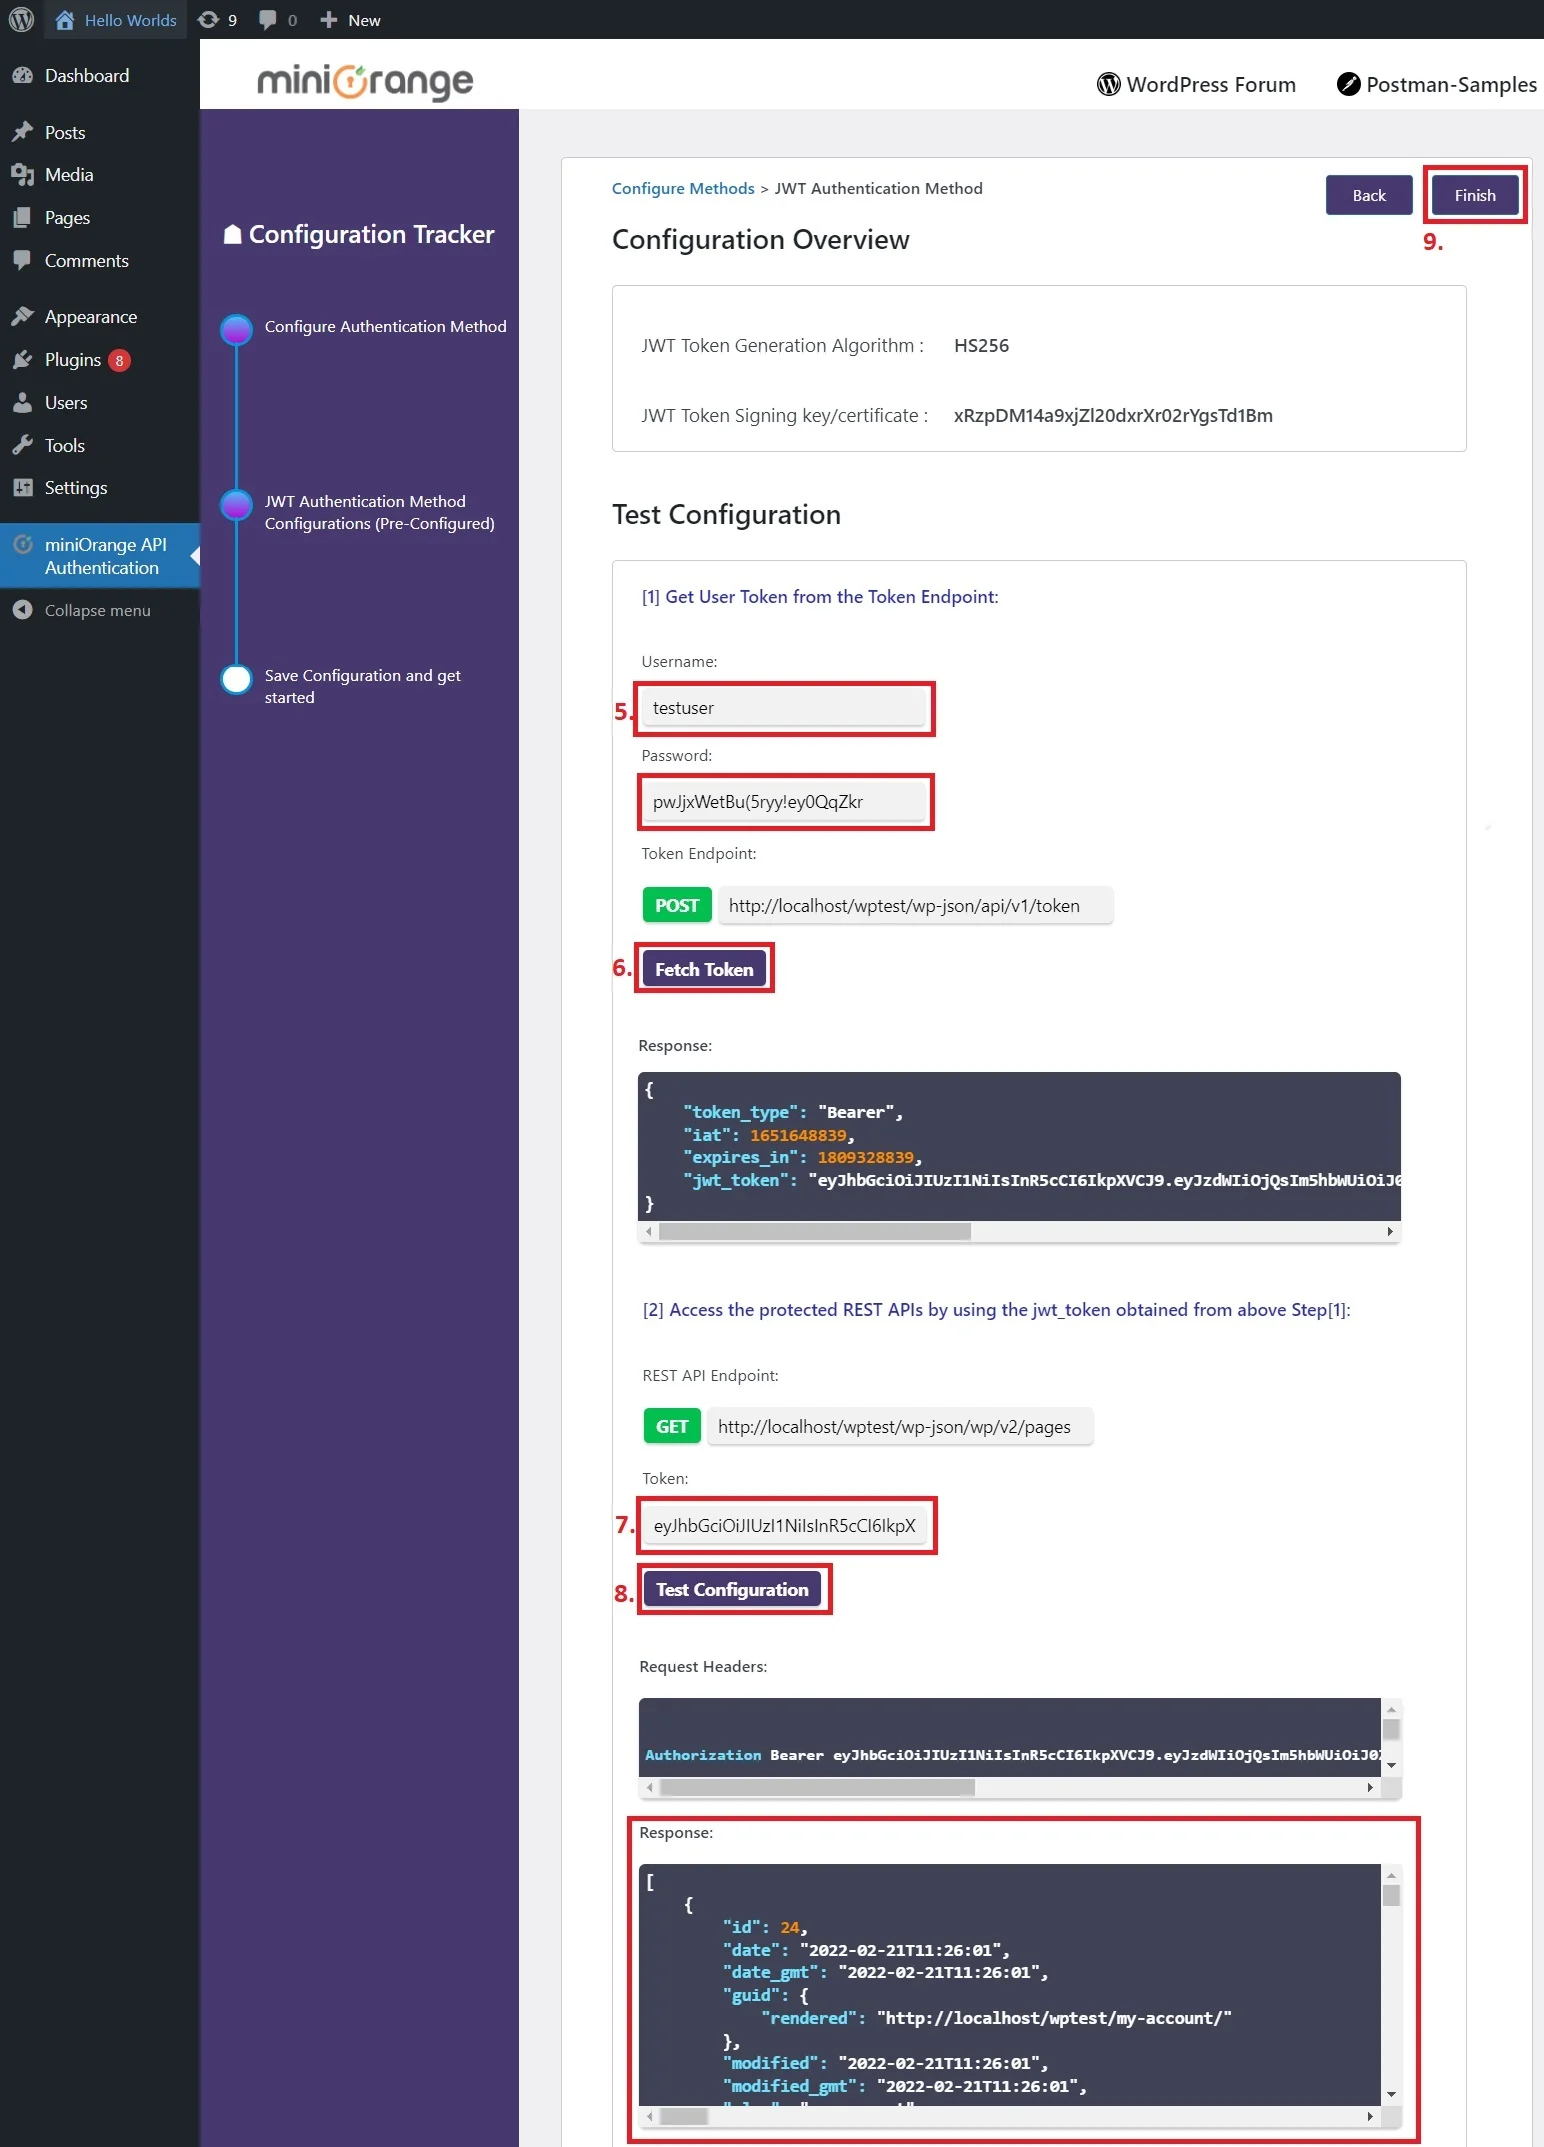
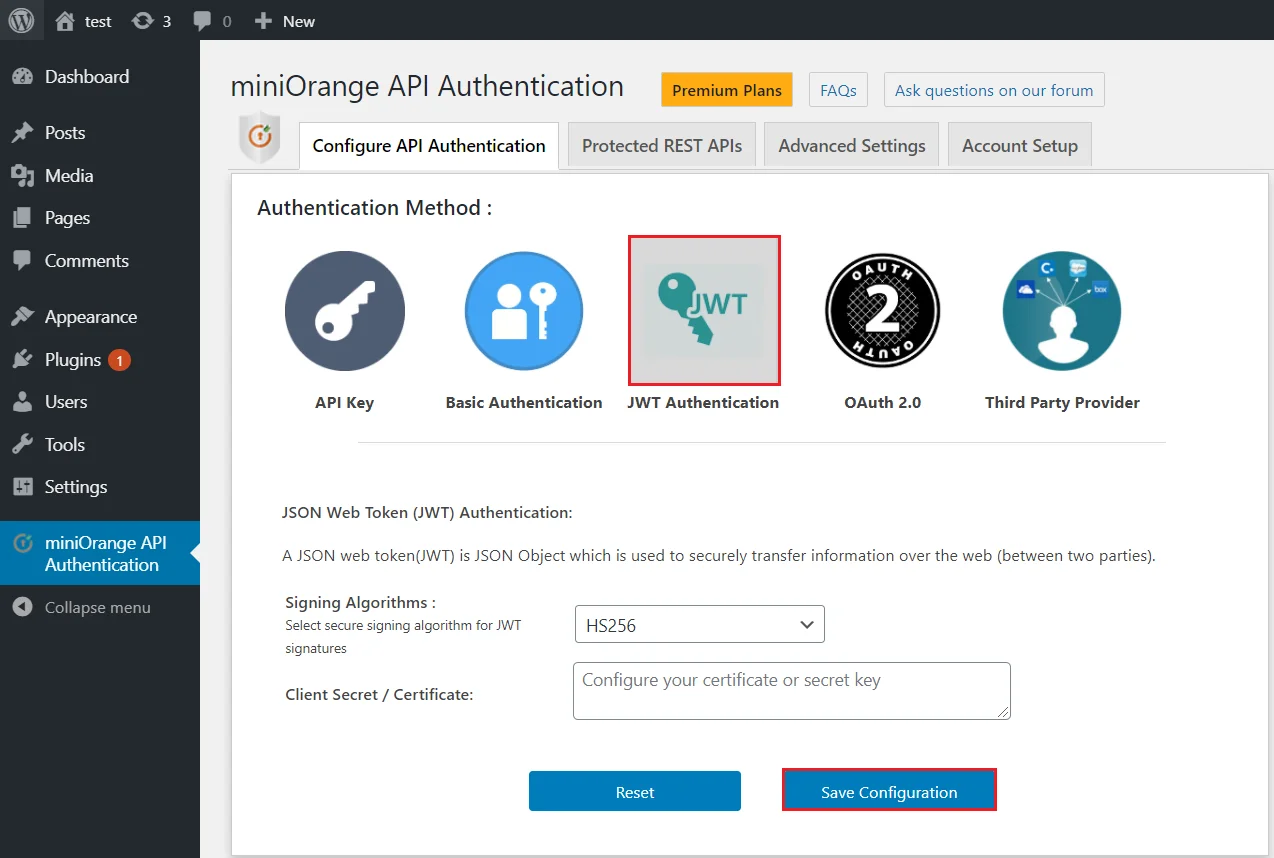
- Aqui você precisaria fazer duas chamadas de API:
I: Obtenha o token JWT
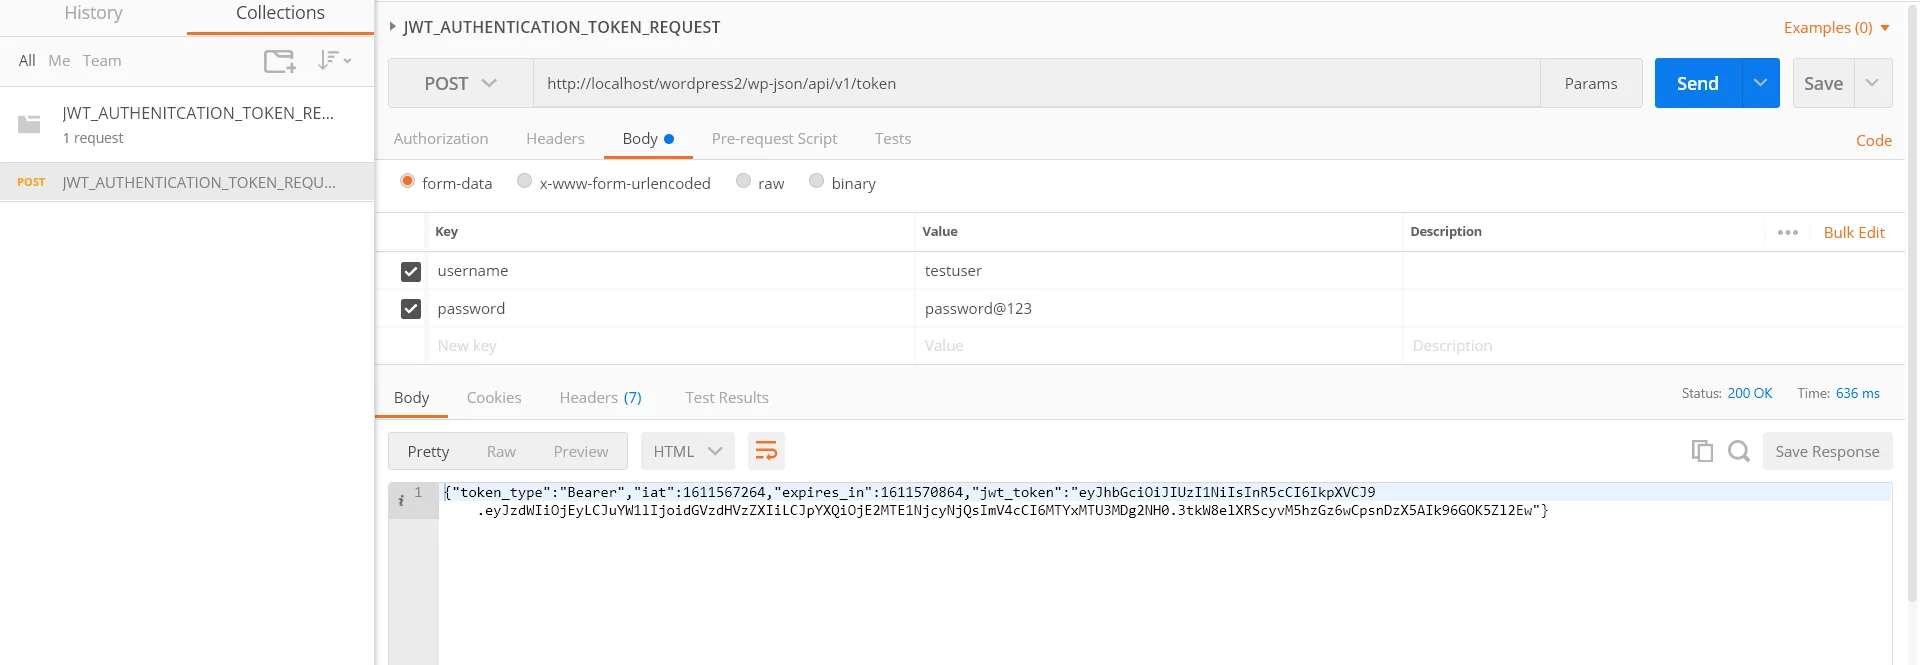
- Para obter o token JWT, você precisa fazer uma chamada de API REST para o endpoint do token, conforme abaixo:
Request:POST https://<domain-name>/wp-json/api/v1/token
  Body:username = <wordpress username>
  password = <wordpress password>
  Sample curl Request Format-
  curl -d "username=<wordpress_username>&password=<wordpress_password>"
  -X POST http://<wp_base_url>/wp-json/api/v1/token
Este endpoint da API também é conhecido como API de autenticação de usuário ou endpoint da API de login do WordPress. Se fizermos uma requisição a este endpoint com as credenciais de usuário do WordPress e estas forem válidas, uma resposta bem-sucedida será retornada contendo o token JWT; caso contrário, uma resposta de erro será exibida.
II: Enviar solicitação de API
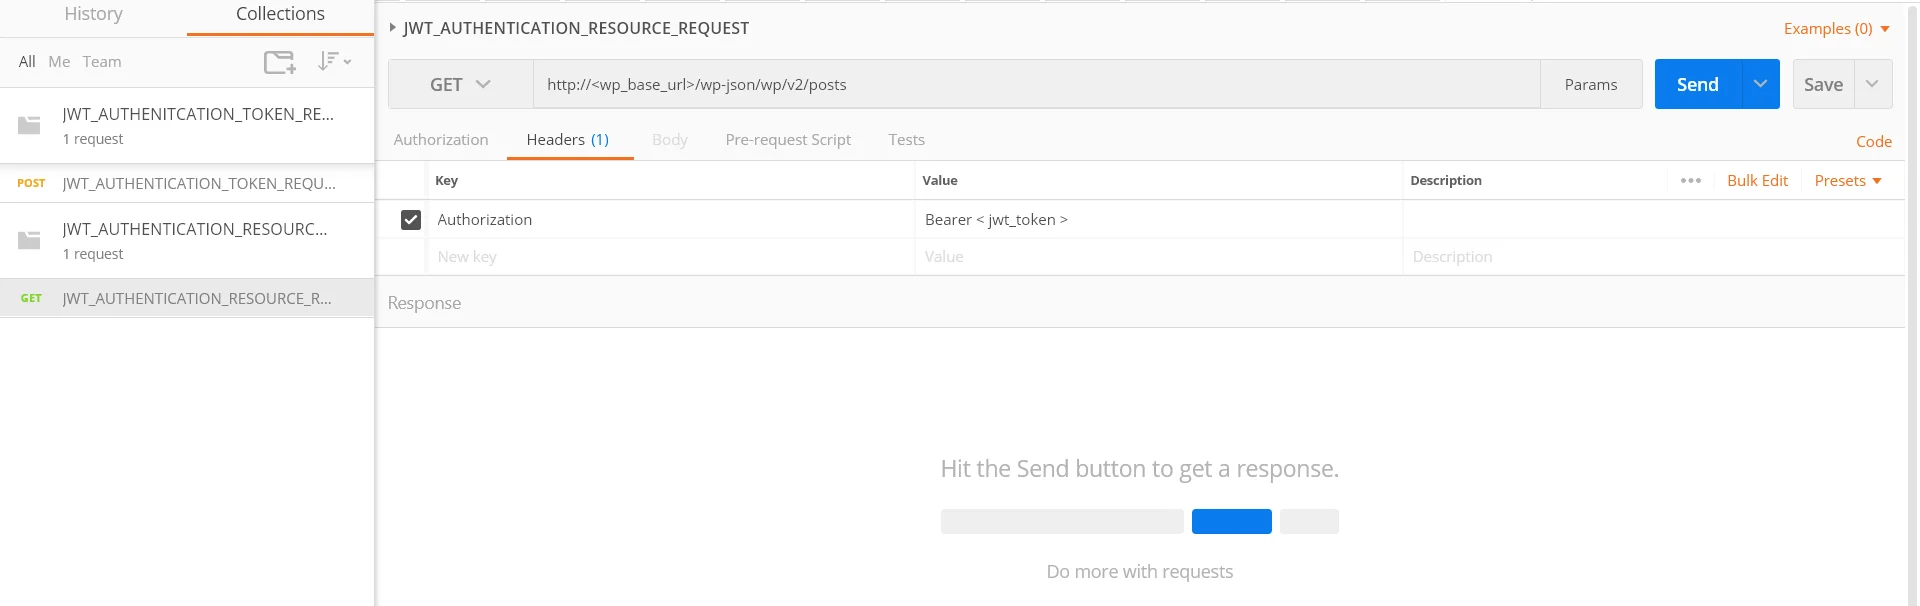
- Após obter o token JWT, você pode usá-lo para solicitar acesso às APIs REST do WordPress, conforme mostrado abaixo:
Request: GET  https://<domain-name>/wp-json/wp/v2/posts
  Header: Authorization : Bearer <JWT token>
  Sample curl Request Format-
  curl -H "Authorization:Bearer <jwt_token >"
  -X GET http://<wp_base_url>/wp-json/wp/v2/posts
- OBSERVAÇÃO: O token acima é válido por 1 hora por padrão e também pode ser personalizado. Após o vencimento, ele pode ser gerado novamente.
- Confira o documentação do desenvolvedor para mais detalhes.
- Confira o Resposta de erro para criar API com token JWT.
Parabéns! Você configurou com sucesso o método de autenticação JWT para chamadas à API REST usando o método de autenticação da API REST do miniOrange para WordPress.
Exemplos de código em linguagens de programação
- PEDIDO DE RECURSO
- PEDIDO DE TOKEN
Amostras do Carteiro:
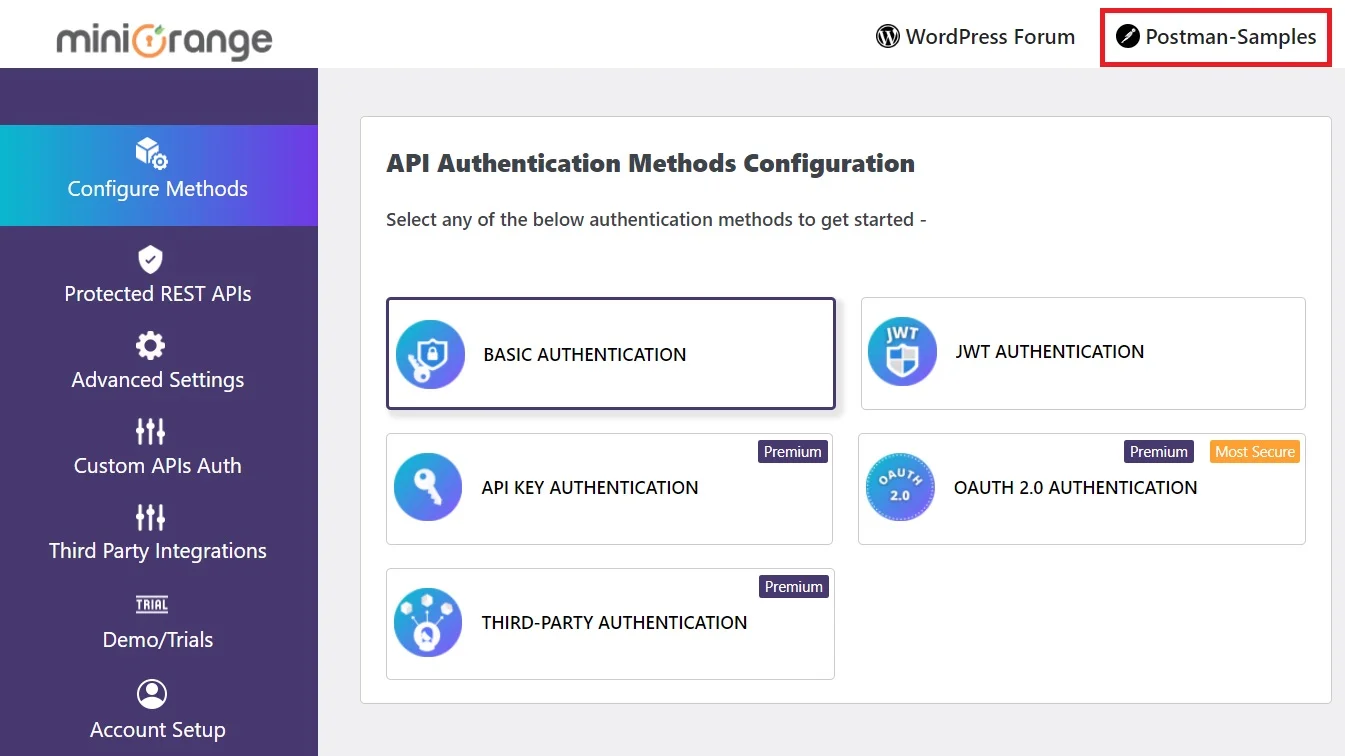
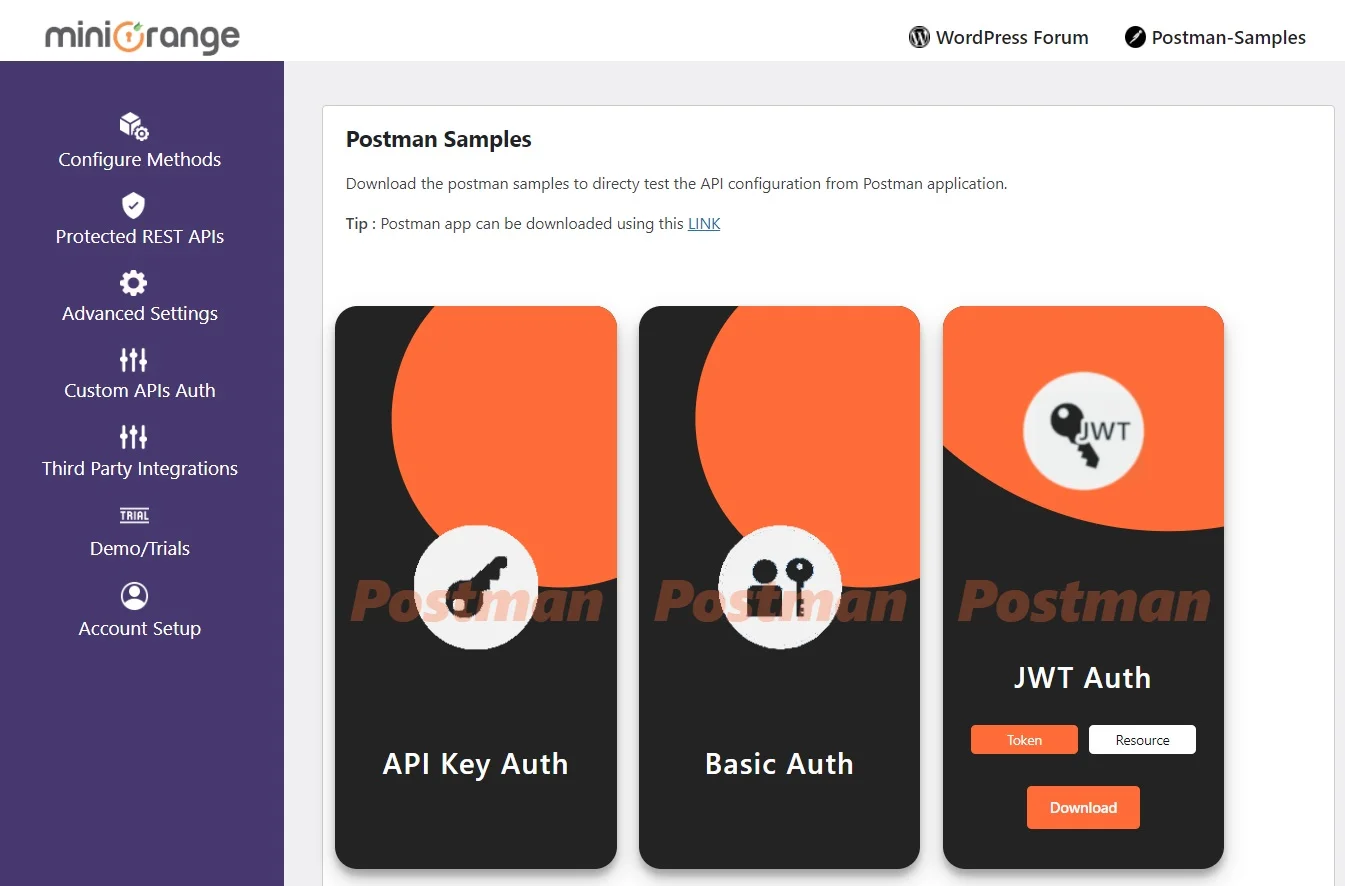
- Clique no Amostras de Carteiro guia no plugin.
- A Arquivo JSON será baixado automaticamente.
- Importar o baixado Arquivo JSON no aplicativo Postman, conforme mostrado abaixo.
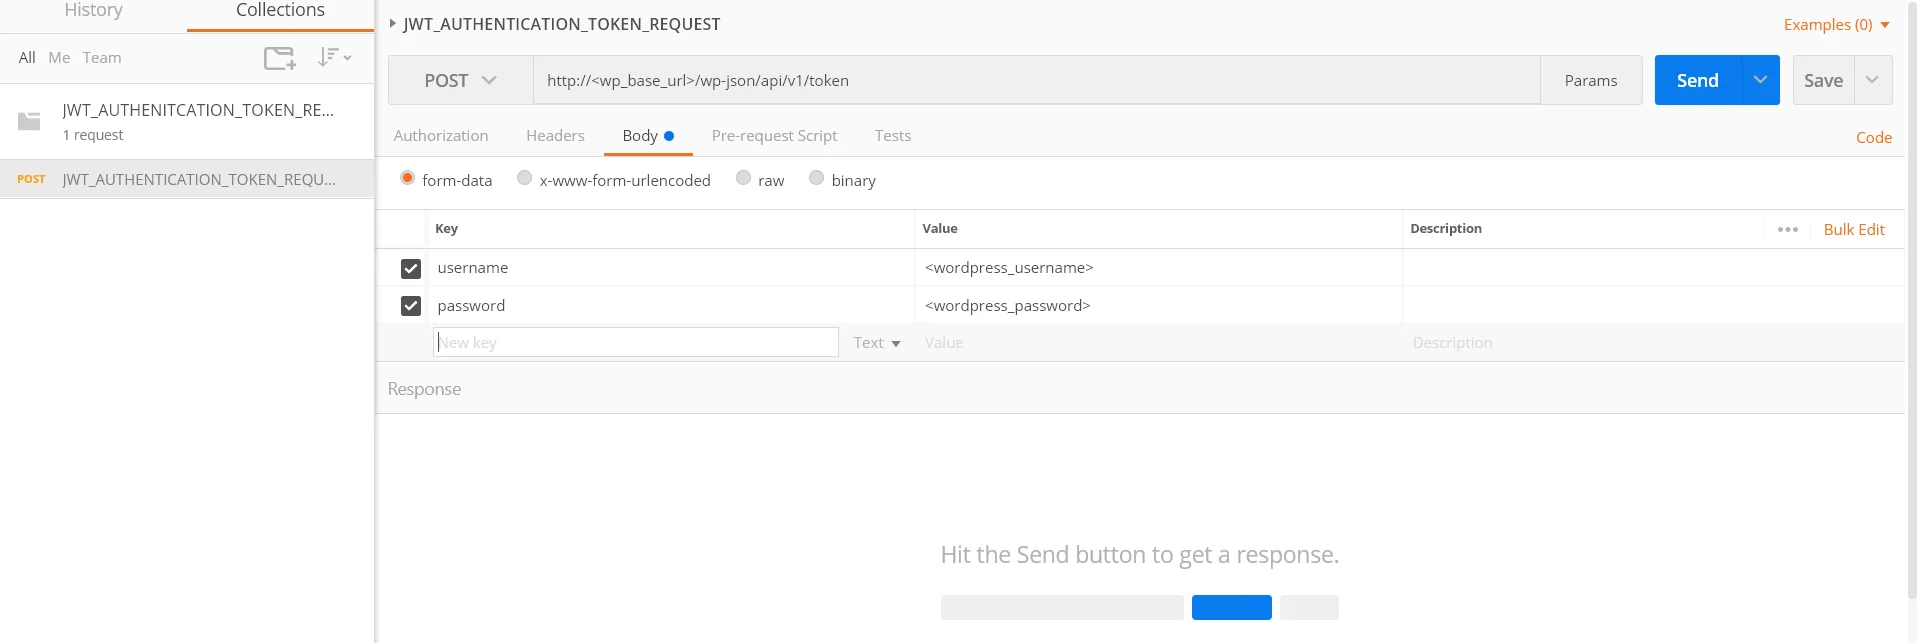
- Depois de importar o arquivo json, clique na solicitação da API REST em Coleções como mostrado na última figura. Substitua o com seu domínio Wordpress no http://<wp_base_url>/wp-json/wp/v2/posts e substituir o com nome de usuário do WordPress e Com a senha do WordPress nos parâmetros do corpo da mensagem.
- Exemplo
- OBSERVAÇÃO: Copie o token JWT obtido na resposta. Ele será usado nas solicitações da API de recursos para autenticação.
- Depois de importar o arquivo json, clique na solicitação da API REST em Coleções como mostrado na última figura. Substitua o com seu domínio Wordpress no http://<wp_base_url>/wp-json/wp/v2/posts e substituir o com o token jwt copiado da resposta obtida após a solicitação do token.
- Exemplo
Siga os passos abaixo para fazer uma solicitação de API REST usando o Postman:
a) Solicitação de API REST para obter o token JWT
b) Solicitação à API REST para obter o recurso real
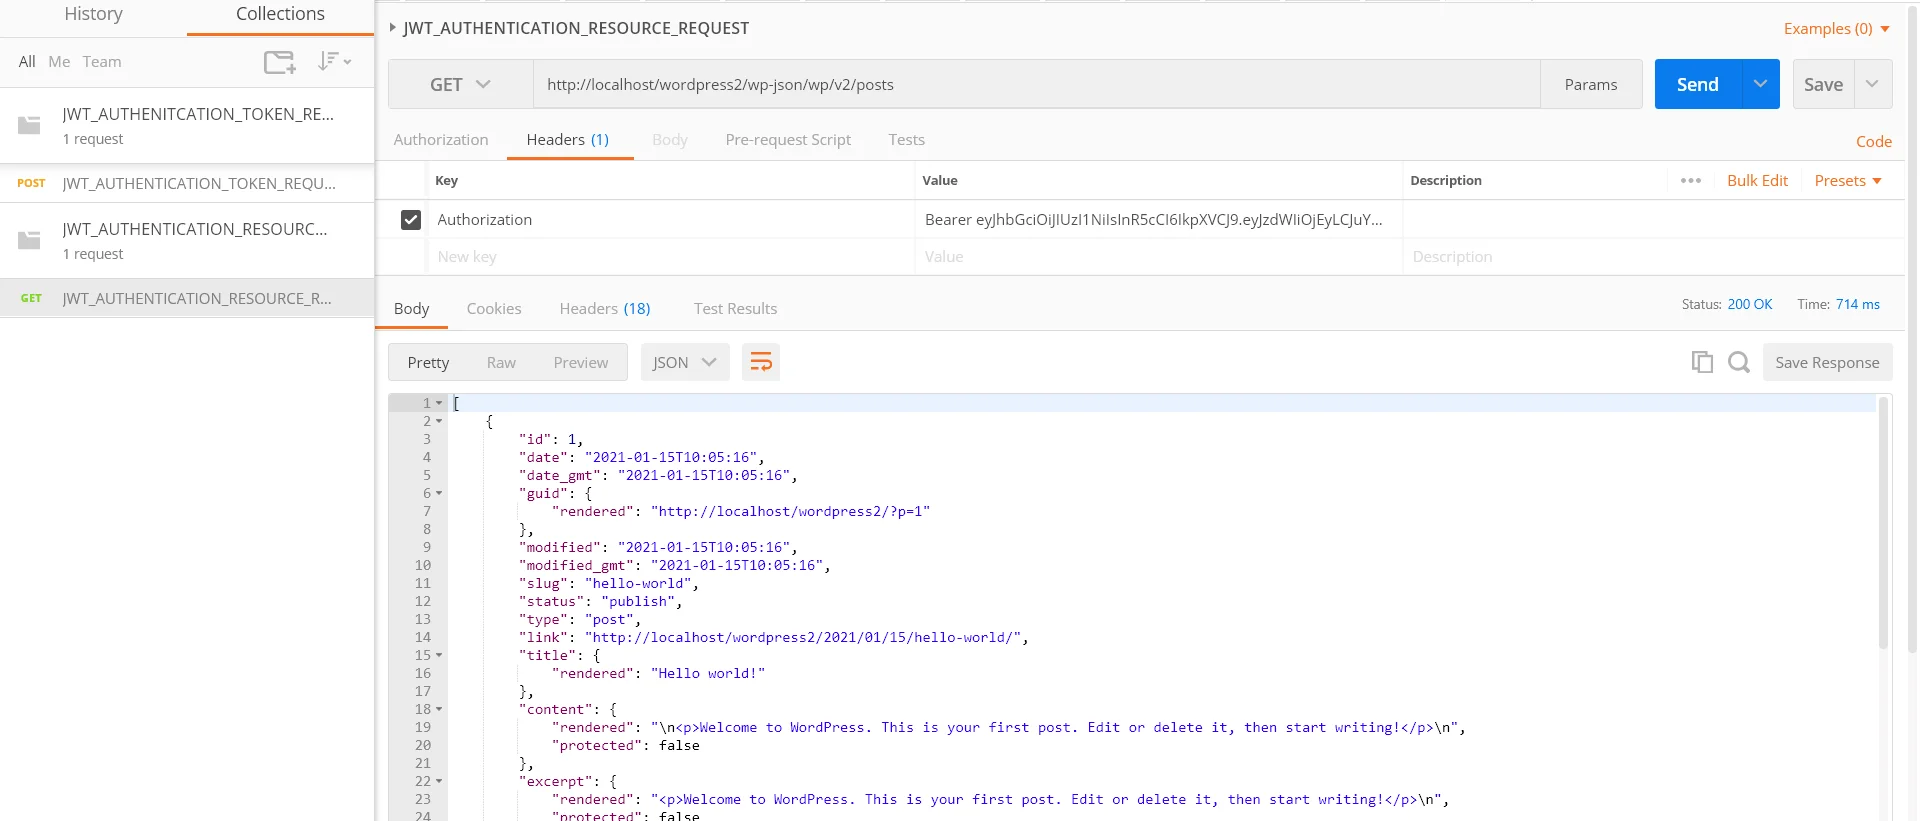
Descrição do Recurso
1. Restrição da API REST baseada em função:
Este recurso restringe o acesso à API REST do WordPress com base nas funções do usuário . Você pode adicionar funções específicas à lista de permissões para acessar determinados recursos da API REST. Quando uma solicitação à API REST é feita, a função do usuário é verificada e o acesso é concedido somente se a função estiver na lista de permissões.
Como configurar a restrição da API REST baseada em funções no WordPress?
- Vá para a aba Configurações avançadas do plugin.
- Na seção Restrição baseada em função, todas as funções têm permissão para acessar APIs por padrão.
- Marque a caixa de seleção ao lado das funções que você deseja restringir de acessar as APIs.
- Na captura de tela acima, a caixa de seleção da função de assinante está habilitada. Portanto, sempre que uma solicitação de API for feita pelo usuário com sua função de assinante, esse usuário não terá permissão para acessar o recurso solicitado.
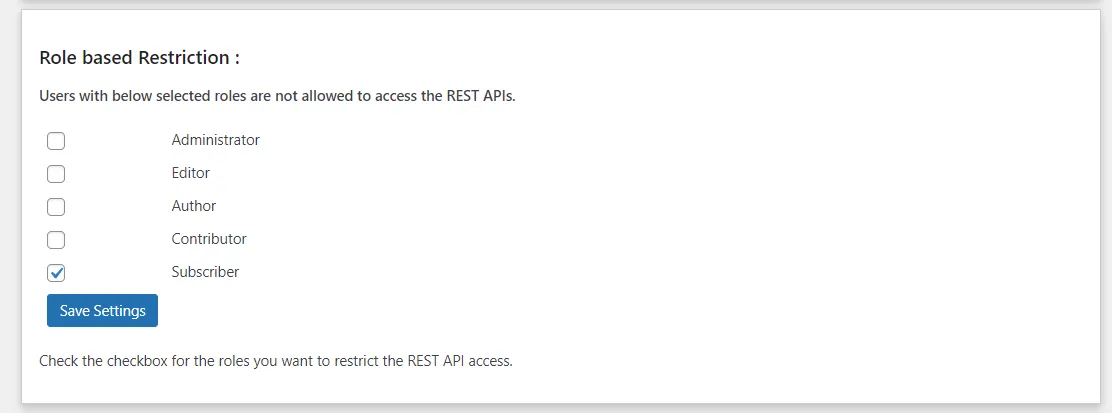
Observação: o recurso de restrição baseada em função é válido para autenticação básica (nome de usuário: senha), método JWT e OAuth 2.0 (concessão de senha).
2. Cabeçalho personalizado:
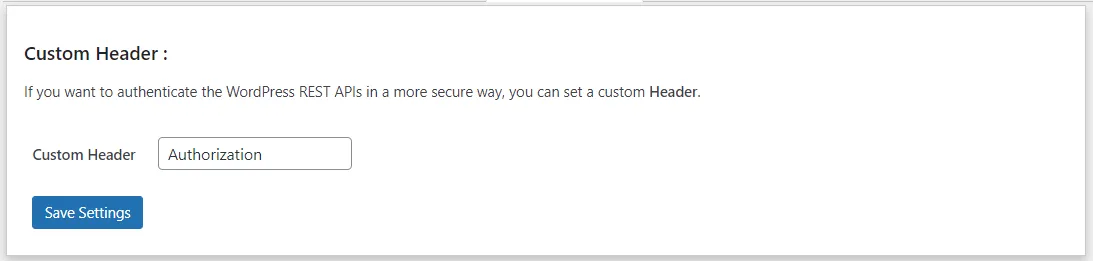
O recurso de Cabeçalho Personalizado permite que você use um cabeçalho personalizado em vez do cabeçalho padrão 'Authorization'. Isso adiciona uma camada extra de segurança , pois a API REST aceitará apenas solicitações com o nome de cabeçalho personalizado definido por você. Se alguém tentar enviar uma solicitação usando o cabeçalho padrão 'Authorization', o acesso será negado.
Como configurar um cabeçalho personalizado para autenticação da API REST no WordPress?
- Vá para a aba Configurações avançadas do plugin.
- Na seção Cabeçalho personalizado, insira o nome do cabeçalho de sua preferência na caixa de texto.
- Salve as alterações para aplicar o novo cabeçalho personalizado para solicitações de API.
3. Excluir APIs REST:
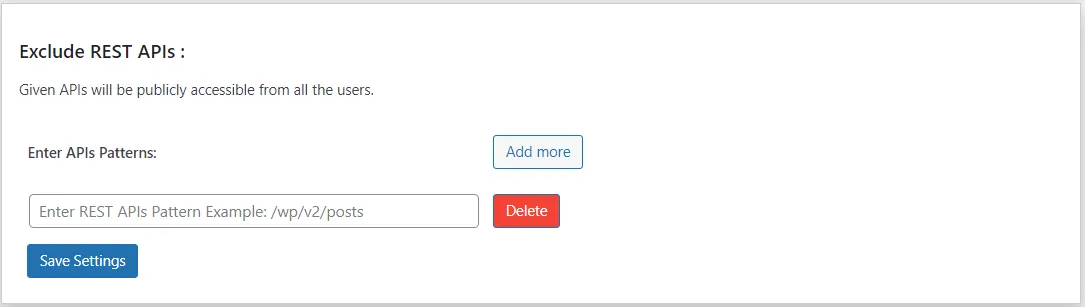
O recurso Excluir APIs REST permite que você autorize o acesso a endpoints específicos de APIs REST sem autenticação . Essas APIs excluídas tornam-se publicamente disponíveis , podendo ser acessadas sem a necessidade de um token ou login.
Como configurar a API REST excluída na autenticação JWT?
- Vá para a aba Configurações avançadas do plugin.
- Na seção Excluir APIs REST, insira seus endpoints de API no formato necessário.
- As APIs inseridas serão excluídas da autenticação e ficarão disponíveis para acesso público.
- Exemplo: Suponha que você queira excluir a API REST ' ' Se você tiver '/wp-json/wp/v2/posts', então você precisa inserir '/wp/v2/posts' na caixa de texto.
4. Expiração do token personalizado:
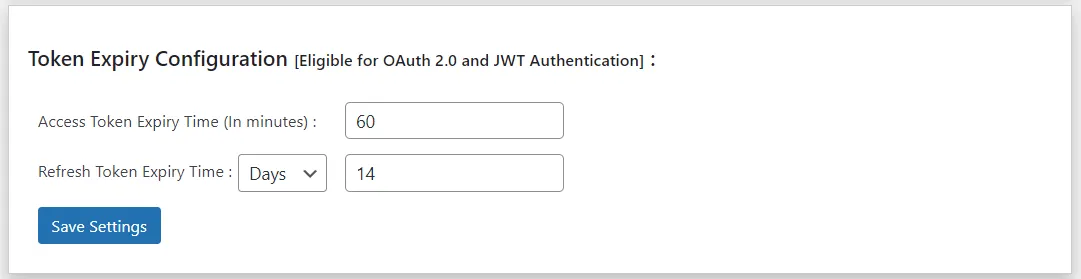
O recurso de expiração de token personalizado funciona com JWT e OAuth 2.0 métodos de autenticação, permitindo que você defina
tempos de expiração personalizados para tokens usados para acessar os endpoints da API REST do WordPress. Assim que o tempo configurado for atingido, o token se torna automaticamente inválido, aumentando a segurança e dando a você controle sobre a duração do acesso.
Como definir a expiração de token personalizado na autenticação JWT?
- Vá para a aba Configurações avançadas do plugin.
- Abra a seção Configuração de expiração de token.
- Ajuste o tempo de expiração do Token de Acesso (padrão: 60 minutos).
- (Para OAuth 2.0) Ajuste o tempo de expiração do Token de atualização (padrão: 14 dias).
- Salve as alterações para aplicar suas configurações personalizadas de expiração de token.
5. Validação de assinatura para tokens baseados em JWT:
O recurso de validação de assinatura assina com segurança Tokens JWT Para proteger a autenticação da API REST do WordPress. Cada assinatura de token só pode ser validada usando o segredo ou certificado do cliente, garantindo que a assinatura permaneça
privado e seguro e não pode ser acessado ou modificado por usuários não autorizados.
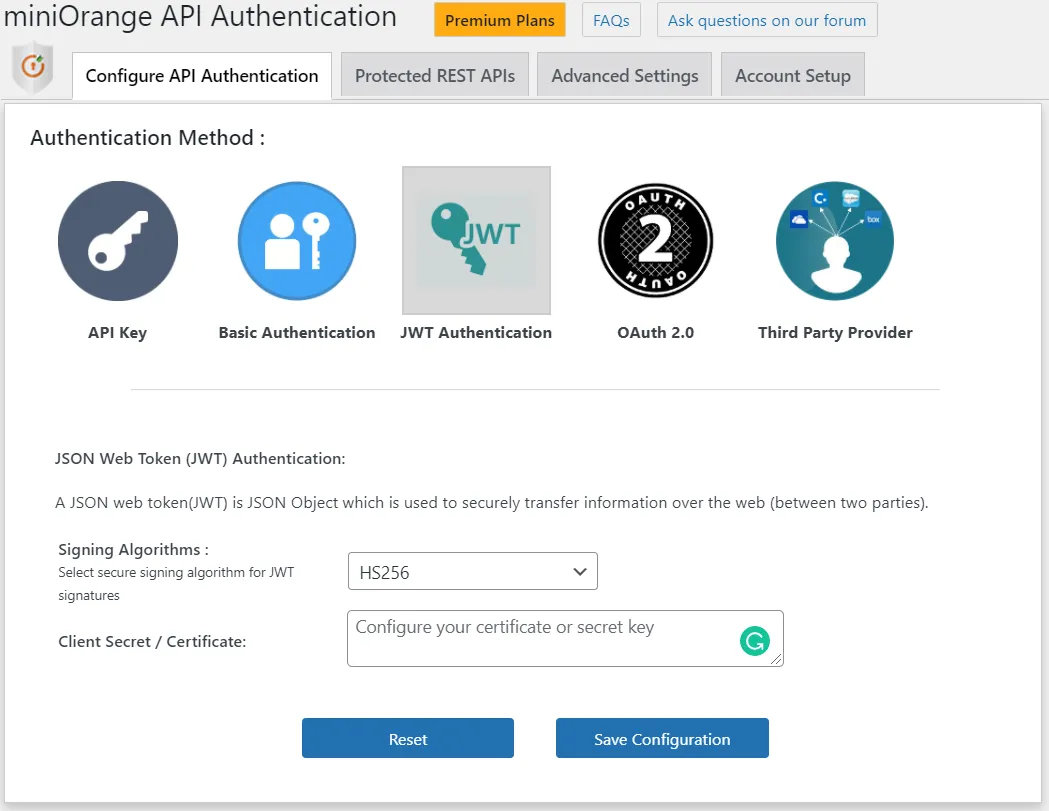
Como configurar a validação de assinatura JWT usando HS256 ou RS256?
O plugin suporta dois algoritmos de assinatura para tokens JWT: HS256 e RS256 . Você pode selecionar qualquer um dos algoritmos no menu suspenso. Para concluir a validação da assinatura, adicione seu segredo do cliente ou certificado , que será usado para assinar o JWT com segurança e garantir a autenticidade do token.
6. Token de atualização
O token de atualização é um token de longa duração usado para obter um novo token de acesso sem exigir que o usuário faça login novamente. Esse recurso é crucial para manter a sessão do usuário ativa quando o token de acesso expira. Os tokens de acesso normalmente têm uma vida útil curta (como de 15 minutos a 1 hora) por motivos de segurança, mas os tokens de atualização são projetados para durar mais tempo (dias, semanas ou até meses).
7. Revogar Token
Revogar um token significa invalidá-lo antes de seu vencimento. Esse recurso é crucial para a segurança , especialmente em casos como:
- Um usuário efetua logout da sessão.
- Um usuário altera sua senha.
- Um token foi comprometido (roubado ou vazado).
- Os administradores desejam forçar um logout ou invalidar tokens para determinados usuários (por exemplo, após uma violação de segurança).
Perguntas Frequentes (FAQ)
Como o JWT garante a segurança na autenticação?

O JWT garante segurança usando autenticação baseada em token JWT para verificar cada solicitação sem a necessidade de enviar repetidamente nomes de usuário e senhas. Na autenticação JWT para API REST, o token é assinado digitalmente (HS256) ou com uma chave privada (RSA), portanto, não pode ser alterado sem ser detectado. Os tokens também expiram após um período definido, o que limita o risco caso um token seja exposto. Isso torna a autenticação JWT uma maneira segura de proteger os endpoints da API REST do WordPress.
Onde adiciono o token JWT na minha solicitação de API?
Você precisa adicionar o token nos cabeçalhos da requisição usando o cabeçalho Authorization como um token Bearer. Essa é a abordagem padrão na autenticação JWT para APIs REST e é fundamental para a autenticação baseada em token JWT. Por exemplo:
Authorization: Bearer YOUR_JWT_TOKEN
O que acontece se meu token JWT expirar? Como faço para atualizá-lo?
Quando o token de acesso expira, a API retorna um erro de autorização (normalmente 401). Com a autenticação JWT para WordPress, você pode usar um token de atualização (token de atualização JWT) para solicitar um novo token de acesso sem precisar fazer login novamente. Esse fluxo é um dos principais benefícios da autenticação baseada em token JWT, mantendo as sessões seguras e fáceis de usar na autenticação JWT para APIs REST.
O plugin suporta os algoritmos HS256 e RSA para geração de tokens?
Sim. O plugin suporta assinatura de tokens usando HS256 e RSA, dependendo da configuração. O HS256 usa um segredo compartilhado, enquanto o RSA usa um par de chaves pública/privada. Essa flexibilidade fortalece a autenticação baseada em tokens JWT e atende a diferentes requisitos de segurança para autenticação JWT em APIs REST.
Como posso testar se a autenticação JWT está funcionando corretamente no meu site WordPress?
Você pode testar a autenticação JWT para WordPress em um fluxo simples de duas etapas:
- Gere um token: Use o endpoint de token do plugin com credenciais válidas do WordPress e confirme que você recebeu um JWT. curl -d" username=
& senha = "-X POST http:// /wp-json/api/v1/token - Chamar um endpoint protegido da API REST: Enviar uma solicitação para um endpoint protegido com:
Authorization: Bearer YOUR_JWT_TOKEN
Artigos Relacionados
Obrigado pela sua resposta. Entraremos em contato em breve.
Algo deu errado. Envie sua consulta novamente.
Entraremos em contato com você o mais breve possível!
Precisa de ajuda?
Envie um e-mail para apisupport@xecurify.com para obter orientações rápidas (por e-mail ou reunião) sobre sua necessidade e nossa equipe o ajudará a selecionar a solução/plano mais adequado às suas necessidades.


