
SAML Single Sign-On (SSO) no Zendesk usando o plugin Joomla IDP
Visão geral
O Single Sign-On no Zendesk usando o Joomla IDP permite que os usuários efetuem login no Zendesk usando o Joomla configurando o Zendesk como um Provedor de Serviços (SP) e o Joomla como um Provedor de Identidade SAML (IDP). Este guia explicará passo a passo como configurar o SSO entre as duas plataformas.





Instalar o plugin Joomla SAML IDP
- Faça login no seu site Joomla Administrador console.
- No menu de alternância à esquerda, clique em System, então na seção Instalar clique em Extensões.
- Agora clique em Ou procurar arquivo botão para localizar e instalar o arquivo de plugin baixado anteriormente.
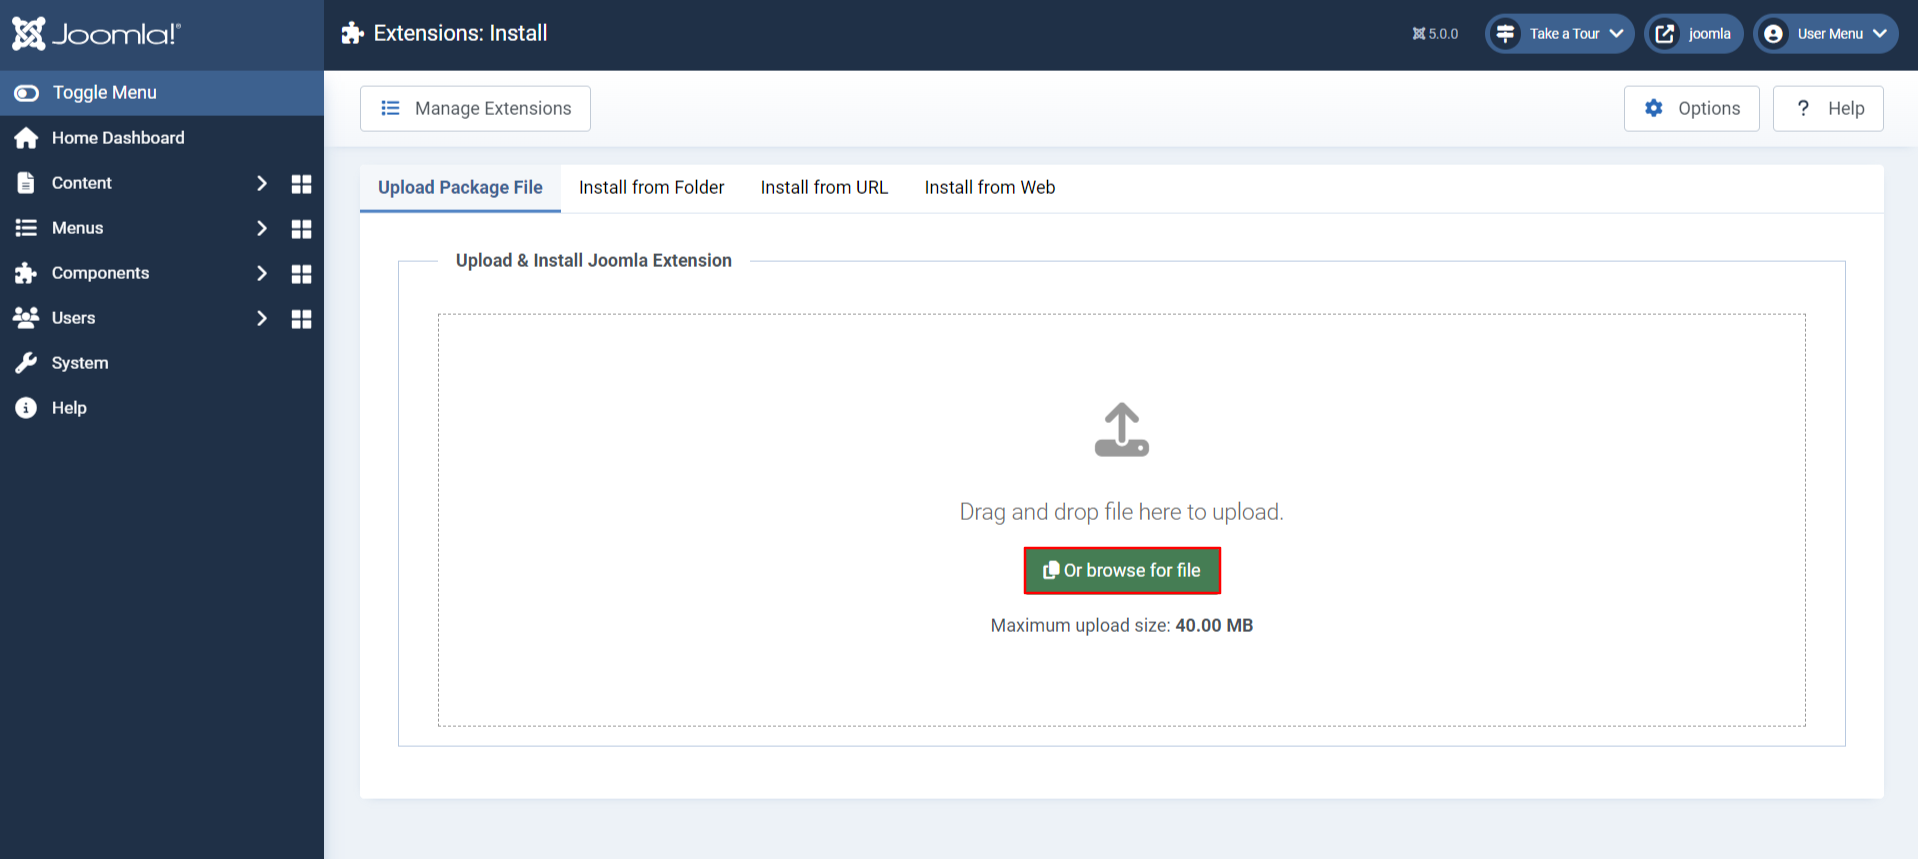
- A instalação do plugin foi bem-sucedida. Agora clique em Comece a usar o plugin SAML IDP do miniOrange para configurar o plugin miniOrange Joomla IDP.

- Vou ao Plugin miniOrange Joomla IDPnavegue até o Provedor de Identidade aba.
- Aqui, você pode encontrar o URL/arquivo XML de metadados do Provedor de Identidade ou endpoints como ID da Entidade IDP, URL de login SAML, URL de logout SAML (recurso premium) e certificado para configuração do SP. Baixe os metadados XML clicando no botão, conforme mostrado abaixo.

Etapas de configuração
Nessa configuração, o Joomla serve como repositório para armazenar usuários, ou seja, atuará como o provedor de identidade (IDP), enquanto o Zendesk será onde os usuários farão login usando suas credenciais do Joomla, onde o plugin Joomla SAML IDP SSO estará instalado.
Etapa 1: configurar o Zendesk como SP (provedor de serviços)
- Acesse o Zendesk e faça login em sua conta Domínio Zendesk.
- Clique no de Corretora no painel esquerdo e clique em Início de sessão único para Total.

- Agora clique em Criar configuração SSO e depois selecione SAML da lista suspensa.

- Aqui insira as informações nos campos correspondentes do Metadados do IDP do Joomla aqui.. Em seguida, clique no Economize botão.

- Digite os seguintes valores:
| URL de logon único SAML | Entrar URL de login SAML na aba Provedor de Identidade do plugin Joomla. |
| URL de logout remoto | Entrar URL de saída do SAML na aba Provedor de Identidade do plugin Joomla. |
| Impressão digital do certificado | Copie o Impressão digital do certificado baixado da aba Provedor de Identidade do plugin Joomla. Para gerar, copie todo o conteúdo do certificado e cole-o em qualquer gerador de impressão digital de certificado X.509 online. |
- Você configurou com sucesso o Zendesk como Provedor de Serviços (SP).
Etapa 2: Configurar o Joomla como IDP (Provedor de Identidade)
- Agora vá para Componentes -> miniOrange Joomla IDP -> Provedor de serviços.

- Navegue até a Provedor de Serviço aba e preencha os campos para Nome do provedor de serviços, ID da entidade SP or Emissora, URL do ACS e Formato NameIDConsulte esta etapa para obter os detalhes do Provedor de Serviços. Preencha os demais campos de acordo com suas necessidades. Clique em Economize.
Digite os seguintes valores:
| Nome do provedor de serviços | Escolha um nome apropriado de acordo com sua escolha |
| ID da entidade SP ou emissor | ID da entidade do provedor de serviços |
| URL do ACS | URL do Serviço de Atendimento ao Consumidor de Asserção SP |
| Certificado X.509 (opcional) [Para solicitação assinada] | Cole o valor do certificado que você copiou do arquivo de metadados |
| Formato NameID | Selecione urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress |
| Afirmação Assinada | Verificado |

- Agora clique em Mapeamento Avançado aba. Selecione os Atributo NameID e então clique em Economize Botão.

- Você concluiu com sucesso seu miniOrange Joomla SAML 2.0 IDP configurações.
Etapa 3: Mapeamento de Atributos - Recurso Premium
- De acordo com o relatório Plugin miniOrange Joomla IDPnavegue até o Mapeamento Avançado aba.
- Aqui, você pode configurar Mapeamento de atributos personalizados e também adicionar adicionais Atributos do usuário.


