
Руководство по настройке единого входа SAML SSO в ASP.NET Framework с использованием Shopify в качестве поставщика идентификационных данных.
Обзор
Модуль ASP.NET SAML Single Sign-On (SSO) позволяет включить единый вход SAML для ваших приложений ASP.NET. Используя единый вход, вы можете использовать только один пароль для доступа к вашему приложению и сервисам ASP.NET . Наш модуль совместим со всеми поставщиками идентификации, поддерживающими SAML . Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между ASP.NET и Shopify, рассматривая Shopify в качестве поставщика идентификации.



Поддержка платформ: Модуль ASP.NET SAML SSO поддерживает платформы ASP.NET 3.5 и выше.
- Суд
- Предприятие
Предварительные условия: загрузка и установка
- Чтобы установить пакет NuGet miniOrange SAML SSO Для интеграции в ваше .NET-приложение просто установите пакет miniOrange NuGet поверх вашего приложения.
PM> NuGet\Install-Package miniOrange.SAML.SSO
> dotnet add package miniOrange.SAML.SSO
- После установки откройте браузер и перейдите в панель управления модуля по указанному ниже URL-адресу:
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Если появляется страница регистрации или страница входа в систему, значит, вы успешно добавили модуль miniOrange SAML SSO в свое приложение.

- Зарегистрируйтесь или войдите в свою учетную запись, нажав на кнопку. Зарегистрировать филиал кнопка для настройки модуля.
- После успешной регистрации вы получите пробный лицензионный ключ на указанный вами адрес электронной почты.
- Для активации модуля вы можете сделать одно из следующих действий:
- Введите лицензионный ключ получено по электронной почте в указанное поле ввода.
- Загрузите скачанный файл лицензии, нажав на кнопку. Кликните сюда .
OR

- Затем поставьте галочку в поле «Я ознакомился с вышеизложенными условиями и хочу активировать модуль» и нажмите кнопку. Активировать лицензию .

Предварительные условия: загрузка и установка
A] Установка NuGet:
- Войти, чтобы http://portal.miniorange.com/ и перейдите в Скачать Вкладка. Там найдите приобретенный плагин и нажмите на него. Скачать плагин Чтобы скачать ZIP-файл плагина.

- Распакуйте загруженный zip-файл на свой компьютер и поместите файл пакета NuGet (.nupkg) в папку, например, "C:\miniOrangePackages".
- Выполните следующую команду в терминале Visual Studio, чтобы добавить его в качестве источника пакетов:
dotnet nuget add source C:\miniOrangePackages--name miniOrangePackage
- Откройте свой проект в терминале:
cd C:\Path\To\YourProject
- Установите пакет в свой проект, используя следующую команду:
dotnet add package miniOrange.SAML.SSO --source miniOrangePackage
OR
- После размещения пакета NuGet (.nupkg-файла) в локальной папке, вместо использования терминала, вы также можете установить его с помощью Visual Studio, выполнив следующие действия:
- Откройте ваше .NET-приложение в Visual Studio, затем нажмите на Инструменты в верхней панели навигации и перейдите к Диспетчер пакетов NuGet → Управление пакетами NuGet для решения.

- Откроется новое окно; нажмите на него. значок передач рядом с выпадающим списком «Источник пакета».

- Откроется всплывающее окно; выберите Источники пакетов В левой панели навигации нажмите на значок плюса. (+) значок, введите имя В качестве источника пакета укажите путь к папке, куда вы поместили пакет NuGet. Источник поле, затем щелкните Обновление ПО и, наконец, нажмите OK Чтобы сохранить изменения, как показано на изображении.

- После закрытия всплывающего окна выберите недавно добавленный источник пакетов из списка. Источник пакета падать.

- Теперь нажмите на Вставить вкладка, поиск miniOrange.SAML.SSOВыберите пакет из результатов поиска и нажмите «Установить».

B] Ручная установка:
- Распакуйте загруженный пакет из портал miniOrange, Он содержит Ручная установка папка с miniorange-saml-sso.dll а также другие DLL-файлы, которые необходимо разместить в вашем приложении. бункер папку.
- Поместите saml.config файла и miniOrangeContent папка в корневом каталоге вашего приложения.
- Зарегистрируйте модуль miniOrange в вашей системе. web.config выполнив действия, описанные в интеграция.мд.
Получите доступ к панели управления модуля.
- После установки откройте браузер и перейдите в панель управления модуля по указанному ниже URL-адресу:
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Если появляется страница входа в систему, значит, вы успешно добавили модуль miniOrange SAML SSO в свое приложение.

- Для настройки модуля войдите в систему, используя свою лицензированную учетную запись miniOrange.
- После входа в систему Настройка учетной записи Откроется панель управления. Введите лицензионный ключ для активации плагина, который вы получите после входа в систему. portal.miniorange.com и переход к Управление лицензиями → Лицензионные ключи.

- Затем поставьте галочку в соответствующем поле. «Я ознакомился с двумя вышеуказанными условиями и хочу активировать плагин»., и нажмите Активировать лицензию .

Шаги настройки
1. Предоставьте метаданные .NET-приложения поставщику идентификации Shopify.
Ниже описаны два способа получения метаданных SAML SP для настройки на стороне вашего поставщика идентификации.
A] Использование URL-адреса метаданных SAML или файла метаданных
- В Меню настроек плагина, искать Настройки поставщика услугНиже вы найдете URL-адрес метаданных, а также возможность загрузки метаданных SAML.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

B] Загрузка метаданных вручную
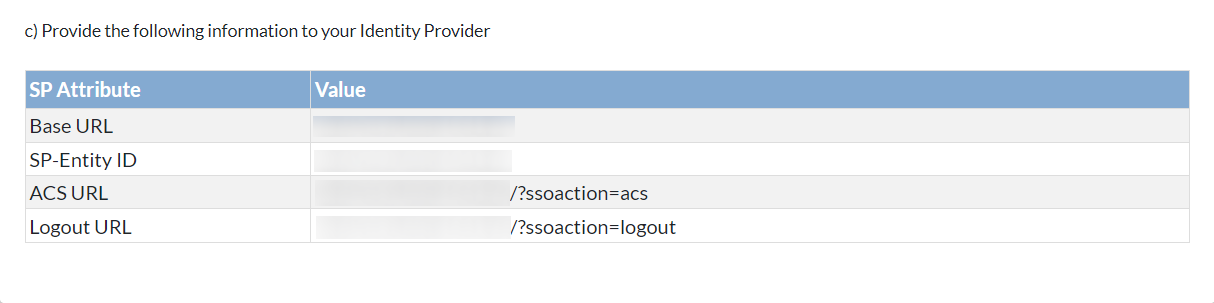
- Из издания Настройки поставщика услуг В этом разделе вы можете вручную скопировать метаданные поставщика услуг, например: Идентификатор сущности SP, URL-адрес ACS, URL-адрес единого выхода.и поделитесь им со своим поставщиком идентификации для настройки.
- Вы также можете скачать сертификат SP, нажав на кнопку. Скачать сертификат SP и предоставьте его своему поставщику идентификационных данных, если это потребуется.
- Под Сертификат шифрования В этом разделе выберите соответствующий тип сертификата в соответствии с вашими потребностями.
- После выполнения вышеуказанных шагов нажмите на Сохранено применить конфигурацию.
- Вы можете ознакомиться с приведенным ниже скриншотом:

Шаги по настройке Shopify IdP
- Перейдите в свой магазин Shopify, нажмите на Мини аппы И выберите Сохранение данных как вход через IDP-SSO Приложение.
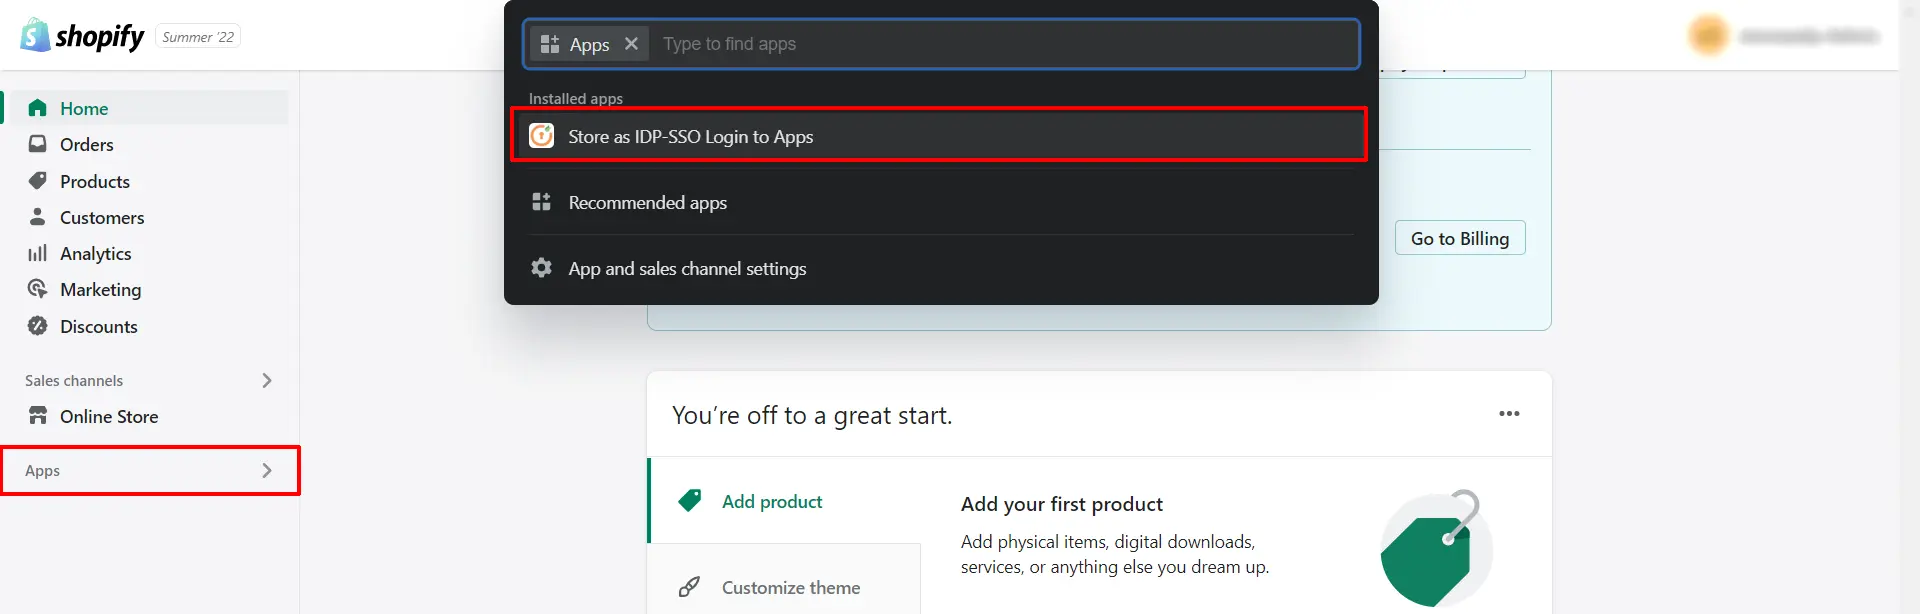
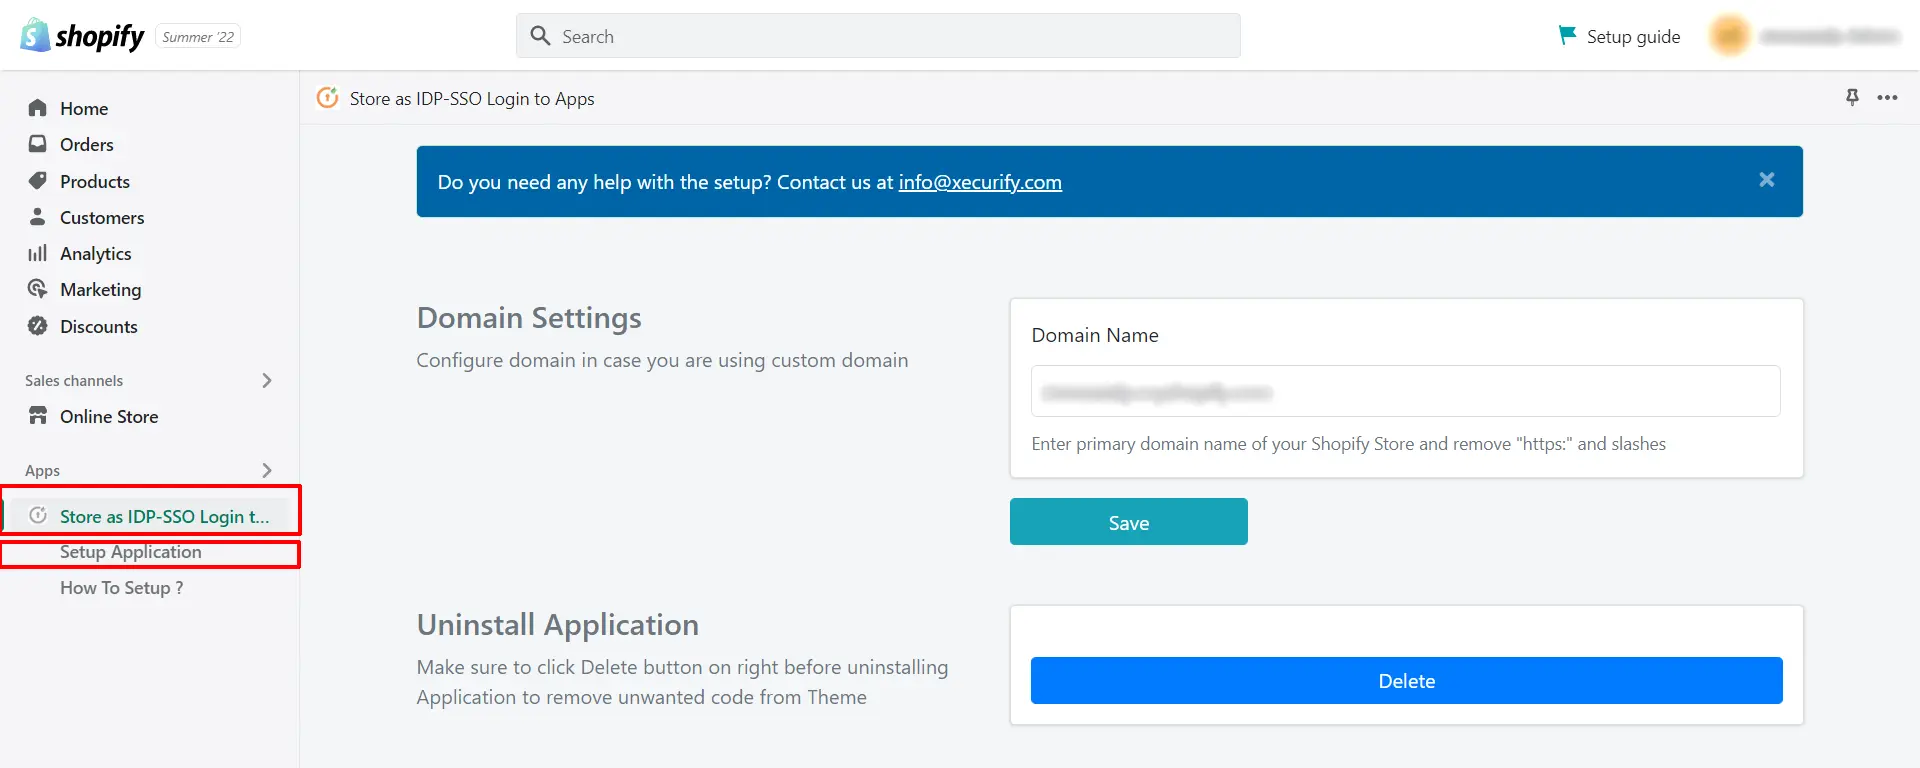
- Нажмите на Настройка приложения кнопка в левой панели навигации.
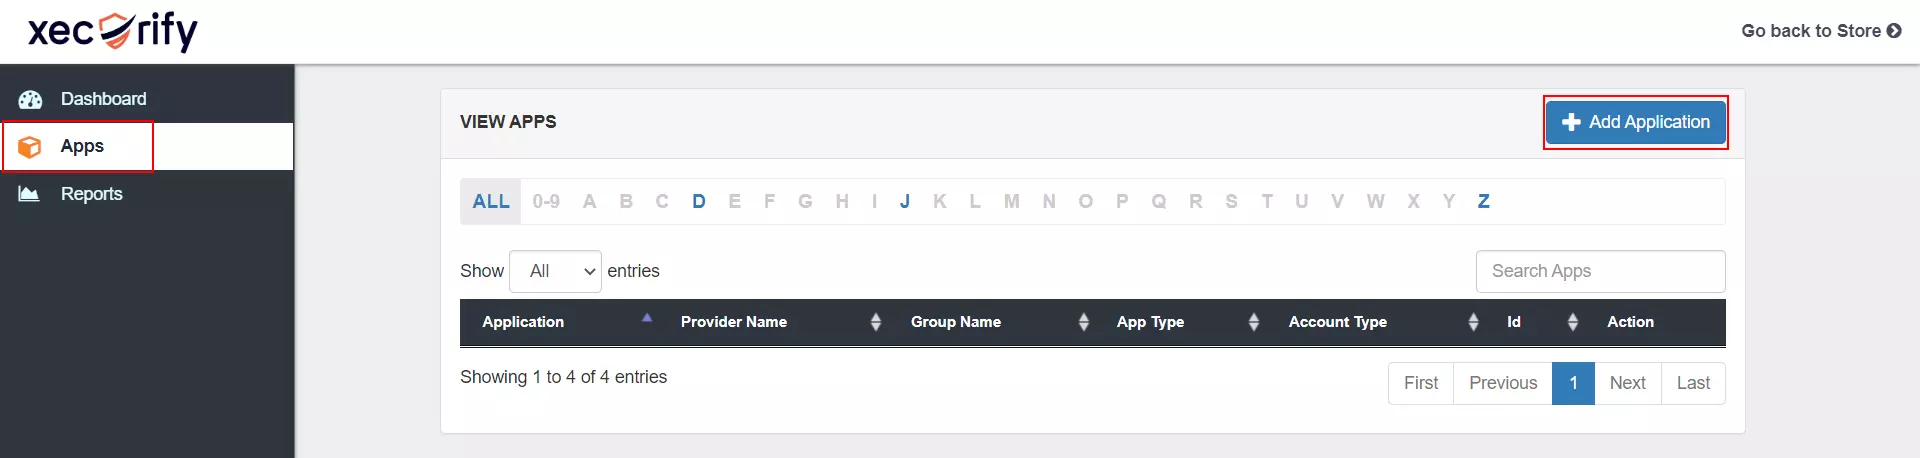
- На левой панели навигации выберите Мини аппы и нажмите на Добавить приложение .
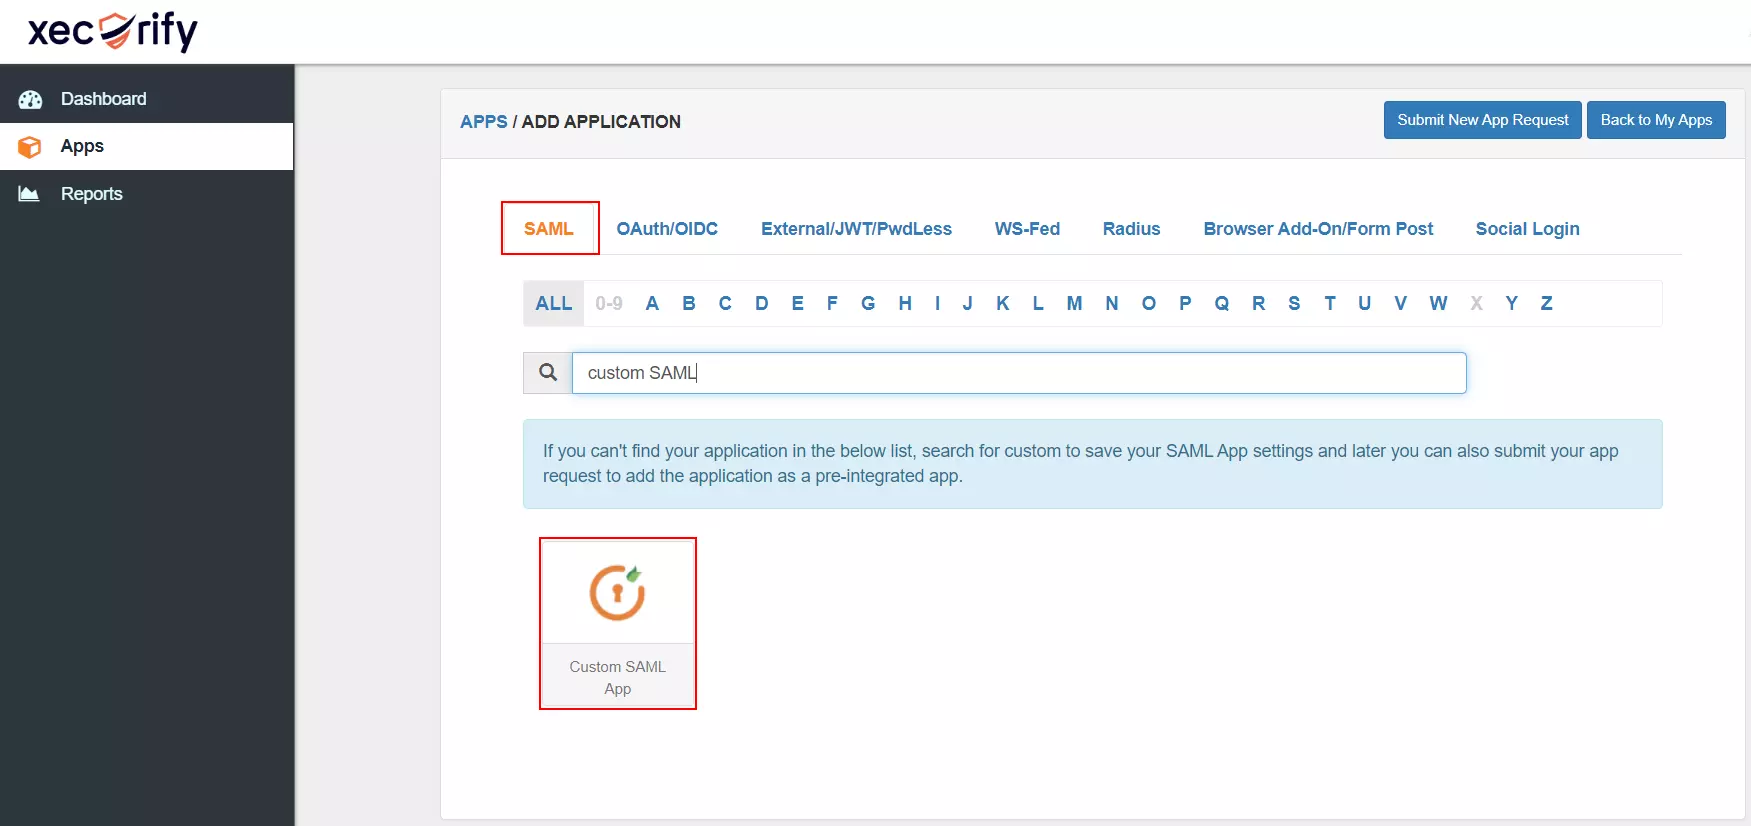
- Перейдите в SAML вкладку и найдите Пользовательский SAML для настройки ASP.NET в качестве поставщика услуг.
- Импортируйте метаданные SharePoint через URL, текст или файл, нажав на кнопку. Импорт метаданных SP.
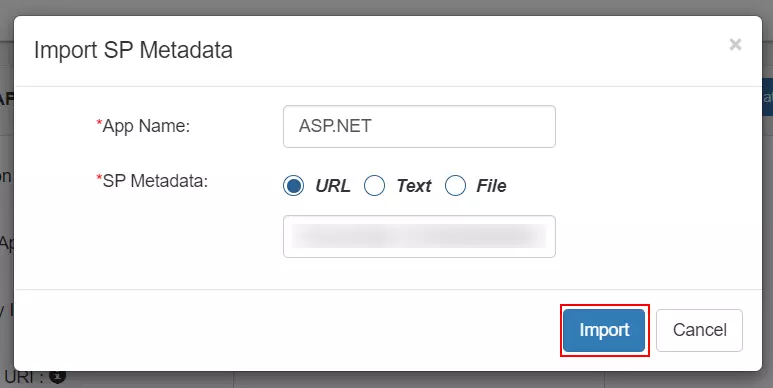
- Введите значения, соответствующие информации из приложения ASP.NET. Обратитесь к таблице ниже.
| Имя ID | |
| Формат NameID | urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress |
| Название группы | DEFAULT |
| Название политики | ASP.NET |
| Метод входа | Пароль |
- Нажмите на Сохранено Кнопка для сохранения конфигурации.
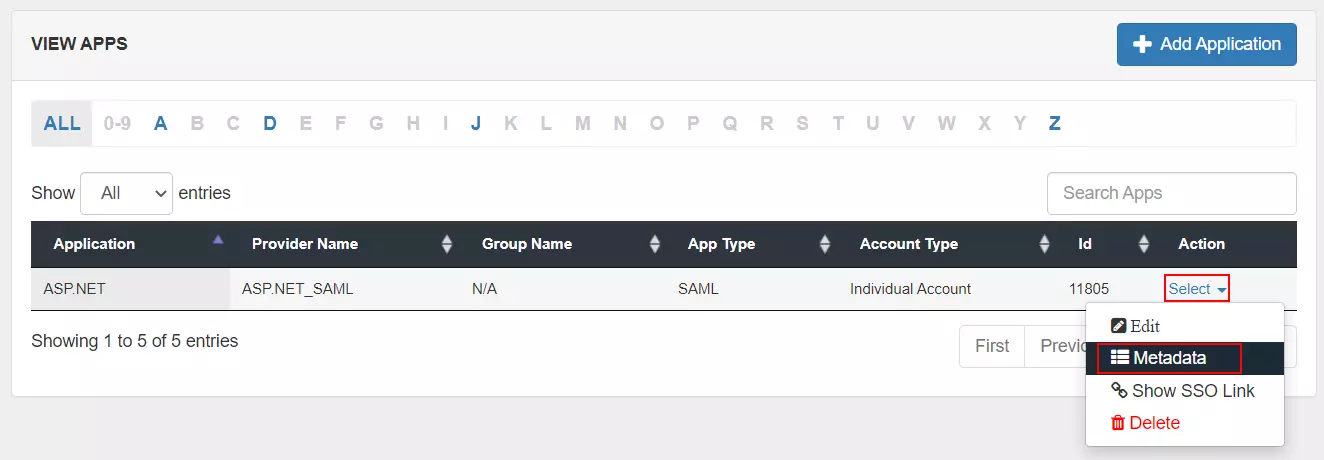
- Теперь наведите курсор на Выбрать и нажмите на Метаданные.
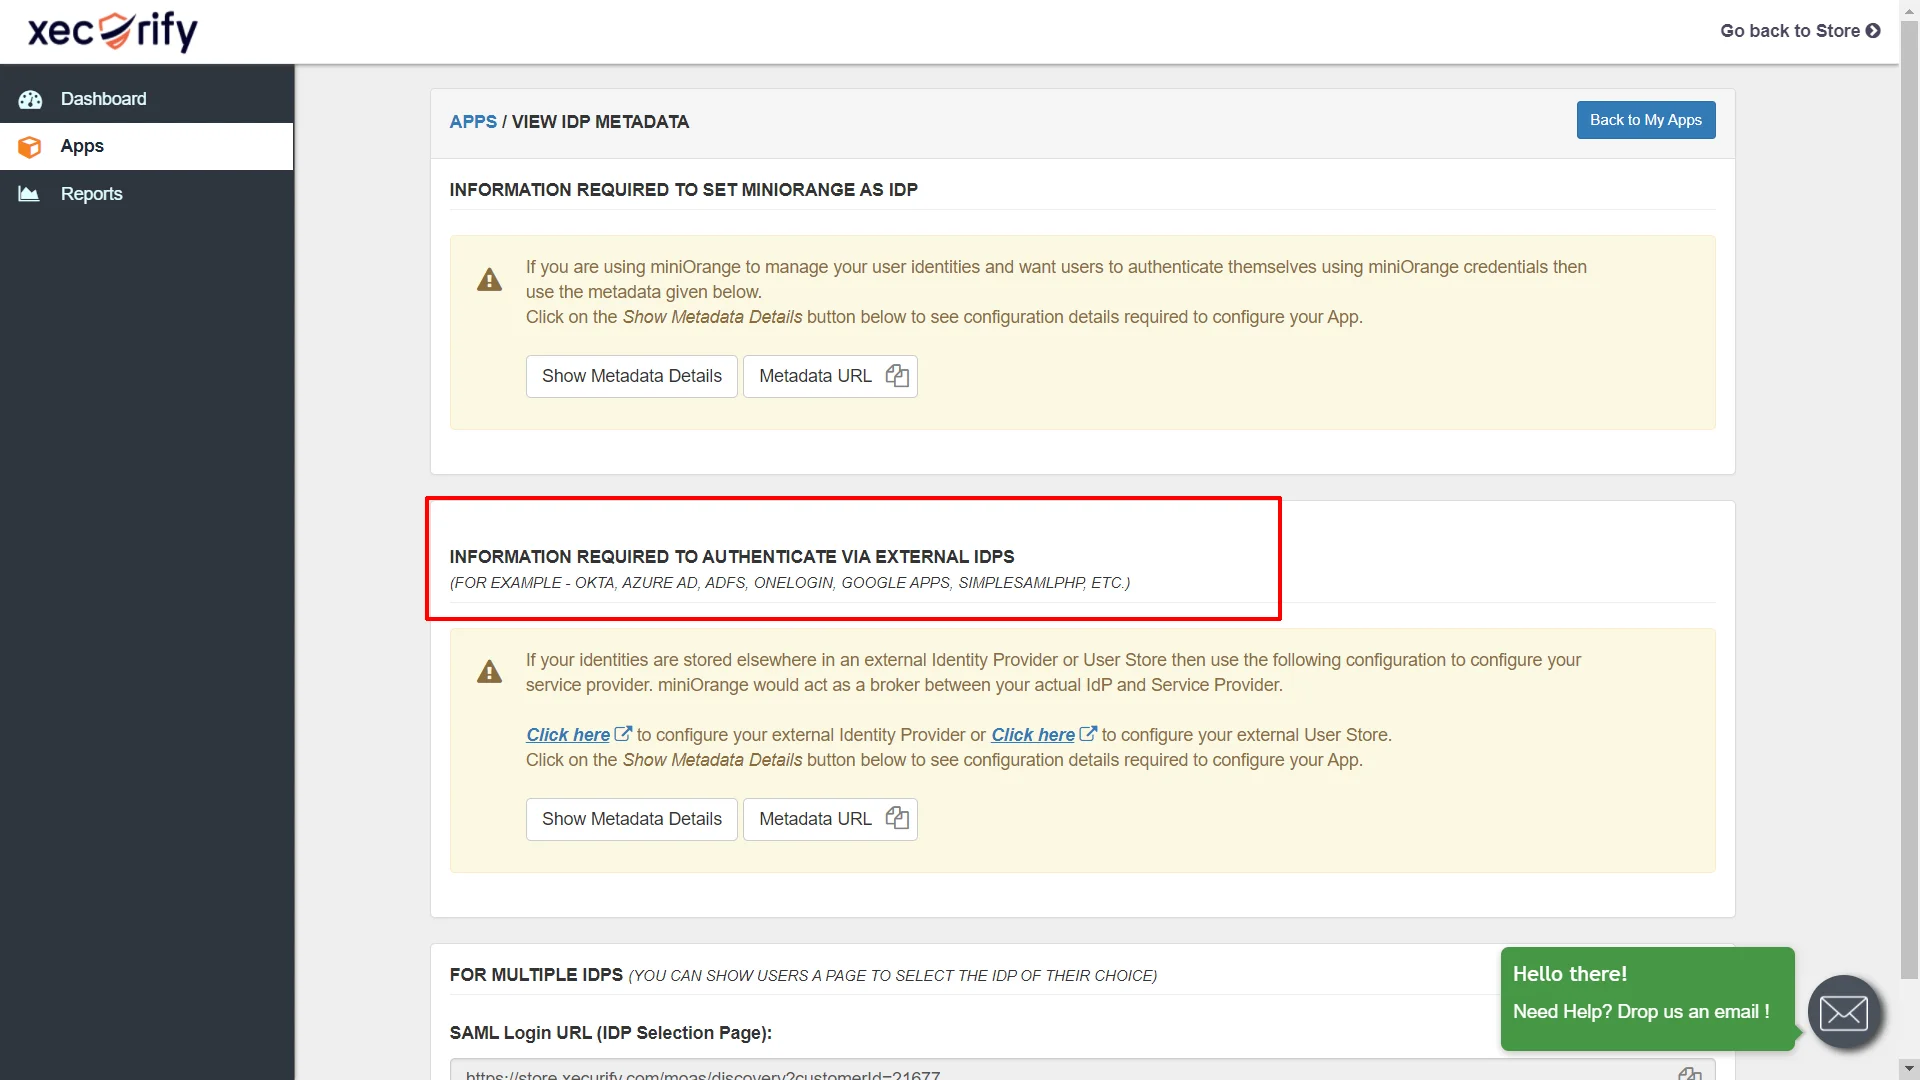
- Теперь нажмите Показать детали метаданных недооценивают ее ИНФОРМАЦИЯ, НЕОБХОДИМАЯ ДЛЯ АУТЕНТИФИКАЦИИ ЧЕРЕЗ ВНЕШНИЕ УДОСТОВЕРЕНИЯ ЛИЧНОСТИ Раздел. Скопируйте эти данные, так как они будут использованы на дальнейших этапах.
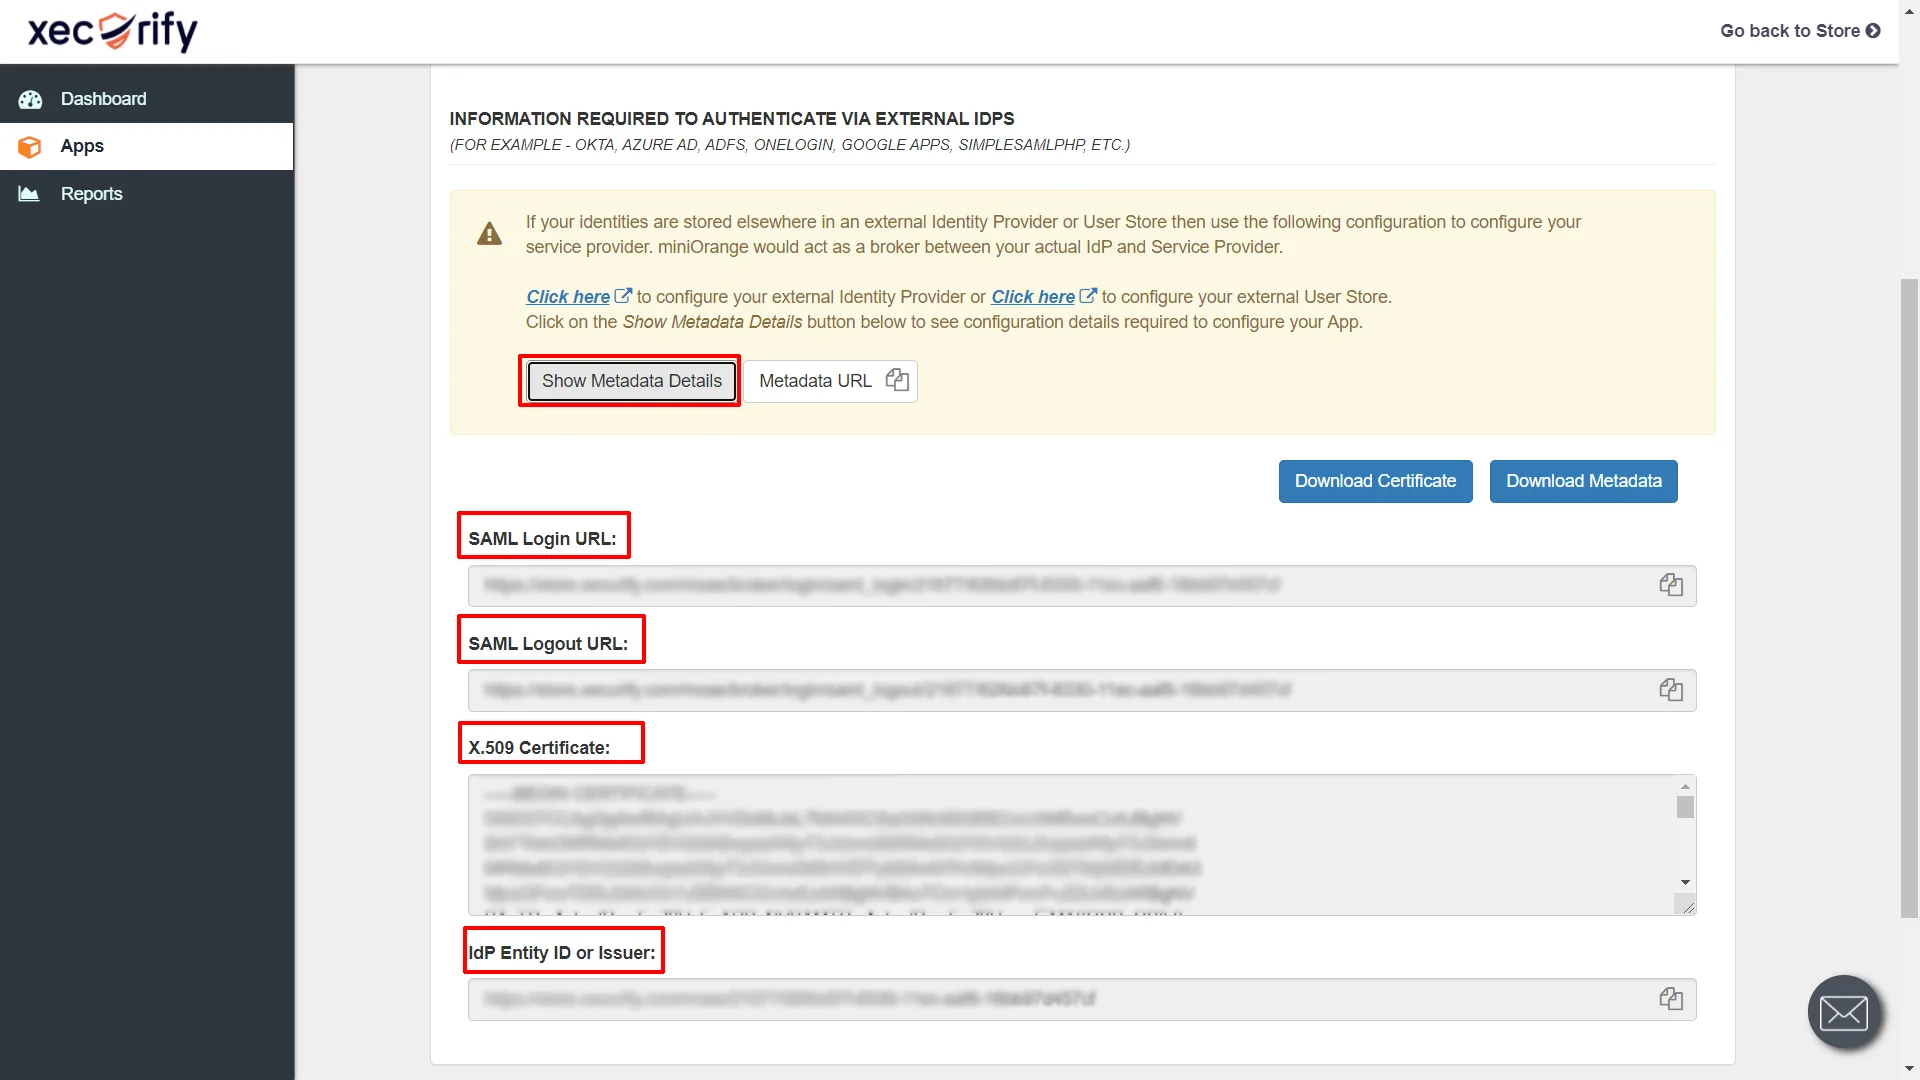
Вы успешно настроили ASP.NET-приложение в магазине Shopify.
A] Использование URL-адреса метаданных SAML или файла метаданных
- В Меню настроек плагина, искать Настройки поставщика услугНиже вы найдете URL-адрес метаданных, а также возможность загрузки метаданных SAML.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

B] Загрузка метаданных вручную
- Из издания Настройки поставщика услуг В этом разделе вы можете вручную скопировать метаданные поставщика услуг, например: Идентификатор сущности SP, URL-адрес ACS, URL-адрес единого выхода. и поделитесь им со своим поставщиком идентификационных данных для настройки.
- Вы можете ознакомиться с приведенным ниже скриншотом:
Шаги по настройке Shopify IdP
- Перейдите в свой магазин Shopify, нажмите на Мини аппы И выберите Сохранение данных как вход через IDP-SSO Приложение.
- Нажмите на Настройка приложения кнопка в левой панели навигации.
- На левой панели навигации выберите Мини аппы и нажмите на Добавить приложение .
- Перейдите в SAML вкладку и найдите Пользовательский SAML для настройки ASP.NET в качестве поставщика услуг.
- Импортируйте метаданные SharePoint через URL, текст или файл, нажав на кнопку. Импорт метаданных SP.
- Введите значения, соответствующие информации из приложения ASP.NET. Обратитесь к таблице ниже.
| Имя ID | |
| Формат NameID | urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress |
| Название группы | DEFAULT |
| Название политики | ASP.NET |
| Метод входа | Пароль |
- Нажмите на Сохранено Кнопка для сохранения конфигурации.
- Теперь наведите курсор на Выбрать и нажмите на Метаданные.
- Теперь нажмите Показать детали метаданных недооценивают ее ИНФОРМАЦИЯ, НЕОБХОДИМАЯ ДЛЯ АУТЕНТИФИКАЦИИ ЧЕРЕЗ ВНЕШНИЕ УДОСТОВЕРЕНИЯ ЛИЧНОСТИ Раздел. Скопируйте эти данные, так как они будут использованы на дальнейших этапах.
Вы успешно настроили ASP.NET-приложение в магазине Shopify.
2. Настройка метаданных поставщика идентификации Shopify в приложении .NET
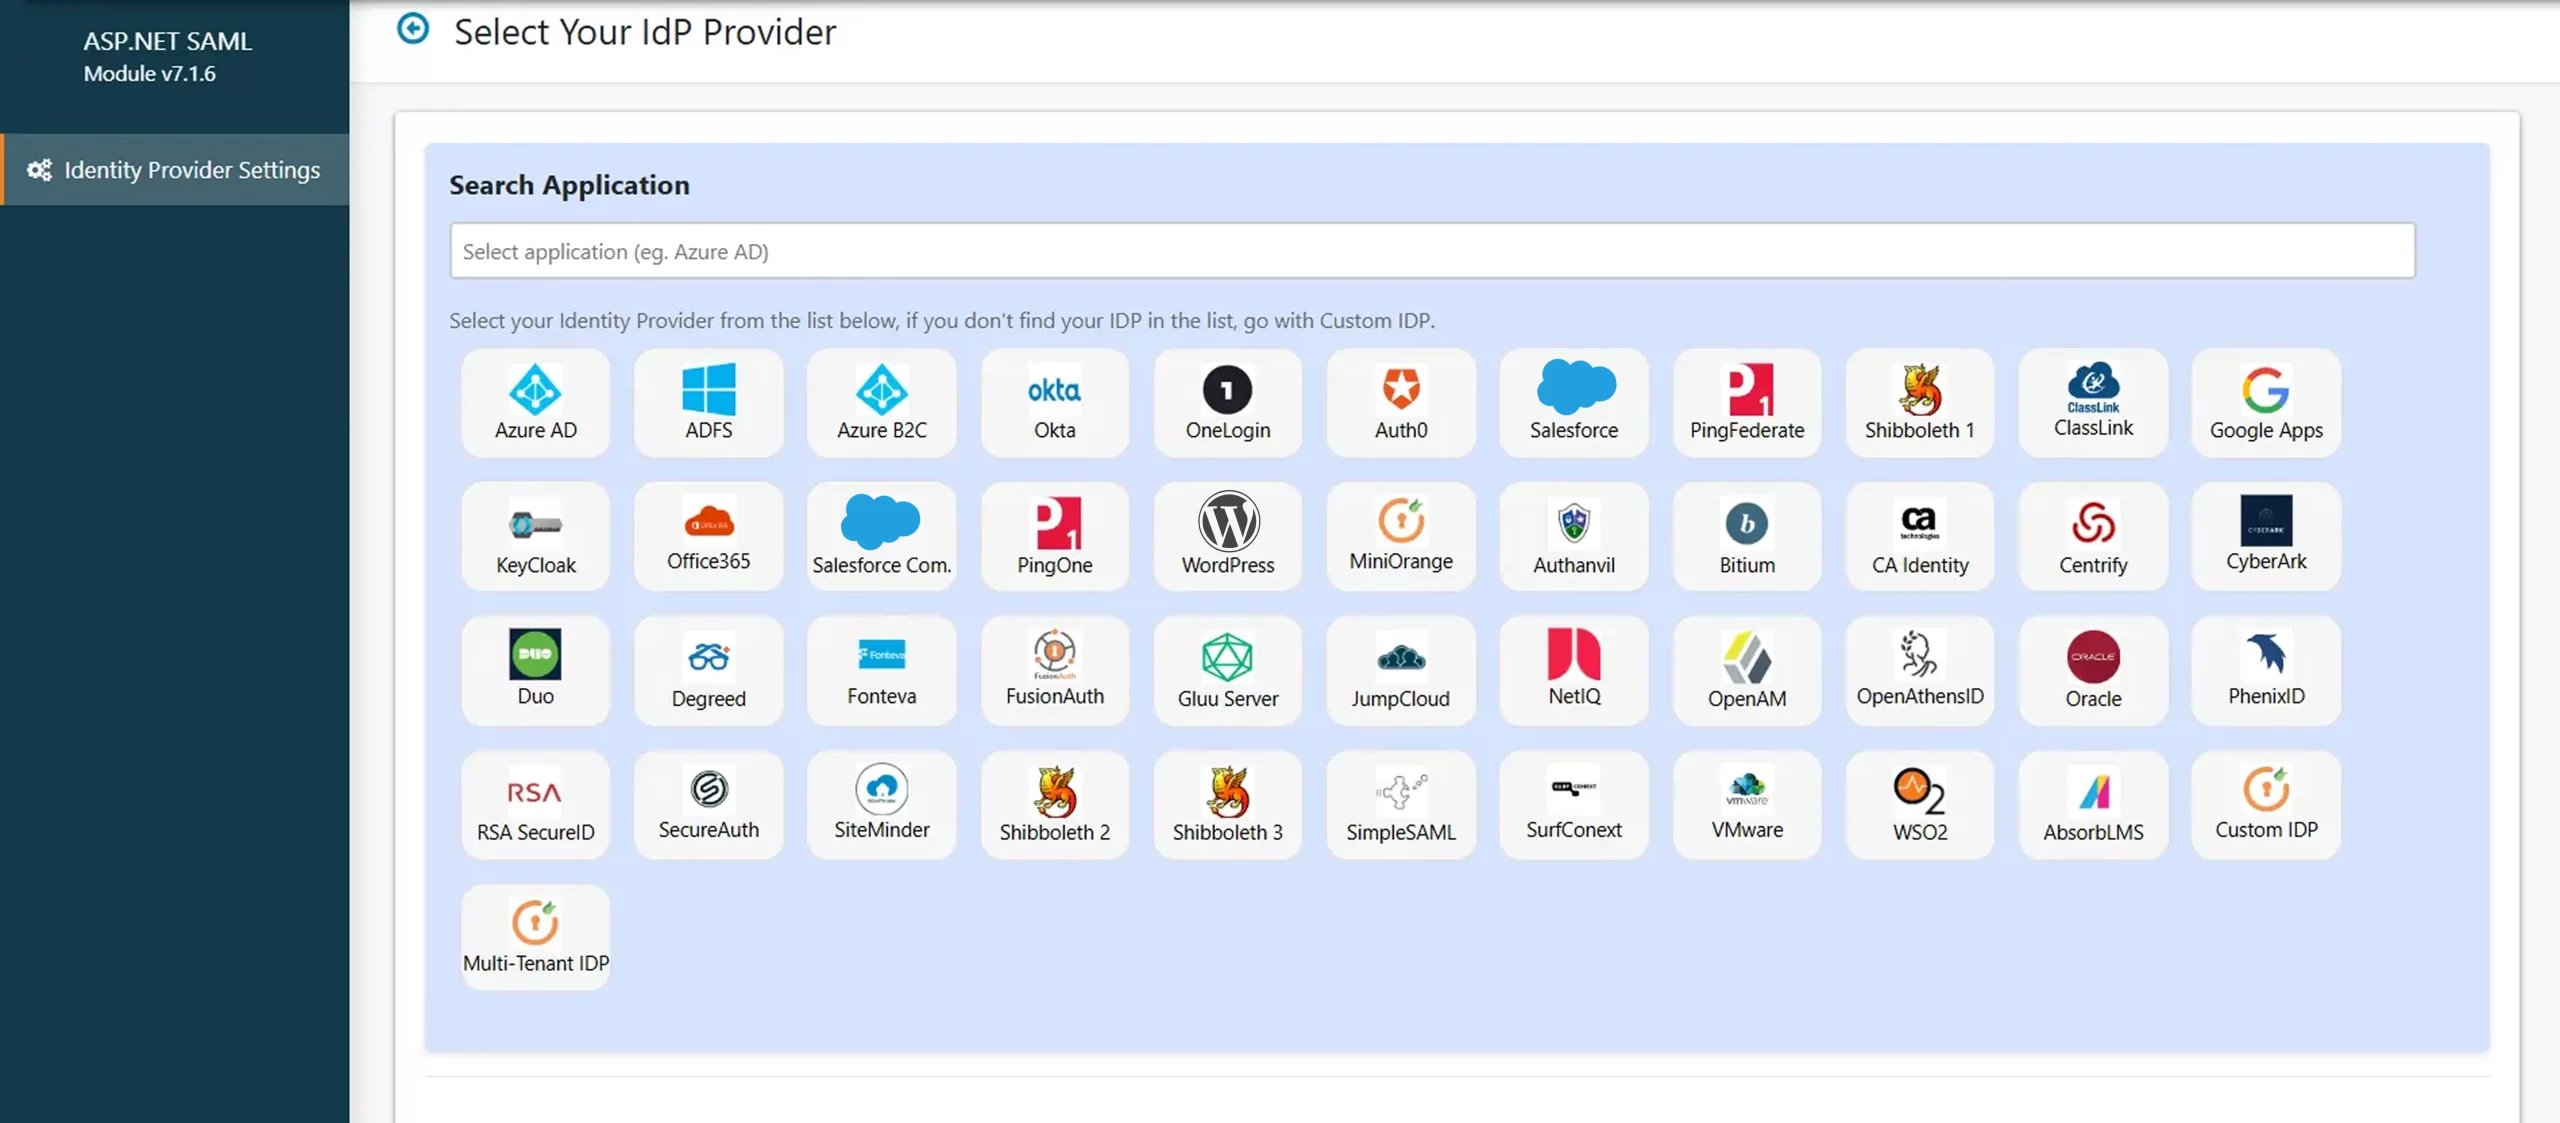
- Нажмите на Выберите своего IDP кнопка для настройки нового поставщика идентификации.

- Под Плагин Настройки вкладка, выберите Shopify в качестве поставщика идентификационных данных из представленного списка.
Ниже описаны два способа настройки метаданных поставщика идентификации SAML в модуле.
A] Загрузите метаданные, используя кнопку «Загрузить метаданные IDP»:
- Если ваш поставщик идентификационных данных предоставил вам URL-адрес метаданных или файл метаданных (только в формате .xml), то вы можете просто настроить метаданные поставщика идентификационных данных в модуле, используя... Загрузка метаданных IDP опцию.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

- Вы можете выбрать любой из вариантов в зависимости от доступного вам формата метаданных.
B] Настройте метаданные поставщика идентификации вручную:
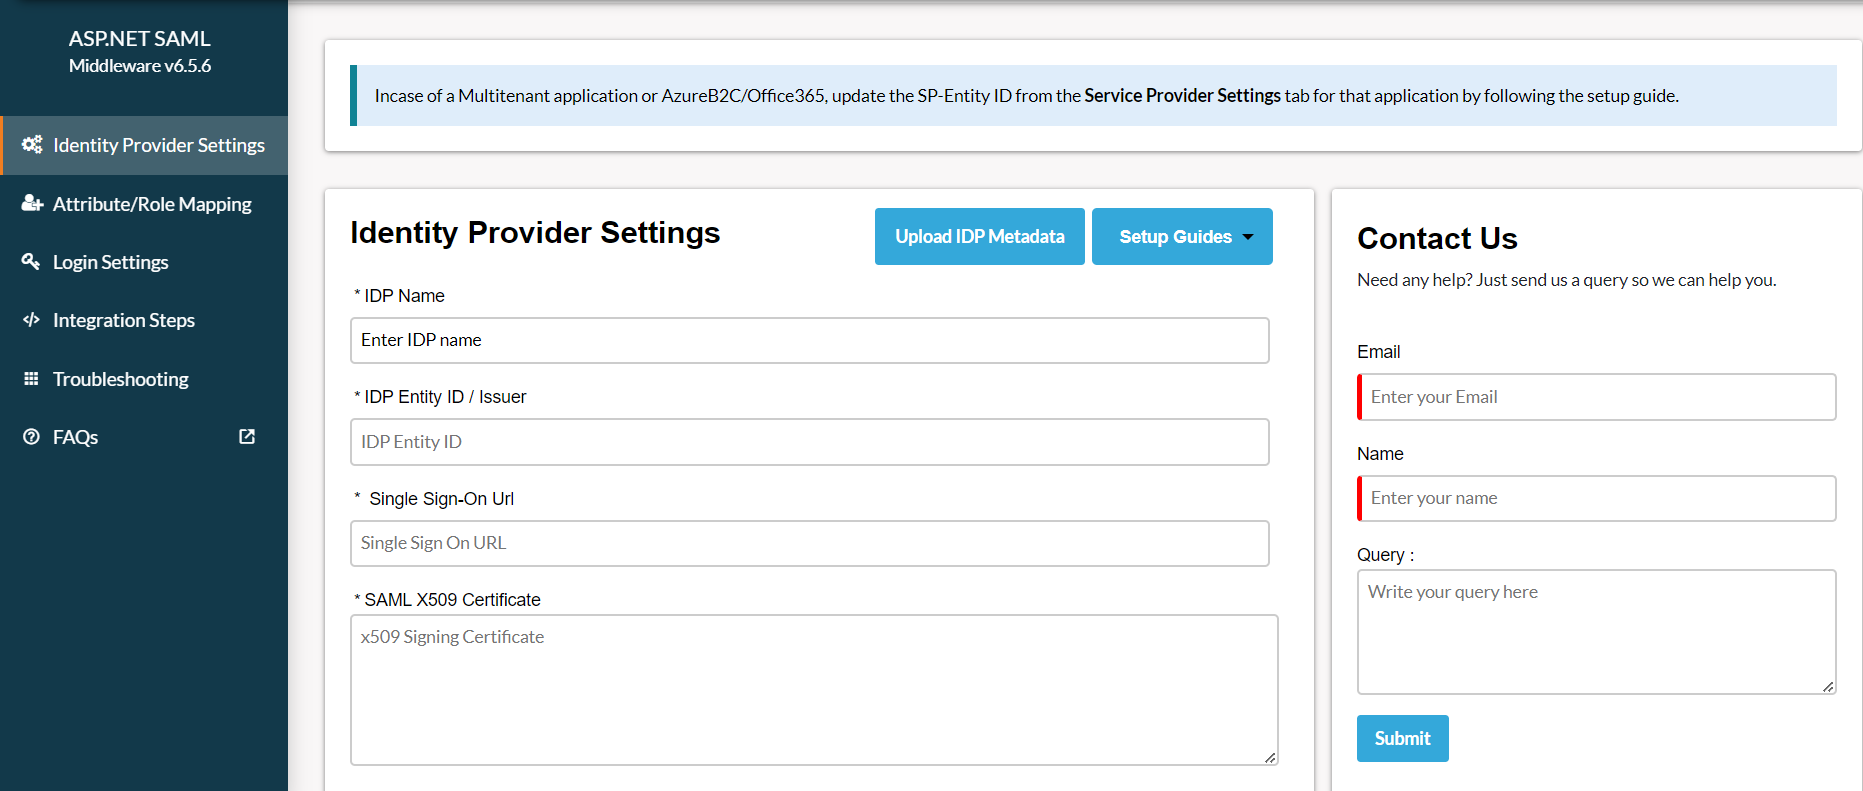
- После настройки вашего Поставщик удостоверений, это предоставит вам Идентификатор сущности IDP, URL-адрес единого входа IDP и Сертификат SAML X509 поля соответственно.
- Нажмите Сохранено чтобы сохранить данные вашего IDP.
- Нажмите на Добавить нового IDP кнопка для настройки нового поставщика идентификации.

- Под Плагин Настройки вкладка, выберите Shopify в качестве поставщика идентификационных данных из представленного списка.

Ниже описаны два способа настройки метаданных поставщика идентификации SAML в модуле.
A] Загрузите метаданные, используя кнопку «Загрузить метаданные IDP»:
- Если ваш поставщик идентификационных данных предоставил вам URL-адрес метаданных или файл метаданных (только в формате .xml), то вы можете просто настроить метаданные поставщика идентификационных данных в модуле, используя... Загрузка метаданных IDP опцию.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

- Вы можете выбрать любой из вариантов в зависимости от доступного вам формата метаданных.
B] Настройте метаданные поставщика идентификации вручную:
- После настройки вашего Поставщик удостоверений, это предоставит вам Идентификатор сущности IDP, URL-адрес единого входа IDP и Сертификат SAML X509 поля соответственно.
- Нажмите Сохранено чтобы сохранить данные вашего IDP.

3. Тестирование SAML SSO
- После загрузки метаданных перейдите по ссылке. Настройки поставщика идентификации раздел. Наведите курсор на Выберите действия раскрывающийся список и нажмите на Тестовая конфигурация.

- На скриншоте ниже показан успешный результат. Нажмите на SSO интеграция для дальнейшего продолжения интеграции SSO.

- Если на стороне модуля возникнет ошибка, вы увидите окно, похожее на приведенное ниже.

- Для устранения ошибки выполните следующие действия:
- Под Устранение неполадок Вкладка, включите переключатель, чтобы получать журналы плагина.
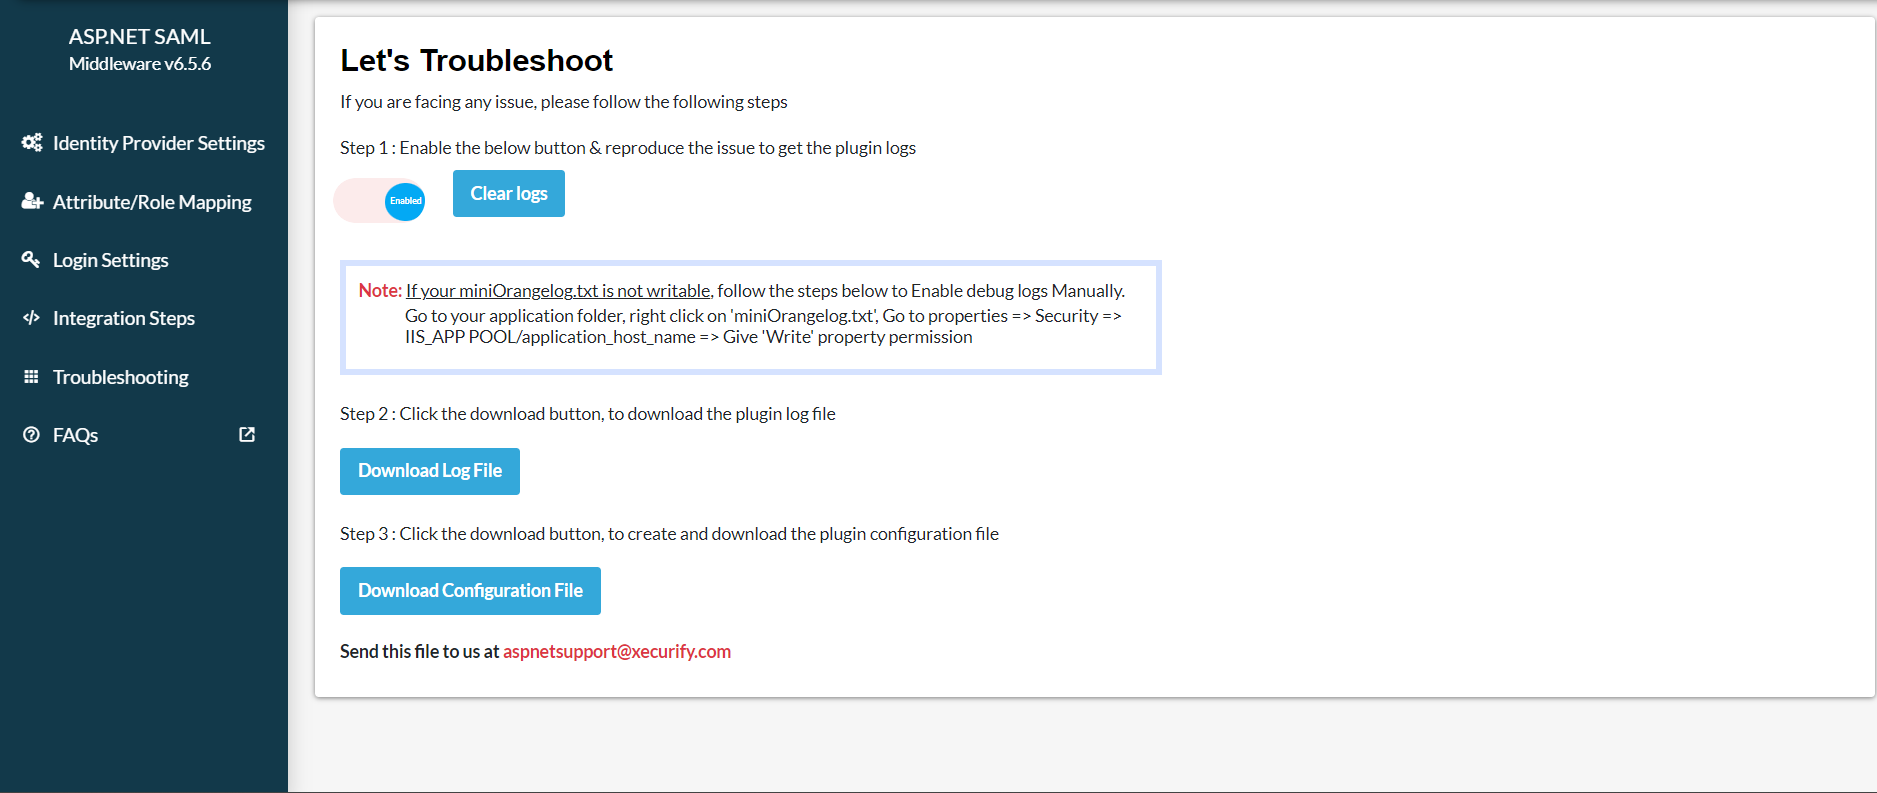
- После включения вы сможете получать журналы плагина, перейдя по адресу... Плагин Настройки вкладку и нажав на Тестовая конфигурация.
- Скачать журнальный файл из Устранение неполадок Нажмите вкладку, чтобы посмотреть, что пошло не так.
- Вы можете поделиться журнальный файл с нами в aspnetsupport@xecurify.com Наша команда свяжется с вами, чтобы решить вашу проблему.
- После загрузки метаданных перейдите по ссылке. Настройки поставщика идентификации раздел. Наведите курсор на Выберите действия раскрывающийся список и нажмите на Тестовая конфигурация.

- На скриншоте ниже показан успешный результат теста. Пожалуйста, нажмите на нажмите здесь. для завершения оставшихся шагов интеграции SSO.

- Если на стороне модуля возникнет ошибка, вы увидите окно, похожее на приведенное ниже.
- Для устранения ошибки выполните следующие действия:
- Под Устранение неполадок Вкладка, включите переключатель, чтобы получать журналы плагина.

- После включения вы сможете получать журналы плагина, перейдя по адресу... Плагин Настройки вкладку и нажав на Тестовая конфигурация.
- Скачать журнальный файл из Устранение неполадок Нажмите вкладку, чтобы посмотреть, что пошло не так.
- Вы можете поделиться журнальный файл с нами в aspnetsupport@xecurify.com Наша команда свяжется с вами, чтобы решить вашу проблему.
4. Сопоставление атрибутов
- После проверки конфигурации сопоставьте атрибуты вашего приложения с атрибутами поставщика идентификации (IdP).
- В левом меню модуля miniOrange ASP.NET SAML SSO нажмите на Сопоставление атрибутов/ролей вкладка, как показано на изображении.

- Если вы хотите передать дополнительные атрибуты из вашего поставщика идентификации (IdP), введите имя атрибута и соответствующее значение атрибута в соответствующем поле. Пользовательское сопоставление атрибутов.
- Примечание: Все сопоставленные атрибуты будут сохранены в сессии, чтобы вы могли получить к ним доступ в своем приложении.
- После сопоставления атрибутов нажмите Сохранить сопоставление атрибутов для внесения изменений.

- После проверки конфигурации сопоставьте атрибуты вашего приложения с атрибутами поставщика идентификации (IdP).
- В левом меню модуля miniOrange ASP.NET SAML SSO нажмите на Сопоставление атрибутов/ролей вкладка, как показано на изображении.
- Составьте необходимую карту. атрибуты IdP (например, имя пользователя, адрес электронной почты, имя и фамилия), полученные в SAML-ответе, отображаются в соответствующих полях.

- Примечание: Все сопоставленные атрибуты будут сохранены в сессии, чтобы вы могли получить к ним доступ в своем приложении.
- После сопоставления атрибутов нажмите Сохранить сопоставление атрибутов для внесения изменений.
Пользовательское сопоставление атрибутов
- Если вы хотите передать дополнительные атрибуты из вашего поставщика идентификации (IdP), введите имя атрибута и соответствующее значение атрибута в соответствующем поле. Пользовательское сопоставление атрибутов.
- Из издания Значение атрибута (заявление) В выпадающем списке выберите одно из утверждений, полученных в результатах проверки конфигурации. Например: NameID.
- Эти утверждения соответствуют атрибутам, отправленным вашим поставщиком идентификационных данных (IdP).

- Эти утверждения соответствуют атрибутам, отправленным вашим поставщиком идентификационных данных (IdP).

- В имя атрибута В поле введите имя атрибута так, как вы хотите, чтобы он отображался или использовался в вашем .NET-приложении.
- Если вашему приложению требуется несколько атрибутов, вы можете добавить несколько сопоставлений, нажав на соответствующую кнопку. + .
- После определения всех необходимых сопоставлений нажмите на Сохранить сопоставление атрибутов для хранения конфигурации.

- Теперь модуль будет преобразовывать входящие данные SSO от вашего поставщика идентификации (IdP) в имена пользовательских атрибутов, определенные здесь.
Сопоставление ролей
- В Сопоставление ролей раздел, введите Название атрибута группы В точности так, как настроено в вашем поставщике идентификации для получения информации о группах пользователей.
- Введите Имя роли полученную от поставщика идентификационных данных информацию сопоставить с соответствующей информацией. Ценность роли В поле «Значение роли» введите роли, определенные в вашем .NET-приложении.
- Например: сопоставьте группу IdP Group1 или Group10, полученную в атрибуте UserGroups, с соответствующей ролью, настроенной в вашем .NET-приложении.
- После добавления необходимых сопоставлений нажмите на Сохранить сопоставление ролей Для успешного сохранения конфигурации.

Ограничение домена
- Эта функция позволяет ограничить доступ пользователей к сайту на основе домена, указанного в атрибуте "Email".
- В Атрибут электронной почты В это поле введите имя атрибута, содержащего адрес электронной почты пользователя, полученный от вашего поставщика идентификационных данных (IdP).

- В Имя домена В поле введите домены, которые вы хотите разрешить или ограничить, разделяя их запятыми, если добавляете несколько доменов.
- Включите Ограничить переключатель В зависимости от ваших требований к настройке доступа по черному или белому списку.
- После завершения настройки нажмите на Сохранить домены Чтобы успешно сохранить настройки.

5. Интеграционный код
- Эти шаги позволяют получить информацию о пользователе SSO в вашем приложении в виде сессии.
- Вы также можете посмотреть установка тура чтобы понять, как будет работать интеграция SSO в вашем модульном приложении ASP.NET.
- Просто скопируйте и вставьте этот фрагмент кода туда, где вам нужно получить доступ к атрибутам пользователя.
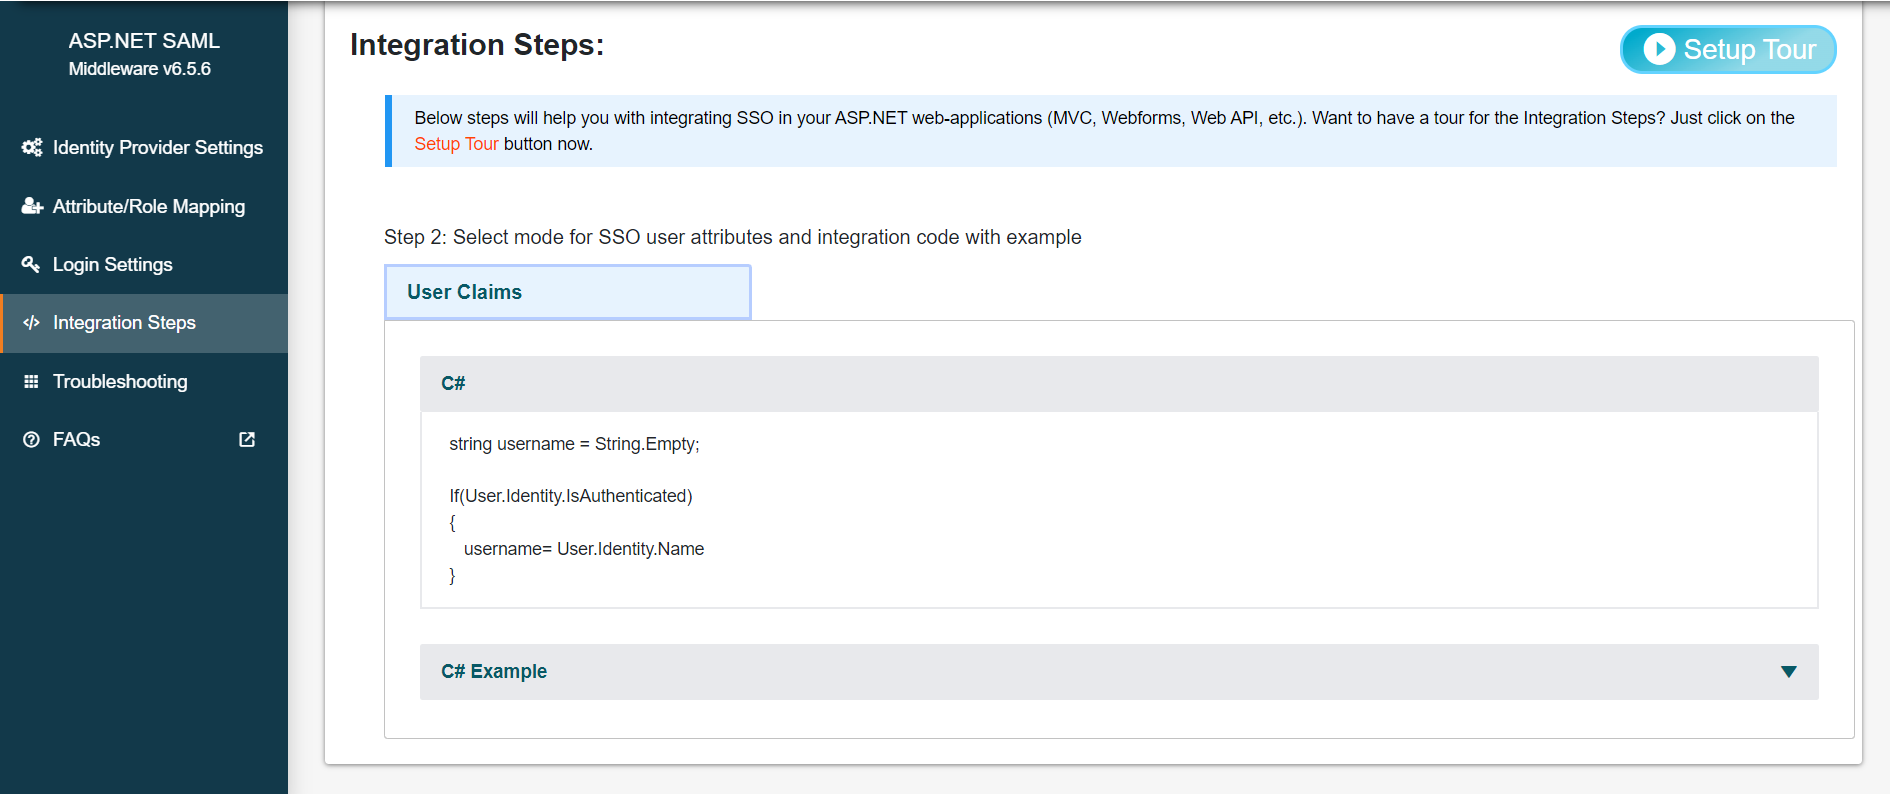
- Примечание: В пробном модуле данные аутентифицированного пользователя хранятся в переменных сессии. Поддержка установки пользовательских утверждений с использованием аутентификации на основе заголовков, файлов cookie и JWT доступна в нашем премиум-плагине.
- Эти шаги позволяют получить информацию о пользователе SSO в вашем приложении в виде сессии.
- Вы также можете посмотреть установка тура чтобы понять, как будет работать интеграция SSO в вашем модульном приложении ASP.NET.
- Просто скопируйте и вставьте этот фрагмент кода туда, где вам нужно получить доступ к атрибутам пользователя.

6. Настройки входа в систему
- Наведите указатель мыши на Выберите действия и нажмите на Скопировать ссылку SSO.

- Используйте следующий URL-адрес в качестве ссылки в приложении, из которого вы хотите выполнить единый вход (SSO):
https://<asp.net-module-base-url>/?ssoaction=login
- Например, вы можете использовать его следующим образом:
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
- Наведите указатель мыши на Выберите действия и нажмите на Скопировать ссылку SSO.

- Используйте следующий URL-адрес в качестве ссылки в приложении, из которого вы хотите выполнить единый вход (SSO):
https://<asp.net-module-base-url>/?ssoaction=login
- Например, вы можете использовать его следующим образом:
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
7. Настройки выхода из системы
- Используйте следующий URL-адрес в качестве ссылки на ваше приложение, из которого вы хотите выполнить SLO:
https://<asp.net-module-base-url>/?ssoaction=logout
- Например, вы можете использовать его следующим образом:
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
- Используйте следующий URL-адрес в качестве ссылки на ваше приложение, из которого вы хотите выполнить SLO:
https://<asp.net-module-base-url>/?ssoaction=logout
- Например, вы можете использовать его следующим образом:
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
Статьи по теме
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.


