Расширение Typo3 OAuth 2.0 для аутентификации и авторизации с единым входом (SSO) позволяет пользователям фронтенда и бэкенда (администраторам и клиентам) беспрепятственно входить на сайт Typo3, используя учетные данные AWS Cognito. Интеграция AWS Cognito Login (AWS Cognito OAuth Single Sign-On) с Typo3 с использованием протокола OAuth 2.0.
Расширение Typo3 OAuth & OpenID Connect Single Sign-On (SSO) позволяет безопасно входить в Typo3, используя любой поставщик OAuth и OpenID Connect, такой как Azure AD, Azure B2C, Okta, Keycloak, Salesforce и т. д. В этом расширении также поддерживаются расширенные функции единого входа (SSO), такие как сопоставление атрибутов профиля пользователя, сопоставление ролей и т. д. Нажмите здесь , чтобы узнать больше о премиум-функциях расширения Typo3 OAuth Single Sign-On (клиент OAuth & OpenID Connect).
В этом руководстве мы рассмотрим, как настроить единый вход (SSO) между Typo3 и AWS Cognito. К концу этого руководства пользователи должны иметь возможность входить в Typo3 через AWS Cognito.
Предварительные условия: загрузка и установка
 Установка расширения OAuth Client / OpenID Connect в TYPO3
- Для установки расширения с помощью Composer используйте следующую команду:
composer req miniorange/miniorange_oidc
- Теперь найдите "miniOrange OpenIDConnect" В разделе «Установленные расширения» активируйте расширение, нажав кнопку «Активировать».
- После установки нажмите на только что установленное расширение. "miniOrange OpenIDConnect" Для входа в TYPO3 SSO используйте зарегистрированные учетные данные miniOrange.

- После ввода имени пользователя и пароля вам потребуется лицензионный ключ, если вы являетесь премиум-клиентом. (Вы получите этот ключ от команды miniOrange. После ввода лицензионного ключа вы сможете активировать лицензию и продолжить.)

- Если вы не являетесь премиум-клиентом, вы можете легко войти в систему, введя учетные данные miniOrange.
- После успешного входа в систему вы сможете просмотреть подробную информацию о своем аккаунте.

- Теперь вы готовы настроить свой поставщик идентификации (IdP). Но важно сначала интегрировать фронтенд.
- Загрузите zip-архив расширения OAuth/OIDC с торговой площадки TYPO3.
- Перейдите в панель управления TYPO3 и нажмите на раздел «Расширения» в левой части экрана.
- Загрузите ZIP-файл, как показано на изображении ниже.

- Теперь найдите "miniOrange OpenIDConnect" В разделе «Установленные расширения» активируйте расширение, нажав кнопку «Активировать».
- После установки нажмите на только что установленное расширение. "miniOrange OpenIDConnect" Для входа в TYPO3 SSO используйте зарегистрированные учетные данные miniOrange.

- После ввода имени пользователя и пароля вам потребуется лицензионный ключ, если вы являетесь премиум-клиентом. (Вы получите этот ключ от команды miniOrange. После ввода лицензионного ключа вы сможете активировать лицензию и продолжить.)

- Если вы не являетесь премиум-клиентом, вы можете войти в систему напрямую, используя учетные данные miniOrange.
- После успешного входа в систему вы сможете просмотреть подробную информацию о своем аккаунте.
- Теперь вы готовы настроить свой поставщик идентификации (IdP). Но важно сначала интегрировать фронтенд.
Интеграция расширения с TYPO3
- Нажмите на Страницы из левой навигации.
- Затем вам нужно создать папку для хранения данных пользователей фронтенда, щелкнув по ней правой кнопкой мыши. Главная страницу и выберите Новая подстраница.

- Выбрать Папка Выберите нужный тип из выпадающего списка.

- Назовите папку как Пользователи веб-сайта и нажмите на Сохранить.

- Перейдите на вкладку «Поведение» и добавьте Пользователи веб-сайта в нем.

- Если рядом с созданной папкой вы видите красный дефис, это означает, что папка не активирована. Вы можете активировать её, щёлкнув правой кнопкой мыши по этой папке и выбрав соответствующий пункт. Включите.
- Вам нужно добавить два STANDARD страницы внутри Главная страница. Если вы используете премиум-плагин, вы можете создать три страницы.
- Здесь мы будем рассматривать названия страниц следующим образом: FEOIDC, ОТВЕТ, ВЫХОД (Выход из системы необязателен для клиентов с премиум-подпиской).
- Чтобы создать FEIODC страница, щелкните правой кнопкой мыши на Главная затем выберите страницу Новая подстраница и STANDARD Выберите тип из выпадающего списка.

- Добавить заголовок страницы как FEIODC и нажмите Сохранено.

- И снова нажмите Страница FEIODC и нажмите на Добавить счастливымПерейдите в раздел плагинов и добавьте Плагин FEIODC и нажмите на Сохранено.


- Перейдите на вкладку «Плагины» и выберите плагин FEIODC.

- Добавить пользователей сайта Страница хранения записей и сохраните настройки.

- Вы можете включить FEIODC страницу, щелкнув правой кнопкой мыши и выбрав Включите опцию.

- Если вам необходимо внести изменения в сегмент URL, который также будет вашим исходным URL для единого входа (SSO), щелкните правой кнопкой мыши на странице FEOIDC, выберите «Редактировать» и нажмите кнопку «Переключить URL», чтобы установить URL в соответствии с вашими предпочтениями.
- Выполните те же действия для создания и настройки стандартных страниц ответа.
- Убедитесь, что для страницы ответа вы выберете плагин Response.
- Держите FEIODC и ОТВЕТ URL-адреса страниц пригодятся, так как они понадобятся вам при настройке расширения OAuth/OpenID Connect.
Шаги по настройке единого входа (SSO) AWS Cognito OAuth и OpenID. Вход в Typo3.
1. Настройте AWS Cognito в качестве поставщика OAuth.
Выполните следующие шаги, чтобы настроить AWS Cognito в качестве поставщика OAuth.
 Настройка AWS Cognito в качестве поставщика OAuth
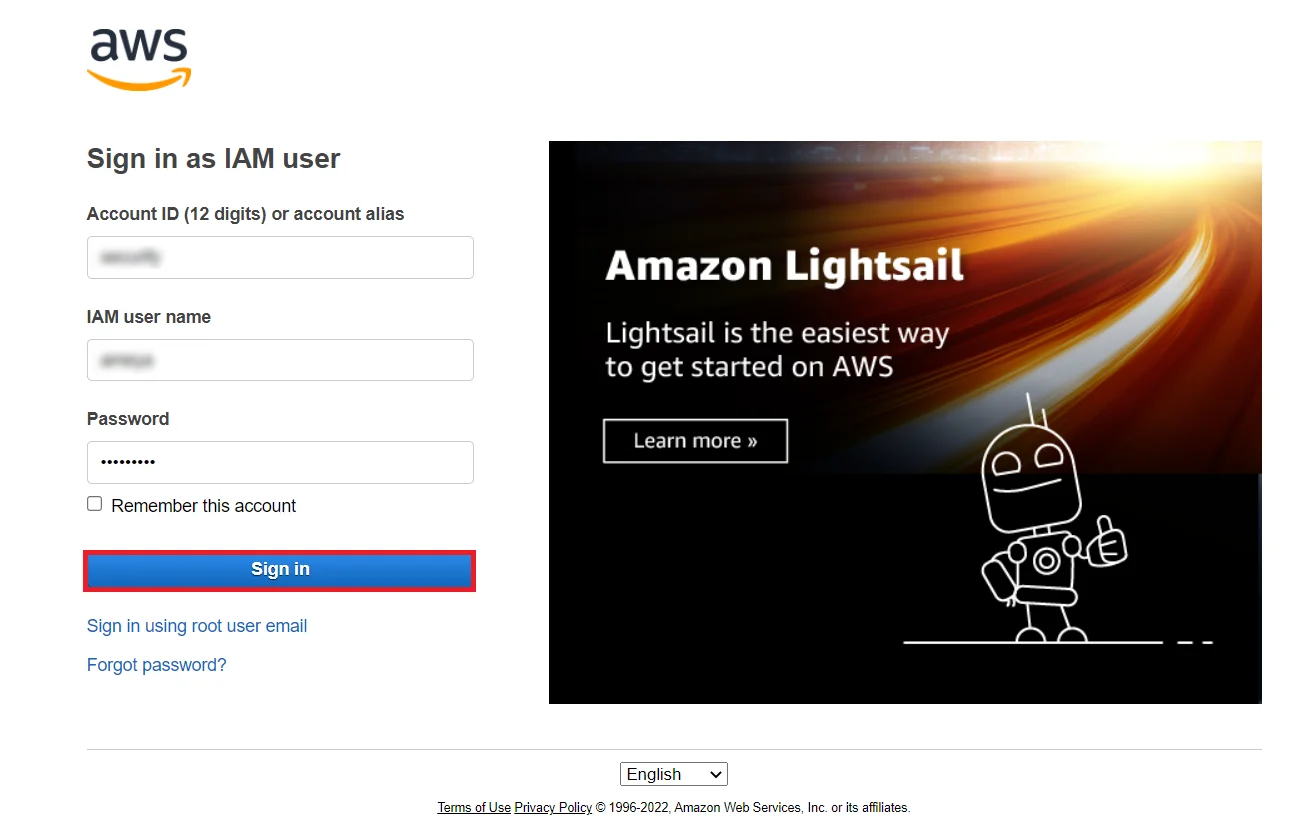
- Перейдите на Консоль Амазон и зарегистрируйтесь/войдите в свою учетную запись, чтобы настроить AWS Cognito.
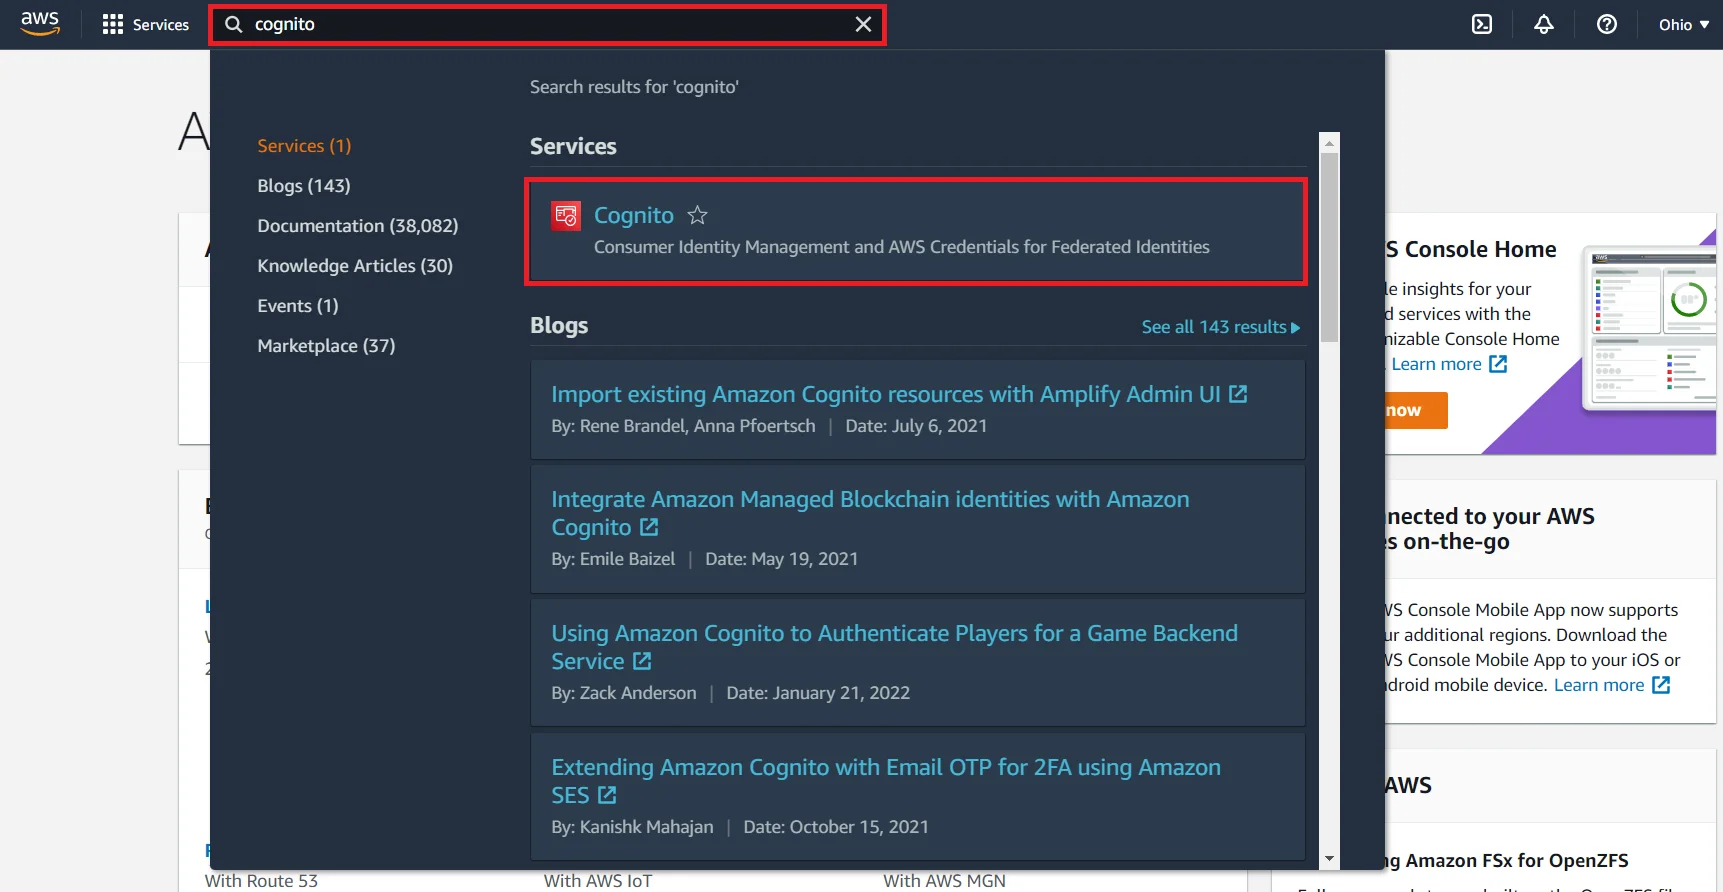
- Найдите Cognito в Сервисы AWS панель поиска.
- Чтобы просмотреть список ваших групп пользователей, нажмите на Управление пулами пользователей .

- Чтобы создать новый пул пользователей, нажмите Создать пул пользователей.

- Дать Имя пула и нажмите на Проверка настроек по умолчанию Кнопка продолжить.

- Прокрутите вниз и нажмите на «Добавить клиент приложения» а затем снова нажмите Добавить клиентское приложение.


- Чтобы создать Клиент приложенияВведите для него название, а затем нажмите Создать клиентское приложение.


- Чтобы вернуться к настройкам, нажмите Вернуться к информации о пуле.

- Чтобы сохранить настройки и создать пул пользователей, нажмите кнопку. Создать пул .

- На панели навигации слева нажмите на Настройки клиента приложения вариант под Интеграция приложений .

- В текстовом поле «URL-адреса обратного вызова» включите параметр «Поставщик идентификации». Пул пользователей Cognito и добавьте свой URL обратного вызова/перенаправления Получено из плагина miniOrange на вкладке «Поставщик OAuth». В разделе Разрешенные потоки OAuth вариант, выберите Предоставление кода авторизации флажок, а также OpenID и профиль флажки под Разрешенные области действия OAuth опция (см. изображение ниже). Чтобы сохранить изменения, нажмите на кнопку. Сохранить изменения .

- Чтобы выбрать доменное имя для вашего приложения, перейдите по ссылке. Выберите доменное имя опцию.

- Перейдите на доменное имя Введите доменное имя для вашего приложения. После добавления доменного имени вы можете проверить его доступность, нажав на кнопку. «Проверить наличие мест» Кнопка. После ввода корректного доменного имени нажмите «Сохранить изменения» .

- Перейдите на «Клиент приложения» и нажмите на «Показать подробности» Чтобы получить идентификатор клиента и секретный ключ клиента. (Сохраните идентификатор клиента и секретный ключ клиента, так как они понадобятся вам позже.)

- В левой боковой панели навигации выберите Пользователи и группы из общие настройки меню. Затем, чтобы создать нового пользователя, нажмите на Создать пользователя .

- Заполните все необходимые данные и нажмите кнопку. Создать пользователя.

- Вы можете увидеть созданного нового пользователя.

Вы успешно настроили AWS Cognito в качестве поставщика OAuth для реализации единого входа (SSO) AWS Cognito с использованием Typo3 для аутентификации пользователей.
2. Настройка Typo3 в качестве клиента OAuth.
3: Сопоставление атрибутов (необязательно). *Это функция премиум-класса.
- Сопоставление атрибутов можно осуществить на вкладке «Сопоставление атрибутов». В бесплатной версии расширения можно сопоставлять только имя пользователя и адрес электронной почты. Однако в премиум-версии расширения можно сопоставлять различные атрибуты, поступающие от вашего OAuth-провайдера, с атрибутами, присутствующими на вашем сайте Typo3.

4: Групповое сопоставление (необязательно). *Это функция премиум-класса.
- В бесплатном расширении можно указать роль по умолчанию, которая будет назначена всем пользователям, не являющимся администраторами, при проведении единого входа (SSO).
- Перейдите на вкладку «Сопоставление групп» и выберите раздел «Сопоставление групп».
- Выберите роль по умолчанию и нажмите кнопку «Сохранить».

Настроив AWS Когнито как Поставщик OAuth и Typo3 как OAuth-клиент Используя наше расширение Typo3 OAuth Client, вы успешно установили систему единого входа (SSO) Typo3 AWS Cognito. Благодаря этому решению, всего за несколько минут вы сможете обеспечить безопасный доступ к вашему сайту Typo3, используя учетные данные AWS Cognito.
Дополнительные ресурсы
Если вы ищете что-то, чего не можете найти, пожалуйста, напишите нам по адресу info@xecurify.com.




