
Как настроить единый вход Azure AD для аутентификации OAuth через WordPress
Azure AD SSO для OAuth использует поток авторизации WordPress для обеспечения безопасного доступа пользователей к сайтам WordPress. С помощью нашего плагина единого входа (SSO) OAuth для WordPress , Azure AD выступает в качестве поставщика OpenID Connect и OAuth, обеспечивая безопасный вход на веб-сайты WordPress. Интеграция Azure AD для WordPress упрощает и защищает процесс входа с помощью Azure AD SSO. Наше решение Azure AD SSO для WordPress помогает обеспечить безопасность входа в WordPress, аутентифицируя пользователей с помощью их учетных данных Azure AD / Office 365 / Microsoft Ultra ID. Бесперебойная поддержка расширенных функций единого входа (SSO), таких как сопоставление атрибутов и групп, синхронизация данных пользователей WordPress с Azure AD Office 365, поддержка входа в систему Azure AD Multi-Tenancy SSO, заполнение информации о сотрудниках из Azure AD в WordPress, SSO для интранета/интернета, сопоставление изображения профиля из Azure AD/Office 365 с вашим аватаром WordPress и т. д.







Интеграция Azure для WordPress Предоставляет функциональность для управления всеми операциями пользователей на вашем сайте WordPress. [Синхронизация профилей пользователей из WordPress с Microsoft Entra ID (Azure AD)]
Предварительные условия: загрузка и установка
- Войдите в свою учетную запись WordPress как администратор.
- Перейти на вордпресс Панель управления -> Плагины и нажмите на Добавить новый.
- Поиск для Плагин OAuth для единого входа (SSO) в WordPress и нажмите на установить сейчас.
- После установки нажмите на активировать.
Как настроить единый вход Azure AD для WordPress с использованием OAuth.
Выполните эти простые и быстрые шаги, чтобы настроить единый вход Azure AD для WordPress.
Шаг 1: Настройка Microsoft Entra ID (Azure AD) в качестве поставщика OAuth для входа в WordPress.
- Войдите в Портал Microsoft Entra ID (Azure AD).
- Выбрать Microsoft Entra ID (Azure AD).
- В левой панели навигации нажмите на Регистрация приложений обслуживание и нажмите Новая регистрация.
- Настройте следующие параметры для создания нового приложения.
- Введите название вашего приложения в поле Имя текстовое поле.
- В поддерживаемых типах учетных записей выберите 3-й вариант. «Учетные записи в любом организационном каталоге (для аутентификации пользователя в рамках пользовательских сценариев)».
- В разделе «URI перенаправления» выберите веб приложение и введите URL обратного вызова из плагина miniOrange OAuth Client (вкладка «Настройка OAuth») и сэкономь это под URL перенаправления текстовое окно.
- Нажмите на Зарегистрировать филиал кнопку, чтобы создать свое приложение.
- Microsoft Entra ID (Azure AD) присваивает вашему приложению уникальный идентификатор приложения. ID приложения Ваш идентификатор клиента и Идентификатор каталога Ваш Идентификатор арендатораСохраните эти значения, так как они понадобятся вам для настройки плагина miniOrange OAuth Client.
- Перейдите на Сертификаты и секреты в левой панели навигации нажмите на Секрет нового клиентаВведите описание и срок действия, затем нажмите кнопку. ДОБАВИТЬ опцию.
- Скопировать секретный ключ "стоимость" и держите это значение под рукой, оно понадобится позже для настройки. Секрет клиента в рамках плагина miniOrange OAuth Client.



Примечание: Срок действия секретного ключа клиента для вашего приложения разработчика истекает через 180 дней. Для обеспечения дальнейшей работоспособности вам необходимо сгенерировать новый секретный ключ клиента до истечения срока его действия и обновить его в плагине OAuth Single Sign-On.

В заключение, успешно настроив Azure AD в качестве поставщика OAuth , вы включили вход в WordPress через единый вход Azure AD и авторизацию конечных пользователей в WordPress.
Шаг 2: Настройка WordPress в качестве клиента OAuth.
- Бесплатно
- Премиум


Шаг 3: Сопоставление атрибутов пользователя
- Сопоставление атрибутов пользователя обязательно для обеспечения успешного входа пользователей в WordPress. Мы будем настраивать атрибуты профиля пользователя в WordPress, используя приведенные ниже параметры.
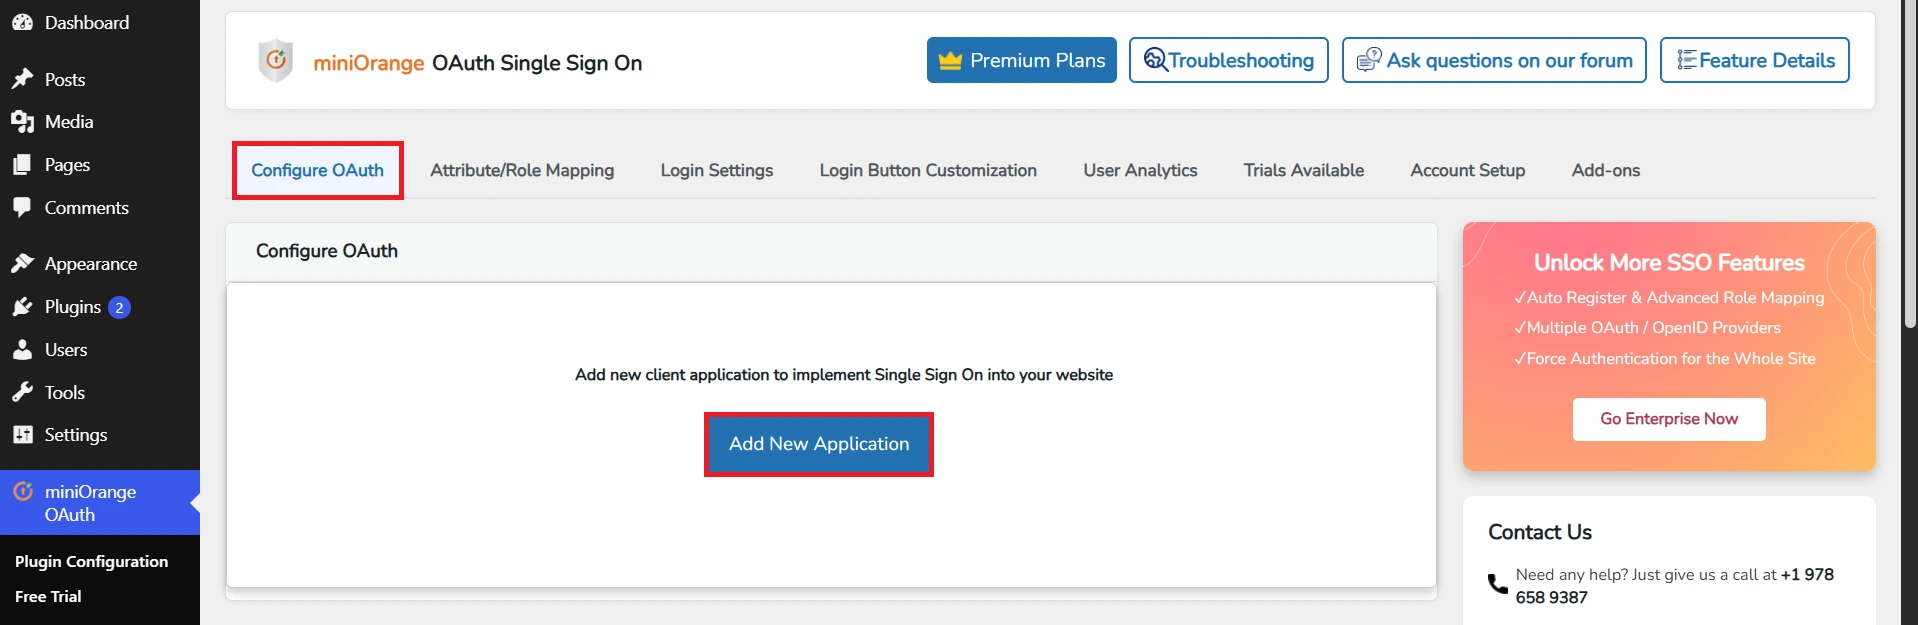
- Перейдите на Настроить OAuth вкладка. Прокрутите вниз и нажмите Тестовая конфигурация.
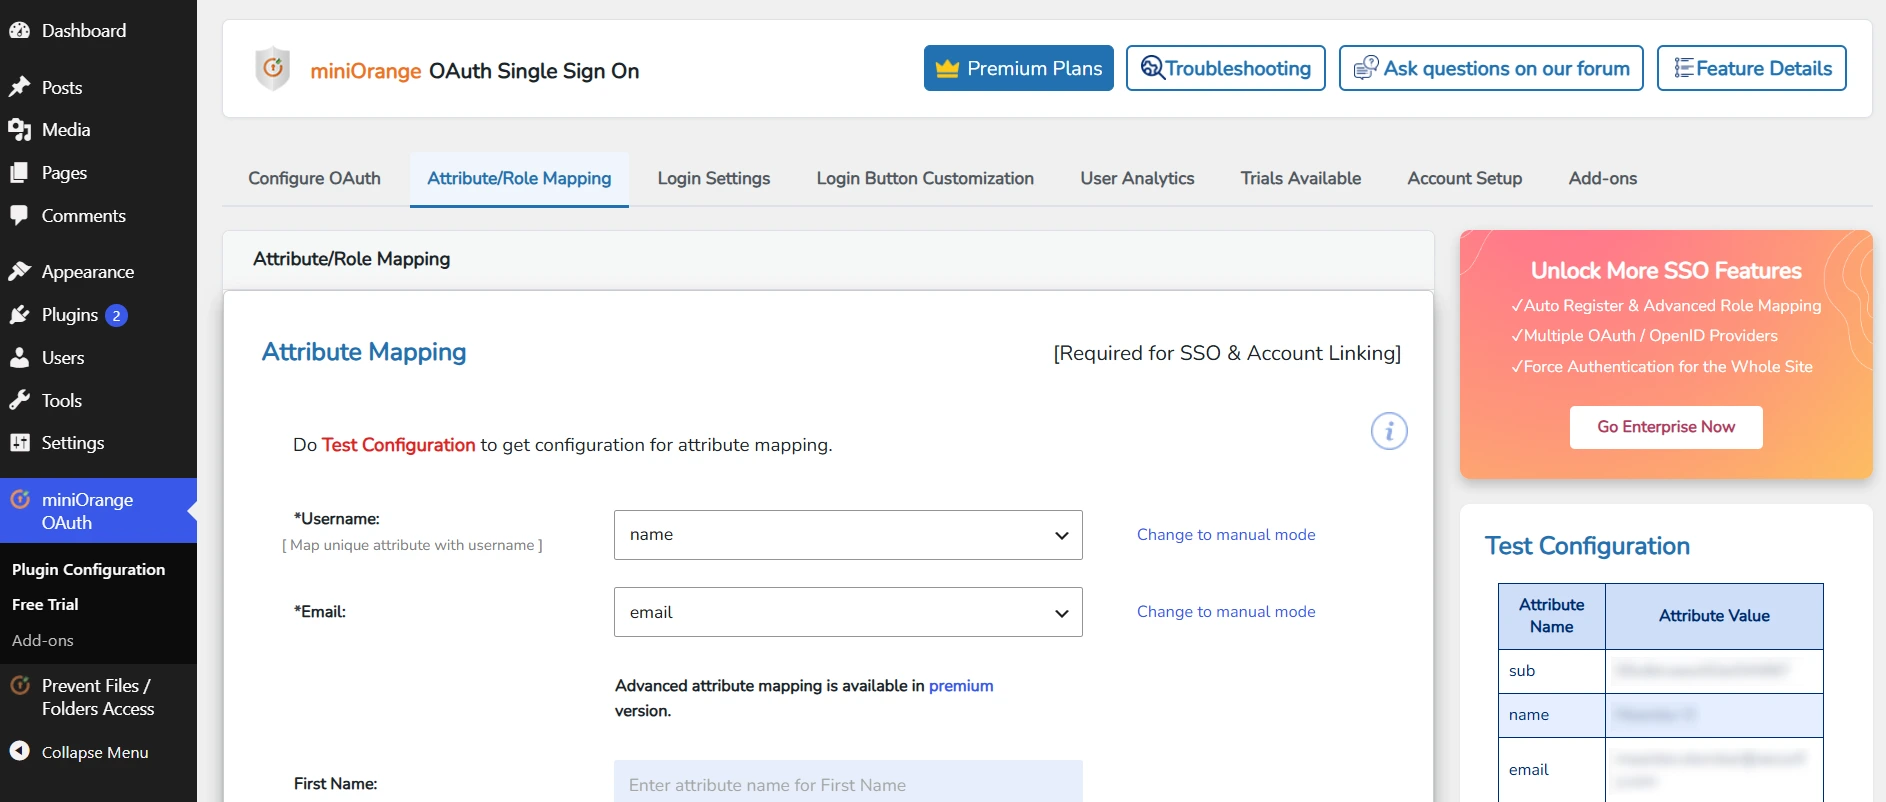
- В таблице вы увидите все значения, возвращаемые вашим OAuth-провайдером в WordPress. Если вы не видите значения для имени, фамилии, электронной почты или имени пользователя, внесите необходимые изменения в настройки вашего OAuth-провайдера, чтобы он возвращал эту информацию.
- После того, как вы увидите все значения в разделе «Конфигурация теста», перейдите в... Сопоставление атрибутов/ролей На вкладке вы увидите список атрибутов в выпадающих списках.
Поиск атрибутов пользователя:

Шаг 4: Сопоставление профилей/групп Microsoft Entra ID (Azure AD)
- Перейдите в раздел «Приложения» → Выберите приложение, в котором вы хотите настроить сопоставление групп для единого входа Azure AD для WordPress. Теперь перейдите в... Разрешения API меню.
- Нажмите на Добавить разрешение и затем Microsoft Graph API -> Делегированные разрешения и openid, Профиль наведите курсор и щелкните по нему Добавить разрешения .
- Нажмите на Дать согласие для кнопки «Демо».
- Перейдите во вкладку «Манифест» и найдите groupMembershipClaims и изменяет свою ценность на "Все" и нажмите на сэкономь .
- Теперь вы сможете получить значение группы в окне конфигурации теста.
- Для сопоставления групп с Azure AD SSO для WordPress вы можете воспользоваться разделом «Сопоставление ролей».


4.1 OAuth для WordPress — сопоставление групп/профилей [Премиум]
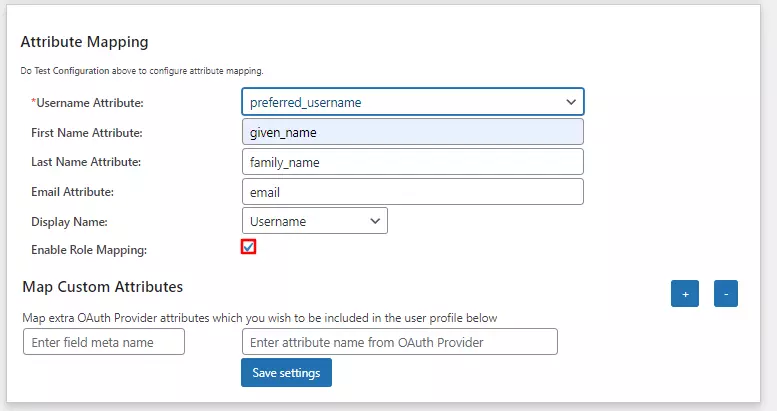
- Перейдите на сайт Отображение атрибутов В разделе плагина сопоставьте имена атрибутов из таблицы конфигурации теста. Убедитесь, что... Включить сопоставление ролей Эта опция включена, и нажмите на нее. Сохраните настройки кнопка. (См. скриншот)
- Прокрутите вниз и перейдите к Сопоставление ролей раздел, вам нужно составить карту Название атрибута группыВыберите имя атрибута из списка атрибутов, возвращающих группы из таблицы конфигурации тестов Azure Active Directory (Azure AD).
Например:Группы - Назначьте роль WordPress группам поставщиков: В зависимости от приложения Azure Active Directory (Azure AD) вы можете назначить роль WordPress группам Azure AD. Добавьте значение группы Azure AD в раздел... Значение атрибута группы и назначьте ему необходимую роль WordPress в разделе «Роли WordPress».
Например, На изображении ниже значение группы получило роль «Подписчик». - После сохранения сопоставления группе Azure Active Directory будет назначена роль подписчика WordPress в соответствии с реализацией единого входа Azure AD.
Пример: Согласно приведенному примеру, пользователь со значением группы будет добавлен в качестве администратора.


4.2 OAuth для WordPress — сопоставление утверждений Microsoft Entra ID (Azure AD) [Премиум]
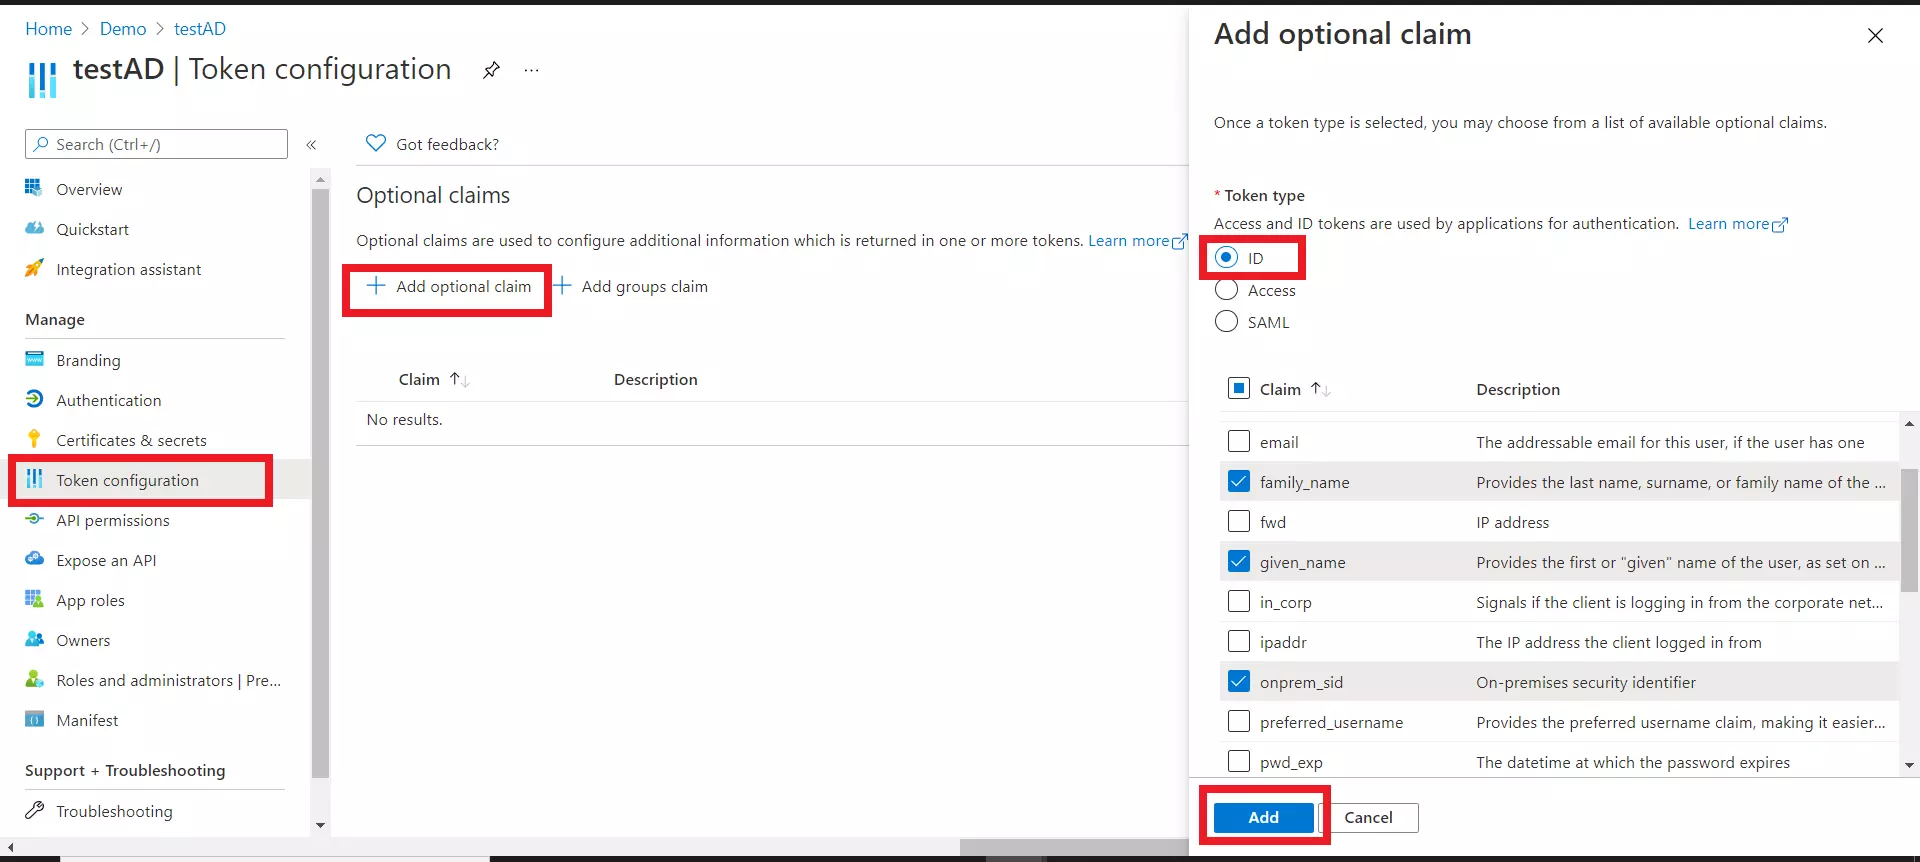
- Перейдите к своему приложению в Azure Active Directory (Azure AD) и выберите Конфигурация токена из левого меню.
- Нажмите на Добавить необязательное утверждение и затем выберите ID из правого раздела.
- Теперь выберите все атрибуты, которые вы хотите получить при выполнении единого входа (SSO) с Azure Active Directory (например, family_name, given_name и т. д.), и нажмите кнопку. Добавить .
- Возможно, вы увидите всплывающее окно. Включите разрешение профиля Microsoft Graph (необходимо для отображения утверждений в токене).Включите его и нажмите кнопку «Добавить».
Шаг 5: Шаги по получению дополнительных атрибутов пользователя из идентификатора Microsoft Entra ID (Azure AD)
- Войдите в Портал Microsoft Entra ID (Azure AD).
- Выбрать Microsoft Entra ID (Azure AD).
- В левой панели навигации нажмите на Корпоративные приложения.
- Выберите Корпоративное приложение Azure.
- Затем выберите Единый вход (SSO) выберите опцию в меню слева и откройте Атрибуты и утверждения .
- Нажмите на Добавить новую заявку.
- Затем настройте необходимые поля, как показано ниже:
- Теперь перейдите к Регистрация приложенийВыберите приложение, а затем перейдите в... Манифест вкладка слева и установите "acceptMappedClaims": true
- После выполнения вышеуказанных шагов вы сможете создать несколько заявок в соответствии с вашими потребностями.
- Пожалуйста, попробуйте выполнить следующее. Тестовая конфигурация В плагине OAuth SSO для WordPress появится новый атрибут, как показано ниже:


| Имя: | На ваш выбор (это будет название вашего атрибута) |
| Источник: | Атрибут |
| Атрибут источника: | Например: Найдите user.department в выпадающем списке. |


Шаг 6: Настройки входа
- WordPress 5.7 и ниже
- WordPress 5.8
- WordPress 5.9 и выше
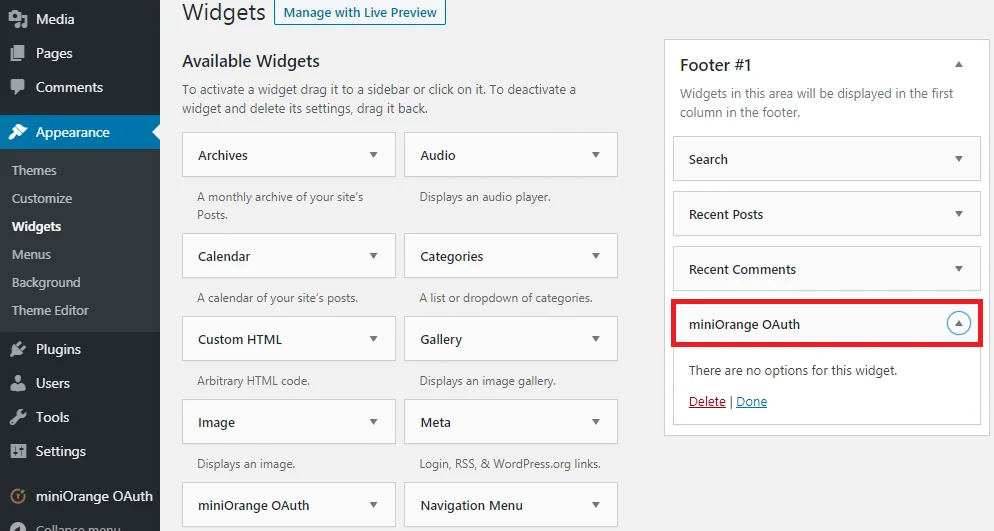
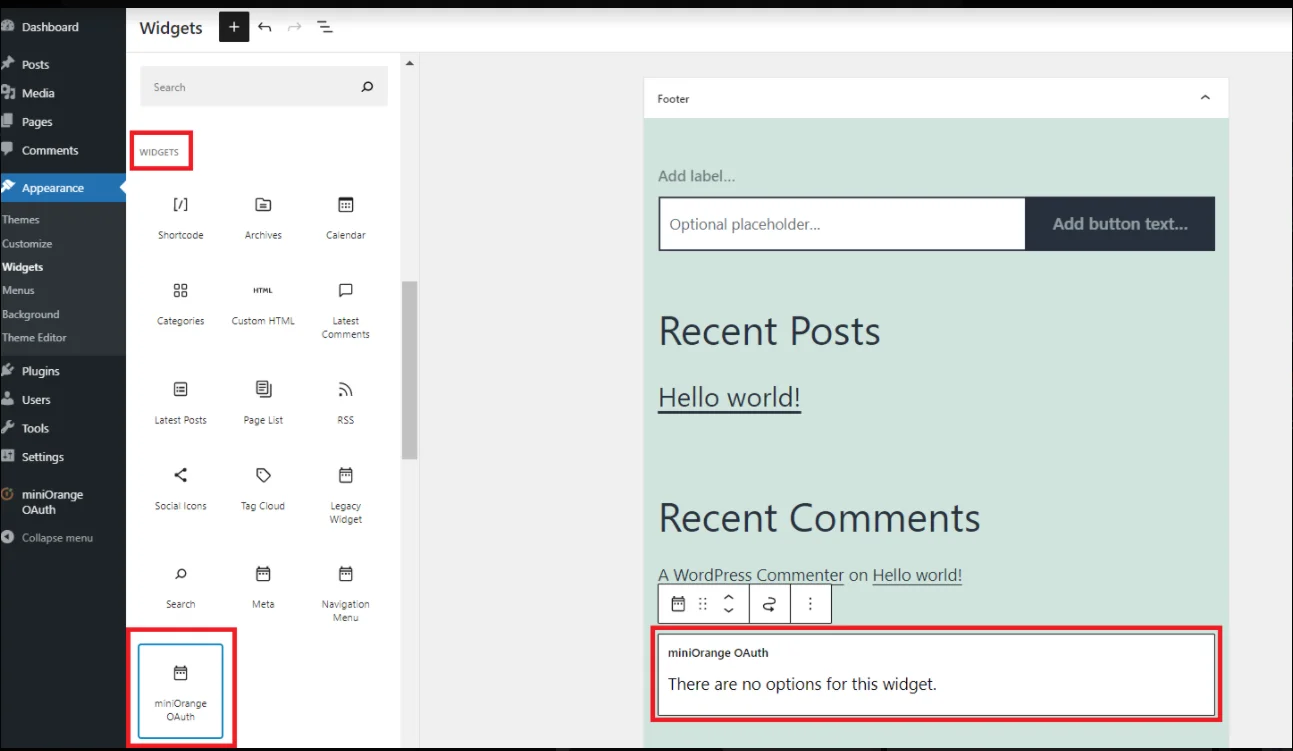


Шаг 7: Область применения и конечные точки
| Объем: | OpenID |
| Авторизовать конечную точку: | https://login.microsoftonline.com/<идентификатор арендатора>/oauth2/v2.0/authorize |
| Конечная точка токена доступа: | https://login.microsoftonline.com/<идентификатор арендатора>/oauth2/v2.0/token |
| Конечная точка для получения информации о пользователе: | https://login.windows.net/<идентификатор арендатора>/openid/userinfo |
| Пользовательский URL-адрес перенаправления после выхода из системы:[по желанию] | https://login.microsoftonline.com/<идентификатор арендатора>/oauth2/logout?post_logout_redirect_uri= |
| Объем: | OpenID |
| Авторизовать конечную точку: | https://login.microsoftonline.com/common/oauth2/v2.0/authorize |
| Конечная точка токена доступа: | https://login.microsoftonline.com/common/oauth2/v2.0/token |
| Конечная точка для получения информации о пользователе: | https://login.windows.net/common/openid/userinfo |
| Пользовательский URL-адрес перенаправления после выхода из системы:[по желанию] | https://login.microsoftonline.com/common/oauth2/logout?post_logout_redirect_uri=<your URL> |
Устранение ошибок
Дополнительные сведения об ошибках при устранении неполадок ➔неверный запрос 
Чтобы исправить эту проблему при настройке единого входа Azure AD для WordPress, пожалуйста, укажите правильную конечную точку авторизации в плагине. Вы можете проверить правильный формат конечной точки здесь.
неверный_клиент
Если вы столкнулись с этой проблемой при выполнении единого входа Azure AD для WordPress с использованием OAuth, пожалуйста, настройте правильный секретный ключ клиента в плагине. Инструкции по настройке правильного секретного ключа клиента см. в этом шаге руководства по настройке.
недействительный_ресурс
Чтобы устранить эту проблему при настройке единого входа Azure AD для WordPress, настройте «общие» конечные точки в плагине или добавьте пользователей в клиент. Для настройки общих конечных точек обратитесь к этому руководству.
AADTS50011
Если вы столкнулись с этой проблемой при настройке единого входа Azure AD OAuth (SSO), пожалуйста, настройте правильный URL-адрес перенаправления в приложении Microsoft Entra ID (Azure AD) Developer с помощью плагина. Вы можете обратиться к этим шагам в руководстве по настройке.
AADTS7000222
Для решения этой проблемы создайте новый секретный ключ клиента в приложении разработчика Microsoft Entra ID (Azure AD) и обновите его в плагине. Вы можете создать и настроить новый секретный ключ клиента, следуя инструкциям в этом разделе часто задаваемых вопросов.
Часто задаваемые вопросы (FAQ)
Как реализовать единый вход (SSO) с использованием Microsoft Entra ID (Azure AD) для гостевых пользователей вне вашего каталога Azure?
В плагине SSO для WordPress выберите приложение с настроенным идентификатором входа Microsoft (Azure AD) и в поле «Арендатор Azure AD» замените текущий идентификатор арендатора на «common», как показано на скриншоте ниже. Теперь пользователи из любого каталога Azure смогут использовать SSO Azure AD OAuth, а также пользователи с личными учетными записями Microsoft смогут входить в систему. Подробнее
Как настроить предоставление доступа по паролю Microsoft Entra ID (Azure AD) с использованием SSO для плагина WordPress?
Microsoft Entra ID (Azure AD) недавно выпустила конечные точки OAuth 2.0. Вам необходимо заменить конечную точку токена на указанную ниже. Также необходимо изменить тип предоставления доступа на предоставление доступа по паролю в раскрывающемся списке и заменить идентификатор клиента на идентификатор вашего клиента Microsoft Entra ID (Azure AD). (См. изображение ниже) Подробнее
Функция единого входа Microsoft Entra ID (Azure AD) не работает из-за проблем с правами администратора на стороне Microsoft Entra ID (Azure AD).
Войдите на портал Microsoft Entra ID (Azure AD) и выберите свой Microsoft Entra ID (Azure AD), где у вас настроена функция единого входа Azure AD OAuth. Выберите «Корпоративные приложения». Подробнее
Статьи по теме
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.


