Как настроить многопользовательский SSO в Azure / многопользовательский вход в Azure AD для WordPress?
Обзор
Надстройка miniOrange Azure Multitenant SSO позволяет пользователям из нескольких клиентов Azure AD / Microsoft Entra ID входить в WordPress, используя одно приложение Azure Multitenant. Она работает с плагином miniOrange SAML SP SSO, что позволяет Пользователи из ваших собственных клиентов Office 365 / Azure AD, а также из клиентов ваших клиентов могут проходить аутентификацию с помощью существующих учетных данных Azure AD без необходимости отдельной настройки каждого клиента.
Сопоставляя идентификаторы арендаторов и используя общую конечную точку Azure Multitenant, вы можете обеспечить бесперебойную работу единого входа для нескольких арендаторов, ограничение единого входа на основе арендаторов, а также сопоставление групп или ролей на основе арендаторов.
В этом руководстве вы узнаете, как выполнить настройку. Azure AD в качестве поставщика идентификационных данных (IDP) для многопользовательского единого входа и настройте Плагин многопользовательской архитектуры Azure для WordPress.





Предварительные условия: загрузка и установка
- Для настройки единого входа Azure Multitenant SSO для вашего сайта WordPress необходимо сначала установить... плагин miniOrange SAML SP SSO.
Единый вход Azure AD (SSO) с бесшовной интеграцией со службами Microsoft Azure.
Интеграция с Azure AD/B2C/Office 365 для синхронизации

Обеспечьте двустороннюю синхронизацию пользовательских данных между Azure AD/B2C/Office 365 и WordPress для бесперебойной работы Azure Sync и безопасной аутентификации с помощью единого входа Azure AD.
Интеграция с AzureИнтеграция приложений Azure AD/B2C/Office 365 с WordPress
Подключите WordPress к Azure AD для интеграции SharePoint, OneDrive, Power BI, Dynamics 365, Outlook и многого другого. Упростите синхронизацию пользователей, включите многопользовательский режим Azure и усильте управление доступом с помощью Azure SSO.
Интеграция Azure AD/B2CШаги по настройке единого входа (SSO) Azure AD. Вход в WordPress.
1. Настройте Azure AD в качестве поставщика удостоверений (IdP).
Выполните следующие шаги, чтобы настроить Azure AD в качестве поставщика идентификации (IdP) для WordPress.
Настройте Azure AD в качестве поставщика идентификации (IdP).
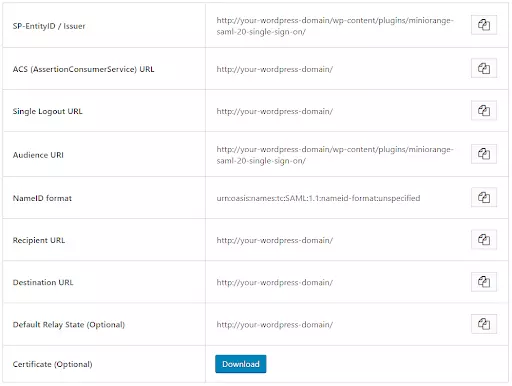
- В плагине SAML SP SSO для WordPress перейдите по следующему пути: Метаданные поставщика услуг Вкладка. Здесь вы можете найти метаданные поставщика услуг, такие как идентификатор сущности поставщика услуг и URL-адрес ACS (AssertionConsumerService), необходимые для настройки Azure AD в качестве поставщика удостоверений.
- Войти в Портал Azure AD как администратор
- Выбрать Azure Active Directory.

- Выбрать Регистрация приложений.
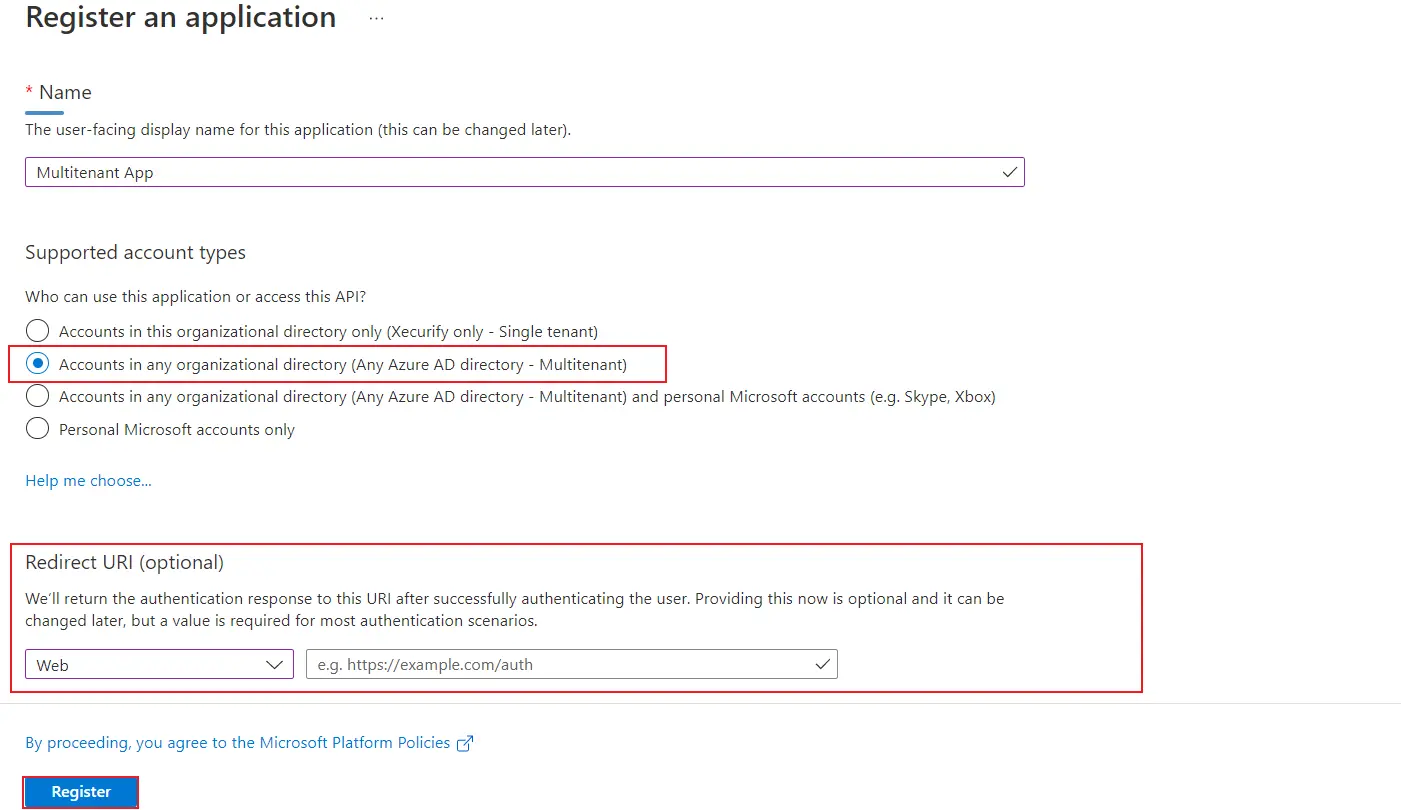
- Нажмите на Новая регистрация.
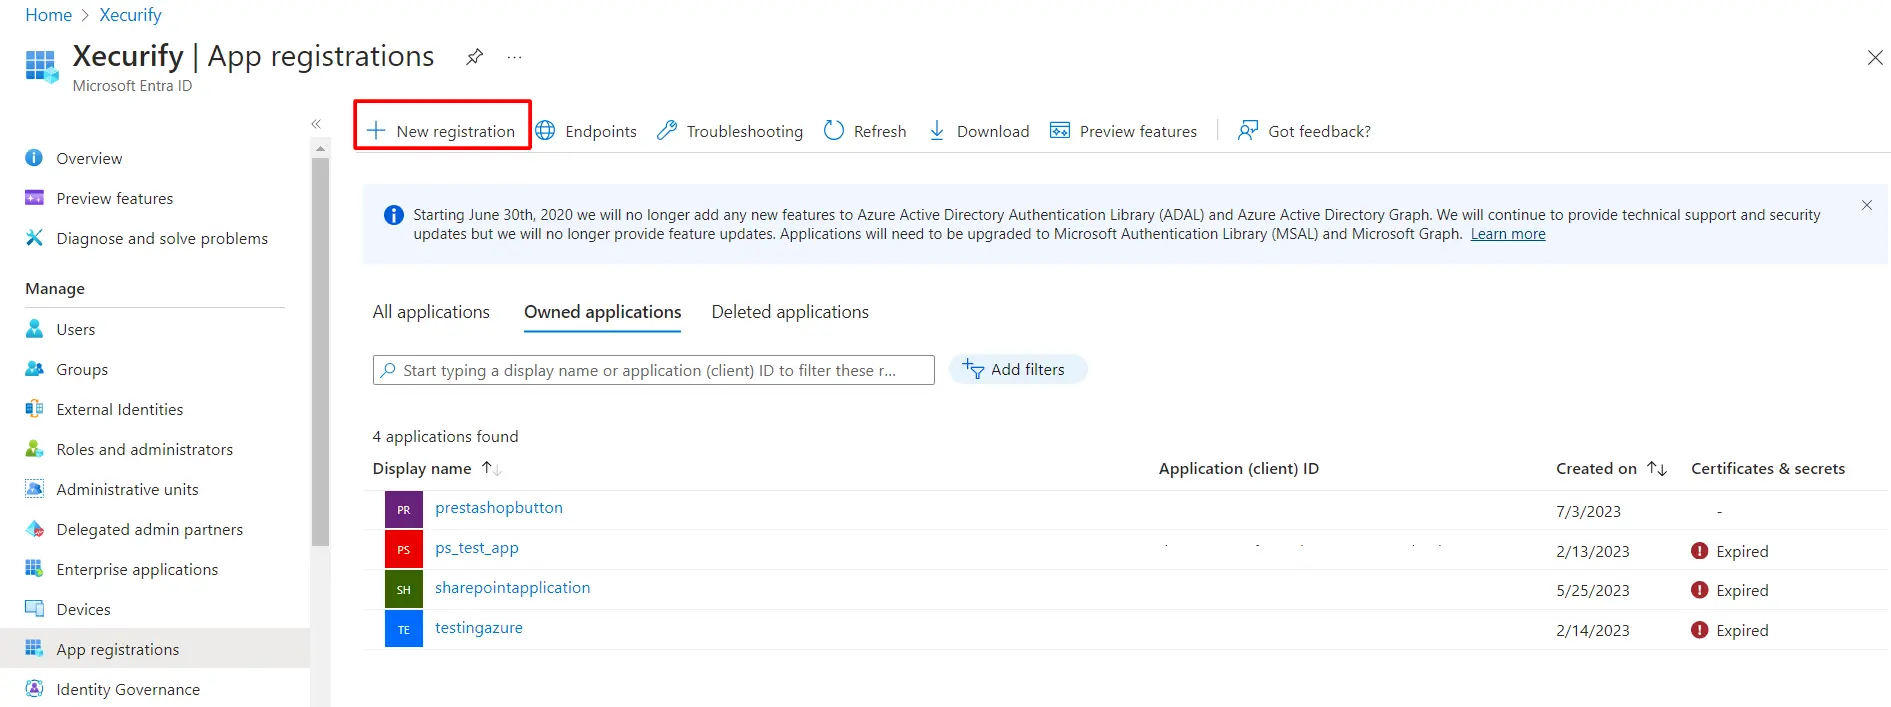
- Назначьте Имя и выберите Поддерживаемые типы учетных записей as Учетные записи в любом организационном каталоге (любой каталог Azure AD — многопользовательский режим).
- В поле «URL-адрес перенаправления» укажите URL-адрес ACS, предоставленный в Метаданные поставщика услуг вкладку плагина и нажмите на Зарегистрировать филиал .
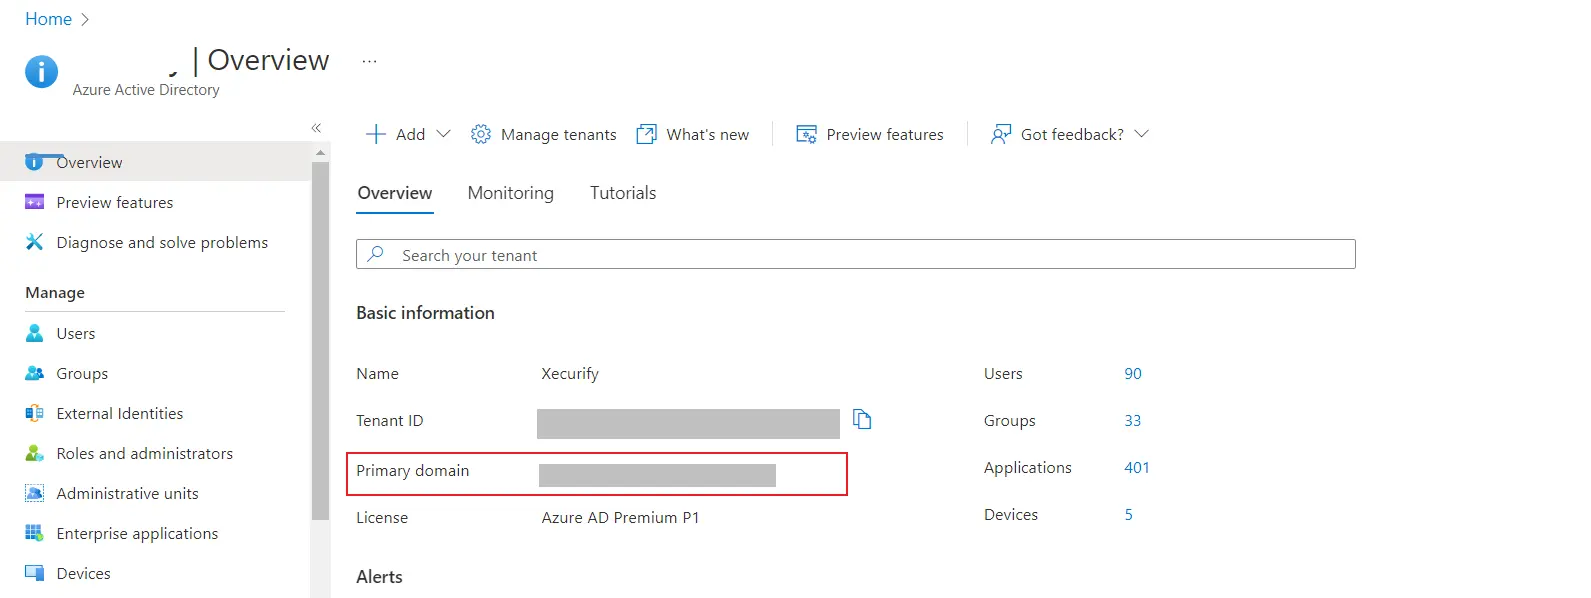
- Вернитесь к Обзор Скопируйте содержимое вкладки Active Directory в Active Directory. Основной домен и держите его под рукой.
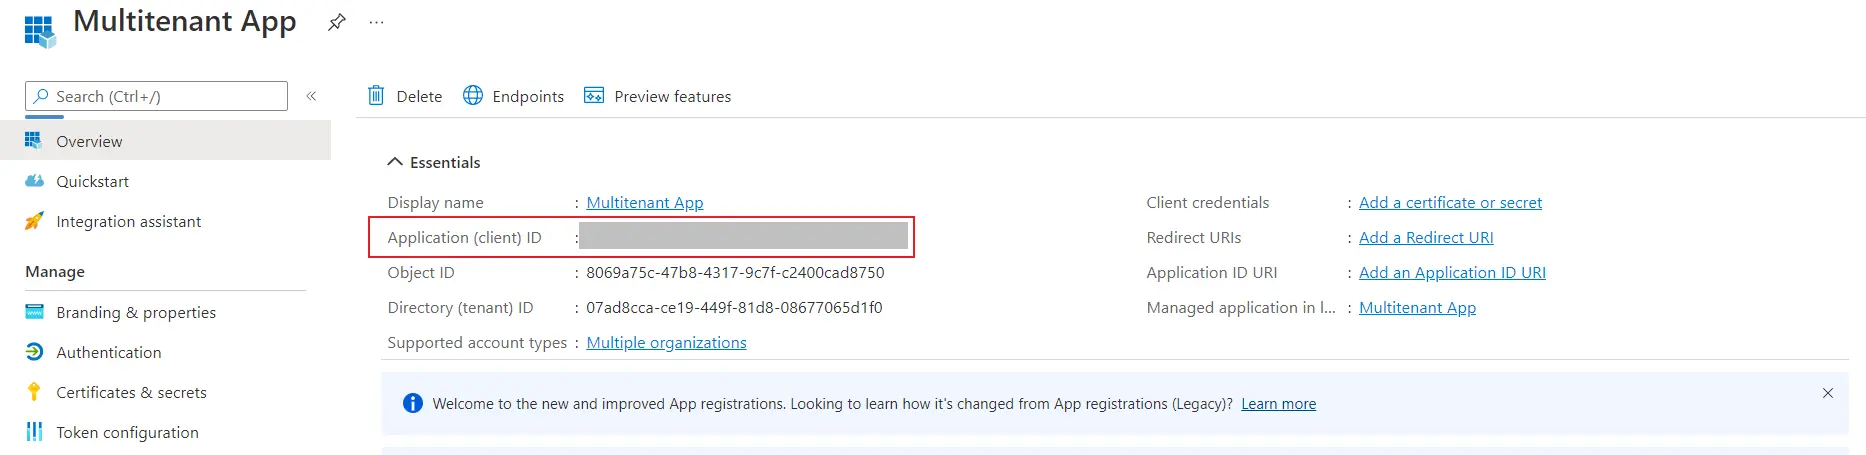
- Теперь скопируйте ID приложения из настроенного приложения и держите его под рукой.
- Перейдите в Предоставьте API из левой панели меню.
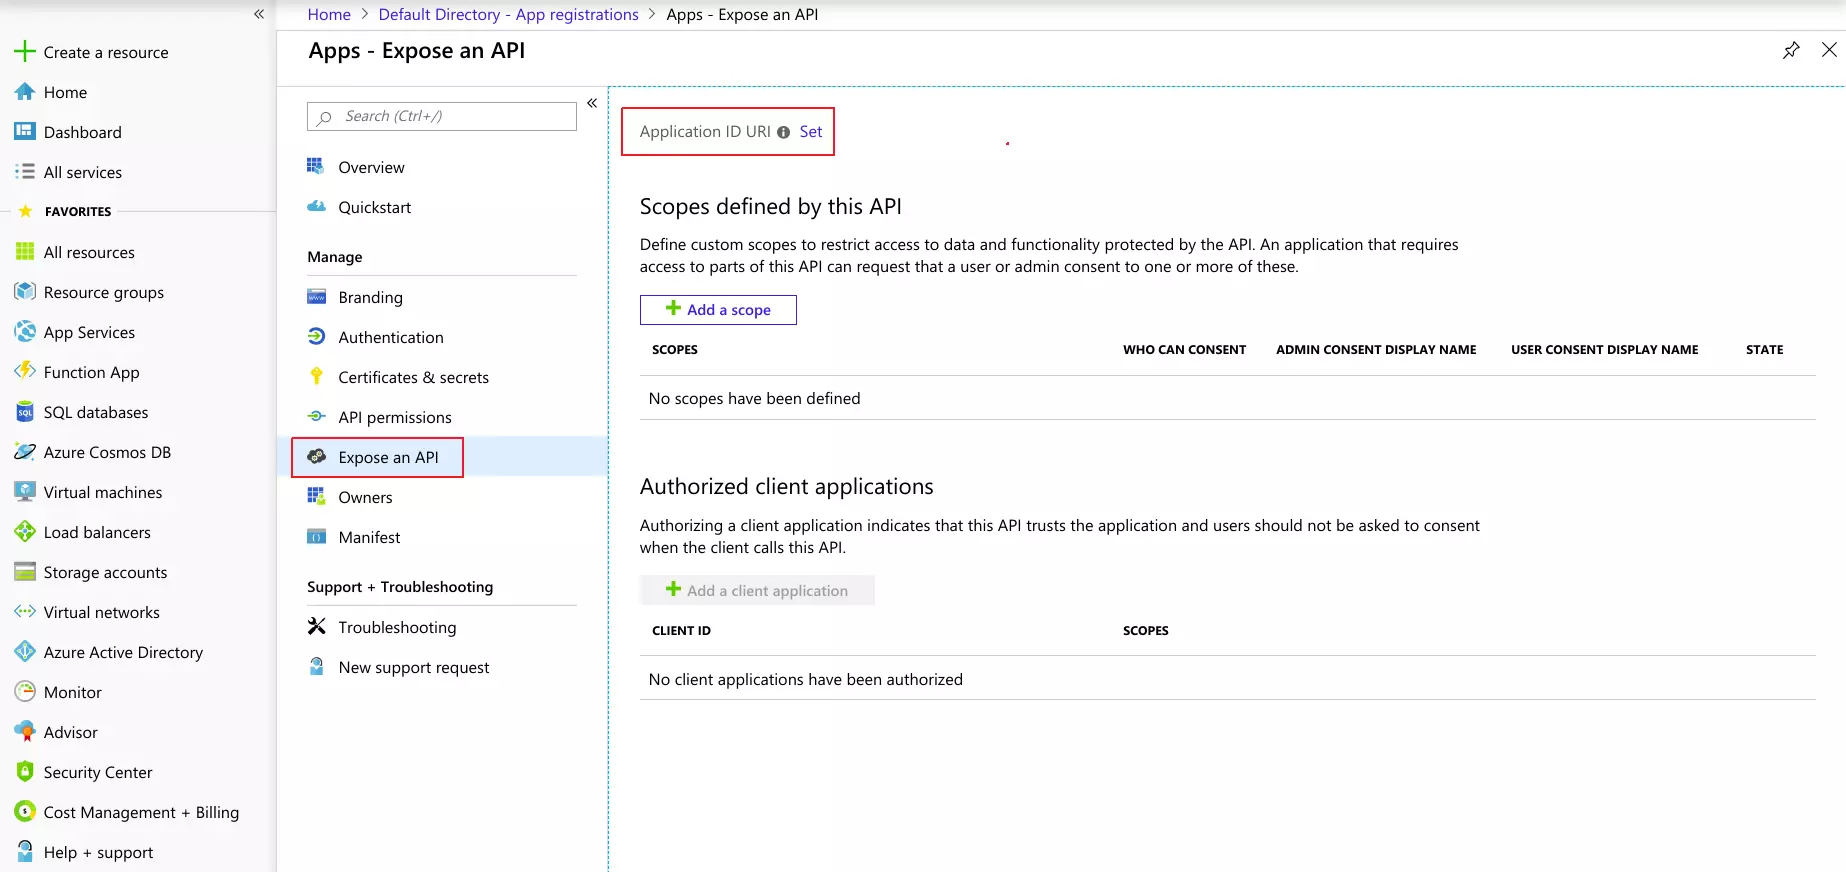
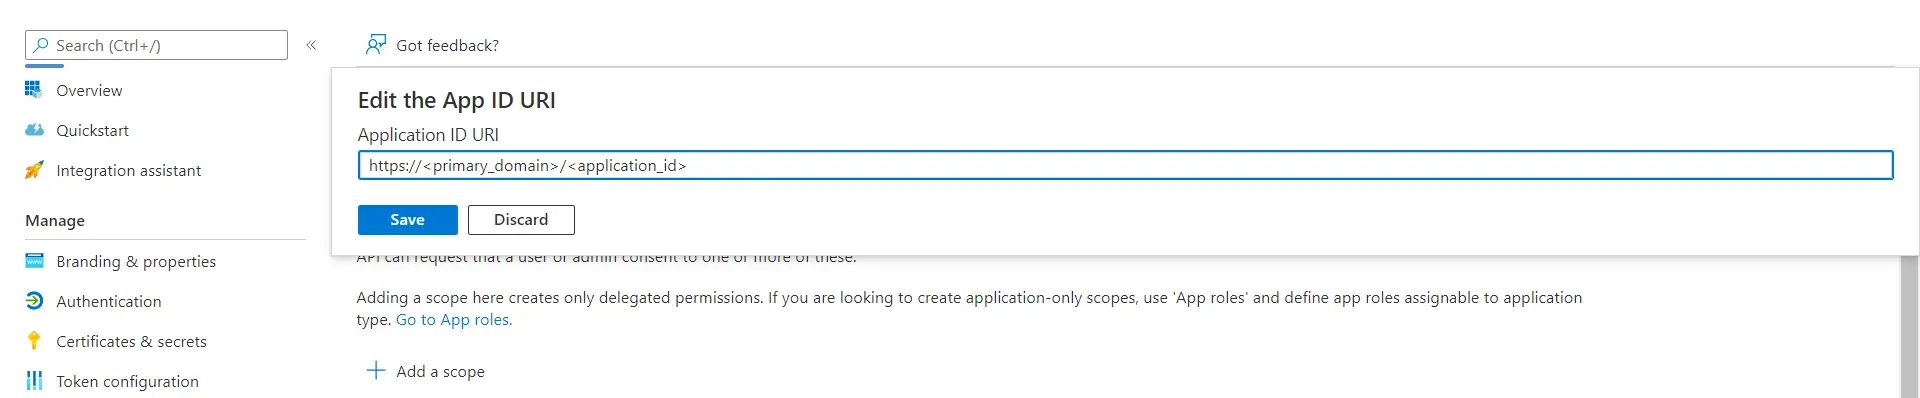
- Нажмите Поставьте кнопку и заменить URL-адрес идентификатора приложения с https://Primary_Domain/Appication-Id скопированный вами ранее текст и нажмите на Сохранено
- Перейдите на сайт Аутентификация вкладку на левой панели и выберите Идентификационные токены (используются для неявных и гибридных потоков) Также убедитесь, что поддерживаются следующие типы учетных записей. Учетные записи в любом организационном каталоге (любой каталог Azure AD — многопользовательский режим) затем нажмите Сохранено.
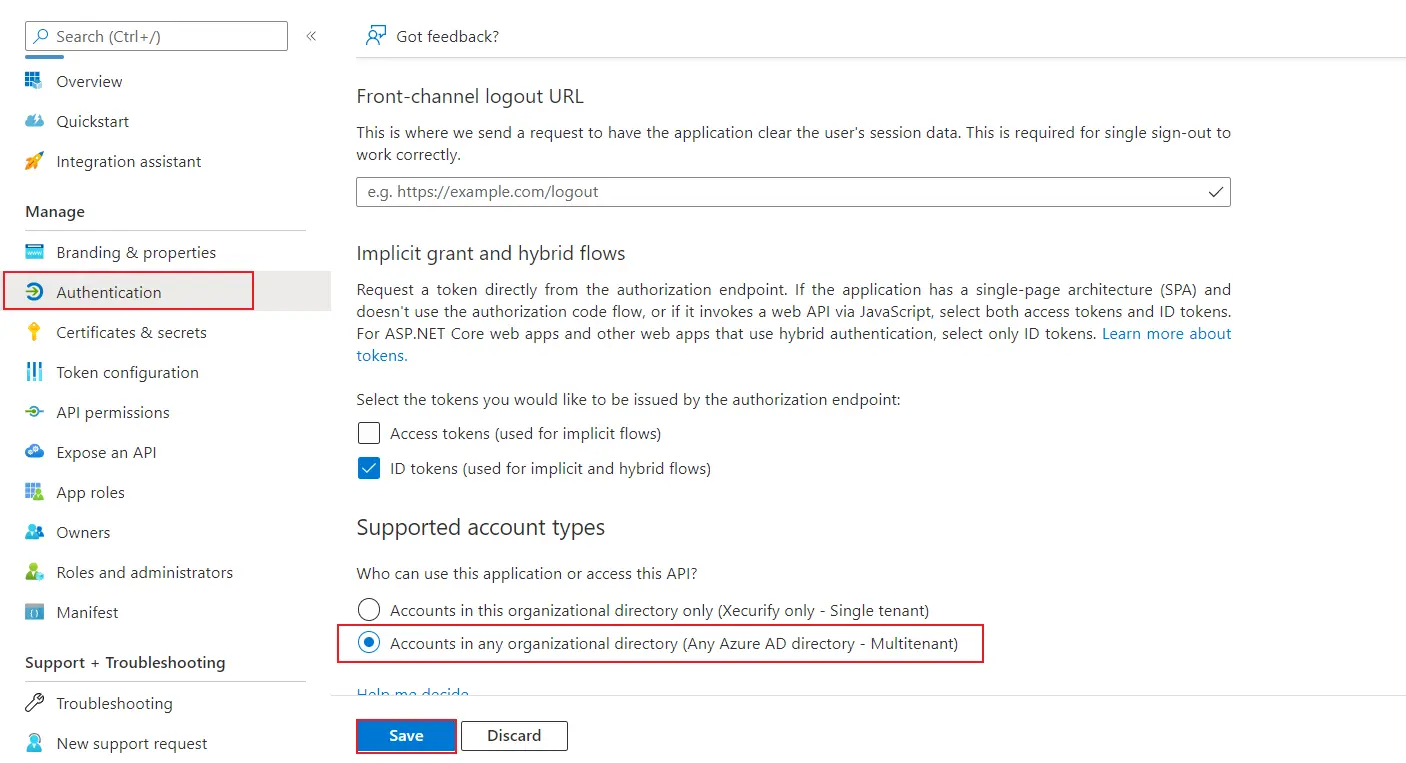
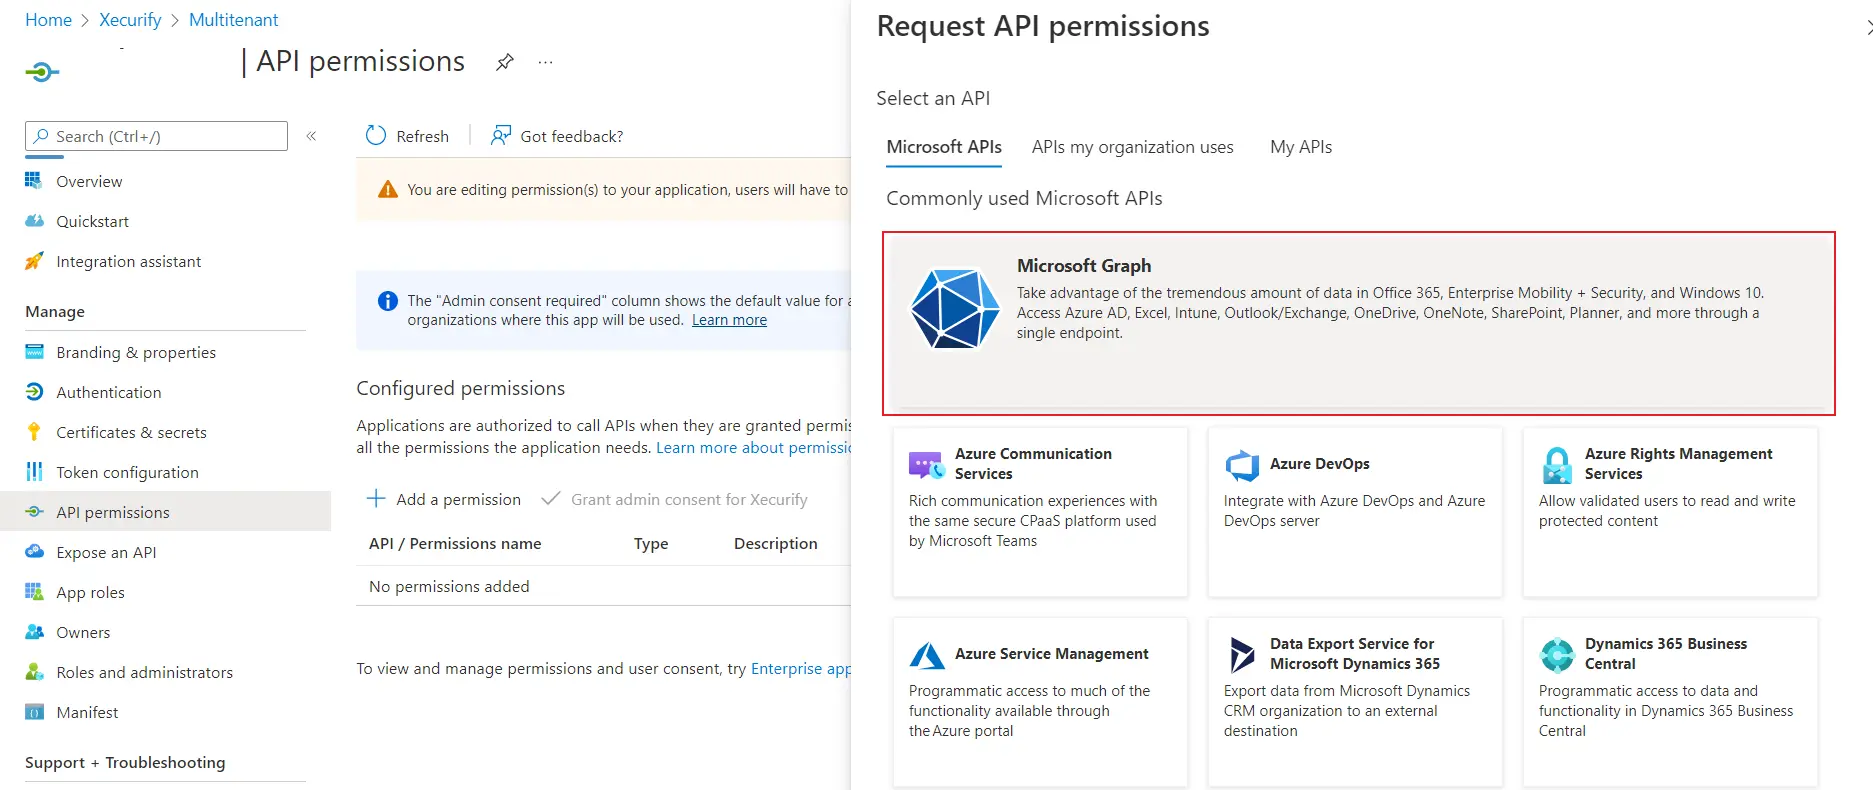
- Перейдите в Разрешения API ⇒ Добавить разрешение и График Microsoft.
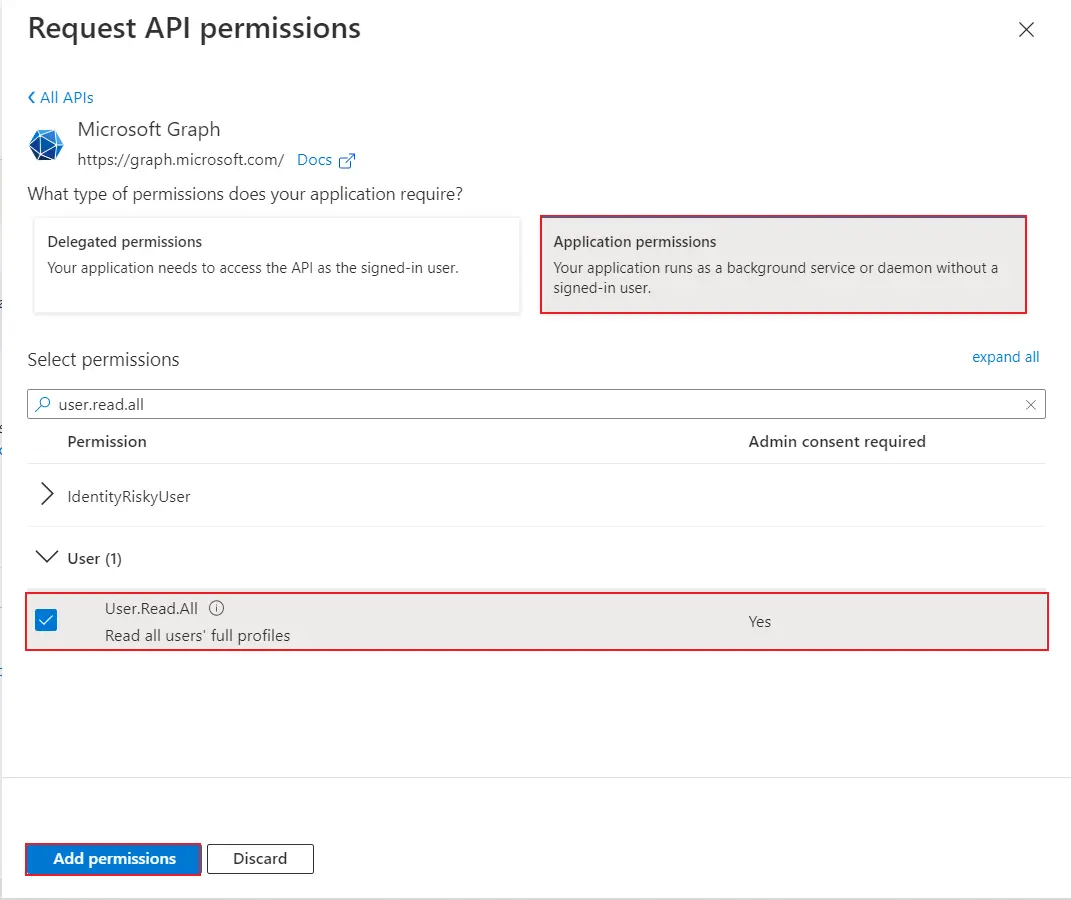
- Теперь нажмите Разрешение приложениязатем найдите Пользователь.Читать.Все После выбора опции нажмите на Добавить разрешения .
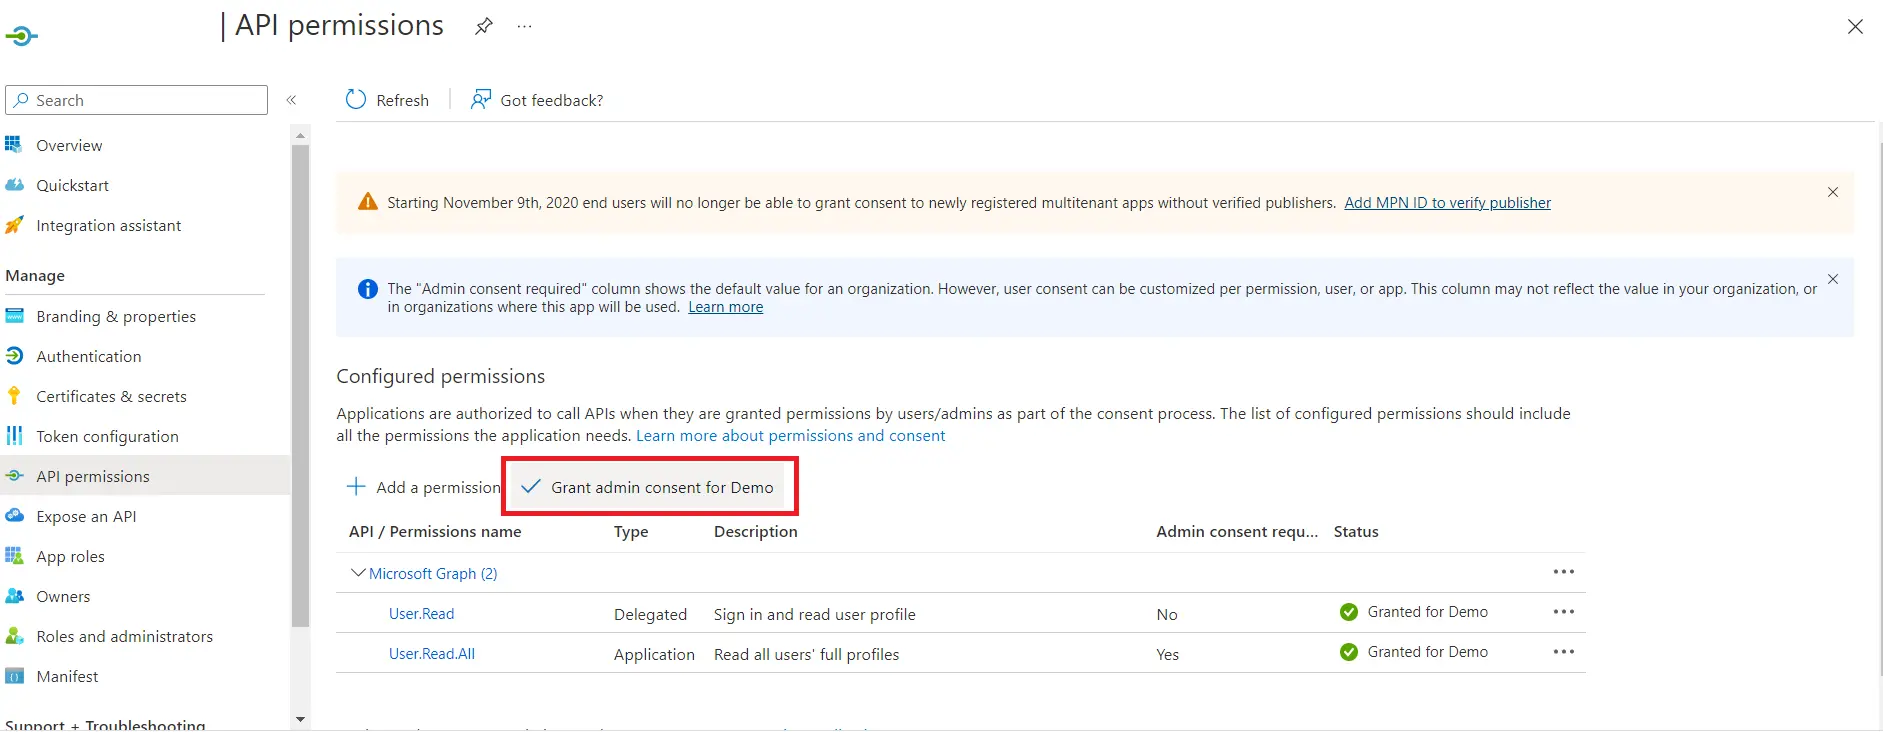
- Для продолжения нажмите на Согласие администратора гранта на демонстрацию.
- Вернитесь в Azure Active Directory ⇒ Регистрация приложений окно и нажмите на Endpoints.
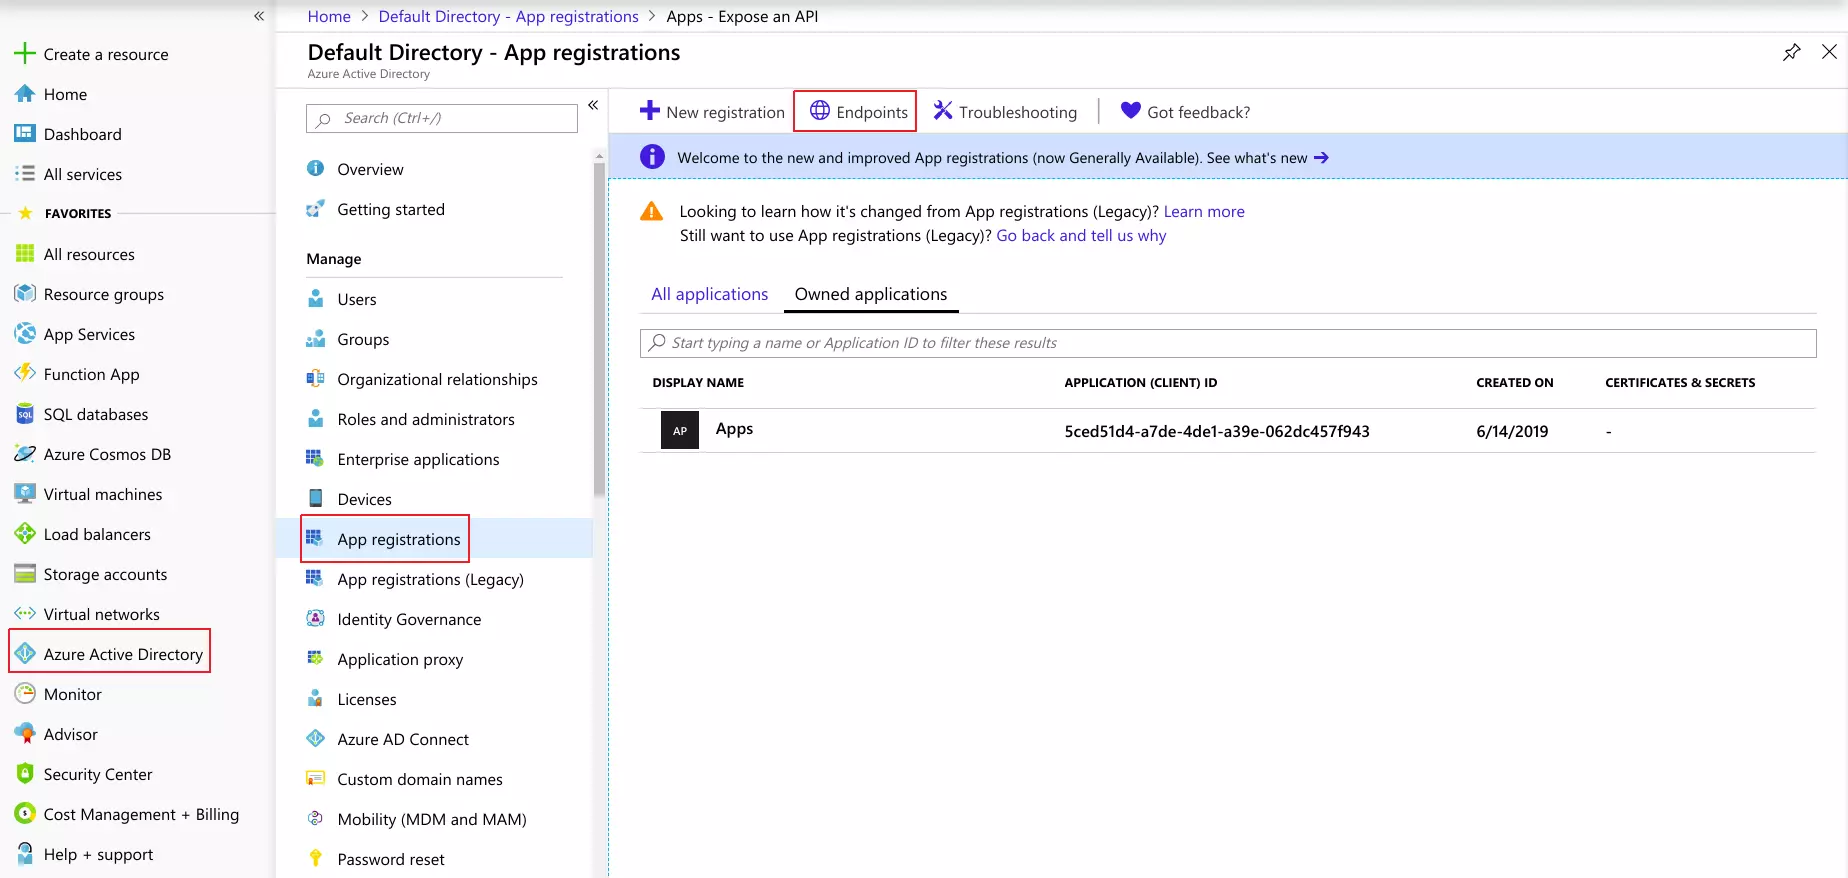
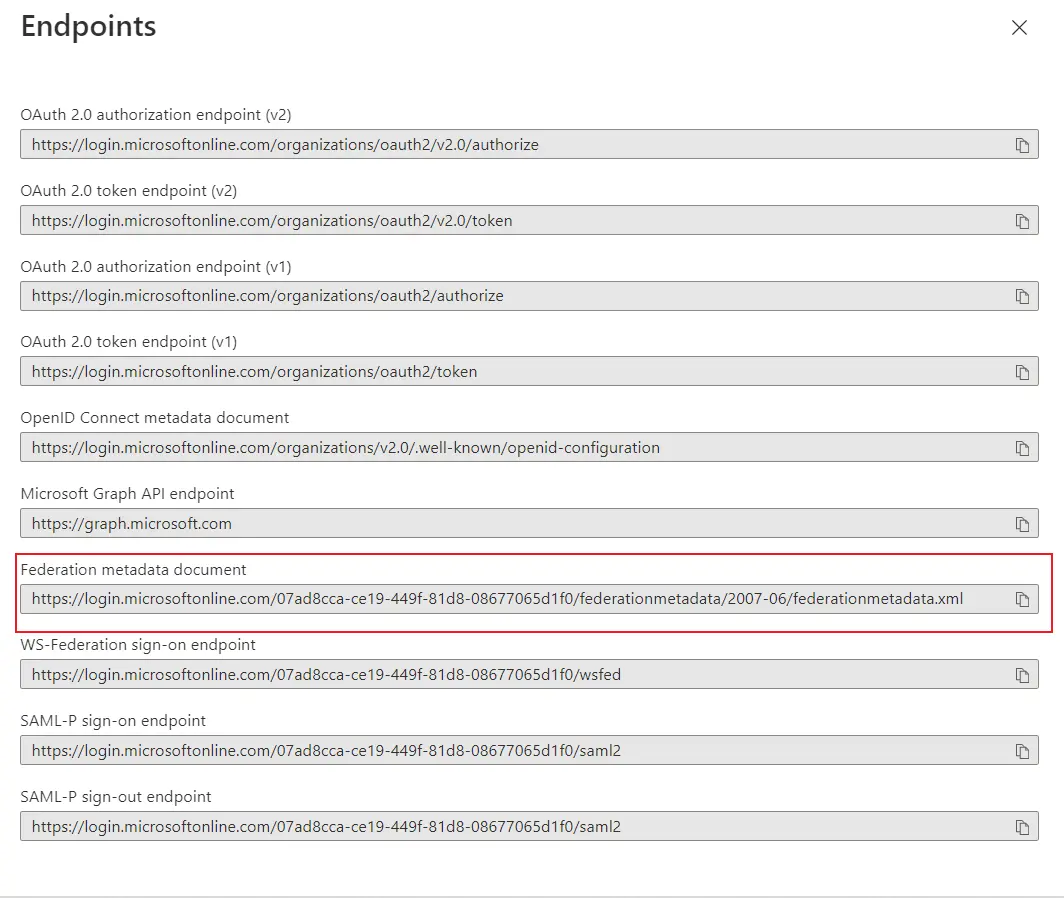
- Это откроет окно с несколькими URL-адресами.
- Скопировать Документ «Метаданные федерации» URL для получения Endpoints требуется для настройки вашего Провайдер услуг.
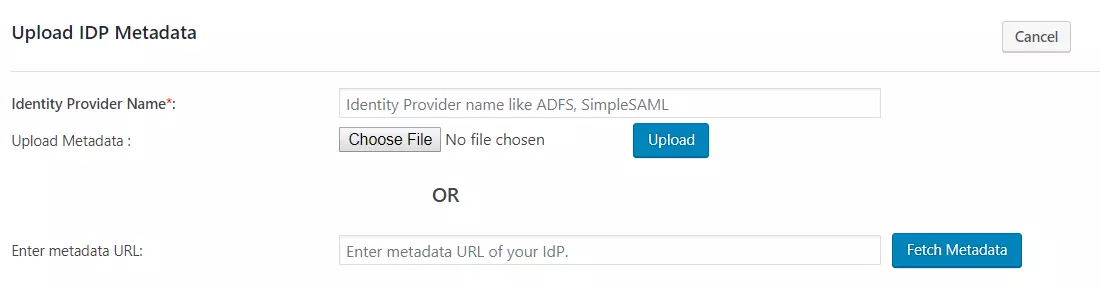
- Теперь вставьте URL метаданных федерации в Настройка поставщика услуг перейдите на вкладку плагина и нажмите «Получить».
- Вернитесь в Active Directory и скопируйте URI идентификатора приложения из Предоставьте API вставьте его в поле ввода и откройте вкладку. Идентификатор субъекта-участника/эмитент недооценивают ее Конечные точки поставщика услуг меню.
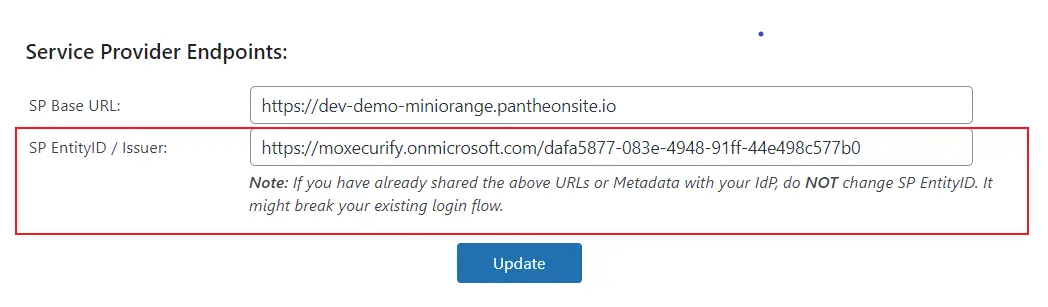
- Также замените URL для входа в SAML и URL для выхода из SAML с https://login.microsoft.com/общий/saml2 затем нажмите «Сохранить».
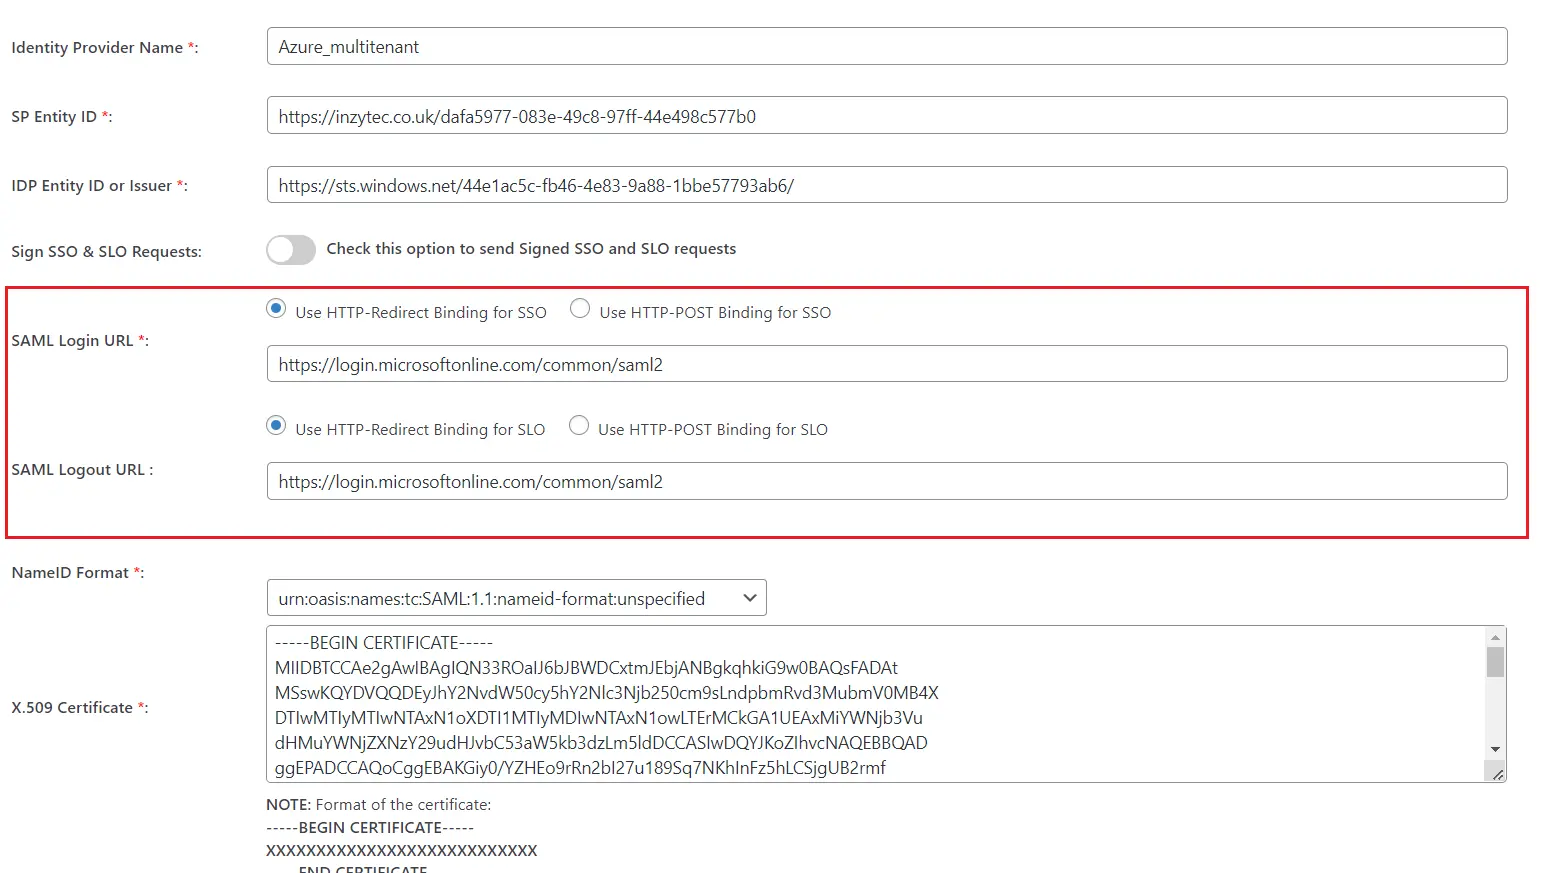
2. Шаги по настройке плагина Azure Multitenant
- Сначала установите Azure Multitenant SSO .
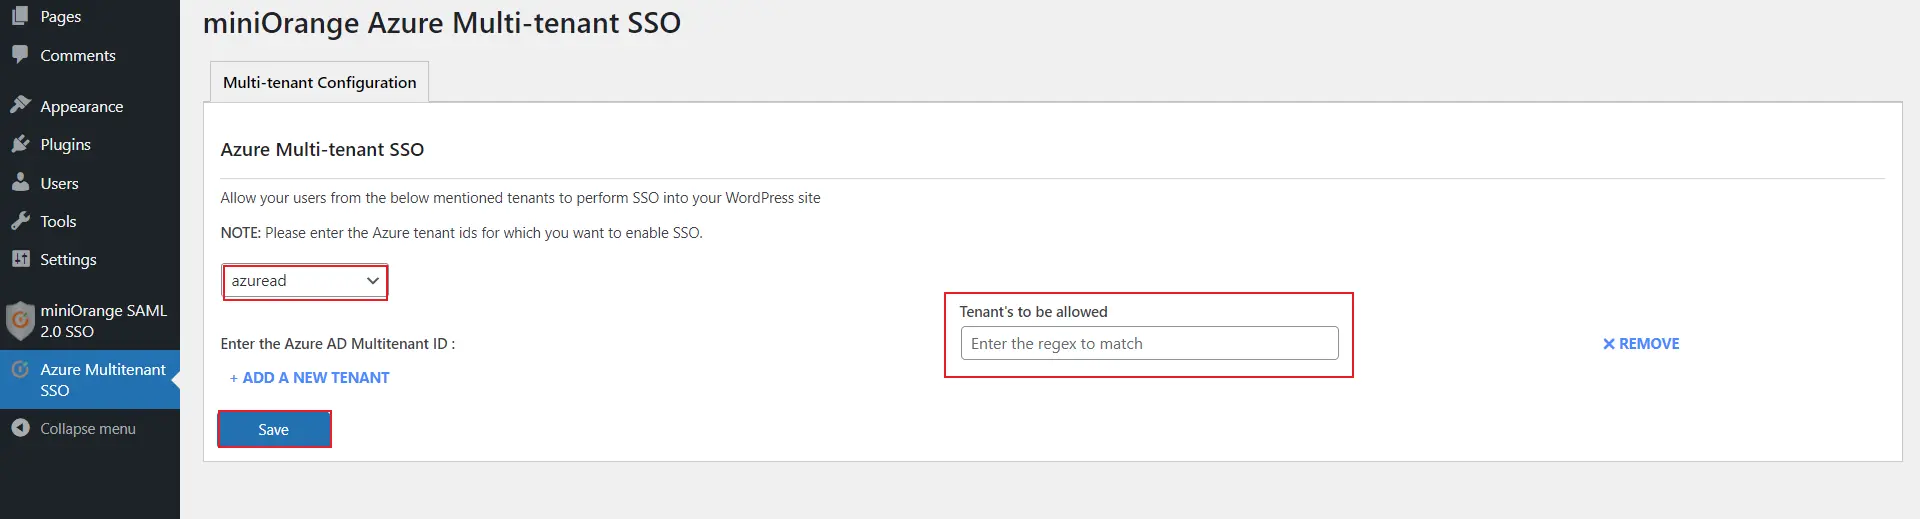
- В плагине Azure Multitenant выберите поставщик идентификации (IDP) из падать и вставьте Идентификаторы арендаторов Если вы хотите внести необходимые изменения, нажмите «Сохранить».
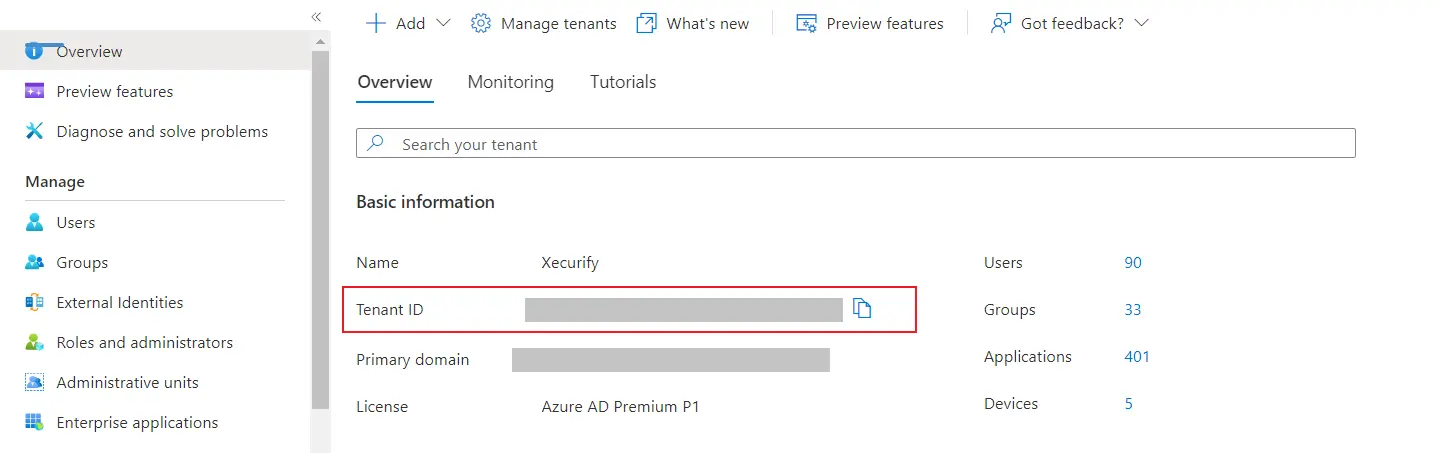
- Чтобы получить Идентификатор арендатора Для получения необходимой учетной записи Office 365 вернитесь на портал Azure AD. Нажмите на Обзорная вкладка и скопируйте значение идентификатора арендатора, как показано на скриншоте ниже.
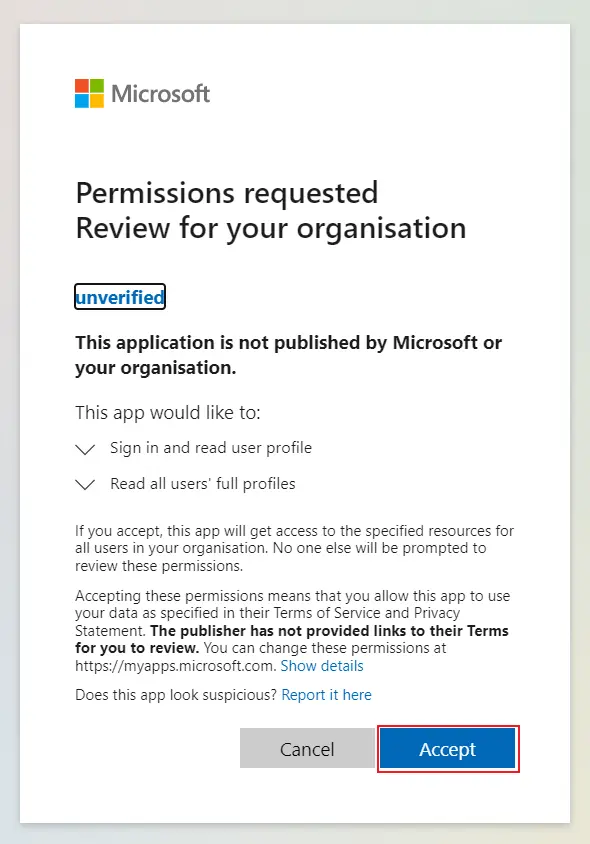
- Теперь попросите всех администраторов арендаторов сначала выполнить единый вход (SSO). предоставить необходимые разрешения к приложению.
- Теперь вы можете протестировать единый вход (SSO) в режиме инкогнито, чтобы убедиться в правильности настройки единого входа для нескольких клиентов.
- Вы успешно настроили многопользовательский SSO Azure AD для входа в систему через Azure AD на вашем сайте WordPress.
В этом руководстве вы успешно настроили многопользовательский единый вход (SSO) Azure для WordPress с помощью плагина единого входа miniOrange SAML . Используя Azure AD в качестве поставщика удостоверений и WordPress в качестве поставщика услуг, пользователи из нескольких клиентов Azure AD смогут безопасно получить доступ к вашему сайту WordPress, используя свои существующие учетные данные Azure AD, всего за несколько минут.
Часто задаваемый вопрос
Просмотреть больше часто задаваемых вопросовСтатьи по теме
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.
 Регистрация