После настройки единого входа (SSO) между сайтами WordPress вы можете перейти к дополнительным шагам по настройке, чтобы максимально эффективно использовать WP Single Sign-On. Это включает в себя шаги по расширенному и пользовательскому сопоставлению атрибутов, сопоставлению групп и ролей, единому выходу из системы и многому другому.
1. Отображение атрибутов
- В Настройка поставщика услуг вкладки миниОранж SAML SP плагин, после обмена метаданными нажмите на Проверить подключение.
- После выполнения единого входа (SSO) атрибуты по умолчанию будут отправлены со стороны поставщика идентификации и станут доступны для сопоставления атрибутов.
- Для каждого соединения со стороны поставщика идентификации (IDP) передаются определенные атрибуты по умолчанию, которые перечислены в таблице.
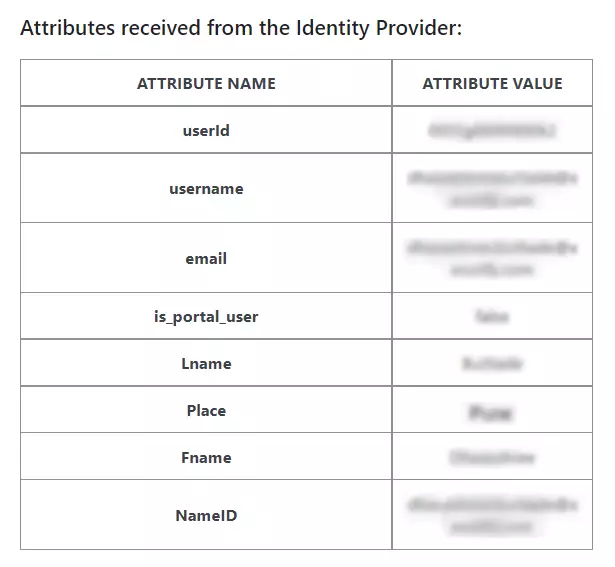
Добавление дополнительных атрибутов на стороне поставщика идентификационных данных:
- Перейдите в Атрибут/Роль Вкладка «Сопоставление» в Войти через WordPress .
- Под Отображение атрибутов В этом разделе выберите подходящий атрибут, который будет выступать в качестве основного атрибута, отправляемого в ответе SAML.
- В Атрибуты пользователя В разделе введите имя атрибута пользователя и выберите соответствующий атрибут из метаданных пользователя. Затем нажмите на кнопку. Сохранено .
- Вы можете добавлять новые атрибуты, используя + кнопка, и вы можете удалить их с помощью этой кнопки. - кнопка, как показано ниже.

- И нажмите на Сохранено .
- Перейдите в Настройка поставщика услуг вкладки миниОранж SAML SP плагин и нажмите на Проверить подключение.
- Появится всплывающее окно. Если соединение установлено успешно, отобразится список сопоставленных атрибутов и пользовательский атрибут.
2. Пользовательское сопоставление атрибутов
- Эта функция позволяет создавать пользовательские атрибуты, которые могут быть сопоставлены с любыми атрибутами, отправленными поставщиком идентификации (например, сайтом WordPress). Эти данные хранятся в таблице метаданных пользователя в базе данных WordPress.
- Чтобы отобразить этот пользовательский атрибут в таблице меню пользователей в WordPress, включите соответствующую опцию. Отображаемый атрибут переключения.
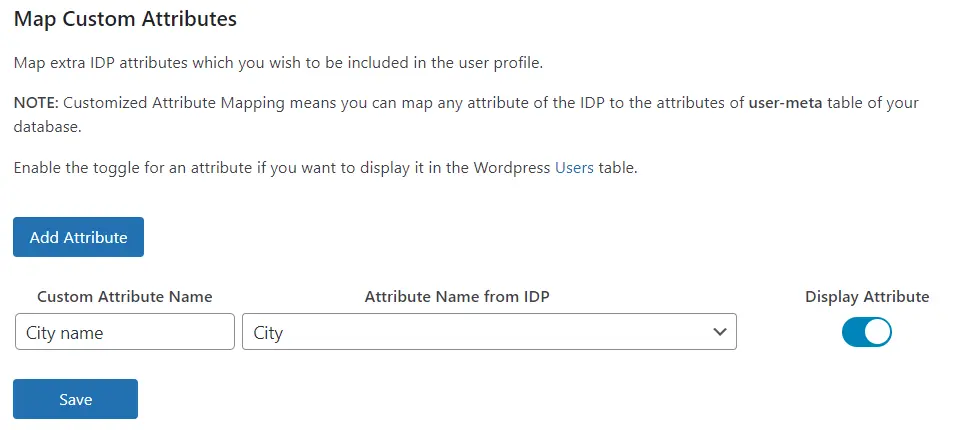
- Вы можете добавлять новые атрибуты, используя Добавить атрибут .
- А затем нажмите на Сохранено кнопку для сохранения настроек.
3. Сопоставление ролей
- Отображение атрибутов В этом разделе также представлена информация о сопоставлении полей с указанными названиями. Группа/Роль.
- Этот атрибут будет содержать информацию о роли, отправленную поставщиком идентификационных данных (например, WordPress).
- Роли назначаются конкретным пользователям на основе их ролей/групп на момент входа в систему.
- Значение этого атрибута, которое сопоставляется с Группа/Роль будет рассмотрено в Сопоставление ролей .
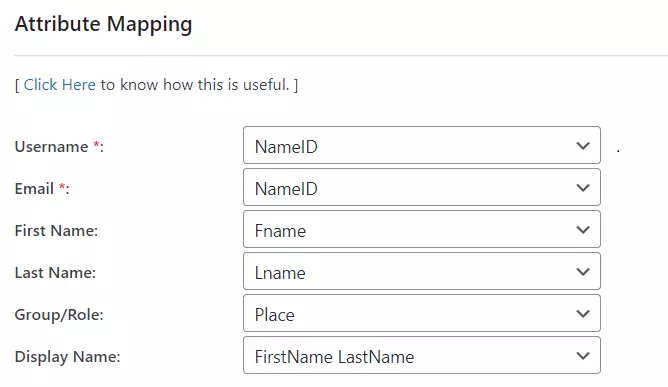
- Значения выбранных групп/ролей соответствующих пользователей можно ввести в поле ввода для различных ролей по умолчанию, которые должны быть назначены соответствующему пользователю.
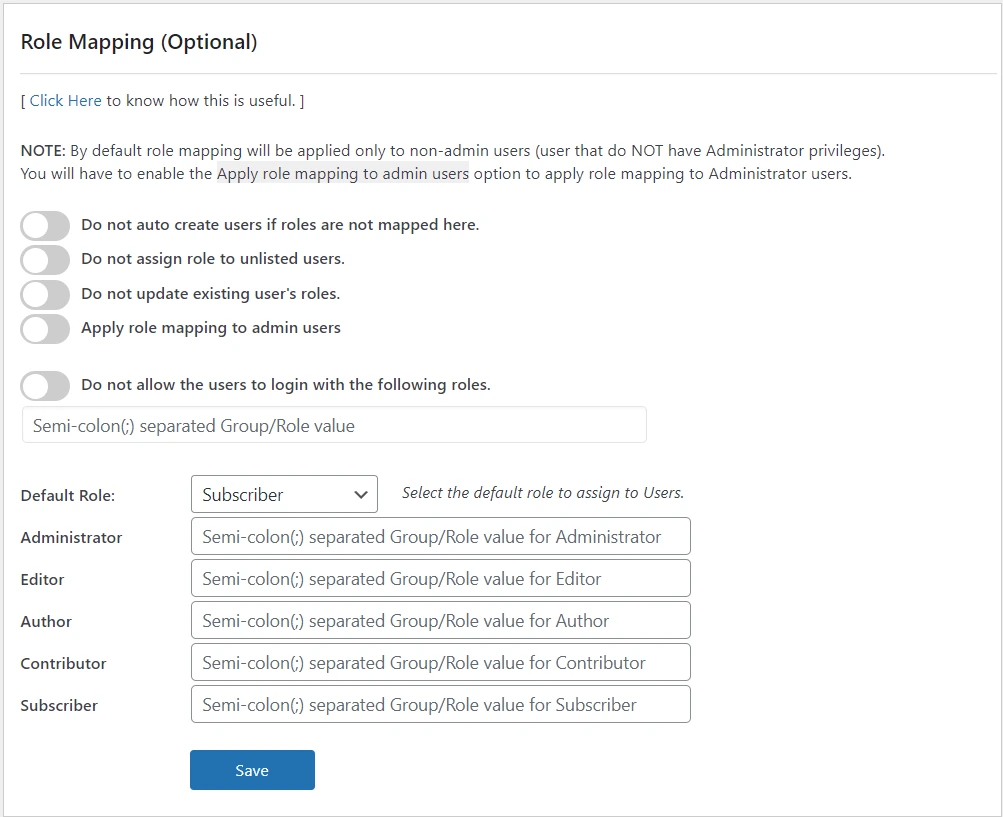
- Например:
- Например, если вам нужен пользователь, у которого Группа/Роль Значение атрибута — это SAML, который будет присвоен в качестве значения. редактор В WordPress просто укажите сопоставление в формате SAML в поле «Редактор» в разделе «Сопоставление ролей».
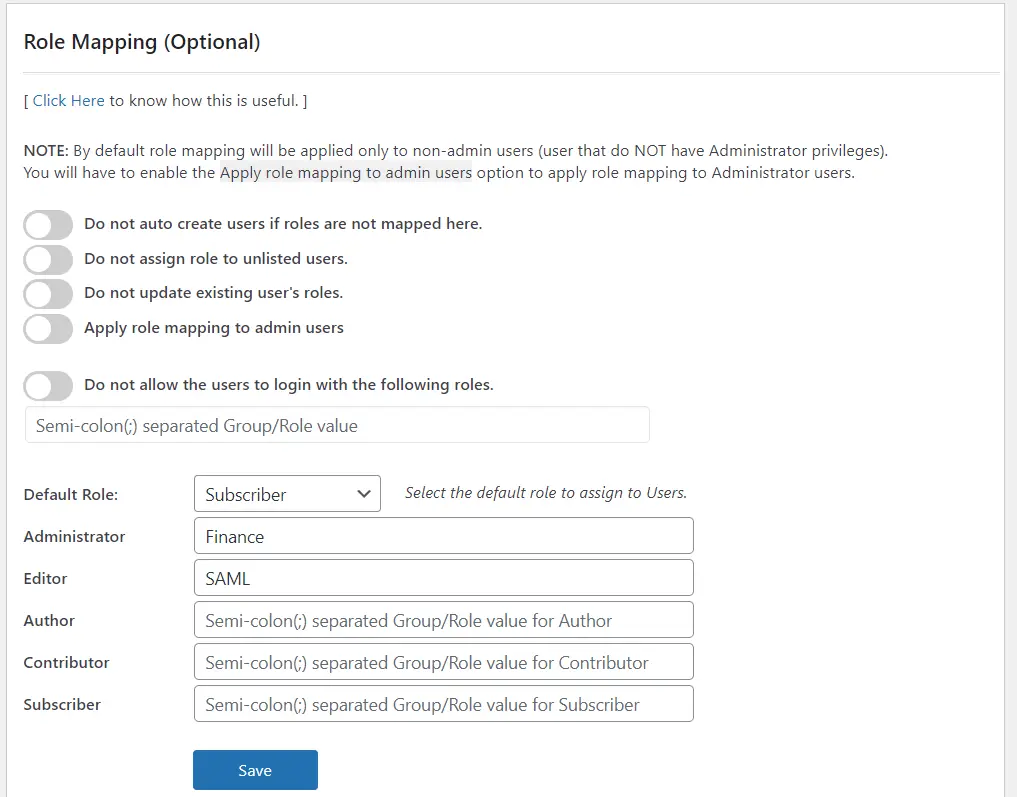
- В Вход через пользователей WordPress плагин, перейдите к Сопоставление атрибутов/ролей меню.
- Под Сопоставление групп/ролей В этом разделе вы можете создать пользовательскую группу для назначения пользователям.

4. Единый выход
- Скопируйте Единый URL-адрес выхода из системы из Метаданные поставщика услуг вкладка в плагине miniOrange SAML SP.
- Теперь перейдите к Поставщики услуг Вкладка в Вход через пользователей WordPress .
- На этой вкладке нажмите на Редактировать Эта опция доступна для выбранного вами поставщика услуг.
- Вставьте URL-адрес выхода из SAML Вы скопировали данные из метаданных SAML SSO для WordPress плагин, в Единый URL-адрес выхода из системы поле.
- Нажмите на Сохранено .

- Теперь перейдите к Метаданные IDP Вкладка в Вход через WordPress для пользователей .
- На этой вкладке перейдите в URL-адрес выхода из SAML и скопируйте этот URL.

- Теперь перейдите к Поставщики услуг Вкладка в Вход через пользователей WordPress .
- И вставьте URL-адрес в URL-адрес выхода из SAML поле.

- И нажмите Сохранено.
5. Подписанные запросы SSO
- В Настройка поставщика услуг вкладку, включите Подписывать запросы на единый вход (SSO) и единый уровень доступности (SLO). Переключатель для выполнения подписанных запросов единого входа (SSO) и запросов единого выхода (Single Logout Requests).

- Затем нажмите Сохранено кнопку, чтобы сохранить конфигурацию.
- Перейдите на сайт Управление сертификатами вкладка и под конфигурация сертификата по умолчанию miniOrange.
- Нажмите на Загрузить сертификат.
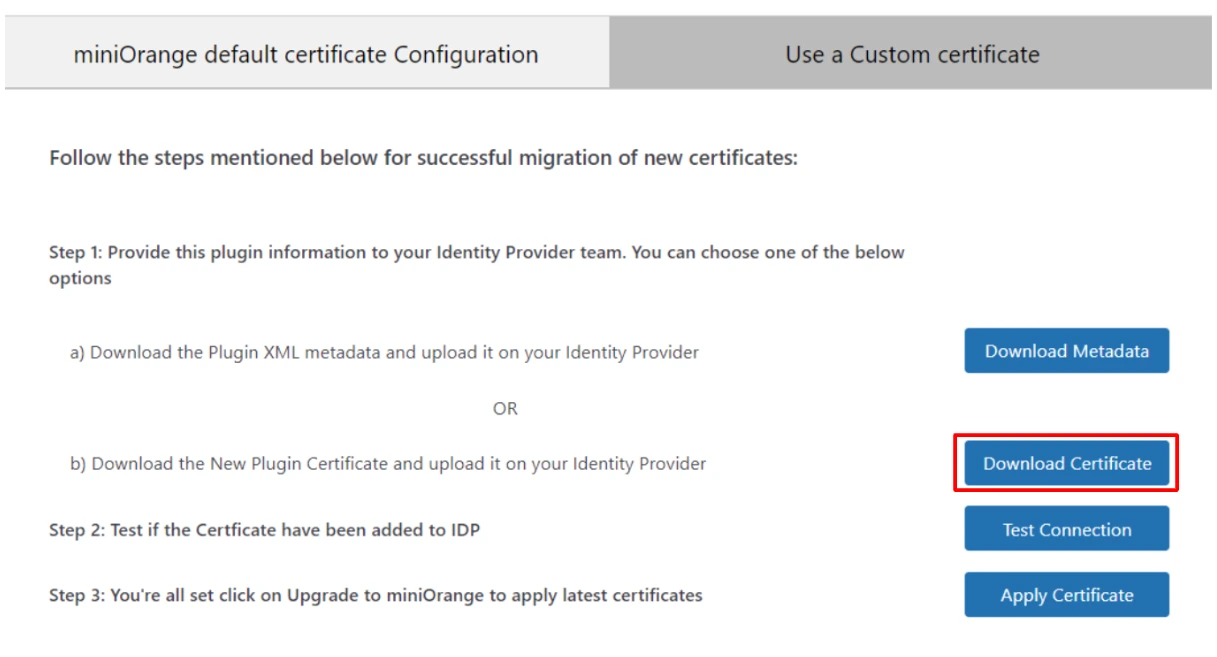
- Теперь перейдите к Поставщики услуг Вкладка в Вход через пользователей WordPress .
- На этой вкладке нажмите на Редактировать параметр для настроенного вами поставщика услуг.
- Вставьте сертификат в Сертификат Х.509 поле и нажмите на Сохранено .

Заключение
Настройка дополнительных параметров для расширенного и пользовательского сопоставления атрибутов, сопоставления групп и ролей, единого выхода из системы, а также единого входа (SSO) позволяет максимально повысить эффективность и качество управления идентификацией пользователей от вашего поставщика идентификации (IDP) до вашего сайта WordPress.



