Результаты поиска :

×

Руководства по настройке единого входа DNN OAuth.

Выберите свой OAuth-сервер для настройки единого входа (SSO).

Не можете найти своего поставщика идентификации (IdP)? Свяжитесь с нами по адресу dnnsupport@xecurify.com , и мы поможем вам быстро настроить SSO DNN OAuth с вашим IdP.

Не удалось найти ваш поставщик идентификации (IdP)?

Напишите нам по адресу dnnsupport@xecurify.com , и мы поможем вам быстро настроить DNN OAuth SSO с вашим поставщиком идентификационных данных (IdP).
Шаги по настройке поставщика аутентификации DNN OAuth Single Sign-On (SSO).

Шаг 1: Загрузите и установите поставщик аутентификации в DotNetNuke.

  • Скачать Пакет для поставщика аутентификации DNN OAuth Single Sign-On (SSO).
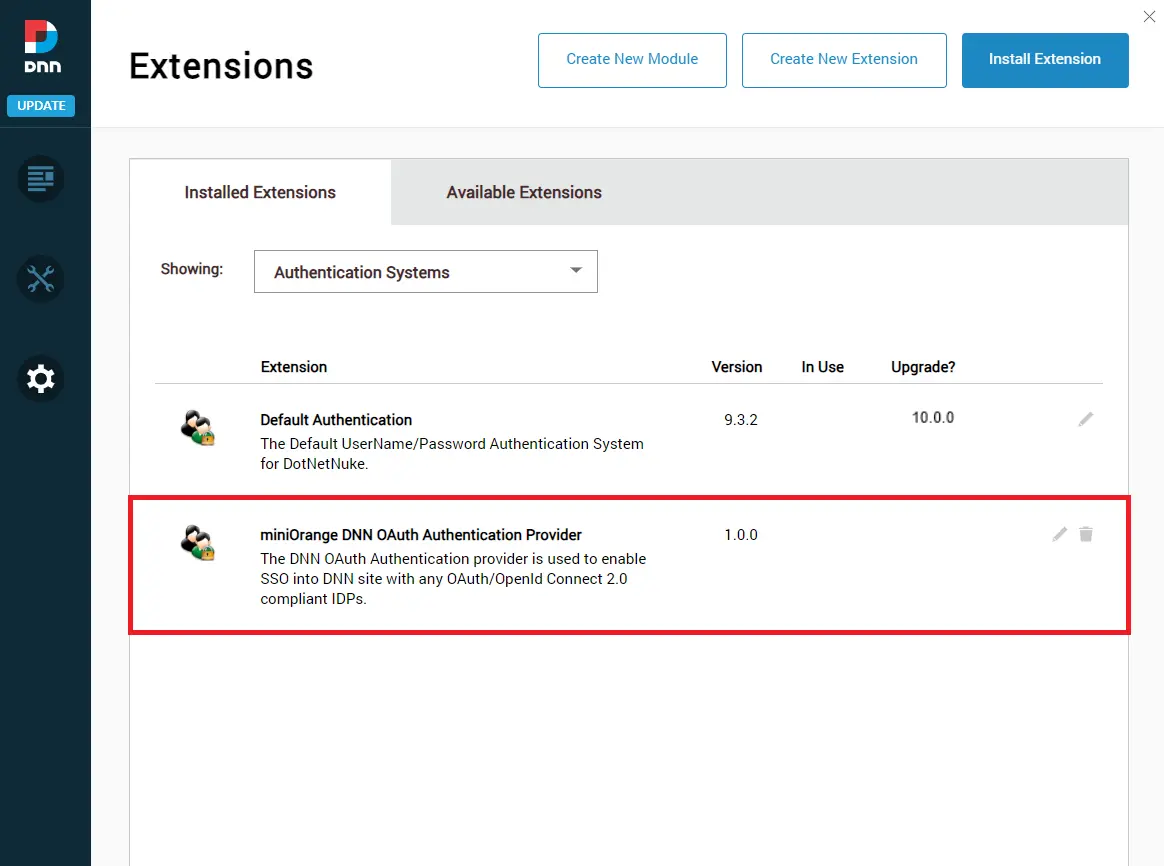
  • Загрузите установочный пакет dnn-oauth-single-sign-on_xxx_Install, перейдя в... Настройки > Расширения > Установить расширение.
  • Теперь под вкладка «Установленные расширения» выберите Системы аутентификации. Здесь вы можете увидеть miniOrange DNN OAuth Authentication Provider.
  • DNN OAuth SSO — поставщик аутентификации
  • Просто нажмите на значок карандаша, как показано на изображении ниже, чтобы настроить поставщика аутентификации DNN OAuth.
  • DNN OAuth SSO — значок карандаша поставщика аутентификации
  • Теперь перейдите на вкладку «Настройки сайта». Здесь вы увидите панель управления поставщиком аутентификации DNN OAuth.
  • DNN OAuth SSO — Панель управления поставщика аутентификации
  • Установка поставщика аутентификации на вашем сайте DNN завершена.

Шаг 2: Настройка поставщика аутентификации для обеспечения единого входа (SSO) OAuth.

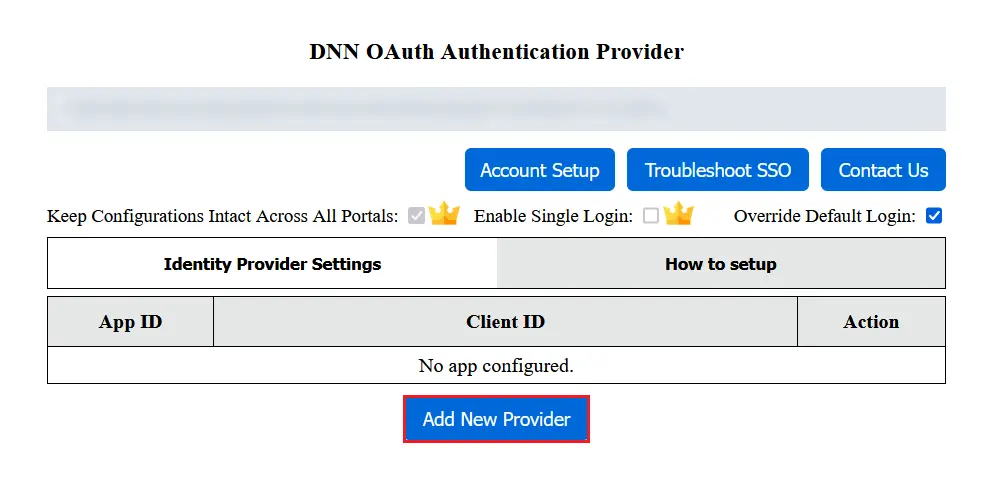
  • Для настройки приложения в поставщике аутентификации нажмите кнопку «Добавить нового поставщика» на вкладке «Настройки поставщика идентификации».
  • DNN OAuth SSO - добавить новый поставщик идентификации (IDP)

    Выберите своего поставщика идентификационных данных.
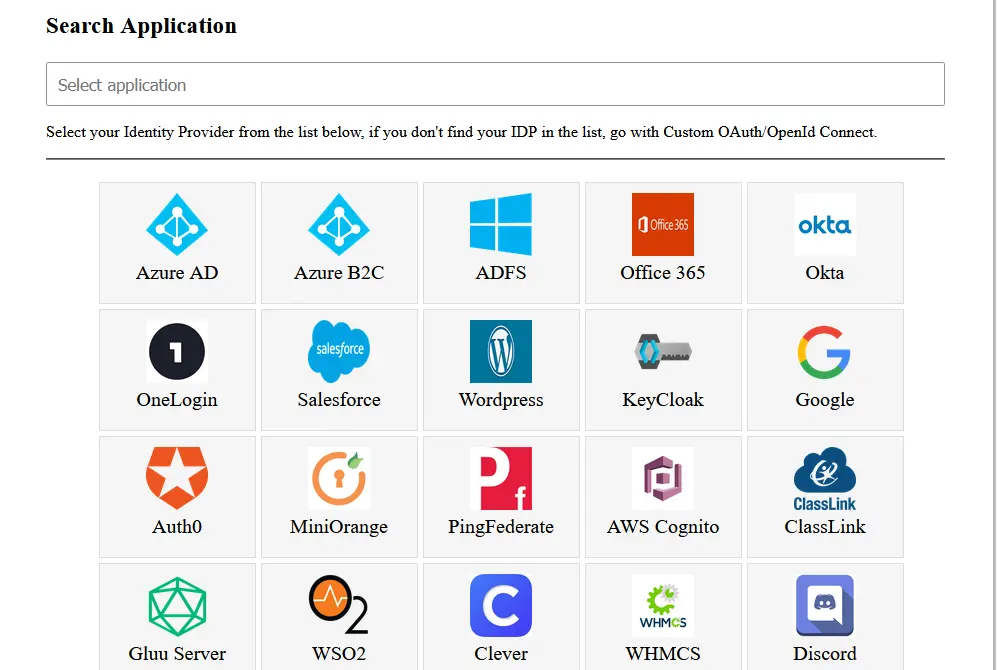
  • Выберите Поставщик удостоверений Выберите из списка. Если вы не нашли своего поставщика идентификации в списке, выберите пользовательского поставщика OAuth/OpenID. Вы также можете найти своего поставщика идентификации, используя поле поиска.
  • DNN OAuth SSO — выбор поставщика идентификации

Шаг 3: Настройка поставщика OAuth

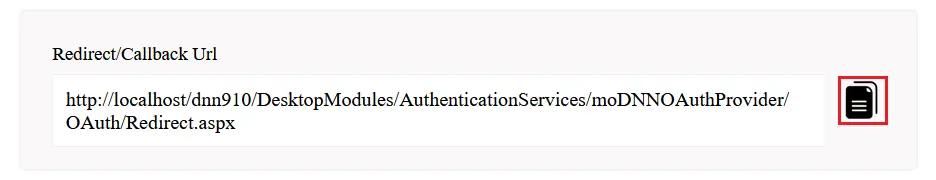
  • Скопируйте URL-адрес перенаправления/обратного вызова и предоставьте его своему поставщику OAuth.
  • DNN OAuth SSO - URL перенаправления DNN OAuth

Шаг 4: Настройка клиента OAuth

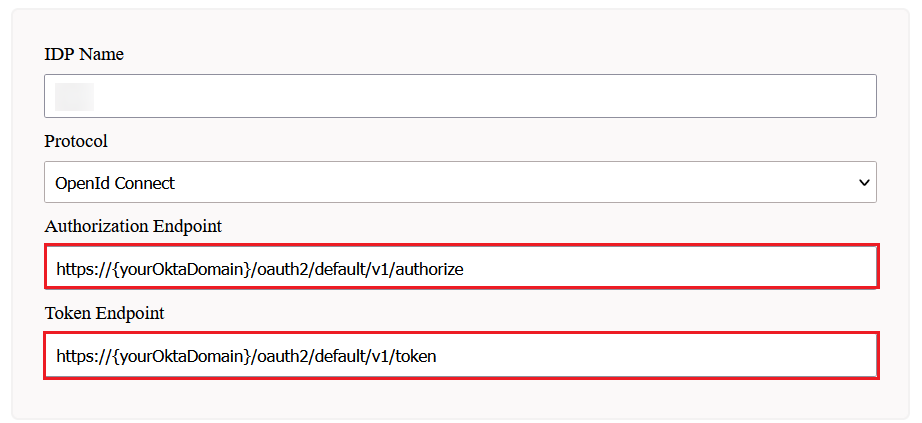
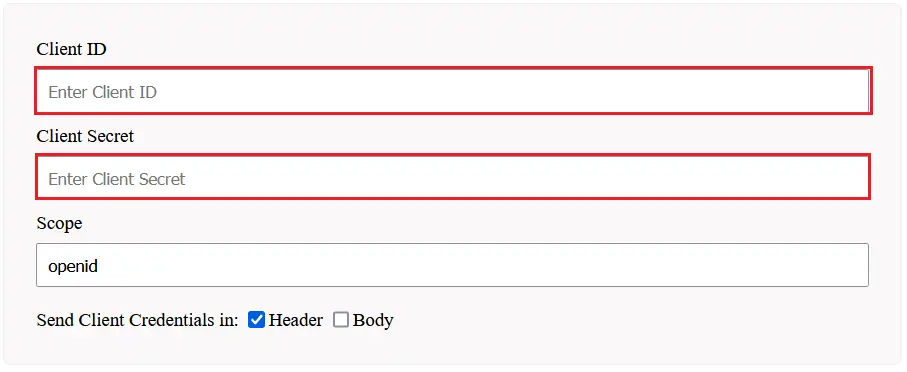
  • Настроить идентификатор клиента, Секрет клиентаобновите конечные точки При необходимости сохраните настройки.
  • DNN OAuth SSO — Настройка DNN OAuth SSO — Настройка

Шаг 5: Настройка теста

  • Теперь перейдите к Настройки поставщика идентификации меню.
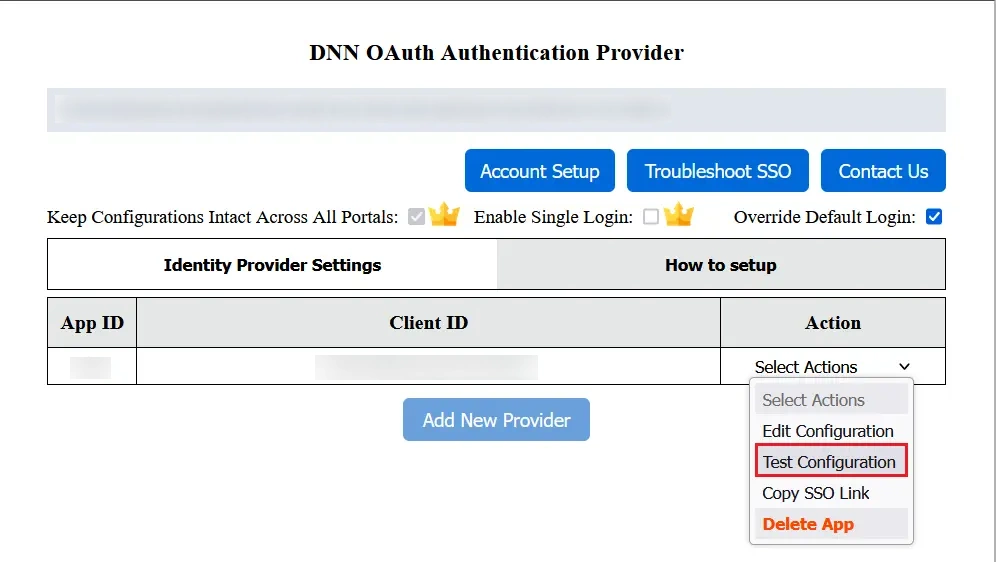
  • В разделе «Выбрать действия» нажмите на Тестовая конфигурация Нажмите кнопку, чтобы проверить правильность настройки поставщика аутентификации.
  • DNN OAuth SSO — Тестирование OAuth SSO
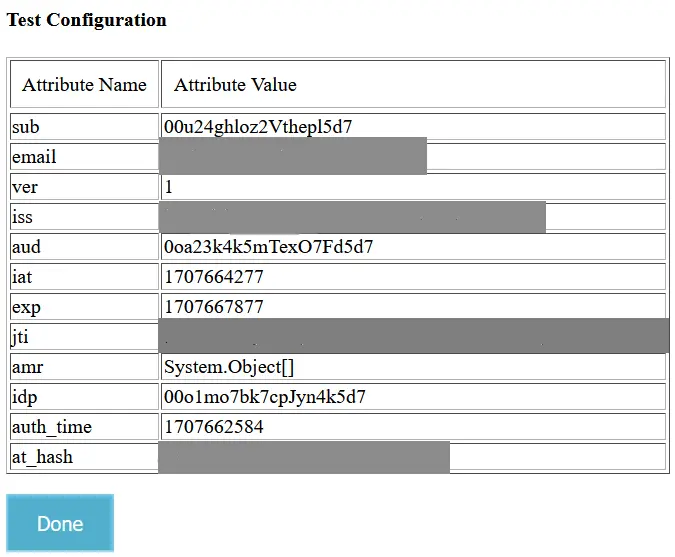
  • После успешной настройки в окне «Конфигурация теста» отобразятся «Имя атрибута» и «Значения атрибута».
  • DNN OAuth SSO — Тестирование OAuth SSO

Шаг 6: Сопоставление атрибутов

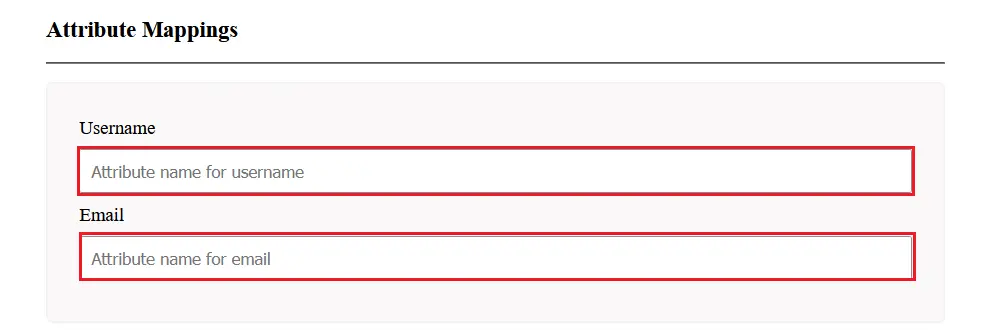
  • Для сопоставления атрибутов выберите Изменить конфигурацию из выпадающего списка действий.
  • Сопоставьте адрес электронной почты и имя пользователя с имя атрибута Вы можете просмотреть и сохранить настройки в окне «Конфигурация теста».
  • DNN OAuth SSO - Сопоставление атрибутов DNN OAuth

Шаг 7: Получите ссылку для единого входа (SSO) для вашего приложения.

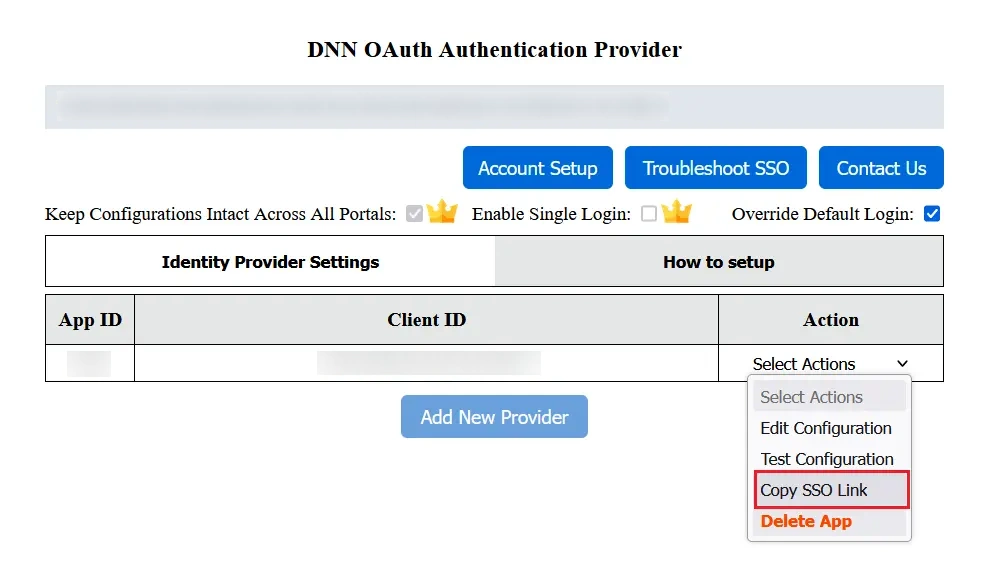
  • Вы можете найти Ссылка единого входа в Раскрывающийся список действий in Список приложений поставщика аутентификации.
  • DNN OAuth SSO - виджет DNN OAuth

Вы также можете настроить поставщика аутентификации DNN OAuth 2.0 Single Sign-On (SSO) с любым поставщиком идентификации, таким как Azure AD, Azure B2C, Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, PingFederate, Auth0, ClassLink, WSO2, Discord или даже с вашим собственным пользовательским поставщиком идентификации.

Мы также предлагаем модуль ASP.NET SAML Single Sign-On для настройки единого входа в ваши пользовательские приложения ASP.NET. Нажмите здесь, чтобы узнать больше.

miniOrange также предоставляет модули для интеграции с устаревшими приложениями, такими как Active Directory, SiteMinder, Radius, Unix и т. д. Используя протоколы SAML, OAuth, OpenID, ADFS и WSFED , мы также можем помочь вам добавить авторизацию/аутентификацию на ваш сайт Umbraco.


Дополнительные ресурсы:

Нужна помощь?

Не можете найти своего поставщика идентификационных данных? Напишите нам по адресу dnnsupport@xecurify.com , и мы поможем вам настроить единый вход (SSO) с вашим поставщиком идентификационных данных. Для получения быстрой консультации (по электронной почте/на встрече) по вашим требованиям наша команда поможет вам выбрать наиболее подходящее решение/план в соответствии с вашими потребностями.

Привет!

Нужна помощь? Мы здесь!

поддержка