Единый вход (SSO) DNN OAuth с использованием Facebook в качестве поставщика OAuth.
Провайдер аутентификации DNN OAuth Single Sign-On (SSO) позволяет включить единый вход OAuth для вашего сайта DotNetNuke. Используя единый вход, вы можете использовать только один пароль для доступа к вашему сайту и сервисам DotNetNuke. Наш провайдер аутентификации совместим со всеми поставщиками идентификации, поддерживающими OAuth . Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между DNN и Facebook, рассматривая Facebook в качестве поставщика OAuth. Чтобы узнать больше о других функциях, которые мы предоставляем для единого входа DNN OAuth (SSO), нажмите здесь.
Предварительные условия: Загрузка и установка.
Скачать
Поставщик аутентификации DNN Oauth Single Sign On доступен по ссылке выше.
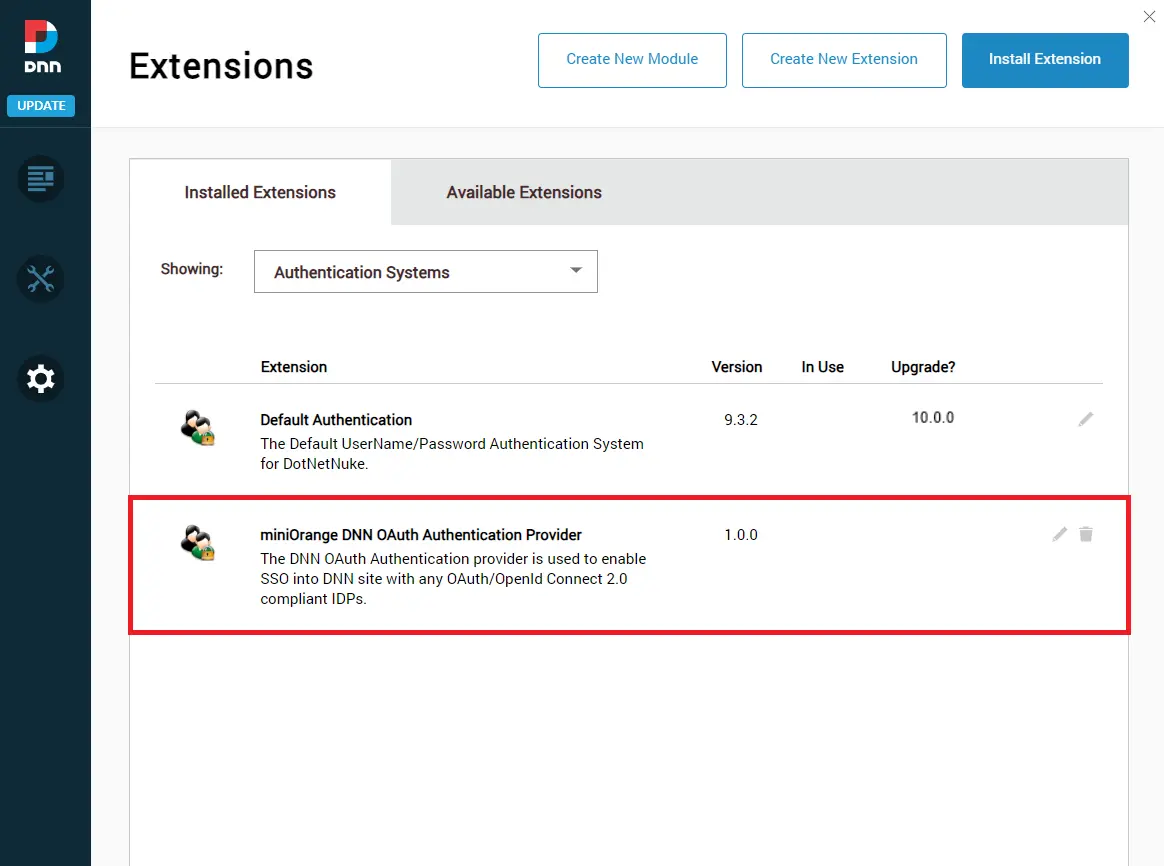
Загрузите установочный пакет dnn-oauth-single-sign-on_xxx_Install, перейдя в... Настройки > Расширения > Установить расширение.
Теперь под вкладка «Установленные расширения» выберите Системы аутентификации. Здесь вы можете увидеть miniOrange DNN OAuth Authentication Provider.
Просто нажмите на значок карандаша, как показано на изображении ниже, чтобы настроить поставщика аутентификации DNN OAuth.
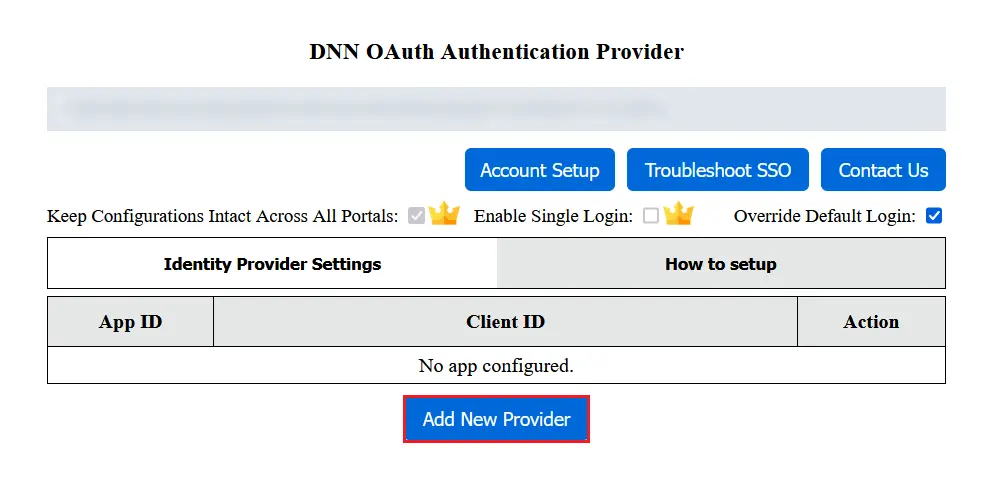
Теперь перейдите на вкладку «Настройки сайта». Здесь вы увидите панель управления поставщиком аутентификации DNN OAuth.
Установка поставщика аутентификации на вашем сайте DNN завершена.
Шаги по настройке единого входа (SSO) DNN с использованием Facebook в качестве поставщика идентификационных данных.
1. Настройка поставщика аутентификации для обеспечения единого входа (SSO) OAuth.
Для настройки приложения в поставщике аутентификации нажмите кнопку «Добавить нового поставщика» на вкладке «Настройки поставщика идентификации».
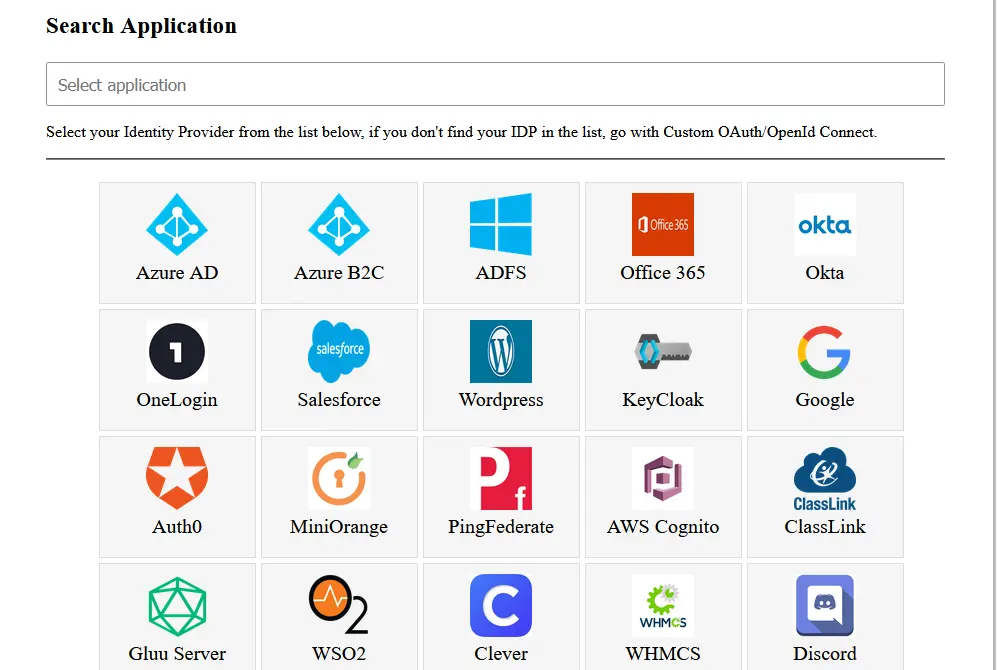
Выберите своего поставщика идентификационных данных.
Выбрать Facebook как поставщик идентификационных данных Вы можете выбрать из списка. Также вы можете найти своего поставщика идентификационных данных, используя поле поиска.
2. Настройте Facebook в качестве поставщика OAuth.
Нажмите на Создать приложение для создания нового приложения.
Выберите, для чего будет использоваться ваше приложение.
Введите необходимые данные и нажмите создать приложение.
Пройдите проверку безопасности и нажмите Отправить .
Выбрать Логин в фейсбук нажав на кнопку «Настроить».
Выбрать Вход через Facebook -> Настройки в разделе «Продукты» на панели навигации.
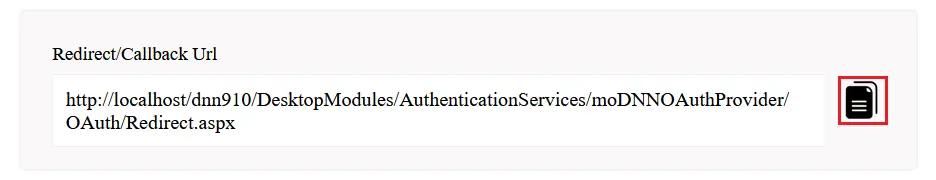
Введите URL-адрес обратного вызова/перенаправления (из вашего модуля DNN OAuth SSO) в поле
Действительные URI перенаправления OAuth
поле. Нажми на Сохранено кнопку для сохранения ваших конфигураций.
Примечание: Ваша URI обратного вызова/перенаправления должно быть протокол HTTPS и не HTTPЭто обязательное условие при настройке Facebook в качестве поставщика OAuth.
Перейдите на Настройки -> Основные Чтобы просмотреть свой идентификатор приложения (App ID) и секретный ключ приложения (App Secret), как показано на изображении ниже.
Введите URL-адрес вашей политики конфиденциальности в поле
URL политики конфиденциальности В поле «Категория» выберите категорию из выпадающего списка. Затем нажмите на Сохранить изменения Кнопка для сохранения настроек.
Скопируйте идентификатор приложения (App ID) и секретный ключ приложения (App Secret) и сохраните их в модуле DNN OAuth SSO в соответствующих полях.
Изменить статус вашего приложения В развитие в Онлайн Нажмите на кнопку ВЫКЛ., как показано на изображении ниже. Затем нажмите на подтвердить чтобы подтвердить изменение вашего статуса.
Вы успешно настроили Facebook в качестве поставщика OAuth для единого входа в ваше приложение DNN.
3. Настройка поставщика OAuth
Скопируйте URL-адрес перенаправления/обратного вызова и предоставьте его своему поставщику OAuth.
4. Настройка клиента OAuth
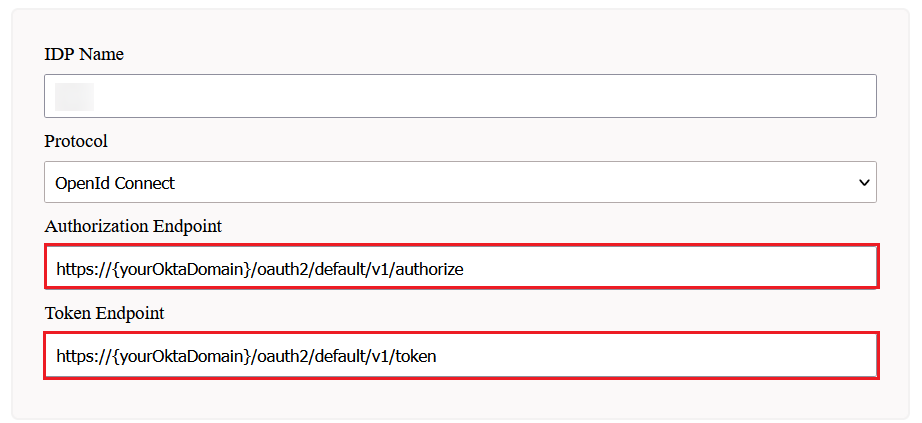
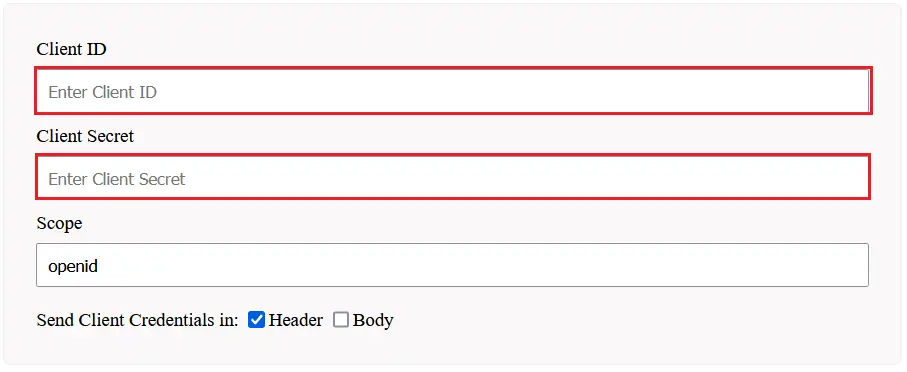
Настроить идентификатор клиента, Секрет клиентаобновите конечные точки При необходимости сохраните настройки.
5. Тестовая конфигурация
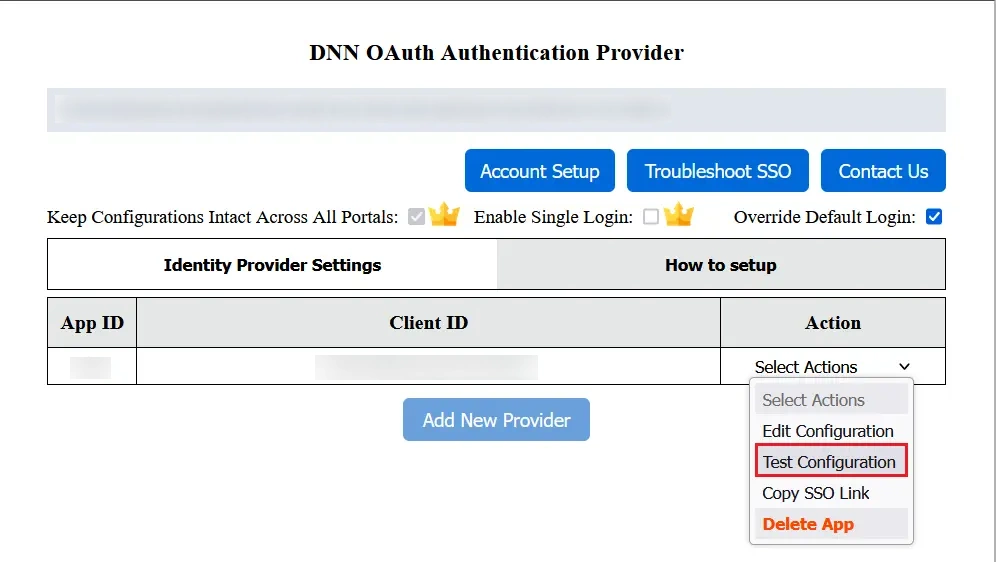
Теперь перейдите к Настройки поставщика идентификации меню.
В разделе «Выбрать действия» нажмите на Тестовая конфигурация Нажмите кнопку, чтобы проверить правильность настройки поставщика аутентификации.
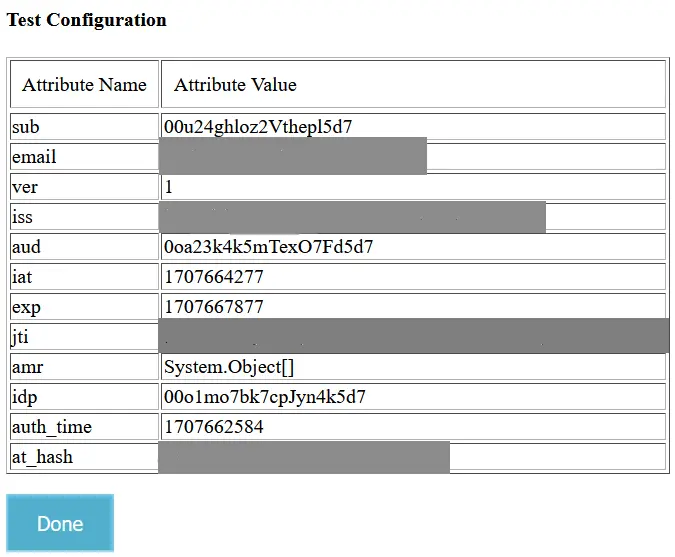
После успешной настройки в окне «Конфигурация теста» отобразятся «Имя атрибута» и «Значения атрибута».
6. Сопоставление атрибутов
Для сопоставления атрибутов выберите Изменить конфигурацию из выпадающего списка действий.
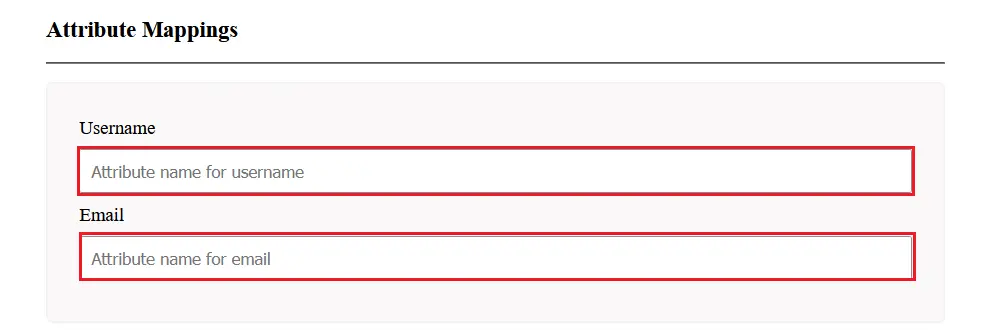
Сопоставьте адрес электронной почты и имя пользователя с имя атрибута Вы можете просмотреть и сохранить настройки в окне «Конфигурация теста».
Модуль единого входа (SSO) ASP.NET OAuth можно настроить с любым поставщиком идентификации, таким как ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 или даже с вашим собственным пользовательским поставщиком идентификации.
Не можете найти своего поставщика идентификационных данных? Напишите нам по адресу dnnsupport@xecurify.com , и мы поможем вам настроить единый вход (SSO) с вашим поставщиком идентификационных данных. Для получения быстрой консультации (по электронной почте/на встрече) по вашим требованиям наша команда поможет вам выбрать наиболее подходящее решение/план в соответствии с вашими потребностями.
×
×
Привет!
Нужна помощь? Мы здесь!
Обратитесь в службу поддержки miniOrange.
Благодарим Вас за запрос.
Если вы не получите от нас ответа в течение 24 часов, пожалуйста, отправьте нам повторное письмо по адресу [адрес электронной почты]. info@xecurify.com
Запрос не выполнен.
Пожалуйста, попробуйте отправить электронное письмо по адресу... info@xecurify.com