Пошаговая инструкция по настройке поставщика аутентификации DNN SAML Single Sign-On (SSO).
Шаг 1: Загрузите и установите поставщик аутентификации SAML в DotNetNuke.
-
Скачать
Пакет для поставщика аутентификации DNN SAML Single Sign-On (SSO).
-
Загрузите установочный пакет dnn-saml-single-sign-on_xxx_Install, перейдя в... Настройки > Расширения > Установить расширение.
Шаг 2: Добавление поставщика аутентификации на страницу DNN.
- Теперь под вкладка «Установленные расширения» выберите Системы аутентификацииЗдесь вы можете увидеть Плагин аутентификации miniOrange DNN SAML.
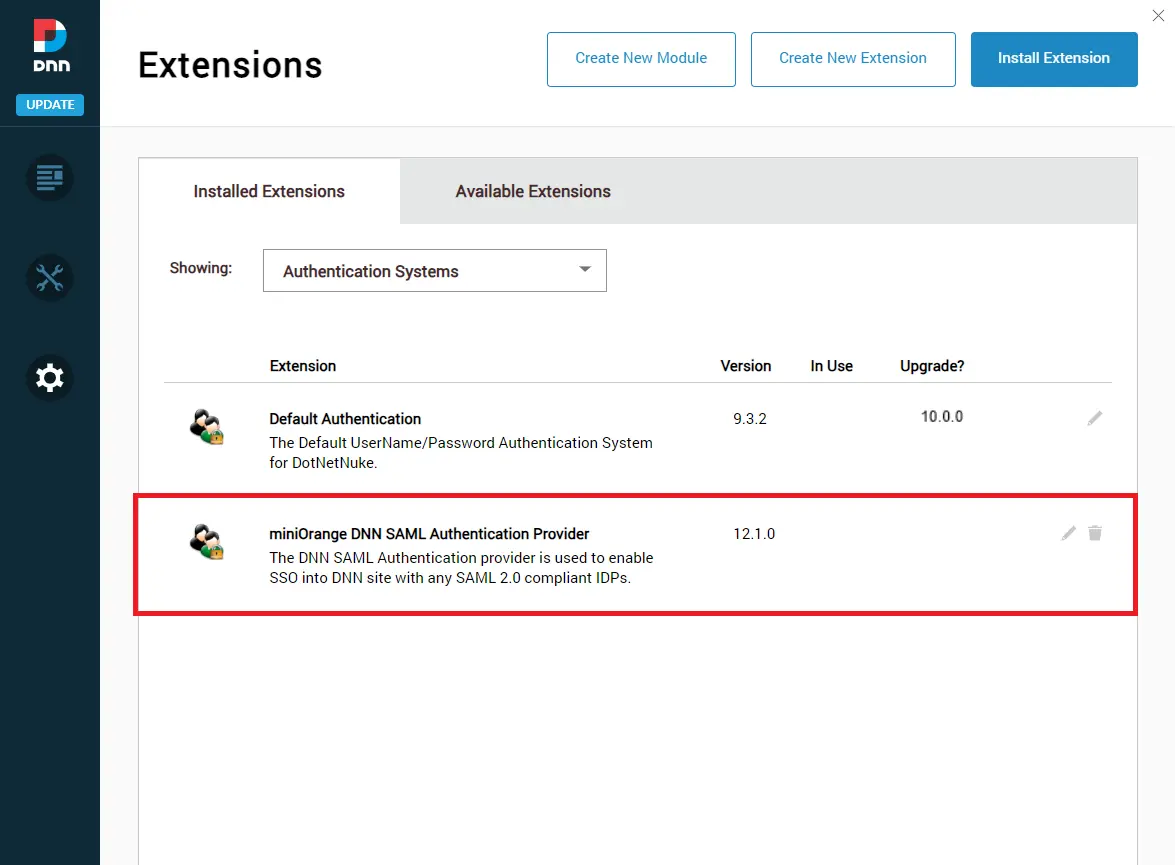
- Просто нажмите на значок карандаша, как показано на изображении ниже, чтобы настроить поставщика аутентификации DNN SAML.

- Теперь перейдите на вкладку «Настройки сайта». Здесь вы увидите панель управления поставщиком аутентификации DNN SAML.

-
Установка модуля на вашем сайте DNN завершена.
Шаг 3: Настройка поставщика аутентификации для обеспечения единого входа (SSO) по протоколу SAML.
- Для настройки приложения в поставщике аутентификации нажмите на кнопку. Добавить нового IdP в Вкладка «Настройки поставщика удостоверений».
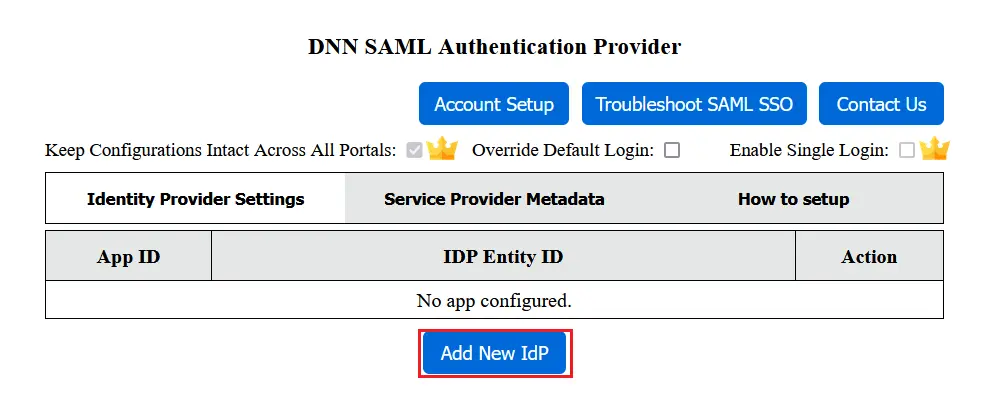
A] Выберите своего поставщика идентификационных данных
-
Выберите Поставщик удостоверений Выберите из списка. Если вы не нашли своего поставщика идентификации в списке, выберите «Пользовательский поставщик идентификации». Вы также можете найти своего поставщика идентификации, используя поле поиска.
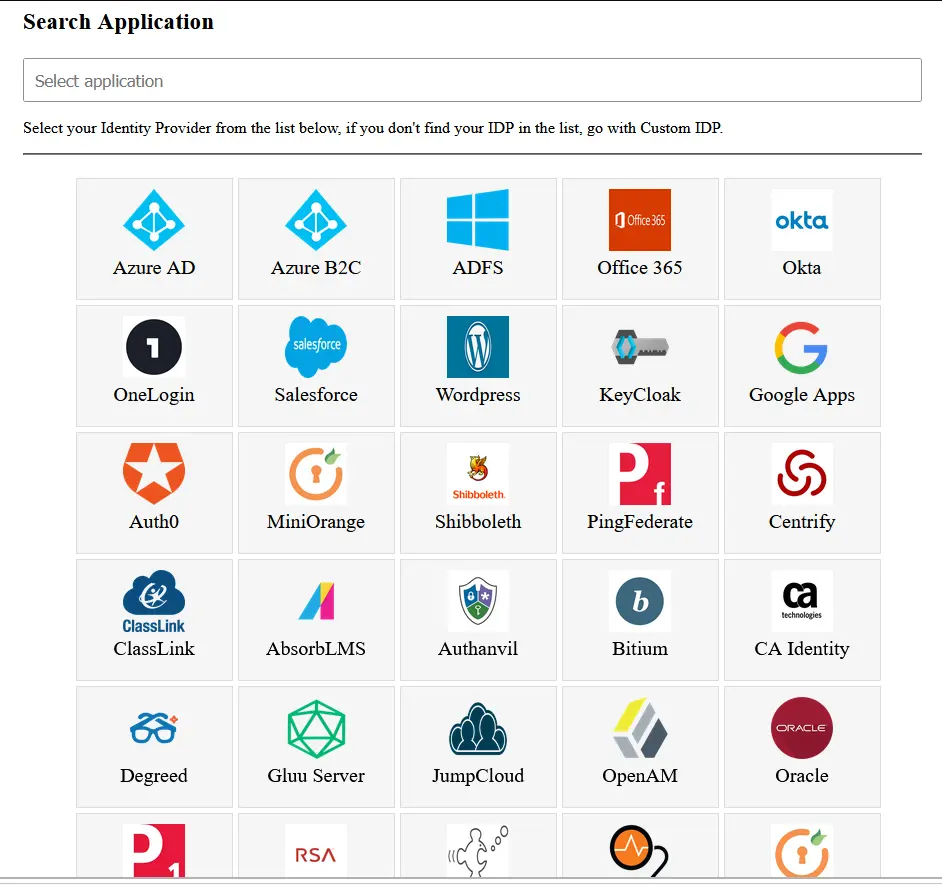
B] Настройте своего поставщика идентификации
-
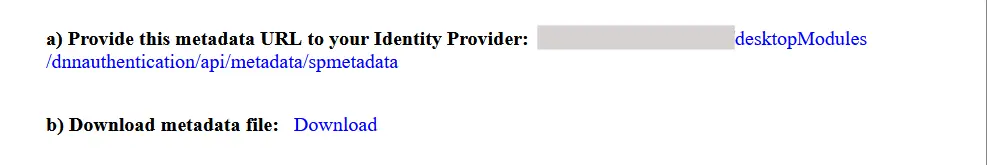
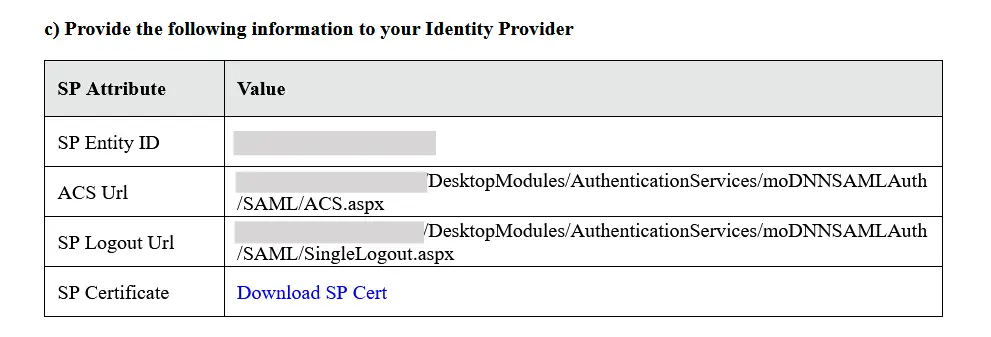
На вкладке «Настройки поставщика услуг» вы можете загрузить метаданные поставщика услуг в виде XML-документа или скопировать URL-адрес метаданных.
-
В качестве альтернативы, скопируйте и вставьте идентификатор сущности SP и URL-адрес ACS из таблицы метаданных SP на страницу конфигурации вашего IdP.
C] Настройте своего поставщика услуг
-
Для загрузки метаданных поставщика идентификации (IdP) можно использовать следующий способ:
Загрузка метаданных поставщика идентификации Кнопка находится на вкладке «Настройки поставщика идентификации», если у вас есть URL-адрес метаданных поставщика идентификации или файл метаданных поставщика идентификации в формате .xml.
-
В качестве альтернативы вы можете скопировать Идентификатор объекта IDP и
URL-адрес единого входа Получите значения от поставщика идентификации (IdP) и заполните их на вкладке «Настройки поставщика идентификации».
Шаг 4: Тестирование SAML SSO
-
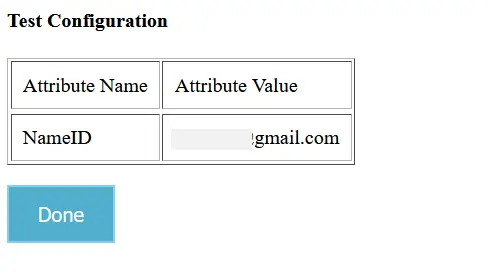
Нажмите Тестовая конфигурация Нажмите кнопку, чтобы проверить правильность настройки плагина.
-
После успешной настройки в окне «Конфигурация теста» отобразятся «Имя атрибута» и «Значения атрибута».
Шаг 5: Сопоставление атрибутов
-
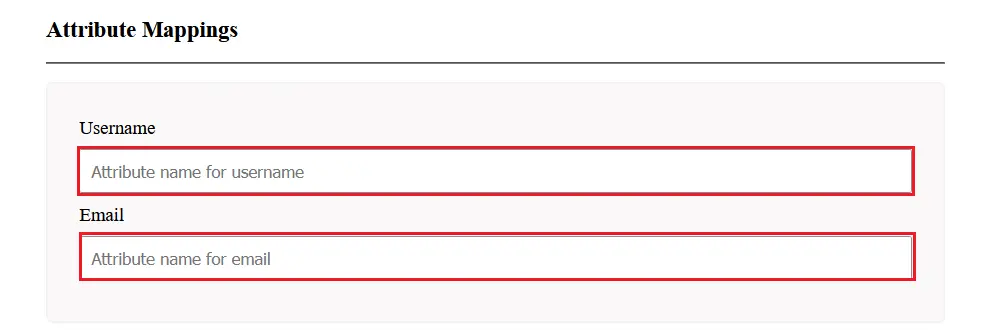
Для сопоставления атрибутов выберите Изменить конфигурацию из выпадающего списка действий.
-
Сопоставьте адрес электронной почты и имя пользователя с имя атрибута Вы можете просмотреть и сохранить настройки в окне «Конфигурация теста».
Шаг 6: Получите ссылку для единого входа (SSO) для вашего приложения.
-
Вы можете найти Ссылка единого входа в Раскрывающийся список действий in Список приложений поставщика аутентификации.

Модуль единого входа (SSO) SiteFinity SAML 2.0 можно настроить с любым поставщиком идентификации, таким как ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 или даже с вашим собственным пользовательским поставщиком идентификации . Коннектор miniOrange ASP.NET SAML 2.0 поддерживает языки C# и Visual Basic .
Мы также предлагаем модуль ASP.NET SAML Single Sign-On для настройки единого входа в ваши пользовательские приложения ASP.NET. Нажмите здесь, чтобы узнать больше.
miniOrange также предоставляет модули для интеграции с устаревшими приложениями, такими как Active Directory, SiteMinder, Radius, Unix и т. д. Используя протоколы SAML, OAuth, OpenID, ADFS и WSFED , мы также можем помочь вам добавить авторизацию/аутентификацию на ваш сайт Umbraco.
Дополнительные ресурсы
Нужна помощь?
Не можете найти своего поставщика идентификационных данных? Напишите нам по адресу dnnsupport@xecurify.com , и мы поможем вам настроить единый вход (SSO) с вашим поставщиком идентификационных данных. Для получения быстрой консультации (по электронной почте/на встрече) по вашим требованиям наша команда поможет вам выбрать наиболее подходящее решение/план в соответствии с вашими потребностями.



 Руководство по установке
 Руководство Видео


